


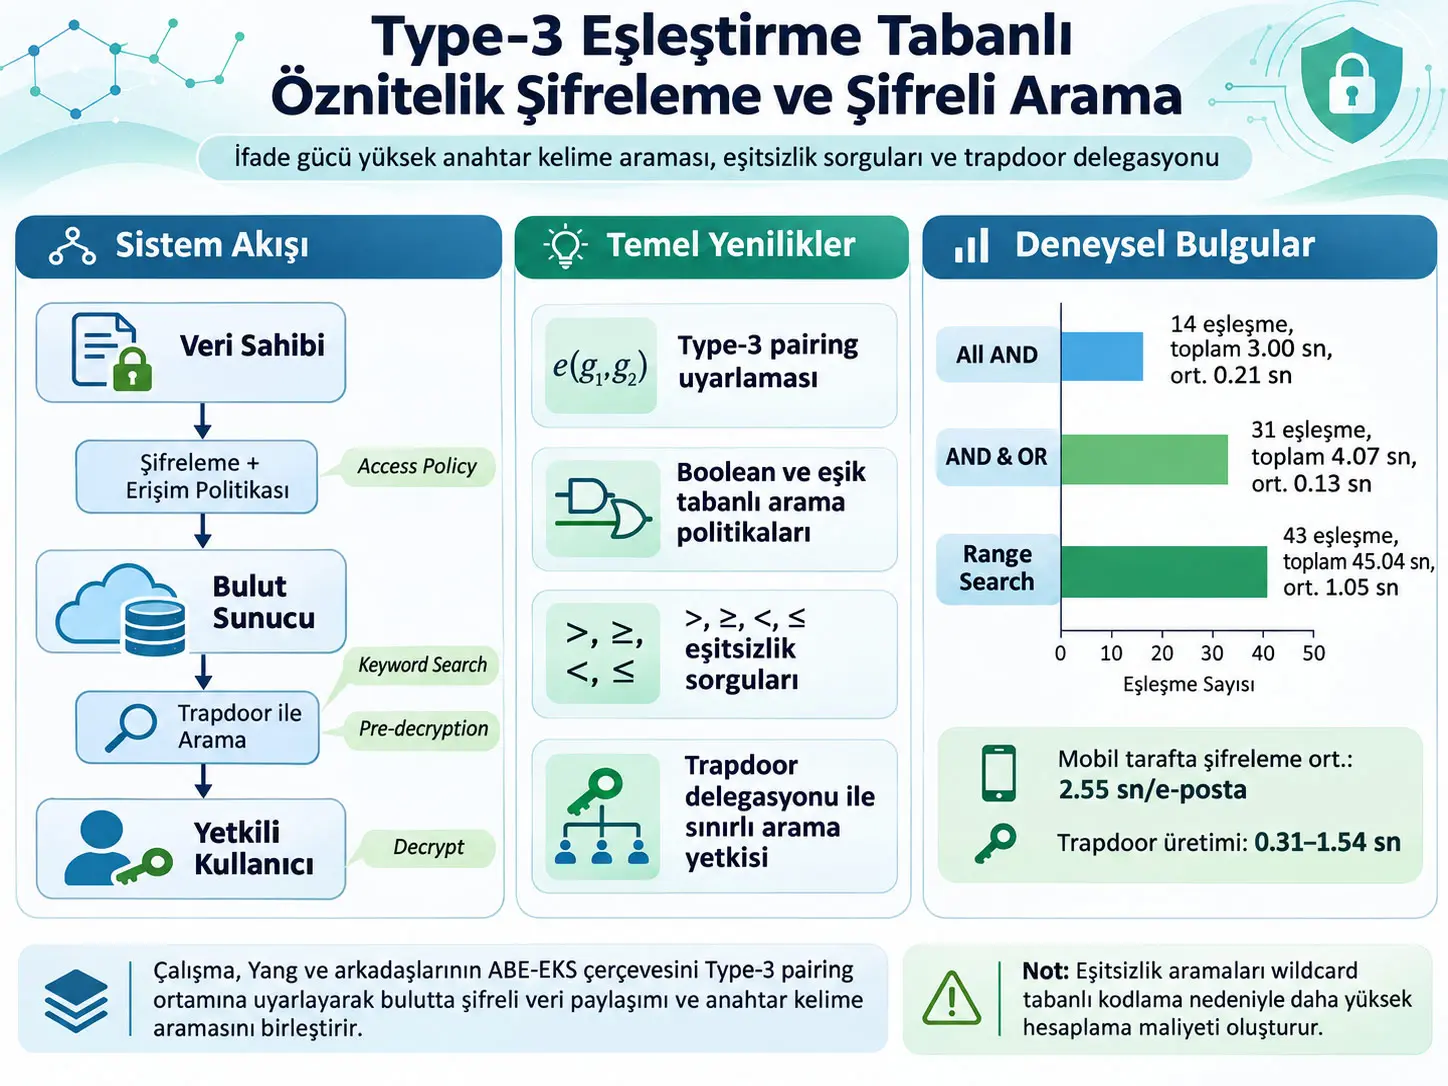
Öznitelik tabanlı şifreleme ile anahtar kelime aramasını birleştiren ABE-EKS (Attribute-Based Encryption with Keyword Search), buluta yüklenmiş şifreli verilerin hem kullanıcı özniteliklerine bağlı ince taneli erişim politikalarıyla korunmasını hem de veri açık metne dönüştürülmeden anahtar kelimeler üzerinden aranmasını sağlayan bir kriptografik çerçevedir. Bu çalışma Yang ve arkadaşlarının Type-1 eşleştirme ortamında tanımladığı ABE-EKS yapısını Type-3 asymmetric bilinear pairing ortamına uyarlamakta; AND, OR ve eşik kapıları içeren ifade gücü yüksek erişim ve arama politikaları, \(>\), \(\ge\), \(<\), \(\le\) eşitsizlik sorguları ve belirli bir arama yetkisinin tam kullanıcı gizli anahtarı paylaşılmadan devredilebildiği trapdoor delegasyonu eklemektedir.
Type-3 uyarlamasında iki ayrı kaynak grup, \(\mathbb{G}_1\) ve \(\mathbb{G}_2\), hedef grup \(\mathbb{G}_T\) üzerinde \(e:\mathbb{G}_1\times\mathbb{G}_2\rightarrow\mathbb{G}_T\) bilinear pairing ile bağlanmaktadır. Type-1 yapıdaki tek grup kullanımı yerine ciphertext, secret-key ve trapdoor bileşenleri uygun kaynak gruplara yerleştirilmiştir. Yazarların amacı, Yang ve arkadaşlarının temel ABE-EKS yapısını tamamen değiştirmek değil; asymmetric pairing ortamında uygulanabilir hâle getirirken search functionality'yi genişletmektir.
Güvenlik analizi honest-but-curious cloud modeline dayanır. Cloud server protokolü doğru uygular fakat gördüğü ciphertext, tag, trapdoor ve search result'lardan bilgi çıkarmaya çalışabilir. Çalışma trapdoor privacy, tag privacy ve data privacy özelliklerini inceler. Bununla birlikte yazarlar, Type-3 grup yeniden yerleşimi için tamamen bağımsız yeni bir security reduction'ın ayrıca ele alınması gerektiğini ve bunun mevcut analizin kapsamı dışında olduğunu açıkça belirtmektedir. Bu nedenle çalışma “Type-3 uyarlamasının bütün güvenliği yeni ve eksiksiz bir reduction ile kanıtlandı” sonucunu desteklemez.
Eşitsizlik araması wildcard tabanlı binary encoding ile gerçekleştirilir. Sayısal domain'in bit uzunluğu \(d=\lceil\log_2(R+1)\rceil\) olduğunda bir sayısal değer \(d\) keyword token ile temsil edilir. Ciphertext storage ve keyword-generation maliyetleri \(d\) ile doğrusal artarken brute-force matching kısmı tek taraflı eşitsizlik için en kötü durumda \(4d^2P\), bounded range sorgusu için \(8d^2P\) düzeyine çıkabilmektedir. Bu özellik search expressiveness karşılığında ek hesaplama ve depolama maliyeti doğurmaktadır.
Uygulama Apache Milagro Cryptographic Library v3 ve BLS12-381 Type-3 pairing kullanılarak değerlendirilmiştir. Enron Email corpusunda John Arnold'a ait 3852 mesajdan duplicate'ler çıkarılmış ve 765 unique email üzerinde üç search predicate test edilmiştir. All-AND sorgusu 14 eşleşme için toplam 3,00 s, AND-OR sorgusu 31 eşleşme için 4,07 s, range search ise 43 eşleşme için 45,04 s sürmüştür. Eşleşen tek e-posta başına kaynakta hesaplanan ortalamalar sırasıyla yaklaşık 0,21 s, 0,13 s ve 1,05 s'dir. Range search'ün daha pahalı olması wildcard-encoded date alanının daha fazla keyword component üretmesiyle ilişkilendirilmektedir.
Araştırmanın temel problemi nedir?
Cloud storage kullanıldığında veri sahibi dosyalarını kendi sisteminden dışarı aktararak haricî bir storage server üzerinde saklayabilir. Dosyalar normal public-key encryption ile şifrelenirse confidentiality korunabilir; fakat kullanıcı belirli bir dosyayı bulmak için bütün ciphertext'leri indirip tek tek çözmek zorunda kalabilir. Searchable encryption bu problemi, plaintext keyword'leri cloud server'a açıklamadan ciphertext üzerinde arama yapılmasına izin vererek çözmeye çalışır.
Ancak çok kullanıcılı bir sistemde yalnız keyword aramak yeterli değildir. Her kullanıcı aynı dosyaya erişme yetkisine sahip olmayabilir. ABE-EKS bu nedenle iki karar katmanını birleştirir:
- Erişim kontrolü: Kullanıcının sahip olduğu öznitelikler ciphertext'e bağlı erişim politikasını karşılıyor mu?
- Arama koşulu: Kullanıcının oluşturduğu masked search predicate, ciphertext'in gizli keyword'leriyle eşleşiyor mu?
İki koşul da uygun olduğunda cloud server uygun ciphertext'i bulabilir ve sistem yapılandırmasına göre pre-decryption gerçekleştirebilir. Plaintext'in kendisi cloud server'a verilmez.
Çalışmanın özgün katkıları nelerdir?
Kaynak dört ana katkıyı birlikte tanımlar:
- Yang ve arkadaşlarının Type-1 ABE-EKS yapısını Type-3 asymmetric pairing ortamına uyarlamak.
- Boolean keyword predicate'lerin yanında \(>\), \(\ge\), \(<\) ve \(\le\) eşitsizlik karşılaştırmalarını desteklemek.
- Tam receiver secret key'i vermeden belirli search capability'nin trapdoor üzerinden devredilmesini sağlamak.
- Access ve search policy'lerini Lagrange polynomial tabanlı access tree'lerle açık biçimde uygulamak ve sistemi gerçek Enron Email verisiyle değerlendirmek.
Bilinear pairing nedir?
Bilinear pairing, iki grup elemanını üçüncü bir hedef gruptaki elemana dönüştüren ve üslerin cebirsel ilişkisini koruyan bir eşlemedir. Çalışmada bütün grupların prime order değeri \(p\)'dir.
Type-1 pairing:
Type-3 pairing:
Type-3'te \(\mathbb{G}_1\) ile \(\mathbb{G}_2\) arasında verimli hesaplanabilir bir isomorphism olmadığı varsayılır.
Bilinearity özelliği:
Burada \(g_1\in\mathbb{G}_1\), \(g_2\in\mathbb{G}_2\), \(a,b\in\mathbb{Z}_p\)'dir. Denklem, kaynak gruplardaki exponent'ların pairing sonucunda çarpılarak hedef gruba taşındığını gösterir. ABE-EKS Test ve pre-decryption denklemlerinde gereken exponent cancellation ilişkilerinin matematiksel temeli bu özelliktir.
Non-degeneracy koşulu:
pairing'in bütün bilgiyi trivial identity element'e çökertmediğini ifade eder. Computability koşulu ise pairing'in kullanılan grup elemanları için verimli biçimde hesaplanabilmesini ister.
Type-3 Pairing, Type-1 Pairing'den Bu Çalışmada Nasıl Farklıdır?
Type-1 yapıda pairing'in iki girdisi aynı kaynak gruptan gelirken Type-3 yapıda \(\mathbb{G}_1\) ve \(\mathbb{G}_2\) adlı iki farklı kaynak grup kullanılır; bu makalenin temel uyarlaması, Yang ve arkadaşlarının ABE-EKS bileşenlerini bu iki kaynak gruba algebraic matching ilişkileri korunacak biçimde yeniden yerleştirmektir.
Linear Secret Sharing Scheme — LSSS
Linear Secret Sharing Scheme, bir secret değeri access policy'ye göre parçalara ayırır. Kaynakta share-generating matrix \(M\), her satırı bir attribute veya party ile eşleştiren \(\rho(i)\) fonksiyonu ve secret \(s\) kullanılır.
Random vector:
olarak tanımlanır. \(M_i\), \(M\) matrisinin \(i\). satırıysa \(i\). share:
ile üretilir.
Yetkili bir satır kümesi \(I\) için uygun \(w_i\) katsayıları varsa secret:
şeklinde yeniden oluşturulabilir. Bunun anlamı, access policy'yi karşılamayan attribute kümesinin gerekli share kombinasyonunu oluşturamamasıdır.
Lagrange katsayısı neden kullanılıyor?
Çalışma polynomial tabanlı secret sharing içinde polynomial'i bilinen noktalardan yeniden kurmak için Lagrange interpolation kullanır. Kaynağın tanımı:
şeklindedir.
Bir polynomial \(q(x)\), bilinen \((i_\eta,s_{i_\eta})\) çiftlerinden:
ile yeniden oluşturulabilir.
Access tree içinde her threshold node kendi polynomial'ini taşır. Bir node'un threshold değeri \(t\), toplam child sayısı \(n\) ise:
- \(t=n\) olduğunda gate bir AND davranışı gösterir.
- \(t=1\) olduğunda gate bir OR davranışı gösterir.
- Diğer \(t\) değerleri genel \((t,n)\)-threshold gate oluşturur.
Bu yapı hem ciphertext access policy \(\phi_A\) hem de keyword-search predicate \(\phi_{KW}\) için kullanılır.
Access tree nasıl okunur?
Tree'nin leaf node'ları attribute veya keyword koşullarını temsil eder. Intermediate node'lar AND, OR veya threshold gate olabilir. Attribute formatı kaynakta genel olarak:
attr_type:value
şeklinde tanımlanmıştır. Örneğin kullanıcı için `User_Department:IT` veya `User_Designation:Manager` gibi leaf'ler bir access tree içinde birleştirilebilir.
Bir attribute set \(S\), tree'yi karşılıyorsa:
aksi durumda:
olarak değerlendirilir.
DDH ve SXDH varsayımları
Decisional Diffie–Hellman (DDH) problemi, \(g^x\), \(g^y\) ve dördüncü bir grup elemanı verildiğinde bu son elemanın gerçekten \(g^{xy}\) olup olmadığının verimli biçimde ayırt edilip edilemeyeceğini sorar.
Type-3 pairing ortamındaki Symmetric External Diffie–Hellman (SXDH) varsayımı, DDH probleminin hem \(\mathbb{G}_1\) hem de \(\mathbb{G}_2\) içinde zor olduğunu kabul eder.
Çalışma trapdoor/tag masking yapısını Type-3 source-group dağılımı altında incelerken bu asymmetric pairing güvenlik çerçevesini kullanmaktadır.
Decisional \(q\)-parallel BDHE varsayımı
Kaynak data privacy analizinde underlying outsourced CP-ABE bileşeni için decisional \(q\)-parallel Bilinear Diffie–Hellman Exponent varsayımını kullanır. Basitleştirilmiş olarak güvenlik oyunu, verilen public tuple kullanılarak hedef pairing teriminin gerçek structured exponent'tan mı yoksa random bir \(\mathbb{G}_T\) elemanından mı geldiğinin polynomial-time adversary tarafından non-negligible advantage ile ayırt edilememesini varsayar.
Bu varsayım makaledeki data-privacy sonucunun koşuludur; “matematiksel olarak koşulsuz güvenlik” anlamına gelmez.
ABE-EKS'nin altı temel algoritması
- Setup: Security parameter'dan master public key ve master secret key üretir.
- KeyGen: Kullanıcı attribute set'ine bağlı sender ve receiver secret key'leri üretir.
- Encrypt: Mesajı, access policy'yi ve keyword set'ini ciphertext'e dönüştürür.
- Trapdoor: Receiver'ın search predicate'ini masked trapdoor'a dönüştürür ve decryption key üretir.
- Test: Cloud server access policy ve keyword match koşullarını test eder; uygun olduğunda ciphertext veya pre-decrypted ciphertext döndürür.
- Decrypt: Son ciphertext bileşeninden plaintext'i receiver tarafında geri kazanır.
Sistemde kim ne yapıyor?
Type-3 Setup
Setup algoritması security parameter \(1^k\) alır ve Type-3 pairing parametrelerini:
seçer. \(g_1\in\mathbb{G}_1\) ve \(g_2\in\mathbb{G}_2\) generator'dır. Attribute hash ve keyword hash:
olarak tanımlanır.
Random secret değerleri:
seçilir ve master secret key:
olarak tutulur. Master public key ise pairing parametrelerini, generator bileşenlerini ve hash fonksiyonlarını içerir.
Sender ve receiver secret key'leri
KeyGen algoritması \(r_S,r_R\in\mathbb{Z}_p^{*}\) random değerlerini seçer.
Sender secret key:
olarak oluşturulur. Bu key ciphertext üretiminde kullanılır.
Receiver secret key'in ana bileşenleri:
ve her \(i\in A\) attribute'u için:
şeklindedir. Receiver secret key trapdoor generation ve decryption sürecine temel olur.
Encrypt — mesaj ve access policy
Encrypt algoritması iki random secret \(s_1\) ve \(s_2\) seçer. Bunlar access tree'nin iki kopyasının root polynomial'lerinde secret olarak paylaştırılır. Her child node'un polynomial'i parent node polynomial'inden türetilir.
Mesaj ciphertext'inin merkezî bileşeni:
şeklindedir. Burada \(m\) plaintext message, \(e(g_1,g_2)^{as_1}\) ise mesajı \(\mathbb{G}_T\) içinde maskeleyen pairing tabanlı kriptografik bileşendir.
Ek bileşen:
olarak oluşturulur.
Access tree'deki her leaf \(x\) için kaynak:
bileşenlerini üretir. \(q_{1,x}(0)\) ve \(q_{2,x}(0)\), secret-sharing tree polynomial'lerinden gelen share değerleridir.
Encrypted keyword bileşenleri
Her keyword \(k\) için random \(r_k,r'_k\in\mathbb{Z}_p^{*}\) seçilir. Keyword tag bileşenleri:
şeklindedir.
İkinci keyword bileşen grubunda:
kullanılır.
Adapted yapıda keyword doğrudan `kw_type:value` biçiminde ciphertext içine açıklanmaz; kaynak searchable keyword'ü `kw_type:index(k)` biçimine dönüştürür. Böylece gerçek value gizlenirken matching için gerekli yapı korunmaya çalışılır.
Trapdoor oluşturma
Receiver random decryption key:
ve trapdoor secret:
seçer. Search predicate \(\phi_{KW}\) de access tree gibi polynomial secret-sharing yapısıyla işlenir.
Her search leaf'i \(x\) için:
ve:
oluşturulur.
Keyword value'lar doğrudan cloud'a gönderilmez. Search predicate leaf'lerindeki `kw_type:value` bilgisi `kw_type:index(x)` biçimindeki masked yapı ile değiştirilir.
Test algoritmasında keyword nasıl eşleştiriliyor?
Cloud server önce receiver attribute set'inin ciphertext access policy'yi karşılayıp karşılamadığını kontrol eder:
olmazsa sonuç \(\perp\) olur.
Access condition geçerse cloud masked predicate içindeki leaf'ler ile ciphertext keyword components arasında brute-force matching uygular. Matching keyword için temel pairing eşitliği:
şeklindedir.
Bu eşitliğin önemi, matching keyword olduğunda Type-3'e taşınan \(\mathbb{G}_1/\mathbb{G}_2\) bileşenlerinin exponent cancellation yapısını korumasıdır. Eşitlik başarısızsa ilgili keyword leaf eşleşmemiş kabul edilir.
Search tree'nin yeniden kurulması
Matched leaf set belirlendikten sonra cloud, Lagrange katsayıları kullanarak tree'yi bottom-up birleştirir. Leaf düzeyindeki pairing sonuçları:
biçiminde birleştirilir.
Tree reconstruction sonunda kaynak:
değerini elde eder.
Cloud pre-decryption
Receiver trapdoor içinde gerekli \(U\) bileşenini göndermişse cloud access tree'yi de Lagrange katsayılarıyla yeniden kurarak:
ilişkisine indirgenen değeri hesaplar.
Sonra:
oluşturulur ve cebirsel sadeleşme sonunda:
elde edilir.
Cloud server receiver'a:
pre-decrypted ciphertext'ini gönderir.
Decrypt
Receiver'ın decryption key'i \(z\)'dir. Plaintext:
ile elde edilir.
Çünkü:
olduğunda \(C\)'de mesajla çarpılmış pairing maskesi tam olarak iptal edilir.
Security advantage ne anlama gelir?
Trapdoor, tag ve data security oyunlarında adversary bir challenge bit \(b\)'yi tahmin etmeye çalışır. Advantage genel biçimde:
ile tanımlanır.
Random guessing başarı olasılığı \(1/2\)'dir. Adversary'nin bunun üzerinde yalnız negligible advantage elde edebilmesi istenmektedir.
Üç güvenlik modeli
- Td-IND-CKA: Trapdoor'un hangi challenge keyword predicate için üretildiğinin ayırt edilmesine karşı gizlilik.
- Tag-IND-CKA: Encrypted keyword tag'in hangi challenge keyword set'e ait olduğunun ayırt edilmesine karşı gizlilik.
- Data-IND-RCCA: Challenge access policy altında şifrelenen iki eşit uzunluklu mesajdan hangisinin kullanıldığının replayable chosen-ciphertext ortamında ayırt edilmesine karşı data privacy.
Bu Makale Type-3 ABE-EKS İçin Tam Bağımsız Güvenlik İspatı Veriyor mu?
Hayır. Makale Type-3 grup yeniden yerleşimi, eşitsizlik encoding'i ve trapdoor delegasyonunun temel ABE-EKS masking ve matching ilişkilerini nasıl koruduğunu analiz eder; ancak trapdoor ve tag privacy için Type-3 instantiation'a özel tamamen bağımsız yeni bir reduction'ın ayrı çalışma gerektirdiğini açıkça belirtir, buna karşılık data privacy sonucunu underlying outsourced CP-ABE bileşeninin decisional \(q\)-parallel BDHE varsayımına bağlı selective Data-IND-RCCA güvenliğine indirger.
Honest-but-curious cloud modeli
Cloud server protokolün prescribed adımlarını doğru uygular. Ciphertext'i saklar, access policy'yi test eder, search predicate matching yapar ve gerekiyorsa pre-decryption gerçekleştirir. Buna rağmen gördüğü ciphertext, tags, trapdoors ve search outcomes üzerinden bilgi öğrenmeye çalışabilir.
Modelin önemli varsayımları:
- Trusted authority tamamen güvenilirdir.
- Cloud server authority ile collude etmez.
- Cloud server unauthorised users ile collude etmez.
- Data users dishonest olabilir ve kendi aralarında collude edebilir.
Dolayısıyla güvenlik sonuçları bu trust modelinin dışındaki saldırgan davranışlarının tamamını kapsamaz.
Trapdoor ve tag privacy nasıl korunuyor?
Keyword value doğrudan tag veya trapdoor içinde görünmez. Keyword yalnız:
random-oracle output'u üzerinden secret-key material ile birleştirilir ve fresh random exponent ile randomize edilir.
Ciphertext tarafında:
trapdoor tarafında:
şeklindeki masked bileşenler kullanılır.
Bununla birlikte public predicate structure'dan sızan bilgi bu privacy tanımının dışında değildir; kaynak açıkça trapdoor privacy'nin public predicate structure tarafından açığa çıkan bilginin ötesinde keyword value'nun doğrudan açıklanmamasını hedeflediğini belirtmektedir.
Data privacy sonucu
Kaynağın Corollary 1 sonucuna göre underlying outsourced CP-ABE component decisional \(q\)-parallel BDHE altında selectively secure ise önerilen ABE-EKS yapısı da challenge access policy'yi karşılayan bir corrupted attribute set bulunmaması koşuluyla selective Data-IND-RCCA security'yi korur.
Argument'ın ana mantığı, keyword tags, inequality tokens ve delegated trapdoors'un encrypted message'dan bağımsız üretilmesidir. Bu nedenle message challenge bit'i keyword-search bileşenlerine taşınmaz.
Güvenlik analizinin kapsamadığı geliştirmeler
Kaynak aşağıdaki özellikleri mevcut construction'ın security claim'i içine almamakta ve gelecekteki geliştirme olarak görmektedir:
- Verifiable search.
- Forward-private updates.
- Daha güçlü search-pattern hiding.
- Trapdoor revocation.
- Delegated policy'nin sonradan ince taneli düzenlenmesi.
- Delegated trapdoor'un tekrar dağıtılmasının kriptografik kontrolü.
Trapdoor key delegation neden gerekli?
Receiver full secret key \(usk_R\)'yi başka bir cihaza verirse o cihaz kendi istediği search predicate'i üretebilir. Bu, delegator'ın yalnız belirli bir aramayı devretmek istemesi durumunda fazla yetki verir.
Çalışma bu nedenle full secret key yerine önceden oluşturulmuş:
trapdoor'un paylaşılmasını önerir. Search capability, trapdoor içinde gömülü predicate ile sınırlıdır.
Trapdoor Delegasyonu Alan Kişi Arama Yetkisini Sonradan Genişletebilir mi?
Hayır. Mevcut construction'da delegatee kendisine verilen trapdoor'un keyword değerlerini, leaf sayısını, Boolean yapısını veya range sınırlarını değiştirerek yetkisini genişletemez; daha geniş veya farklı bir arama için delegator'dan yeni trapdoor gerekir, ancak çalışma daha önce verilmiş trapdoor'ların revocation'ını veya üçüncü kişilere yeniden dağıtımını kriptografik olarak engellemez.
Kaynağın smart-building delegasyon örneği
Kaynak açıklayıcı bir örnekte temperature sensor'ün başka bir search device'a yalnız “temperature readings” verilerini arama yetkisi verdiği senaryoyu kullanır. Full secret key verilirse search device başka hassas veriler için trapdoor oluşturabilir.
Restricted trapdoor ise örneğin:
`kw:temperature readings`
ile birlikte:
`DateFrom:0101` ve `DateTo:0630`
koşullarını taşıyabilir. Böylece kaynakta 1 Ocak–30 Haziran aralığı için:
biçiminde restricted search capability oluşturulur.
Eşitsizlik karşılaştırması nasıl kodlanıyor?
Çalışma inequality comparison için wildcard tabanlı binary encoding kullanır. Örnek olarak \(n=9\) sayısı için source attribute representation:
`{n:*0**, n:**0*, n:1***, n:***1}`
biçimindedir.
\(3
\(n>3\) için:
`OR(n:1***, n:*1**)`
ve \(n<10\) için:
`OR(n:0***, AND(n:*0**, n:**0*))`
kullanılır.
Bu mekanizma numeric comparison'ı pairing içinde doğrudan arithmetic inequality hesaplayarak değil, binary prefixes/wildcards'ı keyword leaf'lerine dönüştürerek gerçekleştirir.
Wildcard encoding maliyeti
Numerical domain:
olsun. Gerekli bit uzunluğu:
ile hesaplanır.
\(R\), desteklenen en büyük sayısal değeri; \(d\), bu domain'i binary olarak temsil etmek için gereken bit sayısını gösterir. \(d\) birimsizdir.
Bir numeric field hem greater-than hem less-than comparison destekleyecekse \(d\) wildcard keyword token ile temsil edilir.
Her keyword dört \(\mathbb{G}_1\) ve dört \(\mathbb{G}_2\) elementi ürettiğinden keyword-related ciphertext storage:
olur.
Keyword-dependent encryption cost:
şeklindedir.
Burada:
- \(M_1\): \(\mathbb{G}_1\) içinde scalar multiplication maliyeti.
- \(M_2\): \(\mathbb{G}_2\) içinde scalar multiplication maliyeti.
- \(|\mathbb{G}_1|\), \(|\mathbb{G}_2|\): grup elementlerinin storage uzunluklarıdır.
Tek taraflı comparison en fazla \(d\) wildcard leaf; bounded interval ise en fazla \(2d\) leaf üretir.
| Sayısal domain | Bit uzunluğu \(d\) | Ciphertext token | Tek taraflı leaf | İki taraflı leaf |
|---|---|---|---|---|
| 0–15 | 4 | 4 | ≤4 | ≤8 |
| 0–255 | 8 | 8 | ≤8 | ≤16 |
| 0–65.535 | 16 | 16 | ≤16 | ≤32 |
| \(0\)–\(2^{32}-1\) | 32 | 32 | ≤32 | ≤64 |
| \(0\)–\(2^{64}-1\) | 64 | 64 | ≤64 | ≤128 |
Eşitsizlik Araması Neden Exact Keyword Aramasından Daha Pahalıdır?
Wildcard tabanlı eşitsizlik araması bir sayıyı tek bir exact keyword yerine \(d=\lceil\log_2(R+1)\rceil\) adet binary/wildcard token ile temsil ettiği için storage ve trapdoor-generation maliyeti \(d\) ile doğrusal büyür; cloud tarafındaki brute-force keyword matching ise kaynak analizinde tek taraflı sorguda en kötü durumda \(4d^2P\), bounded range sorgusunda \(8d^2P\) düzeyine kadar büyüyebilir.
Kaynakta Test'in keyword matching terimi:
şeklindedir. Tek numeric field için \(k=d\) alındığında:
tek taraflı comparison üst sınırı elde edilir.
Bounded interval'da iki taraf birlikte kullanıldığında kaynak:
upper bound'unu verir.
Çalışmanın Yöntemi ve Bulguları
Önerilen Type-3 yapının işlem maliyeti
Kaynak performans analizinde aşağıdaki sembolleri kullanır:
- \(M_1\): \(\mathbb{G}_1\) scalar multiplication.
- \(M_2\): \(\mathbb{G}_2\) scalar multiplication.
- \(M_t\): \(\mathbb{G}_T\) scalar multiplication.
- \(P\): pairing operation.
- \(\operatorname{Inv}_{GT}\): \(\mathbb{G}_T\) modular inverse.
- \(a\): attribute sayısı.
- \(w\): keyword sayısı.
- \(x\): leaf-node sayısıyla ilişkili değişken.
- \(k\): ciphertext'teki matched keyword sayısı.
- \(l\): trapdoor'daki matched keyword sayısı.
- \(h_x\): tree hierarchy ile ilişkili terim.
Önerilen yapının Encrypt maliyeti:
Trapdoor maliyeti:
Test maliyeti:
Decrypt maliyeti:
Kaynak, diğer karşılaştırılan ABE-EKS şemalarına göre proposed construction'ın daha fazla feature taşıdığı için toplam Encrypt/Test maliyetinin yüksek olduğunu; buna karşılık Decrypt işleminin görece hafif kaldığını belirtmektedir.
Bu teorik operation count'ların doğrudan wall-clock karşılaştırması gibi okunmaması gerekir. Karşılaştırılan birçok baseline Type-1 pairing kullanırken önerilen yapı Type-3 pairing kullanmaktadır. Kaynak da operation count tablosunu farklı pairing ortamlarında doğrudan süre eşitliği olarak değil, algoritmik yapı karşılaştırması olarak yorumlamaktadır.
Storage overhead
Önerilen Type-3 yapıda secret-key storage:
Ciphertext storage:
Trapdoor storage:
şeklindedir.
Kaynağın karşılaştırmalı yorumu, secret-key uzunluğunun Liu ve arkadaşlarının yapısına yakın olduğu; küçük attribute sayılarında storage'ın bazı rakiplerden yüksek olabildiği, ancak attribute sayısı büyüdükçe artış hızının Miao ve Wang yapılarından daha düşük kalabildiğidir. Buna karşılık geniş functionality nedeniyle ciphertext ve trapdoor storage maliyeti daha yüksektir.
Fonksiyonel özellik karşılaştırması
| Şema | Pairing | Expressive / multi-keyword search | Trapdoor delegation | Inequality comparison |
|---|---|---|---|---|
| Yang et al. | Type-1 | Destekleniyor | Kaynak tabloda destek yok | Kaynak tabloda destek yok |
| Miao et al. | Type-1 | AND / multi-keyword | Kaynak tabloda destek yok | Destekleniyor |
| Wang et al. | Type-1 | AND / multi-keyword | Kaynak tabloda destek yok | Kaynak tabloda destek yok |
| Liu et al. | Type-1 | AND / multi-keyword | Kaynak tabloda destek yok | Kaynak tabloda destek yok |
| Bu çalışma | Type-3 | Expressive + multi-keyword | Destekleniyor | Destekleniyor |
Kaynağın Tablo 6 karşılaştırmasında incelenen yapılar arasında Type-3 pairing, expressive search, multi-keyword search, trapdoor delegation ve inequality comparison özelliklerini aynı satırda birleştiren yapı proposed construction'dır. Bu, “bütün mevcut ABE-EKS literatüründe başka hiçbir çalışma bunu yapmamıştır” biçiminde evrensel bir iddia değildir; sonuç kaynağın seçtiği karşılaştırma seti için geçerlidir.
Enron Email veri seti
Enron corpus yaklaşık 500.000 mesaj içermektedir ve duplicate'ler de bu genel sayıya dahildir. Çalışmanın uygulama benchmarkı corpusun tamamında yapılmamıştır.
Yazarlar John Arnold'a ait:
- başlangıçta 3852 e-posta,
- duplicate removal sonrasında 765 unique e-posta
kullanmıştır.
Kaynak veri kümesinin IoT-specific olmadığını açıkça belirtmektedir. Enron; gerçek e-posta metadata ve message content sağlayarak keyword encoding, encryption, trapdoor generation ve non-trivial encrypted collection üzerinde search performansını test etmek için kullanılmıştır.
Cloud-server test ortamı
| Rol | Platform | Donanım / yazılım |
|---|---|---|
| Cloud storage server | Windows 11 Home 22H2 | Intel Core i5-1135G7, 2,4 GHz, 16 GB RAM |
| IoT data-user simülasyonu | Android 14 | Qualcomm SM8450 Snapdragon 8 Gen, 16 GB RAM, C# |
| Kriptografik kütüphane | Her iki taraf | AMCL Version 3, BLS12-381 Type-3 pairing |
Üç search predicate
1. All AND
Predicate:
`AND{EnronFrom:John Arnold, EnronTo:Margaret Allen, EnronSub:Empty}`
Kaynak açıklamasına göre sender John Arnold, receiver Margaret Allen ve subject empty olan encrypted e-postaları arar.
2. AND & OR
Predicate:
`AND{EnronFrom:John Arnold, OR{EnronTo:Margaret Allen, EnronTo:John Griffith}}`
Sender John Arnold ve receiver Margaret Allen veya John Griffith olan e-postaları arar.
3. Range Search
Predicate:
`AND{genPolicyGreaterThan("EnronDate",201), genPolicyLessThan("EnronDate",229)}`
Kaynak bunu 1 Şubat ile 29 Şubat arasındaki e-postaları arayan range predicate olarak tanımlar. Kaynak burada ayrıca bir yıl bilgisi vermediği için Verianla yeni bir yıl atamamaktadır.
Cloud Test ve Decrypt performansı
| Search predicate | Eşleşen mail | Test toplam | Test / eşleşen mail | AES dahil toplam | AES dahil ortalama |
|---|---|---|---|---|---|
| All AND | 14 / 765 | 3,00 s | 0,21 s | 3,04 s | 0,22 s |
| AND & OR | 31 / 765 | 4,07 s | 0,13 s | 4,19 s | 0,14 s |
| Range Search | 43 / 765 | 45,04 s | 1,05 s | 45,17 s | 1,05 s |
Range Search'ün toplam süresi diğer iki predicate'ten belirgin biçimde yüksektir. Kaynak bu farkı wildcard-encoded date alanının ürettiği daha fazla keyword ile ilişkilendirmektedir.
Burada “eşleşen mail başına ortalama”, toplam Test süresinin eşleşen e-posta sayısına bölünmesiyle kaynak tarafından hesaplanmıştır. Bu değer bütün 765 candidate ciphertext için bağımsız bir per-ciphertext benchmark değildir; kaynağın kendi raporlama biçimidir.
Mobil tarafta Encrypt performansı
Android application bütün 765 John Arnold e-postasını encrypt etmiştir.
| İşlem | Toplam raporlanan süre | 765 e-posta başına ortalama |
|---|---|---|
| ABE-EKS Encrypt | 1949 s | 2,55 s |
| ABE-EKS Encrypt + AES body encryption | 1978 s | 2,59 s |
AES body encryption'ın eklenmesi ortalama değeri 2,55 s'den 2,59 s'ye çıkarmıştır. Kaynağın yorumu, Encrypt süresindeki asıl yükün inequality comparison için date bilgisinden üretilen wildcard keyword sayısından kaynaklandığıdır.
Mobil trapdoor-generation performansı
Her predicate 1000 kez çalıştırılmıştır.
| Predicate | 1000 round toplam | Ortalama |
|---|---|---|
| All AND | 356 s | 0,36 s |
| AND & OR | 310 s | 0,31 s |
| Range Search | 1542 s | 1,54 s |
Range Search trapdoor'unun 1,54 s ile daha pahalı olması, greater-than ve less-than wildcard tree'lerinin daha fazla leaf ve keyword component gerektirmesiyle uyumludur.
AES neden performans şekillerinde ayrıca gösteriliyor?
ABE-EKS yapısı access control, encrypted keyword search ve outsourcing mekanizmasını sağlar. Kaynak uygulamasında e-posta body encryption için AES'in dahil edildiği süre de ayrıca raporlanmıştır. Şekil 2'de “with AES” değerleri email-body AES decryption dahil süreyi; Şekil 3'te “Encrypt with AES” değeri body AES encryption dahil ortalamayı gösterir.
AES, bu çalışmanın Type-3 ABE-EKS formüllerinin yerine geçen bir algoritma değildir; payload body encryption için uygulama katmanında birlikte kullanılan bileşendir.
Test neden pahalı olabilir?
Keyword values gizli tutulduğu için cloud masked search predicate'i ciphertext keyword'leriyle brute-force biçimde karşılaştırır. Kaynak, bu gizlilik tasarımını Test algoritmasının önemli verimsizlik nedenlerinden biri olarak açıklar.
Arama tree'sinde daha fazla leaf, daha fazla wildcard token veya daha karmaşık bounded interval olduğunda pairing comparison sayısı yükselir. Bu durum özellikle range search deneyinde görünür hâle gelmektedir.
Privacy ve efficiency arasında seçim
Kaynağa göre Test algoritması üç ana aşamada düşünülebilir:
- Access-right verification.
- Keyword searching.
- Pre-decryption.
Kullanıcı privacy'yi daha fazla önemsiyorsa attribute bilgisini trapdoor içine vermeyebilir ve cloud processing keyword-search aşamasından sonra durabilir. Bu durumda server ciphertext'i partial decryption yapmadan kullanıcıya döndürür ve daha fazla decryption işi kullanıcı tarafında yapılır.
Dolayısıyla çalışma privacy ve outsourced computation arasında tek zorunlu çalışma noktası değil, belirli ölçüde operasyonel tercih sunmaktadır.
Çalışmanın desteklediği sonuçlar
- Yang ve arkadaşlarının Type-1 ABE-EKS temel yapısı Type-3 pairing için uygun source-group placement ile yeniden formüle edilmiştir.
- Access ve search policy'leri Lagrange polynomial tabanlı AND, OR ve threshold access tree'lerle uygulanmıştır.
- Wildcard encoding ile \(>\), \(\ge\), \(<\) ve \(\le\) tipi inequality search gerçekleştirilebilmektedir.
- Receiver full secret key'ini paylaşmadan predicate-bound trapdoor üzerinden sınırlı search capability devredebilir.
- Type-3 grup yeniden yerleşimi matching için gereken pairing cancellation ilişkisini korumaktadır.
- Underlying outsourced CP-ABE security varsayımı altında selective Data-IND-RCCA data privacy sonucu verilmektedir.
- 765 unique Enron e-postası üzerinde AMCL/BLS12-381 implementation çalıştırılmıştır.
- All-AND ve AND-OR sorguları test edilen ortamda range search'ten daha düşük toplam Test süresi göstermiştir.
- Range query'nin daha yüksek maliyeti wildcard encoded numerical/date predicate'in büyümesiyle uyumludur.
Çalışmanın desteklemediği sonuçlar
- Type-3 instantiation için bütün trapdoor/tag güvenliğinin tamamen bağımsız yeni reduction ile ispatlandığı sonucu çıkarılamaz.
- Honest-but-curious cloud modelinin dışındaki bütün malicious-server davranışlarının kapsandığı söylenemez.
- Cloud server ile authority veya unauthorised user collusion'ına karşı bu modelin güvenlik sonucu genellenemez.
- Search pattern'in tamamen gizlendiği söylenemez; kaynak daha güçlü search-pattern hiding'i gelecekteki çalışma olarak bırakır.
- Delegated trapdoor'ların revocation'ı sağlanmamaktadır.
- Delegatee'nin trapdoor'u başka taraflara yeniden dağıtmasının cryptographic prevention'ı sağlanmamaktadır.
- Enron deneyinin bütün IoT workload'larını temsil ettiği söylenemez; kaynak veri kümesinin IoT-specific olmadığını belirtmektedir.
- Range Search'ün her ortamda tam olarak 1,05 s süreceği söylenemez; değer test edilen donanım, yazılım, dataset ve predicate'e aittir.
- Table 3 operation-count karşılaştırmaları farklı pairing setting'leri arasında doğrudan wall-clock speed ranking değildir.
- Çalışma post-kuantum güvenlik iddiası sunmamaktadır.
Temel yöntemsel sınırlılıklar
- Trapdoor/tag privacy için Type-3'e özgü tamamen bağımsız reduction yapılmamıştır.
- Honest-but-curious cloud assumption kullanılır.
- Trusted authority'nin dürüst olduğu varsayılır.
- Server-authority veya server-unauthorised-user collusion model dışıdır.
- Search-pattern hiding tam değildir.
- Verifiable search mevcut construction'da yoktur.
- Forward-private update mekanizması yoktur.
- Delegated trapdoor revocation yoktur.
- Delegated policy daha sonra düzenlenemez; yeni trapdoor gerekir.
- Wildcard inequality encoding storage ve computational cost'u artırır.
- Range-query matching worst-case olarak quadratic \(d^2\) terimi içerir.
- Enron Email dataset gerçek e-posta verisi olsa da IoT-specific değildir.
- Benchmark yalnız 765 unique John Arnold e-postasının kullanıldığı seçilmiş deney setini değerlendirir.
Gelecek çalışma
Yazarlar inequality encoding'in daha fazla optimize edilmesini, result verification mekanizmalarını, daha gerçekçi cloud/IoT deployment'larını ve framework'ün multimedia encryption teknikleriyle birleştirilmesini gelecek çalışma yönleri olarak belirtmektedir.
Kaynak ve Yöntem Notu
Özgün başlık: A Type-3 Pairing-Based Attribute-Based Encryption Scheme with Expressive Keyword Search and Trapdoor Delegation
Yazarlar: Koon-Ming Chan; Swee-Huay Heng; Syh-Yuan Tan; Wei-Chuen Yau; Ji-Jian Chin.
Yazar sırası: Koon-Ming Chan birinci; Swee-Huay Heng ikinci; Syh-Yuan Tan üçüncü; Wei-Chuen Yau dördüncü; Ji-Jian Chin beşinci yazardır.
Sorumlu yazar: Swee-Huay Heng; shheng@mmu.edu.my.
Kurum 1: Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Kurum 2: Centre for Intelligent Cloud Computing, CoE for Advanced Cloud, Faculty of Information Science and Technology, Multimedia University, Melaka 75450, Malaysia.
Kurum 3: School of Computing and Data Science, Xiamen University Malaysia, Sepang 43900, Malaysia.
Kurum 4: School of Engineering, Computing and Mathematics, University of Plymouth, Plymouth PL4 8AA, UK.
Eş katkı: Kaynakta eş birinci yazarlık veya eş katkı beyanı bulunmamaktadır.
Dergi: Cryptography.
Yayıncı: MDPI.
Cilt / sayı / makale: 10(5), Article 65.
Sayfa sayısı: 23.
DOI: 10.3390/cryptography10050065.
Gönderim: 11 Ağustos 2026.
Revizyon: 1 Eylül 2026.
Kabul: 3 Eylül 2026.
Yayın: 7 Eylül 2026.
Akademik editör: Cheng-Chi Lee.
Kaynak türü: Hakemli araştırma makalesi; kriptografik construction/adaptation, security-model analysis, teorik computation-storage complexity analizi ve gerçek veri kümesi üzerinde implementation benchmarkını birleştirir.
Hakemlik: Cryptography, MDPI'nin resmî materyallerinde single-blind peer-review kullanan hakemli bir dergi olarak tanımlanmaktadır.
Preprint durumu: Verianla'da işlenen belge yayımlanmış Version of Record'dur; bu işlemde ayrı bir preprint temel alınmamıştır.
Lisans: Creative Commons Attribution 4.0 International (CC BY 4.0).
Resmî bağlantı: https://doi.org/10.3390/cryptography10050065
Ana bilimsel alan: Attribute-based encryption, searchable encryption, pairing-based cryptography ve encrypted cloud data sharing.
Merkezî yöntem: Yang ve arkadaşlarının Type-1 ABE-EKS framework'ünün Type-3 pairing'e yeniden yerleştirilmesi; Lagrange polynomial access trees; wildcard inequality encoding; predicate-bound trapdoor delegation.
Kriptografik implementation: Apache Milagro Cryptographic Library (AMCL) Version 3; BLS12-381 Type-3 pairing.
Deney veri seti: Enron Email dataset. Genel corpus yaklaşık 500.000 mesaj içermektedir; çalışmanın benchmark subset'i John Arnold'a ait 3852 mesajdan duplicate removal sonrası seçilen 765 unique e-postadır.
Cloud benchmark platformu: Windows 11 Home 22H2; Intel Core i5-1135G7 2,4 GHz; 16 GB RAM.
Mobil/IoT kullanıcı simülasyonu: Android 14; Qualcomm SM8450 Snapdragon 8 Gen; 16 GB RAM; C#.
Ana performance sonucu: All AND: 3,00 s / 14 match; AND & OR: 4,07 s / 31 match; Range Search: 45,04 s / 43 match. Kaynağın eşleşen e-posta başına bildirdiği ortalamalar sırasıyla 0,21 s, 0,13 s ve 1,05 s'dir.
Mobil Encrypt: ABE-EKS ciphertext generation ortalaması 2,55 s/e-posta; AES body encryption dahil 2,59 s/e-posta.
Trapdoor generation: 1000 tekrar üzerinden All AND 0,36 s; AND & OR 0,31 s; Range Search 1,54 s ortalama.
Güvenlik modeli: Honest-but-curious cloud; trusted authority; server'ın authority veya unauthorised users ile collude etmediği varsayımı.
Security properties: Td-IND-CKA trapdoor privacy; Tag-IND-CKA tag privacy; selective Data-IND-RCCA data privacy.
Temel security varsayımları: DDH/SXDH masking çerçevesi ve data privacy tarafında decisional \(q\)-parallel BDHE altında selectively secure outsourced CP-ABE bileşeni.
Security-proof sınırı: Type-3 grup yerleşimi için trapdoor/tag privacy'nin tamamen bağımsız yeni reduction'ı çalışma kapsamında verilmemiştir; analiz underlying ABE-EKS masking ve matching yapısının korunmasına odaklanmaktadır.
Delegasyon sınırı: Trapdoor delegation predicate-bound'dur; delegatee mevcut trapdoor'un koşullarını genişletemez. Fine-grained policy editing, previously issued trapdoor revocation ve further redistribution control mevcut construction'da yoktur.
Finansman: Telekom Malaysia Research & Development Grant, RDTC/221045.
Veri erişilebilirliği: Kaynak Enron Email dataset'in publicly available olduğunu ve çalışmanın özgün katkılarının makale içinde bulunduğunu bildirmektedir.
Çıkar çatışması: Yazarlar çıkar çatışması olmadığını beyan etmektedir.
Yazar katkıları: Conceptualization: Koon-Ming Chan, Swee-Huay Heng, Syh-Yuan Tan; formal analysis: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; funding acquisition: Swee-Huay Heng; investigation: Koon-Ming Chan, Syh-Yuan Tan; methodology: Koon-Ming Chan, Syh-Yuan Tan; validation: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; original draft: Koon-Ming Chan; review/editing: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; supervision: Swee-Huay Heng, Syh-Yuan Tan, Wei-Chuen Yau, Ji-Jian Chin; project administration: Swee-Huay Heng.
Temel yöntemsel sınırlılıklar: Type-3 trapdoor/tag privacy için tamamen bağımsız reduction verilmemesi; honest-but-curious ve trusted-authority varsayımları; search-pattern hiding ve verifiable search eksikliği; trapdoor revocation bulunmaması; wildcard range query overhead'i; Enron benchmarkının IoT-specific olmaması; performans deneyinin seçilmiş 765 e-posta ve belirtilen iki donanım ortamıyla sınırlı olması.
Yorum sınırı: Çalışmanın ana sonucu, Type-3 pairing ortamında expressive ABE-EKS, inequality search ve predicate-bound trapdoor delegation'ın uygulanabilir bir construction içinde birleştirilebildiğini ve belirtilen Enron benchmarkında çalıştırılabildiğini göstermektir; bu sonuç bütün cloud/IoT ortamlarında aynı performansı veya trust modelinin ötesinde genel güvenliği garanti etmez.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir