


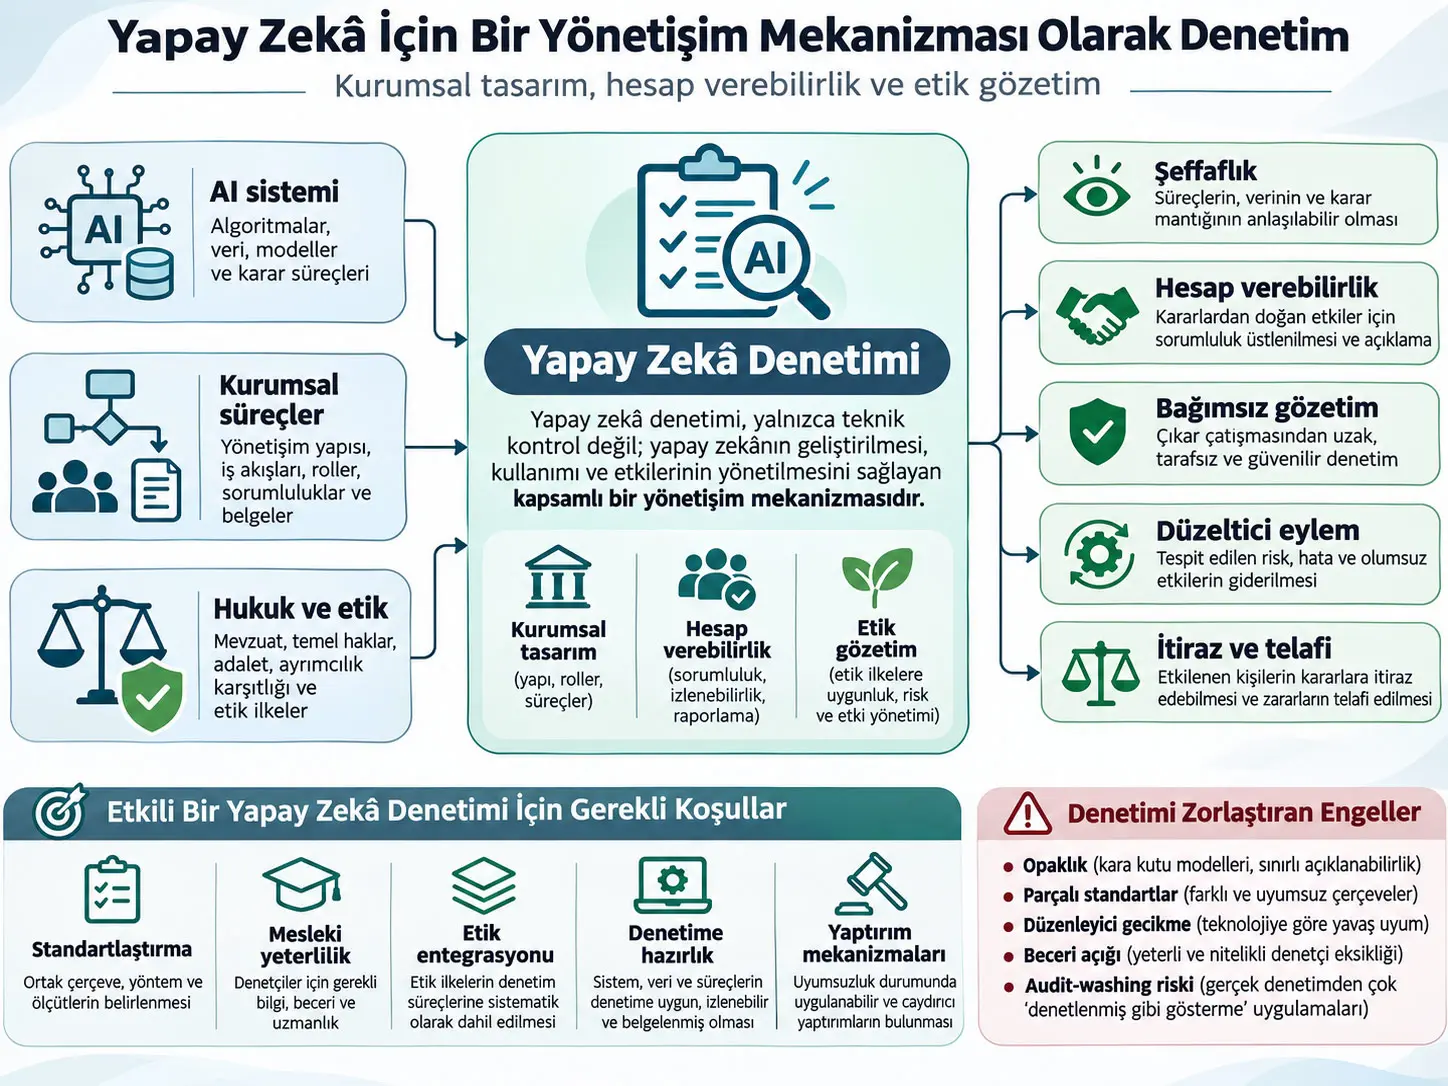
Yapay zekâ denetimi (AI auditing), yapay zekâ sistemlerini, bu sistemlerle bağlantılı kurumsal uygulamaları ve yönetişim düzenlemelerini hukuki, etik, teknik ve hesap verebilirlik ölçütlerine göre yapılandırılmış ve kanıta dayalı biçimde değerlendiren bir yönetişim sürecidir. Alexander Oluka'nın çalışması, yapay zekâ denetiminin yalnız model doğruluğu veya teknik performans kontrolü olarak değil, teknik sistemleri kurumsal sorumluluk, etik ilkeler, insan gözetimi, düzeltme mekanizmaları ve kamuya hesap verebilirlikle bağlayan bir sosyo-teknik yönetişim altyapısı olarak ele alınması gerektiğini inceler.
Çalışma yeni bir deney veya yapay zekâ modeli geliştirmemektedir. Scopus, Web of Science ve ProQuest veri tabanlarından seçilen, 2020–2025 yılları arasında yayımlanmış 71 hakemli çalışmanın yapılandırılmış literatür incelemesine dayanır. Seçilen çalışmalar yorumlayıcı tematik sentez ile değerlendirilmiş; hesap verebilirlik altyapısı, etik temelli denetim, kurum içi denetime hazırlık, bağımsız üçüncü taraf gözetimi, sektöre özgü riskler, mesleki yeterlilik, standartlaştırma ve uygulama sorunları gibi tekrar eden temalar bütünleştirilmiştir.
Derlemenin temel sonucu, yapay zekâ denetiminin teknik doğrulamanın ötesine geçtiği, fakat denetimin gerçek bir yönetişim mekanizmasına dönüşebilmesinin yalnız denetim yöntemine bağlı olmadığıdır. Şeffaflık, denetçi bağımsızlığı, etik ve hak temelli ölçütlerin sürece katılması, ortak standartlar, mesleki yeterlilik ve denetim bulgularını gerçek sonuçlara bağlayan kurumsal yetki birlikte gereklidir. Algoritmik opaklık, ticari sırlar, parçalanmış standartlar, düzenlemenin teknolojiden geri kalması, beceri eksiklikleri, zayıf yaptırım ve audit-washing olarak adlandırılan sembolik uyum riski bu kapasiteyi sınırlar.
Bu sonuçların yorum sınırı önemlidir. Çalışma 71 yayını sentezleyen bir derlemedir; belirli bir denetim yönteminin hata oranını, maliyetini veya gerçek dünyadaki etkisini tek bir deneyle ölçmez. Bu nedenle “AI denetimi kesin olarak zararı önler”, “üçüncü taraf denetimi her durumda daha başarılıdır” veya “belirli bir denetim modeli evrensel olarak en iyidir” biçiminde sonuçlar çıkarılamaz.
Yapay Zekâ Denetimi Nedir?
Yapay zekâ denetimi, bir AI sisteminin yalnız teknik performansını değil; sistemin nasıl tasarlandığını, hangi veriler ve kurumsal süreçler içinde çalıştığını, risklerin nasıl belgelendiğini, kararların nasıl izlenebildiğini, etik ve hukuki yükümlülüklerin nasıl uygulandığını ve sorun tespit edildiğinde hangi düzeltme veya itiraz mekanizmalarının devreye girdiğini inceleyen yapılandırılmış bir hesap verebilirlik sürecidir.
Denetlenen şey yalnız algoritma değildir
Çalışmanın merkezindeki “sosyo-teknik” kavramı, yapay zekâ sisteminin yalnız matematiksel modelden oluşmadığını anlatır. Model; eğitim ve kullanım verileri, yazılım altyapısı, ürün tasarımı, insan karar vericiler, kurum içi sorumluluk dağılımı, tedarikçiler, mevzuat, kullanıcılar ve sistemden etkilenen kişilerle birlikte çalışır. Dolayısıyla bir model teknik olarak beklenen biçimde çalışsa bile veri toplama uygulamaları, insan–AI iş akışı, teşvik sistemi veya itiraz mekanizmasının yokluğu nedeniyle yönetişim sorunu ortaya çıkabilir.
Hesap verebilirlik, yalnız “bir hata olduğunda suçlu kim?” sorusundan ibaret değildir. Çalışmada hesap verebilirlik; kararların açıklanabilmesi, sorumlulukların belirlenebilmesi, sistemin incelenebilmesi, etkilenen kişilerin kararlara itiraz edebilmesi ve tespit edilen sorunların düzeltici sonuçlara bağlanabilmesiyle ilişkilidir.
Denetlenebilirlik (auditability), bir sistem ve onu çevreleyen süreçler hakkında denetçinin güvenilir kanıt toplayabilmesine imkân veren özellikler bütünüdür. Belgelendirme, kayıtların izlenebilirliği, veri kökeninin bilinmesi, karar yollarının incelenebilmesi ve gerekli teknik/kurumsal erişim bu kapasitenin parçalarıdır.
İtiraz edilebilirlik (contestability), yapay zekâ tarafından veya yapay zekâ desteğiyle verilen bir kararın sorgulanabilmesi ve gerekirse yeniden değerlendirilmesini sağlayan kurumsal imkândır.
Düzeltim veya telafi (redress), bir sorun yalnız tespit edildikten sonra değil, tespit edilen zararın veya uygunsuzluğun giderilmesine yönelik gerçek bir mekanizmanın bulunmasını ifade eder.
AI denetimi risk yönetimi, etik etki değerlendirmesi ve uyum izlemesinden nasıl ayrılır?
| Uygulama | Temel soru | AI denetiminden ayrıldığı nokta |
|---|---|---|
| AI risk yönetimi | Hangi riskler var ve nasıl azaltılabilir? | Denetim, tanımlanan risklerin gerçekten yönetilip yönetilmediğini, belgelendiğini, izlendiğini ve doğrulanabilir kontrollerle ele alınıp alınmadığını inceler. |
| Etik etki değerlendirmesi | Hangi zararlar ve değer çatışmaları ortaya çıkabilir? | Denetim, etik ilkelerin fiilî kontrollere, sorumluluk yapılarına, belgelendirmeye ve düzeltici mekanizmalara dönüştürülüp dönüştürülmediğini sorgular. |
| Uyum izlemesi | Belirli bir kurala uyuluyor mu? | AI denetiminin kapsamı yalnız belirli kurallarla sınırlı olmayabilir; şeffaflık, adalet, açıklanabilirlik, insan gözetimi, kurumsal sorumluluk ve düzeltim de değerlendirilebilir. |
| AI denetimi | Sistem ve kurum, hukuki, etik, teknik ve hesap verebilirlik beklentilerini doğrulanabilir biçimde yerine getiriyor mu? | Teknik değerlendirme ile kurumsal yönetişimi ve sonuç doğuran hesap verebilirliği birbirine bağlamaya çalışır. |
Kurumsal teori neden çalışmanın merkezinde?
Kurumsal teori, örgütlerin davranışlarını yalnız teknik verimlilikle açıklamaz. Kuruluşların mevzuat, mesleki normlar, toplumsal beklentiler, sektör alışkanlıkları ve meşruiyet arayışı tarafından da şekillendirildiğini kabul eder. Bu çerçeve, aynı denetim standardının neden bir kurumda davranışı gerçekten değiştirebilirken başka bir kurumda yalnız görünürde uygulanabildiğini anlamak için kullanılır.
Meşruiyet, bir kurumun davranışlarının çevresindeki düzenleyiciler, meslek çevreleri, müşteriler veya toplum tarafından kabul edilebilir ve uygun görülmesiyle ilgilidir. Bir kuruluş AI etik ilkelerini veya denetim programını yalnızca gerçek risk azaltımı amacıyla değil, “sorumlu bir kurum” olduğu görüntüsünü desteklemek için de benimseyebilir. Çalışma bu olasılığı otomatik olarak kötü niyet şeklinde yorumlamaz; kurumsal teşviklerin denetimin işlevini nasıl değiştirebileceğini inceler.
Kurumsal ayrışma veya decoupling nedir?
Kurumsal ayrışma (decoupling), bir kurumun resmî politika, standart veya denetim yapısını benimsemesine rağmen bu yapının günlük kararları ve davranışları anlamlı biçimde sınırlamaması durumudur. Örneğin bir kuruluşun AI denetim prosedürüne sahip olması tek başına güçlü hesap verebilirlik anlamına gelmez; denetim bulguları görmezden geliniyor, düzeltici eylem zorunlu değil veya denetçi gerçek sisteme erişemiyorsa resmî yapı ile fiilî uygulama birbirinden ayrışabilir.
Kurumsal eşbiçimlilik ne anlama geliyor?
Kurumsal eşbiçimlilik (institutional isomorphism), kuruluşların zaman içinde birbirine benzer politika ve yapılar benimsemesini açıklayan kavramdır. Çalışmanın dayandığı kurumsal teori içinde üç baskı türü önemlidir:
- Zorlayıcı baskılar: mevzuat, düzenleyici kurumlar veya hukuki zorunluluklardan doğar.
- Normatif baskılar: meslek örgütleri, sertifikasyon sistemleri, eğitim ve profesyonel standartlardan gelir.
- Taklitçi baskılar: belirsizlik altında kuruluşların sektörlerindeki diğer kurumların uygulamalarını örnek almasıyla ortaya çıkar.
Bu baskılar denetim uygulamalarını yaygınlaştırabilir; fakat kuruluşların birbirine benzeyen denetim yapıları kurması, bu yapıların eşit derecede etkili olduğu anlamına gelmez. Çalışmanın önemli ayrımlarından biri “biçimde yakınsama” ile “işlevde gerçek hesap verebilirlik” arasındaki farktır.
Etik ilkeleri yazmak ile denetlenebilir hale getirmek arasındaki fark
“Adil ol”, “şeffaf ol”, “insan haklarına saygı göster” gibi ilkeler yön gösterici olabilir; ancak çalışma, bu tür yüksek düzey ilkelerin tek başına hesap verebilirlik oluşturmadığını vurgular. Etik temelli denetim, soyut değerleri incelenebilir süreçlere dönüştürmeye çalışır. Bu dönüşüm; değerlendirme ölçütleri, belgelendirme, sorumlu roller, inceleme prosedürleri, paydaş katılımı ve gerektiğinde düzeltici mekanizmalar gerektirir.
Örneğin “adalet” tek bir teknik metrikle otomatik olarak çözülebilecek bir kavram değildir. Hangi adalet ölçütünün uygun olduğu uygulamanın bağlamına, etkilenebilecek gruplara ve hukuki/etik beklentilere bağlı olabilir. Bu nedenle çalışma, etik değerlendirmeyi yalnız model metriğine indirgemeyi yetersiz görür.
Şeffaflık neden tek başına yeterli değildir?
Şeffaflık, sistem ve kurum hakkında inceleme yapılmasını mümkün kılan görünürlük sağlar; ancak görünürlük tek başına hesap verebilirlik değildir. Bir modelin dokümantasyonu yayımlanmış olsa bile bağımsız bir kurum inceleme yapamıyor, etkilenen kişi karara itiraz edemiyor veya tespit edilen ihlalin sonucu yoksa şeffaflığın yönetişim etkisi sınırlı kalabilir.
Açıklanabilirlik, sistemin davranışı veya belirli kararları hakkında anlaşılabilir açıklama üretme kapasitesiyle ilgilidir. İzlenebilirlik ise verilerin, kararların, model değişikliklerinin ve süreç adımlarının geriye doğru takip edilebilmesini ifade eder. Çalışma bu kavramları denetimin yapılabilmesini sağlayan koşullar olarak görür; nihai amaç olarak değil.
Denetime hazırlık veya audit-readiness nedir?
Denetime hazırlık (audit-readiness), bir kuruluşun denetim yapılacağı gün aceleyle belge toplamasından daha geniş bir kurumsal kapasitedir. Sistem yaşam döngüsü boyunca veri kökenini, model geliştirme kararlarını, risk kayıtlarını, değişiklikleri, testleri ve sorumlulukları düzenli biçimde izleyebilmek için gerekli teknik ve organizasyonel altyapının önceden kurulmasını ifade eder.
Kaynakta sentezlenen literatür, yetersiz denetim araçlarının, birlikte çalışabilirlik sorunlarının ve eksik belgelendirmenin denetimi zorlaştırdığını belirtir. Bu nedenle denetime hazırlık yalnız prosedür değildir; kaynak tahsisi, yazılım altyapısı, dokümantasyon kültürü ve yönetişim tasarımıyla şekillenen bir yetenektir.
İç Denetim ile Bağımsız Üçüncü Taraf Denetimi Arasındaki Fark Nedir?
İç AI denetimi kuruma ait sistemlere, veri akışlarına ve geliştirme kararlarına yakınlığı sayesinde erken risk tespiti ve sürekli kurumsal öğrenme sağlar; bağımsız üçüncü taraf denetimi ise kurum dışı inceleme yoluyla çıkar çatışmasını azaltmayı ve kamuya dönük güvenilirliği güçlendirmeyi amaçlar. Çalışma iki yaklaşımı birbirinin alternatifi değil, birbirini tamamlayan yönetişim mekanizmaları olarak değerlendirir.
| Boyut | İç denetim | Bağımsız üçüncü taraf denetimi |
|---|---|---|
| Temel güç | İç sistemlere, veri hatlarına, tasarım kararlarına ve süreçlere yüksek erişim. | Kurum dışından daha bağımsız inceleme ve dış güvenilirlik. |
| Ana kullanım | Erken risk belirleme, dokümantasyon, denetime hazırlık ve sürekli öğrenme. | Bağımsız doğrulama, kamu çıkarı ve yüksek etkili kararların dış gözetimi. |
| Temel risk | Yönetim baskısı, çıkar çatışması ve kurum itibarının kamu hesap verebilirliğinin önüne geçmesi. | Müşteri etkisi, sistem/veri erişimi sorunu, ticari sırlar, yetki eksikliği ve finansman bağımlılığı. |
| Etkinlik koşulu | Açık standartlar, iç yetkinlik, dokümantasyon ve denetim bulgularına gerçek karşılık verilmesi. | Hukuki yetki, veri erişimi, metodolojik yeterlilik, ekonomik/politik baskıdan korunma ve bulgulara bağlı sonuç mekanizması. |
“Denetçileri kim denetleyecek?” sorusu
Çalışma, denetçiyi otomatik olarak tarafsız ve kusursuz bir otorite kabul etmez. Denetim hizmetlerinin profesyonelleşmesi ve ticarileşmesi; kalite farklılıkları, müşteri baskısı veya yalnız meşruiyet üreten denetimler gibi yeni sorunlar doğurabilir. Bu nedenle denetçilerin akreditasyonu, denetim standartları, kayıt sistemleri ve denetim kuruluşlarının kendilerinin de gözetimi gelecekteki yönetişim altyapısının bir parçası olarak tartışılır.
Kara kutu denetimi nedir?
Kara kutu denetimi (black-box auditing), denetçinin sistemin bütün iç model parametrelerine veya kaynak koduna erişemediği durumlarda, sistem girdileri ve çıktıları üzerinde sistematik testler yaparak ayrımcı veya zararlı örüntüler hakkında kanıt toplamaya çalışan yaklaşımdır. Kaynakta aktarılan literatür, tam iç erişim olmadan da yönetişim açısından anlamlı kanıt üretilebileceğini belirtir; ancak bu yöntem tam şeffaflığın yerine geçtiği anlamına gelmez.
Sektöre göre denetim neden değişmek zorunda?
Çalışma tek bir evrensel kontrol listesinin bütün AI kullanım alanları için yeterli olacağı görüşünü desteklemez. Riskin türü, etkilenebilecek insanlar, kararın geri çevrilebilirliği, düzenleyici çerçeve ve gerekli korumalar sektöre göre değişir.
| Alan | Kaynakta tartışılan denetim odakları |
|---|---|
| İşe alım | Ayrımcılık, model çıktılarının gerekçelendirilebilirliği, açıklama ve itiraz/telafi olanakları. |
| Eğitim | Öğrencilere adil davranma, tahminlerin açıklanabilirliği ve otomatik risk sınıflandırmalarına itiraz edebilme. |
| Finans | Kredi puanlama, dolandırıcılık tespiti, algoritmik işlem, müşteri risk profilleme, veri kalitesi ve düzenleyici uyum. |
| Sağlık | Klinik karar destek sistemlerinde doğruluk, önyargı, açıklanabilirlik, hasta güvenliği ve profesyonel sorumluluk. |
| Kamu yönetimi | Yardım/uygunluk kararları, vergi, kolluk ve benzeri otomatik süreçlerde usule uygunluk, hakların korunması ve hesap verebilirlik. |
| Dezenformasyon | Etik analiz, siber güvenlik ve medya okuryazarlığını birleştiren disiplinlerarası denetim yaklaşımları. |
| Sürdürülebilirlik ve ESG | Enerji tüketimi, karbon emisyonları ve daha geniş çevresel dışsallıkların AI yönetişimine dâhil edilmesi. |
Bu sektör örnekleri çalışmanın gerçekleştirdiği ayrı saha denetimleri değildir. Bunlar, derlemede incelenen literatürün hangi riskleri ve denetim hedeflerini öne çıkardığını gösterir.
Mesleki yeterlilik neden teknik bir ayrıntı değil?
AI denetçisi yalnız klasik finansal veya süreç denetimi bilgisiyle yetinemeyebilir. Kaynakta sentezlenen çalışmalar veri kökeni, model geliştirme, AI güvence yöntemleri, etik risk, hukuk ve yönetişim konusunda disiplinlerarası bilgi ihtiyacına dikkat çeker. Denetçi sistemin ne yaptığını teknik olarak değerlendiremiyorsa, resmî kontrol listelerini tamamlayan fakat gerçek riskleri sınayamayan bir süreç ortaya çıkabilir.
Bu nedenle profesyonel yeterlilik, çalışmanın kurumsal çerçevesinde bireysel bir “beceri eksikliği” olmaktan öteye geçer. Eğitim programları, sertifikasyon, meslek standartları ve denetim kuruluşlarının teknik kapasitesi yönetişim altyapısının parçalarıdır.
Çalışmanın Yöntemi ve Bulguları
Araştırma tasarımı
Çalışma yapılandırılmış literatür incelemesi kullanmıştır. Amaç, AI denetiminin yönetişim mekanizması olarak nasıl kavramsallaştırıldığını ve uygulamaya nasıl dönüştürüldüğünü; özellikle kurumsal tasarım, bağımsızlık, standartlaştırma, mesleki kapasite ve yaptırım boyutları üzerinden bütünleştirmektir.
| Öğe | Kaynakta raporlanan bilgi |
|---|---|
| İncelenen çalışma sayısı | 71 hakemli çalışma. |
| Yayın dönemi | 2020–2025. |
| Veri tabanları | Scopus, Web of Science ve ProQuest. |
| Disiplin kapsamı | Muhasebe, denetim, bilgi sistemleri, hukuk, etik ve yönetişim. |
| Tarama | Başlık ve özet incelemesi, ardından tam metin değerlendirmesi. |
| Analiz | Yorumlayıcı tematik sentez; tekrar eden kavramların kodlanması, karşılaştırılması ve daha geniş temalara gruplanması. |
| Analitik çerçeve | Kurumsal teori. |
Dahil etme ölçütleri
Kaynağa göre çalışmalar; AI denetimi, algoritmik denetim, etik temelli denetim, denetlenebilirlik, hesap verebilirlik, şeffaflık, gözetim veya AI yönetişimiyle doğrudan ilişkiliyse incelemeye alınmıştır.
Dışlama ölçütleri
AI kullanımını genel olarak tartışan fakat denetim veya yönetişimle açık bağı olmayan çalışmalar; yalnız teknik model performansına odaklanan ve hesap verebilirlik boyutu bulunmayan çalışmalar; AI gözetimi açısından yeterli kavramsal veya ampirik ilişki göstermeyen çalışmalar kapsam dışında bırakılmıştır.
Boolean arama mantığı
Üç veri tabanında küçük sözdizimi uyarlamalarıyla aynı temel arama mantığının kullanıldığı belirtilmektedir:
AI terimleri: "artificial intelligence" OR AI OR "machine learning" OR "algorithmic systems"
Denetim terimleri: "audit" OR "algorithmic audit" OR "AI audit" OR "technical audit" OR "ethical audit" OR "risk audit" OR "compliance audit"
Yönetişim terimleri: "governance" OR "AI governance" OR "technology governance" OR "oversight" OR "accountability" OR "risk management" OR "transparency" OR "ethical compliance" OR "regulatory compliance"
Bu üç kavram grubu AND bağlacıyla birleştirilmiştir. Böylece aramanın yalnız “AI” kelimesini içeren geniş literatürü değil, AI + denetim + yönetişim kesişimini yakalaması hedeflenmiştir.
Tematik sentez nasıl çalışıyor?
Tematik sentez, farklı türdeki çalışmaların tek bir performans sayısına indirgenmesi yerine, tekrar eden kavramların ve kurumsal örüntülerin tanımlanmasına dayanır. Bu çalışmada seçilen yayınlar kavramsal, ampirik ve normatif çalışmaları içermektedir. Metinde tekrar eden fikirler kodlanmış, karşılaştırılmış ve daha geniş temalar altında birleştirilmiştir.
Kaynakta ortaya çıkan ana tema aileleri şunlardır:
- hesap verebilirlik altyapısı,
- etik temelli ve hak temelli denetim,
- kurum içi denetime hazırlık,
- üçüncü taraf ve bağımsız gözetim,
- sektöre özgü denetim riskleri,
- mesleki kapasite,
- standartlaştırma ve profesyonelleşme,
- uygulama sorunları ve yaptırım eksiklikleri.
Derlemenin ana sentezi: denetim teknik kontrolden yönetişim altyapısına genişliyor
Çalışmanın en merkezi sonucu, AI denetiminin yalnız model doğruluğu, performans veya tek bir adalet metriğini kontrol eden teknik bir işlem olarak düşünülmesinin yetersiz olduğudur. Derlemede öne çıkan yaklaşım; teknik değerlendirmeyi kurumsal sorumluluk, risk yönetimi, etik değerler, insan hakları, gözetim ve düzeltim süreçleriyle birleştiren daha geniş bir yönetişim altyapısıdır.
Bu genişleme, denetim kapsamını da değiştirir. Soru yalnız “model doğru çalışıyor mu?” değildir. “Model neden bu bağlamda kullanılıyor?”, “veri ve karar akışı izlenebilir mi?”, “riskler kim tarafından yönetiliyor?”, “etkilenen kişinin itiraz hakkı var mı?”, “denetim bulgusu dikkate alınmazsa ne oluyor?” gibi kurumsal sorular da denetimin parçası haline gelir.
Dört temel yönetişim mantığı
| Yönetişim mantığı | Çalışmadaki anlamı | Tek başına neden yeterli değil? |
|---|---|---|
| Şeffaflık ve izlenebilirlik | Sistem davranışının, karar yollarının, belgelerin ve veri akışının incelenebilir olması. | Şeffaf bilgi gerçek gözetim, itiraz veya düzeltim mekanizmasına bağlanmazsa yalnız açıklama düzeyinde kalabilir. |
| Bağımsızlık | Denetçinin denetlediği kuruluşun ekonomik veya yönetsel çıkarlarından yeterince korunması. | Hukuki yetki, finansman modeli, erişim ve denetçinin kendisinin gözetimi çözülmezse bağımsızlık yalnız mesleki beyan olarak kalabilir. |
| Etik ve hak entegrasyonu | Adalet, ayrımcılık yapmama, insan onuru ve temel hakların denetim ölçütlerine çevrilmesi. | Etik değerler bağlama bağlı ve tartışmalı olabilir; tek bir teknik metrik bütün normatif sorunu temsil etmeyebilir. |
| Standartlaştırma ve profesyonelleşme | Denetim kapsamı, kanıt, raporlama ve kalite beklentilerinin ortaklaştırılması; denetçilerin sertifikasyonu ve mesleki yapıların gelişmesi. | Standart bulunması tek başına yaptırım ve gerçek davranış değişikliği sağlamaz. |
Audit-Washing Nedir?
Audit-washing, bir kuruluşun gerçek bağımsız inceleme, yöntemsel açıklık ve düzeltici sonuç üretmeyen bir denetim sürecini sorumluluk ve güvenilirlik göstergesi olarak kullanmasıdır. Çalışma, bağlayıcı olmayan standartlar, şeffaf olmayan yöntemler ve müşteri finansmanının bağımsızlığı zayıflatması gibi koşullarda denetimin davranışı değiştirmek yerine yalnız kurumsal meşruiyet üreten sembolik bir yapıya dönüşebileceğini vurgular.
Audit-washing, “denetim yapıldıysa sorun yoktur” varsayımının neden tehlikeli olduğunu gösterir. Denetimin varlığı ile denetimin yönetişim gücü aynı şey değildir. Denetçi gerekli bilgiye ulaşamıyor, kullanılan yöntem açıklanmıyor, sorunların düzeltilmesi zorunlu değil veya denetimin sonucu yalnız pazarlama amacıyla kullanılıyorsa denetim görünüşte mevcut olsa bile hesap verebilirlik sınırlı olabilir.
AI denetimini sınırlayan temel sorunlar
| Sorun | Denetime etkisi |
|---|---|
| Algoritmik ve sosyo-teknik opaklık | Kararların nasıl üretildiği ve risklerin nerede ortaya çıktığı konusunda kanıt toplamayı zorlaştırır. |
| Ticari sır ve mülkiyet kısıtları | Üçüncü tarafların modele, verilere veya teknik belgelere erişimini sınırlandırabilir. |
| Parçalanmış standartlar | Denetimlerin karşılaştırılabilirliğini ve kalite beklentilerinin tutarlılığını azaltabilir. |
| Düzenleyici gecikme | Teknolojinin ve kullanım biçimlerinin değişim hızına mevcut güvence yapılarının yetişmesini zorlaştırabilir. |
| Zayıf yaptırım | Gerçek sorun tespit edilse bile davranış değişikliği veya düzeltici sonuç doğmayabilir. |
| Etik belirsizlik | Adalet, onur veya zarar gibi kavramların tek ve evrensel ölçülebilir göstergelere çevrilmesini güçleştirir. |
| Mesleki beceri açığı | Denetçilerin karmaşık modelleri ve veri hatlarını yeterince değerlendirememesine yol açabilir. |
| Çıkar ve teşvik uyumsuzluğu | Kuruluşların gerçek risk azaltımı yerine itibar veya ticari çıkarı önceliklendirmesine neden olabilir. |
| Audit-washing | Denetimin gerçek hesap verebilirlik yerine sembolik meşruiyet üretmesine yol açabilir. |
Gelecekte önerilen yönetişim altyapısı
Kaynak çalışma literatürden hareketle AI denetiminin daha kalıcı bir kuruma dönüşmesi için birbiriyle bağlantılı çeşitli yönler belirlemektedir:
- Uyumlaştırılmış standartlar: denetimin kapsamını, gerekli kanıtı, raporlama yükümlülüklerini ve minimum kalite beklentilerini açıklaştırmak.
- Denetçi akreditasyonu ve profesyonel sertifikasyon: denetçilerin veri bilimi, hukuk, etik, denetim ve yönetişim alanlarında yeterli disiplinlerarası kapasiteye sahip olmasını desteklemek.
- Bağımsız denetim ekosistemi: denetçinin müşteri veya sistem geliştiricisinin çıkarlarına aşırı bağımlı kalmasını engelleyen kurumsal yapılar oluşturmak.
- Denetçi kayıt sistemleri: kimin denetim yaptığını, hangi yöntemlerin kullanıldığını ve bulguların ne tür sonuçlara yol açtığını izlenebilir hale getirmek.
- Audit-by-design: belgelendirme, izlenebilirlik, açıklanabilirlik ve izleme altyapısını ürün piyasaya çıktıktan sonra eklemek yerine geliştirme aşamasından itibaren tasarıma katmak.
- Birlikte çalışabilir teknik altyapı: farklı araç, kayıt ve yaşam döngüsü bileşenlerinin denetim amacıyla tutarlı biçimde bir araya getirilebilmesini sağlamak.
- Hak temelli etki değerlendirmeleri: özellikle yüksek riskli kullanım alanlarında adalet, insan onuru, ayrımcılık yapmama ve temel hakları denetim sürecine bağlamak.
- Sektöre özgü protokoller: işe alım, eğitim, sağlık, finans veya kamu yönetiminin farklı risklerini tek bir genel kontrol listesine zorlamamak.
- Disiplinlerarası eğitim: denetim ekiplerinde dijital okuryazarlık, teknik AI bilgisi, hukuk ve etik muhakemeyi birleştirmek.
- Yaptırıma bağlanan bulgular: ciddi sorunlarda iyileştirme planı, ilgili tarafların bilgilendirilmesi, itiraz hakkı, sistemin yeniden tasarlanması veya gerekli durumlarda kullanımın durdurulması gibi gerçek sonuç mekanizmaları oluşturmak.
Audit-by-design nedir?
Audit-by-design, bir AI sisteminin daha sonra denetlenebilir hale getirilmeye çalışılması yerine denetlenebilirliğin geliştirme sürecinin başlangıcından itibaren tasarım gereksinimi kabul edilmesidir. Bu yaklaşım, veri ve karar kayıtlarının tutulması, dokümantasyon, model değişikliklerinin izlenmesi, açıklanabilirlik ve sürekli gözlem altyapısının sistem yaşam döngüsüne yerleştirilmesini amaçlar.
Bu yaklaşım “sistem tasarlanır, piyasaya çıkar, sonra denetçi ne bulabilirse inceler” modelinden farklıdır. Denetim için gerekli kanıtın sistem tarafından üretilebilir ve korunabilir olması baştan düşünülür.
Çalışmanın desteklediği sonuçlar
- AI denetiminin literatürde yalnız teknik doğrulama değil, giderek sosyo-teknik yönetişim altyapısı olarak kavramsallaştırıldığı desteklenmektedir.
- Şeffaflık, bağımsızlık, etik entegrasyonu ve standartlaştırma tekrar eden temel yönetişim temalarıdır.
- İç denetim ve bağımsız dış denetim farklı avantaj ve sınırlılıklara sahiptir ve tamamlayıcı biçimde düşünülebilir.
- AI denetiminin etkinliği yalnız kullanılan test yönteminden değil, denetimin içinde bulunduğu kurumsal yetki, teşvik ve yaptırım düzeninden etkilenmektedir.
- Opaklık, parçalanmış standartlar, düzenleyici gecikme, kapasite açığı ve zayıf yaptırım sürdürülebilir denetim için önemli engellerdir.
- Denetim yöntemleri bağlama ve sektöre duyarlı olmalıdır.
- Mesleki yeterlilik ve disiplinlerarası eğitim, AI denetiminin kurumsallaşması için önemli koşullar olarak ortaya çıkmaktadır.
Çalışmanın desteklemediği sonuçlar
- 71 çalışmanın tamamının aynı denetim modelini desteklediği sonucu çıkarılamaz.
- Belirli bir AI denetim yaklaşımının diğerlerinden istatistiksel olarak üstün olduğu gösterilmemiştir.
- Derleme bir meta-analiz değildir; birleşik etki büyüklüğü, güven aralığı veya p değeri hesaplanmamıştır.
- Denetimin belirli bir oranda AI zararını azalttığına ilişkin özgün nicel sonuç yoktur.
- Üçüncü taraf denetiminin her koşulda tarafsız veya yeterli olduğu gösterilmemiştir.
- Şeffaflığın tek başına adalet veya hesap verebilirliği garanti ettiği desteklenmemektedir.
- Tek bir küresel denetim standardının bütün sektör ve kullanım alanlarına yeterli olacağı sonucu çıkarılamaz.
Kaynakta denklem ve istatistiksel model var mı?
Kaynak çalışmada bilimsel bir denklem, regresyon modeli, meta-analiz formülü, etki büyüklüğü hesabı veya istatistiksel anlamlılık testi raporlanmamaktadır. Sayısal araştırma çekirdeği, 71 çalışmalık literatür korpusu ve 2020–2025 yayın dönemidir. Bu nedenle Verianla sürümünde kaynakta bulunmayan matematiksel formüller veya istatistikler eklenmemiştir.
Derleme yönteminin yeniden üretilebilirlik sınırları
Kaynak Boolean arama mantığını, veri tabanlarını, zaman aralığını ve temel dahil/dışlama ölçütlerini verir; bu, yöntemin önemli bir bölümünü görünür kılar. Bununla birlikte PDF'de her veri tabanından başlangıçta kaç kayıt bulunduğu, tekrarların kaçının ve nasıl çıkarıldığı, tam arama tarihi, tam metin dışlama sayı ve nedenleri, PRISMA benzeri akış diyagramı, çalışmalar için ayrı kalite değerlendirme aracı veya kodlayıcılar arası güvenilirlik ölçümü raporlanmamaktadır. Bu eksikler, çalışmanın sonuçlarını otomatik olarak geçersiz kılmaz; ancak başka bir araştırmacının aynı 71 çalışmalık korpusu bire bir yeniden üretmesini zorlaştırır.
Bir başka izlenebilirlik sınırı, PDF'nin kaynakçasının 62 numaralı kayıtla sona ermesi, buna karşılık yöntem bölümünün 71 çalışmalık nihai korpus bildirmesidir. Kaynakça kurumsal teori gibi 2020 öncesi arka plan kaynaklarını da içerdiğinden kaynakça ile inceleme korpusunun aynı liste olması zaten beklenmemelidir. Bununla birlikte ayrı bir 71 çalışmalık dahil-edilen-çalışmalar eki verilmediği için, yalnız PDF üzerinden korpusun bütün üyelerini kesin biçimde eşlemek mümkün değildir.
Geri çekilmiş kaynakla ilgili önemli not
Kaynağın referans listesinde Biswas tarafından 2025 yılında yayımlanmış çalışma [31] için 2026 tarihli bir geri çekme kaydı açıkça belirtilmektedir. Ana metin aynı çalışmaya etik temelli denetim ve “teknik şeffaflık” tartışmasında atıf yapmaktadır. Kaynak makale, geri çekilen çalışmanın tematik sentezden çıkarılıp çıkarılmadığını veya çıkarıldığında sentezin değişip değişmediğini ayrıca raporlamamaktadır. Bu nedenle söz konusu atıf, derlemenin diğer kanıtlarından bağımsız ve kesin bir dayanak gibi kullanılmamalıdır.
Çalışmanın güçlü yönleri
- AI denetimini yalnız teknik test düzeyinde değil, kurum, hukuk, etik ve profesyonel yapıların birlikte çalıştığı bir yönetişim problemi olarak ele alması.
- İç denetim ile bağımsız denetimin güçlü ve zayıf yönlerini karşı karşıya koyması.
- Denetçinin kendisinin de hesap verebilir olması gerektiğini tartışması.
- Şeffaflık ile gerçek hesap verebilirlik arasındaki farkı görünür hale getirmesi.
- Denetim etkinliğini sektörel bağlama ve sistem yaşam döngüsüne bağlaması.
- Gelecek için standart, akreditasyon, denetim kayıtları, audit-by-design, hak temelli değerlendirme ve yaptırım gibi birbirini tamamlayan kurumsal yolları bir arada sentezlemesi.
Sonuçların doğru yorumlanması
Çalışmanın ana mesajı “AI için daha fazla denetim yapılması her sorunu çözer” değildir. Daha doğru çıkarım, denetimin ancak gerçek erişim, metodolojik açıklık, bağımsızlık, mesleki yeterlilik ve bulguları sonuçlara bağlayan kurumsal güç bulunduğunda etkili bir hesap verebilirlik mekanizmasına dönüşabileceğidir. Aynı denetim etiketi, farklı kurumsal koşullarda gerçek kontrol veya yalnız sembolik uyum üretebilir.
Kaynak ve Yöntem Notu
Özgün başlık: Auditing as a Governance Mechanism for Artificial Intelligence: Institutional Design, Accountability, and Ethical Oversight
Yazar: Alexander Oluka.
Kurum: Regent Business School, Honoris United Universities, Durban 4001, South Africa.
Eş katkı: Çalışma tek yazarlıdır; ayrı bir eş katkı bildirimi bulunmamaktadır.
Sorumlu yazar: PDF tek yazarın kurumsal e-posta adresini vermektedir; ayrıca ayrı bir corresponding-author işareti açık biçimde gösterilmediği için doğrulanmamış ek bir statü verilmemiştir.
Makale türü: Review; yapılandırılmış literatür derlemesi.
Dergi: AI for Society; PDF içindeki kısaltılmış yayın biçimi AI Soc.
Yayınevi: MDPI, Basel, Switzerland.
Cilt / sayı / makale numarası: 1 / 1 / 4.
DOI: 10.3390/aisoc1010004.
Alınma tarihi: 17 Nisan 2026.
Revizyon tarihi: 27 Mayıs 2026.
Kabul tarihi: 26 Haziran 2026.
Yayın tarihi: 9 Eylül 2026.
Akademik editör: Sandro Serpa.
Hakemlik durumu: Kaynak yayın kaydı alınma, revizyon ve kabul tarihleriyle yayımlanmış dergi makalesidir; preprint olarak sunulmamaktadır.
Lisans: Kaynak PDF çalışmanın Creative Commons Attribution (CC BY) lisansı altında açık erişimli olduğunu belirtmektedir.
Resmî yayın kaydı: https://www.mdpi.com/3042-9692/1/1/4
Finansman: Yazar dış finansman alınmadığını bildirmektedir.
Etik kurul: Uygulanabilir değil.
Bilgilendirilmiş onam: Uygulanabilir değil.
Veri erişilebilirliği: Çalışmada yeni veri oluşturulmadığı veya analiz edilmediği belirtilmektedir; çalışma yayımlanmış literatürün yapılandırılmış incelemesine dayanmaktadır.
Teşekkür / araç kullanımı: Yazar, çalışma hazırlanırken dil düzenleme amacıyla Grammarly kullanıldığını ve çıktının yazar tarafından gözden geçirilerek düzenlendiğini; içerik sorumluluğunun yazara ait olduğunu bildirmektedir.
Çıkar çatışması: Yazar çıkar çatışması olmadığını beyan etmektedir.
Yazar katkıları: Kaynakta ayrı bir CRediT veya yazar katkı beyanı bulunmamaktadır; çalışma tek yazarlıdır.
Ana yöntem: Scopus, Web of Science ve ProQuest veri tabanlarından 2020–2025 dönemindeki 71 çalışmanın yapılandırılmış incelemesi ve yorumlayıcı tematik sentezi.
Analitik çerçeve: Kurumsal teori; özellikle meşruiyet, kurumsal ayrışma, zorlayıcı/normatif/taklitçi baskılar ve profesyonelleşme kavramları AI denetiminin yönetişim değerini yorumlamak için kullanılmıştır.
Temel yöntemsel sınırlılık: PDF, Boolean aramayı ve temel seçim mantığını verir; ancak PRISMA benzeri tam kayıt akışı, veri tabanı bazında tarama sayıları, kesin arama tarihi, tekrar temizleme ayrıntıları, bağımsız kalite değerlendirmesi ve kodlayıcı güvenilirliği raporlamaz. Ayrı bir 71 çalışma listesi bulunmadığından nihai korpus yalnız PDF kaynakçasından bütünüyle yeniden oluşturulamamaktadır.
Kaynak kalite notu: Kaynakça [31] numaralı çalışmayı 2026 yılında geri çekilmiş olarak işaretlemektedir; ana metin aynı kaynağa atıf yaptığı halde geri çekmenin tematik sentez üzerindeki etkisi ayrıca analiz edilmemiştir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir