


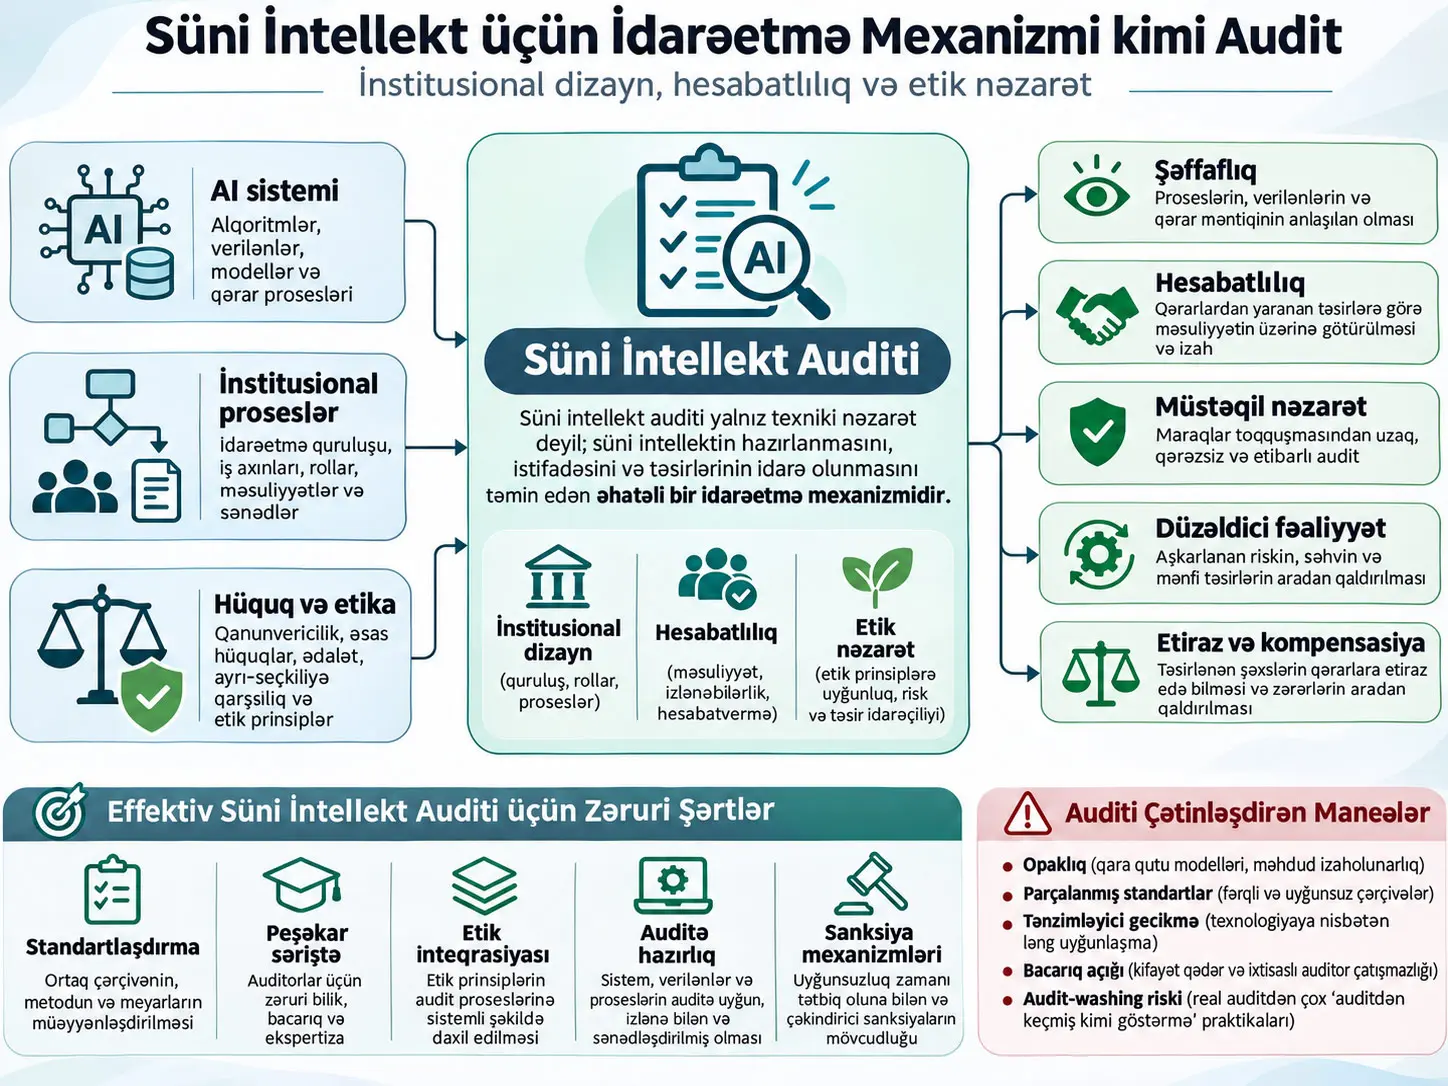
Süni intellekt auditi (AI auditing), süni intellekt sistemlərini, bu sistemlərlə əlaqəli institusional tətbiqləri və idarəetmə tənzimləmələrini hüquqi, etik, texniki və hesabatlılıq meyarlarına əsasən strukturlaşdırılmış və sübuta əsaslanan şəkildə qiymətləndirən bir idarəetmə prosesidir. Alexander Olukanın araşdırması süni intellekt auditinin yalnız model dəqiqliyinin və ya texniki performansın yoxlanması kimi deyil, texniki sistemləri institusional məsuliyyət, etik prinsiplər, insan nəzarəti, düzəldici mexanizmlər və ictimai hesabatlılıqla birləşdirən bir sosio-texniki idarəetmə infrastrukturu kimi nəzərdən keçirilməli olduğunu araşdırır.
Tədqiqat yeni bir eksperiment və ya süni intellekt modeli hazırlamır. O, Scopus, Web of Science və ProQuest verilənlər bazalarından seçilmiş, 2020–2025-ci illər arasında dərc olunmuş 71 resenziyalı tədqiqatın strukturlaşdırılmış ədəbiyyat icmalına əsaslanır. Seçilmiş tədqiqatlar şərhedici tematik sintez vasitəsilə qiymətləndirilmiş; hesabatlılıq infrastrukturu, etikaya əsaslanan audit, təşkilatdaxili auditə hazırlıq, müstəqil üçüncü tərəf nəzarəti, sektora xas risklər, peşəkar səriştə, standartlaşdırma və tətbiq problemləri kimi təkrarlanan mövzular birləşdirilmişdir.
İcmalın əsas nəticəsi budur ki, süni intellekt auditi texniki yoxlamadan kənara çıxır, lakin auditin real idarəetmə mexanizminə çevrilməsi yalnız audit metodundan asılı deyil. Şəffaflıq, auditorun müstəqilliyi, etik və hüquq əsaslı meyarların prosesə daxil edilməsi, ortaq standartlar, peşəkar səriştə və audit nəticələrini real nəticələrlə əlaqələndirən institusional səlahiyyət birlikdə tələb olunur. Alqoritmik qeyri-şəffaflıq, kommersiya sirləri, parçalanmış standartlar, tənzimləmənin texnologiyadan geri qalması, bacarıq çatışmazlıqları, zəif icra və audit-washing adlandırılan simvolik uyğunluq riski bu qabiliyyəti məhdudlaşdırır.
Bu nəticələrin şərh sərhədi mühümdür. Tədqiqat 71 nəşri sintez edən bir icmaldır; müəyyən audit metodunun xəta dərəcəsini, xərcini və ya real dünyadakı təsirini tək bir eksperimentlə ölçmür. Buna görə “AI auditi zərərin qarşısını mütləq alır”, “üçüncü tərəf auditi hər bir halda daha uğurludur” və ya “müəyyən bir audit modeli universal olaraq ən yaxşısıdır” kimi nəticələr çıxarıla bilməz.
Süni İntellekt Auditi Nədir?
Süni intellekt auditi AI sisteminin yalnız texniki performansını deyil; sistemin necə layihələndirildiyini, hansı məlumatlar və institusional proseslər daxilində işlədiyini, risklərin necə sənədləşdirildiyini, qərarların necə izlənilə bildiyini, etik və hüquqi öhdəliklərin necə tətbiq olunduğunu və problem aşkarlandıqda hansı düzəldici və ya etiraz mexanizmlərinin işə düşdüyünü araşdıran strukturlaşdırılmış hesabatlılıq prosesidir.
Audit olunan yalnız alqoritm deyil
Tədqiqatın mərkəzində duran “sosio-texniki” anlayış süni intellekt sisteminin yalnız riyazi modeldən ibarət olmadığını ifadə edir. Model; təlim və istifadə məlumatları, proqram təminatı infrastrukturu, məhsul dizaynı, insan qərarvericilər, təşkilatdaxili məsuliyyət bölgüsü, təchizatçılar, qanunvericilik, istifadəçilər və sistemdən təsirlənən şəxslərlə birlikdə işləyir. Buna görə model texniki baxımdan gözlənildiyi kimi işləsə belə, məlumat toplama praktikaları, insan–AI iş axını, təşviq sistemi və ya etiraz mexanizminin olmaması səbəbindən idarəetmə problemi yarana bilər.
Hesabatlılıq, yalnız “səhv baş verdikdə günahkar kimdir?” sualından ibarət deyil. Tədqiqatda hesabatlılıq qərarların izah edilə bilməsi, məsuliyyətlərin müəyyənləşdirilə bilməsi, sistemin yoxlanıla bilməsi, təsirlənən şəxslərin qərarlara etiraz edə bilməsi və aşkar edilmiş problemlərin düzəldici nəticələrlə əlaqələndirilə bilməsi ilə bağlıdır.
Audit oluna bilmə qabiliyyəti (auditability), auditorun sistem və onu əhatə edən proseslər haqqında etibarlı sübut toplaya bilməsinə imkan verən xüsusiyyətlər toplusudur. Sənədləşdirmə, qeydlərin izlənilə bilməsi, məlumatların mənşəyinin bilinməsi, qərar yollarının araşdırıla bilməsi və zəruri texniki/institusional çıxış bu qabiliyyətin hissələridir.
Etiraz edilə bilmə qabiliyyəti (contestability), süni intellekt tərəfindən və ya süni intellekt dəstəyi ilə verilmiş qərarın sorğulana bilməsini və lazım gəldikdə yenidən qiymətləndirilməsini təmin edən institusional imkandır.
Düzəliş və ya kompensasiya (redress), problemin yalnız müəyyən edilməsini deyil, aşkar olunmuş zərərin və ya uyğunsuzluğun aradan qaldırılmasına yönəlmiş real mexanizmin mövcudluğunu ifadə edir.
AI auditi risk idarəetməsi, etik təsirin qiymətləndirilməsi və uyğunluq monitorinqindən nə ilə fərqlənir?
| Tətbiq | Əsas sual | AI auditindən fərqləndiyi məqam |
|---|---|---|
| AI risk idarəetməsi | Hansı risklər mövcuddur və onlar necə azaldıla bilər? | Audit müəyyən edilmiş risklərin həqiqətən idarə olunub-olunmadığını, sənədləşdirilib-sənədləşdirilmədiyini, izlənib-izlənmədiyini və yoxlanıla bilən nəzarət vasitələri ilə həll olunub-olunmadığını araşdırır. |
| Etik təsirin qiymətləndirilməsi | Hansı zərərlər və dəyər münaqişələri yarana bilər? | Audit etik prinsiplərin faktiki nəzarət tədbirlərinə, məsuliyyət strukturlarına, sənədləşdirməyə və düzəldici mexanizmlərə çevrilib-çevrilmədiyini sorğulayır. |
| Uyğunluğun monitorinqi | Müəyyən qaydaya əməl olunurmu? | AI auditinin əhatə dairəsi yalnız müəyyən qaydalarla məhdudlaşmaya bilər; şəffaflıq, ədalət, izah edilə bilmə, insan nəzarəti, institusional məsuliyyət və düzəliş də qiymətləndirilə bilər. |
| AI auditi | Sistem və təşkilat hüquqi, etik, texniki və hesabatlılıq gözləntilərini yoxlanıla bilən şəkildə yerinə yetirirmi? | Texniki qiymətləndirmə ilə institusional idarəetməni və real nəticə doğuran hesabatlılığı bir-biri ilə əlaqələndirməyə çalışır. |
İnstitusional nəzəriyyə niyə tədqiqatın mərkəzindədir?
İnstitusional nəzəriyyə, təşkilatların davranışını yalnız texniki səmərəliliklə izah etmir. Təşkilatların qanunvericilik, peşə normaları, ictimai gözləntilər, sektor vərdişləri və legitimlik axtarışı ilə də formalaşdığını qəbul edir. Bu çərçivə eyni audit standartının niyə bir təşkilatda davranışı həqiqətən dəyişdirə bildiyi, başqa bir təşkilatda isə yalnız formal olaraq tətbiq olunduğunu anlamaq üçün istifadə olunur.
Legitimlik, bir təşkilatın davranışlarının ətrafındakı tənzimləyicilər, peşə dairələri, müştərilər və ya cəmiyyət tərəfindən məqbul və uyğun hesab olunması ilə bağlıdır. Təşkilat AI etik prinsiplərini və ya audit proqramını yalnız real riskin azaldılması üçün deyil, “məsuliyyətli təşkilat” görüntüsünü dəstəkləmək üçün də qəbul edə bilər. Tədqiqat bu ehtimalı avtomatik olaraq pis niyyət kimi şərh etmir; institusional təşviqlərin auditin funksiyasını necə dəyişdirə biləcəyini araşdırır.
İnstitusional ayrışma və ya decoupling nədir?
İnstitusional ayrışma (decoupling), təşkilatın rəsmi siyasət, standart və ya audit strukturunu qəbul etməsinə baxmayaraq bu strukturun gündəlik qərar və davranışları əhəmiyyətli şəkildə məhdudlaşdırmadığı vəziyyətdir. Məsələn, təşkilatın AI audit proseduruna malik olması təkbaşına güclü hesabatlılıq demək deyil; audit nəticələri nəzərə alınmırsa, düzəldici tədbir məcburi deyilsə və ya auditor real sistemə çıxış əldə edə bilmirsə, rəsmi strukturla faktiki tətbiq bir-birindən ayrıla bilər.
İnstitusional izomorfizm nə deməkdir?
İnstitusional izomorfizm (institutional isomorphism), təşkilatların zaman keçdikcə bir-birinə bənzər siyasət və strukturları qəbul etməsini izah edən anlayışdır. Tədqiqatın əsaslandığı institusional nəzəriyyədə üç təzyiq növü mühümdür:
- Məcburedici təzyiqlər: qanunvericilikdən, tənzimləyici qurumlardan və ya hüquqi öhdəliklərdən yaranır.
- Normativ təzyiqlər: peşə təşkilatlarından, sertifikatlaşdırma sistemlərindən, təhsildən və peşəkar standartlardan qaynaqlanır.
- Təqlidçi təzyiqlər: qeyri-müəyyənlik şəraitində təşkilatların öz sektorlarındakı digər təşkilatların təcrübələrini nümunə götürməsi ilə yaranır.
Bu təzyiqlər audit tətbiqlərini genişləndirə bilər; lakin təşkilatların bir-birinə bənzər audit strukturları qurması həmin strukturların eyni dərəcədə effektiv olduğu demək deyil. Tədqiqatın mühüm fərqləndirmələrindən biri “formada yaxınlaşma” ilə “funksiyada real hesabatlılıq” arasındakı fərqdir.
Etik prinsipləri yazmaqla onları audit oluna bilən hala gətirmək arasındakı fərq
“Ədalətli ol”, “şəffaf ol”, “insan hüquqlarına hörmət et” kimi prinsiplər istiqamətverici ola bilər; lakin tədqiqat belə yüksək səviyyəli prinsiplərin təkbaşına hesabatlılıq yaratmadığını vurğulayır. Etikaya əsaslanan audit, abstrakt dəyərləri araşdırıla bilən proseslərə çevirməyə çalışır. Bu çevrilmə qiymətləndirmə meyarları, sənədləşdirmə, məsul rollar, araşdırma prosedurları, maraqlı tərəflərin iştirakı və lazım gəldikdə düzəldici mexanizmlər tələb edir.
Məsələn, “ədalət” tək bir texniki metriklə avtomatik həll oluna bilən anlayış deyil. Hansı ədalət meyarının uyğun olması tətbiqin kontekstindən, təsirlənə biləcək qruplardan və hüquqi/etik gözləntilərdən asılı ola bilər. Buna görə tədqiqat etik qiymətləndirməni yalnız model metrikasına endirməyi yetərsiz hesab edir.
Şəffaflıq niyə təkbaşına kifayət deyil?
Şəffaflıq, sistem və təşkilat haqqında araşdırma aparmağa imkan verən görünürlük yaradır; lakin görünürlük təkbaşına hesabatlılıq deyil. Modelin sənədləri yayımlansa belə, müstəqil qurum araşdırma apara bilmirsə, təsirlənən şəxs qərara etiraz edə bilmirsə və ya aşkar edilmiş pozuntunun nəticəsi yoxdursa, şəffaflığın idarəetmə təsiri məhdud qala bilər.
İzah edilə bilmə, sistemin davranışı və ya müəyyən qərarlar haqqında anlaşılan izah yaratmaq qabiliyyəti ilə bağlıdır. İzlənilə bilmə isə məlumatların, qərarların, model dəyişikliklərinin və proses addımlarının geriyə doğru izlənilə bilməsini ifadə edir. Tədqiqat bu anlayışları auditin həyata keçirilməsinə imkan verən şərtlər kimi görür; son məqsəd kimi deyil.
Auditə hazırlıq və ya audit-readiness nədir?
Auditə hazırlıq (audit-readiness), təşkilatın audit keçiriləcəyi gün tələsik sənəd toplamasından daha geniş institusional qabiliyyətdir. Sistem həyat dövrü boyunca məlumatların mənşəyini, modelin hazırlanması ilə bağlı qərarları, risk qeydlərini, dəyişiklikləri, testləri və məsuliyyətləri müntəzəm izləmək üçün zəruri texniki və təşkilati infrastrukturun əvvəlcədən qurulmasını ifadə edir.
Mənbədə sintez edilmiş ədəbiyyat qeyri-kafi audit alətlərinin, qarşılıqlı işləkliyə dair problemlərin və natamam sənədləşdirmənin auditi çətinləşdirdiyini bildirir. Buna görə auditə hazırlıq yalnız prosedur deyil; resurs bölgüsü, proqram təminatı infrastrukturu, sənədləşdirmə mədəniyyəti və idarəetmə dizaynı ilə formalaşan qabiliyyətdir.
Daxili Auditlə Müstəqil Üçüncü Tərəf Auditi Arasındakı Fərq Nədir?
Daxili AI auditi təşkilatın sistemlərinə, məlumat axınlarına və inkişaf qərarlarına yaxınlığı sayəsində risklərin erkən aşkarlanmasını və davamlı institusional öyrənməni təmin edir; müstəqil üçüncü tərəf auditi isə təşkilatdan kənar araşdırma yolu ilə maraqlar toqquşmasını azaltmağı və ictimai etibarlılığı gücləndirməyi hədəfləyir. Tədqiqat bu iki yanaşmanı bir-birinə alternativ deyil, bir-birini tamamlayan idarəetmə mexanizmləri kimi qiymətləndirir.
| Ölçü | Daxili audit | Müstəqil üçüncü tərəf auditi |
|---|---|---|
| Əsas üstünlük | Daxili sistemlərə, məlumat xətlərinə, dizayn qərarlarına və proseslərə yüksək səviyyədə çıxış. | Təşkilatdan kənar daha müstəqil araşdırma və xarici etibarlılıq. |
| Əsas istifadə | Risklərin erkən müəyyənləşdirilməsi, sənədləşdirmə, auditə hazırlıq və davamlı öyrənmə. | Müstəqil yoxlama, ictimai maraq və yüksək təsirli qərarlara xarici nəzarət. |
| Əsas risk | Rəhbərlik təzyiqi, maraqlar toqquşması və təşkilatın nüfuzunun ictimai hesabatlılıqdan üstün tutulması. | Müştəri təsiri, sistem/məlumat çıxışı problemi, kommersiya sirləri, səlahiyyət çatışmazlığı və maliyyələşmədən asılılıq. |
| Effektivlik şərti | Aydın standartlar, daxili səriştə, sənədləşdirmə və audit nəticələrinə real reaksiya verilməsi. | Hüquqi səlahiyyət, məlumatlara çıxış, metodoloji səriştə, iqtisadi/siyasi təzyiqdən qorunma və nəticələrə bağlı nəticə mexanizmi. |
“Auditorları kim audit edəcək?” sualı
Tədqiqat auditoru avtomatik olaraq qərəzsiz və qüsursuz hakimiyyət kimi qəbul etmir. Audit xidmətlərinin peşəkarlaşması və kommersiyalaşması; keyfiyyət fərqləri, müştəri təzyiqi və ya yalnız legitimlik yaradan auditlər kimi yeni problemlər doğura bilər. Buna görə auditorların akkreditasiyası, audit standartları, qeydiyyat sistemləri və audit təşkilatlarının özlərinin də nəzarət altında olması gələcək idarəetmə infrastrukturunun bir hissəsi kimi müzakirə edilir.
Qara qutu auditi nədir?
Qara qutu auditi (black-box auditing), auditorun sistemin bütün daxili model parametrlərinə və ya mənbə koduna çıxış əldə edə bilmədiyi hallarda, sistem giriş və çıxışları üzərində sistemli testlər apararaq ayrı-seçkilik yaradan və ya zərərli nümunələr haqqında sübut toplamağa çalışan yanaşmadır. Mənbədə təqdim olunan ədəbiyyat tam daxili çıxış olmadan da idarəetmə baxımından mənalı sübut əldə edilə biləcəyini bildirir; lakin bu, həmin metodun tam şəffaflığı əvəz etdiyi demək deyil.
Audit niyə sektora görə dəyişməlidir?
Tədqiqat bütün AI istifadə sahələri üçün vahid universal yoxlama siyahısının kifayət edəcəyi fikrini dəstəkləmir. Riskin növü, təsirlənə biləcək insanlar, qərarın geri qaytarıla bilməsi, tənzimləyici çərçivə və zəruri qoruyucu tədbirlər sektora görə dəyişir.
| Sahə | Mənbədə müzakirə olunan audit istiqamətləri |
|---|---|
| İşə qəbul | Ayrı-seçkilik, model nəticələrinin əsaslandırıla bilməsi, izah və etiraz/kompensasiya imkanları. |
| Təhsil | Tələbələrə ədalətli yanaşma, proqnozların izah edilə bilməsi və avtomatik risk təsnifatlarına etiraz edə bilmə. |
| Maliyyə | Kredit skorlaşdırması, fırıldaqçılığın aşkarlanması, alqoritmik əməliyyatlar, müştəri risk profilləşdirilməsi, məlumat keyfiyyəti və tənzimləyici uyğunluq. |
| Səhiyyə | Klinik qərar dəstəyi sistemlərində dəqiqlik, qərəz, izah edilə bilmə, pasiyent təhlükəsizliyi və peşəkar məsuliyyət. |
| Dövlət idarəçiliyi | Yardım/uyğunluq qərarları, vergi, hüquq-mühafizə və oxşar avtomatlaşdırılmış proseslərdə prosedura uyğunluq, hüquqların qorunması və hesabatlılıq. |
| Dezinformasiya | Etik təhlili, kibertəhlükəsizliyi və media savadlılığını birləşdirən fənlərarası audit yanaşmaları. |
| Davamlılıq və ESG | Enerji istehlakı, karbon emissiyaları və daha geniş ekoloji xarici təsirlərin AI idarəetməsinə daxil edilməsi. |
Bu sektor nümunələri tədqiqatın ayrıca həyata keçirdiyi sahə auditləri deyil. Onlar icmalda araşdırılan ədəbiyyatın hansı riskləri və audit məqsədlərini önə çıxardığını göstərir.
Peşəkar səriştə niyə texniki detal deyil?
AI auditoru yalnız klassik maliyyə və ya proses auditi biliyi ilə kifayətlənməyə bilər. Mənbədə sintez edilmiş tədqiqatlar məlumatların mənşəyi, modelin hazırlanması, AI təminat metodları, etik risk, hüquq və idarəetmə üzrə fənlərarası bilik ehtiyacına diqqət çəkir. Auditor sistemin nə etdiyini texniki baxımdan qiymətləndirə bilmirsə, rəsmi yoxlama siyahılarını tamamlayan, lakin real riskləri sınaqdan keçirə bilməyən proses yarana bilər.
Buna görə peşəkar səriştə tədqiqatın institusional çərçivəsində fərdi “bacarıq çatışmazlığı” olmaqdan kənara çıxır. Təhsil proqramları, sertifikatlaşdırma, peşə standartları və audit təşkilatlarının texniki qabiliyyəti idarəetmə infrastrukturunun hissələridir.
Tədqiqatın Metodu və Nəticələri
Tədqiqat dizaynı
Tədqiqat strukturlaşdırılmış ədəbiyyat icmalı metodundan istifadə etmişdir. Məqsəd AI auditinin idarəetmə mexanizmi kimi necə konseptuallaşdırıldığını və praktikaya necə çevrildiyini; xüsusilə institusional dizayn, müstəqillik, standartlaşdırma, peşəkar potensial və icra ölçüləri üzərindən birləşdirməkdir.
| Element | Mənbədə bildirilən məlumat |
|---|---|
| Araşdırılan tədqiqatların sayı | 71 resenziyalı tədqiqat. |
| Nəşr dövrü | 2020–2025. |
| Verilənlər bazaları | Scopus, Web of Science və ProQuest. |
| Fənn əhatəsi | Mühasibat uçotu, audit, informasiya sistemləri, hüquq, etika və idarəetmə. |
| Seçim | Başlıq və xülasənin nəzərdən keçirilməsi, sonra tam mətnin qiymətləndirilməsi. |
| Təhlil | Şərhedici tematik sintez; təkrarlanan anlayışların kodlaşdırılması, müqayisəsi və daha geniş mövzular üzrə qruplaşdırılması. |
| Analitik çərçivə | İnstitusional nəzəriyyə. |
Daxiletmə meyarları
Mənbəyə görə tədqiqatlar AI auditi, alqoritmik audit, etikaya əsaslanan audit, audit oluna bilmə qabiliyyəti, hesabatlılıq, şəffaflıq, nəzarət və ya AI idarəetməsi ilə birbaşa əlaqəli olduqda icmala daxil edilmişdir.
Xaricetmə meyarları
AI istifadəsini ümumi şəkildə müzakirə edən, lakin audit və ya idarəetmə ilə aydın əlaqəsi olmayan tədqiqatlar; yalnız texniki model performansına yönələn və hesabatlılıq ölçüsü olmayan tədqiqatlar; AI nəzarəti baxımından kifayət qədər konseptual və ya empirik əlaqə göstərməyən tədqiqatlar əhatə dairəsindən çıxarılmışdır.
Boolean axtarış məntiqi
Üç verilənlər bazasında kiçik sintaksis uyğunlaşdırmaları ilə eyni əsas axtarış məntiqindən istifadə edildiyi bildirilir:
AI terminləri: "artificial intelligence" OR AI OR "machine learning" OR "algorithmic systems"
Audit terminləri: "audit" OR "algorithmic audit" OR "AI audit" OR "technical audit" OR "ethical audit" OR "risk audit" OR "compliance audit"
İdarəetmə terminləri: "governance" OR "AI governance" OR "technology governance" OR "oversight" OR "accountability" OR "risk management" OR "transparency" OR "ethical compliance" OR "regulatory compliance"
Bu üç anlayış qrupu AND bağlayıcısı ilə birləşdirilmişdir. Beləliklə, axtarışın yalnız “AI” sözünü ehtiva edən geniş ədəbiyyatı deyil, AI + audit + idarəetmə kəsişməsini əhatə etməsi hədəflənmişdir.
Tematik sintez necə işləyir?
Tematik sintez müxtəlif növ tədqiqatların bir performans rəqəminə endirilməsi əvəzinə təkrarlanan anlayışların və institusional nümunələrin müəyyənləşdirilməsinə əsaslanır. Bu tədqiqatda seçilmiş nəşrlər konseptual, empirik və normativ işləri əhatə edir. Mətndə təkrarlanan fikirlər kodlaşdırılmış, müqayisə edilmiş və daha geniş mövzular altında birləşdirilmişdir.
Mənbədə ortaya çıxan əsas mövzu ailələri bunlardır:
- hesabatlılıq infrastrukturu,
- etikaya və hüquqlara əsaslanan audit,
- təşkilatdaxili auditə hazırlıq,
- üçüncü tərəf və müstəqil nəzarət,
- sektora xas audit riskləri,
- peşəkar potensial,
- standartlaşdırma və peşəkarlaşma,
- tətbiq problemləri və icra çatışmazlıqları.
İcmalın əsas sintezi: audit texniki nəzarətdən idarəetmə infrastrukturuna genişlənir
Tədqiqatın ən mərkəzi nəticəsi budur ki, AI auditini yalnız model dəqiqliyini, performansı və ya tək bir ədalət metrikasını yoxlayan texniki proses kimi düşünmək kifayət deyil. İcmalda önə çıxan yanaşma texniki qiymətləndirməni institusional məsuliyyət, risk idarəetməsi, etik dəyərlər, insan hüquqları, nəzarət və düzəliş prosesləri ilə birləşdirən daha geniş idarəetmə infrastrukturudur.
Bu genişlənmə auditin əhatə dairəsini də dəyişir. Sual yalnız “model düzgün işləyirmi?” deyil. “Model niyə bu kontekstdə istifadə olunur?”, “məlumat və qərar axını izlənilə bilirmi?”, “riskləri kim idarə edir?”, “təsirlənən şəxsin etiraz hüququ varmı?”, “audit nəticəsi nəzərə alınmazsa nə baş verir?” kimi institusional suallar da auditin bir hissəsinə çevrilir.
Dörd əsas idarəetmə məntiqi
| İdarəetmə məntiqi | Tədqiqatdakı mənası | Niyə təkbaşına kifayət deyil? |
|---|---|---|
| Şəffaflıq və izlənilə bilmə | Sistem davranışının, qərar yollarının, sənədlərin və məlumat axınının araşdırıla bilməsi. | Şəffaf məlumat real nəzarət, etiraz və ya düzəliş mexanizminə bağlanmırsa yalnız açıqlama səviyyəsində qala bilər. |
| Müstəqillik | Auditorun audit etdiyi təşkilatın iqtisadi və ya idarəetmə maraqlarından kifayət qədər qorunması. | Hüquqi səlahiyyət, maliyyələşdirmə modeli, çıxış və auditorun özünə nəzarət məsələləri həll edilməzsə, müstəqillik yalnız peşəkar bəyanat olaraq qala bilər. |
| Etik və hüquq inteqrasiyası | Ədalətin, ayrı-seçkilik etməmənin, insan ləyaqətinin və fundamental hüquqların audit meyarlarına çevrilməsi. | Etik dəyərlər kontekstdən asılı və mübahisəli ola bilər; tək bir texniki metrika bütün normativ problemi təmsil etməyə bilər. |
| Standartlaşdırma və peşəkarlaşma | Auditin əhatə dairəsi, sübut, hesabatvermə və keyfiyyət gözləntilərinin ortaqlaşdırılması; auditorların sertifikatlaşdırılması və peşə strukturlarının inkişafı. | Standartın mövcudluğu təkbaşına icranı və real davranış dəyişikliyini təmin etmir. |
Audit-Washing Nədir?
Audit-washing, təşkilatın real müstəqil araşdırma, metodoloji açıqlıq və düzəldici nəticə yaratmayan audit prosesindən məsuliyyət və etibarlılıq göstəricisi kimi istifadə etməsidir. Tədqiqat məcburi olmayan standartlar, qeyri-şəffaf metodlar və müştəri maliyyələşdirməsinin müstəqilliyi zəiflətməsi kimi şəraitdə auditin davranışı dəyişdirmək əvəzinə yalnız institusional legitimlik yaradan simvolik struktura çevrilə biləcəyini vurğulayır.
Audit-washing “audit aparılıbsa problem yoxdur” fərziyyəsinin niyə təhlükəli olduğunu göstərir. Auditin mövcudluğu ilə onun idarəetmə gücü eyni şey deyil. Auditor zəruri məlumata çıxış əldə edə bilmirsə, istifadə olunan metod açıqlanmırsa, problemlərin aradan qaldırılması məcburi deyilsə və ya audit nəticəsi yalnız marketinq məqsədilə istifadə olunursa, audit formal olaraq mövcud olsa belə hesabatlılıq məhdud qala bilər.
AI auditini məhdudlaşdıran əsas problemlər
| Problem | Auditə təsiri |
|---|---|
| Alqoritmik və sosio-texniki qeyri-şəffaflıq | Qərarların necə yaradıldığı və risklərin harada yarandığı barədə sübut toplamağı çətinləşdirir. |
| Kommersiya sirri və mülkiyyət məhdudiyyətləri | Üçüncü tərəflərin modelə, məlumatlara və ya texniki sənədlərə çıxışını məhdudlaşdıra bilər. |
| Parçalanmış standartlar | Auditlərin müqayisə edilə bilməsini və keyfiyyət gözləntilərinin ardıcıllığını azalda bilər. |
| Tənzimləyici gecikmə | Mövcud təminat strukturlarının texnologiyanın və istifadə formalarının dəyişmə sürətinə çatmasını çətinləşdirə bilər. |
| Zəif icra | Real problem aşkar edilsə belə davranış dəyişikliyi və ya düzəldici nəticə yaranmaya bilər. |
| Etik qeyri-müəyyənlik | Ədalət, ləyaqət və ya zərər kimi anlayışların vahid və universal ölçülə bilən göstəricilərə çevrilməsini çətinləşdirir. |
| Peşəkar bacarıq çatışmazlığı | Auditorların mürəkkəb modelləri və məlumat xətlərini kifayət qədər qiymətləndirə bilməməsinə səbəb ola bilər. |
| Maraq və təşviq uyğunsuzluğu | Təşkilatların real risk azalması əvəzinə nüfuzu və ya kommersiya marağını prioritetləşdirməsinə səbəb ola bilər. |
| Audit-washing | Auditin real hesabatlılıq əvəzinə simvolik legitimlik yaratmasına səbəb ola bilər. |
Gələcək üçün təklif olunan idarəetmə infrastrukturu
Mənbə tədqiqat ədəbiyyata əsaslanaraq AI auditinin daha davamlı instituta çevrilməsi üçün bir-biri ilə əlaqəli müxtəlif istiqamətlər müəyyənləşdirir:
- Uyğunlaşdırılmış standartlar: auditin əhatə dairəsini, zəruri sübutu, hesabatvermə öhdəliklərini və minimum keyfiyyət gözləntilərini aydınlaşdırmaq.
- Auditor akkreditasiyası və peşəkar sertifikatlaşdırma: auditorların məlumat elmi, hüquq, etika, audit və idarəetmə sahələrində kifayət qədər fənlərarası potensiala malik olmasını dəstəkləmək.
- Müstəqil audit ekosistemi: auditorun müştərinin və ya sistem tərtibatçısının maraqlarından həddindən artıq asılı qalmasının qarşısını alan institusional strukturlar yaratmaq.
- Auditor qeydiyyat sistemləri: kimin audit apardığını, hansı metodlardan istifadə edildiyini və nəticələrin hansı nəticələrə gətirib çıxardığını izlənilə bilən etmək.
- Audit-by-design: sənədləşdirmə, izlənilə bilmə, izah edilə bilmə və monitorinq infrastrukturunu məhsul bazara çıxdıqdan sonra əlavə etmək əvəzinə inkişaf mərhələsindən etibarən dizayna daxil etmək.
- Qarşılıqlı işləyə bilən texniki infrastruktur: müxtəlif alət, qeyd və həyat dövrü komponentlərinin audit məqsədilə ardıcıl şəkildə bir araya gətirilə bilməsini təmin etmək.
- Hüquq əsaslı təsir qiymətləndirmələri: xüsusilə yüksək riskli istifadə sahələrində ədaləti, insan ləyaqətini, ayrı-seçkilik etməməni və fundamental hüquqları audit prosesinə bağlamaq.
- Sektora xas protokollar: işə qəbul, təhsil, səhiyyə, maliyyə və ya dövlət idarəçiliyinin fərqli risklərini vahid ümumi yoxlama siyahısına məcbur etməmək.
- Fənlərarası təhsil: audit komandalarında rəqəmsal savadlılığı, texniki AI biliklərini, hüququ və etik mühakiməni birləşdirmək.
- İcraya bağlanan nəticələr: ciddi problemlər zamanı təkmilləşdirmə planı, aidiyyəti tərəflərin məlumatlandırılması, etiraz hüququ, sistemin yenidən dizaynı və ya lazım gəldikdə istifadənin dayandırılması kimi real nəticə mexanizmləri yaratmaq.
Audit-by-design nədir?
Audit-by-design, AI sistemini sonradan audit oluna bilən hala gətirməyə çalışmaqdansa, audit oluna bilmənin inkişaf prosesinin başlanğıcından etibarən dizayn tələbi kimi qəbul edilməsidir. Bu yanaşma məlumat və qərar qeydlərinin saxlanmasını, sənədləşdirməni, model dəyişikliklərinin izlənməsini, izah edilə bilməni və davamlı müşahidə infrastrukturunun sistemin həyat dövrünə yerləşdirilməsini hədəfləyir.
Bu yanaşma “sistem layihələndirilir, bazara çıxarılır, sonra auditor nə tapa bilirsə onu araşdırır” modelindən fərqlənir. Audit üçün zəruri sübutun sistem tərəfindən istehsal oluna və qoruna bilməsi əvvəldən nəzərə alınır.
Tədqiqatın dəstəklədiyi nəticələr
- Ədəbiyyatda AI auditinin yalnız texniki yoxlama deyil, getdikcə sosio-texniki idarəetmə infrastrukturu kimi konseptuallaşdırıldığı dəstəklənir.
- Şəffaflıq, müstəqillik, etik inteqrasiya və standartlaşdırma təkrarlanan əsas idarəetmə mövzularıdır.
- Daxili audit və müstəqil xarici audit fərqli üstünlük və məhdudiyyətlərə malikdir və bir-birini tamamlayan şəkildə düşünülə bilər.
- AI auditinin effektivliyinə yalnız istifadə olunan test metodu deyil, auditin daxil olduğu institusional səlahiyyət, təşviq və icra sistemi də təsir göstərir.
- Qeyri-şəffaflıq, parçalanmış standartlar, tənzimləyici gecikmə, potensial çatışmazlığı və zəif icra davamlı audit üçün mühüm maneələrdir.
- Audit metodları kontekstə və sektora həssas olmalıdır.
- Peşəkar səriştə və fənlərarası təhsil AI auditinin institusionallaşması üçün mühüm şərtlər kimi ortaya çıxır.
Tədqiqatın dəstəkləmədiyi nəticələr
- 71 tədqiqatın hamısının eyni audit modelini dəstəklədiyi nəticəsinə gəlmək olmaz.
- Müəyyən AI audit yanaşmasının digərlərindən statistik olaraq üstün olduğu göstərilməmişdir.
- İcmal meta-analiz deyil; birləşdirilmiş effekt ölçüsü, etibar intervalı və ya p dəyəri hesablanmamışdır.
- Auditin AI zərərini müəyyən nisbətdə azaltdığına dair orijinal kəmiyyət nəticəsi yoxdur.
- Üçüncü tərəf auditinin bütün şəraitdə qərəzsiz və ya kifayət qədər olduğu göstərilməmişdir.
- Şəffaflığın təkbaşına ədaləti və ya hesabatlılığı təmin etdiyi dəstəklənmir.
- Vahid qlobal audit standartının bütün sektorlar və istifadə sahələri üçün kifayət edəcəyi nəticəsinə gəlmək olmaz.
Mənbədə tənlik və statistik model varmı?
Mənbə tədqiqatda elmi tənlik, reqressiya modeli, meta-analiz formulu, effekt ölçüsü hesablaması və ya statistik əhəmiyyət testi bildirilmir. Kəmiyyət tədqiqatının nüvəsi 71 tədqiqatdan ibarət ədəbiyyat korpusu və 2020–2025 nəşr dövrüdür. Buna görə Verianla versiyasına mənbədə olmayan riyazi düsturlar və ya statistik göstəricilər əlavə edilməmişdir.
İcmal metodunun təkrar istehsal edilə bilmə sərhədləri
Mənbə Boolean axtarış məntiqini, verilənlər bazalarını, zaman intervalını və əsas daxiletmə/xaricetmə meyarlarını təqdim edir; bu, metodun mühüm hissəsini görünən edir. Bununla belə PDF-də hər verilənlər bazasından ilkin olaraq neçə qeyd tapıldığı, dublikatların neçəsinin və necə çıxarıldığı, dəqiq axtarış tarixi, tam mətn üzrə xaricetmə sayları və səbəbləri, PRISMA tipli axın diaqramı, tədqiqatlar üçün ayrıca keyfiyyət qiymətləndirmə aləti və ya kodlayıcılararası etibarlılıq ölçümü bildirilmir. Bu çatışmazlıqlar tədqiqatın nəticələrini avtomatik olaraq etibarsız etmir; lakin başqa tədqiqatçının eyni 71 tədqiqatlıq korpusu tam olaraq yenidən yaratmasını çətinləşdirir.
Digər bir izlənilə bilmə məhdudiyyəti PDF-in istinad siyahısının 62 nömrəli qeydlə bitməsi, metod bölməsinin isə 71 tədqiqatlıq yekun korpus bildirməsidir. İstinad siyahısına institusional nəzəriyyə kimi 2020-dən əvvəlki arxa plan mənbələri də daxil olduğuna görə istinad siyahısı ilə icmal korpusunun eyni siyahı olması onsuz da gözlənilməməlidir. Bununla belə ayrıca 71 daxil edilmiş tədqiqat əlavəsi verilmədiyindən, yalnız PDF əsasında korpusun bütün üzvlərini dəqiq şəkildə uyğunlaşdırmaq mümkün deyil.
Geri çəkilmiş mənbə ilə bağlı mühüm qeyd
Mənbənin istinad siyahısında Biswas tərəfindən 2025-ci ildə dərc edilmiş [31] nömrəli tədqiqat üçün 2026-cı il tarixli geri çəkmə qeydi açıq şəkildə göstərilir. Əsas mətn həmin tədqiqata etikaya əsaslanan audit və “texniki şəffaflıq” müzakirəsində istinad edir. Mənbə məqalə geri çəkilmiş tədqiqatın tematik sintezdən çıxarılıb-çıxarılmadığını və çıxarılıbsa sintezin dəyişib-dəyişmədiyini ayrıca bildirmir. Buna görə sözügedən istinad icmalın digər sübutlarından müstəqil və qəti dayaq kimi istifadə edilməməlidir.
Tədqiqatın güclü tərəfləri
- AI auditini yalnız texniki test səviyyəsində deyil, təşkilat, hüquq, etika və peşə strukturlarının birlikdə işlədiyi idarəetmə problemi kimi nəzərdən keçirməsi.
- Daxili auditlə müstəqil auditin güclü və zəif tərəflərini qarşılaşdırması.
- Auditorun özünün də hesabatlı olmalı olduğunu müzakirə etməsi.
- Şəffaflıqla real hesabatlılıq arasındakı fərqi görünən etməsi.
- Auditin effektivliyini sektor kontekstinə və sistemin həyat dövrünə bağlaması.
- Gələcək üçün standart, akkreditasiya, audit qeydləri, audit-by-design, hüquq əsaslı qiymətləndirmə və icra kimi bir-birini tamamlayan institusional yolları birlikdə sintez etməsi.
Nəticələrin düzgün şərh edilməsi
Tədqiqatın əsas mesajı “AI üçün daha çox audit aparılması bütün problemləri həll edər” deyil. Daha düzgün nəticə budur ki, audit yalnız real çıxış, metodoloji açıqlıq, müstəqillik, peşəkar səriştə və nəticələri real nəticələrlə bağlayan institusional güc olduqda effektiv hesabatlılıq mexanizminə çevrilə bilər. Eyni audit etiketi fərqli institusional şəraitdə real nəzarət və ya yalnız simvolik uyğunluq yarada bilər.
Mənbə və Metod Qeydi
Orijinal başlıq: Auditing as a Governance Mechanism for Artificial Intelligence: Institutional Design, Accountability, and Ethical Oversight
Müəllif: Alexander Oluka.
Qurum: Regent Business School, Honoris United Universities, Durban 4001, South Africa.
Bərabər töhfə: Tədqiqat tək müəlliflidir; ayrıca bərabər töhfə bəyanatı yoxdur.
Məsul müəllif: PDF tək müəllifin institusional e-poçt ünvanını təqdim edir; ayrıca corresponding-author işarəsi açıq şəkildə göstərilmədiyinə görə təsdiqlənməmiş əlavə status verilməmişdir.
Məqalə növü: Review; strukturlaşdırılmış ədəbiyyat icmalı.
Jurnal: AI for Society; PDF-də qısaldılmış nəşr forması AI Soc.
Nəşriyyat: MDPI, Basel, Switzerland.
Cild / nömrə / məqalə nömrəsi: 1 / 1 / 4.
DOI: 10.3390/aisoc1010004.
Qəbul tarixi: 17 aprel 2026.
Reviziya tarixi: 27 may 2026.
Qəbul edilmə tarixi: 26 iyun 2026.
Nəşr tarixi: 9 sentyabr 2026.
Akademik redaktor: Sandro Serpa.
Resenziya statusu: Mənbə nəşr qeydi qəbul, reviziya və qəbul edilmə tarixləri ilə dərc olunmuş jurnal məqaləsidir; preprint kimi təqdim edilmir.
Lisenziya: Mənbə PDF tədqiqatın Creative Commons Attribution (CC BY) lisenziyası altında açıq girişli olduğunu bildirir.
Rəsmi nəşr qeydi: https://www.mdpi.com/3042-9692/1/1/4
Maliyyələşdirmə: Müəllif xarici maliyyələşdirmə alınmadığını bildirir.
Etika komitəsi: Tətbiq edilmir.
Məlumatlandırılmış razılıq: Tətbiq edilmir.
Məlumatların əlçatanlığı: Tədqiqatda yeni məlumat yaradılmadığı və ya təhlil edilmədiyi bildirilir; tədqiqat dərc olunmuş ədəbiyyatın strukturlaşdırılmış icmalına əsaslanır.
Təşəkkür / alət istifadəsi: Müəllif tədqiqat hazırlanarkən dil redaktəsi məqsədilə Grammarly-dən istifadə edildiyini və çıxışın müəllif tərəfindən nəzərdən keçirilərək redaktə olunduğunu; məzmun məsuliyyətinin müəllifə aid olduğunu bildirir.
Maraqlar toqquşması: Müəllif maraqlar toqquşmasının olmadığını bəyan edir.
Müəllif töhfələri: Mənbədə ayrıca CRediT və ya müəllif töhfəsi bəyanatı yoxdur; tədqiqat tək müəlliflidir.
Əsas metod: Scopus, Web of Science və ProQuest verilənlər bazalarından 2020–2025 dövrünə aid 71 tədqiqatın strukturlaşdırılmış icmalı və şərhedici tematik sintezi.
Analitik çərçivə: İnstitusional nəzəriyyə; xüsusilə legitimlik, institusional ayrışma, məcburedici/normativ/təqlidçi təzyiqlər və peşəkarlaşma anlayışları AI auditinin idarəetmə dəyərini şərh etmək üçün istifadə edilmişdir.
Əsas metodoloji məhdudiyyət: PDF Boolean axtarışını və əsas seçim məntiqini verir; lakin PRISMA tipli tam qeyd axını, verilənlər bazası üzrə tarama sayları, dəqiq axtarış tarixi, dublikatların təmizlənməsi təfərrüatları, müstəqil keyfiyyət qiymətləndirməsi və kodlayıcı etibarlılığı barədə məlumat vermir. Ayrıca 71 tədqiqat siyahısı olmadığından yekun korpus yalnız PDF istinad siyahısından tam şəkildə yenidən yaradıla bilmir.
Mənbə keyfiyyəti qeydi: İstinad siyahısı [31] nömrəli tədqiqatı 2026-cı ildə geri çəkilmiş kimi işarələyir; əsas mətn eyni mənbəyə istinad etsə də, geri çəkmənin tematik sintezə təsiri ayrıca təhlil edilməmişdir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib