


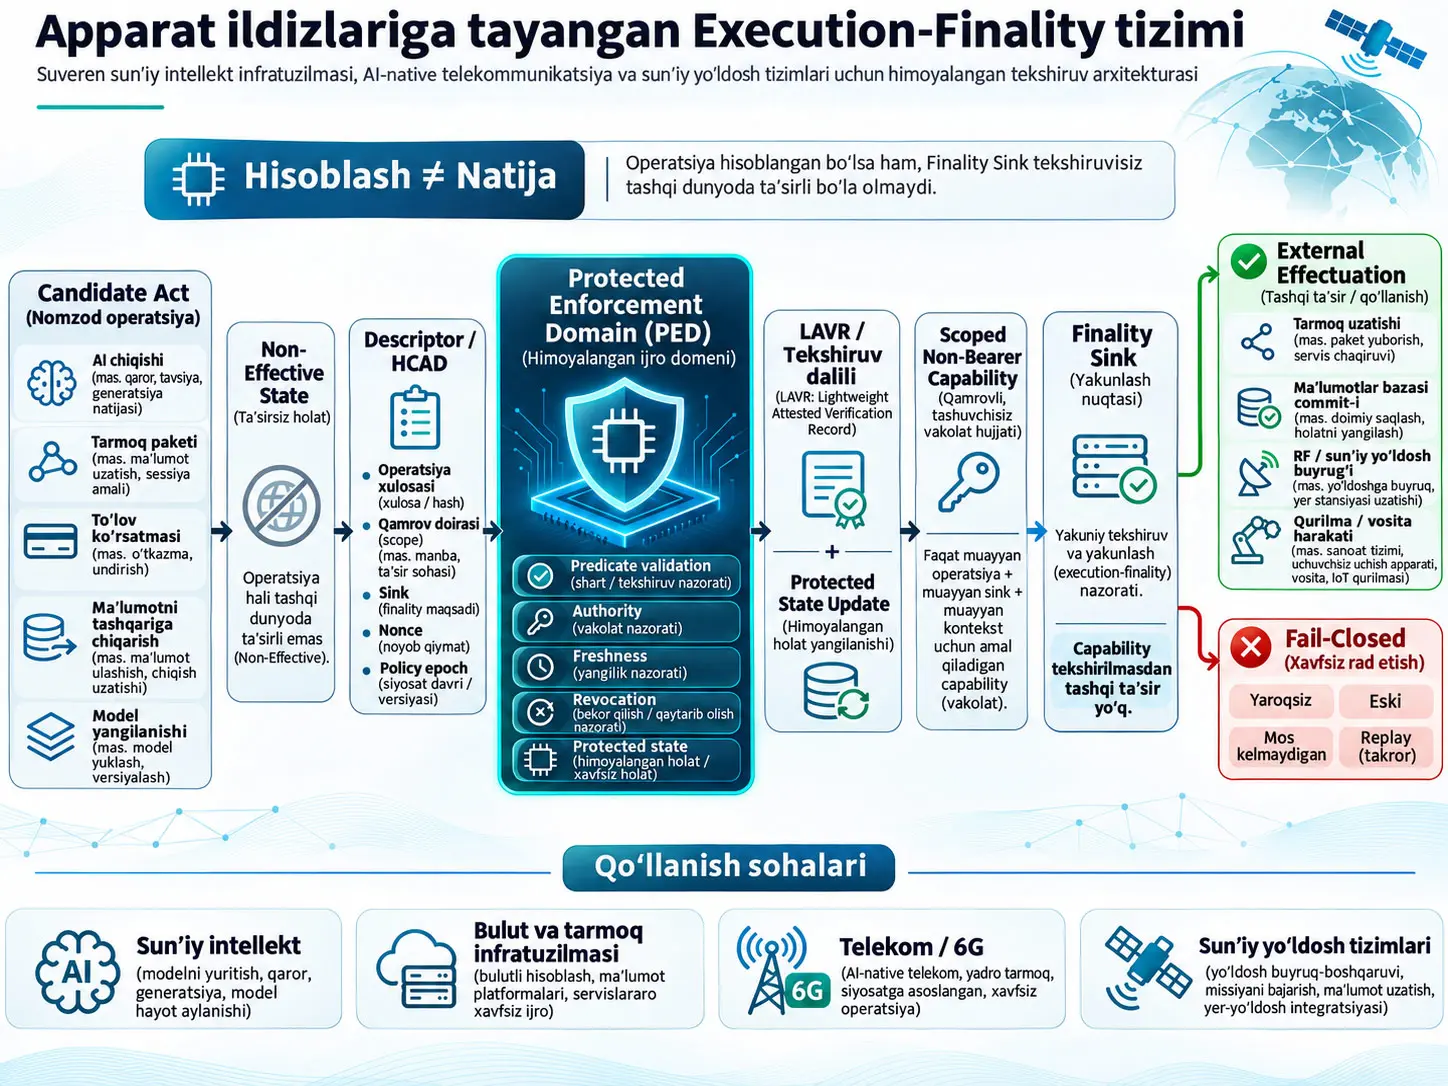
Protected execution-finality architecture — hisoblash yoki mashina tomonidan tayyorlangan operatsiya faqat yaratilgani, vakolat berilgani, imzolangani yoki yoʻnaltirilgani sababli tashqi dunyoda taʼsir kuchiga ega boʻlib qolishiga yoʻl qoʻymaslikni maqsad qiladigan; taklif etilgan operatsiyani avval Candidate Act deb ataluvchi taʼsirsiz holatda ushlab turadigan, operatsiya kontekstini mashina tomonidan tekshiriladigan descriptor bilan belgilaydigan, zarur vakolat va holat shartlarini himoyalangan enforcement domain ichida baholaydigan, tekshirish dalili va himoyalangan holat oʻzgarishini capability release bilan bogʻlaydigan va nihoyat haqiqiy taʼsir chegarasidagi Finality Sink tekshiruvini majburiy qiladigan apparat asosiga tayangan/kriptografik xavfsizlik arxitekturasi taklifidir. Manbaning asosiy tamoyili “computation is not consequence” tarzida ifodalanadi: tizimning bir operatsiyani hisoblashi yoki tayyorlashi oʻsha operatsiyaning tashqi dunyoda natija keltirib chiqarishi uchun oʻz-oʻzidan vakolat bermaydi.
Manbaning asosiy jarayonida AI chiqishi, API chaqiruvi, maʼlumotni tashqariga chiqarish, toʻlov koʻrsatmasi, tarmoq paketi, tensor yoki xotira uzatish, RF uzatish, sunʼiy yoʻldosh buyrugʻi, maʼlumotlar bazasi commit-i, model yangilanishi yoki jismoniy actuation avval Candidate Act sifatida belgilanadi va Non-Effective State ichida ushlab turiladi. Soʻng Candidate Act uchun mashina tomonidan tekshiriladigan Act Descriptor yoki uning kuchliroq turi boʻlgan HCAD — Hash-Linked Candidate Act Descriptor yaratiladi. Protected Enforcement Domain (PED) act class, destination, purpose, jurisdiction, policy epoch, nonce, freshness, revocation, quota, runtime state va tegishli embodiment talab qiladigan boshqa predicate-larni tekshiradi. Zarur protected state yangilanadi yoki sarflanadi; validation evidence afzal shakllardan biri boʻlgan LAVR — Ledger-Anchored Validation Receipt bilan bogʻlanishi mumkin. Muvaffaqiyatli tekshiruvdan keyin faqat shu Candidate Act va shu Finality Sink uchun amal qiladigan Scoped Non-Bearer Capability yaratiladi. Finality Sink capability-ni tekshirmaguncha operatsiya tashqi dunyoda taʼsirli boʻla olmaydi.
“Non-bearer” iborasi bu yerda ayniqsa muhim. Manba taʼrifiga koʻra capability-ning shunchaki qoʻlga kiritilishi yoki nusxalanishi vakolat bermaydi. Capability Candidate Act, descriptor, protected validation evidence, protected state, Finality Sink, execution-finality boundary, freshness/nonce holati, policy epoch va ruxsat etilgan effectuation scope bilan bogʻlanishi mumkin. Boshqa operatsiyada, boshqa sink-da, boshqa vaqtda yoki replay orqali qayta ishlatilganda tekshiruv muvaffaqiyatsiz boʻladigan qilib loyihalanadi.
Manba ushbu arxitekturani AI tizimlari, GPU/accelerator fabric-lar, cloud va edge infratuzilmasi, 5G/6G va AI-RAN, non-terrestrial networks va sunʼiy yoʻldoshlar, CBDC va toʻlov tizimlari, maʼlumot eksporti, maʼlumotlar bazalari, memory fabric-lar, robotic/industrial actuation va boshqa effect-capable tizimlarga kengaytiruvchi minglab sahifalik embodiment va claim qoʻllab-quvvatlashini taqdim etadi. Biroq barcha sohalarda bir xil obyektlar majburiy deb aytilmaydi. Asosiy invariant shundan iboratki, Candidate Act tashqi taʼsir hosil qilishidan avval descriptor-bound protected validation, protected state/evidence, scoped capability va sink-side verification zanjiridan oʻtishi kerak.
Eng muhim ilmiy va texnik talqin chegarasi shuki: yuklangan hujjat mustaqil samaradorlikni baholash maqolasi emas. Unda koʻplab pseudocode, threat model, hardware mapping, implementation example, expected latency diapazoni, simulation/benchmark taklifi va patent claim mavjud; biroq bular butun arxitektura mustaqil apparat prototiplarida qiyosiy tajriba orqali tasdiqlanganini koʻrsatmaydi. Manbadagi “line-rate”, “structurally non-completable”, “prevents” iboralari yoki muayyan latency budget-lar kontekstiga qarab arxitekturaviy daʼvo yoki non-limiting engineering estimate sifatida oʻqilishi kerak; oʻlchangan va takrorlangan tajriba natijasi sifatida emas.
Bu hujjat klassik ilmiy maqola emas
Manbaning ilmiy va texnik qiymatini toʻgʻri baholash uchun avvalo hujjat turini toʻgʻri aniqlash kerak. Bu hujjat gipoteza–tajriba–statistika–natija tartibida yozilgan taqrizli tadqiqot maqolasi emas. Manba PCT patent oilasi bilan bogʻliq juda keng texnik disclosure hisoblanadi. U asosiy arxitekturani taʼriflaydi; turli apparat va sanoat muhitlariga qoʻllanishi mumkin boʻlgan embodiment-larni beradi; prior-art farqlarini muhokama qiladi; patent claim-larini qoʻllab-quvvatlash uchun pseudocode, state-machine mantiqi, cryptographic binding tuzilmalari, threat assumptions, failure modes va implementation alternatives taqdim etadi.
Shuning uchun manbadagi “the invention prevents”, “the architecture enables” yoki “the system ensures” shaklidagi jumlalarning epistemik maqomi nazoratli tajribada oʻlchangan topilma bilan bir xil emas. Bular patent spetsifikatsiyasi taʼriflagan arxitekturaviy xatti-harakat yoki applicant claim-dir. Verianla bayonida bu ikki daraja bir-biriga aralashtirilmagan.
Execution Finality Bu Hujjatda Nimani Anglatadi?
Execution finality manbada hisoblash yoki tayyorlangan operatsiya ichki tizimdagi taklif boʻlishdan chiqib, tarmoq uzatishi, maʼlumot eksporti, doimiy yozish, toʻlov settlement, RF uzatish, tool invocation yoki jismoniy actuation kabi tashqarida oqibat keltirib chiqaradigan taʼsirga aylanishidan bevosita oldingi texnik nazorat nuqtasidir; arxitektura bu oʻtish faqat himoyalangan tekshiruv va Finality Sink tomonidan tekshirilgan scoped capability-dan keyin sodir boʻlishini maqsad qiladi.
“Computation” va “consequence” nima uchun ajratiladi?
AI modelining buyruq yaratishi, toʻlov dvigatelining transfer hosil qilishi yoki router-ning packet tayyorlashi hali tashqi dunyodagi yakuniy taʼsir emas. Manba shu farqni arxitekturaning boshlangʻich nuqtasi qiladi.
Masalan, AI agent:
- faylni tashqariga yuborishga qaror qilishi mumkin,
- API chaqiruvini tayyorlashi mumkin,
- toʻlov koʻrsatmasini yaratishi mumkin,
- maʼlumotlar bazasi qatorini oʻzgartirishni istashi mumkin,
- robot tizimini harakatlantiradigan buyruqni hisoblashi mumkin.
Manba yondashuvida bu qarorlarning hech biri oʻz-oʻzidan execution authority yaratmaydi. Operatsiya avvalo Candidate Act hisoblanadi. Haqiqiy taʼsir chegarasigacha “non-effective” holatda ushlab turiladi.
Manbaning TCP, TLS, HTTPS, OAuth va distributed ledger taqqoslanishi
Manba oʻz muammosini tushuntirar ekan, mavjud protokollar turli chegaralarni hal qiladi deb daʼvo qiladi. TCP ishonchli ketma-ket yetkazishni, TLS himoyalangan aloqa kanalini, HTTPS authenticated encrypted web interaction-ni, OAuth delegated authorization-ni, distributed ledger-lar esa hodisalarni tartiblash/qayd etishni qamrab olishini bildiradi.
Manba muallifining markaziy daʼvosi shuki, ularning hech biri oʻz-oʻzidan “ushbu aniq operatsiya ushbu aniq tashqi taʼsir chegarasidan hozir oʻtishga vakolatlimi?” savolini umumiy va majburiy execution-finality primitive sifatida hal qilmaydi.
Bu ibora manbaning prior-art va patentga layoqatlilik argumentidir. Verianla buni “dunyodagi hech bir mavjud tizim bu vazifani hech qanday shaklda bajara olmaydi” degan mustaqil va universal ilmiy haqiqatga aylantirmaydi.
Asosiy texnik obyektlar
| Tushuncha | Manbadagi texnik maʼnosi | Talqin chegarasi |
|---|---|---|
| Candidate Act | Tashqi taʼsir hosil qilish salohiyatiga ega, tayyorlangan, ammo hali taʼsirli boʻlishiga ruxsat berilmagan operatsiya, chiqish yoki buyruq. | Hali haqiqiy effectuation emas. |
| Non-Effective State | Candidate Act hisoblangan, queued, buffered yoki staged boʻlishi mumkin boʻlsa-da external consequence hosil qilmaydigan holat. | Ilovaning bu holatni haqiqatan non-bypassable qilishi implementation-ga bogʻliq. |
| Act Descriptor / CAD | Candidate Act-ning effectuation-relevant xususiyatlarini canonical va mashina tekshira oladigan shaklda taʼriflaydigan obyekt. | Manba bitta muayyan serialization formatini majburiy qilmaydi. |
| HCAD | Hash-Linked Candidate Act Descriptor; descriptor-ning kuchliroq, cryptographically linked turlaridan biri. | Har bir embodiment HCAD ishlatishi shart emas. |
| Protected Enforcement Domain — PED | Authority predicate-lar va protected state-ni oddiy application control-dan ajratilgan holda tekshiradigan himoyalangan soha. | TEE, HSM, secure enclave, DPU, SmartNIC kabi turli substrate-lardan foydalanish mumkin. |
| Protected State | Nonce, replay state, quota, budget, revocation, policy epoch yoki shunga oʻxshash xavfsizlik-kritik mutable holat. | Qaysi state zarurligi embodiment-ga bogʻliq. |
| Validation Evidence | Qaysi Candidate Act qaysi predicate va state ostida tekshirilganini ifodalovchi protected evidence. | Oddiy post-hoc audit log bilan bir xil narsa sifatida taʼriflanmaydi. |
| LAVR | Ledger-Anchored Validation Receipt; manba afzal koʻrgan tamper-evident validation evidence turlaridan biri. | Har bir diagnostic yoki non-effect-capable embodiment-da majburiy boʻlmasligi mumkin. |
| Scoped Non-Bearer Capability | Muayyan act, descriptor, sink, state, evidence, freshness va scope-ga bogʻlangan effectuation enablement obyekti. | Umumiy reusable credential yoki faqat possession bilan ishlatiladigan bearer token emas. |
| Finality Gate | Protected validation va capability availability/release tomonidagi enforcement mexanizmi. | Finality Sink bilan bir xil rol emas; ayrim implementation-larda bir xil jismoniy qurilma ichida boʻlishi mumkin. |
| Finality Sink | Candidate Act tashqi dunyoda haqiqatan taʼsirli boʻladigan soʻnggi texnik chegarani nazorat qiluvchi tekshiruvchi. | Capability release sodir boʻlganining oʻzi Effective Finality emas. |
| ALF | Algorithmic Logic Fingerprint; ayrim embodiment-larda approved/measured operative logic state-ni tekshirishga qaratilgan predicate. | Asosiy arxitekturaning barcha embodiment-larida majburiy emas. |
| RBD | Runtime Behavioral Descriptor; kuzatilgan runtime xatti-harakatini cheklangan, mashina tekshira oladigan descriptor sifatida ifodalashni maqsad qiladi. | RBD oʻz-oʻzidan yomon niyat yoki factual falsity dalili emas. |
| CJT | Compliance Jurisdiction Token; jurisdiction/purpose kabi authority context-larning mashina tekshira oladigan input-i sifatida ishlatilishi mumkin boʻlgan obyekt. | Tizim huquqiy qaror chiqaradi degani emas. |
Candidate Act Descriptor nima uchun zarur?
Tizim faqat “bu foydalanuvchi umuman vakolatli” degan broad authorization-dan foydalansa, vakolat qaysi exact operatsiya uchun berilgani noaniq qolishi mumkin. Manba descriptor yondashuvi orqali operatsiya sinfi, maqsad, scope, Finality Sink, policy epoch, nonce va boshqa effectuation-relevant maydonlarni deterministik ifoda ichida bogʻlashni taklif qiladi.
Manbada descriptor yaratishning asosiy pseudocode munosabati quyidagicha:
canonical_descriptor =
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_DESCRIPTOR,
        descriptor_inputs
    )

descriptor_digest =
    HASH(canonical_descriptor)
CANONICALIZE nima qiladi? Bir xil maʼnodagi descriptor turli serialization yoki field ordering sababli turlicha talqin qilinishining oldini olish uchun kirishlarni deterministik ifodaga aylantirishni maqsad qiladi.
HASH nima qiladi? Canonical descriptor uchun cryptographic digest yaratadi. Manbaning asosiy claim-i bitta hash algoritmiga qulflanmaydi.
Domain separator nima uchun mavjud? Bir xil byte ketma-ketligi boshqa maʼlumot tuzilmasi yoki boshqa protokol kontekstida adashib ekvivalent deb qabul qilinishi xavfini kamaytirishga qaratilgan cryptographic domain separation mantiqidir.
Birligi nima? Bu jismoniy oʻlchash tenglamasi emas. Chiqish ishlatiladigan cryptographic hash funksiyasiga bogʻliq uzunlikdagi bitlar ketma-ketligi/digest-dir.
Mandatory Act Binding nimalarni bir-biriga bogʻlaydi?
Manbadagi kengroq binding tuzilmasi Candidate Act bilan quyidagi kontekstlarni bitta cryptographic commitment ichida bogʻlashni maqsad qiladi:
mandatory_act_binding_digest =
HASH(
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_BINDING,
        Candidate_Act_digest,
        Mandatory_Act_Descriptor_digest,
        authority_state_digest,
        LAVR_digest_or_prepared_event_digest,
        protected_state_transition_digest,
        Finality_Gate_identifier,
        Finality_Sink_identifier,
        destination_context_digest,
        jurisdiction_context_digest,
        policy_epoch,
        revocation_epoch,
        nonce
    )
)
Bu tuzilmaning asosiy gʻoyasi “oldin tekshirilgan vakolat” bilan “hozir tashqariga chiqishga urinayotgan exact operatsiya” oʻrtasida cryptographic bogʻ yaratishdir. Candidate Act oʻzgarsa, sink oʻzgarsa, nonce yoki epoch boshqacha boʻlsa, destination oʻzgarsa yoki bogʻlangan evidence/state mos kelmasa, ayni binding amal qilishda davom etmasligi maqsad qilinadi.
Bu pseudocode security proof emas. Cryptographic xavfsizlik tanlangan hash/MAC/signature primitive, key management, canonicalization-ning toʻgʻri bajarilishi, protected state rollback-resistant boʻlishi va barcha bypass yoʻllari haqiqatan Finality Sink nazoratiga olinganiga bogʻliq.
Scoped Non-Bearer Capability Bearer Token-dan Nima Uchun Farq Qiladi?
Manba taʼrifida bearer credential-ni qoʻlda saqlash koʻpincha foydalanish uchun yetarli boʻlsa, scoped non-bearer capability uchun faqat possession yetarli emas; capability exact Candidate Act, descriptor, validation evidence, protected state, Finality Sink, freshness/nonce, epoch va permitted effectuation scope bilan mos kelishi kerak va boshqa operatsiya, sink yoki vaqt kontekstiga nusxalansa/replay qilinsa yaroqsiz deb hisoblanishi maqsad qilinadi.
“Non-bearer” bu yerda standart protokol nomi emas
Scoped Non-Bearer Capability manba arxitekturasining architecture-specific qoʻshma atamalaridan biridir. Manba bu oddiy API key, OAuth token, session cookie, application permission yoki reusable user credential emasligini alohida taʼkidlaydi.
Capability turli embodiment-larda cryptographic key, MAC-protected capability, output-release key, routing capability, memory-write permission, DMA enablement, settlement authorization, RF transmit-enable condition yoki boshqa bounded enablement object shaklida amalga oshirilishi mumkin.
Shu sabab capability-ning yagona wire format-i yoʻq. Umumiy unsur — authority “umumiy foydalanuvchi vakolati” oʻrniga muayyan consequence uchun chegaralanadi.
Protected state nima uchun capability-dan oldin yangilanadi?
Manbaning muhim loyihaviy qarorlaridan biri authorization-ni faqat credential tekshiruvi sifatida qoldirmaslikdir. Nonce sarfi, quota decrement, budget update, replay-cache insertion, revocation state yoki monotonic sequence advancement kabi mutable security state operatsiyalari capability release-dan oldin yoki u bilan atomik tarzda bogʻlanishi mumkin.
Masalan, bir martalik vakolat ayni nonce bilan qayta taqdim etilsa, protected state avvalgi foydalanishni koʻrsatishi kerak. Aks holda cryptographically valid koʻringan eski capability replay qilinishi mumkin.
Manbaning Protected Finality Transaction tushunchasi aynan shu tartiblash muammosini hal qilishga qaratilgan: state transition va validation evidence shunchaki “keyin log qilinishi” emas, capability foydalanish mumkin boʻlishining prerequisite-i boʻlishi maqsad qilinadi.
Atomicity nima uchun muhim?
Ikki alohida operatsiyani tasavvur qilaylik: tizim avval “ALLOW” qarorini beradi, keyin state-ni yangilashga urinadi. Birinchi qadam muvaffaqiyatli boʻlib, ikkinchisi ishlamay qolsa, ayni authorization qayta ishlatilishi mumkin. Aksincha, state sarflanib, capability umuman chiqmasa, boshqa nomuvofiqlik yuzaga keladi.
Shu sabab manba LAVR/evidence va protected-state update-ni protected transaction, write-ahead log, sealed two-phase commit, monotonic counter, HSM/enclave transaction, hash-chain commitment yoki boshqa crash-consistent mexanizmlar bilan birlashtira oladigan implementation-larni taʼriflaydi.
Bu barcha platformalarda bitta atomicity mexanizmi majburiy degani emas; patent disclosure turli texnik yoʻllarni ochiq qoldiradi.
Finality Gate va Finality Sink Bir Xil Narsami?
Yoʻq. Manbada Finality Gate yoki Protected Enforcement Domain predicate validation, protected-state handling, evidence commitment va scoped capability release tomonini bajaradi, Finality Sink esa Candidate Act haqiqatan tashqi taʼsir hosil qiladigan boundary-da capability-ni qayta tekshirib, effectuation-ga ruxsat beradigan yoki bermaydigan soʻnggi texnik nazorat nuqtasidir; ayrim qoʻllanishlarda ikkalasi bir xil jismoniy komponent ichida boʻlishi mumkin, biroq funksional rollari alohida.
Capability Release nima uchun oʻz-oʻzidan finality emas?
Manbaning bu nuqtadagi farqlashi juda qatʼiy. Protected Enforcement Domain capability-ni tayyorlab release qilgan boʻlishi mumkin; ammo Candidate Act hali “externally effective” emas.
Manba oraliq holatni:
ALLOW_PENDING_SINK_VERIFICATIONdeb ataydi. Effective Finality faqat intended Finality Sink:
- capability authenticity-ni,
- descriptor/act binding-ni,
- sink va boundary identity-ni,
- freshness/nonce holatini,
- policy/revocation epoch-ni,
- evidence/state binding-ni,
- permitted scope-ni
tekshirgandan keyin yuz beradi.
Fail-closed nima degani?
Fail-closed tizim xavfsiz tarzda qaror qila olmagan holatda effectuation-ga ruxsat bermasligini anglatadi. Manba absent, invalid, stale, revoked, exhausted, replayed, expired, timed-out, unverifiable yoki indeterminate capability holatlarida Candidate Act non-effective boʻlib qolishini talab qiladi.
Ayniqsa “indeterminate” holati permissive default deb hisoblanmasligi muhim. Zarur revocation state-ga kirish imkoni boʻlmasa, attestation muvaffaqiyatsiz boʻlsa yoki required evidence tekshirilmasa, manba xatti-harakatni “vaqtincha ruxsat ber” emas, “effectuation-ni toʻxtat” tarzida belgilaydi.
Complete path coverage muammosi
Finality Sink haqiqatan xavfsizlik kafolatini bera olishi uchun protected operation boshqa chiqish yoʻli orqali bypass qilinmasligi kerak. Masalan, network egress NIC orqali gate qilinayotganda alternativ DMA yoki debug yoʻli ayni maʼlumotni tashqariga chiqara olsa, asosiy invariant buziladi.
Shu sabab manba effectuation-path registry, physically disabled paths, cryptographically disabled paths, parent Finality Sink va capability-gated interfaces kabi anti-bypass usullarini taʼriflaydi.
Bu shuningdek arxitekturaning muhim farazini koʻrsatadi: himoyalanishi kerak boʻlgan barcha haqiqiy effectuation yoʻllari toʻgʻri modellashtirilishi va gate qilinishi kerak. Nomaʼlum yoki himoyalanmagan alternativ yoʻl mavjud boʻlsa, manba arxitekturasi daʼvo qiladigan himoya oʻsha yoʻl uchun oʻz-oʻzidan amal qilmaydi.
Toʻrtta umumiy effectuation-boundary sinfi
| Chegara sinfi | Himoyalangan taʼsir | Manbada berilgan misollar |
|---|---|---|
| State-Commitment and Ledger Boundary | Doimiy yoki umumiy state oʻzgarishi | CBDC settlement, payment switch, wallet debit/credit, ledger commit, database commit, token issuance. |
| Radiative and RF-Emission Boundary | Elektromagnit/radiativ jismoniy chiqish | RF front-end enable, beamforming, satellite uplink, baseband-to-RF transition, wake-energy transmission. |
| Memory and Accelerator-Fabric Boundary | Memory/tensor/model state-ning koʻchirilishi yoki oshkor boʻlishi | DMA, RDMA, PCIe/CXL, GPU fabric, accelerator egress, model loading, tensor transfer, KV-cache/memory paths. |
| Network and Dynamic-Egress Boundary | Network transmission yoki cross-domain export | DPU, SmartNIC, eBPF admission point, gateway, UPF, cloud egress, API/network boundary. |
Finality Sink misollari nima uchun juda xilma-xil?
“Sink” jismoniy drenaj nuqtasi degani emas. Manba bu atamani consequence birinchi marta sodir boʻladigan texnik interface uchun ishlatadi.
Shu sabab turli embodiment-larda Finality Sink:
- NIC/DPU packet egress gate,
- database commit layer,
- storage controller,
- memory controller,
- GPU/accelerator output interface,
- RF transmit chain,
- satellite command interface,
- payment settlement switch,
- tool dispatcher,
- actuator/motor controller
boʻlishi mumkin.
Umumiy funksiya — Candidate Act-ni tayyorlagan yuqori darajadagi dasturiy taʼminotning ayni paytda final authority boʻlmasligidir.
ALF va RBDning roli
Algorithmic Logic Fingerprint (ALF) — muayyan AI embodiment-larda ishlatiladigan logic-state/provenance predicate oilasi. Manba approved logic condition va runtime/measured state oʻrtasidagi moslikni tekshirish uchun digest, measurement, attestation yoki boshqa machine-verifiable representation ishlatilishi mumkinligini tushuntiradi.
Runtime Behavioral Descriptor (RBD) esa tizim ish jarayonida qilgan tool call, retrieval, memory access, connector use, workflow transition, destination selection yoki boshqa governance-relevant xatti-harakatlarni bounded descriptor sifatida umumlashtirishni maqsad qiladi.
ALF “model yaxshi ekanini”, RBD esa “xatti-harakat xavfsiz ekanini” universal tarzda isbotlaydigan oʻlchov emas. Bular ayrim embodiment-lardagi protected predicate set kirishlaridir. Manba barcha embodiment-lar barcha optional object-larni ishlatishi shart emasligini ochiq aytadi.
CJT va huquqiy qaror oʻrtasidagi farq
Compliance Jurisdiction Token (CJT) — jurisdiction, purpose yoki authority context kabi machine-readable shartlarni protected validation-ga olib kirishi mumkin boʻlgan artefact.
Manba huquqiy qaror tizimdan tashqarida competent authority, regulator, controller, enterprise authority yoki boshqa tuzilma tomonidan berilishi mumkinligini ham tushuntiradi. Execution-finality tizimi huquqni oʻzi “talqin qiluvchi sud” emas; externally defined authority state-ni machine-verifiable predicates-ga aylantirib, technical effectuation bilan bogʻlashni maqsad qiladi.
Cold path va hot path nima uchun ajratiladi?
Manba keng qamrovli identity, jurisdiction, revocation, attestation yoki policy evaluation har bir packet/tensor/micro-operation ustida takrorlansa yuqori latency yuzaga kelishi mumkinligini tan oladi. Shu sabab koʻplab embodiment-larda ikki qatlamli yondashuv ishlatiladi.
| Qatlam | Tipik vazifalar | Maqsad |
|---|---|---|
| Cold path | Authority establishment, policy compilation, attestation, revocation refresh, quorum, CJT/authority object validation, model/policy enrollment. | Ogʻirroq operatsiyalarni latency-kritik effectuation paytidan tashqariga koʻchirish. |
| Hot path | Capability MAC/tag check, sink identity, descriptor digest, nonce/freshness, expiry, policy epoch, replay state va bounded local checks. | Finality Sink yaqinida kichikroq va deterministik tekshiruv bajarish. |
Bu arxitekturaviy ajratish manbaning “low-latency” daʼvosining asosidir. Biroq manbada berilgan mikro/millisekund diapazonlarining aksariyati “expected”, “representative”, “non-limiting” yoki “engineering estimate” shaklida.
Masalan, muayyan VI+CJT embodiment-da optimize edge cold-path validation uchun taxminan 25–75 µs, software-only protected-edge uchun taxminan 80–300 µs va hot-path capability check uchun taxminan 0,5–5 µs kabi qiymatlar beriladi. Manbaning boshqa embodiment-larida juda boshqa latency diapazonlari mavjud. Bu qiymatlar butun arxitektura uchun bitta oʻlchangan samaradorlik natijasi emas.
Manba boshqa joyda estimated costs uchun bevosita “not benchmark measurements” izohidan foydalanadi. Shu sabab Verianla bu vaqtlarni benchmark natijasi sifatida tasniflamaydi.
Threat model nimani faraz qiladi?
Manba threat model ichida ordinary application code, model-serving process, host operating system, driver, workflow software yoki agent compromised, malicious, misconfigured boʻlishi yoki bypass urinishini amalga oshirishi mumkin deb faraz qilishi mumkin.
Misol tahdidlar orasida:
- stale capability replay,
- wrong-sink replay,
- nonce reuse,
- rollback,
- act mutation,
- descriptor substitution,
- stale policy/revocation epoch,
- capability copying,
- ungated alternative output path,
- TOCTOU kabi upstream decision va downstream act oʻrtasidagi ajralish
mavjud.
Biroq threat model oʻzi hujumlar amalda muvaffaqiyatli toʻxtatilganini koʻrsatuvchi mustaqil penetration-test natijasi emas. Xavfsizlik arxitekturasining amaliy xavfsizligi PED va Finality Sink yaxlitligi, key protection, side channels, firmware/boot chain, policy correctness, path coverage, cryptographic primitive tanlovi va implementation bugs kabi qoʻshimcha omillarga bogʻliq.
Tadqiqot usuli va natijalari
Bu yerdagi “usul” qanday tushunilishi kerak?
Ushbu manbada usul tajriba guruhiga qoʻllangan treatment yoki oʻqitilgan mashinaviy oʻrganish modelidan koʻra technical specification method xususiyatiga ega. Manba Candidate Act qanday ushlab turilishi, descriptor qachon yaratilishi, qaysi protected state oʻzgartirilishi mumkinligi, evidence qachon commit qilinishi va Finality Sink nimani tekshirishi haqida state-machine va pseudocode asosidagi arxitekturani taʼriflaydi.
Asosiy protected execution-finality oqimi
Atomic Finality Commitning 11 bosqichli ketma-ketligi
| Bosqich | Holat / operatsiya | Candidate Act tashqi taʼsir hosil qila oladimi? |
|---|---|---|
| 1 | Candidate Act Non-Effective State ichida ushlab turiladi. | Yoʻq |
| 2 | HCAD yoki equivalent descriptor yaratiladi. | Yoʻq |
| 3 | Required predicates tekshiriladi. | Yoʻq |
| 4 | LAVR / validation evidence tayyorlanadi. | Yoʻq |
| 5 | Protected-state transition tayyorlanadi. | Yoʻq |
| 6 | Scoped capability tayyorlanadi, ammo externally usable emas. | Yoʻq |
| 7 | LAVR va protected-state update commit/seal qilinadi. | Yoʻq |
| 8 | Capability Release finalize qilinadi. | Hali yoʻq |
| 9 | ALLOW_PENDING_SINK_VERIFICATION holati yuzaga keladi. | Yoʻq |
| 10 | Finality Sink capability-ni tekshiradi. | Tekshiruv davomida yoʻq |
| 11 | Sink tekshiruvi muvaffaqiyatli boʻlsa Effective Finality sodir boʻlishi mumkin. | Ha, faqat validated scope ichida |
Bu ketma-ketlikning markaziy xususiyati — “ALLOW qarori berildi” va “act tashqi dunyoda sodir boʻldi” hodisalari bir xil deb qabul qilinmaydi.
Independent Claim 1 va Claim 2: oʻzak mazmuni
| Claim | Turi | Markaziy mazmun |
|---|---|---|
| Independent Claim 1 | Method claim | Candidate Act-ni non-effective ushlab turish; descriptor yaratish; PED ichida predicates + protected state; evidence commit; scoped non-bearer capability; Finality Sink check; failure holatida fail-closed. |
| Independent Claim 2 | System claim | Hardware-rooted / hardware-isolated / cryptographically protected enforcement domain va Finality Sink-ni tizim komponentlari sifatida belgilaydi va ayni causal chain-ni component responsibilities koʻrinishida amalga oshiradi. |
Claim 2 shuningdek PED va Finality Sink bir component ichida yoki alohida, ammo cryptographically/logically/operationally coupled components sifatida amalga oshirilishi mumkinligini bildiradi.
Keyingi claim-lar nima qiladi?
Manba asosiy arxitekturani koʻplab dependent va domain-specific claim-lar bilan kengaytiradi. Masalan, network-interface egress, DMA/memory commit, accelerator egress, RF transmit interface, motor control, satellite/optical links, AI inference, model mutation, KV-cache, CBDC settlement va silicon/fabric sovereignty kabi yanada maxsus effectuation boundaries taʼriflanadi.
Oxirgi boʻlimlardagi Claim 214 va 214A heterogeneous silicon processing va rack-scale AI inference egress kontekstiga oʻtadi. Bu yerda Finality Sink DMA descriptor release, memory-window opening, interconnect-lane enablement yoki optical modulation voltage assertion kabi haqiqiy hardware enablement shartlarini nazorat qila olishi taʼriflanadi.
Bular hujjat qamrovining kengaytmalaridir. Apparat ishlab chiqaruvchisi bu xususiyatlarni haqiqatan oʻz mahsulotida joriy etganini koʻrsatuvchi eksperimental dalil emas.
Bu Spetsifikatsiya Eksperimental Ravishda Tasdiqlangan Samaradorlik Natijasini Taqdim Etadimi?
Manba arxitekturaning amalga oshirilish imkonini tushuntirish uchun pseudocode, threat model, latency budjetlari, tavsiya qilingan benchmark harness-lar va ayrim representative simulation ssenariylarini beradi; biroq yuklangan spetsifikatsiyada asosiy arxitektura mustaqil uchinchi tomon oʻtkazgan takrorlanuvchi apparat prototipi benchmark-i, qiyosiy dala tajribasi yoki formal security proof orqali tasdiqlangani koʻrsatilmaydi va ayrim latency jadvallari ochiqchasiga “engineering estimates, not benchmark measurements” deb taʼriflanadi.
Benchmark Enablement va benchmark natijasi oʻrtasidagi farq
Manba PHOSITA samaradorlikni qanday sinashi mumkinligi haqida namuna benchmark harness taklif qiladi. Masalan, conventional JWT/OAuth gateway, stacked credential path va seven-bound scoped non-bearer capability verifier bir xil Candidate Act workload ostida taqqoslanishi mumkin.
Tavsiya etilgan metrikalar orasida:
- transactions per second,
- p50/p95/p99/p999 latency,
- CPU utilization,
- memory allocation per act,
- bytes parsed,
- cryptographic operation soni,
- state lookup soni,
- cache-hit rate,
- invalid-request rejection cost,
- unauthorized-effectuation count
bor.
Biroq “benchmark shunday oʻtkazilishi mumkin” degan tushuntirish “benchmark oʻtkazildi va mana bu natija olindi” degan gap bilan bir xil emas.
Latency raqamlari qanday oʻqilishi kerak?
Hujjatda turli embodiment-lar uchun koʻplab latency diapazonlari mavjud. Masalan, muayyan VI+CJT cold/hot-path misolida taxminan 25–75 µs optimized cold path va taxminan 0,5–5 µs hot-path capability check bahosi beriladi. Boshqa ALF/RBD yoki payment embodiment-larda millisekundlik boshqa diapazonlar bor.
Manba bu raqamlarni koʻpincha:
- expected,
- representative,
- non-limiting,
- illustrative,
- engineering estimate
deb taʼriflaydi.
Shu sabab turli embodiment-lardagi taxminiy latency raqamlarini bitta “arxitektura 0,5 µs da ishlaydi” degan xulosaga qisqartirish ilmiy jihatdan notoʻgʻri boʻladi.
Manba qoʻllab-quvvatlaydigan texnik natijalar
- Manba aniq protected execution-finality state machine va component architecture taʼriflaydi.
- Candidate Act, Non-Effective State, descriptor/HCAD, PED, protected state, validation evidence/LAVR, scoped non-bearer capability va Finality Sink tushunchalari texnik jihatdan batafsil bayon qilingan.
- Capability Release va Effective Finality alohida holatlar ekani ochiq aytiladi.
- Fail-closed xatti-harakati absent, stale, revoked, replayed, mismatched va indeterminate holatlarigacha kengaytiriladi.
- Protected-state transition va validation evidence capability release-dan oldin yoki u bilan atomik tarzda bogʻlanishi arxitekturaning markaziy ordering constraint-idir.
- Finality Sink exact Candidate Act va intended sink/boundary ustida qayta tekshiruv oʻtkazishi asosiy claim elementidir.
- Manba turli hardware substrates va effectuation boundaries uchun implementation variantlarini beradi.
- Cold-path/hot-path separation latency-sensitive implementation-lar uchun tavsiya etilgan asosiy arxitekturaviy strategiyadir.
- Manba anti-replay, rollback, stale epoch, wrong-sink, act substitution va bypass-path xatarlarini threat model ichiga oladi.
Manba oʻzi mustaqil ravishda qoʻllab-quvvatlamaydigan natijalar
- Arxitektura barcha hujum sinflariga qarshi shartsiz xavfsiz ekani mustaqil ravishda isbotlanmagan.
- Barcha AI hallucination-larining oldi olingani koʻrsatilmagan.
- AI tizimining Candidate Act yaratishining oʻzi toʻsilmaydi; arxitekturaning maqsadi governed path ustidagi external effectuation-ni gate qilishdir.
- ALF yoki RBD har bir model va vazifada yomon xatti-harakatni mukammal aniqlashi koʻrsatilmagan.
- Berilgan latency qiymatlarining hammasi oʻlchangan benchmark emas.
- “Line-rate” xatti-harakati barcha apparat muhitlarida oʻlchanib tasdiqlanmagan.
- PCT publication mavjudligi patent berilgan, amalda yoki sud tomonidan tasdiqlangan degani emas.
- Prior-art boʻlimidagi novelty/non-obviousness daʼvolari mustaqil patentga layoqatlilik qarori emas.
- Arxitektura authority input-ning oʻzi huquqiy yoki axloqiy jihatdan toʻgʻri ekanini avtomatik isbotlamaydi.
- Protected Enforcement Domain yoki Finality Sink compromised boʻlsa, manba faraz qilgan trust boundary buzilishi mumkin.
- Gate qilinmagan alternativ effectuation yoʻli mavjud boʻlsa, u yoʻl uchun himoya avtomatik emas.
- CC BY 4.0 mazmun litsenziyasi patent doirasidagi texnologiya patent huquqlaridan mustaqil ravishda erkin qoʻllanishi mumkin degani emas.
Reproducibility nuqtayi nazaridan qaysi maʼlumotlar yetishmaydi?
| Element | Holat | Natijaga taʼsiri |
|---|---|---|
| Yagona reference implementation repository | Asosiy arxitektura uchun majburiy va tugallangan implementation paketi haqida xabar berilmagan. | Claim qilingan barcha xatti-harakatni bir tizimda qayta ishlab chiqishni qiyinlashtiradi. |
| Mustaqil apparat benchmark-i | Markaziy arxitektura uchun xabar berilmagan. | Latency/throughput daʼvolari engineering estimate darajasida qolishi mumkin. |
| Nazorat/baseline taqqoslash natijasi | Benchmark dizayni taklif qilingan; tugallangan markaziy natija jadvali yoʻq. | JWT/OAuth yoki boshqa arxitekturalarga nisbatan miqdoriy ustunlik koʻrsatib boʻlmaydi. |
| Formal security proof | Asosiy claim uchun akademik formal proof xabar qilinmagan. | Threat-model tashqarisidagi yoki implementation sababli attack-larga mutlaq kafolat berib boʻlmaydi. |
| Penetration-test natijalari | Markaziy mustaqil test hisoboti yoʻq. | Anti-bypass daʼvolarining real mahsulot sharoitidagi kuchi oʻlchanmaydi. |
| Yagona standart cryptographic suite | Ataylab implementation-flexible qoldirilgan. | Haqiqiy xavfsizlik darajasi tanlangan primitive va key management-ga bogʻliq. |
| Haqiqiy deployment xato koʻrsatkichlari | Xabar qilinmagan. | False deny, availability va operational failure profili miqdoriy jihatdan nomaʼlum. |
Xavfsizlik kafolatining shartli tuzilishi
Arxitekturaning “unauthorized effectuation is technically non-completable” natijasi uning modeli muayyan old shartlarni qanoatlantirganda amal qiladi. Kamida:
- Candidate Act toʻgʻri ushlanishi,
- descriptor toʻgʻri canonicalize qilinishi,
- PED ichidagi key/state himoyalanishi,
- authority predicates toʻgʻri input olishi,
- protected state rollback yoki unauthorized mutation-ga chidamli boʻlishi,
- evidence/capability cryptographic binding toʻgʻri amalga oshirilishi,
- Finality Sink oʻzi toʻgʻri va ishonchli tekshiruv oʻtkazishi,
- barcha haqiqiy effectuation yoʻllari sink nazoratidan oʻtishi
kerak.
Bu old shartlardan biri real implementation-da buzilsa, patent spetsifikatsiyasidagi ideal state-machine natijasi avtomatik xavfsizlik isboti boʻlmaydi.
Eng xavfsiz texnik xulosa
Ushbu hujjat eng kuchli qoʻllab-quvvatlaydigan hissa “yangi va eksperimental ravishda isbotlangan AI xavfsizlik mahsuloti” boʻlishdan koʻra computation va external consequence oʻrtasiga act-specific, stateful, evidence-bound va sink-verified cryptographic execution-finality interlock joylashtiruvchi batafsil arxitekturaviy dizayn va patent claim doirasidir.
Arxitekturaning ajratuvchi gʻoyasi authorization qarorini faqat upstream software yoki identity layer-da berish oʻrniga external effect yuzaga keladigan chegarani capability verification-ga strukturaviy jihatdan bogʻliq qilishdir.
Bu tuzilmaning amaliy qiymati, overhead-i va hujumlarga haqiqiy chidamliligi esa aniq hardware/software implementation, adversarial testing, formal verification va independent benchmarking bilan alohida baholanishi kerak.
Manba va usul haqida izoh
PDF ichidagi toʻliq original sarlavha: Hardware-Rooted Execution-Finality System for Sovereign Artificial Intelligence Infrastructure, AI-Native Telecommunications and Satellites
Zenodo yozuvi sarlavhasi: Hardware-Rooted Protected Execution-Finality Using Scoped Non-Bearer Capabilities and Fail-Closed Finality Sinks
Sarlavha farqi: Zenodo bibliografik yozuvi sarlavhasi va yuklangan PDFning birinchi sahifasidagi texnik sarlavha farq qiladi. Ikki yozuv indamay birlashtirilmagan.
Zenodo hissa qoʻshuvchi: Sangam Das.
PCT ixtirochisi: Sangam DAS.
Akademik affiliatsiya: Yuklangan PDF sarlavha sahifasida va foydalanilgan tasdiqlangan Zenodo/PCT bibliografik yozuvlarida bu ish uchun ishonch bilan biriktirish mumkin boʻlgan akademik muassasa maʼlumoti yoʻqligi sabab muassasa uydirilmagan.
Corresponding author: Akademik maqola formatida corresponding-author bayonoti mavjud emas.
Teng hissa: Bildirilmagan.
Zenodo DOI: 10.5281/zenodo.22888529
Zenodo DOI havolasi: https://doi.org/10.5281/zenodo.22888529
Zenodo yozuv vaqti: Tashqi bibliografik indeks yozuvi 2026 Sentabrni koʻrsatadi.
PDF texnik metadata sanasi: 21 Iyun 2026. Bu PDF yaratilgan sana nashr sanasi bilan teng maʼnoda qabul qilinmagan.
Tegishli PCT application: PCT/IB2026/055615.
International publication: WO2026150382A2.
PCT filing date: 4 Iyun 2026.
PCT publication date: 16 Iyul 2026.
Public patent-record status: Ommaviy patent indeksi “Pending” koʻrsatadi. Bu holat yakuniy huquqiy fikr yoki patent grant sifatida talqin qilinmasligi kerak.
Public patent record: https://patents.google.com/patent/WO2026150382A2/en
Manba turi: Patent bilan bogʻliq texnik spetsifikatsiya / protected execution-finality security architecture disclosure.
Taqriz holati: Akademik peer-reviewed maqola emas. Patent examination va PCT publication akademik taqrizli nashr oʻrnini bosmaydi.
Litsenziya: Zenodo bibliografik yozuvi Creative Commons Attribution 4.0 International (CC BY 4.0) koʻrsatadi.
Patent huquqi ogohlantirishi: CC BY 4.0 Zenododagi mazmun hujjatining mualliflik huquqi boʻyicha qayta foydalanish shartidir; ehtimoliy patent huquqlarini bekor qiladi yoki patent claim-larini erkin qoʻllash mumkin degani emas.
Hujjat uzunligi: 8.598 PDF sahifa.
Asosiy inventive concept: Candidate Act non-effective state ichida ushlab turilishi va protected validation/evidence/state/capability zanjiri Finality Sink tekshiruviga bogʻlanishi.
Asosiy Candidate Act misollari: AI output, API/tool call, payment instruction, network transmission, storage write, memory/tensor egress, RF/optical transmission, satellite command, model update, actuator command.
Asosiy descriptor: Machine-Verifiable Act Descriptor; HCAD uning hash-linked kuchliroq turidir.
Protected Enforcement Domain misollari: TEE, HSM, secure enclave, secure element, protected processor/controller, DPU, SmartNIC va boshqa cryptographically isolated substrates.
Protected state misollari: nonce, replay state, quota, budget, policy epoch, revocation state, monotonic counter, capability-consumption state.
Validation evidence: LAVR dahil turli signed/sealed/tamper-evident receipt/commitment turlari.
Scoped Non-Bearer Capability: Possession alone vakolat bermaydigan; exact act, descriptor, evidence, state, sink, freshness va scope binding talab qiladigan bounded effectuation capability.
Finality Gate: Protected validation va capability release tomonidagi enforcement role.
Finality Sink: External effectuation sodir boʻladigan texnik boundary-da capability-ni tekshiradigan va haqiqiy release/commit/transmission/actuation-ni nazorat qiladigan role.
Muhim invariant: Capability Release oʻzi Effective Finality emas.
Fail-closed: Capability yoki required validation condition absent, stale, revoked, replayed, mismatched, expired, unverifiable yoki indeterminate boʻlsa Candidate Act non-effective boʻlib qoladi.
Optional predicates: ALF, RBD, CJT, CTBC, DCO va boshqa authority/governance objects embodiment-ga qarab ishlatilishi mumkin; barcha implementation-larda majburiy emas.
Asosiy claim-lar: Independent Claim 1 method claim; Independent Claim 2 system claim. Ikki claim ayni protected execution-finality causal chain-ni turli claim turlarida taʼriflaydi.
Drawing structure: FIGS. 1A–1C Candidate Act formation, protected validation/LAVR/capability release va sink-side verification/fail-closed/external effectuation zanjirini tushuntiradi.
Vizual qayta qurish: FIGS. 1A–1Cning source-described semantic relationships-i Verianla uchun mustaqil inline SVG sifatida qayta qurilgan; patent chizmasi kompozitsiyasi koʻchirilmagan.
Eksperimental maʼlumotlar toʻplami: Asosiy arxitektura uchun akademik maʼnoda markaziy experimental dataset haqida xabar berilmagan.
Nazorat guruhi: Yoʻq; bu nazoratli eksperimental tadqiqot emas.
Statistik tahlil: Asosiy architecture validation uchun p-qiymat, confidence interval yoki effect size xabar qilinmagan.
Benchmark: Manba benchmark harness-lar qanday qurilishi mumkinligini va turli engineering latency estimates-ni taʼriflaydi; ularning hammasi oʻlchangan benchmark natijalari sifatida talqin qilinmasligi kerak.
Latency izohi: Manbada turli embodiment-lar uchun koʻplab expected/representative/non-limiting latency diapazonlari bor va ayrim jadvallar ochiqchasiga “engineering estimates, not benchmark measurements” deb taʼriflanadi.
Formal security proof: Yuklangan spetsifikatsiyada asosiy arxitektura uchun mustaqil akademik formal proof yoki toʻliq formal-verification hisoboti aniqlanmagan.
Independent validation: Asosiy arxitekturaning toʻliq qismi uchun mustaqil uchinchi tomon hardware benchmark yoki penetration-test natijasi aniqlanmagan.
Threat model: Ordinary software compromise, replay, rollback, stale state, wrong-sink use, act substitution, capability misuse, bypass path va related execution-boundary attacks koʻrib chiqiladi.
Asosiy xavfsizlik farazi: Protected Enforcement Domain va Finality Sink-ning security-critical key/state/verification funksiyalarini ordinary untrusted software bypass yoki forge qila olmasligi kerak.
Path-coverage chegarasi: Candidate Act boshqa ungated effectuation path orqali tashqi taʼsir hosil qila olsa, oʻsha yoʻl protected execution-finality architecture taqdim etadigan gating qamrovidan tashqarida qolishi mumkin; manba anti-bypass/path-coverage embodiment-lar bilan buni yopishni maqsad qiladi.
Huquqiy/policy chegarasi: Arxitektura huquqiy qarorning toʻgʻriligini oʻzi aniqlashi shart emas; externally defined authority/policy objects machine-verifiable predicate sifatida ishlatilishi mumkin.
Moliyalashtirish: Zenodo bibliografik yozuvida grants/funding maʼlumoti yoʻq; manbada akademik funding statement aniqlanmagan.
Manfaatlar toʻqnashuvi: Akademik maqola shaklida alohida competing-interests statement aniqlanmagan.
Data Availability: Asosiy arxitektura eksperimental maʼlumotlar toʻplamiga tayanmagani uchun anʼanaviy data-availability statement yoʻq.
CRediT / Author Contributions: Akademik CRediT bayonoti mavjud emas.
Asosiy talqin chegarasi: Patent disclosure-dagi claim, expected performance, prior-art farqi va security guarantee iboralari mustaqil empirik yoki huquqiy tasdiq oʻrnini bosmaydi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan