


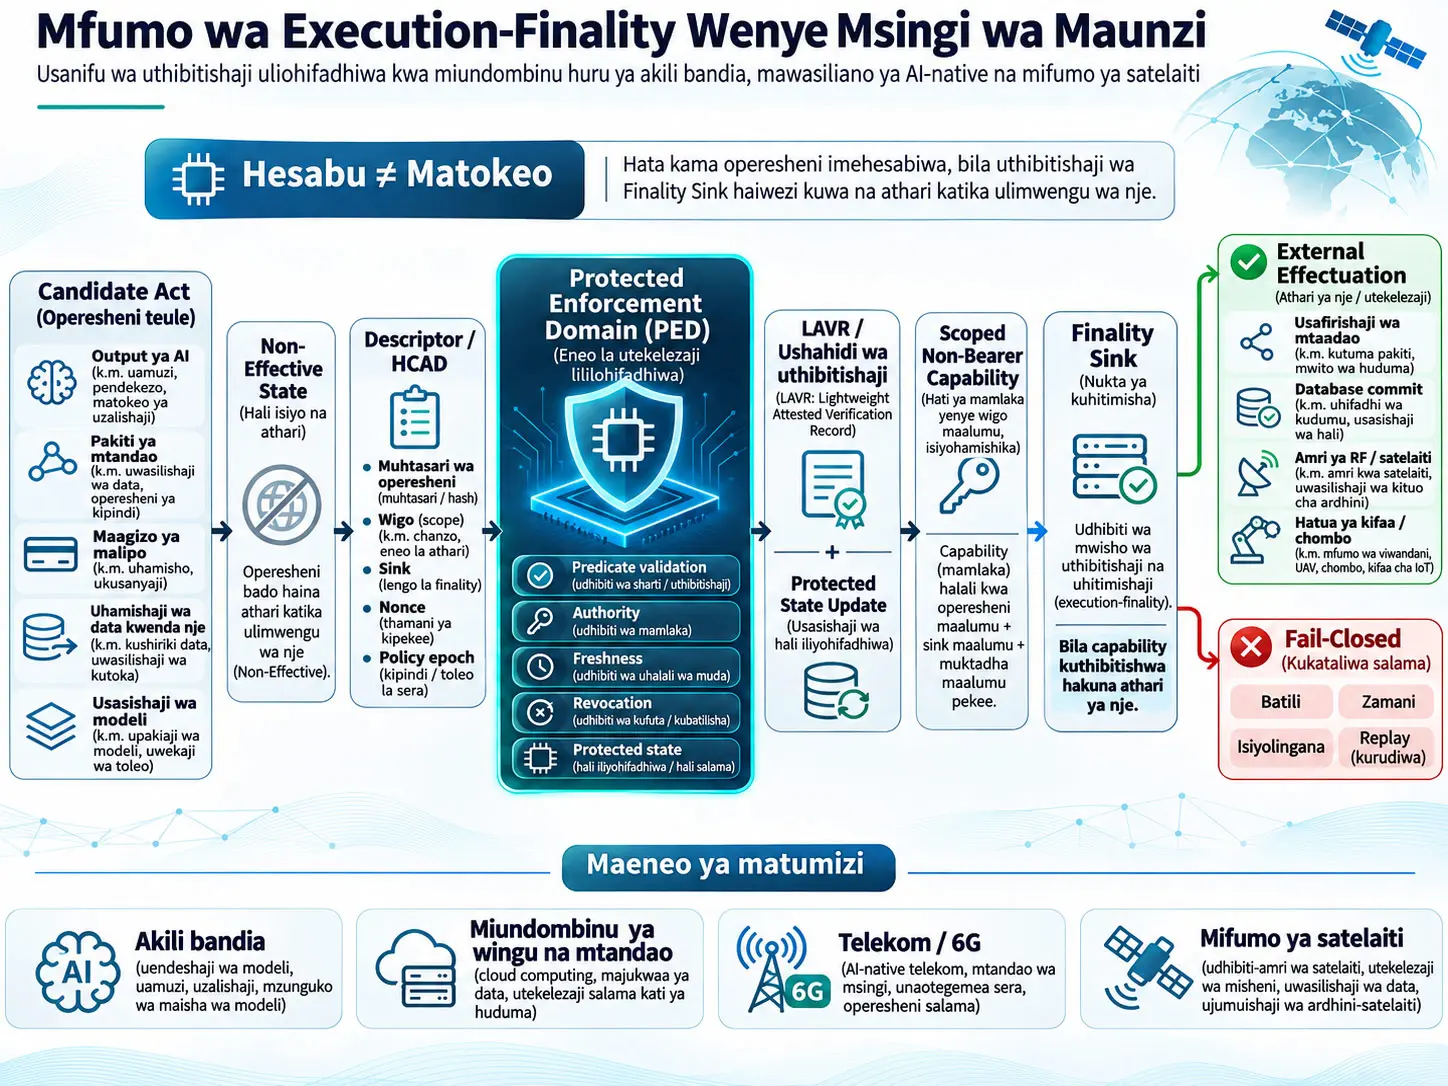
Protected execution-finality architecture ni pendekezo la usanifu wa usalama wenye msingi katika maunzi/kriptografia unaolenga kutoruhusu hesabu au operesheni iliyoandaliwa na mashine kuwa na athari katika ulimwengu wa nje kwa sababu tu imezalishwa, imeidhinishwa, imetiwa saini au imeelekezwa; unaweka operesheni inayopendekezwa kwanza katika hali isiyo na athari iitwayo Candidate Act, unaeleza muktadha wa operesheni kwa descriptor inayoweza kuthibitishwa na mashine, unatathmini masharti muhimu ya mamlaka na hali ndani ya enforcement domain iliyolindwa, unaunganisha ushahidi wa uthibitishaji na mabadiliko ya hali iliyolindwa na capability release, na hatimaye unalazimisha uthibitishaji wa Finality Sink kwenye mpaka wa athari halisi. Kanuni kuu ya chanzo inaelezwa kama “computation is not consequence”: mfumo kuhesabu au kuandaa operesheni hakutoi, peke yake, mamlaka ya operesheni hiyo kuzalisha matokeo katika ulimwengu wa nje.
Katika mchakato wa msingi wa chanzo, output ya AI, API call, uhamishaji wa data kwenda nje, maagizo ya malipo, network packet, uhamishaji wa tensor au kumbukumbu, utoaji wa RF, amri ya satelaiti, database commit, model update au physical actuation kwanza hutambuliwa kama Candidate Act na kushikiliwa ndani ya Non-Effective State. Kisha huundwa Act Descriptor inayoweza kuthibitishwa na mashine kwa Candidate Act, au aina yake yenye nguvu zaidi, HCAD — Hash-Linked Candidate Act Descriptor. Protected Enforcement Domain (PED) huthibitisha act class, destination, purpose, jurisdiction, policy epoch, nonce, freshness, revocation, quota, runtime state na predicate nyingine zinazohitajika na embodiment husika. Protected state inayohitajika husasishwa au kutumiwa; validation evidence inaweza kuunganishwa na mojawapo ya miundo inayopendelewa, LAVR — Ledger-Anchored Validation Receipt. Baada ya uthibitishaji kufanikiwa, huundwa Scoped Non-Bearer Capability inayotumika kwa Candidate Act hiyo na Finality Sink hiyo pekee. Operesheni haiwezi kuwa na athari katika ulimwengu wa nje kabla Finality Sink haijathibitisha capability.
Neno “Non-bearer” ni muhimu hasa hapa. Kwa ufafanuzi wa chanzo, kunaswa au kunakiliwa tu kwa capability hakutoi mamlaka. Capability inaweza kufungwa kwa Candidate Act, descriptor, protected validation evidence, protected state, Finality Sink, execution-finality boundary, hali ya freshness/nonce, policy epoch na effectuation scope iliyoruhusiwa. Imeundwa ili uthibitishaji ushindwe ikiwa itatumika tena katika operesheni tofauti, sink tofauti, wakati tofauti au kwa replay.
Chanzo kinatoa maelfu ya kurasa za embodiment na claim zinazopanua usanifu huu kwa AI systems, GPU/accelerator fabric, cloud na edge infrastructure, 5G/6G na AI-RAN, non-terrestrial networks na satelaiti, CBDC na mifumo ya malipo, uhamishaji wa data kwenda nje, hifadhidata, memory fabric, robotic/industrial actuation na mifumo mingine effect-capable. Hata hivyo, hakisemi kwamba vitu vilevile ni lazima katika nyanja hizi zote. Invariant ya msingi ni kwamba Candidate Act lazima ipitie mlolongo wa descriptor-bound protected validation, protected state/evidence, scoped capability na sink-side verification kabla ya kuzalisha athari ya nje.
Mpaka muhimu zaidi wa tafsiri ya kisayansi na kiufundi ni huu: hati iliyopakiwa si makala huru ya kutathmini utendaji. Ina pseudocode nyingi, threat model, hardware mapping, implementation example, expected latency ranges, mapendekezo ya simulation/benchmark na patent claim; lakini hayo hayathibitishi kuwa usanifu wote umethibitishwa kwa majaribio ya kulinganisha kwenye prototypes huru za maunzi. Maneno “line-rate”, “structurally non-completable”, “prevents” au latency budget maalumu katika chanzo yanapaswa kusomwa, kulingana na muktadha, kama dai la usanifu au non-limiting engineering estimate; si kama matokeo ya majaribio yaliyopimwa na kurudiwa.
Hati hii si makala ya kawaida ya kisayansi
Ili kutathmini kwa usahihi thamani ya kisayansi na kiufundi ya chanzo, kwanza ni lazima aina ya hati itambuliwe kwa usahihi. Hati hii si makala ya utafiti iliyopitiwa na wataalamu iliyoandikwa kwa mpangilio wa hypothesis–experiment–statistics–result. Chanzo ni technical disclosure pana sana inayohusishwa na familia ya patent ya PCT. Kinafafanua usanifu wa msingi; kinatoa embodiment zinazoweza kutumika katika mazingira tofauti ya maunzi na viwanda; kinajadili tofauti za prior-art; na kinatoa pseudocode, mantiki ya state-machine, miundo ya cryptographic binding, threat assumptions, failure modes na implementation alternatives ili kuunga mkono patent claim.
Kwa hiyo, hadhi ya kielimu ya sentensi katika chanzo kama “the invention prevents”, “the architecture enables” au “the system ensures” si sawa na finding iliyopimwa katika jaribio linalodhibitiwa. Hizi ni tabia za usanifu zinazoelezwa na patent specification au applicant claim. Katika uwasilishaji wa Verianla, viwango hivi viwili havijachanganywa.
Execution Finality Inamaanisha Nini Katika Hati Hii?
Execution finality katika chanzo ni sehemu ya udhibiti wa kiufundi iliyo mara moja kabla ya hesabu au operesheni iliyoandaliwa kuacha kuwa pendekezo ndani ya mfumo na kuwa athari yenye matokeo ya nje kama network transmission, data export, persistent write, payment settlement, RF transmission, tool invocation au physical actuation; usanifu unalenga kuhakikisha mpito huu unatokea tu baada ya protected validation na scoped capability iliyothibitishwa na Finality Sink.
Kwa nini “computation” na “consequence” vinatenganishwa?
Modeli ya AI kuzalisha amri, injini ya malipo kuunda transfer au router kuandaa packet bado si athari ya mwisho katika ulimwengu wa nje. Chanzo kinafanya tofauti hii kuwa hatua ya kuanzia ya usanifu.
Kwa mfano, AI agent inaweza:
- kuamua kutuma faili nje,
- kuandaa API call,
- kuunda maagizo ya malipo,
- kutaka kubadilisha mstari wa hifadhidata,
- kuhesabu amri itakayosogeza mfumo wa roboti.
Katika mtazamo wa chanzo, hakuna uamuzi wowote kati ya hii unaounda execution authority peke yake. Operesheni ni Candidate Act kwanza. Hushikiliwa “non-effective” hadi mpaka wa athari halisi.
Ulinganisho wa chanzo wa TCP, TLS, HTTPS, OAuth na distributed ledger
Chanzo kinapofafanua tatizo lake, kinadai kwamba itifaki zilizopo hutatua mipaka tofauti. Kinasema TCP hushughulikia uwasilishaji wa kuaminika wenye mpangilio, TLS njia ya mawasiliano iliyolindwa, HTTPS authenticated encrypted web interaction, OAuth delegated authorization na distributed ledger mpangilio/urekodi wa matukio.
Dai kuu la mwandishi wa chanzo ni kwamba hakuna mojawapo peke yake inayotatua swali “je, operesheni hii mahususi imeidhinishwa kupita sasa kwenye mpaka huu mahususi wa athari ya nje?” kama execution-finality primitive ya jumla na ya lazima.
Kauli hii ni hoja ya prior-art na patentability ya chanzo. Verianla haiibadilishi kuwa ukweli huru na wa ulimwengu wote wa kisayansi kwamba “hakuna mfumo wowote uliopo duniani unaoweza kufanya kazi hii kwa namna yoyote”.
Vitu vya msingi vya kiufundi
| Dhana | Maana ya kiufundi katika chanzo | Mpaka wa tafsiri |
|---|---|---|
| Candidate Act | Operesheni, output au amri iliyoandaliwa yenye uwezo wa kuzalisha athari ya nje lakini ambayo bado haijaruhusiwa kuwa na athari. | Bado si effectuation halisi. |
| Non-Effective State | Hali ambayo Candidate Act inaweza kuwa imehesabiwa, queued, buffered au staged lakini haitoi external consequence. | Kufanya hali hii iwe non-bypassable kweli kunategemea implementation. |
| Act Descriptor / CAD | Kitu kinachoeleza sifa za effectuation-relevant za Candidate Act kwa namna canonical na inayoweza kuthibitishwa na mashine. | Chanzo hakilazimishi serialization format moja maalumu. |
| HCAD | Hash-Linked Candidate Act Descriptor; mojawapo ya aina zenye nguvu zaidi, cryptographically linked, za descriptor. | Si lazima kila embodiment itumie HCAD. |
| Protected Enforcement Domain — PED | Eneo lililolindwa linalothibitisha authority predicates na protected state kwa kutengwa na application control ya kawaida. | Substrate tofauti kama TEE, HSM, secure enclave, DPU na SmartNIC zinaweza kutumika. |
| Protected State | Hali mutable yenye umuhimu wa usalama kama nonce, replay state, quota, budget, revocation au policy epoch. | State ipi inahitajika hutegemea embodiment. |
| Validation Evidence | Protected evidence inayowakilisha ni Candidate Act ipi imethibitishwa chini ya predicate na state ipi. | Haifafanuliwi kuwa sawa na post-hoc audit log ya kawaida. |
| LAVR | Ledger-Anchored Validation Receipt; mojawapo ya aina za tamper-evident validation evidence zinazopendelewa na chanzo. | Huenda isiwe ya lazima katika kila diagnostic au non-effect-capable embodiment. |
| Scoped Non-Bearer Capability | Kitu cha effectuation enablement kilichofungwa kwa act, descriptor, sink, state, evidence, freshness na scope maalumu. | Si reusable credential ya jumla wala bearer token inayotumika kwa possession pekee. |
| Finality Gate | Utaratibu wa enforcement upande wa protected validation na capability availability/release. | Si jukumu lilelile na Finality Sink; katika baadhi ya implementation zinaweza kuwa kwenye kifaa kimoja cha kimwili. |
| Finality Sink | Kithibitishaji kinachodhibiti mpaka wa mwisho wa kiufundi ambapo Candidate Act itakuwa na athari halisi katika ulimwengu wa nje. | Capability release pekee si Effective Finality. |
| ALF | Algorithmic Logic Fingerprint; predicate inayolenga uthibitishaji wa approved/measured operative logic state katika embodiment fulani. | Si ya lazima katika embodiment zote za usanifu wa msingi. |
| RBD | Runtime Behavioral Descriptor; inalenga kuwakilisha tabia ya runtime inayoonekana kama descriptor yenye mipaka na inayoweza kuthibitishwa na mashine. | RBD pekee si ushahidi wa nia mbaya au factual falsity. |
| CJT | Compliance Jurisdiction Token; kitu kinachoweza kutumika kama input inayoweza kuthibitishwa na mashine ya authority contexts kama jurisdiction/purpose. | Haimaanishi mfumo unatoa uamuzi wa kisheria. |
Kwa nini Candidate Act Descriptor ni muhimu?
Ikiwa mfumo unatumia broad authorization tu kama “mtumiaji huyu ameidhinishwa kwa ujumla”, inaweza kubaki haijulikani mamlaka imetolewa kwa exact operesheni gani. Chanzo kinapendekeza, kupitia mtazamo wa descriptor, kufunga act class, destination, scope, Finality Sink, policy epoch, nonce na sehemu nyingine effectuation-relevant ndani ya uwakilishi wa kideterministiki.
Uhusiano wa msingi wa pseudocode wa kutengeneza descriptor katika chanzo ni huu:
canonical_descriptor =
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_DESCRIPTOR,
        descriptor_inputs
    )

descriptor_digest =
    HASH(canonical_descriptor)
CANONICALIZE hufanya nini? Inalenga kubadilisha inputs kuwa uwakilishi wa kideterministiki ili descriptor yenye maana ileile isitafsiriwe tofauti kwa sababu ya serialization au field ordering tofauti.
HASH hufanya nini? Hutoa cryptographic digest kwa canonical descriptor. Core claim ya chanzo haifungwi kwa hash algorithm moja.
Kwa nini kuna Domain separator? Ni mantiki ya cryptographic domain separation inayolenga kupunguza hatari ya byte sequence ileile kukubaliwa kimakosa kuwa sawa katika muundo mwingine wa data au muktadha mwingine wa itifaki.
Kitengo ni nini? Hii si equation ya kipimo cha kimwili. Output ni bit sequence/digest yenye urefu unaotegemea cryptographic hash function iliyotumika.
Mandatory Act Binding inaunganisha nini?
Katika chanzo, muundo mpana zaidi wa binding unalenga kuhusisha Candidate Act na miktadha ifuatayo ndani ya cryptographic commitment moja:
mandatory_act_binding_digest =
HASH(
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_BINDING,
        Candidate_Act_digest,
        Mandatory_Act_Descriptor_digest,
        authority_state_digest,
        LAVR_digest_or_prepared_event_digest,
        protected_state_transition_digest,
        Finality_Gate_identifier,
        Finality_Sink_identifier,
        destination_context_digest,
        jurisdiction_context_digest,
        policy_epoch,
        revocation_epoch,
        nonce
    )
)
Wazo kuu katika muundo huu ni kuunda cryptographic binding kati ya “mamlaka iliyothibitishwa hapo awali” na “exact operesheni inayojaribu kutoka sasa”. Ikiwa Candidate Act itabadilishwa, sink itabadilishwa, nonce au epoch itakuwa tofauti, destination itabadilika au evidence/state iliyofungwa haitalingana, lengo ni binding ileile kutobaki halali.
Pseudocode hii si security proof. Usalama wa cryptographic unategemea hash/MAC/signature primitive iliyochaguliwa, key management, utekelezaji sahihi wa canonicalization, protected state kuwa rollback-resistant na njia zote za bypass kuwekwa kweli chini ya udhibiti wa Finality Sink.
Kwa Nini Scoped Non-Bearer Capability ni Tofauti na Bearer Token?
Katika ufafanuzi wa chanzo, possession ya bearer credential mara nyingi inatosha kwa matumizi, lakini kwa scoped non-bearer capability possession pekee haitoshi; capability lazima ilingane na exact Candidate Act, descriptor, validation evidence, protected state, Finality Sink, freshness/nonce, epoch na permitted effectuation scope, na inalengwa kuwa batili ikiwa itanukuliwa/replay katika operesheni, sink au muktadha wa wakati tofauti.
“Non-bearer” hapa si jina la itifaki ya kawaida
Scoped Non-Bearer Capability ni mojawapo ya istilahi changamano architecture-specific za usanifu wa chanzo. Chanzo kinasisitiza kuwa hii si API key, OAuth token, session cookie, application permission au reusable user credential ya kawaida.
Capability inaweza kutekelezwa katika embodiment tofauti kama cryptographic key, MAC-protected capability, output-release key, routing capability, memory-write permission, DMA enablement, settlement authorization, RF transmit-enable condition au bounded enablement object nyingine.
Kwa hiyo capability haina wire format moja. Kipengele cha pamoja ni kwamba authority inawekewa mipaka kwa consequence maalumu badala ya “mamlaka ya jumla ya mtumiaji”.
Kwa nini protected state husasishwa kabla ya capability?
Mojawapo ya maamuzi muhimu ya usanifu wa chanzo ni kutokuacha authorization kuwa ukaguzi wa credential pekee. Operesheni za mutable security state kama matumizi ya nonce, quota decrement, budget update, replay-cache insertion, revocation state au monotonic sequence advancement zinaweza kufungwa kabla ya capability release au kwa namna ya atomiki pamoja nayo.
Kwa mfano, ikiwa idhini ya matumizi mara moja itawasilishwa tena kwa nonce ileile, protected state lazima ionyeshe matumizi ya awali. Vinginevyo capability ya zamani inayoonekana cryptographically valid inaweza kureplayiwa.
Dhana ya Protected Finality Transaction katika chanzo inalenga hasa kutatua tatizo hili la mpangilio: lengo si state transition na validation evidence “kurekodiwa baadaye” tu, bali kuwa prerequisite ya capability kuweza kutumika.
Kwa nini Atomicity ni muhimu?
Tufikirie operesheni mbili tofauti: mfumo kwanza unatoa uamuzi wa “ALLOW”, kisha unajaribu kusasisha state. Ikiwa hatua ya kwanza inafanikiwa na ya pili inashindwa, authorization ileile inaweza kutumika tena. Kinyume chake, state ikitumika lakini capability isitoke kabisa, kutatokea kutokulingana kwingine.
Kwa hiyo chanzo kinaeleza implementation zinazoweza kuunganisha LAVR/evidence na protected-state update kwa protected transaction, write-ahead log, sealed two-phase commit, monotonic counter, HSM/enclave transaction, hash-chain commitment au utaratibu mwingine crash-consistent.
Hii haimaanishi kwamba utaratibu mmoja wa atomicity ni lazima kwenye majukwaa yote; patent disclosure huacha njia tofauti za kiufundi wazi.
Je, Finality Gate na Finality Sink ni Kitu Kimoja?
Hapana. Katika chanzo, Finality Gate au Protected Enforcement Domain hushughulikia upande wa predicate validation, protected-state handling, evidence commitment na scoped capability release, huku Finality Sink ikiwa sehemu ya mwisho ya udhibiti wa kiufundi kwenye boundary ambapo Candidate Act itazalisha athari ya nje, ikithibitisha tena capability na kuruhusu au kukataa effectuation; ingawa katika baadhi ya matumizi zote mbili zinaweza kuwa ndani ya component moja ya kimwili, majukumu yao ya kiutendaji ni tofauti.
Kwa nini Capability Release pekee si finality?
Tofauti ya chanzo katika hatua hii ni kali sana. Protected Enforcement Domain inaweza kuwa imeandaa na kurelease capability; lakini Candidate Act bado si “externally effective”.
Chanzo huiita hali ya kati:
ALLOW_PENDING_SINK_VERIFICATIONEffective Finality hutokea tu baada ya intended Finality Sink kuthibitisha:
- capability authenticity,
- descriptor/act binding,
- sink na boundary identity,
- hali ya freshness/nonce,
- policy/revocation epoch,
- evidence/state binding,
- permitted scope
.
Fail-closed inamaanisha nini?
Fail-closed inamaanisha kwamba mfumo haurusu effectuation unaposhindwa kufanya uamuzi kwa usalama. Chanzo kinataka Candidate Act ibaki non-effective katika hali za capability kuwa absent, invalid, stale, revoked, exhausted, replayed, expired, timed-out, unverifiable au indeterminate.
Ni muhimu hasa kwamba hali ya “indeterminate” isichukuliwe kama permissive default. Ikiwa revocation state inayohitajika haipatikani, attestation imeshindwa au required evidence haiwezi kuthibitishwa, chanzo kinafafanua tabia kama “simamisha effectuation” badala ya “ruhusu kwa muda”.
Tatizo la Complete path coverage
Ili Finality Sink iweze kutoa dhamana halisi ya usalama, protected operation lazima isiweze kubypassiwa kupitia njia nyingine ya kutoka. Kwa mfano, ikiwa network egress imegate kupitia NIC lakini njia mbadala ya DMA au debug inaweza kutoa data hiyo hiyo nje, invariant ya msingi huvunjika.
Kwa hiyo chanzo kinaeleza mbinu za anti-bypass kama effectuation-path registry, physically disabled paths, cryptographically disabled paths, parent Finality Sink na capability-gated interfaces.
Hii pia inaonyesha dhana muhimu ya usanifu: njia zote halisi za effectuation zinazopaswa kulindwa lazima zimodeliwe na kugatewa kwa usahihi. Ikiwa kuna njia mbadala isiyojulikana au isiyolindwa, ulinzi unaodaiwa na usanifu wa chanzo hautumiki kiotomatiki kwa njia hiyo.
Makundi manne ya jumla ya effectuation-boundary
| Darasa la mpaka | Athari inayolindwa | Mifano iliyotolewa katika chanzo |
|---|---|---|
| State-Commitment and Ledger Boundary | Mabadiliko ya state ya kudumu au inayoshirikiwa | CBDC settlement, payment switch, wallet debit/credit, ledger commit, database commit, token issuance. |
| Radiative and RF-Emission Boundary | Output ya kimwili ya kielektromagneti/radiative | RF front-end enable, beamforming, satellite uplink, baseband-to-RF transition, wake-energy transmission. |
| Memory and Accelerator-Fabric Boundary | Kusafirishwa au kufichuliwa kwa memory/tensor/model state | DMA, RDMA, PCIe/CXL, GPU fabric, accelerator egress, model loading, tensor transfer, KV-cache/memory paths. |
| Network and Dynamic-Egress Boundary | Network transmission au cross-domain export | DPU, SmartNIC, eBPF admission point, gateway, UPF, cloud egress, API/network boundary. |
Kwa nini mifano ya Finality Sink ni tofauti sana?
“Sink” haimaanishi sehemu ya kimwili ya kuondoa maji. Chanzo hutumia neno hilo kwa interface ya kiufundi ambapo consequence itatokea kwa mara ya kwanza.
Kwa hiyo katika embodiment tofauti Finality Sink inaweza kuwa:
- NIC/DPU packet egress gate,
- database commit layer,
- storage controller,
- memory controller,
- GPU/accelerator output interface,
- RF transmit chain,
- satellite command interface,
- payment settlement switch,
- tool dispatcher,
- actuator/motor controller
.
Kazi ya pamoja ni kwamba software ya juu inayotayarisha Candidate Act isiwe pia final authority.
Jukumu la ALF na RBD
Algorithmic Logic Fingerprint (ALF) ni familia ya logic-state/provenance predicate inayotumika katika embodiment fulani za AI. Chanzo kinaeleza kwamba digest, measurement, attestation au machine-verifiable representation nyingine inaweza kutumika kuangalia ulinganifu kati ya approved logic condition na runtime/measured state.
Runtime Behavioral Descriptor (RBD) inalenga kufupisha tool call, retrieval, memory access, connector use, workflow transition, destination selection au tabia nyingine governance-relevant za mfumo wakati wa kazi kama bounded descriptor.
ALF si kipimo kinachothibitisha kwa ulimwengu wote kwamba “modeli ni nzuri”, na RBD pia si kipimo kinachothibitisha kwamba “tabia ni salama”. Hizi ni inputs za protected predicate set katika embodiment fulani. Chanzo kinasema wazi kwamba embodiment zote si lazima zitumie optional object zote.
Tofauti kati ya CJT na uamuzi wa kisheria
Compliance Jurisdiction Token (CJT) ni artefact inayoweza kupeleka masharti machine-readable kama jurisdiction, purpose au authority context kwenye protected validation.
Chanzo pia kinaeleza kwamba uamuzi wa kisheria unaweza kutolewa nje ya mfumo na competent authority, regulator, controller, enterprise authority au muundo mwingine. Mfumo wa execution-finality si “mahakama inayotafsiri sheria yenyewe”; unalenga kugeuza externally defined authority state kuwa machine-verifiable predicates na kuziunganisha na technical effectuation.
Kwa nini cold path na hot path vinatenganishwa?
Chanzo kinakubali kwamba kurudia identity, jurisdiction, revocation, attestation au policy evaluation ya kina kwenye kila packet/tensor/micro-operation kunaweza kusababisha latency kubwa. Kwa hiyo embodiment nyingi hutumia mtazamo wa tabaka mbili.
| Tabaka | Majukumu ya kawaida | Lengo |
|---|---|---|
| Cold path | Authority establishment, policy compilation, attestation, revocation refresh, quorum, CJT/authority object validation, model/policy enrollment. | Kuhamisha operesheni nzito zaidi nje ya wakati wa effectuation unaohitaji latency ndogo. |
| Hot path | Capability MAC/tag check, sink identity, descriptor digest, nonce/freshness, expiry, policy epoch, replay state na bounded local checks. | Kufanya uthibitishaji mdogo na wa kideterministiki karibu na Finality Sink. |
Mgawanyo huu wa usanifu ndio msingi wa dai la chanzo la “low-latency”. Hata hivyo, sehemu kubwa ya vipindi vya mikro/milisekunde katika chanzo hutolewa kama “expected”, “representative”, “non-limiting” au “engineering estimate”.
Kwa mfano, katika embodiment fulani ya VI+CJT, takriban 25–75 µs hutolewa kwa optimize edge cold-path validation, takriban 80–300 µs kwa software-only protected-edge na takriban 0,5–5 µs kwa hot-path capability check. Embodiment nyingine katika chanzo zina latency ranges tofauti sana. Thamani hizi si matokeo moja yaliyopimwa ya utendaji kwa usanifu wote.
Mahali pengine chanzo kinatumia moja kwa moja maelezo “not benchmark measurements” kwa estimated costs. Kwa hiyo Verianla haiainishi muda huu kama matokeo ya benchmark.
Threat model inadhania nini?
Katika threat model, chanzo kinaweza kudhania ordinary application code, model-serving process, host operating system, driver, workflow software au agent inaweza kuwa compromised, malicious, misconfigured au kujaribu bypass.
Mifano ya vitisho ni pamoja na:
- stale capability replay,
- wrong-sink replay,
- nonce reuse,
- rollback,
- act mutation,
- descriptor substitution,
- stale policy/revocation epoch,
- capability copying,
- ungated alternative output path,
- kutengana kama TOCTOU kati ya upstream decision na downstream act
.
Lakini threat model yenyewe si matokeo huru ya penetration-test yanayoonyesha mashambulizi yamezuiwa kwa mafanikio katika mazingira halisi. Usalama wa usanifu uliotekelezwa unategemea mambo ya ziada kama uadilifu wa PED na Finality Sink, key protection, side channels, firmware/boot chain, policy correctness, path coverage, uchaguzi wa cryptographic primitive na implementation bugs.
Mbinu na Matokeo ya Utafiti
“Mbinu” hapa inapaswa kuelewekaje?
Katika chanzo hiki, mbinu ina tabia zaidi ya technical specification method kuliko treatment inayotumika kwa kundi la majaribio au modeli ya machine learning inayofunzwa. Chanzo kinafafanua usanifu unaotegemea state-machine na pseudocode kuhusu jinsi Candidate Act inavyoshikiliwa, descriptor inaundwa lini, protected state ipi inaweza kubadilishwa, evidence inacommitiwa lini na Finality Sink inathibitisha nini.
Mtiririko wa msingi wa protected execution-finality
Mpangilio wa hatua 11 wa Atomic Finality Commit
| Hatua | Hali / operesheni | Je, Candidate Act inaweza kuzalisha athari ya nje? |
|---|---|---|
| 1 | Candidate Act hushikiliwa ndani ya Non-Effective State. | Hapana |
| 2 | HCAD au equivalent descriptor huundwa. | Hapana |
| 3 | Required predicates huthibitishwa. | Hapana |
| 4 | LAVR / validation evidence huandaliwa. | Hapana |
| 5 | Protected-state transition huandaliwa. | Hapana |
| 6 | Scoped capability huandaliwa lakini si externally usable. | Hapana |
| 7 | LAVR na protected-state update hucommit/seal. | Hapana |
| 8 | Capability Release hufinalize. | Bado hapana |
| 9 | Hali ya ALLOW_PENDING_SINK_VERIFICATION hutokea. | Hapana |
| 10 | Finality Sink huthibitisha capability. | Wakati uthibitishaji unaendelea, hapana |
| 11 | Uthibitishaji wa Sink ukifanikiwa, Effective Finality inaweza kutokea. | Ndiyo, ndani ya validated scope pekee |
Sifa kuu ya mpangilio huu ni kwamba matukio “uamuzi wa ALLOW umetolewa” na “act imetokea katika ulimwengu wa nje” hayachukuliwi kuwa sawa.
Kiini cha Independent Claim 1 na Claim 2
| Claim | Aina | Maudhui ya msingi |
|---|---|---|
| Independent Claim 1 | Method claim | Kushikilia Candidate Act non-effective; kuunda descriptor; predicates + protected state ndani ya PED; evidence commit; scoped non-bearer capability; Finality Sink check; fail-closed ikiwa failure. |
| Independent Claim 2 | System claim | Inafafanua hardware-rooted / hardware-isolated / cryptographically protected enforcement domain na Finality Sink kama vipengele vya mfumo na kutekeleza causal chain ileile kwa namna ya component responsibilities. |
Claim 2 pia inaeleza kwamba PED na Finality Sink zinaweza kutekelezwa ndani ya component moja au kama components tofauti lakini cryptographically/logically/operationally coupled.
Claim za baadaye hufanya nini?
Chanzo hupanua usanifu wa msingi kwa claim nyingi dependent na domain-specific. Kwa mfano, effectuation boundaries maalumu zaidi kama network-interface egress, DMA/memory commit, accelerator egress, RF transmit interface, motor control, satellite/optical links, AI inference, model mutation, KV-cache, CBDC settlement na silicon/fabric sovereignty zinafafanuliwa.
Claim 214 na 214A katika sehemu za mwisho huenda kwenye muktadha wa heterogeneous silicon processing na rack-scale AI inference egress. Hapa inaelezwa kwamba Finality Sink inaweza kudhibiti masharti halisi ya hardware enablement kama DMA descriptor release, memory-window opening, interconnect-lane enablement au optical modulation voltage assertion.
Haya ni upanuzi wa wigo wa hati. Si ushahidi wa majaribio kwamba mtengenezaji wa maunzi ametekeleza kweli sifa hizi katika bidhaa yake.
Je, Spesifikasheli Hii Inatoa Matokeo ya Utendaji Yaliyothibitishwa kwa Majaribio?
Chanzo kinatoa pseudocode, threat model, latency budgets, benchmark harness zinazopendekezwa na baadhi ya representative simulation scenarios ili kueleza uwezekano wa kutekeleza usanifu; lakini spesifikasheli iliyopakiwa haionyeshi usanifu wa msingi umethibitishwa kwa benchmark ya prototype ya maunzi inayoweza kurudiwa iliyofanywa na mtu wa tatu huru, jaribio la kulinganisha la uwanjani au formal security proof, na baadhi ya jedwali za latency zinaelezwa wazi kuwa “engineering estimates, not benchmark measurements”.
Tofauti kati ya Benchmark Enablement na matokeo ya benchmark
Chanzo kinapendekeza benchmark harness ya mfano ya jinsi PHOSITA inaweza kupima utendaji. Kwa mfano, conventional JWT/OAuth gateway, stacked credential path na seven-bound scoped non-bearer capability verifier zinaweza kulinganishwa chini ya Candidate Act workload ileile.
Metriki zinazopendekezwa ni pamoja na:
- transactions per second,
- p50/p95/p99/p999 latency,
- CPU utilization,
- memory allocation per act,
- bytes parsed,
- idadi ya cryptographic operation,
- idadi ya state lookup,
- cache-hit rate,
- invalid-request rejection cost,
- unauthorized-effectuation count
.
Lakini maelezo “benchmark inaweza kufanywa hivi” si sawa na “benchmark imefanywa na matokeo haya yamepatikana”.
Nambari za latency zinapaswa kusomwaje?
Hati ina latency ranges nyingi katika embodiment tofauti. Kwa mfano, katika mfano fulani wa VI+CJT cold/hot-path, makadirio ya takriban 25–75 µs hutolewa kwa optimized cold path na takriban 0,5–5 µs kwa hot-path capability check. Embodiment nyingine za ALF/RBD au payment zina ranges nyingine za milisekunde.
Chanzo mara nyingi hutaja nambari hizi kama:
- expected,
- representative,
- non-limiting,
- illustrative,
- engineering estimate
.
Kwa hiyo ni kosa kisayansi kupunguza nambari za latency za makadirio katika embodiment tofauti kuwa hitimisho moja kwamba “usanifu unafanya kazi kwa 0,5 µs”.
Matokeo ya kiufundi yanayoungwa mkono na chanzo
- Chanzo kinafafanua wazi protected execution-finality state machine na component architecture.
- Dhana za Candidate Act, Non-Effective State, descriptor/HCAD, PED, protected state, validation evidence/LAVR, scoped non-bearer capability na Finality Sink zimefafanuliwa kwa kina kiufundi.
- Imeelezwa wazi kwamba Capability Release na Effective Finality ni hali tofauti.
- Tabia ya fail-closed inapanuliwa hadi hali za absent, stale, revoked, replayed, mismatched na indeterminate.
- Kufungwa kwa protected-state transition na validation evidence kabla ya capability release au kwa namna ya atomiki pamoja nayo ni ordering constraint kuu ya usanifu.
- Finality Sink kufanya uthibitishaji upya kwenye exact Candidate Act na intended sink/boundary ni kipengele cha msingi cha claim.
- Chanzo kinatoa chaguo za implementation kwa hardware substrates na effectuation boundaries tofauti.
- Cold-path/hot-path separation ni mkakati mkuu wa usanifu unaopendekezwa kwa latency-sensitive implementation.
- Chanzo kinaingiza hatari za anti-replay, rollback, stale epoch, wrong-sink, act substitution na bypass-path katika threat model.
Matokeo ambayo chanzo pekee hakiungi mkono
- Haijathibitishwa kwa njia huru kwamba usanifu ni salama bila masharti dhidi ya aina zote za mashambulizi.
- Haijaonyeshwa kwamba AI hallucination zote zinazuiwa.
- Kuzalishwa kwa Candidate Act na AI system yenyewe hakuzuiwi; lengo la usanifu ni kugate external effectuation kwenye governed path.
- Haijaonyeshwa kwamba ALF au RBD hugundua kikamilifu tabia mbaya katika kila modeli na kazi.
- Si thamani zote za latency zilizotolewa ni benchmark zilizopimwa.
- Tabia ya “line-rate” haijapimwa na kuthibitishwa katika mazingira yote ya maunzi.
- Kuwepo kwa PCT publication hakumaanishi patent imetolewa, ni halali au imethibitishwa na mahakama.
- Madai ya novelty/non-obviousness katika sehemu ya prior-art si uamuzi huru wa patentability.
- Usanifu haujithibitishii kiotomatiki kwamba authority input yenyewe ni sahihi kisheria au kimaadili.
- Ikiwa Protected Enforcement Domain au Finality Sink ime-compromised, trust boundary inayodhaniwa na chanzo inaweza kuvunjika.
- Ikiwa kuna njia mbadala ya effectuation isiyogatewa, ulinzi kwa njia hiyo si wa kiotomatiki.
- Leseni ya maudhui ya CC BY 4.0 haimaanishi teknolojia iliyo ndani ya wigo wa patent inaweza kutekelezwa kwa uhuru bila kujali haki za patent.
Ni taarifa gani zinakosekana kwa upande wa reproducibility?
| Kipengele | Hali | Athari kwa hitimisho |
|---|---|---|
| Reference implementation repository moja | Hakuna implementation package ya lazima na iliyokamilika inayoripotiwa kwa usanifu wa msingi. | Hufanya kuwa vigumu kuzalisha upya tabia zote zinazodaiwa katika mfumo mmoja. |
| Benchmark huru ya maunzi | Hairipotiwi kwa usanifu wa msingi. | Madai ya latency/throughput yanaweza kubaki katika kiwango cha engineering estimate. |
| Matokeo ya kulinganisha control/baseline | Muundo wa benchmark unapendekezwa; hakuna jedwali kuu la matokeo lililokamilika. | Haiwezekani kuonyesha ubora wa kiasi dhidi ya JWT/OAuth au usanifu mwingine. |
| Formal security proof | Hakuna formal proof ya kitaaluma inayoripotiwa kwa core claim. | Haiwezekani kutoa dhamana kamili dhidi ya attack zilizo nje ya threat-model au zinazotokana na implementation. |
| Matokeo ya Penetration-test | Hakuna ripoti kuu huru ya majaribio. | Nguvu ya madai ya anti-bypass katika hali halisi ya bidhaa haiwezi kupimwa. |
| Cryptographic suite moja ya kawaida | Imeachwa kwa makusudi kuwa implementation-flexible. | Kiwango halisi cha usalama hutegemea primitive na key management iliyochaguliwa. |
| Viwango vya hitilafu vya deployment halisi | Havijaripotiwa. | Profaili ya false deny, availability na operational failure haijulikani kwa kiasi. |
Muundo wa masharti wa dhamana ya usalama
Hitimisho la usanifu kwamba “unauthorized effectuation is technically non-completable” hutumika wakati masharti fulani ya awali ya modeli yake yametimizwa. Angalau:
- Candidate Act inapaswa kunaswa kwa usahihi,
- descriptor inapaswa ku-canonicalize kwa usahihi,
- key/state ndani ya PED inapaswa kulindwa,
- authority predicates zinapaswa kupokea input sahihi,
- protected state inapaswa kuwa sugu kwa rollback au unauthorized mutation,
- evidence/capability cryptographic binding inapaswa kutekelezwa kwa usahihi,
- Finality Sink yenyewe inapaswa kufanya uthibitishaji sahihi na wa kuaminika,
- njia zote halisi za effectuation lazima zipitie udhibiti wa sink
.
Ikiwa sharti lolote kati ya haya litakiukwa katika implementation halisi, matokeo ya ideal state-machine katika patent specification hayawi ushahidi wa usalama kiotomatiki.
Hitimisho salama zaidi la kiufundi
Mchango unaoungwa mkono kwa nguvu zaidi na hati hii si “bidhaa mpya ya usalama wa AI iliyothibitishwa kwa majaribio”, bali ni muundo wa kina wa usanifu na mfumo wa patent claim unaoweka cryptographic execution-finality interlock ya act-specific, stateful, evidence-bound na sink-verified kati ya computation na external consequence.
Wazo linalotofautisha usanifu ni kufanya mpaka ambapo external effect hutokea utegemee capability verification kwa namna ya kimuundo, badala ya kutoa authorization decision katika upstream software au identity layer pekee.
Thamani ya kivitendo ya muundo huu, overhead yake na uimara wake halisi dhidi ya mashambulizi vinapaswa kutathminiwa kando kwa hardware/software implementation maalumu, adversarial testing, formal verification na independent benchmarking.
Maelezo ya Chanzo na Mbinu
Kichwa kamili asili ndani ya PDF: Hardware-Rooted Execution-Finality System for Sovereign Artificial Intelligence Infrastructure, AI-Native Telecommunications and Satellites
Kichwa cha rekodi ya Zenodo: Hardware-Rooted Protected Execution-Finality Using Scoped Non-Bearer Capabilities and Fail-Closed Finality Sinks
Tofauti ya kichwa: Kichwa cha rekodi ya bibliografia ya Zenodo na kichwa cha kiufundi kwenye ukurasa wa kwanza wa PDF iliyopakiwa ni tofauti. Rekodi hizi mbili hazijaunganishwa kimya kimya.
Mchangiaji wa Zenodo: Sangam Das.
Mbunifu wa PCT: Sangam DAS.
Uhusiano wa kitaaluma: Kwa kuwa ukurasa wa kichwa wa PDF iliyopakiwa na rekodi zilizothibitishwa za bibliografia za Zenodo/PCT hazina taarifa ya taasisi ya kitaaluma inayoweza kuhusishwa kwa uhakika na kazi hii, taasisi haijabuniwa.
Corresponding author: Hakuna corresponding-author statement katika muundo wa makala ya kitaaluma.
Mchango sawa: Haujaripotiwa.
Zenodo DOI: 10.5281/zenodo.22888529
Kiungo cha Zenodo DOI: https://doi.org/10.5281/zenodo.22888529
Muda wa rekodi ya Zenodo: Rekodi ya nje ya bibliografia inaonyesha Septemba 2026.
Tarehe ya metadata ya kiufundi ya PDF: 21 Juni 2026. Tarehe hii ya kuundwa kwa PDF haijachukuliwa kuwa sawa na tarehe ya kuchapishwa.
PCT application inayohusiana: PCT/IB2026/055615.
International publication: WO2026150382A2.
PCT filing date: 4 Juni 2026.
PCT publication date: 16 Julai 2026.
Public patent-record status: Fahirisi ya patent ya umma inaonyesha “Pending”. Hali hii haipaswi kutafsiriwa kama maoni ya mwisho ya kisheria au patent grant.
Public patent record: https://patents.google.com/patent/WO2026150382A2/en
Aina ya chanzo: Spesifikasheli ya kiufundi inayohusiana na patent / protected execution-finality security architecture disclosure.
Hali ya mapitio: Si makala ya kitaaluma peer-reviewed. Patent examination na PCT publication hazichukui nafasi ya uchapishaji wa kitaaluma uliopitiwa na wataalamu.
Leseni: Rekodi ya bibliografia ya Zenodo inaonyesha Creative Commons Attribution 4.0 International (CC BY 4.0).
Onyo la haki za patent: CC BY 4.0 ni sharti la matumizi tena ya hakimiliki ya hati ya maudhui kwenye Zenodo; haimaanishi haki zinazowezekana za patent zinaondolewa au patent claim zinaweza kutekelezwa kwa uhuru.
Urefu wa hati: Kurasa 8.598 za PDF.
Inventive concept kuu: Kushikilia Candidate Act katika non-effective state na kuunganisha mlolongo wa protected validation/evidence/state/capability na uthibitishaji wa Finality Sink.
Mifano kuu ya Candidate Act: AI output, API/tool call, payment instruction, network transmission, storage write, memory/tensor egress, RF/optical transmission, satellite command, model update, actuator command.
Descriptor kuu: Machine-Verifiable Act Descriptor; HCAD ni aina yake yenye nguvu zaidi ya hash-linked.
Mifano ya Protected Enforcement Domain: TEE, HSM, secure enclave, secure element, protected processor/controller, DPU, SmartNIC na cryptographically isolated substrates nyingine.
Mifano ya Protected state: nonce, replay state, quota, budget, policy epoch, revocation state, monotonic counter, capability-consumption state.
Validation evidence: Aina mbalimbali za signed/sealed/tamper-evident receipt/commitment, ikiwemo LAVR.
Scoped Non-Bearer Capability: Bounded effectuation capability ambayo possession alone haitoi mamlaka; inahitaji exact act, descriptor, evidence, state, sink, freshness na scope binding.
Finality Gate: Enforcement role upande wa protected validation na capability release.
Finality Sink: Role inayothibitisha capability kwenye technical boundary ambapo external effectuation itatokea na kudhibiti release/commit/transmission/actuation halisi.
Invariant muhimu: Capability Release pekee si Effective Finality.
Fail-closed: Ikiwa capability au required validation condition ni absent, stale, revoked, replayed, mismatched, expired, unverifiable au indeterminate, Candidate Act hubaki non-effective.
Optional predicates: ALF, RBD, CJT, CTBC, DCO na authority/governance objects nyingine zinaweza kutumika kulingana na embodiment; si za lazima katika implementation zote.
Claim kuu: Independent Claim 1 method claim; Independent Claim 2 system claim. Claim zote mbili zinafafanua protected execution-finality causal chain ileile katika aina tofauti za claim.
Drawing structure: FIGS. 1A–1C zinaeleza mlolongo wa Candidate Act formation, protected validation/LAVR/capability release na sink-side verification/fail-closed/external effectuation.
Ujenzi upya wa kuona: Source-described semantic relationships za FIGS. 1A–1C zimejengwa upya kwa Verianla kama inline SVG huru; kompozisheni ya mchoro wa patent haijanakiliwa.
Seti ya data ya majaribio: Hakuna experimental dataset kuu ya maana ya kitaaluma inayoripotiwa kwa usanifu wa msingi.
Kundi la udhibiti: Hakuna; huu si utafiti wa majaribio unaodhibitiwa.
Uchambuzi wa takwimu: Hakuna p-value, confidence interval au effect size inayoripotiwa kwa core architecture validation.
Benchmark: Chanzo kinaeleza namna benchmark harness zinaweza kujengwa na engineering latency estimates mbalimbali; si zote zinapaswa kutafsiriwa kama matokeo ya benchmark yaliyopimwa.
Dokezo la Latency: Chanzo kina expected/representative/non-limiting latency ranges nyingi kwa embodiment tofauti, na baadhi ya majedwali yanaelezwa wazi kuwa “engineering estimates, not benchmark measurements”.
Formal security proof: Katika spesifikasheli iliyopakiwa, hakuna formal proof huru ya kitaaluma au ripoti kamili ya formal-verification iliyotambuliwa kwa usanifu wa msingi.
Independent validation: Hakuna matokeo ya independent third-party hardware benchmark au penetration-test yaliyotambuliwa kwa usanifu wote wa msingi.
Threat model: Ordinary software compromise, replay, rollback, stale state, wrong-sink use, act substitution, capability misuse, bypass path na related execution-boundary attacks vinashughulikiwa.
Dhana kuu ya usalama: Kazi za security-critical key/state/verification za Protected Enforcement Domain na Finality Sink lazima zisiweze kubypassiwa au kuforgeiwa na ordinary untrusted software.
Mpaka wa Path-coverage: Ikiwa Candidate Act inaweza kuzalisha athari ya nje kupitia ungated effectuation path nyingine, njia hiyo inaweza kubaki nje ya wigo wa gating unaotolewa na protected execution-finality architecture; chanzo kinalenga kuifunga kwa anti-bypass/path-coverage embodiment.
Mpaka wa kisheria/policy: Usanifu si lazima uamue wenyewe usahihi wa uamuzi wa kisheria; externally defined authority/policy objects zinaweza kutumika kama machine-verifiable predicate.
Ufadhili: Rekodi ya bibliografia ya Zenodo haina data ya grants/funding; hakuna academic funding statement iliyotambuliwa katika chanzo.
Mgongano wa maslahi: Hakuna competing-interests statement tofauti katika muundo wa makala ya kitaaluma iliyotambuliwa.
Data Availability: Kwa kuwa usanifu wa msingi hautegemei seti ya data ya majaribio, hakuna data-availability statement ya kawaida.
CRediT / Author Contributions: Hakuna taarifa ya kitaaluma ya CRediT.
Mpaka mkuu wa tafsiri: Claim, expected performance, tofauti ya prior-art na kauli za security guarantee katika patent disclosure hazichukui nafasi ya uthibitishaji huru wa kiempiria au kisheria.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *