


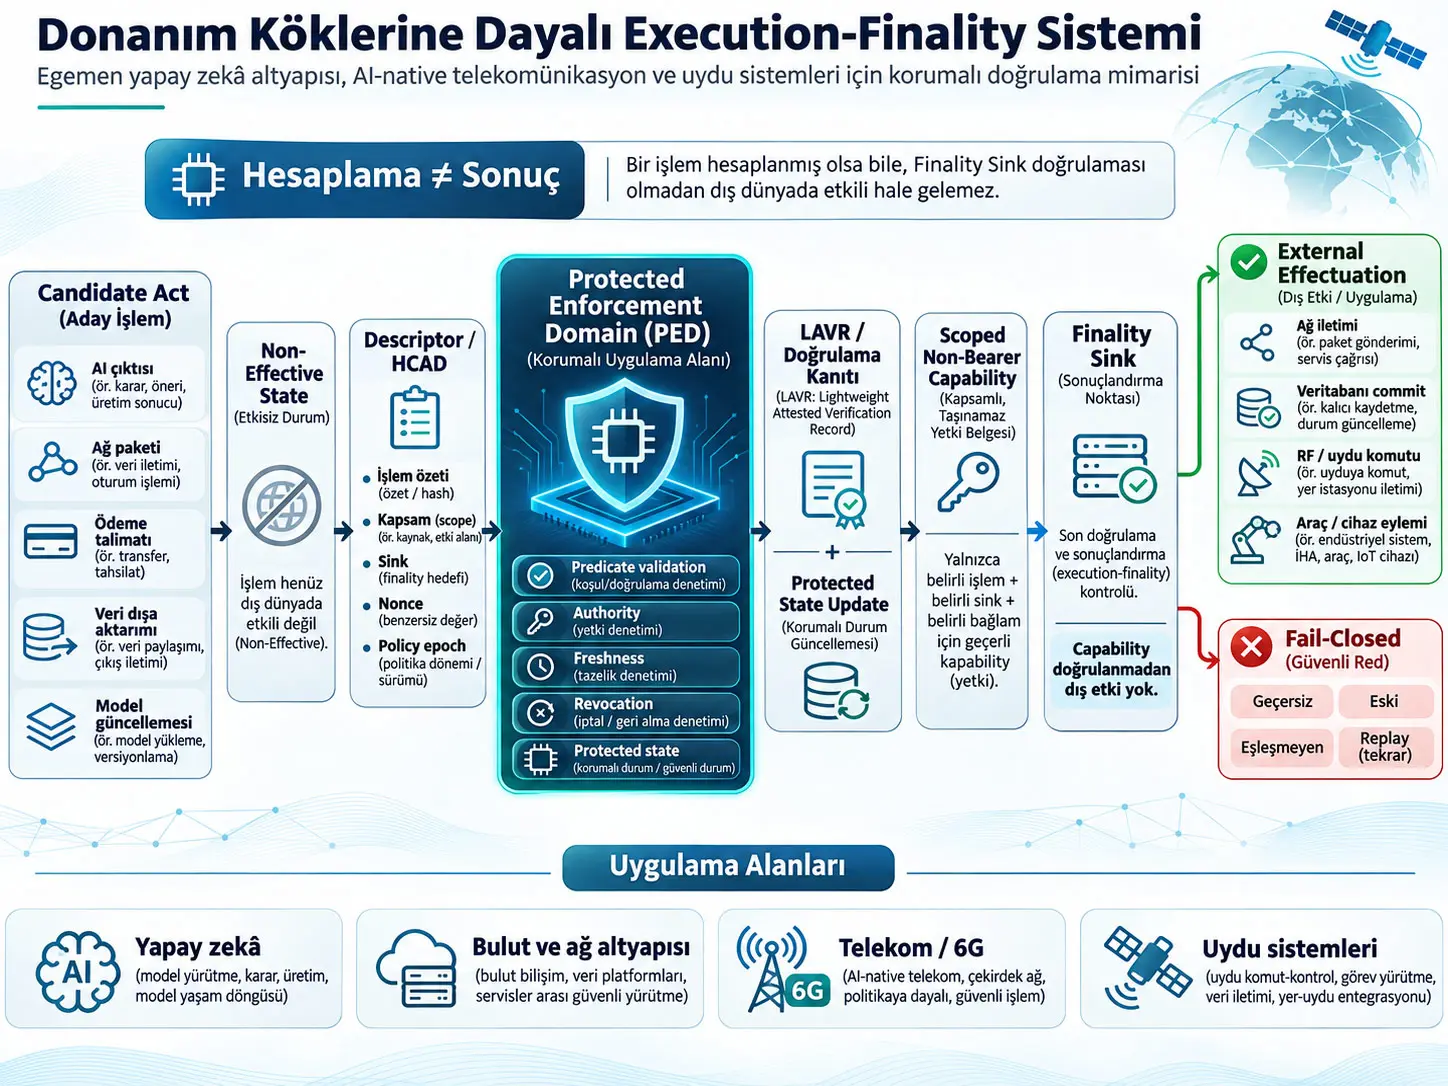
Protected execution-finality architecture, bir hesaplamanın veya makine tarafından hazırlanmış bir işlemin yalnızca üretilmiş, yetkilendirilmiş, imzalanmış ya da yönlendirilmiş olması nedeniyle dış dünyada etkili hale gelmesine izin vermemeyi amaçlayan; önerilen işlemi önce Candidate Act adı verilen etkisiz bir durumda tutan, işlemin bağlamını makine tarafından doğrulanabilir bir descriptor ile tanımlayan, gerekli yetki ve durum koşullarını korumalı bir enforcement domain içinde değerlendiren, doğrulama kanıtı ve korumalı durum değişimini capability release ile bağlayan ve son olarak gerçek etki sınırındaki Finality Sink doğrulamasını zorunlu kılan donanım-köklerine dayalı/kriptografik bir güvenlik mimarisi önerisidir. Kaynağın temel ilkesi “computation is not consequence” biçiminde ifade edilir: sistemin bir işlemi hesaplaması veya hazırlaması, o işlemin dış dünyada sonuç üretmesi için tek başına yetki oluşturmaz.
Kaynağın çekirdek sürecinde bir AI çıktısı, API çağrısı, veri dışa aktarımı, ödeme talimatı, ağ paketi, tensor veya bellek aktarımı, RF yayını, uydu komutu, veri tabanı commit'i, model güncellemesi ya da fiziksel actuation önce Candidate Act olarak tanımlanır ve Non-Effective State içinde tutulur. Ardından Candidate Act için makine tarafından doğrulanabilir bir Act Descriptor veya bunun daha güçlü bir türü olan HCAD — Hash-Linked Candidate Act Descriptor oluşturulur. Protected Enforcement Domain (PED), act class, destination, purpose, jurisdiction, policy epoch, nonce, freshness, revocation, quota, runtime state ve ilgili embodiment'ın gerektirdiği başka predicate'leri doğrular. Gerekli protected state güncellenir veya tüketilir; validation evidence, tercih edilen biçimlerinden biri olan LAVR — Ledger-Anchored Validation Receipt ile bağlanabilir. Başarılı doğrulamadan sonra yalnız bu Candidate Act ve bu Finality Sink için geçerli bir Scoped Non-Bearer Capability oluşturulur. Finality Sink capability'yi doğrulamadan işlem dış dünyada etkili hale gelemez.
“Non-bearer” ifadesi burada özellikle önemlidir. Kaynağın tanımına göre capability'nin yalnız ele geçirilmiş veya kopyalanmış olması yetki vermez. Capability; Candidate Act'e, descriptor'a, protected validation evidence'a, protected state'e, Finality Sink'e, execution-finality boundary'ye, freshness/nonce durumuna, policy epoch'a ve izin verilen effectuation scope'a bağlanabilir. Farklı bir işlemde, farklı bir sink'te, farklı bir zamanda veya replay yoluyla yeniden kullanılması halinde doğrulama başarısız olacak biçimde tasarlanır.
Kaynak bu mimariyi AI sistemleri, GPU/accelerator fabric'leri, cloud ve edge altyapısı, 5G/6G ve AI-RAN, non-terrestrial networks ve uydular, CBDC ve ödeme sistemleri, veri dışa aktarımı, veri tabanları, memory fabric'leri, robotic/industrial actuation ve başka effect-capable sistemlere genişleten binlerce sayfalık embodiment ve claim desteği sunmaktadır. Ancak bütün bu alanlarda aynı objelerin zorunlu olduğu söylenmez. Çekirdek invariant; Candidate Act'in dış etki üretmeden önce descriptor-bound protected validation, protected state/evidence, scoped capability ve sink-side verification zincirinden geçmesidir.
En önemli bilimsel ve teknik yorum sınırı şudur: yüklenen belge bir bağımsız performans değerlendirme makalesi değildir. Çok sayıda pseudocode, threat model, hardware mapping, implementation example, expected latency aralığı, simulation/benchmark önerisi ve patent claim'i içerir; fakat bunlar bütün mimarinin bağımsız donanım prototiplerinde karşılaştırmalı deneyle doğrulandığını göstermez. Kaynaktaki “line-rate”, “structurally non-completable”, “prevents” veya belirli latency budget'ları, bağlamına göre mimari iddia ya da non-limiting engineering estimate olarak okunmalıdır; ölçülmüş ve tekrarlanmış deney sonucu olarak değil.
Bu belge klasik bir bilimsel makale değildir
Kaynağın bilimsel ve teknik değerini doğru değerlendirmek için önce belge türünü doğru tanımlamak gerekir. Bu belge hipotez–deney–istatistik–sonuç düzeninde yazılmış hakemli bir araştırma makalesi değildir. Kaynak, bir PCT patent ailesiyle ilişkili son derece geniş bir teknik disclosure'dır. Temel mimariyi tanımlar; farklı donanım ve endüstri ortamlarına uygulanabilecek embodiment'lar verir; prior-art ayrımlarını tartışır; patent claim'lerini desteklemek için pseudocode, state-machine mantığı, cryptographic binding yapıları, threat assumptions, failure modes ve implementation alternatives sunar.
Dolayısıyla kaynakta “the invention prevents”, “the architecture enables” veya “the system ensures” biçimindeki cümlelerin epistemik statüsü, kontrollü bir deneyde ölçülmüş bulgu ile aynı değildir. Bunlar patent spesifikasyonunun tarif ettiği mimari davranış veya applicant claim'idir. Verianla aktarımında bu iki düzey birbirine karıştırılmamıştır.
Execution Finality Bu Belgede Ne Anlama Geliyor?
Execution finality, kaynakta bir hesaplama veya hazırlanmış işlemin iç sistemde var olan bir öneri olmaktan çıkıp ağ iletimi, veri dışa aktarımı, kalıcı yazma, ödeme settlement'ı, RF yayını, tool invocation veya fiziksel actuation gibi dışarıdan sonuç doğuran bir etkiye dönüşmesinden hemen önceki teknik kontrol noktasıdır; mimari bu geçişin yalnız korumalı doğrulama ve Finality Sink tarafından doğrulanan scoped capability sonrasında gerçekleşmesini amaçlar.
“Computation” ile “consequence” neden ayrılıyor?
Bir AI modelinin bir komut üretmesi, bir ödeme motorunun transfer oluşturması veya bir router'ın packet hazırlaması henüz dış dünyadaki nihai etki değildir. Kaynak bu ayrımı mimarinin çıkış noktası yapar.
Örneğin bir AI ajanı:
- bir dosyayı dışarı göndermeye karar verebilir,
- bir API çağrısı hazırlayabilir,
- bir ödeme talimatı oluşturabilir,
- bir veri tabanı satırını değiştirmek isteyebilir,
- bir robotik sistemi hareket ettirecek komutu hesaplayabilir.
Kaynağın yaklaşımında bu kararların hiçbiri kendi başına execution authority oluşturmaz. İşlem öncelikle Candidate Act'tir. Gerçek etki sınırına kadar “non-effective” tutulur.
Kaynağın TCP, TLS, HTTPS, OAuth ve distributed ledger karşılaştırması
Kaynak kendi problemini açıklarken mevcut protokollerin farklı sınırlar çözdüğünü savunur. TCP'nin güvenilir sıralı teslimi, TLS'nin korumalı iletişim kanalını, HTTPS'nin authenticated encrypted web interaction'ı, OAuth'un delegated authorization'ı ve distributed ledger'ların olayların sıralanması/kaydedilmesini ele aldığını belirtir.
Kaynak yazarının merkezi savı, bunların hiçbirinin tek başına “bu spesifik işlem şu spesifik dış etki sınırından şimdi geçmeye yetkili midir?” sorusunu genel ve zorunlu bir execution-finality primitive olarak çözmediğidir.
Bu ifade kaynağın prior-art ve patentlenebilirlik argümanıdır. Verianla bunu “dünyadaki hiçbir mevcut sistem bu işlevi hiçbir biçimde yapamaz” şeklinde bağımsız ve evrensel bilimsel gerçek haline getirmemektedir.
Çekirdek teknik nesneler
| Kavram | Kaynak içindeki teknik anlamı | Yorum sınırı |
|---|---|---|
| Candidate Act | Dış etki üretme potansiyeli bulunan, hazırlanmış fakat henüz etkili hale gelmesine izin verilmemiş işlem, çıktı veya komut. | Henüz gerçek effectuation değildir. |
| Non-Effective State | Candidate Act'in hesaplanmış, queued, buffered veya staged olabilmesine rağmen external consequence üretmediği durum. | Uygulamanın bu durumu gerçekten non-bypassable kılması implementation'a bağlıdır. |
| Act Descriptor / CAD | Candidate Act'in effectuation-relevant özelliklerini canonical ve makine-doğrulanabilir biçimde tanımlayan nesne. | Kaynak belirli tek bir serialization formatını zorunlu kılmaz. |
| HCAD | Hash-Linked Candidate Act Descriptor; descriptor'ın daha güçlü, cryptographically linked türlerinden biri. | Her embodiment'ın HCAD kullanması zorunlu değildir. |
| Protected Enforcement Domain — PED | Authority predicate'lerini ve protected state'i sıradan application control'dan izole biçimde doğrulayan korumalı alan. | TEE, HSM, secure enclave, DPU, SmartNIC gibi farklı substrate'lar kullanılabilir. |
| Protected State | Nonce, replay state, quota, budget, revocation, policy epoch veya benzeri güvenlik-kritik mutable durum. | Hangi state'in gerekli olduğu embodiment'a bağlıdır. |
| Validation Evidence | Hangi Candidate Act'in, hangi predicate ve state altında doğrulandığını temsil eden protected evidence. | Basit bir post-hoc audit log ile aynı şey olarak tanımlanmaz. |
| LAVR | Ledger-Anchored Validation Receipt; kaynağın tercih ettiği tamper-evident validation evidence türlerinden biri. | Her diagnostic veya non-effect-capable embodiment'ta zorunlu olmayabilir. |
| Scoped Non-Bearer Capability | Belirli act, descriptor, sink, state, evidence, freshness ve scope'a bağlanmış effectuation enablement nesnesi. | Genel reusable credential veya sırf possession ile kullanılabilen bearer token değildir. |
| Finality Gate | Protected validation ve capability availability/release tarafındaki enforcement mekanizması. | Finality Sink ile aynı rol değildir; bazı implementasyonlarda aynı fiziksel cihaz içinde bulunabilirler. |
| Finality Sink | Candidate Act'in dış dünyada gerçekten etkili olacağı son teknik sınırı kontrol eden doğrulayıcı. | Capability release gerçekleşmiş olması tek başına Effective Finality değildir. |
| ALF | Algorithmic Logic Fingerprint; belirli embodiment'larda approved/measured operative logic state'in doğrulanmasına yönelik predicate. | Çekirdek mimarinin bütün embodiment'larında zorunlu değildir. |
| RBD | Runtime Behavioral Descriptor; gözlenen runtime davranışını sınırlı, makine-doğrulanabilir bir descriptor olarak temsil etmeyi amaçlar. | RBD tek başına kötü niyet veya factual falsity kanıtı değildir. |
| CJT | Compliance Jurisdiction Token; jurisdiction/purpose gibi authority context'lerinin makine-doğrulanabilir input'u olarak kullanılabilen nesne. | Sistemin hukuk kararı verdiği anlamına gelmez. |
Candidate Act Descriptor neden gereklidir?
Bir sistem yalnız “bu kullanıcı genel olarak yetkilidir” şeklinde broad authorization kullanırsa, yetkinin hangi exact işlem için verildiği belirsiz kalabilir. Kaynak descriptor yaklaşımıyla işlem sınıfı, hedef, scope, Finality Sink, policy epoch, nonce ve başka effectuation-relevant alanları deterministik bir temsil içinde bağlamayı önerir.
Kaynakta descriptor üretiminin temel pseudocode ilişkisi şöyledir:
canonical_descriptor =
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_DESCRIPTOR,
        descriptor_inputs
    )

descriptor_digest =
    HASH(canonical_descriptor)
CANONICALIZE ne yapar? Aynı anlamdaki bir descriptor'ın farklı serialization veya field ordering nedeniyle farklı yorumlanmasını önlemek amacıyla girdileri deterministik bir temsil haline getirmeyi amaçlar.
HASH ne yapar? Canonical descriptor için cryptographic digest üretir. Kaynak çekirdek claim'i tek bir hash algoritmasına kilitlemez.
Domain separator neden bulunur? Aynı byte dizisinin başka bir veri yapısı veya başka protokol bağlamında yanlışlıkla eşdeğer kabul edilmesi riskini azaltmaya yönelik cryptographic domain separation mantığıdır.
Birim nedir? Bu bir fiziksel ölçüm denklemi değildir. Çıktı, kullanılan cryptographic hash fonksiyonuna bağlı uzunlukta bir bit dizisi/digest'tir.
Mandatory Act Binding neyi birbirine bağlıyor?
Kaynakta daha kapsamlı binding yapısı Candidate Act ile aşağıdaki bağlamları aynı cryptographic commitment içinde ilişkilendirmeyi amaçlar:
mandatory_act_binding_digest =
HASH(
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_BINDING,
        Candidate_Act_digest,
        Mandatory_Act_Descriptor_digest,
        authority_state_digest,
        LAVR_digest_or_prepared_event_digest,
        protected_state_transition_digest,
        Finality_Gate_identifier,
        Finality_Sink_identifier,
        destination_context_digest,
        jurisdiction_context_digest,
        policy_epoch,
        revocation_epoch,
        nonce
    )
)
Bu yapıdaki temel düşünce, “daha önce doğrulanmış bir yetki” ile “şimdi dışarı çıkmaya çalışan exact işlem” arasında cryptographic bağ kurmaktır. Candidate Act değiştirilirse, sink değiştirilirse, nonce veya epoch farklıysa, destination farklıysa ya da bağlı evidence/state uyuşmuyorsa aynı binding'in geçerli kalmaması hedeflenir.
Bu pseudocode bir security proof değildir. Cryptographic güvenlik; seçilen hash/MAC/signature primitive'ine, key management'a, canonicalization'ın doğru uygulanmasına, protected state'in rollback-resistant olmasına ve bütün bypass yollarının gerçekten Finality Sink kontrolüne alınmasına bağlıdır.
Scoped Non-Bearer Capability Bir Bearer Token'dan Neden Farklıdır?
Kaynağın tanımında bearer credential'ı elinde tutmak çoğu zaman kullanım için yeterliyken scoped non-bearer capability'nin yalnızca possession'ı yeterli değildir; capability'nin exact Candidate Act, descriptor, validation evidence, protected state, Finality Sink, freshness/nonce, epoch ve permitted effectuation scope ile eşleşmesi gerekir ve başka işlem, sink veya zaman bağlamına kopyalanması/replay edilmesi halinde geçersiz sayılması amaçlanır.
“Non-bearer” burada standart protokol adı değildir
Scoped Non-Bearer Capability ifadesi kaynak mimarisinin architecture-specific birleşik terimlerinden biridir. Kaynak bunun sıradan API key, OAuth token, session cookie, application permission veya reusable user credential olmadığını özellikle söyler.
Capability farklı embodiment'larda cryptographic key, MAC-protected capability, output-release key, routing capability, memory-write permission, DMA enablement, settlement authorization, RF transmit-enable condition veya başka bounded enablement object biçiminde gerçekleştirilebilir.
Dolayısıyla capability'nin tek bir wire format'ı yoktur. Ortak unsur, authority'nin “genel kullanıcı yetkisi” yerine belirli bir consequence için sınırlandırılmasıdır.
Protected state neden capability'den önce güncelleniyor?
Kaynağın kritik tasarım kararlarından biri, authorization yalnızca bir credential kontrolü olarak bırakılmamasıdır. Nonce tüketimi, quota decrement, budget update, replay-cache insertion, revocation state veya monotonic sequence advancement gibi mutable security state işlemleri, capability release'ten önce veya onunla atomik biçimde bağlanabilir.
Örneğin tek kullanımlık bir yetki aynı nonce ile tekrar sunulursa, protected state önceki kullanımı göstermelidir. Aksi halde cryptographically valid görünen eski capability replay edilebilir.
Kaynağın Protected Finality Transaction kavramı tam olarak bu sıralama problemini çözmeye yöneliktir: state transition ve validation evidence'ın yalnız “sonradan loglanması” değil, capability'nin kullanılabilir hale gelmesinin prerequisite'i olması hedeflenir.
Atomicity neden önemli?
İki ayrı işlem düşünelim: sistem önce “ALLOW” kararı veriyor, sonra state'i güncellemeye çalışıyor. İlk adım başarılı, ikinci adım çökerse aynı authorization tekrar kullanılabilir. Tersi durumda state tüketilip capability hiç çıkmazsa başka bir tutarsızlık ortaya çıkar.
Kaynak bu nedenle LAVR/evidence ve protected-state update'i protected transaction, write-ahead log, sealed two-phase commit, monotonic counter, HSM/enclave transaction, hash-chain commitment veya başka crash-consistent mekanizmalarla birleştirebilecek implementation'lar tarif eder.
Bu, bütün platformlarda tek bir atomicity mekanizmasının zorunlu olduğu anlamına gelmez; patent disclosure farklı teknik yolları açık bırakmaktadır.
Finality Gate ile Finality Sink Aynı Şey midir?
Hayır. Kaynakta Finality Gate veya Protected Enforcement Domain, predicate validation, protected-state handling, evidence commitment ve scoped capability release tarafını yürütürken Finality Sink Candidate Act'in gerçekten dış etki üreteceği boundary'de capability'yi yeniden doğrulayıp effectuation'a izin veren veya vermeyen son teknik kontrol noktasıdır; bazı uygulamalarda ikisi aynı fiziksel bileşende bulunabilse de işlevsel rolleri ayrıdır.
Capability Release neden tek başına finality değildir?
Kaynağın bu noktadaki ayrımı çok keskindir. Protected Enforcement Domain capability'yi hazırlayıp release etmiş olabilir; ancak Candidate Act henüz “externally effective” değildir.
Kaynak ara durumu:
ALLOW_PENDING_SINK_VERIFICATIONolarak adlandırır. Effective Finality ancak intended Finality Sink:
- capability authenticity'yi,
- descriptor/act binding'i,
- sink ve boundary identity'yi,
- freshness/nonce durumunu,
- policy/revocation epoch'u,
- evidence/state binding'i,
- permitted scope'u
doğruladıktan sonra gerçekleşir.
Fail-closed ne demektir?
Fail-closed, sistemin güvenli biçimde karar veremediği durumda effectuation'a izin vermemesi anlamına gelir. Kaynak absent, invalid, stale, revoked, exhausted, replayed, expired, timed-out, unverifiable veya indeterminate capability durumlarında Candidate Act'in non-effective kalmasını ister.
Özellikle “indeterminate” durumunun permissive default sayılmaması önemlidir. Gerekli revocation state'e erişilemiyorsa, attestation başarısızsa veya required evidence doğrulanamıyorsa kaynak davranışı “geçici olarak izin ver” değil “effectuation'ı durdur” biçiminde tanımlar.
Complete path coverage problemi
Finality Sink'in gerçekten güvenlik garantisi sağlayabilmesi için protected operation'ın başka bir çıkış yolundan bypass edilememesi gerekir. Örneğin network egress NIC üzerinden gate edilirken alternatif DMA veya debug yolu aynı veriyi dışarı çıkarabiliyorsa çekirdek invariant kırılır.
Kaynak bu nedenle effectuation-path registry, physically disabled paths, cryptographically disabled paths, parent Finality Sink ve capability-gated interfaces gibi anti-bypass yöntemleri tarif eder.
Bu aynı zamanda mimarinin önemli bir varsayımını gösterir: korunması gereken bütün gerçek effectuation yollarının doğru modellenmesi ve gate edilmesi gerekir. Bilinmeyen veya korunmayan alternatif bir yol varsa kaynak mimarisinin iddia ettiği koruma o yol için kendiliğinden geçerli olmaz.
Dört genel effectuation-boundary sınıfı
| Sınır sınıfı | Korunan etki | Kaynakta verilen örnekler |
|---|---|---|
| State-Commitment and Ledger Boundary | Kalıcı veya paylaşılan state değişikliği | CBDC settlement, payment switch, wallet debit/credit, ledger commit, database commit, token issuance. |
| Radiative and RF-Emission Boundary | Elektromanyetik/radyatif fiziksel çıkış | RF front-end enable, beamforming, satellite uplink, baseband-to-RF transition, wake-energy transmission. |
| Memory and Accelerator-Fabric Boundary | Memory/tensor/model state'in taşınması veya açığa çıkması | DMA, RDMA, PCIe/CXL, GPU fabric, accelerator egress, model loading, tensor transfer, KV-cache/memory paths. |
| Network and Dynamic-Egress Boundary | Network transmission veya cross-domain export | DPU, SmartNIC, eBPF admission point, gateway, UPF, cloud egress, API/network boundary. |
Finality Sink örnekleri neden çok çeşitlidir?
“Sink” fiziksel bir drenaj noktası anlamına gelmez. Kaynak terimi, consequence'ın ilk kez gerçekleşeceği teknik interface için kullanır.
Bu nedenle farklı embodiment'larda Finality Sink:
- NIC/DPU packet egress gate,
- database commit layer,
- storage controller,
- memory controller,
- GPU/accelerator output interface,
- RF transmit chain,
- satellite command interface,
- payment settlement switch,
- tool dispatcher,
- actuator/motor controller
olabilir.
Ortak fonksiyon, Candidate Act'i hazırlayan üst yazılımın aynı zamanda final authority olmamasıdır.
ALF ve RBD'nin rolü
Algorithmic Logic Fingerprint (ALF), belirli AI embodiment'larında kullanılan bir logic-state/provenance predicate ailesidir. Kaynak approved logic condition ile runtime/measured state arasındaki uygunluğu kontrol etmek için digest, measurement, attestation veya başka machine-verifiable representation kullanılabileceğini anlatır.
Runtime Behavioral Descriptor (RBD) ise sistemin çalışma sırasında yaptığı tool call, retrieval, memory access, connector use, workflow transition, destination selection veya başka governance-relevant davranışlarını bounded descriptor olarak özetlemeyi amaçlar.
ALF “modelin iyi olduğunu”, RBD ise “davranışın güvenli olduğunu” evrensel olarak kanıtlayan ölçüt değildir. Bunlar belirli embodiment'larda protected predicate set'in girdileridir. Kaynak açıkça bütün embodiment'ların bütün optional object'leri kullanmak zorunda olmadığını belirtmektedir.
CJT ve hukuki karar arasındaki ayrım
Compliance Jurisdiction Token (CJT), jurisdiction, purpose veya authority context gibi machine-readable koşulları protected validation'a taşıyabilecek bir artefact'tır.
Kaynak ayrıca hukuki kararın sistem dışında competent authority, regulator, controller, enterprise authority veya başka bir yapı tarafından verilebileceğini açıklar. Execution-finality sistemi hukuku kendisi “yorumlayan mahkeme” değildir; externally defined authority state'i machine-verifiable predicates haline getirip technical effectuation'a bağlamayı amaçlar.
Cold path ve hot path neden ayrılıyor?
Kaynak, kapsamlı identity, jurisdiction, revocation, attestation veya policy evaluation'ın her packet/tensor/micro-operation üzerinde tekrarlanmasının yüksek latency oluşturabileceğini kabul eder. Bu nedenle birçok embodiment'ta iki katmanlı yaklaşım kullanır.
| Katman | Tipik görevler | Amaç |
|---|---|---|
| Cold path | Authority establishment, policy compilation, attestation, revocation refresh, quorum, CJT/authority object validation, model/policy enrollment. | Daha ağır işlemleri latency-kritik effectuation anının dışına taşımak. |
| Hot path | Capability MAC/tag check, sink identity, descriptor digest, nonce/freshness, expiry, policy epoch, replay state ve bounded local checks. | Finality Sink yakınında daha küçük ve deterministik doğrulama yapmak. |
Bu mimari ayrım, kaynağın “low-latency” savının temelidir. Ancak kaynakta verilen mikro/milisaniye aralıklarının çoğu “expected”, “representative”, “non-limiting” veya “engineering estimate” biçimindedir.
Örneğin belirli VI+CJT embodiment'ında optimize edge cold-path validation için yaklaşık 25–75 µs, software-only protected-edge için yaklaşık 80–300 µs ve hot-path capability check için yaklaşık 0,5–5 µs gibi değerler verilir. Kaynağın başka embodiment'larında çok farklı latency aralıkları bulunmaktadır. Bu değerler bütün mimari için tek bir ölçülmüş performans sonucu değildir.
Kaynak başka bir yerde estimated costs için doğrudan “not benchmark measurements” açıklamasını kullanır. Bu nedenle Verianla bu süreleri benchmark sonucu olarak sınıflandırmamaktadır.
Threat model neyi varsayıyor?
Kaynak threat model'da ordinary application code, model-serving process, host operating system, driver, workflow software veya agent'ın compromised, malicious, misconfigured veya bypass girişiminde bulunabileceğini varsayabilir.
Örnek tehditler arasında:
- stale capability replay,
- wrong-sink replay,
- nonce reuse,
- rollback,
- act mutation,
- descriptor substitution,
- stale policy/revocation epoch,
- capability copying,
- ungated alternative output path,
- TOCTOU benzeri upstream decision ile downstream act arasındaki ayrışma
bulunmaktadır.
Ancak threat model'ın kendisi saldırıların pratikte başarıyla engellendiğine ilişkin bağımsız penetration-test sonucu değildir. Bir güvenlik mimarisinin uygulanmış güvenliği; PED ve Finality Sink bütünlüğü, key protection, side channels, firmware/boot chain, policy correctness, path coverage, cryptographic primitive seçimi ve implementation bugs gibi ek faktörlere bağlıdır.
Çalışmanın Yöntemi ve Bulguları
Buradaki “yöntem” nasıl anlaşılmalıdır?
Bu kaynakta yöntem, deney grubuna uygulanan bir treatment veya eğitilen bir makine öğrenmesi modelinden çok technical specification method niteliğindedir. Kaynak bir Candidate Act'in nasıl tutulacağı, descriptor'ın ne zaman oluşturulacağı, hangi protected state'in değiştirilebileceği, evidence'ın ne zaman commit edileceği ve Finality Sink'in neyi doğrulayacağı konusunda state-machine ve pseudocode tabanlı bir mimari tanımlar.
Çekirdek protected execution-finality akışı
Atomic Finality Commit'in 11 aşamalı sırası
| Aşama | Durum / işlem | Candidate Act dış etki üretebilir mi? |
|---|---|---|
| 1 | Candidate Act Non-Effective State içinde tutulur. | Hayır |
| 2 | HCAD veya equivalent descriptor oluşturulur. | Hayır |
| 3 | Required predicates doğrulanır. | Hayır |
| 4 | LAVR / validation evidence hazırlanır. | Hayır |
| 5 | Protected-state transition hazırlanır. | Hayır |
| 6 | Scoped capability hazırlanır ancak externally usable değildir. | Hayır |
| 7 | LAVR ve protected-state update commit/seal edilir. | Hayır |
| 8 | Capability Release finalize edilir. | Henüz hayır |
| 9 | ALLOW_PENDING_SINK_VERIFICATION durumu oluşur. | Hayır |
| 10 | Finality Sink capability'yi doğrular. | Doğrulama sürerken hayır |
| 11 | Sink doğrulaması başarılıysa Effective Finality gerçekleşebilir. | Evet, yalnız validated scope içinde |
Bu sıralamanın merkezi özelliği, “ALLOW kararı verildi” ile “act dış dünyada gerçekleşti” olaylarının aynı kabul edilmemesidir.
Independent Claim 1 ve Claim 2'nin çekirdeği
| Claim | Tür | Merkezi içerik |
|---|---|---|
| Independent Claim 1 | Method claim | Candidate Act'i non-effective tutma; descriptor oluşturma; PED içinde predicates + protected state; evidence commit; scoped non-bearer capability; Finality Sink check; failure halinde fail-closed. |
| Independent Claim 2 | System claim | Hardware-rooted / hardware-isolated / cryptographically protected enforcement domain ile Finality Sink'i sistem bileşenleri olarak tanımlar ve aynı causal chain'i component responsibilities biçiminde uygular. |
Claim 2 ayrıca PED ve Finality Sink'in aynı component içinde veya ayrı fakat cryptographically/logically/operationally coupled components olarak uygulanabileceğini belirtir.
Daha sonraki claim'ler ne yapıyor?
Kaynak, çekirdek mimariyi çok sayıda dependent ve domain-specific claim ile genişletir. Örneğin network-interface egress, DMA/memory commit, accelerator egress, RF transmit interface, motor control, satellite/optical links, AI inference, model mutation, KV-cache, CBDC settlement ve silicon/fabric sovereignty gibi daha özel effectuation boundaries tanımlanır.
Son bölümlerdeki Claim 214 ve 214A, heterogeneous silicon processing ve rack-scale AI inference egress bağlamına gider. Burada Finality Sink'in DMA descriptor release, memory-window opening, interconnect-lane enablement veya optical modulation voltage assertion gibi gerçek hardware enablement koşullarını kontrol edebileceği tarif edilir.
Bunlar belgenin kapsam genişletmeleridir. Bir donanım üreticisinin bu özellikleri gerçekten ürününde uyguladığına ilişkin deneysel kanıt değildir.
Bu Spesifikasyon Deneysel Olarak Doğrulanmış Bir Performans Sonucu Sunuyor mu?
Kaynak mimarinin uygulanabilirliğini açıklamak için pseudocode, threat model, latency bütçeleri, önerilen benchmark harness'leri ve bazı representative simulation senaryoları sunuyor; fakat yüklenen spesifikasyonda çekirdek mimarinin bağımsız üçüncü taraf tarafından yürütülmüş, tekrarlanabilir bir donanım prototipi benchmark'ı, karşılaştırmalı saha deneyi veya formal security proof ile doğrulandığı gösterilmiyor ve bazı latency tabloları açıkça “engineering estimates, not benchmark measurements” olarak tanımlanıyor.
Benchmark Enablement ile benchmark sonucu arasındaki fark
Kaynak bir PHOSITA'nın performansı nasıl test edebileceğine dair örnek benchmark harness önerir. Örneğin conventional JWT/OAuth gateway, stacked credential path ve seven-bound scoped non-bearer capability verifier aynı Candidate Act workload altında karşılaştırılabilir.
Önerilen metrikler arasında:
- transactions per second,
- p50/p95/p99/p999 latency,
- CPU utilization,
- memory allocation per act,
- bytes parsed,
- cryptographic operation sayısı,
- state lookup sayısı,
- cache-hit rate,
- invalid-request rejection cost,
- unauthorized-effectuation count
bulunur.
Ancak “benchmark böyle yapılabilir” açıklaması “benchmark yapılmış ve şu sonuç elde edilmiştir” ile aynı değildir.
Latency rakamları nasıl okunmalıdır?
Belgede farklı embodiment'larda çok sayıda latency aralığı vardır. Örneğin belirli bir VI+CJT cold/hot-path örneğinde yaklaşık 25–75 µs optimized cold path ve yaklaşık 0,5–5 µs hot-path capability check tahmini verilir. Başka ALF/RBD veya payment embodiment'larında milisaniyelik başka aralıklar vardır.
Kaynak bu rakamları sık sık:
- expected,
- representative,
- non-limiting,
- illustrative,
- engineering estimate
olarak tanımlar.
Bu nedenle farklı embodiment'lardaki tahmini latency sayılarını tek bir “mimari 0,5 µs'de çalışıyor” sonucuna indirmek bilimsel olarak yanlış olur.
Kaynağın desteklediği teknik sonuçlar
- Kaynak açık bir protected execution-finality state machine ve component architecture tanımlamaktadır.
- Candidate Act, Non-Effective State, descriptor/HCAD, PED, protected state, validation evidence/LAVR, scoped non-bearer capability ve Finality Sink kavramları teknik olarak ayrıntılı biçimde tanımlanmıştır.
- Capability Release ile Effective Finality'nin ayrı durumlar olduğu açıkça belirtilmektedir.
- Fail-closed davranışı absent, stale, revoked, replayed, mismatched ve indeterminate durumlara kadar genişletilmektedir.
- Protected-state transition ve validation evidence'ın capability release'ten önce veya onunla atomik olarak bağlanması mimarinin merkezi ordering constraint'idir.
- Finality Sink'in exact Candidate Act ve intended sink/boundary üzerinde yeniden doğrulama yapması temel claim öğesidir.
- Kaynak farklı hardware substrates ve effectuation boundaries için implementation seçenekleri sağlar.
- Cold-path/hot-path separation, latency-sensitive implementation'lar için önerilen temel mimari stratejidir.
- Kaynak anti-replay, rollback, stale epoch, wrong-sink, act substitution ve bypass-path risklerini threat model içine alır.
Kaynağın tek başına desteklemediği sonuçlar
- Mimarinin bütün saldırı sınıflarına karşı koşulsuz güvenli olduğu bağımsız olarak kanıtlanmamıştır.
- Bütün AI hallucination'larının önlendiği gösterilmemiştir.
- Bir AI sisteminin Candidate Act üretmesinin kendisi engellenmez; mimarinin hedefi governed path üzerindeki external effectuation'ı gate etmektir.
- ALF veya RBD'nin her model ve görevde kusursuz biçimde kötü davranışı tespit ettiği gösterilmemiştir.
- Verilen latency değerlerinin tamamı ölçülmüş benchmark değildir.
- “Line-rate” davranış bütün donanım ortamlarında ölçülerek doğrulanmamıştır.
- Bir PCT publication'ın varlığı patentin verilmiş, geçerli veya mahkemece doğrulanmış olduğu anlamına gelmez.
- Prior-art bölümündeki novelty/non-obviousness savları bağımsız patentlenebilirlik kararı değildir.
- Mimari, authority input'un kendisinin hukuken veya etik olarak doğru olduğunu otomatik olarak kanıtlamaz.
- Protected Enforcement Domain veya Finality Sink compromised ise kaynağın varsaydığı trust boundary bozulabilir.
- Gated olmayan alternatif effectuation yolu bulunuyorsa bu yol için koruma otomatik değildir.
- CC BY 4.0 içerik lisansı patent kapsamındaki teknolojinin patent haklarından bağımsız biçimde serbestçe uygulanabileceği anlamına gelmez.
Reproducibility açısından hangi bilgiler eksik?
| Öğe | Durum | Sonuca etkisi |
|---|---|---|
| Tek bir referans implementation repository | Çekirdek mimari için zorunlu ve tamamlanmış implementation paketi raporlanmıyor. | Claim edilen bütün davranışın aynı sistemde yeniden üretilmesini zorlaştırır. |
| Bağımsız donanım benchmark'ı | Merkezi mimari için raporlanmıyor. | Latency/throughput savları engineering estimate düzeyinde kalabilir. |
| Kontrol/baseline karşılaştırma sonucu | Benchmark tasarımı öneriliyor; tamamlanmış merkezi sonuç tablosu yok. | JWT/OAuth veya başka mimarilere nicel üstünlük gösterilemez. |
| Formal security proof | Çekirdek claim için akademik formal proof raporlanmıyor. | Threat-model dışındaki veya implementation kaynaklı attack'lara mutlak garanti verilemez. |
| Penetration-test sonuçları | Merkezi bağımsız test raporu bulunmuyor. | Anti-bypass iddialarının gerçek ürün koşulundaki gücü ölçülemiyor. |
| Tek bir standart cryptographic suite | Bilinçli olarak implementation-flexible. | Gerçek güvenlik seviyesi seçilen primitive ve key management'a bağlıdır. |
| Gerçek deployment hata oranları | Raporlanmıyor. | False deny, availability ve operational failure profili nicel olarak bilinmiyor. |
Güvenlik garantisinin koşullu yapısı
Mimarinin “unauthorized effectuation is technically non-completable” sonucu kendi modelinin belirli önkoşulları sağlandığında geçerlidir. En azından:
- Candidate Act doğru yakalanmalı,
- descriptor doğru canonicalize edilmeli,
- PED içindeki key/state korunmalı,
- authority predicates doğru input almalı,
- protected state rollback veya unauthorized mutation'a dirençli olmalı,
- evidence/capability cryptographic binding doğru uygulanmalı,
- Finality Sink'in kendisi doğru ve güvenilir biçimde doğrulama yapmalı,
- bütün gerçek effectuation yolları sink kontrolünden geçmeli
gerekir.
Bu önkoşulların herhangi biri gerçek implementation'da bozulursa patent spesifikasyonundaki ideal state-machine sonucu otomatik güvenlik kanıtı oluşturmaz.
En güvenli teknik sonuç
Bu belgenin en güçlü biçimde desteklediği katkı, “yeni ve deneysel olarak kanıtlanmış bir AI güvenlik ürünü” olmaktan ziyade computation ile external consequence arasına act-specific, stateful, evidence-bound ve sink-verified bir cryptographic execution-finality interlock yerleştiren ayrıntılı bir mimari tasarım ve patent claim çerçevesidir.
Mimarinin ayırt edici fikri, authorization kararını yalnız upstream software veya identity layer'da vermek yerine external effect'in gerçekleşeceği sınırı capability verification'a yapısal olarak bağımlı hale getirmektir.
Bu yapının pratik değeri, overhead'i ve saldırılara gerçek dayanıklılığı ise somut hardware/software implementation, adversarial testing, formal verification ve independent benchmarking ile ayrıca değerlendirilmelidir.
Kaynak ve Yöntem Notu
PDF içindeki tam özgün başlık: Hardware-Rooted Execution-Finality System for Sovereign Artificial Intelligence Infrastructure, AI-Native Telecommunications and Satellites
Zenodo kayıt başlığı: Hardware-Rooted Protected Execution-Finality Using Scoped Non-Bearer Capabilities and Fail-Closed Finality Sinks
Başlık farkı: Zenodo bibliyografik kayıt başlığı ile yüklenen PDF'nin birinci sayfasındaki teknik başlık farklıdır. İki kayıt sessizce birleştirilmemiştir.
Zenodo katkıda bulunan: Sangam Das.
PCT mucidi: Sangam DAS.
Akademik afiliyasyon: Yüklenen PDF başlık sayfasında ve kullanılan doğrulanmış Zenodo/PCT bibliyografik kayıtlarda bu çalışma için güvenle atanabilecek akademik kurum bilgisi bulunmadığından kurum uydurulmamıştır.
Corresponding author: Akademik makale formatında corresponding-author bildirimi bulunmamaktadır.
Eş katkı: Bildirilmemiştir.
Zenodo DOI: 10.5281/zenodo.22888529
Zenodo DOI bağlantısı: https://doi.org/10.5281/zenodo.22888529
Zenodo kayıt zamanı: Dış bibliyografik indeks kaydı 2026 Eylül olarak göstermektedir.
PDF teknik metadata tarihi: 21 Haziran 2026. Bu PDF oluşturma tarihi yayın tarihiyle eş anlamlı kabul edilmemiştir.
İlgili PCT application: PCT/IB2026/055615.
International publication: WO2026150382A2.
PCT filing date: 4 Haziran 2026.
PCT publication date: 16 Temmuz 2026.
Public patent-record status: Kamu patent indeksi “Pending” göstermektedir. Bu statü nihai hukuk görüşü veya patent grant'i olarak yorumlanmamalıdır.
Public patent record: https://patents.google.com/patent/WO2026150382A2/en
Kaynak türü: Patent ilişkili teknik spesifikasyon / protected execution-finality security architecture disclosure.
Hakemlik durumu: Akademik peer-reviewed makale değildir. Patent examination ve PCT publication akademik hakemli yayın yerine geçmez.
Lisans: Zenodo bibliyografik kaydı Creative Commons Attribution 4.0 International (CC BY 4.0) göstermektedir.
Patent hakkı uyarısı: CC BY 4.0, Zenodo'daki içerik belgesinin telifsel yeniden kullanım şartıdır; olası patent haklarını ortadan kaldırdığı veya patent claim'lerinin serbestçe uygulanabileceği anlamına gelmez.
Belge uzunluğu: 8.598 PDF sayfası.
Ana inventive concept: Candidate Act'in non-effective state'te tutulması ve protected validation/evidence/state/capability zincirinin Finality Sink doğrulamasına bağlanması.
Temel Candidate Act örnekleri: AI output, API/tool call, payment instruction, network transmission, storage write, memory/tensor egress, RF/optical transmission, satellite command, model update, actuator command.
Temel descriptor: Machine-Verifiable Act Descriptor; HCAD bunun hash-linked güçlü bir türüdür.
Protected Enforcement Domain örnekleri: TEE, HSM, secure enclave, secure element, protected processor/controller, DPU, SmartNIC ve başka cryptographically isolated substrates.
Protected state örnekleri: nonce, replay state, quota, budget, policy epoch, revocation state, monotonic counter, capability-consumption state.
Validation evidence: LAVR dahil çeşitli signed/sealed/tamper-evident receipt/commitment türleri.
Scoped Non-Bearer Capability: Possession alone'ın yetki vermediği; exact act, descriptor, evidence, state, sink, freshness ve scope binding'i gerektiren bounded effectuation capability.
Finality Gate: Protected validation ve capability release tarafındaki enforcement role.
Finality Sink: External effectuation'ın gerçekleşeceği teknik boundary'de capability'yi doğrulayan ve gerçek release/commit/transmission/actuation'ı kontrol eden role.
Önemli invariant: Capability Release tek başına Effective Finality değildir.
Fail-closed: Capability veya required validation condition absent, stale, revoked, replayed, mismatched, expired, unverifiable veya indeterminate ise Candidate Act non-effective kalır.
Optional predicates: ALF, RBD, CJT, CTBC, DCO ve başka authority/governance objects embodiment'a göre kullanılabilir; bütün implementasyonlarda zorunlu değildir.
Temel claim'ler: Independent Claim 1 method claim; Independent Claim 2 system claim. İki claim aynı protected execution-finality causal chain'i farklı claim türlerinde tanımlar.
Drawing structure: FIGS. 1A–1C Candidate Act formation, protected validation/LAVR/capability release ve sink-side verification/fail-closed/external effectuation zincirini açıklar.
Görsel yeniden inşa: FIGS. 1A–1C'nin source-described semantic relationships'ı Verianla için bağımsız inline SVG olarak yeniden kurulmuştur; patent çizimi kompozisyonu kopyalanmamıştır.
Deneysel veri seti: Çekirdek mimari için akademik anlamda merkezi bir experimental dataset raporlanmamaktadır.
Kontrol grubu: Yoktur; bu bir kontrollü deney çalışması değildir.
İstatistiksel analiz: Çekirdek architecture validation için p-değeri, confidence interval veya effect size raporlanmamaktadır.
Benchmark: Kaynak benchmark harness'lerinin nasıl kurulabileceğini ve çeşitli engineering latency estimates'i tarif etmektedir; bunların tamamı ölçülmüş benchmark sonuçları olarak yorumlanmamalıdır.
Latency notu: Kaynakta farklı embodiment'lar için çok sayıda expected/representative/non-limiting latency aralığı bulunmaktadır ve bazı tablolar açıkça “engineering estimates, not benchmark measurements” olarak tanımlanır.
Formal security proof: Yüklenen spesifikasyonda çekirdek mimari için bağımsız akademik formal proof veya tam formal-verification raporu tespit edilmemiştir.
Independent validation: Çekirdek mimarinin tamamı için bağımsız üçüncü taraf hardware benchmark veya penetration-test sonucu tespit edilmemiştir.
Threat model: Ordinary software compromise, replay, rollback, stale state, wrong-sink use, act substitution, capability misuse, bypass path ve related execution-boundary attacks ele alınmaktadır.
Temel güvenlik varsayımı: Protected Enforcement Domain ve Finality Sink'in security-critical key/state/verification işlevlerinin ordinary untrusted software tarafından bypass veya forge edilememesi gerekir.
Path-coverage sınırı: Candidate Act'in başka bir ungated effectuation path üzerinden dış etki üretebilmesi halinde o yol protected execution-finality architecture'ın sağladığı gating kapsamının dışında kalabilir; kaynak anti-bypass/path-coverage embodiment'larıyla bunu kapatmayı amaçlar.
Hukuki/policy sınırı: Mimari hukuki kararın doğruluğunu kendisi belirlemek zorunda değildir; externally defined authority/policy objects machine-verifiable predicate olarak kullanılabilir.
Finansman: Zenodo bibliyografik kaydında grants/funding verisi bulunmamaktadır; kaynakta akademik funding statement tespit edilmemiştir.
Çıkar çatışması: Akademik makale biçiminde ayrı competing-interests statement tespit edilmemiştir.
Data Availability: Çekirdek mimari bir deney veri setine dayanmadığından geleneksel data-availability statement yoktur.
CRediT / Author Contributions: Akademik CRediT bildirimi bulunmamaktadır.
Temel yorum sınırı: Patent disclosure'daki claim, expected performance, prior-art ayrımı ve security guarantee ifadeleri bağımsız ampirik veya hukuki doğrulama yerine geçmez.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir