


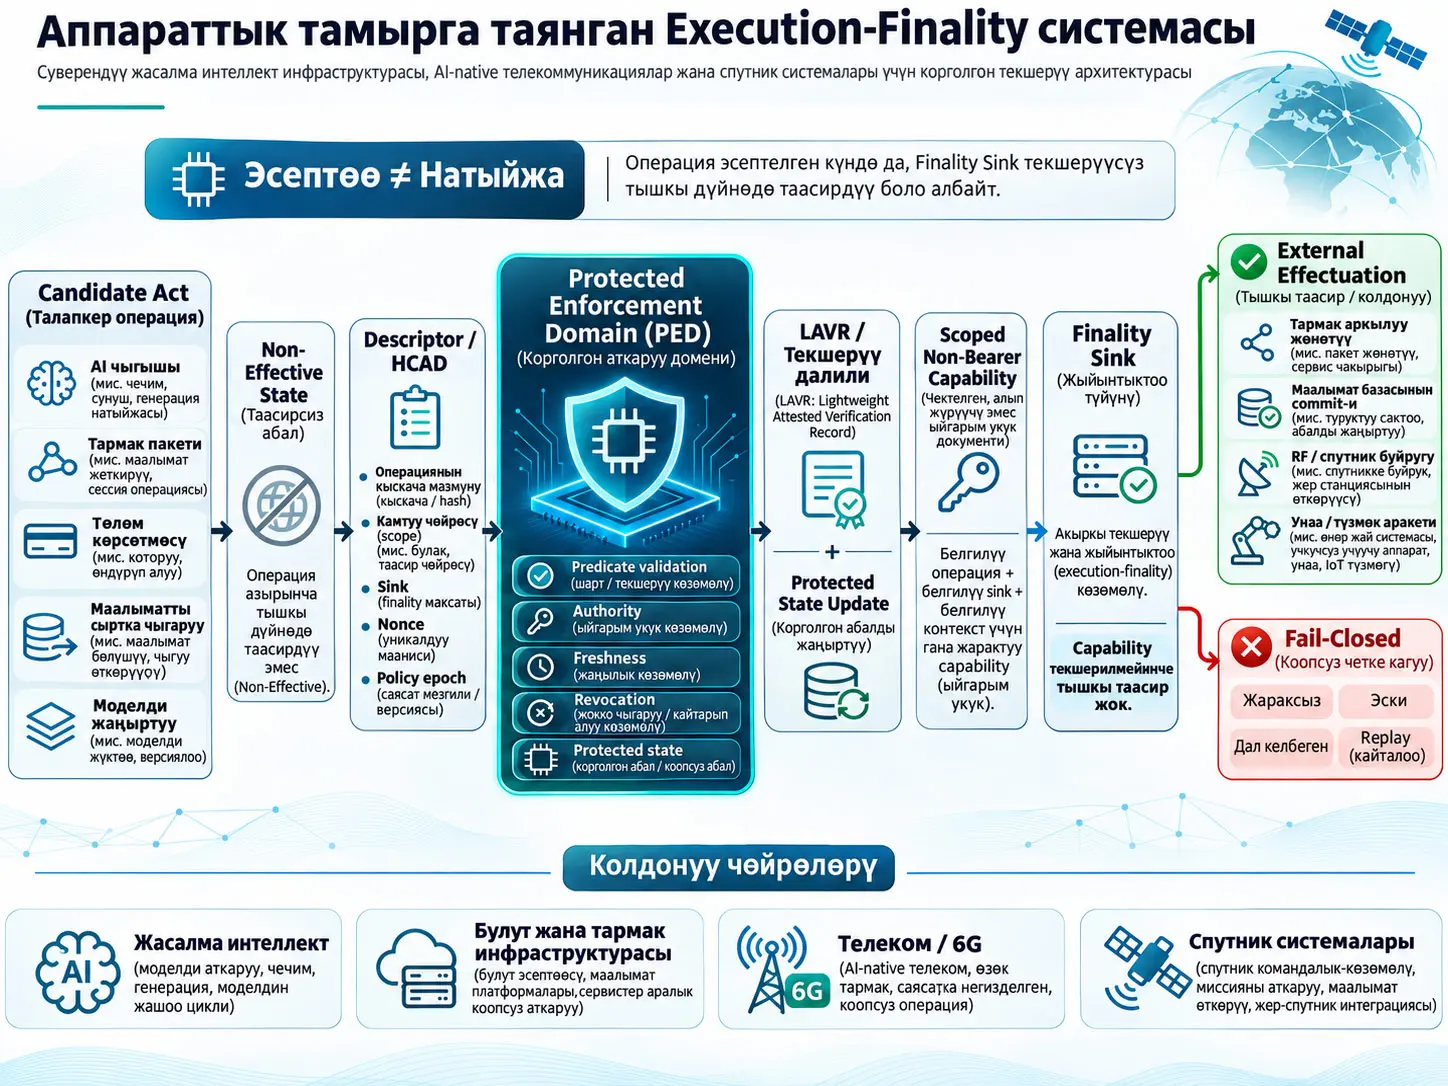
Protected execution-finality architecture — эсептөөнүн же машина даярдаган операциянын жөн гана түзүлгөнү, ыйгарым укук берилгени, кол коюлганы же багытталганы үчүн тышкы дүйнөдө таасир жаратуусуна жол бербөөнү көздөгөн; сунушталган операцияны адегенде Candidate Act деп аталган таасирсиз абалда кармаган, операциянын контекстин машина текшере ала турган descriptor менен аныктаган, талап кылынган ыйгарым укук жана абал шарттарын корголгон enforcement domain ичинде баалаган, текшерүү далили менен корголгон абалдын өзгөрүшүн capability release менен байланыштырган жана акырында реалдуу таасир чек арасындагы Finality Sink текшерүүсүн милдеттүү кылган аппараттык негизге таянган/криптографиялык коопсуздук архитектурасынын сунушу. Булактын негизги принциби “computation is not consequence” деп берилет: системанын операцияны эсептеши же даярдашы анын тышкы дүйнөдө натыйжа жаратышы үчүн өзүнөн-өзү ыйгарым укук бербейт.
Булактын өзөктүк процессинде AI чыгышы, API чакыруусу, маалыматты сыртка чыгаруу, төлөм көрсөтмөсү, тармак пакети, tensor же эс тутум өткөрүүсү, RF чыгаруу, спутник буйругу, маалымат базасынын commit-и, моделди жаңыртуу же физикалык actuation адегенде Candidate Act катары аныкталып, Non-Effective State ичинде кармалат. Андан кийин Candidate Act үчүн машина текшере ала турган Act Descriptor же анын күчтүүрөөк түрү болгон HCAD — Hash-Linked Candidate Act Descriptor түзүлөт. Protected Enforcement Domain (PED) act class, destination, purpose, jurisdiction, policy epoch, nonce, freshness, revocation, quota, runtime state жана тиешелүү embodiment талап кылган башка predicate-терди текшерет. Керектүү protected state жаңыртылат же керектелет; validation evidence артык көрүлгөн түрлөрдүн бири болгон LAVR — Ledger-Anchored Validation Receipt менен байланышышы мүмкүн. Ийгиликтүү текшерүүдөн кийин ошол Candidate Act жана ошол Finality Sink үчүн гана жарактуу Scoped Non-Bearer Capability түзүлөт. Finality Sink capability-ни текшермейинче операция тышкы дүйнөдө таасирдүү боло албайт.
“Non-bearer” деген түшүнүк бул жерде өзгөчө маанилүү. Булактын аныктамасы боюнча capability-нин жөн гана колго түшүрүлүшү же көчүрүлүшү ыйгарым укук бербейт. Capability Candidate Act-ке, descriptor-га, protected validation evidence-ка, protected state-ке, Finality Sink-ке, execution-finality boundary-ге, freshness/nonce абалына, policy epoch-ка жана уруксат берилген effectuation scope-ка байланышы мүмкүн. Башка операцияда, башка sink-те, башка убакта же replay аркылуу кайра колдонулса, текшерүү өтпөй тургандай долбоорлонот.
Булак бул архитектураны AI системаларына, GPU/accelerator fabric-терине, cloud жана edge инфраструктурасына, 5G/6G жана AI-RANга, non-terrestrial networks жана спутниктерге, CBDC жана төлөм системаларына, маалыматты сыртка чыгарууга, маалымат базаларына, memory fabric-терине, robotic/industrial actuation жана башка effect-capable системаларга жайылткан миңдеген беттик embodiment жана claim колдоосун берет. Бирок бул тармактардын баарында бир эле объекттер милдеттүү деп айтылбайт. Өзөктүк invariant — Candidate Act тышкы таасир жаратканга чейин descriptor-bound protected validation, protected state/evidence, scoped capability жана sink-side verification чынжырынан өтүшү керек.
Эң маанилүү илимий жана техникалык чечмелөө чеги мындай: жүктөлгөн документ көз карандысыз өндүрүмдүүлүк баалоо макаласы эмес. Анда көп сандаган pseudocode, threat model, hardware mapping, implementation example, expected latency аралыгы, simulation/benchmark сунушу жана patent claim бар; бирок булар бүт архитектура көз карандысыз аппараттык прототиптерде салыштырма тажрыйба менен текшерилгенин көрсөтпөйт. Булактагы “line-rate”, “structurally non-completable”, “prevents” же белгилүү latency budget-тар контекстине жараша архитектуралык доомат же non-limiting engineering estimate катары окулушу керек; өлчөнгөн жана кайталанган тажрыйба жыйынтыгы катары эмес.
Бул документ классикалык илимий макала эмес
Булактын илимий жана техникалык баалуулугун туура баалоо үчүн адегенде документтин түрүн туура аныктоо керек. Бул гипотеза–тажрыйба–статистика–жыйынтык тартибинде жазылган рецензияланган изилдөө макаласы эмес. Булак PCT патент үй-бүлөсү менен байланышкан өтө кеңири техникалык disclosure болуп саналат. Ал өзөктүк архитектураны аныктайт; ар башка аппараттык жана өнөр жай чөйрөлөрүнө колдонулчу embodiment-тарды берет; prior-art айырмачылыктарын талкуулайт; patent claim-дерди колдоо үчүн pseudocode, state-machine логикасы, cryptographic binding түзүмдөрү, threat assumptions, failure modes жана implementation alternatives сунуштайт.
Демек, булактагы “the invention prevents”, “the architecture enables” же “the system ensures” түрүндөгү сүйлөмдөрдүн эпистемикалык статусу көзөмөлдөнгөн тажрыйбада өлчөнгөн табылга менен бирдей эмес. Булар патент спецификациясы сүрөттөгөн архитектуралык жүрүм-турум же applicant claim. Verianla баянында бул эки деңгээл аралаштырылган эмес.
Execution Finality Бул Документте Эмнени Билдирет?
Execution finality — булакта эсептөө же даярдалган операция ички системадагы сунуш болуудан чыгып, тармак аркылуу жөнөтүү, маалыматты сыртка чыгаруу, туруктуу жазуу, төлөм settlement, RF чыгаруу, tool invocation же физикалык actuation сыяктуу тышкы натыйжа жараткан таасирге айланар алдындагы техникалык көзөмөл чекити; архитектура бул өтүү protected validation жана Finality Sink текшерген scoped capability болгондон кийин гана ишке ашышын көздөйт.
“Computation” менен “consequence” эмне үчүн бөлүнөт?
AI моделинин буйрук жаратышы, төлөм кыймылдаткычынын которууну түзүшү же router-дин packet даярдашы али тышкы дүйнөдөгү акыркы таасир эмес. Булак ушул айырманы архитектуранын баштапкы чекити кылат.
Мисалы, AI агент:
- файлды сыртка жөнөтүүнү чечиши мүмкүн,
- API чакыруусун даярдай алат,
- төлөм көрсөтмөсүн түзө алат,
- маалымат базасынын сабын өзгөрткүсү келиши мүмкүн,
- роботтук системаны кыймылдата турган буйрукту эсептей алат.
Булактын мамилесинде бул чечимдердин эч бири өзүнөн-өзү execution authority түзбөйт. Операция адегенде Candidate Act болуп саналат. Реалдуу таасир чек арасына чейин “non-effective” абалда кармалат.
Булактын TCP, TLS, HTTPS, OAuth жана distributed ledger салыштыруусу
Булак өзүнүн маселесин түшүндүрүүдө учурдагы протоколдор ар башка чек араларды чечет деп ырастайт. TCP ишенимдүү иреттүү жеткирүүнү, TLS корголгон байланыш каналын, HTTPS authenticated encrypted web interaction-ды, OAuth delegated authorization-ды, ал эми distributed ledger-лер окуяларды иреттөө/каттоону карай турганын белгилейт.
Булак авторунун борбордук дооматы — булардын эч бири өзүнчө “ушул конкреттүү операция ушул конкреттүү тышкы таасир чек арасынан азыр өтүүгө ыйгарым укуктуубу?” деген суроону жалпы жана милдеттүү execution-finality primitive катары чечпейт.
Бул билдирүү булактын prior-art жана патентке жарамдуулук аргументи. Verianla муну “дүйнөдөгү эч бир учурдагы система бул функцияны эч кандай түрдө аткара албайт” деген көз карандысыз жана универсалдуу илимий чындыкка айлантпайт.
Өзөктүк техникалык объекттер
| Түшүнүк | Булактагы техникалык мааниси | Чечмелөө чеги |
|---|---|---|
| Candidate Act | Тышкы таасир жаратуу потенциалы бар, даярдалган, бирок али таасирдүү болууга уруксат берилбеген операция, чыгыш же буйрук. | Али реалдуу effectuation эмес. |
| Non-Effective State | Candidate Act эсептелген, queued, buffered же staged болушу мүмкүн болсо да external consequence жаратпаган абал. | Колдонмонун бул абалды чындап non-bypassable кылышы implementation-га байланыштуу. |
| Act Descriptor / CAD | Candidate Act-тин effectuation-relevant касиеттерин canonical жана машина текшере ала турган түрдө сүрөттөгөн объект. | Булак белгилүү бир serialization форматын милдеттүү кылбайт. |
| HCAD | Hash-Linked Candidate Act Descriptor; descriptor-дун күчтүүрөөк, cryptographically linked түрлөрүнүн бири. | Ар бир embodiment HCAD колдонууга милдеттүү эмес. |
| Protected Enforcement Domain — PED | Authority predicate-терди жана protected state-ти кадимки application control-дан обочолонгон түрдө текшерген корголгон чөйрө. | TEE, HSM, secure enclave, DPU, SmartNIC сыяктуу ар башка substrate-тар колдонулушу мүмкүн. |
| Protected State | Nonce, replay state, quota, budget, revocation, policy epoch же ушуга окшогон коопсуздук-критикалык mutable абал. | Кайсы state керек экени embodiment-ка байланыштуу. |
| Validation Evidence | Кайсы Candidate Act кайсы predicate жана state астында текшерилгенин көрсөткөн protected evidence. | Жөнөкөй post-hoc audit log менен бир нерсе катары аныкталбайт. |
| LAVR | Ledger-Anchored Validation Receipt; булак артык көргөн tamper-evident validation evidence түрлөрүнүн бири. | Ар бир diagnostic же non-effect-capable embodiment-да милдеттүү болбошу мүмкүн. |
| Scoped Non-Bearer Capability | Белгилүү act, descriptor, sink, state, evidence, freshness жана scope-ка байланган effectuation enablement объекти. | Жалпы reusable credential же жөн гана possession менен колдонулган bearer token эмес. |
| Finality Gate | Protected validation жана capability availability/release тарабындагы enforcement механизми. | Finality Sink менен бирдей роль эмес; айрым implementation-дарда бир физикалык түзмөктүн ичинде болушу мүмкүн. |
| Finality Sink | Candidate Act тышкы дүйнөдө чындап таасирдүү боло турган акыркы техникалык чек араны көзөмөлдөгөн текшерүүчү. | Capability release болгонунун өзү Effective Finality эмес. |
| ALF | Algorithmic Logic Fingerprint; айрым embodiment-дарда approved/measured operative logic state-ти текшерүүгө багытталган predicate. | Өзөктүк архитектуранын бардык embodiment-дарында милдеттүү эмес. |
| RBD | Runtime Behavioral Descriptor; байкалган runtime жүрүм-турумун чектелген, машина текшере ала турган descriptor катары көрсөтүүнү көздөйт. | RBD өзүнөн-өзү жаман ниеттин же factual falsityнин далили эмес. |
| CJT | Compliance Jurisdiction Token; jurisdiction/purpose сыяктуу authority context-тердин машина текшере ала турган input-у катары колдонулчу объект. | Система укуктук чечим чыгарат дегенди билдирбейт. |
Candidate Act Descriptor эмне үчүн керек?
Эгер система “бул колдонуучуга жалпысынан уруксат берилген” деген broad authorization гана колдонсо, уруксат кайсы exact операция үчүн берилгени бүдөмүк калышы мүмкүн. Булак descriptor мамилеси менен операция классын, максатты, scope, Finality Sink, policy epoch, nonce жана башка effectuation-relevant талааларды детерминисттик өкүлчүлүктө байланыштырууну сунуштайт.
Булакта descriptor түзүүнүн негизги pseudocode байланышы төмөнкүдөй:
canonical_descriptor =
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_DESCRIPTOR,
        descriptor_inputs
    )

descriptor_digest =
    HASH(canonical_descriptor)
CANONICALIZE эмне кылат? Бирдей маанидеги descriptor ар башка serialization же field ordering себептүү ар башка чечмеленбеши үчүн кириштерди детерминисттик өкүлчүлүккө келтирүүнү көздөйт.
HASH эмне кылат? Canonical descriptor үчүн cryptographic digest түзөт. Булактын өзөктүк claim-и бир гана hash алгоритмине бекитилбейт.
Domain separator эмне үчүн бар? Бирдей byte тизмеги башка маалымат түзүмүндө же башка протокол контекстинде жаңылыш эквивалент деп кабыл алынышынын тобокелдигин азайтуучу cryptographic domain separation логикасы.
Бирдиги кандай? Бул физикалык өлчөө теңдемеси эмес. Чыгыш колдонулган cryptographic hash функциясына жараша узундуктагы бит тизмеги/digest болуп саналат.
Mandatory Act Binding эмнелерди бири-бирине байланыштырат?
Булакта кеңири binding түзүмү Candidate Act менен төмөнкү контексттерди бир cryptographic commitment ичинде байланыштырууну көздөйт:
mandatory_act_binding_digest =
HASH(
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_BINDING,
        Candidate_Act_digest,
        Mandatory_Act_Descriptor_digest,
        authority_state_digest,
        LAVR_digest_or_prepared_event_digest,
        protected_state_transition_digest,
        Finality_Gate_identifier,
        Finality_Sink_identifier,
        destination_context_digest,
        jurisdiction_context_digest,
        policy_epoch,
        revocation_epoch,
        nonce
    )
)
Бул түзүмдүн негизги идеясы — “мурда текшерилген ыйгарым укук” менен “азыр сыртка чыгууга аракет кылып жаткан exact операциянын” ортосунда cryptographic байланыш түзүү. Candidate Act өзгөрсө, sink өзгөрсө, nonce же epoch башка болсо, destination өзгөрсө же байланыштырылган evidence/state дал келбесе, ошол binding жарактуу бойдон калбашы көздөлөт.
Бул pseudocode security proof эмес. Cryptographic коопсуздук тандалган hash/MAC/signature primitive-ге, key management-ка, canonicalization туура ишке ашырылышына, protected state rollback-resistant болушуна жана бардык bypass жолдору чындап Finality Sink көзөмөлүнө алынганына байланыштуу.
Scoped Non-Bearer Capability Bearer Token-дан Эмне Үчүн Айырмаланат?
Булактын аныктамасында bearer credential-ды кармоо көп учурда колдонуу үчүн жетиштүү болсо, scoped non-bearer capability үчүн possession гана жетишсиз; capability exact Candidate Act, descriptor, validation evidence, protected state, Finality Sink, freshness/nonce, epoch жана permitted effectuation scope менен дал келиши керек жана башка операцияга, sink-ке же убакыт контекстине көчүрүлүп/replay жасалса жараксыз болушу көздөлөт.
“Non-bearer” бул жерде стандарттуу протокол аталышы эмес
Scoped Non-Bearer Capability — булак архитектурасына мүнөздүү architecture-specific бириккен терминдердин бири. Булак мунун кадимки API key, OAuth token, session cookie, application permission же reusable user credential эмес экенин өзгөчө белгилейт.
Capability ар башка embodiment-дарда cryptographic key, MAC-protected capability, output-release key, routing capability, memory-write permission, DMA enablement, settlement authorization, RF transmit-enable condition же башка bounded enablement object түрүндө ишке ашырылышы мүмкүн.
Ошондуктан capability-нин бирдиктүү wire format-ы жок. Жалпы элемент — authority “жалпы колдонуучу укугуна” эмес, белгилүү бир consequence үчүн чектелет.
Protected state эмне үчүн capability-ден мурда жаңыртылат?
Булактын критикалык долбоордук чечимдеринин бири — authorization жөн гана credential текшерүүсү болуп калбашы. Nonce колдонулушу, quota decrement, budget update, replay-cache insertion, revocation state же monotonic sequence advancement сыяктуу mutable security state операциялары capability release-ден мурда же аны менен атомдук түрдө байланыштырылышы мүмкүн.
Мисалы, бир жолку уруксат ошол эле nonce менен кайра сунушталса, protected state мурунку колдонулушун көрсөтүшү керек. Болбосо cryptographically valid көрүнгөн эски capability replay кылынышы мүмкүн.
Булактын Protected Finality Transaction түшүнүгү дал ушул иреттөө маселесин чечүүгө багытталган: state transition жана validation evidence жөн гана “кийин log кылынбастан”, capability колдонууга жеткиликтүү болушунун prerequisite-и болушу көздөлөт.
Atomicity эмне үчүн маанилүү?
Эки өзүнчө операцияны элестетели: система адегенде “ALLOW” чечимин чыгарат, андан кийин state-ти жаңыртууга аракет кылат. Биринчи кадам ийгиликтүү болуп, экинчиси иштебей калса, ошол эле authorization кайра колдонулушу мүмкүн. Тескерисинче, state керектелип, capability такыр чыкпай калса башка шайкешсиздик пайда болот.
Булак ошондуктан LAVR/evidence жана protected-state update-ти protected transaction, write-ahead log, sealed two-phase commit, monotonic counter, HSM/enclave transaction, hash-chain commitment же башка crash-consistent механизмдер менен бириктире алган implementation-дарды сүрөттөйт.
Бул бардык платформаларда бир гана atomicity механизми милдеттүү дегенди билдирбейт; patent disclosure ар башка техникалык жолдорду ачык калтырат.
Finality Gate менен Finality Sink Бир Эле Нерсеби?
Жок. Булакта Finality Gate же Protected Enforcement Domain predicate validation, protected-state handling, evidence commitment жана scoped capability release тарабын аткарса, Finality Sink Candidate Act чындап тышкы таасир жарата турган boundary-де capability-ни кайра текшерип, effectuation-га уруксат берген же бербеген акыркы техникалык көзөмөл чекити болуп саналат; айрым колдонмолордо экөө бир физикалык компоненттин ичинде болушу мүмкүн, бирок функционалдык ролдору өзүнчө.
Capability Release эмне үчүн өзүнөн-өзү finality эмес?
Булактын бул жердеги айырмасы абдан так. Protected Enforcement Domain capability-ни даярдап release кылган болушу мүмкүн; бирок Candidate Act али “externally effective” эмес.
Булак аралык абалды:
ALLOW_PENDING_SINK_VERIFICATIONдеп атайт. Effective Finality intended Finality Sink төмөнкүлөрдү:
- capability authenticity-ни,
- descriptor/act binding-ти,
- sink жана boundary identity-ни,
- freshness/nonce абалын,
- policy/revocation epoch-ту,
- evidence/state binding-ти,
- permitted scope-ту
текшергенден кийин гана ишке ашат.
Fail-closed деген эмне?
Fail-closed — система коопсуз түрдө чечим чыгара албаган учурда effectuation-га уруксат бербейт дегенди билдирет. Булак absent, invalid, stale, revoked, exhausted, replayed, expired, timed-out, unverifiable же indeterminate capability абалдарында Candidate Act non-effective бойдон калуусун талап кылат.
Айрыкча “indeterminate” абалы permissive default деп эсептелбеши маанилүү. Керектүү revocation state жеткиликсиз болсо, attestation ишке ашпаса же required evidence текшерилбесе, булак жүрүм-турумду “убактылуу уруксат бер” эмес, “effectuation-ды токтот” деп аныктайт.
Complete path coverage маселеси
Finality Sink чындап коопсуздук кепилдигин бере алышы үчүн protected operation башка чыгыш жолу аркылуу bypass кылынышы мүмкүн болбошу керек. Мисалы, network egress NIC аркылуу gate кылынса, бирок альтернативдүү DMA же debug жолу ошол эле маалыматты сыртка чыгара алса, өзөктүк invariant бузулат.
Булак ошондуктан effectuation-path registry, physically disabled paths, cryptographically disabled paths, parent Finality Sink жана capability-gated interfaces сыяктуу anti-bypass ыкмаларын сүрөттөйт.
Бул ошондой эле архитектуранын маанилүү божомолун көрсөтөт: корголууга тийиш болгон бардык реалдуу effectuation жолдору туура моделделип, gate кылынышы керек. Белгисиз же корголбогон альтернативдүү жол бар болсо, булак архитектурасы ырастаган коргоо ал жол үчүн өзүнөн-өзү колдонулбайт.
Төрт жалпы effectuation-boundary классы
| Чек ара классы | Корголгон таасир | Булакта берилген мисалдар |
|---|---|---|
| State-Commitment and Ledger Boundary | Туруктуу же бөлүшүлгөн state өзгөрүшү | CBDC settlement, payment switch, wallet debit/credit, ledger commit, database commit, token issuance. |
| Radiative and RF-Emission Boundary | Электромагниттик/радиативдик физикалык чыгыш | RF front-end enable, beamforming, satellite uplink, baseband-to-RF transition, wake-energy transmission. |
| Memory and Accelerator-Fabric Boundary | Memory/tensor/model state-тин ташылышы же ачыкка чыгышы | DMA, RDMA, PCIe/CXL, GPU fabric, accelerator egress, model loading, tensor transfer, KV-cache/memory paths. |
| Network and Dynamic-Egress Boundary | Network transmission же cross-domain export | DPU, SmartNIC, eBPF admission point, gateway, UPF, cloud egress, API/network boundary. |
Finality Sink мисалдары эмне үчүн мынчалык ар түрдүү?
“Sink” физикалык агызуучу чекит дегенди билдирбейт. Булак бул терминди consequence биринчи жолу ишке ашчу техникалык interface үчүн колдонот.
Ошондуктан ар башка embodiment-дарда Finality Sink:
- NIC/DPU packet egress gate,
- database commit layer,
- storage controller,
- memory controller,
- GPU/accelerator output interface,
- RF transmit chain,
- satellite command interface,
- payment settlement switch,
- tool dispatcher,
- actuator/motor controller
болушу мүмкүн.
Жалпы функция — Candidate Act даярдаган жогорку деңгээлдеги программа ошол эле учурда final authority болбошу.
ALF жана RBDнин ролу
Algorithmic Logic Fingerprint (ALF) — айрым AI embodiment-дарында колдонулган logic-state/provenance predicate үй-бүлөсү. Булак approved logic condition менен runtime/measured state ортосундагы шайкештикти текшерүү үчүн digest, measurement, attestation же башка machine-verifiable representation колдонулушу мүмкүн экенин түшүндүрөт.
Runtime Behavioral Descriptor (RBD) болсо системанын иш учурундагы tool call, retrieval, memory access, connector use, workflow transition, destination selection же башка governance-relevant жүрүм-турумун bounded descriptor катары жыйынтыктоону көздөйт.
ALF “модель жакшы экенин”, RBD болсо “жүрүм-турум коопсуз экенин” универсалдуу түрдө далилдей турган өлчөм эмес. Булар айрым embodiment-дардагы protected predicate set-тин кириштери. Булак бардык embodiment-дар бардык optional object-терди колдонууга милдеттүү эмес экенин ачык белгилейт.
CJT менен укуктук чечимдин айырмасы
Compliance Jurisdiction Token (CJT) — jurisdiction, purpose же authority context сыяктуу machine-readable шарттарды protected validation-га жеткире ала турган artefact.
Булак укуктук чечим системадан тышкары competent authority, regulator, controller, enterprise authority же башка түзүм тарабынан чыгарылышы мүмкүн экенин да түшүндүрөт. Execution-finality системасы мыйзамды өзү “чечмелеген сот” эмес; externally defined authority state-ти machine-verifiable predicates кылып, technical effectuation менен байланыштырууну көздөйт.
Cold path менен hot path эмне үчүн бөлүнөт?
Булак кеңири identity, jurisdiction, revocation, attestation же policy evaluation ар бир packet/tensor/micro-operation үстүндө кайталанса жогорку latency жаралышы мүмкүн экенин моюнга алат. Ошондуктан көп embodiment-дарда эки катмарлуу мамиле колдонулат.
| Катмар | Типтүү милдеттер | Максат |
|---|---|---|
| Cold path | Authority establishment, policy compilation, attestation, revocation refresh, quorum, CJT/authority object validation, model/policy enrollment. | Оорураак операцияларды latency-критикалык effectuation учурунан сыртка чыгаруу. |
| Hot path | Capability MAC/tag check, sink identity, descriptor digest, nonce/freshness, expiry, policy epoch, replay state жана bounded local checks. | Finality Sink жакынында кичирээк жана детерминисттик текшерүү жүргүзүү. |
Бул архитектуралык бөлүнүү булактын “low-latency” дооматынын негизи. Бирок булакта берилген микро/миллисекундалык аралыктардын көбү “expected”, “representative”, “non-limiting” же “engineering estimate” катары берилет.
Мисалы, белгилүү VI+CJT embodiment-да optimize edge cold-path validation үчүн болжол менен 25–75 µs, software-only protected-edge үчүн болжол менен 80–300 µs жана hot-path capability check үчүн болжол менен 0,5–5 µs сыяктуу маанилер берилет. Булактын башка embodiment-дарында такыр башка latency аралыктары бар. Бул маанилер бүт архитектура үчүн бир өлчөнгөн өндүрүмдүүлүк жыйынтыгы эмес.
Булак башка жерде estimated costs үчүн түз эле “not benchmark measurements” деген түшүндүрмөнү колдонот. Ошондуктан Verianla бул убакыттарды benchmark жыйынтыгы катары классификациялабайт.
Threat model эмнени божомолдойт?
Булак threat model ичинде ordinary application code, model-serving process, host operating system, driver, workflow software же agent compromised, malicious, misconfigured болушу же bypass аракетин жасашы мүмкүн деп божомолдой алат.
Мисал коркунучтардын арасында:
- stale capability replay,
- wrong-sink replay,
- nonce reuse,
- rollback,
- act mutation,
- descriptor substitution,
- stale policy/revocation epoch,
- capability copying,
- ungated alternative output path,
- TOCTOU сыяктуу upstream decision менен downstream act ортосундагы ажырым
бар.
Бирок threat model өзү чабуулдар практикада ийгиликтүү токтотулганын көрсөткөн көз карандысыз penetration-test жыйынтыгы эмес. Коопсуздук архитектурасынын иш жүзүндөгү коопсуздугу PED жана Finality Sink бүтүндүгү, key protection, side channels, firmware/boot chain, policy correctness, path coverage, cryptographic primitive тандоо жана implementation bugs сыяктуу кошумча факторлорго байланыштуу.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Бул жердеги “ыкма” кантип түшүнүлүшү керек?
Бул булакта ыкма тажрыйба тобуна колдонулган treatment же үйрөтүлгөн машина үйрөнүү моделинен көрө technical specification method мүнөзүндө. Булак Candidate Act кантип кармаларын, descriptor качан түзүлөрүн, кайсы protected state өзгөртүлөрүн, evidence качан commit кылынарын жана Finality Sink эмнени текшерерин state-machine жана pseudocode негизиндеги архитектура менен аныктайт.
Өзөктүк protected execution-finality агымы
Atomic Finality Commitтин 11 баскычтуу ирети
| Баскыч | Абал / операция | Candidate Act тышкы таасир жарата алабы? |
|---|---|---|
| 1 | Candidate Act Non-Effective State ичинде кармалат. | Жок |
| 2 | HCAD же equivalent descriptor түзүлөт. | Жок |
| 3 | Required predicates текшерилет. | Жок |
| 4 | LAVR / validation evidence даярдалат. | Жок |
| 5 | Protected-state transition даярдалат. | Жок |
| 6 | Scoped capability даярдалат, бирок externally usable эмес. | Жок |
| 7 | LAVR жана protected-state update commit/seal кылынат. | Жок |
| 8 | Capability Release finalize кылынат. | Азырынча жок |
| 9 | ALLOW_PENDING_SINK_VERIFICATION абалы пайда болот. | Жок |
| 10 | Finality Sink capability-ни текшерет. | Текшерүү жүрүп жатканда жок |
| 11 | Sink текшерүүсү ийгиликтүү болсо Effective Finality ишке ашышы мүмкүн. | Ооба, validated scope ичинде гана |
Бул иреттин борбордук өзгөчөлүгү — “ALLOW чечими берилди” менен “act тышкы дүйнөдө ишке ашты” деген окуялар бирдей кабыл алынбайт.
Independent Claim 1 жана Claim 2нин өзөгү
| Claim | Түрү | Борбордук мазмун |
|---|---|---|
| Independent Claim 1 | Method claim | Candidate Actти non-effective кармоо; descriptor түзүү; PED ичинде predicates + protected state; evidence commit; scoped non-bearer capability; Finality Sink check; failure учурунда fail-closed. |
| Independent Claim 2 | System claim | Hardware-rooted / hardware-isolated / cryptographically protected enforcement domain менен Finality Sinkти системанын компоненттери катары аныктайт жана ошол эле causal chainди component responsibilities түрүндө ишке ашырат. |
Claim 2 ошондой эле PED жана Finality Sink бир component ичинде же өзүнчө, бирок cryptographically/logically/operationally coupled components катары ишке ашырылышы мүмкүн экенин белгилейт.
Кийинки claim-дер эмне кылат?
Булак өзөктүк архитектураны көптөгөн dependent жана domain-specific claim-дер менен кеңейтет. Мисалы, network-interface egress, DMA/memory commit, accelerator egress, RF transmit interface, motor control, satellite/optical links, AI inference, model mutation, KV-cache, CBDC settlement жана silicon/fabric sovereignty сыяктуу адистештирилген effectuation boundaries аныкталат.
Акыркы бөлүмдөрдөгү Claim 214 жана 214A heterogeneous silicon processing жана rack-scale AI inference egress контекстине өтөт. Бул жерде Finality Sink DMA descriptor release, memory-window opening, interconnect-lane enablement же optical modulation voltage assertion сыяктуу реалдуу hardware enablement шарттарын көзөмөлдөй алары сүрөттөлөт.
Булар документтин камтуу чөйрөсүн кеңейтүүлөр. Аппарат өндүрүүчү бул мүмкүнчүлүктөрдү чындап өз продуктусунда ишке ашырганын көрсөткөн эксперименттик далил эмес.
Бул Спецификация Эксперименттик Түрдө Текшерилген Өндүрүмдүүлүк Жыйынтыгын Береби?
Булак архитектуранын ишке ашырылуучулугун түшүндүрүү үчүн pseudocode, threat model, latency бюджеттери, сунушталган benchmark harness-тер жана айрым representative simulation сценарийлерин берет; бирок жүктөлгөн спецификацияда өзөктүк архитектура көз карандысыз үчүнчү тарап жүргүзгөн кайталануучу аппараттык прототип benchmark-ы, салыштырма талаа тажрыйбасы же formal security proof менен текшерилгени көрсөтүлбөйт жана айрым latency таблицалары ачык түрдө “engineering estimates, not benchmark measurements” деп аныкталат.
Benchmark Enablement менен benchmark жыйынтыгынын айырмасы
Булак PHOSITA өндүрүмдүүлүктү кантип текшере алары тууралуу мисал benchmark harness сунуштайт. Мисалы, conventional JWT/OAuth gateway, stacked credential path жана seven-bound scoped non-bearer capability verifier бирдей Candidate Act workload астында салыштырылышы мүмкүн.
Сунушталган метрикалардын арасында:
- transactions per second,
- p50/p95/p99/p999 latency,
- CPU utilization,
- memory allocation per act,
- bytes parsed,
- cryptographic operation саны,
- state lookup саны,
- cache-hit rate,
- invalid-request rejection cost,
- unauthorized-effectuation count
бар.
Бирок “benchmark ушундай жасалышы мүмкүн” деген түшүндүрмө “benchmark жасалып, мындай жыйынтык алынды” деген менен бирдей эмес.
Latency сандары кантип окулушу керек?
Документте ар башка embodiment-дар үчүн көп latency аралыктары бар. Мисалы, белгилүү VI+CJT cold/hot-path мисалында болжол менен 25–75 µs optimized cold path жана болжол менен 0,5–5 µs hot-path capability check баасы берилет. Башка ALF/RBD же payment embodiment-дарында миллисекунддук башка аралыктар бар.
Булак бул сандарды көп учурда:
- expected,
- representative,
- non-limiting,
- illustrative,
- engineering estimate
деп мүнөздөйт.
Ошондуктан ар башка embodiment-дардагы болжолдуу latency сандарын бир гана “архитектура 0,5 µs ичинде иштейт” деген жыйынтыкка түшүрүү илимий жактан туура эмес.
Булак колдогон техникалык жыйынтыктар
- Булак ачык protected execution-finality state machine жана component architecture аныктайт.
- Candidate Act, Non-Effective State, descriptor/HCAD, PED, protected state, validation evidence/LAVR, scoped non-bearer capability жана Finality Sink түшүнүктөрү техникалык жактан кеңири сүрөттөлгөн.
- Capability Release менен Effective Finality өзүнчө абалдар экени ачык айтылат.
- Fail-closed жүрүм-туруму absent, stale, revoked, replayed, mismatched жана indeterminate абалдарга чейин кеңейтилет.
- Protected-state transition жана validation evidence capability release-ден мурда же аны менен атомдук байланышта болушу архитектуранын борбордук ordering constraint-и болуп саналат.
- Finality Sink exact Candidate Act жана intended sink/boundary үстүндө кайра текшерүү жүргүзүшү негизги claim элементи.
- Булак ар башка hardware substrates жана effectuation boundaries үчүн implementation варианттарын берет.
- Cold-path/hot-path separation latency-sensitive implementation-дар үчүн сунушталган негизги архитектуралык стратегия.
- Булак anti-replay, rollback, stale epoch, wrong-sink, act substitution жана bypass-path тобокелдиктерин threat model ичине киргизет.
Булак өзүнчө колдобогон жыйынтыктар
- Архитектура бардык чабуул класстарына каршы шартсыз коопсуз экени көз карандысыз далилденген эмес.
- Бардык AI hallucination-дары алдын алары көрсөтүлгөн эмес.
- AI системасынын Candidate Act түзүшү өзү тосулбайт; архитектуранын максаты governed path үстүндөгү external effectuation-ды gate кылуу.
- ALF же RBD ар бир модель жана тапшырмада жаман жүрүм-турумду кемчиликсиз аныктары көрсөтүлгөн эмес.
- Берилген latency маанилеринин баары өлчөнгөн benchmark эмес.
- “Line-rate” жүрүм-туруму бардык аппараттык чөйрөлөрдө өлчөнүп текшерилген эмес.
- PCT publication бар экени патент берилген, жарактуу же сот тарабынан ырасталган дегенди билдирбейт.
- Prior-art бөлүмүндөгү novelty/non-obviousness дооматтары көз карандысыз патентке жарамдуулук чечими эмес.
- Архитектура authority input өзү укуктук же этикалык жактан туура экенин автоматтык далилдебейт.
- Protected Enforcement Domain же Finality Sink compromised болсо, булак божомолдогон trust boundary бузулушу мүмкүн.
- Gate кылынбаган альтернативдүү effectuation жолу бар болсо, ал жол үчүн коргоо автоматтык эмес.
- CC BY 4.0 мазмун лицензиясы патент менен камтылган технология патент укуктарынан көз карандысыз эркин колдонулушу мүмкүн дегенди билдирбейт.
Reproducibility үчүн кайсы маалыматтар жетишпейт?
| Элемент | Абал | Жыйынтыкка таасири |
|---|---|---|
| Бирдиктүү референс implementation repository | Өзөктүк архитектура үчүн милдеттүү жана толук implementation пакети билдирилбейт. | Claim кылынган бүт жүрүм-турумду бир системада кайра өндүрүүнү кыйындатат. |
| Көз карандысыз аппараттык benchmark | Борбордук архитектура үчүн билдирилбейт. | Latency/throughput дооматтары engineering estimate деңгээлинде калышы мүмкүн. |
| Контролдук/baseline салыштыруу жыйынтыгы | Benchmark дизайны сунушталат; даяр борбордук жыйынтык таблицасы жок. | JWT/OAuth же башка архитектураларга сандык артыкчылык көрсөтүлбөйт. |
| Formal security proof | Өзөктүк claim үчүн академиялык formal proof билдирилбейт. | Threat-model сыртындагы же implementation себептүү attack-тарга абсолюттук кепилдик берилбейт. |
| Penetration-test жыйынтыктары | Борбордук көз карандысыз тест отчету жок. | Anti-bypass дооматтарынын реалдуу продукт шарттарындагы күчү өлчөнбөйт. |
| Бирдиктүү стандарттуу cryptographic suite | Атайын implementation-flexible калтырылган. | Чыныгы коопсуздук деңгээли тандалган primitive жана key management-ка байланыштуу. |
| Реалдуу deployment ката көрсөткүчтөрү | Билдирилбейт. | False deny, availability жана operational failure профили сандык жактан белгисиз. |
Коопсуздук кепилдигинин шарттуу түзүлүшү
Архитектуранын “unauthorized effectuation is technically non-completable” деген жыйынтыгы анын моделиндеги белгилүү алдын ала шарттар аткарылганда жарактуу. Кеминде:
- Candidate Act туура кармалышы,
- descriptor туура canonicalize кылынышы,
- PED ичиндеги key/state корголушу,
- authority predicates туура input алышы,
- protected state rollback же unauthorized mutation-га туруктуу болушу,
- evidence/capability cryptographic binding туура ишке ашырылышы,
- Finality Sink өзү туура жана ишенимдүү текшерүү жүргүзүшү,
- бардык реалдуу effectuation жолдору sink көзөмөлүнөн өтүшү
керек.
Бул алдын ала шарттардын бири реалдуу implementation-да бузулса, патент спецификациясындагы идеалдуу state-machine жыйынтыгы автоматтык коопсуздук далили болбойт.
Эң коопсуз техникалык жыйынтык
Бул документ эң күчтүү колдогон салым “жаңы жана эксперименттик түрдө далилденген AI коопсуздук продуктусу” болуудан көрө, computation менен external consequence ортосуна act-specific, stateful, evidence-bound жана sink-verified cryptographic execution-finality interlock жайгаштырган кеңири архитектуралык дизайн жана patent claim алкагы болуп саналат.
Архитектуранын айырмалоочу идеясы authorization чечимин upstream software же identity layer ичинде гана бербей, external effect ишке аша турган чек араны capability verification-га структуралык жактан көз каранды кылуу.
Бул түзүмдүн практикалык баалуулугу, overhead-и жана чабуулдарга чыныгы туруктуулугу конкреттүү hardware/software implementation, adversarial testing, formal verification жана independent benchmarking менен өзүнчө бааланышы керек.
Булак жана Ыкма Жөнүндө Эскертүү
PDF ичиндеги толук оригиналдуу аталыш: Hardware-Rooted Execution-Finality System for Sovereign Artificial Intelligence Infrastructure, AI-Native Telecommunications and Satellites
Zenodo жазуусунун аталышы: Hardware-Rooted Protected Execution-Finality Using Scoped Non-Bearer Capabilities and Fail-Closed Finality Sinks
Аталыш айырмасы: Zenodo библиографиялык жазуусунун аталышы менен жүктөлгөн PDFтин биринчи бетиндеги техникалык аталыш ар башка. Эки жазуу үнсүз бириктирилген эмес.
Zenodo салым кошуучу: Sangam Das.
PCT ойлоп табуучу: Sangam DAS.
Академиялык аффилиация: Жүктөлгөн PDFтин титулдук бетинде жана колдонулган текшерилген Zenodo/PCT библиографиялык жазууларында бул ишке ишенимдүү ыйгарууга боло турган академиялык мекеме маалыматы жок болгондуктан, мекеме ойлоп табылган эмес.
Corresponding author: Академиялык макала форматында corresponding-author билдирүүсү жок.
Тең салым: Билдирилген эмес.
Zenodo DOI: 10.5281/zenodo.22888529
Zenodo DOI шилтемеси: https://doi.org/10.5281/zenodo.22888529
Zenodo жазуу убактысы: Тышкы библиографиялык индекс жазуусу 2026 Сентябрь деп көрсөтөт.
PDF техникалык metadata датасы: 21 Июнь 2026. Бул PDF түзүлгөн дата жарыя датасы менен бир мааниде кабыл алынган эмес.
Тиешелүү PCT application: PCT/IB2026/055615.
International publication: WO2026150382A2.
PCT filing date: 4 Июнь 2026.
PCT publication date: 16 Июль 2026.
Public patent-record status: Коомдук патент индекси “Pending” деп көрсөтөт. Бул статус акыркы укуктук пикир же patent grant катары чечмеленбеши керек.
Public patent record: https://patents.google.com/patent/WO2026150382A2/en
Булак түрү: Патентке байланышкан техникалык спецификация / protected execution-finality security architecture disclosure.
Рецензия статусу: Академиялык peer-reviewed макала эмес. Patent examination жана PCT publication академиялык рецензияланган жарыянын ордун баспайт.
Лицензия: Zenodo библиографиялык жазуусу Creative Commons Attribution 4.0 International (CC BY 4.0) көрсөтөт.
Патент укугу боюнча эскертүү: CC BY 4.0 Zenodoдогу мазмун документин автордук укук боюнча кайра колдонуу шартын билдирет; мүмкүн болгон патент укуктарын жок кылат же patent claim-дерди эркин колдонууга болот дегенди билдирбейт.
Документтин узундугу: 8.598 PDF бет.
Негизги inventive concept: Candidate Act non-effective state ичинде кармалып, protected validation/evidence/state/capability чынжыры Finality Sink текшерүүсүнө байланыштырылат.
Негизги Candidate Act мисалдары: AI output, API/tool call, payment instruction, network transmission, storage write, memory/tensor egress, RF/optical transmission, satellite command, model update, actuator command.
Негизги descriptor: Machine-Verifiable Act Descriptor; HCAD мунун hash-linked күчтүүрөөк түрү.
Protected Enforcement Domain мисалдары: TEE, HSM, secure enclave, secure element, protected processor/controller, DPU, SmartNIC жана башка cryptographically isolated substrates.
Protected state мисалдары: nonce, replay state, quota, budget, policy epoch, revocation state, monotonic counter, capability-consumption state.
Validation evidence: LAVR кошо ар кандай signed/sealed/tamper-evident receipt/commitment түрлөрү.
Scoped Non-Bearer Capability: Possession alone ыйгарым укук бербеген; exact act, descriptor, evidence, state, sink, freshness жана scope binding талап кылган bounded effectuation capability.
Finality Gate: Protected validation жана capability release тарабындагы enforcement role.
Finality Sink: External effectuation ишке аша турган техникалык boundary-де capability-ни текшерип, чыныгы release/commit/transmission/actuation-ды көзөмөлдөгөн role.
Маанилүү invariant: Capability Release өзүнчө Effective Finality эмес.
Fail-closed: Capability же required validation condition absent, stale, revoked, replayed, mismatched, expired, unverifiable же indeterminate болсо, Candidate Act non-effective бойдон калат.
Optional predicates: ALF, RBD, CJT, CTBC, DCO жана башка authority/governance objects embodiment-ка жараша колдонулушу мүмкүн; бардык implementation-дарда милдеттүү эмес.
Негизги claim-дер: Independent Claim 1 method claim; Independent Claim 2 system claim. Эки claim бир эле protected execution-finality causal chain-ди ар башка claim түрүндө аныктайт.
Drawing structure: FIGS. 1A–1C Candidate Act formation, protected validation/LAVR/capability release жана sink-side verification/fail-closed/external effectuation чынжырын түшүндүрөт.
Визуалдык кайра түзүү: FIGS. 1A–1Cнин source-described semantic relationships Verianla үчүн өз алдынча inline SVG катары кайра түзүлгөн; патент чиймесинин композициясы көчүрүлгөн эмес.
Эксперименттик маалымат топтому: Өзөктүк архитектура үчүн академиялык мааниде борбордук experimental dataset билдирилбейт.
Контролдук топ: Жок; бул көзөмөлдөнгөн эксперименттик изилдөө эмес.
Статистикалык анализ: Өзөктүк architecture validation үчүн p-маани, confidence interval же effect size билдирилбейт.
Benchmark: Булак benchmark harness-тер кантип курулушу мүмкүн экенин жана ар кандай engineering latency estimates-ти сүрөттөйт; алардын баары өлчөнгөн benchmark жыйынтыгы катары чечмеленбеши керек.
Latency эскертүүсү: Булакта ар башка embodiment-дар үчүн көп expected/representative/non-limiting latency аралыктары бар жана айрым таблицалар ачык “engineering estimates, not benchmark measurements” деп аныкталат.
Formal security proof: Жүктөлгөн спецификацияда өзөктүк архитектура үчүн көз карандысыз академиялык formal proof же толук formal-verification отчету табылган эмес.
Independent validation: Өзөктүк архитектуранын толугу үчүн көз карандысыз үчүнчү тарап hardware benchmark же penetration-test жыйынтыгы табылган эмес.
Threat model: Ordinary software compromise, replay, rollback, stale state, wrong-sink use, act substitution, capability misuse, bypass path жана related execution-boundary attacks каралат.
Негизги коопсуздук божомолу: Protected Enforcement Domain жана Finality Sinkтин security-critical key/state/verification функцияларын ordinary untrusted software bypass же forge кыла албашы керек.
Path-coverage чеги: Candidate Act башка ungated effectuation path аркылуу тышкы таасир жарата алса, ал жол protected execution-finality architecture берген gating камтуусунан сыртта калышы мүмкүн; булак anti-bypass/path-coverage embodiment-дары менен муну жабууну көздөйт.
Укуктук/policy чеги: Архитектура укуктук чечимдин тууралыгын өзү аныктоого милдеттүү эмес; externally defined authority/policy objects machine-verifiable predicate катары колдонулушу мүмкүн.
Каржылоо: Zenodo библиографиялык жазуусунда grants/funding маалыматы жок; булакта академиялык funding statement табылган эмес.
Кызыкчылыктардын кагылышы: Академиялык макала формасында өзүнчө competing-interests statement табылган эмес.
Data Availability: Өзөктүк архитектура эксперименттик маалымат топтомуна негизделбегендиктен салттуу data-availability statement жок.
CRediT / Author Contributions: Академиялык CRediT билдирүүсү жок.
Негизги чечмелөө чеги: Patent disclosure ичиндеги claim, expected performance, prior-art айырмасы жана security guarantee билдирүүлөрү көз карандысыз эмпирикалык же укуктук текшерүүнүн ордун баспайт.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген