


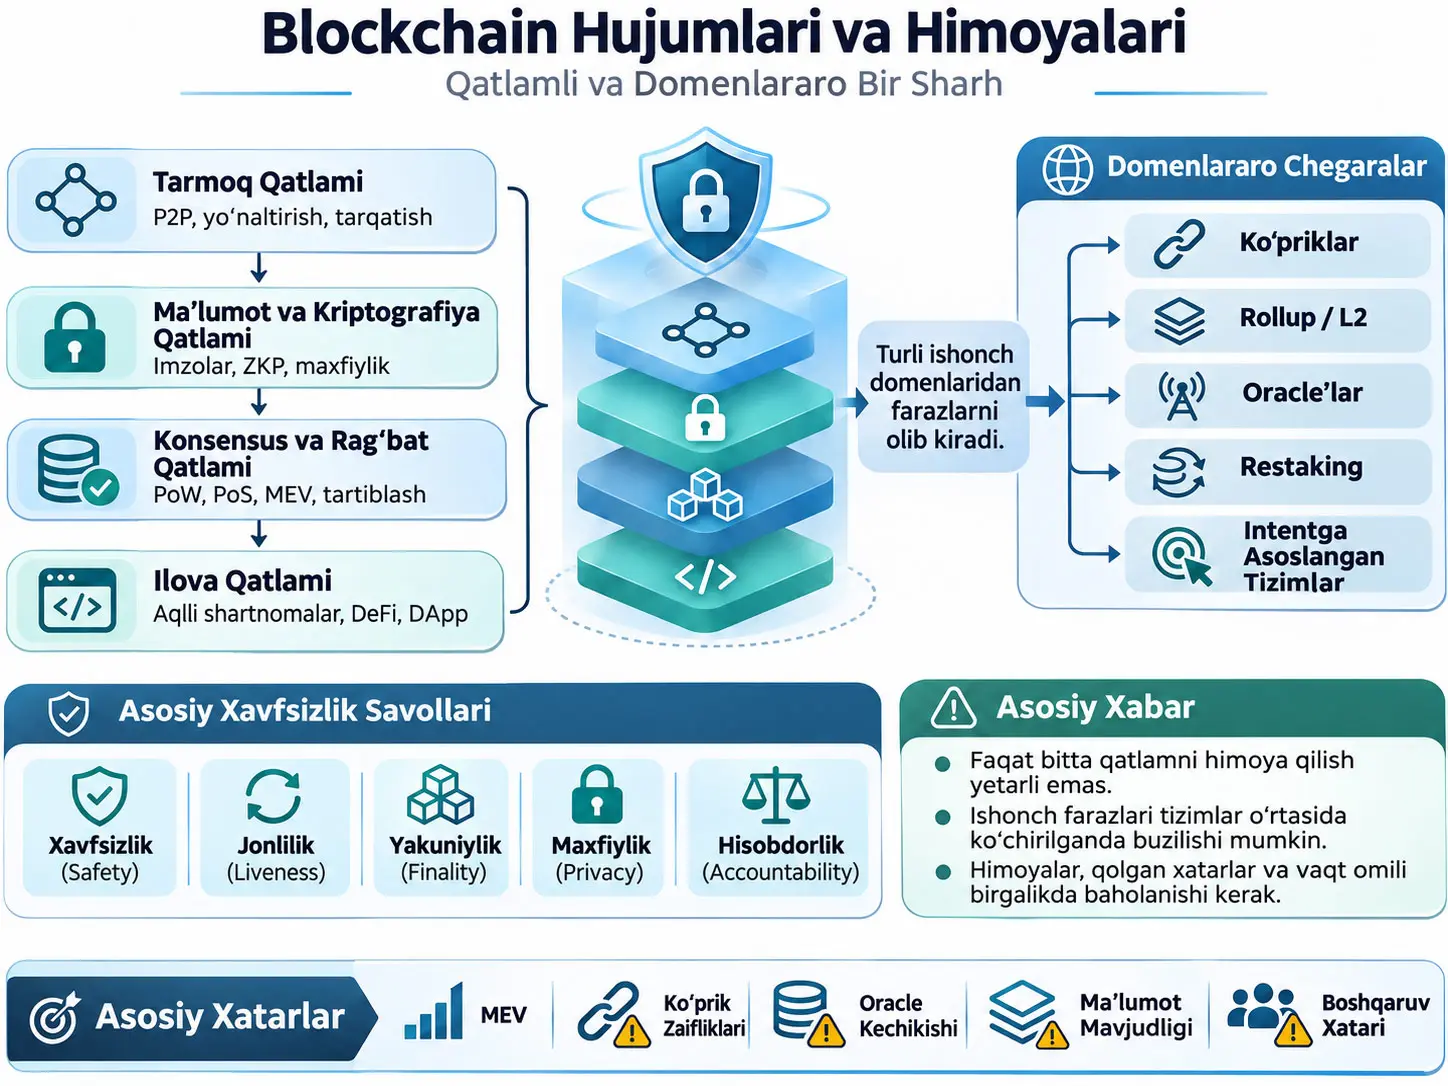
Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey, blockchain va zamonaviy Web3 xavfsizligi adabiyotidagi hujumlar, himoyalar va ishonch farazlarini to‘rtta arxitektura qatlami hamda cross-domain trust boundaries orqali tizimli ravishda tasniflaydigan survey tadqiqotidir. Mualliflar PRISMA yo‘riqnomalariga amal qilgan tanlash jarayoni orqali 2026-yil iyunigacha bo‘lgan adabiyotlardan 246 ta akademik ishni retained corpus sifatida belgilagan; hujumlarni Network, Data & Cryptographic, Consensus & Incentive va Application qatlamlarida ko‘rib chiqqan; so‘ng bridge, rollup, oracle, intent va restaking kabi tizimlarda bir domain-dagi ishonch farazi boshqa domain-da qanday qilib iqtisodiy yoki xavfsizlik jihatidan kritik natijaga aylanishini tahlil qilgan. Tadqiqotning asosiy sintezi shuki, zamonaviy Web3 xavfsizligini faqat alohida kod xatolarini yoki bitta protokol qatlamini himoyalash bilan tushuntirib bo‘lmaydi: xavfsizlik farazlari qatlamlar va trust domain-lar o‘rtasida ko‘chadi, mahalliy darajada to‘g‘ri bo‘lgan kafolat boshqa tizim tomonidan kuchliroq ma’noda talqin qilinganda yangi hujum yuzasi paydo bo‘lishi mumkin. Bu tadqiqot yangi hujumni aniqlash algoritmining eksperimental samaradorligini o‘lchamaydi; mavjud tadqiqotlar va incident misollarini qiyosiy xavfsizlik doirasida sintez qiladi.
Survey-ning to‘rtta asosiy qatlami quyidagilar: Network Layer, blockchain node-larining P2P ulanishi, routing va ma’lumot tarqalishini; Data & Cryptographic Layer, ledger state, signature, authenticated data structures, zero-knowledge proofs va privacy primitives-ni; Consensus & Incentive Layer, PoW/PoS/BFT agreement, validator/miner incentives, transaction ordering va Maximal Extractable Value (MEV) muammolarini; Application Layer esa smart contract, DeFi, DApp frontend va financial-logic risklarini qamrab oladi. Cross-domain boundary — protokol boshqa trust model tomonidan yaratilgan da’voni qabul qilib, shu da’voga tayangan holda o‘z state-ini o‘zgartiradigan nuqtadir.
Mualliflar xavfsizlikni faqat “hujum bo‘ldi yoki bo‘lmadi” tarzida baholamaydi. Survey davomida safety, liveness, finality, privacy va accountability beshta qatlamlararo xavfsizlik invariant-i sifatida ishlatiladi. Himoya qaysi invariant-ni kuchaytirishi bilan birga, qaysi deployment assumption-ni ochiq qoldirishi ham o‘rganiladi. Masalan, private relay mempool visibility-ni kamaytirishi mumkin, biroq block construction ustidan markazlashuvni keltirib chiqarishi mumkin; ZK bridge relayer trust-ni kamaytirishi mumkin, biroq proof-system implementation riskini oshirishi mumkin; rollup masshtablanuvchanlikni oshirarkan, data availability, challenge window, sequencer va verifier correctness farazlariga bog‘liq bo‘lib qolishi mumkin.
Manbada cross-domain failure mode-lar 13 sarlavha ostida jamlanadi: validation asymmetry, finality mismatch, timing mismatch, semantic mismatch, replay/domain-separation failure, data-availability gap, sequencer/relayer centralization, oracle-source correlation, accounting/solvency mismatch, liquidity/routing mismatch, governance mismatch, incentive mismatch va shared-security overload. Bu failure mode-lar bir-birini istisno qilmaydi. Haqiqiy bridge yoki DeFi incident bir vaqtning o‘zida bir nechta ishonch farazini buzishi mumkin.
Tadqiqotning kelajakka qaratilgan asosiy xabari faqat kuchliroq scanner yaratish emas. Mualliflar himoyalar o‘z vaqtida ishlaydimi-yo‘qmi, buni o‘lchash kerakligini ta’kidlaydi. Settlement yoki finality-dan keyin kelgan to‘g‘ri alarm forensics uchun qimmatli bo‘lishi mumkin, biroq yo‘qotishni oldini olmasligi mumkin. Shu sabab kelajakdagi baholash standartlarida detection time, response time, required privileges, capital assumptions, replayability, market state va mitigation congestion sharoitida ham ishlaydimi-yo‘qmi kabi sohalarni ham hisobot qilish taklif etiladi.
Tadqiqot hal qilishga urinayotgan muammo
Blockchain xavfsizligining dastlabki davrlarida hujum yuzasi asosan P2P ulanishlari, mining, consensus safety va double-spending kabi asosiy protokol masalalari bilan bog‘langan edi. Smart contract platformalari, markazlashmagan moliya, Layer-2 tizimlari, cross-chain bridge-lar, oracle-lar va MEV bozorlarining rivojlanishi bilan xavfsizlik muammosi murakkabroq tus oldi.
Smart contract-dagi kichik implementation bug bevosita moliyaviy yo‘qotishga aylanishi mumkin. Bundan ham muhimi, klassik ma’noda kod xatosi bo‘lmasa ham, bir tizim boshqa tizimning xavfsizlik kafolatini noto‘g‘ri talqin qilishi mumkin. Masalan, source chain-da ma’lum confirmation darajasi yetarli deb qabul qilinarkan, destination chain buni to‘liq iqtisodiy finality sifatida talqin qilishi mumkin. Bunday holatda muammo bitta contract bug emas, balki ikki trust model o‘rtasidagi assumption mismatch bo‘ladi.
Shu sabab Survey-ning asosiy tashkiliy savoli faqat “qanday hujum bor?” emas. Mualliflar umumiyroq savol beradi:
Qaysi faraz muvaffaqiyatsiz bo‘ldi va yana kim yoki qaysi tizim shu farazga bog‘liq edi?
Bu savol hujumlarning boshqa qatlamlar va boshqa trust domain-larga qanday tarqalishini tushunishga imkon beradi.
Blockchain Xavfsizligida Cross-Domain Faraz Xatosi Nima?
Cross-domain faraz xatosi — tizim boshqa trust domain-dan olgan state, narx, finality, proof, message yoki authorization ma’lumotini manba tizim amalda kafolatlaganidan kuchliroq xavfsizlik kafolati sifatida ishlatishidir; bridge, rollup va oracle tizimlarida mahalliy darajada haqiqiy bo‘lgan da’vo boshqa domain-da asset release, liquidation yoki state transition kabi kattaroq natijaga bog‘langanda bu farq xavfsizlik zaifligiga aylanishi mumkin.
Adabiyotdagi bo‘shliq
Mualliflar avvalgi blockchain-security survey va Systematization of Knowledge (SoK) ishlarida uchta asosiy bo‘shliqni belgilaydi:
- Eskirgan qamrov: Bitcoin-era network va consensus xavfsizligiga e’tibor qaratgan ishlar DeFi, oracle, Layer-2 va modular Web3 tuzilmalarini yetarli darajada qamramasligi mumkin.
- Siloed analysis: Solidity vulnerability, network attack, consensus incentive yoki MEV alohida-alohida ko‘rilganda zamonaviy hujumlarning qatlamlararo tarkibi ko‘rinmay qolishi mumkin.
- Uneven evidence: Yetuk peer-reviewed tadqiqotlar bilan hali cheklangan tekshiruvga ega preprint-larni bir xil dalil darajasidagidek ishlatish tadqiqot chegarasini xiralashtirishi mumkin.
Survey-ning to‘rtta tadqiqot savoli
| Kod | Tadqiqot savoli | Manba qamrovi |
|---|---|---|
| RQ1 | Har bir arxitektura qatlamidagi ustun hujum yuzalari nimalardan iborat? | Bo‘lim 3–6 |
| RQ2 | Himoyalar root cause va muvaffaqiyatsiz farazni haqiqatan bartaraf etadimi yoki faqat ma’lum exploit-ni to‘sadimi? | Bo‘lim 3–8 |
| RQ3 | Mahalliy xavfsizlik farazlari protokollar birlashtirilganda qanday muvaffaqiyatsiz bo‘ladi? | Bo‘lim 7 |
| RQ4 | Yangi avlod Web3 tizimlari uchun qaysi xavfsizlik muammolari hanuz yechilmagan? | Bo‘lim 8 |
To‘rt qatlamli xavfsizlik arxitekturasi
Beshta qatlamlararo xavfsizlik invariant-i
| Invariant | Texnik ma’nosi | Qatlamlararo nega muhim? |
|---|---|---|
| Safety | Halol ishtirokchilarning bir-biriga zid history yoki yaroqsiz state transition-ni qabul qilmasligi. | Consensus safety network message delivery va application validation rules-ga ham bog‘liq bo‘lishi mumkin. |
| Liveness | Yaroqli operatsiyalarning oxir-oqibat tizimga kiritilib finalized bo‘la olishi. | Chain block ishlab chiqarishda davom etayotgan bo‘lsa ham, kritik actor senzura qilinsa application nuqtayi nazaridan liveness baribir muvaffaqiyatsiz bo‘lishi mumkin. |
| Finality | Qabul qilingan state-ni iqtisodiy yoki cryptographic jihatdan ortga qaytarish endi mumkin bo‘lmaydigan ishonch darajasi. | Bridge yoki rollup boshqa domain-ning finality farazini o‘z iqtisodiy qaroriga ko‘chirishi mumkin. |
| Privacy | Public verification uchun zarur bo‘lganidan ko‘proq ma’lumot oshkor qilinmasligi. | Ledger-level privacy network timing yoki bridge flow orqali yana buzilishi mumkin. |
| Accountability | Noto‘g‘ri xatti-harakatni aniqlab tegishli actor-ga bog‘lash va zarur bo‘lganda sanksiya qo‘llash mumkinligi. | Evidence senzura qilinsa, kechiksa yoki iqtisodiy jihatdan yuborib bo‘lmaydigan holga kelsa accountability mexanizmi ishlamasligi mumkin. |
Finality Nega Faqat Consensus Qatlamiga Tegishli Tushuncha Emas?
Finality consensus tomonidan yaratiladigan state kafolati bo‘lsa-da, bridge, rollup, lending market yoki boshqa application bu kafolatni asset release, collateral acceptance yoki withdrawal kabi iqtisodiy qarorlarga aylantirgan zahoti finality qatlamlararo interfeysga aylanadi; destination system source domain amalda ta’minlaganidan kuchliroq finality-ni faraz qilsa reorganization, censorship yoki insolvency xavfi paydo bo‘lishi mumkin.
Uchta asosiy attacker capability sinfi
| Sinf | Qobiliyati | Tipik maqsad |
|---|---|---|
| Network-Level Attacker | Botnet, Sybil node, routing influence, ayrim modellarda AS/ISP nazorati. | Node isolation, propagation delay, information asymmetry, partition. |
| Consensus-Level Attacker | Hash power, stake, proposer yoki validator vakolatlarining bir qismini nazorat qiladi. | Censorship, reordering, block withholding, strategic deviation, finality/liveness manipulation. |
| Application-Level Attacker | Oddiy account, transaction composition ma’lumoti va zarur bo‘lsa qisqa muddatli capital/flash loan-dan foydalanishi mumkin. | Code flaw yoki economic-model gap-ni bevosita moliyaviy yo‘qotishga aylantirish. |
Mualliflar haqiqiy hujumchilar statik emasligini ta’kidlaydi. Adaptive adversary liquidity, validator schedule, gas price, bridge queue, oracle update cadence va governance timelock kabi sharoitlarni kuzatib, eng arzon hujum oynasini tanlashi mumkin. Shu sabab faqat “hujumchida nechta token bor?” savoli emas, hujum sodir bo‘layotgan market state va timing ham threat model-ning bir qismidir.
Tarmoq qatlami: topology, routing va resurs sarfi
Network Layer consensus state va application transaction-lari tashiladigan jismoniy/mantiqiy infratuzilmadir. Permissionless P2P dizayn decentralization-ni ta’minlaydi, biroq global admission control va authoritative routing validation bo‘lmagani uchun topology manipulation-ga ochiq.
Eclipse attack, maqsad node-ning halol peer-lar bilan ulanishini uzib, uni hujumchi nazorat qiladigan network view ichiga olishni ko‘zlaydi. Maqsad delayed yoki manipulated block ma’lumotini olishi mumkin; bu esa double-spending yoki consensus manipulation kabi yuqori qatlam hujumlarini osonlashtirishi mumkin.
BGP routing hijacking esa quyi Internet routing qatlamini nishonga oladi. Hujumchi cryptography-ni buzmasdan blockchain trafikini kechiktirishi yoki ayrim network segment-larini ajratishi mumkin. Bunday kechikish consensus o‘yinida global hash/stake kuchining amalda bo‘linishiga olib kelishi mumkin.
Deanonymization muammosi ham network qatlamida boshlanadi. Public transaction propagation IP yoki network metadata bilan transaction origin o‘rtasida bog‘lanish o‘rnatishga imkon berishi mumkin. Dandelion va Dandelion++ kabi mexanizmlar stem va fluff propagation bosqichlarini ajratib, bu bog‘lanishni qiyinlashtirishni maqsad qiladi.
Resource exhaustion esa oddiy DDoS-dan farq qiladi. Blockchain node-lari bir xil state transition-larni tekshirishi kerak bo‘lgani uchun hujumchi fee/gas xarajati bilan haqiqiy CPU, disk yoki network xarajati o‘rtasidagi nomuvofiqlikdan foydalanishi mumkin. Manba Broken Metre va NURGLE kabi tadqiqotlarni shu muammo oilasiga misol qiladi.
Survey-ning network qatlamidagi asosiy sintezi shuki: o‘rtacha propagation latency yetarli xavfsizlik metrikasi emas. Fraud prover, liquidation bot yoki channel watchtower uchun muhim bo‘lgan narsa tail latency va ma’lum tor vaqt oynasida halol chiqish yo‘li mavjud yoki yo‘qligidir.
Data & Cryptographic Layer: kuchli primitive, zaif deployment
Cryptographic primitive nazariy jihatdan xavfsiz bo‘lsa ham, implementation yoki foydalanish konteksti xato bo‘lsa blockchain xavfsizligi buzilishi mumkin.
Signature malleability, imzoning haqiqiyligini buzmasdan transaction identifier o‘zgartirilishi mumkin bo‘lgan dastlabki Bitcoin muammosidir. Bu holat confirmation-dan oldingi transaction hash-ga ishonadigan yuqori protokollarga ta’sir qilishi mumkin.
ECDSA nonce reuse yoki oldindan taxmin qilinadigan nonce yaratish yanada kritik misoldir. Bir xil secret-key bilan yaratilgan signature-larda zarur entropy sharti buzilganda private-key extraction mumkin bo‘lishi mumkin. Bu yerdagi xato elliptic-curve matematikasining o‘zida emas, primitive-ning deployment usulidadir.
Under-constrained zero-knowledge circuit, high-level program isbot tizimiga o‘girilayotganda kerakli constraint qoldirib ketilishidir. Verifier ishlayotgan va proof cryptographically valid ko‘rinishi mumkin; biroq circuit intended state-transition relation-ning barchasini enforce qilmasa illegal witness baribir qabul qilinishi mumkin.
Shu sabab Survey faqat “proof system sound-mi?” degan savolni emas, native implementation, circuit va on-chain verifier bir xil state-transition relation ustida kelishadimi-yo‘qmi, shuni ham so‘raydi.
Privacy nega faqat manzilni yashirish emas?
Blockchain address pseudonymous bo‘lishi mumkin, biroq bu bevosita kuchli anonymity degani emas. Multi-input co-spend, change-address inference, timing, network metadata va cross-ledger movement kabi ma’lumotlar address cluster-larni real entity-lar bilan bog‘lashga yordam berishi mumkin.
Manba ideal ledger transcript ustida ta’minlangan cryptographic anonymity bilan haqiqiy network, exchange deposit, bridge exit, relayer va foydalanuvchi xatti-harakatini o‘z ichiga oladigan operational anonymity o‘rtasida farq qiladi. Privacy-preserving primitive kuchli bo‘lsa ham workflow metadata anonymity set-ni kichraytirishi mumkin.
Survey-da Dandelion/Dandelion++, CoinJoin, ring signatures, anonymous payment channels, ZK-SNARK, Bulletproofs, confidential transactions, private smart contracts, post-quantum ZKP va hardware-assisted privacy kabi turli paradigmalar taqqoslanadi. Bu texnologiyalar turli setup, cost va trust assumption-larga ega; bitta privacy primitive barcha qatlamlardagi metadata leakage-ni yo‘q qilmaydi.
Consensus & Incentive Layer: Byzantine hujumchidan iqtisodiy hujumchiga
Klassik distributed-systems modeli ko‘pincha Byzantine actor availability yoki consistency-ni buzishini tahlil qiladi. Tokenized Web3 muhitida esa validator, miner, builder yoki sequencer iqtisodiy foydaga qarab strategiyasini o‘zgartirishi mumkin.
PoW tomonida majority-control hujumlari asosiy referens bo‘lib qolsa-da, manba selfish mining, block withholding, bribery, fee sniping va time-bandit kabi majority threshold-dan pastda ham iqtisodiy rag‘batlar bilan yuzaga kelishi mumkin bo‘lgan strategiyalarni muhokama qiladi.
PoS tomonida long-range attack, equivocation/nothing-at-stake, randomness manipulation, balancing/bouncing attack, justification withholding va liveness attack kabi turli attack surfaces mavjud. Xavfsizlikni faqat stake foiziga kamaytirib tushuntirish yetarli emas; attestation availability, fork-choice timing, checkpoint filtering va proposer incentives kabi mexanizmlar ham muhim.
MEV nima?
Maximal Extractable Value (MEV), miner, validator, builder yoki sequencer transaction-larni block-ga kiritish, chiqarib tashlash yoki tartiblash vakolatidan iqtisodiy qiymat olishi mumkinligini anglatadi. MEV consensus-layer ordering huquqi application-layer moliyaviy qiymati bilan birlashadigan tipik qatlamlararo muammodir.
Masalan, public mempool-da katta DEX trade ko‘ringanda searcher o‘z operatsiyalarini uning oldi va ortiga joylashtirishga urinishi mumkin. Bu xatti-harakat klassik memory-safety bug emas; transaction-ordering right bilan AMM narx ta’sirining birikmasidir.
Manba fair sequencing, threshold encryption, encrypted mempool va Proposer-Builder Separation (PBS) kabi himoyalarni muhokama qiladi. Biroq har bir himoyaning trade-off-i bor. Private order flow gas-war va public visibility-ni kamaytirarkan, block construction-ni ayrim builder/relay tuzilmalarida markazlashtirishi mumkin. Threshold encryption proposer discretion-ni kamaytirishi mumkin, biroq latency va cryptographic assumptions qo‘shishi mumkin.
Himoyaning Muvaffaqiyatli Bo‘lishi Nega Qolgan Farazlarni Yo‘q Qilmaydi?
Himoya ma’lum invariant-ni kuchaytirishi mumkin, biroq ayni paytda yangi trust, timing, availability, governance yoki implementation assumption yaratishi mumkin; shu sabab survey har bir himoyani faqat to‘sadigan exploit bilan emas, himoya qiladigan xususiyat va ortda qoldiradigan residual assumption bilan birga baholashni tavsiya etadi.
| Himoya yondashuvi | Kuchaytiradigan sohasi | Ochiq qolishi mumkin bo‘lgan faraz / trade-off |
|---|---|---|
| Dandelion / Dandelion++ | Transaction-source privacy | Topology va timing metadata to‘liq yo‘qolmaydi; propagation xatti-harakati o‘zgaradi. |
| SABRE | BGP/routing resilience | Relay architecture va trusted-execution assumption qo‘shilishi mumkin. |
| ZK bridge | Privileged relayer trust-ni kamaytirish | Proof-system, circuit, verifier va cross-language implementation correctness kritik bo‘lib qoladi. |
| Optimistic rollup fraud proof | Invalid L2 state-ga e’tiroz bildirish imkoniyati | Data availability, challenge-window timing, affordable L1 submission va semantic agreement kerak bo‘ladi. |
| Encrypted mempool | Pre-trade visibility va ayrim MEV shakllari | Latency, key management va protocol complexity ortishi mumkin. |
| PBS | Block construction bilan proposal huquqini ajratish | Builder, relay, private order flow va simulation ustunligida markazlashuv yuzaga kelishi mumkin. |
| Static analyzer / scanner | Code-level bug discovery | False positive, external state va haqiqiy exploitability alohida baholanishi kerak. |
| Runtime monitor | Deployed contract uchun real-time aralashuv | Maliciousness qarori xato bo‘lishi yoki aralashuv vakolati governance xavfiga aylanishi mumkin. |
Application Layer: kod xatosi bilan moliyaviy mantiq xatosining farqi
Smart contract-larda ordinary software-ga o‘xshash dasturlash xatolari bo‘lishi mumkin; biroq public adversarial scheduler ostida ishlashi va qaytarish qiyin bo‘lgan bearer assets saqlashi xavfni oshiradi.
Code-level vulnerability oilasida reentrancy, arithmetic/gas error, permission/authority muammosi, proxy storage va upgrade muammolari kabi texnik xatolar mavjud.
Survey symbolic execution-dan static analysis, model checking, Datalog reasoning, transaction-trace analysis, fuzzing, hybrid fuzzing va AI/GNN/LLM yordamidagi tahlilgacha bo‘lgan keng tool oilasini ko‘rib chiqadi. Oyente, ZEUS, Securify, MadMax, teEther, Sereum, ContractFuzzer, sFuzz, Harvey, ConFuzzius, VerX, TXSPECTOR, SAILFISH, SCVHunter, GPTScan va HOUSTON shular jumlasidan.
Mualliflarning asosiy tanqidi shuki, faqat benchmark ustida juda ko‘p warning chiqarish yetarli emas. Haqiqiy audit usefulness uchun vosita:
- ogohlantirish haqiqatan reachable-mi yoki yo‘qmi,
- qaysi external state kerakligini,
- liquidity va gas shartlarini,
- attack path iqtisodiy jihatdan amalga oshirilishi mumkinmi yoki yo‘qmi,
- auditor amalda qo‘llanadigan fix ishlab chiqishi mumkinmi yoki yo‘qmi
tushuntira olishi kerak.
Flash loan nega o‘zi alohida vulnerability emas?
Flash loan collateral-siz katta miqdordagi capital-ni bitta transaction ichida qarzga olib, operatsiya oxirida qaytarishga imkon beradigan moliyaviy primitive-dir. Manba muhokama qiladigan xavf flash loan mavjudligi emas; boshqa protokolning “shuncha capital qisqa vaqtda ishlatilmaydi” degan yashirin faraz qilishidir.
Tipik financial-logic attack-da temporary liquidity AMM yoki likvidligi past market ustidagi spot price-ni o‘zgartirishi mumkin; boshqa lending protocol shu manipulyatsiya qilingan narxni ishonchli deb qabul qilsa liquidation yoki borrowing mexanizmi suiiste’mol qilinishi mumkin.
AMM doimiy ko‘paytma formulasi nimani anglatadi?
Manba DeFi pricing curve misoli sifatida quyidagi constant-product munosabatini beradi:
Formula nimani ifodalaydi? Soddalashtirilgan constant-product automated market maker modelida ikki rezerv miqdorining ko‘paytmasi operatsiyadan oldin/keyin ma’lum fee va implementation farazlari ostida doimiy saqlanishga harakat qilinadi.
\(x\) birinchi token rezervini, \(y\) ikkinchi token rezervini, \(k\) esa invariant qiymatini ifodalaydi.
Birlik: \(x\) va \(y\) o‘z token birliklarida; \(k\) esa shu ikki birlik ko‘paytmasi xususiyatiga ega.
Matematik roli: Bir reserve kamayganda boshqa reserve ortishini majbur qiladigan nonlinear narx egri chizig‘ini hosil qiladi.
Xavfsizlik ma’nosi: Formulaning o‘zi hujum emas. Xavf rounding/truncation, token-standard incompatibility yoki boshqa protokollar bir lahzalik AMM spot price-ni manipulyatsiyaga chidamli oracle sifatida ishlatganda paydo bo‘lishi mumkin.
Frontend va foydalanuvchi imzosi ham xavfsizlik chegarasidir
Survey faqat smart contract bytecode-ga e’tibor qaratmaydi. DApp frontend, wallet display va signing workflow ham hujum yuzasi bo‘lishi mumkin. Foydalanuvchiga faqat raw address yoki method name ko‘rsatish haqiqiy state transition-ning iqtisodiy ta’sirini tushuntirmasligi mumkin.
Manba transaction simulation, asset-delta summary, domain-bound approval, short-lived allowance, high-value action uchun hardware-backed confirmation va human-readable intent format kabi mazmunliroq foydalanuvchi tasdiqlash usullarini muhokama qiladi.
Intent-based execution ishonchni qayerga ko‘chiradi?
Intent modelida foydalanuvchi exact transaction sequence o‘rniga istagan natijasini bildiradi; route va execution tafsilotlarini solver tanlashi mumkin. Bu model foydalanuvchining bevosita MEV exposure-ni kamaytirishi mumkin, biroq ishonchni solver selection, private order flow, bridge settlement va liquidity routing kabi yangi sohalarga ko‘chiradi.
Survey-ga ko‘ra yetuk solver receipt kamida authorized outcome, solver identity/accountability handle, route, price bound, liquidity source, timeout, bridge/settlement dependency va failure-compensation rule kabi ma’lumotlarni o‘z ichiga olishi kerak.
Cross-chain bridge nega tipik cross-domain tizim?
Bridge source chain-dagi state yoki asset-lock ma’lumotini boshqa consensus va trust model-ga ega destination chain-ga ko‘chiradi. Oddiy lock-and-mint modelida source chain-da asset qulflanadi; relayer/validator/light-client yoki proof mexanizmi bu hodisani destination domain-ga uzatadi; destination contract mos wrapped asset-ni mint/release qiladi.
Bu yerdagi xavfsizlik muammosi faqat “relayer buzib kirilishi mumkin” degani emas. Destination chain qancha qiymat chiqarishi, source finality qaysi darajada qabul qilinishi, verifier qaysi aktorlarga ishonishi, dispute uchun qancha vaqt borligi va favqulodda vaziyatda qaysi exit/pause mexanizmi ishlashi birgalikda baholanishi kerak.
Rollup xavfsizligi: tezroq execution, yangi arbitration farazlari
Layer-2 tizimlari execution-ni L1-dan ajratib scalability beradi. Biroq execution va settlement-ning ajralishi yana bir cross-domain game yaratadi.
Optimistic rollup xavfsizligi fraud proof haqiqatan L1-ga yetkazila olishiga, challenge window yetarli bo‘lishiga, transaction data mavjud bo‘lishiga va L2 execution semantics bilan L1 arbitration semantics mos bo‘lishiga bog‘liq.
ZK rollup fraud proof o‘rniga cryptographic validity proof ishlatib, ayrim farazlarni kamaytirishi mumkin. Shu bilan birga circuit, prover, verifier, VM semantics va upgrade path yangi implementation risks yaratishi mumkin.
Survey-ning muhim tushunchalaridan biri right to exit yondashuvidir. Operator muvaffaqiyatsiz bo‘lganda foydalanuvchi sequencer cooperation-siz state-ni tekshirib, aktivini chiqarib ola oladimi? Data availability bo‘lmasa fraud proof yaratib bo‘lmasligi, ZK transition mustaqil hisoblanmasligi yoki exit balance aniqlanmasligi mumkin.
Oracle muammosi: deterministic blockchain ichiga nondeterministic dunyo ma’lumotini kiritish
Smart contract tashqi dunyoning asset price, ob-havo yoki boshqa jismoniy/ma’lumot holatlarini tabiiy ravishda kuzata olmaydi. Oracle shu tashqi state-ni blockchain-ga olib kiradi.
Shuning uchun oracle shunchaki data feed emas; Web2 yoki market trust model-ni deterministic Web3 state machine-ga proyeksiya qiladigan cross-domain interface-dir.
Oracle xavflari orasida:
- data-source pollution,
- BGP/DNS/API compromise,
- feed correlation,
- off-chain aggregation weakness,
- price-update lag,
- low-liquidity market manipulation
mavjud.
Median aggregation faqat feed-lar haqiqatan mustaqil, o‘z vaqtida va birgalikda manipulyatsiya qilish qiyin bo‘lganda kuchli. Bir nechta oracle bir xil exchange yoki cloud infrastructure-ga bog‘liq bo‘lsa, son jihatdan ko‘p manbali ko‘rinsa ham underlying failure mode bir xil bo‘lishi mumkin.
Cross-layer synergistic attack
Yuqori imkoniyatli hujumchi bitta layer bilan cheklanib qolmasligi mumkin. Network congestion application timelock-ga ta’sir qilishi mumkin; validator censorship liquidation bot-ni kechiktirishi mumkin; BGP isolation consensus xavfsizligini zaiflashtirishi mumkin; transaction ordering DeFi noninterference assumption-ni buzishi mumkin.
Shuning uchun survey-ning asosiy xulosasi shuki, yuqori qatlamdagi time-sensitive mexanizmlar quyi qatlamdagi connectivity va inclusion guarantees-ni ochiq tarzda modellashtirishi kerak.
Security budget tushunchasi
Mualliflar cross-domain tizimlar uchun imported claim-ni faqat ma’lumot emas, balki bir turdagi security budget bilan baholashni tavsiya etadi. Bu sohalarda kamida quyidagi ma’lumotlar ko‘rib chiqilishi kerak:
| Maydon | Beradigan xavfsizlik savoli |
|---|---|
| Maximum value released | Bu claim-ga ishonilganda eng ko‘pi bilan qancha iqtisodiy qiymat ochiladi? |
| Finality depth assumed | Source state-ning qaysi finality darajasiga ishonilmoqda? |
| Trusted actors | Relayer, validator, oracle committee, sequencer yoki admin key kabi qaysi aktorlar kritik? |
| Monitoring delay | Abnormality aniqlanguncha qancha kechikishga yo‘l qo‘yiladi? |
| Emergency action | Claim bahsli holga kelsa pause, rate limit, exit yoki boshqa containment mexanizmi bormi? |
Bu yondashuv manbada eksperimental tarzda tasdiqlangan yagona xavf formulasi emas; mualliflar cross-domain defense evaluation uchun taklif qilgan tahliliy doiradir.
Tadqiqot Usuli va Natijalari
Adabiyotlarni tanlash
Manba systematic review jarayonida PRISMA yo‘riqnomalaridan foydalanganini bildiradi. Corpus 2026-yil iyunigacha major digital libraries, official proceedings, arXiv va IACR ePrint orqali tuzilgan; smart contracts, DeFi, cross-domain infrastructure, MEV, restaking va intents kabi Web3 component atamalari adversarial-analysis atamalari bilan moslashtirilgan hamda seminal SoK/top-tier papers orqali backward/forward snowballing bajarilgan.
Tadqiqotlar uchta asosiy rol bo‘yicha baholangan:
- Yangi system abstraction yoki protocol mechanism ta’riflash.
- Bitta deployment-dan tashqariga umumlashtirilishi mumkin bo‘lgan attack pattern-ni ko‘rsatish.
- Boshqa tizimlar bilan farazlari qiyoslanishi mumkin bo‘lgan defense yoki measurement method taqdim etish.
Faqat incident loss-ni bayon qiladigan va reusable security pattern yaratmaydigan hisobotlar retained academic corpus-ga kiritilmagan. So‘nggi davr incident reports esa ayrim case table-larda empirical anchor sifatida ishlatilgan.
PRISMA-style corpus oqimi
Retained corpus mavzular taqsimoti
| Asosiy qamrov | Retained study soni | Asosiy tahliliy yo‘nalish |
|---|---|---|
| Foundations and surveys | 20 | Ledger models, blockchain/database taqqoslash, core abstractions va prior surveys. |
| Network and consensus | 99 | P2P topology, routing attacks, PoW/PoS safety, BFT, incentives va MEV. |
| Cryptography and privacy | 38 | Anonymity, ZKP, threshold randomness va post-quantum confidential transactions. |
| Smart contracts and DeFi | 73 | Static analysis, fuzzing, formal verification, flash loans va economic exploits. |
| Cross-domain systems | 16 | Bridge, rollup, payment channel, oracle va cross-layer attack composition. |
Bu sinflar mutually exclusive primary-topic assignment-dir. Maqola bir nechta qatlamga tegishli bo‘lsa ham, corpus statistikasida asosiy texnik hissasiga eng mos bitta sinfga biriktirilgan. Bu tanlov hisoblarda double-counting-ni oldini oladi; biroq ko‘p qatlamli ishlarning murakkabligini bitta sonli toifaga qisqartiradi.
Publication venue taqsimoti
Manba Figure 4-da retained corpus uchun quyidagi venue sonlari berilgan:
| Venue guruhi | Tadqiqotlar soni |
|---|---|
| IEEE S&P | 47 |
| ACM CCS | 37 |
| USENIX Security | 36 |
| NDSS | 31 |
| Preprints | 19 |
| Other | 76 |
Bu taqsimot adabiyotning muhim qismi yirik security conference-larda jamlanganini, biroq corpus software engineering, distributed systems, cryptography va preprint tadqiqotlarini ham qamrashini ko‘rsatadi. Peer-reviewed ishlar rasmiy proceedings yili bilan, preprint-lar esa birinchi public-release yili bilan sanalgan.
Network Layer natijalari sintezi
Survey-ning network literature synthesis-i uchta asosiy nuqtani ta’kidlaydi:
- Topology va routing attack-lari endi yaxshi modellashtiriladi va o‘lchanadi; biroq peer-diversity policy-larning deployment evidence-i cheklanganroq.
- Resource-exhaustion attack-lari abstract gas/fee pricing bilan haqiqiy validator computation/storage/network cost o‘rtasidagi nomuvofiqliklardan foydalanishi mumkin.
- Upper-layer protocol-lar network liveness farazini ko‘pincha o‘lchamasdan qayta ishlatadi.
Shuning uchun faqat average latency emas, tail events va narrow security window-larni o‘tkazib yuborish ehtimoli muhim.
Cryptography & Privacy natijalari sintezi
Manba cryptographic literature primitive design bo‘yicha kuchli, deployed workflow bo‘yicha esa mo‘rtroq ekanini ta’kidlaydi. Muvaffaqiyatsizliklar ko‘pincha:
- nonce reuse,
- yetishmaydigan ZK circuit constraint,
- verifier upgrade,
- implementation encoding farqi,
- network yoki foydalanuvchi xatti-harakatidan kelib chiqadigan metadata leakage
kabi primitive bilan haqiqiy deployment o‘rtasidagi bo‘shliqda yuzaga keladi.
Consensus & Incentive natijalari sintezi
Consensus literature uchta keng attack surface-ni ko‘rsatadi:
- Resource-threshold attacks: majority control va klassik safety/liveness chegaralari.
- Incentive attacks: majority control bo‘lmasdan iqtisodiy motivatsiya bilan protocol deviation.
- Ordering attacks: transaction inclusion/reordering huquqining application-layer value bilan birlashishi.
Manbaga ko‘ra klassik PoW/PoS bounds va MEV measurement uchun deployment evidence kuchliroq; restaking risk, PBS centralization va application finality-ni qanday talqin qilishi bo‘yicha uzoq muddatli evidence cheklanganroq.
Application Layer natijalari sintezi
Application attacks ikki asosiy sinfga bo‘linadi:
Code-level bugs: reentrancy, arithmetic, permission, gas, proxy/storage va shunga o‘xshash implementation issues. Bular scanner, symbolic execution va fuzzing literature-da nisbatan yaxshi qamrab olingan; biroq haqiqiy exploitability evidence har bir warning uchun bir xil darajada kuchli emas.
Financial-logic attacks: market state, oracle timing, governance power, liquidity va transaction ordering kabi tashqi sharoitlarga bog‘liq. Bir xil bytecode bir market state-da xavfsiz, boshqa state-da exploitable bo‘lishi mumkin.
Survey-ga ko‘ra yetishmayotgan evaluation qatlami economic feasibility-dir. Tool faqat vulnerability label berish o‘rniga exploit uchun kerak bo‘ladigan liquidity, gas, ordering va cross-protocol state-ni ham tushuntirishi kerak.
Cross-domain failure mode-lar
| Failure mode | Tipik kontekst | Xavfsizlik natijasi |
|---|---|---|
| Validation asymmetry | Bridge, rollup, light client | Zaif verifier boshqa domain-da yuqori qiymatli asset/state ustidan nazoratni qo‘lga kiritishi mumkin. |
| Finality mismatch | Cross-chain bridge, L2→L1 settlement | Destination source iqtisodiy jihatdan final bo‘lmasdan state-ni qabul qilishi mumkin. |
| Timing mismatch | Channel, optimistic rollup, oracle | Halol response iqtisodiy deadline-dan keyin yetib kelishi mumkin. |
| Semantic mismatch | Cross-chain message, VM variant, fraud proof | Ikki domain bir xil state transition-ni turlicha talqin qilishi mumkin. |
| Replay / domain-separation failure | Bridge va signature-based messaging | Bir context-da valid message boshqa context-da qayta ishlatilishi mumkin. |
| Data-availability gap | Rollup, bridge, fraud proof | Invalid state-ga e’tiroz bildirish uchun zarur evidence topilmasligi mumkin. |
| Sequencer / relayer centralization | Rollup va externally verified bridge | Privileged operator message-ni censor, delay, reorder yoki selectively relay qilishi mumkin. |
| Oracle-source correlation | Lending, derivative, liquidation | Nominally independent feed-lar bir xil data/infrastructure failure-dan birgalikda ta’sirlanishi mumkin. |
| Accounting / solvency mismatch | Lock-and-mint bridge, wrapped asset, stablecoin | Synthetic claims haqiqiy collateral/reserve-dan oshib ketishi mumkin. |
| Liquidity / routing mismatch | Cross-chain swap, payment channel, cross-rollup route | Multi-domain transaction-ning bir qismi bajarilarkan, boshqasi illiquid yoki muvaffaqiyatsiz bo‘lishi mumkin. |
| Governance mismatch | Upgradeable bridge, oracle network, L2 admin keys | Bir domain-dagi emergency control boshqa domain ustida yashirin vakolatga aylanishi mumkin. |
| Incentive mismatch | MEV market, bridge validator, oracle committee | Rational actor expected role-dan chetga chiqib ko‘proq foyda olishi mumkin. |
| Shared-security overload | Restaking, AVS, liquid-restaking derivative | Bitta xizmatdagi slashing/liquidity shock umumiy operator va collateral orqali tarqalishi mumkin. |
Incident jadvallari qanday talqin qilinishi kerak?
Manba Table 7; The DAO, Parity, bZx, Harvest Finance, Cream Finance, Poly Network, Wormhole, Ronin, Nomad, Beanstalk, Mango Markets, Terra/UST, Euler Finance, Curve/Vyper pools va yangi incident-larni ham o‘z ichiga olgan 17 ta misolni reusable root cause-larga bog‘laydi.
Manbaning o‘z ogohlantirishi muhim: loss values taxminiy order-of-magnitude ko‘rsatkichlaridir. 2025–2026 qatorlari public incident reports-ga asoslanadi va retained academic study soniga kiritilmaydi. Shu sabab incident jadvali moliyaviy yo‘qotishlarning aniq accounting yozuvi yoki protocol ranking emas.
Kelajakka oid sakkizta ochiq muammo
| Ochiq muammo | Manba ta’kidlagan yetishmovchilik |
|---|---|
| LLM-larning Web3 xavfsizligida ikki tomonlama qo‘llanilishi | AI chiqishini symbolic query, fuzz target, transaction replay yoki human-checkable proof obligation-ga aylantiradigan evidence qatlami yetishmaydi. |
| Post-quantum migration | Dormant key-lar, eski signature-lar, bridge/light-client compatibility, katta signature xarajati va curve-specific contract farazlari. |
| Compositional DeFi security | Atomic execution bilan o‘zgaradigan liquidity, price va ordering state-ni bitta modelda tushuntiradigan interface/risk modeli yetarli emas. |
| Restaking risk containment | AVS blast radius, correlated operators/slashing, leverage va collateral spillover-ni modellashtirish. |
| Intent-centric security | Solver receipt route, price, liquidity, timeout, settlement dependency va failure compensation kabi ma’lumotlarni bog‘lashi kerak. |
| Compliance-compatible privacy | Selective disclosure talabini kim vakolatlantirishi va reusable surveillance key yaratmasdan qanday cheklash mumkinligi. |
| Hardware-assisted Web3 security | TEE vendor trust, attestation freshness, rollback, side channel va hardware root bahsli bo‘lganda user exit. |
| Reproducibility / datasets / evaluation | Private order flow, off-chain logs, market state, failed attempts va time-to-action kabi context-ning benchmark-larda yetishmasligi. |
Survey qo‘llab-quvvatlaydigan xulosalar
- Zamonaviy blockchain/Web3 xavfsizlik muammolarini faqat bitta qatlamli vulnerability ro‘yxatlari bilan yetarli tushuntirib bo‘lmaydi.
- 246 ta ishli corpus network, cryptography, consensus, application va cross-domain xavfsizlik tadqiqotlarini umumiy doirada sintez qiladi.
- Xavfsizlik farazlari layer va trust-domain chegaralaridan o‘tganda kuchliroq iqtisodiy natijalarga aylanishi mumkin.
- Defense baholashida residual assumptions va operational trade-off-lar ko‘rinadigan qilinishi kerak.
- Detection faqat to‘g‘ri bo‘lishi emas, settlement/finality-dan oldin yetib kelishi ham muhim.
- Network liveness, oracle timeliness, finality, data availability va liquidity kabi xususiyatlar application xavfsizligiga to‘g‘ridan-to‘g‘ri ko‘chishi mumkin.
- Smart-contract scanner muvaffaqiyati haqiqiy exploitability yoki economic feasibility bilan ayni tushuncha emas.
- Cross-domain tizimlarda failure containment, rate limit, exit route, value-at-risk va governance path ochiq modellashtirilishi kerak.
Survey qo‘llab-quvvatlamaydigan xulosalar
- Muayyan blockchain boshqalardan aniq xavfsizroq ekani ko‘rsatilmagan.
- Bitta defense architecture barcha 13 cross-domain failure mode-ni yo‘q qilishi ko‘rsatilmagan.
- 246 ta maqola butun blockchain-security adabiyotining to‘liq universumi ekani isbotlanmagan.
- Survey-dagi representative defense-larning barchasi umumiy benchmark ostida qayta sinovdan o‘tkazilmagan.
- Incident loss sonlari aniq audit/accounting raqamlari emas.
- Scanner ko‘p warning chiqarishi haqiqiy exploit-ni yuqori aniqlikda topishini anglatmaydi.
- ZK ishlatilishi bridge yoki rollup-ni avtomatik xavfsiz qilmaydi.
- Decentralized oracle-da ko‘p feed bo‘lishi feed-lar haqiqatan mustaqil degani emas.
- TEE ishlatilishi residual hardware trust-ni yo‘q qilmaydi.
- LLM vulnerability izohi yaratishi, bu izoh executable yoki tasdiqlangan exploit evidence ekanini anglatmaydi.
Metodologik cheklovlar
Search reproducibility: Manba major digital libraries va search-query mavzularini tushuntiradi, biroq PDF to‘liq database ro‘yxati va exact query string-larni bermaydi.
Reviewer procedure: Independent reviewer soni, duplicate screening arrangement yoki inter-rater agreement haqida ma’lumot berilmagan.
Protocol registration: Alohida systematic-review protocol registration ma’lumoti berilmagan.
Quality scoring: Har bir retained study uchun standartlashtirilgan formal risk-of-bias yoki quality-score jadvali berilmagan. Manba “high-quality studies” iborasidan foydalanadi, biroq yagona miqdoriy sifat balini belgilamaydi.
Primary-topic assignment: Multi-layer ish bitta primary category ostida sanalgani sabab corpus statistikasi cross-layer xususiyatning hammasini son jihatdan aks ettirmasligi mumkin.
Evidence heterogeneity: Corpus peer-reviewed conference/journal ishlar va preprint-larni o‘z ichiga oladi. Mualliflar sanalarni ajratgan bo‘lsa ham evidence maturity teng emas.
Incident evidence: Ayniqsa 2025–2026 misollarining bir qismi public incident reports-dir; ularning retained academic corpus soniga kiritilmasligi bu cheklovni kamaytiradi, biroq case-table interpretation uchun manba yetukligi baribir muhim.
Rapidly changing ecosystem: Web3 protokollari, MEV infrastructure, bridge design, L2 architecture va AI-assisted auditing tez o‘zgargani sabab 2026-yil iyunidagi corpus snapshot keyingi rivojlanishlarni avtomatik qamramaydi.
Eng xavfsiz ilmiy xulosa
Bu survey-ning eng kuchli hissasi blockchain xavfsizligini “contract-dagi bug ro‘yxati” yoki “consensus hujumlari ro‘yxati” bo‘lishdan chiqarib, farazlarning protokol stack-i va trust domain-lar bo‘ylab qanday ko‘chishini o‘rganadigan compositional-security muammosi sifatida qayta shakllantirishidir.
Himoya haqiqatan kuchli bo‘lishi uchun faqat attack primitive-ni to‘sishi emas; tegishli safety, liveness, finality, privacy yoki accountability invariant-ni qaysi sharoitlarda saqlashini, qaysi residual assumption-ni qoldirishini va response iqtisodiy natija irreversible bo‘lib qolishidan oldin yetib keladimi-yo‘qmi, shuni ko‘rsatishi kerak.
Manba va Usul Haqida Izoh
Asl sarlavha: Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey
Turkcha nashr sarlavhasi: Blockchain Hujumlari va Himoyalari: Qatlamli va Domenlararo Bir Sharh
Mualliflar: Junjie Hu; Na Ruan.
Mualliflar tartibi: Manba PDF-dagi tartib aynan saqlangan.
Muassasa: School of Computer Science, Shanghai Jiao Tong University, Shanghai, China.
Junjie Hu e-pochta: nakamoto@sjtu.edu.cn
Na Ruan e-pochta: naruan@sjtu.edu.cn
Corresponding author: Manba PDF-da aniq corresponding-author belgisi berilmagan.
Teng hissa: Manbada teng birinchi mualliflik/teng hissa bayonoti aniqlanmagan.
Platforma: arXiv.
ArXiv: arXiv:2607.06593v1 [cs.CR].
Sana: 6 iyul 2026.
ArXiv DOI formati: 10.48550/arXiv.2607.06593.
Rasmiy havola: https://arxiv.org/abs/2607.06593
PDF ichidagi ACM DOI: 10.1145/nnnnnnn.nnnnnnn. Bu ochiq-oydin placeholder formatidir va haqiqiy publisher DOI sifatida ishlatilmasligi kerak.
Jurnal / konferensiya: Ko‘rib chiqilgan versiyada tasdiqlangan final journal/conference publication ma’lumoti yo‘q. PDF ACM-style template va permissions block-ni o‘z ichiga oladi; bu holatning o‘zi peer-reviewed ACM version of record isboti emas.
Manba turi: Systematic survey / literature review / Web3 security synthesis.
Taqriz holati: Ko‘rib chiqilgan arXiv v1 preprint versiyasi uchun peer-reviewed version of record tasdiqlanmagan.
Litsenziya / mualliflik huquqi izohi: PDF shaxsiy yoki sinf doirasidagi ayrim nusxalashlarga ruxsat beruvchi va boshqa qayta foydalanish shakllari uchun ACM permission jarayoniga murojaat qiluvchi ACM-style copyright/permissions statement-ni o‘z ichiga oladi. Exact ochiq qayta foydalanish litsenziyasi tasdiqlanmagani uchun manba shakllari bevosita ko‘chirilmagan.
Systematic review yondashuvi: Manba PRISMA guidelines-ga amal qilganini bildiradi.
Corpus yangilanish sanasi: 2026-yil iyunigacha.
Manbalar havzasi: Major digital libraries, official proceedings, arXiv va IACR ePrint; undan keyin backward va forward snowballing.
Dastlabki yozuvlar: 1.372.
Deduplication-dan keyin: 1.081.
Title/abstract screening-dan keyin: 402.
Full-text / included academic studies: 246.
Full-text exclusions: weak validation/technical depth 45; non-security scalability/economics 40; reusable pattern bo‘lmagan incident reports 36; incomplete/inaccessible artifacts 18; stronger version tomonidan superseded 17.
Academic topic distribution: foundations/surveys 20; network/consensus 99; cryptography/privacy 38; smart contracts/DeFi 73; cross-domain systems 16.
Primary-topic coding: Categories mutually exclusive-dir; multi-layer papers eng mos primary technical contribution kategoriyasiga biriktirilgan.
Asosiy tadqiqot savollari: layer-specific attack surfaces; defense root cause/trade-offs; composition sharoitida local assumption failure; next-generation Web3 open problems.
Asosiy arxitektura qatlamlari: Network; Data & Cryptographic; Consensus & Incentive; Application.
Cross-domain boundary: Boshqa trust model-dan olingan claim yangi domain-da state change-ga aylanadigan interface.
Security invariants: safety, liveness, finality, privacy, accountability.
Attacker classes: network-level, consensus-level, application-level; shuningdek adaptive attacker market state va timing-ni hisobga olishi mumkin.
Cross-domain failure modes: validation asymmetry; finality mismatch; timing mismatch; semantic mismatch; replay/domain-separation failure; data-availability gap; sequencer/relayer centralization; oracle-source correlation; accounting/solvency mismatch; liquidity/routing mismatch; governance mismatch; incentive mismatch; shared-security overload.
Open challenges: LLM/Web3 security; post-quantum migration; compositional DeFi; restaking containment; intent-centric security; compliance-compatible privacy; hardware-assisted Web3; reproducibility/evaluation standards.
Moliyalashtirish: National Key R&D Program of China (2023YFB2704700); National Natural Science Foundation of China (62472276); Science and Technology Project of the State Grid Corporation of China (5700-202321603A-3-2-ZN).
Data Availability: Manbada alohida Data Availability Statement aniqlanmagan. Tadqiqot literature survey bo‘lib, o‘z eksperimental data set-ini taqdim etmaydi.
Competing Interests: Alohida competing-interests declaration aniqlanmagan.
CRediT / Author Contributions: Alohida CRediT yoki author-contribution statement aniqlanmagan.
Systematic-review reproducibility kamchiliklari: Exact database ro‘yxati, complete search strings, reviewer count/inter-rater agreement, review-protocol registration va formal study-quality/risk-of-bias scoring procedure manba PDF-da berilmagan.
Incident data chegarasi: Loss qiymatlari taxminiy order of magnitude maqsadida berilgan. Recent 2025–2026 public incident reports retained 246 academic-study count-ga kiritilmagan.
Vizual qayta qurish: Manba Figure 1-dagi layered/cross-domain munosabat, Figure 3-dagi exact corpus-selection sonlari va Section 7/Figure 7-dagi cross-domain claim mantiqi mustaqil inline SVG-lar bilan qayta qurilgan. Asl publisher figure kompozitsiyalaridan foydalanilmagan.
Asosiy talqin chegarasi: Bu survey representative studies va incidents asosida literature synthesis qiladi; himoyalarni umumiy experimental benchmark ostida qayta sinamaydi va yangi attack/defense performance metric yaratmaydi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan