


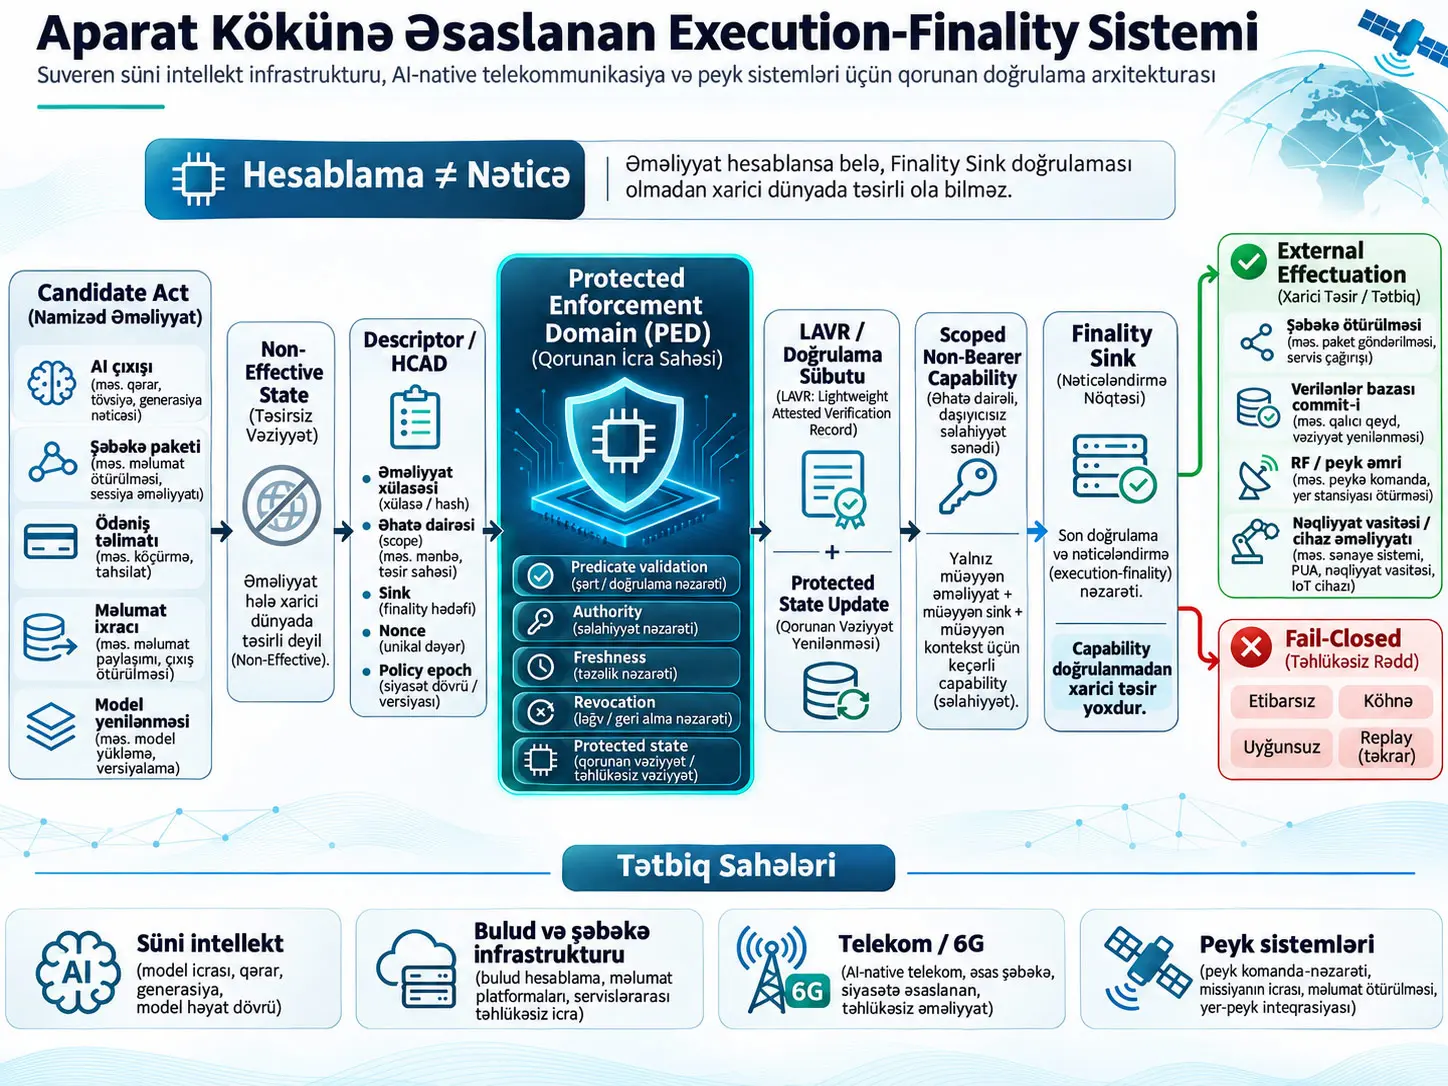
Protected execution-finality architecture, hesablamanın və ya maşın tərəfindən hazırlanmış əməliyyatın yalnız yaradıldığı, səlahiyyətləndirildiyi, imzalandığı və ya yönləndirildiyi üçün xarici dünyada təsirli olmasına yol verməməyi hədəfləyən; təklif olunan əməliyyatı əvvəlcə Candidate Act adlanan təsirsiz vəziyyətdə saxlayan, əməliyyatın kontekstini maşın tərəfindən doğrulana bilən descriptor ilə müəyyən edən, zəruri səlahiyyət və vəziyyət şərtlərini qorunan enforcement domain daxilində qiymətləndirən, doğrulama sübutunu və qorunan vəziyyət dəyişikliyini capability release ilə bağlayan və sonda real təsir sərhədində Finality Sink doğrulamasını məcburi edən aparat köklü/kriptoqrafik təhlükəsizlik arxitekturası təklifidir. Mənbənin əsas prinsipi “computation is not consequence” formasında ifadə olunur: sistemin bir əməliyyatı hesablaması və ya hazırlaması həmin əməliyyatın xarici dünyada nəticə yaratması üçün öz-özlüyündə səlahiyyət yaratmır.
Mənbənin əsas prosesində AI çıxışı, API çağırışı, məlumat ixracı, ödəniş təlimatı, şəbəkə paketi, tensor və ya yaddaş ötürülməsi, RF yayımı, peyk əmri, verilənlər bazası commit-i, model yeniləməsi və ya fiziki actuation əvvəlcə Candidate Act kimi müəyyən edilir və Non-Effective State daxilində saxlanılır. Sonra Candidate Act üçün maşın tərəfindən doğrulana bilən Act Descriptor və ya onun daha güclü növü olan HCAD — Hash-Linked Candidate Act Descriptor yaradılır. Protected Enforcement Domain (PED) act class, destination, purpose, jurisdiction, policy epoch, nonce, freshness, revocation, quota, runtime state və müvafiq embodiment-ın tələb etdiyi digər predicate-ləri doğrulayır. Zəruri protected state yenilənir və ya sərf olunur; validation evidence üstün tutulan formalardan biri olan LAVR — Ledger-Anchored Validation Receipt ilə bağlana bilər. Uğurlu doğrulamadan sonra yalnız həmin Candidate Act və həmin Finality Sink üçün etibarlı Scoped Non-Bearer Capability yaradılır. Finality Sink capability-ni doğrulamadan əməliyyat xarici dünyada təsirli ola bilməz.
“Non-bearer” ifadəsi burada xüsusilə vacibdir. Mənbənin tərifinə görə capability-nin sadəcə ələ keçirilməsi və ya kopyalanması səlahiyyət vermir. Capability Candidate Act-ə, descriptor-a, protected validation evidence-a, protected state-ə, Finality Sink-ə, execution-finality boundary-yə, freshness/nonce vəziyyətinə, policy epoch-a və icazə verilən effectuation scope-a bağlana bilər. Başqa əməliyyatda, başqa sink-də, başqa zamanda və ya replay yolu ilə yenidən istifadə edildikdə doğrulamanın uğursuz olacağı şəkildə layihələndirilir.
Mənbə bu arxitekturanı AI sistemlərinə, GPU/accelerator fabric-lərinə, cloud və edge infrastrukturuna, 5G/6G və AI-RAN-a, non-terrestrial networks və peyklərə, CBDC və ödəniş sistemlərinə, məlumat ixracına, verilənlər bazalarına, memory fabric-lərinə, robotic/industrial actuation və digər effect-capable sistemlərə genişləndirən minlərlə səhifəlik embodiment və claim dəstəyi təqdim edir. Lakin bütün bu sahələrdə eyni obyektlərin məcburi olduğu deyilmir. Əsas invariant budur ki, Candidate Act xarici təsir yaratmazdan əvvəl descriptor-bound protected validation, protected state/evidence, scoped capability və sink-side verification zəncirindən keçməlidir.
Ən mühüm elmi və texniki şərh sərhədi budur: yüklənmiş sənəd müstəqil performans qiymətləndirməsi məqaləsi deyil. O, çoxlu pseudocode, threat model, hardware mapping, implementation example, expected latency intervalı, simulation/benchmark təklifi və patent claim-i ehtiva edir; lakin bunlar bütün arxitekturanın müstəqil aparat prototiplərində müqayisəli təcrübə ilə doğrulandığını göstərmir. Mənbədəki “line-rate”, “structurally non-completable”, “prevents” ifadələri və ya müəyyən latency budget-ları kontekstdən asılı olaraq arxitektura iddiası və ya non-limiting engineering estimate kimi oxunmalıdır; ölçülmüş və təkrarlanmış təcrübə nəticəsi kimi deyil.
Bu sənəd klassik elmi məqalə deyil
Mənbənin elmi və texniki dəyərini düzgün qiymətləndirmək üçün əvvəlcə sənəd növünü düzgün müəyyən etmək lazımdır. Bu sənəd hipotez–təcrübə–statistika–nəticə ardıcıllığında yazılmış rəyli tədqiqat məqaləsi deyil. Mənbə PCT patent ailəsi ilə əlaqəli son dərəcə geniş texniki disclosure-dur. O, əsas arxitekturanı təsvir edir; fərqli aparat və sənaye mühitlərinə tətbiq edilə bilən embodiment-lar verir; prior-art fərqlərini müzakirə edir; patent claim-lərini dəstəkləmək üçün pseudocode, state-machine məntiqi, cryptographic binding strukturları, threat assumptions, failure modes və implementation alternatives təqdim edir.
Buna görə mənbədə “the invention prevents”, “the architecture enables” və ya “the system ensures” formasındakı cümlələrin epistemik statusu nəzarətli təcrübədə ölçülmüş nəticə ilə eyni deyil. Bunlar patent spesifikasiyasının təsvir etdiyi arxitektura davranışı və ya applicant claim-dir. Verianla təqdimatında bu iki səviyyə bir-birinə qarışdırılmayıb.
Execution Finality Bu Sənəddə Nə Deməkdir?
Execution finality mənbədə hesablamanın və ya hazırlanmış əməliyyatın daxili sistemdə mövcud təklif olmaqdan çıxıb şəbəkə ötürülməsi, məlumat ixracı, daimi yazma, ödəniş settlement-ı, RF yayımı, tool invocation və ya fiziki actuation kimi xaricdə nəticə yaradan təsirə çevrilməsindən dərhal əvvəlki texniki nəzarət nöqtəsidir; arxitektura bu keçidin yalnız qorunan doğrulama və Finality Sink tərəfindən doğrulanan scoped capability-dən sonra baş verməsini hədəfləyir.
“Computation” ilə “consequence” niyə ayrılır?
AI modelinin əmr yaratması, ödəniş mühərrikinin transfer hazırlaması və ya router-in packet hazırlaması hələ xarici dünyadakı son təsir deyil. Mənbə bu ayrımı arxitekturanın çıxış nöqtəsi kimi götürür.
Məsələn, AI agenti:
- faylı xaricə göndərmək qərarına gələ bilər,
- API çağırışı hazırlaya bilər,
- ödəniş təlimatı yarada bilər,
- verilənlər bazası sətrini dəyişmək istəyə bilər,
- robotik sistemi hərəkət etdirəcək əmri hesablaya bilər.
Mənbənin yanaşmasında bu qərarların heç biri öz-özlüyündə execution authority yaratmır. Əməliyyat əvvəlcə Candidate Act-dir. Real təsir sərhədinə qədər “non-effective” saxlanılır.
Mənbənin TCP, TLS, HTTPS, OAuth və distributed ledger müqayisəsi
Mənbə öz problemini izah edərkən mövcud protokolların fərqli sərhədləri həll etdiyini iddia edir. TCP-nin etibarlı ardıcıl çatdırılmanı, TLS-nin qorunan kommunikasiya kanalını, HTTPS-nin authenticated encrypted web interaction-ı, OAuth-un delegated authorization-ı, distributed ledger-ların isə hadisələrin sıralanması/qeydiyyatını əhatə etdiyini bildirir.
Mənbə müəllifinin mərkəzi iddiası budur ki, bunların heç biri təkbaşına “bu konkret əməliyyat bu konkret xarici təsir sərhədindən indi keçməyə səlahiyyətlidirmi?” sualını ümumi və məcburi execution-finality primitive kimi həll etmir.
Bu ifadə mənbənin prior-art və patentləşdirilə bilmə arqumentidir. Verianla bunu “dünyadakı heç bir mövcud sistem bu funksiyanı heç bir şəkildə yerinə yetirə bilməz” kimi müstəqil və universal elmi fakta çevirmir.
Əsas texniki obyektlər
| Anlayış | Mənbədəki texniki mənası | Şərh sərhədi |
|---|---|---|
| Candidate Act | Xarici təsir yaratmaq potensialı olan, hazırlanmış, lakin hələ təsirli olmasına icazə verilməmiş əməliyyat, çıxış və ya əmr. | Hələ real effectuation deyil. |
| Non-Effective State | Candidate Act-in hesablanmış, queued, buffered və ya staged ola bilməsinə baxmayaraq external consequence yaratmadığı vəziyyət. | Tətbiqin bu vəziyyəti həqiqətən non-bypassable etməsi implementation-dan asılıdır. |
| Act Descriptor / CAD | Candidate Act-in effectuation-relevant xüsusiyyətlərini canonical və maşın tərəfindən doğrulana bilən formada müəyyən edən obyekt. | Mənbə konkret vahid serialization formatını məcburi etmir. |
| HCAD | Hash-Linked Candidate Act Descriptor; descriptor-un daha güclü, cryptographically linked növlərindən biri. | Hər embodiment-ın HCAD istifadə etməsi məcburi deyil. |
| Protected Enforcement Domain — PED | Authority predicate-lərini və protected state-i adi application control-dan təcrid edilmiş şəkildə doğrulayan qorunan sahə. | TEE, HSM, secure enclave, DPU, SmartNIC kimi fərqli substrate-lardan istifadə edilə bilər. |
| Protected State | Nonce, replay state, quota, budget, revocation, policy epoch və ya oxşar təhlükəsizlik-kritik mutable vəziyyət. | Hansı state-in lazım olduğu embodiment-dan asılıdır. |
| Validation Evidence | Hansı Candidate Act-in hansı predicate və state altında doğrulandığını təmsil edən protected evidence. | Sadə post-hoc audit log ilə eyni şey kimi müəyyən edilmir. |
| LAVR | Ledger-Anchored Validation Receipt; mənbənin üstün tutduğu tamper-evident validation evidence növlərindən biri. | Hər diagnostic və ya non-effect-capable embodiment-da məcburi olmaya bilər. |
| Scoped Non-Bearer Capability | Konkret act, descriptor, sink, state, evidence, freshness və scope-a bağlanmış effectuation enablement obyekti. | Ümumi reusable credential və ya yalnız possession ilə istifadə edilə bilən bearer token deyil. |
| Finality Gate | Protected validation və capability availability/release tərəfindəki enforcement mexanizmi. | Finality Sink ilə eyni rol deyil; bəzi implementasiyalarda eyni fiziki cihaz daxilində ola bilərlər. |
| Finality Sink | Candidate Act-in xarici dünyada həqiqətən təsirli olacağı son texniki sərhədi idarə edən doğrulayıcı. | Capability release-in baş verməsi öz-özlüyündə Effective Finality deyil. |
| ALF | Algorithmic Logic Fingerprint; müəyyən embodiment-larda approved/measured operative logic state-in doğrulanmasına yönəlmiş predicate. | Əsas arxitekturanın bütün embodiment-larında məcburi deyil. |
| RBD | Runtime Behavioral Descriptor; müşahidə edilən runtime davranışını məhdud, maşın tərəfindən doğrulana bilən descriptor kimi təqdim etməyi hədəfləyir. | RBD öz-özlüyündə pis niyyət və ya factual falsity sübutu deyil. |
| CJT | Compliance Jurisdiction Token; jurisdiction/purpose kimi authority context-lərinin maşın tərəfindən doğrulana bilən input-u kimi istifadə edilə bilən obyekt. | Sistemin hüquqi qərar verdiyi mənasına gəlmir. |
Candidate Act Descriptor niyə lazımdır?
Sistem yalnız “bu istifadəçi ümumiyyətlə səlahiyyətlidir” tipli broad authorization istifadə edərsə, səlahiyyətin hansı exact əməliyyat üçün verildiyi qeyri-müəyyən qala bilər. Mənbə descriptor yanaşması ilə əməliyyat sinfi, hədəf, scope, Finality Sink, policy epoch, nonce və digər effectuation-relevant sahələri deterministik təqdimat daxilində bağlamağı təklif edir.
Mənbədə descriptor yaradılmasının əsas pseudocode əlaqəsi belədir:
canonical_descriptor =
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_DESCRIPTOR,
        descriptor_inputs
    )

descriptor_digest =
    HASH(canonical_descriptor)
CANONICALIZE nə edir? Eyni məna daşıyan descriptor-un fərqli serialization və ya field ordering səbəbindən fərqli şərh edilməsinin qarşısını almaq üçün girişləri deterministik təqdimata çevirməyi hədəfləyir.
HASH nə edir? Canonical descriptor üçün cryptographic digest yaradır. Mənbənin əsas claim-i tək bir hash alqoritminə bağlanmır.
Domain separator niyə mövcuddur? Eyni byte ardıcıllığının başqa məlumat strukturu və ya başqa protokol kontekstində səhvən ekvivalent qəbul edilməsi riskini azaltmağa yönəlmiş cryptographic domain separation məntiqidir.
Vahid nədir? Bu, fiziki ölçmə tənliyi deyil. Çıxış istifadə olunan cryptographic hash funksiyasından asılı uzunluğa malik bit ardıcıllığı/digest-dir.
Mandatory Act Binding nələri bir-birinə bağlayır?
Mənbədə daha əhatəli binding strukturu Candidate Act ilə aşağıdakı kontekstləri eyni cryptographic commitment daxilində əlaqələndirməyi hədəfləyir:
mandatory_act_binding_digest =
HASH(
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_BINDING,
        Candidate_Act_digest,
        Mandatory_Act_Descriptor_digest,
        authority_state_digest,
        LAVR_digest_or_prepared_event_digest,
        protected_state_transition_digest,
        Finality_Gate_identifier,
        Finality_Sink_identifier,
        destination_context_digest,
        jurisdiction_context_digest,
        policy_epoch,
        revocation_epoch,
        nonce
    )
)
Bu strukturdakı əsas fikir “əvvəllər doğrulanmış səlahiyyət” ilə “indi xaricə çıxmağa çalışan exact əməliyyat” arasında cryptographic bağ yaratmaqdır. Candidate Act dəyişdirilərsə, sink dəyişdirilərsə, nonce və ya epoch fərqli olarsa, destination dəyişərsə və ya bağlı evidence/state uyğun gəlməzsə, eyni binding-in etibarlı qalmaması hədəflənir.
Bu pseudocode security proof deyil. Cryptographic təhlükəsizlik seçilən hash/MAC/signature primitive-ə, key management-a, canonicalization-ın düzgün tətbiqinə, protected state-in rollback-resistant olmasına və bütün bypass yollarının həqiqətən Finality Sink nəzarətinə alınmasına bağlıdır.
Scoped Non-Bearer Capability Bearer Token-dan Niyə Fərqlidir?
Mənbənin tərifində bearer credential-ı əldə saxlamaq çox vaxt istifadə üçün kifayət etdiyi halda, scoped non-bearer capability-nin yalnız possession-ı kifayət etmir; capability exact Candidate Act, descriptor, validation evidence, protected state, Finality Sink, freshness/nonce, epoch və permitted effectuation scope ilə uyğun gəlməlidir və başqa əməliyyat, sink və ya zaman kontekstinə kopyalandıqda/replay edildikdə etibarsız sayılması hədəflənir.
“Non-bearer” burada standart protokol adı deyil
Scoped Non-Bearer Capability ifadəsi mənbə arxitekturasının architecture-specific birləşik terminlərindən biridir. Mənbə bunun adi API key, OAuth token, session cookie, application permission və ya reusable user credential olmadığını xüsusi olaraq bildirir.
Capability fərqli embodiment-larda cryptographic key, MAC-protected capability, output-release key, routing capability, memory-write permission, DMA enablement, settlement authorization, RF transmit-enable condition və ya başqa bounded enablement object formasında həyata keçirilə bilər.
Buna görə capability-nin vahid wire format-ı yoxdur. Ortaq element authority-nin “ümumi istifadəçi səlahiyyəti” əvəzinə konkret consequence üçün məhdudlaşdırılmasıdır.
Protected state niyə capability-dən əvvəl yenilənir?
Mənbənin kritik dizayn qərarlarından biri authorization-ın yalnız credential yoxlaması kimi saxlanmamasıdır. Nonce istifadəsi, quota decrement, budget update, replay-cache insertion, revocation state və ya monotonic sequence advancement kimi mutable security state əməliyyatları capability release-dən əvvəl və ya onunla atomik şəkildə bağlana bilər.
Məsələn, birdəfəlik səlahiyyət eyni nonce ilə yenidən təqdim edilərsə, protected state əvvəlki istifadəni göstərməlidir. Əks halda cryptographically valid görünən köhnə capability replay edilə bilər.
Mənbənin Protected Finality Transaction anlayışı məhz bu sıralama problemini həll etməyə yönəlib: state transition və validation evidence-ın yalnız “sonradan loglanması” deyil, capability-nin istifadə edilə bilən hala gəlməsinin prerequisite-i olması hədəflənir.
Atomicity niyə vacibdir?
İki ayrı əməliyyat təsəvvür edək: sistem əvvəlcə “ALLOW” qərarı verir, sonra state-i yeniləməyə çalışır. Birinci addım uğurlu, ikinci addım uğursuz olarsa eyni authorization yenidən istifadə edilə bilər. Əks halda state sərf olunub capability heç çıxmazsa başqa uyğunsuzluq yaranar.
Mənbə buna görə LAVR/evidence və protected-state update-i protected transaction, write-ahead log, sealed two-phase commit, monotonic counter, HSM/enclave transaction, hash-chain commitment və ya digər crash-consistent mexanizmlərlə birləşdirə bilən implementation-ları təsvir edir.
Bu, bütün platformalarda tək bir atomicity mexanizminin məcburi olduğu demək deyil; patent disclosure fərqli texniki yolları açıq saxlayır.
Finality Gate ilə Finality Sink Eyni Şeydirmi?
Xeyr. Mənbədə Finality Gate və ya Protected Enforcement Domain predicate validation, protected-state handling, evidence commitment və scoped capability release tərəfini yerinə yetirərkən Finality Sink Candidate Act-in həqiqətən xarici təsir yaradacağı boundary-də capability-ni yenidən doğrulayıb effectuation-a icazə verən və ya verməyən son texniki nəzarət nöqtəsidir; bəzi tətbiqlərdə hər ikisi eyni fiziki komponentdə yerləşə bilsə də funksional rolları ayrıdır.
Capability Release niyə öz-özlüyündə finality deyil?
Mənbənin bu nöqtədəki fərqi çox kəskindir. Protected Enforcement Domain capability-ni hazırlayıb release etmiş ola bilər; lakin Candidate Act hələ “externally effective” deyil.
Mənbə aralıq vəziyyəti:
ALLOW_PENDING_SINK_VERIFICATIONadlandırır. Effective Finality yalnız intended Finality Sink:
- capability authenticity-ni,
- descriptor/act binding-i,
- sink və boundary identity-ni,
- freshness/nonce vəziyyətini,
- policy/revocation epoch-u,
- evidence/state binding-i,
- permitted scope-u
doğruladıqdan sonra baş verir.
Fail-closed nə deməkdir?
Fail-closed sistemin təhlükəsiz şəkildə qərar verə bilmədiyi halda effectuation-a icazə verməməsi deməkdir. Mənbə absent, invalid, stale, revoked, exhausted, replayed, expired, timed-out, unverifiable və ya indeterminate capability vəziyyətlərində Candidate Act-in non-effective qalmasını tələb edir.
Xüsusilə “indeterminate” vəziyyətinin permissive default sayılmaması vacibdir. Zəruri revocation state-ə çıxış yoxdursa, attestation uğursuzdursa və ya required evidence doğrulana bilmirsə, mənbə davranışı “müvəqqəti icazə ver” deyil, “effectuation-ı dayandır” formasında müəyyən edir.
Complete path coverage problemi
Finality Sink-in həqiqətən təhlükəsizlik zəmanəti verə bilməsi üçün protected operation başqa çıxış yolu ilə bypass edilə bilməməlidir. Məsələn, network egress NIC üzərindən gate edilərkən alternativ DMA və ya debug yolu eyni məlumatı xaricə çıxara bilirsə, əsas invariant pozulur.
Mənbə buna görə effectuation-path registry, physically disabled paths, cryptographically disabled paths, parent Finality Sink və capability-gated interfaces kimi anti-bypass üsullarını təsvir edir.
Bu, eyni zamanda arxitekturanın mühüm fərziyyəsini göstərir: qorunmalı bütün real effectuation yolları düzgün modelləşdirilməli və gate edilməlidir. Naməlum və ya qorunmayan alternativ yol varsa, mənbə arxitekturasının iddia etdiyi qoruma həmin yol üçün öz-özünə qüvvədə olmur.
Dörd ümumi effectuation-boundary sinfi
| Sərhəd sinfi | Qorunan təsir | Mənbədə verilən nümunələr |
|---|---|---|
| State-Commitment and Ledger Boundary | Daimi və ya paylaşılan state dəyişikliyi | CBDC settlement, payment switch, wallet debit/credit, ledger commit, database commit, token issuance. |
| Radiative and RF-Emission Boundary | Elektromaqnit/radiativ fiziki çıxış | RF front-end enable, beamforming, satellite uplink, baseband-to-RF transition, wake-energy transmission. |
| Memory and Accelerator-Fabric Boundary | Memory/tensor/model state-in daşınması və ya üzə çıxması | DMA, RDMA, PCIe/CXL, GPU fabric, accelerator egress, model loading, tensor transfer, KV-cache/memory paths. |
| Network and Dynamic-Egress Boundary | Network transmission və ya cross-domain export | DPU, SmartNIC, eBPF admission point, gateway, UPF, cloud egress, API/network boundary. |
Finality Sink nümunələri niyə bu qədər müxtəlifdir?
“Sink” fiziki drenaj nöqtəsi demək deyil. Mənbə termini consequence-ın ilk dəfə baş verəcəyi texniki interface üçün istifadə edir.
Buna görə fərqli embodiment-larda Finality Sink:
- NIC/DPU packet egress gate,
- database commit layer,
- storage controller,
- memory controller,
- GPU/accelerator output interface,
- RF transmit chain,
- satellite command interface,
- payment settlement switch,
- tool dispatcher,
- actuator/motor controller
ola bilər.
Ortaq funksiya Candidate Act-i hazırlayan üst səviyyə proqram təminatının eyni zamanda final authority olmamasıdır.
ALF və RBD-nin rolu
Algorithmic Logic Fingerprint (ALF), müəyyən AI embodiment-larında istifadə olunan logic-state/provenance predicate ailəsidir. Mənbə approved logic condition ilə runtime/measured state arasındakı uyğunluğu yoxlamaq üçün digest, measurement, attestation və ya başqa machine-verifiable representation istifadə edilə biləcəyini izah edir.
Runtime Behavioral Descriptor (RBD) isə sistemin iş zamanı etdiyi tool call, retrieval, memory access, connector use, workflow transition, destination selection və ya başqa governance-relevant davranışlarını bounded descriptor kimi xülasə etməyi hədəfləyir.
ALF “modelin yaxşı olduğunu”, RBD isə “davranışın təhlükəsiz olduğunu” universal şəkildə sübut edən meyar deyil. Bunlar müəyyən embodiment-larda protected predicate set-in girişləridir. Mənbə açıq şəkildə bildirir ki, bütün embodiment-lar bütün optional object-lərdən istifadə etmək məcburiyyətində deyil.
CJT ilə hüquqi qərar arasındakı fərq
Compliance Jurisdiction Token (CJT), jurisdiction, purpose və ya authority context kimi machine-readable şərtləri protected validation-a daşıya bilən artefact-dır.
Mənbə həmçinin hüquqi qərarın sistemdən kənarda competent authority, regulator, controller, enterprise authority və ya başqa struktur tərəfindən verilə biləcəyini izah edir. Execution-finality sistemi hüququ özü “şərh edən məhkəmə” deyil; externally defined authority state-i machine-verifiable predicates formasına çevirib technical effectuation-a bağlamağı hədəfləyir.
Cold path və hot path niyə ayrılır?
Mənbə hər packet/tensor/micro-operation üzərində geniş identity, jurisdiction, revocation, attestation və ya policy evaluation-ın təkrar edilməsinin yüksək latency yarada biləcəyini qəbul edir. Buna görə bir çox embodiment-da ikiqat yanaşmadan istifadə edir.
| Qat | Tipik vəzifələr | Məqsəd |
|---|---|---|
| Cold path | Authority establishment, policy compilation, attestation, revocation refresh, quorum, CJT/authority object validation, model/policy enrollment. | Daha ağır əməliyyatları latency-kritik effectuation anından kənara çıxarmaq. |
| Hot path | Capability MAC/tag check, sink identity, descriptor digest, nonce/freshness, expiry, policy epoch, replay state və bounded local checks. | Finality Sink yaxınlığında daha kiçik və deterministik doğrulama aparmaq. |
Bu arxitektura ayrımı mənbənin “low-latency” iddiasının əsasını təşkil edir. Lakin mənbədə verilən mikro/millisaniyə intervallarının çoxu “expected”, “representative”, “non-limiting” və ya “engineering estimate” formasındadır.
Məsələn, müəyyən VI+CJT embodiment-da optimize edge cold-path validation üçün təxminən 25–75 µs, software-only protected-edge üçün təxminən 80–300 µs və hot-path capability check üçün təxminən 0,5–5 µs kimi dəyərlər verilir. Mənbənin digər embodiment-larında çox fərqli latency intervalları mövcuddur. Bu dəyərlər bütün arxitektura üçün vahid ölçülmüş performans nəticəsi deyil.
Mənbə başqa yerdə estimated costs üçün birbaşa “not benchmark measurements” ifadəsindən istifadə edir. Buna görə Verianla bu müddətləri benchmark nəticəsi kimi təsnif etmir.
Threat model nəyi fərz edir?
Mənbə threat model-də ordinary application code, model-serving process, host operating system, driver, workflow software və ya agent-in compromised, malicious, misconfigured ola biləcəyini və ya bypass cəhdi göstərə biləcəyini fərz edə bilər.
Nümunə təhdidlər arasında:
- stale capability replay,
- wrong-sink replay,
- nonce reuse,
- rollback,
- act mutation,
- descriptor substitution,
- stale policy/revocation epoch,
- capability copying,
- ungated alternative output path,
- TOCTOU tipli upstream decision ilə downstream act arasındakı ayrışma
mövcuddur.
Lakin threat model-in özü hücumların praktikada uğurla qarşısının alındığını göstərən müstəqil penetration-test nəticəsi deyil. Təhlükəsizlik arxitekturasının tətbiq edilmiş təhlükəsizliyi PED və Finality Sink bütövlüyü, key protection, side channels, firmware/boot chain, policy correctness, path coverage, cryptographic primitive seçimi və implementation bugs kimi əlavə amillərdən asılıdır.
Tədqiqatın Metodu və Nəticələri
Buradakı “metod” necə başa düşülməlidir?
Bu mənbədə metod eksperimental qrupa tətbiq edilən treatment və ya öyrədilən maşın öyrənməsi modelindən daha çox technical specification method xarakteri daşıyır. Mənbə Candidate Act-in necə saxlanacağını, descriptor-un nə vaxt yaradılacağını, hansı protected state-in dəyişdirilə biləcəyini, evidence-ın nə vaxt commit ediləcəyini və Finality Sink-in nəyi doğrulayacağını state-machine və pseudocode əsaslı arxitektura ilə müəyyən edir.
Əsas protected execution-finality axını
Atomic Finality Commit-in 11 mərhələli ardıcıllığı
| Mərhələ | Vəziyyət / əməliyyat | Candidate Act xarici təsir yarada bilərmi? |
|---|---|---|
| 1 | Candidate Act Non-Effective State daxilində saxlanılır. | Xeyr |
| 2 | HCAD və ya equivalent descriptor yaradılır. | Xeyr |
| 3 | Required predicates doğrulanır. | Xeyr |
| 4 | LAVR / validation evidence hazırlanır. | Xeyr |
| 5 | Protected-state transition hazırlanır. | Xeyr |
| 6 | Scoped capability hazırlanır, lakin externally usable deyil. | Xeyr |
| 7 | LAVR və protected-state update commit/seal edilir. | Xeyr |
| 8 | Capability Release finalize edilir. | Hələ xeyr |
| 9 | ALLOW_PENDING_SINK_VERIFICATION vəziyyəti yaranır. | Xeyr |
| 10 | Finality Sink capability-ni doğrulayır. | Doğrulama davam edərkən xeyr |
| 11 | Sink doğrulaması uğurludursa Effective Finality baş verə bilər. | Bəli, yalnız validated scope daxilində |
Bu ardıcıllığın mərkəzi xüsusiyyəti “ALLOW qərarı verildi” ilə “act xarici dünyada baş verdi” hadisələrinin eyni qəbul edilməməsidir.
Independent Claim 1 və Claim 2-nin əsası
| Claim | Növ | Mərkəzi məzmun |
|---|---|---|
| Independent Claim 1 | Method claim | Candidate Act-i non-effective saxlamaq; descriptor yaratmaq; PED daxilində predicates + protected state; evidence commit; scoped non-bearer capability; Finality Sink check; failure halında fail-closed. |
| Independent Claim 2 | System claim | Hardware-rooted / hardware-isolated / cryptographically protected enforcement domain və Finality Sink-i sistem komponentləri kimi müəyyən edir və eyni causal chain-i component responsibilities formasında tətbiq edir. |
Claim 2 həmçinin PED və Finality Sink-in eyni component daxilində və ya ayrı, lakin cryptographically/logically/operationally coupled components kimi həyata keçirilə biləcəyini bildirir.
Daha sonrakı claim-lər nə edir?
Mənbə əsas arxitekturanı çoxsaylı dependent və domain-specific claim-lərlə genişləndirir. Məsələn, network-interface egress, DMA/memory commit, accelerator egress, RF transmit interface, motor control, satellite/optical links, AI inference, model mutation, KV-cache, CBDC settlement və silicon/fabric sovereignty kimi daha spesifik effectuation boundaries müəyyən edilir.
Son bölmələrdəki Claim 214 və 214A heterogeneous silicon processing və rack-scale AI inference egress kontekstinə keçir. Burada Finality Sink-in DMA descriptor release, memory-window opening, interconnect-lane enablement və ya optical modulation voltage assertion kimi real hardware enablement şərtlərini idarə edə biləcəyi təsvir olunur.
Bunlar sənədin əhatə genişləndirmələridir. Aparat istehsalçısının bu xüsusiyyətləri həqiqətən məhsulunda tətbiq etdiyinə dair eksperimental sübut deyil.
Bu Spesifikasiya Eksperimental Olaruq Doğrulanmış Performans Nəticəsi Təqdim Edirmi?
Mənbə arxitekturanın tətbiq oluna bilməsini izah etmək üçün pseudocode, threat model, latency büdcələri, təklif olunan benchmark harness-ləri və bəzi representative simulation ssenariləri təqdim edir; lakin yüklənmiş spesifikasiyada əsas arxitekturanın müstəqil üçüncü tərəf tərəfindən aparılmış təkrarlana bilən aparat prototipi benchmark-ı, müqayisəli sahə təcrübəsi və ya formal security proof ilə doğrulandığı göstərilmir və bəzi latency cədvəlləri açıq şəkildə “engineering estimates, not benchmark measurements” kimi müəyyən edilir.
Benchmark Enablement ilə benchmark nəticəsi arasındakı fərq
Mənbə PHOSITA-nın performansı necə sınaqdan keçirə biləcəyinə dair nümunə benchmark harness təklif edir. Məsələn, conventional JWT/OAuth gateway, stacked credential path və seven-bound scoped non-bearer capability verifier eyni Candidate Act workload altında müqayisə edilə bilər.
Təklif olunan metriklər arasında:
- transactions per second,
- p50/p95/p99/p999 latency,
- CPU utilization,
- memory allocation per act,
- bytes parsed,
- cryptographic operation sayı,
- state lookup sayı,
- cache-hit rate,
- invalid-request rejection cost,
- unauthorized-effectuation count
yer alır.
Lakin “benchmark belə aparıla bilər” izahı “benchmark aparılıb və bu nəticə əldə edilib” ifadəsi ilə eyni deyil.
Latency rəqəmləri necə oxunmalıdır?
Sənəddə fərqli embodiment-larda çoxsaylı latency intervalları var. Məsələn, müəyyən VI+CJT cold/hot-path nümunəsində təxminən 25–75 µs optimized cold path və təxminən 0,5–5 µs hot-path capability check təxmini verilir. Digər ALF/RBD və ya payment embodiment-larında millisaniyəlik başqa intervallar mövcuddur.
Mənbə bu rəqəmləri tez-tez:
- expected,
- representative,
- non-limiting,
- illustrative,
- engineering estimate
kimi xarakterizə edir.
Buna görə fərqli embodiment-lardakı təxmini latency rəqəmlərini vahid “arxitektura 0,5 µs-də işləyir” nəticəsinə endirmək elmi baxımdan yanlış olar.
Mənbənin dəstəklədiyi texniki nəticələr
- Mənbə aydın protected execution-finality state machine və component architecture müəyyən edir.
- Candidate Act, Non-Effective State, descriptor/HCAD, PED, protected state, validation evidence/LAVR, scoped non-bearer capability və Finality Sink anlayışları texniki baxımdan ətraflı təsvir edilmişdir.
- Capability Release ilə Effective Finality-nin ayrı vəziyyətlər olduğu açıq şəkildə bildirilir.
- Fail-closed davranışı absent, stale, revoked, replayed, mismatched və indeterminate vəziyyətlərə qədər genişləndirilir.
- Protected-state transition və validation evidence-ın capability release-dən əvvəl və ya onunla atomik şəkildə bağlanması arxitekturanın mərkəzi ordering constraint-idir.
- Finality Sink-in exact Candidate Act və intended sink/boundary üzərində yenidən doğrulama aparması əsas claim elementidir.
- Mənbə fərqli hardware substrates və effectuation boundaries üçün implementation seçimləri təqdim edir.
- Cold-path/hot-path separation latency-sensitive implementation-lar üçün təklif olunan əsas arxitektura strategiyasıdır.
- Mənbə anti-replay, rollback, stale epoch, wrong-sink, act substitution və bypass-path risklərini threat model daxilində nəzərə alır.
Mənbənin təkbaşına dəstəkləmədiyi nəticələr
- Arxitekturanın bütün hücum siniflərinə qarşı şərtsiz təhlükəsiz olduğu müstəqil şəkildə sübut edilməyib.
- Bütün AI hallucination-larının qarşısının alındığı göstərilməyib.
- AI sisteminin Candidate Act yaratmasının özü əngəllənmir; arxitekturanın məqsədi governed path üzərindəki external effectuation-ı gate etməkdir.
- ALF və ya RBD-nin hər model və tapşırıqda pis davranışı qüsursuz aşkar etdiyi göstərilməyib.
- Verilən latency dəyərlərinin hamısı ölçülmüş benchmark deyil.
- “Line-rate” davranışı bütün aparat mühitlərində ölçülərək doğrulanmayıb.
- PCT publication-ın mövcudluğu patentin verildiyi, qüvvədə olduğu və ya məhkəmə tərəfindən təsdiqləndiyi demək deyil.
- Prior-art bölməsindəki novelty/non-obviousness iddiaları müstəqil patentləşdirilə bilmə qərarı deyil.
- Arxitektura authority input-un özünün hüquqi və ya etik cəhətdən doğru olduğunu avtomatik sübut etmir.
- Protected Enforcement Domain və ya Finality Sink compromised olarsa, mənbənin fərz etdiyi trust boundary pozula bilər.
- Gate edilməmiş alternativ effectuation yolu varsa, həmin yol üçün qoruma avtomatik deyil.
- CC BY 4.0 məzmun lisenziyası patentlə əhatə olunan texnologiyanın patent hüquqlarından asılı olmayaraq sərbəst tətbiq oluna biləcəyi demək deyil.
Reproducibility baxımından hansı məlumatlar çatışmır?
| Element | Vəziyyət | Nəticəyə təsiri |
|---|---|---|
| Vahid referans implementation repository | Əsas arxitektura üçün məcburi və tamamlanmış implementation paketi bildirilmir. | Claim edilən bütün davranışın eyni sistemdə yenidən istehsalını çətinləşdirir. |
| Müstəqil aparat benchmark-ı | Mərkəzi arxitektura üçün bildirilmir. | Latency/throughput iddiaları engineering estimate səviyyəsində qala bilər. |
| Nəzarət/baseline müqayisə nəticəsi | Benchmark dizaynı təklif edilir; tamamlanmış mərkəzi nəticə cədvəli yoxdur. | JWT/OAuth və ya başqa arxitekturalara qarşı kəmiyyət üstünlüyü göstərilə bilməz. |
| Formal security proof | Əsas claim üçün akademik formal proof bildirilmir. | Threat-model xaricində və ya implementation-dan qaynaqlanan attack-lara mütləq zəmanət verilə bilməz. |
| Penetration-test nəticələri | Mərkəzi müstəqil test hesabatı yoxdur. | Anti-bypass iddialarının real məhsul şəraitindəki gücü ölçülə bilmir. |
| Vahid standart cryptographic suite | Şüurlu şəkildə implementation-flexible saxlanılıb. | Real təhlükəsizlik səviyyəsi seçilən primitive və key management-dan asılıdır. |
| Real deployment xəta dərəcələri | Bildirilmir. | False deny, availability və operational failure profili kəmiyyət baxımından məlum deyil. |
Təhlükəsizlik zəmanətinin şərti quruluşu
Arxitekturanın “unauthorized effectuation is technically non-completable” nəticəsi öz modelinin müəyyən ilkin şərtləri təmin edildikdə qüvvədədir. Ən azı:
- Candidate Act düzgün tutulmalı,
- descriptor düzgün canonicalize edilməli,
- PED daxilindəki key/state qorunmalı,
- authority predicates düzgün input almalı,
- protected state rollback və ya unauthorized mutation-a davamlı olmalı,
- evidence/capability cryptographic binding düzgün tətbiq edilməli,
- Finality Sink özü düzgün və etibarlı şəkildə doğrulama aparmalı,
- bütün real effectuation yolları sink nəzarətindən keçməli
olmalıdır.
Bu ilkin şərtlərdən hər hansı biri real implementation-da pozularsa, patent spesifikasiyasındakı ideal state-machine nəticəsi avtomatik təhlükəsizlik sübutu yaratmır.
Ən təhlükəsiz texniki nəticə
Bu sənədin ən güclü şəkildə dəstəklədiyi töhfə “yeni və eksperimental olaraq sübut edilmiş AI təhlükəsizlik məhsulu” olmaqdan daha çox computation ilə external consequence arasına act-specific, stateful, evidence-bound və sink-verified cryptographic execution-finality interlock yerləşdirən ətraflı arxitektura dizaynı və patent claim çərçivəsidir.
Arxitekturanın fərqləndirici ideyası authorization qərarını yalnız upstream software və ya identity layer-də vermək əvəzinə, external effect-in baş verəcəyi sərhədi capability verification-dan struktur olaraq asılı etməkdir.
Bu quruluşun praktik dəyəri, overhead-i və hücumlara real davamlılığı isə konkret hardware/software implementation, adversarial testing, formal verification və independent benchmarking ilə ayrıca qiymətləndirilməlidir.
Mənbə və Metod Qeydi
PDF daxilindəki tam orijinal başlıq: Hardware-Rooted Execution-Finality System for Sovereign Artificial Intelligence Infrastructure, AI-Native Telecommunications and Satellites
Zenodo qeyd başlığı: Hardware-Rooted Protected Execution-Finality Using Scoped Non-Bearer Capabilities and Fail-Closed Finality Sinks
Başlıq fərqi: Zenodo biblioqrafik qeyd başlığı ilə yüklənmiş PDF-in birinci səhifəsindəki texniki başlıq fərqlidir. İki qeyd səssiz şəkildə birləşdirilməyib.
Zenodo töhfə verəni: Sangam Das.
PCT ixtiraçısı: Sangam DAS.
Akademik afiliyasiya: Yüklənmiş PDF-in başlıq səhifəsində və istifadə olunan doğrulanmış Zenodo/PCT biblioqrafik qeydlərində bu iş üçün etibarlı şəkildə təyin edilə bilən akademik qurum məlumatı olmadığından qurum uydurulmayıb.
Corresponding author: Akademik məqalə formatında corresponding-author bəyanatı yoxdur.
Bərabər töhfə: Bildirilməyib.
Zenodo DOI: 10.5281/zenodo.22888529
Zenodo DOI bağlantısı: https://doi.org/10.5281/zenodo.22888529
Zenodo qeyd vaxtı: Xarici biblioqrafik indeks qeydi 2026 Sentyabr göstərir.
PDF texniki metadata tarixi: 21 İyun 2026. Bu PDF yaradılma tarixi nəşr tarixi ilə eyni mənada qəbul edilməyib.
Əlaqəli PCT application: PCT/IB2026/055615.
International publication: WO2026150382A2.
PCT filing date: 4 İyun 2026.
PCT publication date: 16 İyul 2026.
Public patent-record status: İctimai patent indeksi “Pending” göstərir. Bu status yekun hüquqi rəy və ya patent grant kimi şərh edilməməlidir.
Public patent record: https://patents.google.com/patent/WO2026150382A2/en
Mənbə növü: Patentlə əlaqəli texniki spesifikasiya / protected execution-finality security architecture disclosure.
Rəyçilik statusu: Akademik peer-reviewed məqalə deyil. Patent examination və PCT publication akademik rəyli nəşri əvəz etmir.
Lisenziya: Zenodo biblioqrafik qeydi Creative Commons Attribution 4.0 International (CC BY 4.0) göstərir.
Patent hüququ xəbərdarlığı: CC BY 4.0 Zenodo-dakı məzmun sənədinin müəllif hüququ baxımından təkrar istifadə şərtidir; mümkün patent hüquqlarını aradan qaldırdığı və ya patent claim-lərinin sərbəst tətbiq oluna biləcəyi demək deyil.
Sənəd uzunluğu: 8.598 PDF səhifəsi.
Əsas inventive concept: Candidate Act-in non-effective state-də saxlanması və protected validation/evidence/state/capability zəncirinin Finality Sink doğrulamasına bağlanması.
Əsas Candidate Act nümunələri: AI output, API/tool call, payment instruction, network transmission, storage write, memory/tensor egress, RF/optical transmission, satellite command, model update, actuator command.
Əsas descriptor: Machine-Verifiable Act Descriptor; HCAD bunun hash-linked daha güclü növüdür.
Protected Enforcement Domain nümunələri: TEE, HSM, secure enclave, secure element, protected processor/controller, DPU, SmartNIC və digər cryptographically isolated substrates.
Protected state nümunələri: nonce, replay state, quota, budget, policy epoch, revocation state, monotonic counter, capability-consumption state.
Validation evidence: LAVR daxil olmaqla müxtəlif signed/sealed/tamper-evident receipt/commitment növləri.
Scoped Non-Bearer Capability: Possession alone-ın səlahiyyət vermədiyi; exact act, descriptor, evidence, state, sink, freshness və scope binding tələb edən bounded effectuation capability.
Finality Gate: Protected validation və capability release tərəfindəki enforcement role.
Finality Sink: External effectuation-ın baş verəcəyi texniki boundary-də capability-ni doğrulayan və real release/commit/transmission/actuation-ı idarə edən role.
Mühüm invariant: Capability Release təkbaşına Effective Finality deyil.
Fail-closed: Capability və ya required validation condition absent, stale, revoked, replayed, mismatched, expired, unverifiable və ya indeterminate olarsa Candidate Act non-effective qalır.
Optional predicates: ALF, RBD, CJT, CTBC, DCO və digər authority/governance objects embodiment-a görə istifadə edilə bilər; bütün implementasiyalarda məcburi deyil.
Əsas claim-lər: Independent Claim 1 method claim; Independent Claim 2 system claim. İki claim eyni protected execution-finality causal chain-i fərqli claim növlərində müəyyən edir.
Drawing structure: FIGS. 1A–1C Candidate Act formation, protected validation/LAVR/capability release və sink-side verification/fail-closed/external effectuation zəncirini izah edir.
Vizual yenidən qurma: FIGS. 1A–1C-nin source-described semantic relationships-ı Verianla üçün müstəqil inline SVG kimi yenidən qurulub; patent çertyojunun kompozisiyası kopyalanmayıb.
Eksperimental məlumat dəsti: Əsas arxitektura üçün akademik mənada mərkəzi experimental dataset bildirilmir.
Nəzarət qrupu: Yoxdur; bu, nəzarətli eksperimental tədqiqat deyil.
Statistik analiz: Əsas architecture validation üçün p-dəyəri, confidence interval və ya effect size bildirilmir.
Benchmark: Mənbə benchmark harness-lərinin necə qurula biləcəyini və müxtəlif engineering latency estimates-i təsvir edir; bunların hamısı ölçülmüş benchmark nəticəsi kimi şərh edilməməlidir.
Latency qeydi: Mənbədə fərqli embodiment-lar üçün çoxsaylı expected/representative/non-limiting latency intervalları var və bəzi cədvəllər açıq şəkildə “engineering estimates, not benchmark measurements” kimi müəyyən edilir.
Formal security proof: Yüklənmiş spesifikasiyada əsas arxitektura üçün müstəqil akademik formal proof və ya tam formal-verification hesabatı aşkarlanmayıb.
Independent validation: Əsas arxitekturanın bütünü üçün müstəqil üçüncü tərəf hardware benchmark və ya penetration-test nəticəsi aşkarlanmayıb.
Threat model: Ordinary software compromise, replay, rollback, stale state, wrong-sink use, act substitution, capability misuse, bypass path və related execution-boundary attacks nəzərdən keçirilir.
Əsas təhlükəsizlik fərziyyəsi: Protected Enforcement Domain və Finality Sink-in security-critical key/state/verification funksiyalarının ordinary untrusted software tərəfindən bypass və ya forge edilə bilməməsi lazımdır.
Path-coverage sərhədi: Candidate Act başqa ungated effectuation path vasitəsilə xarici təsir yarada bilirsə, həmin yol protected execution-finality architecture-ın verdiyi gating əhatəsindən kənarda qala bilər; mənbə anti-bypass/path-coverage embodiment-ları ilə bunu bağlamağı hədəfləyir.
Hüquqi/policy sərhədi: Arxitektura hüquqi qərarın doğruluğunu özü müəyyən etmək məcburiyyətində deyil; externally defined authority/policy objects machine-verifiable predicate kimi istifadə edilə bilər.
Maliyyələşdirmə: Zenodo biblioqrafik qeydində grants/funding məlumatı yoxdur; mənbədə akademik funding statement aşkarlanmayıb.
Maraqların toqquşması: Akademik məqalə formasında ayrıca competing-interests statement aşkarlanmayıb.
Data Availability: Əsas arxitektura eksperimental məlumat dəstinə əsaslanmadığı üçün ənənəvi data-availability statement yoxdur.
CRediT / Author Contributions: Akademik CRediT bəyanatı yoxdur.
Əsas şərh sərhədi: Patent disclosure-dakı claim, expected performance, prior-art fərqi və security guarantee ifadələri müstəqil empirik və ya hüquqi doğrulamanı əvəz etmir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib