


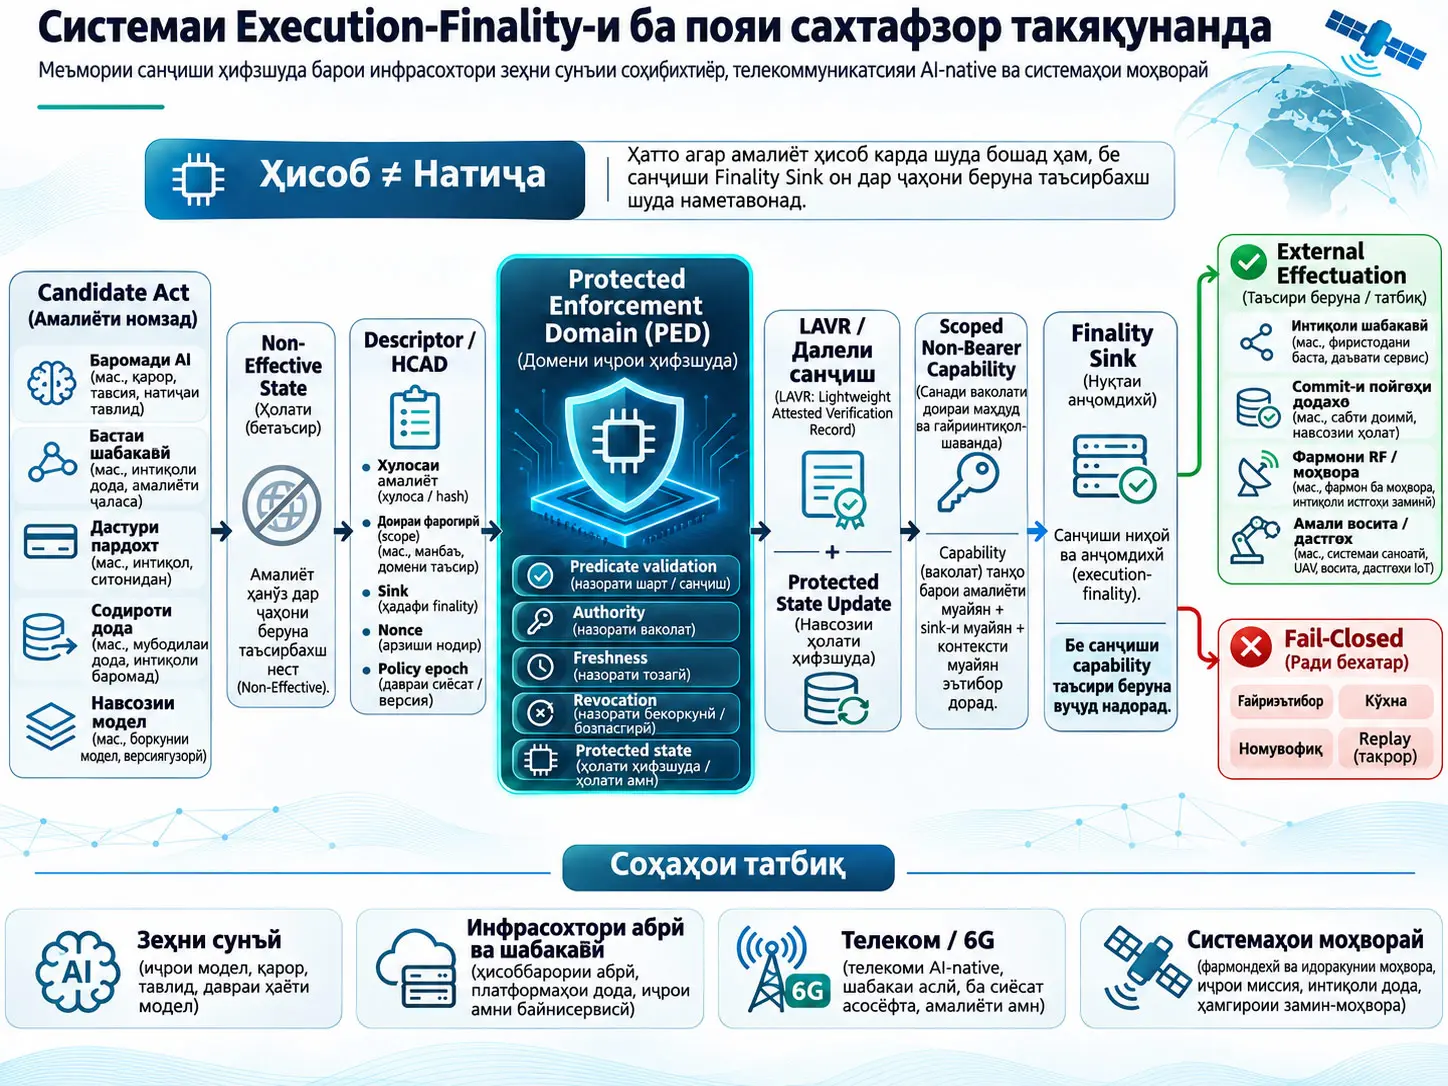
Protected execution-finality architecture — пешниҳоди меъмории амниятии ба пояи сахтафзор такякунанда/криптографиест, ки ҳадаф дорад ҳисоб ё амалиёти аз ҷониби мошин омодашуда танҳо ба сабаби тавлид, иҷозатдиҳӣ, имзо ё масирёбӣ дар ҷаҳони беруна муассир нагардад; амалиёти пешниҳодшударо аввал дар ҳолати бетаъсир бо номи Candidate Act нигоҳ медорад, контексти амалиётро бо descriptor-и аз ҷониби мошин санҷишпазир муайян мекунад, шартҳои зарурии ваколат ва ҳолатро дар enforcement domain-и ҳифзшуда арзёбӣ мекунад, далели санҷиш ва тағйири ҳолати ҳифзшударо ба capability release мепайвандад ва дар охир санҷиши Finality Sink-ро дар сарҳади таъсири воқеӣ ҳатмӣ месозад. Принсипи асосии манбаъ ба шакли “computation is not consequence” ифода мешавад: ҳисоб ё омода кардани амалиёт аз ҷониби система худ аз худ барои он ки амалиёт дар ҷаҳони беруна натиҷа ба вуҷуд оварад, ваколат намедиҳад.
Дар раванди асосии манбаъ баромади AI, API call, содироти дода, дастури пардохт, бастаи шабакавӣ, интиқоли tensor ё хотира, пахши RF, фармони моҳвора, commit-и пойгоҳи додаҳо, навсозии модел ё actuation-и ҷисмонӣ аввал ҳамчун Candidate Act муайян шуда, дар Non-Effective State нигоҳ дошта мешавад. Сипас барои Candidate Act як Act Descriptor-и аз ҷониби мошин санҷишпазир ё навъи қавитари он — HCAD — Hash-Linked Candidate Act Descriptor — сохта мешавад. Protected Enforcement Domain (PED) act class, destination, purpose, jurisdiction, policy epoch, nonce, freshness, revocation, quota, runtime state ва predicate-ҳои дигареро, ки embodiment-и дахлдор талаб мекунад, месанҷад. Protected state-и зарурӣ нав ё масраф мешавад; validation evidence метавонад бо яке аз шаклҳои афзалиятнок — LAVR — Ledger-Anchored Validation Receipt — пайваст карда шавад. Пас аз санҷиши муваффақ танҳо барои ҳамин Candidate Act ва ҳамин Finality Sink як Scoped Non-Bearer Capability сохта мешавад. То вақте ки Finality Sink capability-ро насанҷад, амалиёт дар ҷаҳони беруна муассир шуда наметавонад.
Ибораи “Non-bearer” дар ин ҷо махсусан муҳим аст. Тибқи таърифи манбаъ, танҳо ба даст овардан ё нусхабардорӣ шудани capability ваколат намедиҳад. Capability метавонад ба Candidate Act, descriptor, protected validation evidence, protected state, Finality Sink, execution-finality boundary, ҳолати freshness/nonce, policy epoch ва effectuation scope-и иҷозатдодашуда пайваст шавад. Он тавре тарҳрезӣ мешавад, ки ҳангоми истифода дар амалиёти дигар, sink-и дигар, вақти дигар ё тавассути replay санҷиш ноком гардад.
Манбаъ барои густариши ин меъморӣ ба AI systems, GPU/accelerator fabric, cloud ва edge infrastructure, 5G/6G ва AI-RAN, non-terrestrial networks ва моҳвораҳо, CBDC ва системаҳои пардохт, содироти дода, пойгоҳҳои додаҳо, memory fabric, robotic/industrial actuation ва дигар системаҳои effect-capable ҳазорҳо саҳифаи embodiment ва claim пешниҳод мекунад. Аммо гуфта намешавад, ки дар ҳамаи ин соҳаҳо ҳамон объектҳо ҳатмӣ мебошанд. Invariant-и асосӣ ин аст, ки Candidate Act пеш аз эҷоди таъсири беруна аз занҷири descriptor-bound protected validation, protected state/evidence, scoped capability ва sink-side verification гузарад.
Муҳимтарин ҳудуди тафсири илмӣ ва техникӣ чунин аст: ҳуҷҷати боршуда мақолаи мустақили арзёбии самаранокӣ нест. Он pseudocode, threat model, hardware mapping, implementation example, expected latency range, пешниҳоди simulation/benchmark ва patent claim-ҳои зиёд дорад; вале инҳо нишон намедиҳанд, ки тамоми меъморӣ дар прототипҳои мустақили сахтафзор бо озмоиши муқоисавӣ тасдиқ шудааст. Ибораҳои “line-rate”, “structurally non-completable”, “prevents” ё latency budget-ҳои мушаххаси манбаъ бояд вобаста ба контекст ҳамчун даъвои меъморӣ ё non-limiting engineering estimate хонда шаванд, на ҳамчун натиҷаи таҷрибавии ченшуда ва такроршуда.
Ин ҳуҷҷат мақолаи классикии илмӣ нест
Барои дуруст арзёбӣ кардани арзиши илмӣ ва техникии манбаъ аввал бояд навъи ҳуҷҷат дуруст муайян карда шавад. Ин ҳуҷҷат мақолаи рецензияшудаи таҳқиқотӣ нест, ки бо тартиби гипотеза–озмоиш–омор–натиҷа навишта шуда бошад. Манбаъ як technical disclosure-и хеле васеъест, ки ба оилаи патенти PCT алоқаманд аст. Он меъмории асосиро муайян мекунад; embodiment-ҳои қобили татбиқ дар муҳитҳои гуногуни сахтафзор ва саноатро медиҳад; фарқиятҳои prior-art-ро баррасӣ мекунад; барои дастгирии patent claim-ҳо pseudocode, мантиқи state-machine, сохторҳои cryptographic binding, threat assumptions, failure modes ва implementation alternatives пешниҳод мекунад.
Аз ин рӯ мақоми эпистемикии ҷумлаҳои манбаъ ба шакли “the invention prevents”, “the architecture enables” ё “the system ensures” бо бозёфти дар озмоиши назоратшаванда ченшуда яксон нест. Инҳо рафтори меъмории дар спецификатсияи патент тавсифшуда ё applicant claim мебошанд. Дар баёни Verianla ин ду сатҳ бо ҳам омехта нашудаанд.
Execution Finality Дар Ин Ҳуҷҷат Чӣ Маъно Дорад?
Execution finality дар манбаъ нуқтаи назорати техникиест, ки бевосита пеш аз он ҷойгир аст, ки ҳисоб ё амалиёти омодашуда аз пешниҳоди дохили система ба таъсири дорои натиҷаи беруна — ба монанди интиқоли шабакавӣ, содироти дода, навишти доимӣ, payment settlement, пахши RF, tool invocation ё actuation-и ҷисмонӣ — табдил ёбад; меъморӣ ҳадаф дорад ин гузариш танҳо пас аз protected validation ва scoped capability-и аз ҷониби Finality Sink санҷидашуда сурат гирад.
Чаро “computation” аз “consequence” ҷудо мешавад?
Эҷоди фармон аз ҷониби модели AI, сохтани интиқол аз ҷониби муҳаррики пардохт ё омода кардани packet аз ҷониби router ҳанӯз таъсири ниҳоӣ дар ҷаҳони беруна нест. Манбаъ ин фарқро нуқтаи ибтидоии меъморӣ қарор медиҳад.
Масалан, AI agent метавонад:
- қарор диҳад файлро ба берун фиристад,
- API call омода кунад,
- дастури пардохт созад,
- хоҳад сатри пойгоҳи додаҳоро тағйир диҳад,
- фармонеро ҳисоб кунад, ки системаи роботиро ҳаракат медиҳад.
Дар равиши манбаъ ҳеҷ яке аз ин қарорҳо худ аз худ execution authority намесозад. Амалиёт аввал Candidate Act аст. То сарҳади таъсири воқеӣ “non-effective” нигоҳ дошта мешавад.
Муқоисаи TCP, TLS, HTTPS, OAuth ва distributed ledger дар манбаъ
Манбаъ ҳангоми шарҳи масъалаи худ даъво мекунад, ки протоколҳои мавҷуда сарҳадҳои гуногунро ҳал мекунанд. Он мегӯяд, ки TCP интиқоли боэътимоди пайдарпай, TLS канали ҳифзшудаи иртибот, HTTPS authenticated encrypted web interaction, OAuth delegated authorization ва distributed ledger-ҳо тартибдиҳӣ/сабти рӯйдодҳоро фаро мегиранд.
Даъвои марказии муаллифи манбаъ ин аст, ки ҳеҷ кадоми онҳо ба танҳоӣ саволи “оё ин амалиёти мушаххас ҳоло барои гузаштан аз ин сарҳади мушаххаси таъсири беруна ваколат дорад?”-ро ҳамчун execution-finality primitive-и умумӣ ва ҳатмӣ ҳал намекунад.
Ин изҳорот далели prior-art ва патентпазирии манбаъ мебошад. Verianla онро ба ҳақиқати мустақил ва универсалии илмӣ ба шакли “ҳеҷ системаи мавҷуда дар ҷаҳон ин вазифаро ба ҳеҷ тарз иҷро карда наметавонад” табдил намедиҳад.
Объектҳои техникии асосӣ
| Мафҳум | Маънои техникӣ дар манбаъ | Ҳудуди тафсир |
|---|---|---|
| Candidate Act | Амалиёт, баромад ё фармони омодашудае, ки потенсиали эҷоди таъсири беруна дорад, вале ҳанӯз барои муассир шудан иҷозат нагирифтааст. | Ҳанӯз effectuation-и воқеӣ нест. |
| Non-Effective State | Ҳолате, ки Candidate Act метавонад ҳисобшуда, queued, buffered ё staged бошад, аммо external consequence эҷод намекунад. | Воқеан non-bypassable будани ин ҳолат аз implementation вобаста аст. |
| Act Descriptor / CAD | Объекте, ки хусусиятҳои effectuation-relevant-и Candidate Act-ро ба шакли canonical ва аз ҷониби мошин санҷишпазир муайян мекунад. | Манбаъ як serialization format-и ягонаи ҳатмиро талаб намекунад. |
| HCAD | Hash-Linked Candidate Act Descriptor; яке аз навъҳои қавитар ва cryptographically linked-и descriptor. | Истифодаи HCAD барои ҳар embodiment ҳатмӣ нест. |
| Protected Enforcement Domain — PED | Соҳаи ҳифзшудае, ки authority predicate-ҳо ва protected state-ро аз application control-и оддӣ ҷудо карда месанҷад. | Метавон аз substrate-ҳои гуногун, аз ҷумла TEE, HSM, secure enclave, DPU, SmartNIC истифода кард. |
| Protected State | Ҳолати mutable-и аз ҷиҳати амният муҳим, ба монанди nonce, replay state, quota, budget, revocation, policy epoch. | Кадом state зарур аст, аз embodiment вобаста мебошад. |
| Validation Evidence | Protected evidence-е, ки нишон медиҳад кадом Candidate Act зери кадом predicate ва state санҷида шудааст. | Ҳамчун post-hoc audit log-и оддӣ таъриф намешавад. |
| LAVR | Ledger-Anchored Validation Receipt; яке аз навъҳои tamper-evident validation evidence, ки манбаъ афзал медонад. | Дар ҳар diagnostic ё non-effect-capable embodiment ҳатмӣ набошад. |
| Scoped Non-Bearer Capability | Объекти effectuation enablement, ки ба act, descriptor, sink, state, evidence, freshness ва scope-и мушаххас пайваст аст. | Reusable credential-и умумӣ ё bearer token-и танҳо бо possession истифодашаванда нест. |
| Finality Gate | Механизми enforcement дар тарафи protected validation ва capability availability/release. | Бо Finality Sink як нақш нест; дар баъзе implementation-ҳо метавонанд дар як дастгоҳи физикӣ бошанд. |
| Finality Sink | Санҷишгаре, ки сарҳади охирини техникиро назорат мекунад, ки Candidate Act дар он воқеан дар ҷаҳони беруна муассир мешавад. | Худи capability release Effective Finality нест. |
| ALF | Algorithmic Logic Fingerprint; predicate барои санҷиши approved/measured operative logic state дар баъзе embodiment-ҳо. | Дар ҳамаи embodiment-ҳои меъмории асосӣ ҳатмӣ нест. |
| RBD | Runtime Behavioral Descriptor; ҳадаф дорад рафтори мушоҳидашудаи runtime-ро ҳамчун descriptor-и маҳдуд ва аз ҷониби мошин санҷишпазир муаррифӣ кунад. | RBD худ аз худ далели нияти бад ё factual falsity нест. |
| CJT | Compliance Jurisdiction Token; объекте, ки метавонад ҳамчун input-и аз ҷониби мошин санҷишпазири authority context-ҳо, ба монанди jurisdiction/purpose, истифода шавад. | Маънои онро надорад, ки система қарори ҳуқуқӣ мебарорад. |
Чаро Candidate Act Descriptor зарур аст?
Агар система танҳо broad authorization ба шакли “ин корбар умуман ваколат дорад” истифода кунад, номуайян мемонад, ки ваколат барои кадом exact амалиёт дода шудааст. Манбаъ бо равиши descriptor пешниҳод мекунад, ки синфи амалиёт, ҳадаф, scope, Finality Sink, policy epoch, nonce ва дигар майдонҳои effectuation-relevant дар як муаррифии детерминистӣ пайваст карда шаванд.
Муносибати асосии pseudocode барои сохтани descriptor дар манбаъ чунин аст:
canonical_descriptor =
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_DESCRIPTOR,
        descriptor_inputs
    )

descriptor_digest =
    HASH(canonical_descriptor)
CANONICALIZE чӣ мекунад? Ҳадаф дорад input-ҳоро ба муаррифии детерминистӣ табдил диҳад, то descriptor-и дорои як маъно аз сабаби serialization ё field ordering-и гуногун ба тарзи гуногун тафсир нашавад.
HASH чӣ мекунад? Барои canonical descriptor cryptographic digest тавлид мекунад. Claim-и асосии манбаъ ба як hash algorithm баста нест.
Чаро Domain separator вуҷуд дорад? Ин мантиқи cryptographic domain separation аст, ки хавфи иштибоҳан эквивалент шуморидани як byte sequence дар сохтори дигари дода ё контексти дигари протоколро кам мекунад.
Воҳид чист? Ин муодилаи ченкунии физикӣ нест. Баромад bit sequence/digest бо дарозиест, ки аз cryptographic hash function-и истифодашуда вобаста аст.
Mandatory Act Binding чиро бо ҳам мепайвандад?
Дар манбаъ сохтори васеътари binding ҳадаф дорад Candidate Act-ро бо контекстҳои зерин дар як cryptographic commitment пайваст кунад:
mandatory_act_binding_digest =
HASH(
    CANONICALIZE(
        DOMAIN_SEPARATOR_MANDATORY_ACT_BINDING,
        Candidate_Act_digest,
        Mandatory_Act_Descriptor_digest,
        authority_state_digest,
        LAVR_digest_or_prepared_event_digest,
        protected_state_transition_digest,
        Finality_Gate_identifier,
        Finality_Sink_identifier,
        destination_context_digest,
        jurisdiction_context_digest,
        policy_epoch,
        revocation_epoch,
        nonce
    )
)
Ғояи асосии ин сохтор сохтани cryptographic binding байни “ваколати қаблан санҷидашуда” ва “exact амалиёте, ки ҳоло кӯшиши берун рафтан дорад” мебошад. Агар Candidate Act тағйир ёбад, sink дигар шавад, nonce ё epoch фарқ кунад, destination дигар шавад ё evidence/state-и пайвастшуда мувофиқат накунад, ҳадаф ин аст, ки ҳамон binding дигар эътибор надошта бошад.
Ин pseudocode security proof нест. Амнияти cryptographic аз hash/MAC/signature primitive-и интихобшуда, key management, дуруст иҷро шудани canonicalization, rollback-resistant будани protected state ва воқеан зери назорати Finality Sink қарор гирифтани ҳамаи bypass path-ҳо вобаста аст.
Чаро Scoped Non-Bearer Capability Аз Bearer Token Фарқ Мекунад?
Дар таърифи манбаъ possession-и bearer credential аксаран барои истифода кофӣ аст, аммо барои scoped non-bearer capability танҳо possession кофӣ нест; capability бояд бо exact Candidate Act, descriptor, validation evidence, protected state, Finality Sink, freshness/nonce, epoch ва permitted effectuation scope мувофиқат кунад ва ҳангоми нусхабардорӣ/replay ба амалиёт, sink ё контексти вақти дигар беэътибор дониста шавад.
“Non-bearer” дар ин ҷо номи протоколи стандартӣ нест
Scoped Non-Bearer Capability яке аз истилоҳҳои мураккаби architecture-specific-и меъмории манбаъ аст. Манбаъ махсус мегӯяд, ки ин API key, OAuth token, session cookie, application permission ё reusable user credential-и оддӣ нест.
Capability метавонад дар embodiment-ҳои гуногун ҳамчун cryptographic key, MAC-protected capability, output-release key, routing capability, memory-write permission, DMA enablement, settlement authorization, RF transmit-enable condition ё дигар bounded enablement object амалӣ шавад.
Аз ин рӯ capability як wire format-и ягона надорад. Унсури умумӣ он аст, ки authority ба ҷойи “ваколати умумии корбар” барои consequence-и мушаххас маҳдуд мешавад.
Чаро protected state пеш аз capability нав карда мешавад?
Яке аз қарорҳои муҳими тарҳрезии манбаъ ин аст, ки authorization танҳо ҳамчун санҷиши credential боқӣ намонад. Амалиёти mutable security state, ба монанди масрафи nonce, quota decrement, budget update, replay-cache insertion, revocation state ё monotonic sequence advancement метавонанд пеш аз capability release ё ба таври атомӣ бо он пайваст карда шаванд.
Масалан, агар ваколати якдафъаина бо ҳамон nonce дубора пешниҳод шавад, protected state бояд истифодаи пешинаро нишон диҳад. Дар акси ҳол capability-и кӯҳнае, ки cryptographically valid менамояд, метавонад replay шавад.
Мафҳуми Protected Finality Transaction-и манбаъ маҳз барои ҳалли ҳамин масъалаи тартибдиҳӣ равона шудааст: ҳадаф ин аст, ки state transition ва validation evidence на танҳо “баъдтар log шаванд”, балки prerequisite-и дастрас шудани capability барои истифода бошанд.
Чаро Atomicity муҳим аст?
Ду амалиёти ҷудогонаро тасаввур мекунем: система аввал қарори “ALLOW” медиҳад, баъд кӯшиш мекунад state-ро нав кунад. Агар қадами аввал муваффақ ва қадами дуюм ноком шавад, ҳамон authorization метавонад дубора истифода шавад. Баръакс, агар state масраф шавад, вале capability умуман бароварда нашавад, номувофиқии дигар ба вуҷуд меояд.
Аз ин рӯ манбаъ implementation-ҳоеро тавсиф мекунад, ки метавонанд LAVR/evidence ва protected-state update-ро бо protected transaction, write-ahead log, sealed two-phase commit, monotonic counter, HSM/enclave transaction, hash-chain commitment ё механизмҳои дигари crash-consistent якҷо кунанд.
Ин маънои онро надорад, ки дар ҳамаи платформаҳо як механизми ягонаи atomicity ҳатмист; patent disclosure роҳҳои гуногуни техникиро боз мегузорад.
Оё Finality Gate ва Finality Sink Як Чизанд?
Не. Дар манбаъ Finality Gate ё Protected Enforcement Domain predicate validation, protected-state handling, evidence commitment ва scoped capability release-ро иҷро мекунад, дар ҳоле ки Finality Sink нуқтаи охирини назорати техникӣ дар boundary мебошад, ки Candidate Act дар он воқеан таъсири беруна ба вуҷуд меорад ва capability-ро дубора санҷида effectuation-ро иҷозат медиҳад ё рад мекунад; гарчанде дар баъзе татбиқҳо ҳар ду метавонанд дар як компоненти физикӣ бошанд, нақшҳои функсионалии онҳо ҷудоанд.
Чаро Capability Release худ аз худ finality нест?
Фарқгузории манбаъ дар ин маврид хеле қатъӣ аст. Protected Enforcement Domain метавонад capability-ро омода карда release карда бошад; аммо Candidate Act ҳанӯз “externally effective” нест.
Манбаъ ҳолати миёнаро:
ALLOW_PENDING_SINK_VERIFICATIONменомад. Effective Finality танҳо пас аз он рух медиҳад, ки intended Finality Sink:
- capability authenticity-ро,
- descriptor/act binding-ро,
- sink ва boundary identity-ро,
- ҳолати freshness/nonce-ро,
- policy/revocation epoch-ро,
- evidence/state binding-ро,
- permitted scope-ро
санҷад.
Fail-closed чӣ маъно дорад?
Fail-closed маънои онро дорад, ки агар система натавонад ба таври бехатар қарор қабул кунад, ба effectuation иҷозат намедиҳад. Манбаъ талаб мекунад, ки дар ҳолатҳои absent, invalid, stale, revoked, exhausted, replayed, expired, timed-out, unverifiable ё indeterminate capability, Candidate Act non-effective боқӣ монад.
Махсусан муҳим аст, ки ҳолати “indeterminate” permissive default ҳисоб нашавад. Агар revocation state-и зарурӣ дастрас набошад, attestation ноком шавад ё required evidence санҷида нашавад, манбаъ рафторро на “муваққатан иҷозат деҳ”, балки “effectuation-ро боздор” муайян мекунад.
Масъалаи Complete path coverage
Барои он ки Finality Sink воқеан кафолати амниятӣ диҳад, protected operation набояд тавассути роҳи дигари баромад bypass шавад. Масалан, агар network egress тавассути NIC gate шавад, вале роҳи алтернативии DMA ё debug ҳамон маълумотро ба берун бароварда тавонад, invariant-и асосӣ мешиканад.
Аз ин рӯ манбаъ усулҳои anti-bypass, ба монанди effectuation-path registry, physically disabled paths, cryptographically disabled paths, parent Finality Sink ва capability-gated interfaces-ро тавсиф мекунад.
Ин ҳамчунин фарзияи муҳими меъмориро нишон медиҳад: ҳамаи роҳҳои воқеии effectuation, ки бояд ҳифз шаванд, дуруст моделсозӣ ва gate карда шаванд. Агар роҳи алтернативии номаълум ё ҳифзнашуда мавҷуд бошад, ҳифзи даъвошудаи меъмории манбаъ барои он роҳ худкор татбиқ намешавад.
Чор синфи умумии effectuation-boundary
| Синфи сарҳад | Таъсири ҳифзшаванда | Мисолҳои манбаъ |
|---|---|---|
| State-Commitment and Ledger Boundary | Тағйири доимӣ ё муштараки state | CBDC settlement, payment switch, wallet debit/credit, ledger commit, database commit, token issuance. |
| Radiative and RF-Emission Boundary | Баромади физикии электромагнитӣ/радиативӣ | RF front-end enable, beamforming, satellite uplink, baseband-to-RF transition, wake-energy transmission. |
| Memory and Accelerator-Fabric Boundary | Интиқол ё ошкор шудани memory/tensor/model state | DMA, RDMA, PCIe/CXL, GPU fabric, accelerator egress, model loading, tensor transfer, KV-cache/memory paths. |
| Network and Dynamic-Egress Boundary | Network transmission ё cross-domain export | DPU, SmartNIC, eBPF admission point, gateway, UPF, cloud egress, API/network boundary. |
Чаро мисолҳои Finality Sink ин қадар гуногунанд?
“Sink” маънои нуқтаи физикии дренажро надорад. Манбаъ ин истилоҳро барои interface-и техникӣ истифода мекунад, ки consequence бори аввал дар он амалӣ мешавад.
Аз ин рӯ дар embodiment-ҳои гуногун Finality Sink метавонад:
- NIC/DPU packet egress gate,
- database commit layer,
- storage controller,
- memory controller,
- GPU/accelerator output interface,
- RF transmit chain,
- satellite command interface,
- payment settlement switch,
- tool dispatcher,
- actuator/motor controller
бошад.
Функсияи умумӣ ин аст, ки software-и болоӣ, ки Candidate Act-ро омода мекунад, ҳамзамон final authority набошад.
Нақши ALF ва RBD
Algorithmic Logic Fingerprint (ALF) оилаи logic-state/provenance predicate аст, ки дар embodiment-ҳои муайяни AI истифода мешавад. Манбаъ мефаҳмонад, ки барои санҷиши мутобиқати approved logic condition бо runtime/measured state метавон digest, measurement, attestation ё дигар machine-verifiable representation истифода кард.
Runtime Behavioral Descriptor (RBD) бошад, ҳадаф дорад tool call, retrieval, memory access, connector use, workflow transition, destination selection ё дигар рафторҳои governance-relevant-и системаро дар вақти кор ҳамчун bounded descriptor ҷамъбаст кунад.
ALF меъёре нест, ки ба таври универсалӣ “модел хуб аст”-ро исбот кунад ва RBD низ “рафтор бехатар аст”-ро универсалӣ исбот намекунад. Инҳо input-ҳои protected predicate set дар embodiment-ҳои муайян мебошанд. Манбаъ ошкоро мегӯяд, ки ҳамаи embodiment-ҳо маҷбур нестанд ҳамаи optional object-ҳоро истифода баранд.
Фарқи CJT ва қарори ҳуқуқӣ
Compliance Jurisdiction Token (CJT) artefact-е мебошад, ки метавонад шартҳои machine-readable, ба монанди jurisdiction, purpose ё authority context-ро ба protected validation интиқол диҳад.
Манбаъ инчунин шарҳ медиҳад, ки қарори ҳуқуқиро берун аз система competent authority, regulator, controller, enterprise authority ё сохтори дигар бароварда метавонад. Системаи execution-finality “суде, ки худаш ҳуқуқро тафсир мекунад” нест; ҳадаф дорад externally defined authority state-ро ба machine-verifiable predicates табдил дода, ба technical effectuation пайваст кунад.
Чаро cold path ва hot path ҷудо мешаванд?
Манбаъ эътироф мекунад, ки такрори identity, jurisdiction, revocation, attestation ё policy evaluation-и фарогир дар ҳар packet/tensor/micro-operation метавонад latency-и баланд ба вуҷуд оварад. Аз ин рӯ дар бисёр embodiment-ҳо равиши дуқабата истифода мешавад.
| Қабат | Вазифаҳои маъмул | Ҳадаф |
|---|---|---|
| Cold path | Authority establishment, policy compilation, attestation, revocation refresh, quorum, CJT/authority object validation, model/policy enrollment. | Берун бурдани амалиётҳои вазнинтар аз лаҳзаи latency-критикии effectuation. |
| Hot path | Capability MAC/tag check, sink identity, descriptor digest, nonce/freshness, expiry, policy epoch, replay state ва bounded local checks. | Анҷом додани санҷиши хурдтар ва детерминистӣ дар наздикии Finality Sink. |
Ин ҷудокунии меъморӣ асоси даъвои “low-latency”-и манбаъ мебошад. Аммо аксари фосилаҳои микро/миллисониягии манбаъ ҳамчун “expected”, “representative”, “non-limiting” ё “engineering estimate” дода шудаанд.
Масалан, дар embodiment-и муайяни VI+CJT барои optimize edge cold-path validation тақрибан 25–75 µs, барои software-only protected-edge тақрибан 80–300 µs ва барои hot-path capability check тақрибан 0,5–5 µs дода мешавад. Дар embodiment-ҳои дигари манбаъ диапазонҳои хеле гуногуни latency мавҷуданд. Ин қиматҳо натиҷаи ягонаи ченшудаи самаранокӣ барои тамоми меъморӣ нестанд.
Манбаъ дар ҷои дигар барои estimated costs бевосита ибораи “not benchmark measurements”-ро истифода мекунад. Аз ин рӯ Verianla ин вақтҳоро натиҷаи benchmark тасниф намекунад.
Threat model чиро фарз мекунад?
Манбаъ дар threat model метавонад фарз кунад, ки ordinary application code, model-serving process, host operating system, driver, workflow software ё agent метавонад compromised, malicious, misconfigured бошад ё барои bypass кӯшиш кунад.
Мисолҳои таҳдидҳо:
- stale capability replay,
- wrong-sink replay,
- nonce reuse,
- rollback,
- act mutation,
- descriptor substitution,
- stale policy/revocation epoch,
- capability copying,
- ungated alternative output path,
- ҷудошавии монанд ба TOCTOU байни upstream decision ва downstream act
мебошанд.
Аммо худи threat model натиҷаи мустақили penetration-test нест, ки нишон диҳад ҳамлаҳо дар амал бомуваффақият пешгирӣ шудаанд. Амнияти татбиқшудаи меъмории амниятӣ аз омилҳои иловагӣ, аз ҷумла якпорчагии PED ва Finality Sink, key protection, side channels, firmware/boot chain, policy correctness, path coverage, интихоби cryptographic primitive ва implementation bugs вобаста аст.
Усул ва Натиҷаҳои Таҳқиқот
“Усул” дар ин ҷо чӣ гуна фаҳмида шавад?
Дар ин манбаъ усул бештар хусусияти technical specification method дорад, на treatment-и ба гурӯҳи таҷрибавӣ татбиқшуда ё модели омӯзиши мошинии омӯзонидашуда. Манбаъ меъмории ба state-machine ва pseudocode асосёфтаро муайян мекунад, ки Candidate Act чӣ гуна нигоҳ дошта шавад, descriptor кай сохта шавад, кадом protected state тағйир ёбад, evidence кай commit шавад ва Finality Sink чиро санҷад.
Ҷараёни асосии protected execution-finality
Тартиби 11-марҳилаи Atomic Finality Commit
| Марҳила | Ҳолат / амалиёт | Оё Candidate Act метавонад таъсири беруна эҷод кунад? |
|---|---|---|
| 1 | Candidate Act дар Non-Effective State нигоҳ дошта мешавад. | Не |
| 2 | HCAD ё equivalent descriptor сохта мешавад. | Не |
| 3 | Required predicates санҷида мешаванд. | Не |
| 4 | LAVR / validation evidence омода мешавад. | Не |
| 5 | Protected-state transition омода мешавад. | Не |
| 6 | Scoped capability омода мешавад, вале externally usable нест. | Не |
| 7 | LAVR ва protected-state update commit/seal мешаванд. | Не |
| 8 | Capability Release finalize мешавад. | Ҳанӯз не |
| 9 | Ҳолати ALLOW_PENDING_SINK_VERIFICATION ба вуҷуд меояд. | Не |
| 10 | Finality Sink capability-ро месанҷад. | Ҳангоми санҷиш не |
| 11 | Агар санҷиши Sink муваффақ бошад, Effective Finality метавонад рух диҳад. | Ҳа, танҳо дар validated scope |
Хусусияти марказии ин тартиб он аст, ки рӯйдодҳои “қарори ALLOW дода шуд” ва “act дар ҷаҳони беруна амалӣ шуд” як чиз ҳисоб намешаванд.
Моҳияти Independent Claim 1 ва Claim 2
| Claim | Навъ | Мазмуни марказӣ |
|---|---|---|
| Independent Claim 1 | Method claim | Нигоҳ доштани Candidate Act дар non-effective; сохтани descriptor; predicates + protected state дар PED; evidence commit; scoped non-bearer capability; Finality Sink check; дар ҳолати failure — fail-closed. |
| Independent Claim 2 | System claim | Hardware-rooted / hardware-isolated / cryptographically protected enforcement domain ва Finality Sink-ро ҳамчун компонентҳои система муайян карда, ҳамон causal chain-ро ба шакли component responsibilities татбиқ мекунад. |
Claim 2 инчунин мегӯяд, ки PED ва Finality Sink метавонанд дар як component ё ҳамчун компонентҳои ҷудо, вале cryptographically/logically/operationally coupled амалӣ шаванд.
Claim-ҳои баъдӣ чӣ мекунанд?
Манбаъ меъмории асосиро бо claim-ҳои зиёди dependent ва domain-specific густариш медиҳад. Масалан, effectuation boundaries-и мушаххастар, ба монанди network-interface egress, DMA/memory commit, accelerator egress, RF transmit interface, motor control, satellite/optical links, AI inference, model mutation, KV-cache, CBDC settlement ва silicon/fabric sovereignty муайян мешаванд.
Claim 214 ва 214A дар бахшҳои охир ба контексти heterogeneous silicon processing ва rack-scale AI inference egress мегузаранд. Дар ин ҷо тавсиф мешавад, ки Finality Sink метавонад шартҳои воқеии hardware enablement, ба монанди DMA descriptor release, memory-window opening, interconnect-lane enablement ё optical modulation voltage assertion-ро назорат кунад.
Инҳо густаришҳои доираи ҳуҷҷат мебошанд. Далели таҷрибавӣ нестанд, ки истеҳсолкунандаи сахтафзор ин хусусиятҳоро воқеан дар маҳсулоти худ татбиқ кардааст.
Оё Ин Спецификатсия Натиҷаи Самаранокии Ба Таври Таҷрибавӣ Тасдиқшударо Пешниҳод Мекунад?
Манбаъ барои шарҳи татбиқпазирии меъморӣ pseudocode, threat model, latency budget, benchmark harness-ҳои пешниҳодшуда ва баъзе representative simulation scenarios медиҳад; вале дар спецификатсияи боршуда нишон дода намешавад, ки меъмории асосӣ бо benchmark-и такроршавандаи прототипи сахтафзор аз ҷониби тарафи сеюми мустақил, озмоиши муқоисавии саҳроӣ ё formal security proof тасдиқ шудааст ва баъзе ҷадвалҳои latency ошкоро ҳамчун “engineering estimates, not benchmark measurements” муайян шудаанд.
Фарқи Benchmark Enablement ва натиҷаи benchmark
Манбаъ benchmark harness-и намунавиро пешниҳод мекунад, ки PHOSITA метавонад бо он самаранокиро санҷад. Масалан, conventional JWT/OAuth gateway, stacked credential path ва seven-bound scoped non-bearer capability verifier метавонанд зери як Candidate Act workload муқоиса шаванд.
Дар байни метрикаҳои пешниҳодшуда:
- transactions per second,
- p50/p95/p99/p999 latency,
- CPU utilization,
- memory allocation per act,
- bytes parsed,
- шумораи cryptographic operation,
- шумораи state lookup,
- cache-hit rate,
- invalid-request rejection cost,
- unauthorized-effectuation count
ҳастанд.
Аммо шарҳи “benchmark ҳамин тавр анҷом дода мешавад” бо “benchmark анҷом дода шуд ва чунин натиҷа гирифтем” як чиз нест.
Рақамҳои latency чӣ гуна хонда шаванд?
Дар ҳуҷҷат барои embodiment-ҳои гуногун диапазонҳои зиёди latency мавҷуданд. Масалан, дар мисоли муайяни VI+CJT cold/hot-path барои optimized cold path тақрибан 25–75 µs ва барои hot-path capability check тақрибан 0,5–5 µs арзёбӣ дода мешавад. Дар embodiment-ҳои дигари ALF/RBD ё payment диапазонҳои миллисониягии дигар ҳастанд.
Манбаъ ин рақамҳоро аксаран:
- expected,
- representative,
- non-limiting,
- illustrative,
- engineering estimate
меномад.
Аз ин рӯ коҳиш додани рақамҳои тахминии latency дар embodiment-ҳои гуногун ба як хулосаи “меъморӣ дар 0,5 µs кор мекунад” аз ҷиҳати илмӣ нодуруст аст.
Натиҷаҳои техникие, ки манбаъ дастгирӣ мекунад
- Манбаъ protected execution-finality state machine ва component architecture-и равшанро муайян мекунад.
- Мафҳумҳои Candidate Act, Non-Effective State, descriptor/HCAD, PED, protected state, validation evidence/LAVR, scoped non-bearer capability ва Finality Sink аз ҷиҳати техникӣ муфассал тавсиф шудаанд.
- Ошкоро гуфта мешавад, ки Capability Release ва Effective Finality ҳолатҳои ҷудо мебошанд.
- Рафтори fail-closed то ҳолатҳои absent, stale, revoked, replayed, mismatched ва indeterminate густариш дода мешавад.
- Пайвастани protected-state transition ва validation evidence пеш аз capability release ё ба таври атомӣ бо он ordering constraint-и марказии меъморӣ аст.
- Аз нав санҷидани exact Candidate Act ва intended sink/boundary аз ҷониби Finality Sink унсури асосии claim мебошад.
- Манбаъ барои hardware substrates ва effectuation boundaries-и гуногун вариантҳои implementation медиҳад.
- Cold-path/hot-path separation стратегияи асосии меъмории пешниҳодшуда барои latency-sensitive implementation мебошад.
- Манбаъ хавфҳои anti-replay, rollback, stale epoch, wrong-sink, act substitution ва bypass-path-ро ба threat model дохил мекунад.
Натиҷаҳое, ки танҳо манбаъ дастгирӣ намекунад
- Мустақилона исбот нашудааст, ки меъморӣ бар зидди ҳамаи синфҳои ҳамла бечунучаро бехатар аст.
- Нишон дода нашудааст, ки ҳамаи AI hallucination-ҳо пешгирӣ мешаванд.
- Худи тавлиди Candidate Act аз ҷониби AI system боздошта намешавад; ҳадафи меъморӣ gate кардани external effectuation дар governed path мебошад.
- Нишон дода нашудааст, ки ALF ё RBD дар ҳар модел ва вазифа рафтори бадро бе хато ошкор мекунад.
- Ҳамаи қиматҳои latency-и додашуда benchmark-и ченшуда нестанд.
- Рафтори “line-rate” дар ҳамаи муҳитҳои сахтафзор чен ва тасдиқ нашудааст.
- Мавҷудияти PCT publication маънои онро надорад, ки патент дода, эътиборнок ё аз ҷониби суд тасдиқ шудааст.
- Даъвоҳои novelty/non-obviousness дар бахши prior-art қарори мустақили патентпазирӣ нестанд.
- Меъморӣ худкор исбот намекунад, ки authority input худ аз нигоҳи ҳуқуқӣ ё ахлоқӣ дуруст аст.
- Агар Protected Enforcement Domain ё Finality Sink compromised шавад, trust boundary-и фарзкардаи манбаъ метавонад шикаста шавад.
- Агар роҳи алтернативии effectuation бе gate мавҷуд бошад, барои он роҳ ҳифз худкор нест.
- Иҷозатномаи мазмунии CC BY 4.0 маънои онро надорад, ки технологияе, ки бо патент фаро гирифта мешавад, новобаста аз ҳуқуқҳои патентӣ озодона татбиқ карда мешавад.
Аз нигоҳи Reproducibility кадом маълумот намерасад?
| Унсур | Ҳолат | Таъсир ба натиҷа |
|---|---|---|
| Як reference implementation repository | Барои меъмории асосӣ implementation package-и ҳатмӣ ва пурра гузориш нашудааст. | Такрор кардани ҳамаи рафторҳои claim-шуда дар як система душвортар мешавад. |
| Benchmark-и мустақили сахтафзор | Барои меъмории марказӣ гузориш нашудааст. | Даъвоҳои latency/throughput метавонанд дар сатҳи engineering estimate бимонанд. |
| Натиҷаи муқоисаи control/baseline | Тарҳи benchmark пешниҳод шудааст; ҷадвали марказии анҷомёфтаи натиҷаҳо вуҷуд надорад. | Бартарии миқдорӣ нисбат ба JWT/OAuth ё меъмориҳои дигар нишон дода намешавад. |
| Formal security proof | Барои claim-и асосӣ formal proof-и академӣ гузориш нашудааст. | Бар зидди attack-ҳои берун аз threat-model ё аз implementation сарчашмагирифта кафолати мутлақ дода намешавад. |
| Натиҷаҳои Penetration-test | Ҳисоботи марказии мустақили санҷиш вуҷуд надорад. | Қувваи даъвоҳои anti-bypass дар шароити маҳсулоти воқеӣ чен намешавад. |
| Як cryptographic suite-и стандартӣ | Огоҳона implementation-flexible гузошта шудааст. | Сатҳи воқеии амният аз primitive ва key management-и интихобшуда вобаста аст. |
| Меъёрҳои хатои воқеии deployment | Гузориш нашудаанд. | Профили false deny, availability ва operational failure аз ҷиҳати миқдорӣ номаълум аст. |
Сохтори шартии кафолати амниятӣ
Натиҷаи “unauthorized effectuation is technically non-completable”-и меъморӣ вақте эътибор дорад, ки шартҳои муайяни пешакии модели он иҷро шаванд. Ҳадди ақал:
- Candidate Act дуруст гирифта шавад,
- descriptor дуруст canonicalize карда шавад,
- key/state дар PED ҳифз шавад,
- authority predicates input-и дуруст гиранд,
- protected state ба rollback ё unauthorized mutation тобовар бошад,
- evidence/capability cryptographic binding дуруст татбиқ шавад,
- худи Finality Sink санҷиши дуруст ва боэътимод анҷом диҳад,
- ҳамаи роҳҳои воқеии effectuation аз назорати sink гузаранд
зарур аст.
Агар яке аз ин шартҳои пешакӣ дар implementation-и воқеӣ вайрон шавад, натиҷаи идеалии state-machine дар спецификатсияи патент худкор далели амниятӣ намешавад.
Бехатартарин хулосаи техникӣ
Саҳме, ки ин ҳуҷҷат қавитарин дастгирӣ мекунад, на “маҳсулоти нави амнияти AI-и ба таври таҷрибавӣ исботшуда”, балки тарҳи муфассали меъморӣ ва чаҳорчӯбаи patent claim мебошад, ки байни computation ва external consequence як cryptographic execution-finality interlock-и act-specific, stateful, evidence-bound ва sink-verified мегузорад.
Ғояи фарқкунандаи меъморӣ ин аст, ки ба ҷойи додани authorization decision танҳо дар upstream software ё identity layer, сарҳаде, ки external effect дар он рух медиҳад, аз capability verification ба таври сохторӣ вобаста карда шавад.
Арзиши амалии ин сохтор, overhead ва тобоварии воқеии он ба ҳамлаҳо бояд алоҳида бо hardware/software implementation-и мушаххас, adversarial testing, formal verification ва independent benchmarking арзёбӣ шавад.
Ёддошт оид ба Манбаъ ва Усул
Унвони пурраи аслӣ дар PDF: Hardware-Rooted Execution-Finality System for Sovereign Artificial Intelligence Infrastructure, AI-Native Telecommunications and Satellites
Унвони сабти Zenodo: Hardware-Rooted Protected Execution-Finality Using Scoped Non-Bearer Capabilities and Fail-Closed Finality Sinks
Фарқи унвон: Унвони сабти библиографии Zenodo ва унвони техникии саҳифаи якуми PDF-и боршуда фарқ мекунанд. Ду сабт хомӯшона якҷо карда нашудаанд.
Саҳмгузори Zenodo: Sangam Das.
Ихтироъкори PCT: Sangam DAS.
Аффилиатсияи академӣ: Азбаски дар саҳифаи унвони PDF-и боршуда ва сабтҳои библиографии санҷидашудаи Zenodo/PCT барои ин кор маълумоти муассисаи академие вуҷуд надорад, ки бо эътимод таъин шавад, муассиса сохта нашудааст.
Corresponding author: Дар формати мақолаи академӣ corresponding-author statement вуҷуд надорад.
Саҳми баробар: Гузориш нашудааст.
Zenodo DOI: 10.5281/zenodo.22888529
Пайванди Zenodo DOI: https://doi.org/10.5281/zenodo.22888529
Замони сабти Zenodo: Сабти индекси библиографии беруна моҳи Сентябри 2026-ро нишон медиҳад.
Санаи metadata-и техникии PDF: 21 Июни 2026. Ин санаи сохтани PDF бо санаи нашр ҳаммаъно ҳисоб нашудааст.
PCT application-и дахлдор: PCT/IB2026/055615.
International publication: WO2026150382A2.
PCT filing date: 4 Июни 2026.
PCT publication date: 16 Июли 2026.
Public patent-record status: Индекси оммавии патент “Pending” нишон медиҳад. Ин мақом набояд ҳамчун хулосаи ниҳоии ҳуқуқӣ ё patent grant тафсир шавад.
Public patent record: https://patents.google.com/patent/WO2026150382A2/en
Навъи манбаъ: Спецификатсияи техникии марбут ба патент / protected execution-finality security architecture disclosure.
Ҳолати рецензия: Мақолаи академии peer-reviewed нест. Patent examination ва PCT publication ҷойгузини нашри академии рецензияшуда нестанд.
Иҷозатнома: Сабти библиографии Zenodo Creative Commons Attribution 4.0 International (CC BY 4.0)-ро нишон медиҳад.
Огоҳии ҳуқуқи патент: CC BY 4.0 шарти истифодаи дубораи ҳуқуқи муаллифии ҳуҷҷати мундариҷаи Zenodo аст; маънои аз байн рафтани ҳуқуқҳои эҳтимолии патентӣ ё озодона татбиқ шудани patent claim-ҳоро надорад.
Дарозии ҳуҷҷат: 8.598 саҳифаи PDF.
Мафҳуми асосии inventive: Нигоҳ доштани Candidate Act дар non-effective state ва пайвастани занҷири protected validation/evidence/state/capability ба санҷиши Finality Sink.
Мисолҳои асосии Candidate Act: AI output, API/tool call, payment instruction, network transmission, storage write, memory/tensor egress, RF/optical transmission, satellite command, model update, actuator command.
Descriptor-и асосӣ: Machine-Verifiable Act Descriptor; HCAD навъи қавитари hash-linked-и он аст.
Мисолҳои Protected Enforcement Domain: TEE, HSM, secure enclave, secure element, protected processor/controller, DPU, SmartNIC ва дигар cryptographically isolated substrates.
Мисолҳои Protected state: nonce, replay state, quota, budget, policy epoch, revocation state, monotonic counter, capability-consumption state.
Validation evidence: Навъҳои гуногуни signed/sealed/tamper-evident receipt/commitment, аз ҷумла LAVR.
Scoped Non-Bearer Capability: Bounded effectuation capability, ки possession alone ваколат намедиҳад ва exact act, descriptor, evidence, state, sink, freshness ва scope binding талаб мекунад.
Finality Gate: Enforcement role дар тарафи protected validation ва capability release.
Finality Sink: Role-е, ки capability-ро дар technical boundary-и external effectuation месанҷад ва release/commit/transmission/actuation-и воқеиро назорат мекунад.
Invariant-и муҳим: Capability Release худ аз худ Effective Finality нест.
Fail-closed: Агар Capability ё required validation condition absent, stale, revoked, replayed, mismatched, expired, unverifiable ё indeterminate бошад, Candidate Act non-effective мемонад.
Optional predicates: ALF, RBD, CJT, CTBC, DCO ва дигар authority/governance objects метавонанд вобаста ба embodiment истифода шаванд; дар ҳамаи implementation-ҳо ҳатмӣ нестанд.
Claim-ҳои асосӣ: Independent Claim 1 method claim; Independent Claim 2 system claim. Ду claim ҳамон protected execution-finality causal chain-ро дар навъҳои гуногуни claim муайян мекунанд.
Drawing structure: FIGS. 1A–1C занҷири Candidate Act formation, protected validation/LAVR/capability release ва sink-side verification/fail-closed/external effectuation-ро шарҳ медиҳанд.
Азнавсозии визуалӣ: Source-described semantic relationships-и FIGS. 1A–1C барои Verianla ҳамчун inline SVG-и мустақил аз нав сохта шудаанд; композицияи нақшаи патент нусхабардорӣ нашудааст.
Маҷмӯи додаҳои таҷрибавӣ: Барои меъмории асосӣ дар маънои академӣ experimental dataset-и марказӣ гузориш нашудааст.
Гурӯҳи назоратӣ: Нест; ин таҳқиқоти таҷрибавии назоратшаванда нест.
Таҳлили оморӣ: Барои architecture validation-и асосӣ p-value, confidence interval ё effect size гузориш нашудааст.
Benchmark: Манбаъ тарзи сохтани benchmark harness-ҳо ва engineering latency estimates-и гуногунро тавсиф мекунад; ҳамаи онҳо набояд ҳамчун натиҷаҳои benchmark-и ченшуда тафсир шаванд.
Ёддошти Latency: Манбаъ барои embodiment-ҳои гуногун диапазонҳои зиёди expected/representative/non-limiting latency дорад ва баъзе ҷадвалҳо ошкоро ҳамчун “engineering estimates, not benchmark measurements” муайян шудаанд.
Formal security proof: Дар спецификатсияи боршуда барои меъмории асосӣ formal proof-и мустақили академӣ ё ҳисоботи пурраи formal-verification муайян нашудааст.
Independent validation: Барои тамоми меъмории асосӣ натиҷаи independent third-party hardware benchmark ё penetration-test муайян нашудааст.
Threat model: Ordinary software compromise, replay, rollback, stale state, wrong-sink use, act substitution, capability misuse, bypass path ва related execution-boundary attacks баррасӣ мешаванд.
Фарзияи асосии амният: Функсияҳои security-critical key/state/verification-и Protected Enforcement Domain ва Finality Sink набояд аз ҷониби ordinary untrusted software bypass ё forge карда шаванд.
Ҳудуди Path-coverage: Агар Candidate Act тавассути ungated effectuation path-и дигар таъсири беруна эҷод карда тавонад, он роҳ метавонад аз доираи gating-и protected execution-finality architecture берун монад; манбаъ ҳадаф дорад инро бо anti-bypass/path-coverage embodiment-ҳо бипӯшонад.
Ҳудуди ҳуқуқӣ/policy: Меъморӣ маҷбур нест дурустии қарори ҳуқуқиро худаш муайян кунад; externally defined authority/policy objects метавонанд ҳамчун machine-verifiable predicate истифода шаванд.
Маблағгузорӣ: Дар сабти библиографии Zenodo маълумоти grants/funding нест; дар манбаъ funding statement-и академӣ муайян нашудааст.
Бархӯрди манфиатҳо: Competing-interests statement-и ҷудогона дар шакли мақолаи академӣ муайян нашудааст.
Data Availability: Азбаски меъмории асосӣ ба маҷмӯи додаҳои таҷрибавӣ асос намеёбад, data-availability statement-и анъанавӣ вуҷуд надорад.
CRediT / Author Contributions: Изҳороти академии CRediT вуҷуд надорад.
Ҳудуди асосии тафсир: Claim, expected performance, фарқи prior-art ва security guarantee-и patent disclosure ҷойгузини тасдиқи мустақили эмпирикӣ ё ҳуқуқӣ нестанд.
Шарҳ гузоред
Нишонии почтаи электронии шумо нашр намешавад. Майдонҳои ҳатмӣ бо * нишон дода шудаанд