


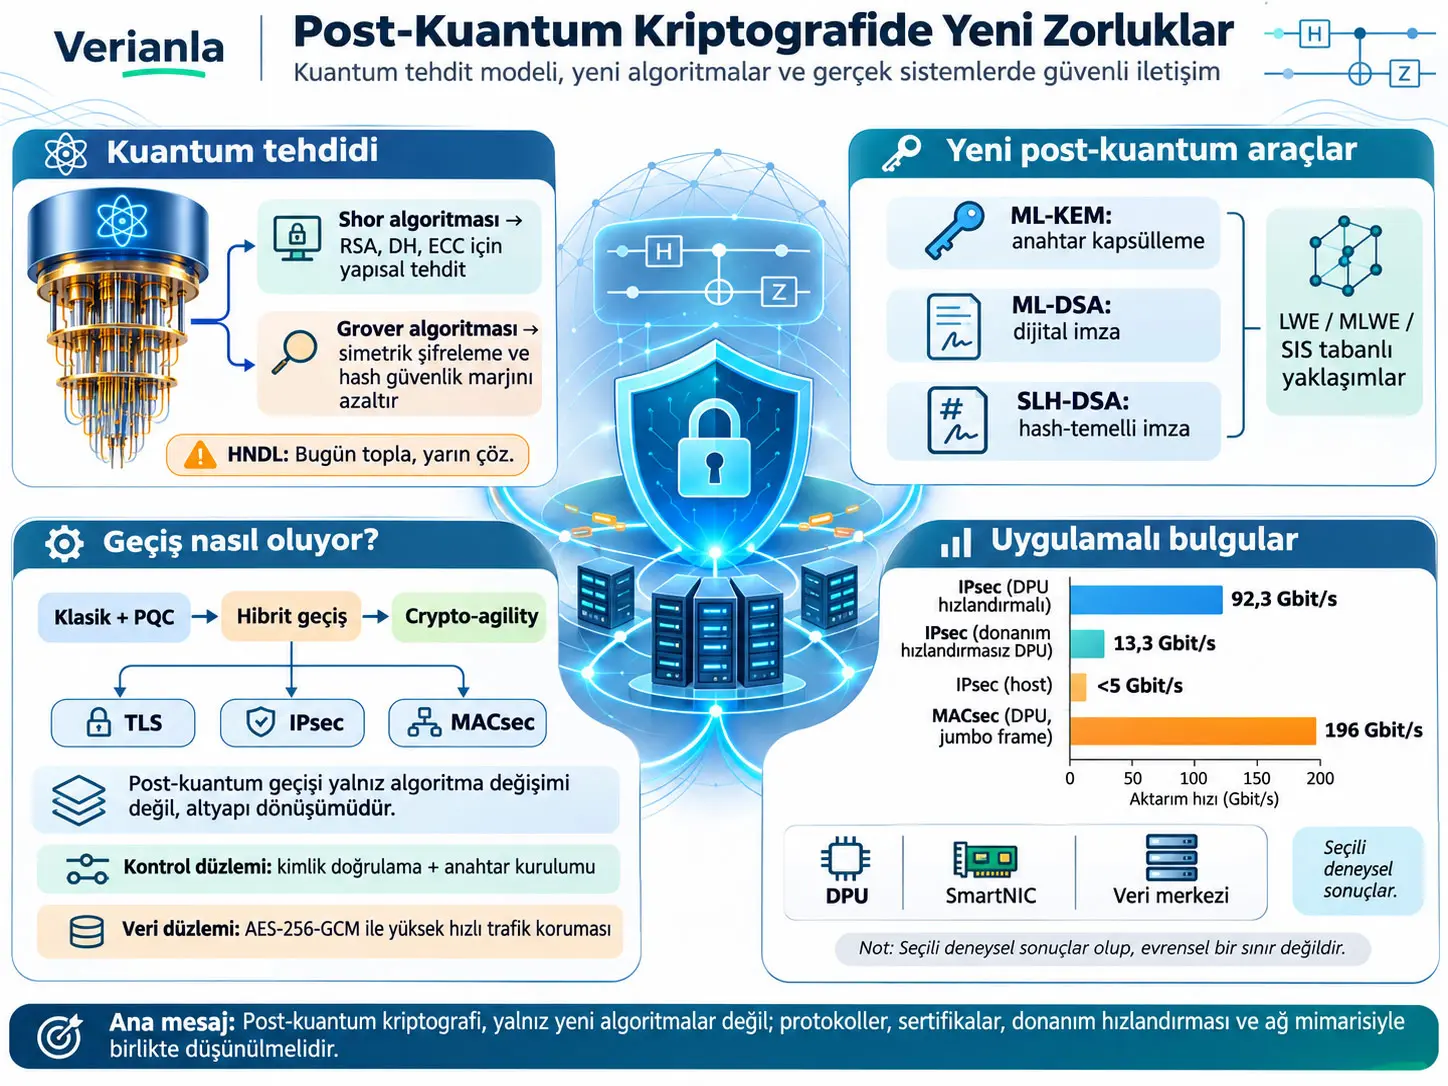
Post-kvant kriptografiyasi (Post-Quantum Cryptography, PQC), klassik kompyuter infratuzilmasida ishlagan holda yetarlicha kuchli kvant hujumchisiga qarshi ham xavfsiz qolishi ko‘zda tutilgan kriptografik mexanizmlar oilasidir. New Challenges in Post-Quantum Cryptography nomli texnik kitob kvant tahdidini faqat yangi algoritmlarni tanlash muammosi sifatida emas; sertifikatlar, kalit o‘rnatish, TLS, IPsec, MACsec, PKI, operatsion tizim tarmoq steklari, apparat tezlatgichlari, virtuallashtirish va ma’lumotlar markazi arxitekturalarini birgalikda o‘zgartirishni talab qiladigan bir infratuzilmaviy o‘tish sifatida ko‘rib chiqadi. Kitobning asosiy xulosasi shuki, post-kvant xavfsizligini faqat matematik jihatdan xavfsiz algoritmni tanlash bilan ta’minlab bo‘lmaydi; algoritm protokolga, apparatga, ma’lumotlar yo‘liga, kalitlarni boshqarishga va real ishlash sharoitlariga to‘g‘ri joylashtirilishi kerak.
Kvant tahdidi barcha kriptografiyaga bir xil ta’sir qilmaydi. Shor algoritmi yetarlicha kuchli, xatolari tuzatilgan kvant kompyuterida butun sonlarni faktorlash va diskret logarifm masalalarini samarali yecha olgani uchun RSA, klassik Diffie–Hellman, elliptik egri Diffie–Hellman va ularga asoslangan raqamli imzo tizimlarining matematik asosini strukturaviy ravishda tahdid ostiga qo‘yadi. Grover algoritmi esa simmetrik kalit qidiruvi va hash preimage qidiruvi uchun kvadratik tezlashuv beradi. Shu sababli AES kabi simmetrik shifrlar “Shor tomonidan buziladigan RSA” bilan bir xil holatda emas: kattaroq kalit xavfsizlik zaxirasini oshirishi mumkin, ammo RSA yoki ECC uchun faqat kalit hajmini kattalashtirish asosiy muammoni hal qilmaydi.
Kitob NISTning ML-KEM, ML-DSA va SLH-DSA standartlari bilan shakllangan yangi post-kvant qurilish bloklarini; shuningdek ML-KEM asoslanadigan Module Learning With Errors (MLWE), ML-DSAda rol o‘ynaydigan MLWE/SIS oilasi, hashga asoslangan imzolar, code-based HQC, ishlab chiqilayotgan FN-DSA va stateful hash-based XMSS/LMS kabi muqobillarni tushuntiradi. Bu yerda “kvantga chidamli” iborasi kelajakdagi barcha matematik hujumlarga qarshi mutlaq va abadiy xavfsizlikni anglatmaydi. Ma’nosi shuki, bu tizimlar xavfsizligi bugun ma’lum samarali klassik yoki kvant algoritmlari bilan yechilmaydigan turli matematik muammolar oilalariga asoslanadi.
Kitobning amaliy bo‘limlari nazariyani real infratuzilma tajribalari bilan bog‘laydi. Manbada ko‘rib chiqilgan DPU asosidagi post-kvant xavfsiz IPsec tajribasida 100 Gbit/s sinfidagi ulanishda apparat tezlatilgan shifrlangan trafik taxminan 92,3 Gbit/sga yetgan, shifrlanmagan etalon esa taxminan 98,2 Gbit/s bo‘lgan; ayni tuzilmada apparat kriptografik tezlatgichi bo‘lmagan DPU taxminan 13,3 Gbit/s, hostda ishlaydigan yechim esa 5 Gbit/s dan past bo‘lib qolgan. Boshqa bir 200 Gbit/s sinfidagi MACsec tajribasida DPU offload va jumbo frame ishlatilganda 196 Gbit/s shifrlangan throughput qayd etilgan. Bu natijalar “PQC har bir tizimda apparat tezlatgichini talab qiladi” degan xulosani isbotlamaydi; juda yuqori tezlikdagi ma’lumot yo‘llarida kriptografik va paketni qayta ishlash xarajatlarining arxitekturadagi joylashuvi hal qiluvchi bo‘lishi mumkinligini ko‘rsatadi.
Tadqiqotning asosiy tizimiy xabari shuki: post-kvant o‘tishi faqat RSAni ML-KEM bilan yoki ECDSAni ML-DSA bilan almashtirish emas. Kalit va imzo hajmlarining kattalashishi paket fragmentatsiyasiga, certificate hajmiga, handshake kechikishiga, xotira harakatiga va tarmoq mosligiga ta’sir qilishi mumkin. Shu sababli crypto-agility, ya’ni butun arxitekturani qayta yozmasdan algoritmlarni almashtira olish post-kvant xavfsizligining uzoq muddatli talabidir.
Post-Kvant Kriptografiyasi Nima va U Kvant Kriptografiyasidan Nimasi Bilan Farq Qiladi?
Post-kvant kriptografiyasi klassik protsessorlar, serverlar va tarmoq qurilmalarida qo‘llanadigan, biroq xavfsizlik farazlarida kvant hujumchisini ham hisobga oladigan klassik kriptografik algoritmlarni anglatadi; Quantum Key Distribution (QKD) esa kalit taqsimotida kvant fizik kanallaridan foydalanadigan boshqa texnologiya bo‘lib, PQC o‘rnini bosadigan umumiy maqsadli raqamli imzo, sertifikat yoki Internet miqyosidagi autentifikatsiya tizimi emas.
Kvant tahdidini tushunishdan oldin klassik kriptografiyada “xavfsizlik” nimani anglatadi?
Zamonaviy kriptografiyada xavfsizlik algoritmning sir saqlanishiga emas, matematik hujumchi modeliga asoslanadi. Manba ikki asosiy xavfsizlik tushunchasini ajratadi: shartsiz yoki mukammal xavfsizlik va hisoblash xavfsizligi.
Mukammal maxfiylikda ciphertext plaintext haqida ma’lumot bermasligi kerak. Manba buni teng uzunlikdagi ikki ehtimoliy xabar uchun quyidagi shart bilan ifodalaydi:
\[ \Pr[E(k,m_0)=c]=\Pr[E(k,m_1)=c] \]
Bu yerda \(E\) shifrlash amalini, \(k\) kalitni, \(m_0\) va \(m_1\) ikkita ehtimoliy ochiq matnni, \(c\) esa kuzatilgan ciphertextni bildiradi. Tenglik kuzatilgan ciphertext qaysi xabar shifrlangani bo‘yicha hujumchiga statistik ustunlik bermasligini anglatadi.
Manba bu sinfning klassik misoli sifatida One-Time Padni keltiradi:
\[ E(m,k)=m\oplus k \]
\[ D(c,k)=c\oplus k \]
\(\oplus\) bit darajasidagi XOR amalidir. Xavfsizlik amal qilishi uchun kalit xabar bilan bir xil uzunlikda, haqiqatan tasodifiy va faqat bir marta ishlatilgan bo‘lishi kerak. Bu shartlar katta tarmoqlarda kalit yaratish, taqsimlash va saqlash nuqtai nazaridan juda qimmat bo‘lgani uchun zamonaviy infratuzilmaning katta qismi hisoblash xavfsizligiga tayanadi.
Hisoblash xavfsizligi nima?
Hisoblash xavfsizligida maqsad ikki ehtimoliy holatni matematik jihatdan mutlaqo bir xil qilish emas, balki oqilona resurslarga ega hech bir hujumchi ularni sezilarli muvaffaqiyat bilan ajrata olmasligini ta’minlashdir.
Manbada ajratish ustunligi quyidagicha beriladi:
\[ Adv_A(\lambda)=\Pr[b'=b]-\frac{1}{2} \]
Bu yerda \(A\) hujumchini, \(\lambda\) xavfsizlik parametrini, \(b\) shifrlanadigan ikki xabardan qaysi biri tanlanganini ko‘rsatuvchi maxfiy bitni va \(b'\) hujumchining taxminini bildiradi. Tasodifiy taxmin muvaffaqiyati \(1/2\) ga teng. Xavfsiz tuzilmada hujumchining bundan ortiq ustunligi \(\lambda\) kattalashgani sari e’tiborga olinmas darajada bo‘lishi kutiladi.
“128-bit xavfsizlik” iborasi bu asimptotik ta’rif bilan aynan bir narsa emas. Manba buni taxminan eng yaxshi ma’lum hujum tegishli hujum modelida \(2^{128}\) tartibida asosiy amal talab qiladigan aniq xavfsizlik maqsadi sifatida tushuntiradi.
Nega simmetrik shifrlash Internetning ma’lumot tashish dvigatelidir?
Simmetrik shifrlash tizimi manbada:
\[ \mathcal{E}=(KeyGen,Enc,Dec) \]
deb ta’riflanadi. To‘g‘rilik sharti:
\[ Dec_k(Enc_k(m))=m \]
ko‘rinishidadir. Bir xil umumiy \(k\) kaliti ma’lumotni himoyalash va qayta ochish uchun ishlatiladi.
AES zamonaviy infratuzilmada keng qo‘llanadigan blokli shifrlardan biridir. U 128 bitli bloklarni qayta ishlaydi va 128, 192 yoki 256 bitli kalit variantlarini beradi. AESning o‘zi faqat qat’iy hajmdagi blok transformatsiyasidir. Uzun ma’lumot oqimlarini xavfsiz qayta ishlash uchun GCM kabi ish rejimlari qo‘llanadi.
AES-GCM, counter-mode shifrlashni authentication mexanizmi bilan birlashtiradigan Authenticated Encryption with Associated Data (AEAD) tuzilmasidir. Shu tariqa nafaqat confidentiality, balki xabar o‘zgartirilgan-o‘zgartirilmaganini tekshirish ham shu tuzilmada ta’minlanishi mumkin. TLS, IPsec va MACsec kabi protokollarda yuqori tezlikdagi data plane simmetrik shifrlashga tayanishining sababi, u ochiq kalitli amallarga nisbatan ancha yuqori throughput bera olishidir.
Hash funksiyalarining asosiy xavfsizlik xususiyatlari nimalar?
Manba hash funksiyasini:
\[ H:\{0,1\}^{*}\rightarrow\{0,1\}^{n} \]
deb ta’riflaydi. O‘zgaruvchan uzunlikdagi kirishdan qat’iy \(n\)-bitli chiqish hosil qilinadi.
Preimage resistance, berilgan \(y\) hash chiqishidan \(H(x)=y\) ni qanoatlantiradigan \(x\) ni topish qiyin bo‘lishidir. Second-preimage resistance, ma’lum bir \(x\) berilganda xuddi shu hashni beradigan boshqa \(\hat{x}\) ni topish qiyin bo‘lishidir. Collision resistance esa har qanday ikki xil \(x\) va \(\hat{x}\) uchun \(H(x)=H(\hat{x})\) to‘qnashuvini topish qiyin bo‘lishidir.
Post-kvant algoritmlarida ko‘p miqdorda psevdotasodifiy ma’lumot hosil qilish kerak bo‘lgani uchun klassik qat’iy hajmli hash chiqishlariga qo‘shimcha ravishda SHAKE kabi Extendable-Output Function (XOF) tuzilmalari muhimdir:
\[ X:\{0,1\}^{*}\rightarrow\{0,1\}^{*} \]
XOF foydalanuvchi talab qilgan uzunlikdagi chiqishni hosil qila oladi. ML-KEM va ML-DSA kabi panjaraga asoslangan tizimlarda matritsalarni ixcham seed qiymatlaridan deterministik hosil qilish va noise namunalarini olish kabi amallarda bu xususiyat muhim.
MAC, raqamli imzo va AEAD bir xil narsami?
Yo‘q. Message Authentication Code (MAC) umumiy maxfiy kalit yordamida xabar yaxlitligini va manbaning autentifikatsiyasini ta’minlaydi:
\[ \tau\leftarrow Tag_k(m) \]
\[ Verify_k(m,\tau)=1 \]
Ammo jo‘natuvchi va tekshiruvchi bir xil maxfiy kalitni bilgani uchun MAC ochiq tekshirish yoki klassik ma’nodagi raqamli imzo vazifasini bajarmaydi. Raqamli imzoda esa xususiy kalit bilan imzolangan ma’lumot hammaga tarqatilishi mumkin bo‘lgan public key orqali tekshiriladi.
Ochiq kalitli kriptografiya qaysi muammoni hal qiladi?
Simmetrik tizimlarning eng muhim muammosi ikki tomon xavfsiz aloqa boshlanishidan oldin umumiy sirni qanday yaratishidir. Ochiq kalitli kriptografiya bu muammoni public/private key juftlari bilan hal qiladi.
Public-key encryption tizimi manbada \((KeyGen,Enc,Dec)\) algoritmlari bilan ifodalanadi. \(KeyGen(1^\lambda)\) bir \((pk,sk)\) juftini hosil qiladi; \(pk\) ochiq bo‘lishi mumkin, \(sk\) maxfiy saqlanadi.
KEM nima?
Key Encapsulation Mechanism (KEM), katta xabarlarni bevosita shifrlash o‘rniga ikki tomon o‘rtasida simmetrik shifrlashda ishlatilishi mumkin bo‘lgan umumiy secret yaratish uchun mo‘ljallangan mexanizmdir:
\[ KeyGen \rightarrow (pk,sk) \]
\[ Encaps(pk)\rightarrow(c,ss) \]
\[ Decaps(sk,c)\rightarrow ss \]
Bu yerda \(c\) encapsulation ciphertexti, \(ss\) esa ikki tomon bir xil tarzda hosil qiladigan shared secretdir. ML-KEMning post-kvant tarmoq protokollarida kalit o‘rnatish uchun markaziy bo‘lishining sababi shudir.
RSA qaysi matematik farazga asoslanadi?
RSAdа ikkita katta tub son \(p\) va \(q\) tanlanib:
\[ N=pq \]
hosil qilinadi. Xavfsizlik faqat \(N\) ma’lum bo‘lganda \(p\) va \(q\) ni samarali ravishda qayta topib bo‘lmasligi farazi bilan bog‘liq.
Manba RSA shifrlashini asosiy ko‘rinishda:
\[ c=m^e \bmod N \]
deb ko‘rsatadi. Private exponentni olish \(N\) ning faktorlash tuzilishi bilan bog‘liq. Shor algoritmining butun sonlarni faktorlashni kvant kompyuterida samarali yecha olishi shu sababli RSA uchun shunchaki “biroz tezroq hujum” emas; u tizimning asosiy matematik farazini yo‘qqa chiqaradi.
Nega Diffie–Hellman Shor hujumiga ochiq?
Diffie–Hellman diskret logarifm muammosining qiyinligiga tayanadi. Siklik \(G\) guruhida generator \(g\) va maxfiy \(\alpha\) uchun:
\[ u=g^{\alpha} \]
berilganda \(\alpha\) ni qayta topish klassik hujumchi uchun qiyin bo‘lishi kutiladi.
Alice maxfiy \(\alpha\), Bob maxfiy \(\beta\) ni tanlasa, tomonlar ochiq tarzda:
\[ g^\alpha,\qquad g^\beta \]
qiymatlarni yuborishi mumkin. Har ikkisi ham:
\[ g^{\alpha\beta} \]
umumiy sirini hosil qilishi mumkin. Hujumchi discrete logarithmni yecha olsa, \(\alpha\) yoki \(\beta\) ni qayta tiklab protokolni buzishi mumkin.
Nega ECC kichikroq kalitdan foydalana olgan?
Elliptik egri tizimlarda asosiy qiyinchilik Elliptic-Curve Discrete Logarithm Problemdir. \(P\) ma’lum nuqta va \(k\) maxfiy skalyar bo‘lsa:
\[ Q=kP \]
berilganda \(k\) ni qayta topish qiyin deb faraz qilinadi. Klassik hujum modelida bu tuzilma RSAga o‘xshash tizimlarga qaraganda ancha kichik parametrlar bilan yuqori xavfsizlik bera oladi. Biroq Shor algoritmi discrete logarithm oilasini nishonga olgani uchun kichik kalit afzalligi ECCni post-kvant xavfsiz qilmaydi.
Nega PKI post-kvant o‘tishining eng qiyin qismlaridan biri?
Public Key Infrastructure (PKI) public keylarni haqiqiy identifikatsiyalar bilan bog‘laydigan certificate authority, X.509 certificate, intermediate certificate va root certificate zanjirlaridan tashkil topgan ishonch infratuzilmasidir. Serverning faqat public key berishi uning kimligini isbotlamaydi; sertifikat zanjiri bu keyning muayyan identifikatsiya bilan bog‘liqligini imzolaydi.
Kvant tahdidi faqat session key exchangega emas, sertifikat zanjiridagi raqamli imzolarga ham ta’sir qiladi. Root yoki intermediate CA ishlatadigan kvantga zaif imzo algoritmi kelajakda ishonchliligini yo‘qotsa, muammo faqat bitta ulanishda emas, shu CAga tayangan butun autentifikatsiya zanjirida yuzaga keladi.
Kvant Kompyuteri Kriptografiyaga Aynan Qanday Tahdid Soladi?
Kvant kompyuteri kriptografiyani “barcha shifrlarni bir vaqtda buzadigan” yagona mexanizm bilan emas, muayyan matematik muammolar sinflarida klassik algoritmlardan mutlaqo boshqa murakkablik beradigan kvant algoritmlari bilan tahdid ostiga qo‘yadi; Shor algoritmi RSA/DH/ECC kabi ochiq kalitli tizimlarning asosini strukturaviy ravishda yo‘qqa chiqarsa, Grover algoritmi simmetrik kalit va preimage qidiruviga kvadratik tezlashuv berib xavfsizlik zaxirasini kamaytiradi.
Kubit, fizik kubit va mantiqiy kubit o‘rtasidagi farq nega muhim?
Kitob kvant tahdidini baholashda faqat “nechta kubit bor?” degan savol chalg‘ituvchi ekanini alohida ta’kidlaydi. Haqiqiy qurilmadagi fizik kubit xato va decoherence ta’siriga uchraydi. Kriptografik miqyosdagi uzoq Shor hisobini bajarish uchun xatoni tuzatish yordamida yaratilgan ishonchli mantiqiy kubitlar kerak bo‘ladi. Bir mantiqiy kubit uchun zarur fizik kubitlar soni xato darajasiga, error-correction kodiga, gate fidelityga va arxitekturaga bog‘liq.
Shu sababli ishlab chiqaruvchi road mapida “bir million fizik kubit” ko‘rsatilishi avtomatik ravishda “RSA-2048 buzilishi mumkin” degani emas.
RSA-2048 uchun berilgan kvant resurslari baholari nimani ko‘rsatadi?
Kitob kirishidagi 1.1-rasm kvant apparati road maplari bilan RSA-2048 faktorizatsiyasiga oid ayrim tadqiqot baholarini solishtiradi; manba bu grafik illyustrativ ekanini, prognoz emasligini alohida ta’kidlaydi.
Gidney va Ekeråning avvalgi bahosida RSA-2048 taxminan 20 million shovqinli fizik kubit yordamida taxminan 8 soatda faktorlanishi mumkinligi baholangan. Kitobda keltirilgan Gidneyning 2025-yilgi qayta ko‘rib chiqishi esa o‘sha asosiy fizik-apparat farazlari saqlangan holda faktorlash va fault-tolerant implementationdagi algoritmik taraqqiyotlar tufayli taxminiy talabni bir milliondan kam shovqinli fizik kubitgacha va vaqtni bir haftadan kamgacha tushirgan.
Bu raqamlar kvant kompyuteri qaysi sanada yaratilishini ko‘rsatmaydi. Asosiy ilmiy mazmun shuki, kriptografik tahdid chegarasi faqat apparatga emas, algoritmlar va xatoni tuzatish usullaridagi taraqqiyotga ham bog‘liq ravishda o‘zgarishi mumkin.
Grover algoritmi AESni “buzadimi”?
Klassik exhaustive key search uchun \(|K|\)-bitli kalit fazosida ideal murakkablik:
\[ O(2^{|K|}) \]
bo‘lsa, Grover algoritmi ideal quantum query modelida buni taxminan:
\[ O(2^{|K|/2}) \]
darajasiga tushiradi.
Shu sababli AES-128 uchun ba’zan “kvant ostida taxminan 64-bit security” degan qisqa ibora ishlatiladi. Manba bu real hujum xarajatini to‘liq aks ettirmaydigan ideallashtirilgan query-complexity taqqoslashi ekanini alohida ta’kidlaydi. Haqiqiy Grover hujumi AESni reversible quantum circuit sifatida amalga oshirishni, uzoq coherent hisoblashni, fault toleranceni va juda katta fizik resurslarni talab qiladi.
Demak, simmetrik shifrlash Shorning RSAga ta’siri kabi strukturaviy ravishda yo‘q bo‘lib ketmaydi. Kattaroq kalit hajmi xavfsizlik zaxirasini oshirishi mumkin; shu sababli AES-256 post-kvant rejalashtirishda muhim rol o‘ynaydi.
Hash funksiyalariga kvant hujumi qanday ta’sir qiladi?
\(n\)-bitli hashning preimage qidiruvi klassik ideal modelda taxminan:
\[ O(2^n) \]
bo‘lsa, Grover bilan:
\[ O(2^{n/2}) \]
quantum query darajasiga tushishi mumkin.
Collision search uchun manba Brassard–Høyer–Tapp natijasini taxminan:
\[ O(2^{n/3}) \]
quantum query sifatida beradi. Bu natijalar hash funksiyalaridan umuman foydalanib bo‘lmaydi degani emas; chiqish uzunligi va maqsadli xavfsizlik darajasi tanlanayotganda kvant hujumi xarajati hisobga olinishi kerakligini ko‘rsatadi.
Nega Shor algoritmining ta’siri ancha radikal?
Grover hujumi qidiruv xarajatining daraja ko‘rsatkichini yarmiga tushirsa, Shor algoritmi integer factorization va discrete logarithm muammolari uchun polinom vaqtda ishlaydigan kvant algoritmini beradi. Shu farq sabab RSA, DH, ECDH, ECDSA va EdDSA kabi tuzilmalarni faqat kattaroq klassik parametr tanlash bilan saqlab qolib bo‘lmaydi.
Masalan, RSA-2048 o‘rniga RSA-4096 ishlatish klassik hujum xarajatini oshiradi; ammo Shor ostida asosiy muammo yana polynomial-time sinfiga o‘tganligi uchun bir xil matematik oila ichida kalitni kattalashtirish doimiy yechim emas.
NIST o‘tish bosqichlari nimani anglatadi?
| Mexanizm | Klassik xavfsizlik kuchi | Shu sanadan keyin foydalanishdan chiqarish maqsadi | Shu sanadan keyin ruxsat bermaslik maqsadi |
|---|---|---|---|
| Finite-field DH | 112 bit | 2030 | 2035 |
| Finite-field DH | ≥128 bit | Ko‘rsatilmagan | 2035 |
| Elliptic-curve DH | 112 bit | 2030 | 2035 |
| Elliptic-curve DH | ≥128 bit | Ko‘rsatilmagan | 2035 |
| RSA | 112 bit | 2030 | 2035 |
| RSA | ≥128 bit | Ko‘rsatilmagan | 2035 |
| ECDSA | 112 bit | 2030 | 2035 |
| ECDSA | ≥128 bit | Ko‘rsatilmagan | 2035 |
| EdDSA | ≥128 bit | Ko‘rsatilmagan | 2035 |
Bu sanalar kvant kompyuteri RSAni qachon buzishini bashorat qiladigan sanalar emas. Kitob ularni migration planning bosqichlari sifatida taqdim etadi.
NIST post-kvant security categories nimani o‘lchaydi?
| Kategoriya | Etalon hujum turi | Etalon misol |
|---|---|---|
| 1 | 128-bitli blokli shifrga key search | AES-128 |
| 2 | 256-bitli hash ustida collision search | SHA-256 |
| 3 | 192-bitli blokli shifrga key search | AES-192 |
| 4 | 384-bitli hash ustida collision search | SHA-3-384 |
| 5 | 256-bitli blokli shifrga key search | AES-256 |
Bular “5-kategoriya algoritmi albatta 256-bit kvant xavfsiz” kabi oddiy tenglik emas. Maqsad turli post-kvant parameter setlarni tanish simmetrik security targets bilan taqqoslash mumkin bo‘lgan etalon tizimga joylashtirishdir.
Harvest Now, Decrypt Later nega kvant kompyuteri paydo bo‘lishidan oldin muammo tug‘diradi?
Harvest Now, Decrypt Later (HNDL), hujumchi bugun yecha olmaydigan shifrlangan trafikni yozib olib, kelajakda yetarli kvant hisoblash quvvati paydo bo‘lganda uni orqaga qarab yechishga urinishidir.
Shu sababli ma’lumotning himoyalanish muddati faqat bugungi kriptografik tizim umriga emas, kelajakdagi hujum qobiliyatiga ham bog‘liq holda ko‘rilishi kerak. Ko‘p yillar sir qolishi kerak bo‘lgan ma’lumot bugun kvantga zaif public-key tizimi bilan himoyalansa, kelajakda ochish uchun hozirdan yig‘ib borilishi mumkin.
Shu bois manba PQC migrationni kelajakda kvant kompyuteri paydo bo‘lgach boshlanadigan yangilanish sifatida emas, bugundan amalga oshirilishi kerak bo‘lgan infratuzilmaviy rejalashtirish sifatida ko‘radi.
LWE, MLWE va SIS Post-Kvant Kriptografiyasining Matematik Asosini Qanday Tashkil Etadi?
LWE, MLWE va SIS klassik RSAdagi faktorlash yoki ECCdagi diskret logarifm farazi o‘rniga yuqori o‘lchamli panjara tuzilmalarida shovqinli chiziqli munosabatlarni yechish yoki muayyan qisqa vektorlarni topish qiyinligiga asoslangan muammolar oilalaridir; ML-KEM va ML-DSA kabi standartlarning xavfsizligi shu oilalar bilan bog‘liq va bugun ularni Shor algoritmiga o‘xshash tarzda samarali yechadigan ma’lum kvant algoritmi yo‘q.
Panjara nima?
Bir lattice/panjara, \(\mathbb{R}^n\) ichida muayyan basis vektorlarning butun sonli koeffitsiyentlari bilan hosil qilingan diskret nuqtalar to‘plamidir. Manbada:
\[ L(b_1,\ldots,b_n) = \left\{ \sum_{i=1}^{n} a_i b_i \;\middle|\; a_i\in\mathbb{Z} \right\} = \{Ba\mid a\in\mathbb{Z}^{n}\} \]
deb ta’riflanadi.
\(b_1,\ldots,b_n\) linearly independent basis vektorlardir. \(B\) shu vektorlar hosil qilgan basis matrixdir. Bir xil lattice juda turli basislar bilan ifodalanishi mumkin. Kriptografik qiyinchiliklarning muhim qismi bir xil geometrik tuzilmaning “oson” va “qiyin” ko‘rinishlari mavjud bo‘lishidan foydalanadi.
Manba ikki o‘lchamli o‘quv misolida:
\[ B= \begin{bmatrix} 2 & 0\\ 1 & 3 \end{bmatrix} \]
basis matritsasidan foydalanadi. Haqiqiy post-kvant tizimlar ikki o‘lchamli emas; ular ancha yuqori o‘lchamli va ko‘pincha polinom halqalari/modullarni o‘z ichiga olgan tuzilmalarda ishlaydi.
LWE nima?
Learning With Errors muammosida \(n\ge1\), \(q\ge2\), maxfiy:
\[ s\in\mathbb{Z}_{q}^{n} \]
va xato taqsimoti \(\chi\) aniqlanadi.
Har bir namunada:
\[ a\leftarrow\mathbb{Z}_{q}^{n},\qquad e\leftarrow\chi \]
tanlanadi va hujumchiga:
\[ (a,\langle a,s\rangle+e) \in \mathbb{Z}_{q}^{n}\times\mathbb{Z}_{q} \]
juftligi beriladi. Amallar modulo \(q\) bo‘yicha bajariladi.
Agar \(e=0\) bo‘lsa, yetarlicha chiziqli tenglamadan \(s\) ni topish oddiy chiziqli algebra muammosiga aylanishi mumkin edi. LWEni xavfsiz deb qarashdagi asosiy intuitiv sabab har bir tenglamaga kichik, ammo strukturali xato qo‘shilishi maxfiy vektorni qayta tiklashni qiyin lattice muammosiga aylantirishidir.
Search-LWE, yetarli namunalardan \(s\) ni topishga urinadi. Decision-LWE, bu shovqinli namunalarni butunlay uniform random elementlardan ajratishga urinadi.
MLWE nega LWEdan farq qiladi?
Module Learning With Errors (MLWE), LWE tuzilmasini boyroq algebraic ring/module muhitiga olib o‘tadi. Manba:
\[ R_q=R/qR \]
quotient ring va \(d\ge1\) module rankni ta’riflaydi. Maxfiy:
\[ s\in R_q^d \]
bo‘lsa:
\[ a\leftarrow R_q^d,\qquad e\leftarrow\chi \]
va chiqish:
\[ (a,\langle a,s\rangle+e) \]
ko‘rinishida bo‘ladi.
Bu structure amaliy schemelarni ixchamroq va tezroq qilishi mumkin. ML-KEM va ML-DSAdagi “ML” prefiksi shu Module-Lattice tuzilmasini anglatadi.
SIS muammosi nima?
Short Integer Solution (SIS) muammosida public:
\[ A\in\mathbb{Z}_{q}^{n\times m} \]
matritsa beriladi. Maqsad nolga teng bo‘lmagan va yetarlicha qisqa:
\[ z\in\mathbb{Z}^{m} \]
ni topish bo‘lib, quyidagi ikki shart bajarilishi kerak:
\[ \|z\|\le\beta \]
\[ Az\equiv0\pmod q \]
\(\beta\) qabul qilinadigan norma chegarasidir. “Bir yechim topish”ning o‘zi yetarli emas; solution bir vaqtning o‘zida qisqa ham bo‘lishi kerak. SIS turidagi farazlar lattice-based signature tizimlarida muhim.
Nega “lattice-based xavfsizlik” mutlaq xavfsizlik degani emas?
Manba mavjud lattice muammolari oilalarini Shorga o‘xshash tarzda polynomial timeda yechadigan ma’lum kvant algoritmi yo‘qligini bildiradi. Biroq “ma’lum emas” bilan “matematik jihatdan imkonsizligi isbotlangan” bir xil narsa emas. Yangi cryptanalysis, yaxshiroq lattice reduction usullari yoki yangi quantum algorithms xavfsizlik bahosini o‘zgartirishi mumkin.
Shu sababli NIST parameter selection faqat klassik hujumlarni emas, ma’lum quantum attacks va aniq xavfsizlik baholarini ham hisobga oladi.
Post-kvant kriptografiyasi qaysi matematik oilalardan foydalanadi?
| Oila | Misol | Asosiy xavfsizlik yondashuvi | Amaliy xususiyat |
|---|---|---|---|
| Panjara asosidagi | ML-KEM, ML-DSA, FN-DSA | LWE/MLWE/SIS/NTRU oilasi | Yuqori unumdorlik; kalit/imzo artefaktlari kattaroq bo‘lishi mumkin |
| Hash asosidagi | SLH-DSA, XMSS, LMS | Kriptografik hash xavfsizligi | Konservativ faraz; ayniqsa SLH-DSAda katta imzo xarajati |
| Kod asosidagi | HQC | Error-correcting code decoding muammolari | Latticedan tashqari xavfsizlik xilma-xilligi |
| Koʻp oʻzgaruvchili | Tarixiy nomzodlar | Multivariate polynomial systemni yechish qiyinligi | Ayrim nomzodlar jiddiy cryptanalysis sabab chiqarib tashlangan |
Kitob Rainbow amalda buzilganini post-kvant dunyosida faqat yangi matematik oilani tanlash yetarli emasligiga misol sifatida keltiradi. Yangi tizimlar uzoq muddatli ochiq cryptanalysis jarayonidan o‘tishi kerak.
ML-KEM nima?
ML-KEM (Module-Lattice-Based Key-Encapsulation Mechanism), NIST FIPS 203da standartlashtirilgan va CRYSTALS-Kyber ishidan kelib chiqqan module-lattice asosidagi kalitni inkapsulyatsiya qilish mexanizmidir.
ML-KEM bevosita “butun Internet ma’lumotini shifrlash” uchun yaratilgan bulk cipher emas. Uning vazifasi ikki uch o‘rtasida keyinchalik AES-GCM kabi simmetrik shifrlashda ishlatiladigan shared secret hosil qilishdir.
Manba shuningdek faol hujumchilar ciphertextlarni o‘zgartirib decapsulation oracle xatti-harakatidan foydalanishiga qarshi ML-KEM underlying encryption tuzilmasini Fujisaki–Okamoto transformatsiyasi orqali IND-CCA darajasidagi KEMga aylantirishini tushuntiradi.
Nega ML-KEM parameter setlarining o‘lchamlari muhim?
| KEX / KEM | Public key (bayt) | Secret key (bayt) | Encapsulation / public contribution (bayt) | Klassik xavfsizlik etaloni | PQ xavfsizlik etaloni | NIST darajasi |
|---|---|---|---|---|---|---|
| ECDH P-256 | 65 | 32 | 65 | 128 | 0 | – |
| ECDH P-384 | 97 | 48 | 97 | 192 | 0 | – |
| ECDH P-521 | 133 | 66 | 133 | 256 | 0 | – |
| MODP 2048 DH | 256 | 256 | 256 | 112 | 0 | – |
| X25519 | 32 | 32 | 32 | 128 | 0 | – |
| ML-KEM-512 | 800 | 1632 | 768 | 128 | 128 | L1 |
| ML-KEM-768 | 1184 | 2400 | 1088 | 192 | 192 | L3 |
| ML-KEM-1024 | 1568 | 3168 | 1568 | 256 | 256 | L5 |
| Gibrid P-256 + ML-KEM-512 | 865 | 1664 | 833 | 128 | 128 | L1 |
| Gibrid P-384 + ML-KEM-768 | 1281 | 2448 | 1185 | 192 | 192 | L3 |
| Gibrid P-521 + ML-KEM-1024 | 1701 | 3234 | 1701 | 256 | 256 | L5 |
Jadvaldagi security-strength ustunlari protokolning umumiy xavfsizligini o‘z-o‘zidan belgilamaydi. Ayniqsa gibrid tuzilmalarda componentlar qanday birlashtirilishi, qanday authenticate qilinishi va key schedulega qanday kiritilishi ham yakuniy xavfsizlikni belgilaydi.
ML-DSA nima?
ML-DSA (Module-Lattice-Based Digital Signature Algorithm), NIST FIPS 204 tomonidan standartlashtirilgan va CRYSTALS-Dilithiumdan kelib chiqqan module-lattice asosidagi raqamli imzo algoritmidir.
Uning vazifasi key establishment emas, authentication va digital signaturedir. Imzo xususiy kalit egasi muayyan ma’lumotni imzolaganini tekshirish va imzolangan ma’lumot o‘zgartirilganini aniqlash uchun ishlatiladi.
Manba ML-DSAning signing va verification unumdorligi yuqori throughput muhitlarida afzallik berishi mumkinligini; buning evaziga classical signature mexanizmlariga nisbatan public key va signature hajmlari kattalashishini ta’kidlaydi.
Nega SLH-DSA alohida standartlashtirilgan?
SLH-DSA, SPHINCS+ asosidagi stateless hash-based signature standartidir. Lattice assumptions o‘rniga hash funksiyalarining xavfsizlik xususiyatlariga tayanishi algoritmik xilma-xillik beradi.
Bu boshqa matematik asos muhim: kelajakda structured lattice oilasiga qarshi yangi hujum topilsa, barcha post-kvant signature portfeli bir xil farazga bog‘lanib qolmasligini ta’minlaydi.
Buning narxi katta. Manba SLH-DSA imzolari ayrim parameter setlarda o‘nlab kilobaytgacha yetishi va latency-sensitive protocollarda sezilarli communication/performance yukini keltirib chiqarishi mumkinligini bildiradi.
Nega XMSS va LMS “stateful” deb ataladi?
XMSS va LMS hash-based signature tizimlari bo‘lib, NIST SP 800-208 doirasida muayyan qo‘llanish sohalari uchun tasdiqlangan. Ularning “stateful” bo‘lishi ishlatilgan one-time signing material qayta ishlatilmasligi uchun signer holat ma’lumotini ishonchli kuzatib borishi kerakligi bilan bog‘liq.
Shu sababli xavfsizlik muammosi faqat hash matematikasi emas; noto‘g‘ri state management bir xil signing material qayta ishlatilishiga va xavfsizlik yo‘qolishiga olib kelishi mumkin. Bu tizimlar nazorat qilinadigan firmware/software signing muhitlarida mosroq bo‘lishi mumkin.
Nega HQC muhim?
Hamming Quasi-Cyclic (HQC), structured error-correcting code decoding muammosiga tayangan code-based KEMdir. Kitob NIST 2025-yilda HQCni qo‘shimcha KEM standartlashtirish uchun tanlaganini va buning maqsadi ML-KEMni almashtirishdan ko‘ra algoritmik xilma-xillik yaratish ekanini tushuntiradi.
HQC mavjudligi “ML-KEM xavfsiz emas” degani emas. Biroq butun key-establishment infratuzilmasini bitta mathematical assumptionga bog‘lamaslik tizimli risklarni boshqarish nuqtai nazaridan muhim deb hisoblanadi.
FN-DSA nima?
Falcon NIST tomonidan post-kvant signature standartlashtirish uchun tanlangan lattice-based dizayndir; kitob 2026-yilgi nashr holatida NIST standartlashtirish jarayonida FN-DSA nomi bilan ishlab chiqilayotganini bildiradi.
Manba FN-DSAning ixchamroq signature afzalligi ayniqsa bandwidth-constrained mijozlarda qimmatli bo‘lishi mumkinligini; biroq signing va key generation xarajati ML-DSAdan farq qilishini ta’kidlaydi. Shu sababli “qaysi algoritm yaxshiroq?” savolining javobi endpoint imzolovchimi yoki tekshiruvchimi ekaniga ham bog‘liq bo‘lishi mumkin.
Nega post-kvant algoritmlari bir-birining oddiy muqobili emas?
Bir signature algoritmi kichik signature hosil qilishi mumkin, lekin signing qimmat bo‘lishi mumkin. Boshqa algoritm signing va verificationda juda tez bo‘lishi mumkin, ammo public key va signature kattaroq bo‘lishi mumkin. Hash-based tizim konservativroq matematik asos berishi mumkin, biroq message size va latency ancha yuqori bo‘lishi mumkin.
Shu bois algorithm selection faqat security level emas, public-key size, private-key size, signature/ciphertext size, signing, verification, key generation, memory, bandwidth, endpoint roli va hardware capability birgalikda baholanib amalga oshirilishi kerak.
Nega Gibrid Kriptografiya Post-Kvant O‘tishida Qo‘llanadi?
Gibrid kriptografiya klassik va post-kvant mexanizmlarini bir protokol bajarilishida birgalikda ishlatish orqali bitta yangi farazga keskin o‘tish xavfini kamaytirish va eski infratuzilma bilan o‘zaro ishlashni saqlashga qaratilgan o‘tish yondashuvidir; ammo gibrid tizim xavfsizligi faqat ikki algoritm nomidan emas, shared secretlar qanday birlashtirilishi, authentication va protocol key scheduledan kelib chiqadi.
Nega birdan faqat PQCga o‘tilmaydi?
Klassik tizimlar millionlab endpoint, certificate, firmware, network appliance va software library ichiga singib ketgan. Barcha qurilmalarni bir vaqtning o‘zida almashtirib bo‘lmaydi. Bundan tashqari, post-kvant algoritmlar yangi bo‘lgani uchun cryptanalytic confidence vaqt o‘tishi bilan shakllanadi.
Gibrid davr ikki muammoni birga boshqaradi: eski tizimlar bilan compatibility va yangi algoritm kelajakda kutilmaganda zaiflashishi ehtimoliga qarshi assumption diversity.
Gibrid key establishmentning asosiy mantiqi
Masalan, bir ulanishda klassik X25519 va ML-KEM birga ishlatilishi mumkin. Tomonlar klassik:
\[ ss_{\mathrm{classical}} \]
va post-kvant:
\[ ss_{\mathrm{PQC}} \]
secretlarini alohida hosil qiladi. So‘ng ular xavfsiz combiner/KDF ichida birlashtirilib session-key material olinadi.
Bu yerda:
\[ K = KDF(ss_{\mathrm{classical}}\parallel ss_{\mathrm{PQC}}) \]
ifoda gibrid mantiqni o‘rgatish uchun konseptual tasvirdir; muayyan manba protokolining to‘liq standartlashtirish formulasi sifatida taqdim etilmaydi.
Haqiqiy xavfsizlik concatenation yoki combiner dizayniga va ikki mexanizmning authentication kontekstiga bog‘liq.
Nega gibrid certificate yanada kattalashishi mumkin?
X.509 certificate bir vaqtning o‘zida classical public key va post-quantum public keyni olib yurishi mumkin; shuningdek classical va post-quantum signature material mavjud bo‘lishi mumkin. Bu o‘tish xavfsizligini kuchaytirishi mumkin, biroq certificate hajmi, chain validation xarajati va handshake payloadini kattalashtiradi.
Shu sababli PQC o‘tishida faqat CPU benchmarkga qarash yetarli emas; network packetization va certificate lifecycle bevosita ta’sirlanadi.
Crypto-agility nima?
Crypto-agility, tizim algoritmlar, parameter setlar va certificatelarni butun arxitekturani qayta loyihalamasdan yangilashi, negotiate qilishi va eski mexanizmlarni nazorat ostida o‘chirishi mumkin bo‘lishidir.
Kitob crypto-agilityni vaqtinchalik xususiyat emas, uzoq muddatli infratuzilma talabi deb ko‘radi. Chunki bugungi post-kvant standartining o‘zi kelajakda yangi cryptanalysis yoki deployment experience tufayli yangilanishi mumkin.
QKD gibrid tizimga qanday qo‘shilishi mumkin?
Quantum Key Distribution fizik kvant kanalidan olingan key materialni gibrid key-establishmentga qo‘shimcha manba sifatida bera oladi. Biroq QKD xavfsizligi ham authenticated classical channel, qurilma xatti-harakati va implementation assumptionsni talab qiladi.
Shu sababli manba QKDni PQCning replacementi sifatida emas, maxsus fizik infratuzilma mavjud ulanishlarda complementary key-distribution mexanizmi sifatida joylashtiradi.
Simmetrik data plane post-kvant o‘tishida ishlatilishda davom etadimi?
Ha. Kitobdagi asosiy architectural separation shu. PQC asosan authentication va key-establishment control planeni o‘zgartirar ekan, bulk traffic hanuz yuqori tezlikdagi symmetric AEAD bilan himoyalanishi mumkin.
| AEAD | Qo‘llanish | Klassik security etaloni | Ideallashtirilgan post-kvant security etaloni |
|---|---|---|---|
| AES-GCM-128 | TLS, IPsec, MACsec | 128 | 64 |
| AES-GCM-256 | TLS, IPsec, MACsec | 256 | 128 |
| AES-CCM-128 | TLS | 128 | 64 |
| AES-CCM-256 | TLS | 256 | 128 |
| ChaCha20-Poly1305 | TLS | 256 | 128 |
| ASCON-128a | Yengil | 128 | 64 |
Bu “post-kvant security” raqamlari Groverning idealized square-root query modeliga asoslangan etalonlardir; haqiqiy quantum attack muddati emas.
Nega PQC infratuzilma muammosidir?
Algoritmning protokol ichida qayerda joylashgani muhim. TLS, IPsec va MACsec shunchaki “cipher chaqiradigan dasturlar” emas. Message format, certificate, negotiation, replay protection, packet header, MTU, key schedule va rekeying kabi ko‘plab komponentlar kriptografiya bilan bog‘liq.
Shu sababli public keyning 32 bytedan 1184 bytega kattalashishi diskda atigi bir necha byte ko‘payish degani emas. ClientHello kattaroq bo‘lishi, bir nechta packet talab qilinishi, fragmentation yuz berishi, memory movement ortishi va eski middlebox/server implementationlar kutilmagan xabar hajmini noto‘g‘ri qayta ishlashi mumkin.
Nega control plane va data plane ajratilishi markaziy ahamiyatga ega?
Manba xavfsiz communication stackni ikki funksional qism orqali ko‘rib chiqadi:
Control plane: authentication, certificate validation, key establishment, algorithm negotiation va rekeying kabi nisbatan kam bajariladigan amallar.
Data plane: o‘rnatilgan symmetric session keylar bilan uzluksiz packet/record protection.
PQC ko‘proq control planening matematik va message-size tuzilishini o‘zgartiradi. Data planedagi har bir packetga ML-KEM yoki ML-DSA qo‘llanmaydi; katta ma’lumot oqimi AES-GCM kabi simmetrik tuzilma bilan himoyalanishda davom etishi mumkin.
TLSda PQC nimani o‘zgartiradi?
TLS ilova ma’lumotini record layer orqali himoya qiladi. Post-kvant migration vaqtida eng ko‘rinadigan o‘zgarish handshake ichidagi key-establishment va authentication materialdir.
Kitob oldingi keng ko‘lamli Chrome hybrid Kyber deploymentida taxminan kilobayt hajmdagi post-kvant key share sabab TLS ClientHelloning qo‘shimcha packetga ko‘chishi median desktop handshake latency bilan taxminan %4 o‘sish orasida bog‘liqlik kuzatilganini bildiradi.
Kitob shuningdek standardized X25519MLKEM768 ishlatgan Apple deploymentlarida ayrim eski TLS serverlari kattaroq ClientHelloni noto‘g‘ri qayta ishlagani sabab connection failure kuzatilishi mumkinligini bildiradi. Bu yerda muammo ML-KEM arithmetic sekinligidan ko‘ra protocol compatibility va packetization bilan bog‘liq.
IPsecda post-kvant o‘tishi qayerda sodir bo‘ladi?
IPsecning ESP data planesi IP packetlarni symmetric encryption bilan himoya qiladi. Key establishment va Security Association negotiation esa IKEv2 orqali bajariladi. Shu sababli post-kvant migrationning asosiy joyi IKEv2/control planedir.
Manba RFC 9370ga o‘xshash multiple successive key exchange kengaytmalari classical, PQC va gibrid key-establishment mechanismlarni IKEv2 ichiga joylashtirish uchun ishlatilishi mumkinligini ko‘rib chiqadi.
IPsec transport mode va tunnel mode o‘rtasidagi farq nima?
Transport modeda original IP header ko‘rinib turadi, payload ESP bilan shifrlanib authenticate qilinadi.
Tunnel modeda butun original IP packet yangi ESP payload ichiga olinadi va routing uchun yangi outer IP header qo‘shiladi.
ESP headerdagi Security Parameters Index (SPI) to‘g‘ri Security Associationni tanlashga yordam beradi; Sequence Number replay protection mexanizmiga hissa qo‘shadi.
Crypto offload bilan packet offload bir xil narsami?
Yo‘q. Crypto offloadda network interface encryption/decryption amalini tezlashtirishi mumkin, ammo ESP encapsulation, policy lookup va packet-processingning katta qismi kernel/hostda qoladi.
Packet offloadda encryption/decryption bilan birga ESP encapsulation/decapsulation va ko‘proq packet-processing ishi hardwarega ko‘chiriladi.
Manba tajribalarida ayniqsa yuqori tezlikdagi UDP trafikida packet offload crypto-only offloadga qaraganda ko‘proq throughput bera olishi bottleneck faqat AES amalining o‘zi emasligini ko‘rsatadi.
MACsec post-kvant migrationda qanday ishlaydi?
MACsec Ethernet link layerda framelarni himoya qiladi. Ethernet addressing information forwarding uchun ko‘rinib turgan holda payload va tegishli metadata authenticated encryption bilan himoyalanishi mumkin.
PQC to‘g‘ridan-to‘g‘ri har bir Ethernet framega qo‘llanmaydi. MKA — MACsec Key Agreement — control plane ichida quantum-resilient key material yaratish yoki taqsimlash uchun moslashtiriladi. Keyin Secure Association Key (SAK) yuqori tezlikdagi symmetric data-plane encryptionda ishlatiladi.
Nega MKA key hierarchy muhim?
Manba MKA ichida Connectivity Association Key (CAK), Connectivity Association Key Name (CKN), Secure Association Key (SAK), Key Encryption Key (KEK) va Integrity Check Key (ICK) kabi turli key rollarini ajratadi.
Post-kvant yoki hybrid handshake natijasida olingan shared secret har bir frameni shifrlaydigan yagona kalit bo‘lishi shart emas. Structured KDFlardan turli protocol functions uchun mustaqil keylar chiqarilishi mumkin. Bu ajratish key reuse xavfini kamaytiradi va control plane bilan data planeni mustaqil boshqarishni osonlashtiradi.
Nega DPDK yuqori tezlikdagi kriptografiyada muhim?
Data Plane Development Kit (DPDK) network interfacega user spacedan polling asosida bevosita kirish berib, kernel interrupt, context switching va socket buffer kabi overheadlarni kamaytirishi mumkin.
Bu tuzilma juda yuqori packet rate talab qilinadigan ma’lumot markazlarida foydali. Biroq kernel bypass conventional monitoring va debugging mexanizmlarining bir qismini chetlab o‘tishi sabab operatsion murakkablik tug‘diradi.
DPU va SmartNIC nima?
An’anaviy NIC asosan frame transmission va asosiy network interface vazifalarini bajaradi. SmartNIC va Data Processing Unit (DPU) esa embedded CPU core, programmable packet-processing pipeline, memory, DMA va turli hardware acceleratorlarni network interfacega yaqinlashtiradi.
Maqsad shunchaki “tezroq shifrlash chipi” yaratish emas. Security va packet processingni ma’lumot o‘tadigan nuqtaga ko‘chirib, host CPUni application workload uchun bo‘sh qoldirishdir.
BlueField-2 kabi DPUlarda control plane va data plane qanday ajratiladi?
Manbada o‘rganilgan DPU arxitekturalarida embedded ARM cores authentication, key establishment, identity verification va ayrim QKD/PQC control-plane amallarini software sifatida bajarishi mumkin. Integrated hardware engines esa AES-GCM kabi uzluksiz symmetric encryption ishini yuqori tezlikda bajara oladi.
Shu tariqa tez-tez o‘zgarishi kutiladigan PQC algorithm logic programmable softwareda qoladi, millionlab packetlarda takrorlanadigan symmetric data protection esa hardwarega offload qilinadi.
Nega NTT va Keccak PQC unumdorligida muhim?
Lattice-based algoritmlarda polynomial arithmetic, matrix-vector amallari, Number-Theoretic Transform (NTT) va SHA-3/Keccak asosidagi hashing/XOF amallari muhim computational kernels bo‘lishi mumkin.
Kitobda keltirilgan Intel bahosida AVX-512 bilan optimallashtirilgan Keccak implementation liboqs muhitida o‘rganilgan AVX2 implementationga nisbatan ML-KEM unumdorligini taxminan 1,54 baravar, ML-DSAni taxminan 1,64 baravar oshira olishi qayd etilgan.
QUASAR nomli RISC-V hardware/software co-design ishida esa maqsadli protsessorda NTT va Keccak ML-KEM va ML-DSA key-generation vaqtining taxminan %92–95ini tashkil qilgani, bu kernellar accelerationi bilan baholangan NIST algoritm oilalarida taxminan 2,36–3,18 baravar end-to-end tezlashuv olingani va base processorga nisbatan LUT ishlatilishi taxminan %19 oshgani bildirilgan.
Bu qiymatlar boshqa CPU yoki boshqa implementation uchun avtomatik koeffitsiyent emas. Kitobning muhim ogohlantirishi shuki, primitive benchmarkdagi 3× tezlashuv protocol latencyda albatta 3× yaxshilanish bermaydi; bottleneck yuqori qatlamda network, memory movement yoki packet processingga ko‘chishi mumkin.
Tadqiqot Usuli va Natijalari
Manbaning metodologik tuzilishi
Bu asar bitta laboratoriya tajribasi yoki bitta benchmark tadqiqoti emas. U QUARC loyihasidagi tadqiqotlar, doktorlik dissertatsiyalari, standartlar, texnik hisobotlar, fundamental kriptografiya adabiyoti hamda QUARC a’zolari va hamkorlarining chop etilgan eksperimental ishlarini qayta tashkil etib, tizim darajasidagi texnik bayonga aylantiradi.
Manba ayniqsa Abraham Cano Aguilera va Daniel Christian Lawoning doktorlik dissertatsiyalaridan katta miqdorda material sintez qilinganini bildiradi. Bundan tashqari DPU-to-DPU post-quantum communication, Dilithium/Kyber va Falcon/Kyber DPU stacklari, optical fiber communication, QKD/TLS integration, IPsec, MACsec, network slicing va heterogeneous DPU acceleration kabi ko‘plab birlamchi tadqiqotlardan foydalanilgan.
Shu sababli quyida berilgan throughput yoki CPU natijalari kitobning yagona umumiy tajriba qurilmasida to‘plangan o‘lchovlar emas. Ular turli QUARC va bog‘liq birlamchi tadqiqotlarning muayyan tajribalaridan sintez qilingan natijalardir. Hardware, protocol, link speed, packet size, offload mode va traffic generator shartlari har bir tajribada bir xil emas.
Post-kvant xavfsiz IPsec tajribasining asosiy natijasi
Kitobda ko‘rib chiqilgan end-to-end optical fiber deploymentlardan birida ikkita DPU-equipped server taxminan 240 km optik tolali aloqa orqali ulangan va post-kvant authentication/key establishment bilan IPsec tunnel o‘rnatilgan.
| Konfiguratsiya | Taxminiy throughput | Izoh |
|---|---|---|
| Shifrlanmagan etalon | 98,2 Gbit/s | Eksperimental baseline |
| DPU + apparat tezlashtirish | 92,3 Gbit/s | Line-ratega yaqin post-kvant xavfsiz IPsec |
| DPU, hardware crypto acceleration yo‘q | 13,3 Gbit/s | Data-plane bottleneck yaqqollashadi |
| Host/server ishlovi | <5 Gbit/s | Hostda katta unumdorlik yo‘qotilishi |
Ayni tajriba oilasida serverda post-kvant IPsec processing bajarilganda host CPU ishlatilishi ko‘rib chiqilgan konfiguratsiyada %80 dan oshgan, DPU offload bilan esa taxminan %20 darajasiga tushgan va taxminan %60 host processing capacity ilovalarga qolgan.
Bu topilma DPU PQC matematikasini “xavfsizroq” qiladi degani emas. Xavfsizlik primitivedan keladi; DPUning hissasi cryptographic va packet-processing workloadni host CPUdan mosroq execution pathga ko‘chirishdir.
QKD + X25519 + ML-KEM gibrid IPsec tajribasi natijasi
Boshqa baholashda IKEv2 X25519, ML-KEM-1024 va QKD key materialni individual, hybrid va triple-hybrid ko‘rinishlarda ishlatadigan qilib kengaytirilgan.
QKD key materialni Key Management Systemdan olish negotiation phasega taxminan 35 ms qo‘shimcha latency keltirgan. Shunga qaramay bulk traffic DPUda hardware-accelerated AES-256-GCM bilan qayta ishlangani uchun data-plane throughput taxminan 91,1 Gbit/s darajasida saqlangan.
Ayni konfiguratsiyada yetarli key material mavjud bo‘lgan sharoitda 1 soniyagacha past key-renewal interval qiymatlarini encrypted data transmissionni buzmasdan ishlatish mumkinligi bildirilgan.
Bu natija control-plane latency va data-plane throughput bir xil metrik emasligini yaqqol ko‘rsatadi. Handshake 35 ms uzoqroq bo‘lishi mumkin, ammo undan keyingi uzoq ma’lumot uzatish line-ratega yaqin qolishi mumkin.
200 Gbit/s sinfidagi MACsec tajribasining asosiy natijasi
Manba 200 Gbit/s sinfidagi optical MACsec tajribasida uch konfiguratsiyani taqqoslaydi: shifrlanmagan ulanish, Linux kernel ustida software MACsec va DPU-offloaded MACsec.
| Konfiguratsiya | Packet/MTU sharti | Taxminiy throughput |
|---|---|---|
| Linux yadrosi MACsec | Kichik MTU | ≈0,3 Gbit/s |
| Linux yadrosi MACsec | Standart MTU | ≈5 Gbit/s |
| Linux yadrosi MACsec | Jumbo frame | ≈13 Gbit/s |
| DPU offload MACsec | Standart MTU atrofida | ≈93,4 Gbit/s |
| DPU offload MACsec | Jumbo frame | 196 Gbit/s |
196 Gbit/s qiymati sinovdan o‘tkazilgan channel capacityning %99 dan ortig‘iga to‘g‘ri keladi. Host CPU load software processing vaqtida taxminan %81 bo‘lgan bo‘lsa, DPU offload bilan taxminan %45 gacha tushgan; taxminan %35 host processing capacity bo‘shagan.
Bu tajriba PQC har doim 196 Gbit/s ishlashini ko‘rsatmaydi. Natija muayyan DPU, MACsec, optical link va jumbo-frame konfiguratsiyasiga tegishli.
Nega packet size va MTU throughputni o‘zgartiradi?
Encryptionga faqat mathematical primitive sifatida qaralganda packet header va frame overhead unutilishi mumkin. IPsec ESP va MACsec security fieldlar har bir packetga qo‘shimcha byte qo‘shadi. Kichik packetlarda bu doimiy overhead umumiy trafikning kattaroq ulushini tashkil qiladi.
Manba ayrim DPU IPsec baholashlarida packet-level configurationning sezilarli ta’sirini ko‘rsatadi. Katta MTU/jumbo frame bir xil amount of application data uchun kamroq packet-processing event talab qilgani sabab throughputni oshirishi mumkin.
Ammo katta packet har bir muhitda avtomatik optimal emas; path MTU, fragmentation va network-device qo‘llab-quvvatlashi alohida baholanishi kerak.
Nega TCP va UDP bir xil offload yutug‘ini ko‘rsatmaydi?
UDP connectionless va kamroq transport-layer state bilan ishlaydi, TCP esa acknowledgement, congestion control, flow control, retransmission va connection management kabi qo‘shimcha xatti-harakatlarga ega.
Manbaning 400 Gbit/s DPU baholashlarida UDP hardware packet offloaddan juda katta darajada foydalangani, TCP esa shifrlanmagan baselinega nisbatan ko‘proq cheklanishi mumkinligi ko‘rsatilgan. Bu farq system performancega cryptographic primitivedan ko‘ra transport-stack behavior kuchliroq ta’sir qilishi mumkinligini ko‘rsatadi.
Virtualized va multi-tenant tizimlarda PQC qanday qo‘llanadi?
Cloud muhitida bitta fizik hostda ko‘plab VM yoki container ishlashi mumkin. Bu muhitda post-kvant xavfsizligi faqat external Internet linkni shifrlash emas; tenantlar o‘rtasidagi logical isolation va encrypted communication pathlarni ham himoyalash kerak.
Manba Single Root I/O Virtualization (SR-IOV) texnologiyasini muhim architecture primitive sifatida ko‘rib chiqadi. Bitta physical network interface bir nechta Virtual Function (VF) taqdim etadi. Har bir VM o‘z VFigа bevosita kira oladi va DMA orqali hypervisor networking overheadning bir qismini chetlab o‘tishi mumkin.
Virtuallashtirilgan 100 Gbit/s va 400 Gbit/s tajribalarida nima olindi?
100 Gbit/s BlueField-2 deploymentida 16 virtual machine ishlatgan virtualized PQC-IPsec network-slicing configuration taxminan 71,79 Gbit/sga yetib, shifrlanmagan virtualized baselinening taxminan %95,36ini saqlagan.
Keyingi 400 Gbit/s BlueField-3 deploymentida 16-VF-to-host UDP PQC-IPsec traffic 392,98 Gbit/sga yetgan; bu manbada unencrypted baselinening taxminan %99,99i sifatida berilgan.
Bu raqamlar barcha VM/PQC tizimlari bir xil unumdorlik berishini ko‘rsatmaydi. Natija SR-IOV, DPU packet steering, UDP traffic va muayyan hardware configuration birgalikda optimallashtirilgan muhitni ifodalaydi.
Multi-tenant muhitda encryption faqat confidentialityni ta’minlaydimi?
Manba encrypted tunneling ayrim backend service attack surfacelarni ham kamaytirishi mumkinligini muhokama qiladi. Masalan, RDMA endpointga yetishga urinayotgan noto‘g‘ri himoyalangan paketlar IPsec layerda rad etilsa, malicious trafficning bevosita high-performance backend xizmatiga yetishi oldini olinishi mumkin.
Bu kriptografiyani intrusion-detection tizimi bilan bir xil qilmaydi. Ammo failed authentication yoki incorrectly protected packet telemetry misconfiguration, abuse yoki denial-of-service activity uchun operatsion signal sifatida ishlatilishi mumkin.
Tadqiqotning asosiy natijalari
- Quantum computing klassik public-key security assumptionsni faqat zaiflashtirmaydi; RSA/DH/ECC uchun asosiy muammo sinfini o‘zgartirishi mumkin.
- Symmetric cryptography va hash functions Shor ta’siriga uchramaydi; Grover va boshqa quantum-search natijalari security marginni kamaytiradi.
- PQC QKD bilan bir xil texnologiya emas; QKD faqat muayyan infratuzilmalarda complementary key-distribution rolini bajarishi mumkin.
- ML-KEM, ML-DSA va SLH-DSA turli vazifalar va turli mathematical assumptions uchun standartlashtirilgan qurilish bloklaridir.
- Algorithm diversity bitta future cryptanalytic breakthrough butun infratuzilmaga ta’sir qilish xavfini kamaytirish uchun muhim.
- Gibrid classical+PQC deployment o‘tish davrida interoperability va assumption diversity beradi, ammo overhead va implementation complexity qo‘shadi.
- PQCning asosiy xarajati faqat CPU cycle emas; key, ciphertext va signature hajmi packetization va certificate infrastructurega ta’sir qilishi mumkin.
- Control-plane va data-plane ajratilishi tufayli post-kvant authentication/key establishment bilan yuqori tezlikdagi symmetric encryption birga ishlatilishi mumkin.
- Juda yuqori throughput muhitlarida DPU va SmartNIC offload host CPU ishlatilishini kamaytirishi va line-ratega yaqin encrypted throughput berishi mumkin.
- Primitive benchmarkning o‘zi protocol performanceni bashorat qilish uchun yetarli emas; MTU, TCP/UDP behavior, memory movement va packet processing hal qiluvchi bo‘lishi mumkin.
- Virtualization, SR-IOV va DPU packet steering yordamida post-kvant encrypted multi-tenant network slicing yuqori throughput darajalarida qo‘llanishi mumkin.
- Crypto-agility uzoq muddatli quantum-resilient infrastructure uchun markaziy talabdir.
Tadqiqot qo‘llab-quvvatlamaydigan xulosalar
Manba bugungi kvant kompyuterlari RSA-2048ni amalda muntazam buzishi mumkinligini aytmaydi. Fizik kubit road maplari bilan fault-tolerant cryptographic computation o‘rtasidagi bog‘liqlik bevosita emas.
Manba “bir million fizik kubit bo‘lsa RSA albatta buziladi” degan xulosani qo‘llab-quvvatlamaydi. Zarur logical qubit soni, error correction overhead, gate fidelity, runtime va architecture assumptions hal qiluvchidir.
Manba AES-128 real dunyoda kvant hujumchisi tomonidan atigi \(2^{64}\) klassik amal xarajati bilan buzilishini isbotlamaydi. Bu qiymat idealized Grover query-complexity tasviridir.
Manba ML-KEM yoki ML-DSA kelajakda topilishi mumkin bo‘lgan har qanday hujumga qarshi matematik jihatdan buzilmas deb da’vo qilmaydi.
Manba DPU offload har bir PQC deployment uchun majburiy demaydi. U ayniqsa yuqori throughput muhitlarida foydali ekani ko‘rsatilgan; pastroq rateli server/client/embedded tizimlarda software implementation yetarli bo‘lishi mumkin.
Manba 92,3 Gbit/s, 196 Gbit/s yoki 392,98 Gbit/s qiymatlarini barcha post-kvant tizimlarining umumiy unumdorligi sifatida bermaydi. Bular muayyan sinov platformalarining o‘lchovlaridir.
Manba QKD PQC o‘rnini bosadi demaydi. QKD authentication va digital-signature talablarini o‘zi hal qilmasligi aniq ko‘rsatiladi.
Manba faqat bitta PQC primitive standartlashtirilgani uchun migration tugagan deb aytmaydi. PKI, certificate lifecycle, protocol compatibility, hardware, software, monitoring va operational workflowlar ham o‘zgartirilishi kerak.
Tadqiqotning cheklovlari
Kitob o‘zini barcha post-kvant algoritmlarini to‘liq baholovchi keng qamrovli survey yoki formal cryptographic monograph sifatida taqdim etmaydi. Asosiy e’tibor system-level deploymentga qaratilgan.
Amaliy unumdorlik natijalarining katta qismi QUARC va bog‘liq tadqiqotchilarning turli birlamchi nashrlaridan sintez qilingan. Barcha raqamlar bitta hardware, bitta operating system, bitta traffic generator yoki bitta protocol configuration ostida o‘lchanmagan.
Ayrim rasmlar doktorlik dissertatsiyalaridan yoki ilgari chop etilgan ishlardan qayta ishlangan. Shu sababli vizual dalillarning mualliflik huquqi/litsenziya holati figure caption darajasida alohida baholanishi kerak.
2026-yil holatiga ko‘ra post-kvant standardization, migration guidance va cryptanalytic confidence rivojlanishda davom etmoqda. Kitob tasvirlagan deployment landscape nashr sanasidagi bilim holatini aks ettiradi.
Apparat tezlashtirish natijalari muayyan DPU, SmartNIC, CPU instruction set yoki RISC-V co-design tuzilmalariga bog‘liq. Architecture-specific speedup boshqa platformaga avtomatik ko‘chmaydi.
Kelajakdagi tadqiqot va muhandislik ehtiyojlari
Kitob future quantum-resilient architecturelar faqat yangi cryptographic primitives bilan cheklanmay, butun data lifecycleni qamrab oladigan yanada integratsiyalashgan security infrastructure tomon rivojlanishini kutadi.
Muhim texnik ehtiyojlar qatoriga polynomial arithmetic, NTT va Keccak kabi dominant computational kernels uchun yaxshiroq hardware/software co-design; kuchliroq side-channel resistance; constant-time implementations; reliable randomness; secure key handling; crypto-agile protocol stacks; scalable certificate lifecycle; hybrid constructionsning chuqurroq formal tahlili va highly dynamic multi-tenant cloud muhitida ko‘p sonli secure connectionlarni boshqarish kiradi.
Manba shuningdek confidential computing va AI workloads nuqtai nazaridan data in transit, data at rest va data during processing xavfsizlik qatlamlarini birgalikda ko‘rib chiqish zarurligiga ishora qiladi. PQC network transportni quantum-resilient qilishi mumkin; biroq ishlayotgan processning memory confidentialitysi yoki malicious code muammosi alohida security mexanizmlarini talab qiladi.
Manba va Usul Haqida Izoh
Asarning asl nomi: New Challenges in Post-Quantum Cryptography
Asosiy QUARC mualliflari: Abraham Cano Aguilera; Raphael Frantz; Dimosthenis Iliadis-Apostolidis; José Luis Imaña; Sokol Kosta; Daniel Christian Lawo; Joseph Meyer; Michał Podleś; Jerónimo Sánchez García; Idelfonso Tafur Monroy; Juan José Vegas Olmos.
Mualliflar tartibi: Manbada barcha asosiy QUARC mualliflari kitobni tayyorlashga hissa qo‘shgani va familiya bo‘yicha alifbo tartibida joylashtirilgani aytiladi.
Teng hissa: Formal “equal contribution” yoki teng birinchi mualliflik bayonoti mavjud emas. Alifbo tartibi teng hissa bayonoti sifatida talqin qilinmagan.
Mas’ul muallif: Kitobning dastlabki sahifalarida corresponding author ko‘rsatilmagan.
Tashqi hissa qo‘shuvchilar: Rana Abu Bakar, Faris Alhamed, Xavier Arnal i Clemente, Filippo Cugini, Simon Rommel, Carlos Rubio Garcia va Catalina Stan. Ular manbada asosiy mualliflar ro‘yxatidan alohida “External Contributors” sifatida berilgan.
Texnik yozuv va sintez: Athanasios Panagiotis Pelekoudas, Aalborg University.
Muqova va grafik dizayn: Emilia Castillo Frederiksen, Aalborg University.
Loyiha: QUARC — Quantum Resistant Communications: Advance Learning in Applied PQC Training.
QUARC hamkor muassasalari: Eindhoven University of Technology (TU/e), Aalborg University (AAU), Complutense University of Madrid (UCM) va sanoat hamkori NVIDIA.
Moliyalashtirish: European Union Horizon Europe research and innovation programme, Marie Skłodowska-Curie Actions, Grant Agreement No. 101073355.
Nashriyot: Aalborg University Open Publishing.
Nashr: 1-nashr.
Yil: 2026.
Rasmiy nashr sanasi: 7-sentabr 2026.
Sahifalar soni: 146.
ISBN: 97887-7642-316-2.
DOI: 10.54337/aau.quarc.
Rasmiy nashr havolasi: https://openbooks.kb.dk/aauopen/catalog/book/679
DOI havolasi: https://doi.org/10.54337/aau.quarc
Manba turi: Texnik tadqiqot kitobi / tizim darajasidagi post-kvant kriptografiya sintezi.
Taqriz holati: Rasmiy Aalborg metadata yozuvlari bir-biri bilan to‘liq mos emas. Aalborg University Open Publishing kitob katalogida asar “Books – Not peer-reviewed” toifasida ko‘rsatilgan, Aalborg University VBN tadqiqot yozuvida esa “Research output: Book – Research – peer-review” deb tasniflangan. PDFning o‘z boshlang‘ich sahifalarida alohida aniq peer-review statement yo‘qligi sabab Verianla asarning taqriz holatini qat’iy belgilamaydi va rasmiy yozuvlar o‘rtasidagi nomuvofiqlikni ochiq saqlaydi.
Litsenziya: Asosiy asar Creative Commons Attribution 4.0 International (CC BY 4.0) litsenziyasi ostida chop etilgan. Biroq manba ilgari chop etilgan ishlardan olingan yoki moslashtirilgan uchinchi tomon rasmlari, jadvallari va boshqa materiallari o‘z credit line, litsenziya va ruxsat shartlariga bo‘ysunishini hamda ochiq ko‘rsatilmagan bo‘lsa kitobning CC BY 4.0 litsenziyasi bu materiallarni qamrab olmasligini bildiradi.
Ilmiy qamrov: Asar klassik cryptography, symmetric data protection, public-key trust infrastructure, quantum threat model, Grover va Shor ta’sirlari, lattice cryptography, LWE/MLWE/SIS, NIST PQC standards, hybrid cryptography, crypto-agility, TLS/IPsec/MACsec, DPU/SmartNIC offload, virtualization, network slicing va system-level deployment mavzularini birlashtiradi.
Manba materiali: Kitob QUARC loyihasi doirasidagi tadqiqotlarga, ayniqsa Abraham Cano Aguilera va Daniel Christian Lawoning doktorlik dissertatsiyalariga, QUARC a’zolari va hamkorlarining birlamchi nashrlariga, standartlarga, protocol specifications, technical reports, foundational research va mustaqil ishlarga asoslanadi.
Metodologik cheklov: Bu ish PRISMA turidagi tizimli literature review yoki miqdoriy meta-analysis sifatida taqdim etilmagan. Kitobning maqsadi barcha post-kvant algoritmlarini taqqoslash emas, quantum-resistant cryptographyni deployment va infrastructure muammosi sifatida tushuntirish va uni real tizim tajribalari bilan bog‘lashdir.
Ma’lumotlarning mavjudligi: Kitobda maqola formatidagi alohida “Data Availability Statement” aniqlanmagan. Unumdorlik ma’lumotlarining katta qismi adabiyotlar ro‘yxatida ko‘rsatilgan ilgari chop etilgan birlamchi ishlar natijalaridan sintez qilingan.
Manfaatlar to‘qnashuvi: Kitobning bosh va oxirgi bo‘limlarida standart maqola formatidagi aniq “Conflicts of Interest” bayonoti aniqlanmagan; shu sabab manfaatlar to‘qnashuvi haqida manbadan tashqari bayonot yaratilmagan.
Etik tasdiq: Asar inson ishtirokchilari, klinik aralashuv yoki hayvon tajribasi haqidagi hisobot emas. Shunga qaramay PDFda standart maqola formatida alohida ethics statement bo‘lmagani uchun “etik tasdiq talab qilinmagan” degan manbada yo‘q rasmiy bayonot qo‘shilmagan.
Kvant talqini chegarasi: Fizik qubit roadmaplar cryptographically relevant fault-tolerant quantum computer qachon mavjud bo‘lishini bevosita belgilamaydi. RSA-2048 factoring resource estimates muayyan error-correction, gate fidelity, architecture va runtime assumptionsga bog‘liq tadqiqot baholaridir; kalendar prognozi emas.
Post-kvant xavfsizlik chegarasi: “Quantum-resistant” iborasi kelajakdagi barcha hujumlarga qarshi mutlaq matematik daxlsizlikni anglatmaydi. Xavfsizlik ma’lum classical/quantum attacks va muayyan hardness assumptions doirasida baholanadi.
Unumdorlik natijalari uchun talqin chegarasi: 92,3 Gbit/s IPsec, 196 Gbit/s MACsec, 71,79 Gbit/s virtualized 100G deployment va 392,98 Gbit/s 400G deployment qiymatlari turli birlamchi tajribalar va muayyan hardware/software konfiguratsiyalariga tegishli. Bu qiymatlar barcha PQC tizimlari uchun universal performance guarantee emas.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan