


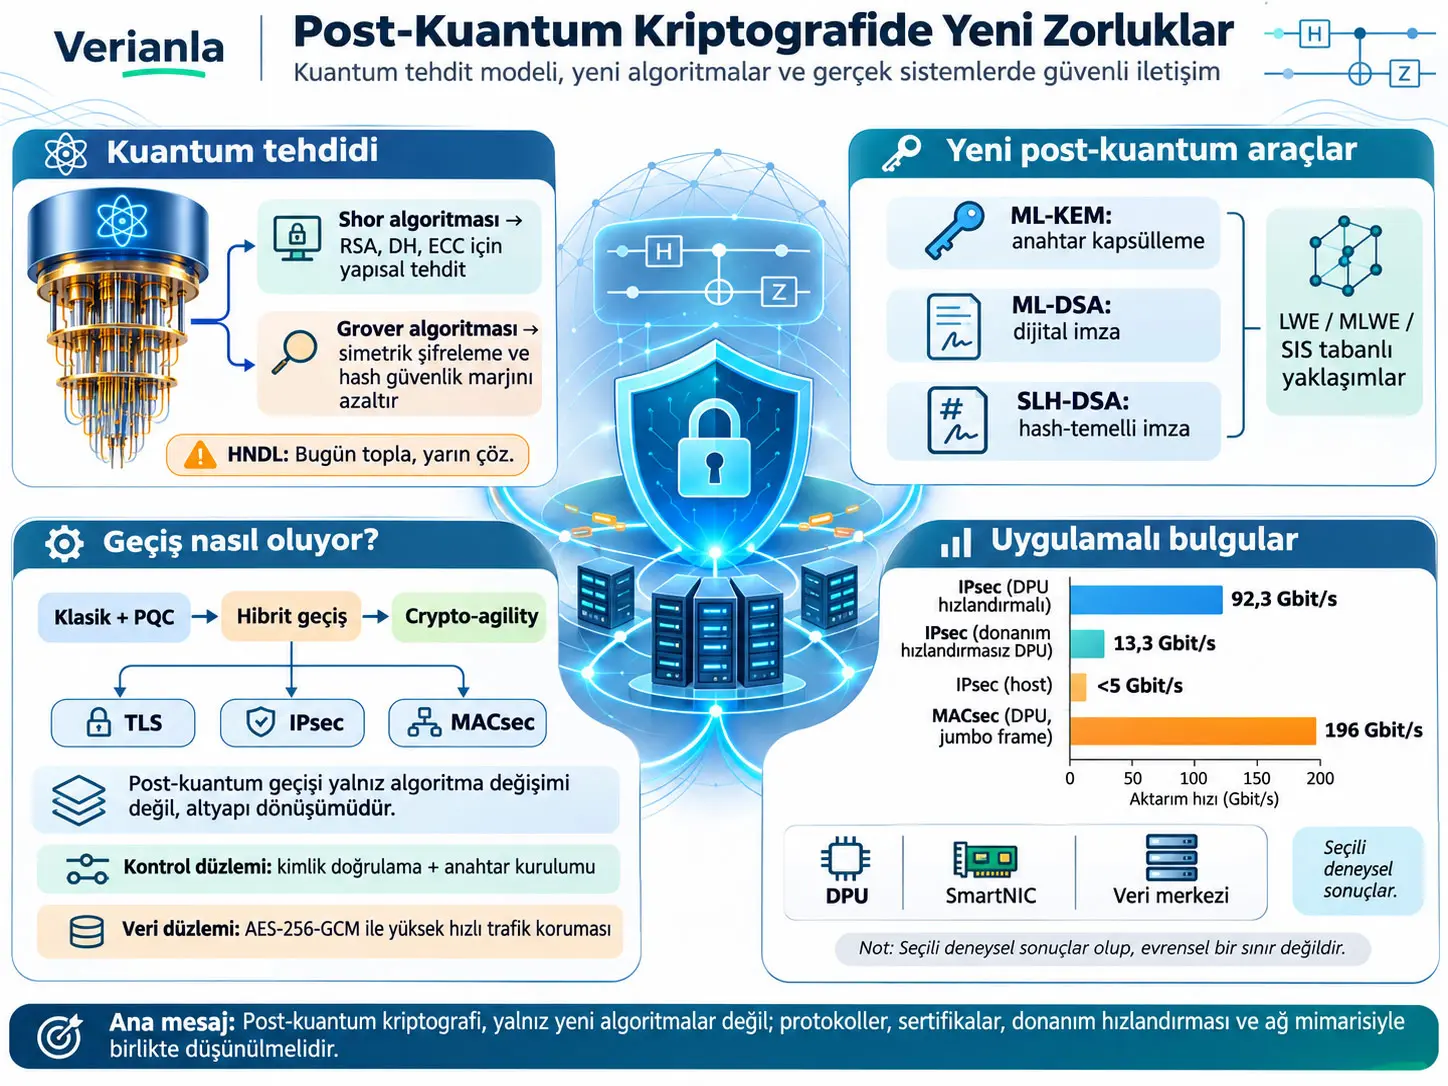
Криптографияи пасоквантӣ (Post-Quantum Cryptography, PQC), оилаи механизмҳои криптографиест, ки барои кор дар инфрасохтори компютерии классикӣ ва ҳамзамон нигоҳ доштани амният бар зидди ҳамлагари квантии дорои қудрати кофӣ пешбинӣ шудааст. New Challenges in Post-Quantum Cryptography ном китоби техникӣ таҳдиди квантиро на танҳо ҳамчун масъалаи интихоби алгоритмҳои нав, балки ҳамчун гузариши инфрасохторӣ баррасӣ мекунад, ки тағйири ҳамзамони сертификатҳо, насби калидҳо, TLS, IPsec, MACsec, PKI, стекҳои шабакавии системаи амалиётӣ, суръатдиҳандаҳои сахтафзорӣ, виртуализатсия ва меъмории марказҳои додаҳоро талаб мекунад. Хулосаи асосии китоб ин аст, ки амнияти пасоквантӣ танҳо бо интихоби алгоритми аз ҷиҳати математикӣ бехатар таъмин намешавад; алгоритм бояд ба протокол, сахтафзор, роҳи додаҳо, идоракунии калидҳо ва шароити воқеии иҷроиш дуруст ҷойгир карда шавад.
Таҳдиди квантӣ ба тамоми криптография яксон таъсир намекунад. Азбаски алгоритми Shor метавонад дар компютери квантии ба қадри кофӣ пуриқтидор ва бо ислоҳи хатоҳо масъалаҳои ба омилҳо ҷудо кардани ададҳои бутун ва логарифми дискретиро самаранок ҳал кунад, он асоси математикии RSA, Diffie–Hellman-и классикӣ, Diffie–Hellman-и каҷи эллиптикӣ ва системаҳои имзои рақамии бар онҳо асосёфтаро аз ҷиҳати сохторӣ таҳдид мекунад. Алгоритми Grover бошад барои ҷустуҷӯи калиди симметрӣ ва hash preimage суръатбахшии квадратӣ медиҳад. Аз ин рӯ, рамзҳои симметрӣ мисли AES дар ҳамон вазъияти “RSA-и аз ҷониби Shor шикасташуда” нестанд: калиди калонтар метавонад захираи амниятро зиёд кунад, дар ҳоле ки барои RSA ё ECC танҳо калон кардани андозаи калид масъалаи асосиро ҳал намекунад.
Китоб блокҳои нави пасоквантиро, ки бо стандартҳои NIST-и ML-KEM, ML-DSA ва SLH-DSA ташаккул ёфтаанд, шарҳ медиҳад; ҳамчунин Module Learning With Errors (MLWE), ки ML-KEM ба он такя мекунад, оилаи MLWE/SIS, ки дар ML-DSA нақш дорад, имзоҳои hash-based, HQC-и code-based, FN-DSA-и дар ҳоли таҳия ва XMSS/LMS-и stateful hash-based-ро ҳамчун алтернативаҳо баррасӣ мекунад. Ифодаи “ба квант тобовар” дар ин ҷо амнияти мутлақ ва абадиро бар зидди ҳамаи ҳамлаҳои математикии оянда маъно намедиҳад. Маънояш он аст, ки амнияти ин системаҳо ба оилаҳои гуногуни масъалаҳои математикӣ такя мекунад, ки бо алгоритмҳои самараноки классикӣ ё квантии имрӯз маълум ҳал намешаванд.
Бахшҳои амалии китоб назарияро бо озмоишҳои воқеии инфрасохтор мепайванданд. Дар озмоиши IPsec-и пасоквантии бехатар бар асоси DPU, ки дар манбаъ баррасӣ шудааст, дар пайвасти синфи 100 Gbit/s трафики рамзшуда бо суръатбахшии сахтафзорӣ тақрибан 92,3 Gbit/s-ро расид, дар ҳоле ки нишондиҳандаи истинодии бе рамзгузорӣ тақрибан 98,2 Gbit/s буд; дар ҳамон сохтор DPU-и бе суръатдиҳандаи криптографии сахтафзорӣ тақрибан 13,3 Gbit/s, ва ҳалли дар host иҷрошаванда камтар аз 5 Gbit/s боқӣ монд. Дар озмоиши дигари MACsec-и синфи 200 Gbit/s ҳангоми истифодаи jumbo frame бо DPU offload throughput-и рамзшудаи 196 Gbit/s гузориш шудааст. Ин натиҷаҳо хулосаи “PQC дар ҳар система суръатдиҳандаи сахтафзориро талаб мекунад”-ро исбот намекунанд; онҳо нишон медиҳанд, ки дар роҳҳои додаҳои бисёрсуръат ҷойгиршавии меъмории хароҷоти криптографӣ ва коркарди бастаҳо метавонад ҳалкунанда бошад.
Паёми асосии системавии таҳқиқот чунин аст: гузариши пасоквантӣ танҳо иваз кардани RSA бо ML-KEM ё ECDSA бо ML-DSA нест. Афзоиши андозаи калидҳо ва имзоҳо метавонад ба пора-порашавии бастаҳо, андозаи certificate, таъхири handshake, ҳаракати хотира ва мутобиқати шабака таъсир расонад. Аз ин рӯ crypto-agility, яъне имкони иваз кардани алгоритмҳо бидуни аз нав навиштани тамоми меъморӣ, талаботи дарозмуддати амнияти пасоквантӣ мебошад.
Криптографияи Пасоквантӣ Чист ва Аз Криптографияи Квантӣ Чӣ Фарқ Дорад?
Криптографияи пасоквантӣ ба алгоритмҳои классикии криптографӣ ишора мекунад, ки метавонанд дар протсессорҳо, серверҳо ва дастгоҳҳои шабакавии классикӣ татбиқ шаванд, вале дар фарзияҳои амниятии худ ҳамлагари квантиро низ ба ҳисоб мегиранд; Quantum Key Distribution (QKD) бошад технологияи дигарест, ки дар тақсимоти калидҳо каналҳои физикии квантиро истифода мебарад ва системаи умумимақсади имзои рақамӣ, сертификат ё аутентификатсияи миқёси Internet нест, ки ҷойи PQC-ро гирад.
Пеш аз фаҳмидани таҳдиди квантӣ, “амният” дар криптографияи классикӣ чӣ маъно дорад?
Дар криптографияи муосир амният на ба махфӣ нигоҳ доштани алгоритм, балки ба модели математикии ҳамлагар такя мекунад. Манбаъ ду мафҳуми асосии амниятро ҷудо мекунад: амнияти бешарт ё комил ва амнияти ҳисоббарорӣ.
Дар махфияти комил ciphertext набояд дар бораи plaintext маълумот диҳад. Манбаъ инро барои ду паёми эҳтимолии ҳамдарозӣ бо шарти зерин баён мекунад:
\[ \Pr[E(k,m_0)=c]=\Pr[E(k,m_1)=c] \]
Дар ин ҷо \(E\) амали рамзгузорӣ, \(k\) калид, \(m_0\) ва \(m_1\) ду паёми эҳтимолии ошкор ва \(c\) ciphertext-и мушоҳидашуда мебошад. Баробарӣ нишон медиҳад, ки ciphertext-и мушоҳидашуда ба ҳамлагар дар бораи он ки кадом паём рамзгузорӣ шудааст, бартарии оморӣ намедиҳад.
Манбаъ ҳамчун намунаи классикии ин синф One-Time Pad-ро меорад:
\[ E(m,k)=m\oplus k \]
\[ D(c,k)=c\oplus k \]
\(\oplus\) амали XOR дар сатҳи бит мебошад. Барои он ки амният эътибор дошта бошад, калид бояд ба дарозии паём баробар, воқеан тасодуфӣ ва танҳо як маротиба истифодашуда бошад. Азбаски ин шартҳо дар шабакаҳои калон аз нигоҳи тавлид, тақсим ва нигоҳдории калидҳо хеле гаронанд, қисми зиёди инфрасохтори муосир ба амнияти ҳисоббарорӣ такя мекунад.
Амнияти ҳисоббарорӣ чист?
Дар амнияти ҳисоббарорӣ ҳадаф комилан яксон кардани ду ҳолати эҳтимолӣ аз ҷиҳати математикӣ нест, балки таъмини он аст, ки ҳеҷ ҳамлагари дорои захираҳои оқилона онҳоро бо муваффақияти маънодор фарқ карда натавонад.
Дар манбаъ бартарии фарқкунӣ чунин дода мешавад:
\[ Adv_A(\lambda)=\Pr[b'=b]-\frac{1}{2} \]
Дар ин ҷо \(A\) ҳамлагар, \(\lambda\) параметри амният, \(b\) бити махфиест, ки нишон медиҳад кадоме аз ду паёми рамзшаванда интихоб шудааст, ва \(b'\) тахмини ҳамлагар мебошад. Муваффақияти тахмини тасодуфӣ \(1/2\) аст. Дар сохтори бехатар интизор меравад, ки бартарии ҳамлагар аз ин сатҳ бо афзоиши \(\lambda\) ночиз гардад.
Ифодаи “амнияти 128-bit” бо ин таърифи асимптотикӣ як чиз нест. Манбаъ онро тақрибан ҳамчун ҳадафи мушаххаси амният шарҳ медиҳад, ки беҳтарин ҳамлаи маълум дар модели дахлдори ҳамла ба амалиётҳои асосии дараҷаи \(2^{128}\) ниёз дорад.
Чаро рамзгузории симметрӣ муҳаррики интиқоли додаҳои Internet аст?
Системаи рамзгузории симметрӣ дар манбаъ чунин муайян мешавад:
\[ \mathcal{E}=(KeyGen,Enc,Dec) \]
Шарти дурустӣ:
\[ Dec_k(Enc_k(m))=m \]
мебошад. Ҳамон калиди муштараки \(k\) ҳам барои ҳифзи додаҳо ва ҳам барои бозкушоии онҳо истифода мешавад.
AES яке аз block cipher-ҳои бартаридошта дар инфрасохтори муосир аст. Он блокҳои 128-bit-ро коркард мекунад ва имконоти калиди 128, 192 ё 256 bit медиҳад. AES худ танҳо табдили блоки андозаи собит аст. Барои коркарди бехатари ҷараёнҳои дарози додаҳо режимҳои корӣ мисли GCM истифода мешаванд.
AES-GCM, сохтори Authenticated Encryption with Associated Data (AEAD) мебошад, ки рамзгузории counter-mode-ро бо механизми authentication муттаҳид мекунад. Ҳамин тавр, на танҳо confidentiality, балки санҷиши тағйир ёфтани паём низ дар ҳамон сохтор таъмин шуда метавонад. Сабаби он ки data plane-и баландсуръат дар протоколҳои мисли TLS, IPsec ва MACsec ба рамзгузории симметрӣ такя мекунад, ин аст, ки он нисбат ба амалиётҳои public-key throughput-и хеле баландтар дода метавонад.
Хусусиятҳои асосии амниятии hash function-ҳо кадоманд?
Манбаъ hash function-ро чунин муайян мекунад:
\[ H:\{0,1\}^{*}\rightarrow\{0,1\}^{n} \]
Аз вуруди дарозияш тағйирёбанда натиҷаи собити \(n\)-bit тавлид мешавад.
Preimage resistance, аз натиҷаи hash-и додаи \(y\) муайян кардани он ки \(H(x)=y\)-ро кадом \(x\) қонеъ мекунад, душвор аст. Second-preimage resistance, ҳангоми маълум будани \(x\)-и муайян душвор будани ёфтани \(\hat{x}\)-и дигаре мебошад, ки ҳамон hash-ро медиҳад. Collision resistance бошад барои ҳар ду \(x\) ва \(\hat{x}\)-и гуногун ёфтани бархӯрди \(H(x)=H(\hat{x})\) душвор аст.
Азбаски дар алгоритмҳои пасоквантӣ тавлиди миқдори зиёди додаҳои псевдотасодуфӣ лозим аст, ба ғайр аз натиҷаҳои hash-и андозаи собит, сохторҳои монанди SHAKE-и Extendable-Output Function (XOF) муҳиманд:
\[ X:\{0,1\}^{*}\rightarrow\{0,1\}^{*} \]
XOF метавонад натиҷаи дарозии аз ҷониби корбар талабшударо тавлид кунад. Дар системаҳои lattice-based мисли ML-KEM ва ML-DSA, ин хусусият дар амалиётҳое чун тавлиди детерминистии матритсаҳо аз seed-ҳои ихчам ва sampling-и noise муҳим аст.
Оё MAC, имзои рақамӣ ва AEAD як чизанд?
Не. Message Authentication Code (MAC) бо калиди махфии муштарак якпорчагии паём ва аутентификатсияи манбаро таъмин мекунад:
\[ \tau\leftarrow Tag_k(m) \]
\[ Verify_k(m,\tau)=1 \]
Аммо азбаски фиристанда ва санҷанда ҳамон калиди махфиро медонанд, MAC санҷиши умумӣ ё вазифаи имзои рақамиро ба маънои классикӣ таъмин намекунад. Дар имзои рақамӣ бошад, додаҳои бо private key имзошуда бо public key-и барои ҳама паҳншаванда санҷида мешаванд.
Криптографияи public-key кадом масъаларо ҳал мекунад?
Масъалаи муҳимтарини системаҳои симметрӣ ин аст, ки ду тараф пеш аз муоширати бехатар сирри муштаракро чӣ гуна ташкил мекунанд. Криптографияи public-key ин масъаларо бо ҷуфтҳои public/private key ҳал мекунад.
Системаи public-key encryption дар манбаъ бо алгоритмҳои \((KeyGen,Enc,Dec)\) ифода мешавад. \(KeyGen(1^\lambda)\) як ҷуфти \((pk,sk)\) тавлид мекунад; \(pk\) метавонад умумӣ бошад, \(sk\) махфӣ нигоҳ дошта мешавад.
KEM чист?
Key Encapsulation Mechanism (KEM), механизмест, ки ба ҷойи рамзгузории мустақими паёмҳои калон барои сохтани secret-и муштараке пешбинӣ шудааст, ки байни ду тараф дар рамзгузории симметрӣ истифода мешавад:
\[ KeyGen \rightarrow (pk,sk) \]
\[ Encaps(pk)\rightarrow(c,ss) \]
\[ Decaps(sk,c)\rightarrow ss \]
Дар ин ҷо \(c\) encapsulation ciphertext ва \(ss\) shared secret мебошад, ки ҳар ду тараф ба як тарз ба даст меоранд. Сабаби марказӣ будани ML-KEM барои key establishment дар протоколҳои шабакавии пасоквантӣ ҳамин аст.
RSA ба кадом фарзияи математикӣ такя мекунад?
Дар RSA ду адади калони содаи \(p\) ва \(q\) интихоб шуда:
\[ N=pq \]
сохта мешавад. Амният бо фарзияе вобаста аст, ки ҳангоми танҳо маълум будани \(N\), \(p\) ва \(q\) ба таври самаранок бозёбӣ намешаванд.
Манбаъ рамзгузории RSA-ро дар шакли асосӣ чунин нишон медиҳад:
\[ c=m^e \bmod N \]
Ба даст овардани private exponent бо сохтори факторизатсияи \(N\) вобаста аст. Азбаски алгоритми Shor метавонад факторизатсияи ададҳои бутунро дар компютери квантӣ самаранок ҳал кунад, барои RSA ин танҳо “ҳамлаи каме тезтар” нест; балки фарзияи асосии математикии системаро аз байн мебарад.
Чаро Diffie–Hellman ба ҳамлаи Shor осебпазир аст?
Diffie–Hellman ба душвории масъалаи логарифми дискретӣ такя мекунад. Дар гурӯҳи даврии \(G\), барои generator \(g\) ва \(\alpha\)-и махфӣ:
\[ u=g^{\alpha} \]
ҳангоми дода шудан, интизор меравад, ки барои ҳамлагари классикӣ бозёбии \(\alpha\) душвор бошад.
Агар Alice \(\alpha\)-и махфӣ ва Bob \(\beta\)-и махфиро интихоб кунанд, тарафҳо метавонанд ба таври умумӣ:
\[ g^\alpha,\qquad g^\beta \]
арзишҳоро фиристанд. Ҳар ду метавонанд:
\[ g^{\alpha\beta} \]
сирри муштаракро ташкил кунанд. Агар ҳамлагар discrete logarithm-ро ҳал карда тавонад, метавонад \(\alpha\) ё \(\beta\)-ро бозёбӣ карда, протоколро шиканад.
Чаро ECC метавонист калидҳои хурдтар истифода барад?
Дар системаҳои каҷи эллиптикӣ мушкили асосӣ Elliptic-Curve Discrete Logarithm Problem аст. Агар \(P\) нуқтаи маълум ва \(k\) скаляри махфӣ бошад:
\[ Q=kP \]
ҳангоми дода шудан, фарз мешавад, ки бозёбии \(k\) душвор аст. Дар модели ҳамлаи классикӣ ин сохтор метавонад бо параметрҳои хеле хурдтар аз системаҳои монанди RSA амнияти баланд диҳад. Аммо азбаски алгоритми Shor оилаи discrete logarithm-ро ҳадаф мегирад, бартарии калиди хурд ECC-ро пасоквантӣ бехатар намекунад.
Чаро PKI яке аз қисмҳои душвортарини гузариши пасоквантӣ аст?
Public Key Infrastructure (PKI) инфрасохтори эътимодест, ки аз занҷирҳои certificate authority, X.509 certificate, intermediate certificate ва root certificate иборат буда, public key-ҳоро бо ҳувиятҳои воқеӣ мепайвандад. Танҳо додани public key аз ҷониби сервер кӣ будани онро исбот намекунад; занҷири сертификат робитаи ин key-ро бо ҳувияти муайян имзо мекунад.
Таҳдиди квантӣ на танҳо ба session key exchange, балки ба имзоҳои рақамӣ дар занҷири сертификат низ таъсир мекунад. Агар алгоритми имзои ба квант осебпазири root ё intermediate CA дар оянда эътимоднокиашро аз даст диҳад, масъала танҳо дар як пайвастшавӣ не, балки дар тамоми занҷири аутентификатсияе пайдо мешавад, ки ба он CA такя мекунад.
Компютери Квантӣ Ба Криптография Маҳз Чӣ Гуна Таҳдид Мекунад?
Компютери квантӣ криптографияро на бо як механизми “ҳамзамон шикастани ҳамаи рамзҳо”, балки бо алгоритмҳои квантие таҳдид мекунад, ки дар синфҳои муайяни масъалаҳои математикӣ нисбат ба алгоритмҳои классикӣ мураккабии тамоман дигар медиҳанд; алгоритми Shor асоси системаҳои public-key мисли RSA/DH/ECC-ро аз ҷиҳати сохторӣ аз байн мебарад, дар ҳоле ки Grover бо додани суръатбахшии квадратӣ ба ҷустуҷӯи калиди симметрӣ ва preimage захираи амниятро коҳиш медиҳад.
Чаро фарқи qubit, physical qubit ва logical qubit муҳим аст?
Китоб махсус таъкид мекунад, ки дар арзёбии таҳдиди квантӣ танҳо пурсидани “чанд qubit ҳаст?” метавонад гумроҳкунанда бошад. Дар дастгоҳи воқеӣ physical qubit ба хато ва decoherence дучор мешавад. Барои иҷрои ҳисобкунии тӯлонии Shor дар миқёси криптографӣ, logical qubits -и боэътимод лозиманд, ки бо error correction сохта мешаванд. Шумораи physical qubits барои як logical qubit ба сатҳи хато, error-correction code, gate fidelity ва меъморӣ вобаста аст.
Аз ин рӯ, дар road map-и истеҳсолкунанда дидани “як миллион physical qubit” худ аз худ маънои “RSA-2048 шикаста мешавад”-ро надорад.
Арзёбиҳои захираҳои квантӣ барои RSA-2048 чӣ мегӯянд?
Расми 1.1 дар муқаддимаи китоб road map-ҳои сахтафзори квантиро бо баъзе арзёбиҳои таҳқиқотӣ оид ба факторизатсияи RSA-2048 муқоиса мекунад; манбаъ махсус таъкид мекунад, ки ин график танҳо тасвирӣ аст, пешгӯӣ нест .
Дар арзёбии пешинаи Gidney ва Ekerå тахмин шуда буд, ки RSA-2048 бо тақрибан 20 миллион physical qubit-и пурғавғо дар тақрибан 8 соат факторизатсия шуда метавонад. Бознигарии Gidney дар соли 2025, ки дар китоб оварда шудааст, бо нигоҳ доштани ҳамон фарзияҳои асосии сахтафзори физикӣ, ба шарофати пешрафтҳои алгоритмӣ дар факторизатсия ва fault-tolerant implementation талаботи тахминиро то камтар аз як миллион physical qubit-и пурғавғо ва вақтро то камтар аз як ҳафта коҳиш додааст.
Ин рақамҳо нишон намедиҳанд, ки компютери квантӣ дар кадом сана сохта мешавад. Паёми асосии илмӣ ин аст, ки остонаи таҳдиди криптографӣ на танҳо аз сахтафзор, балки аз пешрафт дар алгоритмҳо ва усулҳои ислоҳи хатоҳо низ тағйир ёфта метавонад.
Оё алгоритми Grover AES-ро “мешиканад”?
Барои classical exhaustive key search дар фазои калиди \(|K|\)-bit мураккабии идеалӣ:
\[ O(2^{|K|}) \]
аст, дар ҳоле ки алгоритми Grover дар ideal quantum query model онро тақрибан то:
\[ O(2^{|K|/2}) \]
паст мекунад.
Аз ин рӯ, барои AES-128 баъзан ибораи кӯтоҳи “тақрибан 64-bit security зери квант” истифода мешавад. Манбаъ махсус таъкид мекунад, ки ин муқоисаи idealized query-complexity мебошад ва хароҷоти воқеии ҳамларо пурра нишон намедиҳад. Ҳамлаи воқеии Grover иҷрои AES ҳамчун reversible quantum circuit, ҳисобкунии тӯлонии coherent, fault tolerance ва захираҳои бисёр бузурги физикиро талаб мекунад.
Пас рамзгузории симметрӣ мисли таъсири Shor ба RSA аз ҷиҳати сохторӣ аз байн намеравад. Андозаи калонтарини калид метавонад захираи амниятро зиёд кунад; аз ҳамин сабаб AES-256 дар банақшагирии пасоквантӣ нақши муҳим дорад.
Hash function-ҳо аз ҳамлаи квантӣ чӣ гуна таъсир мегиранд?
Ҷустуҷӯи preimage барои hash-и \(n\)-bit дар модели идеалии классикӣ тақрибан:
\[ O(2^n) \]
аст, дар ҳоле ки бо Grover метавонад то:
\[ O(2^{n/2}) \]
дар сатҳи quantum query паст шавад.
Барои collision search манбаъ натиҷаи Brassard–Høyer–Tapp-ро тақрибан чунин медиҳад:
\[ O(2^{n/3}) \]
quantum query. Ин натиҷаҳо маънои онро надоранд, ки hash function-ҳо тамоман истифода намешаванд; онҳо нишон медиҳанд, ки ҳангоми интихоби дарозии натиҷа ва сатҳи ҳадафии амният, хароҷоти ҳамлаи квантӣ бояд ба ҳисоб гирифта шавад.
Чаро таъсири алгоритми Shor хеле радикалӣ аст?
Ҳангоме ки ҳамлаи Grover дараҷаи хароҷоти ҷустуҷӯро нисф мекунад, алгоритми Shor барои integer factorization ва discrete logarithm алгоритми квантии дар polynomial time коркунандаро медиҳад. Аз ҳамин сабаб сохторҳое мисли RSA, DH, ECDH, ECDSA ва EdDSA-ро танҳо бо интихоби параметрҳои калонтарини классикӣ наҷот додан мумкин нест.
Масалан, истифодаи RSA-4096 ба ҷойи RSA-2048 хароҷоти ҳамлаи классикиро зиёд мекунад; аммо зери Shor масъалаи асосӣ боз ба синфи polynomial-time мегузарад, бинобар ин калон кардани калид дар ҳамон оилаи математикӣ ҳалли доимӣ нест.
Марҳилаҳои гузариши NIST чӣ маъно доранд?
| Механизм | Қувваи амнияти классикӣ | Ҳадафи аз истифода баровардан пас аз ин сана | Ҳадафи иҷозат надодан пас аз ин сана |
|---|---|---|---|
| Finite-field DH | 112 bit | 2030 | 2035 |
| Finite-field DH | ≥128 bit | Муайян нашудааст | 2035 |
| Elliptic-curve DH | 112 bit | 2030 | 2035 |
| Elliptic-curve DH | ≥128 bit | Муайян нашудааст | 2035 |
| RSA | 112 bit | 2030 | 2035 |
| RSA | ≥128 bit | Муайян нашудааст | 2035 |
| ECDSA | 112 bit | 2030 | 2035 |
| ECDSA | ≥128 bit | Муайян нашудааст | 2035 |
| EdDSA | ≥128 bit | Муайян нашудааст | 2035 |
Ин санаҳо пешгӯии он нестанд, ки компютери квантӣ кай RSA-ро мешиканад. Китоб онҳоро ҳамчун марҳилаҳои migration planning пешниҳод мекунад.
NIST post-quantum security categories чиро чен мекунанд?
| Категория | Навъи ҳамлаи истинодӣ | Намунаи истинодӣ |
|---|---|---|
| 1 | key search бар зидди block cipher-и 128-bit | AES-128 |
| 2 | collision search дар hash-и 256-bit | SHA-256 |
| 3 | key search бар зидди block cipher-и 192-bit | AES-192 |
| 4 | collision search дар hash-и 384-bit | SHA-3-384 |
| 5 | key search бар зидди block cipher-и 256-bit | AES-256 |
Инҳо баробарии соддае мисли “алгоритми Категорияи 5 ҳатман 256-bit квантӣ бехатар аст” нестанд. Ҳадаф ҷойгир кардани parameter set-ҳои гуногуни пасоквантӣ дар низоми истинодиест, ки бо symmetric security targets-и шинос муқоиса мешавад.
Чаро Harvest Now, Decrypt Later пеш аз пайдо шудани компютери квантӣ мушкил эҷод мекунад?
Harvest Now, Decrypt Later (HNDL), ҳолатест, ки ҳамлагар трафики рамзшудаеро, ки имрӯз кушода наметавонад, сабт мекунад ва дар оянда, вақте қудрати кофии ҳисоббарории квантӣ пайдо мешавад, кӯшиш мекунад онро ба таври бозгашт кушояд.
Аз ин рӯ, муҳлати ҳифзи додаҳо бояд на танҳо бо умри системаи криптографии имрӯза, балки ҳамроҳ бо қобилияти ҳамлаи оянда баррасӣ шавад. Агар додае, ки бояд солҳои зиёд махфӣ монад, имрӯз бо системаи public-key-и ба квант осебпазир ҳифз шавад, метавонад аз ҳозир барои кушодан дар оянда ҷамъоварӣ гардад.
Аз ҳамин сабаб манбаъ PQC migration-ро на ҳамчун навсозие мебинад, ки баъди пайдо шудани компютери квантӣ оғоз мешавад, балки ҳамчун банақшагирии инфрасохторие, ки бояд аз имрӯз анҷом дода шавад.
LWE, MLWE ва SIS Асоси Математикии Криптографияи Пасоквантиро Чӣ Гуна Ташкил Мекунанд?
LWE, MLWE ва SIS оилаҳои масъалаҳое мебошанд, ки ба душвории ҳал кардани муносибатҳои хаттии пурғавғо ё ёфтани векторҳои муайяни кӯтоҳ дар сохторҳои lattice-и баландандоза такя мекунанд, ба ҷойи факторизатсияи RSA-и классикӣ ё фарзияи логарифми дискретии ECC; амнияти стандартҳое мисли ML-KEM ва ML-DSA ба ин оилаҳо вобаста аст ва имрӯз алгоритми квантии маълуме вуҷуд надорад, ки онҳоро мисли Shor самаранок ҳал кунад.
Lattice чист?
Як lattice/панҷара, маҷмӯи нуқтаҳои дискретӣ дар \(\mathbb{R}^n\) мебошад, ки бо коэффисиентҳои ададии бутуни basis vector-ҳои муайян сохта мешаванд. Дар манбаъ:
\[ L(b_1,\ldots,b_n) = \left\{ \sum_{i=1}^{n} a_i b_i \;\middle|\; a_i\in\mathbb{Z} \right\} = \{Ba\mid a\in\mathbb{Z}^{n}\} \]
муайян шудааст.
\(b_1,\ldots,b_n\) linearly independent basis vector-ҳо мебошанд. \(B\) basis matrix-и аз ин векторҳо сохташуда аст. Як lattice метавонад бо basis-ҳои хеле гуногун ифода шавад. Қисми муҳими душвориҳои криптографӣ аз он истифода мекунад, ки як сохтори геометрӣ метавонад намояндагии “осон” ва “душвор” дошта бошад.
Манбаъ дар намунаи таълимии дуандоза:
\[ B= \begin{bmatrix} 2 & 0\\ 1 & 3 \end{bmatrix} \]
basis matrix-ро истифода мекунад. Системаҳои воқеии пасоквантӣ дуандоза нестанд; онҳо дар сохторҳои хеле баландандоза ва аксаран дорои ҳалқаҳо/модулҳои полиномӣ кор мекунанд.
LWE чист?
Дар масъалаи Learning With Errors, \(n\ge1\), \(q\ge2\), махфӣ:
\[ s\in\mathbb{Z}_{q}^{n} \]
ва тақсимоти хато \(\chi\) муайян мешавад.
Дар ҳар намуна:
\[ a\leftarrow\mathbb{Z}_{q}^{n},\qquad e\leftarrow\chi \]
интихоб шуда, ба ҳамлагар:
\[ (a,\langle a,s\rangle+e) \in \mathbb{Z}_{q}^{n}\times\mathbb{Z}_{q} \]
ҷуфт дода мешавад. Амалиётҳо modulo \(q\) иҷро мешаванд.
Агар \(e=0\) мебуд, ёфтани \(s\) аз шумораи кофии муодилаҳои хаттӣ метавонист ба масъалаи одии алгебраи хаттӣ табдил ёбад. Интуитсияи амниятии LWE ин аст, ки илова кардани хатои хурд, вале сохторӣ ба ҳар муодила, бозёбии вектори махфиро ба масъалаи душвори lattice табдил медиҳад.
Search-LWE, кӯшиш мекунад \(s\)-ро аз намунаҳои кофӣ пайдо кунад. Decision-LWE, кӯшиш мекунад ин намунаҳои пурғавғоро аз элементҳои комилан uniform random фарқ кунад.
Чаро MLWE аз LWE фарқ мекунад?
Module Learning With Errors (MLWE), сохтори LWE-ро ба муҳити бойтари algebraic ring/module мегузаронад. Манбаъ:
\[ R_q=R/qR \]
quotient ring ва module rank-и \(d\ge1\)-ро муайян мекунад. Махфӣ:
\[ s\in R_q^d \]
бошад:
\[ a\leftarrow R_q^d,\qquad e\leftarrow\chi \]
ва натиҷа:
\[ (a,\langle a,s\rangle+e) \]
мебошад.
Ин structure метавонад practical scheme-ҳоро ихчамтар ва тезтар кунад. Пешванди “ML” дар ML-KEM ва ML-DSA ҳамин сохтори Module-Lattice-ро ифода мекунад.
Масъалаи SIS чист?
Дар масъалаи Short Integer Solution (SIS), public:
\[ A\in\mathbb{Z}_{q}^{n\times m} \]
matrix дода мешавад. Ҳадаф ёфтани:
\[ z\in\mathbb{Z}^{m} \]
ғайрисифр ва ба қадри кофӣ кӯтоҳ аст ва бояд ду шарти зерин иҷро шаванд:
\[ \|z\|\le\beta \]
\[ Az\equiv0\pmod q \]
\(\beta\) ҳадди norm-и қабулшуда аст. Танҳо “ёфтани solution” кофӣ нест; solution бояд ҳамзамон кӯтоҳ бошад. Фарзияҳои навъи SIS дар системаҳои lattice-based signature муҳиманд.
Чаро “амнияти lattice-based” амнияти мутлақ маъно надорад?
Манбаъ мегӯяд, ки алгоритми квантии маълуме вуҷуд надорад, ки оилаҳои мавҷудаи lattice problems-ро мисли Shor дар polynomial time ҳал кунад. Аммо “маълум нест” бо “аз ҷиҳати математикӣ ғайриимкон буданаш исбот шудааст” як чиз нест. Cryptanalysis-и нав, усулҳои беҳтари lattice reduction ё quantum algorithms-и нав метавонанд арзёбии амниятро тағйир диҳанд.
Аз ин рӯ NIST parameter selection на танҳо ҳамлаҳои классикӣ, балки quantum attacks-и маълум ва арзёбиҳои мушаххаси амниятро низ ба ҳисоб мегирад.
Криптографияи пасоквантӣ кадом оилаҳои математикиро истифода мебарад?
| Оила | Намуна | Равиши асосии амният | Хусусияти амалӣ |
|---|---|---|---|
| Бар асоси lattice | ML-KEM, ML-DSA, FN-DSA | Оилаи LWE/MLWE/SIS/NTRU | Иҷроиши баланд; artefact-ҳои калид/имзо метавонанд калонтар бошанд |
| Бар асоси hash | SLH-DSA, XMSS, LMS | Амнияти hash-и криптографӣ | Фарзияи консервативӣ; махсусан дар SLH-DSA хароҷоти калони имзо |
| Бар асоси code | HQC | Масъалаҳои error-correcting code decoding | Гуногунӣ дар амният берун аз lattice |
| Бисёртағйирёбанда | Номзадҳои таърихӣ | Душвории ҳал кардани multivariate polynomial system | Баъзе номзадҳо бо cryptanalysis-и ҷиддӣ хориҷ шудаанд |
Китоб шикаста шудани Rainbow-ро дар амал ҳамчун мисол меорад, ки дар ҷаҳони пасоквантӣ танҳо интихоби оилаи нави математикӣ кофӣ нест. Системаҳои нав бояд аз раванди дарозмуддати cryptanalysis-и кушода гузаранд.
ML-KEM чист?
ML-KEM (Module-Lattice-Based Key-Encapsulation Mechanism), key encapsulation mechanism-и module-lattice мебошад, ки дар NIST FIPS 203 стандартӣ шуда ва аз кори CRYSTALS-Kyber бармеояд.
ML-KEM bulk cipher-е нест, ки бевосита барои “рамзгузории тамоми додаҳои Internet” сохта шуда бошад. Вазифаи он сохтани shared secret байни ду нӯг аст, ки баъдан дар рамзгузории симметрӣ мисли AES-GCM истифода мешавад.
Манбаъ инчунин шарҳ медиҳад, ки ML-KEM underlying encryption structure-ро тавассути Fujisaki–Okamoto transform ба KEM-и сатҳи IND-CCA табдил медиҳад, то ба ҳамлагарони active, ки ciphertext-ҳоро тағйир дода аз рафтори decapsulation oracle истифода мекунанд, муқобилат кунад.
Чаро андозаи ML-KEM parameter set-ҳо муҳим аст?
| KEX / KEM | Public key (байт) | Secret key (байт) | Encapsulation / public contribution (байт) | Истиноди амнияти классикӣ | Истиноди амнияти PQ | Сатҳи NIST |
|---|---|---|---|---|---|---|
| ECDH P-256 | 65 | 32 | 65 | 128 | 0 | – |
| ECDH P-384 | 97 | 48 | 97 | 192 | 0 | – |
| ECDH P-521 | 133 | 66 | 133 | 256 | 0 | – |
| MODP 2048 DH | 256 | 256 | 256 | 112 | 0 | – |
| X25519 | 32 | 32 | 32 | 128 | 0 | – |
| ML-KEM-512 | 800 | 1632 | 768 | 128 | 128 | L1 |
| ML-KEM-768 | 1184 | 2400 | 1088 | 192 | 192 | L3 |
| ML-KEM-1024 | 1568 | 3168 | 1568 | 256 | 256 | L5 |
| Гибридии P-256 + ML-KEM-512 | 865 | 1664 | 833 | 128 | 128 | L1 |
| Гибридии P-384 + ML-KEM-768 | 1281 | 2448 | 1185 | 192 | 192 | L3 |
| Гибридии P-521 + ML-KEM-1024 | 1701 | 3234 | 1701 | 256 | 256 | L5 |
Сутунҳои security-strength дар ҷадвал тамоми амнияти протоколро худ ба худ муайян намекунанд. Хусусан дар сохторҳои гибридӣ тарзи муттаҳид кардани component-ҳо, тарзи authenticate шудани онҳо ва ворид шуданашон ба key schedule низ амнияти ниҳоиро муайян мекунад.
ML-DSA чист?
ML-DSA (Module-Lattice-Based Digital Signature Algorithm), алгоритми имзои рақамии module-lattice мебошад, ки аз ҷониби NIST FIPS 204 стандартӣ шуда ва аз CRYSTALS-Dilithium бармеояд.
Вазифаи он key establishment не, балки authentication ва digital signature аст. Имзо барои тасдиқи он истифода мешавад, ки соҳиби private key ба додаи муайян имзо гузоштааст, ва барои ошкор кардани тағйир ёфтани додаи имзошуда.
Манбаъ таъкид мекунад, ки иҷроиши signing ва verification-и ML-DSA метавонад дар муҳитҳои throughput-и баланд бартарӣ диҳад; дар иваз public key ва signature size нисбат ба classical signature mechanism-ҳо калонтар мешаванд.
Чаро SLH-DSA алоҳида стандартӣ шуд?
SLH-DSA, стандарти stateless hash-based signature бар асоси SPHINCS+ мебошад. Такя кардан ба хусусиятҳои амниятии hash function-ҳо ба ҷойи lattice assumptions гуногунии алгоритмиро таъмин мекунад.
Ин асоси дигари математикӣ муҳим аст: агар дар оянда ҳамлаи нав ба structured lattice family пайдо шавад, имкон намедиҳад, ки тамоми portfolio-и post-quantum signature ба як фарзия вобаста монад.
Нархи он калон аст. Манбаъ мегӯяд, ки имзоҳои SLH-DSA дар баъзе parameter set-ҳо метавонанд ба даҳҳо kilobyte расанд ва дар latency-sensitive protocol-ҳо бори назарраси communication/performance эҷод кунанд.
Чаро XMSS ва LMS “stateful” номида мешаванд?
XMSS ва LMS системаҳои hash-based signature мебошанд, ки барои соҳаҳои муайяни истифода дар доираи NIST SP 800-208 тасдиқ шудаанд. “Stateful” буданашон аз он аст, ки signer бояд state information-ро боэътимод пайгирӣ кунад, то one-time signing material-и истифодашуда дубора истифода нашавад.
Аз ин рӯ, масъалаи амният танҳо hash mathematics нест; state management-и нодуруст метавонад ба истифодаи дубораи ҳамон signing material ва аз даст рафтани амният оварда расонад. Ин системаҳо метавонанд дар муҳитҳои назоратшавандаи firmware/software signing муносибтар бошанд.
Чаро HQC муҳим аст?
Hamming Quasi-Cyclic (HQC), code-based KEM мебошад, ки ба масъалаи structured error-correcting code decoding такя мекунад. Китоб шарҳ медиҳад, ки NIST дар соли 2025 HQC-ро барои standardization-и KEM-и иловагӣ интихоб кардааст ва ҳадаф бештар таъмин кардани algorithmic diversity аст, на иваз кардани ML-KEM.
Мавҷудияти HQC маънои “ML-KEM бехатар нест”-ро надорад. Аммо набастани тамоми инфрасохтори key-establishment ба як mathematical assumption аз нигоҳи идоракунии хатари системавӣ муҳим дониста мешавад.
FN-DSA чист?
Falcon тарҳи lattice-based мебошад, ки аз ҷониби NIST барои post-quantum signature standardization интихоб шудааст; китоб мегӯяд, ки дар ҳолати нашри 2026 дар раванди standardization-и NIST бо номи FN-DSA таҳия мешавад.
Манбаъ таъкид мекунад, ки бартарии signature-и ихчамтари FN-DSA метавонад махсусан барои client-ҳои bandwidth-constrained арзишманд бошад; аммо хароҷоти signing ва key generation аз ML-DSA фарқ мекунад. Аз ин рӯ, ҳатто ҷавоби саволи “кадом алгоритм беҳтар аст?” метавонад аз он вобаста бошад, ки endpoint имзокунанда аст ё санҷанда.
Чаро алгоритмҳои пасоквантӣ алтернативаи оддии якдигар нестанд?
Як signature algorithm метавонад signature-и хурд тавлид кунад, вале signing гарон бошад. Алгоритми дигар метавонад дар signing ва verification хеле тез бошад, вале public key ва signature калонтар бошанд. Системаи hash-based метавонад асоси математикии консервативитар диҳад, аммо message size ва latency хеле баландтар бошанд.
Аз ин рӯ algorithm selection бояд на танҳо security level, балки public-key size, private-key size, signature/ciphertext size, signing, verification, key generation, memory, bandwidth, нақши endpoint ва hardware capability-ро якҷоя арзёбӣ кунад.
Чаро Криптографияи Гибридӣ Дар Гузариши Пасоквантӣ Истифода Мешавад?
Криптографияи гибридӣ равиши гузаришест, ки бо истифодаи механизмҳои классикӣ ва пасоквантӣ дар як иҷроиши протокол хатари гузариши ногаҳонӣ ба як фарзияи навро коҳиш дода, interoperability бо инфрасохтори кӯҳнаро нигоҳ доштан мехоҳад; аммо амнияти системаи гибридӣ танҳо аз номи ду алгоритм не, балки аз тарзи муттаҳид кардани shared secret-ҳо, authentication ва protocol key schedule муайян мешавад.
Чаро якбора танҳо ба PQC намегузарем?
Системаҳои классикӣ дар миллионҳо endpoint, certificate, firmware, network appliance ва software library ҷойгир шудаанд. Ҳама дастгоҳҳоро якбора иваз кардан мумкин нест. Илова бар ин, азбаски алгоритмҳои пасоквантӣ навтаранд, cryptanalytic confidence бо мурури вақт ташаккул меёбад.
Давраи гибридӣ ду масъаларо ҳамзамон идора мекунад: compatibility бо системаҳои кӯҳна ва assumption diversity бар зидди эҳтимоли дар оянда ғайричашмдошт заиф шудани алгоритми нав.
Мантиқи асосии hybrid key establishment
Масалан, дар як пайвастшавӣ X25519-и классикӣ ва ML-KEM метавонанд якҷоя кор кунанд. Тарафҳо алоҳида secret-и классикиро:
\[ ss_{\mathrm{classical}} \]
ва пасоквантиро:
\[ ss_{\mathrm{PQC}} \]
месозанд. Сипас онҳо дар combiner/KDF-и бехатар муттаҳид шуда, session-key material ҳосил мешавад.
Дар ин ҷо:
\[ K = KDF(ss_{\mathrm{classical}}\parallel ss_{\mathrm{PQC}}) \]
ифода барои омӯзонидани мантиқи гибридӣ намоиши консептуалӣ аст; ҳамчун формулаи пурраи standardization-и протоколи мушаххаси манбаъ пешниҳод намешавад.
Амнияти воқеӣ ба тарҳи concatenation ё combiner ва контексти authentication-и ҳар ду механизм вобаста аст.
Чаро hybrid certificate боз ҳам калонтар мешавад?
X.509 certificate метавонад ҳамзамон classical public key ва post-quantum public key дошта бошад; инчунин classical ва post-quantum signature material мавҷуд буда метавонад. Ин метавонад амнияти гузаришро қавӣ кунад, аммо андозаи certificate, хароҷоти chain validation ва handshake payload-ро зиёд мекунад.
Аз ин рӯ дар гузариши PQC танҳо CPU benchmark-ро дидан кофӣ нест; network packetization ва certificate lifecycle бевосита таъсир мегиранд.
Crypto-agility чист?
Crypto-agility, қобилияти система барои навсозӣ ва negotiate кардани алгоритмҳо, parameter set-ҳо ва certificate-ҳо ва ба таври назоратшаванда хомӯш кардани механизмҳои кӯҳна бидуни аз нав тарҳрезии тамоми меъморӣ мебошад.
Китоб crypto-agility-ро на хусусияти муваққатӣ, балки талаботи дарозмуддати инфрасохторӣ медонад. Зеро худи стандарти пасоквантии имрӯза метавонад дар оянда бинобар cryptanalysis-и нав ё deployment experience навсозӣ шавад.
QKD чӣ гуна ба системаи гибридӣ ҳамроҳ мешавад?
Quantum Key Distribution метавонад key material-и аз physical quantum channel гирифташударо ҳамчун манбаи иловагӣ ба hybrid key-establishment диҳад. Аммо амнияти QKD низ authenticated classical channel, рафтори дастгоҳ ва implementation assumptions-ро талаб мекунад.
Аз ин рӯ манбаъ QKD-ро на ҳамчун replacement-и PQC, балки ҳамчун complementary key-distribution mechanism дар пайвастшавиҳои дорои инфрасохтори махсуси физикӣ ҷойгир мекунад.
Оё symmetric data plane дар гузариши пасоквантӣ истифода шуданро идома медиҳад?
Бале. Ин architectural separation-и асосии китоб аст. PQC асосан authentication ва key-establishment control plane-ро тағйир медиҳад, дар ҳоле ки bulk traffic ҳанӯз метавонад бо symmetric AEAD-и баландсуръат ҳифз шавад.
| AEAD | Истифода | Истиноди classical security | Истиноди idealized post-quantum security |
|---|---|---|---|
| AES-GCM-128 | TLS, IPsec, MACsec | 128 | 64 |
| AES-GCM-256 | TLS, IPsec, MACsec | 256 | 128 |
| AES-CCM-128 | TLS | 128 | 64 |
| AES-CCM-256 | TLS | 256 | 128 |
| ChaCha20-Poly1305 | TLS | 256 | 128 |
| ASCON-128a | Сабук | 128 | 64 |
Ин рақамҳои “post-quantum security” истинодҳое ҳастанд, ки ба idealized square-root query model-и Grover такя мекунанд; онҳо вақти воқеии quantum attack нестанд.
Чаро PQC масъалаи инфрасохторӣ аст?
Ҷойи алгоритм дар дохили протокол муҳим аст. TLS, IPsec ва MACsec танҳо “барномаҳое, ки cipher-ро даъват мекунанд” нестанд. Компонентҳои зиёде мисли message format, certificate, negotiation, replay protection, packet header, MTU, key schedule ва rekeying бо криптография алоқаманданд.
Аз ин рӯ, калон шудани public key аз 32 byte то 1184 byte танҳо чанд byte зиёд шудан дар диск нест. ClientHello метавонад калонтар шавад, зиёда аз як packet лозим гардад, fragmentation рух диҳад, memory movement зиёд шавад ва middlebox/server implementation-ҳои кӯҳна андозаи ғайричашмдошти паёмро нодуруст коркард кунанд.
Чаро ҷудокунии control plane ва data plane марказӣ аст?
Манбаъ secure communication stack-ро дар ду минтақаи функсионалӣ баррасӣ мекунад:
Control plane: амалҳои нисбатан камтакрор мисли authentication, certificate validation, key establishment, algorithm negotiation ва rekeying.
Data plane: packet/record protection-и пайваста бо symmetric session key-ҳои сохташуда.
PQC бештар сохтори математикӣ ва message-size-и control plane-ро тағйир медиҳад. Ба ҳар packet-и data plane ML-KEM ё ML-DSA татбиқ намешавад; ҷараёни калони додаҳо метавонад бо сохтори симметрӣ мисли AES-GCM ҳифз шуданро идома диҳад.
PQC дар TLS чиро тағйир медиҳад?
TLS додаҳои барномавиро тавассути record layer ҳифз мекунад. Ҳангоми post-quantum migration тағйири намоёнтарин key-establishment ва authentication material дар дохили handshake аст.
Китоб мегӯяд, ки дар deployment-и калони қаблии Chrome hybrid Kyber, гузаштани TLS ClientHello ба packet-и иловагӣ бинобар post-quantum key share-и тақрибан kilobyte бо тақрибан афзоиши %4 дар median desktop handshake latency алоқаманд буд.
Китоб инчунин мегӯяд, ки дар Apple deployment-ҳои истифодабарандаи standardized X25519MLKEM768, баъзе TLS server-ҳои кӯҳна ClientHello-и калонтарро нодуруст коркард карда, connection failure нишон дода метавонанд. Мушкил дар ин ҷо бештар protocol compatibility ва packetization аст, на сустии ML-KEM arithmetic.
Гузариши пасоквантӣ дар IPsec дар куҷо сурат мегирад?
ESP data plane-и IPsec IP packet-ҳоро бо symmetric encryption ҳифз мекунад. Key establishment ва Security Association negotiation бошад аз ҷониби IKEv2 анҷом дода мешавад. Аз ин рӯ ҷойи асосии post-quantum migration IKEv2/control plane аст.
Манбаъ баррасӣ мекунад, ки multiple successive key exchange extension-ҳои монанди RFC 9370 метавонанд барои ҷойгир кардани classical, PQC ва hybrid key-establishment mechanism-ҳо дар IKEv2 истифода шаванд.
Фарқи IPsec transport mode ва tunnel mode чист?
Transport mode-да original IP header намоён мемонад, payload бо ESP рамзгузорӣ ва authenticate мешавад.
Tunnel mode-да тамоми original IP packet ба ESP payload-и нав дохил шуда, барои routing outer IP header-и нав илова мешавад.
Security Parameters Index (SPI) дар ESP header барои интихоби Security Association-и дуруст кумак мекунад; Sequence Number ба replay protection саҳм мегузорад.
Оё crypto offload ва packet offload як чизанд?
Не. Crypto offload-да network interface метавонад encryption/decryption-ро суръат диҳад, аммо қисми муҳими ESP encapsulation, policy lookup ва packet-processing дар kernel/host мемонад.
Packet offload-да ҳамроҳ бо encryption/decryption, ESP encapsulation/decapsulation ва қисми бештари packet-processing ба hardware интиқол меёбад.
Дар озмоишҳои манбаъ, махсусан барои UDP traffic-и баландсуръат, packet offload нисбат ба crypto-only offload throughput-и бештар дода метавонад, ки нишон медиҳад bottleneck танҳо худи амали AES нест.
MACsec дар post-quantum migration чӣ гуна кор мекунад?
MACsec frame-ҳоро дар Ethernet link layer ҳифз мекунад. Ethernet addressing information барои forwarding намоён мемонад, дар ҳоле ки payload ва metadata-и дахлдор бо authenticated encryption ҳифз мешаванд.
PQC бевосита ба ҳар Ethernet frame татбиқ намешавад. MKA — MACsec Key Agreement — барои тавлид ё тақсим кардани quantum-resilient key material дар control plane мутобиқ карда мешавад. Сипас Secure Association Key (SAK) дар symmetric data-plane encryption-и баландсуръат истифода мешавад.
Чаро MKA key hierarchy муҳим аст?
Манбаъ дар MKA нақшҳои гуногуни key-ро мисли Connectivity Association Key (CAK), Connectivity Association Key Name (CKN), Secure Association Key (SAK), Key Encryption Key (KEK) ва Integrity Check Key (ICK) ҷудо мекунад.
Shared secret-и аз post-quantum ё hybrid handshake гирифташуда ҳатман набояд ягона калиде бошад, ки ҳар frame-ро мустақим рамзгузорӣ мекунад. Structured KDF-ҳо метавонанд барои protocol functions-и гуногун key-ҳои мустақил ҳосил кунанд. Ин ҷудоӣ хатари key reuse-ро кам карда, идоракунии мустақили control plane ва data plane-ро осон мекунад.
Чаро DPDK дар криптографияи баландсуръат муҳим аст?
Data Plane Development Kit (DPDK) метавонад бо додани дастрасии мустақими polling-based аз user space ба network interface overhead-ҳои мисли kernel interrupt, context switching ва socket buffer-ро кам кунад.
Ин сохтор дар марказҳои додаҳое муфид аст, ки packet rate-и хеле баланд талаб мекунанд. Аммо kernel bypass метавонад мушкилии амалиётӣ эҷод кунад, зеро қисми conventional monitoring ва debugging mechanism-ҳо аз назар берун монда метавонанд.
DPU ва SmartNIC чистанд?
NIC-и анъанавӣ асосан frame transmission ва вазифаҳои асосии network interface-ро иҷро мекунад. SmartNIC ва Data Processing Unit (DPU) бошанд embedded CPU core, programmable packet-processing pipeline, memory, DMA ва hardware accelerator-ҳои гуногунро ба network interface наздик мекунанд.
Ҳадаф танҳо сохтани “чипи тезтари рамзгузорӣ” нест. Security ва packet processing ба нуқтаи гузаштани додаҳо интиқол дода мешаванд, то host CPU барои application workload озод монад.
Control plane ва data plane дар DPU-ҳои мисли BlueField-2 чӣ гуна ҷудо мешаванд?
Дар меъмориҳои DPU-и баррасишуда, embedded ARM cores метавонанд authentication, key establishment, identity verification ва баъзе амалиёти QKD/PQC control-plane-ро ҳамчун software иҷро кунанд. Integrated hardware engines бошанд кори пайвастаи symmetric encryption мисли AES-GCM-ро бо суръати баланд иҷро мекунанд.
Ҳамин тавр, PQC algorithm logic-и зудтағйирёбанда дар programmable software мемонад, дар ҳоле ки symmetric data protection-и дар миллионҳо packet такроршаванда ба hardware offload мешавад.
Чаро NTT ва Keccak барои иҷроиши PQC муҳиманд?
Дар lattice-based algorithm-ҳо polynomial arithmetic, matrix-vector operation-ҳо, Number-Theoretic Transform (NTT) ва hashing/XOF operation-ҳои бар асоси SHA-3/Keccak метавонанд computational kernel-ҳои муҳим бошанд.
Дар арзёбии Intel, ки китоб меорад, Keccak implementation-и бо AVX-512 оптимизатсияшуда нисбат ба AVX2 implementation-и дар муҳити liboqs санҷидашуда иҷроиши ML-KEM-ро тақрибан 1,54 маротибава ML-DSA-ро тақрибан 1,64 маротиба зиёд карда тавонистааст.
Дар кори RISC-V hardware/software co-design бо номи QUASAR, NTT ва Keccak дар протсессори ҳадаф тақрибан %92–95-и вақти ML-KEM ва ML-DSA key-generation-ро ташкил додаанд; бо acceleration-и ин kernel-ҳо дар оилаҳои алгоритмии NIST-и арзёбишуда тақрибан 2,36–3,18 маротиба end-to-end speedup ба даст омада ва истифодаи LUT нисбат ба base processor тақрибан %19 зиёд шудааст .
Ин арзишҳо барои CPU ё implementation-и дигар коэффисиенти автоматӣ нестанд. Огоҳии муҳими китоб ин аст, ки 3× speedup дар primitive benchmark ҳатман 3× improvement дар protocol latency намедиҳад; bottleneck метавонад ба network, memory movement ё packet processing дар қабати болоӣ гузарад.
Усул ва Натиҷаҳои Таҳқиқот
Сохтори методологии манбаъ
Ин асар як озмоиши лабораторӣ ё як таҳқиқоти benchmark нест. Он таҳқиқоти лоиҳаи QUARC, рисолаҳои докторӣ, стандартҳо, гузоришҳои техникӣ, адабиёти бунёдии криптографӣ ва корҳои таҷрибавии нашршудаи аъзоён ва ҳамкорони QUARC-ро аз нав ташкил карда, ба баёни техникии сатҳи система табдил медиҳад.
Манбаъ махсус мегӯяд, ки миқдори зиёди мавод аз рисолаҳои доктории Abraham Cano Aguilera ва Daniel Christian Lawo синтез шудааст. Илова бар ин, аз бисёр таҳқиқоти ибтидоӣ оид ба DPU-to-DPU post-quantum communication, Dilithium/Kyber ва Falcon/Kyber DPU stack-ҳо, optical fiber communication, QKD/TLS integration, IPsec, MACsec, network slicing ва heterogeneous DPU acceleration истифода шудааст.
Аз ин рӯ, натиҷаҳои throughput ё CPU, ки дар зер дода мешаванд, ченкуниҳои ҷамъшуда дар як setup-и умумии таҷрибавии китоб нестанд. Онҳо аз озмоишҳои мушаххаси таҳқиқоти гуногуни ибтидоии QUARC ва вобаста синтез шудаанд. Hardware, protocol, link speed, packet size, offload mode ва traffic generator condition-ҳо дар ҳар озмоиш яксон нестанд.
Натиҷаи асосии озмоиши IPsec-и бехатари пасоквантӣ
Дар яке аз end-to-end optical fiber deployment-ҳои баррасишуда ду DPU-equipped server тавассути тақрибан Пайванди нахи оптикии 240 km пайваст шуда, бо post-quantum authentication/key establishment IPsec tunnel сохта шудааст.
| Конфигуратсия | Throughput-и тахминӣ | Шарҳ |
|---|---|---|
| Истиноди бе рамзгузорӣ | 98,2 Gbit/s | Experimental baseline |
| DPU + шитобдиҳии сахтафзорӣ | 92,3 Gbit/s | IPsec-и бехатари пасоквантӣ наздик ба line-rate |
| DPU, бе hardware crypto acceleration | 13,3 Gbit/s | Data-plane bottleneck равшантар мешавад |
| Коркарди host/server | <5 Gbit/s | Талафи зиёди иҷроиш дар host |
Дар ҳамон оилаи озмоишҳо, вақте post-quantum IPsec processing дар server иҷро шуд, истифодаи host CPU дар конфигуратсияи баррасишуда аз %80 гузашт; бо DPU offload то тақрибан %20 паст шуд ва тақрибан %60 host processing capacity барои барномаҳо боқӣ монд.
Ин натиҷа маънои онро надорад, ки DPU математикаи PQC-ро “бехатартар” мекунад. Амният аз primitive меояд; саҳми DPU интиқоли cryptographic ва packet-processing workload аз host CPU ба execution path-и муносибтар аст.
Натиҷаи озмоиши hybrid IPsec-и QKD + X25519 + ML-KEM
Дар арзёбии дигар IKEv2 барои истифодаи X25519, ML-KEM-1024 ва QKD key material дар шаклҳои individual, hybrid ва triple-hybrid васеъ карда шудааст.
Гирифтани QKD key material аз Key Management System ба negotiation phase тақрибан 35 ms latency-и иловагӣ овардааст. Бо вуҷуди ин, чун bulk traffic дар DPU бо hardware-accelerated AES-256-GCM коркард мешуд, data-plane throughput тақрибан 91,1 Gbit/s нигоҳ дошта шуд.
Дар ҳамон конфигуратсия, агар key material кофӣ бошад, key-renewal interval-и кӯтоҳ то 1 сония метавонад бе халалдор кардани encrypted data transmission истифода шавад.
Ин натиҷа равшан нишон медиҳад, ки control-plane latency ва data-plane throughput як metric нестанд. Handshake метавонад 35 ms дарозтар шавад, вале интиқоли дарози додаҳо баъд аз он метавонад наздик ба line-rate бимонад.
Натиҷаи асосии озмоиши MACsec-и синфи 200 Gbit/s
Манбаъ дар озмоиши optical MACsec-и синфи 200 Gbit/s се конфигуратсияро муқоиса мекунад: пайвасти бе рамзгузорӣ, software MACsec дар Linux kernel ва DPU-offloaded MACsec.
| Конфигуратсия | Шарти Packet/MTU | Throughput-и тахминӣ |
|---|---|---|
| Ядрои Linux MACsec | MTU-и хурд | ≈0,3 Gbit/s |
| Ядрои Linux MACsec | MTU-и стандартӣ | ≈5 Gbit/s |
| Ядрои Linux MACsec | Jumbo frame | ≈13 Gbit/s |
| DPU offload MACsec | Наздики MTU-и стандартӣ | ≈93,4 Gbit/s |
| DPU offload MACsec | Jumbo frame | 196 Gbit/s |
Арзиши 196 Gbit/s ба зиёда аз %99-и channel capacity-и санҷидашуда мувофиқ аст. Host CPU load ҳангоми software processing тақрибан %81 буд, бо DPU offload то тақрибан %45 паст шуд; тақрибан %35 host processing capacity озод гардид.
Ин озмоиш нишон намедиҳад, ки PQC ҳамеша бо 196 Gbit/s кор мекунад. Натиҷа ба конфигуратсияи мушаххаси DPU, MACsec, optical link ва jumbo-frame тааллуқ дорад.
Чаро packet size ва MTU throughput-ро тағйир медиҳанд?
Агар encryption танҳо ҳамчун mathematical primitive дида шавад, packet header ва frame overhead фаромӯш шуда метавонанд. IPsec ESP ва MACsec security field-ҳо ба ҳар packet byte-и иловагӣ меафзоянд. Дар packet-ҳои хурд ин overhead-и собит ҳиссаи калонтарини трафики умумиро ташкил медиҳад.
Манбаъ дар баъзе арзёбиҳои DPU IPsec таъсири равшани packet-level configuration-ро нишон медиҳад. MTU-и калон/jumbo frame метавонад throughput-ро зиёд кунад, зеро барои ҳамон amount of application data packet-processing event-ҳои камтар лозиманд.
Аммо packet-и калон дар ҳар муҳит худкор оптималӣ нест; path MTU, fragmentation ва network-device support бояд алоҳида арзёбӣ шаванд.
Чаро TCP ва UDP фоидаи якхелаи offload нишон намедиҳанд?
UDP connectionless буда бо transport-layer state-и камтар кор мекунад, дар ҳоле ки TCP рафторҳои иловагӣ мисли acknowledgement, congestion control, flow control, retransmission ва connection management дорад.
Дар арзёбиҳои DPU-и 400 Gbit/s-и манбаъ UDP аз hardware packet offload хеле зиёд баҳра гирифтааст, дар ҳоле ки TCP нисбат ба baseline-и бе рамзгузорӣ бештар маҳдуд шуда метавонад. Ин фарқ нишон медиҳад, ки transport-stack behavior метавонад бештар аз худи cryptographic primitive иҷроиши системаро муайян кунад.
PQC дар системаҳои virtualized ва multi-tenant чӣ гуна татбиқ мешавад?
Дар cloud environment, VM ё container-ҳои зиёд метавонанд дар як physical host кор кунанд. Дар ин муҳит амнияти пасоквантӣ танҳо рамзгузории external Internet link нест; logical isolation ва encrypted communication path-ҳои байни tenant-ҳо низ бояд ҳифз шаванд.
Манбаъ Single Root I/O Virtualization (SR-IOV) -ро ҳамчун architecture primitive-и муҳим баррасӣ мекунад. Як physical network interface якчанд Virtual Function (VF) медиҳад. Ҳар VM метавонад ба VF-и худ мустақим дастрасӣ дошта бошад ва тавассути DMA қисми hypervisor networking overhead-ро давр занад.
Дар озмоишҳои virtualized 100 Gbit/s ва 400 Gbit/s чӣ ба даст омад?
Дар deployment-и BlueField-2-и 100 Gbit/s, virtualized PQC-IPsec network-slicing configuration бо 16 virtual machine тақрибан 71,79 Gbit/s-ро расид ва тақрибан %95,36-и virtualized baseline-и бе рамзгузориро нигоҳ дошт.
Дар deployment-и баъдии BlueField-3-и 400 Gbit/s, 16-VF-to-host UDP PQC-IPsec traffic ба 392,98 Gbit/sрасид; манбаъ онро тақрибан %99,99-и unencrypted baseline медиҳад.
Ин рақамҳо маънои онро надоранд, ки ҳамаи VM/PQC системаҳо ҳамон иҷроишро медиҳанд. Натиҷа муҳитеро нишон медиҳад, ки SR-IOV, DPU packet steering, UDP traffic ва hardware configuration-и мушаххас якҷоя оптимизатсия шудаанд.
Дар муҳити multi-tenant, оё encryption танҳо confidentiality медиҳад?
Манбаъ баррасӣ мекунад, ки encrypted tunneling метавонад баъзе backend service attack surface-ҳоро низ кам кунад. Масалан, агар packet-ҳои нодуруст ҳифзшудае, ки ба RDMA endpoint расидан мехоҳанд, дар IPsec layer рад шаванд, malicious traffic аз расидани мустақим ба high-performance backend service боздошта мешавад.
Ин криптографияро ба intrusion-detection system баробар намекунад. Аммо failed authentication ё incorrectly protected packet telemetry метавонад ҳамчун сигнали амалиётӣ барои misconfiguration, abuse ё denial-of-service activity истифода шавад.
Натиҷаҳои асосии таҳқиқот
- Quantum computing classical public-key security assumptions-ро танҳо заиф намекунад; метавонад синфи масъалаи асосиро барои RSA/DH/ECC тағйир диҳад.
- Symmetric cryptography ва hash functions аз Shor таъсир намегиранд; Grover ва дигар натиҷаҳои quantum-search security margin-ро кам мекунанд.
- PQC бо QKD як технология нест; QKD танҳо дар инфрасохторҳои муайян метавонад complementary key-distribution нақш дошта бошад.
- ML-KEM, ML-DSA ва SLH-DSA building block-ҳое мебошанд, ки барои вазифаҳо ва mathematical assumptions-и гуногун стандартӣ шудаанд.
- Algorithm diversity барои кам кардани хатари он муҳим аст, ки як future cryptanalytic breakthrough ба тамоми инфрасохтор таъсир кунад.
- Hybrid classical+PQC deployment дар давраи гузариш interoperability ва assumption diversity медиҳад, аммо overhead ва implementation complexity меафзояд.
- Хароҷоти асосии PQC танҳо CPU cycle нест; андозаи key, ciphertext ва signature метавонад ба packetization ва certificate infrastructure таъсир расонад.
- Бо ҷудокунии control-plane ва data-plane, post-quantum authentication/key establishment метавонад ҳамроҳ бо symmetric encryption-и баландсуръат истифода шавад.
- Дар муҳитҳои throughput-и хеле баланд DPU ва SmartNIC offload метавонанд истифодаи host CPU-ро кам карда, encrypted throughput-и наздик ба line-rate диҳанд.
- Primitive benchmark танҳо барои пешгӯии protocol performance кофӣ нест; MTU, TCP/UDP behavior, memory movement ва packet processing метавонанд ҳалкунанда бошанд.
- Бо virtualization, SR-IOV ва DPU packet steering, post-quantum encrypted multi-tenant network slicing дар сатҳҳои throughput-и баланд татбиқ шуда метавонад.
- Crypto-agility талаботи марказии quantum-resilient infrastructure-и дарозмуддат аст.
Хулосаҳое, ки таҳқиқот дастгирӣ намекунад
Манбаъ намегӯяд, ки компютерҳои квантии имрӯз метавонанд RSA-2048-ро дар амал ба таври маъмул шикананд. Робитаи physical qubit road map-ҳо бо fault-tolerant cryptographic computation мустақим нест.
Манбаъ хулосаи “бо як миллион physical qubit RSA ҳатман мешиканад”-ро дастгирӣ намекунад. Шумораи logical qubit-и лозим, error correction overhead, gate fidelity, runtime ва architecture assumptions ҳалкунандаанд.
Манбаъ исбот намекунад, ки AES-128 дар ҷаҳони воқеӣ аз ҷониби ҳамлагари квантӣ танҳо бо хароҷоти \(2^{64}\) амалиёти классикӣ шикаста мешавад. Ин арзиш шарҳи idealized Grover query-complexity аст.
Манбаъ даъво намекунад, ки ML-KEM ё ML-DSA бар зидди ҳар ҳамлае, ки дар оянда ёфт мешавад, аз ҷиҳати математикӣ шикастанашавандаанд.
Манбаъ намегӯяд, ки DPU offload барои ҳар PQC deployment ҳатмист. Он махсусан дар муҳитҳои throughput-и баланд муфид нишон дода шудааст; дар server/client/embedded system-ҳои rate-и паст software implementation метавонад кофӣ бошад.
Манбаъ арзишҳои 92,3 Gbit/s, 196 Gbit/s ё 392,98 Gbit/s-ро ҳамчун иҷроиши умумии ҳамаи системаҳои пасоквантӣ пешниҳод намекунад. Инҳо ченкуниҳои test platform-ҳои мушаххасанд.
Манбаъ намегӯяд, ки QKD ҷойи PQC-ро мегирад. Ба таври равшан нишон дода мешавад, ки QKD authentication ва digital-signature requirements-ро танҳо ҳал намекунад.
Манбаъ намегӯяд, ки танҳо бо стандартӣ шудани як PQC primitive migration анҷом ёфтааст. PKI, certificate lifecycle, protocol compatibility, hardware, software, monitoring ва operational workflow-ҳо низ бояд тағйир дода шаванд.
Маҳдудиятҳои таҳқиқот
Китоб худро comprehensive survey ё formal cryptographic monograph-и арзёбандаи ҳамаи алгоритмҳои пасоквантӣ намедонад. Таваҷҷуҳи асосӣ system-level deployment аст.
Қисми муҳими натиҷаҳои иҷроиши амалӣ аз нашрияҳои гуногуни ибтидоии QUARC ва муҳаққиқони вобаста синтез шудааст. Ҳама рақамҳо дар як hardware, як operating system, як traffic generator ё як protocol configuration чен нашудаанд.
Баъзе figure-ҳо аз рисолаҳои докторӣ ё корҳои қаблан нашршуда бозсозӣ шудаанд. Аз ин рӯ ҳолати ҳуқуқи муаллиф/лицензияи далелҳои визуалӣ бояд дар сатҳи figure caption алоҳида арзёбӣ шавад.
То соли 2026 post-quantum standardization, migration guidance ва cryptanalytic confidence рушди худро идома медиҳанд. Deployment landscape-и тасвиршудаи китоб ҳолати донишро дар санаи нашр ифода мекунад.
Натиҷаҳои hardware acceleration ба DPU, SmartNIC, CPU instruction set ё RISC-V co-design-и мушаххас вобастаанд. Architecture-specific speedup ба platform-и дигар худкор интиқол намеёбад.
Талаботи таҳқиқотӣ ва муҳандисии оянда
Китоб интизор аст, ки future quantum-resilient architecture-ҳо на танҳо ба cryptographic primitives-и нав, балки ба security infrastructure-и бештар ҳамгирошуда, ки тамоми data lifecycle-ро фаро мегирад, ҳаракат мекунанд.
Дар байни талаботи асосии техникӣ: hardware/software co-design-и беҳтар барои dominant computational kernel-ҳо мисли polynomial arithmetic, NTT ва Keccak; side-channel resistance-и қавитар; constant-time implementations; reliable randomness; secure key handling; crypto-agile protocol stacks; scalable certificate lifecycle; formal analysis-и амиқтари hybrid constructions ва идоракунии шумораи зиёди secure connection-ҳо дар highly dynamic multi-tenant cloud environment.
Манбаъ инчунин ба зарурати баррасии якҷояи қабатҳои амнияти data in transit, data at rest ва data during processing дар confidential computing ва AI workloads ишора мекунад. PQC метавонад network transport-ро quantum-resilient кунад; аммо memory confidentiality-и process-и иҷрошаванда ё масъалаи malicious code механизмҳои алоҳидаи security талаб мекунад.
Ёддошт оид ба Манбаъ ва Усул
Номи аслии асар: New Challenges in Post-Quantum Cryptography
Муаллифони асосии QUARC: Abraham Cano Aguilera; Raphael Frantz; Dimosthenis Iliadis-Apostolidis; José Luis Imaña; Sokol Kosta; Daniel Christian Lawo; Joseph Meyer; Michał Podleś; Jerónimo Sánchez García; Idelfonso Tafur Monroy; Juan José Vegas Olmos.
Тартиби муаллифон: Манбаъ мегӯяд, ки ҳамаи муаллифони асосии QUARC дар омода кардани китоб саҳм гузоштаанд ва аз рӯйи насаб ба тартиби алифбо ҷойгир шудаанд.
Саҳми баробар: Изҳороти расмии “equal contribution” ё ҳаммуаллифии аввал вуҷуд надорад. Тартиби алифбо ҳамчун изҳороти саҳми баробар тафсир нашудааст.
Муаллифи масъул: Дар саҳифаҳои аввали китоб corresponding author нишон дода нашудааст.
Саҳмгузорони беруна: Rana Abu Bakar, Faris Alhamed, Xavier Arnal i Clemente, Filippo Cugini, Simon Rommel, Carlos Rubio Garcia ва Catalina Stan. Онҳо дар манбаъ аз рӯйхати муаллифони асосӣ ҷудо ҳамчун “External Contributors” оварда шудаанд.
Навишти техникӣ ва синтез: Athanasios Panagiotis Pelekoudas, Aalborg University.
Муқова ва тарҳи графикӣ: Emilia Castillo Frederiksen, Aalborg University.
Лоиҳа: QUARC — Quantum Resistant Communications: Advance Learning in Applied PQC Training.
Муассисаҳои шарики QUARC: Eindhoven University of Technology (TU/e), Aalborg University (AAU), Complutense University of Madrid (UCM) ва шарики саноатӣ NVIDIA.
Маблағгузорӣ: European Union Horizon Europe research and innovation programme, Marie Skłodowska-Curie Actions, Grant Agreement No. 101073355.
Ношир: Aalborg University Open Publishing.
Нашр: Нашри 1.
Сол: 2026.
Санаи расмии нашр: 7 сентябри 2026.
Шумораи саҳифаҳо: 146.
ISBN: 97887-7642-316-2.
DOI: 10.54337/aau.quarc.
Пайванди расмии нашр: https://openbooks.kb.dk/aauopen/catalog/book/679
Пайванди DOI: https://doi.org/10.54337/aau.quarc
Навъи манбаъ: Китоби таҳқиқоти техникӣ / синтези криптографияи пасоквантӣ дар сатҳи система.
Ҳолати баррасии ҳамтоён: Сабтҳои расмии metadata-и Aalborg пурра бо ҳам мувофиқ нестанд. Каталоги китобҳои Aalborg University Open Publishing асарро дар гурӯҳи “Books – Not peer-reviewed” нишон медиҳад, дар ҳоле ки сабти таҳқиқотии Aalborg University VBN онро ҳамчун “Research output: Book – Research – peer-review” гурӯҳбандӣ мекунад. Азбаски дар саҳифаҳои аввали PDF peer-review statement-и алоҳида ва возеҳ нест, Verianla ҳолати peer review-и ин асарро қатъӣ муайян намекунад ва номувофиқии сабтҳои расмиро ошкор нигоҳ медорад.
Литсензия: Асари асосӣ таҳти Creative Commons Attribution 4.0 International (CC BY 4.0) нашр шудааст. Аммо манбаъ мегӯяд, ки figure, table ва дигар third-party material-ҳои аз корҳои қаблан нашршуда гирифта ё мутобиқшуда ба credit line, литсензия ва шартҳои иҷозати худ тобеанд ва агар возеҳ нишон дода нашуда бошад, CC BY 4.0-и китоб онҳоро фаро намегирад.
Доираи илмӣ: Асар classical cryptography, symmetric data protection, public-key trust infrastructure, quantum threat model, таъсирҳои Grover ва Shor, lattice cryptography, LWE/MLWE/SIS, NIST PQC standards, hybrid cryptography, crypto-agility, TLS/IPsec/MACsec, DPU/SmartNIC offload, virtualization, network slicing ва system-level deployment-ро муттаҳид мекунад.
Маводи манбаъ: Китоб ба таҳқиқоти лоиҳаи QUARC, махсусан рисолаҳои доктории Abraham Cano Aguilera ва Daniel Christian Lawo, нашрияҳои ибтидоии аъзоён ва ҳамкорони QUARC, standards, protocol specifications, technical reports, foundational research ва корҳои мустақил такя мекунад.
Маҳдудияти методологӣ: Ин кор ҳамчун PRISMA-type systematic literature review ё quantitative meta-analysis пешниҳод нашудааст. Ҳадафи китоб муқоисаи ҳамаи алгоритмҳои пасоквантӣ нест, балки омӯзонидани quantum-resistant cryptography ҳамчун масъалаи deployment ва infrastructure ва пайвастани он бо озмоишҳои системаҳои воқеӣ мебошад.
Дастрасии додаҳо: Дар китоб “Data Availability Statement”-и алоҳидаи формати мақола муайян нашудааст. Қисми муҳими performance data аз натиҷаҳои корҳои ибтидоии қаблан нашршуда, ки дар рӯйхати адабиёт оварда шудаанд, синтез шудааст.
Баробарии манфиатҳо: Дар бахшҳои аввал ва охири китоб изҳороти равшани “Conflicts of Interest” дар формати стандартии мақола муайян нашудааст; аз ин рӯ дар бораи бархӯрди манфиатҳо изҳороти берун аз манбаъ тавлид нашудааст.
Тасдиқи ахлоқӣ: Асар гузориши иштирокчиёни инсонӣ, clinical intervention ё animal experiment нест. Бо вуҷуди ин, азбаски дар PDF ethics statement-и алоҳида дар формати стандартии мақола вуҷуд надорад, изҳороти расмии дар манбаъ набудаи “тасдиқи ахлоқӣ талаб нашудааст” илова карда нашудааст.
Ҳадди тафсири квантӣ: Physical qubit roadmap-ҳо мустақим муайян намекунанд, ки cryptographically relevant fault-tolerant quantum computer кай дастрас мешавад. RSA-2048 factoring resource estimates арзёбиҳои таҳқиқотие мебошанд, ки ба error-correction, gate fidelity, architecture ва runtime assumptions-и муайян вобастаанд; пешгӯии тақвимӣ нестанд.
Ҳадди амнияти пасоквантӣ: Ифодаи “Quantum-resistant” масунияти мутлақи математикӣ бар зидди ҳамаи ҳамлаҳои ояндаро маъно намедиҳад. Амният дар доираи classical/quantum attacks-и маълум ва hardness assumptions-и муайян арзёбӣ мешавад.
Ҳадди тафсири натиҷаҳои иҷроиш: Арзишҳои 92,3 Gbit/s IPsec, 196 Gbit/s MACsec, 71,79 Gbit/s virtualized 100G deployment ва 392,98 Gbit/s 400G deployment ба озмоишҳои ибтидоии гуногун ва hardware/software configuration-ҳои мушаххас тааллуқ доранд. Ин арзишҳо universal performance guarantee барои ҳамаи системаҳои PQC нестанд.
Шарҳ гузоред
Нишонии почтаи электронии шумо нашр намешавад. Майдонҳои ҳатмӣ бо * нишон дода шудаанд