


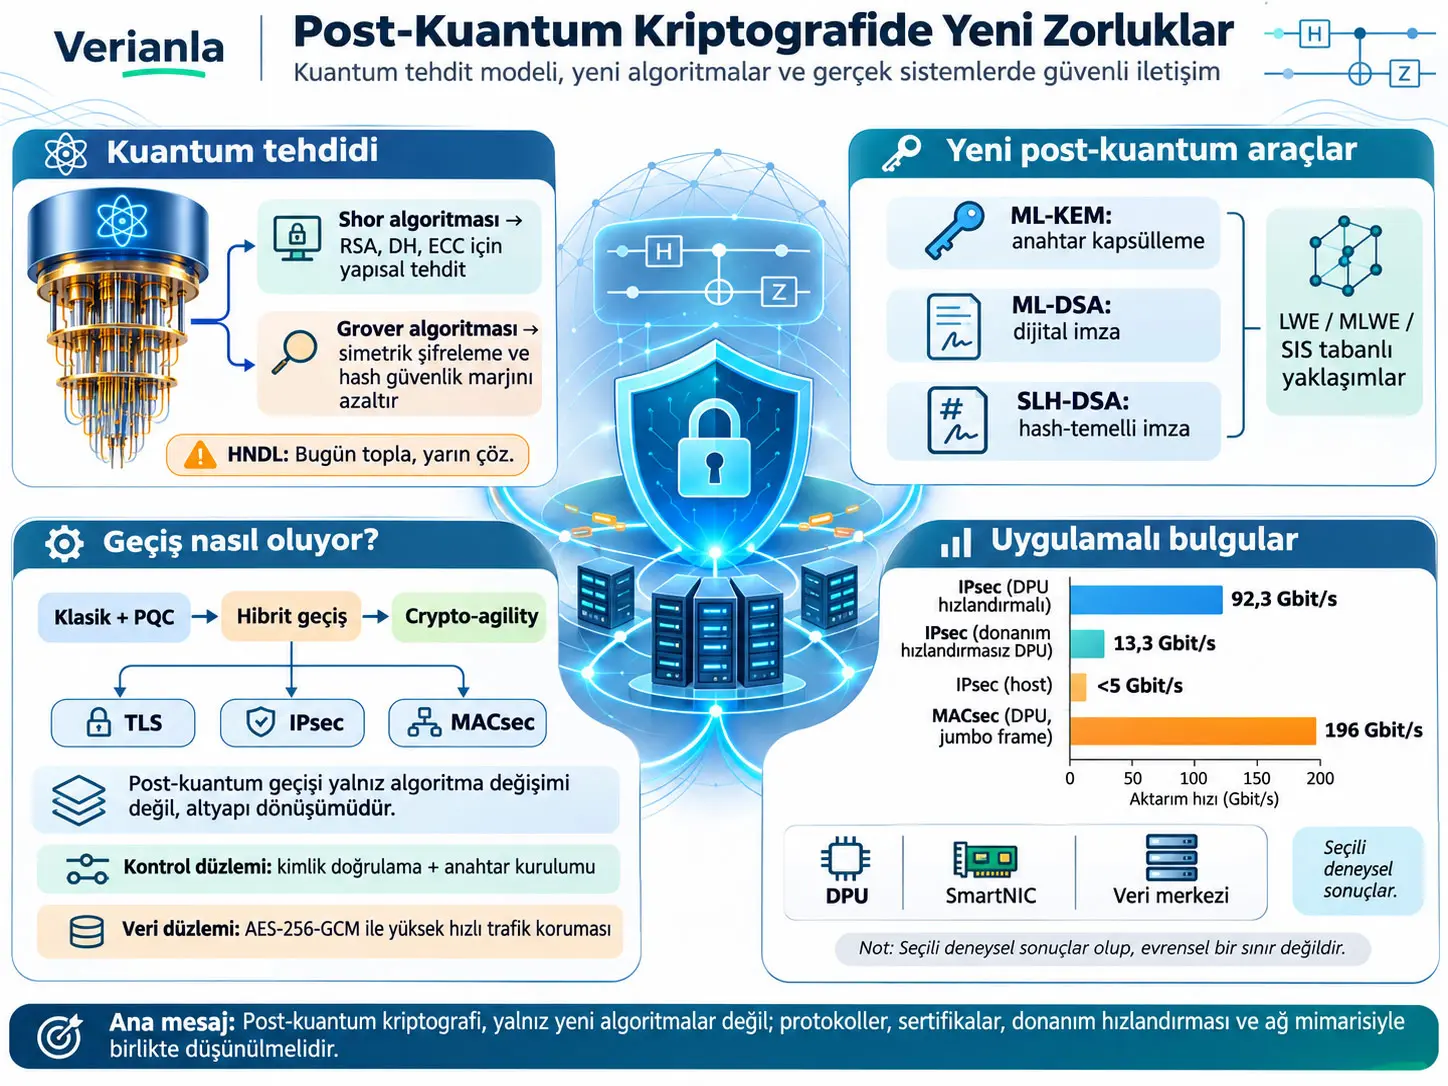
Kriptografia ya Baada ya Kvantamu (Post-Quantum Cryptography, PQC), ni familia ya mifumo ya kikriptografia iliyokusudiwa kufanya kazi kwenye miundombinu ya kompyuta za kawaida huku ikiendelea kuwa salama dhidi ya mshambuliaji wa kvantamu mwenye uwezo wa kutosha. New Challenges in Post-Quantum Cryptography ni kitabu cha kiufundi kinachochukulia tishio la kvantamu si kama tatizo la kuchagua algoriti mpya pekee, bali kama mpito wa miundombinu unaohitaji vyeti, uanzishaji wa funguo, TLS, IPsec, MACsec, PKI, stack za mtandao za mfumo wa uendeshaji, viharakishi vya maunzi, uvirtualishaji na usanifu wa vituo vya data kubadilishwa kwa pamoja. Hitimisho kuu la kitabu ni kwamba usalama wa baada ya kvantamu hauwezi kupatikana kwa kuchagua tu algoriti iliyo salama kimahesabu; algoriti lazima iwekwe kwa usahihi ndani ya itifaki, maunzi, njia ya data, usimamizi wa funguo na hali halisi za utendaji.
Tishio la kvantamu haliathiri kriptografia yote kwa namna ileile. Algoriti ya Shor inaweza kutatua kwa ufanisi matatizo ya integer factorization na discrete logarithm kwenye kompyuta ya kvantamu yenye nguvu ya kutosha na iliyosahihishwa makosa; kwa hiyo inatishia kimuundo msingi wa kihisabati wa RSA, Diffie–Hellman ya kawaida, elliptic-curve Diffie–Hellman na mifumo ya sahihi za kidijitali inayotegemea hayo. Algoriti ya Grover, kwa upande mwingine, hutoa uharakishaji wa quadratic kwa utafutaji wa funguo simetriki na hash preimage. Kwa hiyo cipher simetriki kama AES haziko katika hali sawa na “RSA iliyovunjwa na Shor”: ukubwa mkubwa wa funguo unaweza kuongeza ukingo wa usalama, ilhali kwa RSA au ECC kuongeza tu ukubwa wa funguo hakutatui tatizo la msingi.
Kitabu kinaeleza vipengele vipya vya ujenzi wa baada ya kvantamu vilivyoundwa na viwango vya NIST vya ML-KEM, ML-DSA na SLH-DSA; pia kinaeleza mbadala kama Module Learning With Errors (MLWE) ambayo ML-KEM inategemea, familia ya MLWE/SIS inayohusika katika ML-DSA, sahihi zinazotegemea hash, HQC ya code-based, FN-DSA inayoendelezwa na XMSS/LMS za stateful hash-based. Kauli “inayostahimili kvantamu” hapa haimaanishi usalama kamili na wa milele dhidi ya mashambulizi yote ya kihisabati ya siku zijazo. Inamaanisha kwamba usalama wa mifumo hii umeegemezwa kwenye familia tofauti za matatizo ya kihisabati ambazo haziwezi kutatuliwa na algoriti bora za kawaida au za kvantamu zinazojulikana leo.
Sehemu za vitendo za kitabu zinaunganisha nadharia na majaribio ya miundombinu halisi. Katika jaribio la IPsec salama baada ya kvantamu linalotegemea DPU lililojadiliwa kwenye chanzo, kwenye kiunganishi cha daraja la 100 Gbit/s trafiki iliyosimbwa kwa uharakishaji wa maunzi ilifikia takriban 92,3 Gbit/s, huku rejea isiyosimbwa ikiwa takriban 98,2 Gbit/s ; katika usanidi huohuo DPU isiyo na uharakishaji wa kriptografia wa maunzi ilikuwa takriban 13,3 Gbit/s, na suluhisho lililoendeshwa kwenye host lilibaki chini ya 5 Gbit/s . Katika jaribio jingine la MACsec la daraja la 200 Gbit/s, iliripotiwa throughput iliyosimbwa ya 196 Gbit/s wakati jumbo frame ilipotumiwa pamoja na DPU offload. Matokeo haya hayathibitishi hitimisho kwamba “PQC inahitaji kiharakishi cha maunzi katika kila mfumo”; yanaonyesha kwamba katika njia za data zenye kasi kubwa sana, mahali pa usanifu pa gharama za kriptografia na uchakataji wa pakiti kunaweza kuwa jambo la kuamua.
Ujumbe mkuu wa kimfumo wa utafiti ni huu: mpito wa baada ya kvantamu si kubadilisha tu RSA kwa ML-KEM au ECDSA kwa ML-DSA. Kuongezeka kwa ukubwa wa funguo na sahihi kunaweza kuathiri kugawanyika kwa pakiti, ukubwa wa certificate, ucheleweshaji wa handshake, uhamishaji wa kumbukumbu na uoanifu wa mtandao. Kwa hiyo crypto-agility, yaani uwezo wa kubadilisha algoriti bila kuandika upya usanifu mzima, ni hitaji la muda mrefu la usalama wa baada ya kvantamu.
Kriptografia ya Baada ya Kvantamu ni Nini na Inatofautianaje na Kriptografia ya Kvantamu?
Kriptografia ya baada ya kvantamu inarejelea algoriti za kikriptografia za kawaida zinazoweza kutekelezwa kwenye prosesa, seva na vifaa vya mtandao vya kawaida lakini ambazo dhana zake za usalama zinamzingatia pia mshambuliaji wa kvantamu; Quantum Key Distribution (QKD), kwa upande mwingine, ni teknolojia tofauti inayotumia njia za kimwili za kvantamu katika usambazaji wa funguo na si mfumo wa jumla wa sahihi ya kidijitali, cheti au uthibitishaji wa kiwango cha Internet unaochukua nafasi ya PQC.
Kabla ya kuelewa tishio la kvantamu, “usalama” unamaanisha nini katika kriptografia ya kawaida?
Katika kriptografia ya kisasa, usalama hautegemei kuficha algoriti bali mfano wa kihisabati wa mshambuliaji. Chanzo kinatofautisha dhana mbili kuu za usalama: usalama usio na masharti au usalama kamili na usalama wa kihesabu.
Katika usiri kamili, ciphertext haipaswi kutoa taarifa kuhusu plaintext. Chanzo kinaeleza hili kwa sharti lifuatalo kwa ujumbe miwili inayowezekana yenye urefu sawa:
\[ \Pr[E(k,m_0)=c]=\Pr[E(k,m_1)=c] \]
Hapa \(E\) ni operesheni ya usimbaji, \(k\) ni ufunguo, \(m_0\) na \(m_1\) ni ujumbe miwili inayowezekana ya wazi, na \(c\) ni ciphertext iliyotazamwa. Usawa huu unaonyesha kuwa ciphertext iliyotazamwa haimpi mshambuliaji upendeleo wa kitakwimu kuhusu ni ujumbe gani uliosimbwa.
Chanzo kinatoa kama mfano wa kawaida wa darasa hili One-Time Pad:
\[ E(m,k)=m\oplus k \]
\[ D(c,k)=c\oplus k \]
\(\oplus\) ni operesheni ya XOR katika kiwango cha biti. Ili usalama uwe halali, ufunguo lazima uwe na urefu sawa na ujumbe, uwe nasibu kweli na utumike mara moja tu. Kwa sababu masharti haya ni ghali sana katika uzalishaji, usambazaji na uhifadhi wa funguo kwenye mitandao mikubwa, sehemu kubwa ya miundombinu ya kisasa hutegemea usalama wa kihesabu.
Usalama wa kihesabu ni nini?
Katika usalama wa kihesabu, lengo si kufanya hali mbili zinazowezekana ziwe sawa kabisa kihisabati, bali kuhakikisha kwamba hakuna mshambuliaji mwenye rasilimali zinazofaa anayeweza kuzitofautisha kwa mafanikio yenye maana.
Chanzo kinatoa advantage ya kutofautisha kama ifuatavyo:
\[ Adv_A(\lambda)=\Pr[b'=b]-\frac{1}{2} \]
Hapa \(A\) ni mshambuliaji, \(\lambda\) ni parameter ya usalama, \(b\) ni biti ya siri inayoonyesha ni upi kati ya ujumbe miwili uliosimbwa uliochaguliwa, na \(b'\) ni makadirio ya mshambuliaji. Mafanikio ya kubahatisha nasibu ni \(1/2\). Katika muundo salama, advantage ya mshambuliaji juu ya kiwango hicho inatarajiwa kuwa ndogo kiasi cha kupuuzwa kadiri \(\lambda\) inavyoongezeka.
Kauli “usalama wa 128-bit” si kitu kilekile na ufafanuzi huu wa asymptotic. Chanzo kinaieleza kwa ujumla kama lengo mahususi la usalama ambapo shambulio bora linalojulikana linahitaji operesheni za msingi za takriban kiwango cha \(2^{128}\) katika mfano husika wa shambulio.
Kwa nini usimbaji simetriki ni injini ya kubeba data ya Internet?
Mfumo wa usimbaji simetriki unafafanuliwa katika chanzo kama:
\[ \mathcal{E}=(KeyGen,Enc,Dec) \]
Sharti la usahihi ni:
\[ Dec_k(Enc_k(m))=m \]
Ufunguo uleule wa pamoja \(k\) hutumiwa kulinda data na kuifungua tena.
AES ni mojawapo ya block cipher zinazotawala katika miundombinu ya kisasa. Huchakata vitalu vya 128-bit na hutoa chaguo za funguo za 128, 192 au 256 bit. AES peke yake ni ubadilishaji wa block yenye ukubwa maalumu. Ili kuchakata kwa usalama mikondo mirefu ya data, hutumiwa modes za uendeshaji kama GCM.
AES-GCM, ni muundo wa Authenticated Encryption with Associated Data (AEAD) unaounganisha usimbaji wa counter-mode na mekanizimu ya authentication. Kwa hiyo si confidentiality pekee, bali pia ukaguzi wa kama ujumbe umebadilishwa unaweza kutolewa ndani ya muundo huohuo. Sababu data plane ya kasi kubwa katika itifaki kama TLS, IPsec na MACsec hutegemea usimbaji simetriki ni kwamba inaweza kutoa throughput kubwa zaidi kuliko operesheni za public-key.
Ni zipi sifa kuu za usalama za hash functions?
Chanzo kinafafanua hash function kama:
\[ H:\{0,1\}^{*}\rightarrow\{0,1\}^{n} \]
Hutolewa matokeo ya \(n\)-bit yenye urefu maalumu kutoka ingizo lenye urefu unaobadilika.
Preimage resistance, kwa matokeo ya hash \(y\) yaliyotolewa, ni vigumu kupata thamani inayotimiza \(H(x)=y\), yaani \(x\). Second-preimage resistance, wakati \(x\) fulani inajulikana, ni vigumu kupata \(\hat{x}\) tofauti inayotoa hash ileile. Collision resistance ni kwa \(x\) na \(\hat{x}\) mbili tofauti, ugumu wa kupata collision \(H(x)=H(\hat{x})\).
Kwa sababu algoriti za baada ya kvantamu zinahitaji kuzalisha kiasi kikubwa cha data ya pseudo-random, pamoja na matokeo ya kawaida ya hash yenye ukubwa maalumu, miundo kama SHAKE ya Extendable-Output Function (XOF) ni muhimu:
\[ X:\{0,1\}^{*}\rightarrow\{0,1\}^{*} \]
XOF inaweza kutoa matokeo ya urefu unaotakiwa na mtumiaji. Katika mifumo ya lattice-based kama ML-KEM na ML-DSA, sifa hii ni muhimu katika operesheni kama kuzalisha deterministically matrices kutoka seed ndogo na sampling ya noise.
Je, MAC, sahihi ya kidijitali na AEAD ni kitu kilekile?
Hapana. Message Authentication Code (MAC) hutumia ufunguo wa siri ulioshirikiwa kutoa integrity ya ujumbe na authentication ya chanzo:
\[ \tau\leftarrow Tag_k(m) \]
\[ Verify_k(m,\tau)=1 \]
Hata hivyo, kwa kuwa mtumaji na mthibitishaji wanajua ufunguo uleule wa siri, MAC haitoi public verification au kazi ya sahihi ya kidijitali kwa maana ya kawaida. Katika sahihi ya kidijitali, data iliyotiwa sahihi kwa private key inaweza kuthibitishwa kwa public key inayoweza kusambazwa kwa kila mtu.
Kriptografia ya public-key hutatua tatizo gani?
Tatizo muhimu zaidi la mifumo simetriki ni jinsi pande mbili zinavyounda siri ya pamoja kabla ya mawasiliano salama. Kriptografia ya public-key hutatua hili kwa jozi za public/private key.
Mfumo wa public-key encryption unaelezwa katika chanzo kwa algoriti \((KeyGen,Enc,Dec)\). \(KeyGen(1^\lambda)\) huzalisha jozi \((pk,sk)\); \(pk\) inaweza kuwa ya umma, huku \(sk\) ikihifadhiwa siri.
KEM ni nini?
Key Encapsulation Mechanism (KEM), ni mekanizimu iliyoundwa kuunda secret ya pamoja inayoweza kutumiwa katika usimbaji simetriki kati ya pande mbili badala ya kusimba moja kwa moja ujumbe mkubwa:
\[ KeyGen \rightarrow (pk,sk) \]
\[ Encaps(pk)\rightarrow(c,ss) \]
\[ Decaps(sk,c)\rightarrow ss \]
Hapa \(c\) ni encapsulation ciphertext, na \(ss\) ni shared secret inayopatikana kwa namna ileile na pande zote mbili. Hii ndiyo sababu ML-KEM ni ya msingi kwa key establishment katika itifaki za mtandao za baada ya kvantamu.
RSA inategemea dhana gani ya kihisabati?
Katika RSA, prime numbers mbili kubwa \(p\) na \(q\) huchaguliwa:
\[ N=pq \]
Usalama unahusishwa na dhana kwamba, ikiwa \(N\) pekee inajulikana, \(p\) na \(q\) haziwezi kupatikana tena kwa ufanisi.
Chanzo kinaonyesha usimbaji wa RSA kwa namna ya msingi:
\[ c=m^e \bmod N \]
Kupata private exponent kunahusiana na muundo wa factorization wa \(N\). Kwa sababu Shor inaweza kutatua integer factorization kwa ufanisi kwenye kompyuta ya kvantamu, kwa RSA hili si “shambulio la kasi kidogo zaidi” tu; huondoa dhana ya msingi ya kihisabati ya mfumo.
Kwa nini Diffie–Hellman iko wazi kwa shambulio la Shor?
Diffie–Hellman inategemea ugumu wa tatizo la discrete logarithm. Katika kundi la cyclic \(G\), kwa generator \(g\) na siri \(\alpha\):
\[ u=g^{\alpha} \]
inatarajiwa kuwa vigumu kwa mshambuliaji wa kawaida kupata tena \(\alpha\).
Ikiwa Alice anachagua siri \(\alpha\) na Bob siri \(\beta\), pande hizo zinaweza kutuma hadharani:
\[ g^\alpha,\qquad g^\beta \]
Kisha zote zinaweza kuunda:
\[ g^{\alpha\beta} \]
kama siri ya pamoja. Uwezo wa mshambuliaji kutatua discrete logarithm unaweza kumruhusu kurejesha \(\alpha\) au \(\beta\) na kuvunja itifaki.
Kwa nini ECC iliweza kutumia funguo ndogo zaidi?
Katika mifumo ya elliptic curve, changamoto ya msingi ni Elliptic-Curve Discrete Logarithm Problem. Ikiwa \(P\) ni point inayojulikana na \(k\) ni scalar ya siri:
\[ Q=kP \]
inadhaniwa kuwa vigumu kupata tena \(k\). Katika mfano wa shambulio la kawaida, muundo huu unaweza kutoa usalama mkubwa kwa parameters ndogo sana kuliko mifumo kama RSA. Lakini kwa kuwa Shor inalenga familia ya discrete logarithm, faida ya funguo ndogo haifanyi ECC kuwa salama baada ya kvantamu.
Kwa nini PKI ni mojawapo ya sehemu ngumu zaidi za mpito wa baada ya kvantamu?
Public Key Infrastructure (PKI) ni miundombinu ya uaminifu yenye minyororo ya certificate authority, X.509 certificate, intermediate certificate na root certificate inayounganisha public keys na utambulisho halisi. Seva kutoa public key pekee hakuthibitishi ni nani; mnyororo wa cheti husaini uhusiano wa key hiyo na utambulisho mahususi.
Tishio la kvantamu haliathiri session key exchange pekee bali pia sahihi za kidijitali katika mnyororo wa cheti. Ikiwa algoriti ya sahihi inayoweza kushambuliwa na kvantamu inayotumiwa na root au intermediate CA itapoteza uaminifu siku zijazo, tatizo halitakuwa kwenye kiunganishi kimoja tu bali katika mnyororo mzima wa authentication unaotegemea CA hiyo.
Kompyuta ya Kvantamu Inatishia Kriptografia kwa Namna Gani Hasa?
Kompyuta ya kvantamu haitishii kriptografia kwa mekanizimu moja “inayovunja kila cipher kwa wakati mmoja”, bali kwa algoriti za kvantamu zinazotoa complexity tofauti sana na algoriti za kawaida katika madarasa fulani ya matatizo ya kihisabati; Shor huondoa kimuundo msingi wa mifumo ya public-key kama RSA/DH/ECC, huku Grover ikipunguza ukingo wa usalama kwa kutoa quadratic speedup katika utafutaji wa funguo simetriki na preimage.
Kwa nini tofauti kati ya qubit, physical qubit na logical qubit ni muhimu?
Kitabu kinasisitiza kwamba katika tathmini ya tishio la kvantamu, kuuliza tu “kuna qubit ngapi?” kunaweza kupotosha. Kwenye kifaa halisi, physical qubit huathiriwa na makosa na decoherence. Ili kuendesha hesabu ndefu ya Shor katika kiwango cha kriptografia, zinahitajika logical qubits za kuaminika zinazoundwa kwa error correction. Idadi ya physical qubits zinazohitajika kwa logical qubit moja hutegemea kiwango cha makosa, error-correction code, gate fidelity na usanifu.
Kwa hiyo kuona “physical qubits milioni moja” kwenye road map ya mtengenezaji hakumaanishi moja kwa moja kwamba “RSA-2048 inaweza kuvunjwa”.
Makadirio ya rasilimali za kvantamu kwa RSA-2048 yanaonyesha nini?
Kielelezo 1.1 katika utangulizi wa kitabu kinalinganisha road maps za maunzi ya kvantamu na baadhi ya makadirio ya utafiti kuhusu factorization ya RSA-2048; chanzo kinasisitiza kwamba grafu hii ni ya kuonyesha tu, si utabiri .
Katika makadirio ya awali ya Gidney na Ekerå, ilikadiriwa kwamba RSA-2048 inaweza kufanyiwa factorization kwa takriban physical qubits milioni 20 zenye kelele ndani ya takriban saa 8 . Marekebisho ya Gidney ya 2025 yaliyonukuliwa katika kitabu yalipunguza hitaji linalokadiriwa hadi chini ya physical qubits milioni moja zenye kelele na muda hadi chini ya wiki moja , huku dhana zilezile za msingi za maunzi ya kimwili zikidumishwa, kutokana na maendeleo ya kialgoriti katika factorization na fault-tolerant implementation.
Nambari hizi hazionyeshi tarehe ambayo kompyuta ya kvantamu itatengenezwa. Ujumbe mkuu wa kisayansi ni kwamba kizingiti cha tishio la kikriptografia kinaweza kubadilika si kwa sababu ya maunzi pekee bali pia kutokana na maendeleo katika algoriti na mbinu za kusahihisha makosa.
Je, algoriti ya Grover “inavunja” AES?
Kwa classical exhaustive key search katika nafasi ya funguo ya \(|K|\)-bit, complexity bora ni:
\[ O(2^{|K|}) \]
wakati algoriti ya Grover katika ideal quantum query model huipunguza hadi takriban:
\[ O(2^{|K|/2}) \]
.
Kwa hiyo kwa AES-128 wakati mwingine hutumiwa kifupi “takriban 64-bit security chini ya kvantamu”. Chanzo kinasisitiza kwamba huu ni ulinganisho wa idealized query-complexity ambao hauonyeshi kikamilifu gharama halisi ya shambulio. Shambulio halisi la Grover linahitaji AES kutekelezwa kama reversible quantum circuit, hesabu ndefu ya coherent, fault tolerance na rasilimali kubwa sana za kimwili.
Kwa hiyo usimbaji simetriki hauondolewi kimuundo kama athari ya Shor kwa RSA. Ukubwa mkubwa wa funguo unaweza kuongeza ukingo wa usalama; ndiyo maana AES-256 ina nafasi muhimu katika upangaji wa baada ya kvantamu.
Hash functions huathiriwaje na shambulio la kvantamu?
Utafutaji wa preimage wa hash ya \(n\)-bit katika classical ideal model ni takriban:
\[ O(2^n) \]
wakati kwa Grover unaweza kushuka hadi:
\[ O(2^{n/2}) \]
katika kiwango cha quantum query.
Kwa collision search, chanzo kinatoa matokeo ya Brassard–Høyer–Tapp kama takriban:
\[ O(2^{n/3}) \]
quantum query. Hii haimaanishi kwamba hash functions haziwezi kutumika kabisa; inaonyesha kwamba gharama ya shambulio la kvantamu lazima izingatiwe wakati wa kuchagua urefu wa matokeo na kiwango lengwa cha usalama.
Kwa nini athari ya algoriti ya Shor ni kali zaidi?
Wakati shambulio la Grover hupunguza exponent ya gharama ya utafutaji kwa nusu, algoriti ya Shor hutoa algoriti ya kvantamu ya polynomial time kwa integer factorization na discrete logarithm. Kwa sababu ya tofauti hii, mifumo kama RSA, DH, ECDH, ECDSA na EdDSA haiwezi kuokolewa kwa kuchagua tu parameters kubwa zaidi za kawaida.
Kwa mfano, kutumia RSA-4096 badala ya RSA-2048 huongeza gharama ya shambulio la kawaida; lakini chini ya Shor, tatizo la msingi bado linaingia kwenye darasa la polynomial-time, hivyo kuongeza ukubwa wa funguo ndani ya familia ileile ya kihisabati si suluhisho la kudumu.
Hatua muhimu za mpito za NIST zinamaanisha nini?
| Mekanizimu | Nguvu ya usalama wa kawaida | Lengo la kuacha matumizi baada ya tarehe hii | Lengo la kutoruhusu baada ya tarehe hii |
|---|---|---|---|
| Finite-field DH | 112 bit | 2030 | 2035 |
| Finite-field DH | ≥128 bit | Haijabainishwa | 2035 |
| Elliptic-curve DH | 112 bit | 2030 | 2035 |
| Elliptic-curve DH | ≥128 bit | Haijabainishwa | 2035 |
| RSA | 112 bit | 2030 | 2035 |
| RSA | ≥128 bit | Haijabainishwa | 2035 |
| ECDSA | 112 bit | 2030 | 2035 |
| ECDSA | ≥128 bit | Haijabainishwa | 2035 |
| EdDSA | ≥128 bit | Haijabainishwa | 2035 |
Tarehe hizi si utabiri wa lini kompyuta ya kvantamu itavunja RSA. Kitabu kinaziwasilisha kama hatua muhimu za migration planning .
NIST post-quantum security categories hupima nini?
| Kategoria | Aina ya shambulio la rejea | Mfano wa rejea |
|---|---|---|
| 1 | key search dhidi ya block cipher ya 128-bit | AES-128 |
| 2 | collision search kwenye hash ya 256-bit | SHA-256 |
| 3 | key search dhidi ya block cipher ya 192-bit | AES-192 |
| 4 | collision search kwenye hash ya 384-bit | SHA-3-384 |
| 5 | key search dhidi ya block cipher ya 256-bit | AES-256 |
Hizi si usawa rahisi kama “algoriti ya Kategoria 5 ni salama kwa kvantamu kwa 256-bit kwa uhakika”. Lengo ni kuweka parameter sets tofauti za baada ya kvantamu katika mfumo wa rejea unaoweza kulinganishwa na symmetric security targets zinazojulikana.
Kwa nini Harvest Now, Decrypt Later ni tatizo hata kabla kompyuta ya kvantamu haijapatikana?
Harvest Now, Decrypt Later (HNDL), ni hali ambapo mshambuliaji huhifadhi trafiki iliyosimbwa ambayo hawezi kuifungua leo na kujaribu kuifungua baadaye wakati uwezo wa kutosha wa hesabu ya kvantamu utakapopatikana.
Kwa hiyo muda wa kulinda data lazima uzingatiwe pamoja si na maisha ya mfumo wa leo wa kikriptografia pekee bali pia uwezo wa mashambulizi ya siku zijazo. Data inayopaswa kubaki siri kwa miaka mingi ikiwa inalindwa leo na mfumo wa public-key unaoweza kushambuliwa na kvantamu, inaweza kukusanywa sasa ili kufunguliwa baadaye.
Kwa sababu hiyo chanzo kinachukulia PQC migration si kama sasisho litakaloanza baada ya kompyuta ya kvantamu kuonekana, bali kama upangaji wa miundombinu unaopaswa kuanza leo.
LWE, MLWE na SIS Zinaundaje Msingi wa Kihisabati wa Kriptografia ya Baada ya Kvantamu?
LWE, MLWE na SIS ni familia za matatizo zinazotegemea ugumu wa kutatua mahusiano ya mstari yenye noise au kupata vectors fulani fupi katika miundo ya lattice yenye vipimo vya juu, badala ya factorization ya RSA ya kawaida au dhana ya discrete logarithm ya ECC; usalama wa viwango kama ML-KEM na ML-DSA unahusiana na familia hizi, na leo hakuna algoriti ya kvantamu inayojulikana inayoweza kuzitatua kwa ufanisi kwa namna inayofanana na Shor.
Lattice ni nini?
latticeni mkusanyiko wa pointi discrete ndani ya \(\mathbb{R}^n\) unaozalishwa kwa coefficients za integer za basis vectors fulani. Chanzo kinaifafanua kama:
\[ L(b_1,\ldots,b_n) = \left\{ \sum_{i=1}^{n} a_i b_i \;\middle|\; a_i\in\mathbb{Z} \right\} = \{Ba\mid a\in\mathbb{Z}^{n}\} \]
.
\(b_1,\ldots,b_n\) ni linearly independent basis vectors. \(B\) ni basis matrix iliyoundwa na vectors hizi. Lattice ileile inaweza kuwakilishwa na basis tofauti sana. Sehemu muhimu ya ugumu wa kikriptografia hutumia ukweli kwamba muundo uleule wa kijiometri unaweza kuwa na representations “rahisi” na “ngumu”.
Katika mfano wa kufundishia wa vipimo viwili, chanzo hutumia:
\[ B= \begin{bmatrix} 2 & 0\\ 1 & 3 \end{bmatrix} \]
basis matrix. Mifumo halisi ya baada ya kvantamu si ya vipimo viwili; hufanya kazi katika miundo yenye vipimo vya juu zaidi na mara nyingi yenye polynomial rings/modules.
LWE ni nini?
Katika tatizo la Learning With Errors, \(n\ge1\), \(q\ge2\), na siri:
\[ s\in\mathbb{Z}_{q}^{n} \]
pamoja na error distribution \(\chi\) hufafanuliwa.
Katika kila sample:
\[ a\leftarrow\mathbb{Z}_{q}^{n},\qquad e\leftarrow\chi \]
huchaguliwa na mshambuliaji hupewa:
\[ (a,\langle a,s\rangle+e) \in \mathbb{Z}_{q}^{n}\times\mathbb{Z}_{q} \]
jozi hiyo. Operesheni hufanywa modulo \(q\).
Ikiwa \(e=0\), kupata \(s\) kutoka idadi ya kutosha ya linear equations kungeweza kuwa tatizo la kawaida la linear algebra. Intuition ya usalama wa LWE ni kwamba kuongeza error ndogo lakini ya kimuundo kwa kila equation hugeuza kurejesha secret vector kuwa tatizo gumu la lattice.
Search-LWE, hujaribu kupata \(s\) kutoka samples za kutosha. Decision-LWE, hujaribu kutofautisha samples hizi zenye noise na elements za uniform random kabisa.
Kwa nini MLWE ni tofauti na LWE?
Module Learning With Errors (MLWE), huhamisha muundo wa LWE kwenda kwenye mazingira tajiri zaidi ya algebraic ring/module. Chanzo kinafafanua:
\[ R_q=R/qR \]
quotient ring na module rank \(d\ge1\). Siri ni:
\[ s\in R_q^d \]
na:
\[ a\leftarrow R_q^d,\qquad e\leftarrow\chi \]
matokeo ni:
\[ (a,\langle a,s\rangle+e) \]
.
Structure hii inaweza kufanya practical schemes ziwe compact zaidi na zenye kasi zaidi. Kiambishi “ML” katika ML-KEM na ML-DSA kinaashiria muundo huu wa Module-Lattice.
Tatizo la SIS ni nini?
Katika tatizo la Short Integer Solution (SIS), public:
\[ A\in\mathbb{Z}_{q}^{n\times m} \]
matrix hutolewa. Lengo ni kupata:
\[ z\in\mathbb{Z}^{m} \]
isiyo sifuri na fupi vya kutosha, huku masharti mawili yafuatayo yakitimia:
\[ \|z\|\le\beta \]
\[ Az\equiv0\pmod q \]
\(\beta\) ni kikomo cha norm kinachokubalika. “Kupata solution” pekee haitoshi; solution lazima pia iwe fupi. Dhana za aina ya SIS ni muhimu katika mifumo ya lattice-based signature.
Kwa nini “usalama wa lattice-based” haumaanishi usalama kamili?
Chanzo kinaeleza kwamba hakuna algoriti ya kvantamu inayojulikana inayotatua familia za sasa za lattice problems katika polynomial time kwa namna inayofanana na Shor. Hata hivyo, “haijulikani” si sawa na “imethibitishwa kihisabati kuwa haiwezekani”. Cryptanalysis mpya, mbinu bora za lattice reduction au quantum algorithms mpya zinaweza kubadilisha tathmini ya usalama.
Kwa sababu hiyo NIST parameter selection huzingatia si classical attacks pekee bali pia quantum attacks zinazojulikana na makadirio mahususi ya usalama.
Kriptografia ya baada ya kvantamu hutumia familia gani za kihisabati?
| Familia | Mfano | Mbinu ya msingi ya usalama | Tabia ya kiutendaji |
|---|---|---|---|
| Inayotegemea lattice | ML-KEM, ML-DSA, FN-DSA | Familia ya LWE/MLWE/SIS/NTRU | Utendaji wa juu; artefacts za funguo/sahihi zinaweza kuwa kubwa zaidi |
| Inayotegemea hash | SLH-DSA, XMSS, LMS | Usalama wa cryptographic hash | Dhana ya kihafidhina; gharama kubwa ya sahihi hasa katika SLH-DSA |
| Inayotegemea code | HQC | Matatizo ya error-correcting code decoding | Utofauti wa usalama nje ya lattice |
| Multivariate | Wagombea wa kihistoria | Ugumu wa kutatua multivariate polynomial system | Baadhi ya wagombea waliondolewa na cryptanalysis kali |
Kitabu kinatumia kuvunjwa kwa Rainbow kwa vitendo kama mfano kwamba kuchagua tu familia mpya ya kihisabati hakutoshi katika ulimwengu wa baada ya kvantamu. Mifumo mipya lazima ipitie kipindi kirefu cha cryptanalysis ya wazi.
ML-KEM ni nini?
ML-KEM (Module-Lattice-Based Key-Encapsulation Mechanism), ni key encapsulation mechanism ya module-lattice iliyosanifishwa katika NIST FIPS 203 na inayotokana na kazi ya CRYSTALS-Kyber.
ML-KEM si bulk cipher iliyoundwa “kusimba data yote ya Internet” moja kwa moja. Kazi yake ni kuunda shared secret kati ya ncha mbili ambayo baadaye inaweza kutumiwa katika usimbaji simetriki kama AES-GCM.
Chanzo pia kinaeleza kwamba ML-KEM hubadilisha underlying encryption structure kuwa KEM ya kiwango cha IND-CCA kupitia Fujisaki–Okamoto transform ili kukabiliana na washambuliaji active wanaobadilisha ciphertexts na kutumia tabia ya decapsulation oracle.
Kwa nini ukubwa wa ML-KEM parameter sets ni muhimu?
| KEX / KEM | Public key (byte) | Secret key (byte) | Encapsulation / public contribution (byte) | Rejea ya usalama wa kawaida | Rejea ya usalama wa PQ | Kiwango cha NIST |
|---|---|---|---|---|---|---|
| ECDH P-256 | 65 | 32 | 65 | 128 | 0 | – |
| ECDH P-384 | 97 | 48 | 97 | 192 | 0 | – |
| ECDH P-521 | 133 | 66 | 133 | 256 | 0 | – |
| MODP 2048 DH | 256 | 256 | 256 | 112 | 0 | – |
| X25519 | 32 | 32 | 32 | 128 | 0 | – |
| ML-KEM-512 | 800 | 1632 | 768 | 128 | 128 | L1 |
| ML-KEM-768 | 1184 | 2400 | 1088 | 192 | 192 | L3 |
| ML-KEM-1024 | 1568 | 3168 | 1568 | 256 | 256 | L5 |
| Mseto P-256 + ML-KEM-512 | 865 | 1664 | 833 | 128 | 128 | L1 |
| Mseto P-384 + ML-KEM-768 | 1281 | 2448 | 1185 | 192 | 192 | L3 |
| Mseto P-521 + ML-KEM-1024 | 1701 | 3234 | 1701 | 256 | 256 | L5 |
Safu za security-strength kwenye jedwali hazifafanui usalama wote wa itifaki peke yake. Hasa katika miundo hybrid, jinsi components zinavyounganishwa, zinavyofanyiwa authenticate na kuingizwa kwenye key schedule pia huamua usalama wa mwisho.
ML-DSA ni nini?
ML-DSA (Module-Lattice-Based Digital Signature Algorithm), ni algoriti ya sahihi ya kidijitali ya module-lattice iliyosanifishwa na NIST FIPS 204 na inayotokana na CRYSTALS-Dilithium.
Kazi yake si key establishment bali authentication na digital signature. Sahihi hutumiwa kuthibitisha kwamba mmiliki wa private key ametia sahihi data fulani na kugundua kama data iliyotiwa sahihi imebadilishwa.
Chanzo kinasisitiza kwamba utendaji wa signing na verification wa ML-DSA unaweza kuwa na faida katika mazingira ya throughput kubwa; kwa upande mwingine public key na signature sizes huwa kubwa kuliko classical signature mechanisms.
Kwa nini SLH-DSA ilisawazishwa pia?
SLH-DSA, ni standard ya stateless hash-based signature inayotegemea SPHINCS+. Kutegemea sifa za usalama za hash functions badala ya lattice assumptions hutoa algorithmic diversity.
Msingi huu tofauti wa kihisabati ni muhimu: ikiwa shambulio jipya dhidi ya structured lattice family litapatikana baadaye, huzuia portfolio yote ya post-quantum signature kutegemea dhana ileile.
Gharama yake ni kubwa. Chanzo kinaeleza kwamba sahihi za SLH-DSA zinaweza kufikia makumi ya kilobytes katika baadhi ya parameter sets na kusababisha mzigo mkubwa wa communication/performance katika latency-sensitive protocols.
Kwa nini XMSS na LMS huitwa “stateful”?
XMSS na LMS ni mifumo ya hash-based signature iliyoidhinishwa kwa matumizi fulani chini ya NIST SP 800-208. Zinaitwa “stateful” kwa sababu signer lazima afuatilie kwa kuaminika state information ili kuhakikisha one-time signing material iliyotumika haitumiki tena.
Kwa hiyo tatizo la usalama si hash mathematics pekee; state management mbaya inaweza kusababisha signing material ileile kutumiwa tena na kupoteza usalama. Mifumo hii inaweza kufaa zaidi katika mazingira yaliyodhibitiwa ya firmware/software signing.
Kwa nini HQC ni muhimu?
Hamming Quasi-Cyclic (HQC), ni code-based KEM inayotegemea tatizo la structured error-correcting code decoding. Kitabu kinaeleza kwamba NIST ilichagua HQC mwaka 2025 kwa standardization ya KEM ya ziada, hasa ili kutoa algorithmic diversity badala ya kuchukua nafasi ya ML-KEM.
Kuwepo kwa HQC hakumaanishi “ML-KEM si salama”. Lakini kutofunga miundombinu yote ya key-establishment kwenye mathematical assumption moja kunachukuliwa kuwa muhimu kwa usimamizi wa hatari za kimfumo.
FN-DSA ni nini?
Falcon ni muundo wa lattice-based uliochaguliwa na NIST kwa post-quantum signature standardization; kitabu kinaeleza kwamba katika hali ya uchapishaji ya 2026 inaendelezwa katika mchakato wa NIST standardization kwa jina FN-DSA .
Chanzo kinasisitiza kwamba faida ya signature ndogo zaidi ya FN-DSA inaweza kuwa muhimu hasa kwa clients zenye bandwidth ndogo; hata hivyo gharama za signing na key generation hutofautiana na ML-DSA. Kwa hiyo hata swali “algoriti ipi ni bora?” linaweza kutegemea kama endpoint ni signer au verifier.
Kwa nini algoriti za baada ya kvantamu si mbadala rahisi za kila mmoja?
Algoriti moja ya signature inaweza kutoa signature ndogo lakini signing ikawa ghali. Algoriti nyingine inaweza kuwa ya kasi sana katika signing na verification lakini public key na signature zikawa kubwa zaidi. Mfumo wa hash-based unaweza kutoa msingi wa kihisabati wa kihafidhina zaidi lakini message size na latency vikawa vikubwa zaidi.
Kwa hiyo algorithm selection lazima izingatie pamoja si security level pekee bali pia public-key size, private-key size, signature/ciphertext size, signing, verification, key generation, memory, bandwidth, jukumu la endpoint na hardware capability.
Kwa Nini Kriptografia Hybrid Hutumiwa Katika Mpito wa Baada ya Kvantamu?
Kriptografia hybrid ni mbinu ya mpito inayolenga kupunguza hatari ya kuhama ghafla kwenda kwenye dhana moja mpya na kudumisha interoperability na miundombinu ya zamani kwa kutumia mechanisms za kawaida na za baada ya kvantamu pamoja katika utekelezaji wa itifaki moja; hata hivyo usalama wa mfumo hybrid hauamuliwi na majina ya algoriti mbili pekee, bali na jinsi shared secrets zinavyounganishwa, authentication na protocol key schedule.
Kwa nini hatuhamii PQC pekee mara moja?
Mifumo ya kawaida imejengeka ndani ya mamilioni ya endpoints, certificates, firmware, network appliances na software libraries. Haiwezekani kubadilisha vifaa vyote kwa wakati mmoja. Zaidi ya hayo, kwa kuwa algoriti za baada ya kvantamu ni mpya zaidi, cryptanalytic confidence hujengeka kwa muda.
Kipindi hybrid hushughulikia matatizo mawili pamoja: compatibility na mifumo ya zamani na assumption diversity dhidi ya uwezekano kwamba algoriti mpya itadhoofika bila kutarajiwa siku zijazo.
Mantiki ya msingi ya hybrid key establishment
Kwa mfano, katika connection moja X25519 ya kawaida na ML-KEM zinaweza kuendeshwa pamoja. Pande huunda kando secret ya kawaida:
\[ ss_{\mathrm{classical}} \]
na ya baada ya kvantamu:
\[ ss_{\mathrm{PQC}} \]
. Kisha zinaunganishwa ndani ya combiner/KDF salama ili kupata session-key material.
Hapa:
\[ K = KDF(ss_{\mathrm{classical}}\parallel ss_{\mathrm{PQC}}) \]
ni uwakilishi wa dhana wa kufundisha mantiki hybrid; hauwasilishwi kama formula kamili ya standardization ya source protocol mahususi.
Usalama halisi hutegemea muundo wa concatenation au combiner na muktadha wa authentication wa mechanisms zote mbili.
Kwa nini hybrid certificate inaweza kuwa kubwa zaidi?
X.509 certificate inaweza kubeba classical public key na post-quantum public key kwa wakati mmoja; pia inaweza kuwa na classical na post-quantum signature material. Hii inaweza kuimarisha usalama wa mpito lakini huongeza ukubwa wa certificate, gharama ya chain validation na handshake payload.
Kwa hiyo katika mpito wa PQC haitoshi kuangalia CPU benchmark pekee; network packetization na certificate lifecycle huathiriwa moja kwa moja.
Crypto-agility ni nini?
Crypto-agility, ni uwezo wa mfumo kusasisha na negotiate algoriti, parameter sets na certificates na kuzima mechanisms za zamani kwa udhibiti bila kubuni upya usanifu wote.
Kitabu kinaona crypto-agility si sifa ya muda mfupi bali hitaji la muda mrefu la miundombinu. Hii ni kwa sababu standard ya leo ya baada ya kvantamu inaweza yenyewe kusasishwa baadaye kutokana na cryptanalysis mpya au deployment experience.
QKD inaweza kuingizwa vipi katika mfumo hybrid?
Quantum Key Distribution inaweza kutoa key material inayopatikana kupitia physical quantum channel kama chanzo cha ziada kwa hybrid key-establishment. Hata hivyo usalama wa QKD pia unahitaji authenticated classical channel, tabia sahihi ya kifaa na implementation assumptions.
Kwa hiyo chanzo hakiiweki QKD kama replacement ya PQC, bali kama complementary key-distribution mechanism katika connections zenye miundombinu maalumu ya kimwili.
Je, symmetric data plane inaendelea kutumiwa katika mpito wa baada ya kvantamu?
Ndiyo. Huu ndio architectural separation wa msingi katika kitabu. PQC hubadilisha hasa authentication na key-establishment control plane, huku bulk traffic bado ikilindwa kwa symmetric AEAD yenye kasi kubwa.
| AEAD | Matumizi | Rejea ya classical security | Rejea ya idealized post-quantum security |
|---|---|---|---|
| AES-GCM-128 | TLS, IPsec, MACsec | 128 | 64 |
| AES-GCM-256 | TLS, IPsec, MACsec | 256 | 128 |
| AES-CCM-128 | TLS | 128 | 64 |
| AES-CCM-256 | TLS | 256 | 128 |
| ChaCha20-Poly1305 | TLS | 256 | 128 |
| ASCON-128a | Nyepesi | 128 | 64 |
Nambari hizi za “post-quantum security” ni rejea zinazotegemea idealized square-root query model ya Grover; si muda halisi wa quantum attack.
Kwa nini PQC ni tatizo la miundombinu?
Mahali ambapo algoriti iko ndani ya itifaki ni muhimu. TLS, IPsec na MACsec si tu “programu zinazoiita cipher”. Vipengele vingi kama message format, certificate, negotiation, replay protection, packet header, MTU, key schedule na rekeying vinahusiana na kriptografia.
Kwa hiyo public key kuongezeka kutoka 32 byte hadi 1184 byte si kuongeza byte chache tu kwenye diski. ClientHello inaweza kuwa kubwa zaidi, packet zaidi ya moja ikahitajika, fragmentation ikatokea, memory movement ikaongezeka, na middlebox/server implementations za zamani zikashughulikia vibaya ukubwa wa ujumbe usiotarajiwa.
Kwa nini mgawanyo wa control plane na data plane ni wa msingi?
Chanzo kinachukulia secure communication stack katika maeneo mawili ya kiutendaji:
Control plane: operesheni zisizofanyika mara nyingi kama authentication, certificate validation, key establishment, algorithm negotiation na rekeying.
Data plane: packet/record protection endelevu kwa kutumia symmetric session keys zilizowekwa.
PQC hubadilisha zaidi muundo wa kihisabati na message-size wa control plane. ML-KEM au ML-DSA haitumiki kwa kila packet ya data plane; mtiririko mkubwa wa data unaweza kuendelea kulindwa kwa muundo simetriki kama AES-GCM.
PQC hubadilisha nini katika TLS?
TLS hulinda application data kupitia record layer. Wakati wa post-quantum migration, mabadiliko yanayoonekana zaidi ni key-establishment na authentication material ndani ya handshake.
Kitabu kinaeleza kwamba katika deployment kubwa ya awali ya Chrome hybrid Kyber, TLS ClientHello kuvuka hadi packet ya ziada kwa sababu ya post-quantum key share yenye ukubwa wa takriban kilobyte kulihusishwa na takriban ongezeko la %4 katika median desktop handshake latency.
Kitabu pia kinaeleza kwamba katika Apple deployments zinazotumia standardized X25519MLKEM768, baadhi ya TLS servers za zamani ziliweza kupata connection failure kwa sababu zilishughulikia vibaya ClientHello kubwa zaidi. Tatizo hapa linahusiana zaidi na protocol compatibility na packetization kuliko polepole kwa ML-KEM arithmetic.
Mpito wa baada ya kvantamu katika IPsec hutokea wapi?
ESP data plane ya IPsec hulinda IP packets kwa symmetric encryption. Key establishment na Security Association negotiation hufanywa na IKEv2. Kwa hiyo sehemu kuu ya post-quantum migration ni IKEv2/control plane.
Chanzo kinajadili kwamba extensions kama multiple successive key exchange za RFC 9370 zinaweza kutumiwa kuingiza classical, PQC na hybrid key-establishment mechanisms ndani ya IKEv2.
Tofauti kati ya IPsec transport mode na tunnel mode ni nini?
Transport mode: original IP header hubaki kuonekana, huku payload ikisimbwa na ku-authenticateiwa kwa ESP.
Tunnel mode: original IP packet yote huwekwa ndani ya ESP payload mpya na outer IP header mpya huongezwa kwa routing.
Security Parameters Index (SPI) katika ESP header husaidia kuchagua Security Association sahihi; Sequence Number huchangia replay protection.
Je, crypto offload na packet offload ni kitu kilekile?
Hapana. Crypto offload: network interface inaweza kuharakisha encryption/decryption lakini sehemu kubwa ya ESP encapsulation, policy lookup na packet-processing hubaki katika kernel/host.
Packet offload: pamoja na encryption/decryption, ESP encapsulation/decapsulation na kazi zaidi ya packet-processing huhamishwa kwenda hardware.
Katika majaribio ya chanzo, hasa kwa UDP traffic ya kasi kubwa, packet offload kutoa throughput zaidi kuliko crypto-only offload inaonyesha kwamba bottleneck si operesheni ya AES pekee.
MACsec hufanyaje kazi katika post-quantum migration?
MACsec hulinda frames katika Ethernet link layer. Ethernet addressing information inaweza kubaki kuonekana kwa forwarding, huku payload na metadata husika zikilindwa kwa authenticated encryption.
PQC haitumiki moja kwa moja kwa kila Ethernet frame. MKA — MACsec Key Agreement — hubadilishwa ili kuzalisha au kusambaza quantum-resilient key material ndani ya control plane. Baadaye Secure Association Key (SAK) hutumiwa katika symmetric data-plane encryption ya kasi kubwa.
Kwa nini MKA key hierarchy ni muhimu?
Chanzo kinatofautisha roles tofauti za key ndani ya MKA kama Connectivity Association Key (CAK), Connectivity Association Key Name (CKN), Secure Association Key (SAK), Key Encryption Key (KEK) na Integrity Check Key (ICK).
Shared secret inayopatikana kutokana na post-quantum au hybrid handshake si lazima iwe ufunguo pekee unaosimba kila frame moja kwa moja. Structured KDFs zinaweza kutengeneza keys huru kwa protocol functions tofauti. Mgawanyo huu hupunguza hatari ya key reuse na hurahisisha usimamizi huru wa control plane na data plane.
Kwa nini DPDK ni muhimu katika kriptografia ya kasi kubwa?
Data Plane Development Kit (DPDK) inaweza kupunguza overhead kama kernel interrupt, context switching na socket buffer kwa kutoa direct access ya polling kutoka user space hadi network interface.
Muundo huu ni muhimu katika data centers zinazohitaji packet rate kubwa sana. Lakini kernel bypass inaweza kuongeza ugumu wa uendeshaji kwa sababu baadhi ya conventional monitoring na debugging mechanisms zinaweza kupitwa.
DPU na SmartNIC ni nini?
NIC ya kawaida hufanya hasa frame transmission na kazi za msingi za network interface. SmartNIC na Data Processing Unit (DPU) huleta embedded CPU cores, programmable packet-processing pipeline, memory, DMA na hardware accelerators mbalimbali karibu na network interface.
Lengo si kuunda tu “chip ya usimbaji yenye kasi zaidi”. Ni kuhamisha security na packet processing hadi mahali data inapopita ili host CPU ibaki huru kwa application workload.
Control plane na data plane hutenganishwaje katika DPU kama BlueField-2?
Katika usanifu wa DPU uliochunguzwa kwenye chanzo, embedded ARM cores zinaweza kuendesha authentication, key establishment, identity verification na baadhi ya operesheni za QKD/PQC control-plane kama software. Integrated hardware engines zinaweza kuendesha symmetric encryption endelevu kama AES-GCM kwa kasi kubwa.
Kwa hiyo PQC algorithm logic inayotarajiwa kubadilika mara kwa mara hubaki katika programmable software, huku symmetric data protection inayorudiwa kwenye mamilioni ya packets ikifanyiwa offload kwenda hardware.
Kwa nini NTT na Keccak ni muhimu kwa utendaji wa PQC?
Katika lattice-based algorithms, polynomial arithmetic, matrix-vector operations, Number-Theoretic Transform (NTT) na hashing/XOF operations za SHA-3/Keccak zinaweza kuwa computational kernels muhimu.
Katika tathmini ya Intel iliyonukuliwa na kitabu, Keccak implementation iliyoboreshwa kwa AVX-512 iliripotiwa kuongeza utendaji wa ML-KEM kwa takriban mara 1,54na ML-DSA kwa takriban mara 1,64 ikilinganishwa na AVX2 implementation iliyochunguzwa katika mazingira ya liboqs.
Katika kazi ya RISC-V hardware/software co-design iitwayo QUASAR, NTT na Keccak zilichukua takriban %92–95ya muda wa ML-KEM na ML-DSA key-generation kwenye prosesa lengwa; kwa acceleration ya kernels hizi, familia za algoriti za NIST zilizotathminiwa zilipata takriban mara 2,36–3,18 end-to-end speedup, huku matumizi ya LUT yakiongezeka kwa takriban %19 ikilinganishwa na base processor.
Thamani hizi si coefficients za moja kwa moja kwa CPU au implementation nyingine. Onyo muhimu la kitabu ni kwamba 3× speedup katika primitive benchmark haitoi lazima 3× improvement katika protocol latency; bottleneck inaweza kuhamia kwenye network, memory movement au packet processing katika tabaka la juu.
Mbinu na Matokeo ya Utafiti
Muundo wa kimetodolojia wa chanzo
Kazi hii si jaribio moja la maabara wala utafiti mmoja wa benchmark. Inapanga upya utafiti wa mradi wa QUARC, tasnifu za uzamivu, viwango, ripoti za kiufundi, fasihi ya msingi ya kriptografia na tafiti za majaribio zilizochapishwa za wanachama na washirika wa QUARC kuwa maelezo ya kiufundi ya kiwango cha mfumo.
Chanzo kinasema hasa kwamba kiasi kikubwa cha nyenzo kimesanisi kutoka tasnifu za uzamivu za Abraham Cano Aguilera na Daniel Christian Lawo. Pia kimetumia tafiti nyingi za msingi kuhusu DPU-to-DPU post-quantum communication, Dilithium/Kyber na Falcon/Kyber DPU stacks, optical fiber communication, QKD/TLS integration, IPsec, MACsec, network slicing na heterogeneous DPU acceleration.
Kwa hiyo matokeo ya throughput au CPU yaliyo hapa chini si vipimo vilivyokusanywa katika setup moja ya pamoja ya majaribio ya kitabu. Ni matokeo yaliyosanisiwa kutoka majaribio mahususi ya tafiti mbalimbali za msingi za QUARC na zinazohusiana. Hardware, protocol, link speed, packet size, offload mode na traffic generator conditions si sawa katika kila jaribio.
Matokeo makuu ya jaribio la IPsec salama baada ya kvantamu
Katika mojawapo ya end-to-end optical fiber deployments zilizojadiliwa katika kitabu, DPU-equipped servers mbili ziliunganishwa kupitia takriban 240 km fiber link na IPsec tunnel ikawekwa kwa post-quantum authentication/key establishment.
| Usanidi | Takriban throughput | Maelezo |
|---|---|---|
| Rejea isiyosimbwa | 98,2 Gbit/s | Experimental baseline |
| DPU + hardware acceleration | 92,3 Gbit/s | IPsec salama baada ya kvantamu karibu na line-rate |
| DPU, bila hardware crypto acceleration | 13,3 Gbit/s | Data-plane bottleneck inaonekana wazi zaidi |
| Host/server processing | <5 Gbit/s | Hasara kubwa ya utendaji kwenye host |
Katika familia hiyo hiyo ya majaribio, wakati post-quantum IPsec processing ilifanywa kwenye server, matumizi ya host CPU yalizidi %80 katika usanidi uliotathminiwa; kwa DPU offload yalishuka hadi karibu %20 na takriban %60 ya host processing capacity ikaachwa kwa applications.
Hili halimaanishi kwamba DPU inafanya hisabati ya PQC kuwa “salama zaidi”. Usalama unatokana na primitive; mchango wa DPU ni kuhamisha cryptographic na packet-processing workload kutoka host CPU hadi execution path inayofaa zaidi.
Matokeo ya jaribio la hybrid IPsec la QKD + X25519 + ML-KEM
Katika tathmini nyingine, IKEv2 ilipanuliwa kutumia X25519, ML-KEM-1024 na QKD key material kwa njia individual, hybrid na triple-hybrid.
Kupata QKD key material kutoka Key Management System kuliongeza takriban 35 ms za latency kwenye negotiation phase. Hata hivyo, kwa kuwa bulk traffic ilichakatwa kwa hardware-accelerated AES-256-GCM kwenye DPU, data-plane throughput ilidumishwa karibu 91,1 Gbit/s .
Katika usanidi huohuo, ikiwa key material ya kutosha ilipatikana, key-renewal interval fupi hadi sekunde 1 iliweza kutumiwa bila kuvuruga encrypted data transmission.
Matokeo haya yanaonyesha wazi kwamba control-plane latency na data-plane throughput si metric ileile. Handshake inaweza kuwa ndefu kwa 35 ms, lakini uhamishaji mrefu wa data unaofuata unaweza kubaki karibu na line-rate.
Matokeo makuu ya jaribio la MACsec la daraja la 200 Gbit/s
Chanzo kinalinganisha usanidi tatu katika jaribio la optical MACsec la daraja la 200 Gbit/s: connection isiyosimbwa, software MACsec kwenye Linux kernel na DPU-offloaded MACsec.
| Usanidi | Sharti la Packet/MTU | Takriban throughput |
|---|---|---|
| Linux kernel MACsec | MTU ndogo | ≈0,3 Gbit/s |
| Linux kernel MACsec | MTU ya kawaida | ≈5 Gbit/s |
| Linux kernel MACsec | Jumbo frame | ≈13 Gbit/s |
| DPU offload MACsec | Karibu na MTU ya kawaida | ≈93,4 Gbit/s |
| DPU offload MACsec | Jumbo frame | 196 Gbit/s |
Thamani ya 196 Gbit/s ni zaidi ya %99 ya channel capacity iliyojaribiwa. Host CPU load ilikuwa takriban %81 wakati wa software processing na ikashuka hadi karibu %45 kwa DPU offload; takriban %35 ya host processing capacity ikaachiliwa.
Jaribio hili halionyeshi kwamba PQC daima hufanya kazi kwa 196 Gbit/s. Matokeo ni ya usanidi mahususi wa DPU, MACsec, optical link na jumbo-frame.
Kwa nini packet size na MTU hubadilisha throughput?
Ikiwa encryption inaangaliwa kama mathematical primitive pekee, packet header na frame overhead zinaweza kusahaulika. IPsec ESP na MACsec security fields huongeza byte za ziada kwa kila packet. Katika packets ndogo, overhead hii ya kudumu ni asilimia kubwa zaidi ya trafiki yote.
Chanzo kinaonyesha athari kubwa ya packet-level configuration katika baadhi ya tathmini za DPU IPsec. MTU kubwa/jumbo frame inaweza kuongeza throughput kwa sababu event chache za packet-processing zinahitajika kwa amount of application data ileile.
Lakini packet kubwa si optimum moja kwa moja katika kila mazingira; path MTU, fragmentation na network-device support lazima pia zitathminiwe.
Kwa nini TCP na UDP hazionyeshi faida ileile ya offload?
UDP hufanya kazi connectionless na transport-layer state ndogo, wakati TCP ina tabia za ziada kama acknowledgement, congestion control, flow control, retransmission na connection management.
Katika tathmini za DPU za 400 Gbit/s za chanzo, UDP ilionekana kufaidika sana na hardware packet offload, huku TCP ikiweza kuzuiwa zaidi ikilinganishwa na baseline isiyosimbwa. Tofauti hii inaonyesha kwamba transport-stack behavior, zaidi ya cryptographic primitive yenyewe, inaweza kuamua utendaji wa mfumo.
PQC inatekelezwaje katika virtualized na multi-tenant systems?
Katika cloud environment, VM au container nyingi zinaweza kuendesha kwenye physical host moja. Hapa usalama wa baada ya kvantamu si kusimba external Internet link pekee; logical isolation na encrypted communication paths kati ya tenants pia lazima zilindwe.
Chanzo kinachukulia Single Root I/O Virtualization (SR-IOV) kama architecture primitive muhimu. Physical network interface moja hutoa Virtual Function (VF) nyingi. Kila VM inaweza kufikia VF yake moja kwa moja na kupita sehemu ya hypervisor networking overhead kupitia DMA.
Ni nini kilipatikana katika majaribio ya virtualized 100 Gbit/s na 400 Gbit/s?
Katika deployment ya BlueField-2 ya 100 Gbit/s, virtualized PQC-IPsec network-slicing configuration yenye virtual machines 16 ilifikia takriban 71,79 Gbit/sna kudumisha takriban %95,36ya virtualized baseline isiyosimbwa.
Katika deployment ya baadaye ya BlueField-3 ya 400 Gbit/s, 16-VF-to-host UDP PQC-IPsec traffic ilifikia 392,98 Gbit/s, ambayo chanzo kinatoa kama takriban %99,99ya unencrypted baseline.
Nambari hizi hazimaanishi kwamba VM/PQC systems zote zitatoa utendaji huo. Matokeo yanaonyesha mazingira ambapo SR-IOV, DPU packet steering, UDP traffic na hardware configuration mahususi ziliboreka pamoja.
Katika multi-tenant environment, je encryption hutoa confidentiality pekee?
Chanzo kinajadili kwamba encrypted tunneling inaweza pia kupunguza baadhi ya backend service attack surfaces. Kwa mfano, packets zilizolindwa vibaya zinazojaribu kufikia RDMA endpoint zikikataliwa kwenye IPsec layer, malicious traffic inaweza kuzuiwa kufikia high-performance backend service moja kwa moja.
Hii haifanyi kriptografia kuwa sawa na intrusion-detection system. Lakini failed authentication au incorrectly protected packet telemetry inaweza kutumiwa kama ishara ya kiutendaji ya misconfiguration, abuse au denial-of-service activity.
Matokeo makuu ya utafiti
- Quantum computing haisababishi tu kudhoofika kwa classical public-key security assumptions; inaweza kubadilisha darasa la tatizo la msingi kwa RSA/DH/ECC.
- Symmetric cryptography na hash functions haziathiriwi na Shor; Grover na matokeo mengine ya quantum-search hupunguza security margin.
- PQC si teknolojia ileile na QKD; QKD inaweza kuwa complementary key-distribution tu katika miundombinu fulani.
- ML-KEM, ML-DSA na SLH-DSA ni building blocks zilizosawazishwa kwa kazi tofauti na mathematical assumptions tofauti.
- Algorithm diversity ni muhimu kupunguza hatari kwamba future cryptanalytic breakthrough moja itaathiri miundombinu yote.
- Hybrid classical+PQC deployment hutoa interoperability na assumption diversity katika kipindi cha mpito, lakini huongeza overhead na implementation complexity.
- Gharama kuu ya PQC si CPU cycle pekee; ukubwa wa key, ciphertext na signature unaweza kuathiri packetization na certificate infrastructure.
- Kwa sababu ya mgawanyo wa control-plane na data-plane, post-quantum authentication/key establishment inaweza kutumiwa pamoja na symmetric encryption ya kasi kubwa.
- Katika mazingira ya throughput kubwa sana, DPU na SmartNIC offload zinaweza kupunguza matumizi ya host CPU na kutoa encrypted throughput karibu na line-rate.
- Primitive benchmark pekee haitoshi kutabiri protocol performance; MTU, TCP/UDP behavior, memory movement na packet processing zinaweza kuwa vya kuamua.
- Kwa virtualization, SR-IOV na DPU packet steering, post-quantum encrypted multi-tenant network slicing inaweza kutekelezwa katika throughput kubwa.
- Crypto-agility ni hitaji kuu kwa quantum-resilient infrastructure ya muda mrefu.
Hitimisho ambazo utafiti hauungi mkono
Chanzo hakisemi kwamba kompyuta za kvantamu za leo zinaweza kuvunja RSA-2048 kwa kawaida katika matumizi halisi. Uhusiano kati ya physical qubit road maps na fault-tolerant cryptographic computation si wa moja kwa moja.
Chanzo hakiungi mkono hitimisho kwamba “physical qubits milioni moja zikifikiwa RSA itavunjwa kwa uhakika”. Idadi ya logical qubits zinazohitajika, error correction overhead, gate fidelity, runtime na architecture assumptions ni vya kuamua.
Chanzo hakithibitishi kwamba AES-128 itavunjwa katika ulimwengu halisi na mshambuliaji wa kvantamu kwa gharama ya classical operations \(2^{64}\) tu. Thamani hii ni maelezo ya idealized Grover query-complexity.
Chanzo hakidai kwamba ML-KEM au ML-DSA haiwezi kuvunjwa kihisabati na shambulio lolote litakalopatikana siku zijazo.
Chanzo hakisemi kwamba DPU offload ni lazima kwa kila PQC deployment. Inaonyeshwa kuwa muhimu hasa katika mazingira ya throughput kubwa; katika server/client/embedded systems zenye rate ndogo, software implementation inaweza kutosha.
Chanzo hakiwasilishi 92,3 Gbit/s, 196 Gbit/s au 392,98 Gbit/s kama utendaji wa jumla wa mifumo yote ya baada ya kvantamu. Hizi ni measurements za test platforms mahususi.
Chanzo hakisemi kwamba QKD inachukua nafasi ya PQC. Kinaeleza wazi kwamba QKD peke yake haitatui mahitaji ya authentication na digital-signature.
Chanzo hakisemi kwamba migration imekamilika kwa sababu tu PQC primitive moja imesanifishwa. PKI, certificate lifecycle, protocol compatibility, hardware, software, monitoring na operational workflows pia lazima zibadilike.
Mapungufu ya utafiti
Kitabu hakijitambulishi kama comprehensive survey au formal cryptographic monograph inayotathmini algoriti zote za baada ya kvantamu kikamilifu. Mkazo wake mkuu ni system-level deployment.
Sehemu kubwa ya matokeo ya utendaji wa vitendo imesanisiwa kutoka machapisho tofauti ya msingi ya QUARC na watafiti husika. Nambari zote hazikupimwa chini ya hardware moja, operating system moja, traffic generator moja au protocol configuration moja.
Baadhi ya figures zimepangwa upya kutoka tasnifu za uzamivu au kazi zilizochapishwa awali. Kwa hiyo hali ya hakimiliki/leseni ya visual evidence lazima itathminiwe tofauti katika kiwango cha figure caption.
Kufikia 2026, post-quantum standardization, migration guidance na cryptanalytic confidence zinaendelea kuendelezwa. Deployment landscape iliyoelezwa na kitabu inawakilisha hali ya maarifa katika tarehe ya uchapishaji.
Matokeo ya hardware acceleration yanategemea DPU, SmartNIC, CPU instruction set au RISC-V co-design mahususi. Architecture-specific speedup haihamishwi moja kwa moja kwenda platform nyingine.
Mahitaji ya utafiti na uhandisi wa siku zijazo
Kitabu kinatarajia future quantum-resilient architectures zisielekee tu kwenye cryptographic primitives mpya, bali kwenye security infrastructure iliyounganishwa zaidi inayofunika data lifecycle yote.
Mahitaji muhimu ya kiufundi ni pamoja na hardware/software co-design bora kwa dominant computational kernels kama polynomial arithmetic, NTT na Keccak; side-channel resistance yenye nguvu zaidi; constant-time implementations; reliable randomness; secure key handling; crypto-agile protocol stacks; scalable certificate lifecycle; formal analysis ya kina zaidi ya hybrid constructions; na usimamizi wa idadi kubwa ya secure connections katika highly dynamic multi-tenant cloud environment.
Chanzo pia kinaonyesha umuhimu wa kuangalia pamoja safu za usalama za data in transit, data at rest na data during processing katika confidential computing na AI workloads. PQC inaweza kufanya network transport iwe quantum-resilient; lakini memory confidentiality ya process inayoendesha au tatizo la malicious code linahitaji security mechanisms tofauti.
Maelezo ya Chanzo na Mbinu
Jina la asili la kazi: New Challenges in Post-Quantum Cryptography
Waandishi wakuu wa QUARC: Abraham Cano Aguilera; Raphael Frantz; Dimosthenis Iliadis-Apostolidis; José Luis Imaña; Sokol Kosta; Daniel Christian Lawo; Joseph Meyer; Michał Podleś; Jerónimo Sánchez García; Idelfonso Tafur Monroy; Juan José Vegas Olmos.
Mpangilio wa waandishi: Chanzo kinasema kwamba waandishi wote wakuu wa QUARC walichangia katika kuandaa kitabu na wamepangwa kwa alfabeti kwa jina la ukoo.
Mchango sawa: Hakuna tamko rasmi la “equal contribution” au uandishi wa kwanza wa pamoja. Mpangilio wa alfabeti haukutafsiriwa kama tamko la mchango sawa.
Mwandishi wa mawasiliano: Hakuna corresponding author aliyetajwa katika kurasa za mwanzo za kitabu.
Wachangiaji wa nje: Rana Abu Bakar, Faris Alhamed, Xavier Arnal i Clemente, Filippo Cugini, Simon Rommel, Carlos Rubio Garcia na Catalina Stan. Chanzo kinawataja tofauti na waandishi wakuu kama “External Contributors”.
Uandishi wa kiufundi na usanisi: Athanasios Panagiotis Pelekoudas, Aalborg University.
Jalada na mpangilio wa michoro: Emilia Castillo Frederiksen, Aalborg University.
Mradi: QUARC — Quantum Resistant Communications: Advance Learning in Applied PQC Training.
Taasisi washirika za QUARC: Eindhoven University of Technology (TU/e), Aalborg University (AAU), Complutense University of Madrid (UCM) na mshirika wa viwanda NVIDIA.
Ufadhili: European Union Horizon Europe research and innovation programme, Marie Skłodowska-Curie Actions, Grant Agreement No. 101073355.
Mchapishaji: Aalborg University Open Publishing.
Toleo: Toleo la 1.
Mwaka: 2026.
Tarehe rasmi ya uchapishaji: 7 Septemba 2026.
Idadi ya kurasa: 146.
ISBN: 97887-7642-316-2.
DOI: 10.54337/aau.quarc.
Kiungo rasmi cha uchapishaji: https://openbooks.kb.dk/aauopen/catalog/book/679
Kiungo cha DOI: https://doi.org/10.54337/aau.quarc
Aina ya chanzo: Kitabu cha utafiti wa kiufundi / usanisi wa kriptografia ya baada ya kvantamu katika kiwango cha mfumo.
Hali ya peer review: Rekodi rasmi za metadata za Aalborg hazilingani kikamilifu. Katalogi ya vitabu ya Aalborg University Open Publishing inaonyesha kazi hii katika kategoria “Books – Not peer-reviewed”, wakati rekodi ya utafiti ya Aalborg University VBN inaainisha kama “Research output: Book – Research – peer-review”. Kwa kuwa kurasa za mwanzo za PDF hazina peer-review statement tofauti na wazi, Verianla haitoi uamuzi wa mwisho kuhusu hali ya peer review na inaweka wazi kutokulingana kwa rekodi rasmi.
Leseni: Kazi kuu imechapishwa chini ya Creative Commons Attribution 4.0 International (CC BY 4.0). Hata hivyo chanzo kinaeleza kwamba figures, tables na third-party materials nyingine zilizochukuliwa au kubadilishwa kutoka kazi zilizochapishwa awali zinategemea credit line, leseni na masharti yao ya ruhusa, na isipokuwa imeelezwa wazi, CC BY 4.0 ya kitabu haiwahusu.
Wigo wa kisayansi: Kazi inaunganisha classical cryptography, symmetric data protection, public-key trust infrastructure, quantum threat model, athari za Grover na Shor, lattice cryptography, LWE/MLWE/SIS, NIST PQC standards, hybrid cryptography, crypto-agility, TLS/IPsec/MACsec, DPU/SmartNIC offload, virtualization, network slicing na system-level deployment.
Nyenzo chanzo: Kitabu kinategemea utafiti ndani ya mradi wa QUARC, hasa tasnifu za uzamivu za Abraham Cano Aguilera na Daniel Christian Lawo, machapisho ya msingi ya wanachama na washirika wa QUARC, standards, protocol specifications, technical reports, foundational research na kazi huru.
Kizuizi cha kimetodolojia: Utafiti huu haujawasilishwa kama PRISMA-type systematic literature review au quantitative meta-analysis. Kusudi la kitabu si kulinganisha algoriti zote za baada ya kvantamu, bali kufundisha quantum-resistant cryptography kama tatizo la deployment na infrastructure na kuunganisha na majaribio ya mifumo halisi.
Upatikanaji wa data: Hakuna “Data Availability Statement” tofauti ya mtindo wa makala iliyobainika katika kitabu. Sehemu kubwa ya performance data imesanisiwa kutoka matokeo ya tafiti za msingi zilizochapishwa awali na kuorodheshwa katika marejeo.
Mgongano wa maslahi: Hakuna tamko wazi la “Conflicts of Interest” katika muundo wa kawaida wa makala lililobainika katika sehemu za mwanzo au mwisho za kitabu; kwa hiyo hakuna tamko la ziada nje ya chanzo lililotolewa kuhusu mgongano wa maslahi.
Idhini ya maadili: Kazi hii si ripoti ya washiriki wa binadamu, clinical intervention au animal experiment. Hata hivyo kwa kuwa PDF haina ethics statement tofauti katika muundo wa kawaida wa makala, haikuongezwa kauli rasmi isiyopo kwenye chanzo kwamba “idini ya maadili haikuhitajika”.
Kikomo cha tafsiri ya kvantamu: Physical qubit roadmaps haziamui moja kwa moja lini cryptographically relevant fault-tolerant quantum computer itapatikana. RSA-2048 factoring resource estimates ni makadirio ya utafiti yanayotegemea error-correction, gate fidelity, architecture na runtime assumptions fulani; si makadirio ya kalenda.
Kikomo cha usalama wa baada ya kvantamu: Kauli “Quantum-resistant” haimaanishi kinga kamili ya kihisabati dhidi ya mashambulizi yote ya siku zijazo. Usalama hutathminiwa chini ya classical/quantum attacks zinazojulikana na hardness assumptions maalumu.
Kikomo cha tafsiri ya matokeo ya utendaji: Thamani za 92,3 Gbit/s IPsec, 196 Gbit/s MACsec, 71,79 Gbit/s virtualized 100G deployment na 392,98 Gbit/s 400G deployment zinahusiana na majaribio tofauti ya msingi na hardware/software configurations maalumu. Thamani hizi si universal performance guarantee kwa mifumo yote ya PQC.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *