


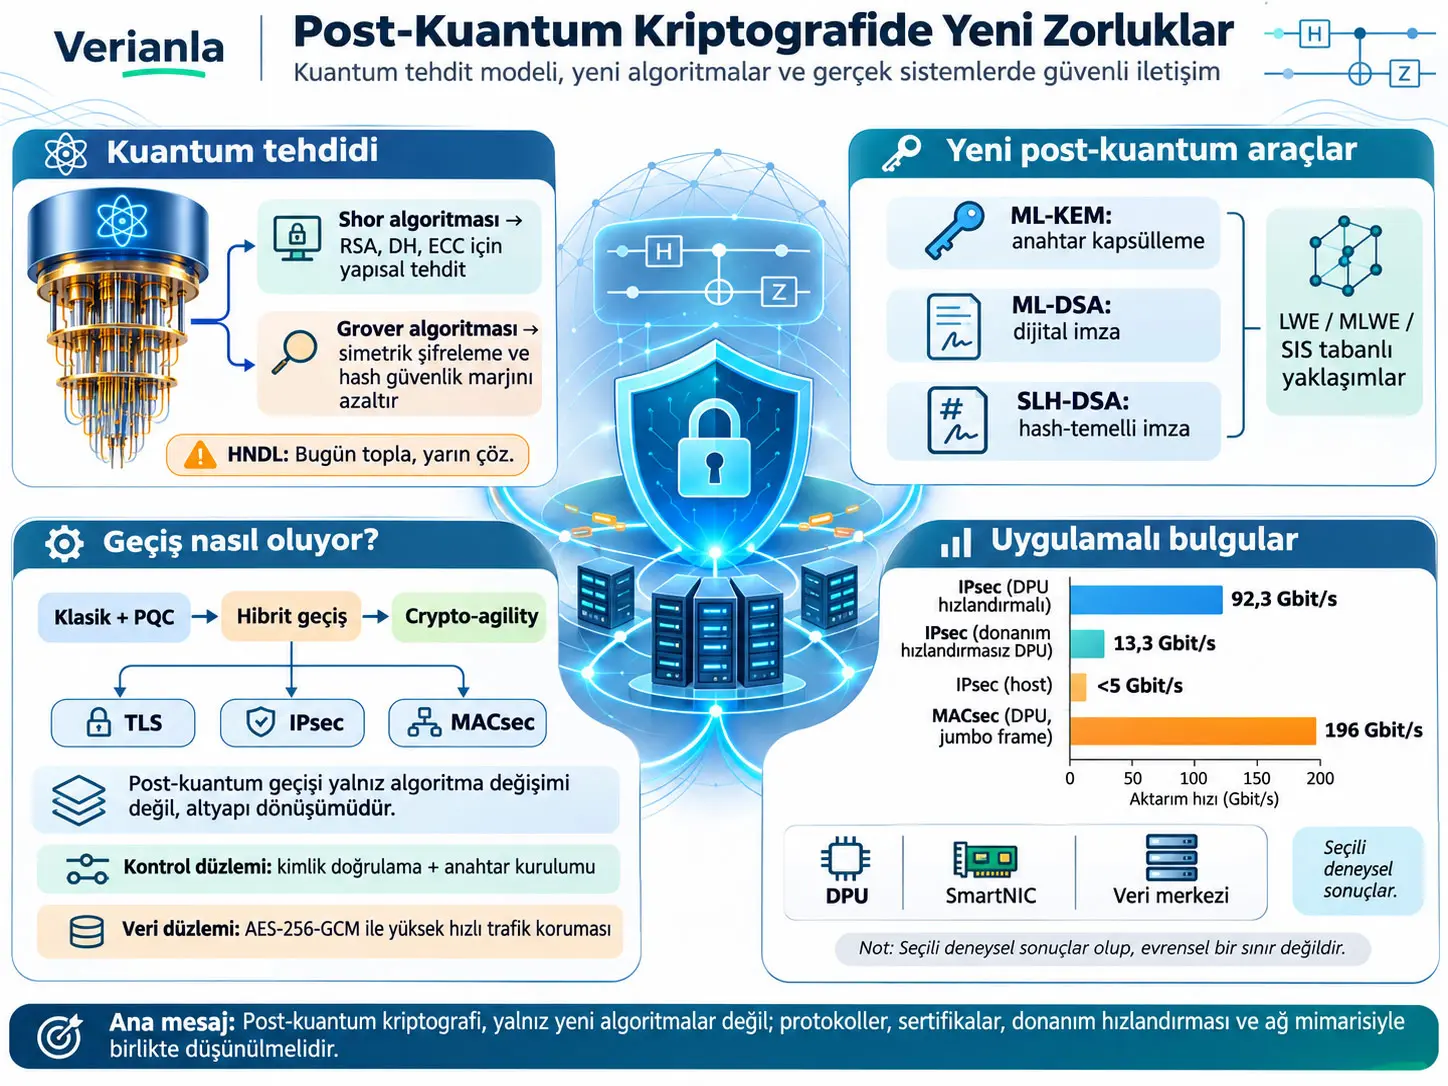
Пост-кванттык криптография (Post-Quantum Cryptography, PQC), классикалык компьютердик инфраструктурада иштеп туруп, жетиштүү кубаттуу кванттык чабуулчуга каршы да коопсуз бойдон калууга багытталган криптографиялык механизмдердин үй-бүлөсү. New Challenges in Post-Quantum Cryptography аттуу техникалык китеп кванттык коркунучту жаңы алгоритмдерди тандоо маселеси катары гана эмес; сертификаттарды, ачкычтарды орнотууну, TLS, IPsec, MACsec, PKI, операциялык системанын тармактык стектерин, аппараттык тездеткичтерди, виртуалдаштырууну жана маалымат борборлорунун архитектураларын биргелешип өзгөртүүнү талап кылган инфраструктуралык өтүү катары карайт. Китептин негизги жыйынтыгы — пост-кванттык коопсуздук математикалык жактан коопсуз алгоритмди тандоо менен эле камсыздалбайт; алгоритм протоколго, аппараттык камсыздоого, маалымат жолуна, ачкычтарды башкарууга жана реалдуу өндүрүмдүүлүк шарттарына туура жайгаштырылышы керек.
Кванттык коркунуч бардык криптографияга бирдей таасир этпейт. Shor алгоритми жетиштүү кубаттуу, каталары оңдолгон кванттык компьютерде бүтүн сандарды факторлорго ажыратуу жана дискреттик логарифм маселелерин натыйжалуу чече алгандыктан, RSA, классикалык Diffie–Hellman, эллиптикалык ийри сызыктагы Diffie–Hellman жана аларга негизделген санариптик кол тамга системаларынын математикалык негизин түзүмдүк жактан коркунучка салат. Grover алгоритми болсо симметриялуу ачкычты издөө жана hash preimage издөө үчүн квадраттык ылдамданууну берет. Ошондуктан AES сыяктуу симметриялуу шифрлер “Shor тарабынан бузулган RSA” менен бирдей абалда эмес: чоңураак ачкыч коопсуздук запасын көбөйтө алса, RSA же ECC үчүн ачкычтын көлөмүн гана чоңойтуу негизги маселени чечпейт.
Китеп NISTтин ML-KEM, ML-DSA жана SLH-DSA стандарттары менен түзүлгөн жаңы пост-кванттык курулуш блокторун; ошондой эле ML-KEM негизделген Module Learning With Errors (MLWE), ML-DSAда роль ойногон MLWE/SIS үй-бүлөсүн, hash-негизиндеги кол тамгаларды, code-based HQCни, иштелип жаткан FN-DSAны жана stateful hash-based XMSS/LMS сыяктуу альтернативаларды түшүндүрөт. Бул жердеги “квантка туруктуу” деген сөз келечектеги бардык математикалык чабуулдарга каршы абсолюттук жана түбөлүк коопсуздукту билдирбейт. Анын мааниси — бул системалардын коопсуздугу бүгүн белгилүү натыйжалуу классикалык же кванттык алгоритмдер менен чечилбеген ар түрдүү математикалык маселелердин үй-бүлөлөрүнө таянат.
Китептин колдонмо бөлүмдөрү теорияны реалдуу инфраструктуралык тажрыйбалар менен байланыштырат. Булакта каралган DPU негизиндеги пост-кванттык коопсуз IPsec тажрыйбасында 100 Gbit/s класстагы байланышта аппараттык тездетилген шифрленген трафик болжол менен 92,3 Gbit/sга жеткенде, шифрленбеген эталон болжол менен 98,2 Gbit/s болгон; ошол эле түзүлүштө аппараттык криптографиялык тездеткичи жок DPU болжол менен 13,3 Gbit/s, ал эми host үстүндө иштеген чечим 5 Gbit/sден төмөн бойдон калган. Башка 200 Gbit/s класстагы MACsec тажрыйбасында DPU offload менен jumbo frame колдонулганда 196 Gbit/s шифрленген throughput билдирилген. Бул жыйынтыктар “PQC ар бир системада аппараттык тездеткичти талап кылат” деген тыянакты далилдебейт; өтө жогорку ылдамдыктагы маалымат жолдорунда криптографиялык жана пакет иштетүү чыгымдарынын архитектуралык жайгашуусу чечүүчү болушу мүмкүн экенин көрсөтөт.
Изилдөөнүн негизги системалык билдирүүсү мындай: пост-кванттык өтүү RSAны ML-KEM менен же ECDSAны ML-DSA менен алмаштыруу гана эмес. Ачкычтын жана кол тамганын өлчөмдөрүнүн чоңоюшу пакеттин фрагментациясына, certificate өлчөмүнө, handshake кечигүүсүнө, эс тутумдагы маалымат кыймылына жана тармактык шайкештикке таасир этиши мүмкүн. Ошондуктан crypto-agility, башкача айтканда бүт архитектураны кайра жазбастан алгоритмдерди өзгөртө алуу, пост-кванттык коопсуздуктун узак мөөнөттүү талабы болуп саналат.
Пост-Кванттык Криптография Деген Эмне жана Ал Кванттык Криптографиядан Эмнеси Менен Айырмаланат?
Пост-кванттык криптография классикалык процессорлордо, серверлерде жана тармактык түзмөктөрдө колдонулуучу, бирок коопсуздук божомолдорунда кванттык чабуулчуну да эсепке алган классикалык криптографиялык алгоритмдерди билдирет; Quantum Key Distribution (QKD) болсо ачкычтарды бөлүштүрүүдө кванттык физикалык каналдарды колдонгон башка технология жана PQCнин ордуна жүрүүчү жалпы максаттагы санариптик кол тамга, сертификат же Internet масштабындагы аутентификация системасы эмес.
Кванттык коркунучту түшүнүүдөн мурда классикалык криптографияда “коопсуздук” деген эмне?
Заманбап криптографияда коопсуздук алгоритмди жашырууга эмес, математикалык чабуулчу моделине таянат. Булак коопсуздуктун эки негизги түшүнүгүн айырмалайт: шартсыз же кемчиликсиз коопсуздук жана эсептөөчү коопсуздук.
Кемчиликсиз купуялуулукта ciphertext plaintext жөнүндө маалымат бербеши керек. Булак муну узундугу бирдей эки мүмкүн болгон билдирүү үчүн төмөнкү шарт менен көрсөтөт:
\[ \Pr[E(k,m_0)=c]=\Pr[E(k,m_1)=c] \]
Бул жерде \(E\) — шифрлөө амалы, \(k\) — ачкыч, \(m_0\) жана \(m_1\) — эки мүмкүн болгон ачык билдирүү, \(c\) — байкалган ciphertext. Теңдик байкалган ciphertext кайсы билдирүү шифрленгендиги тууралуу чабуулчуга статистикалык артыкчылык бербей турганын билдирет.
Булак бул класстын классикалык мисалы катары One-Time Padти келтирет:
\[ E(m,k)=m\oplus k \]
\[ D(c,k)=c\oplus k \]
\(\oplus\) — бит деңгээлиндеги XOR амалы. Коопсуздук күчүндө болушу үчүн ачкыч билдирүүдөй узун, чыныгы кокустук жана бир гана жолу колдонулган болушу керек. Бул шарттар чоң тармактарда ачкычтарды түзүү, бөлүштүрүү жана сактоо жагынан өтө кымбат болгондуктан, заманбап инфраструктуранын чоң бөлүгү эсептөөчү коопсуздукка таянат.
Эсептөөчү коопсуздук деген эмне?
Эсептөөчү коопсуздукта максат эки мүмкүн болгон абалды математикалык жактан таптакыр бирдей кылуу эмес, жетиштүү ресурстары бар эч бир чабуулчу аларды маанилүү ийгилик менен айырмалай албашын камсыз кылуу.
Булакта айырмалоо артыкчылыгы төмөнкүдөй берилет:
\[ Adv_A(\lambda)=\Pr[b'=b]-\frac{1}{2} \]
Бул жерде \(A\) — чабуулчу, \(\lambda\) — коопсуздук параметри, \(b\) — шифрленген эки билдирүүнүн кайсынысы тандалганын көрсөткөн жашыруун бит, ал эми \(b'\) — чабуулчунун божомолу. Кокустук божомолдун ийгилиги \(1/2\). Коопсуз түзүлүштө чабуулчунун мындан жогору артыкчылыгы \(\lambda\) өскөн сайын көңүлгө алгыс болушу күтүлөт.
“128-bit коопсуздук” деген сөз бул асимптотикалык аныктама менен бир нерсе эмес. Булак муну тиешелүү чабуул моделинде эң жакшы белгилүү чабуул болжол менен \(2^{128}\) тартибиндеги негизги амалдарды талап кылган конкреттүү коопсуздук максаты катары түшүндүрөт.
Эмне үчүн симметриялуу шифрлөө Internetтин маалымат ташуучу кыймылдаткычы болуп саналат?
Симметриялуу шифрлөө системасы булакта:
\[ \mathcal{E}=(KeyGen,Enc,Dec) \]
деп аныкталат. Тууралык шарты:
\[ Dec_k(Enc_k(m))=m \]
түрүндө. Ошол эле бөлүшүлгөн \(k\) ачкычы маалыматты коргоо жана кайра ачуу үчүн колдонулат.
AES заманбап инфраструктурада кеңири колдонулган блоктук шифрлердин бири. Ал 128 bit блокторду иштетет жана 128, 192 же 256 bit ачкыч варианттарын берет. AES өзү туруктуу өлчөмдөгү блокту өзгөртүү гана. Узун маалымат агымдарын коопсуз иштетүү үчүн GCM сыяктуу иштөө режимдери колдонулат.
AES-GCM, counter-mode шифрлөөнү authentication механизми менен бириктирген Authenticated Encryption with Associated Data (AEAD) түзүлүшү. Мунун аркасында confidentiality гана эмес, билдирүү өзгөртүлгөн-өзгөртүлбөгөнүн текшерүү да ошол эле түзүлүштө жүргүзүлүшү мүмкүн. TLS, IPsec жана MACsec сыяктуу протоколдордо жогорку ылдамдыктагы data plane симметриялуу шифрлөөгө таянганынын себеби — ал ачык ачкычтуу амалдарга караганда кыйла жогорку throughput бере алат.
Hash функцияларынын негизги коопсуздук касиеттери кайсылар?
Булак hash функциясын:
\[ H:\{0,1\}^{*}\rightarrow\{0,1\}^{n} \]
деп аныктайт. Өзгөрмө узундуктагы кирүүдөн туруктуу \(n\)-bit чыгуу түзүлөт.
Preimage resistance, берилген \(y\) hash чыгышынан \(H(x)=y\) шартын аткарган \(x\)ти табуу кыйын болушу. Second-preimage resistance, белгилүү бир \(x\) берилгенде ошол эле hashти берген башка \(\hat{x}\)ти табуу кыйын болушу. Collision resistance болсо ар кандай эки башка \(x\) жана \(\hat{x}\) үчүн \(H(x)=H(\hat{x})\) кагылышуусун табуу кыйын болушу.
Пост-кванттык алгоритмдерде чоң көлөмдөгү псевдококустук маалыматты түзүү зарыл болгондуктан, классикалык туруктуу өлчөмдөгү hash чыгыштарына кошумча SHAKE сыяктуу Extendable-Output Function (XOF) түзүлүштөрү маанилүү:
\[ X:\{0,1\}^{*}\rightarrow\{0,1\}^{*} \]
XOF колдонуучу каалаган узундуктагы чыгышты бере алат. ML-KEM жана ML-DSA сыяктуу lattice-based системаларда матрицаларды компакт seed маанилеринен детерминисттик түзүү жана noise үлгүлөө сыяктуу амалдарда бул касиет маанилүү.
MAC, санариптик кол тамга жана AEAD бир эле нерсеби?
Жок. Message Authentication Code (MAC) бөлүшүлгөн жашыруун ачкыч менен билдирүүнүн бүтүндүгүн жана булактын аутентификациясын камсыз кылат:
\[ \tau\leftarrow Tag_k(m) \]
\[ Verify_k(m,\tau)=1 \]
Бирок жөнөтүүчү жана текшерүүчү ошол эле жашыруун ачкычты билгендиктен, MAC жалпыга ачык текшерүүнү же классикалык маанидеги санариптик кол тамганын милдетин аткарбайт. Санариптик кол тамгада болсо private key менен кол коюлган маалымат жалпыга таратылуучу public key аркылуу текшерилет.
Ачык ачкычтуу криптография кайсы маселени чечет?
Симметриялуу системалардын эң маанилүү маселеси — эки тарап коопсуз байланыш башталганга чейин жалпы сырды кантип түзөт. Ачык ачкычтуу криптография бул маселени public/private key жуптары менен чечет.
Public-key encryption системасы булакта \((KeyGen,Enc,Dec)\) алгоритмдери менен берилет. \(KeyGen(1^\lambda)\) бир \((pk,sk)\) жуп түзөт; \(pk\) жалпыга ачык болушу мүмкүн, \(sk\) жашыруун сакталат.
KEM деген эмне?
Key Encapsulation Mechanism (KEM), чоң билдирүүлөрдү түздөн-түз шифрлөөнүн ордуна эки тарап ортосунда симметриялуу шифрлөөгө колдонулуучу жалпы secret түзүү үчүн иштелип чыккан механизм:
\[ KeyGen \rightarrow (pk,sk) \]
\[ Encaps(pk)\rightarrow(c,ss) \]
\[ Decaps(sk,c)\rightarrow ss \]
Бул жерде \(c\) — encapsulation ciphertext, ал эми \(ss\) — эки тарап тең бирдей алган shared secret. ML-KEM пост-кванттык тармак протоколдорунда ачкыч орнотуу үчүн борбордук орунда турушунун себеби ушул.
RSA кайсы математикалык божомолго таянат?
RSAда эки чоң жөнөкөй сан \(p\) жана \(q\) тандалып:
\[ N=pq \]
түзүлөт. Коопсуздук \(N\) гана белгилүү болгондо \(p\) жана \(q\) натыйжалуу кайра табылбайт деген божомол менен байланыштуу.
Булак RSA шифрлөөсүн негизги түрдө:
\[ c=m^e \bmod N \]
деп көрсөтөт. Private exponentти алуу \(N\)нин факторизациялык түзүлүшү менен байланыштуу. Shor алгоритми бүтүн сан факторизациясын кванттык компьютерде натыйжалуу чече алгандыктан, RSA үчүн бул жөн гана “бир аз ылдамыраак чабуул” эмес; системанын негизги математикалык божомолун жокко чыгарат.
Эмне үчүн Diffie–Hellman Shor чабуулуна ачык?
Diffie–Hellman дискреттик логарифм маселесинин татаалдыгына таянат. Циклдик \(G\) тобунда generator \(g\) жана жашыруун \(\alpha\) үчүн:
\[ u=g^{\alpha} \]
берилгенде \(\alpha\)ны кайра табуу классикалык чабуулчу үчүн кыйын болушу күтүлөт.
Alice жашыруун \(\alpha\), Bob жашыруун \(\beta\) тандаса, тараптар жалпыга ачык:
\[ g^\alpha,\qquad g^\beta \]
маанилерин жөнөтө алышат. Экөө тең:
\[ g^{\alpha\beta} \]
жалпы сырын түзө алышат. Чабуулчу discrete logarithm чече алса, \(\alpha\) же \(\beta\)ны калыбына келтирип, протоколду бузууга мүмкүнчүлүк алат.
Эмне үчүн ECC кичирээк ачкычтарды колдоно алган?
Эллиптикалык ийри системаларында негизги татаалдык Elliptic-Curve Discrete Logarithm Problem болуп саналат. \(P\) белгилүү чекит, \(k\) жашыруун скаляр болсо:
\[ Q=kP \]
берилгенде \(k\)ны кайра табуу кыйын деп болжолдонот. Классикалык чабуул моделинде бул түзүлүш RSA сыяктуу системаларга салыштырмалуу кыйла кичине параметрлер менен жогорку коопсуздук бере алат. Бирок Shor алгоритми discrete logarithm үй-бүлөсүн бутага алгандыктан, кичине ачкыч артыкчылыгы ECCни пост-кванттык коопсуз кылбайт.
Эмне үчүн PKI пост-кванттык өтүүнүн эң татаал бөлүктөрүнүн бири?
Public Key Infrastructure (PKI) — public keyлерди реалдуу идентификациялар менен байланыштырган certificate authority, X.509 certificate, intermediate certificate жана root certificate чынжырларынан турган ишеним инфраструктурасы. Сервер public keyди эле берсе, анын ким экенин далилдебейт; сертификат чынжыры бул keyдин белгилүү идентификация менен байланышын кол коёт.
Кванттык коркунуч session key exchangeке гана эмес, сертификат чынжырындагы санариптик кол тамгаларга да таасир этет. Эгер root же intermediate CA колдонгон квантка ачык кол тамга алгоритми келечекте ишенимдүүлүгүн жоготсо, маселе бир байланышта гана эмес, ошол CAга таянган бүт аутентификация чынжырында пайда болот.
Кванттык Компьютер Криптографияга Так Кантип Коркунуч Жаратат?
Кванттык компьютер криптографияны “бардык шифрлерди бир убакта буза турган” бир механизм менен эмес, айрым математикалык маселелер класстарында классикалык алгоритмдерден таптакыр башка татаалдык берген кванттык алгоритмдер менен коркунучка салат; Shor алгоритми RSA/DH/ECC сыяктуу ачык ачкычтуу системалардын негизин түзүмдүк жактан жок кылса, Grover алгоритми симметриялуу ачкыч жана preimage издөөсүнө квадраттык ылдамдануу берип, коопсуздук запасын азайтат.
Кубит, физикалык кубит жана логикалык кубиттин айырмасы эмне үчүн маанилүү?
Китеп кванттык коркунучту баалоодо “канча кубит бар?” деген суроо гана жаңылыштыкка алып келерин өзгөчө белгилейт. Реалдуу түзмөктөгү физикалык кубит катага жана decoherenceке дуушар болот. Криптографиялык масштабдагы узак Shor эсептөөнү аткаруу үчүн каталарды оңдоо аркылуу түзүлгөн ишенимдүү логикалык кубиттер керек. Бир логикалык кубитке керектелүүчү физикалык кубиттердин саны ката деңгээлине, error-correction кодуна, gate fidelityге жана архитектурага жараша болот.
Ошондуктан өндүрүүчүнүн road mapында “бир миллион физикалык кубит” көрүнүшү автоматтык түрдө “RSA-2048 бузулушу мүмкүн” дегенди билдирбейт.
RSA-2048 үчүн берилген кванттык ресурс баалары эмнени көрсөтөт?
Китептин киришиндеги 1.1-сүрөт кванттык аппарат road mapтарын RSA-2048 факторизациясы боюнча айрым изилдөө баалары менен салыштырат; булак бул графиктин иллюстративдүү экенин, божомол эмес экенин өзгөчө белгилейт.
Gidney жана Ekeråнын мурдагы баасында RSA-2048 болжол менен 20 миллион ызы-чуулуу физикалык кубит менен болжолдуу 8 саатта факторизацияланышы мүмкүн экени эсептелген. Китепте берилген Gidneyнин 2025-жылдагы кайра карап чыгуусу ошол эле негизги физикалык-аппараттык божомолдор сакталып турганда факторизация жана fault-tolerant implementation багытындагы алгоритмдик прогресстин аркасында болжолдуу талапты бир миллиондон аз ызы-чуулуу физикалык кубитке жана убакытты бир жумадан азга түшүргөн.
Бул сандар кванттык компьютер кайсы күнү жасаларын көрсөтпөйт. Негизги илимий билдирүү — криптографиялык коркунуч чеги аппараттык өнүгүүдөн гана эмес, алгоритмдердеги жана каталарды оңдоо ыкмаларындагы прогресстен да өзгөрүшү мүмкүн.
Grover алгоритми AESти “бузабы”?
Классикалык exhaustive key search үчүн \(|K|\)-bit ачкыч мейкиндигинде идеалдуу татаалдык:
\[ O(2^{|K|}) \]
болсо, Grover алгоритми ideal quantum query моделинде муну болжол менен:
\[ O(2^{|K|/2}) \]
деңгээлине түшүрөт.
Ошондуктан AES-128 үчүн кээде “квант шартында болжол менен 64-bit security” деген кыска сөз колдонулат. Булак бул реалдуу чабуул чыгымын толук көрсөтпөгөн idealized query-complexity салыштыруусу экенин өзгөчө белгилейт. Реалдуу Grover чабуулу AESти reversible quantum circuit катары ишке ашырууну, узак coherent эсептөөнү, fault toleranceти жана өтө чоң физикалык ресурстарды талап кылат.
Демек, симметриялуу шифрлөө Shorдун RSAга тийгизген таасири сыяктуу түзүмдүк жактан жок болуп кетпейт. Чоңураак ачкыч өлчөмү коопсуздук запасын көбөйтө алат; ошондуктан AES-256 пост-кванттык пландоодо маанилүү роль ойнойт.
Hash функцияларына кванттык чабуул кандай таасир этет?
\(n\)-bit hashтин preimage издөөсү классикалык идеалдуу моделде болжол менен:
\[ O(2^n) \]
болсо, Grover менен:
\[ O(2^{n/2}) \]
quantum query деңгээлине түшүшү мүмкүн.
Collision search үчүн булак Brassard–Høyer–Tapp жыйынтыгын болжол менен:
\[ O(2^{n/3}) \]
quantum query катары берет. Бул жыйынтыктар hash функциялары таптакыр колдонулбай калат дегенди билдирбейт; чыгыш узундугу жана максаттуу коопсуздук деңгээли тандалганда кванттык чабуулдун чыгымы эсепке алынышы керек.
Shor алгоритминин таасири эмне үчүн кыйла радикалдуу?
Grover чабуулу издөө чыгымынын даража көрсөткүчүн эки эсе азайтса, Shor алгоритми integer factorization жана discrete logarithm маселелери үчүн полиномдук убакытта иштеген кванттык алгоритм берет. Ушул айырмачылыктан улам RSA, DH, ECDH, ECDSA жана EdDSA сыяктуу түзүлүштөрдү чоңураак классикалык параметр тандоо менен гана сактап калууга болбойт.
Мисалы, RSA-2048дин ордуна RSA-4096 колдонуу классикалык чабуулдун чыгымын көбөйтөт; бирок Shor шартында негизги маселе кайра эле polynomial-time классына өткөндүктөн, ошол эле математикалык үй-бүлөдө ачкычты чоңойтуу туруктуу чечим эмес.
NIST өтүү баскычтары эмнени билдирет?
| Механизм | Классикалык коопсуздук күчү | Бул күндөн кийин колдонуудан чыгаруу максаты | Бул күндөн кийин уруксат бербөө максаты |
|---|---|---|---|
| Finite-field DH | 112 bit | 2030 | 2035 |
| Finite-field DH | ≥128 bit | Көрсөтүлгөн эмес | 2035 |
| Elliptic-curve DH | 112 bit | 2030 | 2035 |
| Elliptic-curve DH | ≥128 bit | Көрсөтүлгөн эмес | 2035 |
| RSA | 112 bit | 2030 | 2035 |
| RSA | ≥128 bit | Көрсөтүлгөн эмес | 2035 |
| ECDSA | 112 bit | 2030 | 2035 |
| ECDSA | ≥128 bit | Көрсөтүлгөн эмес | 2035 |
| EdDSA | ≥128 bit | Көрсөтүлгөн эмес | 2035 |
Бул даталар кванттык компьютер RSAны качан бузарын божомолдогон даталар эмес. Китеп аларды migration planning баскычтары катары көрсөтөт.
NIST post-quantum security categories эмнени өлчөйт?
| Категория | Эталондук чабуул түрү | Эталондук мисал |
|---|---|---|
| 1 | 128-bit блоктук шифрге key search | AES-128 |
| 2 | 256-bit hash үстүндө collision search | SHA-256 |
| 3 | 192-bit блоктук шифрге key search | AES-192 |
| 4 | 384-bit hash үстүндө collision search | SHA-3-384 |
| 5 | 256-bit блоктук шифрге key search | AES-256 |
Булар “5-категориядагы алгоритм сөзсүз 256-bit кванттык коопсуз” деген жөнөкөй теңдик эмес. Максат — ар түрдүү пост-кванттык parameter setтерди тааныш симметриялуу security targets менен салыштырууга боло турган эталондук системага жайгаштыруу.
Harvest Now, Decrypt Later эмне үчүн кванттык компьютер пайда боло электе эле көйгөй жаратат?
Harvest Now, Decrypt Later (HNDL), чабуулчу бүгүн ача албаган шифрленген трафикти жазып алып, келечекте жетиштүү кванттык эсептөө күчү пайда болгондо аны артка кайрылып чечүүгө аракет кылуусу.
Ошондуктан маалыматты коргоо мөөнөтү бүгүнкү криптографиялык системанын жашоо мөөнөтү менен гана эмес, келечектеги чабуул мүмкүнчүлүгү менен бирге каралышы керек. Көп жылдар жашыруун калышы керек болгон маалымат бүгүн квантка ачык public-key системасы менен корголсо, келечекте ачуу үчүн азыртан эле чогултулушу мүмкүн.
Ошондуктан булак PQC migrationды келечекте кванттык компьютер пайда болгондон кийин баштала турган жаңыртуу катары эмес, бүгүнтөн тартып жасалышы керек болгон инфраструктуралык пландоо катары карайт.
LWE, MLWE жана SIS Пост-Кванттык Криптографиянын Математикалык Негизин Кантип Түзөт?
LWE, MLWE жана SIS классикалык RSAнын факторизациясына же ECCнин дискреттик логарифм божомолуна караганда, жогорку өлчөмдүү lattice түзүлүштөрүндө ызы-чуулуу сызыктуу байланыштарды чечүүнүн же белгилүү кыска векторлорду табуунун татаалдыгына негизделген маселелер үй-бүлөлөрү; ML-KEM жана ML-DSA сыяктуу стандарттардын коопсуздугу ушул үй-бүлөлөр менен байланышкан жана бүгүн аларды Shor алгоритминдей натыйжалуу чечкен белгилүү кванттык алгоритм жок.
Lattice деген эмне?
Бир lattice/тор, \(\mathbb{R}^n\) ичинде белгилүү basis векторлорунун бүтүн сан коэффициенттери менен түзүлгөн дискреттик чекиттердин жыйындысы. Булакта:
\[ L(b_1,\ldots,b_n) = \left\{ \sum_{i=1}^{n} a_i b_i \;\middle|\; a_i\in\mathbb{Z} \right\} = \{Ba\mid a\in\mathbb{Z}^{n}\} \]
деп аныкталат.
\(b_1,\ldots,b_n\) — linearly independent basis векторлору. \(B\) — бул векторлор түзгөн basis matrix. Бир эле lattice таптакыр башка basisтер менен көрсөтүлүшү мүмкүн. Криптографиялык татаалдыктардын маанилүү бөлүгү бир эле геометриялык түзүлүштүн “оңой” жана “кыйын” көрүнүштөрү болушу мүмкүн экенин пайдаланат.
Булак эки өлчөмдүү окутуучу мисалда:
\[ B= \begin{bmatrix} 2 & 0\\ 1 & 3 \end{bmatrix} \]
basis матрицасын колдонот. Реалдуу пост-кванттык системалар эки өлчөмдүү эмес; алар кыйла жогорку өлчөмдүү жана көбүнчө полиномдук шакектер/модулдар камтылган түзүлүштөрдө иштейт.
LWE деген эмне?
Learning With Errors маселесинде \(n\ge1\), \(q\ge2\), жашыруун:
\[ s\in\mathbb{Z}_{q}^{n} \]
жана ката бөлүштүрүлүшү \(\chi\) аныкталат.
Ар бир үлгүдө:
\[ a\leftarrow\mathbb{Z}_{q}^{n},\qquad e\leftarrow\chi \]
тандалып, чабуулчуга:
\[ (a,\langle a,s\rangle+e) \in \mathbb{Z}_{q}^{n}\times\mathbb{Z}_{q} \]
жуп берилет. Амалдар modulo \(q\) боюнча аткарылат.
Эгер \(e=0\) болсо, жетиштүү сандагы сызыктуу теңдемелерден \(s\)ти табуу кадимки сызыктуу алгебра маселесине айланышы мүмкүн эле. LWEнин коопсуздук интуициясы — ар бир теңдемеге кичине, бирок түзүмдүү ката кошуу жашыруун векторду калыбына келтирүүнү татаал lattice маселесине айлантат.
Search-LWE, жетиштүү үлгүлөрдөн \(s\)ти табууга аракет кылат. Decision-LWE, бул ызы-чуулуу үлгүлөрдү толугу менен uniform random элементтерден айырмалоого аракет кылат.
MLWE эмне үчүн LWEден айырмаланат?
Module Learning With Errors (MLWE), LWE түзүлүшүн байыраак algebraic ring/module чөйрөсүнө өткөрөт. Булак:
\[ R_q=R/qR \]
quotient ring жана \(d\ge1\) module rankти аныктайт. Жашыруун:
\[ s\in R_q^d \]
болгондо:
\[ a\leftarrow R_q^d,\qquad e\leftarrow\chi \]
жана чыгыш:
\[ (a,\langle a,s\rangle+e) \]
түрүндө.
Бул structure практикалык schemeдерди компакттуу жана ылдамыраак кыла алат. ML-KEM жана ML-DSAдагы “ML” префикси ушул Module-Lattice түзүлүшүн билдирет.
SIS маселеси деген эмне?
Short Integer Solution (SIS) маселесинде public:
\[ A\in\mathbb{Z}_{q}^{n\times m} \]
матрица берилет. Максат — нөл эмес жана жетиштүү кыска:
\[ z\in\mathbb{Z}^{m} \]
табуу жана төмөнкү эки шарт аткарылышы керек:
\[ \|z\|\le\beta \]
\[ Az\equiv0\pmod q \]
\(\beta\) — кабыл алынган norm чеги. “Бир чечим табуу” өзү жетишсиз; solution ошол эле учурда кыска болушу керек. SIS тибиндеги божомолдор lattice-based signature системаларында маанилүү.
“Lattice-based коопсуздук” эмне үчүн абсолюттук коопсуздук дегенди билдирбейт?
Булак учурдагы lattice маселелер үй-бүлөлөрүн Shor сыяктуу polynomial timeда чечкен белгилүү кванттык алгоритм жок экенин айтат. Бирок “белгисиз” менен “математикалык жактан мүмкүн эместиги далилденген” бирдей нерсе эмес. Жаңы cryptanalysis, жакшыраак lattice reduction ыкмалары же жаңы quantum algorithms коопсуздукту баалоону өзгөртө алат.
Ошондуктан NIST parameter selection классикалык чабуулдарды гана эмес, белгилүү quantum attacks жана конкреттүү коопсуздук бааларын да эске алат.
Пост-кванттык криптография кайсы математикалык үй-бүлөлөрдү колдонот?
| Үй-бүлө | Мисал | Негизги коопсуздук ыкмасы | Практикалык мүнөз |
|---|---|---|---|
| Торчо-негизиндеги | ML-KEM, ML-DSA, FN-DSA | LWE/MLWE/SIS/NTRU үй-бүлөсү | Жогорку өндүрүмдүүлүк; ачкыч/кол тамга артефакттары чоңураак болушу мүмкүн |
| Hash-негизиндеги | SLH-DSA, XMSS, LMS | Криптографиялык hash коопсуздугу | Консервативдүү божомол; айрыкча SLH-DSAда чоң кол тамга чыгымы |
| Код-негизиндеги | HQC | Error-correcting code decoding маселелери | Latticeтен тышкаркы коопсуздук ар түрдүүлүгү |
| Көп өзгөрмөлүү | Тарыхый талапкерлер | Multivariate polynomial system чечүүнүн татаалдыгы | Айрым талапкерлер олуттуу cryptanalysis менен четтетилген |
Китеп Rainbowдун практикада бузулушун пост-кванттык дүйнөдө жаңы математикалык үй-бүлөнү тандоо гана жетишсиз экенине мисал катары колдонот. Жаңы системалар узак мөөнөттүү ачык cryptanalysis процессинен өтүшү керек.
ML-KEM деген эмне?
ML-KEM (Module-Lattice-Based Key-Encapsulation Mechanism), NIST FIPS 203тө стандартташтырылган жана CRYSTALS-Kyber ишинен келип чыккан module-lattice негизиндеги key encapsulation механизми.
ML-KEM түздөн-түз “бүт Internet маалыматын шифрлөө” үчүн жасалган bulk cipher эмес. Анын милдети эки чекиттин ортосунда кийин AES-GCM сыяктуу симметриялуу шифрлөөдө колдонулуучу shared secret түзүү.
Булак ошондой эле активдүү чабуулчулар ciphertextтерди өзгөртүп decapsulation oracle жүрүм-турумун пайдаланышына каршы ML-KEM underlying encryption түзүлүшүн Fujisaki–Okamoto трансформациясы менен IND-CCA деңгээлиндеги KEMге айлантарын түшүндүрөт.
ML-KEM parameter setтеринин өлчөмдөрү эмне үчүн маанилүү?
| KEX / KEM | Public key (байт) | Secret key (байт) | Encapsulation / public contribution (байт) | Классикалык коопсуздук эталону | PQ коопсуздук эталону | NIST деңгээли |
|---|---|---|---|---|---|---|
| ECDH P-256 | 65 | 32 | 65 | 128 | 0 | – |
| ECDH P-384 | 97 | 48 | 97 | 192 | 0 | – |
| ECDH P-521 | 133 | 66 | 133 | 256 | 0 | – |
| MODP 2048 DH | 256 | 256 | 256 | 112 | 0 | – |
| X25519 | 32 | 32 | 32 | 128 | 0 | – |
| ML-KEM-512 | 800 | 1632 | 768 | 128 | 128 | L1 |
| ML-KEM-768 | 1184 | 2400 | 1088 | 192 | 192 | L3 |
| ML-KEM-1024 | 1568 | 3168 | 1568 | 256 | 256 | L5 |
| Гибриддик P-256 + ML-KEM-512 | 865 | 1664 | 833 | 128 | 128 | L1 |
| Гибриддик P-384 + ML-KEM-768 | 1281 | 2448 | 1185 | 192 | 192 | L3 |
| Гибриддик P-521 + ML-KEM-1024 | 1701 | 3234 | 1701 | 256 | 256 | L5 |
Таблицадагы security-strength тилкелери протоколдун бүт коопсуздугун өз алдынча аныктабайт. Айрыкча гибриддик түзүлүштөрдө componentтер кандай бириктирилгени, кандай authenticate кылынганы жана key scheduleга кандай киргизилгени да акыркы коопсуздукту аныктайт.
ML-DSA деген эмне?
ML-DSA (Module-Lattice-Based Digital Signature Algorithm), NIST FIPS 204 тарабынан стандартташтырылган жана CRYSTALS-Dilithiumдан келип чыккан module-lattice негизиндеги санариптик кол тамга алгоритми.
Анын милдети key establishment эмес, authentication жана digital signature. Кол тамга private key ээсинин белгилүү маалыматка кол койгонун текшерүү жана кол коюлган маалыматтын өзгөртүлгөнүн аныктоо үчүн колдонулат.
Булак ML-DSAнын signing жана verification өндүрүмдүүлүгү жогорку throughput чөйрөлөрүндө артыкчылык бере аларын; мунун ордуна classical signature механизмдерине салыштырмалуу public key жана signature өлчөмдөрү чоңураак болорун белгилейт.
SLH-DSA эмне үчүн өзүнчө стандартташтырылган?
SLH-DSA, SPHINCS+ негизиндеги stateless hash-based signature стандарты. Lattice assumptions ордуна hash функцияларынын коопсуздук касиеттерине таянганы алгоритмдик ар түрдүүлүктү камсыз кылат.
Бул башка математикалык негиз маанилүү: келечекте structured lattice үй-бүлөсүнө каршы жаңы чабуул табылса, бүт пост-кванттык signature портфелинин бир эле божомолго байланып калбашын камсыз кылат.
Анын баасы чоң. Булак SLH-DSA кол тамгалары айрым parameter setтерде ондогон kilobyteка жетиши жана latency-sensitive protocolдордо олуттуу communication/performance жүгүн жаратышы мүмкүн экенин айтат.
XMSS жана LMS эмне үчүн “stateful” деп аталат?
XMSS жана LMS — NIST SP 800-208 алкагында белгилүү колдонуу чөйрөлөрү үчүн бекитилген hash-based signature системалары. Алардын “stateful” болушунун себеби — signer колдонулган one-time signing material кайра колдонулбашы үчүн абал маалыматын ишенимдүү көзөмөлдөөгө тийиш.
Ошондуктан коопсуздук маселеси hash математикасы менен гана чектелбейт; туура эмес state management ошол эле signing materialды кайра колдонууга жана коопсуздуктун жоголушуна алып келиши мүмкүн. Бул системалар көзөмөлдөнгөн firmware/software signing чөйрөлөрүндө көбүрөөк ылайыктуу болушу мүмкүн.
HQC эмне үчүн маанилүү?
Hamming Quasi-Cyclic (HQC), structured error-correcting code decoding маселесине негизделген code-based KEM. Китеп NIST 2025-жылы HQCни кошумча KEM стандартташтыруу үчүн тандаганын жана анын максаты ML-KEMди алмаштыруудан көрө алгоритмдик ар түрдүүлүктү камсыз кылуу экенин түшүндүрөт.
HQCнин болушу “ML-KEM коопсуз эмес” дегенди билдирбейт. Бирок бүт key-establishment инфраструктурасын бир mathematical assumptionга байлабастык системалык тобокелдиктерди башкаруу үчүн маанилүү деп кабыл алынат.
FN-DSA деген эмне?
Falcon NIST тарабынан пост-кванттык signature стандартташтыруу үчүн тандалган lattice-based дизайн; китеп 2026-жылдагы жарыя абалында NIST стандартташтыруу процессинде FN-DSA деген ат менен иштелип жатканын айтат.
Булак FN-DSAнын компакттуу signature артыкчылыгы айрыкча bandwidth-constrained кардарларда баалуу болушу мүмкүн экенин; бирок signing жана key generation чыгымы ML-DSAдан айырмаланарын белгилейт. Ошондуктан “кайсы алгоритм жакшы?” деген суроонун жообу endpoint кол коюучубу же текшерүүчүбү — ошого да жараша өзгөрүшү мүмкүн.
Пост-кванттык алгоритмдер эмне үчүн бири-биринин жөнөкөй альтернативасы эмес?
Бир signature алгоритми кичине signature түзүшү мүмкүн, бирок signing кымбат болушу мүмкүн. Башка алгоритм signing жана verificationда өтө тез болушу мүмкүн, бирок public key жана signature чоңураак болушу мүмкүн. Hash-based система консервативдүү математикалык негиз бере алат, бирок message size жана latency кыйла жогору болушу мүмкүн.
Ошондуктан algorithm selection security level менен гана эмес, public-key size, private-key size, signature/ciphertext size, signing, verification, key generation, memory, bandwidth, endpoint ролу жана hardware capability биргелешип баалануу менен жүргүзүлүшү керек.
Гибриддик Криптография Пост-Кванттык Өтүүдө Эмне Үчүн Колдонулат?
Гибриддик криптография классикалык жана пост-кванттык механизмдерди бир протоколдун иштөөсүндө бирге колдонуп, бир жаңы божомолго күтүүсүз өтүү тобокелдигин азайтууга жана эски инфраструктура менен шайкеш иштөөнү сактоого багытталган өтүү ыкмасы; бирок гибриддик системанын коопсуздугу эки алгоритмдин аттары менен гана эмес, shared secretтер кантип бириктирилгени, authentication жана protocol key schedule менен аныкталат.
Эмне үчүн дароо PQC гана колдонууга өтпөйбүз?
Классикалык системалар миллиондогон endpoint, certificate, firmware, network appliance жана software library ичине орнотулган. Бардык түзмөктөрдү бир убакта алмаштыруу мүмкүн эмес. Мындан тышкары, пост-кванттык алгоритмдер жаңы болгондуктан cryptanalytic confidence убакыт менен өсөт.
Гибриддик мезгил эки маселени бирге башкарат: эски системалар менен compatibility жана жаңы алгоритм келечекте күтүүсүз алсырап калуу ыктымалдыгына каршы assumption diversity.
Гибриддик key establishmentтын негизги логикасы
Мисалы, бир байланышта классикалык X25519 жана ML-KEM чогуу иштетилиши мүмкүн. Тараптар классикалык:
\[ ss_{\mathrm{classical}} \]
жана пост-кванттык:
\[ ss_{\mathrm{PQC}} \]
secretтерин өзүнчө түзөт. Андан кийин алар коопсуз combiner/KDF ичинде бириктирилип session-key material алынат.
Бул жерде:
\[ K = KDF(ss_{\mathrm{classical}}\parallel ss_{\mathrm{PQC}}) \]
деген туюнтма гибриддик логиканы үйрөтүү үчүн түшүнүктүк көрсөтүү; белгилүү бир булак протоколунун толук стандартташтыруу формуласы катары берилбейт.
Реалдуу коопсуздук concatenation же combinerдин дизайнына жана эки механизмдин authentication контекстине жараша болот.
Гибриддик certificate эмне үчүн дагы чоңоюшу мүмкүн?
X.509 certificate бир учурда classical public key жана post-quantum public key алып жүрүшү мүмкүн; мындан тышкары classical жана post-quantum signature material болушу мүмкүн. Бул өтүү коопсуздугун күчөтөт, бирок certificate өлчөмүн, chain validation чыгымын жана handshake payloadду чоңойтот.
Ошондуктан PQC өтүүсүндө CPU benchmarkты гана кароо жетишсиз; network packetization жана certificate lifecycle түздөн-түз таасирленет.
Crypto-agility деген эмне?
Crypto-agility, системанын алгоритмдерди, parameter setтерди жана certificateтарды бүт архитектураны кайра долбоорлобостон жаңырта, negotiate кыла жана эски механизмдерди көзөмөлдөнгөн түрдө өчүрө алышы.
Китеп crypto-agilityни убактылуу өзгөчөлүк эмес, узак мөөнөттүү инфраструктуралык талап катары карайт. Анткени бүгүнкү пост-кванттык стандарт өзү да келечекте жаңы cryptanalysis же deployment experience себептүү жаңыртылышы мүмкүн.
QKD гибриддик системага кантип кошула алат?
Quantum Key Distribution физикалык кванттык каналдан алынган key materialды гибриддик key-establishmentка кошумча булак катары бере алат. Бирок QKDнин коопсуздугу да authenticated classical channel, түзмөктүн жүрүм-туруму жана implementation assumptions талап кылат.
Ошондуктан булак QKDни PQCнин replacementы катары эмес, атайын физикалык инфраструктура бар байланыштарда complementary key-distribution механизм катары жайгаштырат.
Симметриялуу data plane пост-кванттык өтүүдө колдонула береби?
Ооба. Китептеги негизги architectural separation ушул. PQC негизинен authentication жана key-establishment control planeди өзгөртөт, ал эми bulk traffic дагы эле жогорку ылдамдыктагы symmetric AEAD менен корголушу мүмкүн.
| AEAD | Колдонуу | Классикалык security эталону | Идеалдаштырылган пост-кванттык security эталону |
|---|---|---|---|
| AES-GCM-128 | TLS, IPsec, MACsec | 128 | 64 |
| AES-GCM-256 | TLS, IPsec, MACsec | 256 | 128 |
| AES-CCM-128 | TLS | 128 | 64 |
| AES-CCM-256 | TLS | 256 | 128 |
| ChaCha20-Poly1305 | TLS | 256 | 128 |
| ASCON-128a | Жеңил | 128 | 64 |
Бул “post-quantum security” сандары Groverдин idealized square-root query моделине негизделген эталондор; реалдуу quantum attack убактысы эмес.
PQC эмне үчүн инфраструктуралык маселе?
Алгоритм протоколдун кайсы жеринде турганы маанилүү. TLS, IPsec жана MACsec жөн гана “cipher чакырган программалар” эмес. Message format, certificate, negotiation, replay protection, packet header, MTU, key schedule жана rekeying сыяктуу көптөгөн компоненттер криптография менен байланышкан.
Ошондуктан public key 32 byteдан 1184 byteга өсүшү дискте бир нече byte гана көбөйүү эмес. ClientHello чоңураак болушу, бир нече packet керек болушу, fragmentation пайда болушу, memory movement көбөйүшү жана эски middlebox/server implementationдар күтүлбөгөн билдирүү өлчөмүн туура эмес иштетиши мүмкүн.
Control plane менен data plane айырмасы эмне үчүн борбордук мааниге ээ?
Булак коопсуз communication stackти эки функционалдык аймак менен карайт:
Control plane: authentication, certificate validation, key establishment, algorithm negotiation жана rekeying сыяктуу салыштырмалуу сейрек аткарылган амалдар.
Data plane: түзүлгөн symmetric session keyлер менен үзгүлтүксүз packet/record protection.
PQC көбүнчө control planeдин математикалык жана message-size түзүлүшүн өзгөртөт. Data planeдеги ар бир packetка ML-KEM же ML-DSA колдонулбайт; чоң маалымат агымы AES-GCM сыяктуу симметриялуу түзүлүш менен корголо бериши мүмкүн.
TLSте PQC эмнени өзгөртөт?
TLS колдонмо маалыматын record layer аркылуу коргойт. Пост-кванттык migration учурунда эң көрүнүктүү өзгөрүү handshake ичиндеги key-establishment жана authentication material болуп саналат.
Китеп мурдагы кеңири масштабдагы Chrome hybrid Kyber deploymentта болжол менен kilobyte өлчөмүндөгү пост-кванттык key share себептүү TLS ClientHello кошумча packetка өтүшү median desktop handshake latency менен болжолдуу %4 өсүү байланышта болгонун билдирет.
Китеп ошондой эле standardized X25519MLKEM768 колдонгон Apple deploymentтарында айрым эски TLS серверлери чоңураак ClientHelloну туура эмес иштеткендиктен connection failure болушу мүмкүн экенин билдирет. Бул жерде маселе ML-KEM arithmeticтин жайдыгынан көрө protocol compatibility жана packetization менен байланыштуу.
IPsecте пост-кванттык өтүү кайсы жерде ишке ашат?
IPsecтин ESP data planeи IP packetтарды symmetric encryption менен коргойт. Key establishment жана Security Association negotiation болсо IKEv2 тарабынан жүргүзүлөт. Ошондуктан пост-кванттык migrationдын негизги жери IKEv2/control plane.
Булак RFC 9370 сыяктуу multiple successive key exchange кеңейтүүлөрү classical, PQC жана гибриддик key-establishment mechanismдарды IKEv2ге жайгаштыруу үчүн колдонулушу мүмкүн экенин карайт.
IPsec transport mode менен tunnel mode айырмасы кандай?
Transport modeдо original IP header көрүнүп калат, payload ESP менен шифрленип authenticate кылынат.
Tunnel modeдо бүт original IP packet жаңы ESP payload ичине алынат жана routing үчүн жаңы outer IP header кошулат.
ESP headerдеги Security Parameters Index (SPI) туура Security Associationды тандоого жардам берет; Sequence Number replay protection механизмине салым кошот.
Crypto offload менен packet offload бир эле нерсеби?
Жок. Crypto offloadдо network interface encryption/decryption амалын ылдамдата алат, бирок ESP encapsulation, policy lookup жана packet-processingтин маанилүү бөлүгү kernel/hostто калат.
Packet offloadдо encryption/decryption менен бирге ESP encapsulation/decapsulation жана көбүрөөк packet-processing иши hardwareге көчүрүлөт.
Булактагы тажрыйбаларда айрыкча жогорку ылдамдыктагы UDP трафигинде packet offload crypto-only offloadга караганда көбүрөөк throughput бере алышы bottleneck AES амалынын өзү гана эмес экенин көрсөтөт.
MACsec пост-кванттык migrationда кантип иштейт?
MACsec Ethernet link layerда frameдерди коргойт. Ethernet addressing information forwarding үчүн көрүнүп турганда payload жана тиешелүү metadata authenticated encryption менен корголушу мүмкүн.
PQC түздөн-түз ар бир Ethernet frameге колдонулбайт. MKA — MACsec Key Agreement — control plane ичинде quantum-resilient key material түзүү же бөлүштүрүү үчүн ылайыкташтырылат. Андан кийин Secure Association Key (SAK) жогорку ылдамдыктагы symmetric data-plane encryptionда колдонулат.
MKA key hierarchy эмне үчүн маанилүү?
Булак MKA ичинде Connectivity Association Key (CAK), Connectivity Association Key Name (CKN), Secure Association Key (SAK), Key Encryption Key (KEK) жана Integrity Check Key (ICK) сыяктуу ар башка key ролдорун айырмалайт.
Пост-кванттык же hybrid handshake натыйжасында алынган shared secret ар бир frameди түздөн-түз шифрлеген жалгыз ачкыч болууга милдеттүү эмес. Structured KDFтер ар кандай protocol functions үчүн өз алдынча keyлерди чыгара алат. Бул айырма key reuse тобокелдигин азайтат жана control plane менен data planeди өз алдынча башкарууну жеңилдетет.
DPDK эмне үчүн жогорку ылдамдыктагы криптографияда маанилүү?
Data Plane Development Kit (DPDK) network interfaceке user spaceтен polling негизиндеги түз кирүү берип, kernel interrupt, context switching жана socket buffer сыяктуу overheadдерди азайта алат.
Бул түзүлүш өтө жогорку packet rate керек болгон маалымат борборлорунда пайдалуу. Бирок kernel bypass conventional monitoring жана debugging механизмдеринин бир бөлүгүн айланып өтүшү мүмкүн болгондуктан операциялык татаалдыкты жаратат.
DPU жана SmartNIC деген эмне?
Салттуу NIC негизинен frame transmission жана негизги network interface милдеттерин аткарат. SmartNIC жана Data Processing Unit (DPU) болсо embedded CPU core, programmable packet-processing pipeline, memory, DMA жана ар кандай hardware acceleratorлорду network interfaceке жакындатат.
Максат жөн гана “ылдамыраак шифрлөө чипин” түзүү эмес. Security жана packet processingти маалымат өткөн чекитке көчүрүп, host CPUну application workload үчүн бош калтыруу.
BlueField-2 сыяктуу DPUларда control plane жана data plane кантип бөлүнөт?
Булакта изилденген DPU архитектураларында embedded ARM cores authentication, key establishment, identity verification жана айрым QKD/PQC control-plane амалдарын software катары иштете алат. Integrated hardware engines болсо AES-GCM сыяктуу үзгүлтүксүз symmetric encryption ишин жогорку ылдамдыкта аткара алат.
Ошентип, тез-тез өзгөрүшү күтүлгөн PQC algorithm logic programmable softwareде калып, миллиондогон packetтарда кайталанган symmetric data protection hardwareге offload кылынат.
NTT жана Keccak эмне үчүн PQC өндүрүмдүүлүгүндө маанилүү?
Lattice-based алгоритмдерде polynomial arithmetic, matrix-vector амалдары, Number-Theoretic Transform (NTT) жана SHA-3/Keccak негизиндеги hashing/XOF амалдары маанилүү computational kernels болушу мүмкүн.
Китепте берилген Intel баалоосунда AVX-512 менен оптималдаштырылган Keccak implementation liboqs чөйрөсүндө изилденген AVX2 implementationга салыштырмалуу ML-KEM өндүрүмдүүлүгүн болжол менен 1,54 эсе, ML-DSAны болжол менен 1,64 эсе көбөйтө алганы билдирилген.
QUASAR аттуу RISC-V hardware/software co-design ишинде болсо максаттуу процессордо NTT жана Keccak ML-KEM жана ML-DSA key-generation убактысынын болжол менен %92–95ин түзгөнү, бул kernelдердин accelerationы менен бааланган NIST алгоритм үй-бүлөлөрүндө болжол менен 2,36–3,18 эсе end-to-end ылдамдануу алынганы жана base processorго салыштырмалуу LUT колдонуу болжол менен %19 өскөнү билдирилген.
Бул маанилер башка CPU же башка implementation үчүн автоматтык коэффициент эмес. Китептин маанилүү эскертүүсү — primitive benchmarkтагы 3× ылдамдануу protocol latencyде сөзсүз 3× жакшырууну жаратпайт; bottleneck жогорку катмардагы network, memory movement же packet processingке жылышы мүмкүн.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Булактын методологиялык түзүлүшү
Бул эмгек бир лабораториялык тажрыйба же бир benchmark изилдөө эмес. Ал QUARC долбоорундагы изилдөөлөрдү, доктордук диссертацияларды, стандарттарды, техникалык отчетторду, негизги криптографиялык адабиятты жана QUARC мүчөлөрү менен өнөктөштөрүнүн жарыяланган эксперименттик иштерин кайра уюштуруп, система деңгээлиндеги техникалык баяндоого айлантат.
Булак өзгөчө Abraham Cano Aguilera жана Daniel Christian Lawoнун доктордук диссертацияларынан олуттуу көлөмдөгү материал синтезделгенин айтат. Мындан тышкары DPU-to-DPU post-quantum communication, Dilithium/Kyber жана Falcon/Kyber DPU stackтери, optical fiber communication, QKD/TLS integration, IPsec, MACsec, network slicing жана heterogeneous DPU acceleration сыяктуу көптөгөн баштапкы изилдөөлөр пайдаланылган.
Ошондуктан төмөндө берилген throughput же CPU жыйынтыктары китептин бир эле жалпы эксперименттик түзүлүшүндө алынган өлчөөлөр эмес. Алар ар түрдүү QUARC жана байланышкан баштапкы изилдөөлөрдүн белгилүү тажрыйбаларынан синтезделген жыйынтыктар. Hardware, protocol, link speed, packet size, offload mode жана traffic generator шарттары ар бир тажрыйбада бирдей эмес.
Пост-кванттык коопсуз IPsec тажрыйбасынын негизги жыйынтыгы
Китепте каралган end-to-end optical fiber deploymentтардын биринде эки DPU-equipped server болжол менен 240 km була-оптикалык байланыш аркылуу туташтырылып, post-quantum authentication/key establishment менен IPsec tunnel түзүлгөн.
| Конфигурация | Болжолдуу throughput | Түшүндүрмө |
|---|---|---|
| Шифрленбеген эталон | 98,2 Gbit/s | Эксперименттик baseline |
| DPU + аппараттык тездетүү | 92,3 Gbit/s | Line-rateке жакын пост-кванттык коопсуз IPsec |
| DPU, hardware crypto acceleration жок | 13,3 Gbit/s | Data-plane bottleneck айкын болот |
| Host/server иштетүүсү | <5 Gbit/s | Hostто чоң өндүрүмдүүлүк жоготуусу |
Ошол эле тажрыйба үй-бүлөсүндө server үстүндө пост-кванттык IPsec processing жүргүзүлгөндө, host CPU колдонулушу изилденген конфигурацияда %80ден ашкан; DPU offload менен болжол менен %20 деңгээлине түшүп, болжол менен %60 host processing capacity колдонмолорго калган.
Бул табылга DPU PQC математикасын “коопсузураак” кылат дегенди билдирбейт. Коопсуздук primitiveден келет; DPUнун салымы cryptographic жана packet-processing workloadду host CPUдан ылайыктуураак execution pathке көчүрүү.
QKD + X25519 + ML-KEM гибриддик IPsec тажрыйбасынын жыйынтыгы
Башка бир баалоодо IKEv2 X25519, ML-KEM-1024 жана QKD key materialды individual, hybrid жана triple-hybrid түрлөрүндө колдонууга кеңейтилген.
QKD key materialды Key Management Systemден алуу negotiation phaseке болжол менен 35 ms кошумча latency алып келген. Ошого карабастан bulk traffic DPU үстүндө hardware-accelerated AES-256-GCM менен иштетилгендиктен data-plane throughput болжол менен 91,1 Gbit/s деңгээлинде сакталган.
Ошол эле конфигурацияда жетиштүү key material болгон шартта 1 секундга чейинки төмөн key-renewal interval маанилерин encrypted data transmissionды бузбастан колдонууга болору билдирилген.
Бул жыйынтык control-plane latency менен data-plane throughput бирдей метрика эмес экенин ачык көрсөтөт. Handshake 35 ms узагыраак болушу мүмкүн, бирок андан кийинки узак маалымат берүү line-rateке жакын калышы мүмкүн.
200 Gbit/s класстагы MACsec тажрыйбасынын негизги жыйынтыгы
Булак 200 Gbit/s класстагы optical MACsec тажрыйбасында үч конфигурацияны салыштырат: шифрленбеген байланыш, Linux kernel үстүндөгү software MACsec жана DPU-offloaded MACsec.
| Конфигурация | Packet/MTU шарты | Болжолдуу throughput |
|---|---|---|
| Linux өзөгү MACsec | Кичине MTU | ≈0,3 Gbit/s |
| Linux өзөгү MACsec | Стандарттык MTU | ≈5 Gbit/s |
| Linux өзөгү MACsec | Jumbo frame | ≈13 Gbit/s |
| DPU offload MACsec | Стандарттык MTU чамасында | ≈93,4 Gbit/s |
| DPU offload MACsec | Jumbo frame | 196 Gbit/s |
196 Gbit/s мааниси текшерилген channel capacityнин %99дан көбүнө туура келет. Host CPU load software processing учурунда болжол менен %81 болсо, DPU offload менен болжол менен %45ке түшкөн; болжол менен %35 host processing capacity бошогон.
Бул тажрыйба PQC дайыма 196 Gbit/s иштейт дегенди көрсөтпөйт. Жыйынтык белгилүү DPU, MACsec, optical link жана jumbo-frame конфигурациясына тиешелүү.
Packet size жана MTU эмне үчүн throughputту өзгөртөт?
Encryptionды mathematical primitive катары гана караганда packet header жана frame overhead унутулушу мүмкүн. IPsec ESP жана MACsec security fieldдери ар бир packetка кошумча byte кошот. Кичине packetтарда бул туруктуу overhead жалпы трафиктин чоңураак үлүшүн түзөт.
Булак айрым DPU IPsec баалоолорунда packet-level configurationнын олуттуу таасирин көрсөтөт. Чоң MTU/jumbo frame бирдей amount of application data үчүн азыраак packet-processing event талап кылынгандыктан throughputту жогорулата алат.
Бирок чоң packet ар бир чөйрөдө автоматтык оптимум эмес; path MTU, fragmentation жана network-device колдоосу өзүнчө бааланышы керек.
TCP жана UDP эмне үчүн бирдей offload пайдасын көрсөтпөйт?
UDP connectionless жана төмөн transport-layer state менен иштейт, ал эми TCP acknowledgement, congestion control, flow control, retransmission жана connection management сыяктуу кошумча жүрүм-турумдарга ээ.
Булактын 400 Gbit/s DPU баалоолорунда UDP hardware packet offloadдан өтө чоң деңгээлде пайда көргөнү, ал эми TCP шифрленбеген baselineга салыштырмалуу көбүрөөк чектелиши мүмкүн экени көрсөтүлгөн. Бул айырма cryptographic primitiveден көрө transport-stack behavior системанын өндүрүмдүүлүгүн аныкташы мүмкүн экенин көрсөтөт.
Virtualized жана multi-tenant системаларда PQC кантип колдонулат?
Cloud чөйрөсүндө бир physical host үстүндө көптөгөн VM же container иштей алат. Бул чөйрөдө пост-кванттык коопсуздук external Internet linkти шифрлөө менен эле чектелбейт; tenantтар арасындагы logical isolation жана encrypted communication pathтар да корголушу керек.
Булак Single Root I/O Virtualization (SR-IOV) технологиясын маанилүү architecture primitive катары карайт. Бир physical network interface бир нече Virtual Function (VF) берет. Ар бир VM өзүнүн VFине түз кирип, DMA аркылуу hypervisor networking overheadдин бир бөлүгүн айланып өтө алат.
Виртуалдаштырылган 100 Gbit/s жана 400 Gbit/s тажрыйбаларында эмне алынган?
100 Gbit/s BlueField-2 deploymentта 16 virtual machine колдонгон virtualized PQC-IPsec network-slicing configuration болжол менен 71,79 Gbit/sга жетип, шифрленбеген virtualized baselineдын болжол менен %95,36сын сактаган.
Кийинки 400 Gbit/s BlueField-3 deploymentта 16-VF-to-host UDP PQC-IPsec traffic 392,98 Gbit/sга жеткен; бул булакта unencrypted baselineдын болжол менен %99,99у катары берилген.
Бул сандар бардык VM/PQC системалары ушундай өндүрүмдүүлүк берет дегенди билдирбейт. Жыйынтык SR-IOV, DPU packet steering, UDP traffic жана белгилүү hardware configuration бирге оптималдаштырылган чөйрөнү көрсөтөт.
Multi-tenant чөйрөсүндө encryption confidentiality гана береби?
Булак encrypted tunneling айрым backend service attack surfaceтерин да азайтышы мүмкүн экенин талкуулайт. Мисалы, RDMA endpointке жетүүгө аракет кылган туура эмес корголгон пакеттар IPsec layerда четтетилсе, malicious traffic түздөн-түз high-performance backend serviceке жетпей калышы мүмкүн.
Бул криптографияны intrusion-detection системасы менен бирдей кылбайт. Бирок failed authentication же incorrectly protected packet telemetry misconfiguration, abuse же denial-of-service activity үчүн операциялык белги катары колдонулушу мүмкүн.
Изилдөөнүн негизги жыйынтыктары
- Quantum computing классикалык public-key security assumptionsты жөн гана алсыратпайт; RSA/DH/ECC үчүн негизги маселе классын өзгөртө алат.
- Symmetric cryptography жана hash functions Shor таасирине кабылган эмес; Grover жана башка quantum-search жыйынтыктары security marginди азайтат.
- PQC QKD менен бир эле технология эмес; QKD белгилүү инфраструктураларда гана complementary key-distribution ролун аткара алат.
- ML-KEM, ML-DSA жана SLH-DSA ар башка милдеттер жана ар башка mathematical assumptions үчүн стандартташтырылган курулуш блоктору.
- Algorithm diversity бир future cryptanalytic breakthrough бүт инфраструктурага таасир этүү тобокелдигин азайтуу үчүн маанилүү.
- Гибриддик classical+PQC deployment өтүү мезгилинде interoperability жана assumption diversity берет, бирок overhead жана implementation complexity кошот.
- PQCнин негизги чыгымы CPU cycle гана эмес; key, ciphertext жана signature өлчөмү packetization жана certificate infrastructureга таасир этиши мүмкүн.
- Control-plane жана data-plane айырмасынын аркасында post-quantum authentication/key establishment менен жогорку ылдамдыктагы symmetric encryption чогуу колдонулушу мүмкүн.
- Өтө жогорку throughput чөйрөлөрүндө DPU жана SmartNIC offload host CPU колдонулушун азайтып, line-rateке жакын encrypted throughput бере алат.
- Primitive benchmark өзү protocol performanceты божомолдоого жетишсиз; MTU, TCP/UDP behavior, memory movement жана packet processing чечүүчү болушу мүмкүн.
- Virtualization, SR-IOV жана DPU packet steering менен post-quantum encrypted multi-tenant network slicing жогорку throughput деңгээлдеринде колдонулушу мүмкүн.
- Crypto-agility узак мөөнөттүү quantum-resilient infrastructure үчүн борбордук талап.
Изилдөө колдобогон жыйынтыктар
Булак бүгүнкү кванттык компьютерлер RSA-2048ди практикада күнүмдүк түрдө буза алат деп айтпайт. Физикалык кубит road mapтары менен fault-tolerant cryptographic computation ортосундагы байланыш түз эмес.
Булак “бир миллион физикалык кубит болсо RSA сөзсүз бузулат” деген тыянакты колдобойт. Керектүү logical qubit саны, error correction overhead, gate fidelity, runtime жана architecture assumptions чечүүчү.
Булак AES-128 реалдуу дүйнөдө кванттык чабуулчу тарабынан болгону \(2^{64}\) классикалык амал чыгымы менен бузуларын далилдебейт. Бул маани idealized Grover query-complexity түшүндүрмөсү.
Булак ML-KEM же ML-DSA келечекте табылышы мүмкүн болгон бардык чабуулдарга каршы математикалык жактан бузулгус деп ырастабайт.
Булак DPU offload ар бир PQC deployment үчүн милдеттүү деп айтпайт. Анын айрыкча жогорку throughput чөйрөлөрүндө пайдалуу экени көрсөтүлөт; төмөн rateтеги server/client/embedded системаларда software implementation жетиштүү болушу мүмкүн.
Булак 92,3 Gbit/s, 196 Gbit/s же 392,98 Gbit/s маанилерин бардык пост-кванттык системалардын жалпы өндүрүмдүүлүгү катары бербейт. Булар белгилүү test platformдардагы өлчөөлөр.
Булак QKD PQCнин ордун басат деп айтпайт. QKD authentication жана digital-signature талаптарын өз алдынча чечпей турганы ачык көрсөтүлөт.
Булак бир PQC primitive стандартташтырылганы үчүн migration бүттү деп айтпайт. PKI, certificate lifecycle, protocol compatibility, hardware, software, monitoring жана operational workflowлор да өзгөрүшү керек.
Изилдөөнүн чектөөлөрү
Китеп өзүн бардык пост-кванттык алгоритмдерди толук баалаган comprehensive survey же formal cryptographic monograph катары көрсөтпөйт. Негизги багыты system-level deployment.
Колдонмо өндүрүмдүүлүк жыйынтыктарынын маанилүү бөлүгү QUARC жана байланышкан изилдөөчүлөрдүн ар түрдүү баштапкы жарыяларынан синтезделген. Бардык сандар бир hardware, бир operating system, бир traffic generator же бир protocol configuration шартында өлчөнгөн эмес.
Айрым figureлер доктордук диссертациялардан же мурда жарыяланган иштерден кайра түзүлгөн. Ошондуктан визуалдык далилдердин автордук укук/лицензия абалы figure caption деңгээлинде өзүнчө бааланышы керек.
2026-жылга карата post-quantum standardization, migration guidance жана cryptanalytic confidence өнүгүүнү улантууда. Китеп сүрөттөгөн deployment landscape жарыяланган күндөгү билим абалын чагылдырат.
Аппараттык тездетүү жыйынтыктары белгилүү DPU, SmartNIC, CPU instruction set же RISC-V co-design түзүлүштөрүнө байланыштуу. Architecture-specific speedup башка платформага автоматтык көчүрүлбөйт.
Келечектеги изилдөө жана инженердик талаптар
Китеп future quantum-resilient architectureлар жаңы cryptographic primitives менен гана чектелбестен, бүт data lifecycleды камтыган көбүрөөк интеграцияланган security infrastructureга карай өнүгөт деп күтөт.
Маанилүү техникалык керектөөлөрдүн арасында polynomial arithmetic, NTT жана Keccak сыяктуу dominant computational kernels үчүн жакшыраак hardware/software co-design; күчтүү side-channel resistance; constant-time implementations; reliable randomness; secure key handling; crypto-agile protocol stacks; scalable certificate lifecycle; hybrid constructions боюнча тереңирээк formal анализ жана highly dynamic multi-tenant cloud чөйрөсүндө көп сандагы secure connectionдарды башкаруу бар.
Булак ошондой эле confidential computing жана AI workloads жагынан data in transit, data at rest жана data during processing коопсуздук катмарларын чогуу кароону белгилейт. PQC network transportту quantum-resilient кыла алат; бирок иштеп жаткан processтин memory confidentialityси же malicious code маселеси өзүнчө security механизмдерин талап кылат.
Булак жана Ыкма Жөнүндө Эскертүү
Эмгектин түпнуска аталышы: New Challenges in Post-Quantum Cryptography
Негизги QUARC авторлору: Abraham Cano Aguilera; Raphael Frantz; Dimosthenis Iliadis-Apostolidis; José Luis Imaña; Sokol Kosta; Daniel Christian Lawo; Joseph Meyer; Michał Podleś; Jerónimo Sánchez García; Idelfonso Tafur Monroy; Juan José Vegas Olmos.
Авторлордун тартиби: Булак бардык негизги QUARC авторлору китепти даярдоого салым кошконун жана фамилиясы боюнча алфавиттик тартипте жайгаштырылганын айтат.
Тең салым: Formal “equal contribution” же тең биринчи авторлук тууралуу билдирүү жок. Алфавиттик тартип тең салым билдирүүсү катары чечмеленген эмес.
Жооптуу автор: Китептин алгачкы беттеринде corresponding author көрсөтүлгөн эмес.
Сырткы салым кошуучулар: Rana Abu Bakar, Faris Alhamed, Xavier Arnal i Clemente, Filippo Cugini, Simon Rommel, Carlos Rubio Garcia жана Catalina Stan. Булар булакта негизги авторлор тизмесинен өзүнчө “External Contributors” катары берилген.
Техникалык жазуу жана синтез: Athanasios Panagiotis Pelekoudas, Aalborg University.
Мукаба жана графикалык жасалгалоо: Emilia Castillo Frederiksen, Aalborg University.
Долбоор: QUARC — Quantum Resistant Communications: Advance Learning in Applied PQC Training.
QUARC өнөктөш мекемелери: Eindhoven University of Technology (TU/e), Aalborg University (AAU), Complutense University of Madrid (UCM) жана өнөр жай өнөктөшү NVIDIA.
Каржылоо: European Union Horizon Europe research and innovation programme, Marie Skłodowska-Curie Actions, Grant Agreement No. 101073355.
Басма: Aalborg University Open Publishing.
Басылыш: 1-басылыш.
Жыл: 2026.
Расмий жарыяланган күнү: 7-сентябрь 2026.
Бет саны: 146.
ISBN: 97887-7642-316-2.
DOI: 10.54337/aau.quarc.
Расмий жарыялоо шилтемеси: https://openbooks.kb.dk/aauopen/catalog/book/679
DOI шилтемеси: https://doi.org/10.54337/aau.quarc
Булак түрү: Техникалык изилдөө китеби / система деңгээлиндеги пост-кванттык криптография синтези.
Рецензиялоо абалы: Расмий Aalborg metadata жазуулары бири-бири менен толук шайкеш эмес. Aalborg University Open Publishing китеп каталогу эмгекти “Books – Not peer-reviewed” категориясында көрсөтсө, Aalborg University VBN изилдөө жазуусу аны “Research output: Book – Research – peer-review” катары классификациялайт. PDFтин өзүнүн алгачкы беттеринде өзүнчө так peer-review statement жок болгондуктан, Verianla бул эмгектин рецензиялоо статусун биротоло аныктабайт жана расмий жазуулардын дал келбестигин ачык сактайт.
Лицензия: Негизги эмгек Creative Commons Attribution 4.0 International (CC BY 4.0) лицензиясы менен жарыяланган. Бирок булак мурда жарыяланган иштерден алынган же адаптацияланган үчүнчү тараптын figure, table жана башка материалдары өзүнүн credit line, лицензия жана уруксат шарттарына баш ийерин жана ачык көрсөтүлбөсө китептин CC BY 4.0 лицензиясы бул материалдарды камтыбай турганын айтат.
Илимий камтуу: Эмгек classical cryptography, symmetric data protection, public-key trust infrastructure, quantum threat model, Grover жана Shor таасирлери, lattice cryptography, LWE/MLWE/SIS, NIST PQC standards, hybrid cryptography, crypto-agility, TLS/IPsec/MACsec, DPU/SmartNIC offload, virtualization, network slicing жана system-level deployment темаларын бириктирет.
Булак материалы: Китеп QUARC долбоорундагы изилдөөлөргө, айрыкча Abraham Cano Aguilera жана Daniel Christian Lawoнун доктордук диссертацияларына, QUARC мүчөлөрү жана өнөктөштөрүнүн баштапкы жарыяларына, standards, protocol specifications, technical reports, foundational research жана көз карандысыз иштерге таянат.
Методологиялык чектөө: Бул иш PRISMA тибиндеги systematic literature review же quantitative meta-analysis катары берилген эмес. Китептин максаты бардык пост-кванттык алгоритмдерди салыштыруу эмес, quantum-resistant cryptographyни deployment жана infrastructure маселеси катары үйрөтүү жана реалдуу система тажрыйбалары менен байланыштыруу.
Маалыматтын жеткиликтүүлүгү: Китепте макала формасындагы өзүнчө “Data Availability Statement” табылган эмес. Performance dataнын маанилүү бөлүгү адабияттар тизмесинде көрсөтүлгөн мурда жарыяланган баштапкы иштердин жыйынтыктарынан синтезделген.
Кызыкчылыктардын кагылышы: Китептин башкы жана акыркы бөлүмдөрүндө стандарттык макала форматында ачык “Conflicts of Interest” билдирүүсү табылган эмес; ошондуктан кызыкчылыктардын кагылышы жөнүндө булактан тышкары билдирүү түзүлгөн эмес.
Этикалык уруксат: Эмгек адам катышуучулар, клиникалык кийлигишүү же жаныбарлар тажрыйбасы жөнүндө отчет эмес. Бирок PDFте стандарттык макала форматында өзүнчө ethics statement жок болгондуктан, “этикалык уруксат талап кылынган эмес” деген булакта жок расмий билдирүү кошулган эмес.
Кванттык чечмелөө чеги: Physical qubit roadmapтар cryptographically relevant fault-tolerant quantum computer качан жеткиликтүү болорун түз аныктабайт. RSA-2048 factoring resource estimates белгилүү error-correction, gate fidelity, architecture жана runtime assumptionsга байланышкан изилдөө баалары; календардык божомол эмес.
Пост-кванттык коопсуздук чеги: “Quantum-resistant” деген сөз келечектеги бардык чабуулдарга каршы абсолюттук математикалык кол тийбестикти билдирбейт. Коопсуздук белгилүү classical/quantum attacks жана белгилүү hardness assumptions шартында бааланат.
Өндүрүмдүүлүк жыйынтыктарын чечмелөө чеги: 92,3 Gbit/s IPsec, 196 Gbit/s MACsec, 71,79 Gbit/s virtualized 100G deployment жана 392,98 Gbit/s 400G deployment маанилери ар башка баштапкы тажрыйбаларга жана белгилүү hardware/software конфигурацияларына тиешелүү. Бул маанилер бардык PQC системалары үчүн универсалдуу performance guarantee эмес.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген