


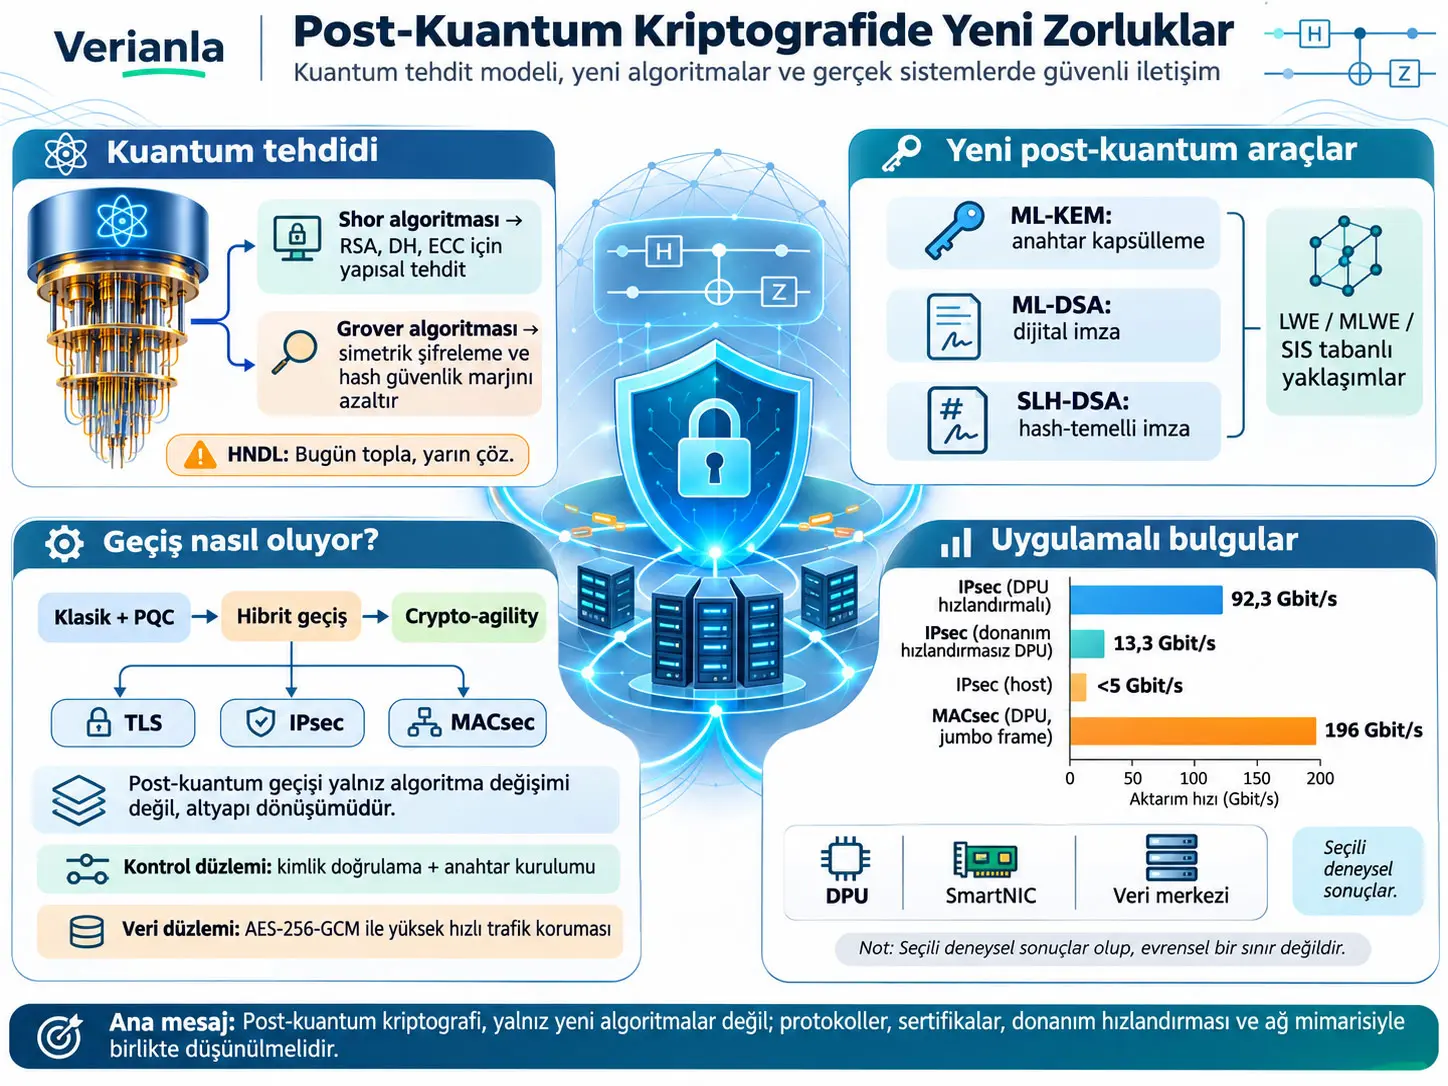
Post-kvant kriptoqrafiyası (Post-Quantum Cryptography, PQC), klassik kompüter infrastrukturu üzərində işləməklə yanaşı kifayət qədər güclü kvant hücumçusuna qarşı da təhlükəsiz qalması nəzərdə tutulan kriptoqrafik mexanizmlər ailəsidir. New Challenges in Post-Quantum Cryptography adlı texniki kitab kvant təhdidini yalnız yeni alqoritmlərin seçilməsi problemi kimi deyil; sertifikatların, açar qurulmasının, TLS, IPsec, MACsec, PKI, əməliyyat sistemi şəbəkə steklərinin, aparat sürətləndiricilərinin, virtuallaşdırmanın və məlumat mərkəzi arxitekturalarının birlikdə dəyişdirilməsini tələb edən bir infrastruktur keçidi kimi nəzərdən keçirir. Kitabın əsas nəticəsi budur ki, post-kvant təhlükəsizliyi yalnız riyazi baxımdan təhlükəsiz alqoritm seçməklə təmin edilə bilməz; alqoritm protokola, aparata, məlumat yoluna, açar idarəetməsinə və real performans şərtlərinə düzgün şəkildə yerləşdirilməlidir.
Kvant təhdidi bütün kriptoqrafiyaya eyni şəkildə təsir etmir. Shor alqoritmi kifayət qədər güclü, xətaları düzəldilmiş kvant kompüterində tam ədədlərin vuruqlara ayrılması və diskret loqarifm məsələlərini səmərəli həll edə bildiyi üçün RSA, klassik Diffie–Hellman, elliptik əyri Diffie–Hellman və bunlara əsaslanan rəqəmsal imza sistemlərinin riyazi təməlini struktur baxımından təhdid edir. Grover alqoritmi isə simmetrik açar axtarışı və hash preimage axtarışı üçün kvadratik sürətlənmə təmin edir. Buna görə AES kimi simmetrik şifrlər “Shor tərəfindən sındırılan RSA” ilə eyni vəziyyətdə deyil: daha böyük açar təhlükəsizlik ehtiyatını artıra bildiyi halda RSA və ya ECC üçün yalnız açar ölçüsünü böyütmək əsas problemi həll etmir.
Kitab NIST-in ML-KEM, ML-DSA və SLH-DSA standartları ilə formalaşan yeni post-kvant qurucu bloklarını; həmçinin ML-KEM-in əsaslandığı Module Learning With Errors (MLWE), ML-DSA-da rol oynayan MLWE/SIS ailəsi, hash-əsaslı imzalar, code-based HQC, hazırlanmaqda olan FN-DSA və stateful hash-based XMSS/LMS kimi alternativləri izah edir. Buradakı “kvanta davamlı” ifadəsi gələcəkdəki bütün riyazi hücumlara qarşı mütləq və sonsuz təhlükəsizlik demək deyil. Mənası budur ki, bu sistemlərin təhlükəsizliyi bu gün məlum olan səmərəli klassik və ya kvant alqoritmləri ilə həll edilə bilməyən fərqli riyazi problem ailələrinə əsaslanır.
Kitabın tətbiqi bölmələri nəzəriyyəni real infrastruktur təcrübələri ilə əlaqələndirir. Mənbədə nəzərdən keçirilən DPU əsaslı post-kvant təhlükəsiz IPsec təcrübəsində 100 Gbit/s sinifli bağlantıda aparat sürətləndirməli şifrlənmiş trafik təxminən 92,3 Gbit/s-ə çatarkən şifrlənməmiş istinad göstəricisi təxminən 98,2 Gbit/s olmuşdur; eyni quruluşda aparat kriptoqrafik sürətləndiricisi olmayan DPU təxminən 13,3 Gbit/s, host üzərində işləyən həll isə 5 Gbit/s-dən aşağı qalmışdır. Başqa bir 200 Gbit/s sinifli MACsec təcrübəsində DPU offload ilə jumbo frame istifadə edildikdə 196 Gbit/s şifrlənmiş throughput bildirilib. Bu nəticələr “PQC hər sistemdə aparat sürətləndiricisi tələb edir” nəticəsini sübut etmir; çox yüksək sürətli məlumat yollarında kriptoqrafik və paket emalı xərclərinin arxitektur yerləşdirilməsinin həlledici ola biləcəyini göstərir.
Tədqiqatın əsas sistem mesajı budur: post-kvant keçidi yalnız RSA-nı ML-KEM ilə və ya ECDSA-nı ML-DSA ilə əvəz etmək deyil. Açar və imza ölçülərinin böyüməsi paket parçalanmasına, certificate ölçüsünə, handshake gecikməsinə, yaddaş hərəkətinə və şəbəkə uyğunluğuna təsir göstərə bilər. Buna görə crypto-agility, yəni bütün arxitektura yenidən yazılmadan alqoritmlərin dəyişdirilə bilməsi post-kvant təhlükəsizliyinin uzunmüddətli tələbidir.
Post-Kvant Kriptoqrafiyası Nədir və Kvant Kriptoqrafiyasından Fərqi Nədir?
Post-kvant kriptoqrafiyası klassik prosessorlar, serverlər və şəbəkə cihazları üzərində tətbiq oluna bilən, lakin təhlükəsizlik fərziyyələrində kvant hücumçusunu da nəzərə alan klassik kriptoqrafik alqoritmləri ifadə edir; Quantum Key Distribution (QKD) isə açar paylanmasında kvant fiziki kanallarından istifadə edən fərqli texnologiyadır və PQC-ni əvəz edən ümumi təyinatlı rəqəmsal imza, sertifikat və ya Internet miqyaslı autentifikasiya sistemi deyil.
Kvant təhdidini anlamazdan əvvəl klassik kriptoqrafiyada “təhlükəsizlik” nə deməkdir?
Müasir kriptoqrafiyada təhlükəsizlik alqoritmin gizli saxlanmasına deyil, riyazi hücumçu modelinə əsaslanır. Mənbə iki əsas təhlükəsizlik anlayışını fərqləndirir: şərtsiz və ya mükəmməl təhlükəsizlik ilə hesablama təhlükəsizliyi.
Mükəmməl məxfilikdə ciphertext plaintext haqqında məlumat verməməlidir. Mənbə bunu bərabər uzunluqlu iki mümkün mesaj üçün aşağıdakı şərtlə ifadə edir:
\[ \Pr[E(k,m_0)=c]=\Pr[E(k,m_1)=c] \]
Burada \(E\) şifrləmə əməliyyatını, \(k\) açarı, \(m_0\) və \(m_1\) iki mümkün açıq mətni, \(c\) isə müşahidə edilən ciphertext-i ifadə edir. Bərabərlik müşahidə olunan ciphertext-in hansı mesajın şifrləndiyi barədə hücumçuya statistik üstünlük vermədiyini göstərir.
Mənbə bu sinfin klassik nümunəsi kimi One-Time Pad-i göstərir:
\[ E(m,k)=m\oplus k \]
\[ D(c,k)=c\oplus k \]
\(\oplus\), bit səviyyəsində XOR əməliyyatıdır. Təhlükəsizliyin qüvvədə olması üçün açar mesaj qədər uzun, həqiqətən təsadüfi və yalnız bir dəfə istifadə edilmiş olmalıdır. Bu şərtlər böyük şəbəkələrdə açarın yaradılması, paylanması və saxlanması baxımından çox bahalı olduğuna görə müasir infrastrukturun böyük hissəsi hesablama təhlükəsizliyinə əsaslanır.
Hesablama təhlükəsizliyi nədir?
Hesablama təhlükəsizliyində məqsəd iki mümkün vəziyyəti riyazi baxımdan tam eyni etmək deyil, məqbul resurslara malik heç bir hücumçunun onları mənalı uğurla ayıra bilməməsini təmin etməkdir.
Mənbədə fərqləndirmə üstünlüyü belə verilir:
\[ Adv_A(\lambda)=\Pr[b'=b]-\frac{1}{2} \]
Burada \(A\) hücumçunu, \(\lambda\) təhlükəsizlik parametrini, \(b\) şifrlənən iki mesajdan hansının seçildiyini göstərən gizli biti və \(b'\) hücumçunun təxminini ifadə edir. Təsadüfi təxminin uğuru \(1/2\)-dir. Təhlükəsiz quruluşda hücumçunun bunun üzərindəki üstünlüyünün \(\lambda\) böyüdükcə əhəmiyyətsiz olması gözlənilir.
“128-bit təhlükəsizlik” ifadəsi bu asimptotik təriflə eyni şey deyil. Mənbə bunu təxminən, ən yaxşı məlum hücumun müvafiq hücum modelində \(2^{128}\) mərtəbəsində əsas əməliyyat tələb etdiyi konkret təhlükəsizlik hədəfi kimi izah edir.
Simmetrik şifrləmə niyə Internet-in məlumat daşıma mühərrikidir?
Simmetrik şifrləmə sistemi mənbədə:
\[ \mathcal{E}=(KeyGen,Enc,Dec) \]
kimi tərif edilir. Düzgünlük şərti:
\[ Dec_k(Enc_k(m))=m \]
şəklindədir. Eyni paylaşılan \(k\) açarı həm məlumatı qorumaq, həm də onu geri açmaq üçün istifadə olunur.
AES müasir infrastrukturda üstünlük təşkil edən blok şifrlərdən biridir. 128 bitlik blokları emal edir və 128, 192 və ya 256 bit açar seçimləri təqdim edir. AES təkbaşına yalnız sabit ölçülü blok çevrilməsidir. Uzun məlumat axınlarını təhlükəsiz emal etmək üçün GCM kimi iş rejimlərindən istifadə olunur.
AES-GCM, counter-mode şifrləməni authentication mexanizmi ilə birləşdirən Authenticated Encryption with Associated Data (AEAD) quruluşudur. Beləliklə, yalnız confidentiality deyil, mesajın dəyişdirilib-dəyişdirilmədiyinin yoxlanması da eyni quruluşda təmin edilə bilər. TLS, IPsec və MACsec kimi protokollərdə yüksək sürətli data plane-in simmetrik şifrləməyə əsaslanmasının səbəbi onun açıq açarlı əməliyyatlarla müqayisədə xeyli yüksək throughput təmin edə bilməsidir.
Hash funksiyalarının əsas təhlükəsizlik xüsusiyyətləri hansılardır?
Mənbə hash funksiyasını:
\[ H:\{0,1\}^{*}\rightarrow\{0,1\}^{n} \]
kimi tərif edir. Dəyişən uzunluqlu girişdən sabit \(n\)-bit çıxış yaradılır.
Preimage resistance, verilmiş \(y\) hash çıxışından \(H(x)=y\) şərtini ödəyən \(x\)-i tapmağın çətin olmasıdır. Second-preimage resistance, müəyyən \(x\) məlum olduğu halda eyni hash-i verən fərqli \(\hat{x}\)-i tapmağın çətin olmasıdır. Collision resistance isə hər hansı iki fərqli \(x\) və \(\hat{x}\) üçün \(H(x)=H(\hat{x})\) toqquşmasını tapmağın çətin olmasıdır.
Post-kvant alqoritmlərində böyük miqdarda psevdotəsadüfi məlumat yaratmaq lazım olduğuna görə klassik sabit ölçülü hash çıxışlarına əlavə olaraq SHAKE kimi Extendable-Output Function (XOF) quruluşları vacibdir:
\[ X:\{0,1\}^{*}\rightarrow\{0,1\}^{*} \]
XOF istifadəçinin istədiyi uzunluqda çıxış yarada bilər. ML-KEM və ML-DSA kimi lattice-əsaslı sistemlərdə matrislərin kompakt seed dəyərlərindən deterministik yaradılması və noise nümunələnməsi kimi əməliyyatlarda bu xüsusiyyət vacibdir.
MAC, rəqəmsal imza və AEAD eyni şeydirmi?
Xeyr. Message Authentication Code (MAC) paylaşılan gizli açarla mesaj bütövlüyünü və mənbənin autentifikasiyasını təmin edir:
\[ \tau\leftarrow Tag_k(m) \]
\[ Verify_k(m,\tau)=1 \]
Lakin göndərən və yoxlayan eyni gizli açarı bildiyinə görə MAC açıq yoxlama və ya klassik mənada rəqəmsal imza funksiyasını təmin etmir. Rəqəmsal imzada isə özəl açarla imzalanmış məlumat hamıya paylana bilən public key ilə yoxlana bilər.
Açıq açarlı kriptoqrafiya hansı problemi həll edir?
Simmetrik sistemlərin ən mühüm problemi iki tərəfin təhlükəsiz rabitədən əvvəl ortaq sirri necə yaratmasıdır. Açıq açarlı kriptoqrafiya bu problemi public/private key cütləri ilə həll edir.
Public-key encryption sistemi mənbədə \((KeyGen,Enc,Dec)\) alqoritmləri ilə ifadə olunur. \(KeyGen(1^\lambda)\) bir \((pk,sk)\) cütü yaradır; \(pk\) açıq ola bilər, \(sk\) gizli saxlanılır.
KEM nədir?
Key Encapsulation Mechanism (KEM), böyük mesajları birbaşa şifrləmək əvəzinə iki tərəf arasında simmetrik şifrləmədə istifadə edilə biləcək ortaq secret yaratmaq üçün hazırlanmış mexanizmdir:
\[ KeyGen \rightarrow (pk,sk) \]
\[ Encaps(pk)\rightarrow(c,ss) \]
\[ Decaps(sk,c)\rightarrow ss \]
Burada \(c\) encapsulation ciphertext-i, \(ss\) isə iki tərəfin eyni şəkildə əldə etdiyi shared secret-dır. ML-KEM-in post-kvant şəbəkə protokollarında açar qurulması üçün mərkəzi olmasının səbəbi budur.
RSA hansı riyazi fərziyyəyə əsaslanır?
RSA-da iki böyük sadə ədəd \(p\) və \(q\) seçilərək:
\[ N=pq \]
yaradılır. Təhlükəsizlik yalnız \(N\) məlum olduğu halda \(p\) və \(q\)-nun səmərəli şəkildə geri çıxarıla bilməməsi fərziyyəsi ilə bağlıdır.
Mənbə RSA şifrləməsini əsas formada:
\[ c=m^e \bmod N \]
kimi göstərir. Private exponent-in əldə edilməsi \(N\)-in faktorizasiya quruluşu ilə bağlıdır. Shor alqoritminin tam ədəd faktorizasiyasını kvant kompüterində səmərəli həll edə bilməsi buna görə RSA üçün yalnız “bir qədər daha sürətli hücum” deyil; sistemin əsas riyazi fərziyyəsini aradan qaldırır.
Diffie–Hellman niyə Shor hücumuna açıqdır?
Diffie–Hellman diskret loqarifm probleminin çətinliyinə əsaslanır. Dövri \(G\) qrupunda generator \(g\) və gizli \(\alpha\) üçün:
\[ u=g^{\alpha} \]
verildikdə \(\alpha\)-nın geri tapılmasının klassik hücumçu üçün çətin olması gözlənilir.
Alice gizli \(\alpha\), Bob gizli \(\beta\) seçərsə tərəflər açıq şəkildə:
\[ g^\alpha,\qquad g^\beta \]
dəyərlərini göndərə bilərlər. Hər ikisi də:
\[ g^{\alpha\beta} \]
ortaq sirrini yarada bilər. Hücumçunun discrete logarithm-i həll edə bilməsi \(\alpha\) və ya \(\beta\)-nı geri qazanmasına və protokolu sındırmasına imkan verə bilər.
ECC niyə daha kiçik açardan istifadə edə bilirdi?
Elliptik əyri sistemlərində əsas çətinlik Elliptic-Curve Discrete Logarithm Problem-dir. \(P\) məlum nöqtə və \(k\) gizli skalyar olmaqla:
\[ Q=kP \]
verildikdə \(k\)-nın geri tapılmasının çətin olduğu fərz edilir. Klassik hücum modelində bu quruluş RSA tipli sistemlərlə müqayisədə daha kiçik parametrlərlə yüksək təhlükəsizlik təmin edə bilər. Lakin Shor alqoritmi discrete logarithm ailəsini hədəflədiyi üçün kiçik açar üstünlüyü ECC-ni post-kvant təhlükəsiz etmir.
PKI niyə post-kvant keçidinin ən çətin hissələrindən biridir?
Public Key Infrastructure (PKI), public key-ləri real kimliklərlə bağlayan certificate authority, X.509 certificate, intermediate certificate və root certificate zəncirlərindən ibarət etimad infrastrukturudur. Serverin yalnız public key verməsi onun kim olduğunu sübut etmir; sertifikat zənciri bu key-in konkret kimliklə əlaqəsini imzalayır.
Kvant təhdidi yalnız session key exchange-ə deyil, sertifikat zəncirindəki rəqəmsal imzalara da təsir edir. Root və ya intermediate CA-nın istifadə etdiyi kvanta açıq imza alqoritmi gələcəkdə etibarlılığını itirərsə, problem yalnız bir bağlantıda deyil, həmin CA-ya əsaslanan bütün autentifikasiya zəncirində yaranır.
Kvant Kompüteri Kriptoqrafiyanı Tam Olarak Necə Təhdid Edir?
Kvant kompüteri kriptoqrafiyanı “bütün şifrləri eyni anda sındıran” tək mexanizmlə deyil, müəyyən riyazi problem siniflərində klassik alqoritmlərdən çox fərqli mürəkkəblik təmin edən kvant alqoritmləri ilə təhdid edir; Shor alqoritmi RSA/DH/ECC kimi açıq açarlı sistemlərin təməlini struktur baxımından aradan qaldırarkən Grover alqoritmi simmetrik açar və preimage axtarışına kvadratik sürətlənmə verərək təhlükəsizlik ehtiyatını azaldır.
Kubit, fiziki kubit və məntiqi kubit arasındakı fərq niyə vacibdir?
Kitab kvant təhdidinin qiymətləndirilməsində yalnız “neçə kubit var?” sualının yanıltıcı olduğunu xüsusilə vurğulayır. Real cihazdakı fiziki kubit xəta və decoherence-a məruz qalır. Kriptoqrafik miqyasda uzun Shor hesablamasını həyata keçirmək üçün xəta düzəltmə ilə yaradılan etibarlı məntiqi kubitlər tələb olunur. Bir məntiqi kubit üçün lazım olan fiziki kubitlərin sayı xəta dərəcəsindən, error-correction kodundan, gate fidelity-dən və arxitekturadan asılıdır.
Buna görə istehsalçının road map-ində “bir milyon fiziki kubit” görünməsi avtomatik olaraq “RSA-2048 sındırıla bilər” demək deyil.
RSA-2048 üçün verilən kvant resurs təxminləri nə deyir?
Kitabın girişindəki Şəkil 1.1 kvant aparat road map-ləri ilə RSA-2048 faktorizasiyasına dair bəzi tədqiqat təxminlərini müqayisə edir; mənbə bu qrafikin illüstrativ olduğunu, proqnoz olmadığını xüsusi olaraq bildirir.
Gidney və Ekerå-nın daha əvvəlki təxminində RSA-2048-in təxminən 20 milyon səs-küylü fiziki kubit ilə təxminən 8 saata faktorizasiya edilə biləcəyi qiymətləndirilmişdir. Kitabda verilən Gidney-nin 2025-ci il reviziyasında isə eyni əsas fiziki aparat fərziyyələri saxlanılmaqla faktorizasiya və fault-tolerant implementation sahəsindəki alqoritmik irəliləyişlər sayəsində təxmini tələb bir milyondan az səs-küylü fiziki kubitə və müddət bir həftədən az vaxta endirilmişdir.
Bu rəqəmlər kvant kompüterinin hansı tarixdə hazırlanacağını göstərmir. Əsas elmi mesaj budur ki, kriptoqrafik təhdid həddi yalnız aparatla deyil, alqoritmlər və xəta düzəltmə texnikalarındakı irəliləyişlərlə də dəyişə bilər.
Grover alqoritmi AES-i “sındırırmı”?
Klassik exhaustive key search üçün \(|K|\)-bit açar fəzasında ideal mürəkkəblik:
\[ O(2^{|K|}) \]
olduğu halda Grover alqoritmi ideal quantum query modelində bunu təxminən:
\[ O(2^{|K|/2}) \]
səviyyəsinə endirir.
Buna görə AES-128 üçün bəzən “kvant altında təxminən 64-bit security” qısa ifadəsi işlədilir. Mənbə bunun real hücum xərcini tam göstərməyən idealizə edilmiş query-complexity müqayisəsi olduğunu xüsusi vurğulayır. Real Grover hücumu AES-in reversible quantum circuit kimi həyata keçirilməsini, uzun coherent hesablamanı, fault tolerance-ı və çox böyük fiziki resursları tələb edir.
Beləliklə, simmetrik şifrləmə Shor-un RSA üzərindəki təsiri kimi struktur baxımından aradan qalxmır. Daha böyük açar ölçüsü təhlükəsizlik ehtiyatını artıra bilər; buna görə AES-256 post-kvant planlamasında mühüm rol oynayır.
Hash funksiyaları kvant hücumundan necə təsirlənir?
\(n\)-bit hash-in preimage axtarışı klassik ideal modeldə təxminən:
\[ O(2^n) \]
olduğu halda Grover ilə:
\[ O(2^{n/2}) \]
quantum query səviyyəsinə enə bilər.
Collision search üçün mənbə Brassard–Høyer–Tapp nəticəsini təxminən:
\[ O(2^{n/3}) \]
quantum query kimi verir. Bu nəticələr hash funksiyalarının bütövlükdə istifadəsiz qalacağı demək deyil; çıxış uzunluğu və hədəf təhlükəsizlik səviyyəsi seçilərkən kvant hücumunun xərci nəzərə alınmalıdır.
Shor alqoritminin təsiri niyə daha radikaldır?
Grover hücumu axtarış xərcinin qüvvət göstəricisini yarıya endirərkən, Shor alqoritmi integer factorization və discrete logarithm problemləri üçün polinom zamanda işləyən kvant alqoritmi təmin edir. Bu fərqə görə RSA, DH, ECDH, ECDSA və EdDSA kimi quruluşları yalnız daha böyük klassik parametr seçməklə xilas etmək mümkün deyil.
Məsələn, RSA-2048 əvəzinə RSA-4096 istifadə etmək klassik hücum xərcini artırır; lakin Shor altında əsas problem yenə polynomial-time sinfinə keçdiyi üçün eyni riyazi ailə daxilində açarı böyütmək daimi həll deyil.
NIST keçid mərhələləri nə deməkdir?
| Mexanizm | Klassik təhlükəsizlik gücü | Bu tarixdən sonra istifadədən çıxarma hədəfi | Bu tarixdən sonra icazə verilməməsi hədəfi |
|---|---|---|---|
| Finite-field DH | 112 bit | 2030 | 2035 |
| Finite-field DH | ≥128 bit | Göstərilməyib | 2035 |
| Elliptic-curve DH | 112 bit | 2030 | 2035 |
| Elliptic-curve DH | ≥128 bit | Göstərilməyib | 2035 |
| RSA | 112 bit | 2030 | 2035 |
| RSA | ≥128 bit | Göstərilməyib | 2035 |
| ECDSA | 112 bit | 2030 | 2035 |
| ECDSA | ≥128 bit | Göstərilməyib | 2035 |
| EdDSA | ≥128 bit | Göstərilməyib | 2035 |
Bu tarixlər kvant kompüterinin RSA-nı nə vaxt sındıracağını proqnozlaşdıran tarixlər deyil. Kitab bunları migration planning mərhələləri kimi təqdim edir.
NIST post-kvant security categories nəyi ölçür?
| Kateqoriya | İstinad hücum növü | İstinad nümunəsi |
|---|---|---|
| 1 | 128-bit blok şifrə qarşı key search | AES-128 |
| 2 | 256-bit hash üzərində collision search | SHA-256 |
| 3 | 192-bit blok şifrə qarşı key search | AES-192 |
| 4 | 384-bit hash üzərində collision search | SHA-3-384 |
| 5 | 256-bit blok şifrə qarşı key search | AES-256 |
Bunlar “Kateqoriya 5 alqoritmi mütləq 256-bit kvant təhlükəsizdir” kimi sadə bərabərlik deyil. Məqsəd fərqli post-kvant parameter set-lərini tanış simmetrik security targets ilə müqayisə oluna bilən istinad sisteminə yerləşdirməkdir.
Harvest Now, Decrypt Later niyə kvant kompüteri ortaya çıxmazdan əvvəl problem yaradır?
Harvest Now, Decrypt Later (HNDL), hücumçunun bu gün aça bilmədiyi şifrlənmiş trafiki qeyd etməsi və gələcəkdə kifayət qədər kvant hesablama gücü yarandıqda onu geriyə dönük açmağa çalışmasıdır.
Buna görə məlumatın qorunma müddəti yalnız bugünkü kriptoqrafik sistemin ömrü ilə deyil, gələcək hücum qabiliyyəti ilə birlikdə düşünülməlidir. Uzun illər məxfi qalmalı məlumat bu gün kvanta açıq public-key sistemi ilə qorunursa, gələcəkdə açılmaq üçün indidən toplana bilər.
Mənbə buna görə PQC migration-ı gələcəkdə kvant kompüteri ortaya çıxandan sonra başlanacaq yeniləmə kimi deyil, bu gündən görülməli infrastruktur planlaması kimi nəzərdən keçirir.
LWE, MLWE və SIS Post-Kvant Kriptoqrafiyasının Riyazi Təməlini Necə Formalaşdırır?
LWE, MLWE və SIS klassik RSA-nın faktorizasiya və ya ECC-nin diskret loqarifm fərziyyəsi əvəzinə yüksəkölçülü lattice quruluşlarında səs-küylü xətti münasibətləri həll etməyin və ya müəyyən qısa vektorları tapmağın çətinliyinə əsaslanan problem ailələridir; ML-KEM və ML-DSA kimi standartların təhlükəsizliyi bu ailələrlə bağlıdır və bu gün onları Shor alqoritminə bənzər şəkildə səmərəli həll edən məlum kvant alqoritmi yoxdur.
Lattice nədir?
Bir lattice/kafes, \(\mathbb{R}^n\) daxilində müəyyən basis vektorlarının tam ədəd əmsalları ilə yaradılan diskret nöqtələr çoxluğudur. Mənbədə:
\[ L(b_1,\ldots,b_n) = \left\{ \sum_{i=1}^{n} a_i b_i \;\middle|\; a_i\in\mathbb{Z} \right\} = \{Ba\mid a\in\mathbb{Z}^{n}\} \]
kimi tərif edilir.
\(b_1,\ldots,b_n\) linearly independent basis vektorlarıdır. \(B\), bu vektorların yaratdığı basis matrix-dir. Eyni lattice çox fərqli basis-lərlə təmsil edilə bilər. Kriptoqrafik çətinliklərin mühüm hissəsi eyni həndəsi quruluşun “asan” və “çətin” təqdimatlarının mövcud ola bilməsindən istifadə edir.
Mənbə ikiölçülü öyrədici nümunədə:
\[ B= \begin{bmatrix} 2 & 0\\ 1 & 3 \end{bmatrix} \]
basis matrisindən istifadə edir. Real post-kvant sistemləri ikiölçülü deyil; daha yüksəkölçülü və çox vaxt polinom halqaları/modulları ehtiva edən quruluşlarda işləyir.
LWE nədir?
Learning With Errors problemində \(n\ge1\), \(q\ge2\), gizli:
\[ s\in\mathbb{Z}_{q}^{n} \]
və xəta paylanması \(\chi\) müəyyən edilir.
Hər nümunədə:
\[ a\leftarrow\mathbb{Z}_{q}^{n},\qquad e\leftarrow\chi \]
seçilir və hücumçuya:
\[ (a,\langle a,s\rangle+e) \in \mathbb{Z}_{q}^{n}\times\mathbb{Z}_{q} \]
cütü verilir. Əməliyyatlar modulo \(q\) aparılır.
Əgər \(e=0\) olsaydı, kifayət qədər xətti tənlikdən \(s\)-i tapmaq adi xətti cəbr probleminə çevrilə bilərdi. LWE-nin təhlükəsizlik intuisiyası hər tənliyə kiçik, lakin strukturlaşdırılmış xəta əlavə edilməsinin gizli vektoru bərpa etməyi çətin lattice probleminə çevirməsidir.
Search-LWE, kifayət qədər nümunədən \(s\)-i tapmağa çalışır. Decision-LWE, bu səs-küylü nümunələri tamamilə uniform random elementlərdən ayırmağa çalışır.
MLWE niyə LWE-dən fərqlidir?
Module Learning With Errors (MLWE), LWE quruluşunu daha zəngin algebraic ring/module mühitinə daşıyır. Mənbə:
\[ R_q=R/qR \]
quotient ring-i və \(d\ge1\) module rank-i tərif edir. Gizli:
\[ s\in R_q^d \]
olduqda:
\[ a\leftarrow R_q^d,\qquad e\leftarrow\chi \]
və çıxış:
\[ (a,\langle a,s\rangle+e) \]
formasındadır.
Bu structure praktik scheme-lərin daha kompakt və daha sürətli olmasını təmin edə bilər. ML-KEM və ML-DSA-nın “ML” prefiksi bu Module-Lattice quruluşunu ifadə edir.
SIS problemi nədir?
Short Integer Solution (SIS) problemində public:
\[ A\in\mathbb{Z}_{q}^{n\times m} \]
matrisi verilir. Məqsəd sıfır olmayan və kifayət qədər qısa bir:
\[ z\in\mathbb{Z}^{m} \]
tapmaqdır və aşağıdakı iki şərt ödənməlidir:
\[ \|z\|\le\beta \]
\[ Az\equiv0\pmod q \]
\(\beta\), qəbul edilən norm həddidir. “Bir həll tapmaq” təkbaşına kifayət deyil; solution eyni zamanda qısa olmalıdır. SIS tipli fərziyyələr lattice-based signature sistemlərində vacibdir.
“Lattice-based təhlükəsizlik” niyə mütləq təhlükəsizlik demək deyil?
Mənbə mövcud lattice problem ailələrini Shor-a bənzər şəkildə polynomial time-da həll edən məlum kvant alqoritminin olmadığını bildirir. Lakin “məlum deyil” ilə “riyazi olaraq mümkünsüzlüyü sübut edilib” eyni şey deyil. Yeni cryptanalysis, daha yaxşı lattice reduction üsulları və ya yeni quantum algorithms təhlükəsizlik qiymətləndirməsini dəyişə bilər.
NIST parameter selection buna görə yalnız klassik hücumları deyil, məlum quantum attacks və konkret təhlükəsizlik təxminlərini də nəzərə alır.
Post-kvant kriptoqrafiyası hansı riyazi ailələrdən istifadə edir?
| Ailə | Nümunə | Əsas təhlükəsizlik yanaşması | Praktik xarakter |
|---|---|---|---|
| Lattice-əsaslı | ML-KEM, ML-DSA, FN-DSA | LWE/MLWE/SIS/NTRU ailəsi | Yüksək performans; daha böyük açar/imza artefaktları ola bilər |
| Hash-əsaslı | SLH-DSA, XMSS, LMS | Kriptoqrafik hash təhlükəsizliyi | Konservativ fərziyyə; xüsusən SLH-DSA-da böyük imza xərci |
| Kod-əsaslı | HQC | Error-correcting code decoding problemləri | Lattice-dən kənar təhlükəsizlik müxtəlifliyi |
| Çoxdəyişənli | Tarixi namizədlər | Multivariate polynomial system həll etmə çətinliyi | Bəzi namizədlər ciddi cryptanalysis nəticəsində kənarlaşdırılıb |
Kitab Rainbow-un praktik olaraq sındırılmış olmasını post-kvant dünyasında yalnız yeni riyazi ailə seçməyin kifayət etmədiyinə nümunə kimi istifadə edir. Yeni sistemlər uzunmüddətli açıq cryptanalysis prosesindən keçməlidir.
ML-KEM nədir?
ML-KEM (Module-Lattice-Based Key-Encapsulation Mechanism), NIST FIPS 203-də standartlaşdırılmış və CRYSTALS-Kyber işindən törəmiş module-lattice əsaslı key encapsulation mexanizmidir.
ML-KEM birbaşa “bütün Internet məlumatını şifrləmək” üçün hazırlanmış bulk cipher deyil. Onun vəzifəsi iki uc arasında sonradan AES-GCM kimi simmetrik şifrləmədə istifadə edilə biləcək shared secret yaratmaqdır.
Mənbə həmçinin aktiv hücumçuların ciphertext-ləri dəyişdirib decapsulation oracle davranışından yararlanmasına qarşı ML-KEM-in underlying encryption quruluşunu Fujisaki–Okamoto çevrilməsi ilə IND-CCA səviyyəli KEM-ə çevirdiyini izah edir.
ML-KEM parameter set-lərinin ölçüləri niyə vacibdir?
| KEX / KEM | Public key (bayt) | Secret key (bayt) | Encapsulation / public contribution (bayt) | Klassik təhlükəsizlik istinadı | PQ təhlükəsizlik istinadı | NIST səviyyəsi |
|---|---|---|---|---|---|---|
| ECDH P-256 | 65 | 32 | 65 | 128 | 0 | – |
| ECDH P-384 | 97 | 48 | 97 | 192 | 0 | – |
| ECDH P-521 | 133 | 66 | 133 | 256 | 0 | – |
| MODP 2048 DH | 256 | 256 | 256 | 112 | 0 | – |
| X25519 | 32 | 32 | 32 | 128 | 0 | – |
| ML-KEM-512 | 800 | 1632 | 768 | 128 | 128 | L1 |
| ML-KEM-768 | 1184 | 2400 | 1088 | 192 | 192 | L3 |
| ML-KEM-1024 | 1568 | 3168 | 1568 | 256 | 256 | L5 |
| Hibrid P-256 + ML-KEM-512 | 865 | 1664 | 833 | 128 | 128 | L1 |
| Hibrid P-384 + ML-KEM-768 | 1281 | 2448 | 1185 | 192 | 192 | L3 |
| Hibrid P-521 + ML-KEM-1024 | 1701 | 3234 | 1701 | 256 | 256 | L5 |
Cədvəldəki security-strength sütunları protokolun bütün təhlükəsizliyini təkbaşına müəyyən etmir. Xüsusən hibrid quruluşlarda component-lərin necə birləşdirilməsi, necə authenticate edilməsi və key schedule-a necə daxil edilməsi də yekun təhlükəsizliyi müəyyənləşdirir.
ML-DSA nədir?
ML-DSA (Module-Lattice-Based Digital Signature Algorithm), NIST FIPS 204 tərəfindən standartlaşdırılmış və CRYSTALS-Dilithium-dan törəmiş module-lattice əsaslı rəqəmsal imza alqoritmidir.
Onun vəzifəsi key establishment deyil, authentication və digital signature-dır. İmza özəl açar sahibinin müəyyən məlumatı imzaladığını təsdiqləmək və imzalanmış məlumatın dəyişdirilib-dəyişdirilmədiyini aşkar etmək üçün istifadə olunur.
Mənbə ML-DSA-nın signing və verification performansının yüksək throughput mühitlərində üstünlük təmin edə bildiyini; bunun əvəzində classical signature mexanizmlərinə nisbətən public key və signature ölçülərinin böyüdüyünü vurğulayır.
SLH-DSA niyə ayrıca standartlaşdırılıb?
SLH-DSA, SPHINCS+ əsaslı stateless hash-based signature standartıdır. Lattice assumptions əvəzinə hash funksiyalarının təhlükəsizlik xüsusiyyətlərinə əsaslanması alqoritmik müxtəliflik yaradır.
Bu fərqli riyazi təməl vacibdir: gələcəkdə structured lattice ailəsinə qarşı yeni hücum tapılarsa, bütün post-kvant signature portfelinin eyni fərziyyəyə bağlı qalmamasını təmin edir.
Bunun əvəzi isə böyükdür. Mənbə SLH-DSA imzalarının bəzi parameter set-lərdə onlarla kilobayta çata bildiyini və latency-sensitive protocol-larda mühüm communication/performance yükü yarada biləcəyini bildirir.
XMSS və LMS niyə “stateful” adlandırılır?
XMSS və LMS hash-based signature sistemləridir və NIST SP 800-208 çərçivəsində müəyyən istifadə sahələri üçün təsdiqlənib. “Stateful” olmalarının səbəbi istifadə edilən one-time signing material-ın təkrar istifadə edilməməsini təmin etmək üçün signer-in vəziyyət məlumatını etibarlı şəkildə izləməli olmasıdır.
Buna görə təhlükəsizlik problemi yalnız hash riyaziyyatı deyil; yanlış state management eyni signing material-ın yenidən istifadəsinə və təhlükəsizlik itkisinə səbəb ola bilər. Bu sistemlər nəzarət olunan firmware/software signing mühitlərində daha uyğun ola bilər.
HQC niyə vacibdir?
Hamming Quasi-Cyclic (HQC), structured error-correcting code decoding probleminə əsaslanan code-based KEM-dir. Kitab NIST-in 2025-ci ildə HQC-ni əlavə KEM standartlaşdırması üçün seçdiyini və bunun ML-KEM-i əvəz etməkdən çox alqoritmik müxtəliflik təmin etmək məqsədi daşıdığını izah edir.
HQC-nin mövcudluğu “ML-KEM təhlükəsiz deyil” demək deyil. Lakin bütün key-establishment infrastrukturunu tək mathematical assumption-a bağlamamağın sistemik risk idarəetməsi baxımından vacib olduğu qəbul edilir.
FN-DSA nədir?
Falcon NIST tərəfindən post-kvant signature standartlaşdırması üçün seçilmiş lattice-based dizayndır; kitab 2026-cı il nəşr kəsimində NIST standartlaşdırma prosesində FN-DSA adı ilə hazırlanmaqda olduğunu bildirir.
Mənbə FN-DSA-nın daha kompakt signature üstünlüyünün xüsusən bandwidth-constrained müştərilərdə dəyərli ola biləcəyini; lakin signing və key generation xərcinin ML-DSA-dan fərqli olduğunu vurğulayır. Buna görə “hansı alqoritm daha yaxşıdır?” sualının cavabı endpoint-in imzalayan, yoxsa yoxlayan olmasından belə asılı ola bilər.
Post-kvant alqoritmləri niyə bir-birinin sadə alternativi deyil?
Bir signature alqoritmi kiçik signature yarada bilər, lakin signing bahalı ola bilər. Başqa alqoritm signing və verification-da çox sürətli ola bilər, lakin public key və signature daha böyük ola bilər. Hash-based sistem daha konservativ riyazi təməl təmin edə bilər, lakin message size və latency xeyli yüksək ola bilər.
Buna görə algorithm selection yalnız security level deyil, public-key size, private-key size, signature/ciphertext size, signing, verification, key generation, memory, bandwidth, endpoint rolu və hardware capability birlikdə qiymətləndirilərək aparılmalıdır.
Hibrid Kriptoqrafiya Post-Kvant Keçidində Niyə İstifadə Olunur?
Hibrid kriptoqrafiya klassik və post-kvant mexanizmlərini eyni protokol icrasında birlikdə istifadə etməklə tək yeni fərziyyəyə qəfil keçid riskini azaltmağı və köhnə infrastrukturla qarşılıqlı işləmə qabiliyyətini saxlamağı hədəfləyən keçid yanaşmasıdır; lakin hibrid sistemin təhlükəsizliyi yalnız iki alqoritmin adlarından deyil, shared secret-lərin necə birləşdirilməsindən, authentication-dan və protocol key schedule-dan müəyyən olunur.
Niyə birdən-birə yalnız PQC-yə keçilmir?
Klassik sistemlər milyonlarla endpoint, certificate, firmware, network appliance və software library daxilində yerləşdirilib. Bütün cihazları eyni anda dəyişdirmək mümkün deyil. Bundan əlavə, post-kvant alqoritmləri daha yeni olduğuna görə cryptanalytic confidence zamanla formalaşır.
Hibrid dövr iki problemi birlikdə idarə edir: köhnə sistemlərlə compatibility və yeni alqoritmin gələcəkdə gözlənilmədən zəifləməsi ehtimalına qarşı assumption diversity.
Hibrid key establishment-ın əsas məntiqi
Məsələn, bir bağlantıda klassik X25519 və ML-KEM birlikdə işlədilə bilər. Tərəflər klassik:
\[ ss_{\mathrm{classical}} \]
və post-kvant:
\[ ss_{\mathrm{PQC}} \]
secret-ləri ayrıca yaradır. Sonra bunlar təhlükəsiz combiner/KDF daxilində birləşdirilərək session-key material əldə edilir.
Burada:
\[ K = KDF(ss_{\mathrm{classical}}\parallel ss_{\mathrm{PQC}}) \]
ifadəsi hibrid məntiqi öyrətmək üçün konseptual göstərimdir; konkret mənbə protokolunun tam standartlaşdırma formulu kimi təqdim edilmir.
Real təhlükəsizlik concatenation və ya combiner dizaynından və iki mexanizmin authentication kontekstindən asılıdır.
Hibrid certificate niyə daha da böyüyə bilər?
X.509 certificate eyni anda classical public key və post-quantum public key daşıya bilər; həmçinin classical və post-quantum signature material ola bilər. Bu, keçid təhlükəsizliyini gücləndirə bilər, lakin certificate ölçüsünü, chain validation xərcini və handshake payload-u böyüdür.
Buna görə PQC keçidində yalnız CPU benchmark-a baxmaq kifayət deyil; network packetization və certificate lifecycle birbaşa təsirlənir.
Crypto-agility nədir?
Crypto-agility, sistemin alqoritmləri, parameter set-ləri və certificate-ları bütün arxitektura yenidən dizayn edilmədən yeniləyə, negotiate edə və köhnə mexanizmləri nəzarətli şəkildə deaktiv edə bilməsidir.
Kitab crypto-agility-ni müvəqqəti xüsusiyyət deyil, uzunmüddətli infrastruktur tələbi kimi görür. Çünki bugünkü post-kvant standartının özü gələcəkdə yeni cryptanalysis və ya deployment experience səbəbindən yenilənə bilər.
QKD hibrid sistemə necə qoşula bilər?
Quantum Key Distribution fiziki kvant kanalından əldə edilən key material-ı hibrid key-establishment-a əlavə mənbə kimi verə bilər. Lakin QKD təhlükəsizliyi də authenticated classical channel, cihaz davranışı və implementation assumptions tələb edir.
Buna görə mənbə QKD-ni PQC-nin replacement-ı kimi deyil, xüsusi fiziki infrastruktur olan bağlantılarda complementary key-distribution mexanizmi kimi yerləşdirir.
Simmetrik data plane post-kvant keçidində istifadə olunmağa davam edirmi?
Bəli. Kitabdakı əsas architectural separation budur. PQC əsasən authentication və key-establishment control plane-i dəyişdirərkən bulk traffic yenə də yüksək sürətli symmetric AEAD ilə qoruna bilər.
| AEAD | İstifadə | Klassik security istinadı | İdealizə edilmiş post-kvant security istinadı |
|---|---|---|---|
| AES-GCM-128 | TLS, IPsec, MACsec | 128 | 64 |
| AES-GCM-256 | TLS, IPsec, MACsec | 256 | 128 |
| AES-CCM-128 | TLS | 128 | 64 |
| AES-CCM-256 | TLS | 256 | 128 |
| ChaCha20-Poly1305 | TLS | 256 | 128 |
| ASCON-128a | Yüngül | 128 | 64 |
Bu “post-kvant security” rəqəmləri Grover-in idealized square-root query modelinə əsaslanan istinadlardır; real quantum attack müddəti deyil.
PQC niyə infrastruktur problemidir?
Alqoritmin protokol daxilində yerləşdiyi yer vacibdir. TLS, IPsec və MACsec sadəcə “cipher çağıran proqramlar” deyil. Message format, certificate, negotiation, replay protection, packet header, MTU, key schedule və rekeying kimi çoxsaylı komponentlər kriptoqrafiya ilə bağlıdır.
Buna görə public key-in 32 byte-dan 1184 byte-a çıxması disk üzərində sadəcə bir neçə byte artım demək deyil. ClientHello daha böyük ola bilər, birdən çox packet lazım gələ bilər, fragmentation baş verə bilər, memory movement arta bilər və köhnə middlebox/server implementation-ları gözlənilməyən mesaj ölçüsünü səhv emal edə bilər.
Control plane və data plane fərqi niyə mərkəzi əhəmiyyət daşıyır?
Mənbə təhlükəsiz communication stack-i iki funksional sahə ilə nəzərdən keçirir:
Control plane: authentication, certificate validation, key establishment, algorithm negotiation və rekeying kimi nisbətən seyrək əməliyyatlar.
Data plane: qurulmuş symmetric session key-lərlə davamlı packet/record protection.
PQC daha çox control plane-in riyazi və message-size quruluşunu dəyişdirir. Data plane-in hər packet-ına ML-KEM və ya ML-DSA tətbiq edilmir; böyük məlumat axını AES-GCM kimi simmetrik quruluşla qorunmağa davam edə bilər.
TLS-də PQC nəyi dəyişdirir?
TLS tətbiq məlumatını record layer vasitəsilə qoruyur. Post-kvant migration zamanı ən görünən dəyişiklik handshake daxilindəki key-establishment və authentication material-dır.
Kitab əvvəlki genişmiqyaslı Chrome hybrid Kyber deployment-ında təxminən kilobayt ölçülü post-kvant key share səbəbindən TLS ClientHello-nun əlavə packet-a keçməsinin median desktop handshake latency ilə təxminən %4 artım arasında əlaqə olduğunu bildirir.
Kitab həmçinin standardized X25519MLKEM768 istifadə edən Apple deployment-larında bəzi köhnə TLS serverlərinin daha böyük ClientHello-nu səhv emal etməsi səbəbindən connection failure müşahidə oluna bildiyini bildirir. Buradakı problem ML-KEM arithmetic-in yavaşlığından çox protocol compatibility və packetization-dır.
IPsec-də post-kvant keçidi harada baş verir?
IPsec-in ESP data plane-i IP packet-ları symmetric encryption ilə qoruyur. Key establishment və Security Association negotiation isə IKEv2 tərəfindən aparılır. Buna görə post-kvant migration-ın əsas yeri IKEv2/control plane-dir.
Mənbə RFC 9370 kimi multiple successive key exchange genişləndirmələrinin classical, PQC və hibrid key-establishment mechanism-larını IKEv2 daxilinə yerləşdirmək üçün istifadə oluna biləcəyini nəzərdən keçirir.
IPsec transport mode və tunnel mode arasındakı fərq nədir?
Transport mode-da orijinal IP header görünən qalır, payload ESP ilə şifrlənir və authenticate edilir.
Tunnel mode-da bütün orijinal IP packet yeni ESP payload daxilinə alınır və routing üçün yeni outer IP header əlavə olunur.
ESP header-dakı Security Parameters Index (SPI) düzgün Security Association-ı seçməyə kömək edir; Sequence Number replay protection mexanizminə töhfə verir.
Crypto offload ilə packet offload eyni şeydirmi?
Xeyr. Crypto offload-da network interface encryption/decryption əməliyyatını sürətləndirə bilər, lakin ESP encapsulation, policy lookup və packet-processing-in mühüm hissəsi kernel/host-da qalır.
Packet offload-da encryption/decryption ilə yanaşı ESP encapsulation/decapsulation və daha çox packet-processing işi hardware-ə daşınır.
Mənbə təcrübələrində xüsusən yüksək sürətli UDP trafikində packet offload-ın crypto-only offload-a nisbətən daha çox throughput təmin edə bilməsi bottleneck-in yalnız AES əməliyyatının özü olmadığını göstərir.
MACsec post-kvant migration-da necə işləyir?
MACsec Ethernet link layer-da frame-ləri qoruyur. Ethernet addressing information forwarding üçün görünən qalarkən payload və əlaqəli metadata authenticated encryption ilə qoruna bilər.
PQC birbaşa hər Ethernet frame-a tətbiq edilmir. MKA — MACsec Key Agreement — control plane daxilində quantum-resilient key material yaratmaq və ya paylamaq üçün uyğunlaşdırılır. Daha sonra Secure Association Key (SAK) yüksək sürətli symmetric data-plane encryption-da istifadə olunur.
MKA key hierarchy niyə vacibdir?
Mənbə MKA daxilində Connectivity Association Key (CAK), Connectivity Association Key Name (CKN), Secure Association Key (SAK), Key Encryption Key (KEK) və Integrity Check Key (ICK) kimi fərqli key rollarını ayırır.
Post-kvant və ya hybrid handshake nəticəsində əldə edilən shared secret birbaşa hər frame-i şifrləyən yeganə açar olmaq məcburiyyətində deyil. Structured KDF-lər müxtəlif protocol functions üçün müstəqil key-lər törədə bilər. Bu ayrım key reuse riskini azaldır və control plane ilə data plane-in müstəqil idarəsini asanlaşdırır.
DPDK niyə yüksək sürətli kriptoqrafiyada vacibdir?
Data Plane Development Kit (DPDK), network interface-ə user space-dən polling əsaslı birbaşa giriş verərək kernel interrupt, context switching və socket buffer kimi overhead-ləri azalda bilər.
Bu quruluş çox yüksək packet rate tələb olunan məlumat mərkəzlərində faydalıdır. Lakin kernel bypass etmək conventional monitoring və debugging mexanizmlərinin bir hissəsini aradan qaldıra biləcəyi üçün əməliyyat mürəkkəbliyi yaradır.
DPU və SmartNIC nədir?
Ənənəvi NIC əsasən frame transmission və əsas network interface vəzifələrini yerinə yetirir. SmartNIC və Data Processing Unit (DPU) isə embedded CPU core, programmable packet-processing pipeline, memory, DMA və müxtəlif hardware accelerator-ları network interface-ə yaxınlaşdırır.
Məqsəd sadəcə “daha sürətli şifrləmə çipi” yaratmaq deyil. Security və packet processing-i məlumatın keçdiyi nöqtəyə daşımaqla host CPU-nun application workload üçün sərbəst qalmasını təmin etməkdir.
BlueField-2 kimi DPU-larda control plane və data plane necə ayrılır?
Mənbədə araşdırılan DPU arxitekturalarında embedded ARM cores authentication, key establishment, identity verification və bəzi QKD/PQC control-plane əməliyyatlarını software kimi işlədə bilər. Integrated hardware engines isə AES-GCM kimi davamlı symmetric encryption işini yüksək sürətlə icra edə bilər.
Beləliklə, tez-tez dəyişməsi gözlənilən PQC algorithm logic programmable software-də qalarkən milyonlarla packet üzərində təkrarlanan symmetric data protection hardware-ə offload edilir.
NTT və Keccak niyə PQC performansında vacibdir?
Lattice-based alqoritmlərdə polynomial arithmetic, matrix-vector əməliyyatları, Number-Theoretic Transform (NTT) və SHA-3/Keccak əsaslı hashing/XOF əməliyyatları mühüm computational kernels ola bilər.
Kitabda verilən Intel qiymətləndirməsində AVX-512 ilə optimallaşdırılmış Keccak implementation-ın liboqs mühitində araşdırılan AVX2 implementation-a nisbətən ML-KEM performansını təxminən 1,54 dəfə, ML-DSA-nı təxminən 1,64 dəfə artıra bildiyi bildirilib.
QUASAR adlı RISC-V hardware/software co-design işində isə hədəf prosessorda NTT və Keccak-ın ML-KEM və ML-DSA key-generation müddətinin təxminən %92–95-ni təşkil etdiyi, bu kernel-lərin acceleration-ı ilə qiymətləndirilən NIST alqoritm ailələrində təxminən 2,36–3,18 dəfə end-to-end sürətlənmə əldə edildiyi və base processor-la müqayisədə LUT istifadəsinin təxminən %19 artdığı bildirilib.
Bu dəyərlər başqa CPU və ya başqa implementation üçün avtomatik əmsal deyil. Kitabın mühüm xəbərdarlığı budur ki, primitive benchmark-dakı 3× sürətlənmə protocol latency-də mütləq 3× yaxşılaşma yaratmaya bilər; bottleneck yuxarı qatda network, memory movement və ya packet processing-ə keçə bilər.
Tədqiqatın Metodu və Nəticələri
Mənbənin metodoloji quruluşu
Bu əsər tək bir laboratoriya təcrübəsi və ya tək bir benchmark işi deyil. QUARC layihəsindəki tədqiqatları, doktorluq dissertasiyalarını, standartları, texniki hesabatları, fundamental kriptoqrafiya ədəbiyyatını və QUARC üzvləri ilə əməkdaşlarının yayımlanmış eksperimental işlərini yenidən təşkil edərək sistem səviyyəli texniki izaha çevirir.
Mənbə xüsusən Abraham Cano Aguilera və Daniel Christian Lawo-nun doktorluq dissertasiyalarından əhəmiyyətli miqdarda materialın sintez edildiyini bildirir. Bundan əlavə DPU-to-DPU post-quantum communication, Dilithium/Kyber və Falcon/Kyber DPU stack-ləri, optical fiber communication, QKD/TLS integration, IPsec, MACsec, network slicing və heterogeneous DPU acceleration kimi çoxsaylı ilkin tədqiqatlardan istifadə olunub.
Buna görə aşağıda verilən throughput və ya CPU nəticələri kitabın tək ortaq eksperiment quruluşunda toplanmış ölçmələri deyil. Bunlar müxtəlif QUARC və əlaqəli ilkin tədqiqatların konkret təcrübələrindən sintez edilmiş nəticələrdir. Hardware, protocol, link speed, packet size, offload mode və traffic generator şərtləri hər təcrübədə eyni deyil.
Post-kvant təhlükəsiz IPsec təcrübəsinin əsas nəticəsi
Kitabda nəzərdən keçirilən end-to-end optical fiber deployment-lardan birində iki DPU-equipped server təxminən 240 km fiber-optik bağlantı üzərindən birləşdirilib və post-kvant authentication/key establishment ilə IPsec tunnel qurulub.
| Konfiqurasiya | Təxmini throughput | Şərh |
|---|---|---|
| Şifrlənməmiş istinad | 98,2 Gbit/s | Eksperimental baseline |
| DPU + aparat sürətləndirilməsi | 92,3 Gbit/s | Line-rate-ə yaxın post-kvant təhlükəsiz IPsec |
| DPU, hardware crypto acceleration yoxdur | 13,3 Gbit/s | Data-plane bottleneck aydınlaşır |
| Host/server emalı | <5 Gbit/s | Host üzərində böyük performans itkisi |
Eyni təcrübə ailəsində server üzərində post-kvant IPsec processing aparıldıqda host CPU istifadəsi araşdırılan konfiqurasiyada %80-dən yuxarı qalxarkən, DPU offload ilə təxminən %20 səviyyəsinə düşmüş və təxminən %60 host processing capacity tətbiqlərə saxlanmışdır.
Bu tapıntı DPU-nun PQC riyaziyyatını “daha təhlükəsiz” etdiyi demək deyil. Təhlükəsizlik primitive-dən gəlir; DPU-nun töhfəsi cryptographic və packet-processing workload-un host CPU-dan daha uyğun execution path-ə daşınmasıdır.
QKD + X25519 + ML-KEM hibrid IPsec təcrübəsinin nəticəsi
Başqa bir qiymətləndirmədə IKEv2, X25519, ML-KEM-1024 və QKD key material-dan individual, hybrid və triple-hybrid formalarda istifadə edəcək şəkildə genişləndirilib.
QKD key material-ın Key Management System-dan alınması negotiation phase-ə təxminən 35 ms əlavə latency gətirib. Buna baxmayaraq bulk traffic DPU üzərində hardware-accelerated AES-256-GCM ilə emal edildiyi üçün data-plane throughput təxminən 91,1 Gbit/s olaraq qorunub.
Eyni konfiqurasiyada kifayət qədər key material olduqda 1 saniyəyə qədər aşağı key-renewal interval dəyərlərinin encrypted data transmission-ı pozmadan istifadə oluna bildiyi bildirilib.
Bu nəticə control-plane latency ilə data-plane throughput-un eyni metrik olmadığını aydın göstərir. Handshake 35 ms daha uzun ola bilər, lakin sonrakı uzun məlumat ötürülməsi line-rate-ə yaxın qala bilər.
200 Gbit/s sinifli MACsec təcrübəsinin əsas nəticəsi
Mənbə 200 Gbit/s sinifli optical MACsec təcrübəsində üç konfiqurasiyanı müqayisə edir: şifrlənməmiş bağlantı, Linux kernel üzərində software MACsec və DPU-offloaded MACsec.
| Konfiqurasiya | Packet/MTU şərti | Təxmini throughput |
|---|---|---|
| Linux nüvəsi MACsec | Kiçik MTU | ≈0,3 Gbit/s |
| Linux nüvəsi MACsec | Standart MTU | ≈5 Gbit/s |
| Linux nüvəsi MACsec | Jumbo frame | ≈13 Gbit/s |
| DPU offload MACsec | Standart MTU ətrafı | ≈93,4 Gbit/s |
| DPU offload MACsec | Jumbo frame | 196 Gbit/s |
196 Gbit/s dəyəri sınaqdan keçirilən channel capacity-nin %99-dan çoxuna uyğundur. Host CPU load software processing zamanı təxminən %81 olduğu halda DPU offload ilə təxminən %45-ə düşmüş; təxminən %35 host processing capacity sərbəst qalmışdır.
Bu təcrübə PQC-nin həmişə 196 Gbit/s işlədiyini göstərmir. Nəticə konkret DPU, MACsec, optical link və jumbo-frame konfiqurasiyasına aiddir.
Packet size və MTU niyə throughput-u dəyişir?
Encryption-a yalnız mathematical primitive kimi baxıldıqda packet header və frame overhead unudula bilər. IPsec ESP və MACsec security field-ları hər packet üçün əlavə byte artırır. Kiçik packet-larda bu sabit overhead ümumi trafikin daha böyük faizini təşkil edir.
Mənbə bəzi DPU IPsec qiymətləndirmələrində packet-level configuration-ın aydın təsirini göstərir. Böyük MTU/jumbo frame eyni amount of application data üçün daha az packet-processing event tələb etdiyinə görə throughput-u artıra bilər.
Lakin böyük packet hər mühitdə avtomatik optimal deyil; path MTU, fragmentation və network-device dəstəyi ayrıca qiymətləndirilməlidir.
TCP və UDP niyə eyni offload qazancını göstərmir?
UDP connectionless və daha az transport-layer state ilə işlədiyi halda TCP acknowledgement, congestion control, flow control, retransmission və connection management kimi əlavə davranışlara malikdir.
Mənbənin 400 Gbit/s DPU qiymətləndirmələrində UDP hardware packet offload-dan çox yüksək dərəcədə yararlanarkən TCP-nin şifrlənməmiş baseline-a nisbətən daha çox məhdudlaşa bildiyi göstərilib. Bu fərq cryptographic primitive-dən çox transport-stack behavior-ın sistem performansını müəyyənləşdirə biləcəyini göstərir.
Virtualized və multi-tenant sistemlərdə PQC necə tətbiq olunur?
Cloud mühitində bir fiziki host üzərində çoxlu VM və ya container işləyə bilər. Bu mühitdə post-kvant təhlükəsizliyi yalnız external Internet link-i şifrləmək deyil; tenant-lar arasındakı logical isolation və encrypted communication path-ləri də qorumaq lazımdır.
Mənbə Single Root I/O Virtualization (SR-IOV) texnologiyasını mühüm architecture primitive kimi nəzərdən keçirir. Tək physical network interface birdən çox Virtual Function (VF) təqdim edir. Hər VM öz VF-inə birbaşa daxil ola bilər və DMA vasitəsilə hypervisor networking overhead-inin bir hissəsini keçə bilər.
Virtuallaşdırılmış 100 Gbit/s və 400 Gbit/s təcrübələrində nə əldə edildi?
100 Gbit/s BlueField-2 deployment-ında 16 virtual machine istifadə edən virtualized PQC-IPsec network-slicing configuration təxminən 71,79 Gbit/s-ə çatmış və şifrlənməmiş virtualized baseline-ın təxminən %95,36-sını qorumuşdur.
Sonrakı 400 Gbit/s BlueField-3 deployment-ında 16-VF-to-host UDP PQC-IPsec traffic 392,98 Gbit/s-ə çatmış; bu, mənbədə unencrypted baseline-ın təxminən %99,99-u kimi verilmişdir.
Bu rəqəmlər bütün VM/PQC sistemlərinin eyni performansı verəcəyini göstərmir. Nəticə SR-IOV, DPU packet steering, UDP traffic və konkret hardware configuration-ın birlikdə optimallaşdırıldığı mühiti göstərir.
Multi-tenant mühitində encryption yalnız confidentiality təmin edir?
Mənbə encrypted tunneling-in bəzi backend service attack surface-lərini də azalda biləcəyini müzakirə edir. Məsələn, RDMA endpoint-ə çatmağa çalışan səhv qorunmuş paketlər IPsec layer-da kənarlaşdırılarsa, malicious traffic-in birbaşa high-performance backend xidmətinə çatmasının qarşısı alına bilər.
Bu hal kriptoqrafiyanı intrusion-detection sistemi ilə eyni etmir. Lakin failed authentication və ya incorrectly protected packet telemetry-si misconfiguration, abuse və ya denial-of-service activity üçün əməliyyat siqnalı kimi istifadə oluna bilər.
Tədqiqatın əsas nəticələri
- Quantum computing klassik public-key security assumptions-ı yalnız zəiflətmir; RSA/DH/ECC üçün əsas problem sinfini dəyişə bilər.
- Symmetric cryptography və hash functions Shor təsirinə məruz qalmır; Grover və digər quantum-search nəticələri security margin-i azaldır.
- PQC, QKD ilə eyni texnologiya deyil; QKD yalnız müəyyən infrastrukturlarda complementary key-distribution rolu oynaya bilər.
- ML-KEM, ML-DSA və SLH-DSA fərqli vəzifələr və fərqli mathematical assumptions üçün standartlaşdırılmış qurucu bloklardır.
- Algorithm diversity tək future cryptanalytic breakthrough-un bütün infrastruktura təsir etməsi riskini azaltmaq baxımından vacibdir.
- Hibrid classical+PQC deployment keçid dövründə interoperability və assumption diversity təmin edir, lakin overhead və implementation complexity əlavə edir.
- PQC-nin əsas xərci yalnız CPU cycle deyil; key, ciphertext və signature ölçüsü packetization və certificate infrastructure-a təsir göstərə bilər.
- Control-plane və data-plane ayrımı sayəsində post-kvant authentication/key establishment ilə yüksək sürətli symmetric encryption birlikdə istifadə oluna bilər.
- Çox yüksək throughput mühitlərində DPU və SmartNIC offload host CPU istifadəsini azalda və line-rate-ə yaxın encrypted throughput təmin edə bilər.
- Primitive benchmark təkbaşına protocol performance-ı proqnozlaşdırmağa kifayət etmir; MTU, TCP/UDP behavior, memory movement və packet processing həlledici ola bilər.
- Virtualization, SR-IOV və DPU packet steering ilə post-kvant encrypted multi-tenant network slicing yüksək throughput səviyyələrində tətbiq oluna bilər.
- Crypto-agility uzunmüddətli quantum-resilient infrastructure üçün mərkəzi tələbdir.
Tədqiqatın dəstəkləmədiyi nəticələr
Mənbə bugünkü kvant kompüterlərinin RSA-2048-i praktik olaraq rutin şəkildə sındıra bildiyini demir. Fiziki kubit road map-ləri ilə fault-tolerant cryptographic computation arasındakı əlaqə birbaşa deyil.
Mənbə “bir milyon fiziki kubit olduqda RSA mütləq sındırılar” nəticəsini dəstəkləmir. Tələb olunan logical qubit sayı, error correction overhead-i, gate fidelity, runtime və architecture assumptions həlledicidir.
Mənbə AES-128-in real dünyada kvant hücumçusu tərəfindən yalnız \(2^{64}\) klassik əməliyyat xərci ilə sındırılacağını sübut etmir. Bu dəyər idealized Grover query-complexity təsviridir.
Mənbə ML-KEM və ya ML-DSA-nın gələcəkdə tapıla biləcək hər hücuma qarşı riyazi olaraq sındırılmaz olduğunu iddia etmir.
Mənbə DPU offload-ın hər PQC deployment üçün məcburi olduğunu demir. Onun xüsusilə yüksək throughput mühitlərində faydalı olduğu göstərilir; daha aşağı rate-li server/client/embedded sistemlərdə software implementation kifayət edə bilər.
Mənbə 92,3 Gbit/s, 196 Gbit/s və ya 392,98 Gbit/s dəyərlərini bütün post-kvant sistemlərinin ümumi performansı kimi təqdim etmir. Bunlar konkret sınaq platformalarının ölçmələridir.
Mənbə QKD-nin PQC-ni əvəz etdiyini demir. QKD-nin authentication və digital-signature tələblərini təkbaşına həll etmədiyi açıq göstərilir.
Mənbə yalnız bir PQC primitive standartlaşdırıldığı üçün migration-ın tamamlandığını demir. PKI, certificate lifecycle, protocol compatibility, hardware, software, monitoring və operational workflow-lar da dəyişdirilməlidir.
Tədqiqatın məhdudiyyətləri
Kitab özünü bütün post-kvant alqoritmlərini tam qiymətləndirən hərtərəfli survey və ya formal cryptographic monograph kimi təqdim etmir. Əsas diqqəti system-level deployment-dır.
Tətbiqi performans nəticələrinin mühüm hissəsi QUARC və əlaqəli tədqiqatçıların müxtəlif ilkin nəşrlərindən sintez edilib. Bütün rəqəmlər tək hardware, tək operating system, tək traffic generator və ya tək protocol configuration altında ölçülməyib.
Bəzi şəkillər doktorluq dissertasiyalarından və ya daha əvvəl yayımlanmış işlərdən yenidən tərtib edilib. Buna görə vizual sübutların müəllif hüququ/lisenziya vəziyyəti figure caption səviyyəsində ayrıca qiymətləndirilməlidir.
2026-cı il etibarilə post-kvant standardization, migration guidance və cryptanalytic confidence inkişaf etməyə davam edir. Kitabın təsvir etdiyi deployment landscape nəşr tarixindəki məlumat vəziyyətini əks etdirir.
Aparat sürətləndirmə nəticələri konkret DPU, SmartNIC, CPU instruction set və ya RISC-V co-design quruluşlarından asılıdır. Architecture-specific speedup başqa platformaya avtomatik daşına bilməz.
Gələcək tədqiqat və mühəndislik tələbləri
Kitab future quantum-resilient architecture-ların yalnız yeni cryptographic primitives deyil, bütün data lifecycle-ı əhatə edən daha inteqrasiya olunmuş security infrastructure istiqamətində inkişaf edəcəyini gözləyir.
Önə çıxan texniki ehtiyaclar arasında polynomial arithmetic, NTT və Keccak kimi dominant computational kernels üçün daha yaxşı hardware/software co-design; daha güclü side-channel resistance; constant-time implementations; reliable randomness; secure key handling; crypto-agile protocol stacks; scalable certificate lifecycle; hybrid constructions-ın daha dərin formal analizi və highly dynamic multi-tenant cloud mühitində çoxsaylı secure connection-ların idarə olunması var.
Mənbə həmçinin confidential computing və AI workloads baxımından data in transit, data at rest və data during processing təhlükəsizlik qatlarının birlikdə nəzərdən keçirilməsinə işarə edir. PQC network transport-ı quantum-resilient edə bilər; lakin işləyən process-in memory confidentiality-si və ya malicious code problemi ayrıca security mexanizmləri tələb edir.
Mənbə və Metod Qeydi
Orijinal əsərin adı: New Challenges in Post-Quantum Cryptography
Əsas QUARC müəllifləri: Abraham Cano Aguilera; Raphael Frantz; Dimosthenis Iliadis-Apostolidis; José Luis Imaña; Sokol Kosta; Daniel Christian Lawo; Joseph Meyer; Michał Podleś; Jerónimo Sánchez García; Idelfonso Tafur Monroy; Juan José Vegas Olmos.
Müəllif sırası: Mənbədə bütün əsas QUARC müəlliflərinin kitabın hazırlanmasına töhfə verdiyi və soyadına görə əlifba sırası ilə düzüldüyü bildirilir.
Bərabər töhfə: Formal “equal contribution” və ya bərabər birinci müəlliflik bəyanı yoxdur. Əlifba sırası bərabər töhfə bəyanı kimi şərh edilməyib.
Məsul müəllif: Kitabın ön səhifələrində corresponding author göstərilməyib.
Xarici töhfə verənlər: Rana Abu Bakar, Faris Alhamed, Xavier Arnal i Clemente, Filippo Cugini, Simon Rommel, Carlos Rubio Garcia və Catalina Stan. Bunlar mənbədə əsas müəllif siyahısından ayrıca “External Contributors” kimi verilib.
Texniki yazı və sintez: Athanasios Panagiotis Pelekoudas, Aalborg University.
Üz qabığı və qrafik tərtibat: Emilia Castillo Frederiksen, Aalborg University.
Layihə: QUARC — Quantum Resistant Communications: Advance Learning in Applied PQC Training.
QUARC tərəfdaş qurumları: Eindhoven University of Technology (TU/e), Aalborg University (AAU), Complutense University of Madrid (UCM) və sənaye tərəfdaşı NVIDIA.
Maliyyələşdirmə: European Union Horizon Europe research and innovation programme, Marie Skłodowska-Curie Actions, Grant Agreement No. 101073355.
Nəşriyyat: Aalborg University Open Publishing.
Nəşr: 1-ci nəşr.
İl: 2026.
Rəsmi nəşr tarixi: 7 sentyabr 2026.
Səhifə sayı: 146.
ISBN: 97887-7642-316-2.
DOI: 10.54337/aau.quarc.
Rəsmi nəşr bağlantısı: https://openbooks.kb.dk/aauopen/catalog/book/679
DOI bağlantısı: https://doi.org/10.54337/aau.quarc
Mənbə növü: Texniki tədqiqat kitabı / sistem səviyyəli post-kvant kriptoqrafiya sintezi.
Rəyçilik vəziyyəti: Rəsmi Aalborg metadata qeydləri bir-biri ilə tam uyğun deyil. Aalborg University Open Publishing kitab kataloqu əsəri “Books – Not peer-reviewed” kateqoriyasında göstərdiyi halda Aalborg University VBN tədqiqat qeydi əsəri “Research output: Book – Research – peer-review” kimi təsnif edir. PDF-in öz ön səhifələrində ayrıca açıq peer-review statement olmadığı üçün Verianla bu əsərin rəyçilik statusunu qəti müəyyən etmir və rəsmi qeydlər arasındakı uyğunsuzluğu açıq şəkildə saxlayır.
Lisenziya: Əsas əsər Creative Commons Attribution 4.0 International (CC BY 4.0) lisenziyası ilə yayımlanıb. Lakin mənbə daha əvvəl yayımlanmış işlərdən götürülən və ya uyğunlaşdırılan üçüncü tərəf şəkil, cədvəl və digər materialların öz credit line, lisenziya və icazə şərtlərinə tabe olduğunu və açıq şəkildə göstərilmədikcə kitabın CC BY 4.0 lisenziyasının bu materialları əhatə etmədiyini bildirir.
Elmi əhatə: Əsər klassik cryptography, symmetric data protection, public-key trust infrastructure, quantum threat model, Grover və Shor təsirləri, lattice cryptography, LWE/MLWE/SIS, NIST PQC standards, hybrid cryptography, crypto-agility, TLS/IPsec/MACsec, DPU/SmartNIC offload, virtualization, network slicing və system-level deployment mövzularını bir araya gətirir.
Mənbə materialı: Kitab QUARC layihəsi çərçivəsindəki tədqiqatlara, xüsusən Abraham Cano Aguilera və Daniel Christian Lawo-nun doktorluq dissertasiyalarına, QUARC üzvləri və əməkdaşlarının ilkin nəşrlərinə, standartlara, protocol specifications, technical reports, foundational research və müstəqil işlərə əsaslanır.
Metodoloji məhdudiyyət: Bu iş PRISMA tipli sistematik literature review və ya kəmiyyət meta-analysis kimi təqdim edilməyib. Kitabın məqsədi bütün post-kvant alqoritmlərini müqayisə etmək deyil, quantum-resistant cryptography-ni deployment və infrastructure problemi kimi öyrətmək və real sistem təcrübələri ilə əlaqələndirməkdir.
Məlumatların əlçatanlığı: Kitabda məqalə tipli ayrıca “Data Availability Statement” aşkarlanmayıb. Performans məlumatlarının mühüm hissəsi mənbələr siyahısında göstərilən daha əvvəl yayımlanmış ilkin tədqiqatların nəticələrindən sintez edilib.
Maraqlar toqquşması: Kitabın ön və son bölmələrində standart məqalə formatında açıq “Conflicts of Interest” bəyanı aşkarlanmayıb; buna görə maraqlar toqquşması barədə mənbədən kənar bəyan yaradılmayıb.
Etik təsdiq: Əsər insan iştirakçıları, klinik müdaxilə və ya heyvan təcrübəsi hesabatı deyil. Bununla belə PDF-də standart məqalə formatında ayrıca ethics statement olmadığı üçün “etik təsdiq tələb olunmayıb” şəklində mənbədə olmayan rəsmi bəyan əlavə edilməyib.
Kvant şərh sərhədi: Fiziki qubit roadmap-ləri cryptographically relevant fault-tolerant quantum computer-ın nə vaxt mövcud olacağını birbaşa müəyyən etmir. RSA-2048 factoring resource estimates müəyyən error-correction, gate fidelity, architecture və runtime assumptions-dan asılı tədqiqat təxminləridir; təqvim proqnozu deyil.
Post-kvant təhlükəsizlik sərhədi: “Quantum-resistant” ifadəsi gələcəkdəki bütün hücumlara qarşı mütləq riyazi toxunulmazlıq demək deyil. Təhlükəsizlik məlum classical/quantum attacks və müəyyən hardness assumptions altında qiymətləndirilir.
Performans nəticələri üçün şərh sərhədi: 92,3 Gbit/s IPsec, 196 Gbit/s MACsec, 71,79 Gbit/s virtualized 100G deployment və 392,98 Gbit/s 400G deployment dəyərləri fərqli ilkin təcrübələrə və konkret hardware/software konfiqurasiyalarına aiddir. Bu dəyərlər bütün PQC sistemləri üçün universal performance guarantee deyil.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib