


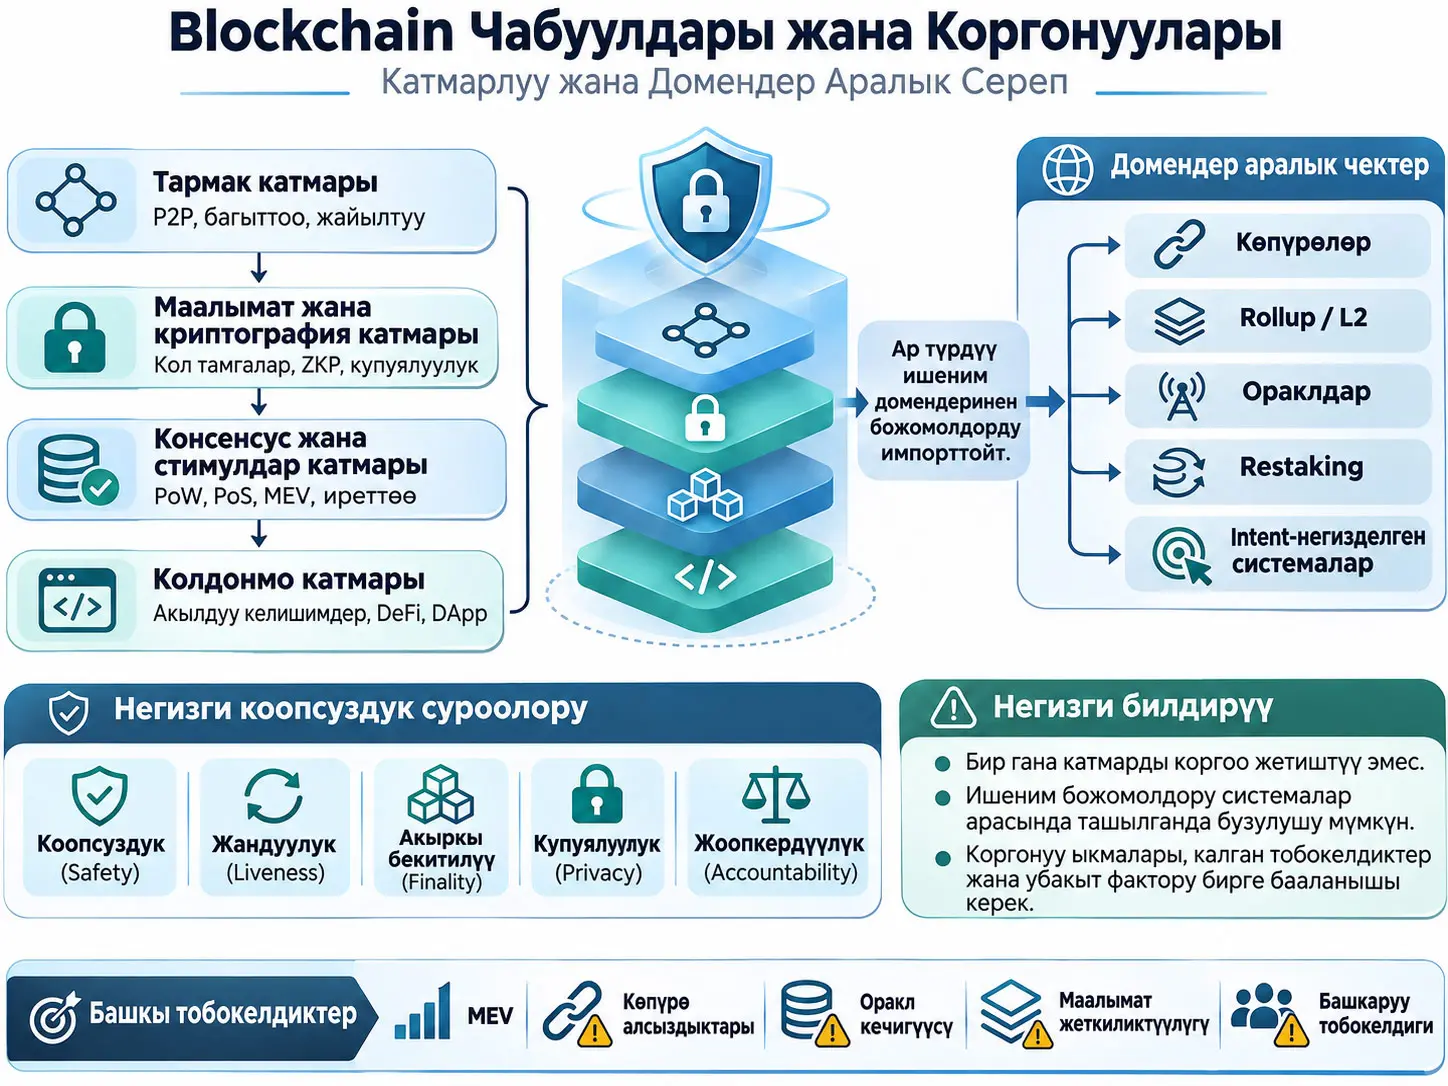
Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey, blockchain жана заманбап Web3 коопсуздук адабиятындагы чабуулдарды, коргонуу ыкмаларын жана ишеним божомолдорун төрт архитектуралык катмар жана cross-domain trust boundaries аркылуу системалуу түрдө классификациялаган survey изилдөөсү. Авторлор PRISMA көрсөтмөлөрүн карманган тандоо процесси менен 2026-жылдын июнуна чейинки адабияттан 246 академиялык эмгекти retained corpus катары аныкташкан; чабуулдарды Network, Data & Cryptographic, Consensus & Incentive жана Application катмарларында карап чыгышкан; андан соң bridge, rollup, oracle, intent жана restaking сыяктуу системаларда бир domain-деги ишеним божомолу башка domain-де кандайча экономикалык же коопсуздук үчүн критикалык натыйжага айланарын талдашкан. Изилдөөнүн негизги синтези — заманбап Web3 коопсуздугун айрым код каталарын же бир гана протокол катмарын коргоо менен түшүндүрүүгө болбойт: коопсуздук божомолдору катмарлар жана trust domain-дер арасында өтөт, жергиликтүү деңгээлде туура болгон кепилдик башка система тарабынан күчтүүрөөк мааниде чечмеленгенде жаңы чабуул бети пайда болушу мүмкүн. Бул изилдөө жаңы чабуулду аныктоо алгоритминин эксперименттик натыйжалуулугун өлчөбөйт; учурдагы изилдөөлөрдү жана incident мисалдарын салыштырмалуу коопсуздук алкагында синтездейт.
Survey-дин төрт негизги катмары төмөнкүлөр: Network Layer, blockchain node-дорунун P2P туташуусун, routing жана маалымат таралышын; Data & Cryptographic Layer, ledger state, signature, authenticated data structures, zero-knowledge proofs жана privacy primitives-ти; Consensus & Incentive Layer, PoW/PoS/BFT agreement, validator/miner incentives, transaction ordering жана Maximal Extractable Value (MEV) көйгөйлөрүн; Application Layer болсо smart contract, DeFi, DApp frontend жана financial-logic тобокелдиктерин камтыйт. Cross-domain boundary — протокол башка trust model тарабынан түзүлгөн claim-ди кабыл алып, ошол claim-ге таянып өзүнүн state-ин өзгөрткөн чекит.
Авторлор коопсуздукту жөн гана “чабуул болду же болгон жок” деп баалашпайт. Survey бою safety, liveness, finality, privacy жана accountability беш катмарлар аралык коопсуздук invariant-ы катары колдонулат. Коргонуу кайсы invariant-ты күчөтөрү менен катар кайсы deployment assumption-ды ачык калтырары да каралат. Мисалы, private relay mempool visibility-ни азайтышы мүмкүн, бирок block construction үстүндө борборлошууну жаратышы мүмкүн; ZK bridge relayer trust-ты азайтышы мүмкүн, бирок proof-system implementation тобокелдигин көбөйтүшү мүмкүн; rollup масштабдуулукту жогорулатканда data availability, challenge window, sequencer жана verifier correctness божомолдоруна көз каранды бойдон калышы мүмкүн.
Булакта cross-domain failure mode-дор 13 аталышта топтолот: validation asymmetry, finality mismatch, timing mismatch, semantic mismatch, replay/domain-separation failure, data-availability gap, sequencer/relayer centralization, oracle-source correlation, accounting/solvency mismatch, liquidity/routing mismatch, governance mismatch, incentive mismatch жана shared-security overload. Бул failure mode-дор бири-бирин жокко чыгарбайт. Чыныгы bridge же DeFi incident бир убакта бир нече ишеним божомолун бузушу мүмкүн.
Изилдөөнүн келечекке багытталган негизги билдирүүсү күчтүүрөөк scanner түзүү менен эле чектелбейт. Авторлор коргонуулар өз убагында иштеп жатабы-жокпу өлчөнүшү керек деп эсептешет. Settlement же finality бүткөндөн кийин келген туура alarm forensics үчүн пайдалуу болушу мүмкүн, бирок жоготууну алдын ала албай калышы мүмкүн. Ошондуктан келечектеги баалоо стандарттарында detection time, response time, required privileges, capital assumptions, replayability, market state жана mitigation congestion шартында дагы иштейби-жокпу сыяктуу талаалар да отчеттолушу сунушталат.
Изилдөө чечүүгө аракет кылган көйгөй
Blockchain коопсуздугунун алгачкы мезгилинде чабуул бети негизинен P2P туташуулары, mining, consensus safety жана double-spending сыяктуу базалык протокол маселелери менен байланышкан. Smart contract платформалары, борбордон ажыратылган финансы, Layer-2 системалары, cross-chain bridge-дер, oracle-дар жана MEV рыноктору өнүккөн сайын коопсуздук көйгөйү татаалыраак болуп калды.
Smart contract ичиндеги кичинекей implementation bug түздөн-түз каржылык жоготууга айланышы мүмкүн. Андан да маанилүүсү, классикалык мааниде код катасы жок болсо да, бир система башка системанын коопсуздук кепилдигин туура эмес чечмелеши мүмкүн. Мисалы, source chain-де белгилүү confirmation деңгээли жетиштүү деп кабыл алынса, destination chain муну толук экономикалык finality катары чечмелеши мүмкүн. Бул учурда көйгөй бир contract bug эмес, эки trust model ортосундагы assumption mismatch болуп калат.
Ошондуктан Survey-дин негизги уюштуруучу суроосу жөн гана “кайсы чабуул бар?” эмес. Авторлор жалпыраак суроо беришет:
Кайсы божомол ишке ашпай калды жана ага дагы ким же кайсы система көз каранды болгон?
Бул суроо чабуулдардын башка катмарларга жана башка trust domain-дерге кандай тараларын түшүнүүгө мүмкүндүк берет.
Blockchain Коопсуздугунда Cross-Domain Божомол Катасы Деген Эмне?
Cross-domain божомол катасы — система башка trust domain-ден алган state, баа, finality, proof, message же authorization маалыматын булак система чындап кепилдегенден күчтүүрөөк коопсуздук кепилдиги катары колдонушу; bridge, rollup жана oracle системаларында жергиликтүү деңгээлде жарактуу claim башка domain-де asset release, liquidation же state transition сыяктуу чоңураак натыйжага байланыштырылганда бул айырма коопсуздук кемчилигине айланышы мүмкүн.
Адабияттагы боштук
Авторлор мурдагы blockchain-security survey жана Systematization of Knowledge (SoK) эмгектеринде үч негизги боштукту аныкташат:
- Эскирген камтуу: Bitcoin-era network жана consensus коопсуздугуна басым жасаган иштер DeFi, oracle, Layer-2 жана modular Web3 түзүмдөрүн жетиштүү камтыбай калышы мүмкүн.
- Siloed analysis: Solidity vulnerability, network attack, consensus incentive же MEV өз-өзүнчө каралганда заманбап чабуулдардын катмарлар аралык курамы көрүнбөй калышы мүмкүн.
- Uneven evidence: Жетилген peer-reviewed изилдөөлөр менен азырынча чектелүү текшерүүгө ээ preprint-терди бирдей далил деңгээлинде колдонуу изилдөө чегин бүдөмүктөтүшү мүмкүн.
Survey-дин төрт изилдөө суроосу
| Код | Изилдөө суроосу | Булак камтуусу |
|---|---|---|
| RQ1 | Ар бир архитектуралык катмардагы үстөм чабуул беттери кайсылар? | Бөлүм 3–6 |
| RQ2 | Коргонуулар root cause жана ишке ашпай калган божомолду чындап жоёбу же белгилүү exploit-ти гана токтотобу? | Бөлүм 3–8 |
| RQ3 | Жергиликтүү коопсуздук божомолдору протоколдор бириктирилгенде кантип иштен чыгат? | Бөлүм 7 |
| RQ4 | Жаңы муундагы Web3 системалары үчүн кайсы коопсуздук көйгөйлөрү дагы эле чечилген эмес? | Бөлүм 8 |
Төрт катмарлуу коопсуздук архитектурасы
Беш катмарлар аралык коопсуздук invariant-ы
| Invariant | Техникалык мааниси | Катмарлар аралык эмне үчүн маанилүү? |
|---|---|---|
| Safety | Чынчыл катышуучулар бири-бирине карама-каршы history же жараксыз state transition кабыл албашы. | Consensus safety network message delivery жана application validation rules-га да көз каранды болушу мүмкүн. |
| Liveness | Жарактуу операциялар акыры системага киргизилип finalized боло алышы. | Chain block чыгарууну улантып жатса да, критикалык actor цензураланса application көз карашынан liveness дагы эле ишке ашпай калышы мүмкүн. |
| Finality | Кабыл алынган state-тин экономикалык же cryptographic жактан артка кайтарылышы мындан ары мүмкүн болбой калган ишеним деңгээли. | Bridge же rollup башка domain-дин finality божомолун өзүнүн экономикалык чечимине өткөрө алат. |
| Privacy | Public verification үчүн зарыл болгондон ашык маалымат ачылбашы. | Ledger-level privacy network timing же bridge flow аркылуу кайра бузулушу мүмкүн. |
| Accountability | Туура эмес жүрүм-турумду аныктап, тиешелүү actor менен байланыштыруу жана зарыл болсо чара колдонуу мүмкүнчүлүгү. | Evidence цензураланса, кечиксе же экономикалык жактан жөнөтүүгө мүмкүн болбой калса accountability механизми иштебей калышы мүмкүн. |
Finality Эмне Үчүн Consensus Катмарына Гана Таандык Түшүнүк Эмес?
Finality consensus тарабынан өндүрүлгөн state кепилдиги болсо да, bridge, rollup, lending market же башка application бул кепилдикти asset release, collateral acceptance же withdrawal сыяктуу экономикалык чечимдерге айландырган учурда finality катмарлар аралык интерфейске айланат; destination system source domain чындап камсыз кылгандан күчтүүрөөк finality божомолдосо reorganization, censorship же insolvency тобокелдиги жаралышы мүмкүн.
Үч негизги attacker capability классы
| Класс | Мүмкүнчүлүгү | Типтүү максат |
|---|---|---|
| Network-Level Attacker | Botnet, Sybil node, routing influence, айрым моделдерде AS/ISP көзөмөлү. | Node isolation, propagation delay, information asymmetry, partition. |
| Consensus-Level Attacker | Hash power, stake, proposer же validator укуктарынын бир бөлүгүн көзөмөлдөйт. | Censorship, reordering, block withholding, strategic deviation, finality/liveness manipulation. |
| Application-Level Attacker | Кадимки account, transaction composition маалыматы жана керек болсо кыска мөөнөттүү capital/flash loan колдоно алат. | Code flaw же economic-model gap-ти түздөн-түз каржылык жоготууга айлантуу. |
Авторлор чыныгы чабуулчулар статикалык эмес экенин баса белгилешет. Adaptive adversary liquidity, validator schedule, gas price, bridge queue, oracle update cadence жана governance timelock сыяктуу шарттарды байкап, эң арзан чабуул терезесин тандай алат. Ошондуктан “чабуулчуда канча token бар?” деген суроо эле эмес, чабуул болгон market state жана timing да threat model-дин бөлүгү болуп саналат.
Тармак катмары: topology, routing жана ресурс керектөө
Network Layer — consensus state жана application transaction-дары ташылган физикалык/логикалык инфраструктура. Permissionless P2P дизайн decentralization камсыз кылат, бирок global admission control жана authoritative routing validation жок болгондуктан topology manipulation-га ачык.
Eclipse attack, максат node-дун чынчыл peer-лер менен байланышын үзүп, аны чабуулчу көзөмөлдөгөн network view ичине алууну көздөйт. Максат delayed же manipulated block маалыматын алышы мүмкүн; бул double-spending же consensus manipulation сыяктуу жогорку катмар чабуулдарын жеңилдетиши мүмкүн.
BGP routing hijacking төмөнкү Internet routing катмарын бутага алат. Чабуулчу cryptography-ни бузбастан blockchain трафигин кечиктире же белгилүү network segment-терди бөлүп коюшу мүмкүн. Мындай кечигүү consensus оюнунда global hash/stake күчүнүн иш жүзүндө бөлүнүшүнө алып келиши мүмкүн.
Deanonymization көйгөйү да network катмарында башталат. Public transaction propagation IP же network metadata менен transaction origin ортосунда байланыш түзүүгө мүмкүндүк бериши мүмкүн. Dandelion жана Dandelion++ сыяктуу механизмдер stem жана fluff propagation этаптарын бөлүп, бул байланышты кыйындатууну көздөйт.
Resource exhaustion болсо жөнөкөй DDoS-тан айырмаланат. Blockchain node-дору бир эле state transition-дарды текшерүүгө тийиш болгондуктан чабуулчу fee/gas чыгымы менен чыныгы CPU, disk же network чыгымынын дал келбестигин пайдалана алат. Булак Broken Metre жана NURGLE сыяктуу изилдөөлөрдү ушул көйгөй үй-бүлөсүнө мисал катары берет.
Survey-дин network катмарындагы негизги синтези мындай: орточо propagation latency жетиштүү коопсуздук метрикасы эмес. Fraud prover, liquidation bot же channel watchtower үчүн критикалык нерсе — tail latency жана белгилүү тар убакыт терезесинде чынчыл чыгуу жолу барбы-жокпу.
Data & Cryptographic Layer: күчтүү primitive, алсыз deployment
Cryptographic primitive теориялык жактан коопсуз болсо да, implementation же колдонуу контексти туура эмес болсо blockchain коопсуздугу бузулушу мүмкүн.
Signature malleability, кол тамганын жарактуулугун бузбастан transaction identifier өзгөртүлүшү мүмкүн болгон алгачкы Bitcoin көйгөйү. Бул confirmation алдындагы transaction hash-ке ишенген жогорку протоколдорго таасир этиши мүмкүн.
ECDSA nonce reuse же болжолдоого мүмкүн nonce түзүү андан да критикалык мисал. Бир эле secret-key менен түзүлгөн signature-ларда зарыл entropy шарты бузулса private-key extraction мүмкүн болушу мүмкүн. Бул жердеги ката elliptic-curve математикасынын өзүндө эмес, primitive-дин deployment ыкмасында.
Under-constrained zero-knowledge circuit, high-level program далил системасына которулганда керектүү constraint калтырылып кетиши. Verifier иштеп, proof cryptographically valid көрүнүшү мүмкүн; бирок circuit intended state-transition relation-ды толук enforce кылбаса illegal witness дагы эле кабыл алынышы мүмкүн.
Ошондуктан Survey “proof system sound-пу?” деген суроону гана эмес, native implementation, circuit жана on-chain verifier бир эле state-transition relation боюнча макулбу-жокпу деген суроону да коёт.
Privacy эмне үчүн даректи гана жашыруу эмес?
Blockchain address pseudonymous болушу мүмкүн, бирок бул түздөн-түз күчтүү anonymity дегенди билдирбейт. Multi-input co-spend, change-address inference, timing, network metadata жана cross-ledger movement сыяктуу маалыматтар address cluster-ларды чыныгы entity-лер менен байланыштырууга жардам бериши мүмкүн.
Булак идеалдуу ledger transcript үстүндө камсыздалган cryptographic anonymity менен чыныгы network, exchange deposit, bridge exit, relayer жана колдонуучу жүрүм-турумун камтыган operational anonymity ортосунда айырма коёт. Privacy-preserving primitive күчтүү болсо да workflow metadata anonymity set-ти кичирейтиши мүмкүн.
Survey-де Dandelion/Dandelion++, CoinJoin, ring signatures, anonymous payment channels, ZK-SNARK, Bulletproofs, confidential transactions, private smart contracts, post-quantum ZKP жана hardware-assisted privacy сыяктуу ар түрдүү парадигмалар салыштырылат. Бул технологиялар ар башка setup, cost жана trust assumption-дарга ээ; бир privacy primitive бардык катмарлардагы metadata leakage-ди жок кылбайт.
Consensus & Incentive Layer: Byzantine чабуулчудан экономикалык чабуулчуга
Классикалык distributed-systems модели көбүнчө Byzantine actor availability же consistency-ни бузушун талдайт. Tokenized Web3 чөйрөсүндө болсо validator, miner, builder же sequencer экономикалык кирешеге жараша стратегиясын өзгөртө алат.
PoW тарабында majority-control чабуулдары негизги эталон бойдон калганы менен булак selfish mining, block withholding, bribery, fee sniping жана time-bandit сыяктуу majority threshold-тан төмөн шартта да экономикалык стимулдар менен пайда болушу мүмкүн стратегияларды талкуулайт.
PoS тарабында long-range attack, equivocation/nothing-at-stake, randomness manipulation, balancing/bouncing attack, justification withholding жана liveness attack сыяктуу ар кандай attack surfaces бар. Коопсуздукту stake пайызына гана кыскартуу жетишсиз; attestation availability, fork-choice timing, checkpoint filtering жана proposer incentives сыяктуу механизмдер да маанилүү.
MEV деген эмне?
Maximal Extractable Value (MEV), miner, validator, builder же sequencer transaction-дарды block-ко киргизүү, чыгарып салуу же иреттөө укугунан экономикалык баа ала алышын билдирет. MEV — consensus-layer ordering укугу application-layer каржылык баасы менен бириккен типтүү катмарлар аралык көйгөй.
Мисалы, public mempool-да чоң DEX trade көрүнгөндө searcher өз операцияларын анын алдына жана артына жайгаштырууга аракет кылышы мүмкүн. Бул жүрүм-турум классикалык memory-safety bug эмес; transaction-ordering right менен AMM баа таасиринин айкалышы.
Булак fair sequencing, threshold encryption, encrypted mempool жана Proposer-Builder Separation (PBS) сыяктуу коргонууларды талкуулайт. Бирок ар бир коргонуунун trade-off-у бар. Private order flow gas-war жана public visibility-ни азайтканда block construction белгилүү builder/relay түзүмдөрүндө борборлошушу мүмкүн. Threshold encryption proposer discretion-ды азайтышы мүмкүн, бирок latency жана cryptographic assumptions кошушу мүмкүн.
Коргонуу Ийгиликтүү Болсо Эмне Үчүн Калган Божомолдор Жоголбойт?
Коргонуу белгилүү invariant-ты күчөтүшү мүмкүн, бирок ошол эле учурда жаңы trust, timing, availability, governance же implementation assumption жаратышы мүмкүн; ошондуктан survey ар бир коргонууну тосуп калган exploit менен гана эмес, коргогон касиети жана артта калтырган residual assumption менен чогуу баалоону сунуштайт.
| Коргонуу ыкмасы | Күчөткөн тармак | Ачык калышы мүмкүн болгон божомол / trade-off |
|---|---|---|
| Dandelion / Dandelion++ | Transaction-source privacy | Topology жана timing metadata толугу менен жоголбойт; propagation жүрүм-туруму өзгөрөт. |
| SABRE | BGP/routing resilience | Relay architecture жана trusted-execution assumption кошулушу мүмкүн. |
| ZK bridge | Privileged relayer trust-ты азайтуу | Proof-system, circuit, verifier жана cross-language implementation correctness критикалык болуп калат. |
| Optimistic rollup fraud proof | Invalid L2 state-ке каршы чыгуу мүмкүнчүлүгү | Data availability, challenge-window timing, affordable L1 submission жана semantic agreement талап кылынат. |
| Encrypted mempool | Pre-trade visibility жана айрым MEV формалары | Latency, key management жана protocol complexity өсүшү мүмкүн. |
| PBS | Block construction менен proposal укугун бөлүү | Builder, relay, private order flow жана simulation артыкчылыгында борборлошуу пайда болушу мүмкүн. |
| Static analyzer / scanner | Code-level bug discovery | False positive, external state жана чыныгы exploitability өзүнчө бааланышы керек. |
| Runtime monitor | Deployed contract үчүн real-time кийлигишүү | Maliciousness чечими туура эмес болушу же кийлигишүү укугу governance тобокелдигине айланышы мүмкүн. |
Application Layer: код катасы менен каржылык логика катасынын айырмасы
Smart contract-тар ordinary software сыяктуу программалоо каталарына ээ болушу мүмкүн; бирок public adversarial scheduler алдында иштеши жана артка кайтаруу кыйын bearer assets кармашы тобокелдикти көбөйтөт.
Code-level vulnerability үй-бүлөсүнө reentrancy, arithmetic/gas error, permission/authority көйгөйү, proxy storage жана upgrade көйгөйлөрү сыяктуу техникалык каталар кирет.
Survey symbolic execution-дан static analysis, model checking, Datalog reasoning, transaction-trace analysis, fuzzing, hybrid fuzzing жана AI/GNN/LLM колдогон анализге чейин кең tool үй-бүлөсүн карайт. Oyente, ZEUS, Securify, MadMax, teEther, Sereum, ContractFuzzer, sFuzz, Harvey, ConFuzzius, VerX, TXSPECTOR, SAILFISH, SCVHunter, GPTScan жана HOUSTON алардын мисалдары.
Авторлордун негизги сыны — benchmark үстүндө көп warning чыгаруу эле жетишсиз. Чыныгы audit usefulness үчүн курал:
- эскертүү чындап reachable экенин же эмес экенин,
- кайсы external state керек экенин,
- liquidity жана gas шарттарын,
- attack path экономикалык жактан аткарылуубу-жокпу,
- auditor колдонууга жарамдуу fix чыгара алабы-жокпу
түшүндүрө алышы керек.
Flash loan эмне үчүн өзү эле vulnerability эмес?
Flash loan — collateral жок чоң көлөмдөгү capital-ды бир transaction ичинде карызга алып, операциянын аягында кайтарып берүүгө мүмкүндүк берген каржылык primitive. Булак талкуулаган тобокелдик flash loan бар болгону эмес; башка протокол “мындай көлөмдөгү capital кыска убакытта колдонулбайт” деген жашыруун божомол кылышы.
Типтүү financial-logic attack ичинде temporary liquidity AMM же ликвиддүүлүгү төмөн market үстүндөгү spot price-ты өзгөртө алат; башка lending protocol бул манипуляцияланган бааны ишенимдүү деп кабыл алса liquidation же borrowing механизми кыянат колдонулушу мүмкүн.
AMM туруктуу көбөйтүндү формуласы эмнени түшүндүрөт?
Булак DeFi pricing curve мисалы катары төмөнкү constant-product мамилесин берет:
Формула эмнени билдирет? Жөнөкөйлөштүрүлгөн constant-product automated market maker моделинде эки резерв көлөмүнүн көбөйтүндүсүн операцияга чейин/кийин белгилүү fee жана implementation божомолдору алдында туруктуу кармоого аракет кылынат.
\(x\) биринчи token резервин, \(y\) экинчи token резервин, \(k\) болсо invariant маанисин билдирет.
Бирдик: \(x\) жана \(y\) өз token бирдиктеринде; \(k\) ушул эки бирдиктин көбөйтүндүсүнө барабар мүнөздө.
Математикалык ролу: Бир reserve азайганда экинчи reserve өсүшүн талап кылган nonlinear баа ийри сызыгын түзөт.
Коопсуздук мааниси: Формуланын өзү чабуул эмес. Тобокелдик rounding/truncation, token-standard incompatibility же башка протоколдор бир заматтагы AMM spot price-ты манипуляцияга туруктуу oracle сыяктуу колдонгондо жаралышы мүмкүн.
Frontend жана колдонуучунун кол тамгасы да коопсуздук чеги
Survey smart contract bytecode-ка гана көңүл бурбайт. DApp frontend, wallet display жана signing workflow да чабуул бети болушу мүмкүн. Колдонуучуга raw address же method name гана көрсөтүү чыныгы state transition-дын экономикалык таасирин түшүндүрбөй калышы мүмкүн.
Булак transaction simulation, asset-delta summary, domain-bound approval, short-lived allowance, high-value action үчүн hardware-backed confirmation жана human-readable intent format сыяктуу маанилүүрөөк колдонуучу текшерүү ыкмаларын талкуулайт.
Intent-based execution ишенимди кайда жылдырат?
Intent моделинде колдонуучу exact transaction sequence ордуна каалаган натыйжасын билдирет; route жана execution деталдарын solver тандай алат. Бул модель колдонуучунун түз MEV exposure-сун азайтышы мүмкүн, бирок ишенимди solver selection, private order flow, bridge settlement жана liquidity routing сыяктуу жаңы тармактарга жылдырат.
Survey боюнча жетилген solver receipt жок дегенде authorized outcome, solver identity/accountability handle, route, price bound, liquidity source, timeout, bridge/settlement dependency жана failure-compensation rule сыяктуу маалыматтарды камтышы керек.
Cross-chain bridge эмне үчүн типтүү cross-domain система?
Bridge source chain үстүндөгү state же asset-lock маалыматын башка consensus жана trust model-ге ээ destination chain-ге өткөрөт. Жөнөкөй lock-and-mint моделинде source chain-де asset кулпуланат; relayer/validator/light-client же proof механизми бул окуяны destination domain-ге жеткирет; destination contract тиешелүү wrapped asset-ти mint/release кылат.
Бул жердеги коопсуздук көйгөйү “relayer бузулушу мүмкүн” деген менен эле чектелбейт. Destination chain канча баалуулукту бошотору, source finality кайсы деңгээлде кабыл алынары, verifier кайсы акторлорго ишенери, dispute үчүн канча убакыт бар экени жана өзгөчө кырдаалда кайсы exit/pause механизми иштей турганы чогуу бааланышы керек.
Rollup коопсуздугу: ылдамыраак execution, жаңы arbitration божомолдору
Layer-2 системалары execution-ды L1-ден бөлүп scalability камсыз кылат. Бирок execution менен settlement-дын бөлүнүшү башка cross-domain game жаратат.
Optimistic rollup коопсуздугу fraud proof чындап L1-ге жеткирилиши мүмкүн болушуна, challenge window жетиштүү болушуна, transaction data жеткиликтүү болушуна жана L2 execution semantics менен L1 arbitration semantics шайкеш болушуна көз каранды.
ZK rollup fraud proof ордуна cryptographic validity proof колдонуп айрым божомолдорду азайтышы мүмкүн. Ошол эле учурда circuit, prover, verifier, VM semantics жана upgrade path жаңы implementation risks жаратышы мүмкүн.
Survey-дин маанилүү түшүнүктөрүнүн бири right to exit ыкмасы. Operator иштен чыкса, колдонуучу sequencer cooperation болбостон state-ти текшерип, активин чыгара алабы? Data availability жок болсо fraud proof түзүү мүмкүн болбой калышы, ZK transition өз алдынча эсептелбей калышы же exit balance аныкталбай калышы мүмкүн.
Oracle көйгөйү: deterministic blockchain ичине nondeterministic дүйнө маалыматын киргизүү
Smart contract тышкы дүйнөдөгү asset price, аба ырайы же башка физикалык/маалымат абалдарын өзү байкай албайт. Oracle ошол тышкы state-ти blockchain-ге алып келет.
Ошондуктан oracle жөн гана data feed эмес; Web2 же market trust model-ди deterministic Web3 state machine-ге проекциялаган cross-domain interface.
Oracle тобокелдиктерине төмөнкүлөр кирет:
- data-source pollution,
- BGP/DNS/API compromise,
- feed correlation,
- off-chain aggregation weakness,
- price-update lag,
- low-liquidity market manipulation
.
Median aggregation feed-дер чындап көз карандысыз, өз убагында жана биргелешип манипуляциялоо кыйын болгондо гана күчтүү. Бир нече oracle бир эле exchange же cloud infrastructure-га таянса, сан жагынан көп булактуу көрүнгөнү менен underlying failure mode бирдей болушу мүмкүн.
Cross-layer synergistic attack
Жогорку мүмкүнчүлүктөгү чабуулчу бир layer менен чектелбеши мүмкүн. Network congestion application timelock-ка таасир этиши мүмкүн; validator censorship liquidation bot-ту кечиктириши мүмкүн; BGP isolation consensus коопсуздугун алсыратышы мүмкүн; transaction ordering DeFi noninterference assumption-ды бузушу мүмкүн.
Ошондуктан survey-дин негизги тыянагы — жогорку катмардагы time-sensitive механизмдер төмөнкү катмардагы connectivity жана inclusion guarantees-ти ачык моделдеши керек.
Security budget түшүнүгү
Авторлор cross-domain системалар үчүн imported claim маалымат гана эмес, кандайдыр бир security budget менен бааланышын сунушташат. Бул тармактарда жок дегенде төмөнкү маалыматтар каралышы керек:
| Талаа | Койгон коопсуздук суроосу |
|---|---|
| Maximum value released | Бул claim-ге ишенгенде эң көп канча экономикалык баалуулук бошотулат? |
| Finality depth assumed | Source state-тин кайсы finality деңгээлине ишенилет? |
| Trusted actors | Relayer, validator, oracle committee, sequencer же admin key сыяктуу кайсы акторлор критикалык? |
| Monitoring delay | Abnormality аныкталганга чейин канча кечигүүгө жол берилет? |
| Emergency action | Claim талаштуу болуп калса pause, rate limit, exit же башка containment механизми барбы? |
Бул ыкма булакта эксперименттик жактан текшерилген бирдиктүү тобокелдик формуласы эмес; авторлор cross-domain defense evaluation үчүн сунуштаган аналитикалык алкак.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Адабияттарды тандоо
Булак systematic review процессинде PRISMA көрсөтмөлөрүн колдонгонун билдирет. Corpus 2026-жылдын июнуна чейин major digital libraries, official proceedings, arXiv жана IACR ePrint аркылуу түзүлгөн; smart contracts, DeFi, cross-domain infrastructure, MEV, restaking жана intents сыяктуу Web3 component терминдери adversarial-analysis терминдери менен айкалыштырылган жана seminal SoK/top-tier papers аркылуу backward/forward snowballing жасалган.
Эмгектер үч негизги роль боюнча бааланган:
- Жаңы system abstraction же protocol mechanism аныктоо.
- Бир deployment-дан тышкары жалпылоого мүмкүн attack pattern көрсөтүү.
- Башка системалар менен божомолдору салыштырыла турган defense же measurement method берүү.
Incident loss гана баяндаган жана reusable security pattern түзбөгөн отчеттор retained academic corpus-ка киргизилген эмес. Соңку incident reports болсо айрым case table-дарда empirical anchor катары колдонулган.
PRISMA-style corpus агымы
Retained corpus темаларынын бөлүштүрүлүшү
| Негизги камтуу | Retained study саны | Негизги аналитикалык багыт |
|---|---|---|
| Foundations and surveys | 20 | Ledger models, blockchain/database салыштыруу, core abstractions жана prior surveys. |
| Network and consensus | 99 | P2P topology, routing attacks, PoW/PoS safety, BFT, incentives жана MEV. |
| Cryptography and privacy | 38 | Anonymity, ZKP, threshold randomness жана post-quantum confidential transactions. |
| Smart contracts and DeFi | 73 | Static analysis, fuzzing, formal verification, flash loans жана economic exploits. |
| Cross-domain systems | 16 | Bridge, rollup, payment channel, oracle жана cross-layer attack composition. |
Бул класстар mutually exclusive primary-topic assignment болуп саналат. Макала бир нече катмарга тиешелүү болсо да, corpus статистикасында негизги техникалык салымына эң ылайыктуу бир класска бекитилген. Бул эсептерде double-counting болтурбайт; бирок көп катмарлуу иштердин татаалдыгын бир сандык категорияга кыскартат.
Publication venue бөлүштүрүлүшү
Булактагы Figure 4 retained corpus үчүн төмөнкү venue сандарын билдирет:
| Venue тобу | Изилдөө саны |
|---|---|
| IEEE S&P | 47 |
| ACM CCS | 37 |
| USENIX Security | 36 |
| NDSS | 31 |
| Preprints | 19 |
| Other | 76 |
Бул бөлүштүрүү адабияттын маанилүү бөлүгү ири security conference-тарда топтолгонун, бирок corpus software engineering, distributed systems, cryptography жана preprint изилдөөлөрүн да камтыганын көрсөтөт. Peer-reviewed иштер расмий proceedings жылы менен, preprint-тер биринчи public-release жылы менен даталанган.
Network Layer жыйынтыктарынын синтези
Survey-дин network literature synthesis-и үч негизги пунктту баса белгилейт:
- Topology жана routing attack-тар азыр жакшы моделденип жана өлчөнүп жатат; бирок peer-diversity policy-леринин deployment evidence-и чектелүүрөөк.
- Resource-exhaustion attack-тар abstract gas/fee pricing менен чыныгы validator computation/storage/network cost ортосундагы дал келбестиктерди пайдаланышы мүмкүн.
- Upper-layer protocol-дор network liveness божомолун көп учурда өлчөбөстөн кайра колдонушат.
Ошондуктан average latency гана эмес, tail events жана narrow security window-ларды өткөрүп жиберүү ыктымалдыгы маанилүү.
Cryptography & Privacy жыйынтыктарынын синтези
Булак cryptographic literature primitive design боюнча күчтүү, deployed workflow боюнча алсызыраак экенин белгилейт. Иштен чыгуулар көбүнчө:
- nonce reuse,
- жетишпеген ZK circuit constraint,
- verifier upgrade,
- implementation encoding айырмасы,
- network же колдонуучу жүрүм-турумунан чыккан metadata leakage
сыяктуу primitive менен чыныгы deployment ортосундагы боштукта пайда болот.
Consensus & Incentive жыйынтыктарынын синтези
Consensus literature үч кең attack surface көрсөтөт:
- Resource-threshold attacks: majority control жана классикалык safety/liveness чектери.
- Incentive attacks: majority control болбостон экономикалык мотивация менен protocol deviation.
- Ordering attacks: transaction inclusion/reordering укугунун application-layer value менен биригиши.
Булак боюнча классикалык PoW/PoS bounds жана MEV measurement үчүн deployment evidence күчтүүрөөк; restaking risk, PBS centralization жана application finality-ни кантип чечмелери тууралуу узак мөөнөттүү evidence чектелүүрөөк.
Application Layer жыйынтыктарынын синтези
Application attacks эки негизги класска бөлүнөт:
Code-level bugs: reentrancy, arithmetic, permission, gas, proxy/storage жана ушул сыяктуу implementation issues. Булар scanner, symbolic execution жана fuzzing literature ичинде салыштырмалуу жакшы камтылган; бирок чыныгы exploitability evidence ар бир warning үчүн бирдей күчтүү эмес.
Financial-logic attacks: market state, oracle timing, governance power, liquidity жана transaction ordering сыяктуу тышкы шарттарга көз каранды. Бир эле bytecode бир market state-де коопсуз, башка state-де exploitable болушу мүмкүн.
Survey боюнча жетишпеген evaluation катмары economic feasibility болуп саналат. Tool vulnerability label гана бербестен exploit үчүн керек болгон liquidity, gas, ordering жана cross-protocol state-ти да түшүндүрүшү керек.
Cross-domain failure mode-дор
| Failure mode | Типтүү контекст | Коопсуздук натыйжасы |
|---|---|---|
| Validation asymmetry | Bridge, rollup, light client | Алсыз verifier башка domain-де жогорку баалуу asset/state үстүнөн көзөмөл ала алышы мүмкүн. |
| Finality mismatch | Cross-chain bridge, L2→L1 settlement | Destination source экономикалык жактан final боло электе state-ти кабыл алышы мүмкүн. |
| Timing mismatch | Channel, optimistic rollup, oracle | Чынчыл response экономикалык deadline-дан кийин жетиши мүмкүн. |
| Semantic mismatch | Cross-chain message, VM variant, fraud proof | Эки domain бир эле state transition-ды ар башкача чечмелеши мүмкүн. |
| Replay / domain-separation failure | Bridge жана signature-based messaging | Бир context-те valid message башка context-те кайра колдонулушу мүмкүн. |
| Data-availability gap | Rollup, bridge, fraud proof | Invalid state-ке каршы чыгуу үчүн керек evidence табылбай калышы мүмкүн. |
| Sequencer / relayer centralization | Rollup жана externally verified bridge | Privileged operator message-ти censor, delay, reorder же selectively relay кыла алат. |
| Oracle-source correlation | Lending, derivative, liquidation | Nominally independent feed-дер бир эле data/infrastructure failure-дан чогуу таасирлениши мүмкүн. |
| Accounting / solvency mismatch | Lock-and-mint bridge, wrapped asset, stablecoin | Synthetic claims чыныгы collateral/reserve-ден ашып кетиши мүмкүн. |
| Liquidity / routing mismatch | Cross-chain swap, payment channel, cross-rollup route | Multi-domain transaction-дын бир бөлүгү аткарылып жатканда экинчиси illiquid же ишке ашпай калышы мүмкүн. |
| Governance mismatch | Upgradeable bridge, oracle network, L2 admin keys | Бир domain-деги emergency control башка domain үстүндө жашыруун укукка айланышы мүмкүн. |
| Incentive mismatch | MEV market, bridge validator, oracle committee | Rational actor expected role-ден четтеп, көбүрөөк киреше ала алышы мүмкүн. |
| Shared-security overload | Restaking, AVS, liquid-restaking derivative | Бир кызматтагы slashing/liquidity shock жалпы operator жана collateral аркылуу жайылышы мүмкүн. |
Incident таблицаларын кантип чечмелөө керек?
Булактагы Table 7; The DAO, Parity, bZx, Harvest Finance, Cream Finance, Poly Network, Wormhole, Ronin, Nomad, Beanstalk, Mango Markets, Terra/UST, Euler Finance, Curve/Vyper pools жана жаңы incident-тарды кошкондо 17 мисалды reusable root cause-дар менен байланыштырат.
Булактын өз эскертүүсү маанилүү: loss values болжолдуу order-of-magnitude көрсөткүчтөрү. 2025–2026 саптары public incident reports-ка таянат жана retained academic study санына киргизилбейт. Ошондуктан incident таблицасы каржылык жоготуулардын так accounting жазуусу же protocol ranking эмес.
Келечекке карата сегиз ачык көйгөй
| Ачык көйгөй | Булак баса белгилеген жетишпестик |
|---|---|
| LLM-дерди Web3 коопсуздугунда эки тараптуу колдонуу | AI чыгышын symbolic query, fuzz target, transaction replay же human-checkable proof obligation-га айланта турган evidence катмары жетишпейт. |
| Post-quantum migration | Dormant key-лер, эски signature-лар, bridge/light-client compatibility, чоң signature чыгымы жана curve-specific contract божомолдору. |
| Compositional DeFi security | Atomic execution менен өзгөргөн liquidity, price жана ordering state-ти бир моделде түшүндүрө турган interface/risk модели жетишсиз. |
| Restaking risk containment | AVS blast radius, correlated operators/slashing, leverage жана collateral spillover-ду моделдөө. |
| Intent-centric security | Solver receipt route, price, liquidity, timeout, settlement dependency жана failure compensation сыяктуу маалыматтарды байланыштырышы керек. |
| Compliance-compatible privacy | Selective disclosure талабын ким ыйгарым укук менен берет жана reusable surveillance key түзбөстөн кантип чектөөгө болот деген маселе. |
| Hardware-assisted Web3 security | TEE vendor trust, attestation freshness, rollback, side channel жана hardware root талаштуу болгондо user exit. |
| Reproducibility / datasets / evaluation | Private order flow, off-chain logs, market state, failed attempts жана time-to-action сыяктуу context-тин benchmark-тарда жетишпей калышы. |
Survey колдогон жыйынтыктар
- Заманбап blockchain/Web3 коопсуздук көйгөйлөрүн бир катмарлуу vulnerability тизмелери менен эле жетиштүү түшүндүрүүгө болбойт.
- 246 эмгектен турган corpus network, cryptography, consensus, application жана cross-domain коопсуздук изилдөөлөрүн жалпы алкакта синтездейт.
- Коопсуздук божомолдору layer жана trust-domain чектеринен өткөндө күчтүүрөөк экономикалык натыйжаларга айланышы мүмкүн.
- Defense баалоосунда residual assumptions жана operational trade-off-дар көрүнүктүү болушу керек.
- Detection туура болушу гана эмес, settlement/finality чейин жетиши да маанилүү.
- Network liveness, oracle timeliness, finality, data availability жана liquidity сыяктуу касиеттер application коопсуздугуна түз өтүшү мүмкүн.
- Smart-contract scanner ийгилиги чыныгы exploitability же economic feasibility менен бир эле түшүнүк эмес.
- Cross-domain системаларда failure containment, rate limit, exit route, value-at-risk жана governance path ачык моделдениши керек.
Survey колдобогон жыйынтыктар
- Белгилүү бир blockchain башкалардан так коопсузураак экени көрсөтүлгөн эмес.
- Бир defense architecture бардык 13 cross-domain failure mode-ду жок кылары көрсөтүлгөн эмес.
- 246 макала blockchain-security адабиятынын толук ааламын түзөрү далилденген эмес.
- Survey-деги representative defense-тердин баары жалпы benchmark астында кайра сыналган эмес.
- Incident loss сандары так audit/accounting сандары эмес.
- Scanner көп warning чыгарышы чыныгы exploit-ти жогорку тактыкта табат дегенди билдирбейт.
- ZK колдонулушу bridge же rollup-ту автоматтык түрдө коопсуз кылбайт.
- Decentralized oracle-да көп feed болушу feed-дер чындап көз карандысыз дегенди билдирбейт.
- TEE колдонулушу residual hardware trust-ты жок кылбайт.
- LLM vulnerability түшүндүрмөсүн чыгарышы ал түшүндүрмө executable же текшерилген exploit evidence дегенди билдирбейт.
Методологиялык чектөөлөр
Search reproducibility: Булак major digital libraries жана search-query темаларын түшүндүрөт, бирок PDF толук database тизмесин жана exact query string-дерди бербейт.
Reviewer procedure: Independent reviewer саны, duplicate screening arrangement же inter-rater agreement отчеттолбойт.
Protocol registration: Өзүнчө systematic-review protocol registration маалыматы берилген эмес.
Quality scoring: Ар бир retained study үчүн стандартташтырылган formal risk-of-bias же quality-score таблицасы берилбейт. Булак “high-quality studies” деген сөз айкашын колдонот, бирок бирдиктүү сандык сапат упайын аныктабайт.
Primary-topic assignment: Multi-layer эмгек бир primary category астында саналгандыктан corpus статистикасы cross-layer мүнөздүн баарын сандык жактан чагылдырбай калышы мүмкүн.
Evidence heterogeneity: Corpus peer-reviewed conference/journal эмгектери жана preprint-терди камтыйт. Авторлор даталоону бөлүшсө да evidence maturity тең эмес.
Incident evidence: Айрыкча 2025–2026 мисалдарынын бир бөлүгү public incident reports болуп саналат; алардын retained academic corpus санына кирбегени бул чектөөнү азайтат, бирок case-table interpretation үчүн булактын жетилгендиги дагы эле маанилүү.
Rapidly changing ecosystem: Web3 протоколдору, MEV infrastructure, bridge design, L2 architecture жана AI-assisted auditing тез өзгөргөндүктөн 2026-жылдын июнундагы corpus snapshot кийинки өнүгүүлөрдү автоматтык түрдө камтыбайт.
Эң коопсуз илимий жыйынтык
Бул survey-дин эң күчтүү салымы blockchain коопсуздугун “contract ичиндеги bug тизмеси” же “consensus чабуулдарынын тизмеси” катары кароодон чыгарып, божомолдор протокол stack-и жана trust domain-дер бою кантип өткөрүлөрүн изилдеген compositional-security көйгөйү катары кайра түзүмдөшү.
Коргонуу чындап күчтүү болушу үчүн attack primitive-ти токтотушу гана эмес; тиешелүү safety, liveness, finality, privacy же accountability invariant-ын кайсы шарттарда сактарын, кайсы residual assumption-ды калтырарын жана response экономикалык натыйжа irreversible болуп калганга чейин жетеби-жокпу көрсөтүшү керек.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска аталыш: Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey
Түркчө жарыя аталышы: Blockchain Чабуулдары жана Коргонуулары: Катмарлуу жана Домендер Аралык Сереп
Авторлор: Junjie Hu; Na Ruan.
Авторлордун ирети: Булак PDF-деги ирет өзгөртүлбөй сакталган.
Мекеме: School of Computer Science, Shanghai Jiao Tong University, Shanghai, China.
Junjie Hu e-mail: nakamoto@sjtu.edu.cn
Na Ruan e-mail: naruan@sjtu.edu.cn
Corresponding author: Булак PDF-де белгилүү corresponding-author белгиси берилген эмес.
Тең салым: Булакта тең биринчи автордук/тең салым билдирүүсү аныкталган эмес.
Платформа: arXiv.
ArXiv: arXiv:2607.06593v1 [cs.CR].
Дата: 6-июль 2026.
ArXiv DOI форматы: 10.48550/arXiv.2607.06593.
Расмий шилтеме: https://arxiv.org/abs/2607.06593
PDF ичиндеги ACM DOI: 10.1145/nnnnnnn.nnnnnnn. Бул ачык түрдө placeholder форматында жана чыныгы publisher DOI катары колдонулбашы керек.
Журнал / конференция: Каралган версияда ырасталган final journal/conference publication маалыматы жок. PDF ACM-style template жана permissions block камтыйт; бул өзүнчө peer-reviewed ACM version of record далили эмес.
Булактын түрү: Systematic survey / literature review / Web3 security synthesis.
Рецензия статусу: Каралган arXiv v1 preprint версиясы үчүн peer-reviewed version of record ырасталган эмес.
Лицензия / автордук укук эскертүүсү: PDF жеке же класстын ичинде белгилүү көчүрүүгө уруксат берген жана башка кайра колдонуу түрлөрү үчүн ACM permission процессине шилтеме кылган ACM-style copyright/permissions statement камтыйт. Exact ачык кайра колдонуу лицензиясы ырасталбагандыктан булак сүрөттөрү түз көчүрүлгөн эмес.
Systematic review ыкмасы: Булак PRISMA guidelines карманганын билдирет.
Corpus жаңыртуу датасы: 2026-жылдын июнуна чейин.
Булак топтому: Major digital libraries, official proceedings, arXiv жана IACR ePrint; андан кийин backward жана forward snowballing.
Алгачкы жазуулар: 1.372.
Deduplication кийин: 1.081.
Title/abstract screening кийин: 402.
Full-text / included academic studies: 246.
Full-text exclusions: weak validation/technical depth 45; non-security scalability/economics 40; reusable pattern камтыбаган incident reports 36; incomplete/inaccessible artifacts 18; stronger version тарабынан superseded 17.
Academic topic distribution: foundations/surveys 20; network/consensus 99; cryptography/privacy 38; smart contracts/DeFi 73; cross-domain systems 16.
Primary-topic coding: Categories mutually exclusive болуп саналат; multi-layer papers эң ылайыктуу primary technical contribution категориясына бекитилген.
Негизги изилдөө суроолору: layer-specific attack surfaces; defense root cause/trade-offs; composition шартында local assumption failure; next-generation Web3 open problems.
Негизги архитектуралык катмарлар: Network; Data & Cryptographic; Consensus & Incentive; Application.
Cross-domain boundary: Башка trust model-ден алынган claim жаңы domain-де state change-ге айланган interface.
Security invariants: safety, liveness, finality, privacy, accountability.
Attacker classes: network-level, consensus-level, application-level; мындан тышкары adaptive attacker market state жана timing-ти эске алышы мүмкүн.
Cross-domain failure modes: validation asymmetry; finality mismatch; timing mismatch; semantic mismatch; replay/domain-separation failure; data-availability gap; sequencer/relayer centralization; oracle-source correlation; accounting/solvency mismatch; liquidity/routing mismatch; governance mismatch; incentive mismatch; shared-security overload.
Open challenges: LLM/Web3 security; post-quantum migration; compositional DeFi; restaking containment; intent-centric security; compliance-compatible privacy; hardware-assisted Web3; reproducibility/evaluation standards.
Каржылоо: National Key R&D Program of China (2023YFB2704700); National Natural Science Foundation of China (62472276); Science and Technology Project of the State Grid Corporation of China (5700-202321603A-3-2-ZN).
Data Availability: Булакта өзүнчө Data Availability Statement аныкталган эмес. Изилдөө literature survey болуп саналат жана өзүнүн эксперименттик data set-ин билдирбейт.
Competing Interests: Өзүнчө competing-interests declaration аныкталган эмес.
CRediT / Author Contributions: Өзүнчө CRediT же author-contribution statement аныкталган эмес.
Systematic-review reproducibility жетишпестиктери: Exact database тизмеси, complete search strings, reviewer count/inter-rater agreement, review-protocol registration жана formal study-quality/risk-of-bias scoring procedure булак PDF-де берилген эмес.
Incident data чеги: Loss маанилери болжолдуу order of magnitude максатында берилген. Recent 2025–2026 public incident reports retained 246 academic-study count-ка кирбейт.
Визуалды кайра куруу: Булак Figure 1-деги layered/cross-domain байланыш, Figure 3-төгү exact corpus-selection сандары жана Section 7/Figure 7-деги cross-domain claim логикасы өз алдынча inline SVG-лер менен кайра түзүлгөн. Баштапкы publisher figure композициялары колдонулган эмес.
Негизги чечмелөө чеги: Бул survey representative studies жана incidents аркылуу literature synthesis жүргүзөт; коргонууларды жалпы experimental benchmark астында кайра сынабайт жана жаңы attack/defense performance metric чыгарбайт.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген