


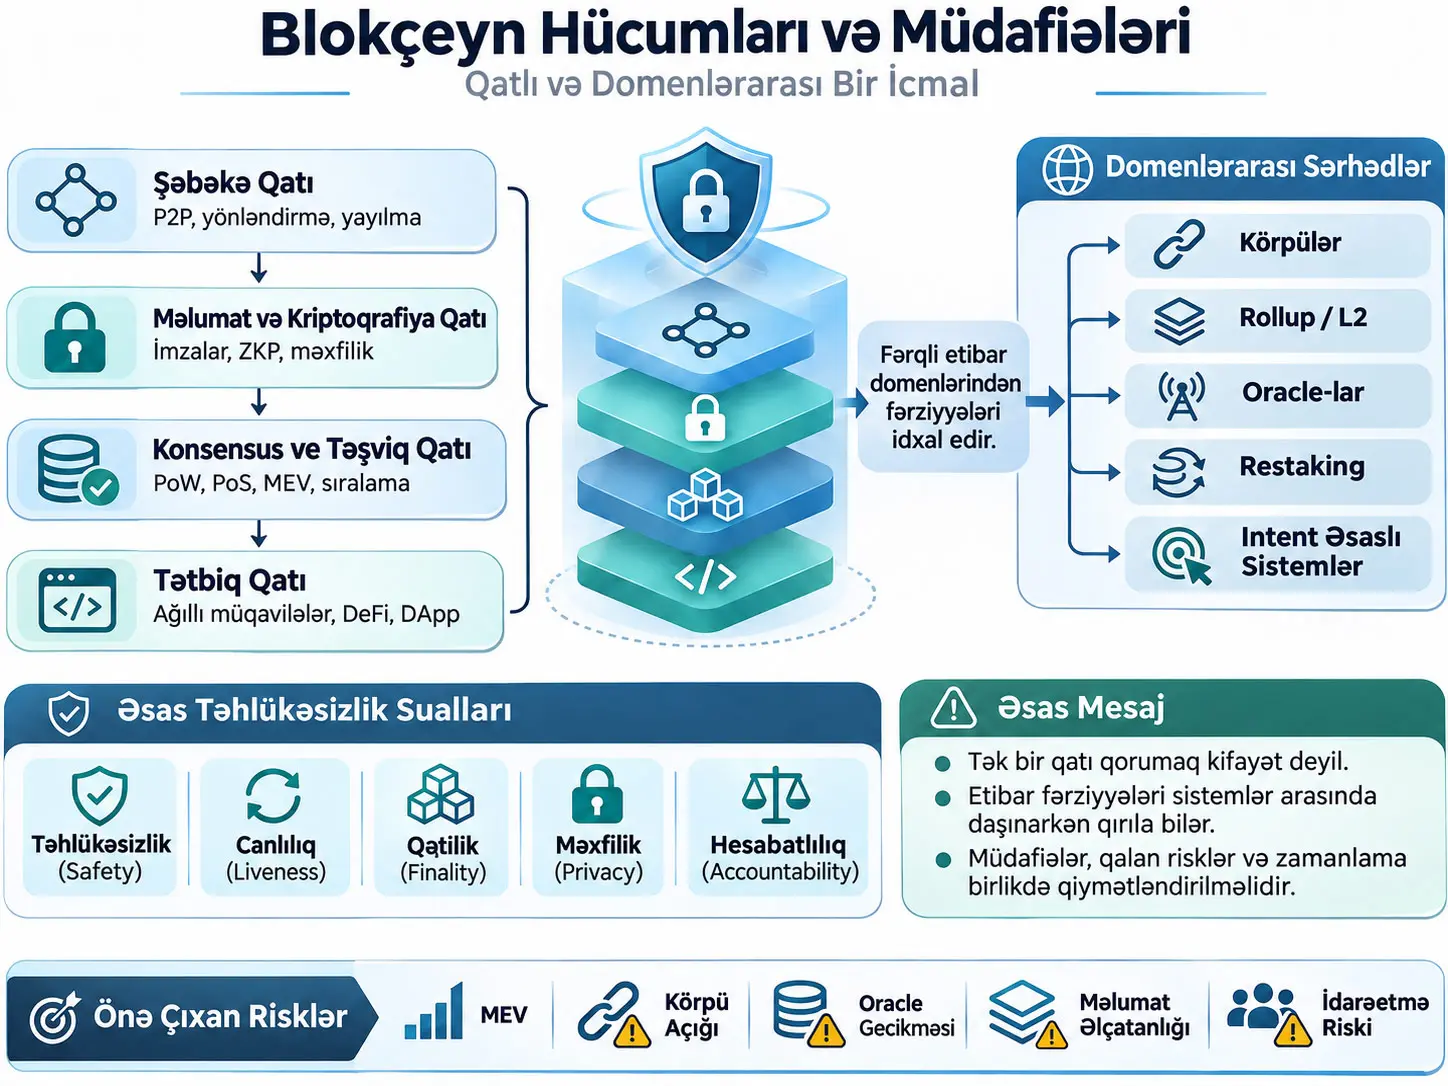
Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey, blockchain və müasir Web3 təhlükəsizliyi ədəbiyyatındakı hücumları, müdafiələri və etibar fərziyyələrini dörd memarlıq qatı və cross-domain trust boundaries üzərindən sistemli şəkildə təsnif edən bir survey tədqiqatıdır. Müəlliflər PRISMA təlimatlarını izləyən seçim prosesi ilə 2026-cı ilin iyun ayınadək olan ədəbiyyatdan 246 akademik işi retained corpus kimi müəyyən etmiş; hücumları Network, Data & Cryptographic, Consensus & Incentive və Application qatlarında araşdırmış; daha sonra bridge, rollup, oracle, intent və restaking kimi sistemlərdə bir domain-dəki etibar fərziyyəsinin başqa bir domain-də necə iqtisadi və ya təhlükəsizlik baxımından kritik nəticəyə çevrildiyini təhlil etmişdir. Tədqiqatın əsas sintezi budur ki, müasir Web3 təhlükəsizliyi yalnız ayrı-ayrı kod xətalarını və ya tək bir protokol qatını qorumaqla izah edilə bilməz: təhlükəsizlik fərziyyələri qatlar və trust domain-lər arasında daşınır, lokal olaraq düzgün olan bir zəmanət başqa sistem tərəfindən daha güclü şəkildə şərh edildikdə yeni hücum səthi yarana bilər. Bu tədqiqat yeni hücum aşkarlama alqoritminin eksperimental performansını ölçmür; mövcud araşdırmaları və incident nümunələrini müqayisəli təhlükəsizlik çərçivəsində sintez edir.
Survey-in dörd əsas qatı bunlardır: Network Layer, blockchain node-larının P2P bağlantısını, routing-i və məlumat yayılmasını; Data & Cryptographic Layer, ledger state, signature, authenticated data structures, zero-knowledge proofs və privacy primitives-i; Consensus & Incentive Layer, PoW/PoS/BFT agreement, validator/miner incentives, transaction ordering və Maximal Extractable Value (MEV) problemlərini; Application Layer isə smart contract, DeFi, DApp frontend və financial-logic risklərini əhatə edir. Cross-domain boundary, protokolun başqa trust model tərəfindən yaradılmış bir iddianı qəbul edib həmin iddiaya əsasən öz state-ini dəyişdirdiyi nöqtədir.
Müəlliflər təhlükəsizliyi yalnız “hücum oldu və ya olmadı” şəklində qiymətləndirmirlər. Survey boyunca safety, liveness, finality, privacy və accountability beş çarpaz-qat təhlükəsizlik invariant-ı kimi istifadə olunur. Müdafiənin hansı invariant-ı gücləndirdiyi qədər hansı deployment assumption-ı açıq saxladığı da araşdırılır. Məsələn, private relay mempool visibility-ni azalda bilər, lakin block construction üzərində mərkəzləşmə yarada bilər; ZK bridge relayer trust-ını azalda bilər, lakin proof-system implementation riskini artıra bilər; rollup miqyaslana bilməni artırarkən data availability, challenge window, sequencer və verifier correctness fərziyyələrindən asılı qala bilər.
Mənbədə cross-domain failure mode-lar 13 başlıq altında toplanır: validation asymmetry, finality mismatch, timing mismatch, semantic mismatch, replay/domain-separation failure, data-availability gap, sequencer/relayer centralization, oracle-source correlation, accounting/solvency mismatch, liquidity/routing mismatch, governance mismatch, incentive mismatch və shared-security overload. Bu failure mode-lar bir-birini istisna etmir. Real bridge və ya DeFi incident-ı eyni anda bir neçə etibar fərziyyəsini poza bilər.
Tədqiqatın gələcəyə yönəlmiş əsas mesajı yalnız daha güclü scanner yaratmaq deyil. Müəlliflər müdafiələrin vaxtında işləyib-işləmədiyinin ölçülməli olduğunu müdafiə edirlər. Settlement və ya finality-dən sonra gələn düzgün alarm forensics üçün dəyərli ola bilər, lakin itkini önləməyə bilər. Buna görə gələcək qiymətləndirmə standartlarında detection time, response time, required privileges, capital assumptions, replayability, market state və mitigation-ın congestion altında hələ də işləyib-işləmədiyi kimi sahələrin də hesabatlandırılması təklif olunur.
Tədqiqatın həll etməyə çalışdığı problem
Blockchain təhlükəsizliyinin ilk dövrlərində hücum səthi böyük ölçüdə P2P bağlantıları, mining, consensus safety və double-spending kimi əsas protokol məsələləri ilə əlaqələndirilirdi. Smart contract platformalarının, mərkəzləşdirilməmiş maliyyənin, Layer-2 sistemlərinin, cross-chain bridge-lərin, oracle-ların və MEV bazarlarının inkişafı ilə təhlükəsizlik problemi daha mürəkkəb hala gəlib.
Smart contract-dakı kiçik implementation bug birbaşa maliyyə itkisinə çevrilə bilər. Daha da önəmlisi, klassik mənada kod xətası olmasa belə bir sistem başqa sistemin təhlükəsizlik zəmanətini yanlış şərh edə bilər. Məsələn, source chain üzərində müəyyən confirmation səviyyəsi yetərli hesab edilərkən destination chain bunu tam iqtisadi finality kimi şərh edə bilər. Bu halda problem tək contract bug deyil, iki trust model arasındakı assumption mismatch olur.
Survey-in əsas təşkilati sualı buna görə yalnız “hansı hücum var?” deyil. Müəlliflər daha ümumi sual verirlər:
Hansı fərziyyə uğursuz oldu və başqa kim və ya hansı sistem bu fərziyyədən asılı idi?
Bu sual hücumların başqa qatlara və başqa trust domain-lərə necə yayıldığını anlamağa imkan verir.
Blockchain Təhlükəsizliyində Cross-Domain Fərziyyə Xətası Nədir?
Cross-domain fərziyyə xətası, sistemin başqa trust domain-dən aldığı state, qiymət, finality, proof, message və ya authorization məlumatını mənbə sistemin əslində zəmanət verdiyindən daha güclü təhlükəsizlik zəmanəti kimi istifadə etməsidir; bridge, rollup və oracle sistemlərində lokal olaraq etibarlı iddia başqa domain-də asset release, liquidation və ya state transition kimi daha böyük nəticəyə bağlandıqda bu fərq təhlükəsizlik boşluğuna çevrilə bilər.
Ədəbiyyatdakı boşluq
Müəlliflər əvvəlki blockchain-security survey və Systematization of Knowledge (SoK) işlərində üç əsas boşluq müəyyən edir:
- Köhnəlmiş əhatə: Bitcoin-era network və consensus təhlükəsizliyinə yönələn işlər DeFi, oracle, Layer-2 və modular Web3 strukturlarını kifayət qədər əhatə etməyə bilər.
- Siloed analysis: Solidity vulnerability, network attack, consensus incentive və ya MEV ayrı-ayrılıqda araşdırıldıqda müasir hücumların qatlararası tərkibi görünməz qala bilər.
- Uneven evidence: Yetkin peer-reviewed araşdırmalarla hələ məhdud doğrulaması olan preprint-lərin eyni sübut səviyyəsindəymiş kimi istifadə edilməsi tədqiqat sərhədini bulanıqlaşdıra bilər.
Survey-in dörd tədqiqat sualı
| Kod | Tədqiqat sualı | Mənbə əhatəsi |
|---|---|---|
| RQ1 | Hər memarlıq qatındakı dominant hücum səthləri hansılardır? | Bölmə 3–6 |
| RQ2 | Müdafiələr root cause-u və uğursuz fərziyyəni həqiqətən aradan qaldırır, yoxsa yalnız məlum exploit-i bloklayır? | Bölmə 3–8 |
| RQ3 | Lokal təhlükəsizlik fərziyyələri protokollar birləşdirildikdə necə uğursuz olur? | Bölmə 7 |
| RQ4 | Yeni nəsil Web3 sistemləri üçün hansı təhlükəsizlik problemləri hələ də həll olunmayıb? | Bölmə 8 |
Dörd qatlı təhlükəsizlik memarlığı
Beş çarpaz-qat təhlükəsizlik invariant-ı
| Invariant | Texniki mənası | Qatlararası niyə vacibdir? |
|---|---|---|
| Safety | Dürüst iştirakçıların bir-biri ilə ziddiyyət təşkil edən history və ya etibarsız state transition qəbul etməməsi. | Consensus safety, network message delivery və application validation rules-dan da asılı ola bilər. |
| Liveness | Etibarlı əməliyyatların sonda sistemə daxil edilərək finalized ola bilməsi. | Chain block istehsal etməyə davam etdiyi halda kritik actor senzura edilirsə, application baxımından liveness yenə uğursuz ola bilər. |
| Finality | Qəbul edilmiş state-in iqtisadi və ya cryptographic olaraq geri qaytarılmasının artıq mümkün olmadığı etibar səviyyəsi. | Bridge və ya rollup başqa domain-in finality fərziyyəsini öz iqtisadi qərarına daşıya bilər. |
| Privacy | Public verification üçün lazım olandan artıq məlumatın açıqlanmaması. | Ledger-level privacy, network timing və ya bridge flow üzərindən yenidən pozula bilər. |
| Accountability | Yanlış davranışın müəyyən edilərək müvafiq actor-a aid edilə bilməsi və lazım gəldikdə sanksiya tətbiq oluna bilməsi. | Evidence senzura edilər, gecikər və ya iqtisadi baxımdan göndərilə bilməz hala gələrsə accountability mexanizmi işləməyə bilər. |
Finality Niyə Yalnız Consensus Qatına Aid Bir Anlayış Deyil?
Finality consensus tərəfindən yaradılan state zəmanəti olsa da bridge, rollup, lending market və ya başqa application bu zəmanəti asset release, collateral acceptance və ya withdrawal kimi iqtisadi qərarlara çevirdiyi anda finality qatlararası interfeysə çevrilir; destination system source domain-in əslində təmin etdiyindən daha güclü finality fərz edərsə reorganization, censorship və ya insolvency riski yarana bilər.
Üç əsas attacker capability sinfi
| Sinif | Qabiliyyəti | Tipik məqsəd |
|---|---|---|
| Network-Level Attacker | Botnet, Sybil node, routing influence, bəzi modellərdə AS/ISP nəzarəti. | Node isolation, propagation delay, information asymmetry, partition. |
| Consensus-Level Attacker | Hash power, stake, proposer və ya validator səlahiyyətlərinin bir hissəsinə nəzarət edir. | Censorship, reordering, block withholding, strategic deviation, finality/liveness manipulation. |
| Application-Level Attacker | Adi account, transaction composition məlumatı və lazım olduqda qısamüddətli capital/flash loan istifadə edə bilər. | Code flaw və ya economic-model gap-i birbaşa maliyyə itkisinə çevirmək. |
Müəlliflər real hücumçuların statik olmadığını vurğulayırlar. Adaptive adversary; liquidity, validator schedule, gas price, bridge queue, oracle update cadence və governance timelock kimi şərtləri izləyərək ən ucuz hücum pəncərəsini seçə bilər. Buna görə yalnız “hücumçunun neçə token-i var?” sualı deyil, hücumun baş verdiyi market state və timing də threat model-in bir hissəsidir.
Şəbəkə qatı: topology, routing və resurs istehlakı
Network Layer, consensus state-in və application transaction-larının daşındığı fiziki/məntiqi infrastrukturdur. Permissionless P2P dizayn decentralization təmin edir, lakin global admission control və authoritative routing validation olmadığı üçün topology manipulation-a açıqdır.
Eclipse attack, hədəf node-un dürüst peer-larla bağlantısını kəsib hücumçunun nəzarət etdiyi network view daxilinə alınmasını hədəfləyir. Hədəf delayed və ya manipulated block məlumatı ala bilər; bu da double-spending və ya consensus manipulation kimi üst qat hücumlarını asanlaşdıra bilər.
BGP routing hijacking daha aşağıdakı Internet routing qatını hədəfləyir. Hücumçu cryptography-ni sındırmadan blockchain trafiki gecikdirə və ya müəyyən network segment-lərini ayıra bilər. Belə gecikmə consensus oyununda global hash/stake gücünün effektiv şəkildə parçalanmasına səbəb ola bilər.
Deanonymization problemi də network qatında başlayır. Public transaction propagation, IP və ya network metadata ilə transaction origin arasında əlaqə qurmağa imkan verə bilər. Dandelion və Dandelion++ kimi mexanizmlər stem və fluff propagation mərhələlərini ayıraraq bu əlaqəni çətinləşdirməyi hədəfləyir.
Resource exhaustion isə sadə DDoS-dan fərqlidir. Blockchain node-ları eyni state transition-ları doğrulamalı olduğuna görə hücumçu fee/gas xərci ilə real CPU, disk və ya network xərci arasındakı uyğunsuzluqdan istifadə edə bilər. Mənbə Broken Metre və NURGLE kimi araşdırmaları bu problem ailəsinə nümunə göstərir.
Survey-in network qatındakı əsas sintezi budur: orta propagation latency kifayət qədər təhlükəsizlik metrikası deyil. Fraud prover, liquidation bot və ya channel watchtower üçün kritik olan tail latency və müəyyən dar zaman pəncərəsində dürüst çıxış yolunun mövcud olub-olmamasıdır.
Data & Cryptographic Layer: güclü primitive, zəif deployment
Cryptographic primitive nəzəri olaraq təhlükəsiz olsa belə implementation və ya istifadə konteksti səhvdirsə blockchain təhlükəsizliyi pozula bilər.
Signature malleability, imzanın etibarlılığını pozmadan transaction identifier-ın dəyişdirilə bildiyi erkən Bitcoin problemidir. Bu hal confirmation-dan əvvəlki transaction hash-ə güvənən üst protokollara təsir edə bilər.
ECDSA nonce reuse və ya proqnozlaşdırıla bilən nonce yaradılması daha kritik nümunədir. Eyni secret-key ilə yaradılan signature-larda tələb olunan entropy şərti pozulduqda private-key extraction mümkün ola bilər. Buradakı xəta elliptic-curve riyaziyyatının özündə deyil, primitive-in deployment formasındadır.
Under-constrained zero-knowledge circuit, high-level programın sübut sisteminə çevrilərkən tələb olunan constraint-in buraxılmasıdır. Verifier işləyir və proof cryptographically valid görünə bilər; lakin circuit intended state-transition relation-ın hamısını enforce etmirsə illegal witness yenə qəbul edilə bilər.
Survey buna görə yalnız “proof system sound-durmu?” sualını deyil, native implementation, circuit və on-chain verifier-ın eyni state-transition relation üzərində razılaşıb-razılaşmadığını sorğulayır.
Privacy niyə yalnız ünvanı gizlətmək deyil?
Blockchain address pseudonymous ola bilər, lakin bu birbaşa güclü anonymity demək deyil. Multi-input co-spend, change-address inference, timing, network metadata və cross-ledger movement kimi məlumatlar address cluster-ları real entity-lərlə əlaqələndirməyə kömək edə bilər.
Mənbə ideal ledger transcript üzərində təmin olunan cryptographic anonymity ilə real network, exchange deposit, bridge exit, relayer və istifadəçi davranışını əhatə edən operational anonymity arasında fərq qoyur. Privacy-preserving primitive güclü olsa belə workflow metadata-sı anonymity set-i kiçildə bilər.
Survey-də Dandelion/Dandelion++, CoinJoin, ring signatures, anonymous payment channels, ZK-SNARK, Bulletproofs, confidential transactions, private smart contracts, post-quantum ZKP və hardware-assisted privacy kimi müxtəlif paradiqmalar müqayisə olunur. Bu texnologiyalar fərqli setup, cost və trust assumption-lara malikdir; tək privacy primitive bütün qatlarda metadata leakage-i aradan qaldırmır.
Consensus & Incentive Layer: Byzantine hücumçudan iqtisadi hücumçuya
Klassik distributed-systems modeli çox vaxt Byzantine actor-un availability və ya consistency-ni pozmasını təhlil edir. Tokenized Web3 mühitində isə validator, miner, builder və ya sequencer iqtisadi gəlirə görə strategiyanı dəyişə bilər.
PoW tərəfində majority-control hücumları əsas istinad olaraq qalmasına baxmayaraq mənbə selfish mining, block withholding, bribery, fee sniping və time-bandit kimi majority threshold-dan aşağıda belə iqtisadi təşviqlərlə yarana bilən strategiyaları müzakirə edir.
PoS tərəfində long-range attack, equivocation/nothing-at-stake, randomness manipulation, balancing/bouncing attack, justification withholding və liveness attack kimi müxtəlif attack surfaces mövcuddur. Təhlükəsizliyi yalnız stake faizinə endirmək kifayət deyil; attestation availability, fork-choice timing, checkpoint filtering və proposer incentives kimi mexanizmlər də vacibdir.
MEV nədir?
Maximal Extractable Value (MEV), miner, validator, builder və ya sequencer-ın transaction-ları block-a daxil etmək, xaric etmək və ya sıralamaq səlahiyyətindən iqtisadi dəyər çıxara bilməsini ifadə edir. MEV, consensus-layer ordering hüququnun application-layer maliyyə dəyəri ilə birləşdiyi tipik çarpaz-qat problemidir.
Məsələn, public mempool-da böyük DEX trade görünəndə searcher əməliyyatın önünə və arxasına öz əməliyyatlarını yerləşdirməyə cəhd edə bilər. Bu davranış klassik memory-safety bug deyil; transaction-ordering right ilə AMM qiymət təsirinin birləşməsidir.
Mənbə fair sequencing, threshold encryption, encrypted mempool və Proposer-Builder Separation (PBS) kimi müdafiələri müzakirə edir. Lakin hər müdafiənin trade-off-u var. Private order flow gas-war və public visibility-ni azaldarkən block construction-ı müəyyən builder/relay strukturlarında cəmləyə bilər. Threshold encryption proposer discretion-ı azalda bilər, lakin latency və cryptographic assumptions əlavə edə bilər.
Bir Müdafiənin Uğurlu Olması Niyə Qalan Fərziyyələri Aradan Qaldırmır?
Bir müdafiə müəyyən invariant-ı gücləndirə bilər, lakin eyni zamanda yeni trust, timing, availability, governance və ya implementation assumption yarada bilər; survey buna görə hər müdafiəni yalnız qarşısını aldığı exploit ilə deyil, qoruduğu xüsusiyyət və geridə saxladığı residual assumption ilə birlikdə qiymətləndirməyi təklif edir.
| Müdafiə yanaşması | Gücləndirdiyi sahə | Açıq qala bilən fərziyyə / trade-off |
|---|---|---|
| Dandelion / Dandelion++ | Transaction-source privacy | Topology və timing metadata tamamilə aradan qalxmır; propagation davranışı dəyişir. |
| SABRE | BGP/routing resilience | Relay architecture və trusted-execution assumption əlavə oluna bilər. |
| ZK bridge | Privileged relayer trust-ını azaltma | Proof-system, circuit, verifier və cross-language implementation correctness kritik hala gəlir. |
| Optimistic rollup fraud proof | Invalid L2 state-ə etiraz imkanı | Data availability, challenge-window timing, affordable L1 submission və semantic agreement tələb olunur. |
| Encrypted mempool | Pre-trade visibility və bəzi MEV formaları | Latency, key management və protocol complexity arta bilər. |
| PBS | Block construction ilə proposal hüququnu ayırmaq | Builder, relay, private order flow və simulation üstünlüyündə mərkəzləşmə yarana bilər. |
| Static analyzer / scanner | Code-level bug discovery | False positive, external state və real exploitability ayrıca qiymətləndirilməlidir. |
| Runtime monitor | Deployed contract üçün real-time müdaxilə | Maliciousness qərarının səhv olması və ya müdaxilə səlahiyyətinin governance riskinə çevrilməsi mümkündür. |
Application Layer: kod xətası ilə maliyyə məntiqi xətasının fərqi
Smart contract-lar ordinary software-ə bənzər proqramlaşdırma xətalarına malik ola bilər; lakin public adversarial scheduler altında işləmələri və geri qaytarılması çətin bearer assets saxlamaları riski artırır.
Code-level vulnerability ailəsində reentrancy, arithmetic/gas error, permission/authority problemi, proxy storage və upgrade problemləri kimi texniki xətalar var.
Survey, symbolic execution-dan static analysis, model checking, Datalog reasoning, transaction-trace analysis, fuzzing, hybrid fuzzing və AI/GNN/LLM dəstəkli analizə qədər geniş tool ailəsini araşdırır. Oyente, ZEUS, Securify, MadMax, teEther, Sereum, ContractFuzzer, sFuzz, Harvey, ConFuzzius, VerX, TXSPECTOR, SAILFISH, SCVHunter, GPTScan və HOUSTON bunlara nümunədir.
Müəlliflərin əsas tənqidi yalnız benchmark üzərində çox sayda warning yaratmağın kifayət etməməsidir. Real audit usefulness üçün alət:
- xəbərdarlığın həqiqətən reachable olub-olmadığını,
- hansı external state-in lazım olduğunu,
- liquidity və gas şərtlərini,
- attack path-in iqtisadi baxımdan tətbiq oluna bilib-bilmədiyini,
- auditor-un tətbiq oluna bilən fix yaradıb-yarada bilmədiyini
izah edə bilməlidir.
Flash loan niyə təkbaşına vulnerability deyil?
Flash loan, collateral olmadan böyük həcmdə capital-ın eyni transaction daxilində borc alınıb əməliyyat sonunda geri qaytarılmasına imkan verən maliyyə primitive-dir. Mənbənin müzakirə etdiyi risk flash loan-ın mövcudluğu deyil; başqa protokolun “bu qədər capital qısa müddətdə istifadə edilə bilməz” kimi gizli fərziyyə etməsidir.
Tipik financial-logic attack-da temporary liquidity AMM və ya aşağı likvidlikli market üzərində spot price-ı dəyişə bilər; başqa lending protocol bu manipulyasiya edilmiş qiyməti etibarlı hesab edərsə liquidation və ya borrowing mexanizmi sui-istifadə edilə bilər.
AMM sabit hasil formulu nəyi izah edir?
Mənbə DeFi pricing curve nümunəsi kimi aşağıdakı constant-product əlaqəsini verir:
Formula nəyi ifadə edir? Sadələşdirilmiş constant-product automated market maker modelində iki rezerv miqdarının hasili əməliyyatdan əvvəl/sonra müəyyən fee və implementation fərziyyələri altında sabit saxlanmağa çalışılır.
\(x\) birinci token rezervini, \(y\) ikinci token rezervini, \(k\) isə invariant dəyərini təmsil edir.
Vahid: \(x\) və \(y\) öz token vahidlərindədir; \(k\) bu iki vahidin hasili xarakterindədir.
Riyazi rol: Bir reserve azalarkən digər reserve-in artmasını məcbur edən nonlinear qiymət əyrisi yaradır.
Təhlükəsizlik mənası: Formulun özü hücum deyil. Risk rounding/truncation, token-standard incompatibility və ya başqa protokolların ani AMM spot price-ını manipulyasiyaya davamlı oracle kimi istifadə etməsi halında yarana bilər.
Frontend və istifadəçi imzası da təhlükəsizlik sərhədidir
Survey yalnız smart contract bytecode-a fokuslanmır. DApp frontend, wallet display və signing workflow da hücum səthi ola bilər. İstifadəçiyə yalnız raw address və ya method name göstərmək real state transition-ın iqtisadi təsirini izah etməyə bilər.
Mənbə transaction simulation, asset-delta summary, domain-bound approval, short-lived allowance, high-value action üçün hardware-backed confirmation və human-readable intent format kimi daha mənalı istifadəçi doğrulama üsullarını müzakirə edir.
Intent-based execution etibarı hara daşıyır?
Intent modelində istifadəçi exact transaction sequence əvəzinə istədiyi nəticəni bildirir; route və execution təfərrüatlarını solver seçə bilər. Bu model istifadəçinin birbaşa MEV exposure-ını azalda bilər, lakin etibarı solver selection, private order flow, bridge settlement və liquidity routing kimi yeni sahələrə daşıyır.
Survey-ə görə yetkin solver receipt ən azı authorized outcome, solver identity/accountability handle, route, price bound, liquidity source, timeout, bridge/settlement dependency və failure-compensation rule kimi məlumatları daşımalıdır.
Cross-chain bridge niyə tipik cross-domain sistemidir?
Bridge, source chain üzərindəki state və ya asset-lock məlumatını fərqli consensus və trust model-ə malik destination chain-ə daşıyır. Sadə lock-and-mint modelində source chain-də asset kilidlənir; relayer/validator/light-client və ya proof mexanizmi bu hadisəni destination domain-ə ötürür; destination contract uyğun wrapped asset-i mint/release edir.
Buradakı təhlükəsizlik problemi yalnız “relayer hack edilə bilər” deyil. Destination chain-in nə qədər dəyər sərbəst buraxdığı, source finality-nin hansı səviyyədə qəbul edildiyi, verifier-ın hansı aktorlara güvəndiyi, dispute üçün nə qədər vaxt olduğu və fövqəladə halda hansı exit/pause mexanizminin işlədiyi birlikdə qiymətləndirilməlidir.
Rollup təhlükəsizliyi: daha sürətli execution, yeni arbitration fərziyyələri
Layer-2 sistemləri execution-ı L1-dən ayıraraq scalability təmin edir. Lakin execution ilə settlement-ın ayrılması başqa cross-domain game yaradır.
Optimistic rollup təhlükəsizliyi fraud proof-un həqiqətən L1-ə çatdırıla bilməsinə, challenge window-un kifayət qədər olmasına, transaction data-nın əlçatan olmasına və L2 execution semantics ilə L1 arbitration semantics-in uyğunluğuna bağlıdır.
ZK rollup, fraud proof əvəzinə cryptographic validity proof istifadə etməklə bəzi fərziyyələri azalda bilər. Bununla belə circuit, prover, verifier, VM semantics və upgrade path yeni implementation risks yarada bilər.
Survey-in mühüm anlayışlarından biri right to exit yanaşmasıdır. Operator uğursuz olduqda istifadəçi sequencer cooperation olmadan state-i doğrulaya və aktivini çıxara bilirmi? Data availability yoxdursa fraud proof hazırlamaq mümkün olmaya, ZK transition müstəqil hesablana bilməyə və ya exit balance müəyyən edilməyə bilər.
Oracle problemi: deterministic blockchain daxilinə nondeterministic dünya məlumatı daxil etmək
Smart contract təbii olaraq xarici dünyanın asset price, hava şəraiti və ya başqa fiziki/məlumat vəziyyətlərini müşahidə edə bilmir. Oracle bu xarici state-i blockchain-ə daşıyır.
Buna görə oracle yalnız data feed deyil; Web2 və ya market trust model-i deterministic Web3 state machine-ə proyeksiya edən cross-domain interface-dir.
Oracle riskləri arasında:
- data-source pollution,
- BGP/DNS/API compromise,
- feed correlation,
- off-chain aggregation weakness,
- price-update lag,
- low-liquidity market manipulation
mövcuddur.
Median aggregation yalnız feed-lər həqiqətən müstəqil, vaxtında və birlikdə manipulyasiya edilməsi çətin olduqda güclüdür. Bir neçə oracle eyni exchange və ya cloud infrastructure-dan asılıdırsa sayca çox mənbəli görünsə də underlying failure mode eyni ola bilər.
Cross-layer synergistic attack
Yüksək qabiliyyətli hücumçu tək layer-la məhdudlaşmaya bilər. Network congestion application timelock-a təsir edə bilər; validator censorship liquidation bot-u gecikdirə bilər; BGP isolation consensus təhlükəsizliyini zəiflədə bilər; transaction ordering DeFi noninterference assumption-ı poza bilər.
Buna görə survey-in əsas nəticəsi budur ki, üst qatlardakı time-sensitive mexanizmlər alt qatdakı connectivity və inclusion guarantees-i açıq şəkildə modelləşdirməlidir.
Security budget anlayışı
Müəlliflər cross-domain sistemlər üçün imported claim-in yalnız məlumat kimi deyil, bir növ security budget ilə qiymətləndirilməsini təklif edirlər. Bu sahələrdə ən azı aşağıdakı məlumatlar nəzərə alınmalıdır:
| Sahə | Verdiyi təhlükəsizlik sualı |
|---|---|
| Maximum value released | Bu claim-ə güvənildikdə maksimum nə qədər iqtisadi dəyər açığa çıxır? |
| Finality depth assumed | Source state-in hansı finality səviyyəsinə güvənilir? |
| Trusted actors | Relayer, validator, oracle committee, sequencer və ya admin key kimi hansı aktorlar kritikdir? |
| Monitoring delay | Abnormality aşkarlanana qədər nə qədər gecikməyə dözülür? |
| Emergency action | Claim mübahisəli hala gələrsə pause, rate limit, exit və ya başqa containment mexanizmi varmı? |
Bu yanaşma mənbədə eksperimental olaraq doğrulanmış vahid risk formulu deyil; müəlliflərin cross-domain defense evaluation üçün təklif etdiyi analitik çərçivədir.
Tədqiqatın Metodu və Nəticələri
Ədəbiyyatın seçilməsi
Mənbə sistemli review prosesində PRISMA təlimatlarından istifadə etdiyini bildirir. Corpus 2026-cı ilin iyun ayınadək major digital libraries, official proceedings, arXiv və IACR ePrint üzərindən yaradılmış; smart contracts, DeFi, cross-domain infrastructure, MEV, restaking və intents kimi Web3 component terminləri adversarial-analysis terminləri ilə uyğunlaşdırılmış və seminal SoK/top-tier papers üzərindən backward/forward snowballing aparılmışdır.
Tədqiqatlar üç əsas rol əsasında qiymətləndirilib:
- Yeni system abstraction və ya protocol mechanism müəyyən etmək.
- Tək deployment-dan kənara ümumiləşdirilə bilən attack pattern ortaya qoymaq.
- Başqa sistemlərlə fərziyyələri müqayisə edilə bilən defense və ya measurement method təmin etmək.
Yalnız incident loss təsvir edən və reusable security pattern yaratmayan hesabatlar retained academic corpus-a daxil edilməyib. Son dövr incident reports isə bəzi case table-larında empirical anchor kimi istifadə olunub.
PRISMA-style corpus axını
Retained corpus-un mövzu bölgüsü
| Əsas əhatə | Retained study sayı | Əsas analitik fokus |
|---|---|---|
| Foundations and surveys | 20 | Ledger models, blockchain/database müqayisəsi, core abstractions və prior surveys. |
| Network and consensus | 99 | P2P topology, routing attacks, PoW/PoS safety, BFT, incentives və MEV. |
| Cryptography and privacy | 38 | Anonymity, ZKP, threshold randomness və post-quantum confidential transactions. |
| Smart contracts and DeFi | 73 | Static analysis, fuzzing, formal verification, flash loans və economic exploits. |
| Cross-domain systems | 16 | Bridge, rollup, payment channel, oracle və cross-layer attack composition. |
Bu siniflər mutually exclusive primary-topic assignment-dır. Məqalə bir neçə qatla əlaqəli olsa belə corpus statistikasında əsas texniki töhfəsinə ən uyğun tək sinfə təyin edilib. Bu seçim sayımlarda double-counting-in qarşısını alır; lakin çoxqatlı işlərin mürəkkəbliyini tək say kateqoriyasına endirir.
Publication venue bölgüsü
Mənbə Figure 4-də retained corpus üçün aşağıdakı venue sayları bildirilir:
| Venue qrupu | Tədqiqat sayı |
|---|---|
| IEEE S&P | 47 |
| ACM CCS | 37 |
| USENIX Security | 36 |
| NDSS | 31 |
| Preprints | 19 |
| Other | 76 |
Bu bölgü ədəbiyyatın mühüm hissəsinin böyük security conference-larda toplandığını, lakin corpus-un software engineering, distributed systems, cryptography və preprint araşdırmalarını da əhatə etdiyini göstərir. Peer-reviewed işlər rəsmi proceedings ili ilə, preprint-lər isə ilk public-release ili ilə tarixlənib.
Network Layer nəticələrinin sintezi
Survey-in network literature synthesis-i üç əsas məqamı vurğulayır:
- Topology və routing attack-ları artıq yaxşı modelləşdirilib ölçülə bilir; bununla yanaşı peer-diversity policy-lərinin deployment evidence-i daha məhduddur.
- Resource-exhaustion attack-ları abstract gas/fee pricing ilə real validator computation/storage/network cost arasındakı uyğunsuzluqlardan istifadə edə bilər.
- Upper-layer protocol-lər network liveness fərziyyəsini çox vaxt ölçmədən yenidən istifadə edir.
Buna görə yalnız average latency deyil, tail events və narrow security window-ların qaçırılma ehtimalı vacibdir.
Cryptography & Privacy nəticələrinin sintezi
Mənbə cryptographic literature-ın primitive design baxımından güclü, deployed workflow baxımından isə daha kövrək olduğunu müdafiə edir. Uğursuzluqlar çox vaxt:
- nonce reuse,
- çatışmayan ZK circuit constraint,
- verifier upgrade,
- implementation encoding fərqi,
- network və ya istifadəçi davranışından yaranan metadata leakage
kimi primitive ilə real deployment arasındakı boşluqda ortaya çıxır.
Consensus & Incentive nəticələrinin sintezi
Consensus literature üç geniş attack surface göstərir:
- Resource-threshold attacks: majority control və klassik safety/liveness sərhədləri.
- Incentive attacks: majority control olmadan iqtisadi motivasiya ilə protocol deviation.
- Ordering attacks: transaction inclusion/reordering hüququnun application-layer value ilə birləşməsi.
Mənbəyə görə klassik PoW/PoS bounds və MEV measurement üçün deployment evidence daha güclüdür; restaking risk, PBS centralization və application-ın finality-ni necə şərh etməsi barədə uzunmüddətli evidence daha məhduddur.
Application Layer nəticələrinin sintezi
Application attacks iki əsas sinfə ayrılır:
Code-level bugs: reentrancy, arithmetic, permission, gas, proxy/storage və bənzər implementation issues. Bunlar scanner, symbolic execution və fuzzing literature-da nisbətən yaxşı əhatə olunub; lakin real exploitability evidence hər warning üçün eyni dərəcədə güclü deyil.
Financial-logic attacks: market state, oracle timing, governance power, liquidity və transaction ordering kimi xarici şərtlərdən asılıdır. Eyni bytecode bir market state-də təhlükəsiz, başqa state-də exploitable ola bilər.
Survey-ə görə çatışmayan evaluation qatı economic feasibility-dir. Tool yalnız vulnerability label vermək əvəzinə exploit üçün lazım olan liquidity, gas, ordering və cross-protocol state-i də izah etməlidir.
Cross-domain failure mode-lar
| Failure mode | Tipik kontekst | Təhlükəsizlik nəticəsi |
|---|---|---|
| Validation asymmetry | Bridge, rollup, light client | Zəif verifier başqa domain-də yüksək dəyərli asset/state üzərində nəzarət qazana bilər. |
| Finality mismatch | Cross-chain bridge, L2→L1 settlement | Destination, source iqtisadi baxımdan final olmadan state-i qəbul edə bilər. |
| Timing mismatch | Channel, optimistic rollup, oracle | Dürüst response iqtisadi deadline-dan sonra çata bilər. |
| Semantic mismatch | Cross-chain message, VM variant, fraud proof | İki domain eyni state transition-ı fərqli şərh edə bilər. |
| Replay / domain-separation failure | Bridge və signature-based messaging | Bir context-də valid message başqa context-də yenidən istifadə oluna bilər. |
| Data-availability gap | Rollup, bridge, fraud proof | Invalid state-ə etiraz üçün lazım olan evidence tapılmaya bilər. |
| Sequencer / relayer centralization | Rollup və externally verified bridge | Privileged operator message-i censor, delay, reorder və ya selectively relay edə bilər. |
| Oracle-source correlation | Lending, derivative, liquidation | Nominally independent feed-lər eyni data/infrastructure failure-dan birlikdə təsirlənə bilər. |
| Accounting / solvency mismatch | Lock-and-mint bridge, wrapped asset, stablecoin | Synthetic claims real collateral/reserve-i aşa bilər. |
| Liquidity / routing mismatch | Cross-chain swap, payment channel, cross-rollup route | Multi-domain transaction-ın bir ayağı baş tutarkən digəri illiquid və ya uğursuz ola bilər. |
| Governance mismatch | Upgradeable bridge, oracle network, L2 admin keys | Bir domain-dəki emergency control başqa domain üzərində gizli səlahiyyətə çevrilə bilər. |
| Incentive mismatch | MEV market, bridge validator, oracle committee | Rational actor expected role-dan yayınaraq daha çox gəlir əldə edə bilər. |
| Shared-security overload | Restaking, AVS, liquid-restaking derivative | Tək xidmətdəki slashing/liquidity shock ortaq operator və collateral üzərindən yayıla bilər. |
Incident cədvəlləri necə şərh edilməlidir?
Mənbə Table 7; The DAO, Parity, bZx, Harvest Finance, Cream Finance, Poly Network, Wormhole, Ronin, Nomad, Beanstalk, Mango Markets, Terra/UST, Euler Finance, Curve/Vyper pools və daha yeni incident-lar daxil olmaqla 17 nümunəni reusable root cause-larla əlaqələndirir.
Mənbənin öz xəbərdarlığı vacibdir: loss values təxmini order-of-magnitude göstəriciləridir. 2025–2026 sətirləri public incident reports-a əsaslanır və retained academic study sayına daxil edilmir. Buna görə incident cədvəli maliyyə itkilərinin dəqiq accounting qeydi və ya protocol ranking deyil.
Gələcəyə yönəlmiş səkkiz açıq problem
| Açıq problem | Mənbənin vurğuladığı çatışmazlıq |
|---|---|
| LLM-lərin Web3 təhlükəsizliyində ikitərəfli istifadəsi | AI çıxışını symbolic query, fuzz target, transaction replay və ya human-checkable proof obligation-a çevirəcək evidence qatı çatışmır. |
| Post-quantum migration | Dormant key-lər, köhnə signature-lar, bridge/light-client compatibility, böyük signature xərci və curve-specific contract fərziyyələri. |
| Compositional DeFi security | Atomic execution ilə dəyişən liquidity, price və ordering state-i eyni modeldə izah edəcək interface/risk modeli kifayət deyil. |
| Restaking risk containment | AVS blast radius, correlated operators/slashing, leverage və collateral spillover-ın modelləşdirilməsi. |
| Intent-centric security | Solver receipt-in route, price, liquidity, timeout, settlement dependency və failure compensation kimi məlumatları bağlaması lazımdır. |
| Compliance-compatible privacy | Selective disclosure tələbini kimin səlahiyyətləndirdiyi və reusable surveillance key yaratmadan necə məhdudlaşdırılacağı. |
| Hardware-assisted Web3 security | TEE vendor trust, attestation freshness, rollback, side channel və hardware root mübahisəli olduqda user exit. |
| Reproducibility / datasets / evaluation | Private order flow, off-chain logs, market state, failed attempts və time-to-action kimi context-in benchmark-larda çatışmaması. |
Survey-in dəstəklədiyi nəticələr
- Müasir blockchain/Web3 təhlükəsizlik problemləri yalnız tək qatlı vulnerability siyahıları ilə kifayət qədər izah edilə bilməz.
- 246 tədqiqatdan ibarət corpus network, cryptography, consensus, application və cross-domain təhlükəsizlik araşdırmalarını ümumi çərçivədə sintez edir.
- Təhlükəsizlik fərziyyələri layer və trust-domain sərhədlərindən keçərkən daha güclü iqtisadi nəticələrə çevrilə bilər.
- Defense qiymətləndirməsində residual assumptions və operational trade-off-lar görünən edilməlidir.
- Detection-ın yalnız düzgün olması deyil, settlement/finality-dən əvvəl yetişməsi də vacibdir.
- Network liveness, oracle timeliness, finality, data availability və liquidity kimi xüsusiyyətlər tətbiq təhlükəsizliyinə birbaşa daşına bilər.
- Smart-contract scanner uğuru real exploitability və ya economic feasibility ilə eyni anlayış deyil.
- Cross-domain sistemlərdə failure containment, rate limit, exit route, value-at-risk və governance path açıq şəkildə modelləşdirilməlidir.
Survey-in dəstəkləmədiyi nəticələr
- Müəyyən blockchain-in digərlərindən qəti şəkildə daha təhlükəsiz olduğu göstərilməyib.
- Tək defense architecture-ın bütün 13 cross-domain failure mode-u aradan qaldırdığı göstərilməyib.
- 246 məqalənin bütün blockchain-security ədəbiyyatının tam kainatı olduğu sübut edilməyib.
- Survey-dəki representative defense-lərin hamısı ortaq benchmark altında yenidən sınaqdan keçirilməyib.
- Incident loss rəqəmləri dəqiq audit/accounting rəqəmləri deyil.
- Scanner-ın çox warning yaratması real exploit-i yüksək dəqiqliklə tapdığı demək deyil.
- ZK istifadəsi bridge və ya rollup-ı avtomatik təhlükəsiz etmir.
- Decentralized oracle-da çoxlu feed olması feed-lərin həqiqətən müstəqil olduğu demək deyil.
- TEE istifadəsi residual hardware trust-ı aradan qaldırmır.
- LLM-nin vulnerability izahı yaratması həmin izahın executable və ya doğrulanmış exploit evidence olması demək deyil.
Metodoloji məhdudiyyətlər
Search reproducibility: Mənbə major digital libraries və search-query mövzularını açıqlayır, lakin PDF tam database siyahısını və exact query string-ləri hesabatlandırmır.
Reviewer procedure: Independent reviewer sayı, duplicate screening arrangement və ya inter-rater agreement hesabatlandırılmır.
Protocol registration: Ayrı systematic-review protocol registration məlumatı hesabatlandırılmır.
Quality scoring: Hər retained study üçün standartlaşdırılmış formal risk-of-bias və ya quality-score cədvəli verilmir. Mənbə “high-quality studies” ifadəsini işlədir, lakin vahid kəmiyyət keyfiyyət skoru müəyyən etmir.
Primary-topic assignment: Multi-layer tədqiqat tək primary category altında sayıldığı üçün corpus statistikası cross-layer xarakterin hamısını kəmiyyətcə əks etdirməyə bilər.
Evidence heterogeneity: Corpus peer-reviewed conference/journal işləri ilə preprint-ləri əhatə edir. Müəlliflər tarixləməni ayırsalar da evidence maturity bərabər deyil.
Incident evidence: Xüsusilə 2025–2026 nümunələrinin bir hissəsi public incident reports-dur; retained academic corpus sayına daxil edilməmələri bu məhdudiyyəti azaldır, lakin case-table interpretation üçün mənbə yetkinliyi yenə vacibdir.
Rapidly changing ecosystem: Web3 protokolları, MEV infrastructure, bridge design, L2 architecture və AI-assisted auditing sürətlə dəyişdiyinə görə 2026-cı ilin iyun ayına aid corpus snapshot sonrakı inkişafları avtomatik əhatə etmir.
Ən təhlükəsiz elmi nəticə
Bu survey-in ən güclü töhfəsi blockchain təhlükəsizliyini “contract-dakı bug siyahısı” və ya “consensus hücumları siyahısı” olmaqdan çıxarıb fərziyyələrin protokol stack-i və trust domain-lər boyunca necə daşındığını araşdıran compositional-security problemi kimi yenidən çərçivələməsidir.
Müdafiənin həqiqətən güclü olması üçün yalnız attack primitive-i bloklaması deyil; müvafiq safety, liveness, finality, privacy və ya accountability invariant-ını hansı şərtlərdə qoruduğunu, hansı residual assumption-ı saxladığını və response-un iqtisadi nəticə irreversible hala gəlməzdən əvvəl yetişib-yetişmədiyini göstərməsi lazımdır.
Mənbə və Metod Qeydi
Orijinal başlıq: Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey
Türkcə nəşr başlığı: Blockchain Hücumları və Müdafiələri: Qatlı və Domenlərarası Bir İcmal
Müəlliflər: Junjie Hu; Na Ruan.
Müəllif sırası: Mənbə PDF-dəki sıra olduğu kimi qorunub.
Qurum: School of Computer Science, Shanghai Jiao Tong University, Shanghai, China.
Junjie Hu e-poçt: nakamoto@sjtu.edu.cn
Na Ruan e-poçt: naruan@sjtu.edu.cn
Corresponding author: Mənbə PDF-də konkret corresponding-author işarəsi bildirilməyib.
Bərabər töhfə: Mənbədə bərabər birinci müəlliflik/bərabər töhfə bildirimi aşkarlanmayıb.
Platforma: arXiv.
ArXiv: arXiv:2607.06593v1 [cs.CR].
Tarix: 6 iyul 2026.
ArXiv DOI formatı: 10.48550/arXiv.2607.06593.
Rəsmi keçid: https://arxiv.org/abs/2607.06593
PDF daxilindəki ACM DOI: 10.1145/nnnnnnn.nnnnnnn. Bu, açıq şəkildə placeholder formatındadır və real publisher DOI kimi istifadə edilməməlidir.
Jurnal / konfrans: Araşdırılan versiyada doğrulanmış final journal/conference publication məlumatı yoxdur. PDF ACM-style template və permissions block daşıyır; bu hal təkbaşına peer-reviewed ACM version of record sübutu deyil.
Mənbə növü: Systematic survey / literature review / Web3 security synthesis.
Peer-review statusu: Araşdırılan arXiv v1 preprint versiyası üçün peer-reviewed version of record doğrulanmayıb.
Lisenziya / müəllif hüququ qeydi: PDF şəxsi və ya sinif daxili müəyyən surətçıxarmalara icazə verən və digər yenidən istifadə formaları üçün ACM permission prosesinə istinad edən ACM-style copyright/permissions statement ehtiva edir. Exact açıq yenidən istifadə lisenziyası doğrulanmadığı üçün mənbə şəkilləri birbaşa kopyalanmayıb.
Systematic review yanaşması: Mənbə PRISMA guidelines izlədiyini bildirir.
Corpus yenilənmə tarixi: 2026-cı ilin iyun ayınadək.
Mənbə hovuzu: Major digital libraries, official proceedings, arXiv və IACR ePrint; ardınca backward və forward snowballing.
İlkin qeyd: 1.372.
Deduplication-dan sonra: 1.081.
Title/abstract screening-dən sonra: 402.
Full-text / included academic studies: 246.
Full-text exclusions: weak validation/technical depth 45; non-security scalability/economics 40; reusable pattern ehtiva etməyən incident reports 36; incomplete/inaccessible artifacts 18; stronger version tərəfindən superseded 17.
Academic topic distribution: foundations/surveys 20; network/consensus 99; cryptography/privacy 38; smart contracts/DeFi 73; cross-domain systems 16.
Primary-topic coding: Categories mutually exclusive-dir; multi-layer papers ən uyğun primary technical contribution kateqoriyasına təyin edilib.
Əsas tədqiqat sualları: layer-specific attack surfaces; defense root cause/trade-offs; composition altında local assumption failure; next-generation Web3 open problems.
Əsas memarlıq qatları: Network; Data & Cryptographic; Consensus & Incentive; Application.
Cross-domain boundary: Başqa trust model-dən alınan claim-in yeni domain-də state change-ə çevrildiyi interface.
Security invariants: safety, liveness, finality, privacy, accountability.
Attacker classes: network-level, consensus-level, application-level; əlavə olaraq adaptive attacker market state və timing-i nəzərə ala bilər.
Cross-domain failure modes: validation asymmetry; finality mismatch; timing mismatch; semantic mismatch; replay/domain-separation failure; data-availability gap; sequencer/relayer centralization; oracle-source correlation; accounting/solvency mismatch; liquidity/routing mismatch; governance mismatch; incentive mismatch; shared-security overload.
Open challenges: LLM/Web3 security; post-quantum migration; compositional DeFi; restaking containment; intent-centric security; compliance-compatible privacy; hardware-assisted Web3; reproducibility/evaluation standards.
Maliyyələşdirmə: National Key R&D Program of China (2023YFB2704700); National Natural Science Foundation of China (62472276); Science and Technology Project of the State Grid Corporation of China (5700-202321603A-3-2-ZN).
Data Availability: Mənbədə ayrıca Data Availability Statement aşkarlanmayıb. Tədqiqat literature survey-dir və öz eksperimental data set-ini bildirmir.
Competing Interests: Ayrı competing-interests declaration aşkarlanmayıb.
CRediT / Author Contributions: Ayrı CRediT və ya author-contribution statement aşkarlanmayıb.
Systematic-review reproducibility çatışmazlıqları: Exact database siyahısı, complete search strings, reviewer count/inter-rater agreement, review-protocol registration və formal study-quality/risk-of-bias scoring procedure mənbə PDF-də hesabatlandırılmır.
Incident data məhdudiyyəti: Loss dəyərləri təxmini order of magnitude məqsədilə verilib. Recent 2025–2026 public incident reports retained 246 academic-study count-a daxil deyil.
Vizualın yenidən qurulması: Mənbə Figure 1-in layered/cross-domain əlaqəsi, Figure 3-ün exact corpus-selection sayları və Section 7/Figure 7-nin cross-domain claim məntiqi müstəqil inline SVG-lərlə yenidən qurulub. Orijinal publisher figure kompozisiyalarından istifadə olunmayıb.
Əsas şərh sərhədi: Bu survey representative studies və incidents üzərindən literature synthesis aparır; müdafiələri ortaq experimental benchmark altında yenidən test etmir və yeni attack/defense performance metric yaratmır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib