


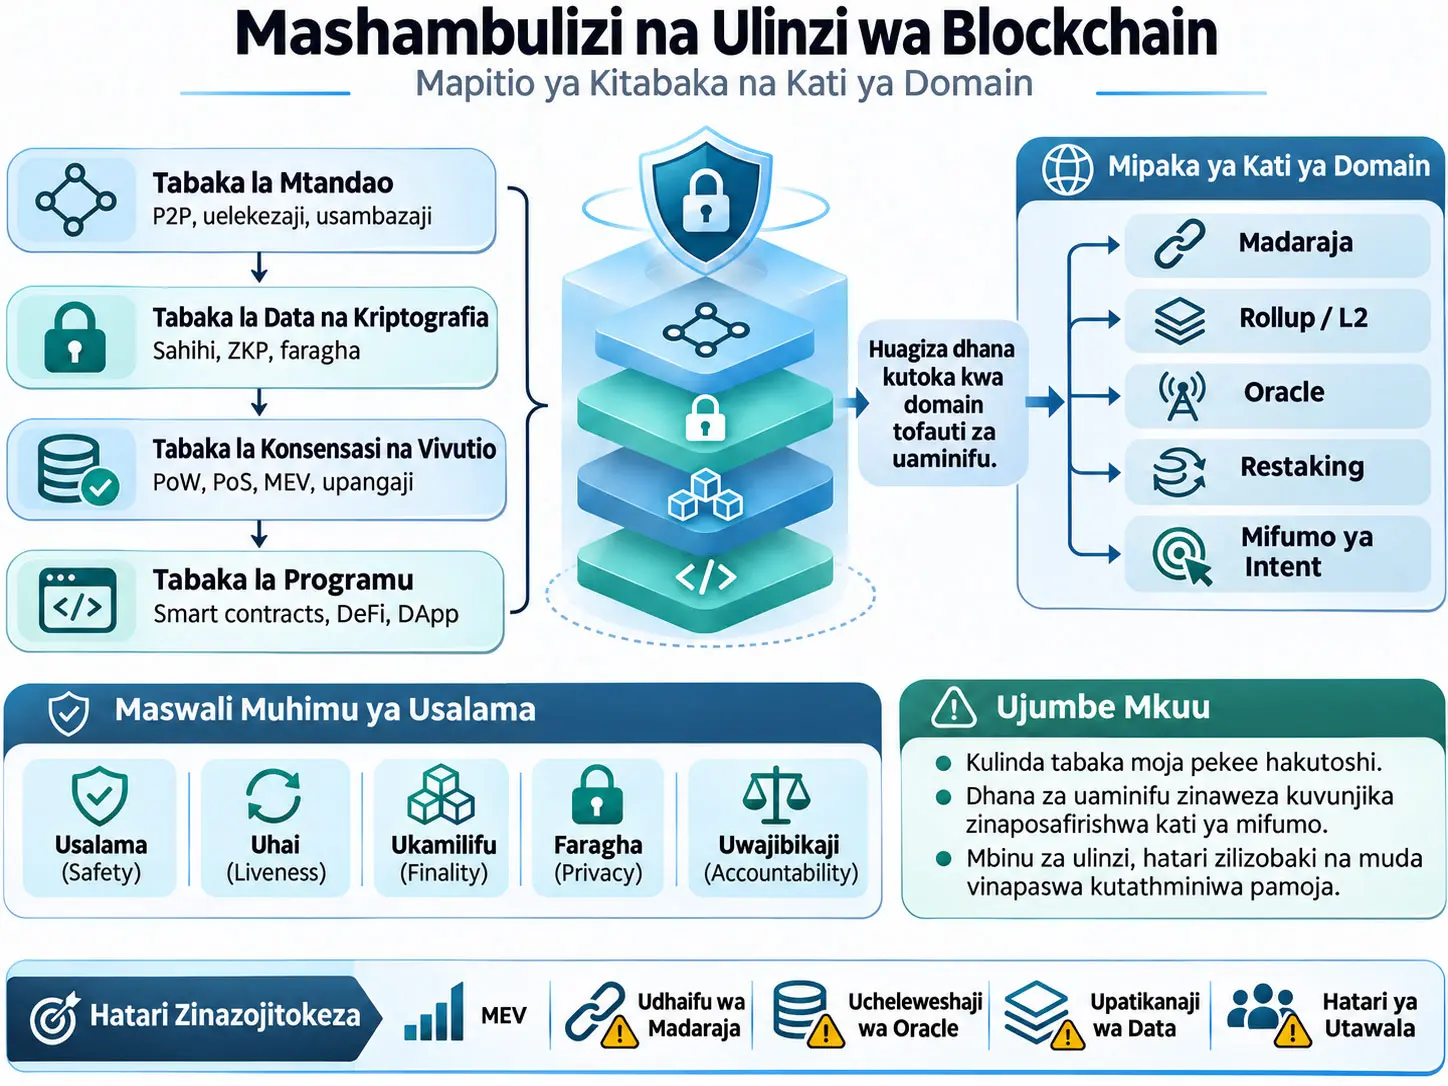
Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey, ni utafiti wa survey unaopanga kwa mfumo mashambulizi, mbinu za ulinzi na dhana za uaminifu katika fasihi ya usalama wa blockchain na Web3 ya kisasa kupitia tabaka nne za usanifu na cross-domain trust boundaries. Waandishi walitumia mchakato wa uteuzi unaofuata miongozo ya PRISMA na kubainisha tafiti 246 za kitaaluma kutoka fasihi hadi Juni 2026 kama retained corpus; walichunguza mashambulizi katika tabaka za Network, Data & Cryptographic, Consensus & Incentive na Application; kisha wakachambua jinsi dhana ya uaminifu katika domain moja inavyoweza kubadilika kuwa matokeo ya kiuchumi au muhimu kwa usalama katika domain nyingine kwenye mifumo kama bridge, rollup, oracle, intent na restaking. Muhtasari mkuu wa utafiti ni kwamba usalama wa Web3 ya kisasa hauwezi kuelezwa kwa kulinda hitilafu za msimbo moja moja au tabaka moja tu la itifaki: dhana za usalama husafirishwa kati ya tabaka na trust domain, na dhamana ambayo ni sahihi ndani ya mfumo mmoja inaweza kuunda eneo jipya la mashambulizi inapofasiriwa kwa nguvu zaidi na mfumo mwingine. Utafiti huu haupimi utendaji wa majaribio wa algoriti mpya ya kugundua mashambulizi; badala yake unaunganisha tafiti zilizopo na mifano ya incident ndani ya mfumo wa kulinganisha usalama.
Tabaka nne kuu za Survey ni hizi: Network Layer, muunganisho wa P2P wa node za blockchain, routing na usambazaji wa data; Data & Cryptographic Layer, ledger state, signature, authenticated data structures, zero-knowledge proofs na privacy primitives; Consensus & Incentive Layer, PoW/PoS/BFT agreement, validator/miner incentives, transaction ordering na matatizo ya Maximal Extractable Value (MEV); Application Layer hujumuisha smart contract, DeFi, DApp frontend na hatari za financial-logic. Cross-domain boundary ni sehemu ambayo itifaki inakubali claim iliyotolewa na trust model nyingine na kubadilisha state yake kwa kutegemea claim hiyo.
Waandishi hawatathmini usalama kwa mtazamo rahisi wa “shambulio lilitokea au halikutokea”. Katika Survey nzima, safety, liveness, finality, privacy na accountability hutumiwa kama invariant tano za usalama zinazovuka tabaka. Pia huchunguzwa si tu invariant ipi inayotiwa nguvu na ulinzi fulani, bali deployment assumption ipi inaachwa wazi. Kwa mfano, private relay inaweza kupunguza mempool visibility lakini ikaleta ucentrishaji katika block construction; ZK bridge inaweza kupunguza relayer trust lakini ikaongeza hatari ya proof-system implementation; rollup inaweza kuongeza scalability huku ikiendelea kutegemea data availability, challenge window, sequencer na verifier correctness.
Katika chanzo, cross-domain failure mode zimepangwa chini ya vichwa 13: validation asymmetry, finality mismatch, timing mismatch, semantic mismatch, replay/domain-separation failure, data-availability gap, sequencer/relayer centralization, oracle-source correlation, accounting/solvency mismatch, liquidity/routing mismatch, governance mismatch, incentive mismatch na shared-security overload. Failure mode hizi hazipingani wala hazitengani; incident halisi ya bridge au DeFi inaweza kukiuka dhana kadhaa za uaminifu kwa wakati mmoja.
Ujumbe mkuu wa utafiti kuhusu siku zijazo si kutengeneza scanner yenye nguvu zaidi pekee. Waandishi wanasisitiza kwamba inapaswa kupimwa kama ulinzi unafanya kazi kwa wakati au la. Alarm sahihi inayofika baada ya settlement au finality inaweza kuwa na thamani kwa forensics lakini isiweze kuzuia hasara. Kwa hiyo, inapendekezwa kwamba viwango vya baadaye vya tathmini viripoti pia vipengele kama detection time, response time, required privileges, capital assumptions, replayability, market state na kama mitigation bado inafanya kazi chini ya congestion.
Tatizo ambalo utafiti unajaribu kutatua
Katika hatua za mwanzo za usalama wa blockchain, eneo la mashambulizi lilihusishwa zaidi na masuala ya msingi ya itifaki kama miunganisho ya P2P, mining, consensus safety na double-spending. Kadiri majukwaa ya smart contract, fedha zilizogatuliwa, mifumo ya Layer-2, cross-chain bridge, oracle na masoko ya MEV yalivyokua, tatizo la usalama likawa changamano zaidi.
Implementation bug ndogo katika smart contract inaweza kugeuka moja kwa moja kuwa hasara ya kifedha. Muhimu zaidi, hata kama hakuna hitilafu ya msimbo kwa maana ya kawaida, mfumo mmoja unaweza kutafsiri vibaya dhamana ya usalama ya mfumo mwingine. Kwa mfano, source chain inaweza kuona kiwango fulani cha confirmation kuwa kinatosha, huku destination chain ikitafsiri hali hiyo kama finality kamili ya kiuchumi. Katika hali hii tatizo si contract bug moja, bali assumption mismatch kati ya trust model mbili.
Kwa hiyo swali kuu la mpangilio wa Survey si tu “kuna shambulio gani?”. Waandishi wanauliza swali pana zaidi:
Ni dhana gani iliyoshindwa, na ni nani au mfumo gani mwingine uliokuwa unaitegemea?
Swali hili husaidia kuelewa jinsi mashambulizi yanavyosambaa kwenda tabaka nyingine na trust domain nyingine.
Hitilafu ya Dhana ya Cross-Domain katika Usalama wa Blockchain ni Nini?
Hitilafu ya dhana ya cross-domain hutokea mfumo unapotumia state, bei, finality, proof, message au authorization inayotoka trust domain nyingine kama dhamana ya usalama yenye nguvu zaidi kuliko ile ambayo mfumo wa chanzo kwa kweli unahakikisha; katika mifumo ya bridge, rollup na oracle, claim iliyo halali ndani ya domain moja inapounganishwa na matokeo makubwa zaidi katika domain nyingine kama asset release, liquidation au state transition, tofauti hiyo inaweza kuwa udhaifu wa usalama.
Pengo katika fasihi
Waandishi wanabainisha mapengo matatu makuu katika survey za awali za blockchain-security na tafiti za Systematization of Knowledge (SoK):
- Upeo uliopitwa na wakati: Tafiti zinazolenga usalama wa network na consensus wa Bitcoin-era huenda zisijumuishe kikamilifu DeFi, oracle, Layer-2 na miundo ya modular Web3.
- Siloed analysis: Solidity vulnerability, network attack, consensus incentive au MEV zikichunguzwa kila moja kivyake, muunganiko wa mashambulizi ya kisasa kati ya tabaka unaweza kutokuonekana.
- Uneven evidence: Kutumia tafiti zilizokomaa za peer-reviewed pamoja na preprint zenye uthibitisho mdogo kana kwamba zina kiwango sawa cha ushahidi kunaweza kufifisha mpaka wa utafiti.
Maswali manne ya utafiti ya Survey
| Msimbo | Swali la utafiti | Upeo wa chanzo |
|---|---|---|
| RQ1 | Ni maeneo gani ya mashambulizi yanayotawala katika kila tabaka la usanifu? | Sehemu 3–6 |
| RQ2 | Je, ulinzi unashughulikia kweli root cause na dhana iliyoshindwa, au unazuia tu exploit inayojulikana? | Sehemu 3–8 |
| RQ3 | Dhana za usalama wa ndani hushindwaje itifaki zinapounganishwa? | Sehemu 7 |
| RQ4 | Ni matatizo gani ya usalama ambayo bado hayajatatuliwa kwa mifumo ya kizazi kipya ya Web3? | Sehemu 8 |
Usanifu wa usalama wa tabaka nne
Invariant tano za usalama zinazovuka tabaka
| Invariant | Maana ya kiufundi | Kwa nini ni muhimu kati ya tabaka? |
|---|---|---|
| Safety | Washiriki waaminifu kutokubali history zinazokinzana au state transition isiyo halali. | Consensus safety inaweza pia kutegemea network message delivery na application validation rules. |
| Liveness | Miamala halali iweze hatimaye kuingizwa katika mfumo na kuwa finalized. | Hata Chain ikiendelea kutengeneza block, ikiwa actor muhimu anafanyiwa censorship, liveness inaweza bado kushindwa kwa mtazamo wa application. |
| Finality | Kiwango cha uaminifu ambapo state iliyokubaliwa haiwezi tena kurudishwa nyuma kiuchumi au cryptographically. | Bridge au rollup inaweza kuhamisha dhana ya finality ya domain nyingine kwenda kwenye uamuzi wake wa kiuchumi. |
| Privacy | Kutofichua taarifa zaidi ya zinazohitajika kwa public verification. | Ledger-level privacy inaweza kuharibiwa tena kupitia network timing au bridge flow. |
| Accountability | Uwezo wa kutambua tabia isiyofaa, kuihusisha na actor husika na kutumia hatua inapohitajika. | Evidence ikifanyiwa censorship, kuchelewa au kuwa ghali kiasi cha kutoweza kutumwa, mfumo wa accountability unaweza kushindwa kufanya kazi. |
Kwa Nini Finality Si Dhana ya Tabaka la Consensus Pekee?
Ingawa finality ni dhamana ya state inayozalishwa na consensus, bridge, rollup, lending market au application nyingine inapobadilisha dhamana hiyo kuwa maamuzi ya kiuchumi kama asset release, collateral acceptance au withdrawal, finality huwa interface ya kuvuka tabaka; ikiwa destination system itadhania finality yenye nguvu zaidi kuliko ile ambayo source domain kwa kweli hutoa, hatari ya reorganization, censorship au insolvency inaweza kutokea.
Madaraja matatu makuu ya attacker capability
| Daraja | Uwezo | Lengo la kawaida |
|---|---|---|
| Network-Level Attacker | Botnet, Sybil node, routing influence, na katika baadhi ya modeli udhibiti wa AS/ISP. | Node isolation, propagation delay, information asymmetry, partition. |
| Consensus-Level Attacker | Hudhibiti sehemu ya hash power, stake, proposer au mamlaka za validator. | Censorship, reordering, block withholding, strategic deviation, finality/liveness manipulation. |
| Application-Level Attacker | Anaweza kutumia account ya kawaida, taarifa za transaction composition na inapohitajika capital/flash loan ya muda mfupi. | Kubadilisha code flaw au economic-model gap moja kwa moja kuwa hasara ya kifedha. |
Waandishi wanasisitiza kwamba washambuliaji halisi si tuli. Adaptive adversary anaweza kufuatilia liquidity, validator schedule, gas price, bridge queue, oracle update cadence na governance timelock na kuchagua dirisha la shambulio lenye gharama ndogo zaidi. Kwa hiyo si swali la “mshambuliaji ana token ngapi?” pekee, bali pia market state na timing ni sehemu ya threat model.
Tabaka la mtandao: topology, routing na matumizi ya rasilimali
Network Layer ni miundombinu ya kimwili/kimantiki inayobeba consensus state na application transaction. Muundo wa Permissionless P2P hutoa decentralization, lakini kwa kuwa hakuna global admission control wala authoritative routing validation, huwa wazi kwa topology manipulation.
Eclipse attack, hulenga kukata muunganisho wa node inayolengwa na peer waaminifu na kuiweka ndani ya network view inayodhibitiwa na mshambuliaji. Node hiyo inaweza kupokea taarifa za block zilizocheleweshwa au manipulated; hali hii inaweza kurahisisha mashambulizi ya tabaka za juu kama double-spending au consensus manipulation.
BGP routing hijacking hulenga tabaka la chini la Internet routing. Mshambuliaji anaweza kuchelewesha trafiki ya blockchain au kutenganisha network segment fulani bila kuvunja cryptography. Kuchelewa huku kunaweza kusababisha nguvu ya global hash/stake kugawanyika kwa ufanisi katika mchezo wa consensus.
Deanonymization pia huanzia katika tabaka la network. Public transaction propagation inaweza kuwezesha kuunganisha IP au network metadata na transaction origin. Mifumo kama Dandelion na Dandelion++ inalenga kufanya uhusiano huu kuwa mgumu zaidi kwa kutenganisha hatua za stem na fluff propagation.
Resource exhaustion ni tofauti na DDoS ya kawaida. Kwa kuwa node za blockchain lazima zithibitishe state transition zilezile, mshambuliaji anaweza kutumia kutolingana kati ya gharama ya fee/gas na gharama halisi ya CPU, disk au network. Chanzo kinataja tafiti kama Broken Metre na NURGLE kama mifano ya familia hii ya matatizo.
Muhtasari mkuu wa Survey katika tabaka la network ni huu: wastani wa propagation latency si kipimo cha kutosha cha usalama. Kwa fraud prover, liquidation bot au channel watchtower, jambo muhimu ni tail latency na kama njia ya uaminifu ya kutoka inapatikana ndani ya dirisha fulani finyu la muda.
Data & Cryptographic Layer: primitive yenye nguvu, deployment dhaifu
Hata cryptographic primitive ikiwa salama kinadharia, usalama wa blockchain unaweza kuvunjika ikiwa implementation au muktadha wa matumizi una hitilafu.
Signature malleability, ni tatizo la mapema la Bitcoin ambapo transaction identifier inaweza kubadilishwa bila kuharibu uhalali wa signature. Hali hii inaweza kuathiri itifaki za juu zinazotegemea transaction hash kabla ya confirmation.
ECDSA nonce reuse au uzalishaji wa nonce inayoweza kutabirika ni mfano muhimu zaidi. Sharti la entropy linapovunjika katika signature zilizotengenezwa kwa secret-key ileile, private-key extraction inaweza kuwa inawezekana. Tatizo hapa si hisabati ya elliptic-curve yenyewe, bali namna primitive ilivyo-deploy.
Under-constrained zero-knowledge circuit, ni hali ambapo constraint inayohitajika inaachwa wakati high-level program inabadilishwa kuwa mfumo wa proof. Verifier inaweza kufanya kazi na proof ikaonekana cryptographically valid; lakini ikiwa circuit hai-enforce intended state-transition relation yote, illegal witness inaweza bado kukubaliwa.
Kwa hiyo Survey haiulizi tu “proof system ni sound?”, bali pia kama native implementation, circuit na on-chain verifier zinakubaliana juu ya state-transition relation ileile.
Kwa nini Privacy si kuficha anwani tu?
Blockchain address inaweza kuwa pseudonymous, lakini hilo halimaanishi moja kwa moja anonymity yenye nguvu. Taarifa kama multi-input co-spend, change-address inference, timing, network metadata na cross-ledger movement zinaweza kusaidia kuhusisha address cluster na entity halisi.
Chanzo kinatofautisha cryptographic anonymity inayotolewa kwenye ledger transcript ya kinadharia na operational anonymity inayojumuisha network halisi, exchange deposit, bridge exit, relayer na tabia ya mtumiaji. Hata privacy-preserving primitive ikiwa yenye nguvu, workflow metadata inaweza kupunguza anonymity set.
Survey inalinganisha paradigma mbalimbali kama Dandelion/Dandelion++, CoinJoin, ring signatures, anonymous payment channels, ZK-SNARK, Bulletproofs, confidential transactions, private smart contracts, post-quantum ZKP na hardware-assisted privacy. Teknolojia hizi zina setup, cost na trust assumption tofauti; privacy primitive moja haiwezi kuondoa metadata leakage katika tabaka zote.
Consensus & Incentive Layer: kutoka kwa mshambuliaji wa Byzantine hadi mshambuliaji wa kiuchumi
Modeli ya classical distributed-systems mara nyingi huchambua Byzantine actor anayevuruga availability au consistency. Katika mazingira ya Tokenized Web3, validator, miner, builder au sequencer anaweza kubadili mkakati kulingana na faida ya kiuchumi.
Kwa upande wa PoW, mashambulizi ya majority-control yanaendelea kuwa rejea kuu, lakini chanzo pia kinajadili selfish mining, block withholding, bribery, fee sniping na time-bandit ambazo zinaweza kujitokeza kwa motisha za kiuchumi hata chini ya majority threshold.
Kwa upande wa PoS, kuna long-range attack, equivocation/nothing-at-stake, randomness manipulation, balancing/bouncing attack, justification withholding na liveness attack kama attack surfaces tofauti. Kupunguza usalama kuwa asilimia ya stake pekee hakutoshi; mechanisms kama attestation availability, fork-choice timing, checkpoint filtering na proposer incentives pia ni muhimu.
MEV ni nini?
Maximal Extractable Value (MEV), inaeleza uwezo wa miner, validator, builder au sequencer kupata thamani ya kiuchumi kutokana na mamlaka ya kujumuisha, kuondoa au kupanga transaction ndani ya block. MEV ni tatizo la kawaida la kuvuka tabaka ambapo haki ya consensus-layer ordering inaunganishwa na thamani ya kifedha ya application-layer.
Kwa mfano, DEX trade kubwa inapokuwa inayoonekana katika public mempool, searcher anaweza kujaribu kuweka transaction zake mbele na nyuma yake. Tabia hii si memory-safety bug ya kawaida; ni muunganiko wa transaction-ordering right na athari ya bei ya AMM.
Chanzo kinajadili ulinzi kama fair sequencing, threshold encryption, encrypted mempool na Proposer-Builder Separation (PBS). Hata hivyo, kila ulinzi una trade-off. Private order flow inaweza kupunguza gas-war na public visibility lakini ikaongeza ucentrishaji wa block construction katika miundo fulani ya builder/relay. Threshold encryption inaweza kupunguza proposer discretion lakini ikaongeza latency na cryptographic assumptions.
Kwa Nini Ulinzi Ufanikiwe Bila Kuondoa Dhana Zilizobaki?
Ulinzi unaweza kuimarisha invariant fulani lakini wakati huohuo ukatengeneza trust, timing, availability, governance au implementation assumption mpya; kwa hiyo survey inapendekeza kutathmini kila ulinzi si kwa exploit inayozuiwa pekee, bali pia kwa sifa inayolindwa na residual assumption inayobaki.
| Mbinu ya ulinzi | Eneo linaloimarishwa | Dhana / trade-off inayoweza kubaki wazi |
|---|---|---|
| Dandelion / Dandelion++ | Transaction-source privacy | Topology na timing metadata haziondoki kabisa; tabia ya propagation hubadilika. |
| SABRE | BGP/routing resilience | Relay architecture na trusted-execution assumption zinaweza kuongezwa. |
| ZK bridge | Kupunguza privileged relayer trust | Proof-system, circuit, verifier na cross-language implementation correctness huwa muhimu zaidi. |
| Optimistic rollup fraud proof | Uwezo wa kupinga invalid L2 state | Data availability, challenge-window timing, affordable L1 submission na semantic agreement vinahitajika. |
| Encrypted mempool | Pre-trade visibility na baadhi ya aina za MEV | Latency, key management na protocol complexity vinaweza kuongezeka. |
| PBS | Kutenganisha block construction na haki ya proposal | Ucentrishaji unaweza kutokea katika builder, relay, private order flow na faida ya simulation. |
| Static analyzer / scanner | Code-level bug discovery | False positive, external state na exploitability halisi vinapaswa kutathminiwa tofauti. |
| Runtime monitor | Uingiliaji wa real-time kwa deployed contract | Uamuzi wa maliciousness unaweza kuwa mbaya au mamlaka ya kuingilia ikageuka kuwa hatari ya governance. |
Application Layer: tofauti kati ya hitilafu ya msimbo na hitilafu ya mantiki ya kifedha
Smart contract zinaweza kuwa na makosa ya programu yanayofanana na ordinary software; lakini kufanya kazi chini ya public adversarial scheduler na kushikilia bearer assets ambazo ni vigumu kurudisha huongeza hatari.
Code-level vulnerability inajumuisha makosa ya kiufundi kama reentrancy, arithmetic/gas error, tatizo la permission/authority, proxy storage na upgrade.
Survey inachunguza familia pana ya tool kuanzia symbolic execution hadi static analysis, model checking, Datalog reasoning, transaction-trace analysis, fuzzing, hybrid fuzzing na uchanganuzi unaosaidiwa na AI/GNN/LLM. Oyente, ZEUS, Securify, MadMax, teEther, Sereum, ContractFuzzer, sFuzz, Harvey, ConFuzzius, VerX, TXSPECTOR, SAILFISH, SCVHunter, GPTScan na HOUSTON ni baadhi ya mifano.
Ukosoaji mkuu wa waandishi ni kwamba kutoa warning nyingi kwenye benchmark pekee hakutoshi. Kwa audit usefulness halisi, tool inapaswa kueleza:
- kama warning inaweza kufikiwa kweli au la,
- ni external state gani inahitajika,
- masharti ya liquidity na gas,
- kama attack path inaweza kutekelezwa kiuchumi au la,
- kama auditor anaweza kutoa fix inayotekelezeka au la
.
Kwa nini Flash loan si vulnerability yenyewe?
Flash loan ni primitive ya kifedha inayoruhusu kiasi kikubwa cha capital kukopwa bila collateral ndani ya transaction moja na kulipwa mwishoni mwa operesheni. Hatari inayojadiliwa na chanzo si uwepo wa flash loan, bali itifaki nyingine kuwa na dhana fiche kwamba “capital kiasi hiki haiwezi kutumika kwa muda mfupi”.
Katika financial-logic attack ya kawaida, temporary liquidity inaweza kubadilisha spot price kwenye AMM au market yenye liquidity ndogo; lending protocol nyingine ikikubali bei hiyo iliyomanipuliwa kama ya kuaminika, mechanism ya liquidation au borrowing inaweza kutumiwa vibaya.
Formula ya constant product ya AMM inaeleza nini?
Chanzo kinatoa uhusiano ufuatao wa constant-product kama mfano wa DeFi pricing curve:
Formula inaeleza nini? Katika modeli rahisi ya constant-product automated market maker, jaribio hufanywa kuweka zao la kiasi cha reserve mbili kuwa thabiti kabla/baada ya transaction chini ya fee na implementation assumptions fulani.
\(x\) inawakilisha reserve ya token ya kwanza, \(y\) reserve ya token ya pili, \(k\) na invariant value.
Kizio: \(x\) na \(y\) ziko katika vizio vya token husika; \(k\) ina tabia ya zao la vizio hivyo viwili.
Jukumu la kihisabati: Hutengeneza nonlinear price curve inayolazimisha reserve moja kuongezeka reserve nyingine inapopungua.
Maana ya usalama: Formula yenyewe si shambulio. Hatari inaweza kutokea kwa rounding/truncation, token-standard incompatibility au itifaki nyingine kutumia spot price ya papo hapo ya AMM kama oracle inayodhaniwa kustahimili manipulation.
Frontend na saini ya mtumiaji pia ni mpaka wa usalama
Survey hailengi smart contract bytecode pekee. DApp frontend, wallet display na signing workflow pia vinaweza kuwa eneo la mashambulizi. Kumwonyesha mtumiaji raw address au method name pekee kunaweza kutofafanua athari ya kiuchumi ya state transition halisi.
Chanzo kinajadili mbinu zenye maana zaidi za uthibitishaji wa mtumiaji kama transaction simulation, asset-delta summary, domain-bound approval, short-lived allowance, hardware-backed confirmation kwa high-value action na human-readable intent format.
Intent-based execution huhamisha uaminifu kwenda wapi?
Katika modeli ya Intent, mtumiaji hueleza matokeo anayotaka badala ya exact transaction sequence; solver anaweza kuchagua route na maelezo ya execution. Modeli hii inaweza kupunguza MEV exposure ya moja kwa moja kwa mtumiaji, lakini huhamisha uaminifu kwenda maeneo mapya kama solver selection, private order flow, bridge settlement na liquidity routing.
Kwa mujibu wa Survey, solver receipt iliyokomaa inapaswa kubeba angalau taarifa kama authorized outcome, solver identity/accountability handle, route, price bound, liquidity source, timeout, bridge/settlement dependency na failure-compensation rule.
Kwa nini cross-chain bridge ni mfumo wa kawaida wa cross-domain?
Bridge huhamisha state au taarifa ya asset-lock kutoka source chain kwenda destination chain yenye consensus na trust model tofauti. Katika modeli rahisi ya lock-and-mint, asset hufungwa kwenye source chain; relayer/validator/light-client au proof mechanism hupeleka tukio hilo kwenye destination domain; destination contract hufanya mint/release ya wrapped asset inayolingana.
Tatizo la usalama hapa si tu kwamba “relayer anaweza kuhackiwa”. Kiasi cha thamani kinachotolewa na destination chain, kiwango cha source finality kinachokubaliwa, actor gani verifier anawaamini, muda uliopo kwa dispute na mechanism gani ya exit/pause inafanya kazi katika dharura vinapaswa kutathminiwa pamoja.
Usalama wa rollup: execution ya haraka zaidi, dhana mpya za arbitration
Mifumo ya Layer-2 hutoa scalability kwa kutenganisha execution na L1. Hata hivyo, kutenganisha execution na settlement huunda cross-domain game nyingine.
Usalama wa Optimistic rollup hutegemea kama fraud proof inaweza kweli kuwasilishwa L1, challenge window inatosha, transaction data inapatikana na L2 execution semantics zinaendana na L1 arbitration semantics.
ZK rollup inaweza kupunguza baadhi ya assumptions kwa kutumia cryptographic validity proof badala ya fraud proof. Hata hivyo, circuit, prover, verifier, VM semantics na upgrade path zinaweza kuunda implementation risks mpya.
Mojawapo ya dhana muhimu za Survey ni right to exit. Operator anaposhindwa, je, mtumiaji anaweza kuthibitisha state na kutoa asset yake bila sequencer cooperation? Ikiwa data availability haipo, fraud proof inaweza isiweze kutengenezwa, ZK transition isiweze kuhesabiwa kwa kujitegemea au exit balance isiweze kubainishwa.
Tatizo la Oracle: kuingiza data ya dunia ya nondeterministic kwenye blockchain ya deterministic
Smart contract haiwezi kiasili kutazama asset price, hali ya hewa au hali nyingine za kimwili/data za dunia ya nje. Oracle huleta state hii ya nje kwenye blockchain.
Kwa hiyo oracle si data feed tu; ni cross-domain interface inayoprojekti Web2 au market trust model kwenye deterministic Web3 state machine.
Hatari za oracle ni pamoja na:
- data-source pollution,
- BGP/DNS/API compromise,
- feed correlation,
- off-chain aggregation weakness,
- price-update lag,
- low-liquidity market manipulation
.
Median aggregation huwa imara tu ikiwa feed ni huru kweli, zinafika kwa wakati na ni vigumu kuzimanipulate kwa pamoja. Oracle nyingi zikitegemea exchange au cloud infrastructure ileile, zinaweza kuonekana kuwa na vyanzo vingi kwa idadi huku underlying failure mode ikiwa ileile.
Cross-layer synergistic attack
Mshambuliaji mwenye uwezo mkubwa huenda asibaki kwenye layer moja. Network congestion inaweza kuathiri application timelock; validator censorship inaweza kuchelewesha liquidation bot; BGP isolation inaweza kudhoofisha usalama wa consensus; transaction ordering inaweza kuvunja DeFi noninterference assumption.
Kwa hiyo hitimisho kuu la survey ni kwamba mechanisms za time-sensitive katika tabaka la juu zinapaswa ku-model wazi connectivity na inclusion guarantees za tabaka la chini.
Dhana ya Security budget
Waandishi wanapendekeza kuwa kwa mifumo ya cross-domain imported claim itathminiwe si kama data pekee bali pia kwa aina fulani ya security budget. Angalau taarifa zifuatazo zinapaswa kuzingatiwa katika maeneo haya:
| Eneo | Swali la usalama linaloulizwa |
|---|---|
| Maximum value released | Claim hii ikiaminiwa, ni thamani gani ya juu kabisa ya kiuchumi inayotolewa? |
| Finality depth assumed | Ni kiwango gani cha finality cha source state kinachoaminiwa? |
| Trusted actors | Ni actor gani kama relayer, validator, oracle committee, sequencer au admin key ni muhimu? |
| Monitoring delay | Ni kuchelewa kwa muda gani kunakubalika kabla Abnormality haijagunduliwa? |
| Emergency action | Claim ikibishaniwa, kuna pause, rate limit, exit au mechanism nyingine ya containment? |
Mbinu hii si formula moja ya hatari iliyothibitishwa kwa majaribio katika chanzo; ni mfumo wa uchambuzi uliopendekezwa na waandishi kwa cross-domain defense evaluation.
Mbinu na Matokeo ya Utafiti
Uteuzi wa fasihi
Chanzo kinaeleza kuwa kilitumia miongozo ya PRISMA katika mchakato wa systematic review. Corpus iliundwa hadi Juni 2026 kupitia major digital libraries, official proceedings, arXiv na IACR ePrint; istilahi za Web3 component kama smart contracts, DeFi, cross-domain infrastructure, MEV, restaking na intents ziliunganishwa na istilahi za adversarial-analysis, kisha backward/forward snowballing ikafanywa kupitia seminal SoK/top-tier papers.
Tafiti zilitathminiwa kwa majukumu matatu makuu:
- Kufafanua system abstraction au protocol mechanism mpya.
- Kuonyesha attack pattern inayoweza kujumlishwa zaidi ya deployment moja.
- Kutoa defense au measurement method ambayo assumptions zake zinaweza kulinganishwa na mifumo mingine.
Ripoti zinazoeleza incident loss pekee bila kutoa reusable security pattern hazikujumuishwa katika retained academic corpus. Incident reports za hivi karibuni zilitumiwa kama empirical anchor katika baadhi ya case table.
Mtiririko wa PRISMA-style corpus
Mgawanyo wa mada wa retained corpus
| Upeo mkuu | Idadi ya retained study | Lengo kuu la uchambuzi |
|---|---|---|
| Foundations and surveys | 20 | Ledger models, ulinganisho wa blockchain/database, core abstractions na prior surveys. |
| Network and consensus | 99 | P2P topology, routing attacks, PoW/PoS safety, BFT, incentives na MEV. |
| Cryptography and privacy | 38 | Anonymity, ZKP, threshold randomness na post-quantum confidential transactions. |
| Smart contracts and DeFi | 73 | Static analysis, fuzzing, formal verification, flash loans na economic exploits. |
| Cross-domain systems | 16 | Bridge, rollup, payment channel, oracle na cross-layer attack composition. |
Madaraja haya ni mutually exclusive primary-topic assignment. Hata kama makala inahusu tabaka zaidi ya moja, katika takwimu za corpus imewekwa katika daraja moja linalofaa zaidi mchango wake mkuu wa kiufundi. Chaguo hili huzuia double-counting, lakini hupunguza uchangamano wa tafiti za tabaka nyingi kuwa daraja moja la nambari.
Mgawanyo wa publication venue
Chanzo kinaripoti idadi zifuatazo za venue kwa retained corpus katika Figure 4:
| Kundi la Venue | Idadi ya tafiti |
|---|---|
| IEEE S&P | 47 |
| ACM CCS | 37 |
| USENIX Security | 36 |
| NDSS | 31 |
| Preprints | 19 |
| Other | 76 |
Mgawanyo huu unaonyesha kwamba sehemu kubwa ya fasihi imejikita katika security conference kubwa, lakini corpus pia inajumuisha tafiti za software engineering, distributed systems, cryptography na preprint. Tafiti za peer-reviewed zimepewa tarehe kwa mwaka rasmi wa proceedings, huku preprint zikitumia mwaka wa kwanza wa public-release.
Muhtasari wa matokeo ya Network Layer
Network literature synthesis ya Survey inasisitiza mambo matatu makuu:
- Topology na routing attack sasa zinaweza ku-modeliwa na kupimwa vizuri; hata hivyo deployment evidence ya peer-diversity policy bado ni ndogo zaidi.
- Resource-exhaustion attack zinaweza kutumia kutolingana kati ya abstract gas/fee pricing na gharama halisi ya validator computation/storage/network.
- Upper-layer protocol mara nyingi hutumia tena dhana ya network liveness bila kuipima.
Kwa hiyo si average latency pekee, bali pia tail events na uwezekano wa kukosa narrow security window ni muhimu.
Muhtasari wa matokeo ya Cryptography & Privacy
Chanzo kinahoji kwamba cryptographic literature ni imara katika primitive design lakini ni dhaifu zaidi katika deployed workflow. Kushindwa mara nyingi hutokea kupitia:
- nonce reuse,
- ZK circuit constraint iliyokosekana,
- verifier upgrade,
- tofauti ya implementation encoding,
- metadata leakage inayotokana na network au tabia ya mtumiaji
hutokea katika pengo kati ya primitive na deployment halisi.
Muhtasari wa matokeo ya Consensus & Incentive
Consensus literature inaonyesha attack surface tatu pana:
- Resource-threshold attacks: majority control na mipaka ya kawaida ya safety/liveness.
- Incentive attacks: protocol deviation inayochochewa kiuchumi bila majority control.
- Ordering attacks: haki ya transaction inclusion/reordering kuunganishwa na application-layer value.
Kwa mujibu wa chanzo, deployment evidence ni imara zaidi kwa classical PoW/PoS bounds na MEV measurement; ushahidi wa muda mrefu kuhusu restaking risk, PBS centralization na jinsi application inavyofasiri finality ni mdogo zaidi.
Muhtasari wa matokeo ya Application Layer
Application attacks zimegawanywa katika madaraja mawili makuu:
Code-level bugs: reentrancy, arithmetic, permission, gas, proxy/storage na implementation issues nyingine zinazofanana. Hizi zimefunikwa kwa kiasi kizuri katika scanner, symbolic execution na fuzzing literature; lakini exploitability evidence halisi si yenye nguvu sawa kwa kila warning.
Financial-logic attacks: hutegemea hali za nje kama market state, oracle timing, governance power, liquidity na transaction ordering. Bytecode ileile inaweza kuwa salama katika market state moja na exploitable katika state nyingine.
Kwa mujibu wa Survey, tabaka la evaluation linalokosekana ni economic feasibility. Tool haipaswi kutoa vulnerability label pekee, bali pia kueleza liquidity, gas, ordering na cross-protocol state zinazohitajika kwa exploit.
Cross-domain failure mode
| Failure mode | Muktadha wa kawaida | Matokeo ya usalama |
|---|---|---|
| Validation asymmetry | Bridge, rollup, light client | Verifier dhaifu inaweza kupata udhibiti wa asset/state yenye thamani kubwa katika domain nyingine. |
| Finality mismatch | Cross-chain bridge, L2→L1 settlement | Destination inaweza kukubali state kabla source haijawa final kiuchumi. |
| Timing mismatch | Channel, optimistic rollup, oracle | Response ya uaminifu inaweza kufika baada ya deadline ya kiuchumi. |
| Semantic mismatch | Cross-chain message, VM variant, fraud proof | Domain mbili zinaweza kutafsiri state transition ileile kwa njia tofauti. |
| Replay / domain-separation failure | Bridge na signature-based messaging | Message iliyo valid katika context moja inaweza kutumiwa tena katika context nyingine. |
| Data-availability gap | Rollup, bridge, fraud proof | Evidence inayohitajika kupinga invalid state inaweza kutopatikana. |
| Sequencer / relayer centralization | Rollup na externally verified bridge | Privileged operator anaweza censor, delay, reorder au selectively relay message. |
| Oracle-source correlation | Lending, derivative, liquidation | Feed zinazoonekana kuwa independent zinaweza kuathiriwa kwa pamoja na data/infrastructure failure ileile. |
| Accounting / solvency mismatch | Lock-and-mint bridge, wrapped asset, stablecoin | Synthetic claims zinaweza kuzidi collateral/reserve halisi. |
| Liquidity / routing mismatch | Cross-chain swap, payment channel, cross-rollup route | Sehemu moja ya multi-domain transaction inaweza kutekelezwa huku nyingine ikiwa illiquid au ikishindwa. |
| Governance mismatch | Upgradeable bridge, oracle network, L2 admin keys | Emergency control katika domain moja inaweza kuwa mamlaka fiche juu ya domain nyingine. |
| Incentive mismatch | MEV market, bridge validator, oracle committee | Rational actor anaweza kuondoka katika expected role na kupata faida zaidi. |
| Shared-security overload | Restaking, AVS, liquid-restaking derivative | Slashing/liquidity shock katika huduma moja inaweza kusambaa kupitia operator na collateral ya pamoja. |
Jinsi gani incident tables zinapaswa kufasiriwa?
Chanzo Table 7 kinaunganisha mifano 17, ikijumuisha The DAO, Parity, bZx, Harvest Finance, Cream Finance, Poly Network, Wormhole, Ronin, Nomad, Beanstalk, Mango Markets, Terra/UST, Euler Finance, Curve/Vyper pools na incident za hivi karibuni, na reusable root cause.
Onyo la chanzo lenyewe ni muhimu: loss values ni viashiria vya takriban order-of-magnitude. Mistari ya 2025–2026 inategemea public incident reports na haijumuishwi katika idadi ya retained academic study. Kwa hiyo incident table si rekodi sahihi ya accounting ya hasara za kifedha wala protocol ranking.
Matatizo manane ya wazi ya siku zijazo
| Tatizo wazi | Upungufu unaosisitizwa na chanzo |
|---|---|
| Matumizi ya pande mbili ya LLM katika usalama wa Web3 | Tabaka la evidence la kubadilisha matokeo ya AI kuwa symbolic query, fuzz target, transaction replay au human-checkable proof obligation halipo vya kutosha. |
| Post-quantum migration | Dormant key, signature za zamani, bridge/light-client compatibility, gharama kubwa ya signature na dhana za curve-specific contract. |
| Compositional DeFi security | Interface/risk model ya kueleza liquidity, price na ordering state zinazobadilika kwa Atomic execution ndani ya modeli moja haitoshi. |
| Restaking risk containment | Ku-model AVS blast radius, correlated operators/slashing, leverage na collateral spillover. |
| Intent-centric security | Solver receipt inapaswa kuunganisha taarifa kama route, price, liquidity, timeout, settlement dependency na failure compensation. |
| Compliance-compatible privacy | Nani anaidhinisha ombi la Selective disclosure na jinsi ya kulizuia bila kuunda reusable surveillance key. |
| Hardware-assisted Web3 security | User exit wakati TEE vendor trust, attestation freshness, rollback, side channel na hardware root vinapobishaniwa. |
| Reproducibility / datasets / evaluation | Context kama private order flow, off-chain logs, market state, failed attempts na time-to-action kukosekana katika benchmark. |
Matokeo yanayoungwa mkono na Survey
- Matatizo ya kisasa ya usalama wa blockchain/Web3 hayawezi kuelezwa vya kutosha kwa orodha za vulnerability za tabaka moja pekee.
- Corpus ya tafiti 246 inaunganisha tafiti za usalama wa network, cryptography, consensus, application na cross-domain katika mfumo mmoja.
- Dhana za usalama zinaweza kubadilika kuwa matokeo ya kiuchumi yenye nguvu zaidi zinapovuka mipaka ya layer na trust-domain.
- Katika defense evaluation, residual assumptions na operational trade-off zinapaswa kuwekwa wazi.
- Si tu kwamba Detection inapaswa kuwa sahihi; pia ni muhimu ifike kabla ya settlement/finality.
- Sifa kama network liveness, oracle timeliness, finality, data availability na liquidity zinaweza kuhamishwa moja kwa moja kwenye usalama wa application.
- Mafanikio ya smart-contract scanner si sawa na exploitability halisi au economic feasibility.
- Katika mifumo ya cross-domain, failure containment, rate limit, exit route, value-at-risk na governance path zinapaswa ku-modeliwa wazi.
Matokeo ambayo Survey haiungi mkono
- Haijaonyeshwa kwamba blockchain fulani ni salama zaidi kwa uhakika kuliko nyingine.
- Haijaonyeshwa kwamba defense architecture moja inaondoa cross-domain failure mode zote 13.
- Haijathibitishwa kwamba makala 246 zinawakilisha ulimwengu mzima wa fasihi ya blockchain-security bila upungufu.
- Representative defense zote katika Survey hazijajaribiwa tena chini ya benchmark moja ya pamoja.
- Namba za incident loss si takwimu sahihi za audit/accounting.
- Scanner kutoa warning nyingi hakumaanishi inapata exploit halisi kwa usahihi wa juu.
- Kutumia ZK hakufanyi bridge au rollup kuwa salama moja kwa moja.
- Kuwa na feed nyingi katika decentralized oracle hakumaanishi feed hizo ni huru kweli.
- Kutumia TEE hakuondoi residual hardware trust.
- LLM kutoa maelezo ya vulnerability hakumaanishi maelezo hayo ni executable au exploit evidence iliyothibitishwa.
Mipaka ya kimetodolojia
Search reproducibility: Chanzo kinaeleza major digital libraries na mada za search-query, lakini PDF hairipoti orodha kamili ya database wala exact query string.
Reviewer procedure: Idadi ya independent reviewer, duplicate screening arrangement au inter-rater agreement hairipotiwi.
Protocol registration: Taarifa tofauti ya systematic-review protocol registration hairipotiwi.
Quality scoring: Hakuna jedwali sanifu la formal risk-of-bias au quality-score kwa kila retained study. Chanzo kinatumia kauli “high-quality studies” lakini hakifafanui alama moja ya kiasi ya ubora.
Primary-topic assignment: Kwa kuwa utafiti wa multi-layer huhesabiwa chini ya primary category moja, takwimu za corpus zinaweza kutowakilisha kikamilifu kwa nambari tabia yake ya cross-layer.
Evidence heterogeneity: Corpus inajumuisha tafiti za peer-reviewed conference/journal pamoja na preprint. Ingawa waandishi wanatenganisha tarehe, evidence maturity si sawa.
Incident evidence: Hasa baadhi ya mifano ya 2025–2026 ni public incident reports; kutojumuishwa kwake katika idadi ya retained academic corpus hupunguza mpaka huu, lakini ukomavu wa chanzo bado ni muhimu kwa case-table interpretation.
Rapidly changing ecosystem: Kwa kuwa itifaki za Web3, MEV infrastructure, bridge design, L2 architecture na AI-assisted auditing hubadilika haraka, corpus snapshot ya Juni 2026 haijumuishi moja kwa moja maendeleo yaliyofuata.
Hitimisho la kisayansi lenye tahadhari zaidi
Mchango wenye nguvu zaidi wa survey hii ni kuondoa usalama wa blockchain katika mtazamo wa “orodha ya bug ndani ya contract” au “orodha ya mashambulizi ya consensus” na kuuweka upya kama tatizo la compositional-security linalochunguza jinsi assumptions zinavyosafirishwa katika protocol stack na trust domain.
Ili ulinzi uwe wenye nguvu kweli, haitoshi tu kuzuia attack primitive; lazima uonyeshe katika hali gani unalinda invariant husika ya safety, liveness, finality, privacy au accountability, residual assumption gani unaacha na kama response inafika kabla matokeo ya kiuchumi hayajawa irreversible.
Maelezo ya Chanzo na Mbinu
Kichwa asili: Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey
Kichwa cha uchapishaji wa Kituruki: Mashambulizi na Ulinzi wa Blockchain: Mapitio ya Kitabaka na Kati ya Domain
Waandishi: Junjie Hu; Na Ruan.
Mpangilio wa waandishi: Mpangilio katika PDF ya chanzo umehifadhiwa kama ulivyo.
Taasisi: School of Computer Science, Shanghai Jiao Tong University, Shanghai, China.
Barua pepe ya Junjie Hu: nakamoto@sjtu.edu.cn
Barua pepe ya Na Ruan: naruan@sjtu.edu.cn
Corresponding author: Hakuna alama maalum ya corresponding-author iliyoripotiwa katika PDF ya chanzo.
Mchango sawa: Hakuna taarifa ya equal first authorship/equal contribution iliyobainishwa katika chanzo.
Jukwaa: arXiv.
ArXiv: arXiv:2607.06593v1 [cs.CR].
Tarehe: 6 Julai 2026.
Muundo wa ArXiv DOI: 10.48550/arXiv.2607.06593.
Kiungo rasmi: https://arxiv.org/abs/2607.06593
ACM DOI ndani ya PDF: 10.1145/nnnnnnn.nnnnnnn. Hii ni placeholder wazi na haipaswi kutumiwa kama publisher DOI halisi.
Jarida / kongamano: Hakuna taarifa iliyothibitishwa ya final journal/conference publication katika toleo lililochunguzwa. PDF ina ACM-style template na permissions block; hali hii pekee si ushahidi wa peer-reviewed ACM version of record.
Aina ya chanzo: Systematic survey / literature review / Web3 security synthesis.
Hali ya mapitio ya wenzao: Peer-reviewed version of record haijathibitishwa kwa toleo la arXiv v1 preprint lililochunguzwa.
Maelezo ya leseni / hakimiliki: PDF ina ACM-style copyright/permissions statement inayoruhusu baadhi ya nakala kwa matumizi binafsi au darasani na kuelekeza matumizi mengine kwenye mchakato wa ACM permission. Kwa kuwa exact open reuse license haijathibitishwa, vielelezo vya chanzo havijanakiliwa moja kwa moja.
Mbinu ya Systematic review: Chanzo kinaeleza kuwa kinafuata PRISMA guidelines.
Tarehe ya kusasisha Corpus: Hadi Juni 2026.
Hazina ya vyanzo: Major digital libraries, official proceedings, arXiv na IACR ePrint; kisha backward na forward snowballing.
Rekodi za awali: 1.372.
Baada ya Deduplication: 1.081.
Baada ya Title/abstract screening: 402.
Full-text / included academic studies: 246.
Full-text exclusions: weak validation/technical depth 45; non-security scalability/economics 40; incident reports zisizo na reusable pattern 36; incomplete/inaccessible artifacts 18; superseded na stronger version 17.
Academic topic distribution: foundations/surveys 20; network/consensus 99; cryptography/privacy 38; smart contracts/DeFi 73; cross-domain systems 16.
Primary-topic coding: Categories ni mutually exclusive; multi-layer papers zimewekwa katika primary technical contribution category inayofaa zaidi.
Maswali makuu ya utafiti: layer-specific attack surfaces; defense root cause/trade-offs; local assumption failure chini ya composition; next-generation Web3 open problems.
Tabaka kuu za usanifu: Network; Data & Cryptographic; Consensus & Incentive; Application.
Cross-domain boundary: Interface ambapo claim kutoka trust model nyingine inabadilishwa kuwa state change katika domain mpya.
Security invariants: safety, liveness, finality, privacy, accountability.
Attacker classes: network-level, consensus-level, application-level; pia adaptive attacker anaweza kuzingatia market state na timing.
Cross-domain failure modes: validation asymmetry; finality mismatch; timing mismatch; semantic mismatch; replay/domain-separation failure; data-availability gap; sequencer/relayer centralization; oracle-source correlation; accounting/solvency mismatch; liquidity/routing mismatch; governance mismatch; incentive mismatch; shared-security overload.
Open challenges: LLM/Web3 security; post-quantum migration; compositional DeFi; restaking containment; intent-centric security; compliance-compatible privacy; hardware-assisted Web3; reproducibility/evaluation standards.
Ufadhili: National Key R&D Program of China (2023YFB2704700); National Natural Science Foundation of China (62472276); Science and Technology Project of the State Grid Corporation of China (5700-202321603A-3-2-ZN).
Data Availability: Hakuna Data Availability Statement tofauti iliyobainishwa katika chanzo. Utafiti ni literature survey na hauripoti data set yake ya majaribio.
Competing Interests: Hakuna competing-interests declaration tofauti iliyobainishwa.
CRediT / Author Contributions: Hakuna CRediT au author-contribution statement tofauti iliyobainishwa.
Mapungufu ya systematic-review reproducibility: Exact database list, complete search strings, reviewer count/inter-rater agreement, review-protocol registration na formal study-quality/risk-of-bias scoring procedure hazijaripotiwa katika PDF ya chanzo.
Kikomo cha incident data: Loss values zimetolewa kama makadirio ya order of magnitude. Recent 2025–2026 public incident reports hazijumuishwi katika retained 246 academic-study count.
Uundaji upya wa taswira: Uhusiano wa layered/cross-domain wa Figure 1 ya chanzo, exact corpus-selection counts za Figure 3 na mantiki ya cross-domain claim ya Section 7/Figure 7 zimejengwa upya kwa inline SVG huru. Kompozisheni za publisher figure asili hazikutumiwa.
Kikomo kikuu cha tafsiri: Survey hii hufanya literature synthesis kupitia representative studies na incidents; haijaribu tena ulinzi chini ya experimental benchmark moja ya pamoja na haitengenezi attack/defense performance metric mpya.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *