


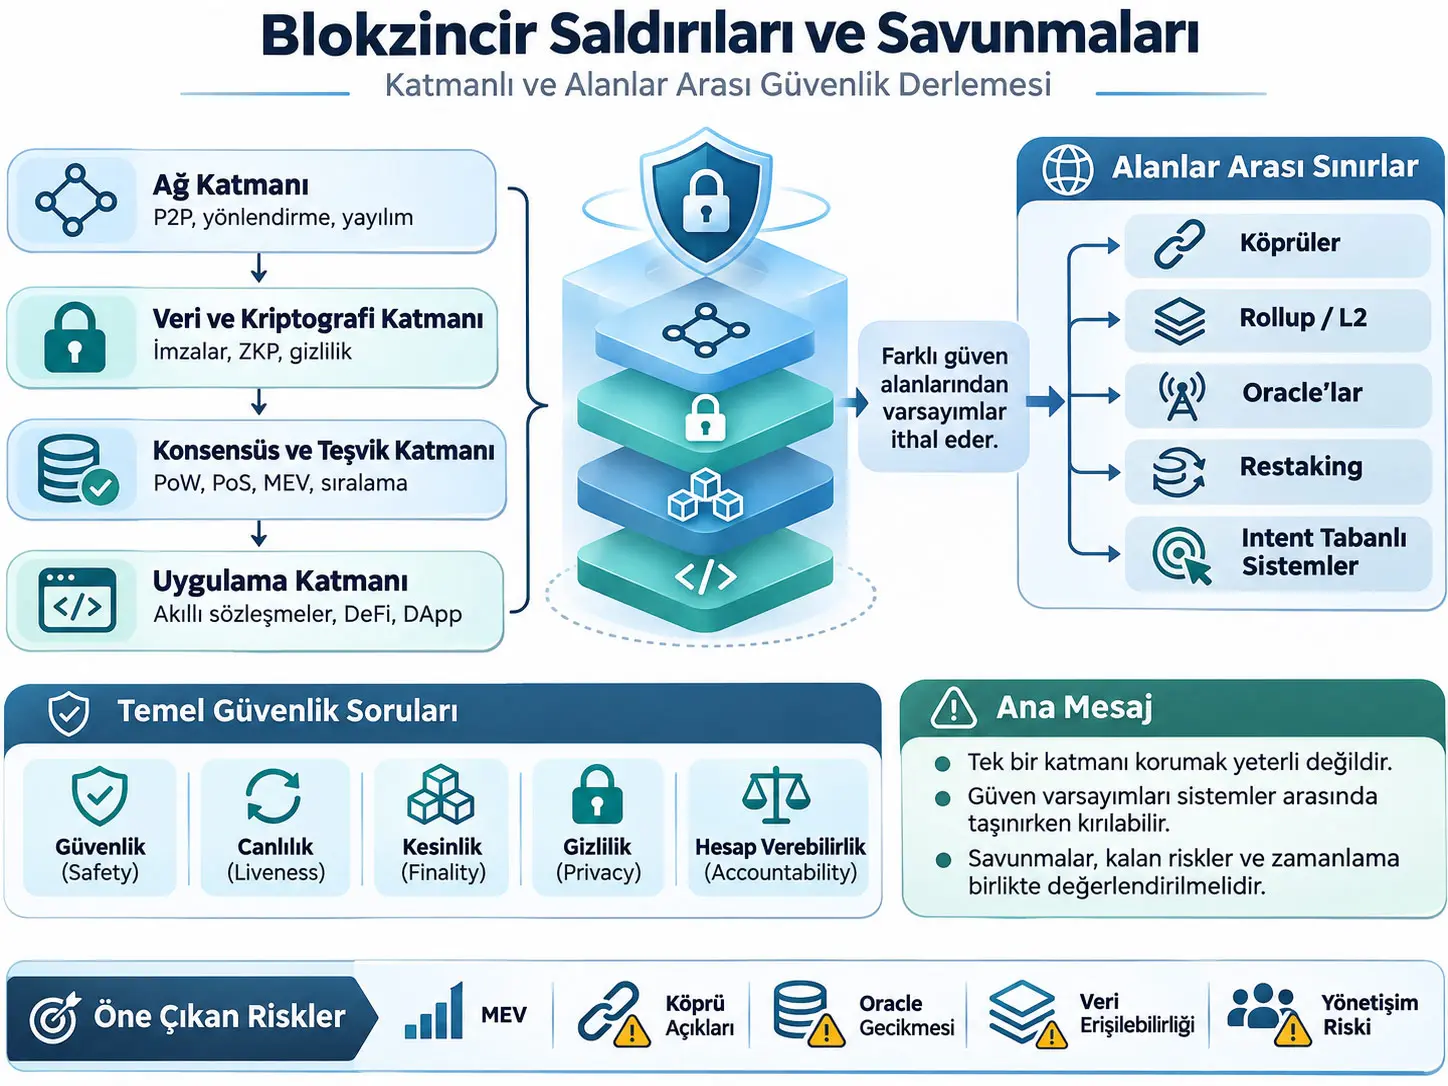
Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey, blockchain ve modern Web3 güvenlik literatüründeki saldırıları, savunmaları ve güven varsayımlarını dört mimari katman ile cross-domain trust boundaries üzerinden sistematik biçimde sınıflandıran bir survey çalışmasıdır. Yazarlar PRISMA yönergelerini izleyen bir seçim süreciyle Haziran 2026'ya kadar olan literatürden 246 akademik çalışmayı retained corpus olarak belirlemiş; saldırıları Network, Data & Cryptographic, Consensus & Incentive ve Application katmanlarında incelemiş; ardından bridge, rollup, oracle, intent ve restaking gibi sistemlerde bir domain'deki güven varsayımının başka bir domain'de nasıl ekonomik veya güvenlik-kritik sonuca dönüştüğünü analiz etmiştir. Çalışmanın ana sentezi, modern Web3 güvenliğinin yalnız tek tek kod hatalarını veya tek bir protokol katmanını koruyarak açıklanamayacağıdır: güvenlik varsayımları katmanlar ve trust domain'leri arasında taşınmakta, yerel olarak doğru bir garanti başka bir sistem tarafından daha güçlü biçimde yorumlandığında yeni bir saldırı yüzeyi doğabilmektedir. Bu çalışma yeni bir saldırı algılama algoritmasının deneysel performansını ölçmemekte; mevcut araştırmaları ve incident örneklerini karşılaştırmalı bir güvenlik çerçevesinde sentezlemektedir.
Survey'in dört ana katmanı şunlardır: Network Layer, blockchain node'larının P2P bağlantısı, routing ve veri yayılımını; Data & Cryptographic Layer, ledger state, signature, authenticated data structures, zero-knowledge proofs ve privacy primitives'i; Consensus & Incentive Layer, PoW/PoS/BFT agreement, validator/miner incentives, transaction ordering ve Maximal Extractable Value (MEV) problemlerini; Application Layer ise smart contract, DeFi, DApp frontend ve financial-logic risklerini kapsar. Cross-domain boundary, bir protokolün başka bir trust model tarafından üretilmiş bir iddiayı kabul edip bu iddiaya dayanarak kendi state'ini değiştirdiği noktadır.
Yazarlar güvenliği yalnız “saldırı oldu veya olmadı” şeklinde değerlendirmez. Survey boyunca safety, liveness, finality, privacy ve accountability beş çapraz-katman güvenlik invariant'ı olarak kullanılır. Bir savunmanın hangi invariant'ı güçlendirdiği kadar hangi deployment assumption'ı açıkta bıraktığı da incelenir. Örneğin private relay mempool visibility'yi azaltabilir fakat block construction üzerinde merkezileşme yaratabilir; ZK bridge relayer trust'ını azaltabilir fakat proof-system implementation riskini artırabilir; rollup ölçeklenebilirliği artırırken data availability, challenge window, sequencer ve verifier correctness varsayımlarına bağımlı kalabilir.
Kaynakta cross-domain failure mode'ları 13 başlık altında toplanır: validation asymmetry, finality mismatch, timing mismatch, semantic mismatch, replay/domain-separation failure, data-availability gap, sequencer/relayer centralization, oracle-source correlation, accounting/solvency mismatch, liquidity/routing mismatch, governance mismatch, incentive mismatch ve shared-security overload. Bu failure mode'ları birbirini dışlamaz. Gerçek bir bridge veya DeFi incident'ı aynı anda birkaç güven varsayımını ihlal edebilir.
Çalışmanın geleceğe dönük ana mesajı da yalnız daha güçlü scanner üretmek değildir. Yazarlar savunmaların zamanında çalışıp çalışmadığının ölçülmesi gerektiğini savunur. Settlement veya finality sonrasında gelen doğru alarm forensics için değerli olabilir fakat kaybı önleyemeyebilir. Bu nedenle gelecekteki değerlendirme standartlarının detection time, response time, required privileges, capital assumptions, replayability, market state ve mitigation'ın congestion altında hâlâ çalışıp çalışmadığı gibi alanları da raporlaması önerilmektedir.
Araştırmanın çözmeye çalıştığı problem
Blockchain güvenliğinin ilk dönemlerinde saldırı yüzeyi büyük ölçüde P2P bağlantıları, mining, consensus safety ve double-spending gibi temel protokol konularıyla ilişkilendiriliyordu. Smart contract platformlarının, merkeziyetsiz finansın, Layer-2 sistemlerinin, cross-chain bridge'lerin, oracle'ların ve MEV piyasalarının gelişmesiyle güvenlik problemi daha bileşik hale gelmiştir.
Bir smart contract'taki küçük implementation bug doğrudan finansal kayba dönüşebilir. Daha da önemlisi, ortada klasik anlamda bir kod hatası bulunmasa bile bir sistem başka bir sistemin güvenlik garantisini yanlış yorumlayabilir. Örneğin source chain üzerinde belirli bir confirmation seviyesi yeterli kabul edilirken destination chain bu durumu tam ekonomik finality olarak yorumlayabilir. Bu durumda problem tek bir contract bug değil, iki trust model arasındaki assumption mismatch olur.
Survey'in temel organizasyon sorusu bu nedenle yalnız “hangi saldırı var?” değildir. Yazarlar daha genel bir soru sorar:
Hangi varsayım başarısız oldu ve bu varsayıma başka kim veya hangi sistem bağımlıydı?
Bu soru saldırıların başka katmanlara ve başka trust domain'lerine nasıl yayıldığını anlamayı sağlar.
Blokzincir Güvenliğinde Cross-Domain Varsayım Hatası Nedir?
Cross-domain varsayım hatası, bir sistemin başka bir trust domain'den aldığı state, fiyat, finality, proof, message veya authorization bilgisini kaynak sistemin gerçekte garanti ettiğinden daha güçlü bir güvenlik garantisi olarak kullanmasıdır; bridge, rollup ve oracle sistemlerinde yerel olarak geçerli bir iddia başka bir domain'de asset release, liquidation veya state transition gibi daha büyük bir sonuca bağlandığında bu fark güvenlik açığına dönüşebilir.
Literatürdeki boşluk
Yazarlar önceki blockchain-security survey ve Systematization of Knowledge (SoK) çalışmalarında üç ana boşluk tanımlar:
- Eski kapsam: Bitcoin-era network ve consensus güvenliğine yoğunlaşan çalışmalar DeFi, oracle, Layer-2 ve modular Web3 yapılarını yeterince kapsamayabilir.
- Siloed analysis: Solidity vulnerability, network attack, consensus incentive veya MEV ayrı ayrı incelendiğinde modern saldırıların katmanlar arası bileşimi görünmez kalabilir.
- Uneven evidence: Olgun peer-reviewed araştırmalarla henüz sınırlı doğrulaması olan preprint'lerin aynı kanıt düzeyindeymiş gibi kullanılması araştırma sınırını bulanıklaştırabilir.
Survey'in dört araştırma sorusu
| Kod | Araştırma sorusu | Kaynak kapsamı |
|---|---|---|
| RQ1 | Her mimari katmandaki baskın saldırı yüzeyleri nelerdir? | Bölüm 3–6 |
| RQ2 | Savunmalar root cause'u ve başarısız varsayımı gerçekten gideriyor mu, yoksa yalnız bilinen exploit'i mi engelliyor? | Bölüm 3–8 |
| RQ3 | Yerel güvenlik varsayımları protokoller birleştirildiğinde nasıl başarısız olur? | Bölüm 7 |
| RQ4 | Yeni nesil Web3 sistemleri için hangi güvenlik problemleri hâlâ çözümsüzdür? | Bölüm 8 |
Dört katmanlı güvenlik mimarisi
Beş çapraz-katman güvenlik invariant'ı
| Invariant | Teknik anlamı | Katmanlar arası neden önemlidir? |
|---|---|---|
| Safety | Dürüst katılımcıların birbiriyle çelişen history veya geçersiz state transition kabul etmemesi. | Consensus safety, network message delivery ve application validation rules'a da bağımlı olabilir. |
| Liveness | Geçerli işlemlerin sonunda sisteme dahil edilip finalized olabilmesi. | Chain block üretmeye devam ederken kritik bir actor sansürleniyorsa application açısından liveness yine başarısız olabilir. |
| Finality | Kabul edilen state'in ekonomik veya cryptographic olarak geri döndürülmesinin artık mümkün olmadığı güven seviyesi. | Bridge veya rollup başka bir domain'in finality varsayımını kendi ekonomik kararına aktarabilir. |
| Privacy | Public verification için gerekenden daha fazla bilginin açığa çıkmaması. | Ledger-level privacy, network timing veya bridge flow üzerinden yeniden bozulabilir. |
| Accountability | Yanlış davranışın belirlenip ilgili actor'a bağlanabilmesi ve gerektiğinde yaptırım uygulanabilmesi. | Evidence sansürlenir, gecikir veya ekonomik olarak gönderilemez hale gelirse accountability mekanizması çalışmayabilir. |
Finality Neden Yalnız Consensus Katmanına Ait Bir Kavram Değildir?
Finality consensus tarafından üretilen bir state güvencesi olsa da bridge, rollup, lending market veya başka bir application bu güvenceyi asset release, collateral acceptance veya withdrawal gibi ekonomik kararlara dönüştürdüğü anda finality katmanlar arası bir arayüz haline gelir; destination system source domain'in gerçekte sağladığından daha güçlü bir finality varsayarsa reorganization, censorship veya insolvency riski doğabilir.
Üç ana attacker capability sınıfı
| Sınıf | Yeteneği | Tipik amaç |
|---|---|---|
| Network-Level Attacker | Botnet, Sybil node, routing influence, bazı modellerde AS/ISP kontrolü. | Node isolation, propagation delay, information asymmetry, partition. |
| Consensus-Level Attacker | Hash power, stake, proposer veya validator yetkilerinin bir bölümünü kontrol eder. | Censorship, reordering, block withholding, strategic deviation, finality/liveness manipulation. |
| Application-Level Attacker | Normal account, transaction composition bilgisi ve gerekirse kısa süreli capital/flash loan kullanabilir. | Code flaw veya economic-model gap'i doğrudan finansal kayba çevirmek. |
Yazarlar gerçek saldırganların statik olmadığını vurgular. Adaptive adversary; liquidity, validator schedule, gas price, bridge queue, oracle update cadence ve governance timelock gibi koşulları izleyip en ucuz saldırı penceresini seçebilir. Bu nedenle yalnız “saldırganın kaç token'ı var?” sorusu değil, saldırının gerçekleştiği market state ve timing de threat model'ın parçasıdır.
Ağ katmanı: topology, routing ve kaynak tüketimi
Network Layer, consensus state'in ve application transaction'larının taşındığı fiziksel/lojik altyapıdır. Permissionless P2P tasarım decentralization sağlar fakat global admission control ve authoritative routing validation bulunmadığı için topology manipulation'a açıktır.
Eclipse attack, hedef node'un dürüst peer'larla bağlantısını kesip saldırganın kontrol ettiği network view içine alınmasını amaçlar. Hedef delayed veya manipulated block bilgisi alabilir; bu da double-spending veya consensus manipulation gibi üst katman saldırılarını kolaylaştırabilir.
BGP routing hijacking daha aşağıdaki Internet routing katmanını hedefler. Saldırgan cryptography'yi kırmadan blockchain trafiğini geciktirebilir veya belirli network segment'lerini ayırabilir. Böyle bir gecikme consensus oyununda global hash/stake gücünün etkin biçimde parçalanmasına neden olabilir.
Deanonymization problemi de network katmanında başlar. Public transaction propagation, IP veya network metadata ile transaction origin arasında ilişki kurulmasına imkân verebilir. Dandelion ve Dandelion++ gibi mekanizmalar stem ve fluff propagation aşamalarını ayırarak bu ilişkiyi zorlaştırmayı amaçlar.
Resource exhaustion ise basit DDoS'tan farklıdır. Blockchain node'ları aynı state transition'ları doğrulamak zorunda olduğu için saldırgan, ücret/gas maliyeti ile gerçek CPU, disk veya network maliyeti arasındaki uyumsuzluğu kullanabilir. Kaynak Broken Metre ve NURGLE gibi araştırmaları bu problem ailesine örnek verir.
Survey'in ağ katmanındaki ana sentezi şudur: ortalama propagation latency yeterli güvenlik metriği değildir. Fraud prover, liquidation bot veya channel watchtower için kritik olan tail latency ve belirli dar zaman penceresinde dürüst çıkış yolunun bulunup bulunmamasıdır.
Data & Cryptographic Layer: güçlü primitive, zayıf deployment
Cryptographic primitive teorik olarak güvenli olsa bile implementation veya kullanım bağlamı hatalıysa blockchain güvenliği bozulabilir.
Signature malleability, bir imzanın geçerliliğini bozmadan transaction identifier'ın değiştirilebildiği erken dönem Bitcoin problemidir. Bu durum confirmation öncesindeki transaction hash'ine güvenen üst protokolleri etkileyebilir.
ECDSA nonce reuse veya tahmin edilebilir nonce üretimi daha kritik bir örnektir. Aynı secret-key ile oluşturulan signature'larda gerekli entropy koşulu bozulduğunda private-key extraction mümkün hale gelebilir. Buradaki hata elliptic-curve matematiğinin kendisinde değil, primitive'in deployment biçimindedir.
Under-constrained zero-knowledge circuit, high-level programın kanıt sistemine çevrilirken gerekli constraint'in eksik bırakılmasıdır. Verifier çalışıyor ve proof cryptographically valid görünüyor olabilir; fakat circuit intended state-transition relation'ın tamamını enforce etmiyorsa illegal witness yine kabul edilebilir.
Survey bu nedenle yalnız “proof system sound mu?” sorusunu değil, native implementation, circuit ve on-chain verifier'ın aynı state-transition relation üzerinde anlaşıp anlaşmadığını sorgular.
Privacy neden yalnız adres gizlemek değildir?
Blockchain address pseudonymous olabilir fakat bu doğrudan güçlü anonymity anlamına gelmez. Multi-input co-spend, change-address inference, timing, network metadata ve cross-ledger movement gibi bilgiler address cluster'larını gerçek entity'lerle ilişkilendirmeye yardımcı olabilir.
Kaynak ideal ledger transcript üzerinde sağlanan cryptographic anonymity ile gerçek network, exchange deposit, bridge exit, relayer ve kullanıcı davranışını içeren operational anonymity arasında ayrım yapar. Privacy-preserving primitive güçlü olsa bile workflow metadata'sı anonymity set'i küçültebilir.
Survey'de Dandelion/Dandelion++, CoinJoin, ring signatures, anonymous payment channels, ZK-SNARK, Bulletproofs, confidential transactions, private smart contracts, post-quantum ZKP ve hardware-assisted privacy gibi farklı paradigmalar karşılaştırılmaktadır. Bu teknolojiler farklı setup, cost ve trust assumption'lara sahiptir; tek bir privacy primitive bütün katmanlardaki metadata leakage'i ortadan kaldırmaz.
Consensus & Incentive Layer: Byzantine saldırgandan ekonomik saldırgana
Klasik distributed-systems modeli çoğu zaman Byzantine actor'ın availability veya consistency'yi bozmasını analiz eder. Tokenized Web3 ortamında ise validator, miner, builder veya sequencer ekonomik getiriye göre strateji değiştirebilir.
PoW tarafında majority-control saldırıları temel referans olmaya devam etse de kaynak selfish mining, block withholding, bribery, fee sniping ve time-bandit gibi majority threshold altında dahi ekonomik teşviklerle ortaya çıkabilen stratejileri tartışır.
PoS tarafında long-range attack, equivocation/nothing-at-stake, randomness manipulation, balancing/bouncing attack, justification withholding ve liveness attack gibi farklı attack surfaces bulunur. Güvenliğin yalnız stake yüzdesine indirgenmesi yeterli değildir; attestation availability, fork-choice timing, checkpoint filtering ve proposer incentives gibi mekanizmalar da önemlidir.
MEV nedir?
Maximal Extractable Value (MEV), miner, validator, builder veya sequencer'ın transaction'ları block'a dahil etme, dışlama veya sıralama gücünden ekonomik değer çıkarabilmesini ifade eder. MEV, consensus-layer ordering hakkının application-layer finansal değeriyle birleştiği tipik bir çapraz-katman problemdir.
Örneğin public mempool'da büyük bir DEX trade görünür olduğunda searcher işlemin önüne ve arkasına kendi işlemlerini yerleştirmeye çalışabilir. Bu davranış klasik bir memory-safety bug değildir; transaction-ordering right ile AMM fiyat etkisinin bileşimidir.
Kaynak fair sequencing, threshold encryption, encrypted mempool ve Proposer-Builder Separation (PBS) gibi savunmaları tartışır. Fakat her savunmanın trade-off'u vardır. Private order flow gas-war ve public visibility'yi azaltırken block construction'ı belirli builder/relay yapılarında yoğunlaştırabilir. Threshold encryption proposer discretion'ı azaltabilir fakat latency ve cryptographic assumptions ekleyebilir.
Bir Savunmanın Başarılı Olması Neden Kalan Varsayımları Ortadan Kaldırmaz?
Bir savunma belirli invariant'ı güçlendirebilir fakat aynı anda yeni trust, timing, availability, governance veya implementation assumption'ı oluşturabilir; survey bu nedenle her savunmayı yalnız engellediği exploit ile değil, koruduğu özellik ve geride bıraktığı residual assumption ile birlikte değerlendirmeyi önerir.
| Savunma yaklaşımı | Güçlendirdiği alan | Açıkta kalabilen varsayım / trade-off |
|---|---|---|
| Dandelion / Dandelion++ | Transaction-source privacy | Topology ve timing metadata tamamen ortadan kalkmaz; propagation davranışı değişir. |
| SABRE | BGP/routing resilience | Relay architecture ve trusted-execution assumption eklenebilir. |
| ZK bridge | Privileged relayer trust'ını azaltma | Proof-system, circuit, verifier ve cross-language implementation correctness kritik hale gelir. |
| Optimistic rollup fraud proof | Invalid L2 state'e itiraz imkânı | Data availability, challenge-window timing, affordable L1 submission ve semantic agreement gerekir. |
| Encrypted mempool | Pre-trade visibility ve bazı MEV biçimleri | Latency, key management ve protocol complexity artabilir. |
| PBS | Block construction ile proposal hakkını ayırma | Builder, relay, private order flow ve simulation avantajında merkezileşme oluşabilir. |
| Static analyzer / scanner | Code-level bug discovery | False positive, external state ve gerçek exploitability ayrıca değerlendirilmelidir. |
| Runtime monitor | Deployed contract için real-time müdahale | Maliciousness kararının yanlış olması veya müdahale yetkisinin governance riskine dönüşmesi mümkündür. |
Application Layer: kod hatası ile finansal mantık hatasının ayrımı
Smart contract'lar ordinary software'e benzer programlama hatalarına sahip olabilir; ancak public adversarial scheduler altında çalışmaları ve geri döndürülmesi zor bearer assets tutmaları riski büyütür.
Code-level vulnerability ailesinde reentrancy, arithmetic/gas error, permission/authority problemi, proxy storage ve upgrade sorunları gibi teknik hatalar bulunur.
Survey, symbolic execution'dan static analysis, model checking, Datalog reasoning, transaction-trace analysis, fuzzing, hybrid fuzzing ve AI/GNN/LLM destekli analize uzanan geniş bir tool ailesini inceler. Oyente, ZEUS, Securify, MadMax, teEther, Sereum, ContractFuzzer, sFuzz, Harvey, ConFuzzius, VerX, TXSPECTOR, SAILFISH, SCVHunter, GPTScan ve HOUSTON bunlar arasındaki örneklerdir.
Yazarların ana eleştirisi yalnız benchmark üzerinde çok sayıda warning üretmenin yeterli olmadığıdır. Gerçek audit usefulness için araç:
- uyarının gerçekten reachable olup olmadığını,
- hangi external state'in gerektiğini,
- liquidity ve gas koşullarını,
- attack path'in ekonomik olarak uygulanabilir olup olmadığını,
- auditor'ın uygulanabilir bir fix üretip üretemeyeceğini
açıklayabilmelidir.
Flash loan neden tek başına vulnerability değildir?
Flash loan, collateral olmadan büyük miktarda capital'ın aynı transaction içinde ödünç alınıp işlem sonunda geri ödenmesine izin veren finansal primitive'dir. Kaynağın tartıştığı risk, flash loan'ın varlığı değil; başka bir protokolün “bu kadar capital kısa sürede kullanılamaz” gibi gizli varsayım yapmasıdır.
Tipik bir financial-logic attack'ta temporary liquidity bir AMM veya düşük likiditeli market üzerindeki spot price'ı değiştirebilir; başka bir lending protocol bu manipüle edilmiş fiyatı güvenilir kabul ederse liquidation veya borrowing mekanizması kötüye kullanılabilir.
AMM sabit çarpım formülü ne anlatır?
Kaynak DeFi pricing curve örneği olarak aşağıdaki constant-product ilişkisini verir:
Formül neyi ifade eder? Basitleştirilmiş constant-product automated market maker modelinde iki rezerv miktarının çarpımı işlem öncesi/sonrası belirli fee ve implementation varsayımları altında sabit tutulmaya çalışılır.
\(x\) birinci token rezervini, \(y\) ikinci token rezervini, \(k\) ise invariant değeri temsil eder.
Birim: \(x\) ve \(y\) kendi token birimlerindedir; \(k\) bu iki birimin çarpımı niteliğindedir.
Matematiksel rol: Bir reserve azalırken diğer reserve'in artmasını zorlayan nonlinear fiyat eğrisi oluşturur.
Güvenlik anlamı: Formülün kendisi saldırı değildir. Risk, rounding/truncation, token-standard incompatibility veya başka protokollerin anlık AMM spot price'ını manipülasyona dirençli oracle gibi kullanması halinde ortaya çıkabilir.
Frontend ve kullanıcı imzası da güvenlik sınırıdır
Survey yalnız smart contract bytecode'a odaklanmaz. DApp frontend, wallet display ve signing workflow da saldırı yüzeyi olabilir. Kullanıcıya yalnız raw address veya method name göstermek, gerçek state transition'ın ekonomik etkisini anlatmayabilir.
Kaynak transaction simulation, asset-delta summary, domain-bound approval, short-lived allowance, high-value action için hardware-backed confirmation ve human-readable intent format gibi daha anlamlı kullanıcı doğrulama yöntemlerini tartışır.
Intent-based execution güveni nereye taşır?
Intent modelinde kullanıcı exact transaction sequence yerine istediği sonucu belirtir; route ve execution ayrıntılarını solver seçebilir. Bu model kullanıcının doğrudan MEV exposure'ını azaltabilir, fakat güveni solver selection, private order flow, bridge settlement ve liquidity routing gibi yeni alanlara taşır.
Survey'e göre olgun bir solver receipt en azından authorized outcome, solver identity/accountability handle, route, price bound, liquidity source, timeout, bridge/settlement dependency ve failure-compensation rule gibi bilgileri taşımalıdır.
Cross-chain bridge neden tipik bir cross-domain sistemdir?
Bridge, bir source chain üzerindeki state veya asset-lock bilgisini farklı consensus ve trust model'e sahip destination chain'e taşır. Basit lock-and-mint modelinde source chain'de asset kilitlenir; relayer/validator/light-client veya proof mekanizması bu olayı destination domain'e iletir; destination contract karşılık gelen wrapped asset'i mint/release eder.
Buradaki güvenlik problemi yalnız “relayer hacklenebilir” değildir. Destination chain'in ne kadar değer serbest bıraktığı, source finality'nin hangi seviyede kabul edildiği, verifier'ın hangi aktörlere güvendiği, dispute için ne kadar süre olduğu ve acil durumda hangi exit/pause mekanizmasının çalıştığı birlikte değerlendirilmelidir.
Rollup güvenliği: daha hızlı execution, yeni arbitration varsayımları
Layer-2 sistemleri execution'ı L1'den ayırarak scalability sağlar. Ancak execution ve settlement'ın ayrılması başka bir cross-domain game yaratır.
Optimistic rollup güvenliği fraud proof'un gerçekten L1'e taşınabilmesine, challenge window'un yeterli olmasına, transaction data'nın erişilebilir olmasına ve L2 execution semantics ile L1 arbitration semantics'in uyumlu olmasına bağlıdır.
ZK rollup, fraud proof yerine cryptographic validity proof kullanarak bazı varsayımları azaltabilir. Bununla birlikte circuit, prover, verifier, VM semantics ve upgrade path yeni implementation risks oluşturabilir.
Survey'in önemli kavramlarından biri right to exit yaklaşımıdır. Operator başarısız olduğunda kullanıcı sequencer cooperation olmadan state'i doğrulayabiliyor ve varlığını çekebiliyor mu? Data availability yoksa fraud proof üretilemeyebilir, ZK transition bağımsız hesaplanamayabilir veya exit balance belirlenemeyebilir.
Oracle problemi: deterministic blockchain içine nondeterministic dünya verisi sokmak
Smart contract doğal olarak dış dünyanın asset price, hava durumu veya başka fiziksel/veri durumlarını gözlemleyemez. Oracle bu dış state'i blockchain'e taşır.
Bu nedenle oracle yalnız data feed değildir; Web2 veya market trust model'ini deterministic Web3 state machine'e projekte eden cross-domain interface'tir.
Oracle riskleri arasında:
- data-source pollution,
- BGP/DNS/API compromise,
- feed correlation,
- off-chain aggregation weakness,
- price-update lag,
- low-liquidity market manipulation
bulunur.
Median aggregation ancak feed'ler gerçekten bağımsız, zamanında ve birlikte manipüle edilmesi zor olduğunda güçlüdür. Birden çok oracle aynı exchange veya cloud infrastructure'a bağlıysa sayısal olarak çok kaynaklı görünmesine rağmen underlying failure mode aynı olabilir.
Cross-layer synergistic attack
Yüksek yetenekli saldırgan tek bir layer'a bağlı kalmayabilir. Network congestion application timelock'ını etkileyebilir; validator censorship liquidation bot'unu geciktirebilir; BGP isolation consensus güvenliğini zayıflatabilir; transaction ordering DeFi noninterference assumption'ını bozabilir.
Bu nedenle survey'in temel çıkarımı, üst katmandaki time-sensitive mekanizmaların alt katmandaki connectivity ve inclusion guarantees'i açıkça modellemesi gerektiğidir.
Security budget kavramı
Yazarlar cross-domain sistemler için imported claim'in yalnız veri değil, bir çeşit security budget ile değerlendirilmesini önerir. Bu alanlarda en azından şu bilgiler düşünülmelidir:
| Alan | Sorduğu güvenlik sorusu |
|---|---|
| Maximum value released | Bu claim'e güvenildiğinde en fazla ne kadar ekonomik değer açığa çıkıyor? |
| Finality depth assumed | Source state'in hangi finality seviyesine güveniliyor? |
| Trusted actors | Relayer, validator, oracle committee, sequencer veya admin key gibi hangi aktörler kritik? |
| Monitoring delay | Abnormality tespit edilene kadar ne kadar gecikme tolere ediliyor? |
| Emergency action | Claim tartışmalı hale gelirse pause, rate limit, exit veya başka containment mekanizması var mı? |
Bu yaklaşım kaynakta deneysel olarak doğrulanmış tek bir risk formülü değildir; yazarların cross-domain defense evaluation için önerdiği analitik çerçevedir.
Çalışmanın Yöntemi ve Bulguları
Literatür seçimi
Kaynak sistematik review sürecinde PRISMA yönergelerini kullandığını belirtir. Corpus Haziran 2026'ya kadar major digital libraries, official proceedings, arXiv ve IACR ePrint üzerinden oluşturulmuş; smart contracts, DeFi, cross-domain infrastructure, MEV, restaking ve intents gibi Web3 component terimleri adversarial-analysis terimleriyle eşleştirilmiş ve seminal SoK/top-tier papers üzerinden backward/forward snowballing yapılmıştır.
Çalışmalar üç temel rol üzerinden değerlendirilmiştir:
- Yeni system abstraction veya protocol mechanism tanımlamak.
- Tek deployment'ın ötesine genellenebilen attack pattern ortaya koymak.
- Başka sistemlerle varsayımları karşılaştırılabilen defense veya measurement method sağlamak.
Yalnız incident loss anlatan ve reusable security pattern üretmeyen raporlar retained academic corpus'a dahil edilmemiştir. Son dönem incident reports ise bazı case table'larında empirical anchor olarak kullanılmıştır.
PRISMA-style corpus akışı
Retained corpus'un konu dağılımı
| Ana kapsam | Retained study sayısı | Ana analitik odak |
|---|---|---|
| Foundations and surveys | 20 | Ledger models, blockchain/database karşılaştırması, core abstractions ve prior surveys. |
| Network and consensus | 99 | P2P topology, routing attacks, PoW/PoS safety, BFT, incentives ve MEV. |
| Cryptography and privacy | 38 | Anonymity, ZKP, threshold randomness ve post-quantum confidential transactions. |
| Smart contracts and DeFi | 73 | Static analysis, fuzzing, formal verification, flash loans ve economic exploits. |
| Cross-domain systems | 16 | Bridge, rollup, payment channel, oracle ve cross-layer attack composition. |
Bu sınıflar mutually exclusive primary-topic assignment'tır. Bir makale birden fazla katmanla ilgili olsa bile corpus istatistiğinde temel teknik katkısına en uygun tek sınıfa atanmıştır. Bu seçim sayımların double-counting yapmasını engeller; fakat çok katmanlı çalışmaların karmaşıklığını tek bir sayısal kategoriye indirger.
Publication venue dağılımı
Kaynak Figure 4'te retained corpus için şu venue sayıları raporlanmaktadır:
| Venue grubu | Çalışma sayısı |
|---|---|
| IEEE S&P | 47 |
| ACM CCS | 37 |
| USENIX Security | 36 |
| NDSS | 31 |
| Preprints | 19 |
| Other | 76 |
Bu dağılım literatürün önemli bölümünün büyük security conference'larında yoğunlaştığını, fakat corpus'un software engineering, distributed systems, cryptography ve preprint araştırmalarını da içerdiğini gösterir. Peer-reviewed çalışmalar resmî proceedings yılıyla, preprint'ler ise ilk public-release yılıyla tarihlenmiştir.
Network Layer bulgularının sentezi
Survey'in network literature synthesis'i üç ana noktayı vurgular:
- Topology ve routing attack'ları artık iyi modellenip ölçülebiliyor; buna karşılık peer-diversity policy'lerinin deployment evidence'i daha sınırlıdır.
- Resource-exhaustion attack'ları abstract gas/fee pricing ile gerçek validator computation/storage/network cost arasındaki uyumsuzlukları sömürebilir.
- Upper-layer protocol'ler network liveness varsayımını çoğu zaman ölçmeden yeniden kullanmaktadır.
Bu nedenle yalnız average latency değil, tail events ve narrow security window'ların kaçırılma olasılığı önemlidir.
Cryptography & Privacy bulgularının sentezi
Kaynak cryptographic literature'ın primitive design konusunda güçlü, deployed workflow konusunda daha kırılgan olduğunu savunur. Başarısızlıklar çoğu zaman:
- nonce reuse,
- eksik ZK circuit constraint,
- verifier upgrade,
- implementation encoding farkı,
- network veya kullanıcı davranışından doğan metadata leakage
gibi primitive ile gerçek deployment arasındaki boşlukta ortaya çıkar.
Consensus & Incentive bulgularının sentezi
Consensus literature üç geniş attack surface gösterir:
- Resource-threshold attacks: majority control ve klasik safety/liveness sınırları.
- Incentive attacks: majority control olmadan ekonomik motivasyonla protocol deviation.
- Ordering attacks: transaction inclusion/reordering hakkının application-layer value ile birleşmesi.
Kaynağa göre klasik PoW/PoS bounds ve MEV measurement için deployment evidence daha güçlüdür; restaking risk, PBS centralization ve application'ın finality'yi nasıl yorumladığı konusunda uzun dönem evidence daha sınırlıdır.
Application Layer bulgularının sentezi
Application attacks iki ana sınıfa ayrılır:
Code-level bugs: reentrancy, arithmetic, permission, gas, proxy/storage ve benzeri implementation issues. Bunlar scanner, symbolic execution ve fuzzing literature'ında görece iyi kapsanmıştır; fakat gerçek exploitability evidence her warning için aynı güçlü değildir.
Financial-logic attacks: market state, oracle timing, governance power, liquidity ve transaction ordering gibi dış koşullara bağımlıdır. Aynı bytecode bir market state'te güvenli, başka state'te exploitable olabilir.
Survey'e göre eksik evaluation katmanı economic feasibility'dir. Tool yalnız vulnerability label vermek yerine exploit için gereken liquidity, gas, ordering ve cross-protocol state'i de açıklamalıdır.
Cross-domain failure mode'ları
| Failure mode | Tipik bağlam | Güvenlik sonucu |
|---|---|---|
| Validation asymmetry | Bridge, rollup, light client | Zayıf verifier başka domain'de yüksek değerli asset/state üzerinde kontrol kazanabilir. |
| Finality mismatch | Cross-chain bridge, L2→L1 settlement | Destination, source ekonomik olarak final olmadan state'i kabul edebilir. |
| Timing mismatch | Channel, optimistic rollup, oracle | Dürüst response ekonomik deadline'dan sonra ulaşabilir. |
| Semantic mismatch | Cross-chain message, VM variant, fraud proof | İki domain aynı state transition'ı farklı yorumlayabilir. |
| Replay / domain-separation failure | Bridge ve signature-based messaging | Bir context'te valid message başka context'te yeniden kullanılabilir. |
| Data-availability gap | Rollup, bridge, fraud proof | Invalid state'e itiraz için gereken evidence bulunamayabilir. |
| Sequencer / relayer centralization | Rollup ve externally verified bridge | Privileged operator message'i censor, delay, reorder veya selectively relay edebilir. |
| Oracle-source correlation | Lending, derivative, liquidation | Nominally independent feed'ler aynı veri/infrastructure failure'ından birlikte etkilenebilir. |
| Accounting / solvency mismatch | Lock-and-mint bridge, wrapped asset, stablecoin | Synthetic claims gerçek collateral/reserve'i aşabilir. |
| Liquidity / routing mismatch | Cross-chain swap, payment channel, cross-rollup route | Multi-domain transaction'ın bir ayağı gerçekleşirken diğeri illiquid veya başarısız olabilir. |
| Governance mismatch | Upgradeable bridge, oracle network, L2 admin keys | Bir domain'deki emergency control başka domain üzerinde gizli yetkiye dönüşebilir. |
| Incentive mismatch | MEV market, bridge validator, oracle committee | Rational actor expected role'den saparak daha fazla kazanç elde edebilir. |
| Shared-security overload | Restaking, AVS, liquid-restaking derivative | Tek servisteki slashing/liquidity shock ortak operator ve collateral üzerinden yayılabilir. |
Incident tabloları nasıl yorumlanmalı?
Kaynak Table 7; The DAO, Parity, bZx, Harvest Finance, Cream Finance, Poly Network, Wormhole, Ronin, Nomad, Beanstalk, Mango Markets, Terra/UST, Euler Finance, Curve/Vyper pools ve daha yeni incident'lar dahil 17 örneği reusable root cause'lara bağlar.
Kaynağın kendi uyarısı önemlidir: loss values yaklaşık order-of-magnitude göstergeleridir. 2025–2026 satırları public incident reports'a dayanır ve retained academic study sayısına dahil edilmez. Bu nedenle incident tablosu finansal kayıpların kesin accounting kaydı veya protocol ranking'i değildir.
Geleceğe yönelik sekiz açık problem
| Açık problem | Kaynağın vurguladığı eksik |
|---|---|
| LLM'lerin Web3 güvenliğinde çift taraflı kullanımı | AI çıktısını symbolic query, fuzz target, transaction replay veya human-checkable proof obligation'a dönüştürecek evidence katmanı eksik. |
| Post-quantum migration | Dormant key'ler, eski signature'lar, bridge/light-client compatibility, büyük signature maliyeti ve curve-specific contract varsayımları. |
| Compositional DeFi security | Atomic execution ile değişen liquidity, price ve ordering state'ini aynı modelde açıklayacak interface/risk modeli yetersiz. |
| Restaking risk containment | AVS blast radius, correlated operators/slashing, leverage ve collateral spillover'ın modellenmesi. |
| Intent-centric security | Solver receipt'in route, price, liquidity, timeout, settlement dependency ve failure compensation gibi bilgileri bağlaması gerekiyor. |
| Compliance-compatible privacy | Selective disclosure talebini kimin yetkilendirdiği ve reusable surveillance key üretmeden nasıl sınırlandırılacağı. |
| Hardware-assisted Web3 security | TEE vendor trust, attestation freshness, rollback, side channel ve hardware root tartışmalı olduğunda user exit. |
| Reproducibility / datasets / evaluation | Private order flow, off-chain logs, market state, failed attempts ve time-to-action gibi context'in benchmark'larda eksik kalması. |
Survey'in desteklediği sonuçlar
- Modern blockchain/Web3 güvenlik problemleri yalnız tek katmanlı vulnerability listeleriyle yeterince açıklanamaz.
- 246 çalışmalık corpus network, cryptography, consensus, application ve cross-domain güvenlik araştırmalarını ortak çerçevede sentezlemektedir.
- Güvenlik varsayımları layer ve trust-domain sınırlarından geçerken daha güçlü ekonomik sonuçlara dönüşebilir.
- Defense değerlendirmesinde residual assumptions ve operational trade-off'lar görünür kılınmalıdır.
- Detection'ın yalnız doğru olması değil, settlement/finality öncesinde yetişmesi de önemlidir.
- Network liveness, oracle timeliness, finality, data availability ve liquidity gibi özellikler uygulama güvenliğine doğrudan taşınabilir.
- Smart-contract scanner başarısı gerçek exploitability veya economic feasibility ile aynı kavram değildir.
- Cross-domain sistemlerde failure containment, rate limit, exit route, value-at-risk ve governance path açık biçimde modellenmelidir.
Survey'in desteklemediği sonuçlar
- Belirli bir blockchain'in diğerlerinden kesin olarak daha güvenli olduğu gösterilmemiştir.
- Tek bir defense architecture'ın bütün 13 cross-domain failure mode'u ortadan kaldırdığı gösterilmemiştir.
- 246 makalenin tüm blockchain-security literatürünün eksiksiz evreni olduğu kanıtlanmamıştır.
- Survey'deki representative defense'lerin tümü ortak benchmark altında yeniden test edilmemiştir.
- Incident loss sayıları kesin audit/accounting rakamları değildir.
- Bir scanner'ın çok warning üretmesi, gerçek exploit'i yüksek doğrulukla bulduğu anlamına gelmez.
- ZK kullanılması bir bridge veya rollup'ı otomatik olarak güvenli yapmaz.
- Decentralized oracle'da çok sayıda feed bulunması, feed'lerin gerçekten bağımsız olduğu anlamına gelmez.
- TEE kullanılması residual hardware trust'ı ortadan kaldırmaz.
- LLM'nin vulnerability açıklaması üretmesi, açıklamanın executable veya doğrulanmış exploit evidence olduğu anlamına gelmez.
Metodolojik sınırlılıklar
Search reproducibility: Kaynak major digital libraries ve search-query temalarını açıklamakta, fakat PDF tam database listesi ve exact query string'leri raporlamamaktadır.
Reviewer procedure: Independent reviewer sayısı, duplicate screening arrangement veya inter-rater agreement raporlanmamaktadır.
Protocol registration: Ayrı bir systematic-review protocol registration bilgisi raporlanmamaktadır.
Quality scoring: Her retained study için standardize edilmiş formal risk-of-bias veya quality-score tablosu verilmemektedir. Kaynak “high-quality studies” ifadesini kullanmakta fakat tek bir nicel kalite skoru tanımlamamaktadır.
Primary-topic assignment: Multi-layer çalışma tek primary category altında sayıldığı için corpus istatistiği cross-layer karakterin tamamını sayısal olarak yansıtmayabilir.
Evidence heterogeneity: Corpus peer-reviewed conference/journal çalışmaları ile preprint'leri içerir. Yazarlar tarihlemeyi ayırsa da evidence maturity eşit değildir.
Incident evidence: Özellikle 2025–2026 örneklerinin bir bölümü public incident reports'tur; retained academic corpus sayısına dahil edilmemeleri bu sınırı azaltır fakat case-table interpretation için kaynak olgunluğu yine önemlidir.
Rapidly changing ecosystem: Web3 protokolleri, MEV infrastructure, bridge design, L2 architecture ve AI-assisted auditing hızla değiştiğinden Haziran 2026 corpus snapshot'ı sonraki gelişmeleri otomatik olarak kapsamaz.
En güvenli bilimsel sonuç
Bu survey'in en güçlü katkısı, blockchain güvenliğini “bir contract'taki bug listesi” veya “bir consensus saldırısı listesi” olmaktan çıkarıp varsayımların protokol stack'i ve trust domain'leri boyunca nasıl taşındığını inceleyen compositional-security problemi olarak yeniden çerçevelemesidir.
Bir savunmanın gerçekten güçlü olması için yalnız attack primitive'i engellemesi değil; ilgili safety, liveness, finality, privacy veya accountability invariant'ını hangi koşullarda koruduğunu, hangi residual assumption'ı bıraktığını ve response'un ekonomik sonuç irreversible hale gelmeden önce yetişip yetişmediğini göstermesi gerekir.
Kaynak ve Yöntem Notu
Özgün başlık: Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey
Türkçe yayın başlığı: Blokzincir Saldırıları ve Savunmaları: Katmanlı ve Alanlar Arası Bir Derleme
Yazarlar: Junjie Hu; Na Ruan.
Yazar sırası: Kaynak PDF'deki sıra aynen korunmuştur.
Kurum: School of Computer Science, Shanghai Jiao Tong University, Shanghai, China.
Junjie Hu e-posta: nakamoto@sjtu.edu.cn
Na Ruan e-posta: naruan@sjtu.edu.cn
Corresponding author: Kaynak PDF'de belirli bir corresponding-author işareti raporlanmamaktadır.
Eş katkı: Kaynakta eş birinci yazar/eş katkı bildirimi tespit edilmemiştir.
Platform: arXiv.
ArXiv: arXiv:2607.06593v1 [cs.CR].
Tarih: 6 Temmuz 2026.
ArXiv DOI biçimi: 10.48550/arXiv.2607.06593.
Resmî bağlantı: https://arxiv.org/abs/2607.06593
PDF içindeki ACM DOI: 10.1145/nnnnnnn.nnnnnnn. Bu açıkça placeholder biçimindedir ve gerçek publisher DOI olarak kullanılmamalıdır.
Dergi / konferans: İncelenen sürümde doğrulanmış final journal/conference publication bilgisi bulunmamaktadır. PDF ACM-style template ve permissions block taşımaktadır; bu durum tek başına hakemli ACM version of record kanıtı değildir.
Kaynak türü: Systematic survey / literature review / Web3 security synthesis.
Hakemlik durumu: İncelenen arXiv v1 preprint sürümü için peer-reviewed version of record doğrulanmamıştır.
Lisans / telif notu: PDF, kişisel veya sınıf içi belirli kopyalamalara izin veren ve diğer yeniden kullanım biçimleri için ACM permission sürecine atıfta bulunan ACM-style copyright/permissions statement içerir. Exact açık yeniden kullanım lisansı doğrulanmadığından kaynak şekilleri doğrudan kopyalanmamıştır.
Systematic review yaklaşımı: Kaynak PRISMA guidelines izlediğini belirtmektedir.
Corpus güncelleme tarihi: Haziran 2026'ya kadar.
Kaynak havuzu: Major digital libraries, official proceedings, arXiv ve IACR ePrint; ardından backward ve forward snowballing.
İlk kayıt: 1.372.
Deduplication sonrası: 1.081.
Title/abstract screening sonrası: 402.
Full-text / included academic studies: 246.
Full-text exclusions: weak validation/technical depth 45; non-security scalability/economics 40; reusable pattern içermeyen incident reports 36; incomplete/inaccessible artifacts 18; stronger version tarafından superseded 17.
Academic topic distribution: foundations/surveys 20; network/consensus 99; cryptography/privacy 38; smart contracts/DeFi 73; cross-domain systems 16.
Primary-topic coding: Categories mutually exclusive'dir; multi-layer papers en uygun primary technical contribution kategorisine atanmıştır.
Ana araştırma soruları: layer-specific attack surfaces; defense root cause/trade-offs; composition altında local assumption failure; next-generation Web3 open problems.
Temel mimari katmanlar: Network; Data & Cryptographic; Consensus & Incentive; Application.
Cross-domain boundary: Başka trust model'den alınan claim'in yeni domain'de state change'e dönüştüğü interface.
Security invariants: safety, liveness, finality, privacy, accountability.
Attacker classes: network-level, consensus-level, application-level; ayrıca adaptive attacker market state ve timing'i dikkate alabilir.
Cross-domain failure modes: validation asymmetry; finality mismatch; timing mismatch; semantic mismatch; replay/domain-separation failure; data-availability gap; sequencer/relayer centralization; oracle-source correlation; accounting/solvency mismatch; liquidity/routing mismatch; governance mismatch; incentive mismatch; shared-security overload.
Open challenges: LLM/Web3 security; post-quantum migration; compositional DeFi; restaking containment; intent-centric security; compliance-compatible privacy; hardware-assisted Web3; reproducibility/evaluation standards.
Finansman: National Key R&D Program of China (2023YFB2704700); National Natural Science Foundation of China (62472276); Science and Technology Project of the State Grid Corporation of China (5700-202321603A-3-2-ZN).
Data Availability: Kaynakta ayrı Data Availability Statement tespit edilmemiştir. Çalışma bir literature survey'dir ve kendi deney veri setini raporlamamaktadır.
Competing Interests: Ayrı competing-interests declaration tespit edilmemiştir.
CRediT / Author Contributions: Ayrı CRediT veya author-contribution statement tespit edilmemiştir.
Systematic-review reproducibility eksikleri: Exact database listesi, complete search strings, reviewer count/inter-rater agreement, review-protocol registration ve formal study-quality/risk-of-bias scoring procedure kaynak PDF'de raporlanmamaktadır.
Incident data sınırı: Loss değerleri yaklaşık order of magnitude amacıyla verilmiştir. Recent 2025–2026 public incident reports retained 246 academic-study count'una dahil değildir.
Görsel yeniden inşa: Kaynak Figure 1'in layered/cross-domain ilişkisi, Figure 3'ün exact corpus-selection sayıları ve Section 7/Figure 7'nin cross-domain claim mantığı bağımsız inline SVG'lerle yeniden kurulmuştur. Özgün publisher figure kompozisyonları kullanılmamıştır.
Temel yorum sınırı: Bu survey representative studies ve incidents üzerinden literature synthesis yapmaktadır; savunmaları ortak experimental benchmark altında yeniden test etmemekte ve yeni attack/defense performance metric üretmemektedir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir