


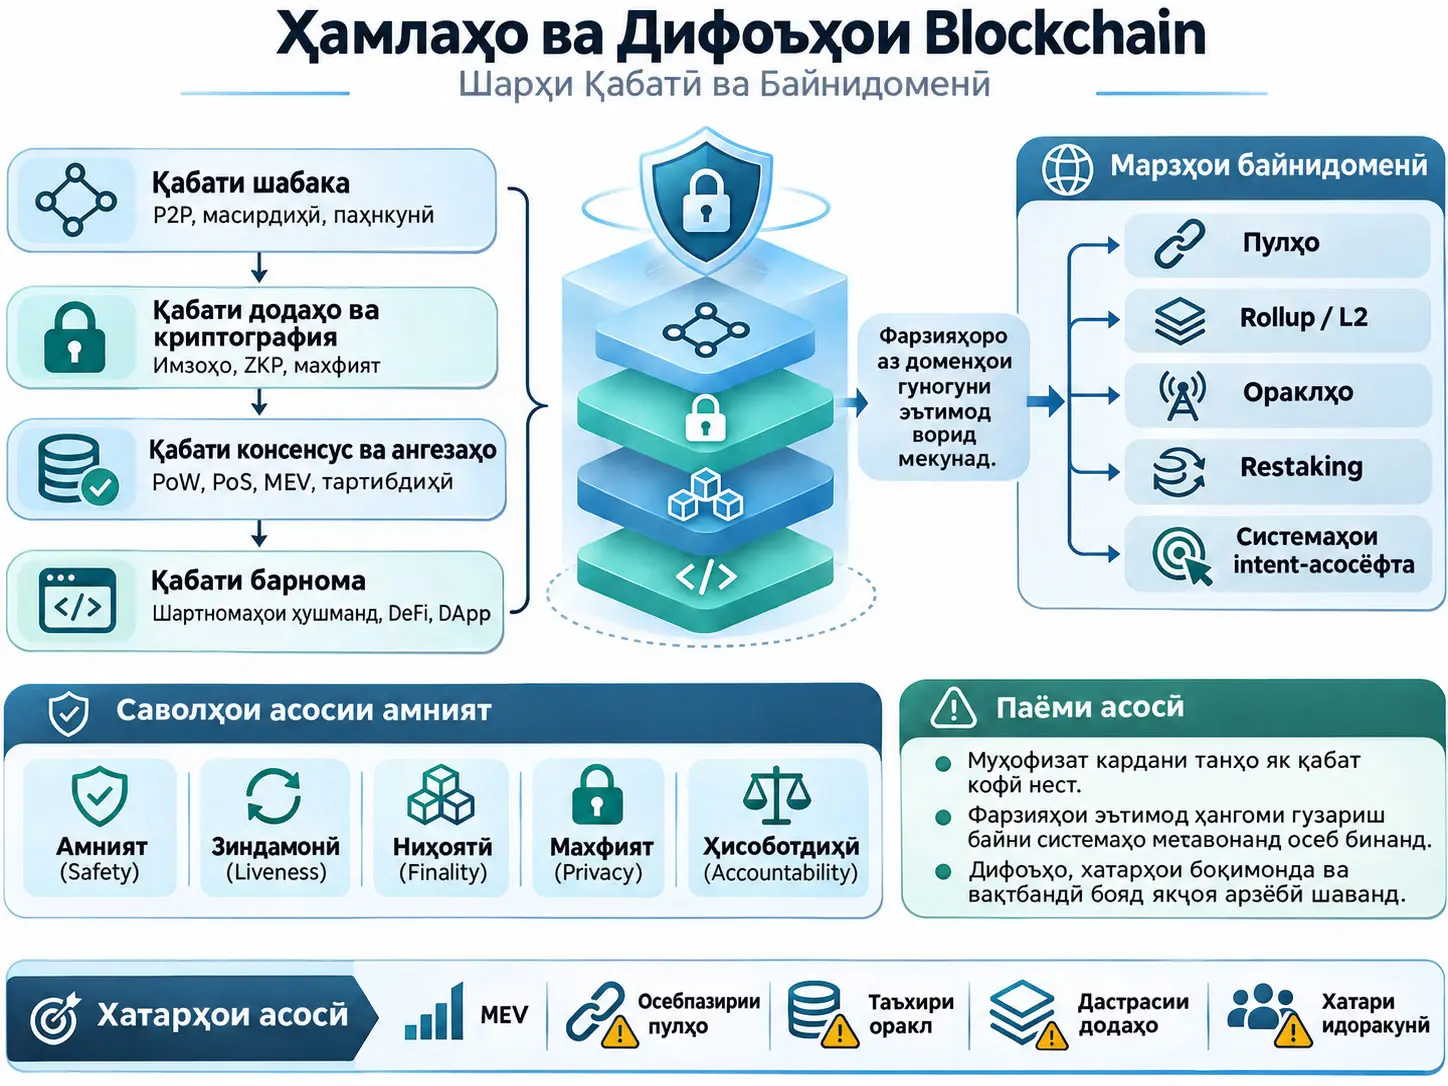
Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey, як таҳқиқоти survey мебошад, ки ҳамлаҳо, дифоъҳо ва фарзияҳои эътимодро дар адабиёти амнияти blockchain ва Web3-и муосир тавассути чор қабати меъморӣ ва cross-domain trust boundaries ба таври низомманд тасниф мекунад. Муаллифон бо раванди интихобе, ки дастурҳои PRISMA-ро пайгирӣ мекунад, аз адабиёт то июни 2026 246 кори академиро ҳамчун retained corpus муайян кардаанд; ҳамлаҳоро дар қабатҳои Network, Data & Cryptographic, Consensus & Incentive ва Application баррасӣ намуда, сипас таҳлил кардаанд, ки дар системаҳои монанди bridge, rollup, oracle, intent ва restaking фарзияи эътимод дар як domain чӣ гуна дар domain-и дигар ба натиҷаи иқтисодӣ ё аз нигоҳи амният муҳим табдил меёбад. Хулосаи асосии таҳқиқот ин аст, ки амнияти Web3-и муосирро танҳо бо муҳофизати хатогиҳои ҷудогонаи код ё як қабати протокол шарҳ додан мумкин нест: фарзияҳои амниятӣ байни қабатҳо ва trust domain-ҳо интиқол меёбанд ва вақте кафолате, ки дар сатҳи маҳаллӣ дуруст аст, аз ҷониби системаи дигар бо маънои қавитар тафсир мешавад, сатҳи нави ҳамла пайдо шуда метавонад. Ин таҳқиқот иҷроиши таҷрибавии алгоритми нави ошкорсозии ҳамларо чен намекунад; балки таҳқиқоти мавҷуда ва намунаҳои incident-ро дар чаҳорчӯбаи муқоисавии амният синтез мекунад.
Чор қабати асосии Survey чунинанд: Network Layer, пайвастшавии P2P-и node-ҳои blockchain, routing ва паҳншавии маълумотро; Data & Cryptographic Layer, ledger state, signature, authenticated data structures, zero-knowledge proofs ва privacy primitives-ро; Consensus & Incentive Layer, PoW/PoS/BFT agreement, validator/miner incentives, transaction ordering ва масъалаҳои Maximal Extractable Value (MEV)-ро; Application Layer бошад smart contract, DeFi, DApp frontend ва хавфҳои financial-logic-ро дар бар мегирад. Cross-domain boundary нуқтаест, ки дар он протокол claim-и тавлидшуда аз ҷониби trust model-и дигарро қабул карда, бар асоси он state-и худро тағйир медиҳад.
Муаллифон амниятро танҳо ба шакли “ҳамла шуд ё нашуд” арзёбӣ намекунанд. Дар тамоми Survey safety, liveness, finality, privacy ва accountability ҳамчун панҷ invariant-и амниятии байниқабатӣ истифода мешаванд. Ғайр аз он ки кадом invariant-ро дифоъ қавӣ мекунад, инчунин баррасӣ мешавад, ки кадом deployment assumption-ро боз мегузорад. Масалан, private relay метавонад mempool visibility-ро коҳиш диҳад, аммо дар block construction марказонидан эҷод кунад; ZK bridge метавонад relayer trust-ро коҳиш диҳад, аммо хавфи proof-system implementation-ро зиёд кунад; rollup ҳангоми баланд кардани scalability метавонад ба фарзияҳои data availability, challenge window, sequencer ва verifier correctness вобаста бимонад.
Дар манбаъ cross-domain failure mode-ҳо зери 13 унвон ҷамъбаст шудаанд: validation asymmetry, finality mismatch, timing mismatch, semantic mismatch, replay/domain-separation failure, data-availability gap, sequencer/relayer centralization, oracle-source correlation, accounting/solvency mismatch, liquidity/routing mismatch, governance mismatch, incentive mismatch ва shared-security overload. Ин failure mode-ҳо якдигарро истисно намекунанд. Як incident-и воқеии bridge ё DeFi метавонад ҳамзамон чанд фарзияи эътимодро вайрон кунад.
Паёми асосии оянданигари таҳқиқот низ танҳо сохтани scanner-и пурқувваттар нест. Муаллифон таъкид мекунанд, ки бояд чен карда шавад, ки дифоъҳо сари вақт кор мекунанд ё не. Alarm-и дурусте, ки баъд аз settlement ё finality мерасад, метавонад барои forensics арзишманд бошад, аммо шояд аз талафот пешгирӣ накунад. Аз ин рӯ пешниҳод мешавад, ки стандартҳои ояндаи арзёбӣ инчунин detection time, response time, required privileges, capital assumptions, replayability, market state ва ин ки mitigation зери congestion ҳам кор мекунад ё не, гузориш диҳанд.
Масъалае, ки таҳқиқот барои ҳалли он кӯшиш мекунад
Дар давраҳои аввали амнияти blockchain сатҳи ҳамла бештар бо масъалаҳои асосии протокол, аз ҷумла пайвастҳои P2P, mining, consensus safety ва double-spending вобаста буд. Бо рушди платформаҳои smart contract, молияи ғайримарказӣ, системаҳои Layer-2, cross-chain bridge-ҳо, oracle-ҳо ва бозорҳои MEV масъалаи амният мураккабтар гардид.
Як implementation bug-и хурд дар smart contract метавонад мустақиман ба талафоти молиявӣ табдил ёбад. Муҳимтар аз ин, ҳатто агар хатои классикии код набошад, як система метавонад кафолати амниятии системаи дигарро нодуруст тафсир кунад. Масалан, дар source chain сатҳи муайяни confirmation кофӣ дониста шавад, аммо destination chain ин ҳолатро ҳамчун finality-и пурраи иқтисодӣ тафсир кунад. Дар ин ҳолат масъала танҳо як contract bug нест, балки assumption mismatch байни ду trust model мебошад.
Аз ин рӯ саволи асосии ташкилии Survey танҳо “кадом ҳамла вуҷуд дорад?” нест. Муаллифон саволи умумитар медиҳанд:
Кадом фарзия ноком шуд ва боз кӣ ё кадом система ба ин фарзия вобаста буд?
Ин савол имкон медиҳад фаҳмида шавад, ки ҳамлаҳо чӣ гуна ба қабатҳои дигар ва trust domain-ҳои дигар паҳн мешаванд.
Хатои Фарзияи Cross-Domain дар Амнияти Blockchain Чист?
Хатои фарзияи cross-domain ҳолатест, ки система state, нарх, finality, proof, message ё authorization-и гирифташуда аз trust domain-и дигарро ҳамчун кафолати амниятии қавитар аз он чизе истифода мебарад, ки системаи манбаъ воқеан кафолат медиҳад; дар системаҳои bridge, rollup ва oracle, вақте claim-и дар сатҳи маҳаллӣ дуруст ба натиҷаи бузургтаре монанди asset release, liquidation ё state transition дар domain-и дигар пайваст мешавад, ин фарқ метавонад ба осебпазирии амниятӣ табдил ёбад.
Холигӣ дар адабиёт
Муаллифон дар survey-ҳои пешинаи blockchain-security ва корҳои Systematization of Knowledge (SoK) се холигии асосиро муайян мекунанд:
- Фарогирии кӯҳнашуда: Корҳое, ки ба амнияти network ва consensus-и Bitcoin-era тамаркуз мекунанд, метавонанд DeFi, oracle, Layer-2 ва сохторҳои modular Web3-ро ба таври кофӣ фаро нагиранд.
- Siloed analysis: Вақте Solidity vulnerability, network attack, consensus incentive ё MEV алоҳида баррасӣ мешаванд, таркиби байниқабатии ҳамлаҳои муосир метавонад ноаён монад.
- Uneven evidence: Истифодаи таҳқиқоти пухтаи peer-reviewed ва preprint-ҳое, ки ҳанӯз тасдиқи маҳдуд доранд, гӯё дар як сатҳи далел бошанд, метавонад ҳудуди таҳқиқотро норавшан кунад.
Чор саволи таҳқиқотии Survey
| Код | Саволи таҳқиқот | Фарогирии манбаъ |
|---|---|---|
| RQ1 | Сатҳҳои асосии ҳамла дар ҳар қабати меъморӣ кадомҳоянд? | Бахш 3–6 |
| RQ2 | Оё дифоъҳо root cause ва фарзияи нокомро воқеан бартараф мекунанд ё танҳо exploit-и маълумро манъ мекунанд? | Бахш 3–8 |
| RQ3 | Фарзияҳои амниятии маҳаллӣ ҳангоми якҷо шудани протоколҳо чӣ гуна ноком мешаванд? | Бахш 7 |
| RQ4 | Барои системаҳои насли нави Web3 кадом масъалаҳои амниятӣ ҳанӯз ҳал нашудаанд? | Бахш 8 |
Меъмории амниятии чорқабата
Панҷ invariant-и амниятии байниқабатӣ
| Invariant | Маънои техникӣ | Чаро байни қабатҳо муҳим аст? |
|---|---|---|
| Safety | Иштирокчиёни росткор history-и зиддиятнок ё state transition-и нодурустро қабул накунанд. | Consensus safety метавонад ба network message delivery ва application validation rules низ вобаста бошад. |
| Liveness | Амалиёти дуруст дар ниҳоят ба система дохил шуда finalized шуда тавонад. | Ҳатто агар Chain block тавлид карданро идома диҳад, агар actor-и муҳим censored шавад, аз нигоҳи application liveness боз ҳам ноком шуда метавонад. |
| Finality | Сатҳи эътимоде, ки дар он state-и қабулшуда дигар аз ҷиҳати иқтисодӣ ё cryptographic баргардонида намешавад. | Bridge ё rollup метавонад фарзияи finality-и domain-и дигарро ба қарори иқтисодии худ интиқол диҳад. |
| Privacy | Маълумоте бештар аз он чи барои public verification лозим аст, ошкор нашавад. | Ledger-level privacy метавонад тавассути network timing ё bridge flow боз вайрон шавад. |
| Accountability | Имкони муайян кардани рафтори нодуруст, нисбат додани он ба actor-и дахлдор ва дар ҳолати зарурӣ татбиқи чора. | Агар Evidence censored, дер ё аз ҷиҳати иқтисодӣ фиристоданаш ғайриимкон шавад, механизми accountability метавонад кор накунад. |
Чаро Finality Танҳо Мафҳуми Қабати Consensus Нест?
Гарчанде finality кафолати state мебошад, ки аз ҷониби consensus тавлид мешавад, вақте bridge, rollup, lending market ё application-и дигар онро ба қарорҳои иқтисодӣ монанди asset release, collateral acceptance ё withdrawal табдил медиҳад, finality ба интерфейси байниқабатӣ мубаддал мешавад; агар destination system finality-и қавитар аз он чи source domain воқеан таъмин мекунад, фарз кунад, хавфи reorganization, censorship ё insolvency ба вуҷуд меояд.
Се синфи асосии attacker capability
| Синф | Қобилият | Ҳадафи маъмулӣ |
|---|---|---|
| Network-Level Attacker | Botnet, Sybil node, routing influence, дар баъзе моделҳо назорати AS/ISP. | Node isolation, propagation delay, information asymmetry, partition. |
| Consensus-Level Attacker | Як қисми hash power, stake, proposer ё validator ваколатҳоро назорат мекунад. | Censorship, reordering, block withholding, strategic deviation, finality/liveness manipulation. |
| Application-Level Attacker | Метавонад account-и оддӣ, маълумоти transaction composition ва дар ҳолати зарурӣ capital/flash loan-и кӯтоҳмуддатро истифода барад. | Табдил додани code flaw ё economic-model gap мустақиман ба талафоти молиявӣ. |
Муаллифон таъкид мекунанд, ки ҳамлагарони воқеӣ статикӣ нестанд. Adaptive adversary метавонад liquidity, validator schedule, gas price, bridge queue, oracle update cadence ва governance timelock-ро назорат карда, арзонтарин равзанаи ҳамларо интихоб кунад. Аз ин рӯ на танҳо саволи “ҳамлагар чанд token дорад?”, балки market state ва timing низ қисми threat model мебошанд.
Қабати шабака: topology, routing ва истеъмоли захира
Network Layer инфрасохтори физикӣ/мантиқӣ мебошад, ки consensus state ва application transaction-ҳоро интиқол медиҳад. Тарҳи Permissionless P2P decentralization-ро таъмин мекунад, вале бинобар набудани global admission control ва authoritative routing validation ба topology manipulation осебпазир аст.
Eclipse attack, ҳадаф дорад пайвасти node-и мавриди назарро бо peer-ҳои росткор қатъ карда, онро ба network view-и таҳти назорати ҳамлагар ворид кунад. Ҳадаф метавонад delayed ё manipulated block маълумот гирад; ин метавонад ҳамлаҳои қабатҳои болоӣ монанди double-spending ё consensus manipulation-ро осон кунад.
BGP routing hijacking қабати поёнии Internet routing-ро ҳадаф мегирад. Ҳамлагар бе шикастани cryptography метавонад трафики blockchain-ро дер кунад ё баъзе network segment-ҳоро ҷудо намояд. Чунин таъхир метавонад дар бозии consensus боиси тақсимшавии самараноки қувваи global hash/stake гардад.
Deanonymization низ дар қабати network оғоз мешавад. Public transaction propagation метавонад имкон диҳад, ки байни IP ё network metadata ва transaction origin робита барқарор карда шавад. Механизмҳое мисли Dandelion ва Dandelion++ бо ҷудо кардани марҳилаҳои stem ва fluff propagation кӯшиш мекунанд ин робитаро душвортар созанд.
Resource exhaustion бошад аз DDoS-и оддӣ фарқ мекунад. Азбаски node-ҳои blockchain бояд як state transition-ҳоро тасдиқ кунанд, ҳамлагар метавонад аз номувофиқии байни арзиши fee/gas ва арзиши воқеии CPU, disk ё network истифода барад. Манбаъ таҳқиқотҳое мисли Broken Metre ва NURGLE-ро ҳамчун намунаи ин оилаи масъалаҳо меорад.
Хулосаи асосии Survey дар қабати network чунин аст: propagation latency-и миёна метрикаи кофии амният нест. Барои fraud prover, liquidation bot ё channel watchtower муҳим tail latency ва мавҷудияти роҳи росткори баромад дар равзанаи танги муайяни вақт мебошад.
Data & Cryptographic Layer: primitive-и қавӣ, deployment-и заиф
Ҳатто агар cryptographic primitive аз ҷиҳати назариявӣ бехатар бошад, implementation ё контексти истифода нодуруст бошад, амнияти blockchain метавонад вайрон шавад.
Signature malleability, масъалаи аввали Bitcoin мебошад, ки дар он transaction identifier бе вайрон кардани эътибори signature тағйир дода мешавад. Ин ҳолат метавонад ба протоколҳои болоӣ, ки пеш аз confirmation ба transaction hash такя мекунанд, таъсир расонад.
ECDSA nonce reuse ё тавлиди nonce-и пешгӯишаванда мисоли муҳимтар аст. Вақте шарти зарурии entropy дар signature-ҳои бо як secret-key сохташуда вайрон мешавад, private-key extraction имконпазир шуда метавонад. Хато дар ин ҷо дар математикаи elliptic-curve нест, балки дар тарзи deployment-и primitive аст.
Under-constrained zero-knowledge circuit, ҳолатест, ки ҳангоми табдили high-level program ба системаи proof як constraint-и зарурӣ гузошта намешавад. Verifier метавонад кор кунад ва proof cryptographically valid намояд; аммо агар circuit тамоми intended state-transition relation-ро enforce накунад, illegal witness боз ҳам қабул шуда метавонад.
Аз ин рӯ Survey на танҳо мепурсад “proof system sound аст?”, балки санҷиш мекунад, ки native implementation, circuit ва on-chain verifier дар бораи як state-transition relation мувофиқанд ё не.
Чаро Privacy танҳо пинҳон кардани суроға нест?
Blockchain address метавонад pseudonymous бошад, аммо ин мустақиман маънои anonymity-и қавиро надорад. Маълумотҳое мисли multi-input co-spend, change-address inference, timing, network metadata ва cross-ledger movement метавонанд барои пайваст кардани address cluster-ҳо бо entity-ҳои воқеӣ кумак кунанд.
Манбаъ байни cryptographic anonymity, ки дар ledger transcript-и идеалӣ таъмин мешавад, ва operational anonymity, ки network-и воқеӣ, exchange deposit, bridge exit, relayer ва рафтори корбарро дар бар мегирад, фарқ мегузорад. Ҳатто агар privacy-preserving primitive қавӣ бошад, workflow metadata метавонад anonymity set-ро хурд кунад.
Дар Survey парадигмаҳои гуногун мисли Dandelion/Dandelion++, CoinJoin, ring signatures, anonymous payment channels, ZK-SNARK, Bulletproofs, confidential transactions, private smart contracts, post-quantum ZKP ва hardware-assisted privacy муқоиса мешаванд. Ин технологияҳо setup, cost ва trust assumption-ҳои гуногун доранд; як privacy primitive metadata leakage-ро дар ҳамаи қабатҳо аз байн намебарад.
Consensus & Incentive Layer: аз ҳамлагари Byzantine то ҳамлагари иқтисодӣ
Модели классикии distributed-systems аксаран таҳлил мекунад, ки Byzantine actor availability ё consistency-ро вайрон мекунад. Дар муҳити Tokenized Web3 бошад validator, miner, builder ё sequencer метавонад стратегияро мувофиқи фоидаи иқтисодӣ тағйир диҳад.
Дар тарафи PoW ҳамлаҳои majority-control ҳамчун истиноди асосӣ боқӣ мемонанд, аммо манбаъ selfish mining, block withholding, bribery, fee sniping ва time-bandit-ро низ баррасӣ мекунад, ки ҳатто зери majority threshold метавонанд аз ҳавасмандии иқтисодӣ ба вуҷуд оянд.
Дар тарафи PoS long-range attack, equivocation/nothing-at-stake, randomness manipulation, balancing/bouncing attack, justification withholding ва liveness attack барин attack surfaces гуногун мавҷуданд. Коҳиш додани амният танҳо ба фоизи stake кофӣ нест; механизмҳое мисли attestation availability, fork-choice timing, checkpoint filtering ва proposer incentives низ муҳиманд.
MEV чист?
Maximal Extractable Value (MEV), қобилияти miner, validator, builder ё sequencer-ро барои гирифтани арзиши иқтисодӣ аз ҳуқуқи дохил кардан, хориҷ кардан ё тартиб додани transaction-ҳо дар block ифода мекунад. MEV масъалаи хоси байниқабатӣ мебошад, ки дар он ҳуқуқи consensus-layer ordering бо арзиши молиявии application-layer пайваст мешавад.
Масалан, вақте дар public mempool як DEX trade-и калон намоён мешавад, searcher метавонад кӯшиш кунад transaction-ҳои худро пеш ва пас аз он ҷойгир кунад. Ин рафтор memory-safety bug-и классикӣ нест; балки таркиби transaction-ordering right ва таъсири нархи AMM аст.
Манбаъ дифоъҳое мисли fair sequencing, threshold encryption, encrypted mempool ва Proposer-Builder Separation (PBS)-ро баррасӣ мекунад. Аммо ҳар дифоъ trade-off дорад. Private order flow метавонад gas-war ва public visibility-ро кам кунад, вале block construction-ро дар баъзе сохторҳои builder/relay мутамарказ созад. Threshold encryption метавонад proposer discretion-ро кам кунад, аммо latency ва cryptographic assumptions илова намояд.
Чаро Муваффақияти Як Дифоъ Фарзияҳои Боқимондаро Бартараф Намекунад?
Дифоъ метавонад invariant-и муайянро қавӣ кунад, вале ҳамзамон trust, timing, availability, governance ё implementation assumption-и нав эҷод намояд; аз ин рӯ survey пешниҳод мекунад, ки ҳар дифоъ на танҳо бо exploit-и пешгиришуда, балки бо хусусияти ҳифзшуда ва residual assumption-и боқимонда арзёбӣ шавад.
| Равиши дифоъ | Соҳаи қавишаванда | Фарзия / trade-off-и боқимонда |
|---|---|---|
| Dandelion / Dandelion++ | Transaction-source privacy | Topology ва timing metadata пурра нест намешавад; рафтори propagation тағйир меёбад. |
| SABRE | BGP/routing resilience | Relay architecture ва trusted-execution assumption илова шуда метавонанд. |
| ZK bridge | Коҳиши privileged relayer trust | Proof-system, circuit, verifier ва cross-language implementation correctness муҳимтар мегарданд. |
| Optimistic rollup fraud proof | Имкони эътироз ба invalid L2 state | Data availability, challenge-window timing, affordable L1 submission ва semantic agreement заруранд. |
| Encrypted mempool | Pre-trade visibility ва баъзе шаклҳои MEV | Latency, key management ва protocol complexity зиёд шуда метавонанд. |
| PBS | Ҷудо кардани block construction аз ҳуқуқи proposal | Дар builder, relay, private order flow ва бартарии simulation марказонидан ба вуҷуд омада метавонад. |
| Static analyzer / scanner | Code-level bug discovery | False positive, external state ва exploitability-и воқеӣ бояд алоҳида арзёбӣ шаванд. |
| Runtime monitor | Дахолати real-time барои deployed contract | Қарори maliciousness метавонад нодуруст бошад ё ваколати дахолат ба хавфи governance табдил ёбад. |
Application Layer: фарқи хатои код ва хатои мантиқи молиявӣ
Smart contract-ҳо метавонанд хатогиҳои барномасозии монанд ба ordinary software дошта бошанд; аммо кор кардан дар public adversarial scheduler ва нигоҳ доштани bearer assets, ки баргардониданашон душвор аст, хавфро зиёд мекунад.
Code-level vulnerability оила хатогиҳои техникӣ монанди reentrancy, arithmetic/gas error, мушкилоти permission/authority, proxy storage ва upgrade-ро дар бар мегирад.
Survey оилаи васеи tool-ҳоро аз symbolic execution то static analysis, model checking, Datalog reasoning, transaction-trace analysis, fuzzing, hybrid fuzzing ва таҳлили дастгиришудаи AI/GNN/LLM баррасӣ мекунад. Oyente, ZEUS, Securify, MadMax, teEther, Sereum, ContractFuzzer, sFuzz, Harvey, ConFuzzius, VerX, TXSPECTOR, SAILFISH, SCVHunter, GPTScan ва HOUSTON аз ҷумлаи намунаҳоянд.
Танқиди асосии муаллифон ин аст, ки танҳо дар benchmark warning-и зиёд тавлид кардан кофӣ нест. Барои audit usefulness-и воқеӣ tool бояд тавонад шарҳ диҳад:
- оё warning воқеан reachable аст ё не,
- кадом external state лозим аст,
- шартҳои liquidity ва gas,
- оё attack path аз ҷиҳати иқтисодӣ иҷрошаванда аст,
- оё auditor метавонад fix-и амалишаванда пешниҳод кунад
.
Чаро Flash loan худ аз худ vulnerability нест?
Flash loan primitive-и молиявиест, ки имкон медиҳад миқдори зиёди capital бе collateral дар як transaction қарз гирифта шуда, дар охири амалиёт баргардонда шавад. Хавфе, ки манбаъ баррасӣ мекунад, мавҷудияти flash loan нест; балки фарзияи пинҳонии протоколи дигар аст, ки “ин қадар capital дар вақти кӯтоҳ истифода шуда наметавонад”.
Дар financial-logic attack-и маъмул temporary liquidity метавонад spot price-ро дар AMM ё market-и камликвид тағйир диҳад; агар lending protocol-и дигар ин нархи манипулятсияшударо боэътимод қабул кунад, механизми liquidation ё borrowing метавонад сӯиистифода шавад.
Формулаи ҳосили доимии AMM чиро нишон медиҳад?
Манбаъ ҳамчун намунаи DeFi pricing curve робитаи constant-product-и зеринро медиҳад:
Формула чиро ифода мекунад? Дар модели содашудаи constant-product automated market maker кӯшиш мешавад ҳосили ду миқдори reserve пеш/пас аз амалиёт дар доираи баъзе фарзияҳои fee ва implementation доимӣ нигоҳ дошта шавад.
\(x\) reserve-и token-и якумро, \(y\) reserve-и token-и дуюмро, \(k\) бошад арзиши invariant-ро ифода мекунад.
Воҳид: \(x\) ва \(y\) дар воҳидҳои token-и худанд; \(k\) хусусияти ҳосили ин ду воҳидро дорад.
Нақши математикӣ: Каҷи nonlinear-и нархро эҷод мекунад, ки ҳангоми кам шудани як reserve афзоиши reserve-и дигарро талаб мекунад.
Маънои амниятӣ: Худи формула ҳамла нест. Хавф дар ҳолати rounding/truncation, token-standard incompatibility ё истифодаи spot price-и лаҳзавии AMM ҳамчун oracle-и ба manipulation тобовар аз ҷониби протоколҳои дигар ба вуҷуд меояд.
Frontend ва имзои корбар низ ҳудуди амният мебошанд
Survey танҳо ба smart contract bytecode тамаркуз намекунад. DApp frontend, wallet display ва signing workflow низ метавонанд сатҳи ҳамла бошанд. Ба корбар танҳо raw address ё method name нишон додан метавонад таъсири иқтисодии state transition-и воқеиро шарҳ надиҳад.
Манбаъ усулҳои маънодортари тасдиқи корбарро монанди transaction simulation, asset-delta summary, domain-bound approval, short-lived allowance, hardware-backed confirmation барои high-value action ва human-readable intent format баррасӣ мекунад.
Intent-based execution эътимодро ба куҷо мебарад?
Дар модели Intent корбар ба ҷойи exact transaction sequence натиҷаи дилхоҳро баён мекунад; solver метавонад route ва ҷузъиёти execution-ро интихоб кунад. Ин модел метавонад MEV exposure-и мустақими корбарро кам кунад, аммо эътимодро ба соҳаҳои нав монанди solver selection, private order flow, bridge settlement ва liquidity routing интиқол диҳад.
Ба гуфтаи Survey, solver receipt-и пухта бояд ҳадди ақал маълумотҳое монанди authorized outcome, solver identity/accountability handle, route, price bound, liquidity source, timeout, bridge/settlement dependency ва failure-compensation rule-ро дар бар гирад.
Чаро cross-chain bridge системаи хоси cross-domain аст?
Bridge маълумоти state ё asset-lock-ро аз source chain ба destination chain-и дорои consensus ва trust model-и дигар интиқол медиҳад. Дар модели соддаи lock-and-mint, asset дар source chain қулф мешавад; relayer/validator/light-client ё механизми proof ин рӯйдодро ба destination domain мерасонад; destination contract wrapped asset-и мувофиқро mint/release мекунад.
Масъалаи амниятӣ дар ин ҷо танҳо “relayer метавонад hack шавад” нест. Бояд якҷоя арзёбӣ шавад, ки destination chain чӣ қадар арзиш озод мекунад, source finality дар кадом сатҳ қабул мешавад, verifier ба кадом actor-ҳо эътимод мекунад, барои dispute чӣ қадар вақт ҳаст ва дар ҳолати фавқулода кадом механизми exit/pause кор мекунад.
Амнияти rollup: execution-и тезтар, фарзияҳои нави arbitration
Системаҳои Layer-2 бо ҷудо кардани execution аз L1 scalability медиҳанд. Аммо ҷудошавии execution ва settlement боз як cross-domain game эҷод мекунад.
Амнияти Optimistic rollup ба он вобаста аст, ки fraud proof воқеан ба L1 расонида шавад, challenge window кофӣ бошад, transaction data дастрас бошад ва L2 execution semantics бо L1 arbitration semantics мувофиқ бошанд.
ZK rollup метавонад бо истифодаи cryptographic validity proof ба ҷойи fraud proof баъзе фарзияҳоро кам кунад. Бо вуҷуди ин, circuit, prover, verifier, VM semantics ва upgrade path метавонанд implementation risks-и нав эҷод кунанд.
Яке аз мафҳумҳои муҳими Survey right to exit мебошад. Вақте Operator ноком мешавад, оё корбар метавонад бе sequencer cooperation state-ро тасдиқ кунад ва дороии худро хориҷ намояд? Агар Data availability набошад, fraud proof сохта нашавад, ZK transition мустақилона ҳисоб нашавад ё exit balance муайян карда нашавад.
Масъалаи Oracle: ворид кардани маълумоти nondeterministic-и ҷаҳон ба blockchain-и deterministic
Smart contract табиатан наметавонад asset price, обу ҳаво ё дигар ҳолатҳои физикӣ/маълумотии ҷаҳони берунаро мушоҳида кунад. Oracle ин state-и берунаро ба blockchain меорад.
Аз ин рӯ oracle танҳо data feed нест; он cross-domain interface мебошад, ки Web2 ё market trust model-ро ба deterministic Web3 state machine проексия мекунад.
Хавфҳои oracle инҳоянд:
- data-source pollution,
- BGP/DNS/API compromise,
- feed correlation,
- off-chain aggregation weakness,
- price-update lag,
- low-liquidity market manipulation
.
Median aggregation танҳо вақте қавӣ аст, ки feed-ҳо воқеан мустақил, саривақтӣ ва якҷоя manipulation карданашон душвор бошанд. Агар чанд oracle ба як exchange ё cloud infrastructure вобаста бошанд, гарчанде аз ҷиҳати шумора бисёрманбаъ намоянд, underlying failure mode метавонад як бошад.
Cross-layer synergistic attack
Ҳамлагари дорои қобилияти баланд метавонад ба як layer маҳдуд нашавад. Network congestion метавонад ба application timelock таъсир расонад; validator censorship liquidation bot-ро дер кунад; BGP isolation амнияти consensus-ро заиф созад; transaction ordering DeFi noninterference assumption-ро вайрон кунад.
Аз ин рӯ хулосаи асосии survey ин аст, ки механизмҳои time-sensitive дар қабати боло бояд connectivity ва inclusion guarantees-и қабати поёнро ошкоро модел кунанд.
Мафҳуми Security budget
Муаллифон пешниҳод мекунанд, ки дар системаҳои cross-domain imported claim на танҳо ҳамчун маълумот, балки бо як навъ security budget арзёбӣ шавад. Дар ин соҳаҳо ҳадди ақал маълумоти зерин бояд баррасӣ гардад:
| Соҳа | Саволи амниятии он |
|---|---|
| Maximum value released | Ҳангоми эътимод ба ин claim, ҳадди аксар чӣ қадар арзиши иқтисодӣ озод мешавад? |
| Finality depth assumed | Ба кадом сатҳи finality-и source state эътимод карда мешавад? |
| Trusted actors | Кадом actor-ҳо, мисли relayer, validator, oracle committee, sequencer ё admin key, муҳиманд? |
| Monitoring delay | То ошкор шудани Abnormality чӣ қадар таъхир таҳаммул мешавад? |
| Emergency action | Агар Claim баҳснок шавад, оё pause, rate limit, exit ё механизми дигари containment вуҷуд дорад? |
Ин равиш дар манбаъ формулаи ягонаи хавф нест, ки таҷрибавӣ тасдиқ шуда бошад; он чаҳорчӯбаи таҳлилиест, ки муаллифон барои cross-domain defense evaluation пешниҳод мекунанд.
Усул ва Натиҷаҳои Таҳқиқот
Интихоби адабиёт
Манбаъ мегӯяд, ки дар раванди systematic review дастурҳои PRISMA истифода шудаанд. Corpus то июни 2026 аз major digital libraries, official proceedings, arXiv ва IACR ePrint сохта шудааст; истилоҳҳои Web3 component монанди smart contracts, DeFi, cross-domain infrastructure, MEV, restaking ва intents бо истилоҳҳои adversarial-analysis ҳамҷоя гардида, тавассути seminal SoK/top-tier papers backward/forward snowballing анҷом дода шудааст.
Корҳо аз рӯи се нақши асосӣ арзёбӣ шудаанд:
- Муайян кардани system abstraction ё protocol mechanism-и нав.
- Нишон додани attack pattern, ки берун аз як deployment умумисозӣ мешавад.
- Пешниҳод кардани defense ё measurement method, ки фарзияҳояш бо системаҳои дигар муқоиса мешаванд.
Ҳисоботҳое, ки танҳо incident loss-ро тавсиф мекунанд ва reusable security pattern намесозанд, ба retained academic corpus ворид нашудаанд. Incident reports-и навтар бошад дар баъзе case table-ҳо ҳамчун empirical anchor истифода шудаанд.
Ҷараёни PRISMA-style corpus
Тақсимоти мавзӯии retained corpus
| Фарогирии асосӣ | Шумораи retained study | Самти асосии таҳлилӣ |
|---|---|---|
| Foundations and surveys | 20 | Ledger models, муқоисаи blockchain/database, core abstractions ва prior surveys. |
| Network and consensus | 99 | P2P topology, routing attacks, PoW/PoS safety, BFT, incentives ва MEV. |
| Cryptography and privacy | 38 | Anonymity, ZKP, threshold randomness ва post-quantum confidential transactions. |
| Smart contracts and DeFi | 73 | Static analysis, fuzzing, formal verification, flash loans ва economic exploits. |
| Cross-domain systems | 16 | Bridge, rollup, payment channel, oracle ва cross-layer attack composition. |
Ин синфҳо mutually exclusive primary-topic assignment мебошанд. Ҳатто агар як мақола ба чанд қабат дахл дошта бошад, дар омори corpus танҳо ба як синф, ки ба саҳми асосии техникиаш бештар мувофиқ аст, таъин шудааст. Ин интихоб double-counting-ро пешгирӣ мекунад, аммо мураккабии корҳои бисёрқабатаро ба як категорияи рақамӣ коҳиш медиҳад.
Тақсимоти Publication venue
Манбаъ дар Figure 4 барои retained corpus шумораҳои venue-и зеринро гузориш медиҳад:
| Гурӯҳи Venue | Шумораи таҳқиқот |
|---|---|
| IEEE S&P | 47 |
| ACM CCS | 37 |
| USENIX Security | 36 |
| NDSS | 31 |
| Preprints | 19 |
| Other | 76 |
Ин тақсимот нишон медиҳад, ки қисми муҳими адабиёт дар security conference-ҳои калон ҷамъ шудааст, аммо corpus инчунин таҳқиқоти software engineering, distributed systems, cryptography ва preprint-ро дар бар мегирад. Корҳои peer-reviewed бо соли расмии proceedings ва preprint-ҳо бо соли аввалини public-release сана гузошта шудаанд.
Синтези натиҷаҳои Network Layer
Network literature synthesis-и Survey се нуқтаи асосиро таъкид мекунад:
- Topology ва routing attack-ҳо ҳоло хуб модел ва чен карда мешаванд; дар муқобил deployment evidence-и peer-diversity policy-ҳо маҳдудтар аст.
- Resource-exhaustion attack-ҳо метавонанд номувофиқии байни abstract gas/fee pricing ва арзиши воқеии validator computation/storage/network-ро истифода баранд.
- Upper-layer protocol-ҳо аксар вақт фарзияи network liveness-ро бе ченкунӣ дубора истифода мебаранд.
Аз ин рӯ на танҳо average latency, балки tail events ва эҳтимоли аз даст додани narrow security window муҳим аст.
Синтези натиҷаҳои Cryptography & Privacy
Манбаъ бар он аст, ки cryptographic literature дар primitive design қавӣ, аммо дар deployed workflow осебпазиртар аст. Нокомиҳо бештар дар чунин ҳолатҳо пайдо мешаванд:
- nonce reuse,
- ZK circuit constraint-и нопурра,
- verifier upgrade,
- фарқи implementation encoding,
- metadata leakage, ки аз network ё рафтори корбар пайдо мешавад
ва монанди инҳо дар холигии байни primitive ва deployment-и воқеӣ ба вуҷуд меоянд.
Синтези натиҷаҳои Consensus & Incentive
Consensus literature се attack surface-и васеъро нишон медиҳад:
- Resource-threshold attacks: majority control ва ҳудудҳои классикии safety/liveness.
- Incentive attacks: protocol deviation бо ангезаи иқтисодӣ бе majority control.
- Ordering attacks: пайваст шудани ҳуқуқи transaction inclusion/reordering бо application-layer value.
Тибқи манбаъ, deployment evidence барои bounds-и классикии PoW/PoS ва MEV measurement қавитар аст; evidence-и дарозмуддат дар бораи restaking risk, PBS centralization ва чӣ гуна application finality-ро тафсир мекунад, маҳдудтар мебошад.
Синтези натиҷаҳои Application Layer
Application attacks ба ду синфи асосӣ ҷудо мешаванд:
Code-level bugs: reentrancy, arithmetic, permission, gas, proxy/storage ва дигар implementation issues. Онҳо дар scanner, symbolic execution ва fuzzing literature нисбатан хуб фаро гирифта шудаанд; аммо exploitability evidence-и воқеӣ барои ҳар warning яксон қавӣ нест.
Financial-logic attacks: ба шароити беруна монанди market state, oracle timing, governance power, liquidity ва transaction ordering вобастаанд. Як bytecode метавонад дар як market state бехатар ва дар state-и дигар exploitable бошад.
Ба гуфтаи Survey, қабати норасидаи evaluation economic feasibility аст. Tool бояд ба ҷойи танҳо додани vulnerability label инчунин liquidity, gas, ordering ва cross-protocol state-и лозим барои exploit-ро шарҳ диҳад.
Cross-domain failure mode-ҳо
| Failure mode | Контексти маъмулӣ | Натиҷаи амниятӣ |
|---|---|---|
| Validation asymmetry | Bridge, rollup, light client | Verifier-и заиф метавонад дар domain-и дигар бар asset/state-и дорои арзиши баланд назорат ба даст орад. |
| Finality mismatch | Cross-chain bridge, L2→L1 settlement | Destination метавонад state-ро пеш аз он ки source аз ҷиҳати иқтисодӣ final шавад, қабул кунад. |
| Timing mismatch | Channel, optimistic rollup, oracle | Response-и росткор метавонад баъд аз deadline-и иқтисодӣ расад. |
| Semantic mismatch | Cross-chain message, VM variant, fraud proof | Ду domain метавонанд як state transition-ро ба таври гуногун тафсир кунанд. |
| Replay / domain-separation failure | Bridge ва signature-based messaging | Message-и valid дар як context метавонад дар context-и дигар дубора истифода шавад. |
| Data-availability gap | Rollup, bridge, fraud proof | Evidence-и лозим барои эътироз ба invalid state метавонад дастрас набошад. |
| Sequencer / relayer centralization | Rollup ва externally verified bridge | Privileged operator метавонад message-ро censor, delay, reorder ё selectively relay кунад. |
| Oracle-source correlation | Lending, derivative, liquidation | Feed-ҳои nominally independent метавонанд аз як data/infrastructure failure якҷоя таъсир гиранд. |
| Accounting / solvency mismatch | Lock-and-mint bridge, wrapped asset, stablecoin | Synthetic claims метавонанд аз collateral/reserve-и воқеӣ зиёд шаванд. |
| Liquidity / routing mismatch | Cross-chain swap, payment channel, cross-rollup route | Дар ҳоле ки як қисми multi-domain transaction иҷро мешавад, қисми дигар метавонад illiquid ё ноком гардад. |
| Governance mismatch | Upgradeable bridge, oracle network, L2 admin keys | Emergency control дар як domain метавонад дар domain-и дигар ба ваколати пинҳонӣ табдил ёбад. |
| Incentive mismatch | MEV market, bridge validator, oracle committee | Rational actor метавонад аз expected role хориҷ шуда фоидаи бештар ба даст орад. |
| Shared-security overload | Restaking, AVS, liquid-restaking derivative | Slashing/liquidity shock дар як хидмат метавонад тавассути operator ва collateral-и муштарак паҳн шавад. |
Ҷадвалҳои Incident чӣ гуна тафсир шаванд?
Манбаъ Table 7 17 мисолро, аз ҷумла The DAO, Parity, bZx, Harvest Finance, Cream Finance, Poly Network, Wormhole, Ronin, Nomad, Beanstalk, Mango Markets, Terra/UST, Euler Finance, Curve/Vyper pools ва incident-ҳои навтарро ба reusable root cause-ҳо мепайвандад.
Огоҳии худи манбаъ муҳим аст: loss values нишондиҳандаҳои тақрибии order-of-magnitude мебошанд. Сатрҳои 2025–2026 ба public incident reports такя мекунанд ва ба шумораи retained academic study дохил намешаванд. Аз ин рӯ ҷадвали incident сабти дақиқи accounting-и талафоти молиявӣ ё protocol ranking нест.
Ҳашт масъалаи кушода барои оянда
| Масъалаи кушода | Камбудие, ки манбаъ таъкид мекунад |
|---|---|
| Истифодаи дуҷонибаи LLM-ҳо дар амнияти Web3 | Қабати evidence, ки натиҷаи AI-ро ба symbolic query, fuzz target, transaction replay ё human-checkable proof obligation табдил диҳад, намерасад. |
| Post-quantum migration | Dormant key-ҳо, signature-ҳои кӯҳна, bridge/light-client compatibility, арзиши баланди signature ва фарзияҳои curve-specific contract. |
| Compositional DeFi security | Модели interface/risk, ки liquidity, price ва ordering state-и тағйирёбанда бо Atomic execution-ро дар як модел шарҳ диҳад, кофӣ нест. |
| Restaking risk containment | Моделсозии AVS blast radius, correlated operators/slashing, leverage ва collateral spillover. |
| Intent-centric security | Solver receipt бояд маълумотҳои route, price, liquidity, timeout, settlement dependency ва failure compensation-ро ба ҳам пайвандад. |
| Compliance-compatible privacy | Кӣ дархости Selective disclosure-ро иҷозат медиҳад ва чӣ гуна онро бе сохтани reusable surveillance key маҳдуд кардан мумкин аст. |
| Hardware-assisted Web3 security | User exit ҳангоми баҳснок будани TEE vendor trust, attestation freshness, rollback, side channel ва hardware root. |
| Reproducibility / datasets / evaluation | Набудани context монанди private order flow, off-chain logs, market state, failed attempts ва time-to-action дар benchmark-ҳо. |
Натиҷаҳое, ки Survey дастгирӣ мекунад
- Масъалаҳои муосири амнияти blockchain/Web3-ро танҳо бо рӯйхатҳои якқабатаи vulnerability кофӣ шарҳ додан мумкин нест.
- Corpus-и 246-корӣ таҳқиқоти амниятии network, cryptography, consensus, application ва cross-domain-ро дар як чаҳорчӯба синтез мекунад.
- Фарзияҳои амниятӣ ҳангоми гузаштан аз ҳудудҳои layer ва trust-domain метавонанд ба натиҷаҳои иқтисодии қавитар табдил ёбанд.
- Дар арзёбии Defense residual assumptions ва operational trade-off-ҳо бояд намоён гарданд.
- Муҳим на танҳо дуруст будани Detection, балки пеш аз settlement/finality расидани он низ мебошад.
- Хусусиятҳое монанди network liveness, oracle timeliness, finality, data availability ва liquidity метавонанд мустақиман ба амнияти application интиқол ёбанд.
- Муваффақияти smart-contract scanner бо exploitability-и воқеӣ ё economic feasibility як мафҳум нест.
- Дар системаҳои cross-domain failure containment, rate limit, exit route, value-at-risk ва governance path бояд ошкоро модел шаванд.
Натиҷаҳое, ки Survey дастгирӣ намекунад
- Нишон дода нашудааст, ки blockchain-и муайян аз дигарҳо ҳатман бехатартар аст.
- Нишон дода нашудааст, ки як defense architecture ҳамаи 13 cross-domain failure mode-ро нест мекунад.
- Исбот нашудааст, ки 246 мақола тамоми адабиёти blockchain-security-ро пурра фаро мегиранд.
- Ҳамаи representative defense-ҳои Survey зери benchmark-и умумӣ аз нав санҷида нашудаанд.
- Рақамҳои incident loss рақамҳои дақиқи audit/accounting нестанд.
- Warning-и зиёд тавлид кардани scanner маънои онро надорад, ки exploit-и воқеиро бо дақиқии баланд меёбад.
- Истифодаи ZK bridge ё rollup-ро худкор бехатар намекунад.
- Дар decentralized oracle зиёд будани feed маънои онро надорад, ки feed-ҳо воқеан мустақиланд.
- Истифодаи TEE residual hardware trust-ро нест намекунад.
- Тавлиди шарҳи vulnerability аз ҷониби LLM маънои executable ё exploit evidence-и тасдиқшуда будани онро надорад.
Маҳдудиятҳои методологӣ
Search reproducibility: Манбаъ major digital libraries ва мавзӯъҳои search-query-ро шарҳ медиҳад, аммо PDF рӯйхати пурраи database ва exact query string-ҳоро гузориш намекунад.
Reviewer procedure: Шумораи independent reviewer, duplicate screening arrangement ё inter-rater agreement гузориш нашудааст.
Protocol registration: Маълумоти ҷудогонаи systematic-review protocol registration гузориш нашудааст.
Quality scoring: Барои ҳар retained study ҷадвали стандартии formal risk-of-bias ё quality-score дода нашудааст. Манбаъ ибораи “high-quality studies”-ро истифода мекунад, аммо як холгузории ягонаи миқдориро муайян намекунад.
Primary-topic assignment: Азбаски кори multi-layer зери як primary category ҳисоб шудааст, омори corpus метавонад тамоми хусусияти cross-layer-ро ба таври миқдорӣ нишон надиҳад.
Evidence heterogeneity: Corpus корҳои peer-reviewed conference/journal ва preprint-ҳоро дар бар мегирад. Гарчанде муаллифон санаҳоро ҷудо мекунанд, evidence maturity баробар нест.
Incident evidence: Бахусус қисми намунаҳои 2025–2026 public incident reports мебошанд; дохил нашудани онҳо ба шумораи retained academic corpus ин маҳдудиятро кам мекунад, аммо барои case-table interpretation пухтагии манбаъ ҳанӯз муҳим аст.
Rapidly changing ecosystem: Азбаски протоколҳои Web3, MEV infrastructure, bridge design, L2 architecture ва AI-assisted auditing зуд тағйир меёбанд, corpus snapshot-и июни 2026 таҳаввулоти баъдиро худкор фаро намегирад.
Бехатартарин хулосаи илмӣ
Қавитарин саҳми ин survey аз он иборат аст, ки амнияти blockchain-ро аз “рӯйхати bug-ҳои як contract” ё “рӯйхати ҳамлаҳои consensus” берун оварда, чӣ гуна фарзияҳо дар тӯли protocol stack ва trust domain-ҳо интиқол меёбанд ҳамчун масъалаи compositional-security бозчорчӯба мекунад.
Барои он ки дифоъ воқеан қавӣ бошад, танҳо attack primitive-ро манъ кардан кофӣ нест; бояд нишон диҳад, ки invariant-и дахлдори safety, liveness, finality, privacy ё accountability-ро дар кадом шартҳо муҳофизат мекунад, кадом residual assumption-ро боқӣ мегузорад ва оё response пеш аз он мерасад, ки натиҷаи иқтисодӣ irreversible гардад.
Ёддошт оид ба Манбаъ ва Усул
Унвони аслӣ: Blockchain Attacks and Defenses: A Layered and Cross-Domain Survey
Унвони нашри туркӣ: Ҳамлаҳо ва Дифоъҳои Blockchain: Шарҳи Қабатӣ ва Байнидоменӣ
Муаллифон: Junjie Hu; Na Ruan.
Тартиби муаллифон: Тартиби дар PDF-и манбаъ буда айнан нигоҳ дошта шудааст.
Муассиса: School of Computer Science, Shanghai Jiao Tong University, Shanghai, China.
Junjie Hu e-mail: nakamoto@sjtu.edu.cn
Na Ruan e-mail: naruan@sjtu.edu.cn
Corresponding author: Дар PDF-и манбаъ аломати мушаххаси corresponding-author гузориш нашудааст.
Саҳми баробар: Дар манбаъ изҳороти муаллифи якуми баробар/саҳми баробар муайян нашудааст.
Платформа: arXiv.
ArXiv: arXiv:2607.06593v1 [cs.CR].
Сана: 6 июли 2026.
Шакли ArXiv DOI: 10.48550/arXiv.2607.06593.
Пайванди расмӣ: https://arxiv.org/abs/2607.06593
ACM DOI дар дохили PDF: 10.1145/nnnnnnn.nnnnnnn. Ин ошкоро дар шакли placeholder аст ва набояд ҳамчун publisher DOI-и воқеӣ истифода шавад.
Маҷалла / конфронс: Дар версияи баррасишуда маълумоти тасдиқшудаи final journal/conference publication вуҷуд надорад. PDF ACM-style template ва permissions block дорад; ин ҳолат худ аз худ далели peer-reviewed ACM version of record нест.
Навъи манбаъ: Systematic survey / literature review / Web3 security synthesis.
Ҳолати peer review: Барои версияи баррасишудаи arXiv v1 preprint peer-reviewed version of record тасдиқ нашудааст.
Ёддошти иҷозатнома / ҳуқуқи муаллиф: PDF ACM-style copyright/permissions statement дорад, ки ба нусхабардории муайян барои истифодаи шахсӣ ё синфӣ иҷозат медиҳад ва барои дигар шаклҳои истифодаи дубора ба раванди ACM permission ишора мекунад. Азбаски exact иҷозатномаи кушодаи истифодаи дубора тасдиқ нашудааст, шаклҳои манбаъ мустақиман нусхабардорӣ нашудаанд.
Равиши Systematic review: Манбаъ мегӯяд, ки PRISMA guidelines-ро пайгирӣ мекунад.
Санаи навсозии Corpus: То июни 2026.
Ҳавзи манбаъ: Major digital libraries, official proceedings, arXiv ва IACR ePrint; сипас backward ва forward snowballing.
Сабтҳои аввалия: 1.372.
Баъд аз Deduplication: 1.081.
Баъд аз Title/abstract screening: 402.
Full-text / included academic studies: 246.
Full-text exclusions: weak validation/technical depth 45; non-security scalability/economics 40; incident reports-и бе reusable pattern 36; incomplete/inaccessible artifacts 18; superseded аз ҷониби stronger version 17.
Academic topic distribution: foundations/surveys 20; network/consensus 99; cryptography/privacy 38; smart contracts/DeFi 73; cross-domain systems 16.
Primary-topic coding: Categories mutually exclusive мебошанд; multi-layer papers ба категорияи мувофиқтарини primary technical contribution таъин шудаанд.
Саволҳои асосии таҳқиқот: layer-specific attack surfaces; defense root cause/trade-offs; local assumption failure зери composition; next-generation Web3 open problems.
Қабатҳои асосии меъморӣ: Network; Data & Cryptographic; Consensus & Incentive; Application.
Cross-domain boundary: Interface-е, ки дар он claim-и гирифташуда аз trust model-и дигар дар domain-и нав ба state change табдил меёбад.
Security invariants: safety, liveness, finality, privacy, accountability.
Attacker classes: network-level, consensus-level, application-level; инчунин adaptive attacker метавонад market state ва timing-ро ба назар гирад.
Cross-domain failure modes: validation asymmetry; finality mismatch; timing mismatch; semantic mismatch; replay/domain-separation failure; data-availability gap; sequencer/relayer centralization; oracle-source correlation; accounting/solvency mismatch; liquidity/routing mismatch; governance mismatch; incentive mismatch; shared-security overload.
Open challenges: LLM/Web3 security; post-quantum migration; compositional DeFi; restaking containment; intent-centric security; compliance-compatible privacy; hardware-assisted Web3; reproducibility/evaluation standards.
Маблағгузорӣ: National Key R&D Program of China (2023YFB2704700); National Natural Science Foundation of China (62472276); Science and Technology Project of the State Grid Corporation of China (5700-202321603A-3-2-ZN).
Data Availability: Дар манбаъ Data Availability Statement-и алоҳида муайян нашудааст. Таҳқиқот literature survey мебошад ва data set-и таҷрибавии худро гузориш намекунад.
Competing Interests: Competing-interests declaration-и алоҳида муайян нашудааст.
CRediT / Author Contributions: CRediT ё author-contribution statement-и алоҳида муайян нашудааст.
Камбудиҳои systematic-review reproducibility: Exact database list, complete search strings, reviewer count/inter-rater agreement, review-protocol registration ва formal study-quality/risk-of-bias scoring procedure дар PDF-и манбаъ гузориш нашудаанд.
Ҳудуди incident data: Loss values барои нишон додани order of magnitude тақрибан оварда шудаанд. Recent 2025–2026 public incident reports ба retained 246 academic-study count дохил нестанд.
Бозсозии визуалӣ: Робитаи layered/cross-domain-и Figure 1-и манбаъ, exact corpus-selection numbers-и Figure 3 ва мантиқи cross-domain claim-и Section 7/Figure 7 бо inline SVG-ҳои мустақил аз нав сохта шудаанд. Композитсияҳои аслии publisher figure истифода нашудаанд.
Ҳудуди асосии тафсир: Ин survey тавассути representative studies ва incidents literature synthesis анҷом медиҳад; дифоъҳоро зери experimental benchmark-и умумӣ аз нав намесанҷад ва attack/defense performance metric-и нав тавлид намекунад.
Шарҳ гузоред
Нишонии почтаи электронии шумо нашр намешавад. Майдонҳои ҳатмӣ бо * нишон дода шудаанд