


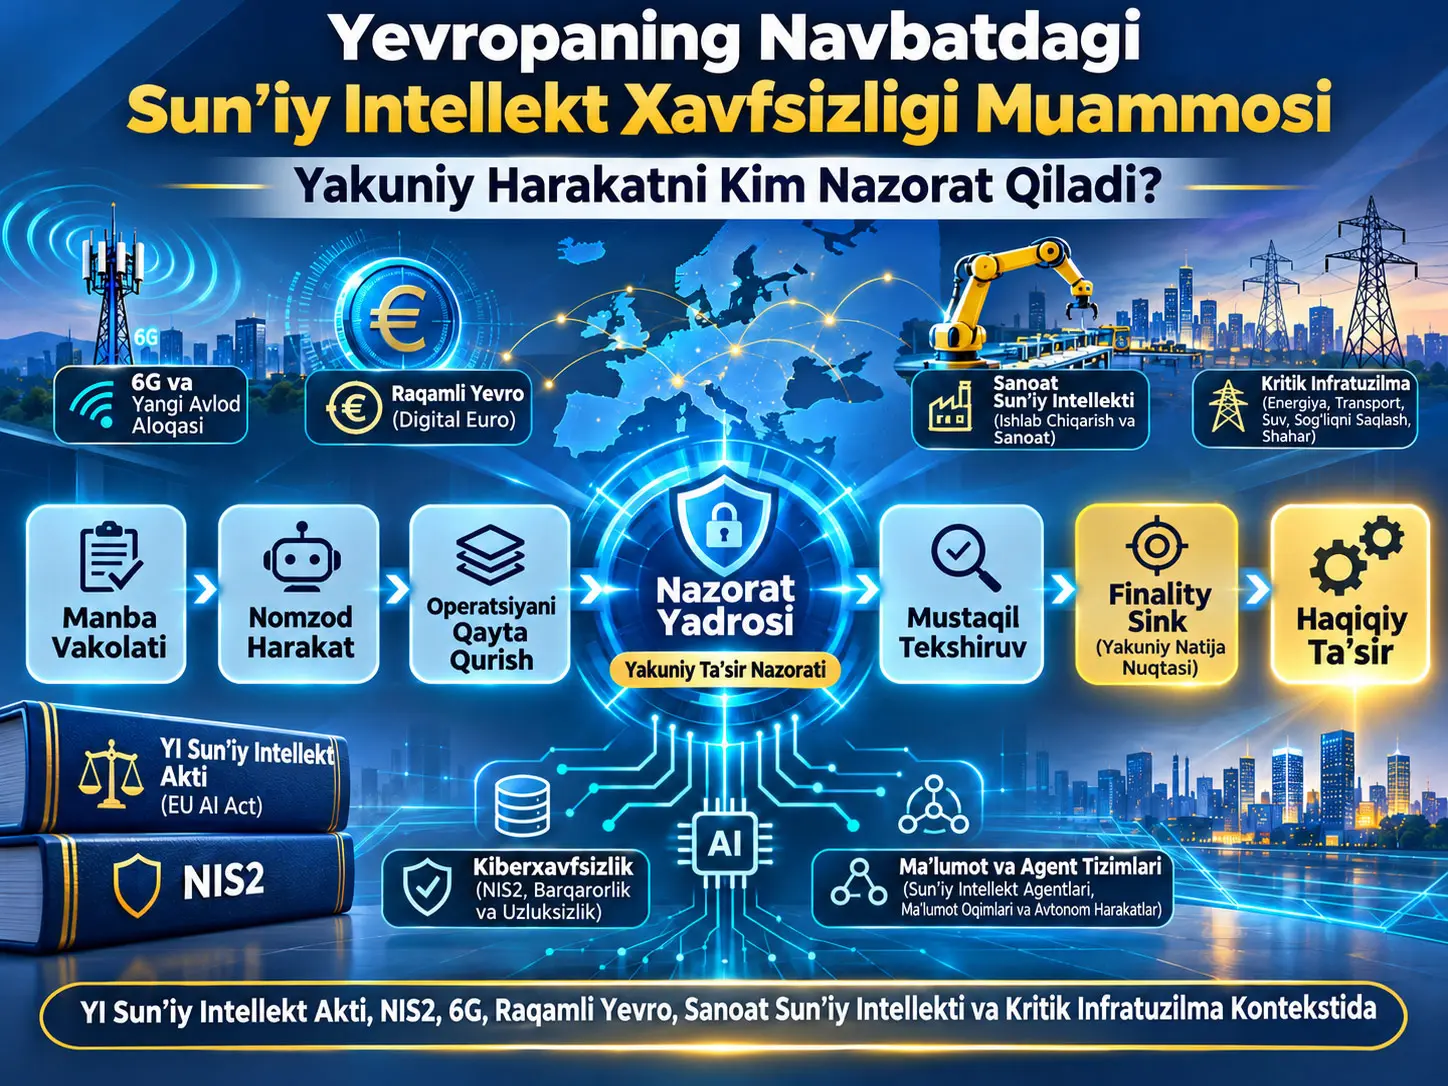
Himoyalangan ijro yakuniyligi (protected execution finality) — kompyuter tizimi faqat bir harakatni hisoblab chiqishi, taklif qilishi yoki avvalroq bosqichda tasdiqlashini yetarli deb bilmay, harakat haqiqiy raqamli, moliyaviy, tarmoqqa oid, axborotga oid yoki jismoniy natija yuzaga keltirishidan bevosita oldin joriy vakolat, kontekst, bogʻliqliklar, dalillar va natija chegaralarini qayta baholashni maqsad qiladigan xavfsizlik arxitekturasi yondashuvidir. Koʻrib chiqilgan nashr sun’iy intellekt agentlari va avtonom dasturlarning ma’lumotlar bazasi yozuvlarini oʻzgartirish, toʻlovni boshlash, tarmoq konfiguratsiyasini oʻzgartirish, maxfiy ma’lumotni oshkor qilish yoki jismoniy tizimlarga ta’sir qiluvchi buyruqlarni yaratish kabi natija keltirib chiqaruvchi operatsiyalarda “dastlabki ruxsat” bilan “yakuniy ta’sir vakolati” oʻrtasidagi farqni texnik jihatdan markazga qoʻyadi.
Nashrning asosiy modeli Originating Authority → Candidate Act → operation reconstruction → current context/material dependencies → independent validation → scoped authorization → protected Finality Sink → qualified outcome reconciliation zanjiridir. Turkchada bu oqim; manba vakolatini aniqlash, nomzod harakatni ta’sirsiz holatda ushlab turish, amalda bajariladigan operatsiyani qayta qurish, joriy kontekst va moddiy bogʻliqliklarni tekshirish, mustaqil validatsiya, tor doiradagi ijro vakolati, haqiqiy ta’sirni nazorat qiladigan yakuniy chegara va natijani tasdiqlash sifatida oʻqilishi mumkin.
Texnik indeks E1–E38 va E12Ani oʻz ichiga olgan 39 embodiment hamda jismonan mavjud 427-raqamli claim orqali; kriptografik kalit operatsiyalari, AI-native RAN, GPU/accelerator oʻtishlari, ishonch domeni oʻzgarishlari, sonli xatolar ishonchliligi, multimodal chiqish, sensor dalili, sun’iy intellekt agenti xotirasi, dasturiy ta’minotni tuzatish, insonga topshirish, ovozli buyruqlar, axborot manbalari, koʻp agentli tizimlar, OCR, ERP, ma’lumotlar bazalari, ma’lumotlarni boshqarish, toʻlovlar, oflayn raqamli pul, edge tizimlari va 6G tarmoq slicing kabi juda turli sohalarda bir xil “hisoblash vakolat emas; haqiqiy ta’sir alohida nazorat qilinishi kerak” gʻoyasi qanday ixtisoslashtirilishi mumkinligini tasniflaydi.
Bu manbaning eng muhim talqin chegarasi shuki: ish laboratoriya tajribasi, dala sinovi, performance benchmark yoki tartibga soluvchi muvofiqlik sertifikatini taqdim etmaydi. Mahsulot va kompaniya nomlari ehtimoliy integratsiya kontekstlaridir; ular qabul qilinganlik, hamkorlik, buzilish, koʻchirish yoki real joriy etish dalili emas. Manba shuningdek universal latency, throughput yoki “bypass qilib boʻlmaslik” koʻrsatkichini oʻlchaganini da’vo qilmaydi.
AI tizimida dastlabki ruxsat nega yakuniy harakat vakolati hisoblanmaydi?
Chunki manbada ta’riflangan xavfsizlik muammosi harakat taklif qilingan yoki birinchi marta tasdiqlangan paytdagi kontekst bilan harakat haqiqatda natija keltirib chiqaradigan paytdagi kontekst farqlanishi mumkinligidir. Maqsad resurs, soliq yoki valyuta hisobi, identifikatsiya, tarmoq topologiyasi, oluvchi, ma’lumot versiyasi, vakolat davri, bekor qilish holati, navbatdagi quyi operatsiyalar yoki jismoniy tizim holati oʻzgarganda avval haqiqiy boʻlgan ruxsat endi yuzaga keladigan haqiqiy natijani qamrab olmasligi mumkin.
“Hisoblash” bilan “ta’sir yaratish” oʻrtasidagi farq
Manba zamonaviy avtonom tizimlarda kamida ikki xil xavfsizlik savolini ajratadi. Birinchisi, model yoki dasturiy ta’minot muayyan operatsiyani hisoblash, taklif qilish, simulyatsiya qilish yoki tayyorlashga vakolatlimi-yoʻqmi. Ikkinchisi esa ayni operatsiyaga endi tashqi dunyoda yoki boshqa tizimda qaytarish qiyin boʻlgan natijani yuzaga keltirishga haqiqatan ruxsat berilganmi-yoʻqmi. Bu farq ayniqsa sun’iy intellekt agentlari vositalarni chaqiradigan, koʻp xizmatli zanjirlar ishlatiladigan, moliyaviy operatsiyalar bir necha bosqichdan oʻtadigan yoki jismoniy tizimlarga buyruqlar beriladigan holatlarda muhimlashadi.
Masalan, manbada berilgan mantiqqa koʻra buxgalteriya agenti muayyan summadagi hisob-fakturani tayyorlashga vakolatli boʻlishi mumkin; biroq soliq, valyuta kursi, narxlash yoki buxgalteriya qoidasi keyin oʻzgarsa, tizimga haqiqatda qayd etiladigan moliyaviy ta’sir dastlab tasdiqlangan summadan farq qilishi mumkin. Xuddi shuningdek, tarmoq optimallashtirishi mahalliy ravishda maqbul boʻlsa-da, qoʻshni hujayralar yoki tarmoq slice’larida kutilmagan xizmat ta’sirini yuzaga keltirishi mumkin. Shu sababli validatsiya faqat “qaysi buyruq soʻraldi?” savolini emas, balki “hozir haqiqatda qanday natija yuzaga keladi?” savolini ham koʻrib chiqadi.
Asosiy tushunchalar nimani anglatadi?
| Tushuncha | Manbadagi texnik ma’nosi | Nega alohida saqlanadi? |
|---|---|---|
| Candidate Act (Nomzod Harakat) | Taklif qilingan, yaratilgan, tanlangan, olingan yoki qayta qurilgan; biroq boshqariladigan natijani yuzaga keltirish uchun hali yakuniy vakolat olmagan operatsiya. | Operatsiyaning ishonchli model, vakolatli foydalanuvchi yoki imzolangan ilova tomonidan yaratilgan boʻlishi oʻz-oʻzidan yakuniy natijani qonuniy qilmaydi. |
| Non-Effective State (Ta’sirsiz/Kutilayotgan Holat) | Nomzod harakat ifodalangan, navbatga qoʻyilgan, buferlangan yoki baholanayotgan; biroq himoyalangan natija hali yuzaga kelmagan holat. | Validatsiya tugashidan oldin qaytarib boʻlmaydigan ta’sir yuzaga kelishining oldini oluvchi haqiqiy texnik mexanizm mavjud boʻlishini talab qiladi. |
| HCAD (Hash-Linked Candidate Act Descriptor) | Muayyan nomzod harakatni va uning ijroga oid kontekstini deterministik, mashina oʻqiy oladigan shaklda bogʻlaydigan deskriptor. | Validatsiya bilan ijro oʻrtasida maqsad, parametr, vakolat yoki boshqa ijro xususiyatlarining sezdirmasdan oʻzgartirilishining oldini olishni koʻzlaydi. |
| Actual Pending Operation (Haqiqiy Kutilayotgan Operatsiya) | Standart qiymatlar, transformatsiyalar, delegatsiya qilingan buyruqlar, maqsad holati, meros qilib olingan ruxsatlar va boshqa moddiy kirishlar hisobga olinganda amalda bajariladigan operatsiya. | Ilova koʻrsatadigan buyruq bilan infratuzilma haqiqatda yuzaga keltiradigan natija farq qilishi mumkin. |
| Irreversible Execution Boundary (IEB) | Boshqariladigan operatsiya muayyan natijani yuzaga keltiradigan yoki uni endi ishonchli ravishda toʻxtatib boʻlmaydigan holatga oʻtadigan texnik chegara. | Validatsiyani qanchalik kech bajarish mumkinligini va qaysi nuqtadan keyin oldini olish compensation/reconciliation muammosiga aylanishini koʻrsatadi. |
| Finality Gate | Nomzod harakat ta’sir tomon davom etishi uchun zarur shartlarga javob beradimi-yoʻqmi, shuni aniqlaydigan mantiqiy yoki himoyalangan qaror nuqtasi. | Qaror chiqaradi; biroq bu qarorning oʻzi natija haqiqatda yuzaga kelganini isbotlamaydi. |
| Finality Sink | Nomzod harakatga himoyalangan natijani yuzaga keltirishga ruxsat berish-bermaslikni amalda nazorat qiladigan texnik komponent, interfeys yoki ta’sir chegarasi. | Manba arxitekturasidagi “soʻnggi soʻz” shu yerda amalga oshiriladi. Faqat upstream’da joylashgan gateway quyidagi ta’sir yoʻlini haqiqatda nazorat qilmasa, sink darajasida himoya ta’minlangan hisoblanmaydi. |
| Scoped Execution Capability | Kerakli validatsiyalar oʻtilganda faqat muayyan operatsiya, maqsad, parametr, vaqt va kontekst uchun oʻrnatilishi mumkin boʻlgan tor doiradagi ijro vakolati. | Umumiy va qayta ishlatiladigan “tashuvchi ruxsat” oʻrniga tasdiqlangan haqiqiy ta’sirga bogʻlangan vakolat yondashuvini ifodalaydi. |
| ALF (Algorithmic Logic Fingerprint) | Nomzod harakatni yaratadigan yoki unga moddiy tarzda ta’sir qiladigan haqiqiy algoritmik mantiqning tanlangan ijro xususiyatlarini mashinada tekshirish mumkin boʻlgan shaklda ifodalovchi tuzilma. | Faqat ilova nomi yoki fayl hash’i oʻrniga, zarur boʻlsa model ogʻirliklari, quantization holati, ish yoʻli, vositalar va runtime holatini ham tasdiqlash shartiga bogʻlashi mumkin. |
Finality Gate bilan Finality Sink oʻrtasidagi farq nima?
Finality Gate “shartlar bajarildimi?” savoliga javob beradigan qaror nuqtasidir; Finality Sink esa “bu haqiqiy ta’sir hozir yuzaga kelishi mumkinmi?” savolini amalda qoʻllaydigan ijro chegarasidir. Manba ayniqsa bu ikki tushuncha bir xil boʻlishi shart emasligini va muvaffaqiyatli gate qarorining oʻzi operatsiya haqiqatda ta’sirli boʻlganini koʻrsatmasligini ta’kidlaydi.
Finality Sink nega shunchaki dasturiy ta’minot yorligʻi emas?
Manba sink tushunchasini jismoniy joylashuv yoki komponentga berilgan nomdan koʻra haqiqiy enforcement funksiyasi orqali ta’riflaydi. Gateway, log tizimi yoki siyosat paneli faqat upstream’da joylashgan boʻlsa-yu, boshqa credential, navbat, cached qoida, saqlangan protsedura, toʻgʻridan-toʻgʻri apparat yoʻli yoki boshqa servis ayni natijani yuzaga keltira olsa, nazorat qamrovi toʻliq emas. Shu sababli E25 embodiment ayniqsa “governance enforcement-route coverage” muammosini koʻrib chiqadi: boshqaruv panelining mavjudligi emas, haqiqiy ta’sirni yuzaga keltiradigan barcha moddiy yoʻllar nazorat qilinadimi-yoʻqmi, shuni aniqlash muhim.
Kontekst nega qayta validatsiya qilinadi?
Manba siyosat, identifikatsiya, resurs versiyasi, konfiguratsiya, quvvat holati, ijro joyi, tarmoq topologiyasi va qabul qiluvchilar auditoriyasi kabi unsurlar vaqt oʻtishi bilan oʻzgarishi mumkinligini ta’kidlaydi. Masalan, kam quvvatli yordamchi protsessor asosiy protsessor uxlayotganda buyruq tayyorlashi mumkin; asosiy tizim uygʻonganda identifikatsiya yoki siyosat oʻzgargan boʻlishi mumkin. E13 shu sabab “intent escrow” va wake-up’dan keyin qayta validatsiya qilish gʻoyasini ta’riflaydi. Xuddi shuningdek, E3 doimiy desired-state kontrollerlarining ilgari haqiqiy, keyinchalik esa bekor qilingan konfiguratsiyani qayta tiklashiga yoʻl qoʻymaslikni maqsad qilgan avlod/epoch bilan bogʻlangan muvofiqlashtirishni koʻrib chiqadi.
Noaniq yakunlanish nega alohida xavfsizlik muammosi?
E14 markazidagi muammo timeout operatsiya muvaffaqiyatsiz boʻlganini isbotlamasligidir. Tashqi servis operatsiyani tugatgan, biroq acknowledgement yoʻqolgan boʻlishi mumkin. Koʻr-koʻrona qayta urinish ikki marta toʻlov, ikki marta yozuv yoki jismoniy buyruqning ikki marta bajarilishi kabi ta’sirlarga olib kelishi mumkin. Shu sabab manba “attempt” bilan “logical effect identity”ni ajratadi; ziddiyatli davom operatsiyalarini kutishga qoʻyish, maqsadning authoritative holatini tekshirish va faqat joriy vakolat ostida retry yoki compensation qilishni tavsiya etadi.
ALF formulasi nimani validatsiya qilishga urinadi?
Algorithmic Logic Fingerprint (ALF) algoritmning “toʻgʻri” yoki “xavfsiz” ekaniga doir universal ball hosil qilmaydi; u muayyan Candidate Act uchun ijroga oid tanlangan mantiq holati tasdiqlangan mantiq sharti bilan mos keladimi-yoʻqmi, shuni tekshirishga xizmat qiladigan mashinada tasdiqlanishi mumkin boʻlgan tasvir sifatida ta’riflanadi. Manba yagona umumiy validatsiya formulasi barcha texnik muhitlarga majburiy tarzda tatbiq etilmasligini aniq ta’kidlaydi.
Manbada berilgan namunaviy kriptografik ALF tuzilmasi
\[ \mathrm{ALF}=\mathrm{HASH}\bigl(\mathrm{DOMAIN\_IDENTIFIER}\ \Vert\ \mathrm{CANONICALIZE}(\mathrm{LSD})\bigr) \]
Formula nimani hisoblaydi? Bu ifoda tanlangan ijro-mantiq holatini deterministik ravishda kanoniklashtirib, uni domen identifikatori bilan bogʻlagandan soʻng kriptografik commitmentga oʻxshash ixcham tasvir hosil qiladi. Manba bu ifodani illustrative va non-limiting deb beradi; ya’ni barcha ilovalar bir xil hash algoritmi yoki bir xil maydonlardan foydalanishi shart emas.
Oʻzgaruvchilar: DOMAIN_IDENTIFIER ALF hisoblashini boshqa kriptografik qoʻllanishlardan ajratadigan domen identifikatoridir. LSD — Logic State Descriptor. CANONICALIZE LSDni deterministik tasvirga aylantirishni ta’minlaydi. HASH esa bu tasvir uchun kriptografik commitment hosil qiladi. \Vert belgisi manba formulasidagi ikki vertikal chiziq ishlatilishiga mos ravishda ma’lumotlarni birlashtirish/concatenation ma’nosini anglatadi.
Birliklar: Bu jismoniy kattalik tenglamasi emas; metr, soniya, joule yoki foiz kabi birligi yoʻq. Kirish maydonlari ijro mantigʻiga oid raqamli holat tavsiflaridir; chiqish esa tanlangan hash/commitment mexanizmiga bogʻliq holda mashinada taqqoslanishi mumkin boʻlgan tasvirdir.
Matematik va algoritmik roli: Maqsad faqat “qaysi executable fayli ishlayapti?” savolini emas, balki tasdiqlash sharti talab qilsa, ijro grafigi, model parametrlari, quantization holati, runtime routing, vosita bogʻliqliklari va himoyalangan ish holati kabi moddiy xususiyatlarni bir xil validatsiya obyektiga bogʻlashdir. Manba bir xil binary turli runtime konfiguratsiyalarida turlicha ishlashi mumkinligini; aksincha, turli binary’lar aniq belgilangan ekvivalentlik shartlari ostida bir xil vakolatli funksiyani bajarishi mumkinligini bildiradi.
Logic State Descriptor qanday koʻrsatiladi?
Manba cheklovchi boʻlmagan misolda LSDni quyidagi tuple orqali koʻrsatadi:
\[ \mathrm{LSD}=(C,G,W,Q,R,P,T,S,V) \]
| Belgi | Ma’nosi | Texnik roli |
|---|---|---|
| C | Tegishli executable yoki computational code state | Ishlayotgan kod holatini ifodalaydi. |
| G | Tartiblangan computational graph yoki control-flow tuzilmasi | Hisoblash qaysi tuzilmaviy oqim boʻylab borishini ifodalaydi. |
| W | Model parametrlari, ogʻirliklar yoki deterministik qoida qiymatlari | Qarorga moddiy ta’sir qiladigan parametr holatini bogʻlashi mumkin. |
| Q | Quantization, raqamli ishlov berish yoki computational configuration | Aniqlik va raqamli ijro shaklini ifodalaydi. |
| R | Runtime routing va tanlangan ijro yoʻllari | Operatsiya qaysi ish yoʻli orqali borishini ifodalaydi. |
| P | Ishlov berish, transformatsiya va policy configuration | Chiqishni oʻzgartiradigan siyosat va transformatsiyalarni qamrab olishi mumkin. |
| T | Vositalar, bogʻliqliklar yoki delegatsiya qilingan ijro komponentlari | Agent/tool zanjirining moddiy qismlarini bogʻlashi mumkin. |
| S | Himoyalangan runtime yoki boshqaruv-tizimi holati | Ijro paytidagi ishonchli holat ma’lumotini ifodalaydi. |
| V | Oʻlchash sxemasi, versiya yoki validation-class identifier | Qaysi oʻlchash/talqin sxemasi ishlatilayotganini ajratadi. |
Manbada shuningdek quyidagi ikkinchi namunaviy kriptografik tuzilma beriladi:
\[ \mathrm{ALF\!-\!C}=H\bigl(\text{"ALF-C"}\ \Vert\ \mathrm{ENCODE}(\mathrm{LSD})\bigr) \]
Bu yerdagi "ALF-C" ifodasi kriptografik domen ajratish uchun ishlatiladi. Manba bu maydonlar barcha ilovalarda majburiy emasligini aniq aytadi. HSM boshqaruv oqimi neyron tarmoq ogʻirliklarini talab qilmasligi mumkin; robotik boshqaruv tizimiga esa control-law tuzilmasi, calibration holati va sensor ishlov berish konfiguratsiyasi kabi boshqa maydonlar kerak boʻlishi mumkin.
Natija qanday talqin qilinishi kerak? Muvaffaqiyatli ALF mosligi nomzod harakat avtomatik ravishda xavfsiz, qonuniy, toʻgʻri yoki vakolatli degani emas. Manbada ALF faqat zarur predikatlardan biri boʻlishi mumkin; manba vakolati, joriy kontekst, xavfsizlik chegarasi, dalil yetarliligi, maqsad va ta’sir shartlari alohida validatsiya qilinishi mumkin. Muvaffaqiyatsiz yoki noaniq ALF natijasi, agar ALF majburiy boʻlsa, yakuniy ijro vakolati berilishiga toʻsqinlik qiladi; muvaffaqiyatli natija esa jarayonning boshqa nazoratlari davom etishiga imkon beradi.
39 embodiment qaysi muammo oilalarini qamrab oladi?
Texnik indeks 39 embodiment’ni claim tartibida beradi. Quyidagi jadval manbada har bir embodiment uchun tushuntirilgan asosiy texnik muammoni oʻzbek tilida qisqa shaklda jamlaydi. Claim oraliqlari yuklangan birlashtirilgan PDFda jismonan koʻrinadigan raqamlar boʻyicha saqlangan.
| Embodiment | Claim oraligʻi | Manbada koʻrib chiqilgan asosiy muammo |
|---|---|---|
| E1 | 1–11 | Kriptografik kalitni yaratish, faollashtirish, rotatsiya qilish, eksport qilish, ishlatish yoki iste’foga chiqarish operatsiyalarida haqiqiy kalit/partition holati va joriy vakolatni ta’sir chegarasida validatsiya qilish. |
| E2 | 12–22 | AI taklif qilgan RAN konfiguratsiyasini faqat optimizer soʻroviga qarab emas, qoʻshni hujayra va slice cheklovlarini ham qoʻshgan holda haqiqiy umumiy tarmoq holatiga koʻra baholash. |
| E3 | 23–33 | Uzluksiz desired-state kontrollerlarining bekor qilingan eski konfiguratsiya avlodini qayta tiklashiga yoʻl qoʻymaslik. |
| E4 | 34–44 | Manba hodisasi workflow, queue, API yoki stored program orqali yaratgan moddiy child-effect tarmoqlarini kuzatib, har bir consequential sink’da joriy vakolatni qidirish. |
| E5 | 45–55 | GPU/accelerator migration yoki failover paytida qaysi worker tashqariga authoritative natija chiqarish vakolatiga ega ekanini epoch, source fence va effect watermark orqali ajratish. |
| E6 | 56–66 | Peripheral, memory region yoki accelerator boshqa trust domain’ga oʻtkazilishidan oldin DMA, interrupt, debug, queued I/O va eski-domain yoʻllari yopilganini isbotlash. |
| E7 | 67–77 | Alohida-alohida ruxsat etilgan Wi-Fi/cellular/satellite oʻtishlari jami holda zararli churn hosil qilishining oldini olish uchun ulanish tarixi, dwell va continuity majburiyatlarini birgalikda baholash. |
| E8 | 78–88 | Quantization, rounding va yigʻiluvchi sonli xatoning safety/policy nuqtayi nazaridan muhim qarorni oʻzgartirish ehtimolini consequence-specific uncertainty predicate bilan baholash. |
| E9 | 89–99 | Patch holati, yangi attestation dalili, verifier havolalari va siyosat versiyalari muayyan consequential operation uchun haqiqatda bir-biriga mos keladimi-yoʻqmi, shuni tekshirish. |
| E10 | 100–110 | Tasdiqlangan slow-path dasturiy qarori wildcard, priority, cache yoki stateful qoida boʻlgan fast-path apparat tatbiqida ayni haqiqiy ta’sirni yuzaga keltiradimi-yoʻqmi, shuni validatsiya qilish. |
| E11 | 111–121 | Maxfiy kontentni yaratish ruxsati bilan kontentning qaysi display, speaker, cast route yoki tomoshabinga haqiqatda ochilishi ruxsati oʻrtasidagi farqni nazorat qilish. |
| E12A | 122–132 | “Hech qanday hodisa yuz bermadi” natijasini sensorning haqiqiy kuzatish imkoniyati, qamrovi, sogʻlomlik holati, boʻshliqlari va ma’lumotlar yaxlitligi yetarli boʻlsagina mazmunli dalil deb hisoblash. |
| E12 | 133–143 | Route, audience yoki privacy state oʻzgarganda navbat/buffer’dagi media qismlari eski vakolat bilan yangi va ruxsat etilmagan maqsadga yetib borishining oldini olish. |
| E13 | 144–154 | Kam quvvatli coprocessor yoki sensor hub uyqu paytida tayyorlagan consequential intent’ni wake-up’dan keyin joriy identifikatsiya, siyosat va host holatiga koʻra qayta validatsiya qilish. |
| E14 | 155–165 | Timeout holatida operatsiya muvaffaqiyatsiz boʻldi deb faraz qilish oʻrniga attempt bilan logical effect identity’ni ajratib, authoritative maqsad holatiga koʻra xavfsiz retry/compensation qilish. |
| E15 | 166–176 | LLM context compaction, summary, memory replacement yoki agent handoff paytida muhim taqiqlar yoʻqolishining oldini olish uchun model kontekstidan mustaqil doimiy authority record saqlash. |
| E16 | 177–187 | AI coding agent ham patch’ni, ham oʻzining “muvaffaqiyatli” testlarini yaratishi xavfiga qarshi mustaqil verification/oracle shartlari va tasdiqlangan artifact bilan deploy qilingan artifact mosligi. |
| E17 | 188–198 | Human escalation paytida ortiqcha ma’lumot yoki vakolat uzatilishining oldini oluvchi minimal-disclosure task capsule va qaytgan inson ishini qayta validatsiya qilish. |
| E18 | 199–209 | Qisman nutq, tuzatish va interruption’dan keyin qaysi ovozli niyat amal qilishini turn/interruption epoch orqali haqiqiy tool operation’ga bogʻlash. |
| E19 | 210–220 | Bir nechta haqiqiy, ammo oʻzaro zid, eskirgan yoki bir xil ildiz manbadan kelib chiqqan ma’lumotni consequential action’dan oldin yangilik va manba izchilligi nuqtayi nazaridan muvofiqlashtirish. |
| E20 | 221–231 | Model API’lari, MCP adapter’lari va hosted/client-executed tool modellari oʻrtasida tarjima qilinayotganda koʻrsatma yoki haqiqiy ta’sir semantikasi yoʻqolishining oldini olish. |
| E21 | 232–242 | Har biri alohida maqbul boʻlgan agent chiqishlari birlashganda xavfsiz boʻlmagan natija yuzaga kelishining oldini olish uchun aggregate composition snapshot va cross-branch bogʻliqlik validatsiyasi. |
| E22 | 243–253 | OCR orqali ajratilgan summa/identifikatsiya notoʻgʻri satr, sahifa, payee yoki moliyaviy maydonga bogʻlanishining oldini olish uchun hujjat geometriyasi va field provenance validatsiyasi. |
| E23 | 254–264 | “Shuni tanla” kabi multimodal buyruqlarda obyekt harakatlanganda, toʻsilganda yoki UI oʻzgarganda eski havola notoʻgʻri maqsadga aylanishining oldini olish. |
| E24 | 265–273* | Forward/quote qilingan xabar, hisob topshirilishi yoki guruh a’zoligi oʻzgarishi sababli uzatilgan kontent avtomatik tarzda yangi ijro vakolati deb hisoblanishining oldini olish; mavjud PDFda Claim 273 yarim qolgan va 274–275 raqamlari mavjud emas. |
| E25 | 276–286 | Dashboard, policy yoki log mavjudligini haqiqiy nazorat dalili deb bilish oʻrniga, governance-to-effect route coverage orqali barcha moddiy ta’sir yoʻllari haqiqatda sink-gated ekanini baholash. |
| E26 | 287–297 | ERPda tasdiqlangan invoice/purchase order’ning tax, FX, pricing, allocation va posting qoidalaridan keyin oʻzgargan haqiqiy iqtisodiy ta’sirini posting’dan oldin qayta qurish. |
| E27 | 298–308 | Agentning “refund/shipment/service change tugadi” degan bayonotini faqat ichki soʻrov boshlanganiga emas, authoritative fulfillment daliliga bogʻlash. |
| E28 | 309–319 | Maintenance yoki remediation rejasi bajarilishidan oldin jonli dependency topology va service criticality oʻzgarishlarini qayta baholash. |
| E29 | 320–330 | Analitik query’dan campaign/account action’ga oʻtishda join, entity resolution, deduplication, suppression va consent’dan keyingi haqiqiy maqsad cohort’ini qayta qurish. |
| E30 | 331–341 | Ma’lumot turli engine, catalog, credential va zero-copy almashish yoʻllaridan oʻtayotganda row/column/masking/aggregation/recipient siyosatlari haqiqiy natijada saqlanadimi-yoʻqmi, shuni tekshirish. |
| E31 | 342–352 | Ruxsat etilgan stored procedure trigger, definer-rights, autonomous transaction yoki external function orqali yaratadigan transitive database effects’ni hisobga olish. |
| E32 | 353–363 | Downstream event consumer uncommitted intent yoki stale outbox yozuvini vakolat deb hisoblashining oldini olish; child operation’ni source commit daliliga bogʻlash. |
| E33 | 364–374 | Bir nechta pending authorization, capture, reservation va agent payment instruction jami xarajat mandate’idan oshib ketishining oldini oladigan exposure ledger yondashuvi. |
| E34 | 375–385 | Cross-border toʻlovda nominal koʻrsatma bilan FX, komissiya, routing va settlement’dan keyingi beneficiary-net natijasini ajratib, haqiqiy oluvchi natijasini dalil bilan bogʻlash. |
| E35 | 386–396 | Oflayn raqamli pul uchun secure element buzilgan yoki ishdan chiqqan ssenariylarda delegated authority continuity, fork attribution va bounded-loss reconciliation muammolarini koʻrib chiqish. |
| E36 | 397–407 | Edge request retry, queue, background worker va quyi soʻrovlar davomida turli credential’larga oʻtayotganda manba maqsadi/vakolat chegaralarini saqlash. |
| E37 | 408–418 | Cheklangan RAN oʻzgarishini kengaytirishdan oldin qoʻshni hujayralardagi radio-service impairment’ni sababiy va chegaralangan tarzda baholash. |
| E38 | 419–429 | Vaqtinchalik network-slice sigʻimini qarz berish operatsiyalarida resurs hisobini, muddat tugashini va qaytarish majburiyatini enforce qilinadigan holga keltirish. |
Yevropa konteksti qanday quriladi?
Nashr Yevropadagi qoʻllanish sohalarini “majburiy integratsiya” yoki “muvofiqlik dalili” sifatida emas, balki prospective complementarity yondashuvi bilan koʻrib chiqadi. Amaldagi telekommunikatsiya, energetika, moliya, ishlab chiqarish va sovereign-cloud tizimlarining oʻz xavfsizlik nazoratlari va operatsiya semantikasi borligi qabul qilinadi. Taklif etilgan arxitektura faqat haqiqiy boshqariladigan natijani topa olgan, qoʻllab-quvvatlanadigan interfeyslardan foydalangan va mavjud majburiy himoyalarni oʻchirib qoʻymagan darajadagina mazmunli qoʻshimcha qatlam boʻlishi mumkin.
| Kontekst | Manbada berilgan misollar | Taklif etilgan texnik nazorat nuqtasi | Manba belgilagan chegara |
|---|---|---|---|
| 6G / AI-native RAN | Ericsson EIAP/rApps, Nokia MantaRay SMO va RAN Slice Controller | Non-real-time policy admission, effective RAN-state readback, impairment validatsiyasi, slice lending/reclaim chegaralari | PHY/HARQ kabi yuqori chastotali sikllar uchun umumiy per-event gate tavsiya etilmaydi. |
| Yevropa 6G ilmiy-tadqiqot va tajriba-konstruktorlik ishlari | EU Smart Networks and Services Joint Undertaking | AI-native orchestration va kritik xizmatlarni himoya qilish uchun tadqiqot muvofiqligi | Muayyan SNS JU loyihasi yoki standartiga hissa qoʻshilganligi da’vo qilinmaydi. |
| ERP / korporativ operatsiyalar | SAP S/4HANA, Joule Studio, Joule Agents | Posting va workflow release’dan oldin late-bound business-effect validation | Amaldagi SAP boshqaruvining oʻrnini bosishi da’vo qilinmaydi. |
| Sanoat edge / OT | Siemens Industrial Edge va AI Suite on Industrial Edge | Safety-relevant command va deployment boundary’larida mahalliy interlock va aniq vaqt budjetlari | Shop-floor protokollari va mavjud jismoniy xavfsizlik funksiyalari saqlanishi kerak. |
| Yevropa toʻlov infratuzilmasi | Adyen, Worldline va bank/toʻlov ishtirokchilari | Exposure, capture va operatsiya bosqichi reconciliation | Gateway butun settlement jarayonini nazorat qiladi deb faraz qilinmaydi. |
| Oflayn raqamli yevro | ECB/Eurosystem secure-hardware va offline-payment tadqiqotlari | Secure element’dan keyingi buzilish ssenariylarida delegation, fork evidence va liability reconciliation | Mavjud secure-element double-spend nazoratlari yoʻq deb da’vo qilinmaydi. |
| Sovereign / confidential cloud | Yevropa cloud xizmatlari va confidential infrastructure | Region-bound authority va joriy attestation-to-effect linkage | Muayyan provayderda haqiqiy deployment koʻrsatilmagan. |
| Semiconductor / embedded | NXP, Infineon, STMicroelectronics, Arm asosidagi dizaynlar | Security-domain transition, protected key va numerical-decision gating | Amalda qoʻllash mumkinligi haqiqiy silicon interface’larga bogʻliq. |
| Kritik infratuzilma / kosmos | Energetika, transport, aloqa, kosmos va infratuzilma operatorlari | Avtonom oʻzgarish va taqsimlangan actuation uchun effect-specific himoya | Bu universal xavfsizlik yoki tartibga soluvchi sertifikatlash da’vosi emas. |
YI Sun’iy intellekt toʻgʻrisidagi akti, NIS2, DORA va Cyber Resilience Act bu ishda qanday rol oʻynaydi?
Manbaning oʻz chekloviga koʻra, bu tartibga solish hujjatlari va dasturlar texnik arxitekturaning Yevropadagi ahamiyati hamda qidiruv/koʻrib chiqish kontekstini belgilovchi relevance/search anchors sifatida ishlatiladi. Nashr himoyalangan ijro yakuniyligi arxitekturasini qoʻllash avtomatik ravishda YI Sun’iy intellekt toʻgʻrisidagi akti, NIS2, DORA yoki Cyber Resilience Act talablariga muvofiqlikni ta’minlaydi, deb aytmaydi. Haqiqiy majburiyatlar aktor, mahsulot, sektor va kuchga kirish jadvaliga qarab oʻzgarishi mumkinligi aniq qayd etiladi.
Manbada qaysi da’volar alohida ravishda qilinmaydi?
- Muayyan kompaniya DAS Protocols arxitekturasidan foydalanayotgani yoki uni qabul qilgani da’vo qilinmaydi.
- Muayyan mahsulotda xavfsizlik zaifligi borligi yoki u taklif qilingan mexanizmni buzishi da’vo qilinmaydi.
- Patent novelty, inventive step, priority entitlement, claim validity yoki infringement boʻyicha huquqiy xulosa berilmaydi.
- Har bir embodiment uchun universal latency, throughput yoki performance koeffitsienti hisobot qilinmaydi.
- “Non-bypassable” soʻzi shunchaki nom sifatida mutlaq xavfsizlik kafolati emas; haqiqiy himoya barcha tegishli ta’sir yoʻllari haqiqatda nazorat ostida boʻlishiga bogʻliq.
- YI tartibga solish hujjatlariga muvofiqlik yoki sertifikatlash xulosasi chiqarilmaydi.
- Texnik indeksdagi kompaniya va mahsulot moslashtirishlari mustaqil muhandislik gipotezalari sifatida taqdim etiladi.
Tadqiqot Usuli va Natijalari
Bu nashr eksperimental jihatdan nimani isbotlaydi?
Bu nashr oʻlchangan eksperimental performance ustunligini isbotlamaydi. Uning usuli; patent spetsifikatsiyasi va claim ilovasini texnik jihatdan tasniflash, 39 embodiment’ning umumiy arxitektura mantigʻini ajratib olish, ochiq mahsulot/tartibga solish kontekstlari bilan ehtimoliy integratsiya nuqtalarini moslashtirish va examiner-oriented qidiruv savollarini yaratishdan iborat. Shu sababli natijalar “arxitektura boʻyicha tushuntirish va koʻrib chiqish topilmalari” sifatida oʻqilishi kerak; dala validatsiyasi yoki mahsulot benchmark’i sifatida emas.
Manba korpusi va koʻrib chiqish dizayni
15 sahifalik texnik indeks, manbaning oʻz izohiga koʻra, ilova qilingan 2.405 sahifalik birlashtirilgan spetsifikatsiyani va spetsifikatsiyaning claim ilovasini koʻrib chiqqan. Consolidated claims uchun ayniqsa birlashtirilgan spetsifikatsiyaning 2315–2405-sahifalari koʻrsatiladi. Avvalgi Technical_Disclosure_1.json fayli ham texnik proxy sifatida skan qilingan; biroq nashr bu proxy rasmiy patent idorasiga topshirilgan matn oʻrnini bosmasligini aniq ta’kidlaydi.
Indeksning metodologik maqsadi uch darajani bir-biriga aralashtirmaslikdir: (1) written description/effective date, ya’ni har bir claim limitation qaysi as-filed matnda qoʻllab-quvvatlanganligi; (2) novelty, ya’ni bitta avvalgi manba claim kombinatsiyasini haqiqatda ochib beradimi-yoʻqmi; (3) inventive step, ya’ni tegishli oldingi texnikadan ushbu kombinatsiyaga oʻtish uchun mutaxassisda real motivatsiya va oqilona muvaffaqiyat kutilmasi bormi-yoʻqmi. Manba shunchaki koʻproq tafsilot yozish avtomatik ravishda yangi priority date yoki inventive step hosil qilmasligini ta’kidlaydi.
Claim soni va hujjat yaxlitligi
Manba texnik indeksi birlashtirilgan PDFda jismonan 427-raqamli claim mavjudligini bildiradi: 1–273 va 276–429. 274 va 275 raqamli claim slotlari bu PDFda yoʻq. Bundan tashqari, Claim 273 “current Group Audience” iborasida yarim qolgan koʻrinadi. Nashr buni rasmiy patent faylidagi tasdiqlangan nuqson deb e’lon qilmaydi; authenticated filed copy orqali tekshirilishi kerak boʻlgan hujjat darajasidagi kuzatuv sifatida qayd etadi.
39 embodiment’ning umumiy texnik topilmasi
Embodiment’lar turli sohalarga tarqalgan boʻlsa-da, manbadagi umumiy texnik ramka bir xil: nomzod harakat manbasi vakolatli boʻlsa ham, haqiqiy ta’sirni belgilaydigan runtime shartlari, quyi operatsiyalar, maqsad holatlari, policy epoch’lari, ma’lumot/dalil holati yoki jismoniy kontekst oʻzgarishi mumkin. Shu sabab arxitektura authorization’ni imkon qadar haqiqiy ta’sir chegarasiga bogʻlashga va faqat joriy sharoitlarda validatsiya qilingan qamrov miqdoridagina ijro vakolati berishga intiladi.
Bu umumiy ramka “har bir tizimda ayni komponentlar majburiy” deb talqin qilinmasligi kerak. Manba har bir embodiment receipt, trial action, GPU, secure enclave yoki bir xil latency modelini talab qilmasligini aniq aytadi. Qaysi predikatlar majburiy ekani maqsad tizim va claim’ga bogʻliq.
Texnik validatsiya uchun manba tavsiya qiladigan asosiy savollar
- Haqiqiy executor kim yoki qaysi komponent?
- Haqiqiy consequential effect qaysi yoʻl va qaysi sink orqali yuzaga keladi?
- Mustaqil dalil soxtalashtirilishi, chetlab oʻtilishi yoki eskirib qolishi mumkinmi?
- Muqobil credential, retry worker, cached rule, stored program yoki downstream service nazoratni bypass qila oladimi?
- Revocation ma’lumoti effect sink’ga yetib kelganida hali ham yangimi?
- Operatsiya tugagan-tugamaganligi noaniq boʻlsa, tizim nima qiladi?
- Latency oʻlchovi haqiqatda consequential boundary’da bajarilganmi yoki manbasiz universal performance da’vosi yaratilmoqdami?
Sonli va statistik ma’lumotlar holati
Bu manbada klassik eksperimental maqolalarda kutiladigan namuna hajmi, nazorat guruhi, p-qiymati, ishonch oraligʻi, ta’sir kattaligi yoki umumiy benchmark jadvali yoʻq. Manba texnik arxitektura, claim guruhlash va ehtimoliy integratsiya nuqtalarini taqdim etadi. Shu sabab Verianla bayonida manbadan tashqari muvaffaqiyat foizi, hujumni oldini olish nisbati, latency yutugʻi, throughput qiymati yoki xavfsizlik bali yaratilmagan.
Past kechikishli sikllar uchun muhim cheklov
Manba yondashuvi har bir mikro-soniyalik yoki yuqori chastotali nazorat hodisasi uzoqdagi validator ruxsatini kutishi kerakligini himoya qilmaydi. Radio scheduling, HARQ yoki shunga oʻxshash tezkor xavfsizlik/nazorat sikllari uchun per-event authorization amaliy boʻlmasligi mumkin. Bunday tizimlarda validatsiya sekinroq va consequential boʻlgan konfiguratsiya, activation, deployment yoki policy-state chegaralarida qoʻllanishi mumkin; tezkor mahalliy sikllar esa oldindan validatsiya qilingan state va mavjud safety function’lar ustida qolishi mumkin.
Tadqiqot qoʻllab-quvvatlaydigan xulosalar
- Taklif etilgan arxitektura “operatsiyani yaratish/taklif qilish” bilan “haqiqiy natijani yaratish” oʻrtasida alohida xavfsizlik chegarasi oʻrnatilishini tizimli tarzda ta’riflaydi.
- 39 embodiment ayni asosiy tushuncha kriptografiya, AI agents, ma’lumot, toʻlov, 6G, sanoat tizimlari va multimodal oʻzaro ta’sirlar kabi turli sohalarga qanday ixtisoslashtirilishi mumkinligini koʻrsatadi.
- Haqiqiy ta’sirni qayta qurish, joriy vakolat va kontekstni tekshirish, scoped authorization yaratish va ta’sirni Finality Sink’da amalga oshirish umumiy arxitektura oʻzagidir.
- Noaniq yakunlanish, context compaction, route oʻzgarishi, stale desired state, cross-engine policy drift va aggregate multi-agent effect kabi muammolar alohida texnik sinflarda koʻrib chiqilgan.
- Manba patent ekspertizasida claim kombinatsiyalari alohida prior-art va effective-date tahlilini talab qilishini, batafsilroq izohning oʻzi novelty yoki priority natijasini yaratmasligini tan oladi.
Tadqiqot qoʻllab-quvvatlamaydigan xulosalar
Nashr DAS Protocols barcha mavjud yechimlardan yangi ekanini, patent claim’lari haqiqiy yoki enforce qilinadigan ekanini, biror kompaniya bu tizimdan foydalanayotganini, muayyan mahsulot xavfsiz emasligini, YI qonunchiligiga avtomatik muvofiqlik ta’minlanishini yoki arxitektura barcha hujumlarga qarshi mutlaq himoya berishini koʻrsatmaydi. Bundan tashqari, real mahsulot integratsiyalarida mustaqil performance tajribalarini taqdim etmagani uchun universal latency, throughput yoki ishonchlilik qiymatlarini chiqarib boʻlmaydi.
Kuchli tomonlar
Manbaning kuchli tomoni juda turli texnik sohalarda takrorlanadigan xavfsizlik savolini umumiy terminologiya bilan koʻrinadigan qilishidir: “qaysi operatsiya taklif qilindi?” va “qaysi natija haqiqatda yuzaga keladi?” bir xil savol emas. Shuningdek, mahsulot/kompaniya kontekstlarini adoption da’vosiga aylantirmasligi, claim sonidagi hujjat yaxlitligi muammolarini ochiq qayd etishi va patent novelty/priority masalalarini texnik xulosadan alohida saqlashi ilmiy va huquqiy talqin chegaralarini aniq qiladi.
Asosiy cheklovlar
Eng muhim cheklov shuki, ish katta darajada arizachi taqdim etgan patent materiali va AI-assisted texnik indeksga asoslangan. Patent arizasining koʻrsatilgan sanasi va raqami manbada applicant-reported sifatida berilgan, yuklangan PDF esa oʻz-oʻzidan rasmiy registry validatsiyasi hisoblanmaydi. Mahsulot kontekstlari ommaga ochiq hujjatlardan tanlangan boʻlsa-da, muayyan mahsulot taklif etilgan mexanizmni qoʻllashi koʻrsatilmagan. Shu sabab mustaqil prior-art ekspertizasi, rasmiy patent yozuvini validatsiya qilish, haqiqiy tizim implementatsiyasi va performance sinovlarisiz kuchliroq texnik yoki huquqiy xulosalarga oʻtilmasligi kerak.
Manba va Usul Haqida Izoh
Asl ish: EUROPE'S NEXT AI SECURITY CHALLENGE: WHO CONTROLS THE FINAL ACTION? From EU AI Act and NIS2 to 6G, the Digital Euro, Industrial AI and Critical Infrastructure
Muallif: Zenodo o‘zaro havolalarida Sangam Das. Yuklangan PDFning old sahifalari va patent materialida to‘liq ism Sangam Kumar Das shaklida ishlatiladi.
Muallif maqomi / affiliatsiya: PDFda muallif o‘zini “Independent Inventor” deb ta’riflaydi va Balasore, Odisha, India ma’lumotini beradi. Utkal University, B.Tech Electronics and Telecommunication Engineering ta’lim ma’lumoti sifatida keltirilgan; institutsional tadqiqot affiliatsiyasi sifatida alohida universitet/laboratoriya nomi ko‘rsatilmagan.
Corresponding author: Jurnal maqolasi formatida alohida corresponding-author belgisi aniqlanmagan.
Platforma: Zenodo.
DOI: 10.5281/zenodo.24274259.
Nashr sanasi: 16 noyabr 2026.
Manba turi: Taqrizdan o‘tgan jurnal maqolasi emas; ommaga ochiq, taqrizdan o‘tmagan texnik tadqiqot nashri / examiner-oriented search and review aid xususiyatiga ega. Yuklangan PDFda shuningdek patentga oid dastlabki ma’lumotlar va 2.405 sahifalik birlashtirilgan patent spetsifikatsiyasi mavjud.
Patent materiali: Manba Indian Provisional Patent Application 202631136555 uchun 15 noyabr 2026 sanasini applicant-supplied filing acknowledgement orqali bildiradi; yuklangan PDF rasmiy patent registry yozuvi emasligi aniq ko‘rsatiladi.
Foundational reference: Arizachi tomonidan PCT/IB2026/055615, 4 iyun 2026 filing sanasi bilan va WO 2026/150382 A2 sifatida 16 iyul 2026 publication sanasi bilan asosiy manba deb ko‘rsatiladi. Keyingi claim’lar avtomatik ravishda shu sanaga priority olmasligi; har bir limitation uchun as-filed matn taqqoslanishi kerakligi qayd etiladi.
Hujjat tuzilishi: Old sahifalarda hamkorlik/litsenziyalash va IPR validatsiyasi qaydlari; undan keyin 15 sahifalik AI-assisted texnik indeks; so‘ng 2.405 sahifalik patent spetsifikatsiyasi joylashgan. Texnik indeks E1–E38 va E12Ani o‘z ichiga olgan 39 embodiment hamda mavjud claim ilovasini tasniflaydi.
Claim yaxlitligi: Birlashtirilgan PDFda 1–273 va 276–429 oralig‘ida jami 427 ta jismoniy claim aniqlangan. Claim 274 va 275 raqamlari yo‘q; Claim 273 yarim ko‘rinadi. Manba buni rasmiy filed copy orqali validatsiya qilishni so‘raydi.
Usul: Patent spetsifikatsiyasini texnik tasniflash, claim crosswalk, prior-art qidiruvini yo‘naltirish, ommaga ochiq mahsulot kontekstini validatsiya qilish va ehtimoliy integratsiya nuqtalarini muhandislik gipotezasi sifatida moslashtirish. Ish eksperimental benchmark, klinik/dala tadqiqoti yoki statistik meta-tahlil emas.
AI’dan foydalanish: Manba patentdagi texnik ixtirolarni inson kelib chiqishidagi ish sifatida arizachiga taalluqli deb ko‘rsatadi; 15 sahifalik indeks, til tanlovlari, industry comparisons va xulosalar generative-AI yordamida tayyorlanganini hamda xato/kamchiliklarni o‘z ichiga olishi mumkinligini aniq bildiradi.
Litsenziya: PDFning dastlabki ma’lumotida hujjatdan foydalanish uchun Creative Commons Attribution-NonCommercial 4.0 International (CC BY-NC 4.0) ko‘rsatilgan. Xuddi shu matn bu hujjat litsenziyasi patentni amalga oshirish huquqini bermasligini va tijoriy, patent doirasidagi implementatsiya uchun alohida yozma litsenziya talab qilinishi mumkinligini aniq ajratadi.
Moliyalashtirish: PDFning old sahifasida muallif mustaqil tadqiqot va dastlabki patent arizalarini shaxsiy jamg‘armalari bilan moliyalashtirganini bildiradi.
Manfaatlar to‘qnashuvi / tijoratlashtirish konteksti: Alohida akademik “conflict of interest” bo‘limi aniqlanmagan. Biroq PDFda IP licensing, patent pools, commercialization partners va industry-led adoption uchun ochiq hamkorlik chaqirig‘i mavjud. Bu ma’lumot manbaning tijoratlashtirish kontekstini ko‘rinadigan qilish uchun alohida qayd etilgan.
Ma’lumotlar mavjudligi: Klassik eksperimental ma’lumotlar to‘plami hisobot qilinmagan. Texnik asos sifatida birlashtirilgan patent spetsifikatsiyasi, claim appendix, avvalgi Technical_Disclosure_1.json proxy’si va sanab o‘tilgan ommaviy manbalardan foydalanilgan.
Rasmiy havola: https://doi.org/10.5281/zenodo.24274259
Asosiy talqin chegarasi: Bu nashr patent novelty, inventive step, validity, infringement, regulatory compliance yoki vendor adoption qarori emas. Taklif etilgan integratsiyalarning real qo‘llanishi mumkinligi qo‘llab-quvvatlanadigan interfeyslar, to‘liq effect-path nazorati, mustaqil implementatsiya, xavfsizlik sinovlari va zarur bo‘lganda rasmiy huquqiy/patent ekspertizasi orqali validatsiya qilinishi kerak.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan