


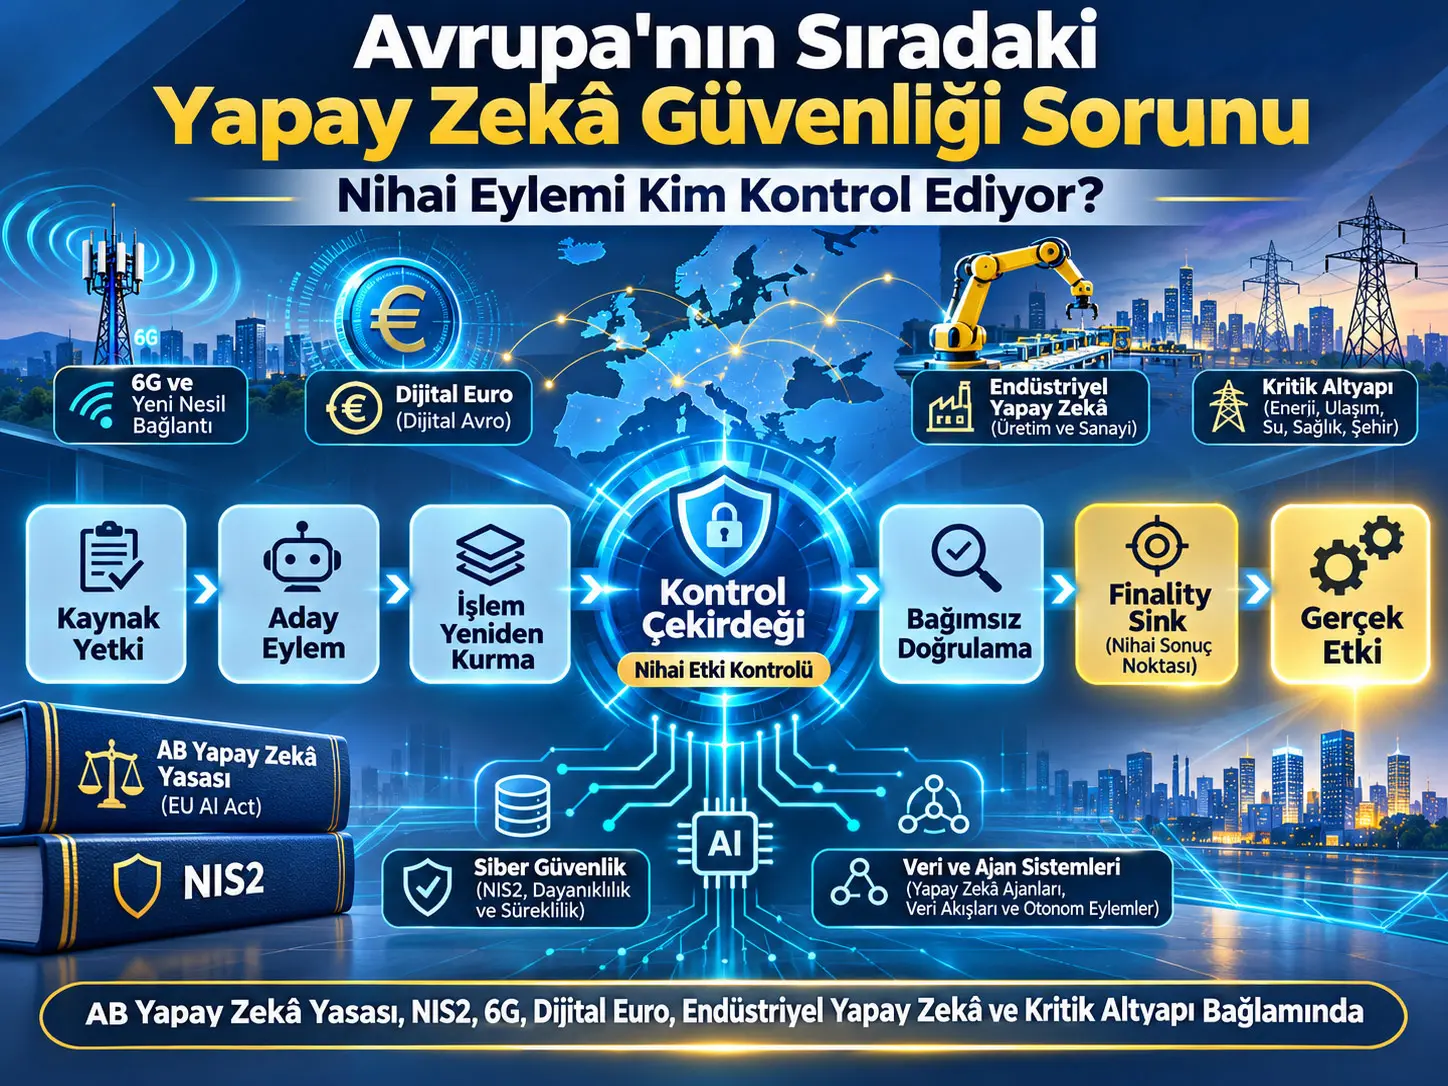
Korunmuş yürütme nihailiği (protected execution finality), bir bilgisayar sisteminin yalnızca bir eylemi hesaplamasını, önermesini veya daha erken bir aşamada onaylamasını yeterli saymayıp, eylem gerçek bir dijital, finansal, ağsal, bilgiye ilişkin veya fiziksel sonuç üretmeden hemen önce güncel yetki, bağlam, bağımlılık, kanıt ve sonuç sınırlarını yeniden değerlendirmeyi amaçlayan bir güvenlik mimarisi yaklaşımıdır. İncelenen yayın, yapay zekâ ajanları ve otonom yazılımların veritabanı kayıtlarını değiştirme, ödeme başlatma, ağ yapılandırmasını değiştirme, özel bilgiyi açığa çıkarma veya fiziksel sistemleri etkileyen komutlar üretme gibi sonuç doğuran işlemlerde “ilk izin” ile “nihai etki yetkisi” arasındaki farkı teknik olarak merkezine alır.
Yayının çekirdek modeli, Originating Authority → Candidate Act → operation reconstruction → current context/material dependencies → independent validation → scoped authorization → protected Finality Sink → qualified outcome reconciliation zinciridir. Türkçede bu akış; kaynak yetkinin belirlenmesi, aday eylemin etkisiz durumda tutulması, gerçekte uygulanacak işlemin yeniden kurulması, güncel bağlam ve maddi bağımlılıkların kontrolü, bağımsız doğrulama, dar kapsamlı yürütme yetkisi, gerçek etkiyi kontrol eden nihai sınır ve sonucun doğrulanması olarak okunabilir.
Teknik indeks, E1–E38 ile E12A olmak üzere 39 embodiment ve fiziksel olarak mevcut 427 numaralı claim üzerinden; kriptografik anahtar işlemleri, AI-native RAN, GPU/accelerator geçişleri, güven alanı değişimleri, nicel hata güvenilirliği, multimodal çıktı, sensör kanıtı, yapay zekâ ajan belleği, yazılım onarımı, insan devri, sesli komutlar, bilgi kaynakları, çoklu ajanlar, OCR, ERP, veritabanları, veri yönetişimi, ödemeler, çevrimdışı dijital para, edge sistemleri ve 6G ağ dilimleme gibi çok farklı alanlarda aynı “hesaplama yetki değildir; gerçek etki ayrıca kontrol edilmelidir” fikrinin nasıl özelleştirilebileceğini sınıflandırır.
Bu kaynağın en önemli yorum sınırı şudur: çalışma bir laboratuvar deneyi, saha testi, performans benchmark’ı veya düzenleyici uygunluk sertifikasyonu sunmamaktadır. Ürün ve şirket adları olası entegrasyon bağlamlarıdır; benimsenme, ortaklık, ihlal, kopyalama veya gerçek uygulama kanıtı değildir. Kaynak ayrıca evrensel gecikme, throughput ya da “bypass edilemezlik” performansı ölçtüğünü iddia etmez.
Bir AI sisteminde ilk izin neden nihai eylem yetkisi sayılmaz?
Çünkü kaynakta tanımlanan güvenlik problemi, bir eylemin önerildiği veya ilk kez onaylandığı andaki bağlam ile eylemin gerçekten sonuç doğuracağı andaki bağlamın farklılaşabilmesidir. Hedef kaynak, vergi veya döviz hesabı, kimlik, ağ topolojisi, alıcı, veri sürümü, yetki dönemi, iptal durumu, kuyruktaki alt işlemler ya da fiziksel sistem durumu değiştiğinde daha önce geçerli olan izin, artık ortaya çıkacak gerçek sonucu kapsamayabilir.
“Hesaplamak” ile “etki üretmek” arasındaki ayrım
Kaynak, modern otonom sistemlerde en az iki farklı güvenlik sorusunu ayırır. Birincisi, bir modelin veya yazılımın belirli bir işlemi hesaplamaya, önermeye, simüle etmeye veya hazırlamaya yetkili olup olmadığıdır. İkincisi ise aynı işlemin artık dış dünyada veya başka bir sistemde geri alınması zor bir sonuç üretmesine gerçekten izin verilip verilmediğidir. Bu ayrım özellikle yapay zekâ ajanlarının araç çağırdığı, çoklu servis zincirlerinin kullanıldığı, finansal işlemlerin birden fazla fazdan geçtiği veya fiziksel sistemlere komut verildiği durumlarda önem kazanır.
Örneğin kaynakta verilen mantığa göre bir muhasebe ajanı belirli bir tutardaki faturayı hazırlamaya yetkili olabilir; ancak vergi, döviz kuru, fiyatlandırma veya muhasebe kuralı daha sonra değişirse sisteme gerçekten kaydedilecek finansal etki ilk onaylanan tutardan farklılaşabilir. Benzer biçimde bir ağ optimizasyonu yerel olarak kabul edilebilirken komşu hücrelerde veya ağ dilimlerinde beklenmeyen hizmet etkisi oluşturabilir. Bu nedenle doğrulama yalnız “hangi komut istendi?” sorusunu değil, “şu anda hangi sonuç gerçekten oluşacak?” sorusunu da ele alır.
Temel kavramlar ne anlama geliyor?
| Kavram | Kaynakta taşıdığı teknik anlam | Neden ayrı tutuluyor? |
|---|---|---|
| Candidate Act (Aday Eylem) | Önerilmiş, üretilmiş, seçilmiş, alınmış veya yeniden kurulmuş; fakat yönetilen sonucu üretmek için henüz nihai yetki almamış işlem. | Bir işlemin güvenilir bir model, yetkili kullanıcı veya imzalı uygulama tarafından üretilmiş olması tek başına nihai sonucu meşru kılmaz. |
| Non-Effective State (Etkisiz/Bekleyen Durum) | Aday eylemin temsil edildiği, kuyruğa alındığı, tamponlandığı veya değerlendirildiği; fakat korunan sonuç henüz oluşmadığı durum. | Doğrulama tamamlanmadan geri döndürülemez etkinin oluşmasını önleyen gerçek teknik mekanizmanın varlığını zorunlu kılar. |
| HCAD (Hash-Linked Candidate Act Descriptor) | Belirli aday eylemi ve yürütmeyle ilgili bağlamını deterministik, makinece okunabilir biçimde bağlayan tanımlayıcı. | Doğrulama ile yürütme arasında hedef, parametre, yetki veya başka yürütme özelliklerinin sessizce değiştirilmesini önlemeyi amaçlar. |
| Actual Pending Operation (Gerçekte Bekleyen İşlem) | Varsayılanlar, dönüşümler, delege komutlar, hedef durumu, miras alınan izinler ve diğer maddi girdiler hesaba katıldığında gerçekte uygulanacak işlem. | Uygulamanın gösterdiği komut ile altyapının gerçekten yapacağı sonuç farklı olabilir. |
| Irreversible Execution Boundary (IEB) | Yönetilen işlemin belirli sonucunu ürettiği veya artık güvenilir biçimde engellenemeyecek bir duruma geçtiği teknik sınır. | Doğrulamanın ne kadar geç yapılabileceğini ve hangi noktadan sonra önlemenin telafi/reconciliation problemine dönüştüğünü gösterir. |
| Finality Gate | Aday eylemin etkiye doğru ilerleyebilmesi için gerekli koşulları sağlayıp sağlamadığını belirleyen mantıksal veya korumalı karar noktası. | Karar üretir; ancak bu karar tek başına sonucun gerçekten oluştuğunu kanıtlamaz. |
| Finality Sink | Aday eylemin korunan sonucu üretmesine izin verip vermediğini fiilen kontrol eden teknik bileşen, arayüz veya etki sınırı. | Kaynak mimarisindeki “son söz” burada uygulanır. Yalnız yukarı akışta bulunan bir gateway, aşağıdaki etki yolunu gerçekten kontrol etmiyorsa sink düzeyinde koruma sağlamış sayılmaz. |
| Scoped Execution Capability | Gerekli doğrulamalar geçildiğinde yalnız belirli işlem, hedef, parametre, zaman ve bağlam için kurulabilen dar kapsamlı yürütme yetkisi. | Genel ve tekrar kullanılabilir bir “taşıyıcı izin” yerine, doğrulanan gerçek etkiye bağlanmış yetki yaklaşımını temsil eder. |
| ALF (Algorithmic Logic Fingerprint) | Bir aday eylemi üreten veya maddi biçimde etkileyen gerçek algoritmik mantığın seçilmiş yürütme özelliklerini makinece doğrulanabilir biçimde temsil eden yapı. | Yalnız uygulama adı veya dosya hash’i yerine, gerektiğinde model ağırlıkları, quantization durumu, çalışma yolu, araçlar ve çalışma zamanı durumunu da onay koşuluna bağlayabilir. |
Finality Gate ile Finality Sink arasındaki fark nedir?
Finality Gate “koşullar sağlandı mı?” sorusunu yanıtlayan karar noktasıdır; Finality Sink ise “bu gerçek etki şimdi oluşabilir mi?” sorusunu fiilen uygulayan yürütme sınırıdır. Kaynak özellikle bu iki kavramın aynı olmak zorunda olmadığını ve başarılı bir gate kararının tek başına işlemin gerçekten etkili olduğunu göstermediğini belirtir.
Finality Sink neden yalnızca bir yazılım etiketi değildir?
Kaynak, sink kavramını fiziksel konumdan veya bileşene verilen addan ziyade gerçek enforcement işleviyle tanımlar. Bir gateway, log sistemi veya politika paneli yalnızca yukarı akışta bulunuyor fakat farklı bir credential, kuyruk, cached kural, saklı prosedür, doğrudan donanım yolu veya başka bir servis aynı sonucu üretebiliyorsa kontrol kapsamı eksiktir. Bu nedenle E25 embodiment’ı özellikle “governance enforcement-route coverage” problemini ele alır: yönetim panelinin varlığı değil, gerçek etki üreten bütün maddi yolların kontrol edilip edilmediği önemlidir.
Bağlam neden yeniden doğrulanıyor?
Kaynak, politika, kimlik, kaynak sürümü, konfigürasyon, güç durumu, yürütme konumu, ağ topolojisi ve alıcı kitlesi gibi unsurların zaman içinde değişebileceğini vurgular. Örneğin bir düşük güç yardımcı işlemcisi ana işlemci uyurken bir komut hazırlayabilir; ana sistem uyandığında kimlik veya politika değişmiş olabilir. E13 bu nedenle “intent escrow” ve wake-up sonrasında yeniden doğrulama fikrini tanımlar. Benzer biçimde E3, sürekli istenen-durum denetleyicilerinin daha önce geçerli ama sonradan iptal edilmiş bir konfigürasyonu yeniden kurmasını önlemeyi amaçlayan nesil/epoch bağlı uzlaştırmayı ele alır.
Belirsiz tamamlanma neden ayrı bir güvenlik problemidir?
E14’ün merkezindeki problem, bir zaman aşımının işlemin başarısız olduğunu kanıtlamamasıdır. Dış servis işlemi tamamlamış, fakat acknowledgement kaybolmuş olabilir. Körlemesine yeniden deneme; çift ödeme, çift kayıt veya iki kez fiziksel komut gibi etkiler doğurabilir. Bu nedenle kaynak, “attempt” ile “logical effect identity”yi ayırır; çelişen devam işlemlerini bekletmeyi, hedefin otoritatif durumunu kontrol etmeyi ve ancak güncel yetki altında retry veya compensation yapmayı önerir.
ALF formülü neyi doğrulamaya çalışır?
Algorithmic Logic Fingerprint (ALF), bir algoritmanın “doğru” veya “güvenli” olduğuna dair evrensel bir puan üretmez; belirli bir Candidate Act için yürütmeyle ilgili seçilmiş mantık durumunun, onaylanmış bir mantık koşuluyla uyuşup uyuşmadığını doğrulamaya yarayan makinece doğrulanabilir bir temsil olarak tanımlanır. Kaynak, tek bir genel doğrulama formülünün bütün teknik ortamlara zorunlu biçimde uygulanmadığını açıkça belirtir.
Kaynakta verilen örnek kriptografik ALF yapısı
\[ \mathrm{ALF}=\mathrm{HASH}\bigl(\mathrm{DOMAIN\_IDENTIFIER}\ \Vert\ \mathrm{CANONICALIZE}(\mathrm{LSD})\bigr) \]
Formül neyi hesaplar? Bu ifade, seçilmiş yürütme-mantığı durumunu deterministik biçimde kanonikleştirip bir alan tanımlayıcısıyla bağladıktan sonra kriptografik commitment benzeri kompakt bir temsil üretir. Kaynak bu ifadeyi illustrative ve non-limiting olarak verir; yani bütün uygulamalar aynı hash algoritmasını veya aynı alanları kullanmak zorunda değildir.
Değişkenler: DOMAIN_IDENTIFIER, ALF hesaplamasını diğer kriptografik kullanımlardan ayıran alan tanımlayıcısıdır. LSD, Logic State Descriptor’dır. CANONICALIZE, LSD’nin deterministik bir temsile dönüştürülmesini sağlar. HASH ise bu temsile kriptografik commitment üretir. \Vert işareti, kaynak formülündeki çift dikey çizgi kullanımına karşılık gelecek biçimde veri birleştirme/concatenation anlamındadır.
Birimler: Bu bir fiziksel büyüklük denklemi değildir; metre, saniye, joule veya yüzde gibi birimi yoktur. Girdi alanları yürütme mantığına ilişkin dijital durum tanımlarıdır; çıktı ise seçilen hash/commitment mekanizmasına bağlı makinece karşılaştırılabilir bir temsildir.
Matematiksel ve algoritmik rol: Amaç, yalnız “hangi executable dosyası çalışıyor?” sorusunu değil, onay koşulu gerektiriyorsa yürütme grafiği, model parametreleri, quantization durumu, runtime routing, araç bağımlılıkları ve korumalı çalışma durumu gibi maddi özellikleri aynı doğrulama nesnesine bağlamaktır. Kaynak, aynı binary’nin farklı runtime konfigürasyonlarında farklı davranabileceğini; buna karşılık farklı binary’lerin açıkça tanımlanmış eşdeğerlik koşulları altında aynı yetkili işlevi gerçekleştirebileceğini belirtir.
Logic State Descriptor nasıl gösteriliyor?
Kaynak, sınırlayıcı olmayan bir örnekte LSD’yi şu tuple ile gösterir:
\[ \mathrm{LSD}=(C,G,W,Q,R,P,T,S,V) \]
| Sembol | Anlam | Teknik rol |
|---|---|---|
| C | İlgili executable veya computational code state | Çalışan kod durumunu temsil eder. |
| G | Sıralı computational graph veya control-flow yapısı | Hesabın hangi yapısal akışla ilerlediğini temsil eder. |
| W | Model parametreleri, ağırlıklar veya deterministik kural değerleri | Kararı maddi biçimde etkileyen parametre durumunu bağlayabilir. |
| Q | Quantization, sayısal işleme veya computational configuration | Hassasiyet ve sayısal yürütme biçimini temsil eder. |
| R | Runtime routing ve seçilmiş yürütme yolları | İşlemin hangi çalışma yolu üzerinden ilerlediğini temsil eder. |
| P | İşleme, dönüşüm ve policy configuration | Çıktıyı değiştiren politika ve dönüşümleri kapsayabilir. |
| T | Araçlar, bağımlılıklar veya delege yürütme bileşenleri | Agent/tool zincirinin maddi parçalarını bağlayabilir. |
| S | Korumalı runtime veya kontrol-sistemi durumu | Yürütme anındaki güvenilir durum bilgisini temsil eder. |
| V | Ölçüm şeması, sürüm veya validation-class identifier | Hangi ölçüm/yorum şemasının kullanıldığını ayırır. |
Kaynakta ayrıca şu ikinci örnek kriptografik yapı verilir:
\[ \mathrm{ALF\!-\!C}=H\bigl(\text{"ALF-C"}\ \Vert\ \mathrm{ENCODE}(\mathrm{LSD})\bigr) \]
Buradaki "ALF-C" ifadesi kriptografik alan ayrımı için kullanılır. Kaynak, bu alanların tüm uygulamalarda zorunlu olmadığını açıkça söyler. Bir HSM yönetim akışı, sinir ağı ağırlıklarını gerektirmeyebilir; robotik bir kontrol sistemi ise control-law yapısı, calibration durumu ve sensör işleme konfigürasyonu gibi farklı alanlara ihtiyaç duyabilir.
Sonuç nasıl yorumlanmalı? Başarılı bir ALF eşleşmesi, aday eylemin otomatik olarak güvenli, yasal, doğru veya yetkili olduğu anlamına gelmez. Kaynakta ALF yalnızca gerekli predikatlardan biri olabilir; kaynak yetki, güncel bağlam, güvenlik sınırı, kanıt yeterliliği, hedef ve etki koşulları ayrıca doğrulanabilir. Başarısız veya belirsiz ALF sonucu, ALF zorunluysa nihai yürütme yetkisinin verilmesini engeller; başarılı sonuç ise sürecin diğer kontrollerine devam etmesine izin verir.
39 embodiment hangi problem ailelerini kapsıyor?
Teknik indeks, 39 embodiment’ı claim sırasına göre verir. Aşağıdaki tablo, kaynakta her embodiment için açıklanan ana teknik problemi Türkçe ve kısa biçimde toplar. Claim aralıkları, yüklenen birleşik PDF’de fiziksel olarak görülen numaralara göre korunmuştur.
| Embodiment | Claim aralığı | Kaynakta ele alınan ana problem |
|---|---|---|
| E1 | 1–11 | Kriptografik anahtar oluşturma, etkinleştirme, rotasyon, dışa aktarma, kullanım veya emeklilik işlemlerinde gerçek anahtar/partition durumunu ve güncel yetkiyi etki sınırında doğrulama. |
| E2 | 12–22 | AI tarafından önerilen RAN yapılandırmasını yalnız optimizer isteğine göre değil, komşu hücre ve slice kısıtları dahil gerçek toplu ağ durumuna göre değerlendirme. |
| E3 | 23–33 | Sürekli desired-state denetleyicilerinin iptal edilmiş eski konfigürasyon neslini yeniden kurmasını önleme. |
| E4 | 34–44 | Bir kaynak olayın workflow, queue, API veya stored program üzerinden ürettiği maddi child-effect dallarını izleyip her consequential sink’te güncel yetki arama. |
| E5 | 45–55 | GPU/accelerator migration veya failover sırasında hangi worker’ın dışarıya authoritative sonuç yayımlama yetkisine sahip olduğunu epoch, source fence ve effect watermark ile ayırma. |
| E6 | 56–66 | Bir peripheral, memory region veya accelerator başka trust domain’e aktarılmadan önce DMA, interrupt, debug, queued I/O ve eski-domain yollarının kapandığını kanıtlama. |
| E7 | 67–77 | Tek tek izinli Wi-Fi/cellular/satellite geçişlerinin toplamda zararlı churn üretmesini önlemek için bağlantı geçmişi, dwell ve continuity yükümlülüklerini birlikte değerlendirme. |
| E8 | 78–88 | Quantization, rounding ve birikimli sayısal hatanın safety/policy açısından önemli kararı değiştirme ihtimalini consequence-specific uncertainty predicate ile değerlendirme. |
| E9 | 89–99 | Patch durumu, taze attestation kanıtı, verifier referansları ve politika sürümlerinin belirli consequential operation için gerçekten birbirine uyup uymadığını kontrol etme. |
| E10 | 100–110 | Onaylanmış slow-path yazılım kararının wildcard, priority, cache veya stateful kural içeren fast-path donanım uygulamasında aynı gerçek etkiyi üretip üretmediğini doğrulama. |
| E11 | 111–121 | Özel içeriği üretme izni ile içeriğin hangi display, speaker, cast route veya izleyiciye gerçekten açıldığı izni arasındaki farkı kontrol etme. |
| E12A | 122–132 | “Hiçbir olay olmadı” sonucunu, sensörün gerçekten görme fırsatı, kapsaması, sağlık durumu, boşluklar ve veri bütünlüğü yeterliyse anlamlı kanıt sayma. |
| E12 | 133–143 | Route, audience veya privacy state değiştiğinde kuyrukta/buffer’da bulunan medya parçalarının eski yetkiyle yeni ve yetkisiz hedefe ulaşmasını engelleme. |
| E13 | 144–154 | Düşük güç coprocessor veya sensor hub’ın uyku sırasında hazırladığı consequential intent’i, wake-up sonrasında güncel kimlik, politika ve host durumuna göre yeniden doğrulama. |
| E14 | 155–165 | Timeout durumunda işlemin başarısız olduğunu varsaymak yerine attempt ile logical effect identity’yi ayırıp otoritatif hedef durumuna göre güvenli retry/compensation yapma. |
| E15 | 166–176 | LLM context compaction, summary, memory replacement veya agent handoff sırasında kritik yasakların kaybolmasını önlemek için model bağlamından bağımsız kalıcı authority record tutma. |
| E16 | 177–187 | AI coding agent’ın hem patch’i hem kendi “başarılı” testlerini üretmesi riskine karşı bağımsız verification/oracle koşulları ve onaylanan artifact ile deploy edilen artifact eşleşmesi. |
| E17 | 188–198 | Human escalation sırasında gereğinden fazla veri veya yetki aktarılmasını önleyen minimal-disclosure task capsule ve geri dönen insan işinin yeniden doğrulanması. |
| E18 | 199–209 | Kısmi konuşma, düzeltme ve interruption sonrası hangi sesli niyetin geçerli olduğunu turn/interruption epoch ile gerçek tool operation’a bağlama. |
| E19 | 210–220 | Birden çok gerçek fakat birbirine aykırı, eski veya aynı kök kaynaktan türemiş bilginin consequential action öncesinde güncellik ve kaynak tutarlılığı açısından uzlaştırılması. |
| E20 | 221–231 | Model API’leri, MCP adapter’ları ve hosted/client-executed tool modelleri arasında çeviri yapılırken talimat veya gerçek etki semantiğinin kaybolmasını önleme. |
| E21 | 232–242 | Her biri tek başına kabul edilebilir agent çıktılarının birleştiğinde güvensiz sonuç üretmesini önlemek için aggregate composition snapshot ve cross-branch bağımlılık doğrulaması. |
| E22 | 243–253 | OCR ile çıkarılmış tutar/kimliğin yanlış satır, sayfa, payee veya finansal alana bağlanmasını önlemek için belge geometrisi ve field provenance doğrulaması. |
| E23 | 254–264 | “Şunu seç” gibi multimodal komutlarda nesne hareket ettiğinde, örtüldüğünde veya UI değiştiğinde eski referansın yanlış hedefe dönüşmesini önleme. |
| E24 | 265–273* | Forward/quote edilmiş mesaj, hesap devri veya grup üyeliği değişimi nedeniyle iletilen içeriğin otomatik olarak yeni yürütme yetkisi sayılmasını önleme; mevcut PDF’de Claim 273 yarım kalmakta ve 274–275 numaraları bulunmamaktadır. |
| E25 | 276–286 | Dashboard, policy veya log varlığını gerçek kontrol kanıtı saymak yerine, governance-to-effect route coverage ile bütün maddi etki yollarının gerçekten sink-gated olup olmadığını değerlendirme. |
| E26 | 287–297 | ERP’de onaylanan invoice/purchase order’ın tax, FX, pricing, allocation ve posting kuralları sonrası değişen gerçek ekonomik etkisini posting öncesinde yeniden kurma. |
| E27 | 298–308 | Bir agent’ın “refund/shipment/service change tamamlandı” demesini, yalnız iç talep başlatmaya değil otoritatif fulfillment kanıtına bağlama. |
| E28 | 309–319 | Bakım veya remediation planı uygulanmadan önce canlı dependency topology ve service criticality değişikliklerini yeniden değerlendirme. |
| E29 | 320–330 | Analitik query’den campaign/account action’a geçerken join, entity resolution, deduplication, suppression ve consent sonrası gerçek hedef cohort’u yeniden kurma. |
| E30 | 331–341 | Veri farklı engine, catalog, credential ve zero-copy paylaşım yollarından geçerken row/column/masking/aggregation/recipient politikalarının gerçek sonuçta korunup korunmadığını kontrol etme. |
| E31 | 342–352 | İzinli stored procedure’ün trigger, definer-rights, autonomous transaction veya external function yoluyla ürettiği transitive database effects’i hesaba katma. |
| E32 | 353–363 | Downstream event consumer’ın uncommitted intent veya stale outbox kaydını yetki saymasını önlemek; child operation’ı source commit kanıtına bağlama. |
| E33 | 364–374 | Birden çok pending authorization, capture, reservation ve agent payment instruction’ın toplamda harcama mandate’ini aşmasını önleyen exposure ledger yaklaşımı. |
| E34 | 375–385 | Cross-border ödemede nominal talimat ile FX, ücret, routing ve settlement sonrası beneficiary-net sonucu ayırıp gerçek alıcı sonucunu kanıtla ilişkilendirme. |
| E35 | 386–396 | Çevrimdışı dijital para için secure element’in bozulduğu veya başarısız olduğu senaryolarda delegated authority continuity, fork attribution ve bounded-loss reconciliation problemlerini ele alma. |
| E36 | 397–407 | Edge request’in retry, queue, background worker ve alt istekler boyunca farklı credential’lara geçerken kaynak amaç/yetki sınırlarını koruma. |
| E37 | 408–418 | Sınırlı RAN değişikliğini genişletmeden önce komşu hücrelerdeki radio-service impairment’ın nedensel ve sınırlandırılmış biçimde değerlendirilmesi. |
| E38 | 419–429 | Geçici network-slice kapasite ödünç verme işlemlerinde kaynak muhasebesi, süre sonu ve geri alma yükümlülüğünü enforce edilebilir kılma. |
Avrupa bağlamı nasıl kuruluyor?
Yayın, Avrupa’daki kullanım alanlarını “zorunlu entegrasyon” veya “uyumluluk kanıtı” olarak değil, prospective complementarity yaklaşımıyla ele alır. Mevcut telekom, enerji, finans, imalat ve sovereign-cloud sistemlerinin kendi güvenlik kontrolleri ve işlem semantiği olduğu kabul edilir. Önerilen mimari ancak gerçek kontrollü sonucu bulabildiği, desteklenen arayüzleri kullandığı ve mevcut zorunlu korumaları devre dışı bırakmadığı ölçüde anlamlı bir ek katman olabilir.
| Bağlam | Kaynakta verilen örnekler | Önerilen teknik kontrol noktası | Kaynağın koyduğu sınır |
|---|---|---|---|
| 6G / AI-native RAN | Ericsson EIAP/rApps, Nokia MantaRay SMO ve RAN Slice Controller | Non-real-time policy admission, effective RAN-state readback, impairment doğrulaması, slice lending/reclaim sınırları | PHY/HARQ gibi yüksek frekanslı döngülere genel per-event gate önerilmez. |
| Avrupa 6G Ar-Ge | EU Smart Networks and Services Joint Undertaking | AI-native orchestration ve kritik servis korunumu için araştırma uyumu | Belirli bir SNS JU projesine veya standarda katkı iddiası yoktur. |
| ERP / kurumsal işlemler | SAP S/4HANA, Joule Studio, Joule Agents | Posting ve workflow release öncesi late-bound business-effect validation | Mevcut SAP yönetişiminin yerine geçtiği iddia edilmez. |
| Endüstriyel edge / OT | Siemens Industrial Edge ve AI Suite on Industrial Edge | Safety-relevant command ve deployment boundary’lerinde yerel interlock ve açık zaman bütçeleri | Shop-floor protokolleri ve mevcut fiziksel güvenlik fonksiyonları korunmalıdır. |
| Avrupa ödeme altyapısı | Adyen, Worldline ve banka/ödeme katılımcıları | Exposure, capture ve işlem fazı reconciliation | Gateway’in bütün settlement sürecini kontrol ettiği varsayılmaz. |
| Çevrimdışı dijital euro | ECB/Eurosystem secure-hardware ve offline-payment araştırmaları | Secure element sonrası bozulma senaryolarında delegation, fork evidence ve liability reconciliation | Mevcut secure-element double-spend kontrollerinin olmadığı iddia edilmez. |
| Sovereign / confidential cloud | Avrupa cloud hizmetleri ve confidential infrastructure | Region-bound authority ve güncel attestation-to-effect linkage | Belirli bir sağlayıcıda gerçek deployment gösterilmemiştir. |
| Semiconductor / embedded | NXP, Infineon, STMicroelectronics, Arm tabanlı tasarımlar | Security-domain transition, protected key ve numerical-decision gating | Uygulanabilirlik gerçek silicon interface’lerine bağlıdır. |
| Kritik altyapı / uzay | Enerji, ulaşım, haberleşme, uzay ve altyapı işletmecileri | Otonom değişim ve dağıtık actuation için effect-specific koruma | Evrensel güvenlik veya düzenleyici sertifikasyon iddiası değildir. |
AB Yapay Zekâ Yasası, NIS2, DORA ve Cyber Resilience Act bu çalışmada ne rol oynuyor?
Kaynağın kendi sınırlandırmasına göre bu düzenlemeler ve programlar, teknik mimarinin Avrupa’daki önemini ve arama/inceleme bağlamını kuran relevance/search anchors olarak kullanılır. Yayın, korunmuş yürütme nihailiği mimarisini uygulamanın otomatik olarak AB Yapay Zekâ Yasası, NIS2, DORA veya Cyber Resilience Act uyumluluğu sağladığını söylemez. Gerçek yükümlülüklerin aktöre, ürüne, sektöre ve yürürlük takvimine göre değişebileceğini açıkça belirtir.
Kaynakta hangi iddialar özellikle yapılmıyor?
- Belirli bir şirketin DAS Protocols mimarisini kullandığı veya benimsemiş olduğu iddia edilmiyor.
- Belirli bir ürünün güvenlik açığı bulunduğu veya önerilen mekanizmayı ihlal ettiği iddia edilmiyor.
- Patent novelty, inventive step, priority entitlement, claim validity veya infringement konusunda hukukî sonuç verilmiyor.
- Her embodiment için evrensel gecikme, throughput veya performans katsayısı raporlanmıyor.
- “Non-bypassable” sözcüğü, yalnız isimlendirme olarak mutlak güvenlik garantisi değildir; gerçek koruma, bütün ilgili etki yollarının gerçekten kontrol altında olmasına bağlıdır.
- AB düzenlemelerine uyum veya sertifikasyon sonucu çıkarılmıyor.
- Teknik indeksdeki şirket ve ürün eşleştirmeleri, bağımsız mühendislik hipotezleri olarak sunuluyor.
Çalışmanın Yöntemi ve Bulguları
Bu yayın deneysel olarak neyi kanıtlıyor?
Bu yayın ölçülmüş bir deneysel performans üstünlüğünü kanıtlamıyor. Yöntemi; patent spesifikasyonunu ve claim ekini teknik olarak sınıflandırmak, 39 embodiment’ın ortak mimari mantığını çıkarmak, kamuya açık ürün/düzenleme bağlamlarıyla olası entegrasyon noktalarını eşlemek ve examiner-oriented arama soruları üretmektir. Bu nedenle sonuçları “mimari öğretim ve inceleme bulguları” olarak okunmalı; saha doğrulaması veya ürün benchmark’ı olarak okunmamalıdır.
Kaynak korpusu ve inceleme tasarımı
15 sayfalık teknik indeks, kaynağın kendi açıklamasına göre ekli 2.405 sayfalık birleştirilmiş spesifikasyonu ve spesifikasyonun claim ekini incelemiştir. Consolidated claims için özellikle birleşik spesifikasyonun 2315–2405. sayfaları işaret edilir. Daha önceki Technical_Disclosure_1.json dosyası da teknik proxy olarak taranmıştır; ancak yayın bu proxy’nin resmî patent ofisine sunulmuş metnin yerini tutmadığını açıkça belirtir.
İndeksin yöntemsel amacı üç düzeyi birbirine karıştırmamaktır: (1) written description/effective date, yani her claim limitation’ın hangi as-filed metinde desteklendiği; (2) novelty, yani tek bir önceki kaynağın claim kombinasyonunu gerçekten açıklayıp açıklamadığı; (3) inventive step, yani ilgili önceki teknikten bu kombinasyona geçiş için uzman kişide gerçek bir motivasyon ve makul başarı beklentisi bulunup bulunmadığı. Kaynak, yalnız daha fazla ayrıntı yazılmasının otomatik olarak yeni priority date veya inventive step oluşturmadığını vurgular.
Claim sayısı ve belge bütünlüğü
Kaynak teknik indeks, birleşik PDF’de fiziksel olarak 427 numaralı claim bulunduğunu bildirir: 1–273 ve 276–429. 274 ve 275 numaralı claim slotları bu PDF’de yoktur. Ayrıca Claim 273 “current Group Audience” ifadesinde yarım kalmış görünmektedir. Yayın, bu durumu resmî patent dosyasındaki doğrulanmış bir kusur olarak ilan etmez; authenticated filed copy ile kontrol edilmesi gereken belge düzeyi bir gözlem olarak tutar.
39 embodiment’ın ortak teknik bulgusu
Embodiment’lar farklı alanlara dağılmış olsa da kaynakta ortak teknik çerçeve aynıdır: bir aday eylemin kaynağı yetkili olsa bile, gerçek etkiyi belirleyen runtime koşulları, alt işlemler, hedef durumları, policy epoch’ları, veri/kanıt durumu veya fiziksel bağlam değişebilir. Bu nedenle mimari, authorization’ı mümkün olduğunca gerçek etki sınırına bağlamaya ve yalnız güncel koşullarda doğrulanan kapsam kadar yürütme yetkisi vermeye çalışır.
Bu ortak çerçeve “her sistemde aynı bileşenler zorunludur” şeklinde yorumlanmamalıdır. Kaynak açıkça her embodiment’ın receipt, trial action, GPU, secure enclave veya aynı latency modelini gerektirmediğini söyler. Hangi predikatların zorunlu olduğu hedef sisteme ve claim’e bağlıdır.
Teknik doğrulama için kaynağın önerdiği temel sorular
- Gerçek executor kim veya hangi bileşendir?
- Gerçek consequential effect hangi yol ve hangi sink üzerinden oluşur?
- Bağımsız kanıt sahte üretilebilir, atlanabilir veya eski kalabilir mi?
- Alternatif credential, retry worker, cached rule, stored program veya downstream service kontrolü bypass edebilir mi?
- Revocation bilgisi effect sink’e ulaştığında hâlâ güncel midir?
- İşlemin tamamlanıp tamamlanmadığı belirsizse sistem ne yapar?
- Latency ölçümü gerçekten consequential boundary’de mi yapılmıştır, yoksa kaynaksız evrensel performans iddiası mı üretilmektedir?
Sayısal ve istatistiksel veri durumu
Bu kaynakta klasik deneysel makalelerde beklenen örneklem büyüklüğü, kontrol grubu, p-değeri, güven aralığı, etki büyüklüğü veya ortak benchmark tablosu yoktur. Kaynak teknik mimari, claim gruplama ve olası entegrasyon noktaları sunmaktadır. Bu nedenle Verianla anlatımında kaynak dışı başarı yüzdesi, saldırı önleme oranı, latency kazancı, throughput değeri veya güvenlik skoru üretilmemiştir.
Düşük gecikmeli döngüler için önemli sınırlama
Kaynak yaklaşımı, her mikro-saniyelik veya yüksek frekanslı kontrol olayının uzaktaki bir doğrulayıcıdan izin beklemesi gerektiğini savunmaz. Radio scheduling, HARQ veya benzeri hızlı güvenlik/kontrol döngüleri için per-event authorization pratik olmayabilir. Bu tür sistemlerde doğrulama daha yavaş ve consequential olan yapılandırma, activation, deployment veya policy-state sınırlarında uygulanabilir; hızlı yerel döngüler ise önceden doğrulanmış state ve mevcut safety function’lar üzerinde kalabilir.
Çalışmanın desteklediği sonuçlar
- Önerilen mimari, “işlemi üretme/önermek” ile “gerçek sonucu üretmek” arasında ayrı bir güvenlik sınırı kurulmasını sistematik biçimde tanımlar.
- 39 embodiment, aynı temel kavramın kriptografi, AI agents, veri, ödeme, 6G, endüstriyel sistemler ve multimodal etkileşimler gibi farklı alanlara nasıl özelleştirilebileceğini gösterir.
- Gerçek etkiyi yeniden kurma, güncel yetki ve bağlamı kontrol etme, scoped authorization üretme ve etkiyi Finality Sink’te uygulama ortak mimari omurgadır.
- Belirsiz tamamlanma, context compaction, route değişimi, stale desired state, cross-engine policy drift ve aggregate multi-agent effect gibi problemler ayrı teknik sınıflar halinde ele alınmıştır.
- Kaynak, patent incelemesinde claim kombinasyonlarının tek tek prior-art ve effective-date analizi gerektirdiğini, daha ayrıntılı açıklamanın tek başına novelty veya priority sonucu oluşturmadığını kabul eder.
Çalışmanın desteklemediği sonuçlar
Yayın; DAS Protocols’un bütün mevcut çözümlerden yeni olduğunu, patent claim’lerinin geçerli veya enforce edilebilir olduğunu, herhangi bir şirketin bu sistemi kullandığını, belirli bir ürünün güvensiz olduğunu, AB mevzuatına otomatik uyum sağlandığını veya mimarinin bütün saldırılara karşı mutlak koruma verdiğini göstermez. Ayrıca gerçek ürün entegrasyonları üzerinde bağımsız performans deneyleri sunmadığı için evrensel gecikme, throughput veya güvenilirlik değerleri çıkarılamaz.
Güçlü yönler
Kaynağın güçlü yanı, çok farklı teknik alanlarda tekrar eden bir güvenlik sorusunu ortak bir terminolojiyle görünür hale getirmesidir: “hangi işlem önerildi?” ile “hangi sonuç gerçekten oluşacak?” aynı soru değildir. Ayrıca ürün/şirket bağlamlarını adoption iddiası haline getirmemesi, claim sayısındaki belge bütünlüğü sorunlarını açıkça not etmesi ve patent novelty/priority konularını teknik özetten ayrı tutması bilimsel ve hukukî yorum sınırlarını belirginleştirir.
Temel sınırlılıklar
En önemli sınırlılık, çalışmanın büyük ölçüde başvuru sahibinin sağladığı patent materyali ve AI-assisted teknik indeks üzerine kurulmasıdır. Patent başvurusunun belirtilen tarih ve numarası kaynakta applicant-reported olarak sunulmakta, yüklenen PDF tek başına resmî registry doğrulaması sayılmamaktadır. Ürün bağlamları kamuya açık dokümanlardan seçilmiş olsa da belirli bir ürünün önerilen mekanizmayı uyguladığı gösterilmemiştir. Bu nedenle bağımsız prior-art incelemesi, resmî patent kaydı doğrulaması, gerçek sistem implementasyonu ve performans testleri olmadan daha güçlü teknik veya hukukî sonuçlara geçilmemelidir.
Kaynak ve Yöntem Notu
Özgün çalışma: EUROPE'S NEXT AI SECURITY CHALLENGE: WHO CONTROLS THE FINAL ACTION? From EU AI Act and NIS2 to 6G, the Digital Euro, Industrial AI and Critical Infrastructure
Yazar: Zenodo çapraz atıflarında Sangam Das. Yüklenen PDF’nin ön sayfalarında ve patent materyalinde tam ad Sangam Kumar Das olarak kullanılır.
Yazar statüsü / afiliyasyon: PDF’de yazar kendisini “Independent Inventor” olarak tanımlar ve Balasore, Odisha, India bilgisini verir. Utkal University, B.Tech Electronics and Telecommunication Engineering eğitim bilgisi olarak yer alır; kurumsal araştırma afiliyasyonu olarak ayrı bir üniversite/laboratuvar adı belirtilmemiştir.
Corresponding author: Dergi makalesi biçiminde ayrı bir corresponding-author işareti tespit edilmemiştir.
Platform: Zenodo.
DOI: 10.5281/zenodo.24274259.
Yayın tarihi: 16 Kasım 2026.
Kaynak türü: Hakemli dergi makalesi değildir; kamuya açık, hakemsiz teknik araştırma yayını / examiner-oriented search and review aid niteliğindedir. Yüklenen PDF’de ayrıca patent ön bilgileri ve 2.405 sayfalık birleşik patent spesifikasyonu bulunur.
Patent materyali: Kaynak, Indian Provisional Patent Application 202631136555 için 15 Kasım 2026 tarihini applicant-supplied filing acknowledgement üzerinden bildirir; yüklenen PDF’nin resmî patent registry kaydı olmadığı açıkça belirtilir.
Foundational reference: Başvuru sahibi tarafından PCT/IB2026/055615, 4 Haziran 2026 filing tarihiyle ve WO 2026/150382 A2 olarak 16 Temmuz 2026 publication tarihiyle temel kaynak olarak gösterilir. Sonraki claim’lerin otomatik olarak bu tarihe priority kazanmadığı; her limitation için as-filed metin karşılaştırması gerektiği belirtilir.
Belge yapısı: Ön sayfalarda iş birliği/lisanslama ve IPR doğrulama notları; ardından 15 sayfalık AI-assisted teknik indeks; sonrasında 2.405 sayfalık patent spesifikasyonu yer alır. Teknik indeks E1–E38 ve E12A olmak üzere 39 embodiment’ı ve mevcut claim ekini sınıflandırır.
Claim bütünlüğü: Birleşik PDF’de 1–273 ve 276–429 aralığında toplam 427 fiziksel claim tespit edilmiştir. Claim 274 ve 275 numaraları yoktur; Claim 273 yarım görünmektedir. Kaynak bunun resmî filed copy ile doğrulanmasını ister.
Yöntem: Patent spesifikasyonunun teknik sınıflandırılması, claim crosswalk, prior-art arama yönlendirmesi, kamuya açık ürün bağlamı doğrulaması ve olası entegrasyon noktalarının mühendislik hipotezi olarak eşlenmesi. Çalışma deneysel benchmark, klinik/saha çalışması veya istatistiksel meta-analiz değildir.
AI kullanımı: Kaynak, patent teknik buluşlarını insan kökenli çalışma olarak başvuru sahibine atfeder; 15 sayfalık indeksin, dil seçimlerinin, industry comparisons ve özetlerin generative-AI yardımıyla hazırlandığını ve hata/eksik içerebileceğini açıkça bildirir.
Lisans: PDF ön bilgisinde belge kullanımı için Creative Commons Attribution-NonCommercial 4.0 International (CC BY-NC 4.0) belirtilir. Aynı metin, bu belge lisansının patent uygulama hakkı vermediğini ve ticari patent-kapsamlı implementasyon için ayrı yazılı lisans gerekebileceğini açıkça ayırır.
Finansman: PDF ön sayfasında yazar, bağımsız araştırma ve ilk patent başvurularını kişisel birikimleriyle finanse ettiğini belirtir.
Çıkar çatışması / ticarileştirme bağlamı: Ayrı bir akademik “conflict of interest” bölümü tespit edilmemiştir. Bununla birlikte PDF, IP licensing, patent pools, commercialization partners ve industry-led adoption için açık iş birliği çağrısı içerir. Bu bilgi, kaynağın ticarileştirme bağlamını görünür kılmak için ayrıca belirtilmiştir.
Veri erişilebilirliği: Klasik bir deneysel veri seti raporlanmamaktadır. Teknik dayanak olarak birleşik patent spesifikasyonu, claim appendix, önceki Technical_Disclosure_1.json proxy’si ve listelenmiş kamu kaynakları kullanılmaktadır.
Resmî bağlantı: https://doi.org/10.5281/zenodo.24274259
Temel yorum sınırı: Bu yayın patent novelty, inventive step, validity, infringement, regulatory compliance veya vendor adoption kararı değildir. Önerilen entegrasyonların gerçek uygulanabilirliği, desteklenen arayüzler, tam effect-path kontrolü, bağımsız implementasyon, güvenlik testi ve gerektiğinde resmî hukukî/patent incelemesiyle doğrulanmalıdır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir