


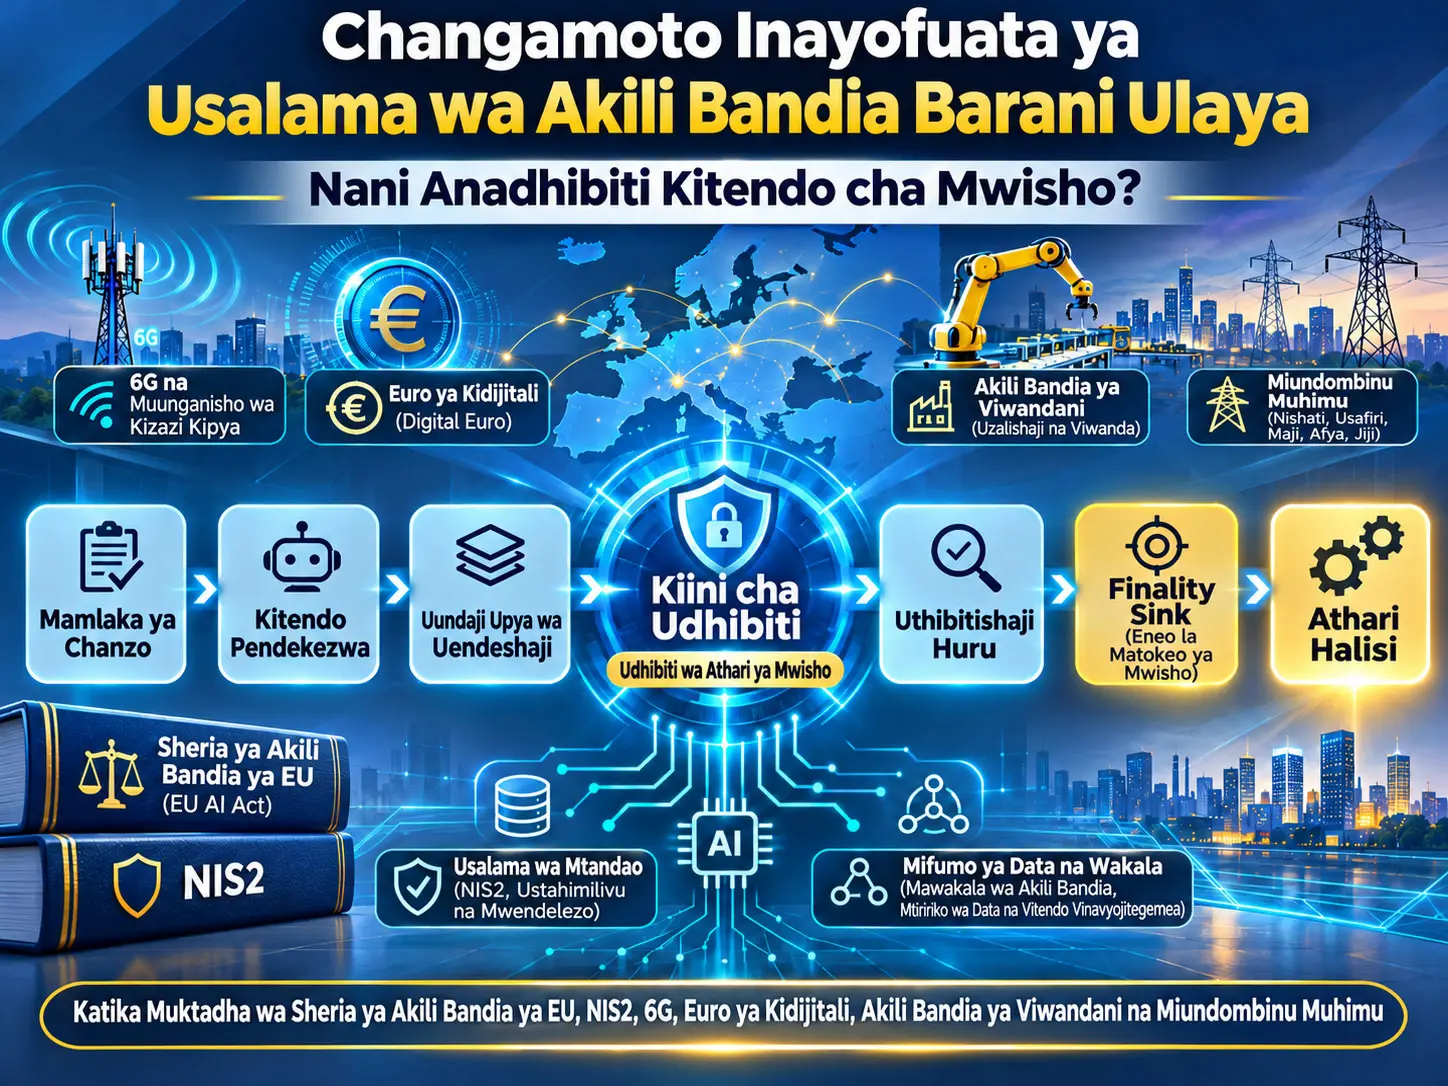
Uhitimisho uliolindwa wa utekelezaji (protected execution finality) ni mkabala wa usanifu wa usalama ambao hauchukulii kuwa inatosha kwa mfumo wa kompyuta kuhesabu, kupendekeza au kuidhinisha kitendo katika hatua ya awali pekee, bali unalenga kutathmini upya mamlaka ya sasa, muktadha, utegemezi, ushahidi na mipaka ya matokeo mara moja kabla kitendo hakijazalisha matokeo halisi ya kidijitali, kifedha, kimtandao, yanayohusu taarifa au ya kimwili. Chapisho linalochunguzwa linaweka kiufundi katikati yake tofauti kati ya “ruhusa ya kwanza” na “mamlaka ya athari ya mwisho” katika shughuli zenye matokeo, kama vile mawakala wa akili bandia na programu zinazojiendesha kubadilisha rekodi za hifadhidata, kuanzisha malipo, kubadilisha usanidi wa mtandao, kufichua taarifa binafsi au kutoa amri zinazoathiri mifumo ya kimwili.
Muundo mkuu wa chapisho ni mnyororo wa Originating Authority → Candidate Act → operation reconstruction → current context/material dependencies → independent validation → scoped authorization → protected Finality Sink → qualified outcome reconciliation. Kwa Kiswahili, mtiririko huu unaweza kusomwa kama kubainisha mamlaka ya chanzo, kuweka kitendo kinachopendekezwa katika hali isiyoleta athari, kujenga upya operesheni itakayotekelezwa kwa kweli, kukagua muktadha wa sasa na utegemezi wa kimsingi, uthibitishaji huru, mamlaka ya utekelezaji yenye upeo finyu, mpaka wa mwisho unaodhibiti athari halisi, na kuthibitisha matokeo.
Faharasa ya kiufundi, kupitia embodiment 39, yaani E1–E38 pamoja na E12A, na claim 427 zilizopo kimwili, inaainisha jinsi wazo lilelile kwamba “uhesabuji si mamlaka; athari halisi lazima pia idhibitiwe” linavyoweza kubainishwa katika maeneo tofauti sana kama shughuli za funguo za kriptografia, AI-native RAN, mabadiliko ya GPU/accelerator, mabadiliko ya maeneo ya kuaminiana, uaminifu wa hitilafu za nambari, matokeo ya multimodal, ushahidi wa sensa, kumbukumbu ya wakala wa akili bandia, ukarabati wa programu, ukabidhi kwa binadamu, amri za sauti, vyanzo vya taarifa, mawakala wengi, OCR, ERP, hifadhidata, usimamizi wa data, malipo, fedha za kidijitali za nje ya mtandao, mifumo ya edge na ugawaji wa vipande vya mtandao wa 6G.
Mpaka muhimu zaidi wa tafsiri wa chanzo hiki ni huu: utafiti hauwasilishi jaribio la maabara, majaribio ya uwanjani, benchmark ya utendaji au uthibitisho wa uzingatiaji wa kikanuni. Majina ya bidhaa na kampuni ni miktadha inayowezekana ya ujumuishaji; si ushahidi wa kupitishwa, ushirikiano, ukiukaji, kunakili au utekelezaji halisi. Chanzo pia hakidai kuwa kimepima latency ya jumla, throughput au utendaji wa “kutoweza kupitwa (bypass)”.
Kwa nini ruhusa ya kwanza katika mfumo wa AI haihesabiwi kuwa mamlaka ya kitendo cha mwisho?
Kwa sababu tatizo la usalama linalofafanuliwa katika chanzo ni kwamba muktadha wa wakati kitendo kinapopendekezwa au kuidhinishwa kwa mara ya kwanza unaweza kutofautiana na muktadha wa wakati kitendo kinapozalisha matokeo kwa kweli. Chanzo lengwa, hesabu ya kodi au fedha za kigeni, utambulisho, topolojia ya mtandao, mpokeaji, toleo la data, kipindi cha mamlaka, hali ya kufuta, operesheni ndogo zilizo kwenye foleni au hali ya mfumo wa kimwili zinapobadilika, ruhusa iliyokuwa halali hapo awali huenda isihusishe tena matokeo halisi yatakayojitokeza.
Tofauti kati ya “kuhesabu” na “kuzalisha athari”
Chanzo kinatenganisha angalau maswali mawili tofauti ya usalama katika mifumo ya kisasa inayojiendesha. La kwanza ni kama modeli au programu ina mamlaka ya kuhesabu, kupendekeza, kuiga au kuandaa operesheni fulani. La pili ni kama operesheni hiyo hiyo imeruhusiwa kwa kweli kuzalisha sasa katika ulimwengu wa nje au mfumo mwingine matokeo ambayo ni vigumu kuyatengua. Tofauti hii huwa muhimu hasa katika hali ambapo mawakala wa akili bandia huita zana, minyororo ya huduma nyingi hutumika, shughuli za kifedha hupitia awamu nyingi au amri hutolewa kwa mifumo ya kimwili.
Kwa mfano, kulingana na mantiki iliyotolewa katika chanzo, wakala wa uhasibu anaweza kuwa na mamlaka ya kuandaa ankara ya kiasi fulani; lakini kodi, kiwango cha ubadilishaji fedha, upangaji bei au kanuni ya uhasibu ikibadilika baadaye, athari ya kifedha itakayorekodiwa kwa kweli katika mfumo inaweza kutofautiana na kiasi kilichoidhinishwa awali. Vivyo hivyo, uboreshaji wa mtandao unaweza kukubalika ndani ya eneo fulani lakini ukasababisha athari isiyotarajiwa ya huduma katika seli jirani au vipande vya mtandao. Kwa hiyo uthibitishaji hauangalii tu swali “ni amri gani iliombwa?”, bali pia “ni matokeo gani yatatokea kwa kweli sasa?”.
Dhana za msingi zina maana gani?
| Dhana | Maana yake ya kiufundi katika chanzo | Kwa nini inatenganishwa? |
|---|---|---|
| Candidate Act (Kitendo Kinachopendekezwa) | Operesheni iliyopendekezwa, kuzalishwa, kuchaguliwa, kupokelewa au kujengwa upya, lakini ambayo bado haijapata mamlaka ya mwisho ya kuzalisha matokeo yanayosimamiwa. | Kuzalishwa kwa operesheni na modeli inayoaminika, mtumiaji mwenye mamlaka au programu iliyotiwa saini hakufanyi matokeo ya mwisho kuwa halali peke yake. |
| Non-Effective State (Hali Isiyoleta Athari/Inayosubiri) | Hali ambayo kitendo kinachopendekezwa kinawakilishwa, kuwekwa kwenye foleni, kuwekwa kwenye buffer au kutathminiwa, lakini matokeo yaliyolindwa bado hayajatokea. | Inalazimisha kuwepo kwa utaratibu halisi wa kiufundi unaozuia athari isiyoweza kutenguliwa kutokea kabla uthibitishaji haujakamilika. |
| HCAD (Hash-Linked Candidate Act Descriptor) | Kielezi kinachounganisha kitendo maalumu kinachopendekezwa na muktadha wake unaohusiana na utekelezaji kwa namna deterministiki na inayosomeka na mashine. | Kinalenga kuzuia lengo, parameter, mamlaka au sifa nyingine za utekelezaji kubadilishwa kimya kimya kati ya uthibitishaji na utekelezaji. |
| Actual Pending Operation (Operesheni Halisi Inayosubiri) | Operesheni itakayotekelezwa kwa kweli baada ya kuzingatia chaguomsingi, mabadiliko, amri zilizokabidhiwa, hali ya lengo, ruhusa zilizorithiwa na ingizo nyingine za kimsingi. | Amri inayoonyeshwa na programu inaweza kutofautiana na matokeo ambayo miundombinu itazalisha kwa kweli. |
| Irreversible Execution Boundary (IEB) | Mpaka wa kiufundi ambapo operesheni inayosimamiwa inazalisha matokeo yake maalumu au inafikia hali ambayo haiwezi tena kuzuiwa kwa kuaminika. | Unaonyesha uthibitishaji unaweza kufanywa kwa kuchelewa kiasi gani na ni kuanzia hatua gani uzuiaji hubadilika kuwa tatizo la fidia/reconciliation. |
| Finality Gate | Sehemu ya uamuzi ya kimantiki au iliyolindwa inayobainisha kama kitendo kinachopendekezwa kimetimiza masharti yanayohitajika ili kusonga kuelekea athari. | Hutoa uamuzi; lakini uamuzi huo peke yake hauthibitishi kwamba matokeo yametokea kwa kweli. |
| Finality Sink | Kipengele cha kiufundi, kiolesura au mpaka wa athari unaodhibiti kwa vitendo kama kitendo kinachopendekezwa kitaruhusiwa kuzalisha matokeo yaliyolindwa. | “Neno la mwisho” katika usanifu wa chanzo hutekelezwa hapa. Gateway iliyo upstream pekee haitachukuliwa kuwa imetoa ulinzi katika kiwango cha sink ikiwa haidhibiti kwa kweli njia ya athari ya downstream. |
| Scoped Execution Capability | Mamlaka ya utekelezaji yenye upeo finyu inayoweza kuundwa kwa operesheni, lengo, parameter, muda na muktadha maalumu tu baada ya uthibitishaji unaohitajika kupita. | Inawakilisha mkabala wa mamlaka unaofungwa na athari halisi iliyothibitishwa badala ya “ruhusa ya kubeba” ya jumla na inayoweza kutumika tena. |
| ALF (Algorithmic Logic Fingerprint) | Muundo unaowakilisha kwa namna inayoweza kuthibitishwa na mashine sifa teule za utekelezaji za mantiki halisi ya kialgorithimu inayozalisha au kuathiri kwa kiwango cha kimsingi kitendo kinachopendekezwa. | Badala ya jina la programu au hash ya faili pekee, unapohitajika unaweza pia kufunga uzito wa modeli, hali ya quantization, njia ya utekelezaji, zana na hali ya runtime kwenye sharti la idhini. |
Kuna tofauti gani kati ya Finality Gate na Finality Sink?
Finality Gate ni sehemu ya uamuzi inayojibu swali “masharti yametimizwa?”; Finality Sink ni mpaka wa utekelezaji unaotekeleza kwa vitendo swali “je, athari hii halisi inaweza kutokea sasa?”. Chanzo kinasisitiza hasa kwamba dhana hizi mbili si lazima ziwe kitu kimoja na kwamba uamuzi uliofanikiwa wa gate peke yake hauonyeshi kuwa operesheni imekuwa na athari kwa kweli.
Kwa nini Finality Sink si lebo ya programu tu?
Chanzo kinafafanua dhana ya sink kwa kazi yake halisi ya enforcement badala ya eneo la kimwili au jina lililopewa kipengele. Ikiwa gateway, mfumo wa log au paneli ya sera iko upstream tu lakini credential tofauti, foleni, cached rule, stored procedure, njia ya moja kwa moja ya hardware au huduma nyingine inaweza kuzalisha matokeo yale yale, wigo wa udhibiti haujakamilika. Kwa sababu hii, embodiment E25 hushughulikia hasa tatizo la “governance enforcement-route coverage”: muhimu si kuwepo kwa paneli ya usimamizi, bali kama njia zote za kimsingi zinazozalisha athari halisi zinadhibitiwa.
Kwa nini muktadha unathibitishwa upya?
Chanzo kinasisitiza kwamba vipengele kama sera, utambulisho, toleo la chanzo, usanidi, hali ya nguvu, eneo la utekelezaji, topolojia ya mtandao na hadhira ya wapokeaji vinaweza kubadilika baada ya muda. Kwa mfano, coprocessor ya matumizi madogo ya nguvu inaweza kuandaa amri wakati processor kuu imelala; mfumo mkuu unapoamka, utambulisho au sera inaweza kuwa imebadilika. Kwa hiyo E13 inaeleza wazo la “intent escrow” na uthibitishaji upya baada ya wake-up. Vivyo hivyo, E3 inashughulikia reconciliation inayofungwa na kizazi/epoch inayolenga kuzuia vidhibiti endelevu vya desired-state kujenga upya usanidi uliokuwa halali hapo awali lakini baadaye ukafutwa.
Kwa nini kukamilika kusiko na uhakika ni tatizo tofauti la usalama?
Tatizo kuu katika E14 ni kwamba timeout haithibitishi kwamba operesheni imeshindwa. Huduma ya nje inaweza kuwa imekamilisha operesheni, lakini acknowledgement ikapotea. Kurudia bila uhakiki kunaweza kusababisha athari kama malipo mara mbili, rekodi mara mbili au amri ya kimwili kutolewa mara mbili. Kwa hiyo chanzo kinatenganisha “attempt” na “logical effect identity”; kinapendekeza kushikilia operesheni zinazokinzana zinazoendelea, kukagua hali authoritative ya lengo, na kufanya retry au compensation chini ya mamlaka ya sasa pekee.
Fomula ya ALF inajaribu kuthibitisha nini?
Algorithmic Logic Fingerprint (ALF) haitoi alama ya jumla kwamba algorithimu ni “sahihi” au “salama”; inafafanuliwa kama uwakilishi unaoweza kuthibitishwa na mashine unaotumiwa kukagua kama hali teule ya mantiki inayohusiana na utekelezaji kwa Candidate Act maalumu inalingana na sharti la mantiki lililoidhinishwa. Chanzo kinaeleza wazi kwamba fomula moja ya jumla ya uthibitishaji hailazimishwi kutumika katika mazingira yote ya kiufundi.
Mfano wa muundo wa kriptografia wa ALF uliotolewa katika chanzo
\[ \mathrm{ALF}=\mathrm{HASH}\bigl(\mathrm{DOMAIN\_IDENTIFIER}\ \Vert\ \mathrm{CANONICALIZE}(\mathrm{LSD})\bigr) \]
Fomula inahesabu nini? Kauli hii inazalisha uwakilishi mfupi unaofanana na cryptographic commitment baada ya ku-canonicalize hali teule ya mantiki ya utekelezaji kwa namna deterministiki na kuifunga kwa domain identifier. Chanzo kinatoa kauli hii kama illustrative na non-limiting; yaani, si lazima utekelezaji wote utumie algorithimu ileile ya hash au sehemu zilezile.
Vigezo: DOMAIN_IDENTIFIER ni kitambulishi cha domain kinachotenganisha hesabu ya ALF na matumizi mengine ya kriptografia. LSD ni Logic State Descriptor. CANONICALIZE huhakikisha LSD inabadilishwa kuwa uwakilishi deterministiki. HASH huzalisha cryptographic commitment kwa uwakilishi huu. Alama \Vert, kulingana na matumizi ya mistari miwili wima katika fomula ya chanzo, ina maana ya kuunganisha data/concatenation.
Vipimo: Hii si equation ya kiasi cha kimwili; haina kitengo kama mita, sekunde, joule au asilimia. Sehemu za ingizo ni maelezo ya hali ya kidijitali yanayohusiana na mantiki ya utekelezaji; matokeo ni uwakilishi unaoweza kulinganishwa na mashine unaotegemea utaratibu uliochaguliwa wa hash/commitment.
Jukumu la kihisabati na kialgorithimu: Lengo ni kufunga kwenye kitu kilekile cha uthibitishaji si swali la “ni faili gani executable inayofanya kazi?” pekee, bali pia, ikiwa sharti la idhini linahitaji, sifa za kimsingi kama execution graph, parameter za modeli, hali ya quantization, runtime routing, utegemezi wa zana na hali ya utekelezaji iliyolindwa. Chanzo kinasema binary ileile inaweza kujiendesha tofauti katika usanidi tofauti wa runtime; kwa upande mwingine binary tofauti zinaweza kutekeleza kazi ileile iliyoidhinishwa chini ya masharti ya usawa yaliyofafanuliwa wazi.
Logic State Descriptor inaonyeshwaje?
Chanzo kinaonyesha LSD katika mfano usiozuia kwa tuple ifuatayo:
\[ \mathrm{LSD}=(C,G,W,Q,R,P,T,S,V) \]
| Alama | Maana | Jukumu la kiufundi |
|---|---|---|
| C | executable husika au computational code state | Inawakilisha hali ya msimbo unaotekelezwa. |
| G | computational graph iliyopangwa au muundo wa control-flow | Inawakilisha mtiririko wa kimuundo ambao hesabu inafuata. |
| W | Parameter za modeli, uzito au thamani za kanuni deterministiki | Inaweza kufunga hali ya parameter inayoathiri uamuzi kwa kiwango cha kimsingi. |
| Q | Quantization, uchakataji wa nambari au computational configuration | Inawakilisha usahihi na namna ya utekelezaji wa nambari. |
| R | Runtime routing na njia teule za utekelezaji | Inawakilisha njia ya utekelezaji ambayo operesheni inafuata. |
| P | Uchakataji, mabadiliko na policy configuration | Inaweza kujumuisha sera na mabadiliko yanayobadilisha matokeo. |
| T | Zana, utegemezi au vipengele vya utekelezaji vilivyokabidhiwa | Inaweza kufunga sehemu za kimsingi za mnyororo wa agent/tool. |
| S | Runtime iliyolindwa au hali ya mfumo wa udhibiti | Inawakilisha taarifa ya hali inayoaminika wakati wa utekelezaji. |
| V | Mpango wa kipimo, toleo au validation-class identifier | Inatenganisha mpango wa kipimo/tafsiri unaotumiwa. |
Chanzo pia kinatoa muundo wa pili wa mfano wa kriptografia ufuatao:
\[ \mathrm{ALF\!-\!C}=H\bigl(\text{"ALF-C"}\ \Vert\ \mathrm{ENCODE}(\mathrm{LSD})\bigr) \]
Kauli "ALF-C" hapa inatumika kwa utenganishaji wa domain ya kriptografia. Chanzo kinasema wazi kwamba sehemu hizi si za lazima katika utekelezaji wote. Mtiririko wa usimamizi wa HSM huenda usihitaji uzito wa neural network; mfumo wa udhibiti wa robotiki unaweza kuhitaji sehemu tofauti kama muundo wa control-law, hali ya calibration na usanidi wa uchakataji wa sensa.
Matokeo yanapaswa kutafsiriwaje? Ulinganifu uliofanikiwa wa ALF haumaanishi kiotomatiki kwamba kitendo kinachopendekezwa ni salama, halali, sahihi au kimeidhinishwa. Katika chanzo, ALF inaweza kuwa mojawapo tu ya predicates zinazohitajika; mamlaka ya chanzo, muktadha wa sasa, mpaka wa usalama, utoshelevu wa ushahidi, lengo na masharti ya athari yanaweza kuthibitishwa pia. Matokeo ya ALF yaliyoshindwa au yasiyo na uhakika, ikiwa ALF ni ya lazima, huzuia mamlaka ya mwisho ya utekelezaji kutolewa; matokeo yaliyofaulu huruhusu mchakato kuendelea na ukaguzi mwingine.
Embodiment 39 zinahusisha familia zipi za matatizo?
Faharasa ya kiufundi inatoa embodiment 39 kwa mpangilio wa claim. Jedwali lifuatalo linakusanya kwa Kiswahili na kwa kifupi tatizo kuu la kiufundi lililoelezwa katika chanzo kwa kila embodiment. Masafa ya claim yamehifadhiwa kulingana na nambari zinazoonekana kimwili katika PDF iliyounganishwa iliyopakiwa.
| Embodiment | Masafa ya Claim | Tatizo kuu linaloshughulikiwa katika chanzo |
|---|---|---|
| E1 | 1–11 | Kuthibitisha hali halisi ya key/partition na mamlaka ya sasa kwenye mpaka wa athari katika shughuli za kuunda, kuwezesha, kuzungusha, kuhamisha nje, kutumia au kuondoa matumizi ya funguo za kriptografia. |
| E2 | 12–22 | Kutathmini usanidi wa RAN uliopendekezwa na AI kwa kuzingatia hali halisi ya jumla ya mtandao, ikijumuisha vikwazo vya seli jirani na slice, si ombi la optimizer pekee. |
| E3 | 23–33 | Kuzuia vidhibiti endelevu vya desired-state kujenga upya kizazi cha zamani cha usanidi kilichofutwa. |
| E4 | 34–44 | Kufuatilia matawi ya kimsingi ya child-effect yanayotokana na tukio la chanzo kupitia workflow, queue, API au stored program na kutafuta mamlaka ya sasa katika kila consequential sink. |
| E5 | 45–55 | Kutenganisha kwa epoch, source fence na effect watermark ni worker gani ana mamlaka ya kuchapisha matokeo authoritative kwenda nje wakati wa GPU/accelerator migration au failover. |
| E6 | 56–66 | Kuthibitisha kabla peripheral, memory region au accelerator haijahamishiwa trust domain nyingine kwamba DMA, interrupt, debug, queued I/O na njia za old-domain zimefungwa. |
| E7 | 67–77 | Kutathmini kwa pamoja historia ya muunganisho, dwell na majukumu ya continuity ili kuzuia mabadiliko ya Wi-Fi/cellular/satellite yanayoruhusiwa moja moja yasizalishe churn yenye madhara kwa jumla. |
| E8 | 78–88 | Kutathmini kwa consequence-specific uncertainty predicate uwezekano kwamba quantization, rounding na hitilafu ya nambari inayojilimbikiza itabadilisha uamuzi muhimu kwa safety/policy. |
| E9 | 89–99 | Kukagua kama hali ya patch, ushahidi mpya wa attestation, marejeo ya verifier na matoleo ya sera yanalingana kwa kweli kwa consequential operation maalumu. |
| E10 | 100–110 | Kuthibitisha kama uamuzi wa software wa slow-path ulioidhinishwa unazalisha athari halisi ileile katika utekelezaji wa hardware wa fast-path wenye wildcard, priority, cache au kanuni stateful. |
| E11 | 111–121 | Kudhibiti tofauti kati ya ruhusa ya kuzalisha maudhui binafsi na ruhusa ya maudhui hayo kufichuliwa kwa kweli kwenye display, speaker, cast route au kwa mtazamaji gani. |
| E12A | 122–132 | Kuchukulia hitimisho la “hakuna tukio lililotokea” kuwa ushahidi wenye maana tu ikiwa fursa halisi ya sensa kuona, coverage, hali ya afya, mapengo na uadilifu wa data vinatosha. |
| E12 | 133–143 | Kuzuia vipande vya media vilivyo kwenye queue/buffer kufika kwa lengo jipya lisiloidhinishwa kwa mamlaka ya zamani wakati route, audience au privacy state inabadilika. |
| E13 | 144–154 | Kuthibitisha upya consequential intent iliyoandaliwa wakati wa usingizi na coprocessor ya matumizi madogo ya nguvu au sensor hub kulingana na utambulisho, sera na hali ya sasa ya host baada ya wake-up. |
| E14 | 155–165 | Badala ya kudhani operesheni imeshindwa wakati wa timeout, kutenganisha attempt na logical effect identity na kufanya retry/compensation salama kulingana na hali authoritative ya lengo. |
| E15 | 166–176 | Kuweka authority record ya kudumu iliyo huru na muktadha wa modeli ili kuzuia makatazo muhimu kupotea wakati wa LLM context compaction, summary, memory replacement au agent handoff. |
| E16 | 177–187 | Masharti huru ya verification/oracle dhidi ya hatari ya AI coding agent kuzalisha patch pamoja na majaribio yake yenyewe “yaliyofaulu”, na ulinganifu kati ya artifact iliyoidhinishwa na artifact iliyodeployiwa. |
| E17 | 188–198 | Minimal-disclosure task capsule inayozuia uhamishaji wa data au mamlaka zaidi ya inavyohitajika wakati wa human escalation, pamoja na uthibitishaji upya wa kazi ya binadamu inayorudi. |
| E18 | 199–209 | Kufunga kwa turn/interruption epoch ni nia gani ya sauti inayobaki halali baada ya usemi wa sehemu, marekebisho na interruption kwenye tool operation halisi. |
| E19 | 210–220 | Kufanya reconciliation ya taarifa nyingi za kweli lakini zinazokinzana, zilizopitwa na wakati au zilizotokana na chanzo kilekile cha msingi kwa kuzingatia usasa na ulinganifu wa chanzo kabla ya consequential action. |
| E20 | 221–231 | Kuzuia maelekezo au semantiki ya athari halisi kupotea wakati wa tafsiri kati ya model API, MCP adapter na modeli za hosted/client-executed tool. |
| E21 | 232–242 | Aggregate composition snapshot na uthibitishaji wa cross-branch dependency ili kuzuia matokeo ya mawakala ambayo kila moja linakubalika peke yake kuzalisha matokeo yasiyo salama yanapounganishwa. |
| E22 | 243–253 | Uthibitishaji wa jiometri ya hati na field provenance ili kuzuia kiasi/utambulisho uliotolewa na OCR kufungwa kwenye mstari, ukurasa, payee au sehemu ya kifedha isiyo sahihi. |
| E23 | 254–264 | Kuzuia marejeo ya zamani kugeuka kuwa lengo lisilo sahihi katika amri za multimodal kama “chagua hiki” kitu kinaposogea, kufunikwa au UI kubadilika. |
| E24 | 265–273* | Kuzuia maudhui yaliyohamishwa kutokana na ujumbe uliokuwa forward/quote, uhamishaji wa akaunti au mabadiliko ya uanachama wa kikundi kuchukuliwa kiotomatiki kuwa mamlaka mpya ya utekelezaji; katika PDF iliyopo Claim 273 inaishia nusu na nambari 274–275 hazipo. |
| E25 | 276–286 | Badala ya kuchukulia kuwepo kwa dashboard, policy au log kuwa ushahidi wa udhibiti halisi, kutathmini kwa governance-to-effect route coverage kama njia zote za kimsingi za athari zimedhibitiwa kwa sink kwa kweli. |
| E26 | 287–297 | Kujenga upya kabla ya posting athari halisi ya kiuchumi ya invoice/purchase order iliyoidhinishwa katika ERP ambayo imebadilika baada ya kanuni za tax, FX, pricing, allocation na posting. |
| E27 | 298–308 | Kufunga kauli ya agent kwamba “refund/shipment/service change imekamilika” kwenye ushahidi authoritative wa fulfillment, si tu kwenye kuanzishwa kwa ombi la ndani. |
| E28 | 309–319 | Kutathmini upya mabadiliko ya live dependency topology na service criticality kabla ya mpango wa maintenance au remediation kutekelezwa. |
| E29 | 320–330 | Kujenga upya cohort halisi lengwa baada ya join, entity resolution, deduplication, suppression na consent wakati wa kuhama kutoka analytical query kwenda campaign/account action. |
| E30 | 331–341 | Kukagua kama sera za row/column/masking/aggregation/recipient zimehifadhiwa katika matokeo halisi data inapopita kwenye engine, catalog, credential na njia tofauti za kushirikisha zero-copy. |
| E31 | 342–352 | Kuzingatia transitive database effects zinazotolewa na stored procedure iliyoruhusiwa kupitia trigger, definer-rights, autonomous transaction au external function. |
| E32 | 353–363 | Kuzuia downstream event consumer kuchukulia uncommitted intent au rekodi ya stale outbox kuwa mamlaka; kufunga child operation kwenye ushahidi wa source commit. |
| E33 | 364–374 | Mkabala wa exposure ledger unaozuia jumla ya pending authorization, capture, reservation na agent payment instruction nyingi kuzidi mandate ya matumizi. |
| E34 | 375–385 | Katika malipo ya cross-border, kutenganisha maagizo nominal na matokeo beneficiary-net baada ya FX, fee, routing na settlement na kufunga matokeo halisi ya mpokeaji kwenye ushahidi. |
| E35 | 386–396 | Kushughulikia matatizo ya delegated authority continuity, fork attribution na bounded-loss reconciliation katika hali ambapo secure element ya fedha za kidijitali za nje ya mtandao imeharibika au imeshindwa. |
| E36 | 397–407 | Kuhifadhi mipaka ya kusudi/mamlaka ya chanzo wakati edge request inapohamia credential tofauti kupitia retry, queue, background worker na maombi madogo. |
| E37 | 408–418 | Kutathmini kwa njia ya kisababishi na yenye mipaka radio-service impairment katika seli jirani kabla ya kupanua mabadiliko yenye mipaka ya RAN. |
| E38 | 419–429 | Katika shughuli za kukopesha kwa muda capacity ya network-slice, kufanya uhasibu wa rasilimali, kuisha kwa muda na wajibu wa kurejesha viwe enforceable. |
Muktadha wa Ulaya unajengwaje?
Chapisho linashughulikia maeneo ya matumizi barani Ulaya si kama “ujumuishaji wa lazima” au “ushahidi wa uzingatiaji”, bali kwa mkabala wa prospective complementarity. Inakubaliwa kwamba mifumo iliyopo ya mawasiliano, nishati, fedha, utengenezaji na sovereign-cloud ina vidhibiti vyake vya usalama na semantiki zake za operesheni. Usanifu uliopendekezwa unaweza kuwa safu ya ziada yenye maana kwa kiwango tu ambacho unaweza kutambua matokeo halisi yanayodhibitiwa, kutumia interfaces zinazotumika na kutolemaza ulinzi uliopo wa lazima.
| Muktadha | Mifano iliyotolewa katika chanzo | Sehemu ya udhibiti wa kiufundi inayopendekezwa | Mpaka uliowekwa na chanzo |
|---|---|---|---|
| 6G / AI-native RAN | Ericsson EIAP/rApps, Nokia MantaRay SMO na RAN Slice Controller | Non-real-time policy admission, effective RAN-state readback, uthibitishaji wa impairment, mipaka ya slice lending/reclaim | Gate ya jumla ya per-event haipendekezwi kwa mizunguko ya masafa ya juu kama PHY/HARQ. |
| Utafiti na maendeleo ya 6G barani Ulaya | EU Smart Networks and Services Joint Undertaking | Ulinganifu wa utafiti kwa AI-native orchestration na ulinzi wa huduma muhimu | Hakuna dai la kuchangia mradi au standard maalumu ya SNS JU. |
| ERP / shughuli za kampuni | SAP S/4HANA, Joule Studio, Joule Agents | Late-bound business-effect validation kabla ya posting na workflow release | Haidaiwi kwamba inachukua nafasi ya usimamizi uliopo wa SAP. |
| Industrial edge / OT | Siemens Industrial Edge na AI Suite on Industrial Edge | Local interlock na bajeti wazi za muda katika safety-relevant command na deployment boundary | Itifaki za shop-floor na kazi zilizopo za usalama wa kimwili lazima zihifadhiwe. |
| Miundombinu ya malipo ya Ulaya | Adyen, Worldline na washiriki wa benki/malipo | Exposure, capture na reconciliation ya awamu za shughuli | Haidhaniwi kwamba gateway inadhibiti mchakato mzima wa settlement. |
| Euro ya kidijitali nje ya mtandao | Utafiti wa ECB/Eurosystem kuhusu secure-hardware na offline-payment | Delegation, fork evidence na liability reconciliation katika hali za kuharibika baada ya secure element | Haidaiwi kwamba vidhibiti vilivyopo vya secure-element double-spend havipo. |
| Sovereign / confidential cloud | Huduma za cloud za Ulaya na confidential infrastructure | Region-bound authority na current attestation-to-effect linkage | Hakuna deployment halisi iliyoonyeshwa kwa provider maalumu. |
| Semiconductor / embedded | NXP, Infineon, STMicroelectronics, miundo inayotegemea Arm | Security-domain transition, protected key na numerical-decision gating | Utekelezekaji unategemea silicon interface halisi. |
| Miundombinu muhimu / anga | Waendeshaji wa nishati, usafiri, mawasiliano, anga na miundombinu | Ulinzi effect-specific kwa mabadiliko yanayojiendesha na distributed actuation | Si dai la usalama wa jumla au uthibitisho wa kikanuni. |
Sheria ya Akili Bandia ya EU, NIS2, DORA na Cyber Resilience Act zina jukumu gani katika utafiti huu?
Kwa mujibu wa mipaka ya chanzo chenyewe, kanuni na programu hizi zinatumika kama relevance/search anchors zinazoweka umuhimu wa usanifu wa kiufundi barani Ulaya na muktadha wa utafutaji/uchunguzi. Chapisho halisemi kwamba kutekeleza usanifu wa uhitimisho uliolindwa wa utekelezaji kunatoa kiotomatiki uzingatiaji wa Sheria ya Akili Bandia ya EU, NIS2, DORA au Cyber Resilience Act. Linaeleza wazi kwamba wajibu halisi unaweza kutofautiana kulingana na mhusika, bidhaa, sekta na ratiba ya kuanza kutumika.
Ni madai gani ambayo chanzo hakitoi hasa?
- Haidaiwi kwamba kampuni fulani inatumia au imepitisha usanifu wa DAS Protocols.
- Haidaiwi kwamba udhaifu wa usalama umepatikana katika bidhaa fulani au kwamba bidhaa hiyo inakiuka utaratibu uliopendekezwa.
- Hakuna hitimisho la kisheria linalotolewa kuhusu patent novelty, inventive step, priority entitlement, claim validity au infringement.
- Hakuna latency ya jumla, throughput au coefficient ya utendaji inayoripotiwa kwa kila embodiment.
- Neno “Non-bypassable” kama jina pekee si dhamana kamili ya usalama; ulinzi halisi unategemea njia zote husika za athari kuwa chini ya udhibiti kwa kweli.
- Hakuna hitimisho la uzingatiaji au uthibitisho wa kanuni za EU linalotolewa.
- Ulinganishaji wa kampuni na bidhaa katika faharasa ya kiufundi unawasilishwa kama hypotheses huru za kihandisi.
Mbinu na Matokeo ya Utafiti
Chapisho hili linathibitisha nini kwa majaribio?
Chapisho hili halithibitishi ubora uliopimwa wa utendaji wa majaribio. Mbinu yake ni kuainisha kiufundi specification ya patent na kiambatisho cha claim, kutoa mantiki ya pamoja ya usanifu wa embodiment 39, kulinganisha sehemu zinazowezekana za ujumuishaji na miktadha ya bidhaa/kanuni inayopatikana hadharani, na kutengeneza maswali ya utafutaji ya examiner-oriented. Kwa hiyo matokeo yake yanapaswa kusomwa kama “mafunzo ya usanifu na matokeo ya uchunguzi”; si kama uthibitishaji wa uwanjani au benchmark ya bidhaa.
Mkusanyiko wa vyanzo na muundo wa uchunguzi
Faharasa ya kiufundi ya kurasa 15, kwa mujibu wa maelezo ya chanzo chenyewe, ilichunguza specification iliyounganishwa ya kurasa 2.405 iliyoambatishwa pamoja na kiambatisho cha claim cha specification hiyo. Kwa consolidated claims, hasa kurasa 2315–2405 za specification iliyounganishwa zimeainishwa. Faili ya awali ya Technical_Disclosure_1.json pia ilichunguzwa kama technical proxy; hata hivyo, chapisho linaeleza wazi kwamba proxy hii haichukui nafasi ya maandishi yaliyowasilishwa rasmi kwa ofisi ya patent.
Lengo la kimetodolojia la faharasa ni kutokuchanganya viwango vitatu: (1) written description/effective date, yaani ni maandishi gani ya as-filed yanayounga mkono kila claim limitation; (2) novelty, yaani kama chanzo kimoja cha awali kinaeleza kwa kweli mchanganyiko wa claim; (3) inventive step, yaani kama mtu mwenye ujuzi husika angekuwa na motisha halisi na matarajio ya kuridhisha ya mafanikio ya kutoka kwenye prior art husika kwenda kwenye mchanganyiko huu. Chanzo kinasisitiza kwamba kuandika maelezo zaidi pekee hakutengenezi kiotomatiki priority date mpya au inventive step.
Idadi ya Claim na uadilifu wa hati
Faharasa ya kiufundi ya chanzo inaripoti kwamba claim 427 zenye nambari zipo kimwili katika PDF iliyounganishwa: 1–273 na 276–429. Nafasi za claim zenye nambari 274 na 275 hazipo katika PDF hii. Aidha, Claim 273 inaonekana kuishia nusu kwenye kauli “current Group Audience”. Chapisho halitangazi hali hii kuwa kasoro iliyothibitishwa katika jalada rasmi la patent; linaichukulia kama uchunguzi wa kiwango cha hati unaopaswa kukaguliwa kwa authenticated filed copy.
Matokeo ya pamoja ya kiufundi ya embodiment 39
Ingawa embodiment zimesambaa katika maeneo tofauti, mfumo wa pamoja wa kiufundi katika chanzo ni uleule: hata kama chanzo cha kitendo kinachopendekezwa kina mamlaka, hali za runtime, operesheni ndogo, hali za lengo, policy epoch, hali ya data/ushahidi au muktadha wa kimwili unaobainisha athari halisi unaweza kubadilika. Kwa hiyo usanifu unajaribu kufunga authorization karibu iwezekanavyo na mpaka wa athari halisi na kutoa mamlaka ya utekelezaji kwa kiwango tu cha wigo uliothibitishwa katika hali za sasa.
Mfumo huu wa pamoja haupaswi kutafsiriwa kama “vipengele vilevile ni lazima katika kila mfumo”. Chanzo kinasema wazi kwamba si kila embodiment inahitaji receipt, trial action, GPU, secure enclave au latency model ileile. Predicates zipi ni za lazima hutegemea mfumo lengwa na claim.
Maswali ya msingi yanayopendekezwa na chanzo kwa uthibitishaji wa kiufundi
- Executor halisi ni nani au ni kipengele gani?
- Consequential effect halisi hutokea kupitia njia gani na sink ipi?
- Je, ushahidi huru unaweza kughushiwa, kurukwa au kubaki wa zamani?
- Je, credential mbadala, retry worker, cached rule, stored program au downstream service inaweza ku-bypass udhibiti?
- Taarifa ya revocation inapofika kwenye effect sink, bado ni ya sasa?
- Ikiwa haijulikani kama operesheni imekamilika, mfumo hufanya nini?
- Je, latency imepimwa kwa kweli kwenye consequential boundary, au dai la jumla la utendaji lisilo na chanzo linatengenezwa?
Hali ya data za nambari na takwimu
Chanzo hiki hakina ukubwa wa sampuli, kikundi cha udhibiti, p-value, confidence interval, effect size au jedwali la pamoja la benchmark linalotarajiwa katika makala za kawaida za majaribio. Chanzo kinawasilisha usanifu wa kiufundi, upangaji wa claim na sehemu zinazowezekana za ujumuishaji. Kwa hiyo katika uwasilishaji wa Verianla, hakuna asilimia ya mafanikio, kiwango cha kuzuia mashambulizi, faida ya latency, thamani ya throughput au alama ya usalama isiyotokana na chanzo iliyotengenezwa.
Kizuizi muhimu kwa mizunguko yenye latency ndogo
Mkabala wa chanzo hautetei kwamba kila tukio la udhibiti la kiwango cha microsecond au la masafa ya juu linapaswa kusubiri ruhusa kutoka kwa verifier wa mbali. Kwa mizunguko ya haraka ya safety/control kama Radio scheduling, HARQ au inayofanana nayo, per-event authorization inaweza isiwe ya vitendo. Katika mifumo kama hiyo, uthibitishaji unaweza kutekelezwa kwenye mipaka ya configuration, activation, deployment au policy-state iliyo polepole zaidi na consequential; mizunguko ya haraka ya eneo husika inaweza kubaki juu ya state iliyothibitishwa mapema na safety function zilizopo.
Matokeo yanayoungwa mkono na utafiti
- Usanifu uliopendekezwa unaeleza kwa utaratibu kuanzishwa kwa mpaka tofauti wa usalama kati ya “kuzalisha/kupendekeza operesheni” na “kuzalisha matokeo halisi”.
- Embodiment 39 zinaonyesha jinsi dhana ileile ya msingi inaweza kubainishwa katika maeneo tofauti kama kriptografia, AI agents, data, malipo, 6G, mifumo ya viwandani na mwingiliano wa multimodal.
- Kujenga upya athari halisi, kukagua mamlaka na muktadha wa sasa, kuzalisha scoped authorization na kutekeleza athari katika Finality Sink ndiyo uti wa mgongo wa pamoja wa usanifu.
- Matatizo kama kukamilika kusiko na uhakika, context compaction, mabadiliko ya route, stale desired state, cross-engine policy drift na aggregate multi-agent effect yameshughulikiwa kama madarasa tofauti ya kiufundi.
- Chanzo kinakubali kwamba katika uchunguzi wa patent, michanganyiko ya claim inahitaji uchambuzi wa prior-art na effective-date mmoja mmoja, na kwamba maelezo ya kina zaidi pekee hayatoi matokeo ya novelty au priority.
Matokeo ambayo utafiti hauungi mkono
Chapisho halionyeshi kwamba DAS Protocols ni mpya kuliko suluhisho zote zilizopo, kwamba claim za patent ni halali au enforceable, kwamba kampuni yoyote inatumia mfumo huu, kwamba bidhaa fulani si salama, kwamba uzingatiaji wa sheria za EU unatolewa kiotomatiki, au kwamba usanifu unatoa ulinzi kamili dhidi ya mashambulizi yote. Aidha, kwa sababu halitoi majaribio huru ya utendaji kwenye ujumuishaji wa bidhaa halisi, thamani za jumla za latency, throughput au reliability haziwezi kutolewa.
Nguvu za utafiti
Nguvu ya chanzo ni kufanya swali moja la usalama linalojirudia katika maeneo mengi tofauti ya kiufundi lionekane kwa istilahi ya pamoja: “ni operesheni gani ilipendekezwa?” na “ni matokeo gani yatatokea kwa kweli?” si swali lilelile. Pia, kutogeuza miktadha ya bidhaa/kampuni kuwa madai ya adoption, kutaja wazi matatizo ya uadilifu wa hati katika idadi ya claim, na kutenganisha masuala ya patent novelty/priority na muhtasari wa kiufundi kunaweka wazi mipaka ya tafsiri ya kisayansi na kisheria.
Vikwazo vya msingi
Kizuizi muhimu zaidi ni kwamba utafiti umejengwa kwa kiasi kikubwa juu ya nyenzo za patent zilizotolewa na mwombaji na faharasa ya kiufundi ya AI-assisted. Tarehe na nambari ya ombi la patent iliyotajwa zimewasilishwa katika chanzo kama applicant-reported, na PDF iliyopakiwa peke yake haichukuliwi kuwa uthibitishaji rasmi wa registry. Ingawa miktadha ya bidhaa imechaguliwa kutoka kwenye nyaraka zinazopatikana hadharani, haijaonyeshwa kwamba bidhaa maalumu inatekeleza utaratibu uliopendekezwa. Kwa hiyo, bila uchunguzi huru wa prior-art, uthibitishaji wa rekodi rasmi ya patent, implementation ya mfumo halisi na majaribio ya utendaji, haipaswi kufikiwa hitimisho kali zaidi la kiufundi au kisheria.
Maelezo ya Chanzo na Mbinu
Kazi asilia: EUROPE'S NEXT AI SECURITY CHALLENGE: WHO CONTROLS THE FINAL ACTION? From EU AI Act and NIS2 to 6G, the Digital Euro, Industrial AI and Critical Infrastructure
Mwandishi: Sangam Das katika marejeleo mtambuka ya Zenodo. Katika kurasa za mwanzo za PDF iliyopakiwa na nyenzo za patent, jina kamili Sangam Kumar Das linatumika.
Hadhi ya mwandishi / affiliation: Katika PDF, mwandishi anajitambulisha kama “Independent Inventor” na kutoa taarifa ya Balasore, Odisha, India. Utkal University, B.Tech Electronics and Telecommunication Engineering imetajwa kama taarifa ya elimu; hakuna jina tofauti la chuo kikuu/maabara lililotajwa kama affiliation ya utafiti wa taasisi.
Corresponding author: Hakuna alama tofauti ya corresponding-author iliyobainishwa katika muundo wa makala ya jarida.
Jukwaa: Zenodo.
DOI: 10.5281/zenodo.24274259.
Tarehe ya kuchapishwa: 16 Novemba 2026.
Aina ya chanzo: Si makala ya jarida iliyopitiwa na wenzao; ni chapisho la utafiti wa kiufundi linalopatikana hadharani, lisilopitiwa na wenzao / examiner-oriented search and review aid. PDF iliyopakiwa pia ina taarifa za awali za patent na specification iliyounganishwa ya patent ya kurasa 2.405.
Nyenzo za patent: Chanzo kinatoa tarehe ya 15 Novemba 2026 kwa Indian Provisional Patent Application 202631136555 kupitia applicant-supplied filing acknowledgement; kinaeleza wazi kwamba PDF iliyopakiwa si rekodi rasmi ya patent registry.
Foundational reference: Mwombaji anaonyesha PCT/IB2026/055615 kama chanzo cha msingi, ikiwa na filing date ya 4 Juni 2026 na publication date ya 16 Julai 2026 kama WO 2026/150382 A2. Inaelezwa kwamba claim za baadaye hazipati kiotomatiki priority ya tarehe hii; kwa kila limitation, ulinganisho wa maandishi ya as-filed unahitajika.
Muundo wa hati: Kurasa za mwanzo zina maelezo ya ushirikiano/leseni na uthibitishaji wa IPR; kisha faharasa ya kiufundi ya AI-assisted ya kurasa 15; baada yake kuna specification ya patent ya kurasa 2.405. Faharasa ya kiufundi inaainisha embodiment 39, yaani E1–E38 na E12A, pamoja na kiambatisho cha claim kilichopo.
Uadilifu wa Claim: Katika PDF iliyounganishwa, jumla ya claim 427 za kimwili zimebainishwa katika masafa 1–273 na 276–429. Nambari za Claim 274 na 275 hazipo; Claim 273 inaonekana kuishia nusu. Chanzo kinaomba hili lithibitishwe kwa filed copy rasmi.
Mbinu: Uainishaji wa kiufundi wa specification ya patent, claim crosswalk, uelekezaji wa utafutaji wa prior-art, uthibitishaji wa muktadha wa bidhaa unaopatikana hadharani na ulinganishaji wa sehemu zinazowezekana za ujumuishaji kama hypothesis ya kihandisi. Utafiti si benchmark ya majaribio, utafiti wa kliniki/uwanjani au meta-analysis ya takwimu.
Matumizi ya AI: Chanzo kinahusisha uvumbuzi wa kiufundi wa patent na mwombaji kama kazi yenye asili ya binadamu; kinaeleza wazi kwamba faharasa ya kurasa 15, uchaguzi wa lugha, industry comparisons na muhtasari viliandaliwa kwa msaada wa generative-AI na vinaweza kuwa na hitilafu/ukosefu.
Leseni: Taarifa za mwanzo za PDF zinaonyesha Creative Commons Attribution-NonCommercial 4.0 International (CC BY-NC 4.0) kwa matumizi ya hati. Maandishi hayo hayo yanatenganisha wazi kwamba leseni hii ya hati haitoi haki ya kutekeleza patent na kwamba implementation ya kibiashara iliyo ndani ya wigo wa patent inaweza kuhitaji leseni tofauti iliyoandikwa.
Ufadhili: Katika ukurasa wa mwanzo wa PDF, mwandishi anasema kwamba alifadhili utafiti huru na maombi ya awali ya patent kwa akiba yake binafsi.
Mgongano wa maslahi / muktadha wa uanzishaji wa kibiashara: Hakuna sehemu tofauti ya kitaaluma ya “conflict of interest” iliyobainishwa. Hata hivyo, PDF ina mwaliko wazi wa ushirikiano kwa IP licensing, patent pools, commercialization partners na industry-led adoption. Taarifa hii imetajwa pia ili kufanya muktadha wa uanzishaji wa kibiashara wa chanzo uonekane.
Upatikanaji wa data: Hakuna data set ya kawaida ya majaribio iliyoripotiwa. Specification iliyounganishwa ya patent, claim appendix, proxy ya awali ya Technical_Disclosure_1.json na vyanzo vya umma vilivyoorodheshwa vinatumika kama msingi wa kiufundi.
Kiungo rasmi: https://doi.org/10.5281/zenodo.24274259
Mpaka mkuu wa tafsiri: Chapisho hili si uamuzi wa patent novelty, inventive step, validity, infringement, regulatory compliance au vendor adoption. Utekelezekaji halisi wa ujumuishaji uliopendekezwa lazima uthibitishwe kwa interfaces zinazotumika, udhibiti kamili wa effect-path, implementation huru, majaribio ya usalama na, inapohitajika, uchunguzi rasmi wa kisheria/patent.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *