


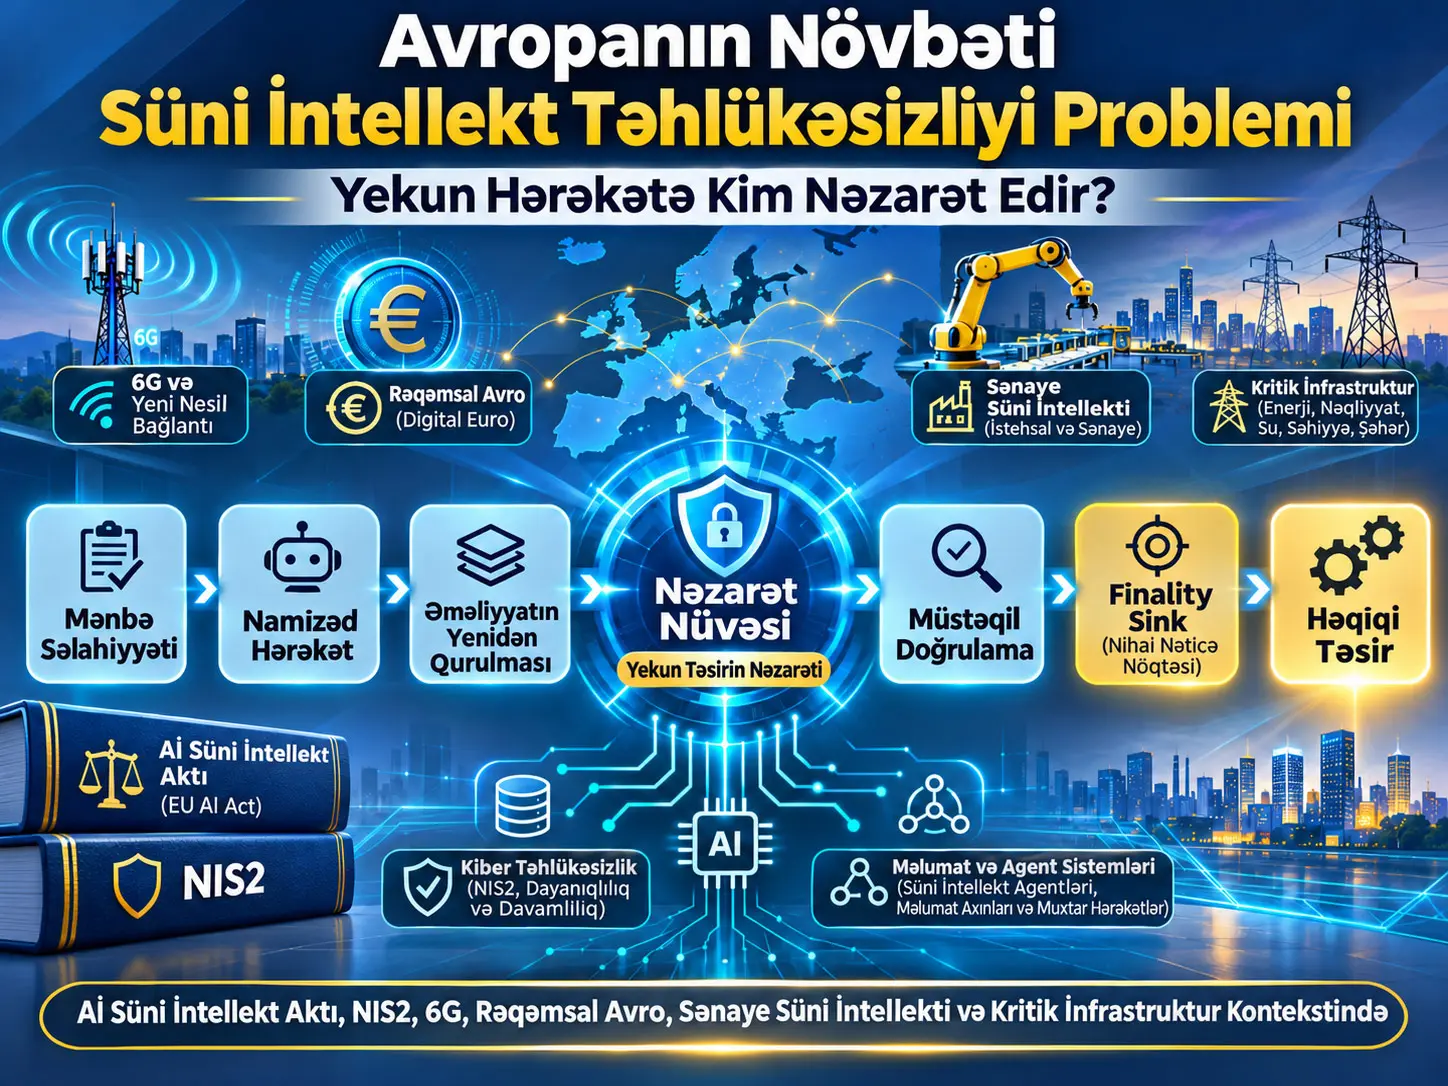
Qorunan icra yekunluğu (protected execution finality), kompüter sisteminin yalnız bir hərəkəti hesablamasını, təklif etməsini və ya daha erkən mərhələdə təsdiqləməsini kifayət saymayaraq, hərəkət real rəqəmsal, maliyyə, şəbəkəvi, informasiya ilə bağlı və ya fiziki nəticə yaratmazdan dərhal əvvəl cari səlahiyyət, kontekst, asılılıq, sübut və nəticə sərhədlərini yenidən qiymətləndirməyi hədəfləyən təhlükəsizlik arxitekturası yanaşmasıdır. Araşdırılan nəşr, süni intellekt agentləri və avtonom proqramların verilənlər bazası qeydlərini dəyişdirməsi, ödəniş başlatması, şəbəkə konfiqurasiyasını dəyişdirməsi, məxfi məlumatı açıqlaması və ya fiziki sistemlərə təsir edən əmrlər yaratması kimi nəticə doğuran əməliyyatlarda “ilkin icazə” ilə “yekun təsir səlahiyyəti” arasındakı fərqi texniki baxımdan mərkəzə qoyur.
Nəşrin əsas modeli Originating Authority → Candidate Act → operation reconstruction → current context/material dependencies → independent validation → scoped authorization → protected Finality Sink → qualified outcome reconciliation zənciridir. Türkcədə bu axın; mənbə səlahiyyətinin müəyyən edilməsi, namizəd hərəkətin təsirsiz vəziyyətdə saxlanması, həqiqətən icra ediləcək əməliyyatın yenidən qurulması, cari kontekst və maddi asılılıqların yoxlanması, müstəqil doğrulama, dar əhatəli icra səlahiyyəti, real təsiri idarə edən yekun sərhəd və nəticənin doğrulanması kimi oxuna bilər.
Texniki indeks, E1–E38 və E12A daxil olmaqla 39 embodiment və fiziki olaraq mövcud 427 nömrəli claim vasitəsilə; kriptoqrafik açar əməliyyatları, AI-native RAN, GPU/accelerator keçidləri, etibar domeninin dəyişməsi, ədədi xəta etibarlılığı, multimodal çıxış, sensor sübutu, süni intellekt agent yaddaşı, proqram təminatının bərpası, insana ötürmə, səsli əmrlər, informasiya mənbələri, çoxagentli sistemlər, OCR, ERP, verilənlər bazaları, məlumatların idarə olunması, ödənişlər, oflayn rəqəmsal pul, edge sistemləri və 6G şəbəkə dilimlənməsi kimi çox fərqli sahələrdə eyni “hesablama səlahiyyət deyil; real təsir ayrıca nəzarət edilməlidir” ideyasının necə ixtisaslaşdırıla biləcəyini təsnif edir.
Bu mənbənin ən mühüm şərh sərhədi budur: iş laboratoriya təcrübəsi, sahə sınağı, performans benchmark’ı və ya tənzimləyici uyğunluq sertifikatlaşdırması təqdim etmir. Məhsul və şirkət adları mümkün inteqrasiya kontekstləridir; mənimsənilmə, tərəfdaşlıq, pozuntu, kopyalama və ya real tətbiq sübutu deyil. Mənbə həmçinin universal gecikmə, throughput və ya “bypass edilə bilməzlik” performansını ölçdüyünü iddia etmir.
Bir AI sistemində ilkin icazə niyə yekun hərəkət səlahiyyəti sayılmır?
Çünki mənbədə təsvir olunan təhlükəsizlik problemi, hərəkətin təklif edildiyi və ya ilk dəfə təsdiqləndiyi andakı kontekstlə hərəkətin həqiqətən nəticə doğuracağı andakı kontekstin fərqlənə bilməsidir. Hədəf resurs, vergi və ya valyuta hesabı, kimlik, şəbəkə topologiyası, alıcı, məlumat versiyası, səlahiyyət dövrü, ləğv vəziyyəti, növbədəki alt əməliyyatlar və ya fiziki sistemin vəziyyəti dəyişdikdə əvvəllər etibarlı olan icazə artıq yaranacaq real nəticəni əhatə etməyə bilər.
“Hesablamaq” ilə “təsir yaratmaq” arasındakı fərq
Mənbə müasir avtonom sistemlərdə ən azı iki fərqli təhlükəsizlik sualını ayırır. Birincisi, modelin və ya proqram təminatının müəyyən bir əməliyyatı hesablamağa, təklif etməyə, simulyasiya etməyə və ya hazırlamağa səlahiyyətli olub-olmamasıdır. İkincisi isə həmin əməliyyatın artıq xarici dünyada və ya başqa sistemdə geri qaytarılması çətin bir nəticə yaratmasına həqiqətən icazə verilib-verilməməsidir. Bu fərq xüsusilə süni intellekt agentlərinin alət çağırdığı, çoxsaylı xidmət zəncirlərindən istifadə edildiyi, maliyyə əməliyyatlarının bir neçə mərhələdən keçdiyi və ya fiziki sistemlərə əmrlər verildiyi hallarda əhəmiyyət qazanır.
Məsələn, mənbədə verilən məntiqə görə mühasibat agenti müəyyən məbləğdə hesab-faktura hazırlamağa səlahiyyətli ola bilər; lakin vergi, valyuta məzənnəsi, qiymətqoyma və ya mühasibat qaydası sonradan dəyişərsə, sistemə həqiqətən yazılacaq maliyyə təsiri ilkin təsdiqlənmiş məbləğdən fərqlənə bilər. Eyni şəkildə, şəbəkə optimallaşdırması yerli səviyyədə qəbul edilə bildiyi halda qonşu hüceyrələrdə və ya şəbəkə dilimlərində gözlənilməz xidmət təsiri yarada bilər. Buna görə doğrulama yalnız “hansı əmr istənildi?” sualını deyil, “hazırda həqiqətən hansı nəticə yaranacaq?” sualını da nəzərə alır.
Əsas anlayışlar nə deməkdir?
| Anlayış | Mənbədə daşıdığı texniki məna | Niyə ayrıca saxlanılır? |
|---|---|---|
| Candidate Act (Namizəd Hərəkət) | Təklif edilmiş, yaradılmış, seçilmiş, alınmış və ya yenidən qurulmuş; lakin idarə olunan nəticəni yaratmaq üçün hələ yekun səlahiyyət almamış əməliyyat. | Əməliyyatın etibarlı model, səlahiyyətli istifadəçi və ya imzalanmış tətbiq tərəfindən yaradılması təkbaşına yekun nəticəni legitim etmir. |
| Non-Effective State (Təsirsiz/Gözləyən Vəziyyət) | Namizəd hərəkətin təmsil edildiyi, növbəyə alındığı, buferləndiyi və ya qiymətləndirildiyi; lakin qorunan nəticənin hələ yaranmadığı vəziyyət. | Doğrulama tamamlanmadan geri qaytarılması mümkün olmayan təsirin yaranmasının qarşısını alan real texniki mexanizmin mövcudluğunu tələb edir. |
| HCAD (Hash-Linked Candidate Act Descriptor) | Müəyyən namizəd hərəkəti və onun icra ilə bağlı kontekstini deterministik, maşın tərəfindən oxuna bilən formada bağlayan deskriptor. | Doğrulama ilə icra arasında hədəfin, parametrin, səlahiyyətin və ya digər icra xüsusiyyətlərinin səssizcə dəyişdirilməsinin qarşısını almağı hədəfləyir. |
| Actual Pending Operation (Real Gözləyən Əməliyyat) | Standart dəyərlər, çevrilmələr, delegasiya olunmuş əmrlər, hədəf vəziyyəti, miras alınmış icazələr və digər maddi girişlər nəzərə alındıqda həqiqətən tətbiq ediləcək əməliyyat. | Tətbiqin göstərdiyi əmr ilə infrastrukturun həqiqətən yaradacağı nəticə fərqli ola bilər. |
| Irreversible Execution Boundary (IEB) | İdarə olunan əməliyyatın müəyyən nəticəni yaratdığı və ya artıq etibarlı şəkildə qarşısı alına bilməyəcək vəziyyətə keçdiyi texniki sərhəd. | Doğrulamanın nə qədər gec aparıla biləcəyini və hansı nöqtədən sonra qarşısının alınmasının kompensasiya/reconciliation probleminə çevrildiyini göstərir. |
| Finality Gate | Namizəd hərəkətin təsirə doğru irəliləyə bilməsi üçün tələb olunan şərtləri ödəyib-ödəmədiyini müəyyən edən məntiqi və ya qorunan qərar nöqtəsi. | Qərar yaradır; lakin bu qərar təkbaşına nəticənin həqiqətən baş verdiyini sübut etmir. |
| Finality Sink | Namizəd hərəkətin qorunan nəticəni yaratmasına icazə verib-vermədiyini faktiki olaraq idarə edən texniki komponent, interfeys və ya təsir sərhədi. | Mənbə arxitekturasındakı “son söz” burada tətbiq olunur. Yalnız upstream-də yerləşən bir gateway aşağıdakı təsir yolunu həqiqətən idarə etmirsə, sink səviyyəsində qoruma təmin etmiş sayılmır. |
| Scoped Execution Capability | Tələb olunan doğrulamalar keçildikdə yalnız müəyyən əməliyyat, hədəf, parametr, zaman və kontekst üçün qurula bilən dar əhatəli icra səlahiyyəti. | Ümumi və təkrar istifadə edilə bilən “daşıyıcı icazə” əvəzinə, doğrulanmış real təsirə bağlanmış səlahiyyət yanaşmasını təmsil edir. |
| ALF (Algorithmic Logic Fingerprint) | Namizəd hərəkəti yaradan və ya ona maddi şəkildə təsir edən real alqoritmik məntiqin seçilmiş icra xüsusiyyətlərini maşınla doğrulana bilən formada təmsil edən struktur. | Yalnız tətbiq adı və ya fayl hash’i əvəzinə, lazım gəldikdə model çəkilərini, quantization vəziyyətini, iş yolunu, alətləri və runtime vəziyyətini də təsdiq şərtinə bağlaya bilər. |
Finality Gate ilə Finality Sink arasındakı fərq nədir?
Finality Gate “şərtlər ödənildimi?” sualını cavablandıran qərar nöqtəsidir; Finality Sink isə “bu real təsir indi yarana bilərmi?” sualını faktiki tətbiq edən icra sərhədidir. Mənbə xüsusilə bu iki anlayışın eyni olmaq məcburiyyətində olmadığını və uğurlu gate qərarının təkbaşına əməliyyatın həqiqətən təsirli olduğunu göstərmədiyini bildirir.
Finality Sink niyə yalnız proqram təminatı etiketi deyil?
Mənbə sink anlayışını fiziki mövqedən və ya komponentə verilən addan daha çox real enforcement funksiyası ilə müəyyən edir. Gateway, log sistemi və ya siyasət paneli yalnız upstream-də yerləşirsə, lakin fərqli credential, növbə, cached qayda, saxlanmış prosedur, birbaşa aparat yolu və ya başqa servis eyni nəticəni yarada bilirsə, nəzarət əhatəsi natamamdır. Buna görə E25 embodiment’ı xüsusilə “governance enforcement-route coverage” problemini nəzərdən keçirir: əsas olan idarəetmə panelinin mövcudluğu deyil, real təsir yaradan bütün maddi yolların idarə edilib-edilməməsidir.
Kontekst niyə yenidən doğrulanır?
Mənbə siyasət, kimlik, resurs versiyası, konfiqurasiya, enerji vəziyyəti, icra mövqeyi, şəbəkə topologiyası və alıcı auditoriyası kimi elementlərin zamanla dəyişə biləcəyini vurğulayır. Məsələn, aşağı güclü köməkçi prosessor əsas prosessor yatarkən bir əmr hazırlaya bilər; əsas sistem oyandıqda kimlik və ya siyasət dəyişmiş ola bilər. E13 buna görə “intent escrow” və wake-up-dan sonra yenidən doğrulama ideyasını təsvir edir. Eyni şəkildə E3, davamlı desired-state nəzarətçilərinin əvvəllər etibarlı, lakin sonradan ləğv edilmiş konfiqurasiyanı yenidən qurmasının qarşısını almağı hədəfləyən nəsil/epoch bağlı uzlaşdırmanı nəzərdən keçirir.
Qeyri-müəyyən tamamlanma niyə ayrıca təhlükəsizlik problemidir?
E14-ün mərkəzindəki problem zaman aşımının əməliyyatın uğursuz olduğunu sübut etməməsidir. Xarici servis əməliyyatı tamamlamış, lakin acknowledgement itmiş ola bilər. Kor-koranə yenidən cəhd; ikiqat ödəniş, ikiqat qeyd və ya fiziki əmrin iki dəfə verilməsi kimi təsirlər yarada bilər. Buna görə mənbə “attempt” ilə “logical effect identity”ni ayırır; ziddiyyətli davam əməliyyatlarını gözlətməyi, hədəfin avtoritativ vəziyyətini yoxlamağı və yalnız cari səlahiyyət altında retry və ya compensation etməyi təklif edir.
ALF formulu nəyi doğrulamağa çalışır?
Algorithmic Logic Fingerprint (ALF), alqoritmin “doğru” və ya “təhlükəsiz” olduğuna dair universal bal yaratmır; müəyyən Candidate Act üçün icra ilə bağlı seçilmiş məntiq vəziyyətinin təsdiqlənmiş məntiq şərti ilə uyğun gəlib-gəlmədiyini doğrulamağa xidmət edən maşınla yoxlana bilən təqdimat kimi müəyyən edilir. Mənbə vahid ümumi doğrulama formulunun bütün texniki mühitlərə məcburi şəkildə tətbiq edilmədiyini açıq bildirir.
Mənbədə verilən nümunə kriptoqrafik ALF strukturu
\[ \mathrm{ALF}=\mathrm{HASH}\bigl(\mathrm{DOMAIN\_IDENTIFIER}\ \Vert\ \mathrm{CANONICALIZE}(\mathrm{LSD})\bigr) \]
Formul nəyi hesablayır? Bu ifadə seçilmiş icra-məntiq vəziyyətini deterministik şəkildə kanonikləşdirib sahə identifikatoru ilə bağladıqdan sonra kriptoqrafik commitment tipli kompakt təqdimat yaradır. Mənbə bu ifadəni illustrative və non-limiting kimi verir; yəni bütün tətbiqlər eyni hash alqoritmini və ya eyni sahələri istifadə etmək məcburiyyətində deyil.
Dəyişənlər: DOMAIN_IDENTIFIER, ALF hesablamasını digər kriptoqrafik istifadələrdən ayıran sahə identifikatorudur. LSD, Logic State Descriptor-dır. CANONICALIZE, LSD-nin deterministik təqdimata çevrilməsini təmin edir. HASH isə bu təqdimat üçün kriptoqrafik commitment yaradır. \Vert işarəsi, mənbə formulundakı iki şaquli xətt istifadəsinə uyğun olaraq məlumatların birləşdirilməsi/concatenation mənasını verir.
Vahidlər: Bu fiziki kəmiyyət tənliyi deyil; metr, saniyə, joule və ya faiz kimi vahidi yoxdur. Giriş sahələri icra məntiqinə aid rəqəmsal vəziyyət təsvirləridir; çıxış isə seçilmiş hash/commitment mexanizmindən asılı olaraq maşınla müqayisə edilə bilən təqdimatdır.
Riyazi və alqoritmik rol: Məqsəd yalnız “hansı executable faylı işləyir?” sualını deyil, təsdiq şərti tələb edirsə, icra qrafiki, model parametrləri, quantization vəziyyəti, runtime routing, alət asılılıqları və qorunan iş vəziyyəti kimi maddi xüsusiyyətləri eyni doğrulama obyektinə bağlamaqdır. Mənbə eyni binary-nin müxtəlif runtime konfiqurasiyalarında fərqli davrana biləcəyini; bunun əksinə, müxtəlif binary-lərin açıq şəkildə müəyyən olunmuş ekvivalentlik şərtləri altında eyni səlahiyyətli funksiyanı yerinə yetirə biləcəyini bildirir.
Logic State Descriptor necə göstərilir?
Mənbə məhdudlaşdırıcı olmayan nümunədə LSD-ni aşağıdakı tuple ilə göstərir:
\[ \mathrm{LSD}=(C,G,W,Q,R,P,T,S,V) \]
| Simvol | Məna | Texniki rol |
|---|---|---|
| C | Müvafiq executable və ya computational code state | İşləyən kod vəziyyətini təmsil edir. |
| G | Ardıcıllıqlı computational graph və ya control-flow strukturu | Hesablamanın hansı struktur axınla irəlilədiyini təmsil edir. |
| W | Model parametrləri, çəkilər və ya deterministik qayda dəyərləri | Qərara maddi şəkildə təsir edən parametr vəziyyətini bağlaya bilər. |
| Q | Quantization, ədədi emal və ya computational configuration | Dəqiqlik və ədədi icra formasını təmsil edir. |
| R | Runtime routing və seçilmiş icra yolları | Əməliyyatın hansı iş yolu ilə irəlilədiyini təmsil edir. |
| P | Emal, çevrilmə və policy configuration | Çıxışı dəyişdirən siyasət və çevrilmələri əhatə edə bilər. |
| T | Alətlər, asılılıqlar və ya delegasiya olunmuş icra komponentləri | Agent/tool zəncirinin maddi hissələrini bağlaya bilər. |
| S | Qorunan runtime və ya idarəetmə-sistemi vəziyyəti | İcra anındakı etibarlı vəziyyət məlumatını təmsil edir. |
| V | Ölçmə sxemi, versiya və ya validation-class identifier | Hansı ölçmə/şərh sxeminin istifadə edildiyini fərqləndirir. |
Mənbədə əlavə olaraq aşağıdakı ikinci nümunə kriptoqrafik struktur verilir:
\[ \mathrm{ALF\!-\!C}=H\bigl(\text{"ALF-C"}\ \Vert\ \mathrm{ENCODE}(\mathrm{LSD})\bigr) \]
Buradakı "ALF-C" ifadəsi kriptoqrafik sahə ayrımı üçün istifadə olunur. Mənbə bu sahələrin bütün tətbiqlərdə məcburi olmadığını açıq bildirir. HSM idarəetmə axını neyron şəbəkə çəkilərini tələb etməyə bilər; robotik idarəetmə sistemi isə control-law strukturu, calibration vəziyyəti və sensor emal konfiqurasiyası kimi fərqli sahələrə ehtiyac duya bilər.
Nəticə necə şərh edilməlidir? Uğurlu ALF uyğunluğu namizəd hərəkətin avtomatik olaraq təhlükəsiz, qanuni, doğru və ya səlahiyyətli olduğu mənasına gəlmir. Mənbədə ALF yalnız tələb olunan predikatlardan biri ola bilər; mənbə səlahiyyəti, cari kontekst, təhlükəsizlik sərhədi, sübutun yetərliliyi, hədəf və təsir şərtləri ayrıca doğrulana bilər. Uğursuz və ya qeyri-müəyyən ALF nəticəsi, ALF məcburidirsə, yekun icra səlahiyyətinin verilməsinin qarşısını alır; uğurlu nəticə isə prosesin digər nəzarətlərlə davam etməsinə imkan verir.
39 embodiment hansı problem ailələrini əhatə edir?
Texniki indeks 39 embodiment’ı claim sırasına görə verir. Aşağıdakı cədvəl mənbədə hər embodiment üçün izah edilən əsas texniki problemi Azərbaycan dilində və qısa şəkildə ümumiləşdirir. Claim aralıqları yüklənmiş birləşdirilmiş PDF-də fiziki olaraq görünən nömrələrə uyğun saxlanılmışdır.
| Embodiment | Claim aralığı | Mənbədə nəzərdən keçirilən əsas problem |
|---|---|---|
| E1 | 1–11 | Kriptoqrafik açarın yaradılması, aktivləşdirilməsi, rotasiyası, ixracı, istifadəsi və ya istismardan çıxarılması əməliyyatlarında real açar/partition vəziyyətini və cari səlahiyyəti təsir sərhədində doğrulamaq. |
| E2 | 12–22 | AI tərəfindən təklif edilən RAN konfiqurasiyasını yalnız optimizer istəyinə görə deyil, qonşu hüceyrə və slice məhdudiyyətləri də daxil olmaqla real ümumi şəbəkə vəziyyətinə görə qiymətləndirmək. |
| E3 | 23–33 | Davamlı desired-state nəzarətçilərinin ləğv edilmiş köhnə konfiqurasiya nəslini yenidən qurmasının qarşısını almaq. |
| E4 | 34–44 | Mənbə hadisəsinin workflow, queue, API və ya stored program vasitəsilə yaratdığı maddi child-effect budaqlarını izləyərək hər consequential sink-də cari səlahiyyəti axtarmaq. |
| E5 | 45–55 | GPU/accelerator migration və ya failover zamanı hansı worker-ın xaricə authoritative nəticə yayımlamaq səlahiyyətinə malik olduğunu epoch, source fence və effect watermark ilə ayırmaq. |
| E6 | 56–66 | Peripheral, memory region və ya accelerator başqa trust domain-ə ötürülməzdən əvvəl DMA, interrupt, debug, queued I/O və köhnə-domain yollarının bağlandığını sübut etmək. |
| E7 | 67–77 | Ayrı-ayrılıqda icazəli Wi-Fi/cellular/satellite keçidlərinin ümumilikdə zərərli churn yaratmasının qarşısını almaq üçün bağlantı tarixçəsi, dwell və continuity öhdəliklərini birlikdə qiymətləndirmək. |
| E8 | 78–88 | Quantization, rounding və yığılan ədədi xətanın safety/policy baxımından mühüm qərarı dəyişdirmə ehtimalını consequence-specific uncertainty predicate ilə qiymətləndirmək. |
| E9 | 89–99 | Patch vəziyyəti, təzə attestation sübutu, verifier istinadları və siyasət versiyalarının müəyyən consequential operation üçün həqiqətən bir-birinə uyğun olub-olmadığını yoxlamaq. |
| E10 | 100–110 | Təsdiqlənmiş slow-path proqram qərarının wildcard, priority, cache və ya stateful qayda olan fast-path aparat tətbiqində eyni real təsiri yaradıb-yaratmadığını doğrulamaq. |
| E11 | 111–121 | Məxfi məzmunu yaratma icazəsi ilə məzmunun hansı display, speaker, cast route və ya izləyiciyə həqiqətən açıldığına dair icazə arasındakı fərqi yoxlamaq. |
| E12A | 122–132 | “Heç bir hadisə baş vermədi” nəticəsini yalnız sensorun həqiqətən müşahidə imkanı, əhatəsi, sağlamlıq vəziyyəti, boşluqları və məlumat bütövlüyü yetərli olduqda mənalı sübut saymaq. |
| E12 | 133–143 | Route, audience və ya privacy state dəyişdikdə növbədə/buffer-də olan media hissələrinin köhnə səlahiyyətlə yeni və icazəsiz hədəfə çatmasının qarşısını almaq. |
| E13 | 144–154 | Aşağı güclü coprocessor və ya sensor hub-ın yuxu zamanı hazırladığı consequential intent-i wake-up-dan sonra cari kimlik, siyasət və host vəziyyətinə görə yenidən doğrulamaq. |
| E14 | 155–165 | Timeout halında əməliyyatın uğursuz olduğunu fərz etmək əvəzinə attempt ilə logical effect identity-ni ayıraraq avtoritativ hədəf vəziyyətinə görə təhlükəsiz retry/compensation etmək. |
| E15 | 166–176 | LLM context compaction, summary, memory replacement və ya agent handoff zamanı kritik qadağaların itirilməsinin qarşısını almaq üçün model kontekstindən müstəqil daimi authority record saxlamaq. |
| E16 | 177–187 | AI coding agent-ın həm patch-i, həm də öz “uğurlu” testlərini yaratması riskinə qarşı müstəqil verification/oracle şərtləri və təsdiqlənmiş artifact ilə deploy edilmiş artifact uyğunluğu. |
| E17 | 188–198 | Human escalation zamanı həddindən artıq məlumat və ya səlahiyyət ötürülməsinin qarşısını alan minimal-disclosure task capsule və geri qayıdan insan işinin yenidən doğrulanması. |
| E18 | 199–209 | Qismən danışıq, düzəliş və interruption-dan sonra hansı səsli niyyətin qüvvədə olduğunu turn/interruption epoch ilə real tool operation-a bağlamaq. |
| E19 | 210–220 | Bir neçə doğru, lakin bir-birinə zidd, köhnəlmiş və ya eyni kök mənbədən törəmiş məlumatı consequential action-dan əvvəl aktuallıq və mənbə tutarlılığı baxımından uzlaşdırmaq. |
| E20 | 221–231 | Model API-ləri, MCP adapter-ləri və hosted/client-executed tool modelləri arasında tərcümə aparılarkən təlimatın və ya real təsir semantikasının itirilməsinin qarşısını almaq. |
| E21 | 232–242 | Hər biri ayrıca məqbul olan agent çıxışlarının birləşdikdə təhlükəli nəticə yaratmasının qarşısını almaq üçün aggregate composition snapshot və cross-branch asılılıq doğrulaması. |
| E22 | 243–253 | OCR ilə çıxarılmış məbləğin/kimliyin yanlış sətirə, səhifəyə, payee-yə və ya maliyyə sahəsinə bağlanmasının qarşısını almaq üçün sənəd həndəsəsi və field provenance doğrulaması. |
| E23 | 254–264 | “Bunu seç” kimi multimodal əmrlərdə obyekt hərəkət etdikdə, örtüldükdə və ya UI dəyişdikdə köhnə istinadın yanlış hədəfə çevrilməsinin qarşısını almaq. |
| E24 | 265–273* | Forward/quote edilmiş mesaj, hesabın ötürülməsi və ya qrup üzvlüyünün dəyişməsi səbəbilə ötürülən məzmunun avtomatik olaraq yeni icra səlahiyyəti sayılmasının qarşısını almaq; mövcud PDF-də Claim 273 yarım qalır və 274–275 nömrələri yoxdur. |
| E25 | 276–286 | Dashboard, policy və ya log mövcudluğunu real nəzarət sübutu saymaq əvəzinə, governance-to-effect route coverage ilə bütün maddi təsir yollarının həqiqətən sink-gated olub-olmadığını qiymətləndirmək. |
| E26 | 287–297 | ERP-də təsdiqlənmiş invoice/purchase order-ın tax, FX, pricing, allocation və posting qaydalarından sonra dəyişən real iqtisadi təsirini posting-dən əvvəl yenidən qurmaq. |
| E27 | 298–308 | Agent-in “refund/shipment/service change tamamlandı” deməsini yalnız daxili sorğunun başladılmasına deyil, avtoritativ fulfillment sübutuna bağlamaq. |
| E28 | 309–319 | Maintenance və ya remediation planı tətbiq edilməzdən əvvəl canlı dependency topology və service criticality dəyişikliklərini yenidən qiymətləndirmək. |
| E29 | 320–330 | Analitik query-dən campaign/account action-a keçərkən join, entity resolution, deduplication, suppression və consent-dən sonra real hədəf cohort-u yenidən qurmaq. |
| E30 | 331–341 | Məlumat müxtəlif engine, catalog, credential və zero-copy paylaşım yollarından keçərkən row/column/masking/aggregation/recipient siyasətlərinin real nəticədə qorunub-qorunmadığını yoxlamaq. |
| E31 | 342–352 | İcazəli stored procedure-ün trigger, definer-rights, autonomous transaction və ya external function vasitəsilə yaratdığı transitive database effects-i nəzərə almaq. |
| E32 | 353–363 | Downstream event consumer-ın uncommitted intent və ya stale outbox qeydini səlahiyyət saymasının qarşısını almaq; child operation-ı source commit sübutuna bağlamaq. |
| E33 | 364–374 | Bir neçə pending authorization, capture, reservation və agent payment instruction-ın cəmi olaraq xərcləmə mandate-ni aşmasının qarşısını alan exposure ledger yanaşması. |
| E34 | 375–385 | Cross-border ödənişdə nominal təlimatla FX, haqq, routing və settlement-dən sonrakı beneficiary-net nəticəsini ayıraraq real alıcı nəticəsini sübutla əlaqələndirmək. |
| E35 | 386–396 | Oflayn rəqəmsal pul üçün secure element-in pozulduğu və ya sıradan çıxdığı ssenarilərdə delegated authority continuity, fork attribution və bounded-loss reconciliation problemlərini nəzərdən keçirmək. |
| E36 | 397–407 | Edge request-in retry, queue, background worker və alt sorğular boyunca fərqli credential-lara keçərkən mənbə məqsəd/səlahiyyət sərhədlərini qorumaq. |
| E37 | 408–418 | Məhdud RAN dəyişikliyini genişləndirməzdən əvvəl qonşu hüceyrələrdəki radio-service impairment-ı səbəb-nəticə baxımından və məhdud şəkildə qiymətləndirmək. |
| E38 | 419–429 | Müvəqqəti network-slice tutumunun borc verilməsi əməliyyatlarında resurs uçotunu, müddətin bitməsini və geri qaytarma öhdəliyini enforce edilə bilən etmək. |
Avropa konteksti necə qurulur?
Nəşr Avropadakı istifadə sahələrini “məcburi inteqrasiya” və ya “uyğunluq sübutu” kimi deyil, prospective complementarity yanaşması ilə nəzərdən keçirir. Mövcud telekommunikasiya, enerji, maliyyə, istehsal və sovereign-cloud sistemlərinin öz təhlükəsizlik nəzarətlərinə və əməliyyat semantikasına malik olduğu qəbul edilir. Təklif olunan arxitektura yalnız real nəzarət olunan nəticəni müəyyən edə bildiyi, dəstəklənən interfeyslərdən istifadə etdiyi və mövcud məcburi qoruyucu tədbirləri söndürmədiyi dərəcədə mənalı əlavə qat ola bilər.
| Kontekst | Mənbədə verilən nümunələr | Təklif olunan texniki nəzarət nöqtəsi | Mənbənin qoyduğu sərhəd |
|---|---|---|---|
| 6G / AI-native RAN | Ericsson EIAP/rApps, Nokia MantaRay SMO və RAN Slice Controller | Non-real-time policy admission, effective RAN-state readback, impairment doğrulaması, slice lending/reclaim sərhədləri | PHY/HARQ kimi yüksək tezlikli dövrlər üçün ümumi per-event gate tövsiyə edilmir. |
| Avropa 6G Ar-Ge | EU Smart Networks and Services Joint Undertaking | AI-native orchestration və kritik xidmətlərin qorunması üçün tədqiqat uyğunluğu | Müəyyən SNS JU layihəsinə və ya standarta töhfə iddiası yoxdur. |
| ERP / korporativ əməliyyatlar | SAP S/4HANA, Joule Studio, Joule Agents | Posting və workflow release-dən əvvəl late-bound business-effect validation | Mövcud SAP idarəçiliyini əvəz etdiyi iddia edilmir. |
| Sənaye edge / OT | Siemens Industrial Edge və AI Suite on Industrial Edge | Safety-relevant command və deployment boundary-lərdə yerli interlock və açıq zaman büdcələri | Shop-floor protokolları və mövcud fiziki təhlükəsizlik funksiyaları qorunmalıdır. |
| Avropa ödəniş infrastrukturu | Adyen, Worldline və bank/ödəniş iştirakçıları | Exposure, capture və əməliyyat mərhələsi reconciliation | Gateway-in bütün settlement prosesini idarə etdiyi fərz edilmir. |
| Oflayn rəqəmsal avro | ECB/Eurosystem secure-hardware və offline-payment tədqiqatları | Secure element-dən sonrakı pozulma ssenarilərində delegation, fork evidence və liability reconciliation | Mövcud secure-element double-spend nəzarətlərinin olmadığı iddia edilmir. |
| Sovereign / confidential cloud | Avropa cloud xidmətləri və confidential infrastructure | Region-bound authority və cari attestation-to-effect linkage | Müəyyən provayderdə real deployment göstərilməyib. |
| Semiconductor / embedded | NXP, Infineon, STMicroelectronics, Arm əsaslı dizaynlar | Security-domain transition, protected key və numerical-decision gating | Tətbiq oluna bilməsi real silicon interface-lərdən asılıdır. |
| Kritik infrastruktur / kosmos | Enerji, nəqliyyat, rabitə, kosmos və infrastruktur operatorları | Avtonom dəyişiklik və paylanmış actuation üçün effect-specific qoruma | Universal təhlükəsizlik və ya tənzimləyici sertifikatlaşdırma iddiası deyil. |
Aİ Süni İntellekt Aktı, NIS2, DORA və Cyber Resilience Act bu işdə hansı rolu oynayır?
Mənbənin öz məhdudlaşdırmasına görə bu tənzimləmələr və proqramlar texniki arxitekturanın Avropadakı əhəmiyyətini və axtarış/araşdırma kontekstini quran relevance/search anchors kimi istifadə olunur. Nəşr qorunan icra yekunluğu arxitekturasını tətbiq etməyin avtomatik olaraq Aİ Süni İntellekt Aktı, NIS2, DORA və ya Cyber Resilience Act uyğunluğu təmin etdiyini demir. Real öhdəliklərin aktora, məhsula, sektora və qüvvəyə minmə təqviminə görə dəyişə biləcəyini açıq bildirir.
Mənbədə hansı iddialar xüsusilə irəli sürülmür?
- Müəyyən bir şirkətin DAS Protocols arxitekturasından istifadə etdiyi və ya onu mənimsədiyi iddia edilmir.
- Müəyyən məhsulda təhlükəsizlik boşluğunun olduğu və ya təklif olunan mexanizmi pozduğu iddia edilmir.
- Patent novelty, inventive step, priority entitlement, claim validity və ya infringement barədə hüquqi nəticə verilmir.
- Hər embodiment üçün universal gecikmə, throughput və ya performans əmsalı hesabat edilmir.
- “Non-bypassable” sözü yalnız adlandırma kimi mütləq təhlükəsizlik zəmanəti deyil; real qoruma bütün müvafiq təsir yollarının həqiqətən nəzarət altında olmasından asılıdır.
- Aİ tənzimləmələrinə uyğunluq və ya sertifikatlaşdırma nəticəsi çıxarılmır.
- Texniki indeksdəki şirkət və məhsul uyğunlaşdırmaları müstəqil mühəndislik hipotezləri kimi təqdim olunur.
Tədqiqatın Metodu və Nəticələri
Bu nəşr eksperimental olaraq nəyi sübut edir?
Bu nəşr ölçülmüş eksperimental performans üstünlüyünü sübut etmir. Onun metodu; patent spesifikasiyasını və claim əlavəsini texniki baxımdan təsnif etmək, 39 embodiment’ın ortaq arxitektura məntiqini çıxarmaq, ictimaiyyətə açıq məhsul/tənzimləmə kontekstləri ilə mümkün inteqrasiya nöqtələrini uyğunlaşdırmaq və examiner-oriented axtarış sualları yaratmaqdır. Buna görə nəticələr “arxitektura üzrə izah və araşdırma tapıntıları” kimi oxunmalı; sahə doğrulaması və ya məhsul benchmark’ı kimi oxunmamalıdır.
Mənbə korpusu və araşdırma dizaynı
15 səhifəlik texniki indeks, mənbənin öz izahına görə əlavə edilmiş 2.405 səhifəlik birləşdirilmiş spesifikasiyanı və spesifikasiyanın claim əlavəsini araşdırmışdır. Consolidated claims üçün xüsusilə birləşdirilmiş spesifikasiyanın 2315–2405-ci səhifələri göstərilir. Əvvəlki Technical_Disclosure_1.json faylı da texniki proxy kimi skan edilmişdir; lakin nəşr bu proxy-nin rəsmi patent idarəsinə təqdim edilmiş mətnin yerini tutmadığını açıq bildirir.
İndeksin metodoloji məqsədi üç səviyyəni bir-biri ilə qarışdırmamaqdır: (1) written description/effective date, yəni hər claim limitation-ın hansı as-filed mətndə dəstəkləndiyi; (2) novelty, yəni tək bir əvvəlki mənbənin claim kombinasiyasını həqiqətən açıqlayıb-açıqlamadığı; (3) inventive step, yəni müvafiq əvvəlki texnikadan bu kombinasiyaya keçid üçün mütəxəssisdə real motivasiya və ağlabatan uğur gözləntisinin olub-olmadığı. Mənbə yalnız daha çox təfərrüat yazılmasının avtomatik olaraq yeni priority date və ya inventive step yaratmadığını vurğulayır.
Claim sayı və sənəd bütövlüyü
Mənbənin texniki indeksi birləşdirilmiş PDF-də fiziki olaraq 427 nömrəli claim olduğunu bildirir: 1–273 və 276–429. 274 və 275 nömrəli claim slotları bu PDF-də yoxdur. Bundan əlavə, Claim 273 “current Group Audience” ifadəsində yarımçıq qalmış görünür. Nəşr bunu rəsmi patent dosyesində təsdiqlənmiş qüsur kimi elan etmir; authenticated filed copy ilə yoxlanmalı olan sənəd səviyyəli müşahidə kimi saxlayır.
39 embodiment’ın ortaq texniki tapıntısı
Embodiment-lar müxtəlif sahələrə yayılsa da, mənbədə ortaq texniki çərçivə eynidir: namizəd hərəkətin mənbəsi səlahiyyətli olsa belə, real təsiri müəyyən edən runtime şərtləri, alt əməliyyatlar, hədəf vəziyyətləri, policy epoch-ları, məlumat/sübut vəziyyəti və ya fiziki kontekst dəyişə bilər. Buna görə arxitektura authorization-ı mümkün qədər real təsir sərhədinə bağlamağa və yalnız cari şərtlərdə doğrulanmış əhatə qədər icra səlahiyyəti verməyə çalışır.
Bu ortaq çərçivə “hər sistemdə eyni komponentlər məcburidir” kimi şərh edilməməlidir. Mənbə açıq şəkildə hər embodiment’ın receipt, trial action, GPU, secure enclave və ya eyni latency modelini tələb etmədiyini bildirir. Hansı predikatların məcburi olduğu hədəf sistemdən və claim-dən asılıdır.
Texniki doğrulama üçün mənbənin təklif etdiyi əsas suallar
- Real executor kimdir və ya hansı komponentdir?
- Real consequential effect hansı yol və hansı sink vasitəsilə yaranır?
- Müstəqil sübut saxta yaradıla, atlana və ya köhnələ bilərmi?
- Alternativ credential, retry worker, cached rule, stored program və ya downstream service nəzarəti bypass edə bilərmi?
- Revocation məlumatı effect sink-ə çatanda hələ də aktualdırmı?
- Əməliyyatın tamamlanıb-tamamlanmadığı qeyri-müəyyəndirsə sistem nə edir?
- Latency ölçümü həqiqətən consequential boundary-də aparılıbmı, yoxsa mənbəsiz universal performans iddiası yaradılır?
Ədədi və statistik məlumatların vəziyyəti
Bu mənbədə klassik eksperimental məqalələrdə gözlənilən nümunə ölçüsü, nəzarət qrupu, p-dəyəri, etibar intervalı, təsir ölçüsü və ya ortaq benchmark cədvəli yoxdur. Mənbə texniki arxitektura, claim qruplaşdırması və mümkün inteqrasiya nöqtələri təqdim edir. Buna görə Verianla mətnində mənbədən kənar uğur faizi, hücumun qarşısının alınması nisbəti, latency qazancı, throughput dəyəri və ya təhlükəsizlik balı yaradılmayıb.
Aşağı gecikməli dövrlər üçün mühüm məhdudiyyət
Mənbə yanaşması hər mikro-saniyəlik və ya yüksək tezlikli nəzarət hadisəsinin uzaqdakı doğrulayıcıdan icazə gözləməli olduğunu müdafiə etmir. Radio scheduling, HARQ və ya oxşar sürətli təhlükəsizlik/nəzarət dövrləri üçün per-event authorization praktik olmaya bilər. Belə sistemlərdə doğrulama daha yavaş və consequential olan konfiqurasiya, activation, deployment və ya policy-state sərhədlərində tətbiq oluna bilər; sürətli yerli dövrlər isə əvvəlcədən doğrulanmış state və mövcud safety function-lar üzərində qala bilər.
Tədqiqatın dəstəklədiyi nəticələr
- Təklif olunan arxitektura “əməliyyatı yaratmaq/təklif etmək” ilə “real nəticəni yaratmaq” arasında ayrıca təhlükəsizlik sərhədi qurulmasını sistemli şəkildə müəyyən edir.
- 39 embodiment eyni əsas anlayışın kriptoqrafiya, AI agents, məlumat, ödəniş, 6G, sənaye sistemləri və multimodal qarşılıqlı əlaqələr kimi müxtəlif sahələrə necə ixtisaslaşdırıla biləcəyini göstərir.
- Real təsiri yenidən qurmaq, cari səlahiyyət və konteksti yoxlamaq, scoped authorization yaratmaq və təsiri Finality Sink-də tətbiq etmək ortaq arxitektura onurğasıdır.
- Qeyri-müəyyən tamamlanma, context compaction, route dəyişikliyi, stale desired state, cross-engine policy drift və aggregate multi-agent effect kimi problemlər ayrı texniki siniflər şəklində nəzərdən keçirilib.
- Mənbə patent araşdırmasında claim kombinasiyalarının ayrı-ayrılıqda prior-art və effective-date təhlili tələb etdiyini, daha ətraflı təsvirin təkbaşına novelty və ya priority nəticəsi yaratmadığını qəbul edir.
Tədqiqatın dəstəkləmədiyi nəticələr
Nəşr; DAS Protocols-un bütün mövcud həllərdən yeni olduğunu, patent claim-lərinin etibarlı və ya enforce edilə bilən olduğunu, hər hansı şirkətin bu sistemdən istifadə etdiyini, müəyyən məhsulun təhlükəsiz olmadığını, Aİ qanunvericiliyinə avtomatik uyğunluğun təmin edildiyini və ya arxitekturanın bütün hücumlara qarşı mütləq qoruma verdiyini göstərmir. Bundan əlavə, real məhsul inteqrasiyaları üzərində müstəqil performans təcrübələri təqdim etmədiyi üçün universal gecikmə, throughput və ya etibarlılıq dəyərləri çıxarıla bilməz.
Güclü tərəflər
Mənbənin güclü tərəfi çox fərqli texniki sahələrdə təkrarlanan təhlükəsizlik sualını ortaq terminologiya ilə görünən etməsidir: “hansı əməliyyat təklif edildi?” ilə “hansı nəticə həqiqətən yaranacaq?” eyni sual deyil. Bundan əlavə, məhsul/şirkət kontekstlərini adoption iddiasına çevirməməsi, claim sayındakı sənəd bütövlüyü problemlərini açıq qeyd etməsi və patent novelty/priority məsələlərini texniki xülasədən ayrı saxlaması elmi və hüquqi şərh sərhədlərini aydınlaşdırır.
Əsas məhdudiyyətlər
Ən mühüm məhdudiyyət işin böyük ölçüdə ərizəçinin təqdim etdiyi patent materialına və AI-assisted texniki indeksə əsaslanmasıdır. Patent ərizəsinin göstərilən tarixi və nömrəsi mənbədə applicant-reported kimi təqdim edilir, yüklənmiş PDF isə təkbaşına rəsmi registry doğrulaması sayılmır. Məhsul kontekstləri ictimaiyyətə açıq sənədlərdən seçilmiş olsa da, müəyyən məhsulun təklif olunan mexanizmi tətbiq etdiyi göstərilməyib. Buna görə müstəqil prior-art araşdırması, rəsmi patent qeydinin doğrulanması, real sistem implementasiyası və performans testləri olmadan daha güclü texniki və ya hüquqi nəticələrə keçilməməlidir.
Mənbə və Metod Qeydi
Özgün iş: EUROPE'S NEXT AI SECURITY CHALLENGE: WHO CONTROLS THE FINAL ACTION? From EU AI Act and NIS2 to 6G, the Digital Euro, Industrial AI and Critical Infrastructure
Müəllif: Zenodo çarpaz istinadlarında Sangam Das. Yüklənmiş PDF-nin ön səhifələrində və patent materialında tam ad Sangam Kumar Das kimi istifadə olunur.
Müəllif statusu / afiliyasiya: PDF-də müəllif özünü “Independent Inventor” kimi təqdim edir və Balasore, Odisha, India məlumatını verir. Utkal University, B.Tech Electronics and Telecommunication Engineering təhsil məlumatı kimi yer alır; institusional tədqiqat afiliyasiyası kimi ayrıca universitet/laboratoriya adı göstərilmir.
Corresponding author: Jurnal məqaləsi formatında ayrıca corresponding-author işarəsi müəyyən edilməyib.
Platforma: Zenodo.
DOI: 10.5281/zenodo.24274259.
Nəşr tarixi: 16 noyabr 2026.
Mənbə növü: Resenziyalı jurnal məqaləsi deyil; ictimaiyyətə açıq, resenziyasız texniki tədqiqat nəşri / examiner-oriented search and review aid xarakteri daşıyır. Yüklənmiş PDF-də həmçinin patentə dair ilkin məlumatlar və 2.405 səhifəlik birləşdirilmiş patent spesifikasiyası var.
Patent materialı: Mənbə Indian Provisional Patent Application 202631136555 üçün 15 noyabr 2026 tarixini applicant-supplied filing acknowledgement əsasında bildirir; yüklənmiş PDF-nin rəsmi patent registry qeydi olmadığı açıq şəkildə qeyd edilir.
Foundational reference: Ərizəçi tərəfindən PCT/IB2026/055615, 4 iyun 2026 filing tarixi və WO 2026/150382 A2 kimi 16 iyul 2026 publication tarixi ilə əsas mənbə kimi göstərilir. Sonrakı claim-lərin avtomatik olaraq bu tarixə priority qazanmadığı; hər limitation üçün as-filed mətn müqayisəsinin tələb olunduğu bildirilir.
Sənədin quruluşu: Ön səhifələrdə əməkdaşlıq/lisenziyalaşdırma və IPR doğrulama qeydləri; ardınca 15 səhifəlik AI-assisted texniki indeks; sonra 2.405 səhifəlik patent spesifikasiyası yer alır. Texniki indeks E1–E38 və E12A olmaqla 39 embodiment’ı və mövcud claim əlavəsini təsnif edir.
Claim bütövlüyü: Birləşdirilmiş PDF-də 1–273 və 276–429 aralığında cəmi 427 fiziki claim aşkar edilib. Claim 274 və 275 nömrələri yoxdur; Claim 273 yarımçıq görünür. Mənbə bunun rəsmi filed copy ilə doğrulanmasını tələb edir.
Metod: Patent spesifikasiyasının texniki təsnifatı, claim crosswalk, prior-art axtarış istiqamətləndirilməsi, ictimaiyyətə açıq məhsul kontekstinin doğrulanması və mümkün inteqrasiya nöqtələrinin mühəndislik hipotezi kimi uyğunlaşdırılması. Tədqiqat eksperimental benchmark, klinik/sahə işi və ya statistik meta-analiz deyil.
AI istifadəsi: Mənbə patentdəki texniki ixtiraları insan mənşəli iş kimi ərizəçiyə aid edir; 15 səhifəlik indeksin, dil seçimlərinin, industry comparisons və xülasələrin generative-AI yardımı ilə hazırlandığını və səhv/natamamlıq ehtiva edə biləcəyini açıq bildirir.
Lisenziya: PDF-nin ilkin məlumatında sənəddən istifadə üçün Creative Commons Attribution-NonCommercial 4.0 International (CC BY-NC 4.0) göstərilir. Eyni mətn bu sənəd lisenziyasının patent tətbiqetmə hüququ vermədiyini və kommersiya xarakterli patent-əhatəli implementasiya üçün ayrıca yazılı lisenziyanın tələb oluna biləcəyini açıq şəkildə fərqləndirir.
Maliyyələşdirmə: PDF-nin ön səhifəsində müəllif müstəqil tədqiqatı və ilkin patent müraciətlərini şəxsi yığımları ilə maliyyələşdirdiyini bildirir.
Maraqlar toqquşması / kommersiyalaşdırma konteksti: Ayrı akademik “conflict of interest” bölməsi müəyyən edilməyib. Bununla belə PDF-də IP licensing, patent pools, commercialization partners və industry-led adoption üçün açıq əməkdaşlıq çağırışı var. Bu məlumat mənbənin kommersiyalaşdırma kontekstini görünən etmək üçün ayrıca qeyd olunub.
Məlumatların əlçatanlığı: Klassik eksperimental məlumat dəsti hesabat edilmir. Texniki əsas kimi birləşdirilmiş patent spesifikasiyası, claim appendix, əvvəlki Technical_Disclosure_1.json proxy-si və siyahıya alınmış ictimai mənbələr istifadə olunur.
Rəsmi keçid: https://doi.org/10.5281/zenodo.24274259
Əsas şərh sərhədi: Bu nəşr patent novelty, inventive step, validity, infringement, regulatory compliance və ya vendor adoption qərarı deyil. Təklif olunan inteqrasiyaların real tətbiqolunma qabiliyyəti dəstəklənən interfeyslər, tam effect-path nəzarəti, müstəqil implementasiya, təhlükəsizlik testi və lazım gəldikdə rəsmi hüquqi/patent araşdırması ilə doğrulanmalıdır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib