


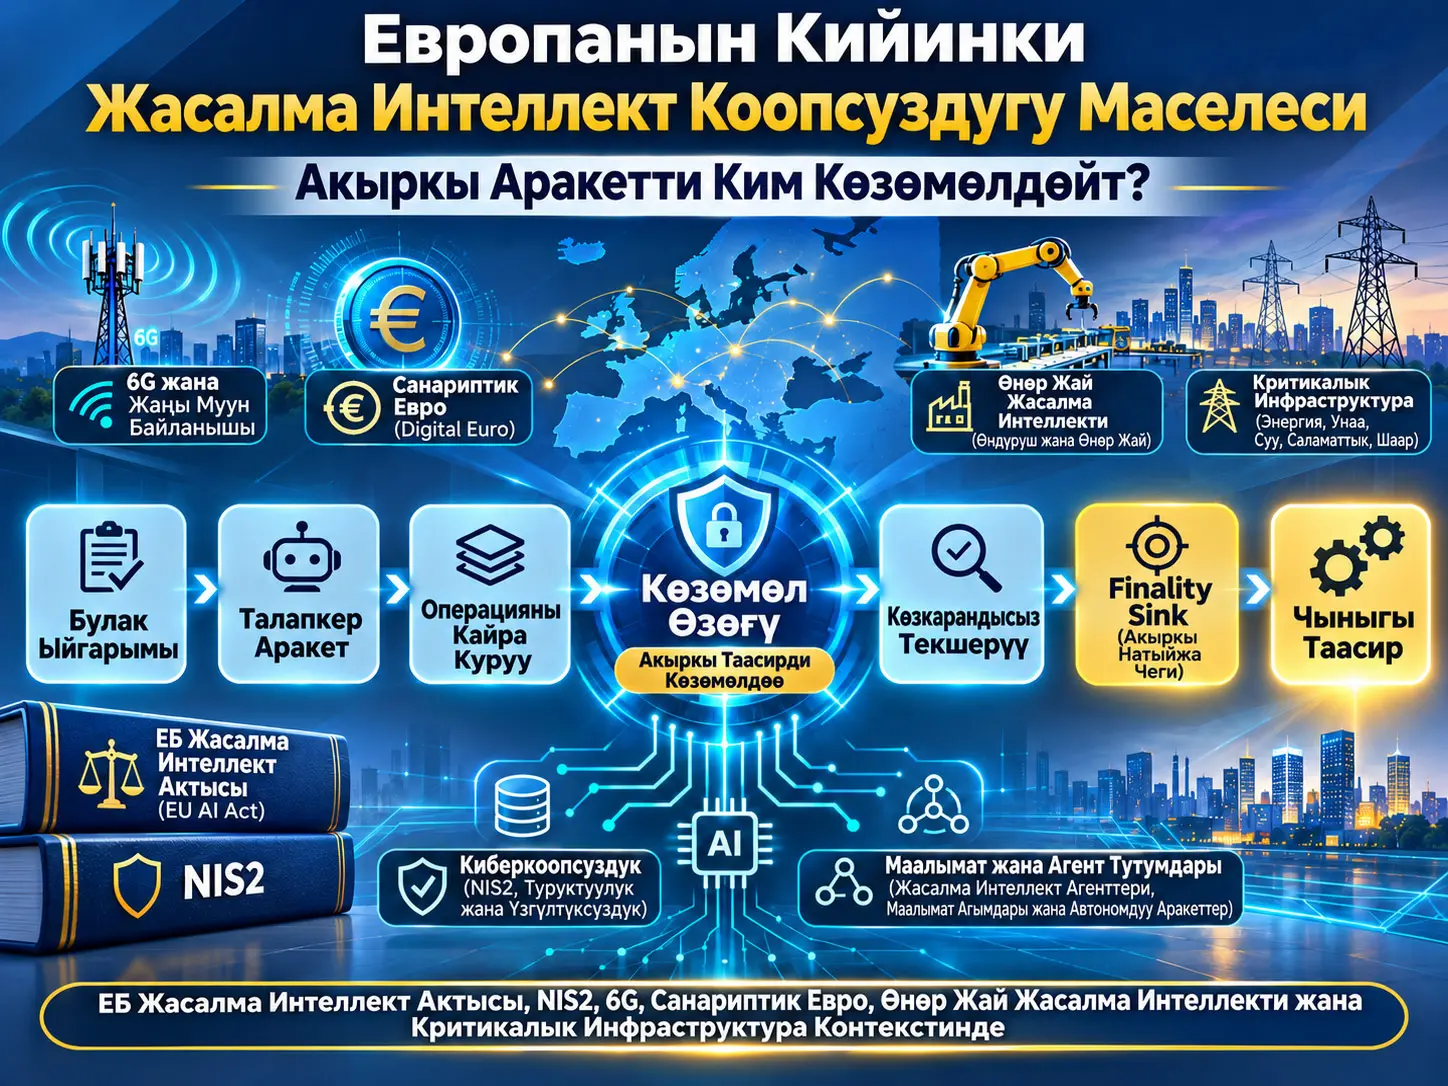
Корголгон аткаруунун финалдуулугу (protected execution finality) — компьютердик система кандайдыр бир аракетти жөн гана эсептеп, сунуштап же эртерээк этапта жактырып коюуну жетиштүү деп эсептебестен, ал аракет реалдуу санариптик, каржылык, тармактык, маалыматтык же физикалык натыйжа жаратаардан дароо мурда учурдагы ыйгарым укукту, контекстти, көз карандылыктарды, далилдерди жана натыйжа чектерин кайра баалоого багытталган коопсуздук архитектурасынын ыкмасы. Каралып жаткан басылма жасалма интеллект агенттери жана автономдуу программалар маалымат базасынын жазууларын өзгөртүү, төлөм баштоо, тармак конфигурациясын өзгөртүү, купуя маалыматты ачыкка чыгаруу же физикалык системаларга таасир эткен буйруктарды түзүү сыяктуу натыйжа жараткан операцияларда “алгачкы уруксат” менен “акыркы таасирге ыйгарым укуктун” ортосундагы айырманы техникалык жактан борбордук орунга коёт.
Басылманын өзөк модели — Originating Authority → Candidate Act → operation reconstruction → current context/material dependencies → independent validation → scoped authorization → protected Finality Sink → qualified outcome reconciliation чынжыры. Түрк тилинде бул агым; баштапкы ыйгарым укукту аныктоо, талапкер аракетти таасирсиз абалда кармоо, чындап аткарыла турган операцияны кайра түзүү, учурдагы контекст менен материалдык көз карандылыктарды текшерүү, көз карандысыз валидация, тар чөйрөдөгү аткаруу ыйгарым укугу, реалдуу таасирди көзөмөлдөгөн акыркы чек жана натыйжаны текшерүү катары окулушу мүмкүн.
Техникалык индекс E1–E38 жана E12A камтылган 39 embodiment жана физикалык түрдө бар болгон 427 номерлүү claim аркылуу; криптографиялык ачкыч операциялары, AI-native RAN, GPU/accelerator өтүүлөрү, ишеним доменинин өзгөрүшү, сандык каталардын ишенимдүүлүгү, multimodal чыгыш, сенсордук далил, жасалма интеллект агентинин эс тутуму, программалык камсыздоону оңдоо, адамга өткөрүп берүү, үн буйруктары, маалымат булактары, көп агенттүү системалар, OCR, ERP, маалымат базалары, маалыматтарды башкаруу, төлөмдөр, офлайн санариптик акча, edge системалары жана 6G тармак тилкелөө сыяктуу абдан ар түрдүү тармактарда бир эле “эсептөө — ыйгарым укук эмес; реалдуу таасир өзүнчө көзөмөлдөнүшү керек” деген идеянын кандайча адистештирилиши мүмкүн экенин классификациялайт.
Бул булактын эң маанилүү чечмелөө чеги төмөнкүдөй: иш лабораториялык экспериментти, талаа сыноосун, performance benchmark’ты же жөнгө салуучу шайкештик сертификатын сунуштабайт. Өнүмдөрдүн жана компаниялардын аталыштары мүмкүн болгон интеграция контексттери гана; алар кабыл алынганын, өнөктөштүктү, бузуу фактысын, көчүрүүнү же реалдуу колдонуу далилин билдирбейт. Булак ошондой эле универсалдуу latency, throughput же “bypass кылууга мүмкүн эместик” көрсөткүчүн өлчөдүм деп ырастабайт.
AI системасында алгачкы уруксат эмне үчүн акыркы аракетке ыйгарым укук болуп эсептелбейт?
Анткени булакта аныкталган коопсуздук көйгөйү — аракет сунушталган же биринчи жолу жактырылган учурдагы контекст менен аракет чындап натыйжа жарата турган учурдагы контекст айырмаланышы мүмкүн экендиги. Максаттуу ресурс, салык же валюта эсеби, идентификация, тармак топологиясы, алуучу, маалымат версиясы, ыйгарым укук мөөнөтү, жокко чыгаруу абалы, кезектеги ички операциялар же физикалык системанын абалы өзгөргөндө мурда жарактуу болгон уруксат эми пайда боло турган реалдуу натыйжаны камтыбай калышы мүмкүн.
“Эсептөө” менен “таасир жаратуунун” ортосундагы айырма
Булак заманбап автономдуу системаларда кеминде эки башка коопсуздук суроосун ажыратат. Биринчиси — модель же программа белгилүү бир операцияны эсептөөгө, сунуштоого, симуляциялоого же даярдоого ыйгарым укуктуубу деген суроо. Экинчиси — ошол эле операцияга тышкы дүйнөдө же башка системада артка кайтаруу кыйын болгон натыйжаны чындап жаратууга уруксат берилгенби деген суроо. Бул айырма өзгөчө жасалма интеллект агенттери куралдарды чакырган, көп кызматтуу чынжырлар колдонулган, каржылык операциялар бир нече фазадан өткөн же физикалык системаларга буйруктар берилген учурларда маанилүү болот.
Мисалы, булакта берилген логика боюнча бухгалтердик агент белгилүү бир суммадагы эсеп-фактураны даярдоого ыйгарым укуктуу болушу мүмкүн; бирок салык, валюта курсу, баа түзүү же бухгалтердик эреже кийин өзгөрсө, системага чындап жазыла турган каржылык таасир алгач жактырылган суммадан айырмаланышы мүмкүн. Ошол сыяктуу тармакты оптималдаштыруу жергиликтүү деңгээлде кабыл алынганы менен, коңшу уячаларда же тармак тилкелеринде күтүлбөгөн кызматтык таасир жаратышы мүмкүн. Ошондуктан валидация “кайсы буйрук суралды?” деген суроону гана эмес, “азыр чындап кандай натыйжа пайда болот?” деген суроону да карайт.
Негизги түшүнүктөр эмнени билдирет?
| Түшүнүк | Булактагы техникалык мааниси | Эмне үчүн өзүнчө каралат? |
|---|---|---|
| Candidate Act (Талапкер Аракет) | Сунушталган, түзүлгөн, тандалган, алынган же кайра курулган; бирок башкарылуучу натыйжаны жаратуу үчүн азырынча акыркы ыйгарым укук ала элек операция. | Операциянын ишенимдүү модель, ыйгарым укуктуу колдонуучу же кол коюлган колдонмо тарабынан түзүлгөнү өзүнчө эле акыркы натыйжаны мыйзамдуу кылбайт. |
| Non-Effective State (Таасирсиз/Күтүүдөгү Абал) | Талапкер аракет көрсөтүлгөн, кезекке коюлган, буферленген же бааланып жаткан; бирок корголгон натыйжа али пайда боло элек абал. | Валидация бүтө электе артка кайтарылгыс таасирдин пайда болушуна жол бербеген реалдуу техникалык механизмдин болушун талап кылат. |
| HCAD (Hash-Linked Candidate Act Descriptor) | Белгилүү бир талапкер аракетти жана анын аткарууга байланышкан контекстин детерминисттик, машина окуй ала турган формада байланыштырган дескриптор. | Валидация менен аткаруунун ортосунда максаттын, параметрдин, ыйгарым укуктун же башка аткаруу касиеттеринин байкалбай өзгөртүлүшүнө жол бербөөнү көздөйт. |
| Actual Pending Operation (Чыныгы Күтүүдөгү Операция) | Демейки маанилер, өзгөртүүлөр, делегацияланган буйруктар, максаттын абалы, мурасталган уруксаттар жана башка материалдык киргизүүлөр эске алынганда чындап аткарыла турган операция. | Колдонмо көрсөткөн буйрук менен инфраструктура чындап бере турган натыйжа ар башка болушу мүмкүн. |
| Irreversible Execution Boundary (IEB) | Башкарылуучу операция белгилүү бир натыйжаны жараткан же аны эми ишенимдүү түрдө токтотууга болбой турган абалга өткөн техникалык чек. | Валидацияны канчалык кеч жүргүзүүгө болорун жана кайсы чекиттен кийин алдын алуу compensation/reconciliation көйгөйүнө айланарын көрсөтөт. |
| Finality Gate | Талапкер аракет таасирге карай өтүшү үчүн керектүү шарттар аткарылган-аткарылбаганын аныктаган логикалык же корголгон чечим чекити. | Чечим чыгарат; бирок бул чечим өзү эле натыйжа чындап пайда болгонун далилдебейт. |
| Finality Sink | Талапкер аракетке корголгон натыйжаны жаратууга уруксат берүү-бербөөнү иш жүзүндө көзөмөлдөгөн техникалык компонент, интерфейс же таасир чеги. | Булак архитектурасындагы “акыркы сөз” ушул жерде ишке ашат. Upstream’де гана турган gateway төмөнкү таасир жолун чындап көзөмөлдөбөсө, sink деңгээлинде коргоо камсыздалды деп эсептелбейт. |
| Scoped Execution Capability | Керектүү валидациялардан өткөндө белгилүү бир операция, максат, параметр, убакыт жана контекст үчүн гана түзүлө турган тар чөйрөдөгү аткаруу ыйгарым укугу. | Жалпы жана кайра колдонулуучу “ташуучу уруксаттын” ордуна, текшерилген реалдуу таасирге байланыштырылган ыйгарым укук ыкмасын билдирет. |
| ALF (Algorithmic Logic Fingerprint) | Талапкер аракетти жараткан же ага материалдык түрдө таасир эткен чыныгы алгоритмдик логиканын тандалган аткаруу касиеттерин машина менен текшерүүгө боло турган формада чагылдырган түзүм. | Колдонмонун аталышы же файлдын hash’i менен гана чектелбестен, керек болсо модель салмактарын, quantization абалын, иш жолун, куралдарды жана runtime абалын да бекитүү шартына байланыштыра алат. |
Finality Gate менен Finality Sinkтин айырмасы эмнеде?
Finality Gate — “шарттар аткарылдыбы?” деген суроого жооп берген чечим чекити; ал эми Finality Sink — “бул реалдуу таасир азыр пайда боло алабы?” деген суроону иш жүзүндө аткарган аткаруу чеги. Булак бул эки түшүнүк сөзсүз бирдей болушу шарт эмес экенин жана gate’тин ийгиликтүү чечими өзүнчө эле операция чындап таасир бергенин көрсөтпөй турганын өзгөчө белгилейт.
Finality Sink эмне үчүн жөн гана программалык белги эмес?
Булак sink түшүнүгүн физикалык жайгашуу же компонентке берилген ат аркылуу эмес, анын реалдуу enforcement функциясы аркылуу аныктайт. Gateway, log системасы же саясат панели upstream’де гана туруп, бирок башка credential, кезек, cached эреже, сакталган процедура, түз аппараттык жол же башка сервис ошол эле натыйжаны жарата алса, көзөмөлдүн камтуусу толук эмес. Ошондуктан E25 embodiment өзгөчө “governance enforcement-route coverage” көйгөйүн карайт: башкаруу панелинин бар-жогу эмес, реалдуу таасир жараткан бардык материалдык жолдор чындап көзөмөлдөнөбү — негизги маселе ушул.
Контекст эмне үчүн кайра текшерилет?
Булак саясат, идентификация, ресурс версиясы, конфигурация, кубат абалы, аткаруу жайы, тармак топологиясы жана алуучулар тобу сыяктуу элементтер убакыттын өтүшү менен өзгөрүшү мүмкүн экенин баса белгилейт. Мисалы, аз кубаттуу көмөкчү процессор негизги процессор уктап жатканда буйрук даярдай алат; негизги система ойгонгондо идентификация же саясат өзгөргөн болушу мүмкүн. Ошондуктан E13 “intent escrow” жана wake-up’тан кийин кайра текшерүү идеясын аныктайт. Ошо сыяктуу эле E3 туруктуу desired-state контроллерлери мурда жарактуу, кийин жокко чыгарылган конфигурацияны кайра түзүп салбашы үчүн муун/epoch менен байланышкан макулдаштырууну карайт.
Белгисиз аяктоо эмне үчүн өзүнчө коопсуздук көйгөйү?
E14түн борборундагы көйгөй — timeout операция ийгиликсиз болгонун далилдебейт. Тышкы сервис операцияны бүтүргөн, бирок acknowledgement жоголгон болушу мүмкүн. Сокур түрдө кайра аракет кылуу кош төлөм, кош жазуу же физикалык буйрукту эки жолу аткаруу сыяктуу таасирлерге алып келиши мүмкүн. Ошондуктан булак “attempt” менен “logical effect identity”ни ажыратып; карама-каршы улантуу операцияларын күтүүгө коюуну, максаттын authoritative абалын текшерүүнү жана учурдагы ыйгарым укук астында гана retry же compensation кылууну сунуштайт.
ALF формуласы эмнени текшерүүгө аракет кылат?
Algorithmic Logic Fingerprint (ALF) алгоритм “туура” же “коопсуз” экенин көрсөткөн универсалдуу упай чыгарбайт; ал белгилүү бир Candidate Act үчүн аткарууга байланышкан тандалган логикалык абал бекитилген логикалык шартка туура келеби-жокпу текшерүүгө арналган, машина менен валидациялоого боло турган өкүлчүлүк катары аныкталат. Булак бир жалпы валидация формуласы бардык техникалык чөйрөлөргө милдеттүү түрдө колдонулбай турганын ачык белгилейт.
Булакта берилген үлгүлүү криптографиялык ALF түзүмү
\[ \mathrm{ALF}=\mathrm{HASH}\bigl(\mathrm{DOMAIN\_IDENTIFIER}\ \Vert\ \mathrm{CANONICALIZE}(\mathrm{LSD})\bigr) \]
Формула эмнени эсептейт? Бул туюнтма тандалган аткаруу-логика абалын детерминисттик түрдө канондоштуруп, аны домен идентификатору менен байланыштыргандан кийин криптографиялык commitmentке окшош компакттуу өкүлчүлүк түзөт. Булак бул туюнтманы illustrative жана non-limiting деп берет; башкача айтканда, бардык колдонмолор бир эле hash алгоритмин же бир эле талааларды колдонууга милдеттүү эмес.
Өзгөрмөлөр: DOMAIN_IDENTIFIER — ALF эсептөөсүн башка криптографиялык колдонмолордон айырмалаган домен идентификатору. LSD — Logic State Descriptor. CANONICALIZE LSDни детерминисттик өкүлчүлүккө айландырууну камсыздайт. HASH болсо ушул өкүлчүлүк үчүн криптографиялык commitment түзөт. \Vert белгиси булак формуласындагы кош тик сызыктын колдонулушуна ылайык маалыматтарды бириктирүү/concatenation дегенди билдирет.
Бирдиктер: Бул физикалык чоңдуктун теңдемеси эмес; метр, секунд, joule же пайыз сыяктуу бирдиги жок. Киргизүү талаалары аткаруу логикасына байланышкан санариптик абал сүрөттөмөлөрү; чыгышы болсо тандалган hash/commitment механизминин негизинде машина менен салыштырууга боло турган өкүлчүлүк.
Математикалык жана алгоритмдик ролу: Максат “кайсы executable файл иштеп жатат?” деген суроону гана эмес, бекитүү шарты талап кылса, аткаруу графы, модель параметрлери, quantization абалы, runtime routing, куралдардын көз карандылыктары жана корголгон иштөө абалы сыяктуу материалдык өзгөчөлүктөрдү бир эле валидация объектисине байланыштыруу. Булак бир эле binary ар башка runtime конфигурацияларында ар башкача жүрүшү мүмкүн экенин; тескерисинче, ар башка binary’лер так аныкталган эквиваленттүүлүк шарттарында бирдей ыйгарым укуктуу функцияны аткара аларын белгилейт.
Logic State Descriptor кандай көрсөтүлөт?
Булак чектөөчү эмес мисалда LSDни төмөнкү tuple менен көрсөтөт:
\[ \mathrm{LSD}=(C,G,W,Q,R,P,T,S,V) \]
| Белги | Мааниси | Техникалык ролу |
|---|---|---|
| C | Тиешелүү executable же computational code state | Иштеп жаткан коддун абалын билдирет. |
| G | Иреттелген computational graph же control-flow түзүмү | Эсептөө кайсы түзүмдүк агым менен жүрөрүн билдирет. |
| W | Модель параметрлери, салмактар же детерминисттик эреже маанилери | Чечимге материалдык таасир берген параметр абалын байланыштыра алат. |
| Q | Quantization, сандык иштетүү же computational configuration | Тактыкты жана сандык аткаруу формасын билдирет. |
| R | Runtime routing жана тандалган аткаруу жолдору | Операция кайсы иш жол аркылуу жүрөрүн билдирет. |
| P | Иштетүү, өзгөртүү жана policy configuration | Чыгышты өзгөрткөн саясаттарды жана өзгөртүүлөрдү камтышы мүмкүн. |
| T | Куралдар, көз карандылыктар же делегацияланган аткаруу компоненттери | Agent/tool чынжырынын материалдык бөлүктөрүн байланыштыра алат. |
| S | Корголгон runtime же башкаруу-системасынын абалы | Аткаруу учурундагы ишенимдүү абал маалыматын билдирет. |
| V | Өлчөө схемасы, версия же validation-class identifier | Кайсы өлчөө/чечмелөө схемасы колдонулганын айырмалайт. |
Булакта мындан тышкары төмөнкү экинчи үлгүлүү криптографиялык түзүм берилет:
\[ \mathrm{ALF\!-\!C}=H\bigl(\text{"ALF-C"}\ \Vert\ \mathrm{ENCODE}(\mathrm{LSD})\bigr) \]
Бул жердеги "ALF-C" туюнтмасы криптографиялык доменди ажыратуу үчүн колдонулат. Булак бул талаалар бардык колдонмолордо милдеттүү эмес экенин ачык айтат. HSM башкаруу агымы нейрондук тармактын салмактарын талап кылбашы мүмкүн; роботтук башкаруу системасына болсо control-law түзүмү, calibration абалы жана сенсордук иштетүү конфигурациясы сыяктуу башка талаалар керек болушу мүмкүн.
Натыйжа кандай чечмелениши керек? ALFтин ийгиликтүү дал келиши талапкер аракет автоматтык түрдө коопсуз, мыйзамдуу, туура же ыйгарым укуктуу дегенди билдирбейт. Булакта ALF зарыл предикаттардын бирөөсү гана болушу мүмкүн; баштапкы ыйгарым укук, учурдагы контекст, коопсуздук чеги, далилдин жетиштүүлүгү, максат жана таасир шарттары өзүнчө текшерилиши мүмкүн. ALF милдеттүү болсо, ийгиликсиз же белгисиз ALF натыйжасы акыркы аткаруу ыйгарым укугун берүүгө тоскоол болот; ийгиликтүү натыйжа болсо процесстин башка текшерүүлөрүн улантууга мүмкүнчүлүк берет.
39 embodiment кайсы көйгөй топторун камтыйт?
Техникалык индекс 39 embodiment’ты claim ирети боюнча берет. Төмөнкү таблица булакта ар бир embodiment үчүн түшүндүрүлгөн негизги техникалык көйгөйдү кыргыз тилинде кыскача жыйынтыктайт. Claim аралыктары жүктөлгөн бириктирилген PDFде физикалык түрдө көрүнгөн номерлер боюнча сакталган.
| Embodiment | Claim аралыгы | Булакта каралган негизги көйгөй |
|---|---|---|
| E1 | 1–11 | Криптографиялык ачкычты түзүү, активдештирүү, ротациялоо, экспорттоо, колдонуу же иштен чыгаруу операцияларында реалдуу ачкыч/partition абалын жана учурдагы ыйгарым укукту таасир чегинде текшерүү. |
| E2 | 12–22 | AI сунуштаган RAN конфигурациясын optimizer өтүнүчүнө гана эмес, коңшу уячалардын жана slice чектөөлөрүнүн кошулган реалдуу жалпы тармак абалына жараша баалоо. |
| E3 | 23–33 | Туруктуу desired-state контроллерлеринин жокко чыгарылган эски конфигурация муунун кайра түзүшүнө жол бербөө. |
| E4 | 34–44 | Баштапкы окуя workflow, queue, API же stored program аркылуу жараткан материалдык child-effect бутактарын көзөмөлдөп, ар бир consequential sink’те учурдагы ыйгарым укукту издөө. |
| E5 | 45–55 | GPU/accelerator migration же failover учурунда кайсы worker тышка authoritative натыйжа чыгарууга ыйгарым укуктуу экенин epoch, source fence жана effect watermark менен ажыратуу. |
| E6 | 56–66 | Peripheral, memory region же accelerator башка trust domain’ге өткөрүлгөнгө чейин DMA, interrupt, debug, queued I/O жана эски-domain жолдору жабылганын далилдөө. |
| E7 | 67–77 | Өз-өзүнчө уруксат берилген Wi-Fi/cellular/satellite өтүүлөрү жалпысынан зыяндуу churn жаратышына жол бербөө үчүн байланыш тарыхын, dwell жана continuity милдеттенмелерин бирге баалоо. |
| E8 | 78–88 | Quantization, rounding жана топтолгон сандык катанын safety/policy жагынан маанилүү чечимди өзгөртүү ыктымалдыгын consequence-specific uncertainty predicate менен баалоо. |
| E9 | 89–99 | Patch абалы, жаңы attestation далили, verifier шилтемелери жана саясат версиялары белгилүү consequential operation үчүн чындап бири-бирине шайкеш келеби-жокпу текшерүү. |
| E10 | 100–110 | Бекитилген slow-path программалык чечим wildcard, priority, cache же stateful эреже камтылган fast-path аппараттык ишке ашырууда ошол эле реалдуу таасирди жаратабы-жокпу текшерүү. |
| E11 | 111–121 | Купуя мазмунду түзүүгө уруксат менен мазмун кайсы display, speaker, cast route же көрүүчүгө чындап ачылып жатканына уруксаттын ортосундагы айырманы текшерүү. |
| E12A | 122–132 | “Эч кандай окуя болгон жок” деген жыйынтыкты сенсордун чындап көрүү мүмкүнчүлүгү, камтуусу, иштөө абалы, боштуктары жана маалымат бүтүндүгү жетиштүү болгондо гана маанилүү далил катары эсептөө. |
| E12 | 133–143 | Route, audience же privacy state өзгөргөндө кезекте/buffer’де турган медиа бөлүктөрүнүн эски ыйгарым укук менен жаңы жана уруксатсыз максатка жетишине жол бербөө. |
| E13 | 144–154 | Аз кубаттуу coprocessor же sensor hub уктап жатканда даярдаган consequential intent’ти wake-up’тан кийин учурдагы идентификация, саясат жана host абалына жараша кайра текшерүү. |
| E14 | 155–165 | Timeout учурда операция ийгиликсиз болду деп болжолдоонун ордуна attempt менен logical effect identity’ни ажыратып, authoritative максат абалына жараша коопсуз retry/compensation жасоо. |
| E15 | 166–176 | LLM context compaction, summary, memory replacement же agent handoff учурунда маанилүү тыюулар жоголбошу үчүн модель контекстинен көз карандысыз туруктуу authority record сактоо. |
| E16 | 177–187 | AI coding agent patch’ти да, өзүнүн “ийгиликтүү” тесттерин да түзүшү мүмкүн деген коркунучка каршы көз карандысыз verification/oracle шарттары жана бекитилген artifact менен deploy кылынган artifact’тын дал келиши. |
| E17 | 188–198 | Human escalation учурунда ашыкча маалымат же ыйгарым укук өткөрүлүшүнө жол бербеген minimal-disclosure task capsule жана кайтып келген адам ишин кайра текшерүү. |
| E18 | 199–209 | Жарым-жартылай сүйлөө, оңдоо жана interruption’дан кийин кайсы үн ниети жарактуу экенин turn/interruption epoch аркылуу реалдуу tool operation’га байланыштыруу. |
| E19 | 210–220 | Бир нече чыныгы, бирок бири-бирине карама-каршы, эскирген же бир эле түпкү булактан тараган маалыматты consequential action алдында актуалдуулук жана булак шайкештиги боюнча макулдаштыруу. |
| E20 | 221–231 | Model API’леринин, MCP adapter’леринин жана hosted/client-executed tool моделдеринин ортосунда которуу жүрүп жатканда көрсөтмө же реалдуу таасир семантикасы жоголушуна жол бербөө. |
| E21 | 232–242 | Ар бири өзүнчө кабыл алына турган agent чыгыштары бириккенде кооптуу натыйжа жаратышына жол бербөө үчүн aggregate composition snapshot жана cross-branch көз карандылык валидациясы. |
| E22 | 243–253 | OCR менен алынган сумма/идентификация туура эмес сапка, баракка, payee’ге же каржылык талаага байланып калбашы үчүн документ геометриясын жана field provenance’ты текшерүү. |
| E23 | 254–264 | “Муну танда” сыяктуу multimodal буйруктарда объект жылганда, тосулганда же UI өзгөргөндө эски шилтеме туура эмес максатка айланып кетишине жол бербөө. |
| E24 | 265–273* | Forward/quote кылынган билдирүү, аккаунтту өткөрүү же топ мүчөлүгүнүн өзгөрүшү себептүү жеткирилген мазмун автоматтык түрдө жаңы аткаруу ыйгарым укугу болуп эсептелишине жол бербөө; азыркы PDFде Claim 273 жарым бойдон калат жана 274–275 номерлери жок. |
| E25 | 276–286 | Dashboard, policy же log бар экенин реалдуу көзөмөлдүн далили катары эсептөөнүн ордуна, governance-to-effect route coverage аркылуу бардык материалдык таасир жолдору чындап sink-gated экенин баалоо. |
| E26 | 287–297 | ERPде бекитилген invoice/purchase order’дун tax, FX, pricing, allocation жана posting эрежелеринен кийин өзгөргөн реалдуу экономикалык таасирин posting алдында кайра түзүү. |
| E27 | 298–308 | Agent “refund/shipment/service change аяктады” дегенин ички өтүнүч башталганына гана эмес, authoritative fulfillment далилине байланыштыруу. |
| E28 | 309–319 | Maintenance же remediation планы аткарыла электе жандуу dependency topology жана service criticality өзгөрүүлөрүн кайра баалоо. |
| E29 | 320–330 | Аналитикалык query’ден campaign/account action’га өтүүдө join, entity resolution, deduplication, suppression жана consent’тен кийинки реалдуу максаттуу cohort’ту кайра түзүү. |
| E30 | 331–341 | Маалымат ар башка engine, catalog, credential жана zero-copy бөлүшүү жолдорунан өткөндө row/column/masking/aggregation/recipient саясаттары реалдуу натыйжада сакталабы-жокпу текшерүү. |
| E31 | 342–352 | Уруксат берилген stored procedure trigger, definer-rights, autonomous transaction же external function аркылуу жараткан transitive database effects’ти эске алуу. |
| E32 | 353–363 | Downstream event consumer uncommitted intent же stale outbox жазуусун ыйгарым укук деп эсептешине жол бербөө; child operation’ды source commit далилине байланыштыруу. |
| E33 | 364–374 | Бир нече pending authorization, capture, reservation жана agent payment instruction жалпысы чыгым mandate’ин ашырып кетишине жол бербеген exposure ledger ыкмасы. |
| E34 | 375–385 | Cross-border төлөмдө номиналдык көрсөтмө менен FX, төлөм, routing жана settlement’тен кийинки beneficiary-net натыйжасын ажыратып, реалдуу алуучунун натыйжасын далилге байланыштыруу. |
| E35 | 386–396 | Офлайн санариптик акча үчүн secure element бузулган же иштен чыккан сценарийлерде delegated authority continuity, fork attribution жана bounded-loss reconciliation көйгөйлөрүн кароо. |
| E36 | 397–407 | Edge request retry, queue, background worker жана ички өтүнүчтөр боюнча ар башка credential’дарга өтүп жатканда баштапкы максат/ыйгарым укук чектерин сактоо. |
| E37 | 408–418 | Чектелген RAN өзгөрүүсүн кеңейтүүдөн мурда коңшу уячалардагы radio-service impairment’ти себептик жана чектелген түрдө баалоо. |
| E38 | 419–429 | Убактылуу network-slice кубаттуулугун карызга берүү операцияларында ресурс эсебин, мөөнөттүн бүтүшүн жана кайтарып алуу милдеттенмесин enforce кылына турган кылуу. |
Европалык контекст кандай түзүлөт?
Басылма Европадагы колдонуу чөйрөлөрүн “милдеттүү интеграция” же “шайкештиктин далили” катары эмес, prospective complementarity ыкмасы менен карайт. Учурдагы телекоммуникация, энергетика, каржы, өндүрүш жана sovereign-cloud системаларынын өз коопсуздук көзөмөлдөрү жана операциялык семантикасы бар экени кабыл алынат. Сунушталган архитектура реалдуу көзөмөлдөнүүчү натыйжаны таба алган, колдоого алынган интерфейстерди колдонгон жана учурдагы милдеттүү коргоолорду өчүрбөгөн даражада гана маанилүү кошумча катмар боло алат.
| Контекст | Булакта берилген мисалдар | Сунушталган техникалык көзөмөл чекити | Булак койгон чек |
|---|---|---|---|
| 6G / AI-native RAN | Ericsson EIAP/rApps, Nokia MantaRay SMO жана RAN Slice Controller | Non-real-time policy admission, effective RAN-state readback, impairment валидациясы, slice lending/reclaim чектери | PHY/HARQ сыяктуу жогорку жыштыктагы циклдерге жалпы per-event gate сунушталбайт. |
| Европадагы 6G илимий-изилдөө жана тажрыйбалык-конструктордук иштер | EU Smart Networks and Services Joint Undertaking | AI-native orchestration жана критикалык кызматтарды коргоо үчүн изилдөө шайкештиги | Белгилүү бир SNS JU долбооруна же стандартка салым кошулган деген доомат жок. |
| ERP / корпоративдик операциялар | SAP S/4HANA, Joule Studio, Joule Agents | Posting жана workflow release алдында late-bound business-effect validation | Учурдагы SAP башкаруусун алмаштырат деген доомат жок. |
| Өнөр жай edge / OT | Siemens Industrial Edge жана AI Suite on Industrial Edge | Safety-relevant command жана deployment boundary’леринде жергиликтүү interlock жана так убакыт бюджеттери | Shop-floor протоколдору жана учурдагы физикалык коопсуздук функциялары сакталууга тийиш. |
| Европалык төлөм инфраструктурасы | Adyen, Worldline жана банк/төлөм катышуучулары | Exposure, capture жана операция фазасынын reconciliation | Gateway бүтүндөй settlement процессин көзөмөлдөйт деп болжолдонбойт. |
| Офлайн санариптик евро | ECB/Eurosystem secure-hardware жана offline-payment изилдөөлөрү | Secure element’тен кийинки бузулуу сценарийлеринде delegation, fork evidence жана liability reconciliation | Учурдагы secure-element double-spend көзөмөлдөрү жок деген доомат айтылбайт. |
| Sovereign / confidential cloud | Европалык cloud кызматтары жана confidential infrastructure | Region-bound authority жана учурдагы attestation-to-effect linkage | Белгилүү бир провайдерде реалдуу deployment көрсөтүлгөн эмес. |
| Semiconductor / embedded | NXP, Infineon, STMicroelectronics, Arm негизиндеги долбоорлор | Security-domain transition, protected key жана numerical-decision gating | Колдонууга жарамдуулук реалдуу silicon interface’терине көз каранды. |
| Критикалык инфраструктура / космос | Энергетика, транспорт, байланыш, космос жана инфраструктура операторлору | Автономдуу өзгөрүү жана бөлүштүрүлгөн actuation үчүн effect-specific коргоо | Бул универсалдуу коопсуздук же жөнгө салуучу сертификаттоо дооматы эмес. |
ЕБ Жасалма интеллект актысы, NIS2, DORA жана Cyber Resilience Act бул иште кандай роль ойнойт?
Булактын өз чектөөсүнө ылайык, бул жөнгө салуучу актылар жана программалар техникалык архитектуранын Европадагы маанисин жана издөө/кароо контекстин түзгөн relevance/search anchors катары колдонулат. Басылма корголгон аткаруунун финалдуулугу архитектурасын колдонуу автоматтык түрдө ЕБ Жасалма интеллект актысына, NIS2, DORA же Cyber Resilience Act талаптарына шайкештикти камсыз кылат деп айтпайт. Чыныгы милдеттенмелер акторго, өнүмгө, секторго жана күчүнө кирүү графигине жараша өзгөрүшү мүмкүн экени ачык белгиленет.
Булакта кайсы дооматтар атайын айтылбайт?
- Белгилүү бир компания DAS Protocols архитектурасын колдонуп жатат же кабыл алган деген доомат айтылбайт.
- Белгилүү бир өнүмдө коопсуздук кемчилиги бар же сунушталган механизмди бузат деген доомат айтылбайт.
- Patent novelty, inventive step, priority entitlement, claim validity же infringement боюнча юридикалык жыйынтык берилбейт.
- Ар бир embodiment үчүн универсалдуу latency, throughput же performance коэффициенти отчеттолбойт.
- “Non-bypassable” сөзү аталыш катары эле абсолюттук коопсуздук кепилдиги эмес; реалдуу коргоо бардык тиешелүү таасир жолдору чындап көзөмөлдө болушуна көз каранды.
- ЕБ жөнгө салууларына шайкештик же сертификаттоо жыйынтыгы чыгарылбайт.
- Техникалык индекстеги компания жана өнүм дал келтирүүлөрү көз карандысыз инженердик гипотезалар катары берилет.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Бул басылма эксперименттик түрдө эмнени далилдейт?
Бул басылма өлчөнгөн эксперименттик performance артыкчылыгын далилдебейт. Анын ыкмасы; патент спецификациясын жана claim тиркемесин техникалык жактан классификациялоо, 39 embodiment’тын жалпы архитектуралык логикасын бөлүп алуу, коомчулукка ачык өнүм/жөнгө салуу контексттери менен мүмкүн болгон интеграция чекиттерин дал келтирүү жана examiner-oriented издөө суроолорун түзүү. Ошондуктан натыйжалар “архитектуралык түшүндүрүү жана кароо табылгалары” катары окулууга тийиш; талаа валидациясы же өнүм benchmark’ы катары эмес.
Булак корпусу жана кароо дизайны
15 беттик техникалык индекс, булактын өз түшүндүрмөсүнө ылайык, тиркелген 2.405 беттик бириктирилген спецификацияны жана спецификациянын claim тиркемесин караган. Consolidated claims үчүн өзгөчө бириктирилген спецификациянын 2315–2405-беттери көрсөтүлөт. Мурунку Technical_Disclosure_1.json файлы да техникалык proxy катары сканерленген; бирок басылма бул proxy расмий патент кеңсесине берилген тексттин ордун баспасын ачык белгилейт.
Индекстин методологиялык максаты үч деңгээлди бири-бири менен аралаштырбоо: (1) written description/effective date, башкача айтканда ар бир claim limitation кайсы as-filed текстте колдоого алынганы; (2) novelty, башкача айтканда бир гана мурдагы булак claim комбинациясын чындап ачып көрсөтөбү; (3) inventive step, башкача айтканда тиешелүү мурдагы техникадан ушул комбинацияга өтүү үчүн адисте реалдуу мотивация жана акылга сыярлык ийгилик күтүүсү барбы. Булак жөн гана көбүрөөк деталь жазуу автоматтык түрдө жаңы priority date же inventive step түзбөй турганын баса белгилейт.
Claim саны жана документтин бүтүндүгү
Булактын техникалык индекси бириктирилген PDFде физикалык түрдө 427 номерлүү claim бар экенин билдирет: 1–273 жана 276–429. 274 жана 275 номерлүү claim слоттору бул PDFде жок. Мындан тышкары, Claim 273 “current Group Audience” деген жерде жарым калып кеткендей көрүнөт. Басылма муну расмий патент файлынын тастыкталган кемчилиги деп жарыялабайт; authenticated filed copy менен текшерилиши керек болгон документ деңгээлиндеги байкоо катары кармайт.
39 embodiment’тын жалпы техникалык табылгасы
Embodiment’тар ар башка тармактарга бөлүнгөнү менен, булактагы жалпы техникалык алкак бирдей: талапкер аракеттин булагы ыйгарым укуктуу болсо да, реалдуу таасирди аныктаган runtime шарттары, ички операциялар, максат абалдары, policy epoch’тары, маалымат/далил абалы же физикалык контекст өзгөрүшү мүмкүн. Ошондуктан архитектура authorization’ды мүмкүн болушунча реалдуу таасир чегине байланыштырып, азыркы шарттарда текшерилген камтуу көлөмүндө гана аткаруу ыйгарым укугун берүүгө аракет кылат.
Бул жалпы алкак “ар бир системада бирдей компоненттер милдеттүү” деп чечмеленбеши керек. Булак ар бир embodiment receipt, trial action, GPU, secure enclave же бирдей latency моделин талап кылбай турганын ачык айтат. Кайсы предикаттар милдеттүү экени максаттуу системага жана claim’ге байланыштуу.
Техникалык валидация үчүн булак сунуштаган негизги суроолор
- Чыныгы executor ким же кайсы компонент?
- Чыныгы consequential effect кайсы жол жана кайсы sink аркылуу пайда болот?
- Көз карандысыз далил жасалмаланышы, аттап өтүлүшү же эскирип калышы мүмкүнбү?
- Альтернативдүү credential, retry worker, cached rule, stored program же downstream service көзөмөлдү bypass кыла алабы?
- Revocation маалыматы effect sink’ке жеткенде дагы эле актуалдуубу?
- Операция бүттүбү же бүтпөдүбү белгисиз болсо, система эмне кылат?
- Latency өлчөөсү чындап consequential boundary’де жасалганбы же булаксыз универсалдуу performance дооматы түзүлүп жатабы?
Сандык жана статистикалык маалыматтардын абалы
Бул булакта классикалык эксперименттик макалаларда күтүлгөн тандалманын көлөмү, көзөмөл тобу, p-мааниси, ишеним аралыгы, таасир өлчөмү же жалпы benchmark таблицасы жок. Булак техникалык архитектураны, claim топтоону жана мүмкүн болгон интеграция чекиттерин сунуштайт. Ошондуктан Verianla баянында булактан тышкары ийгилик пайызы, чабуулду алдын алуу көрсөткүчү, latency утушу, throughput мааниси же коопсуздук упайы түзүлгөн эмес.
Төмөн кечигүү циклдери үчүн маанилүү чектөө
Булактын ыкмасы ар бир микро-секунддук же жогорку жыштыктагы көзөмөл окуясы алыстагы текшерүүчүдөн уруксат күтүшү керек деп эсептебейт. Radio scheduling, HARQ же ушуга окшош тез коопсуздук/көзөмөл циклдери үчүн per-event authorization практикалык болбошу мүмкүн. Мындай системаларда валидация жайыраак жана consequential болгон конфигурация, activation, deployment же policy-state чектеринде колдонулушу мүмкүн; тез жергиликтүү циклдер болсо алдын ала текшерилген state жана учурдагы safety function’дардын үстүндө кала алат.
Изилдөө колдогон жыйынтыктар
- Сунушталган архитектура “операцияны түзүү/сунуштоо” менен “реалдуу натыйжаны жаратуу” ортосунда өзүнчө коопсуздук чегин түзүүнү системалуу түрдө аныктайт.
- 39 embodiment ушул эле негизги түшүнүктүн криптография, AI agents, маалымат, төлөм, 6G, өнөр жай системалары жана multimodal өз ара аракеттенүү сыяктуу ар башка тармактарга кандай адистештирилиши мүмкүн экенин көрсөтөт.
- Реалдуу таасирди кайра түзүү, учурдагы ыйгарым укукту жана контекстти текшерүү, scoped authorization түзүү жана таасирди Finality Sink’те ишке ашыруу — жалпы архитектуралык өзөк.
- Белгисиз аяктоо, context compaction, route өзгөрүүсү, stale desired state, cross-engine policy drift жана aggregate multi-agent effect сыяктуу көйгөйлөр өзүнчө техникалык класстар катары каралган.
- Булак патенттик кароодо claim комбинациялары өз-өзүнчө prior-art жана effective-date талдоосун талап кыларын, деталдуу түшүндүрмө өзү эле novelty же priority жыйынтыгын түзбөй турганын кабыл алат.
Изилдөө колдобогон жыйынтыктар
Басылма DAS Protocols бардык учурдагы чечимдерден жаңы экенин, патент claim’дери жарактуу же enforce кылына турганын, кайсы бир компания бул системаны колдонуп жатканын, белгилүү бир өнүм коопсуз эмес экенин, ЕБ мыйзамдарына автоматтык шайкештик камсыздалганын же архитектура бардык чабуулдарга каршы абсолюттук коргоо берерин көрсөтпөйт. Мындан тышкары, реалдуу өнүм интеграцияларында көз карандысыз performance эксперименттерин бербегендиктен универсалдуу latency, throughput же ишенимдүүлүк маанилерин чыгарууга болбойт.
Күчтүү жактары
Булактын күчтүү жагы — абдан ар түрдүү техникалык тармактарда кайталанган коопсуздук суроосун жалпы терминология менен көрүнүктүү кылышы: “кайсы операция сунушталды?” менен “кайсы натыйжа чындап пайда болот?” бир эле суроо эмес. Мындан тышкары, өнүм/компания контексттерин adoption дооматына айлантпаганы, claim санындагы документ бүтүндүгү көйгөйлөрүн ачык белгилегени жана патент novelty/priority маселелерин техникалык жыйынтыктан өзүнчө кармаганы илимий жана юридикалык чечмелөө чектерин так кылат.
Негизги чектөөлөр
Эң маанилүү чектөө — иш негизинен өтүнмө ээсинин берген патент материалдарына жана AI-assisted техникалык индекске таянат. Патент өтүнмөсүнүн көрсөтүлгөн күнү жана номери булакта applicant-reported катары берилет, ал эми жүктөлгөн PDF өзүнчө эле расмий registry валидациясы болуп эсептелбейт. Өнүм контексттери коомчулукка ачык документтерден тандалганы менен, белгилүү бир өнүм сунушталган механизмди колдонору көрсөтүлгөн эмес. Ошондуктан көз карандысыз prior-art кароосу, расмий патент жазуусун текшерүү, реалдуу система implementациясы жана performance тесттери жок туруп күчтүүрөөк техникалык же юридикалык жыйынтыктарга өтпөө керек.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска иш: EUROPE'S NEXT AI SECURITY CHALLENGE: WHO CONTROLS THE FINAL ACTION? From EU AI Act and NIS2 to 6G, the Digital Euro, Industrial AI and Critical Infrastructure
Автор: Zenodo’догу кайчылаш шилтемелерде Sangam Das. Жүктөлгөн PDFдин алдыңкы беттеринде жана патент материалында толук аты Sangam Kumar Das деп колдонулат.
Автордун макамы / аффилиациясы: PDFде автор өзүн “Independent Inventor” деп тааныштырат жана Balasore, Odisha, India маалыматын берет. Utkal University, B.Tech Electronics and Telecommunication Engineering билим тууралуу маалымат катары көрсөтүлөт; институционалдык изилдөө аффилиациясы катары өзүнчө университет/лабораториянын аты берилген эмес.
Corresponding author: Журналдык макала форматында өзүнчө corresponding-author белгиси аныкталган эмес.
Платформа: Zenodo.
DOI: 10.5281/zenodo.24274259.
Жарыяланган күнү: 16 ноябрь 2026.
Булактын түрү: Рецензияланган журналдык макала эмес; коомчулукка ачык, рецензияланбаган техникалык изилдөө басылмасы / examiner-oriented search and review aid мүнөзүндө. Жүктөлгөн PDFде мындан тышкары патент боюнча алдын ала маалыматтар жана 2.405 беттик бириктирилген патент спецификациясы бар.
Патент материалы: Булак Indian Provisional Patent Application 202631136555 үчүн 15 ноябрь 2026 күнүн applicant-supplied filing acknowledgement аркылуу билдирет; жүктөлгөн PDF расмий patent registry жазуусу эмес экени ачык көрсөтүлөт.
Foundational reference: Өтүнмө ээси PCT/IB2026/055615ти 4 июнь 2026 filing күнү менен жана WO 2026/150382 A2 катары 16 июль 2026 publication күнү менен негизги булак деп көрсөтөт. Кийинки claim’дер автоматтык түрдө ушул күнгө priority албай турганы; ар бир limitation үчүн as-filed текст салыштырылышы керек экени белгиленет.
Документтин түзүмү: Алдыңкы беттерде кызматташуу/лицензиялоо жана IPR валидациясы боюнча эскертүүлөр; андан кийин 15 беттик AI-assisted техникалык индекс; андан соң 2.405 беттик патент спецификациясы жайгашкан. Техникалык индекс E1–E38 жана E12A камтылган 39 embodiment’ты жана учурдагы claim тиркемесин классификациялайт.
Claim бүтүндүгү: Бириктирилген PDFде 1–273 жана 276–429 аралыгында жалпы 427 физикалык claim аныкталган. Claim 274 жана 275 номерлери жок; Claim 273 жарым көрүнөт. Булак муну расмий filed copy менен текшерүүнү талап кылат.
Ыкма: Патент спецификациясын техникалык классификациялоо, claim crosswalk, prior-art издөөсүн багыттоо, коомчулукка ачык өнүм контекстин валидациялоо жана мүмкүн болгон интеграция чекиттерин инженердик гипотеза катары дал келтирүү. Иш эксперименттик benchmark, клиникалык/талаа изилдөөсү же статистикалык meta-analysis эмес.
AI колдонуу: Булак патенттеги техникалык ойлоп табууларды адамдан чыккан иш катары өтүнмө ээсине таандык деп көрсөтөт; 15 беттик индекс, тил тандоолору, industry comparisons жана кыскача баяндар generative-AI жардамы менен даярдалганын жана ката/кемчилик камтышы мүмкүн экенин ачык билдирет.
Лицензия: PDFдин баштапкы маалыматында документти колдонуу үчүн Creative Commons Attribution-NonCommercial 4.0 International (CC BY-NC 4.0) көрсөтүлөт. Ошол эле текст бул документ лицензиясы патентти ишке ашыруу укугун бербесин жана коммерциялык, патент камтыган implementация үчүн өзүнчө жазуу жүзүндөгү лицензия талап кылынышы мүмкүн экенин так ажыратат.
Каржылоо: PDFдин алдыңкы бетинде автор көз карандысыз изилдөөнү жана алгачкы патент өтүнмөлөрүн жеке топтогон каражаты менен каржылаганын билдирет.
Кызыкчылыктардын кагылышы / коммерциялаштыруу контексти: Өзүнчө академиялык “conflict of interest” бөлүмү аныкталган эмес. Ошол эле учурда PDF IP licensing, patent pools, commercialization partners жана industry-led adoption үчүн ачык кызматташуу чакырыгын камтыйт. Бул маалымат булактын коммерциялаштыруу контекстин көрүнүктүү кылуу үчүн өзүнчө белгиленген.
Маалыматтын жеткиликтүүлүгү: Классикалык эксперименттик маалымат топтому отчеттолгон эмес. Техникалык негиз катары бириктирилген патент спецификациясы, claim appendix, мурдагы Technical_Disclosure_1.json proxy’си жана тизмеленген коомдук булактар колдонулат.
Расмий шилтеме: https://doi.org/10.5281/zenodo.24274259
Негизги чечмелөө чеги: Бул басылма patent novelty, inventive step, validity, infringement, regulatory compliance же vendor adoption боюнча чечим эмес. Сунушталган интеграциялардын реалдуу колдонулушу колдоого алынган интерфейстер, толук effect-path көзөмөлү, көз карандысыз implementация, коопсуздук тесттери жана зарыл болсо расмий юридикалык/патенттик кароо аркылуу валидацияланышы керек.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген