


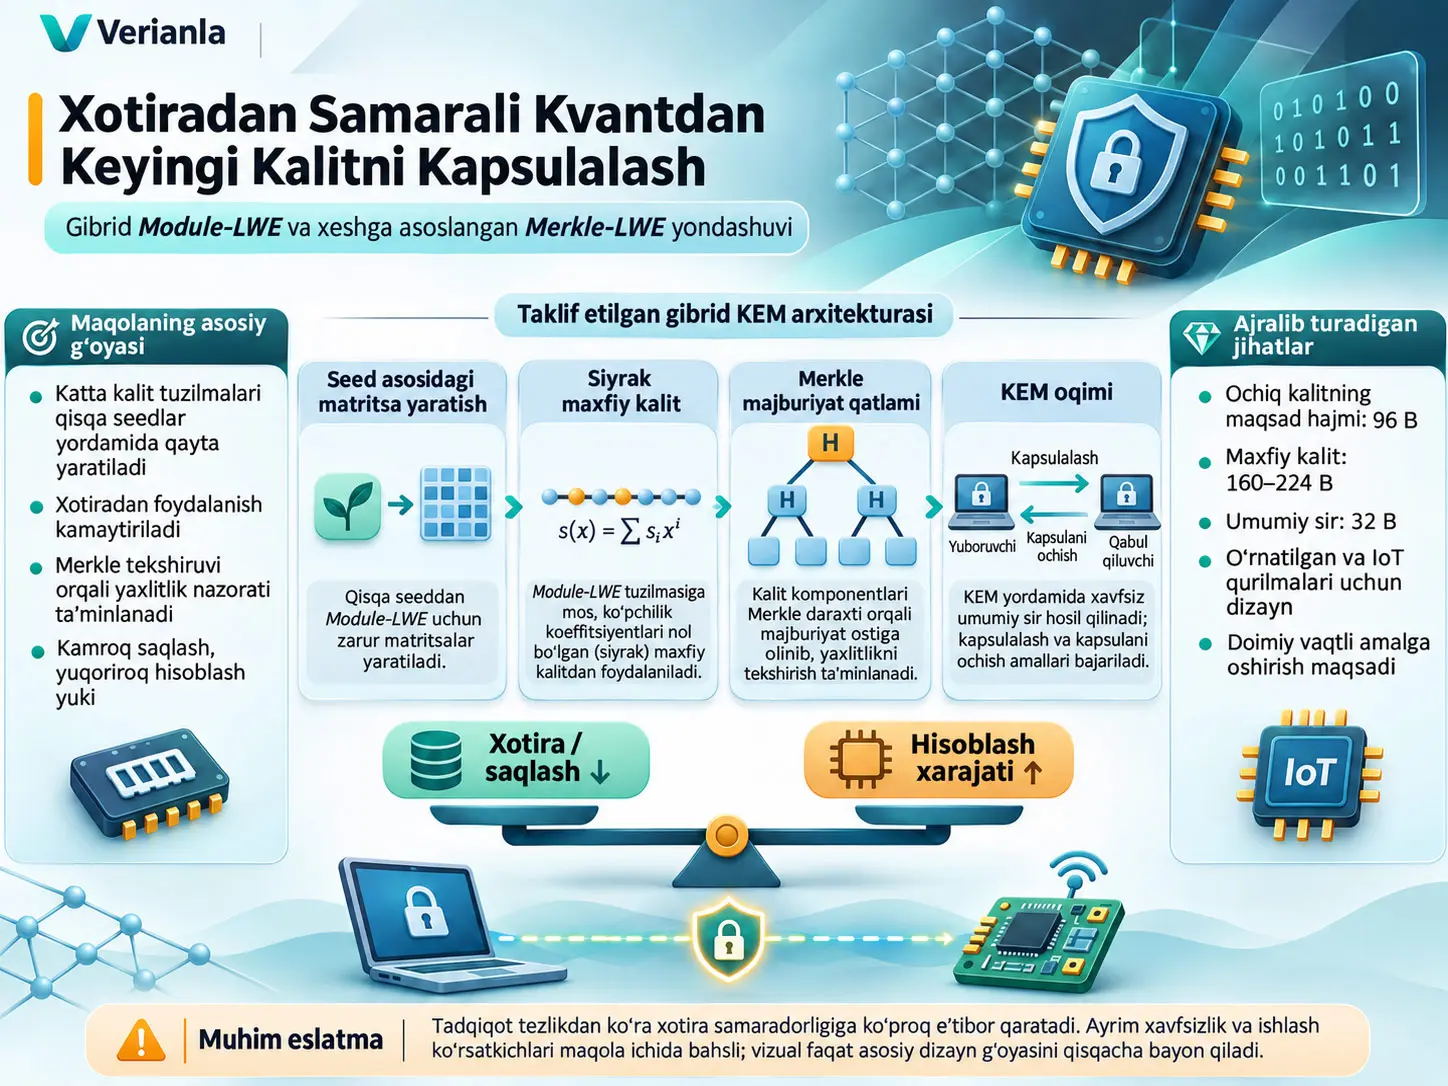
Merkle-LWE KEM, katta panjara asosidagi kriptografik tuzilmalarning barchasini xotirada saqlash o‘rniga qisqa seedlardan qayta yaratish, siyrak maxfiy kalit tasviri va Merkle asosidagi kriptografik majburiyatlarni birlashtirib, xotiradan foydalanishni kamaytirishni ko‘zlaydigan eksperimental kvantdan keyingi kalitni kapsulalash mexanizmidir. Tadqiqot Module Learning With Errors (Module-LWE) asosidagi matematik tuzilmani, ChaCha20 yordamida deterministik matritsa yaratishni, SHA3-256/SHA3-512 xesh funksiyalarini, Merkle tekshirish yo‘llarini va Fujisaki–Okamoto o‘zgartirishini birlashtiradi. Mualliflarning asosiy dizayn tanlovi tezlikni mutlaq minimumga tushirish emas, balki RAM va flesh xotirasi cheklangan o‘rnatilgan qurilmalarda saqlash yukini boshqariladigan tarzda hisoblash xarajatiga aylantirishdir.
Manbaning asosiy parametrlar jadvaliga ko‘ra, Merkle-LWE ochiq kaliti uchala xavfsizlik darajasida ham 96 B deb berilgan. Maxfiy kalit Level 1, 3 va 5 uchun mos ravishda 160 B, 192 B va 224 B; umumiy sir esa har bir darajada 32 B. Xuddi shu jadval ciphertext o‘lchamlarini mos ravishda 128 B, 160 B va 192 B deb qayd etadi. Biroq maqolaning keyingi rasm izohlarida ciphertext tarkibi va Merkle tekshirish yo‘lining hajmi bo‘yicha bu qiymatlarga mos kelmaydigan sonlar berilgani sababli, ushbu o‘lchamlar manba ichidagi yagona va bahssiz amaliy haqiqat sifatida emas, 1-jadvalda qayd etilgan maqsad qiymatlari sifatida ko‘rilishi kerak.
Eksperimental benchmarking tadqiqotda xotira tejalishi sezilarli hisoblash xarajati bilan kelishini ko‘rsatadi. Manbada Merkle-LWE kalit yaratish 2.906.456 CPU sikli, kapsulalash 809.636 sikl va kapsulani ochish 814.588 sikl sarflashi; an’anaviy LWE bazaviy chizig‘iga nisbatan umumiy CPU yuki taxminan ikki baravar oshishi qayd etiladi. Shu sababli tadqiqot Merkle-LWE uchun tezlik ustunligini da’vo qilmaydi, balki ko‘proq hisoblash evaziga kichikroq doimiy kalit materiali va kamroq xotira trafigini maqsad qilganini ochiq bildiradi.
Xavfsizlik natijalarini talqin qilishda muhim cheklov mavjud. Manba 2-jadvalda Level 1 uchun umumiy xavfsizlik bahosini 142,8 bit deb beradi va bu ≥128 bit maqsadidan yuqori. Aksincha, Level 3 uchun minimum baho 188,7 bit bo‘lib ≥192 bit maqsadidan 3,3 bit, Level 5 uchun 234,5 bit bo‘lib ≥256 bit maqsadidan 21,5 bit past qoladi. Mualliflar yuqoriroq panjara reduksiyasi xavfsizligini va SHA3-512 asosidagi gibrid qatlamni qo‘shimcha xavfsizlik chuqurligi sifatida talqin qiladilar. Biroq bu izoh jadvaldagi Level 3 va Level 5 minimum xavfsizlik qiymatlari maqsadlardan past ekanligi haqidagi sonli faktni yo‘qqa chiqarmaydi.
To‘g‘rilik testlarida 66.600 dan ortiq KEM ishga tushirishda kuzatilgan decapsulation xatosi qayd etilmagan. Biroq maqolaning o‘z statistik tahlili haqiqiy xato darajasi %95 ishonch bilan \(10^{-6}\) chegarasidan past ekanini ko‘rsatish uchun taxminan uch million sinov kerakligini ta’kidlaydi. Shuning uchun “testlarda nol xato kuzatildi” degan ifoda qo‘llab-quvvatlanadi, ammo “xato ehtimoli \(10^{-6}\) dan kichik ekani tajribaviy isbotlandi” degan xulosa ushbu ma’lumotlar bilan qo‘llab-quvvatlanmaydi.
Kvantdan keyingi kalitni kapsulalash muammosi nima?
Kalitni Kapsulalash Mexanizmi, inglizcha Key Encapsulation Mechanism (KEM), ikki tomonga ochiq aloqa kanali orqali umumiy maxfiy kalit yaratish imkonini beradigan kriptografik tuzilmadir. KEMning vazifasi katta foydalanuvchi ma’lumotini bevosita shifrlash emas; odatda keyingi simmetrik shifrlash amallarida ishlatilishi mumkin bo‘lgan umumiy sirni hosil qilish va uni faqat haqiqiy maxfiy kalit egasi olishi mumkin bo‘lgan shaklda kapsulalashdir.
Kvantdan keyingi kriptografiya yetarlicha kuchli kvant kompyuterlari mavjud bo‘lgan taqdirda ham xavfsiz qolishi ko‘zlangan kriptografik muammolardan foydalanadi. Ushbu tadqiqotning matematik asosi Module-LWEdir. LWE oilasining asosiy g‘oyasida maxfiy vektorning chiziqli o‘zgartirishiga kichik xato hadlari qo‘shiladi. Vakolatli tomon to‘g‘ri tuzilmadan foydalanib amalni bajara oladi, hujumchi esa kuzatilgan shovqinli chiziqli munosabatlardan maxfiy qiymatni chiqarishga urinadi.
Module-LWE nega “module” tuzilmasidan foydalanadi?
Manba Merkle-LWEni polinom halqalari ustida ishlaydigan Module-LWE tuzilmasi asosida quradi. Tadqiqotning formal ta’rifida amal halqasi quyidagicha beriladi:
Bu yerda \(R_q\) koeffitsiyentlari \(q\) moduli bo‘yicha hisoblanadigan polinomlar hosil qilgan halqadir. \(\mathbb{Z}_q\) butun sonlarning \(q\) bo‘yicha qoldiq sinflarini; \(X\) polinom o‘zgaruvchisini; \(n\) esa polinom darajasini belgilaydigan panjara o‘lchamini ko‘rsatadi. \(X^n+1\) ga bo‘lish polinom ko‘paytmalarini ushbu munosabat bo‘yicha qisqartirishni anglatadi.
Tadqiqotning uchala parametr to‘plamida ham \(n=256\) va \(q=3329\) ishlatiladi. Xavfsizlik darajasi oshgani sari asosiy o‘zgaruvchi parametrlardan biri module rank \(k\) bo‘ladi: Level 1 uchun \(k=2\), Level 3 uchun \(k=3\), Level 5 uchun \(k=4\).
Merkle-LWE KEM nima va u xotiradan foydalanishni qanday kamaytirishni ko‘zlaydi?
Merkle-LWE KEM katta ochiq matritsalar va zich maxfiy vektorlarni doimiy saqlash o‘rniga ularni qisqa seedlardan zarurat tug‘ilganda qayta yaratadigan, maxfiy kalitni boshqariladigan siyrak tuzilmada ifodalaydigan va tekshirish uchun Merkle majburiyatlaridan foydalanadigan “memory-first” Module-LWE KEM dizaynidir; bu yondashuv xotira sarfini kamaytirar ekan, qo‘shimcha PRNG, xesh va qayta yaratish hisoblarini qabul qiladi.
Birinchi ustun: seed asosidagi matritsa yaratish
Tadqiqotning asosiy dizayn qarorlaridan biri ochiq matritsa \(A\) ning barcha koeffitsiyentlarini doimiy saqlamaslikdir. Buning o‘rniga ochiq kalitning bir qismi sifatida 32 baytlik seed saqlanadi. Kriptografik amal \(A\) ning muayyan satriga muhtoj bo‘lganda, ChaCha20 asosidagi psevdotasodifiy yaratish yordamida tegishli satr qayta hosil qilinadi.
Bu almashinuv mantig‘i oddiy: saqlanadigan ma’lumot kamayadi, biroq ilgari tayyor holda xotirada bo‘lishi mumkin bo‘lgan tuzilma har safar kerak bo‘lganda qayta hisoblanadi. Shu sababli dizayn “hisoblash qimmat, xotira arzon” farazining aksiga, ayrim o‘rnatilgan tizimlarda “hisoblash sikli mavjud, ammo RAM/flesh cheklangan” yondashuvini qabul qiladi.
Seed nima?
Seed katta psevdotasodifiy ma’lumotlar ketma-ketligini deterministik tarzda yaratish uchun ishlatiladigan kichik boshlang‘ich qiymatdir. Xuddi shu xavfsiz yaratish algoritmi bir xil seed bilan ishlatilsa, ayni chiqish ketma-ketligi qayta hosil qilinadi. Shu sababli tizim \(A\) matritsasining minglab koeffitsiyentlarini bittalab saqlash o‘rniga, ularni qayta yaratishi mumkin bo‘lgan kichik boshlang‘ich ma’lumotni saqlashi mumkin.
PRNG va ChaCha20ning roli
PRNG, Pseudorandom Number Generator, ya’ni psevdotasodifiy sonlar generatoridir. Tadqiqot ChaCha20dan matritsa satrlari, siyrak kalit tuzilmalari va ayrim xato tuzilmalarini deterministik kengaytirishda foydalanadi. Manba ChaCha20 tanlovini doimiy-vaqtli amalga oshirish mumkinligi va o‘rnatilgan tizimlarga mosligi bilan asoslaydi.
Ikkinchi ustun: siyrak maxfiy kalit
Zich maxfiy polinomda ko‘plab koeffitsiyentlar noldan farqli bo‘lishi mumkin. Merkle-LWE esa faqat muayyan sondagi koeffitsiyentlari noldan farqli bo‘lgan siyrak maxfiy tuzilmadan foydalanadi. Noldan farqli koeffitsiyentlar soni Hamming og‘irligi \(w\) deb ataladi.
| Parametr | Level 1 | Level 3 | Level 5 |
|---|---|---|---|
| Maqsad xavfsizlik | 128 bit | 192 bit | 256 bit |
| Polinom/panjara o‘lchami \(n\) | 256 | 256 | 256 |
| Modul \(q\) | 3329 | 3329 | 3329 |
| Module rank \(k\) | 2 | 3 | 4 |
| Siyraklik og‘irligi \(w\) | 48 | 64 | 80 |
| 4-jadval koeffitsiyent chegarasi \(\beta\) | 1 | 1 | 1 |
| Xato nomzodlari to‘plami \(|E|\) | 128 | 128 | 128 |
| ChaCha20 nonce | 12 B | 12 B | 12 B |
| SHA3-256 / SHA3-512 chiqishi | 32 / 64 B | 32 / 64 B | 32 / 64 B |
Bu yerda ham manba ichidagi bir tafsilot mavjud: 4-jadval \(\beta=1\) ni bersa, siyrak maxfiy kalit izohida Level 1 uchun koeffitsiyentlar misol tariqasida \(\{-4,-3,\ldots,3,4\}\) to‘plamidan tanlanishi yozilgan. Bundan tashqari, ayrim bo‘limlarda xato nomzodlari to‘plami 128 yoki 256 deb tasvirlansa, 4-jadval barcha darajalar uchun 128 ni beradi. Verianla bu farqlarni bitta yangi parametr to‘plamiga aylantirmaydi.
Fisher–Yates aralashtirishi nega ishlatiladi?
Manba siyrak polinomdagi noldan farqli koeffitsiyentlar o‘rinlarini aniqlash uchun seed bilan boshqariladigan Fisher–Yates aralashtirishidan foydalanadi. Bu bosqichda \(0\) dan \(n-1\) gacha bo‘lgan indekslardan \(w\) ta turli o‘rin tanlanadi. Masalan, Level 1da 256 o‘rindan 48 tasida noldan farqli koeffitsiyent bo‘ladi.
Maxfiy polinomning barchasi uzoq muddat doimiy kalit sifatida saqlanishi o‘rniga seeddan qayta yaratilishi mumkin. Bu yondashuvning xavfsizlik xarajati siyraklik hujumchi uchun yangi kombinator hujum yuzasini yaratishi mumkinligidir. Shu sababli maqolaning aniq xavfsizlik tahlili nafaqat panjara reduksiyasi hujumlarini, balki Hamming og‘irligidan foydalanadigan kombinator hujumlarni ham hisoblaydi.
Uchinchi ustun: Merkle majburiyat qatlami
Merkle daraxti ko‘plab ma’lumotlarning xeshlarini ierarxik tarzda birlashtirib, ularni bitta ildiz xesh bilan ifodalash imkonini beradigan tuzilmadir. Muayyan bargning daraxtga tegishli ekanini ko‘rsatish uchun butun daraxtni yuborish shart emas; bargdan ildizgacha cho‘zilgan cheklangan sondagi qo‘shni xeshlardan iborat authentication path dan foydalanish mumkin.
Bu xususiyat Merkle-LWEga “to‘liq ma’lumotni saqla va yubor” yondashuvi o‘rniga “ildizga bog‘lan va kerak bo‘lganda a’zolikni isbotla” g‘oyasidan foydalanish imkonini beradi.
Biroq manba bu yerda yagona izchil izoh bermaydi. Ayrim bo‘limlarda Merkle ildizi maxfiy kalit \(s\) koeffitsiyentlariga majburiyat beradi. Ayrim bo‘limlarda esa xato nomzodlari naqshlariga majburiyat berishi yozilgan. Bir bo‘limda xato naqshlarining Merkle ildizi ochiq kalitda yo‘qligi va maxfiy kalit ichida ichki holat sifatida saqlanishi aytilsa; formal 1-algoritm va boshqa bo‘limlar ochiq kalitni \(seed_A || root_s\) deb ta’riflaydi. Bu farq protokolni mustaqil qayta amalga oshirish uchun yechilishi kerak bo‘lgan manba ichidagi spetsifikatsiya noaniqligidir.
Fujisaki–Okamoto o‘zgartirishi nima qiladi?
Tadqiqot asosiy Module-LWE tuzilmasini tanlangan shifrlangan matn hujumlariga qarshi xavfsiz KEMga aylantirish maqsadida Fujisaki–Okamoto (FO) o‘zgartirishidan foydalanadi. Manba undan IND-CPA bazasidan IND-CCA xavfsizlik maqsadiga o‘tish uchun foydalanadi.
IND-CPA, hujumchi o‘zi tanlagan ochiq matnlar bo‘yicha shifrlash namunalarini olganiga qaramay, maqsad shifrlangan matn qaysi xabarni ifodalashini ajrata olmasligi g‘oyasidir. IND-CCA kuchliroq hujumchi modelidir; hujumchi maqsad ciphertextdan tashqari o‘zi tanlagan ciphertextlarni ochib beradigan decapsulation/decryption oraclega kirishi mumkin.
Manbaning xavfsizlik isboti Random Oracle Model (ROM) doirasida qurilgan. Bu nazariy isbotda xesh funksiyalari ideal tasodifiy oracle xulqi bilan modellashtirilishini anglatadi; haqiqiy SHA3 amalga oshirishi bilan matematik random oracle ayni obyekt emas.
IND-CCA Xavfsizlik Chegarasi 1-tenglama Nimani Anglatadi?
1-tenglama manba tomonidan Merkle-LWEga hujum qiluvchi algoritmning IND-CCA ustunligini Module-LWE qiyinligi, random-oracle so‘rovlari xavfsizlik parametriga bog‘liq ehtimoli, decapsulation so‘rovlari va SHA3-512 to‘qnashuv ehtimoli orqali yuqoridan chegaralash uchun taqdim etilgan formal xavfsizlik da’vosidir; bu chegara faqat ko‘rsatilgan Module-LWE, PRF, xesh va Random Oracle Model farazlari ostida talqin qilinishi kerak.
1-tenglama — IND-CCA hujumchi ustunligi
\(\mathcal{A}\), hujumchi algoritmini; \(\operatorname{Adv}^{\mathrm{IND-CCA}_{\Pi}}(\mathcal{A})\), hujumchining haqiqiy umumiy sir bilan tasodifiy qiymatni ajratishdagi ustunligini ifodalaydi. Bu qiymat jismoniy birlikka ega emas; ehtimollik asosidagi xavfsizlik kattaligidir.
\(\epsilon_{\mathrm{MLWE}}\), Module-LWE farazini buzish bilan bog‘liq ustunlik chegarasidir. Tenglamada ikki marta qatnashishi manbaning gibrid xavfsizlik reduksiyasidagi ikki tegishli o‘tish xarajatini ifodalaydi.
\(q_H\), random oraclega berilgan so‘rovlarning yuqori chegarasidir. \(\lambda\) xavfsizlik parametridir. \(\frac{q_H}{2^\lambda}\) hadi hujumchining xavfsizlik fazosida kritik qiymatni so‘rash ehtimoli bilan bog‘liq yo‘qotish hadidir.
\(q_D\), decapsulation oracle so‘rovlari sonini; \(|K|\), umumiy kalit fazosining kattaligini ko‘rsatadi. Manba \(|K|=2^{256}\) deb ta’riflaydi.
\(\epsilon_{\mathrm{coll}}\), SHA3-512 xesh majburiyatida to‘qnashuv topish ustunligi uchun ishlatiladigan haddir. Tenglamaning umumiy mantiqi hujumchi ustunligini quyi qiyinlik farazlari va so‘rovlar sonidan kelib chiqadigan qo‘shimcha ehtimollik yo‘qotishlari bilan bog‘lashdir.
Bu tenglama tajriba natijasi emas. U manbada ta’riflangan nazariy xavfsizlik modelining yuqori chegara ifodasidir.
2-tenglama — Merkle tekshirish sharti
\(root_s\), manba tenglamasida ishlatiladigan Merkle ildizi belgisidir. \(\pi_e\), xato qiymati \(e\) ga tegishli Merkle authentication path; \(idx_e\), xato nomzodining indeksi; \(\parallel\) esa bayt/ma’lumot ketma-ketliklarini birlashtirishni ko‘rsatadi.
Tekshirish 1 qaytarishi berilgan barg xeshi taqdim etilgan Merkle yo‘li orqali ko‘rsatilgan ildizga mos ekanini anglatadi.
Bu yerda manba ichidagi nomlash muammosi muhim: ildiz \(root_s\) deb ataladi, tekshiriladigan barg esa \(idx_e \parallel e\), ya’ni xato naqshiga bog‘liq. Boshqa bo‘limlarda ayni ildiz maxfiy \(s\) koeffitsiyentlariga majburiyat berishi yozilgan. Verianla 2-tenglama belgisini o‘zgartirmagan va ziddiyatni yashirmagan.
3-tenglama — siyrak maxfiyga qarshi kombinator hujum fazosi
Ushbu taxminiy murakkablik ifodasida \(\binom{n}{w}\) \(n\) ta o‘rindan \(w\) ta noldan farqli o‘rinni tanlash kombinatsiyalari sonini ko‘rsatadi. \(\operatorname{poly}(n)\) esa hujumning qolgan polinom-vaqtli amallarini ifodalovchi umumiy ko‘paytuvchidir.
Siyrak kalit xotirani kamaytirishi mumkin; biroq \(w\) juda kichrayishi hujumchiga ehtimoliy tayanch o‘rinlarini kombinator tarzda qidirishni osonlashtirishi mumkin. Shu sababli \(w\) faqat ishlash parametri emas, balki xavfsizlik parametridir.
2-jadval Nega Level 3 va Level 5 Uchun Muhim?
Manba 2-jadvali juda muhim, chunki o‘zining “Overall Security (min)” hisobida Level 3 ni 188,7 bit va Level 5 ni 234,5 bit deb beradi; bular mos ravishda ≥192 va ≥256 bit maqsadlaridan past bo‘lgani uchun maqolaning boshqa bo‘limlaridagi umumiy “NIST-aligned” yoki gibrid xavfsizlik iboralari bu sonli yetishmovchilikni yashirmasligi kerak.
| Daraja | Panjara reduksiyasi xavfsizligi | Kombinator xavfsizlik | Umumiy xavfsizlik (min.) | Manba NIST maqsadi | Marja |
|---|---|---|---|---|---|
| Level 1 | 142,8 bit | 143,2 bit | 142,8 bit | ≥128 bit | +14,8 bit |
| Level 3 | 207,3 bit | 188,7 bit | 188,7 bit | ≥192 bit | −3,3 bit |
| Level 5 | 271,4 bit | 234,5 bit | 234,5 bit | ≥256 bit | −21,5 bit |
Level 1da ham panjara reduksiyasi, ham kombinator hujum bahosi 128 bit maqsadidan yuqori. Level 3 va 5da esa panjara reduksiyasi bahosi maqsaddan yuqori bo‘lsa-da, siyrak maxfiyga qarshi kombinator baho pastroq qoladi va jadvalning o‘z “minimum” hisobi aynan shu past qiymatni umumiy xavfsizlik sifatida ishlatadi.
Mualliflar Level 3 va 5dagi salbiy marjani hujumchi panjara tuzilmasi va xesh asosidagi majburiyat qatlamlarini birgalikda yengishi kerakligi haqidagi gibrid xavfsizlik talqini bilan muhokama qiladilar. Shuningdek, SHA3-512 to‘qnashuvga chidamliligini mustaqil xavfsizlik chuqurligi sifatida baholaydilar.
Bu yerda qilinmasligi kerak bo‘lgan talqin shuki, “SHA3 qatlami borligi uchun 188,7 bit avtomatik ravishda 192 bitdan yoki 234,5 bit avtomatik ravishda 256 bitdan katta bo‘lib qoladi”. Maqola bunday oddiy qo‘shish formulasini bermaydi. Shu sababli Verianla mualliflarning gibrid xavfsizlik asosini ham, jadvaldagi salbiy marjalarni ham birga saqlaydi.
4-tenglama — chekli xato to‘plamining farqlanishi
Manba bu tenglamani chekli xato nomzodlari to‘plami \(E\) ning standart Module-LWE xato namunalash xulqidan farqlanishini muhokama qilganda ishlatadi.
\(\epsilon_{\mathrm{PRF}}\), ChaCha20 asosidagi psevdotasodifiy yaratishni haqiqiy tasodifiy funksiyadan ajratish bilan bog‘liq xavfsizlik yo‘qotishidir. \(\epsilon_{\mathrm{M-LWE}}\), Module-LWE faraziga oid hujumchi ustunligidir. \(\operatorname{negl}(|E|)\) esa nomzod to‘plam kattaligiga bog‘liq e’tiborsiz had.
Manba xavfsizlik argumentini to‘rtta gibrid tajriba orqali quradi: haqiqiy sxema, PRFni ideal tasodifiy funksiya bilan almashtirish, chekli \(E\) to‘plamidan tanlashni mustaqil xato namunalash bilan almashtirish va nihoyat standart Module-LWE namunalash tajribasiga o‘tish. 4-tenglama ushbu o‘tishlardagi farqlash ustunliklarining jami chegarasini ifodalaydi.
Manba tomonidan ta’riflangan hujumchi modeli
Tadqiqot hujumchi klassik yoki kvant hisoblash imkoniyatiga ega bo‘lishi, barcha ochiq aloqani kuzata olishi, tanlangan ciphertext so‘rovlarini berishi va vaqt, quvvat sarfi yoki elektromagnit sizib chiqish kabi yon kanal o‘lchovlariga kirishi mumkinligini faraz qiladi.
Biroq manba hujumchi modelining chegaralarini ham belgilaydi. Invaziv fizik probing orqali xavfsiz xotiradan sirni to‘g‘ridan-to‘g‘ri olish va doimiy firmware o‘zgartirish kabi ayrim fizik hujumlar asosiy tahdid modelidan tashqarida qoldirilgan.
Shu sababli “yon kanallarga qarshi xavfsiz” degan ifoda mutlaq shaklda ishlatilmasligi kerak. Manba doimiy-vaqtli bajarishni va secret-dependent branch/memory accessdan qochishni tavsiya qilsa-da, xulosa bo‘limida siyrak va daraxtsimon kirishlar yangi cache asosidagi yon kanal vektorlarini yaratishi mumkinligini hamda kelajakda batafsilroq sinovlar kerakligini alohida tan oladi.
Tadqiqot Usuli va Natijalari
1-algoritm — Kalit yaratish
Manbadagi formal kalit yaratish jarayonining mohiyati quyidagicha:
- Matritsa, maxfiy kalit va xato yaratish uchun alohida seed qiymatlari tizim entropiyasidan hosil qilinadi.
- Fisher–Yates aralashtirishi bilan \(n\) ta o‘rin ichidan \(w\) ta turli maxfiy koeffitsiyent o‘rni tanlanadi.
- Siyrak maxfiy polinom \(s\) dastlab nol koeffitsiyentlardan hosil qilinadi.
- Tanlangan o‘rinlarga ChaCha20 tomonidan yaratilgan cheklangan koeffitsiyent qiymatlari joylashtiriladi.
- Manba 1-algoritmda \(s\) koeffitsiyentlarini SHA3-512 yordamida barglarga aylantiradi.
- Bu barglardan ikkilik Merkle daraxti va \(root_s\) hosil qilinadi.
- Ochiq kalit manba algoritmida \(pk=(seed_A \parallel root_s)\) ko‘rinishida quriladi.
- Maxfiy kalit manba algoritmida maxfiy seed, ochiq kalit xeshi va xato seedini o‘z ichiga olgan tuzilma sifatida ta’riflanadi.
Bu algoritm manba ichidagi eng formal protokol ta’riflaridan biridir. Shu sababli Merkle ildizi xato naqshlariga majburiyat beradi degan boshqa izohlar bilan ziddiyati qayta ishlab chiqarish nuqtai nazaridan muhim.
2-algoritm — Kapsulalash
Jo‘natuvchi ochiq kalitni oladi, \(seed_A\) dan kerakli \(A\) matritsa satrlarini ChaCha20 bilan hosil qiladi va vaqtinchalik siyrak maxfiy \(s'\) yaratadi. Manba ishlatgan asosiy LWE munosabatlari quyidagicha:
\(A\) Module-LWE matritsasini; \(s\) uzoq muddatli maxfiy tuzilmani; \(s'\) kapsulalash uchun yaratilgan vaqtinchalik siyrak maxfiyni; \(e\) xato/shovqin hadini; \(u\) va \(v\) esa ciphertextning LWE tarkibiy qismlarini ifodalaydi.
Manba tanlangan xato naqshining hammasini yuborish o‘rniga xato indeksi va Merkle authentication pathni olib yurishni ko‘zlaydi. Umumiy kalitni yaratishda SHA3-256 asosidagi key derivation ishlatiladi.
3-algoritm — Kapsulani ochish
Qabul qiluvchi ciphertext ichidagi LWE tarkibiy qismlarini, xato indeksini va Merkle authentication pathni ajratadi. Maxfiy kalitdagi seeddan siyrak maxfiy tuzilma qayta yaratiladi; matritsa ham yana seeddan hosil qilinadi. Xato nomzodi qayta yaratiladi, xeshi hisoblanadi va Merkle yo‘li tekshiriladi.
Agar Merkle tekshiruvi muvaffaqiyatsiz bo‘lsa, manba hujumchiga haqiqiylik ma’lumotini bevosita sizdirib yubormaslik uchun tasodifiy umumiy sir hosil qiladigan muvaffaqiyatsizlik xulqini ta’riflaydi. Tekshiruv muvaffaqiyatli bo‘lsa, umumiy sir qayta hosil qilinadi.
Kalit va ciphertext o‘lchamlari
| Xavfsizlik darajasi | Ochiq kalit | Maxfiy kalit | Ciphertext | Umumiy sir |
|---|---|---|---|---|
| Level 1 (128 bit) | 96 B | 160 B | 128 B | 32 B |
| Level 3 (192 bit) | 96 B | 192 B | 160 B | 32 B |
| Level 5 (256 bit) | 96 B | 224 B | 192 B | 32 B |
Manbada ko‘zlangan 96 B ochiq kalit tuzilmasi 32 B \(seed_A\) va 64 B SHA3-512 Merkle ildizidan iborat. Bu tuzilma xavfsizlik darajalari bo‘yicha o‘zgarmas saqlanadi.
Ciphertext o‘lchamidagi manba ichki nomuvofiqlik
Ciphertext o‘lchami maqolaning eng ochiq qayta ishlab chiqarish muammolaridan biridir. 1-jadval va keyingi parametr jadvallari 128/160/192 B qiymatlarini beradi. Bunga qarshi ravishda, manbaning 6-rasm atrofidagi bayoni boshqa va kattaroq ciphertext tarkibini tasvirlaydi. Protokol ta’siri bo‘limida Level 3 ciphertext 160 B deb aytilsa, ayni jumlalar ketma-ketligida faqat Merkle authentication pathning o‘zi 448 B ekani yoziladi.
| Manba joyi | Qayd etilgan ma’lumot | Izoh |
|---|---|---|
| 1-jadval | 128 / 160 / 192 B | Level 1 / 3 / 5 maqsad ciphertext o‘lchamlari. |
| Merkle qatlami izohi | 256 barg uchun 8 × 64 B = 512 B tekshirish yo‘li | O‘zi 1-jadval ciphertext o‘lchamlaridan katta. |
| 6-rasm atrofidagi izoh | Manba kattaroq ciphertext tarkibi va foizlarni beradi. | 1-jadval bilan ayni ifoda sifatida bevosita moslashtirib bo‘lmaydi. |
| IoT protokol tahlili | Level 3 ciphertext 160 B; uning 448 B Merkle authentication pathni o‘z ichiga olishi yozilgan. | 160 B umumiy tuzilma ichida 448 B kichik tarkibiy qism bo‘lishi mumkin emasligi sababli bu manba ichki nomuvofiqlikdir. |
Shu sababli Verianla ciphertext uchun bitta “tuzatilgan” o‘lcham yaratmaydi. 1-jadval qiymatlari jadvalning o‘zi qayd etgan maqsadlar sifatida, boshqa qiymatlar esa manbada alohida mavjud bo‘lgan boshqa hisobotlar sifatida saqlanadi.
Tajriba platformalari
Tadqiqot ikki uskuna sinfini ko‘rib chiqadi. Ish stoli ishlab chiqish tizimi AMD Ryzen 5 5600X protsessori, 32 GB DDR4-3200 RAM va Ubuntu 22.04 LTS deb ta’riflanadi. O‘rnatilgan tomon ARM Cortex-M4 arxitekturasi orqali baholanadi.
Manbaning usul bo‘limida o‘rnatilgan platforma muayyan ishlab chiqaruvchi platasiga bog‘lanmagan va Cortex-M4 sinfini ifodalaydi deb aytilsa, tajriba natijalari bo‘limida o‘lchovlar aynan NUCLEO-L4R5ZI platasidagi ARM Cortex-M4 platformasidan to‘plangani aytiladi. Ushbu hisobot farqi sababli Verianla tizimni bitta bayonga majburlamaydi.
CPU sikllari qanday o‘lchandi?
x86-64 platformasida CPU sikllarini sanash uchun rdtsc, ARM Cortex-M4 tomonida Data Watchpoint and Trace (DWT) cycle counter ishlatilgan. Kalit yaratish, encapsulation va decapsulation amallarining har biri uchun 100 ta qizdirish ishga tushirishidan so‘ng 1000 o‘lchov amalga oshirilgan va manba median sikl sonini qayd etgan.
CPU chastotasini masshtablash o‘chirib qo‘yilgan. Ish stolida operatsion tizim jitterining ta’sirini kamaytirish uchun fon jarayonlari qisqartirilgan va jarayon muayyan yadroga biriktirilgan.
Xotira qanday o‘lchandi?
Statik kod o‘lchami kompilyatsiya qilingan ELF faylining .text bo‘limidan size vositasi bilan baholangan. Dinamik RAM ishlatilishi heap va stack nuqtai nazaridan tekshirilgan. Linux tomonida Valgrind Massif, o‘rnatilgan nishonda linker map va watermark usullari ishlatilgan.
Manba KEM amallari davomida dinamik allocation ishlatmaganini bildiradi. Bunday holatda cho‘qqi RAM asosan vaqtinchalik bufferlar va chaqiruv stacki yig‘indisidan iborat.
Energiya bevosita o‘lchandimi?
Yo‘q. Tadqiqotdagi energiya natijalari bevosita fizik quvvat analizatori bilan o‘lchangan qurilma energiyasi emas. Manba 28 nm sinfidagi odatiy IoT qurilmasi uchun adabiyotdan olingan doimiylardan foydalanib energiyani modellashtiradi.
| Amal | Energiya koeffitsiyenti |
|---|---|
| 64 B xotira murojaati | 0,1 µJ |
| Bitta CPU sikli | 0,0001 µJ |
| Bitta xesh amali | 1,0 µJ |
| Bitta PRNG kengaytirishi | 0,5 µJ |
Demak, manbada keltirilgan energiya qiymatlari sikl va xotira trafigi o‘lchovlaridan hosil qilingan model natijalaridir. Haqiqiy mikrokontrollerda kuchlanish/tok integratsiyasi orqali bevosita o‘lchangan energiya bilan tenglashtirilmasligi kerak.
Xotira Yutug‘i Tezlikdan Qancha Voz Kechishni Talab Qiladi?
Manba benchmarkiga ko‘ra, Merkle-LWE kalit yaratishda 2.906.456, kapsulalashda 809.636 va kapsulani ochishda 814.588 sikl ishlatadi; an’anaviy LWE bazaviy chizig‘iga nisbatan uchala bosqich ham ko‘proq hisoblash talab qiladi va manba jami CPU sikllarida taxminan %100,7 oshishni qayd etadi, ya’ni arxitekturaning asosiy yutug‘i tezlik emas, xotirani hisoblashga aylantirishdir.
| Amal | Merkle-LWE | An’anaviy LWE | Manbada qayd etilgan oshish |
|---|---|---|---|
| Kalit yaratish | 2.906.456 sikl | 1.721.344 sikl | %68,8 |
| Encapsulation | 809.636 sikl | 268.516 sikl | %201,5 |
| Decapsulation | 814.588 sikl | 267.492 sikl | %204,6 |
Eng yuqori nisbiy yuk encapsulation va decapsulation bosqichlarida kuzatiladi. Manba buning sababini seeddan matritsa yaratish, siyrak maxfiyni qayta qurish, xesh amallari va Merkle tekshirish bosqichlariga bog‘laydi.
Manba Merkle-LWE mavjud kvantdan keyingi sxemalardan tezroq ekanini ochiq da’vo qilmaydi. Dizaynning maqsadi tezlik ikkinchi o‘ringa surilishi mumkin bo‘lgan, biroq saqlash kritik cheklovchi hisoblangan uskunalardir.
Flesh ishlatilishidagi manba ichki farq
| Manba bo‘limi | Qayd etilgan Merkle-LWE jami |
|---|---|
| 8-rasm izohi | 27.136 B = 26,5 KB |
| 9-rasm taqqoslanishi | 25.088 B = 24,5 KB |
| 10-rasm platforma mosligi | 29,5 KB |
Manba uch qiymat nega farqli ekanini izohlamaydi. Shu sababli ulardan bittasi jim tarzda “to‘g‘ri” deb qabul qilinmagan.
Cho‘qqi RAM ishlatilishidagi manba ichki farq
11-rasm atrofidagi matn Merkle-LWE uchun kalit yaratish va encapsulation paytida 14.336 B, decapsulation paytida 10.240 B cho‘qqi RAMni qayd etadi. Bu qiymatlar taxminan 14,0 KB va 10,0 KB darajasidadir.
Bunga qarshi ravishda keyingi memory-computation trade-off bo‘limida Merkle-LWE ma’lumot nuqtalari uchun 0,8–1,8 KB cho‘qqi RAM oralig‘i beriladi. Bu ikki natija bir xil “peak RAM” metrikasi sifatida yozilgan bo‘lsa-da, manba ularning o‘lchash qamrovi yoki hisoblash usuli jihatidan nega farq qilishini izohlamaydi.
Shu sababli “Merkle-LWE aniq 1 KB RAM ishlatadi” yoki “aniq 14 KB ishlatadi” degan bitta xulosa chiqarish manba tomonidan yetarlicha qo‘llab-quvvatlanmaydi.
Manbada qayd etilgan xotira trafigi
Kalit yaratishda manba Merkle-LWE uchun 302.176, an’anaviy LWE uchun 789.504 xotira murojaat birligini qayd etadi va taxminan %61,7 kamayish deb talqin qiladi. Encapsulation qiymatlari 529.088 va 531.520 bo‘lib, bir-biriga juda yaqin.
Decapsulation uchun manba Merkle-LWEni 279.264, an’anaviy LWEni 6.240 deb beradi va matnda buni “%95,5 oshish” deb tavsiflaydi. Biroq berilgan ikki xom son ushbu foiz ifodasiga bevosita mos ko‘rinmaydi. Verianla bu yerda o‘z tuzatilgan foizini manba natijasi sifatida ishlab chiqmaydi; faqat xom qiymat bilan manba foizi o‘rtasidagi nomuvofiqlikni ko‘rsatadi.
Cache xulqi
Manba xotira yutug‘i cache nuqtai nazaridan bepul emasligini ko‘rsatadi. Siyrak koeffitsiyent murojaatlari va Merkle daraxti bo‘ylab yurish yanada tartibsiz xotira murojaat naqshlarini yuzaga keltiradi.
Manbadagi bir tahlilda Merkle-LWE uchun L1 hit nisbatlari kalit yaratishda %86,9, encapsulationda %89,3 va decapsulationda %41,0 deb qayd etilgan. An’anaviy zich LWE bazaviy chizig‘i tegishli modelda tartibliroq murojaatlar sababli ancha yuqori cache lokalligini ko‘rsatadi.
Bu natija kichikroq doimiy ma’lumot tuzilmasi avtomatik ravishda yaxshiroq cache xulqini anglatmasligini ko‘rsatadi. Dizayn ayrim ma’lumot tuzilmalarini yo‘qotar ekan, qayta yaratish va siyrak murojaat sababli murakkabroq ish vaqti murojaatlarini yuzaga keltirishi mumkin.
5-tenglama — IoT qo‘l siqishida kriptografik hisoblash vaqti
Bu hisobda 809.636 encapsulation, 814.588 decapsulation sikl sonidir. \(168\times10^6\) esa soniyasiga 168 million sikllik vakillik Cortex-M4 takt chastotasini anglatadi.
Maxraj sikl/soniya, surat esa sikl bo‘lgani uchun sikl birliklari qisqaradi va natija soniyadagi vaqtni beradi. Manba natijani taxminan 9,67 ms deb qayd etadi.
So‘ng manba IEEE 802.15.4ga o‘xshash kam quvvatli simsiz aloqa uchun faraziy 50 ms RTT qo‘shib, taxminan 60 ms jami handshake vaqtini hisoblaydi. Bu 60 ms to‘liq DTLS/TLS stackida bevosita o‘lchangan tajriba emas, balki o‘lchangan kriptografik sikllar va faraz qilingan tarmoq RTTsidan tuzilgan analitik protokol modelidir.
Protokol tahlilini nega ehtiyotkorlik bilan o‘qish kerak?
Protokol bo‘limida manba Level 3 ciphertextni 160 B va Kyber-768 ciphertextni 1088 B deb olib, taxminan %85 o‘lcham kamayishini talqin qiladi. Biroq shu paragrafning o‘zida Merkle-LWE ciphertexti 448 B Merkle authentication pathni o‘z ichiga olishi ham yozilgan. Jami 160 B tuzilma ichida 448 B kichik tarkibiy qism bo‘la olmagani sababli, tarmoq o‘tkazuvchanligi ustunligining aniq sonli miqdori protokol spetsifikatsiyasi aniqlashtirilmaguncha mustaqil qayta ishlab chiqarib bo‘lmaydi.
Energiya baholash natijasi
Manba energiya modelida Merkle-LWE ko‘proq CPU/PRNG amallari bajarsa ham, ayrim yirik xotira va xesh xarajatlarini kamaytirish orqali jami energiya jihatidan ustunlik berishi mumkinligini ta’kidlaydi. Manba, shuningdek, xotira trafigi bilan energiya o‘rtasida musbat munosabat qayd etadi.
Biroq bu natijalar qo‘llangan adabiyotga asoslangan energiya koeffitsiyentlariga bog‘liq. Boshqa mikrokontroller ishlab chiqarish jarayoni, flesh arxitekturasi, RAM tuzilmasi, takt chastotasi, kuchlanish yoki radio uskunasi ishlatilsa, energiya muvozanati alohida o‘lchanishi kerak.
To‘g‘rilik testi qanday o‘tkazildi?
Manba uch xavfsizlik darajasi bo‘yicha 66.600 dan ortiq KEM sinovi o‘tkazganini bildiradi. Encapsulation va decapsulation yakunida hosil qilingan umumiy sirlar bitma-bit taqqoslangan.
Muvaffaqiyatsizlik darajalari uchun %95 ishonch oralig‘i Wilson score usuli bilan hisoblangan, xato kuzatilmagan tajribalarda esa “rule of three” ishlatilgan. Manba bergan tushuntiruvchi misolda 50.000 nol-xatoli sinov uchun yuqori chegara taxminan \(3/50000=6,0\times10^{-5}\) bo‘ladi.
Nol kuzatilgan xato nimani anglatadi?
66.600 dan ortiq testda hech qanday xato ko‘rilmagani sinovdan o‘tkazilgan namuna ichida kuzatilgan xatolar soni nol ekanini anglatadi. Bu qiymat haqiqiy xato ehtimoli matematik jihatdan nol ekanini ko‘rsatmaydi.
Manba 28-rasmda %95 ishonch darajasida \(10^{-6}\) xato chegarasini statistik tasdiqlash uchun taxminan 3.000.000 test kerakligini bildiradi. Bu ifoda cheklangan miqdordagi nol-xatoli testlar juda kichik xato darajalarini o‘z-o‘zidan isbotlay olmasligini to‘g‘ri ta’kidlaydi.
Manba 26-rasm va 27-rasmdagi chegara muammosi
Manba 26 va 27-rasm izohlarida maqbul xato chegarasi sifatida \(10^{-6}\) dan foydalanadi. Bunga qarshi ravishda, 27-rasm bayonida an’anaviy LWE uchun 0,0001 va Merkle-LWE/NIST nomzodlari uchun “0,0003 dan past” kabi qiymatlar berilib, Merkle-LWE va NIST nomzodlari chegaradan past qolishi aytiladi.
\(0,0003=3\times10^{-4}\) bo‘lgani sababli bu ifoda \(10^{-6}\) chegarasi bilan bir vaqtda bevosita mos kelmaydi. Bundan tashqari, 28-rasmda taxminan uch million sinov talabi ko‘rsatilgani 66.600 test \(10^{-6}\) chegarasini %95 ishonch bilan tasdiqlash uchun yetarli emasligini ochiq tan oladi.
Shu sababli eng xavfsiz, manbaga sodiq xulosa quyidagicha: sinovdan o‘tkazilgan 66.600 dan ortiq ishga tushirishda kuzatilgan decapsulation xatosi yo‘q; biroq \(10^{-6}\) darajasi uchun zarur statistik tasdiqlash yakunlanmagan.
Tadqiqot qo‘llab-quvvatlaydigan natijalar
- Merkle-LWE xotira sarfini markaziy dizayn maqsadi qilgan gibrid Module-LWE KEM arxitekturasini taqdim etadi.
- Manba 1-jadvalda ochiq kalitni barcha xavfsizlik darajalarida 96 B deb ta’riflaydi.
- Siyrak maxfiy tuzilma uchun \(w=48,64,80\) qiymatlari ishlatilgan.
- Matritsalarni ChaCha20 yordamida seeddan zarurat tug‘ilganda qayta yaratish ko‘zlangan.
- Manbaning xavfsizlik tahlili Module-LWE, PRF xavfsizligi va SHA3 asosidagi xesh majburiyati farazlarini birgalikda ishlatadi.
- Level 1 uchun 2-jadvaldagi minimum aniq xavfsizlik bahosi maqsaddan yuqori.
- Level 3 va Level 5 uchun 2-jadvaldagi minimum baholar ko‘rsatilgan NIST maqsadlaridan past qoladi.
- Benchmark natijalari Merkle-LWE an’anaviy LWE bazaviy chizig‘iga qaraganda ko‘proq CPU sikllari ishlatishini ko‘rsatadi.
- Manba dizayn tezlik ustunligini da’vo qilmasligini ochiq bildiradi.
- 66.600 dan ortiq testda kuzatilgan decapsulation xatosi qayd etilmagan.
- Manbaning o‘z statistik tahlili \(10^{-6}\) darajasi uchun taxminan uch million sinov kerakligini bildiradi.
Tadqiqot qo‘llab-quvvatlamaydigan yoki hali aniq hal qilmagan natijalar
- Merkle-LWE NIST tomonidan standartlashtirilgan KEM degan xulosa chiqarib bo‘lmaydi.
- Tadqiqot Merkle-LWE Kyberning o‘rnini olishi kerakligini da’vo qilmaydi.
- Level 3 va Level 5 uchun 2-jadvaldagi maqsad qilingan minimum xavfsizlik darajalari son jihatdan qondirilgan deb aytib bo‘lmaydi.
- Manba ichidagi ciphertext o‘lchami nomuvofiqliklari hal qilinmasdan turib aniq tarmoq o‘tkazuvchanligi ustunligini mustaqil tasdiqlangan raqam sifatida ishlatib bo‘lmaydi.
- Manba ichidagi RAM va flesh yig‘indilari yagona va aniq amalga oshirish profili sifatida birlashtirib bo‘lmaydi.
- Energiya natijalari haqiqiy qurilmada bevosita energiya o‘lchovi emas; ular modelga asoslangan.
- 66.600 nol-xatoli sinov haqiqiy xato ehtimoli nol ekanini isbotlamaydi.
- 66.600 sinov \(10^{-6}\) xato chegarasini %95 ishonch bilan tasdiqlash uchun yetarli emas.
- Doimiy-vaqtli kodlash barcha quvvat/EM/cache/fault yon kanallari bartaraf etilganini anglatmaydi.
- Analitik DTLS/TLS handshake modeli to‘liq protokol stackining real dunyo dala sinovi emas.
Manba ichidagi asosiy qayta ishlab chiqarish muammolari
| Mavzu | Bir manba bo‘limi | Boshqa manba bo‘limi | Verianla yondashuvi |
|---|---|---|---|
| Merkle ildizi bog‘laydigan ma’lumot | Maxfiy \(s\) koeffitsiyentlari | Xato nomzodi naqshlari | Bitta tasvir o‘ylab topilmadi. |
| Merkle ildizining joyi | Ochiq kalit \(seed_A || root_s\) | Bir bo‘limda maxfiy kalitning ichki holati | Spetsifikatsiya farqi ochiq qoldirildi. |
| Xato nomzodlari to‘plami | 4-jadval: 128 | Ayrim bayonlarda: 128 yoki 256 | Manbadagi joyiga ko‘ra ajratildi. |
| Koeffitsiyent chegarasi | 4-jadval: \(\beta=1\) | Level 1 izohida −4 dan +4 gacha misol | Jim parametr tuzatishi qilinmadi. |
| Ciphertext | 1-jadval: 128/160/192 B | Rasm/protokol bayonlarida kattaroq kichik tarkibiy qismlar | Bitta “to‘g‘ri o‘lcham” e’lon qilinmadi. |
| Flash | 26,5 KB | 24,5 KB va 29,5 KB | Uch qiymat alohida qayd etildi. |
| Peak RAM | 14.336 / 10.240 B darajasi | 0,8–1,8 KB | O‘lchov qamrovi izohlanmagani uchun birlashtirilmadi. |
| Jami CPU oshishi | Bir bo‘lim: %100,7 | Boshqa xulosa grafigi: taxminan %100,5 | Yaxlitlash/hisobot farqi sifatida ko‘rinadigan holda saqlandi. |
| Xato chegarasi | Maqsad \(10^{-6}\) | “<0,0003” qiymatlari chegaradan past deb talqin qilinadi | Sonli nomuvofiqlik izohlandi. |
Kelgusi tadqiqot ehtiyojlari
Manba hisoblash yukini kamaytirishni kelgusi tadqiqotlar uchun asosiy maqsadlardan biri sifatida ko‘rsatadi. Matritsani qayta yaratish, siyrak maxfiyga murojaat va Merkle tekshiruvini samaraliroq rejalash; cache-aware indekslash va PRNG uchun apparat tezlatish tavsiya etilgan yo‘nalishlar qatorida.
Mualliflar, shuningdek, FPGA, GPU va maxsus kriptografik tezlatgichlarni ham o‘z ichiga olgan yanada xilma-xil apparat platformalarida benchmarking o‘tkazish kerakligini ta’kidlaydilar.
Standartlashtirilgan kvantdan keyingi doiralar bilan birga ishlash, TLS va VPN singari haqiqiy protokol stacklariga integratsiya hamda o‘zaro ishlash qobiliyati ham ochiq tadqiqot yo‘nalishlaridir.
Yon kanal tomonda, doimiy-vaqtli bajarishga qaramay, siyrak va daraxt asosidagi murojaatlarni cache asosidagi sizib chiqishlarga nisbatan batafsilroq baholash; fault injection sharoitida Merkle tekshiruvi va siyrak maxfiyni qayta yaratish chidamliligini sinash tavsiya etiladi.
To‘g‘rilik nuqtai nazaridan manba uzoqroq muddatli va millionlab sinovlarga yetadigan testlar, ochiq benchmarking doiralari va qayta ishlab chiqariladigan ma’lumot to‘plamlari zarurligini bildiradi. Bu tavsiya ayniqsa mavjud 66.600+ nol-xatoli sinov \(10^{-6}\) kabi juda past xato darajalarini statistik tasdiqlash uchun yetarli emasligi sababli muhim.
Manba va Usul Haqida Izoh
Asl sarlavha: A Hybrid Module-LWE and Hash-Based Framework for Memory-Efficient Post-Quantum Key Encapsulation
Mualliflar: Elmin Marevac; Esad Kadušić; Nataša Živić; Sanela Nesimović; Christoph Ruland.
Mualliflar tartibi: Elmin Marevac birinchi, Esad Kadušić ikkinchi, Nataša Živić uchinchi, Sanela Nesimović to‘rtinchi, Christoph Ruland beshinchi muallifdir.
Mas’ul muallif: Nataša Živić.
Muassasa 1: Polytechnic Faculty, University of Zenica, Zenica, Bosnia and Herzegovina.
Muassasa 2: Faculty of Educational Sciences, University of Sarajevo, Sarajevo, Bosnia and Herzegovina.
Muassasa 3: Faculty of Digital Transformation, Leipzig University of Applied Sciences, Leipzig, Germany.
Muassasa 4: Chair of Digital Communication Systems, University of Siegen, Siegen, Germany.
Teng hissa: Manbada teng birinchi mualliflik yoki teng hissa bayonoti mavjud emas.
Jurnal: Cryptography.
Nashriyotchi: MDPI, Basel, Switzerland.
Jild / son / maqola: 10(3), Article 30.
DOI: 10.3390/cryptography10030030.
Yuborilgan: 14 fevral 2026.
Tahrir: 26 aprel 2026.
Qabul: 28 aprel 2026.
Nashr: 3 may 2026.
Manba turi: Nashr etilgan tadqiqot maqolasi; kriptografik arxitektura dizayni, formal xavfsizlik tahlili, dasturiy ta’minot amalga oshirilishi, eksperimental benchmarking va analitik protokol modellashtirishni birlashtiradi.
Taqrizdan o‘tish: Cryptography, MDPI tomonidan nashr etiladigan taqrizli jurnaldir; jurnalning rasmiy materiallari single-blind peer-review jarayonini ko‘rsatadi.
Preprint holati: Ushbu Verianla kontentida ko‘rib chiqilgan hujjat nashr etilgan jurnal versiyasidir.
Litsenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Versiya qaydi: Yuklangan manba PDF 70 sahifa. Joriy MDPI maqola qaydi 68 sahifani ko‘rsatadi. MDPI Version Notes 3 may 2026 dagi Version of Recorddan keyin 18 may 2026 da PDF va 3 sentyabr 2026 da HTML yangilanishlari bo‘lganini ko‘rsatadi. Ilmiy asosiy manba sifatida foydalanuvchi yuklagan 70 sahifalik PDF ishlatilgan.
Maxsus son: Advances in Post-Quantum Cryptography.
Asosiy usul: Seed asosidagi Module-LWE, siyrak maxfiy kalit tasviri, SHA3 asosidagi Merkle majburiyatlari va Fujisaki–Okamoto o‘zgartirishidan tashkil topgan Merkle-LWE KEM.
Asosiy xavfsizlik farazlari: Module-LWE qiyinligi, ChaCha20 PRF xavfsizligi va SHA3-512 to‘qnashuvga chidamliligi; formal IND-CCA reduksiyasi Random Oracle Model ostida taqdim etilgan.
Asosiy tajriba platformalari: AMD Ryzen 5 5600X asosidagi x86-64 tizim va ARM Cortex-M4 sinfidagi o‘rnatilgan platforma. Manbaning tajriba natijalari bo‘limida NUCLEO-L4R5ZI plata alohida nomlanadi.
CPU o‘lchash usuli: x86-64 uchun rdtsc, Cortex-M4 uchun DWT cycle counter; har bir amal uchun 100 warm-updan keyin 1000 o‘lchov va median sikl hisobotlari.
Xotirani o‘lchash: ELF .text o‘lchami, Valgrind Massif, linker map va watermark asosidagi stack/RAM baholashlari.
Energiya: Bevosita elektr o‘lchovi emas; CPU sikllari, xotira trafigi, xesh va PRNG amallari uchun adabiyotga asoslangan µJ koeffitsiyentlaridan modellashtirilgan.
To‘g‘rilik testi: Uch xavfsizlik darajasi bo‘yicha 66.600 dan ortiq randomized KEM sinovi; umumiy sirlarni bitma-bit taqqoslash; %95 Wilson score ishonch oralig‘i va nol xato holatida rule-of-three yuqori chegarasi.
Moliyalashtirish: Manba tadqiqot tashqi moliyalashtirish olmaganini bildiradi.
Ma’lumotlarning mavjudligi: Manbada ma’lumotlar davom etayotgan yopiq tadqiqotlar sababli so‘rov asosida mas’ul muallifdan olinishi mumkinligi aytilgan.
Manfaatlar to‘qnashuvi: Mualliflar manfaatlar to‘qnashuvi yo‘qligini bayon qiladilar.
Muallif hissalari: Konseptuallashtirish E.M., E.K. va N.Ž.; usul E.M., E.K. va N.Ž.; dasturiy ta’minot E.M.; tekshirish E.M., E.K., N.Ž., S.N. va C.R.; formal tahlil besh muallif; tadqiqot E.M., E.K. va N.Ž.; resurslar E.M., E.K., S.N. va C.R.; ma’lumotlarni tartibga solish E.M. va E.K.; dastlabki qoralama E.M. va E.K.; ko‘rib chiqish/tahrirlash E.M., E.K., S.N. va C.R.; vizuallashtirish E.M., E.K. va N.Ž.; rahbarlik N.Ž., S.N. va C.R.; loyiha boshqaruvi E.M. va C.R.; moliyalashtirishni jalb qilish E.K. va N.Ž. deb qayd etiladi.
Asosiy metodologik va hisobot cheklovlari: Merkle ildizi bog‘laydigan ma’lumot va uning kalitdagi o‘rni turli bo‘limlarda turlicha ta’riflangan; xato nomzodlari to‘plami va koeffitsiyent chegaralarida parametr farqlari bor; ciphertext o‘lchamlari Merkle yo‘li izohlari bilan mos kelmaydi; flesh va peak RAM uchun turli bo‘limlarda turli yig‘indilar berilgan; Level 3 va Level 5 minimum aniq xavfsizlik baholari manba jadvalida maqsadlardan past; energiya bevosita o‘lchanmagan; 66.600+ nol-xatoli test \(10^{-6}\) xato darajasini %95 ishonch bilan tasdiqlash uchun yetarli emas; manbaning o‘zi taxminan uch million sinov kerakligini ta’kidlaydi.
Talqin chegarasi: Tadqiqot Merkle-LWEni standartlashtirilgan Kyber/ML-KEM o‘rnini bosuvchi tasdiqlangan sanoat standarti sifatida taqdim etmaydi. Olingan natijalar tadqiqot prototipi, ko‘rsatilgan xavfsizlik modeli, manba parametrlari, benchmarking tuzilmasi va analitik farazlar doirasida baholanishi kerak.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan