


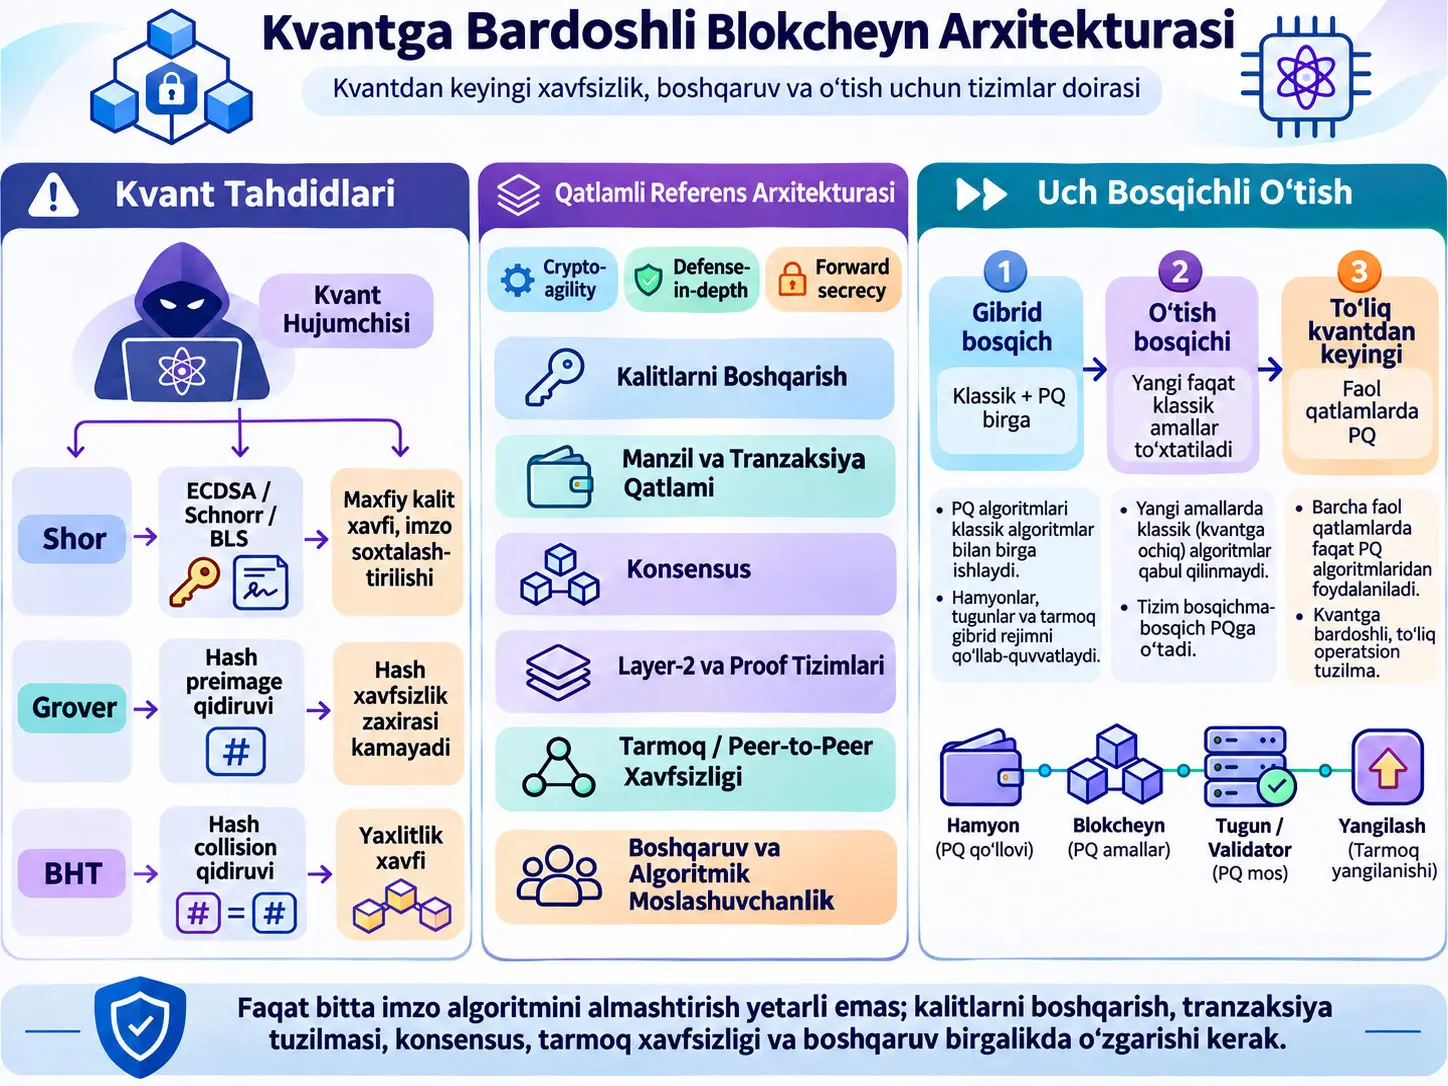
Kvantga Bardoshli Blokcheyn Arxitekturasi, faqat bitta klassik imzo algoritmini kvantdan keyingi algoritmga almashtirish o‘rniga kalitlarni boshqarish, manzil yaratish, tranzaksiyalarni tekshirish, konsensus, tarmoq aloqasi, Layer-2 tizimlari, boshqaruv va migratsiya mexanizmlarini kvant tahdidiga muvofiq birgalikda qayta tashkil etadigan tizimli yondashuvdir. Ushbu Review tadqiqoti yangi blokcheyn prototipini tajribaviy sinovdan o‘tkazmaydi; Shor va Grover algoritmlarining amaldagi blokcheyn xavfsizlik stekiga ta’sirini o‘rganadi, kvantdan keyingi kriptografik variantlarni taqqoslaydi hamda crypto-agility, defense-in-depth va forward secrecy tamoyillariga asoslangan tayanch arxitektura va uch bosqichli migratsiya modelini taklif qiladi.
Tadqiqotga ko‘ra, kvant tahdidining eng bevosita qismi ochiq kalitli imzo tizimlaridir. Yetarlicha kuchli, xatolarga bardoshli kvant kompyuterida Shor algoritmi ECDSA, Schnorr va BLS kabi diskret logarifm faraziga tayangan tuzilmalarni nishonga olib, maxfiy kalitni tiklash va imzoni soxtalashtirish xavfini yuzaga keltirishi mumkin. Grover algoritmi esa xesh funksiyalarini Shor kabi butunlay yo‘q qilmaydi; preimage qidiruvining eksponensial murakkabligidagi darajani taxminan yarmiga tushirib, xavfsizlik zaxirasini kamaytiradi. Shu sababli maqola imzo tizimlari bilan xesh tizimlarini bir xil kvant xavfi sinfiga kiritmaslik kerakligini ta’kidlaydi.
Taklif etilgan arxitekturaning uchta asosiy tamoyili mavjud. Crypto-agility, blokcheyn protokolining kriptografik algoritmlarni doimiy va o‘zgarmas konstantalar sifatida emas, versiyalanadigan va almashtiriladigan protokol parametrlari sifatida boshqarishini ko‘zlaydi. Defense-in-depth, barcha xavfsizlikni bitta kriptografik primitive-ga bog‘lamaslikni; kalit, imzo, konsensus va tarmoq qatlamlarida mustaqil xavfsizlik mexanizmlari bo‘lishini nazarda tutadi. Forward secrecy esa uzoq muddatli identifikatsiya kaliti keyinchalik qo‘lga kiritilsa ham, oldingi tarmoq sessiyalarining maxfiyligi avtomatik ravishda yo‘qolmasligini maqsad qiladi.
Manbaning migratsiya taklifi uchta asosiy holatdan iborat: gibrid bosqich, o‘tish bosqichi va to‘liq kvantdan keyingi bosqich. Gibrid bosqichda klassik va kvantdan keyingi mexanizmlar birgalikda qo‘llanadi. O‘tish bosqichida yangi classical-only tranzaksiyalar bosqichma-bosqich rad etiladi, biroq tarixiy bloklarni tekshirish mumkin bo‘lishi uchun eski imzolar moslik rejimida tekshirilishda davom etadi. To‘liq kvantdan keyingi bosqichda faol protokol qatlamlarida kvantdan keyingi mexanizmlar asosiy holga keladi; eski klassik tekshirish mantiqi faqat tarixiy audit maqsadida arxivlanadi.
Ushbu tadqiqot ishlab turgan tarmoq mazkur arxitektura bilan haqiqatdan ham hujumlarga bardosh bera olishini tajribaviy tarzda isbotlamaydi. Taklif etilgan algoritm tanlovlari, qatlam dizaynlari, foizli o‘tish chegaralari va boshqaruv qoidalari tadqiqotning tizim muhandisligi tavsiyalaridir. Xususan, kvant kompyuterlari qachon kriptografik miqyosda ishlatiladigan darajaga yetishi aniq tajriba natijasi emas; manba buni vaqt o‘tishi bilan yangilanib turishi kerak bo‘lgan tahdid jadvali sifatida ko‘radi.
Tadqiqot ko‘rib chiqadigan asosiy muammo
Blokcheyn tizimlari faqat bitta raqamli imzo algoritmidan iborat emas. Blokcheyn xavfsizligi xesh funksiyalari, ochiq kalitli imzolar, manzil hosil qilish tuzilmalari, konsensus tekshiruvi, validator identifikatorlari, peer-to-peer aloqa, Layer-2 protokollari, ko‘priklar, hamyonlar, apparat xavfsizlik modullari va boshqaruv jarayonlarining birgalikda ishlashiga tayanadi.
Manbaning asosiy muammosi shundaki, kvantdan keyingi o‘tish ko‘pincha faqat “ECDSA o‘rniga kvantga bardoshli imzo qo‘yish” tarzida ko‘riladi. Tadqiqotga ko‘ra bunday o‘zgarish faqat bitta hujum yuzasini yamaydi. Masalan, tranzaksiya imzosi kvantdan keyingi holga keltirilayotgan paytda BLS asosidagi validator attestations, elliptic-curve asosidagi VRF, ECDH asosidagi tarmoq handshakingi yoki pairing asosidagi zk-SNARK tizimi saqlansa, blokcheyn xavfsizlik stekining muhim qismlari klassik kvant farazlariga bog‘liq bo‘lib qolishi mumkin.
Tadqiqotning uchta tadqiqot savoli
- Yangi va mavjud blokcheyn arxitekturalariga qaysi kvantdan keyingi kriptografik primitive-lar qo‘llanishi mumkin va ular xavfsizlik, tezlik hamda moslik nuqtai nazaridan qanday trade-off-larni keltiradi?
- Haqiqiy kvantga bardoshlilik uchun kalitlarni boshqarish, imzo, konsensus va tarmoq qatlamlarida qanday o‘zgarishlar zarur va ularni yagona tizim dizaynida qanday birlashtirish mumkin?
- Ishlayotgan blokcheynni klassik kriptografik holatdan kvantdan keyingi holatga o‘tkazish uchun qanday boshqaruv qoidalari, o‘tish bosqichlari va manfaatdor tomonlarni muvofiqlashtirish mexanizmlari kerak?
Blokcheynning amaldagi kriptografik xavfsizlik steki
Manba blokcheynning kriptografik tuzilmasini tushuntiruvchi tarzda uchta asosiy komponent darajasida ko‘rib chiqadi: xesh funksiyalari, ochiq kalitli imzolar va ayrim blokcheynlarda uchraydigan threshold/aggregation tuzilmalari.
Bitcoin blok xeshlari, proof-of-work va Merkle daraxtlarida SHA-256 dan foydalansa, Ethereum ko‘plab tuzilmalar uchun Keccak-256 dan foydalanadi. Manbada xesh funksiyalarining uchta asosiy xavfsizlik xususiyati beriladi: preimage resistance, second-preimage resistance va collision resistance.
Xesh funksiyasi murakkabliklari nimani anglatadi?
Bu yerda \(n\) xesh chiqishining bit uzunligidir. Manba ishlatgan qo‘pol xavfsizlik modeli ostida hujumchi muayyan xesh chiqishini hosil qiladigan kirishni klassik brute-forcega o‘xshash qidiruv bilan topish uchun taxminan \(2^n\) hajmdagi qidiruv fazosiga duch keladi.
Collision muammosi muayyan xeshni teskari aylantirishdan farq qiladi: hujumchiga bir-biridan farqli ikkita kirish bir xil chiqish hosil qilishini topish kifoya. Birthday effekti sababli klassik collision xavfsizligi taxminan chiqish uzunligining yarmiga teng. Shu bois manba SHA-256 uchun klassik collision xavfsizligini taxminan 128 bit, preimage xavfsizligini esa 256 bit deb beradi.
Bu yerdagi \(n\) Merkle daraxtidagi barglar sonini ifodalaydi. Tranzaksiyaning daraxtga kiritilganini tekshirish uchun barcha tranzaksiyalarni yuborish o‘rniga bargdan ildizgacha bo‘lgan xesh yo‘lidan foydalanish mumkin. Daraxt kattalashgani sari isbot uzunligi chiziqli emas, logarifmik o‘sadi.
ECDSAning matematik bog‘liqligi
Manba ECDSA kontekstida \(k\) ni maxfiy kalit, \(G\) ni secp256k1 ustidagi doimiy generator point, \(Q\) ni esa ochiq kalit sifatida ta’riflaydi. Vakolatli foydalanuvchi \(k\) ni biladi; tashqaridan ko‘rinadigan \(G\) va \(Q\) dan \(k\) ni olish elliptic curve discrete logarithm muammosiga bog‘lanadi.
Manba ichidagi matematik izoh: tadqiqot bu nuqtada klassik kalitni tiklashni \(O(p)\) guruh amali sifatida yozadi, shu paragrafning o‘zida 256-bit secp256k1 uchun taxminan 128 bit klassik xavfsizlikni qayd etadi. Bu ikki ifoda manbada yetarlicha izohlanmagan. Verianla manbada bo‘lmagan murakkablik ifodasini muallif tenglamasidek qilib o‘zgartirmaydi.
Bitcoin proof-of-work sharti
\(x\), mayner o‘zgartiradigan nonce/qidiruv kirishini; target esa haqiqiy blok xeshi undan past bo‘lishi kerak bo‘lgan maqsad qiymatini ifodalaydi. Mayning bu kontekstda preimage search muammosiga aylanadi. Manba Grover algoritmining proof-of-workga asosiy ta’sirini aynan shu qidiruv muammosi orqali muhokama qiladi.
BFT konsensusidagi \(f<n/3\) sharti
Manbaning PBFT turidagi Byzantine fault-tolerant tizimlar uchun ishlatgan ifodasida \(n\) validator/node-larning umumiy sonini, \(f\) esa Byzantine yoki zararli node-lar sonini ifodalaydi. Shart protokol xavfsizligi va liveness xususiyatlari saqlanishi uchun tolerantlik chegarasini bildiradi. Bu tengsizlik kvant algoritmidan kelib chiqqan formula emas; BFT xavfsizlik modelining shartidir. Agar kvant hujumchisi haqiqiy validator imzolarini soxtalashtira olsa, bu son chegarasi bajarilsa ham kriptografik autentifikatsiya qatlami boshqa hujum yuzasini hosil qilishi mumkin.
Kvant kompyuteri bilan klassik kompyuter o‘rtasidagi asosiy farq
Manba kvant hisoblashni superpozitsiya, chirmashuv va interferensiya orqali tushuntiradi. Qubit o‘lchanganda 0 yoki 1 natija olinishi mumkin; ko‘p qubitli tizim \(2^n\) ta asosiy holatdan tashkil topgan holatlar fazosida ifodalanishi mumkin. Biroq tadqiqot bu, ayniqsa, “bir vaqtning o‘zida \(2^n\) ta klassik dastur ishlatish” degani emasligini ta’kidlaydi. Kvant algoritmidagi muhim masala to‘g‘ri natijalar amplitudasini kuchaytirib, noto‘g‘ri natijalar amplitudasini kamaytiradigan interferensiya tuzilmasini qurishdir.
Manba NISQ qurilmalari bilan fault-tolerant quantum computer o‘rtasida aniq farq qiladi. Hozirgi shovqinli fizik qubitlar soni chuqur Shor zanjirlarini ishonchli ishlata oladigan mantiqiy qubit quvvati bilan bir xil narsa emas. Tadqiqotda keltirilgan manba baholaridan biriga ko‘ra, 256-bit egri chiziq kriptografiyasini buzish uchun 2000–4000 logical qubit va error correction sababli jami millionlab physical qubit talab qilinishi mumkin. Webber va hamkasblarining manbada keltirilgan bahosi Bitcoin ECDSA kalitini taxminan bir soatlik ochiq qolish oynasida buzish uchun 317 million physical superconducting qubit darajasidadir. Bular ushbu maqolaning o‘z qurilma o‘lchovlari emas, balki unda keltirilgan adabiyot baholaridir.
Shor va Grover Algoritmlarining Blokcheynga Ta’siri Bir Xilmi?
Yo‘q. Manbada Shor algoritmi ECDSA, Schnorr va BLS kabi discrete-logarithm asosidagi ochiq kalit tuzilmalari uchun kalitni tiklashgacha boradigan fundamental buzilish tahdidi sifatida baholansa, Grover algoritmi xesh preimage qidiruvini taxminan \(O(2^n)\) dan \(O(2^{n/2})\) ga tushirib xavfsizlik zaxirasini kamaytiradi; shu sababli ikki algoritmning ta’siri na bir xil hujum turi, na bir xil darajada kuchli.
Grover algoritmining manbada berilgan asosiy murakkabligi
Manba \(n\)-bitli qidiruv fazosida klassik \(O(2^n)\) qidiruvga qarshi Grover amplitude amplification orqali \(O(2^{n/2})\) kvant so‘rovidan foydalanishini tushuntiradi.
SHA-256 preimage misolida manba quyidagi munosabatni beradi:
Bu ifoda “SHA-256 kvant kompyuteri yordamida darhol buziladi” degani emas. Manba \(2^{128}\) miqyosi hanuz nihoyatda katta ekanini aniq ta’kidlaydi.
Kvant collision qidiruvi
Manba Brassard–Høyer–Tapp yondashuvini xesh collision qidiruvi uchun qo‘llab, taxminan quyidagi murakkablikni muhokama qiladi:
\(n=256\) uchun \(256/3\approx85,3\) bo‘lgani sababli manba SHA-256 uchun taxminan 85 bit quantum collision resistance ifodasidan foydalanadi. Bu qiymat preimage chidamliligi bilan aralashtirilmasligi kerak; collision va preimage turli xavfsizlik muammolaridir.
Shor algoritmining order-finding muammosi
Manba Shor algoritmining asosiy g‘oyalaridan birini order-finding orqali tushuntiradi. \(a\) va \(N\) berilganda maqsad yuqoridagi munosabatni qanoatlantiradigan eng kichik musbat \(r\) ni topishdir. Faktorlash muammosida bu tartib ma’lumoti klassik post-processing orqali \(N\) ning ko‘paytuvchilarini chiqarishga yordam berishi mumkin. Elliptic-curve discrete logarithm uchun Shorning boshqa guruh tuzilmasiga qo‘llangan versiyasidan foydalaniladi.
Manbaning umumiy talqini shuki, Shordagi tezlanish Groverdagi kabi faqat darajaning yarmiga tushishi emas, balki klassik hisobda qiyin deb qaraladigan faktorlash va discrete-logarithm muammolarini polynomial quantum time sinfiga olib o‘tadigan yanada fundamental o‘zgarishdir.
Manbaning Grover bayonidagi ichki nomuvofiqlik
Maqolaning dastlabki bo‘limida Grover ta’siri aniq \(2^{256}\rightarrow2^{128}\) ko‘rinishida berilgan. Quantum-mining bo‘limidagi keyingi paragraf esa “factor of 4” iborasi bilan birga \(2^{128}\) va \(2^{64}\) kattaliklarini bir xil taqqoslashda teskari yoki noaniq tartibda ishlatadi. Shu sababli Verianla ikkinchi ifodadan yangi hisob chiqarmagan; manbaning o‘zida aniq bo‘lgan umumiy Grover formulasini tushuntiruvchi asos sifatida saqlagan.
Klassik, NISQ va FTQA hujumchilari o‘rtasidagi farq
| Hujumchi sinfi | Quvvat | Manba talqin qiladigan asosiy chegara |
|---|---|---|
| Klassik hujumchi | CPU, GPU, ASIC, taqsimlangan va cloud miqyosidagi klassik hisoblash | Shorni kriptografik miqyosda ishga tushira olmaydi; klassik protokol, dasturiy va iqtisodiy hujumlardan foydalanishi mumkin. |
| NISQ hujumchisi | Shovqinli, chuqurligi cheklangan kvant zanjirlari | Kriptografik kalit o‘lchamlariga qarshi fault-tolerant Shorni ishga tushira oladigan quvvatga ega emas. |
| FTQA | Xatolari tuzatilgan, ko‘p sonli logical qubitlarga ega yirik miqyosli kvant kompyuteri | Manba buni Shor va Grover kriptografik miqyosda qo‘llanishi mumkin bo‘lgan uzoq muddatli tahdid modeli sifatida ishlatadi. |
Harvest-now, decrypt-later nega blokcheyn uchun boshqa turdagi muammo?
Harvest-now, decrypt-later (HNDL), hujumchi bugun ochiq tarmoq trafigini, ochiq kalitlarni yoki shifrlangan ma’lumotlarni yig‘ib, kuchliroq kvant apparati paydo bo‘lganda ularni orqaga qarab tahlil qilishidir. Blokcheyn yozuvlari doimiy bo‘lgani uchun tarixiy ma’lumotlarni keyinchalik o‘chirib yoki qayta imzolab bo‘lmaydi. Shu sababli manbaning asosiy tizim muhandisligi xabarlaridan biri shuki, migratsiya qarori faqat “kvant kompyuteri qachon keladi?” savoliga emas, bugun yozib olinayotgan ma’lumot qancha vaqt qimmatli bo‘lib qolishiga ham bog‘liq.
Bitcoin UTXOlarida ochiq kalitning oshkor bo‘lishi
Manba Bitcoin manzillarini bir xil xavf darajasida ko‘rmaydi. Avval sarflanmagan P2PKH yoki P2WPKH chiqishlarida ochiq kalit manzil xeshi ortida yashirin qolishi mumkin. Tranzaksiya sarflash uchun e’lon qilinganda ochiq kalit mempool jarayonida ko‘rinadigan bo‘ladi. P2PK turidagi eski chiqishlar yoki ochiq kaliti ilgari ko‘ringan qayta ishlatilgan manzillar esa manba tomonidan yuqori xavfli deb baholanadi.
Tadqiqot adabiyotdan taxminan 4 million BitcoinP2PK yoki ochiq kalitini avval ko‘rsatgan P2PKH manzillarida bo‘lishi mumkinligi haqidagi bahoni keltiradi. Bu raqam maqolaning o‘z blokcheyn skanidan olingan yangi ma’lumot emas.
Ethereum hisob modelidagi xavf
Ethereum externally owned account tuzilmasida hisob doimiydir. Manba bir hisob birinchi marta tranzaksiya yuborganda ECDSA public key tranzaksiyadan qayta olinadigan bo‘lib qolishini va kelajakdagi FTQA uchun doimiy hujum yuzasi hosil bo‘lishini ta’kidlaydi. Shu sababli Bitcoinning bir martalik UTXO yondashuvi bilan Ethereumning doimiy hisob modeli bir xil migratsiya mexanizmiga ega emas.
Proof-of-stake uzoq masofali hujumlari
Manba o‘tgan validator public keylaridan maxfiy kalitlar kvant yordamida tiklanishi mumkin bo‘lsa, hujumchi tarixiy BLS attestations yaratib muqobil chain history qurishga urinishi mumkin bo‘lgan ssenariyni muhokama qiladi. Bu oddiy tranzaksiya kalitini o‘g‘irlashdan farq qiladi; u konsensus tarixini qayta jonlantirishga qaratilgan long-range attack sinfidir.
Quantum-augmented proof-of-work hujumi
Groverning xesh preimage qidiruviga beradigan kvadratik tezlanishi manbada proof-of-work mayningida potensial ustunlik sifatida baholanadi. Biroq maqola buning “kvant kompyuteri chiqishi bilan avtomatik 51% attack bo‘ladi” tarzidagi ikkilik chegara emasligini; kvant apparati, clock speed, error correction va klassik ASIC hash rate o‘rtasidagi muvozanat muhimligini ta’kidlaydi.
Cross-chain bridge xavfi
ECDSA yoki Schnorr asosidagi threshold signature ishlatadigan bridge tuzilmalarida umumiy public keyning klassik elliptic-curve xavfsizligiga tayanishi manbada jamlangan kvant xavflaridan biri sifatida baholanadi. Bridgelar bir nechta blokcheynni bir vaqtda yangilashni talab qilishi migratsiyani muvofiqlashtirishni yanada qiyinlashtiradi.
Zero-knowledge proof qatlami
Manba pairing asosidagi zk-SNARK tizimlari discrete-logarithm bilan bog‘liq farazlari sababli kvantdan keyingi o‘tishda alohida ko‘rib chiqilishi kerakligini; xesh asosidagi zk-STARKlar esa boshqa kvant xavfsizlik profiliga ega ekanini ta’kidlaydi. Biroq STARK prooflari ancha katta bo‘lishi mumkinligini va on-chain tekshirish xarajati o‘zgarishini ham qayd etadi. Shu sababli tadqiqot “imzoni almashtir, rollupga tegma” yondashuvini to‘liq tizim bardoshliligi uchun yetarli deb hisoblamaydi.
Kvantdan keyingi primitive oilalari
Tadqiqot to‘rtta asosiy kvantdan keyingi yo‘nalishni muhokama qiladi: lattice-based, hash-based, code-based va ko‘proq tadqiqotga yo‘naltirilgan isogeny-based tuzilmalar. Bundan tashqari, klassik va kvantdan keyingi mexanizmlar birgalikda ishlatiladigan hybrid constructions alohida o‘tish strategiyasi sifatida ko‘riladi.
ML-KEM
ML-KEM, Module-Lattice asosidagi Key Encapsulation Mechanismdir. Manba ML-KEMni blokcheynning ayniqsa tarmoq va kalit almashish qatlamida kvantdan keyingi session-key establishment uchun qo‘llanishi mumkin bo‘lgan NIST-standardized tayanch tuzilma sifatida ko‘radi. ML-KEM transaction signature emas; imzo bilan KEMning vazifalari bir-biridan ajratilishi kerak.
ML-DSA-65
ML-DSA, CRYSTALS-Dilithium oilasidan kelib chiqqan lattice-based raqamli imzo yondashuvi sifatida taqdim etiladi. Manba ML-DSA-65 uchun taxminan 3293 bayt imzo va 1952 bayt public key qiymatlarini beradi. ECDSA secp256k1 uchun keltirilgan 64 bayt imzo va 33 bayt siqilgan public key bilan taqqoslaganda blokcheyn transaction payloadi sezilarli darajada kattalashishi mumkin degan xulosaga keladi.
Manba ML-DSAni ayniqsa enterprise/permissioned blockchain va umumiy transaction signing uchun yetuk variant sifatida baholaydi. Bu uning barcha blokcheyn turlari uchun universal optimum ekanini anglatmaydi.
FN-DSA / FALCON
Manba FN-DSA/FALCON oilasini NTRU lattice va GPV hash-and-sign yondashuvi bilan bog‘laydi. FALCON-1024 uchun matnda taxminan 1280 bayt imzo va 1793 bayt public key beriladi. Imzo hajmining ML-DSAdan kichikligi tarmoq kengligi nuqtai nazaridan afzallik deb baholansa, nozik floating-point/discrete-Gaussian amalga oshirishi implementation complexity va side-channel boshqaruvini murakkablashtirishi mumkinligi aytiladi.
Manba Figure 2da ayni qatorda taxminan 1200 bayt va 1703 bayt ko‘rsatadi. Bu son farqi manbada izohlanmagani sababli Verianla matn va rasm qiymatlarini birlashtirib yangi son yaratmaydi.
SLH-DSA
SLH-DSA, SPHINCS+ asosidagi stateless hash-based signature oilasidir. Manba SLH-DSA-128s uchun 7856 bayt, SLH-DSA-128f uchun 17.088 bayt imzo hajmini beradi. Afzalligi xavfsizlikning katta qismi hash preimage/collision farazlariga tayanishi va state saqlash majburiyati yo‘qligidir. Narxi esa ayniqsa imzo hajmi va ayrim parametrlarda signing latencydir.
Tadqiqot SLH-DSAni doimiy yuqori throughput talab qiladigan har bir transaction uchun emas; root certificate, genesis authentication, governance approval va long-term archive authentication kabi yuqori qiymatli, ammo past chastotali holatlar uchun mos deb hisoblaydi.
XMSS va LMS nega bevosita transaction imzosi sifatida muammoli?
XMSS va LMS stateful hash-based signature tizimlaridir. Bir xil one-time key tasodifan qayta ishlatilmasligi uchun imzolovchi state ma’lumotini mukammal saqlashi kerak. Crash, backup restore yoki gorizontal masshtablash paytida state orqaga qaytsa, xavfsizlik buzilishi mumkin. Shu sababli manba ularni ECDSAning oddiy drop-in replacementi sifatida ko‘rmaydi.
Code-based KEMlar
Tadqiqot Classic McEliecening kuchli uzoq muddatli kriptotahlil tarixini tan olsa-da, megabayt miqyosiga yetishi mumkin bo‘lgan public key hajmlari blokcheyn tranzaksiya muhiti uchun amaliy muammo tug‘dirishini ta’kidlaydi. BIKE va HQC kabi code-based KEMlar bitta hardness familyga qaramlikni kamaytiradigan xilma-xillik elementi sifatida baholanadi. Bular transaction signature emas.
SIKE misoli nega arxitektura nuqtai nazaridan muhim?
Manba SIKE/SIDH buzilishini faqat muayyan algoritmning muvaffaqiyatsizligi sifatida emas, balki blokcheyn tizimining bitta yangi kriptografik farazga tuzilmaviy bog‘lanish xavfiga misol sifatida ishlatadi. Kvantdan keyingi candidate uzoq vaqt o‘rganilgandan keyin yangi hujum bilan buzilishi mumkin bo‘lsa, ishlayotgan blokcheynning algoritmni almashtirish qobiliyati boshidan loyihalanishi kerak. Crypto-agility g‘oyasining asosiy sabablaridan biri shudir.
Manbada qo‘llanadigan PQC tanlash mantig‘i
| Oila / misol | Asosiy xavfsizlik yondashuvi | Manbada ajralib turadigan afzallik | Manbada ajralib turadigan cheklov | Tavsiya etilgan kontekst |
|---|---|---|---|---|
| ML-DSA-65 / Dilithium | Module-lattice | Standardized, yetuk, tezkor server amaliyoti, stateless | ECDSAga nisbatan juda katta imzo | Umumiy transaction signing; enterprise/permissioned muhitlar |
| FN-DSA / FALCON-1024 | NTRU lattice + GPV hash-and-sign | ML-DSAdan kichikroq imzo | Floating-point va implementation complexity | Tarmoq kengligi cheklangan, ammo kuchli implementation qilish mumkin bo‘lgan muhitlar |
| SLH-DSA | Hash preimage/collision resistance | Oddiy hardness farazi, stateless, uzoq muddatli ishonch ildizi | Juda katta imzo va sekinroq signing | Yuqori qiymatli, past chastotali authentication |
| BIKE / HQC | Code-based decoding hardness | Boshqa hardness family bilan xilma-xillik | Katta key va pastroq maturity | Hybrid tuzilmalarda backup KEM yondashuvi |
| Hybrid klassik + PQC | Bir nechta mustaqil xavfsizlik farazlari | O‘tish davri bardoshliligi va compatibility | Kattaroq key/signature va ko‘proq protokol murakkabligi | Manbaning qisqa muddat uchun tavsiya etgan o‘tish yondashuvi |
Kvantga Bardoshli Blokcheyn uchun Faqat Imzo Algoritmini Almashtirish Yetarlimi?
Yo‘q. Manbaning tizimlar doirasiga ko‘ra transaction imzosini kvantdan keyingi holga keltirish kalit hosil qilish, manzillash, validator authentication, VRF, network handshake, Layer-2 proof tizimlari, bridgelar va governance kabi boshqa klassik kriptografiyaga bog‘liqliklarni yo‘q qilmaydi; shu sababli haqiqiy kvantga bardoshlilik bu qatlamlarning barchasini muvofiqlashtirilgan tarzda qayta loyihalashni talab qiladi.
Taklif etilgan uchta arxitektura tamoyili
Crypto-agility
Kriptografik algoritm protokol ichiga o‘zgarmas konstanta sifatida qotirib qo‘yilmasligi; algoritm identifikatorlari, parameter setlar va versiyalar nazoratli tarzda yangilanadigan bo‘lishidir. Maqsad faqat bugungi PQCga o‘tish emas, balki kelajakda yangi primitive zaiflashsa yana migratsiya qila oladigan arxitektura yaratishdir.
Defense-in-depth
Bitta primitivening buzilishi butun blokcheynni bir vaqtning o‘zida himoyasiz qoldirmasligi uchun xavfsizlikni bir nechta qatlamga taqsimlashdir. Hybrid signature, alohida network security, consensus authentication va governance nazorati bu yondashuvga misoldir.
Forward secrecy
Uzoq muddatli identifikatsiya kaliti keyinchalik qo‘lga tushsa ham, oldingi transport sessionlar avtomatik ravishda deshifrlanib ketmasligidir. Manba ayniqsa peer-to-peer transport va key-derivation munosabatlarida bu xususiyat saqlanishini talab qiladi.
Manba matnidan kelib chiqqan qatlamli tayanch arxitektura
Kalitlarni boshqarish
Manbaning tayanch arxitekturasida HD key derivation qatlami klassik elliptic-curve bog‘liqliklaridan ajratilishi kerak. Matn Module-LWE asosidagi derivation function va leaf signing keys sifatida FALCON-1024 yoki ML-DSA-65dan foydalanishni tavsiya qiladi. PQ-capable HSM bo‘lsa kalitlarni unda; bo‘lmasa hardware-backed randomnessdan foydalanadigan software walletda saqlash tavsiya etiladi.
Bu NISTning majburiy blokcheyn HD-wallet standarti emas; maqolaning taklifiy tizim arxitekturasining bir qismidir.
Kvantga bardoshli manzil yaratish
Manba public keyni bevosita zanjirga joylashtirish hosil qiladigan kelajakdagi key-recovery yuzasini kamaytirish uchun kvantdan keyingi public keyni xeshlashni tavsiya qiladi. Tayanch arxitekturada SHA3-256 yordamida 32 baytlik address hash yaratiladi va manba buni taxminan 128 bit Grover-secure preimage resistance bilan bog‘laydi.
Maqola SHA-256 yoki SHA3-256 160 bitgacha truncate qilinganda taxminan 80 bit Grover preimage xavfsizligi, to‘liq 256 bit chiqish esa taxminan 128 bit berishini ta’kidlaydi.
Transaction formati va imzo hajmi muammosi
Kvantdan keyingi imzolarning ECDSA/Schnorrdan ancha katta bo‘lishi faqat kriptografik tafsilot emas. Bu blok sig‘imi, to‘lov modeli, mempool, peer-to-peer bandwidth, archival storage va node synchronizationga bevosita tizim ta’sirini hosil qiladi.
Manba bir Taproot transaction uchun taxminan 57 virtual byte va 64-byte Schnorr signature/32-byte public key kontekstini berar ekan, FALCON-1024 yoki ML-DSA-65 kombinatsiyalari transaction ichidagi signature/public-key yukini taxminan 3100 yoki 5300 virtual byte darajasiga olib chiqishi mumkinligini muhokama qiladi.
Manba uchta kamaytirish yondashuvini tavsiya qiladi: signature aggregation/batch verification, to‘liq imzolarni vaqtinchalik off-chain archiveda saqlab on-chain faqat commitment saqlash va witness/security ma’lumotiga boshqa fee/weight siyosatini qo‘llash.
Proof-of-stake konsensusining maxsus muammosi
Ethereumning BLS aggregation xususiyati yuz minglab validator attestationlarini ixcham ko‘rinishda ifodalashga yordam beradi. Manba amaldagi NIST-standardized PQ signature oilasida BLS bilan bir xil non-interactive, unbounded, constant-size aggregation xususiyati mavjud emasligini ta’kidlaydi.
O‘tish uchun har bir validator BLS attestation bilan birga kvantdan keyingi attestation ham yaratishi; PQ attestations alohida-alohida yoki Merkle commitment ostida saqlanishi va blok headerida ildiz xesh ishlatilishi tavsiya etiladi. Yanada yetuk kvantdan keyingi committee/threshold signature usullari paydo bo‘lgani sari BLS qismi olib tashlanishi ko‘zda tutiladi.
VRF nega unutilmasligi kerak?
Proof-of-stake protokollarida block proposer tanlash uchun ishlatiladigan elliptic-curve asosidagi Verifiable Random Function (VRF) tuzilmalari ham Shor hujum yuzasiga kiradi. Manba ularni lattice yoki symmetric primitive asosidagi kvantdan keyingi VRF variantlari bilan almashtirishni arxitekturaning alohida talabi sifatida ko‘radi.
Proof-of-work uchun memory-hard yondashuvi
Manba faqat SHA-256dan SHA-512ga o‘tish mining hardwareni butunlay yaroqsiz holga keltirishi mumkinligini muhokama qiladi va kamroq buzuvchi variant sifatida memory-hard komponentlarni qo‘shishni ko‘rib chiqadi. Biroq memory-hard tuzilmalar Grover ustunligini qanchalik kamaytirishi bo‘yicha aniq universal koeffitsiyent bermaydi va natija ishlatilgan memory-hardness modeliga bog‘liq ekanini ta’kidlaydi.
Layer-2: Lightning va rolluplar
Lightning Networkda HTLCning xesh komponenti bilan channel commitment signature bir xil kvant hujum yuzasiga ega emas. Manba commitment signaturelarni FALCON yoki ML-DSA kabi kvantdan keyingi usullarga o‘tkazishni muhokama qiladi; biroq kanalning ikkala tomoni ham bir xil sxemani qo‘llab-quvvatlashi va commitment transaction hajmlarining ortishi muvofiqlashtirish muammosini tug‘diradi.
ZK rolluplarda pairing asosidagi SNARKlarni kvantdan keyingi muqobil sifatida STARKlarga o‘tkazish tavsiya qilinadi. Manba STARK prooflari odatda ancha katta bo‘lishini, shu sababli proof verification gas economics va throughput ustida yangi trade-off paydo bo‘lishini ta’kidlaydi.
Tarmoq qatlami
Peer-to-peer transport blokcheynning standart Internet security tadqiqotlaridan eng ko‘p bevosita foyda olishi mumkin bo‘lgan qatlamdir. Manba hybrid TLS 1.3 uchun X25519 + ML-KEM-768 turidagi key exchange tuzilmasi va Noise Protocolning kvantdan keyingi variantlarini misol sifatida muhokama qiladi.
Node identity tomonida faqat session key exchangeni almashtirish yetarli emas. Persistent ECDSA node certificates yoki identifikatsiya kalitlari ham hybrid ML-DSA + ECDSA kabi o‘tish tuzilmasiga olinishi kerak.
Manba 1-jadvalidagi arxitektura taqqoslanishi
| Arxitektura | PQ algoritmlar | Boshqaruv | Migratsiya | Kriptografik moslashuvchanlik | Qatlam qo‘llovi |
|---|---|---|---|---|---|
| Bitcoin PQ proposals | Partial | Low | Limited | Low | L1 |
| Ethereum PQ proposals | Hybrid | Medium | Moderate | Medium | L1 + L2 |
| Hyperledger | Configurable | High | Moderate | High | Permissioned |
| Proposed Architecture | ✓ | ✓ | ✓ | ✓ | L1 + L2 |
Bu jadval o‘lchangan ishlash benchmarki emas. “Low/Medium/High” sinflari tadqiqot muallifining sifat jihatidagi tizim bahosidir. Proposed Architecture qatoridagi tasdiq belgilar ham mustaqil tajribaviy ustunlik ballari emas, balki taklif etilgan doira mazkur xususiyatlarni dizayn doirasida qamrab olishini ko‘rsatadi.
Boshqaruv nega kriptografiya kabi muhim deb qaraladi?
Permissionless blockchainda dasturiy ta’minot ishlab chiqaruvchisi barcha nodelarga majburiy yangilanish yuborish vakolatiga ega emas. Wallet ishlab chiquvchilari, miner/validatorlar, exchangelar, custodians, Layer-2 operatorlari, foydalanuvchilar va protokol ishlab chiquvchilari turli iqtisodiy manfaatlar va turli upgrade jadvallariga ega.
Manba Bitcoinning asosan off-chain BIP jarayonini, Ethereumning EIP/All Core Developers koordinatsiyasini va Tezos/Cosmos/Decred kabi tizimlardagi to‘g‘ridan-to‘g‘ri on-chain voting tuzilmalarini taqqoslab, kvantdan keyingi o‘tish governance modeliga qarab o‘zgarishini ta’kidlaydi.
Assurance game sifatidagi migratsiya
Manba permissionless blockchain migratsiyasini ko‘p o‘yinchili assurance game sifatida talqin qiladi: hamma boshqa ishtirokchilar upgrade qilishini xohlaydi, biroq erta upgrade qilgan tomon compatibility va tranzaksiya xarajati kabi to‘lovlarga duch kelishi mumkin. Bunday vaziyatda har kim boshqa tomonni kutishi migratsiyani to‘xtatib qo‘yishi mumkin.
Taklif etilgan yechimlar orasida klassik algoritmning amal qilish muddati tugash sanasini oldindan majburiy tarzda e’lon qilish va erta adopterlarga iqtisodiy rag‘bat berish mavjud.
Algorithm agility registry
Kriptografik algoritmlarni faqat kod ichida qotirib qo‘yish o‘rniga qo‘llab-quvvatlanadigan, deprecated yoki favqulodda vaziyatda faollashtiriladigan primitivelarni registry ostida boshqarish tavsiya etiladi. Maqsad ishlatilayotgan kvantdan keyingi algoritm kelajakda buzilsa, yillar davom etadigan yangi arxitektura qayta dizaynini kutmasdan muqobil algoritmga o‘tish imkonini berishdir.
Favqulodda boshqaruv
Manba deployed cryptographic algorithmga amaliy hujum topilishi, jiddiy implementation vulnerability yoki fault-tolerant quantum capability kutilganidan erta paydo bo‘lishi holatida odatiy governance jarayonidan tezroq ishlaydigan emergency mechanismni taklif qiladi.
Biroq bu mexanizm bitta boshqaruvchining cheksiz vakolati emas. Manba predefined objective criteria, independent stakeholders tomonidan tasdiqlash, ommaga ochiq texnik asos, xavfni baholash, rollback rejasi, vakolatning faqat security-critical o‘zgarishlar bilan cheklanishi va tahdid bartaraf bo‘lganda emergency authority tugashi kabi himoyalarni taklif qiladi.
Quantum governance attack
Tadqiqotning o‘ziga xos jihatlaridan biri boshqaruvning o‘zini kvant hujum yuzasi sifatida baholashidir. Eski public keylardan maxfiy kalit tiklay oladigan hujumchi token balance, validator position yoki governance voting rights ustidan nazorat olib, kvantdan keyingi migratsiya qarorlarini to‘sishga urinishi mumkin.
Manba bu xavfni kamaytirish uchun static token balance o‘rniga recent-activity sharti, proposal activation uchun time-lock va validator/token-holder/developer kabi turli manfaatdor guruhlar birgalikda og‘irliklanadigan multi-stakeholder governance tuzilmalarini taklif qiladi.
Uch Bosqichli Kvantdan Keyingi Blokcheyn Migratsiyasi Qanday Ishlaydi?
Manba migratsiyani bir martalik hard fork sifatida emas, avval klassik va kvantdan keyingi tizimlar birga ishlaydigan gibrid bosqich, keyin yangi classical-only tranzaksiyalar rad etilib, tarixiy tekshiruv saqlanadigan o‘tish bosqichi va nihoyat faol barcha qatlamlar kvantdan keyingi mexanizmlarga o‘tadigan to‘liq kvantdan keyingi bosqich ko‘rinishidagi boshqaruv va ekotizim chegaralariga bog‘langan uch holatli jarayon sifatida loyihalaydi.
Migratsiyani boshlashdan oldingi beshta readiness o‘lchovi
- Cryptographic exposure mapping: tranzaksiya imzolari, manzillar, xesh funksiyalari, consensus authentication, transport, smart contracts va cross-chain bridgelarda ishlatiladigan barcha kriptografik primitivelarning xavf reyestrini tuzish.
- Dependency graph analysis: wallet, exchange, custodian, node, Layer-2, oracle va protokol qatlamlari o‘rtasidagi upgrade bog‘liqliklarini xaritalash.
- Governance readiness: BIP/EIP yoki unga teng qaror jarayoni migratsiya qarorini haqiqatda qabul qilib amalga oshira oladimi, shuni baholash.
- Ecosystem readiness: PQ-capable wallet, exchange, custodian va node ulushi hamda iqtisodiy og‘irligini kuzatish.
- Threat timeline calibration: quantum hardware benchmark, qubit, gate fidelity, error correction va coherence rivojlanishiga qarab migratsiya jadvalini davriy qayta baholash.
Manba readiness assessmentni dastlab va kamida yiliga bir marta yoki muhim quantum-hardware milestone e’lon qilinganda takrorlashni tavsiya qiladi.
Pre-migration va migration-ready farqi
Manbaning taklifiy scoring rubricida har bir readiness o‘lchovi 1–5 oralig‘ida baholanishi mumkin. Pre-migration holatida exposure register to‘liq bo‘lmasligi, dependency graph tuzilmagan bo‘lishi, governance kvantdan keyingi o‘tishni rasmiy kun tartibiga kiritmagan bo‘lishi va active walletlarning %10 dan kamida PQ-capable implementation mavjud bo‘lishi mumkin.
Migration-ready holati uchun manba complete/validated exposure register, formal dependency graph va critical path, governance qabul qilgan roadmap, PQ-capable implementation ishlatadigan faol wallet/custodian iqtisodiy og‘irligining kamida %30 bo‘lishi hamda oxirgi olti oy ichida threat-timeline assessment o‘tkazilishi kabi mezonlarni tavsiya qiladi.
%30 qiymati tajribaviy topilgan universal xavfsizlik chegarasi emas. U maqola tizim rejalashtirish uchun tavsiya qilgan governance/readiness metrikasidir.
Gibrid bosqich
Gibrid bosqichda klassik va kvantdan keyingi mexanizmlar bir vaqtning o‘zida qo‘llab-quvvatlanadi. Transaction, masalan ECDSA/Schnorr bilan PQ signature komponentini birga olib yurishi mumkin. Manba nodelar ikkala komponentni ham tekshirishi va ulardan biri muvaffaqiyatsiz bo‘lsa tranzaksiyani rad etishini tavsiya qiladi.
Yangi manzillarni PQ public key xeshlari bilan yaratish va network transportda hybrid key exchange ishlatish tavsiya etiladi.
Manba gibrid bosqichdan chiqish uchun kvantdan keyingi-only tranzaksiyalar transaction economic weight bo‘yicha %80 darajasiga yetishini tavsiya qiladi. Bu ham manba muallifining governance metric tavsiyasidir; blokcheyn fizikasi yoki kriptografiyaning tabiiy konstantasi emas.
Manba gibrid bosqich avval classical-only imzo bilan yaratilgan yozuvlarning HNDL xavfini orqaga qarab yo‘q qilmasligini alohida ta’kidlaydi. Himoya faqat yangi hybrid security ostida yaratilgan yozuvlar uchun oldinga qarab yaxshilanadi.
O‘tish bosqichi
Transitional phase boshlanganda yangi classical-only transactionlarni qabul qilish consensus validation qoidalari bilan to‘xtatiladi. Biroq tarixiy bloklarda o‘sha paytda haqiqiy bo‘lgan klassik imzolarni tekshirish davom ettiriladi. Aks holda blokcheynning immutability va historical validation mantiqi buziladi.
PoS tomonida validator set hybrid BLS+PQ attestationsdan PQ-only attestationsga o‘tishi kerak. Manba o‘tish vaqtida yetarli validator kalitlari rotatsiya qilinmagan bo‘lsa liveness failure yuz berishi mumkinligini ta’kidlaydi. Shu sababli explicit validator key-rotation deadline va zarur bo‘lsa slashing/economic penalty tavsiya etiladi.
To‘liq kvantdan keyingi bosqich
Manba yakuniy holatga o‘tish uchun to‘rtta shartni ko‘rsatadi:
- Iqtisodiy faol manzillarning %100i kvantdan keyingi transaction signingga o‘tgan bo‘lishi.
- Consensus layer validator key rotation tugallangan va faqat PQ attestations ishlatilishi.
- Network transport classical-only key exchangeni olib tashlagan va PQ/hybrid key exchangedan foydalanishi.
- Governance kvantdan keyingi-only transaction qabulini majburiy qiladigan fork rulesni faollashtirgan bo‘lishi.
Eski signature verification butunlay “yo‘q qilinmaydi”; historical chain audit uchun read-only compatibility modeda saqlanadi. Bu tarixiy bloklarni ular yaratilgan davrda haqiqiy bo‘lgan algoritmlar bilan tekshirish imkonini beradi.
Migratsiya jadvali qaysi kvant apparati hodisalariga bog‘lanadi?
Manba qat’iy “2030/2035da o‘t” kabi bitta sanani tavsiya qilish o‘rniga hardware milestonelarga bog‘liq qayta baholashni tavsiya etadi. Misol triggerlar orasida:
- 100dan ortiq logical-qubit operationni surface-code threshold ostidagi xato darajasi bilan bajaradigan ishonchli fault-tolerant demonstration,
- bir milliondan ortiq physical qubit talab qiladigan fault-tolerant computation demonstration,
- yirik ishlab chiqaruvchi besh yil ichida 10 milliondan ortiq physical qubitni ko‘zda tutuvchi ommaviy roadmap e’lon qilishi
mavjud. Manba bu milestonelar migratsiyani tezlashtirishi kerakligini, milestone ko‘rinmasligi esa migratsiyani sekinlashtirish uchun xavfsiz asos emasligini ta’kidlaydi.
Bitcoin UTXO migratsiyasi
Classical addressga qulflangan har bir UTXOni self-transfer orqali kvantdan keyingi addressga ko‘chirish tavsiya etiladi. P2PK yoki public keyi avval oshkor bo‘lgan reused P2PKH chiqishlari yuqori xavfli deb baholanadi. Avval sarflanmagan hashed-public-key chiqishlari xavfi pastroq bo‘lsa ham transitional phase boshlanishidan oldin ko‘chirilishi kerak.
Manba taxminan to‘rt million Bitcoin doimiy ochiq kalitli eski chiqishlarda bo‘lishi mumkinligini keltiradi va maxfiy kalit egasi endi mavjud bo‘lmagan ehtimoliy chiqishlar uchun ochiq governance dilemma mavjudligini ta’kidlaydi. Ushbu mablag‘larni muzlatish, himoyasiz qoldirish yoki kelajakda emergency response qo‘llash kabi variantlarning birortasi Bitcoin hamjamiyatida o‘rnashgan konsensus ekanini da’vo qilmaydi.
Ethereum hisob migratsiyasi
Ethereum EOA lari persistent account bo‘lgani sababli migratsiya Bitcoindagi UTXO self-transfer modelidan farq qiladi. Kvantdan keyingi signature verification uchun EVMda mos precompile yo‘qligi, on-chain verification yuz minglab gas darajasiga chiqishi mumkinligi haqidagi manbada keltirilgan preliminary benchmarklar va smart-contract access-control tuzilmalari migration costni oshirishi mumkin.
Bu gas qiymatlari maqolaning o‘z Ethereum benchmark tajribasidan olinmagan; manba ularni adabiyotdagi preliminary ishlar orqali muhokama qiladi.
Hard fork va soft fork farqi
Hard fork, yangi nodelar qabul qiladigan ayrim qoidalar eski nodelar uchun yaroqsiz bo‘lgan backward-incompatible protokol o‘zgarishidir. Muvofiqlashtirish muvaffaqiyatsiz bo‘lsa chain split yuz berishi mumkin.
Soft fork, eski nodelar yangi qoidalarni to‘liq tushunmasalar ham, yangi bloklarni mavjud kengroq qoidalar to‘plami ichida qabul qila olishiga imkon beradigan backward-compatible tightening yondashuvidir. Manba hybrid address/signature formatlarini ayrim hollarda soft-forkga o‘xshash mexanizmlar bilan kiritish mumkinligini muhokama qiladi, classical verificationni butunlay tark etish kabi bosqichlar esa og‘irroq governance/fork talab qilishi mumkinligini bildiradi.
Tooling nega alohida migratsiya qatlamidir?
Protokol spetsifikatsiyasi o‘zgarsa ham wallet, SDK, full node, smart-contract library, HSM, exchange va custodian qo‘llovi bo‘lmasa ekotizim migratsiya qila olmaydi. Manba minimal tooling set ichida PQ-capable wallet libraries, HD key derivation, address generation, transaction construction, signature creation/verification, batch verification, address migration vositalari, Solidity/Rust verification libraries va audited reference implementationsni sanaydi.
Contingency rejalari
Manba migratsiya rejasi faqat muvaffaqiyatli ssenariy uchun yozilmasligini tavsiya qiladi. Uchta contingency turi misol sifatida ajralib turadi:
- Tanlangan PQ algoritmning yangi kriptotahlil bilan buzilishi.
- Quantum-hardware rivojlanishi kutilayotgan migratsiya jadvalidan ancha tez ketishi.
- Wallet/node adoption readiness threshold ostida qolib ketishi.
Bunday holatlarda oldindan belgilangan trigger, responsible party, decision timeline va emergency acceleration mechanism bo‘lishi tavsiya etiladi.
Tadqiqot Usuli va Natijalari
Tadqiqotning ilmiy dizayni
Manbaning nashr turi Reviewdir. Biroq maqolada tizimli reviewlarda uchraydigan alohida usul bo‘limi, ma’lumotlar bazasi qidiruv satri, PRISMA oqimi, kiritish/chiqarish mezonlari, tadqiqot sifati ballari yoki meta-tahlil mavjud emas. Shu sababli tadqiqot adabiyot va standartlarni tizim muhandisligi nuqtai nazaridan birlashtiradigan konseptual/taklifiy tizimlar sharhi sifatida baholanishi kerak.
Ilmiy jarayon to‘rtta asosiy analitik qadam sifatida o‘qilishi mumkin:
- Blokcheynning klassik kriptografiyaga bog‘liqliklari va kvant hujum yo‘llarini aniqlash.
- Kvantdan keyingi primitive oilalarini blokcheyn foydalanish sharoitlariga ko‘ra baholash.
- Kalit, tranzaksiya, consensus, Layer-2, network va governance qatlamlarini qamrab oluvchi tayanch arxitektura yaratish.
- Readiness baholashi va uch bosqichli migration strategy ishlab chiqish.
Bu qadamlar manbada yangi prototipda nazoratli tajriba sifatida bajarilmagan. Bitcoin, Ethereum va enterprise/permissioned blockchain misollari tizim dizaynini asoslash uchun foydalanilgan real dunyo holat kontekstlaridir.
Tadqiqot savollari va manbada berilgan javoblar
| Tadqiqot savoli | Manbada ishlab chiqilgan javob | Talqin chegarasi |
|---|---|---|
| Qaysi PQ primitivelar blokcheynga mos? | ML-DSA, FALCON/FN-DSA, SLH-DSA, ML-KEM, code-based KEMlar va hybrid constructions uchun foydalanish kontekstlari taqqoslanishi. | Bir xil apparatda qayta benchmark qilingan ishlash poygasi emas. |
| Qaysi blokcheyn qatlamlari o‘zgarishi kerak? | Key management, address/transaction, consensus, Layer-2, network va governance qatlamlarini qamrab oluvchi tayanch arxitektura. | Ishlayotgan ishlab chiqarish tarmog‘ida deployment sinovi o‘tkazilmagan. |
| Jonli tarmoq qanday migratsiya qiladi? | Readiness assessment + hybrid + transitional + full PQ o‘tish modeli. | %30, %80 va %100 kabi chegaralar muallifning taklifiy governance mezonlaridir. |
Formal threat model
Taklif etilgan arxitektura uchta hujumchi sinfi bilan baholanadi: classical adversary, NISQ adversary va FTQA. Xavfsizlik maqsadlari qatoriga confidentiality, transaction integrity, entity authenticity, digital-signature non-repudiation, consensus correctness, network availability va cryptographic agility kiradi.
Manba bu maqsadlarni wallet, validator node, consensus, peer-to-peer communications, smart contracts va governance attack surfacelarga qo‘llaydi.
Bu “formal threat model and security analysis” matematik proof assistant tekshiruvi yoki ishlayotgan protokolga qarshi penetratsiya testi emas. Bu manbada belgilangan hujumchi quvvatiga qarshi arxitektura qaysi xavfsizlik nazoratini qaysi qatlamga joylashtirganini tizimli baholaydigan analitik modeldir.
Manbaning asosiy tizim natijalari
- Shor hujum yuzasi faqat transaction ECDSA bilan cheklanmaydi; BLS, Schnorr, elliptic-curve VRF va tegishli threshold/bridge tuzilmalari ham ko‘rib chiqilishi kerak.
- Grover xesh xavfsizligini Shor kabi “butunlay buzmaydi”; u xavfsizlik darajasini kamaytiradigan boshqa turdagi tahdidni yuzaga keltiradi.
- Blokcheyn yozuvlarining doimiyligi sababli HNDL xavfi migratsiya vaqtini kelajakdagi quantum-hardware sanasidan oldinroq boshlashni talab qiladi.
- Bitta PQ signature scheme barcha blokcheyn ehtiyojlari uchun optimal emas.
- ML-DSA transaction authentication uchun amaliy muvozanat; SLH-DSA yuqori qiymatli, past chastotali trust anchor; FALCON esa kichikroq signature talab qilinadigan muhitlarda variant sifatida baholanadi.
- PoS blockchainlarda BLSga o‘xshash kvantdan keyingi signature aggregation yo‘qligi asosiy architecture challengelardan biridir.
- PQ transition faqat cryptographic engineering muammosi emas, balki governance va ecosystem coordination muammosidir.
- Crypto-agility kelajakda tanlangan PQ algoritm buzilishi ehtimoliga qarshi doimiy arxitektura xususiyati sifatida tavsiya etiladi.
- Migration bitta cutover emas, ko‘p yillik va bosqichli jarayon sifatida qaralishi kerak.
Tadqiqot qo‘llab-quvvatlaydigan natijalar
- Amaldagi elliptic-curve asosidagi blockchain authentication qatlamlari fault-tolerant Shor tahdidiga qarshi uzoq muddatli xavfga ega degan xulosani qo‘llab-quvvatlaydi.
- Xesh funksiyalarining kvant tahdid profili public-key imzolardan farqli ekanini qo‘llab-quvvatlaydi.
- Blokcheynning kvantga bardoshliligi ko‘p qatlamli tizim muammosi sifatida ko‘rilishi kerakligini asoslaydigan izchil tayanch doira taqdim etadi.
- Hybrid classical–PQC tuzilmalari o‘tish davrida compatibility va algorithmic diversity ta’minlashi mumkinligini asoslaydi.
- Governance, incident response va algorithm deprecation texnik migration rejasining bir qismi bo‘lishi kerakligini asoslaydi.
- Readiness assessment va uch bosqichli migration modelini amalga oshirish rejasi sifatida tavsiya qiladi.
Tadqiqot qo‘llab-quvvatlamaydigan natijalar
- Muayyan blokcheynni bugun kvant kompyuteri buzishi mumkinligini ko‘rsatmaydi.
- FTQA qaysi aniq vaqtda foydalanishga yaroqli bo‘lishini tajribaviy aniqlamaydi.
- Taklif etilgan arxitektura Bitcoin, Ethereum yoki Hyperledgerda muvaffaqiyatli deploy qilinganini ko‘rsatmaydi.
- Taklif etilgan %30, %80 va %100 adoption chegaralari tajribaviy optimum ekanini isbotlamaydi.
- FALCON, ML-DSA yoki SLH-DSA barcha blokcheyn ish yuklarida universal ustun ekanini ko‘rsatmaydi.
- Memory-hard PoW kvant mining ustunligini aniq koeffitsiyent bilan yo‘q qilishini isbotlamaydi.
- STARKlar kelajakdagi barcha kvant hujumlariga qarshi shartsiz xavfsiz ekanini isbotlamaydi; manba xavfsizlikni ishlatilgan xesh farazlari ostida muhokama qiladi.
- Hybrid cryptography noto‘g‘ri implementation, side-channel, software bug yoki governance capture xavflarini avtomatik ravishda yo‘q qilishini ko‘rsatmaydi.
Manbadagi muhim nomuvofiqliklar va hisobot chegaralari
| Mavzu | Manbada ko‘rinadigan holat | Verianla yondashuvi |
|---|---|---|
| ECDLP klassik murakkabligi | Manba \(O(p)\) deb yozib, ayni paragrafda 256-bit secp256k1 uchun taxminan 128 bit klassik xavfsizlikni beradi. | Manbada bo‘lmagan yangi formula yozilmadi; ichki nomuvofiqlik izohlandi. |
| Grover / quantum mining | 8-sahifada \(2^{256}\rightarrow2^{128}\) aniq tushuntiriladi; keyingi bo‘limda “factor of 4” va \(2^{128}/2^{64}\) ifodalari bu bayonga mos kelmaydi. | Manbaning aniq umumiy Grover tenglamasi tushuntirildi, ziddiyatli paragraf alohida qayd etildi. |
| FALCON-1024 o‘lchamlari | Matn 1280 B / 1793 B; Figure 2 taxminan 1200 B / 1703 B beradi. | Matn qiymatlari asosiy jadvalda ishlatildi, rasm farqi yashirilmadi. |
| Figure 3 | Caption “Quantum-Resilient Blockchain Systems Architecture” desa-da, ko‘rinadigan grafik PQ primitive selection matrix tuzilmasidadir. | Manba rasmi arxitekturadek qayta chizilmadi; Section 5ning haqiqiy qatlam bayonidan source-derived SVG yaratildi. |
| Bo‘lim rejasi | Kirish Section 6ni migration va Section 7ni implementation challenges deb ta’riflaydi; haqiqiy sarlavhalar Section 6 Governance, Section 7 Migrationdir. | Haqiqiy bo‘lim sarlavhalari asos qilib olindi. |
Qayta ishlab chiqarish nuqtai nazaridan cheklovlar
- Review uchun ishlatilgan adabiyot qanday tizimli tanlangani haqida alohida usul protokoli yo‘q.
- Qidiruv ma’lumotlar bazalari, qidiruv sanalari, Boolean so‘rovlari, kiritish/chiqarish mezonlari va jami tadqiqot soni qayd etilmagan.
- Manba tadqiqotlari formal risk-of-bias yoki quality-score tizimi bilan baholanmagan.
- Taklif etilgan arxitektura uchun ishlaydigan reference implementation nashr etilgan tajriba obyekti sifatida taqdim etilmagan.
- Bitcoin/Ethereumda transaction throughput, storage, gas yoki migration latency nuqtai nazaridan integratsiyalashgan end-to-end benchmark o‘tkazilmagan.
- Taklif etilgan readiness/adoption chegaralari sensitivity analysis bilan taqqoslanmagan.
- Taklif etilgan governance tuzilmalarining real hamjamiyat ovoz berishidagi xulq-atvor tasdig‘i o‘tkazilmagan.
- Manba o‘z tajribaviy ma’lumotlar to‘plamidan foydalanmagan.
Bu cheklovlarni qanday talqin qilish kerak?
Bu kamchiliklar tadqiqot maqsadiga zid emas; maqola asosan tizimlar doirasini taklif qiladi. Biroq o‘quvchi “bu arxitektura ishlab chiqarishda sinovdan o‘tkazildi va mana shu natijani berdi” degan xulosaga kelmasligi kerak. Tadqiqotning hissasi bo‘laklangan kriptografiya, blockchain architecture, governance va migration adabiyotini yagona qaror tuzilmasida birlashtirishi hamda qo‘llash mumkin bo‘lgan dizayn tamoyillarini taklif etishidir. Haqiqiy deployment xavfsizligi, throughput, cost, interoperability va governance xulqi alohida prototip va dala tekshiruvini talab qiladi.
Manba va Usul Haqida Izoh
Asl sarlavha: Architecting Quantum-Resilient Blockchains: A Systems Framework for Post-Quantum Security, Governance, and Migration
Muallif: Hamed Taherdoost.
Mualliflar tartibi: Yakka muallifli tadqiqot.
Mas’ul muallif: Hamed Taherdoost; PDFda yagona muallif va aloqa elektron pochtasi berilgan.
Muassasa: College of Technology and Engineering, Westcliff University, Irvine, CA 92614, USA.
Teng hissa: Qo‘llanilmaydi; tadqiqot yakka muallifli va alohida teng hissa bayonoti mavjud emas.
Jurnal: Cryptography.
Nashriyotchi: MDPI, Basel, Switzerland.
Jild / son / maqola: 10(4), 53.
Sahifalar soni: 41.
DOI: 10.3390/cryptography10040053.
Yuborilgan: 24 iyun 2026.
Tahrir: 22 iyul 2026.
Qabul: 25 iyul 2026.
Nashr: 1 avgust 2026.
Manba turi: Review; kvantdan keyingi blokcheyn xavfsizligini tahdid modellashtirish, primitive tanlash, tizim arxitekturasi, boshqaruv va migratsiyani rejalash bilan birga ko‘rib chiqadigan konseptual/tizimlar sharhi.
Taqrizdan o‘tish: PDF taqriz modelini alohida qatorda bildirmaydi. Cryptography taqrizli jurnal ekani va rasmiy MDPI materiallarida single-blind/single-anonymized jarayondan foydalanilishi bibliografik tekshiruv bosqichida nazorat qilingan.
Preprint holati: Ko‘rib chiqilgan hujjat nashr etilgan jurnal versiyasidir; Verianla maqolasi ushbu Version of Record asosida tayyorlangan.
Litsenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Rasmiy DOI havolasi: https://doi.org/10.3390/cryptography10040053
Akademik muharrirlar: Xianhui Lu va Jianfeng Wang.
Kalit so‘zlar: quantum computing; post-quantum cryptography (PQC); blockchain security; quantum-resilient blockchain architecture.
Tadqiqot usuli: Alohida formal Methods bo‘limi bo‘lmagan Review tadqiqotidir. Adabiyot, NIST kvantdan keyingi standartlari, blockchain security tadqiqotlari, Bitcoin/Ethereum va enterprise blockchain kontekstlari tizim muhandisligi doirasida sintezlanadi.
Yangi tajriba: Yo‘q.
Yangi simulyatsiya: Yo‘q.
Yangi ma’lumotlar to‘plami: Yo‘q.
Statistik tahlil: Yangi namuna ustida statistik gipoteza testi o‘tkazilmagan.
Meta-tahlil: Yo‘q.
Formal review protocol: PRISMA oqimi, ro‘yxatdan o‘tgan protokol, qidiruv satrlari yoki kiritish/chiqarish jadvali qayd etilmagan.
Asosiy analitik tuzilmalar: Kvant tahdid modeli; PQ cryptographic primitive comparison; crypto-agile layered reference architecture; governance framework; migration readiness assessment; hybrid/transitional/full-PQ uch bosqichli migration model.
Asosiy hujumchi sinflari: Classical adversary, Noisy Intermediate-Scale Quantum adversary va Fault-Tolerant Quantum Adversary.
Asosiy arxitektura tamoyillari: Crypto-agility, defense-in-depth va forward secrecy.
Manba Figure 1: Quantum Threat Pathways to Blockchain Security. Verianlada ilmiy bog‘lanishlaridan mustaqil SVG qayta qurilgan.
Manba Figure 2: Post-Quantum Cryptographic Primitives Selection Framework. Verianlada sonli rasm–matn farqlari sababli asosiy ma’lumot HTML jadvallari va izohlar orqali berilgan.
Manba Figure 3: Caption “Quantum-Resilient Blockchain Systems Architecture” bo‘lsa-da, PDFdagi rasm primitive-selection matrix ko‘rinishidadir. Verianla bu ko‘rinadigan nomuvofiqlikni tuzatgandek ko‘rsatmagan; Section 5dagi matnli arxitekturani alohida source-derived SVG sifatida taqdim etgan.
Manba 1-jadval: Bitcoin PQ proposals, Ethereum PQ proposals, Hyperledger va Proposed Architecture uchun PQ algorithms, governance, migration, cryptographic agility va layer support yo‘nalishlarida sifat jihatidagi taqqoslashni amalga oshiradi.
Moliyalashtirish: Manba “This research received no external funding” bayonotini beradi.
Ma’lumotlarning mavjudligi: Manba “No data was used for this research” bayonotini beradi.
Manfaatlar to‘qnashuvi: Muallif manfaatlar to‘qnashuvi yo‘qligini bildiradi.
Muallif hissalari: Tadqiqot yakka muallifli; PDFda alohida CRediT/muallif hissalari bo‘limi mavjud emas.
Etika kengashi / ishtirokchi roziligi: Tadqiqot inson yoki hayvon ishtirokidagi yangi tajribaviy ma’lumot hosil qilmaydi; manbada alohida etika kengashi yoki informed-consent jarayoni qayd etilmagan.
Asosiy talqin chegarasi: Tadqiqot amalga oshirilgan va hujum ostida tasdiqlangan yangi blokcheyn mahsulotini taqdim etmaydi. Taklif etilgan arxitektura, algoritm rollari, adoption chegaralari, governance mexanizmlari va migration milestones manba muallifining tizim dizayni tavsiyalaridir. Haqiqiy tarmoqlarda xavfsizlik, ishlash, xarajat va interoperability alohida tasdiqlanishi kerak.
Manba ichidagi hisobot izohi: ECDLP klassik murakkabligi bilan 128-bit xavfsizlik ifodasi, Grover quantum-mining paragrafi, Figure 2 FALCON o‘lchamlari, Figure 3 caption/rasm mosligi va kirishdagi Section 6–7 rejasi o‘rtasida manba ichki farqlar mavjud. Verianla bu farqlarni jim tuzatmagan.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan