


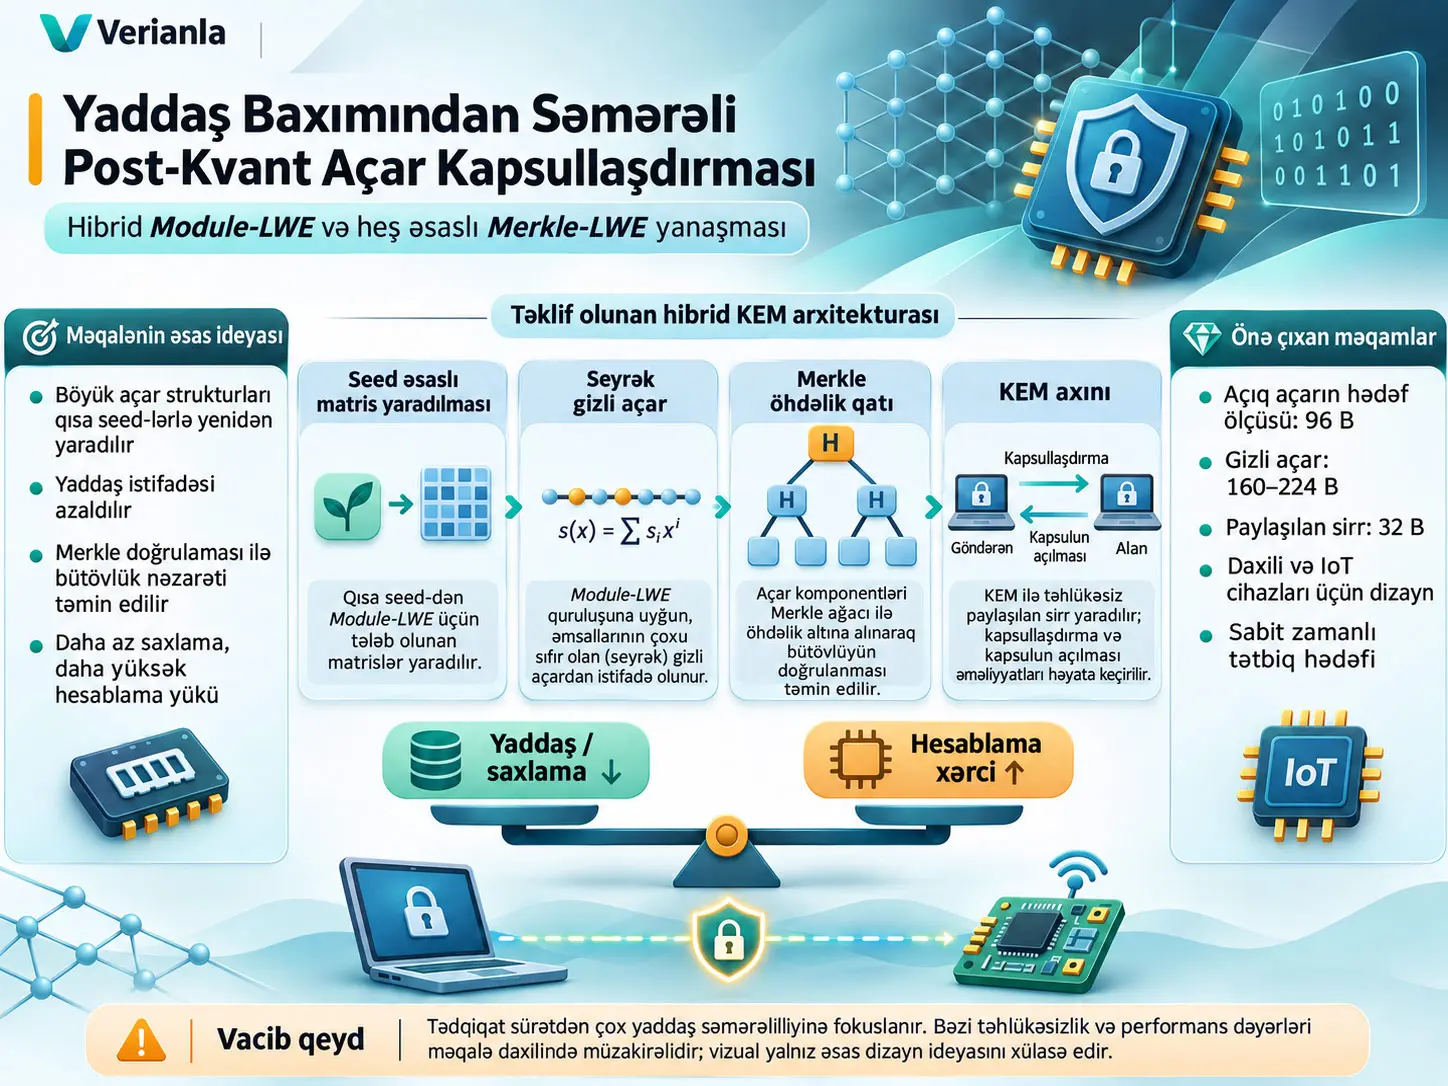
Merkle-LWE KEM, iri qəfəs əsaslı kriptoqrafik strukturların hamısını yaddaşda saxlamaq əvəzinə qısa seed-lərdən yenidən yaratma, seyrək gizli açar təsviri və Merkle əsaslı kriptoqrafik öhdəlikləri birləşdirərək yaddaş istifadəsini azaltmağı hədəfləyən eksperimental post-kvant açar kapsullaşdırma mexanizmidir. Tədqiqat Module Learning With Errors (Module-LWE) əsaslı riyazi strukturu, ChaCha20 ilə deterministik matris yaradılmasını, SHA3-256/SHA3-512 heş funksiyalarını, Merkle doğrulama yollarını və Fujisaki–Okamoto çevrilməsini bir araya gətirir. Müəlliflərin əsas dizayn seçimi sürəti mütləq şəkildə minimuma endirmək deyil, məhdud RAM və fleş yaddaşa malik daxili qurğularda saxlama yükünü idarə olunan şəkildə hesablama xərcinə çevirməkdir.
Mənbənin əsas parametr cədvəlinə görə Merkle-LWE açıq açarı hər üç təhlükəsizlik səviyyəsində 96 B kimi verilir. Gizli açar Level 1, 3 və 5 üçün müvafiq olaraq 160 B, 192 B və 224 B; paylaşılan sirr isə hər səviyyədə 32 B-dir. Eyni cədvəl ciphertext ölçülərini müvafiq olaraq 128 B, 160 B və 192 B kimi bildirir. Lakin məqalənin sonrakı şəkil izahlarında ciphertext-in tərkibi və Merkle doğrulama yolunun ölçüsü barədə bu dəyərlərlə uyğun gəlməyən rəqəmlər verildiyinə görə, bu ölçülər mənbə daxilində yeganə və mübahisəsiz tətbiq reallığı kimi deyil, Cədvəl 1-də bildirilən hədəf dəyərlər kimi qəbul edilməlidir.
Eksperimental benchmarking tədqiqatda yaddaşa qənaətin mühüm hesablama xərci ilə müşayiət olunduğunu göstərir. Mənbədə Merkle-LWE açar yaradılmasının 2.906.456 CPU dövrü, kapsullaşdırmanın 809.636 dövr və kapsulun açılmasının 814.588 dövr sərf etdiyi; ənənəvi LWE baza xəttinə nisbətən ümumi CPU yükünün təxminən iki dəfə artdığı bildirilir. Buna görə tədqiqat Merkle-LWE üçün sürət üstünlüyü iddia etmir, daha çox hesablama müqabilində daha kiçik daimi açar materialı və daha az yaddaş trafikini hədəflədiyini açıq şəkildə bildirir.
Təhlükəsizlik nəticələrinin şərhində mühüm bir məhdudiyyət vardır. Mənbə Cədvəl 2-də Level 1 üçün ümumi təhlükəsizlik təxminini 142,8 bit verir və bu, ≥128 bit hədəfini aşır. Bunun əksinə, Level 3 üçün minimum təxmin 188,7 bit olmaqla ≥192 bit hədəfindən 3,3 bit, Level 5 üçün isə 234,5 bit olmaqla ≥256 bit hədəfindən 21,5 bit aşağı qalır. Müəlliflər daha yüksək qəfəs reduksiyası təhlükəsizliyini və SHA3-512 əsaslı hibrid qatı əlavə təhlükəsizlik dərinliyi kimi şərh edirlər. Bununla belə, bu izah cədvəldə Level 3 və Level 5 üçün minimum təhlükəsizlik dəyərlərinin hədəflərdən aşağı olması rəqəmsal faktını aradan qaldırmır.
Düzgünlük testlərində 66.600-dən çox KEM icrasında müşahidə olunan decapsulation xətası bildirilməmişdir. Lakin məqalənin öz statistik təhlili həqiqi xəta nisbətinin %95 etimadla \(10^{-6}\) həddindən aşağı olduğunu göstərə bilmək üçün təxminən üç milyon sınağın lazım olduğunu qeyd edir. Buna görə “testlərdə sıfır xəta müşahidə edildi” ifadəsi dəstəklənir, amma “xəta ehtimalının \(10^{-6}\)-dan kiçik olduğu eksperimental şəkildə sübut edildi” nəticəsi bu məlumatlarla dəstəklənmir.
Post-kvant açar kapsullaşdırma problemi nədir?
Açar Kapsullaşdırma Mexanizmi, ingiliscə Key Encapsulation Mechanism (KEM), iki tərəfin açıq rabitə kanalı üzərindən ortaq gizli açar yaratmasına imkan verən kriptoqrafik strukturdur. KEM-in vəzifəsi böyük istifadəçi məlumatını birbaşa şifrələmək deyil; adətən sonrakı simmetrik şifrələmə əməliyyatlarında istifadə oluna biləcək ortaq sirr yaratmaq və onu yalnız etibarlı gizli açarın sahibinin əldə edə biləcəyi şəkildə kapsullaşdırmaqdır.
Post-kvant kriptoqrafiya kifayət qədər güclü kvant kompüterlərinin mövcudluğu fərziyyəsində də təhlükəsiz qalması hədəflənən kriptoqrafik problemlərdən istifadə edir. Bu tədqiqatın riyazi əsası Module-LWE-dir. LWE ailəsinin əsas ideyasında gizli vektorun xətti çevrilməsinə kiçik xəta terminləri əlavə edilir. Səlahiyyətli tərəf düzgün strukturdan istifadə edərək əməliyyatı yerinə yetirə bildiyi halda, hücumçu müşahidə olunan səs-küylü xətti əlaqələrdən gizli dəyəri çıxarmağa çalışır.
Module-LWE niyə “module” strukturundan istifadə edir?
Mənbə Merkle-LWE-ni polinom halqaları üzərində işləyən Module-LWE strukturu əsasında qurur. Tədqiqatın formal tərifində əməliyyat halqası aşağıdakı kimi verilir:
Burada \(R_q\), əmsalları \(q\) moduluna görə hesablanan polinomların yaratdığı halqadır. \(\mathbb{Z}_q\), tam ədədlərin \(q\)-ya görə qalıq siniflərini; \(X\), polinom dəyişənini; \(n\) isə polinom dərəcəsini müəyyən edən qəfəs ölçüsünü göstərir. \(X^n+1\)-ə görə bölmə alınması polinom hasilələrinin bu münasibətə əsasən reduksiya edilməsi deməkdir.
Tədqiqatın hər üç parametr dəstində \(n=256\) və \(q=3329\) istifadə olunur. Təhlükəsizlik səviyyəsi yüksəldikcə əsas dəyişən parametrlərdən biri module rank \(k\)-dır: Level 1 üçün \(k=2\), Level 3 üçün \(k=3\), Level 5 üçün \(k=4\).
Merkle-LWE KEM nədir və yaddaş istifadəsini necə azaltmağı hədəfləyir?
Merkle-LWE KEM böyük açıq matrisləri və sıx gizli vektorları daimi saxlamaq əvəzinə onları qısa seed-lərdən lazım olduqda yenidən yaradan, gizli açarı idarə olunan seyrək strukturda təmsil edən və doğrulama üçün Merkle öhdəliklərindən istifadə edən “memory-first” Module-LWE KEM dizaynıdır; bu yanaşma yaddaş istifadəsini azaldarkən əlavə PRNG, heş və yenidən yaratma hesablamalarını qəbul edir.
Birinci sütun: seed əsaslı matris yaradılması
Tədqiqatın əsas dizayn qərarlarından biri açıq matris \(A\)-nın bütün əmsallarını daimi olaraq saxlamamaqdır. Bunun əvəzinə açıq açarın bir hissəsi kimi 32 baytlıq seed saxlanılır. Kriptoqrafik əməliyyata \(A\)-nın müəyyən sətri lazım olduqda, ChaCha20 əsaslı psevdotəsadüfi yaradılmadan istifadə edilərək müvafiq sətir yenidən yaradılır.
Bu mübadilənin məntiqi sadədir: saxlanılan məlumat azalır, lakin əvvəllər hazır şəkildə yaddaşda ola biləcək struktur hər lazım olduqda yenidən hesablanır. Buna görə dizayn “hesablama bahadır, yaddaş ucuzdur” fərziyyəsinin əksinə, bəzi daxili sistemlərdə “hesablama dövrü mövcuddur, amma RAM/fleş məhduddur” yanaşmasını qəbul edir.
Seed nədir?
Seed böyük psevdotəsadüfi məlumat ardıcıllığını deterministik şəkildə yaratmaq üçün istifadə olunan kiçik başlanğıc dəyəridir. Eyni təhlükəsiz yaradılma alqoritmi eyni seed ilə işə salındıqda eyni çıxış ardıcıllığı yenidən yaradıla bilər. Buna görə sistem \(A\) matrisinin minlərlə əmsalını ayrı-ayrılıqda saxlamaq əvəzinə, onları yenidən yarada bilən kiçik başlanğıc məlumatını saxlaya bilər.
PRNG və ChaCha20-nin rolu
PRNG, Pseudorandom Number Generator, yəni psevdotəsadüfi ədəd generatorudur. Tədqiqat ChaCha20-ni matris sətirlərinin, seyrək açar strukturlarının və bəzi xəta strukturlarının deterministik genişləndirilməsində istifadə edir. Mənbə ChaCha20 seçimini sabit-zamanlı tətbiq oluna bilməsi və daxili sistemlərə uyğunluğu ilə əsaslandırır.
İkinci sütun: seyrək gizli açar
Sıx gizli polinomda çox sayda əmsal sıfırdan fərqli ola bilər. Merkle-LWE isə yalnız müəyyən sayda əmsalın sıfırdan fərqli olduğu seyrək gizli strukturdan istifadə edir. Sıfırdan fərqli əmsalların sayına Hamming çəkisi \(w\) deyilir.
| Parametr | Level 1 | Level 3 | Level 5 |
|---|---|---|---|
| Hədəf təhlükəsizlik | 128 bit | 192 bit | 256 bit |
| Polinom/qəfəs ölçüsü \(n\) | 256 | 256 | 256 |
| Modul \(q\) | 3329 | 3329 | 3329 |
| Module rank \(k\) | 2 | 3 | 4 |
| Seyrəklik çəkisi \(w\) | 48 | 64 | 80 |
| Cədvəl 4 əmsal sərhədi \(\beta\) | 1 | 1 | 1 |
| Xəta namizədləri çoxluğu \(|E|\) | 128 | 128 | 128 |
| ChaCha20 nonce | 12 B | 12 B | 12 B |
| SHA3-256 / SHA3-512 çıxışı | 32 / 64 B | 32 / 64 B | 32 / 64 B |
Burada da mənbədaxili bir detal vardır: Cədvəl 4 \(\beta=1\) verdiyi halda, seyrək gizli açarın izahında Level 1 üçün əmsalların nümunə olaraq \(\{-4,-3,\ldots,3,4\}\) çoxluğundan seçildiyi yazılıb. Bundan əlavə, bəzi bölmələrdə xəta namizədləri çoxluğu 128 və ya 256 kimi təsvir edildiyi halda, Cədvəl 4 bütün səviyyələr üçün 128 verir. Verianla bu fərqləri vahid yeni parametr dəstinə çevirmir.
Fisher–Yates qarışdırması niyə istifadə olunur?
Mənbə seyrək polinomda sıfırdan fərqli əmsalların mövqelərini müəyyən etmək üçün seed ilə idarə olunan Fisher–Yates qarışdırmasından istifadə edir. Bu mərhələdə \(0\) ilə \(n-1\) arasındakı indekslərdən \(w\) fərqli mövqe seçilir. Beləliklə, məsələn Level 1-də 256 mövqenin 48-i sıfırdan fərqli əmsal daşıyır.
Gizli polinomun hamısı uzun müddət daimi açar kimi saxlanılmaq əvəzinə seed-dən yenidən yaradıla bilər. Bu yanaşmanın təhlükəsizlik xərci isə seyrəkliyin hücumçu üçün yeni kombinator hücum səthi yarada bilməsidir. Buna görə məqalənin konkret təhlükəsizlik təhlili yalnız qəfəs reduksiyası hücumlarını deyil, Hamming çəkisindən istifadə edən kombinator hücumları da hesablayır.
Üçüncü sütun: Merkle öhdəlik qatı
Merkle ağacı çoxsaylı məlumatın heşlərini iyerarxik şəkildə birləşdirərək onları tək kök heşlə təmsil etməyə imkan verən strukturdur. Müəyyən yarpağın ağaca aid olduğunu göstərmək üçün bütün ağacın göndərilməsi lazım deyil; yarpaqdan kökə qədər uzanan məhdud sayda qonşu heşdən ibarət authentication path istifadə oluna bilər.
Bu xüsusiyyət Merkle-LWE-yə “tam məlumatı saxla və göndər” yanaşması əvəzinə “kökə bağlan və lazım olduqda üzvlüyü sübut et” ideyasından istifadə etməyə imkan verir.
Lakin mənbə burada vahid və ardıcıl izah vermir. Bəzi bölmələrdə Merkle kökü gizli açar \(s\)-nin əmsallarına öhdəlik verir. Bəzi bölmələrdə isə namizəd xəta nümunələrinə öhdəlik verdiyi yazılır. Bir bölmədə xəta nümunələrinin Merkle kökünün açıq açarda olmadığı və gizli açarın daxilində daxili vəziyyət kimi saxlandığı deyildiyi halda; formal Alqoritm 1 və başqa bölmələr açıq açarı \(seed_A || root_s\) kimi müəyyən edir. Bu fərq protokolun müstəqil şəkildə yenidən həyata keçirilməsi baxımından həll olunmalı mənbədaxili spesifikasiya qeyri-müəyyənliyidir.
Fujisaki–Okamoto çevrilməsi nə işə yarayır?
Tədqiqat əsas Module-LWE strukturunu seçilmiş şifrəli mətn hücumlarına qarşı təhlükəsiz KEM-ə çevirmək məqsədilə Fujisaki–Okamoto (FO) çevrilməsindən istifadə edir. Mənbə bundan IND-CPA bazasından IND-CCA təhlükəsizlik hədəfinə keçid üçün istifadə edir.
IND-CPA, hücumçunun seçdiyi açıq mətnlər üzrə şifrələmə nümunələri almasına baxmayaraq hədəf şifrəli mətnin hansı mesajı təmsil etdiyini ayırd edə bilməməsi ideyasıdır. IND-CCA daha güclü hücumçu modelidir; hücumçu hədəf ciphertext-dən başqa seçdiyi ciphertext-ləri açdıra bilən decapsulation/decryption oracle-a çıxış əldə edə bilər.
Mənbənin təhlükəsizlik sübutu Random Oracle Model (ROM) daxilində qurulmuşdur. Bu, nəzəri sübutda heş funksiyalarının ideal təsadüfi oracle davranışı ilə modelləşdirilməsi deməkdir; real SHA3 tətbiqi ilə riyazi random oracle eyni obyekt deyil.
IND-CCA Təhlükəsizlik Sərhədi Tənlik (1) Nə Deməkdir?
Tənlik (1), mənbənin Merkle-LWE-yə hücum edən alqoritmin IND-CCA üstünlüyünü Module-LWE çətinliyi, random-oracle sorğularının təhlükəsizlik parametrindən asılı ehtimalı, decapsulation sorğuları və SHA3-512 toqquşma ehtimalı ilə yuxarıdan məhdudlaşdırmaq üçün təqdim etdiyi formal təhlükəsizlik iddiasıdır; bu sərhəd yalnız göstərilən Module-LWE, PRF, heş və Random Oracle Model fərziyyələri altında şərh edilməlidir.
Tənlik (1) — IND-CCA hücumçu üstünlüyü
\(\mathcal{A}\), hücumçu alqoritmini; \(\operatorname{Adv}^{\mathrm{IND-CCA}_{\Pi}}(\mathcal{A})\), hücumçunun həqiqi paylaşılan sirrlə təsadüfi dəyər arasında fərq qoymaq üstünlüyünü təmsil edir. Bu dəyərin fiziki vahidi yoxdur; ehtimala əsaslanan təhlükəsizlik böyüklüyüdür.
\(\epsilon_{\mathrm{MLWE}}\), Module-LWE fərziyyəsini pozmaqla əlaqəli üstünlük sərhədidir. Tənlikdə iki dəfə yer alması mənbənin hibrid təhlükəsizlik reduksiyasındakı iki əlaqəli keçidin xərcini təmsil edir.
\(q_H\), random oracle-a edilən sorğuların yuxarı həddidir. \(\lambda\) təhlükəsizlik parametridir. \(\frac{q_H}{2^\lambda}\) termini hücumçunun təhlükəsizlik fəzasında kritik dəyəri sorğulama ehtimalı ilə əlaqəli itki terminidir.
\(q_D\), decapsulation oracle sorğularının sayını; \(|K|\), paylaşılan açar fəzasının ölçüsünü göstərir. Mənbə \(|K|=2^{256}\) kimi müəyyən edir.
\(\epsilon_{\mathrm{coll}}\), SHA3-512 heş öhdəliyində toqquşma tapmaq üstünlüyü üçün istifadə olunan termindir. Tənliyin ümumi məntiqi hücumçu üstünlüyünün əsas çətinlik fərziyyələrinə və sorğu saylarından yaranan əlavə ehtimal itkilərinə bağlanmasıdır.
Bu tənlik eksperiment nəticəsi deyil. Mənbədə müəyyən edilmiş nəzəri təhlükəsizlik modelinin yuxarı sərhəd ifadəsidir.
Tənlik (2) — Merkle doğrulama şərti
\(root_s\), mənbə tənliyində istifadə olunan Merkle kök simvoludur. \(\pi_e\), xəta dəyəri \(e\)-yə aid Merkle authentication path; \(idx_e\), xəta namizədinin indeksini; \(\parallel\) isə bayt/məlumat ardıcıllıqlarının birləşdirilməsini göstərir.
Doğrulamanın 1 qaytarması verilmiş yarpaq heşinin təqdim olunmuş Merkle yolu vasitəsilə göstərilən köklə uyğun olduğunu ifadə edir.
Burada mənbədaxili adlandırma problemi mühümdür: kök \(root_s\) adlandırıldığı halda doğrulanan yarpaq \(idx_e \parallel e\), yəni xəta nümunəsinə bağlıdır. Başqa bölmələrdə eyni kökün gizli \(s\)-nin əmsallarına öhdəlik verdiyi yazılır. Verianla Tənlik (2)-nin simvolunu dəyişməyib və ziddiyyəti gizlətməyib.
Tənlik (3) — seyrək gizliyə yönəlmiş kombinator hücum fəzası
Bu təxmini mürəkkəblik ifadəsində \(\binom{n}{w}\), \(n\) mövqe arasından \(w\) sıfırdan fərqli mövqe seçməyin kombinasiya sayını göstərir. \(\operatorname{poly}(n)\) isə hücumun qalan polinom-zamanlı əməliyyatlarını təmsil edən ümumi vurğudur.
Seyrək açar yaddaşı azalda bilər; lakin \(w\)-nun həddən artıq kiçilməsi hücumçunun mümkün dəstək mövqelərini kombinator şəkildə axtarmasını asanlaşdıra bilər. Buna görə \(w\) yalnız performans parametri deyil, eyni zamanda təhlükəsizlik parametridir.
Cədvəl 2 niyə Level 3 və Level 5 üçün kritikdir?
Mənbə Cədvəl 2 kritik əhəmiyyət daşıyır, çünki öz “Overall Security (min)” hesabında Level 3-ü 188,7 bit və Level 5-i 234,5 bit kimi verir; bunlar müvafiq olaraq ≥192 və ≥256 bit hədəflərinin altında olduğuna görə, məqalənin başqa bölmələrindəki ümumi “NIST-aligned” və ya hibrid təhlükəsizlik ifadələri bu rəqəmsal çatışmazlığı görünməz etməməlidir.
| Səviyyə | Qəfəs reduksiyası təhlükəsizliyi | Kombinator təhlükəsizlik | Ümumi təhlükəsizlik (min.) | Mənbə NIST hədəfi | Marja |
|---|---|---|---|---|---|
| Level 1 | 142,8 bit | 143,2 bit | 142,8 bit | ≥128 bit | +14,8 bit |
| Level 3 | 207,3 bit | 188,7 bit | 188,7 bit | ≥192 bit | −3,3 bit |
| Level 5 | 271,4 bit | 234,5 bit | 234,5 bit | ≥256 bit | −21,5 bit |
Level 1-də həm qəfəs reduksiyası, həm də kombinator hücum təxmini 128 bit hədəfinin üzərindədir. Level 3 və 5-də isə qəfəs reduksiyası təxmini hədəfdən yuxarı olsa da, seyrək gizliyə yönəlmiş kombinator təxmin daha aşağı qalır və cədvəlin öz “minimum” hesabı bu aşağı dəyəri ümumi təhlükəsizlik kimi istifadə edir.
Müəlliflər Level 3 və 5-dəki mənfi marjanı hücumçunun qəfəs strukturunu və heş əsaslı öhdəlik qatlarını birlikdə aşmalı olduğu hibrid təhlükəsizlik şərhi ilə müzakirə edirlər. Bundan əlavə, SHA3-512 toqquşma dayanıqlığını müstəqil təhlükəsizlik dərinliyi kimi qiymətləndirirlər.
Burada edilməməli olan şərh budur ki, “SHA3 qatı olduğu üçün 188,7 bit avtomatik olaraq 192 bitdən və ya 234,5 bit avtomatik olaraq 256 bitdən böyük olur”. Məqalə belə sadə toplama formulu təqdim etmir. Buna görə Verianla həm müəlliflərin hibrid təhlükəsizlik əsaslandırmasını, həm də cədvəldəki mənfi marjları birlikdə saxlayır.
Tənlik (4) — sonlu xəta çoxluğunun fərqləndirilə bilməsi
Mənbə bu tənlikdən sonlu namizəd xəta çoxluğu \(E\)-nin standart Module-LWE xəta nümunələmə davranışından fərqləndirilə bilməsini müzakirə edərkən istifadə edir.
\(\epsilon_{\mathrm{PRF}}\), ChaCha20 əsaslı psevdotəsadüfi yaradılmanın həqiqi təsadüfi funksiyadan fərqləndirilməsinə aid təhlükəsizlik itkisidir. \(\epsilon_{\mathrm{M-LWE}}\), Module-LWE fərziyyəsinə aid hücumçu üstünlüyüdür. \(\operatorname{negl}(|E|)\) isə namizəd çoxluğunun ölçüsündən asılı əhəmiyyətsiz termindir.
Mənbə təhlükəsizlik arqumentini dörd hibrid eksperimentlə qurur: həqiqi sxem, PRF-in ideal təsadüfi funksiya ilə əvəzlənməsi, sonlu \(E\) çoxluğundan seçimin müstəqil xəta nümunələməsi ilə əvəzlənməsi və sonda standart Module-LWE nümunələmə eksperimentinə keçid. Tənlik (4) bu keçidlərdəki fərqləndirmə üstünlüklərinin ümumi sərhədini təmsil edir.
Mənbə tərəfindən müəyyən edilən hücumçu modeli
Tədqiqat hücumçunun klassik və ya kvant hesablama imkanına malik ola biləcəyini, bütün açıq rabitəni müşahidə edə biləcəyini, seçilmiş ciphertext sorğuları edə biləcəyini və zamanlama, enerji sərfi və ya elektromaqnit sızma kimi yan kanal ölçmələrinə çıxış əldə edə biləcəyini fərz edir.
Bununla yanaşı, mənbənin hücumçu modelinin sərhədləri də vardır. İnvasiv fiziki probing vasitəsilə təhlükəsiz yaddaşdan sirrin birbaşa çıxarılması və daimi firmware dəyişdirilməsi kimi bəzi fiziki hücumlar əsas təhdid modelindən kənarda saxlanılmışdır.
Buna görə “yan kanallara qarşı təhlükəsizdir” ifadəsi mütləq şəkildə işlədilməməlidir. Mənbə sabit-zamanlı icranı və secret-dependent branch/memory access istifadəsindən qaçmağı müdafiə etsə də, nəticə bölməsində seyrək və ağac formalı girişlərin yeni cache əsaslı yan kanal vektorları yarada biləcəyini və gələcəkdə daha ətraflı sınaqların lazım olduğunu ayrıca qəbul edir.
Tədqiqatın Metodu və Nəticələri
Alqoritm 1 — Açar yaradılması
Mənbənin formal açar yaradılması prosesinin mahiyyəti belədir:
- Matris, gizli açar və xəta yaradılması üçün ayrıca seed dəyərləri sistem entropiyasından törədilir.
- Fisher–Yates qarışdırması ilə \(n\) mövqe arasından \(w\) fərqli gizli əmsal mövqeyi seçilir.
- Seyrək gizli polinom \(s\) əvvəlcə sıfır əmsallardan qurulur.
- Seçilmiş mövqelərə ChaCha20 tərəfindən yaradılan məhdud əmsal dəyərləri yerləşdirilir.
- Mənbə Alqoritm 1-də \(s\)-nin əmsalları SHA3-512 ilə yarpaqlara çevrilir.
- Bu yarpaqlardan ikili Merkle ağacı və \(root_s\) yaradılır.
- Açıq açar mənbə alqoritmində \(pk=(seed_A \parallel root_s)\) formasında qurulur.
- Gizli açar mənbə alqoritmində gizli seed, açıq açar heşi və xəta seed-i daxil olan struktur kimi müəyyən edilir.
Bu alqoritm mənbə daxilində ən formal protokol təriflərindən biridir. Buna görə Merkle kökünün xəta nümunələrinə öhdəlik verdiyini deyən digər izahlarla ziddiyyəti təkrar istehsal oluna bilmə baxımından mühümdür.
Alqoritm 2 — Kapsullaşdırma
Göndərən açıq açarı alır, \(seed_A\)-dan lazım olan \(A\) matris sətirlərini ChaCha20 ilə yaradır və müvəqqəti seyrək gizli \(s'\) qurur. Mənbənin istifadə etdiyi əsas LWE münasibətləri aşağıdakı kimidir:
\(A\), Module-LWE matrisini; \(s\), uzunmüddətli gizli strukturu; \(s'\), kapsullaşdırma üçün yaradılan müvəqqəti seyrək gizlini; \(e\), xəta/səs-küy terminini; \(u\) və \(v\) isə ciphertext-in LWE komponentlərini təmsil edir.
Mənbə seçilmiş xəta nümunəsinin hamısını göndərmək əvəzinə xəta indeksini və Merkle authentication path daşımağı hədəfləyir. Ortaq açarın yaradılmasında SHA3-256 əsaslı key derivation istifadə olunur.
Alqoritm 3 — Kapsulun açılması
Qəbul edən ciphertext daxilindəki LWE komponentlərini, xəta indeksini və Merkle authentication path-i ayırır. Gizli açardakı seed-dən seyrək gizli struktur yenidən yaradılır; matris də yenə seed-dən yaradılır. Xəta namizədi yenidən yaradılaraq heşi hesablanır və Merkle yolu doğrulanır.
Merkle doğrulaması uğursuz olarsa, mənbə hücumçuya etibarlılıq məlumatını birbaşa sızdırmamaq üçün təsadüfi paylaşılan sirr yaradan uğursuzluq davranışı müəyyən edir. Doğrulama uğurlu olarsa, ortaq sirr yenidən törədilir.
Açar və ciphertext ölçüləri
| Təhlükəsizlik səviyyəsi | Açıq açar | Gizli açar | Ciphertext | Paylaşılan sirr |
|---|---|---|---|---|
| Level 1 (128 bit) | 96 B | 160 B | 128 B | 32 B |
| Level 3 (192 bit) | 96 B | 192 B | 160 B | 32 B |
| Level 5 (256 bit) | 96 B | 224 B | 192 B | 32 B |
Mənbədə hədəflənən 96 B-lıq açıq açar strukturu 32 B \(seed_A\) və 64 B SHA3-512 Merkle kökündən ibarətdir. Bu struktur təhlükəsizlik səviyyələri arasında sabit saxlanılır.
Ciphertext ölçüsündə mənbədaxili uyğunsuzluq
Ciphertext ölçüsü məqalənin ən açıq təkrar istehsal oluna bilmə problemlərindən biridir. Cədvəl 1 və sonrakı parametr cədvəlləri 128/160/192 B dəyərlərini verir. Bunun əksinə, mənbədə Şəkil 6 ətrafındakı izah fərqli və daha böyük ciphertext tərkibini təsvir edir. Protokol təsiri bölməsində Level 3 ciphertext-in 160 B olduğu deyildiyi halda, eyni cümlələrdə təkcə Merkle authentication path-in 448 B olduğu bildirilir.
| Mənbə mövqeyi | Bildirilən məlumat | Şərh |
|---|---|---|
| Cədvəl 1 | 128 / 160 / 192 B | Level 1 / 3 / 5 hədəf ciphertext ölçüləri. |
| Merkle qatı izahı | 256 yarpaq üçün 8 × 64 B = 512 B doğrulama yolu | Təkbaşına Cədvəl 1 ciphertext ölçülərindən böyükdür. |
| Şəkil 6 ətrafındakı izah | Mənbə daha böyük ciphertext tərkibi və faizlər verir. | Cədvəl 1 ilə eyni təsvir kimi birbaşa uzlaşdırıla bilməz. |
| IoT protokol təhlili | Level 3 ciphertext 160 B; bunun 448 B Merkle authentication path ehtiva etdiyi yazılır. | 160 B ümumi struktur daxilində 448 B alt komponent mümkün olmadığından, bu mənbədaxili uyğunsuzluqdur. |
Buna görə Verianla ciphertext üçün vahid “düzəldilmiş” ölçü yaratmır. Cədvəl 1 dəyərləri cədvəlin öz bildirdiyi hədəflər kimi, digər dəyərlər isə mənbədə ayrıca olan fərqli hesabatlar kimi saxlanılır.
Eksperiment platformaları
Tədqiqat iki avadanlıq sinfini nəzərdən keçirir. Masaüstü inkişaf sistemi AMD Ryzen 5 5600X prosessoru, 32 GB DDR4-3200 RAM və Ubuntu 22.04 LTS kimi müəyyən edilir. Daxili qurğu tərəfi ARM Cortex-M4 arxitekturası üzərindən qiymətləndirilir.
Mənbənin metod bölməsində daxili platformanın konkret istehsalçı kartına bağlanmadığı və Cortex-M4 sinfini təmsil etdiyi deyildiyi halda, eksperimental nəticələr bölməsində ölçmələrin xüsusi olaraq NUCLEO-L4R5ZI kartı üzərindəki ARM Cortex-M4 platformasından toplandığı bildirilir. Bu hesabat fərqinə görə Verianla sistemi vahid təsvirə məcbur etmir.
CPU dövrləri necə ölçüldü?
x86-64 platformasında CPU dövr sayımı üçün rdtsc, ARM Cortex-M4 tərəfində Data Watchpoint and Trace (DWT) cycle counter istifadə edilmişdir. Açar yaradılması, encapsulation və decapsulation əməliyyatlarının hər biri üçün 100 isinmə icrasından sonra 1000 ölçmə aparılmış və mənbə median dövr sayını bildirmişdir.
CPU tezlik miqyaslaması söndürülmüşdür. Masaüstündə əməliyyat sistemi jitter-inin təsirini azaltmaq üçün fon prosesləri azaldılmış və proses müəyyən nüvəyə sabitlənmişdir.
Yaddaş necə ölçüldü?
Statik kod ölçüsü kompilyasiya edilmiş ELF faylının .text bölməsindən size aləti ilə qiymətləndirilmişdir. Dinamik RAM istifadəsi heap və stack baxımından araşdırılmışdır. Linux tərəfində Valgrind Massif, daxili hədəfdə linker map və watermark üsullarından istifadə edilmişdir.
Mənbə KEM əməliyyatları zamanı dinamik allocation istifadə etmədiyini bildirir. Bu halda pik RAM əsasən müvəqqəti buffer-lərlə çağırış stack-inin cəmindən ibarətdir.
Enerji birbaşa ölçüldümü?
Xeyr. Tədqiqatdakı enerji nəticələri birbaşa fiziki güc analizatoru ilə ölçülmüş qurğu enerjisi deyil. Mənbə 28 nm sinfində tipik IoT qurğusu üçün ədəbiyyatdan götürülmüş sabitlərdən istifadə edərək enerji modelləşdirməsi aparır.
| Əməliyyat | Enerji əmsalı |
|---|---|
| 64 B yaddaş girişi | 0,1 µJ |
| Bir CPU dövrü | 0,0001 µJ |
| Bir heş əməliyyatı | 1,0 µJ |
| Bir PRNG genişləndirilməsi | 0,5 µJ |
Beləliklə, mənbədə təqdim olunan enerji dəyərləri dövr və yaddaş trafiki ölçmələrindən törədilmiş model nəticələridir. Həqiqi mikrokontrollerdə gərginlik/cərəyan inteqrasiyası ilə birbaşa ölçülmüş enerji ilə eyniləşdirilməməlidir.
Yaddaş Qazancı Sürətdən Nə Qədər Güzəşt Tələb Edir?
Mənbə benchmarkına görə Merkle-LWE açar yaradılmasında 2.906.456, kapsullaşdırmada 809.636 və kapsulun açılmasında 814.588 dövr istifadə edir; ənənəvi LWE baza xəttinə nisbətən hər üç mərhələ daha çox hesablama tələb edir və mənbə ümumi CPU dövrlərində təxminən %100,7 artım bildirir, yəni arxitekturanın əsas qazancı sürət deyil, yaddaşın hesablamaya çevrilməsidir.
| Əməliyyat | Merkle-LWE | Ənənəvi LWE | Mənbədə bildirilən artım |
|---|---|---|---|
| Açar yaradılması | 2.906.456 dövr | 1.721.344 dövr | %68,8 |
| Encapsulation | 809.636 dövr | 268.516 dövr | %201,5 |
| Decapsulation | 814.588 dövr | 267.492 dövr | %204,6 |
Ən yüksək nisbi yük encapsulation və decapsulation mərhələlərində müşahidə olunur. Mənbə bunu seed-dən matris yaradılması, seyrək gizlinin yenidən qurulması, heş əməliyyatları və Merkle doğrulama addımları ilə əlaqələndirir.
Mənbə açıq şəkildə Merkle-LWE-nin mövcud post-kvant sxemlərdən daha sürətli olduğunu iddia etmir. Dizaynın hədəfi sürətin ikinci plana keçirilə bildiyi, amma saxlama imkanının kritik məhdudlaşdırıcı olduğu avadanlıqdır.
Fleş istifadəsində mənbədaxili fərq
| Mənbə bölməsi | Bildirilən Merkle-LWE cəmi |
|---|---|
| Şəkil 8 izahı | 27.136 B = 26,5 KB |
| Şəkil 9 müqayisəsi | 25.088 B = 24,5 KB |
| Şəkil 10 platforma uyğunluğu | 29,5 KB |
Mənbə üç dəyərin niyə fərqli olduğunu izah etmir. Buna görə onlardan biri səssizcə “doğru” qəbul edilməmişdir.
Pik RAM istifadəsində mənbədaxili fərq
Şəkil 11 ətrafındakı mətn Merkle-LWE üçün açar yaradılması və encapsulation zamanı 14.336 B, decapsulation zamanı 10.240 B pik RAM bildirir. Bu dəyərlər təxminən 14,0 KB və 10,0 KB səviyyəsindədir.
Bunun əksinə, sonrakı memory-computation trade-off bölməsində Merkle-LWE məlumat nöqtələri üçün 0,8–1,8 KB pik RAM aralığı göstərilir. Bu iki nəticə eyni “peak RAM” metriyi kimi yazılsa da, mənbə onların ölçmə əhatəsi və ya hesablanma üsulu baxımından niyə fərqli olduğunu izah etmir.
Buna görə “Merkle-LWE dəqiq 1 KB RAM istifadə edir” və ya “dəqiq 14 KB istifadə edir” şəklində vahid nəticə çıxarmaq mənbə tərəfindən yetərincə dəstəklənmir.
Mənbədə bildirilən yaddaş trafiki
Açar yaradılmasında mənbə Merkle-LWE üçün 302.176, ənənəvi LWE üçün 789.504 yaddaş giriş vahidi bildirir və təxminən %61,7 azalma kimi şərh edir. Encapsulation dəyərləri 529.088 və 531.520 olmaqla bir-birinə çox yaxındır.
Decapsulation üçün mənbə Merkle-LWE-ni 279.264, ənənəvi LWE-ni 6.240 kimi verir və mətndə bunu “%95,5 artım” kimi xarakterizə edir. Lakin verilən iki xam rəqəm bu faiz ifadəsi ilə birbaşa uyğun görünmür. Verianla burada öz düzəldilmiş faizini mənbə nəticəsi kimi yaratmır; yalnız xam dəyərlə mənbə faizi arasındakı uyğunsuzluğu göstərir.
Cache davranışı
Mənbə yaddaş qazancının cache baxımından xərcsiz olmadığını göstərir. Seyrək əmsal girişləri və Merkle ağacında hərəkət daha nizamsız yaddaş giriş nümunələri yaradır.
Mənbədəki bir təhlildə Merkle-LWE üçün L1 hit nisbətləri açar yaradılmasında %86,9, encapsulation-da %89,3 və decapsulation-da %41,0 kimi bildirilir. Ənənəvi sıx LWE baza xətti müvafiq modeldə daha nizamlı girişə görə çox daha yüksək cache lokallığı göstərir.
Bu nəticə daha kiçik daimi məlumat strukturunun avtomatik olaraq daha yaxşı cache davranışı demək olmadığını göstərir. Dizayn bəzi məlumat strukturlarını aradan qaldırarkən yenidən yaratma və seyrək giriş səbəbindən daha mürəkkəb icra vaxtı girişləri yarada bilər.
Tənlik (5) — IoT əl sıxışmasında kriptoqrafik hesablama müddəti
Bu hesablamada 809.636 encapsulation, 814.588 decapsulation dövr sayıdır. \(168\times10^6\) isə saniyədə 168 milyon dövr olan təmsilçi Cortex-M4 saat tezliyini ifadə edir.
Məxrəc dövr/saniyə, surət isə dövr olduğuna görə dövr vahidləri ixtisar olur və nəticə saniyə ilə müddət verir. Mənbə nəticəni təxminən 9,67 ms kimi bildirir.
Sonra mənbə IEEE 802.15.4 kimi aşağı güclü simsiz bağlantı üçün fərzi 50 ms RTT əlavə edərək təxminən 60 ms ümumi handshake müddəti hesablayır. Bu 60 ms tam DTLS/TLS stack-i üzərində birbaşa ölçülmüş eksperiment deyil, ölçülmüş kriptoqrafik dövrlərdən və fərz edilən şəbəkə RTT-sindən yaradılmış analitik protokol modelidir.
Protokol təhlili niyə ehtiyatla oxunmalıdır?
Protokol bölməsində mənbə Level 3 ciphertext-i 160 B və Kyber-768 ciphertext-i 1088 B kimi istifadə edir və təxminən %85 ölçü azalması şərh edir. Lakin eyni paraqrafda Merkle-LWE ciphertext-inin 448 B Merkle authentication path ehtiva etdiyi də yazılır. Ümumi 160 B struktur daxilində 448 B alt komponent ola bilməyəcəyinə görə, bant genişliyi üstünlüyünün dəqiq rəqəmsal böyüklüyü protokol spesifikasiyası aydınlaşdırılmadan müstəqil şəkildə yenidən istehsal edilə bilməz.
Enerji qiymətləndirilməsinin nəticəsi
Mənbə enerji modelində Merkle-LWE daha çox CPU/PRNG əməliyyatı aparsa da, bəzi böyük yaddaş və heş xərclərini azaldaraq ümumi enerji baxımından üstünlük təmin edə biləcəyini irəli sürür. Mənbə həmçinin yaddaş trafiki ilə enerji arasında müsbət əlaqə bildirir.
Lakin bu nəticələr istifadə olunan ədəbiyyat əsaslı enerji əmsallarından asılıdır. Fərqli mikrokontroller istehsal prosesi, fleş arxitekturası, RAM strukturu, saat tezliyi, gərginlik və ya radio avadanlığı istifadə olunarsa, enerji balansı ayrıca ölçülməlidir.
Düzgünlük testi necə aparıldı?
Mənbə hər üç təhlükəsizlik səviyyəsi üzrə 66.600-dən çox KEM sınağı apardığını bildirir. Encapsulation və decapsulation sonunda yaradılan ortaq sirlər bit-bit müqayisə edilmişdir.
Uğursuzluq nisbətləri üçün %95 etimad intervalı Wilson score üsulu ilə hesablanmış, heç bir xəta görülməyən eksperimentlərdə isə “rule of three” istifadə edilmişdir. Mənbənin verdiyi izahlı nümunədə 50.000 sıfır-xətalı sınaq üçün yuxarı sərhəd təxminən \(3/50000=6,0\times10^{-5}\)-dir.
Sıfır müşahidə olunan xəta nə deməkdir?
66.600-dən çox testdə heç bir xəta görülməməsi sınaqdan keçirilən nümunədə müşahidə olunan xətaların sayının sıfır olduğu deməkdir. Bu dəyər həqiqi xəta ehtimalının riyazi olaraq sıfır olduğunu göstərmir.
Mənbə Şəkil 28-də %95 etimad səviyyəsində \(10^{-6}\) xəta həddini statistik olaraq doğrulamaq üçün təxminən 3.000.000 test lazım olduğunu bildirir. Bu ifadə məhdud sayda sıfır-xətalı testin çox kiçik xəta nisbətlərini təkbaşına sübut edə bilməyəcəyini düzgün şəkildə vurğulayır.
Mənbə Şəkil 26 və Şəkil 27-dəki hədd problemi
Mənbə Şəkil 26 və 27 izahlarında qəbul edilə bilən xəta həddi kimi \(10^{-6}\) istifadə edir. Bunun əksinə, Şəkil 27 təsvirində ənənəvi LWE üçün 0,0001 və Merkle-LWE/NIST namizədləri üçün “0,0003-dən aşağı” kimi dəyərlər verilir və Merkle-LWE ilə NIST namizədlərinin həddən aşağı qaldığı deyilir.
\(0,0003=3\times10^{-4}\) olduğuna görə bu ifadə \(10^{-6}\) həddi ilə eyni vaxtda birbaşa uyğun deyil. Bundan əlavə, Şəkil 28-də təxminən üç milyon sınaq tələb edildiyi qeyd olunması 66.600 testin \(10^{-6}\) sərhədini %95 etimadla doğrulamaq üçün kifayət etmədiyini açıq şəkildə qəbul edir.
Buna görə ən təhlükəsiz və mənbəyə sadiq nəticə belədir: sınaqdan keçirilən 66.600-dən çox icrada müşahidə olunan decapsulation xətası yoxdur; lakin \(10^{-6}\) səviyyəsi üçün tələb olunan statistik doğrulama tamamlanmayıb.
Tədqiqatın dəstəklədiyi nəticələr
- Merkle-LWE yaddaş istifadəsini mərkəzi dizayn hədəfi edən hibrid Module-LWE KEM arxitekturası təqdim edir.
- Mənbə Cədvəl 1-də açıq açarı bütün təhlükəsizlik səviyyələrində 96 B kimi müəyyən edir.
- Seyrək gizli struktur üçün \(w=48,64,80\) dəyərləri istifadə edilmişdir.
- Matrislərin ChaCha20 ilə seed-dən lazım olduqda yenidən yaradılması hədəflənir.
- Mənbənin təhlükəsizlik təhlili Module-LWE, PRF təhlükəsizliyi və SHA3 əsaslı heş öhdəliyi fərziyyələrini birlikdə istifadə edir.
- Level 1 üçün Cədvəl 2-dəki minimum konkret təhlükəsizlik təxmini hədəfdən yuxarıdır.
- Level 3 və Level 5 üçün Cədvəl 2-dəki minimum təxminlər göstərilən NIST hədəflərindən aşağı qalır.
- Benchmark nəticələri Merkle-LWE-nin ənənəvi LWE baza xəttinə nisbətən daha çox CPU dövrü istifadə etdiyini göstərir.
- Mənbə dizaynın sürət üstünlüyü iddia etmədiyini açıq şəkildə bildirir.
- 66.600-dən çox testdə müşahidə olunan decapsulation xətası bildirilməmişdir.
- Mənbənin öz statistik təhlili \(10^{-6}\) səviyyəsi üçün təxminən üç milyon sınağın lazım olduğunu bildirir.
Tədqiqatın dəstəkləmədiyi və ya hələ dəqiq müəyyən etmədiyi nəticələr
- Merkle-LWE-nin NIST tərəfindən standartlaşdırılmış KEM olduğu nəticəsi çıxarıla bilməz.
- Tədqiqat Merkle-LWE-nin Kyber-i əvəz etməli olduğunu iddia etmir.
- Level 3 və Level 5 üçün Cədvəl 2-də hədəflənən minimum təhlükəsizlik səviyyələrinin rəqəmsal olaraq təmin edildiyini demək olmaz.
- Mənbə daxilindəki ciphertext ölçüsü uyğunsuzluqları həll edilmədən dəqiq şəbəkə bant genişliyi üstünlüyü müstəqil şəkildə doğrulanmış rəqəm kimi istifadə oluna bilməz.
- Mənbə daxilindəki RAM və fleş cəmləri vahid və dəqiq tətbiq profili kimi birləşdirilə bilməz.
- Enerji nəticələri həqiqi qurğuda birbaşa enerji ölçməsi deyil; model əsaslıdır.
- 66.600 sıfır-xətalı sınaq həqiqi xəta ehtimalının sıfır olduğunu sübut etmir.
- 66.600 sınaq \(10^{-6}\) xəta sərhədini %95 etimadla doğrulamaq üçün kifayət deyil.
- Sabit-zamanlı kodlaşdırma bütün güc/EM/cache/fault yan kanallarının aradan qaldırıldığı demək deyil.
- Analitik DTLS/TLS handshake modeli tam protokol stack-inin real dünya sahə testi deyil.
Mənbə daxilindəki mərkəzi təkrar istehsal oluna bilmə problemləri
| Mövzu | Bir mənbə bölməsi | Başqa mənbə bölməsi | Verianla yanaşması |
|---|---|---|---|
| Merkle kökünün bağladığı məlumat | Gizli \(s\) əmsalları | Namizəd xəta nümunələri | Vahid təsvir uydurulmadı. |
| Merkle kökünün yeri | Açıq açar \(seed_A || root_s\) | Bir bölmədə gizli açarın daxili vəziyyəti | Spesifikasiya fərqi açıq saxlanıldı. |
| Xəta namizədləri çoxluğu | Cədvəl 4: 128 | Bəzi izahlarda: 128 və ya 256 | Mənbədəki mövqeyə görə ayrıldı. |
| Əmsal sərhədi | Cədvəl 4: \(\beta=1\) | Level 1 izahında −4 ilə +4 nümunəsi | Səssiz parametr düzəlişi aparılmadı. |
| Ciphertext | Cədvəl 1: 128/160/192 B | Şəkil/protokol izahlarında daha böyük alt komponentlər | Vahid “düzgün ölçü” elan edilmədi. |
| Flash | 26,5 KB | 24,5 KB və 29,5 KB | Üç dəyər ayrıca bildirildi. |
| Peak RAM | 14.336 / 10.240 B səviyyəsi | 0,8–1,8 KB | Ölçmə əhatəsi izah edilmədiyi üçün birləşdirilmədi. |
| Ümumi CPU artımı | Bir bölmədə: %100,7 | Başqa xülasə qrafikində: təxminən %100,5 | Yuvarlaqlaşdırma/hesabat fərqi kimi görünən saxlanıldı. |
| Xəta həddi | Hədəf \(10^{-6}\) | “<0,0003” dəyərləri həddən aşağı kimi şərh olunur | Rəqəmsal uyğunsuzluq izah edildi. |
Gələcək tədqiqat ehtiyacları
Mənbə hesablama yükünün azaldılmasını gələcək tədqiqatlar üçün əsas hədəflərdən biri kimi göstərir. Matrisin yenidən yaradılması, seyrək gizliyə giriş və Merkle doğrulamasının daha səmərəli planlaşdırılması; cache-aware indeksləmə və PRNG üçün avadanlıq sürətləndirilməsi təklif edilən istiqamətlər arasındadır.
Müəlliflər həmçinin FPGA, GPU və xüsusi kriptoqrafik sürətləndiricilər daxil olmaqla daha müxtəlif avadanlıq platformalarında benchmarking aparılmalı olduğunu bildirirlər.
Standartlaşdırılmış post-kvant çərçivələri ilə birlikdə işləmə, TLS və VPN kimi real protokol stack-lərinə inteqrasiya və qarşılıqlı işləyə bilmə də açıq tədqiqat sahələridir.
Yan kanal baxımından, sabit-zamanlı icraya baxmayaraq seyrək və ağac əsaslı girişlərin cache əsaslı sızmalara qarşı daha ətraflı qiymətləndirilməsi; fault injection altında Merkle doğrulamasının və seyrək gizlinin yenidən yaradılmasının dayanıqlığının sınaqdan keçirilməsi tövsiyə olunur.
Düzgünlük baxımından mənbə daha uzunmüddətli və milyonlarla sınağa çatan testlərin, açıq benchmarking çərçivələrinin və təkrar istehsal oluna bilən məlumat dəstlərinin lazım olduğunu bildirir. Bu tövsiyə xüsusilə mövcud 66.600+ sıfır-xətalı sınağın \(10^{-6}\) kimi çox aşağı xəta səviyyələrini statistik olaraq doğrulamaq üçün kifayət etməməsi baxımından mühümdür.
Mənbə və Metod Qeydi
Orijinal başlıq: A Hybrid Module-LWE and Hash-Based Framework for Memory-Efficient Post-Quantum Key Encapsulation
Müəlliflər: Elmin Marevac; Esad Kadušić; Nataša Živić; Sanela Nesimović; Christoph Ruland.
Müəllif sırası: Elmin Marevac birinci, Esad Kadušić ikinci, Nataša Živić üçüncü, Sanela Nesimović dördüncü, Christoph Ruland beşinci müəllifdir.
Məsul müəllif: Nataša Živić.
Qurum 1: Polytechnic Faculty, University of Zenica, Zenica, Bosnia and Herzegovina.
Qurum 2: Faculty of Educational Sciences, University of Sarajevo, Sarajevo, Bosnia and Herzegovina.
Qurum 3: Faculty of Digital Transformation, Leipzig University of Applied Sciences, Leipzig, Germany.
Qurum 4: Chair of Digital Communication Systems, University of Siegen, Siegen, Germany.
Bərabər töhfə: Mənbədə bərabər birinci müəlliflik və ya bərabər töhfə bəyanatı yoxdur.
Jurnal: Cryptography.
Nəşriyyat: MDPI, Basel, Switzerland.
Cild / nömrə / məqalə: 10(3), Article 30.
DOI: 10.3390/cryptography10030030.
Göndərilmə: 14 fevral 2026.
Reviziya: 26 aprel 2026.
Qəbul: 28 aprel 2026.
Nəşr: 3 may 2026.
Mənbə növü: Nəşr olunmuş tədqiqat məqaləsi; kriptoqrafik arxitektura dizaynını, formal təhlükəsizlik təhlilini, proqram təminatı tətbiqini, eksperimental benchmarkingi və analitik protokol modelləşdirməsini birləşdirir.
Rəy prosesi: Cryptography, MDPI tərəfindən nəşr olunan rəyli jurnaldır; jurnalın rəsmi materiallarında single-blind peer-review prosesi göstərilir.
Preprint statusu: Bu Verianla məzmununda işlənən sənəd nəşr olunmuş jurnal versiyasıdır.
Lisenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Versiya qeydi: Yüklənmiş mənbə PDF 70 səhifədir. Cari MDPI məqalə qeydi 68 səhifə göstərir. MDPI Version Notes 3 may 2026 tarixli Version of Record-dan sonra 18 may 2026-da PDF və 3 sentyabr 2026-da HTML yeniləmələrinin olduğunu göstərir. Elmi əsas mənbə kimi istifadəçi tərəfindən yüklənmiş 70 səhifəlik PDF istifadə edilmişdir.
Xüsusi buraxılış: Advances in Post-Quantum Cryptography.
Əsas metod: Seed əsaslı Module-LWE, seyrək gizli açar təsviri, SHA3 əsaslı Merkle öhdəlikləri və Fujisaki–Okamoto çevrilməsindən ibarət Merkle-LWE KEM.
Əsas təhlükəsizlik fərziyyələri: Module-LWE çətinliyi, ChaCha20 PRF təhlükəsizliyi və SHA3-512 toqquşma dayanıqlığı; formal IND-CCA reduksiyası Random Oracle Model altında təqdim olunur.
Əsas eksperiment platformaları: AMD Ryzen 5 5600X əsaslı x86-64 sistem və ARM Cortex-M4 sinifli daxili platforma. Mənbənin eksperimental nəticələr bölməsi NUCLEO-L4R5ZI kartını ayrıca adlandırır.
CPU ölçmə metodu: x86-64 üçün rdtsc, Cortex-M4 üçün DWT cycle counter; hər əməliyyat üçün 100 warm-up-dan sonra 1000 ölçmə və median dövr hesabatı.
Yaddaş ölçməsi: ELF .text ölçüsü, Valgrind Massif, linker map və watermark əsaslı stack/RAM qiymətləndirmələri.
Enerji: Birbaşa elektrik ölçməsi deyil; CPU dövrləri, yaddaş trafiki, heş və PRNG əməliyyatları üçün ədəbiyyat əsaslı µJ əmsallarından modelləşdirilmişdir.
Düzgünlük testi: Üç təhlükəsizlik səviyyəsi üzrə 66.600-dən çox randomized KEM sınağı; ortaq sirlərin bit-bit müqayisəsi; %95 Wilson score etimad intervalı və sıfır xəta vəziyyətində rule-of-three yuxarı sərhədi.
Maliyyələşdirmə: Mənbə tədqiqatın xarici maliyyələşdirmə almadığını bildirir.
Məlumatların əlçatanlığı: Mənbədə davam edən qapalı tədqiqatlara görə məlumatların sorğu əsasında məsul müəllifdən əldə edilə biləcəyi bildirilir.
Maraqlar toqquşması: Müəlliflər maraqlar toqquşmasının olmadığını bəyan edirlər.
Müəllif töhfələri: Konseptuallaşdırma E.M., E.K. və N.Ž.; metod E.M., E.K. və N.Ž.; proqram təminatı E.M.; doğrulama E.M., E.K., N.Ž., S.N. və C.R.; formal təhlil beş müəllif; tədqiqat E.M., E.K. və N.Ž.; resurslar E.M., E.K., S.N. və C.R.; məlumatların işlənməsi E.M. və E.K.; ilkin qaralama E.M. və E.K.; nəzərdən keçirmə/redaktə E.M., E.K., S.N. və C.R.; vizuallaşdırma E.M., E.K. və N.Ž.; məsləhətçilik N.Ž., S.N. və C.R.; layihə idarəçiliyi E.M. və C.R.; maliyyələşdirmənin əldə edilməsi E.K. və N.Ž. kimi bildirilir.
Əsas metodoloji və hesabat məhdudiyyətləri: Merkle kökünün bağladığı məlumat və açardakı yeri fərqli bölmələrdə fərqli təsvir olunur; xəta namizədləri çoxluğu və əmsal sərhədlərində parametr fərqləri vardır; ciphertext ölçüləri Merkle yolu izahları ilə uyğun gəlmir; fleş və peak RAM üçün müxtəlif bölmələrdə fərqli cəmlər verilir; Level 3 və Level 5 minimum konkret təhlükəsizlik təxminləri mənbə cədvəlində hədəflərin altındadır; enerji birbaşa ölçülməyib; 66.600+ sıfır-xətalı test \(10^{-6}\) xəta nisbətini %95 etimadla doğrulamağa kifayət etmir; mənbənin özü təxminən üç milyon sınağın lazım olduğunu bildirir.
Şərh sərhədi: Tədqiqat Merkle-LWE-ni standartlaşdırılmış Kyber/ML-KEM-i əvəz edən təsdiqlənmiş sənaye standartı kimi təqdim etmir. Əldə olunan nəticələr tədqiqat prototipi, göstərilən təhlükəsizlik modeli, mənbə parametrləri, benchmarking quruluşu və analitik fərziyyələr çərçivəsində qiymətləndirilməlidir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib