


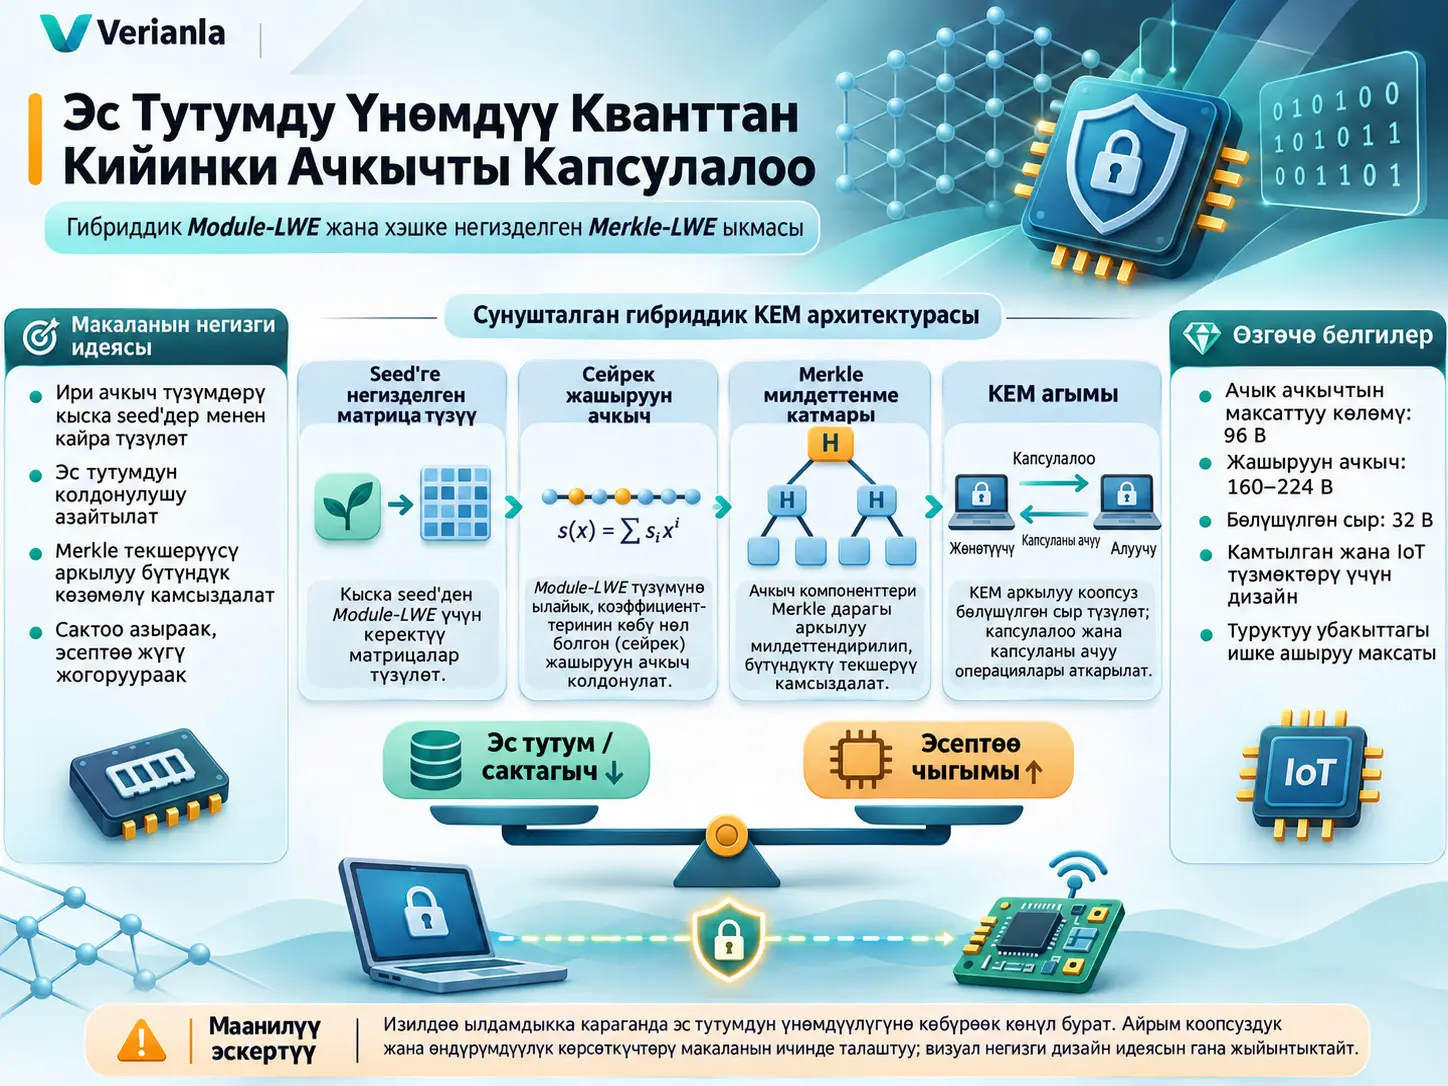
Merkle-LWE KEM, ири торчого негизделген криптографиялык түзүмдөрдүн баарын эс тутумда сактоонун ордуна кыска seed'дерден кайра түзүү, сейрек жашыруун ачкычты көрсөтүү жана Merkle негизиндеги криптографиялык милдеттенмелерди бириктирип, эс тутумдун колдонулушун азайтууну көздөгөн эксперименттик кванттан кийинки ачкычты капсулалоо механизми. Изилдөө Module Learning With Errors (Module-LWE) негизиндеги математикалык түзүмдү, ChaCha20 аркылуу детерминисттик матрица түзүүнү, SHA3-256/SHA3-512 хэш функцияларын, Merkle текшерүү жолдорун жана Fujisaki–Okamoto өзгөртүүсүн бириктирет. Авторлордун негизги дизайн тандоосу ылдамдыкты абсолюттук минимумга түшүрүү эмес, RAM жана флеш эс тутуму чектелген камтылган түзмөктөрдө сактоо жүгүн башкарылуучу түрдө эсептөө чыгымына айлантуу болуп саналат.
Булактын негизги параметрлер таблицасына ылайык Merkle-LWE ачык ачкычы үч коопсуздук деңгээлинде тең 96 B деп берилет. Жашыруун ачкыч Level 1, 3 жана 5 үчүн тиешелүүлүгүнө жараша 160 B, 192 B жана 224 B; ал эми бөлүшүлгөн сыр ар бир деңгээлде 32 B. Ошол эле таблица ciphertext өлчөмдөрүн тиешелүүлүгүнө жараша 128 B, 160 B жана 192 B деп көрсөтөт. Бирок макаланын кийинки сүрөт түшүндүрмөлөрүндө ciphertext курамы жана Merkle текшерүү жолунун көлөмү боюнча бул маанилерге туура келбеген сандар берилгендиктен, бул өлчөмдөр булактагы жалгыз жана талашсыз ишке ашыруу чындыгы катары эмес, 1-таблицада берилген максаттуу маанилер катары каралышы керек.
Эксперименттик benchmarking изилдөөдө эс тутумду үнөмдөө олуттуу эсептөө баасына ээ экенин көрсөтөт. Булакта Merkle-LWE ачкыч түзүү 2.906.456 CPU циклин, капсулалоо 809.636 циклди жана капсуланы ачуу 814.588 циклди талап кылары; салттуу LWE базалык сызыгына салыштырмалуу жалпы CPU жүгү болжол менен эки эсеге көбөйөрү билдирилет. Ошондуктан изилдөө Merkle-LWE үчүн ылдамдык артыкчылыгын талап кылбайт, тескерисинче көбүрөөк эсептөө ордуна азыраак туруктуу ачкыч материалы жана азыраак эс тутум трафигин көздөөрүн ачык айтат.
Коопсуздук натыйжаларын чечмелөөдө маанилүү чектөө бар. Булак 2-таблицада Level 1 үчүн жалпы коопсуздук баасын 142,8 bit деп берет жана бул ≥128 bit максаттан жогору. Ал эми Level 3 үчүн минимум баа 188,7 bit болуп ≥192 bit максаттан 3,3 bit, Level 5 үчүн 234,5 bit болуп ≥256 bit максаттан 21,5 bit төмөн калат. Авторлор жогору торчо редукция коопсуздугун жана SHA3-512 негизиндеги гибрид катмарын кошумча коопсуздук тереңдиги катары чечмелешет. Бирок бул түшүндүрмө таблицадагы Level 3 жана Level 5 минимум коопсуздук маанилери максаттардан төмөн экендиги жөнүндөгү сандык чындыкты жокко чыгарбайт.
Тууралык тесттеринде 66.600дөн ашык KEM иштетүүдө байкалган decapsulation катасы билдирилген эмес. Бирок макаланын өзүнүн статистикалык талдоосу чыныгы ката ыктымалдыгы %95 ишеним менен \(10^{-6}\) чегинен төмөн экенин көрсөтүү үчүн болжол менен үч миллион сыноо керек экенин белгилейт. Демек, “тесттерде нөл ката байкалды” деген билдирүү колдоого алынат, бирок “ката ыктымалдыгы \(10^{-6}\)дан кичине экени эксперимент аркылуу далилденди” деген жыйынтык бул маалымат менен колдоого алынбайт.
Кванттан кийинки ачкычты капсулалоо маселеси эмнеде?
Ачкычты Капсулалоо Механизми, англисче Key Encapsulation Mechanism (KEM), эки тарапка ачык байланыш каналы аркылуу жалпы жашыруун ачкыч түзүүгө мүмкүндүк берген криптографиялык түзүм. KEMдин милдети чоң колдонуучу маалыматын түздөн-түз шифрлөө эмес; адатта кийинки симметриялык шифрлөө операцияларында колдонулчу жалпы сырды түзүп, аны жарактуу жашыруун ачкычтын ээси гана ала тургандай капсулалоо болуп саналат.
Кванттан кийинки криптография жетиштүү күчтүү кванттык компьютерлер бар болгон шартта да коопсуз бойдон калууга багытталган криптографиялык маселелерди колдонот. Бул изилдөөнүн математикалык негизи Module-LWE болуп саналат. LWE үй-бүлөсүнүн негизги идеясында жашыруун вектордун сызыктуу өзгөртүүсүнө майда ката мүчөлөрү кошулат. Ыйгарым укуктуу тарап туура түзүмдү колдонуп операцияны аткара алат, ал эми чабуулчу байкалган ызы-чуулуу сызыктуу байланыштардан жашыруун маанини чыгарууга аракет кылат.
Module-LWE эмне үчүн “module” түзүмүн колдонот?
Булак Merkle-LWEни полином шакектеринде иштеген Module-LWE түзүмүнө негиздейт. Изилдөөнүн формалдуу аныктамасында операция шакеги төмөнкүдөй берилет:
Бул жерде \(R_q\) — коэффициенттери \(q\) модулу боюнча эсептелген полиномдор түзгөн шакек. \(\mathbb{Z}_q\) бүтүн сандардын \(q\) боюнча калдык класстарын; \(X\) полином өзгөрмөсүн; \(n\) болсо полином даражасын аныктаган торчо өлчөмүн көрсөтөт. \(X^n+1\) боюнча бөлүү полином көбөйтүндүлөрүн ушул байланыш боюнча редукциялоону билдирет.
Изилдөөнүн үч параметр топтомунда тең \(n=256\) жана \(q=3329\) колдонулат. Коопсуздук деңгээли жогорулаган сайын негизги өзгөрүүчү параметрлердин бири module rank \(k\) болот: Level 1 үчүн \(k=2\), Level 3 үчүн \(k=3\), Level 5 үчүн \(k=4\).
Merkle-LWE KEM деген эмне жана эс тутумду кантип азайтууну көздөйт?
Merkle-LWE KEM — чоң ачык матрицаларды жана тыгыз жашыруун векторлорду туруктуу сактоонун ордуна аларды кыска seed'дерден керек болгондо кайра түзгөн, жашыруун ачкычты башкарылуучу сейрек түзүмдө көрсөткөн жана текшерүү үчүн Merkle милдеттенмелерин колдонгон “memory-first” Module-LWE KEM дизайны; бул ыкма эс тутумду азайтуу менен кошумча PRNG, хэш жана кайра түзүү эсептөөлөрүн кабыл алат.
Биринчи мамыча: seed негизиндеги матрица түзүү
Изилдөөнүн негизги дизайн чечимдеринин бири ачык матрица \(A\)нын бардык коэффициенттерин туруктуу сактабоо. Анын ордуна ачык ачкычтын бир бөлүгү катары 32 байттык seed сакталат. Криптографиялык операцияга \(A\)нын белгилүү бир сабы керек болгондо, ChaCha20 негизиндеги псевдококустук түзүү аркылуу тиешелүү сап кайра түзүлөт.
Бул алмашуунун логикасы жөнөкөй: сакталган маалымат азаят, бирок мурда даяр түрдө эс тутумда турган түзүм ар бир керектелгенде кайра эсептелет. Ошондуктан дизайн “эсептөө кымбат, эс тутум арзан” деген божомолго каршы, айрым камтылган системаларда “эсептөө цикли бар, бирок RAM/флеш чектелүү” деген мамилени колдонот.
Seed деген эмне?
Seed — чоң псевдококустук маалымат катарын детерминисттик түрдө түзүү үчүн колдонулган кичине баштапкы маани. Бир эле коопсуз түзүү алгоритми бир эле seed менен иштетилсе, бир эле чыгыш катарын кайра түзүүгө болот. Ошондуктан система \(A\) матрицасынын миңдеген коэффициенттерин өз-өзүнчө сактоонун ордуна, аларды кайра түзө турган кичине баштапкы маалыматты сактай алат.
PRNG жана ChaCha20нин ролу
PRNG, Pseudorandom Number Generator, башкача айтканда псевдококустук сандар генератору. Изилдөө ChaCha20ни матрица саптарын, сейрек ачкыч түзүмдөрүн жана айрым ката түзүмдөрүн детерминисттик кеңейтүүдө колдонот. Булак ChaCha20 тандоосун туруктуу-убакытта ишке ашырса боло тургандыгы жана камтылган системаларга ылайыктуулугу менен негиздейт.
Экинчи мамыча: сейрек жашыруун ачкыч
Тыгыз жашыруун полиномдо көптөгөн коэффициенттер нөлдөн айырмаланышы мүмкүн. Merkle-LWE болсо коэффициенттеринин белгилүү саны гана нөлдөн айырмаланган сейрек жашыруун түзүмдү колдонот. Нөлдөн айырмаланган коэффициенттердин саны Hamming салмагы \(w\) деп аталат.
| Параметр | Level 1 | Level 3 | Level 5 |
|---|---|---|---|
| Максаттуу коопсуздук | 128 bit | 192 bit | 256 bit |
| Полином/торчо өлчөмү \(n\) | 256 | 256 | 256 |
| Модуль \(q\) | 3329 | 3329 | 3329 |
| Module rank \(k\) | 2 | 3 | 4 |
| Сейректик салмагы \(w\) | 48 | 64 | 80 |
| 4-таблицадагы коэффициент чеги \(\beta\) | 1 | 1 | 1 |
| Ката талапкерлеринин топтому \(|E|\) | 128 | 128 | 128 |
| ChaCha20 nonce | 12 B | 12 B | 12 B |
| SHA3-256 / SHA3-512 чыгышы | 32 / 64 B | 32 / 64 B | 32 / 64 B |
Бул жерде да булак ичиндеги бир деталь бар: 4-таблица \(\beta=1\) бергени менен, сейрек жашыруун ачкычтын түшүндүрмөсүндө Level 1 үчүн коэффициенттер мисал катары \(\{-4,-3,\ldots,3,4\}\) топтомунан тандалары жазылган. Мындан тышкары, айрым бөлүмдөрдө ката талапкерлеринин топтому 128 же 256 деп айтылса, 4-таблица бардык деңгээлдер үчүн 128 берет. Verianla бул айырмачылыктарды бир жаңы параметр топтомуна айлантпайт.
Fisher–Yates аралаштыруусу эмне үчүн колдонулат?
Булак сейрек полиномдогу нөлдөн айырмаланган коэффициенттердин орундарын аныктоо үчүн seed менен башкарылган Fisher–Yates аралаштыруусун колдонот. Бул этапта \(0\) менен \(n-1\) арасындагы индекстерден \(w\) ар башка орун тандалат. Мисалы, Level 1де 256 орундан 48и нөлдөн айырмаланган коэффициент алып жүрөт.
Жашыруун полиномдун толугу узак убакыт туруктуу ачкыч катары сакталбастан seed'ден кайра түзүлүшү мүмкүн. Бул ыкманын коопсуздук баасы — сейректик чабуулчу үчүн жаңы комбинатордук чабуул бетин түзүшү мүмкүн. Ошондуктан макаланын конкреттүү коопсуздук талдоосу торчо редукция чабуулдарын гана эмес, Hamming салмагын колдонгон комбинатордук чабуулдарды да эсептейт.
Үчүнчү мамыча: Merkle милдеттенме катмары
Merkle дарагы көп сандагы маалыматтын хэштерин иерархиялык бириктирип, бир гана түпкү хэш менен көрсөтүүгө мүмкүндүк берген түзүм. Белгилүү бир жалбырактын даракка тиешелүү экенин көрсөтүү үчүн бүт даракты жөнөтүүнүн кереги жок; жалбырактан түпкө чейин созулган чектелген сандагы кошуна хэштерден турган authentication path колдонулушу мүмкүн.
Бул касиет Merkle-LWEге “толук маалыматты сакта жана жөнөт” ыкмасынын ордуна “түпкө байланып, керек болгондо мүчөлүктү далилде” идеясын колдонууга мүмкүндүк берет.
Бирок булак бул жерде бирдиктүү жана ырааттуу түшүндүрмө бербейт. Айрым бөлүмдөрдө Merkle түбү жашыруун ачкыч \(s\) коэффициенттерине милдеттенме берет. Айрым бөлүмдөрдө болсо ката талапкерлеринин үлгүлөрүнө милдеттенме берери жазылган. Бир бөлүмдө ката үлгүлөрүнүн Merkle түбү ачык ачкычта жок жана жашыруун ачкычтын ичинде ички абал катары сакталат деп айтылса; формалдуу 1-алгоритм жана башка бөлүмдөр ачык ачкычты \(seed_A || root_s\) деп аныктайт. Бул айырма протоколду көз карандысыз кайра ишке ашыруу үчүн чечилиши керек болгон булак ичиндеги спецификациялык белгисиздик.
Fujisaki–Okamoto өзгөртүүсү эмне үчүн керек?
Изилдөө негизги Module-LWE түзүмүн тандалган шифрленген текст чабуулдарына каршы коопсуз KEMге айлантуу үчүн Fujisaki–Okamoto (FO) өзгөртүүсүн колдонот. Булак муну IND-CPA базасынан IND-CCA коопсуздук максатына өтүү үчүн колдонот.
IND-CPA, чабуулчу өзү тандаган ачык тексттер боюнча шифрлөө үлгүлөрүн алса да, максаттуу шифрленген текст кайсы билдирүүнү билдирерин айырмалай албоо идеясы. IND-CCA — күчтүүрөөк чабуулчу модели; чабуулчу максаттуу ciphertextтен башка өзү тандаган ciphertextтерди ачтыра алган decapsulation/decryption oracleга кире алат.
Булактын коопсуздук далили Random Oracle Model (ROM) ичинде курулган. Бул теориялык далилде хэш функциялары идеал кокустук oracle жүрүм-туруму менен моделденерин билдирет; чыныгы SHA3 ишке ашыруусу менен математикалык random oracle бир эле объект эмес.
IND-CCA Коопсуздук Чеги 1-теңдеме Эмнени Билдирет?
1-теңдеме булак тарабынан Merkle-LWEге чабуул койгон алгоритмдин IND-CCA артыкчылыгын Module-LWE татаалдыгы, random-oracle суроолорунун коопсуздук параметрине байланышкан ыктымалдыгы, decapsulation суроолору жана SHA3-512 кагылышуу ыктымалдыгы аркылуу жогорудан чектөө үчүн берилген формалдуу коопсуздук дооматы; бул чекти көрсөтүлгөн Module-LWE, PRF, хэш жана Random Oracle Model божомолдору астында гана чечмелөө керек.
1-теңдеме — IND-CCA чабуулчунун артыкчылыгы
\(\mathcal{A}\), чабуулчу алгоритмди; \(\operatorname{Adv}^{\mathrm{IND-CCA}_{\Pi}}(\mathcal{A})\), чабуулчунун чыныгы бөлүшүлгөн сыр менен кокустук маанинин айырмасын табуудагы артыкчылыгын билдирет. Бул маани физикалык бирдикке ээ эмес; ыктымалдык коопсуздук чоңдугу.
\(\epsilon_{\mathrm{MLWE}}\), Module-LWE божомолун бузууга байланышкан артыкчылык чеги. Теңдемеде эки жолу болушу булактын гибриддик коопсуздук редукциясындагы эки тиешелүү өтүүнүн чыгымын билдирет.
\(q_H\), random oracleга жасалган суроолордун жогорку чеги. \(\lambda\) коопсуздук параметри. \(\frac{q_H}{2^\lambda}\) мүчөсү чабуулчунун коопсуздук мейкиндигинде критикалык маанини сурап калуу ыктымалдыгына байланышкан жоготуу мүчөсү.
\(q_D\), decapsulation oracle суроолорунун санын; \(|K|\), бөлүшүлгөн ачкыч мейкиндигинин көлөмүн көрсөтөт. Булак \(|K|=2^{256}\) деп аныктайт.
\(\epsilon_{\mathrm{coll}}\), SHA3-512 хэш милдеттенмесинде кагылыш табуу артыкчылыгы үчүн колдонулган мүчө. Теңдеменин жалпы логикасы чабуулчунун артыкчылыгын төмөнкү татаалдык божомолдоруна жана суроолордун санынан келип чыккан кошумча ыктымалдык жоготууларга байлайт.
Бул теңдеме эксперименттин жыйынтыгы эмес. Бул булакта аныкталган теориялык коопсуздук моделинин жогорку чегин билдирген туюнтма.
2-теңдеме — Merkle текшерүү шарты
\(root_s\), булак теңдемесинде колдонулган Merkle түбүнүн белгиси. \(\pi_e\), ката мааниси \(e\) үчүн Merkle authentication path; \(idx_e\), ката талапкеринин индекси; \(\parallel\) болсо байт/маалымат катарларын бириктирүүнү көрсөтөт.
Текшерүүнүн 1 кайтарышы берилген жалбырак хэши берилген Merkle жолу аркылуу көрсөтүлгөн түп менен шайкеш экенин билдирет.
Бул жерде булак ичиндеги аталыш маселеси маанилүү: түп \(root_s\) деп аталганы менен, текшерилген жалбырак \(idx_e \parallel e\), башкача айтканда ката үлгүсүнө байланыштуу. Башка бөлүмдөрдө ошол эле түп жашыруун \(s\) коэффициенттерине милдеттенме берет деп жазылган. Verianla 2-теңдеменин белгисин өзгөрткөн эмес жана карама-каршылыкты жашырган эмес.
3-теңдеме — сейрек жашыруунга каршы комбинатордук чабуул мейкиндиги
Бул болжолдуу татаалдык туюнтмасында \(\binom{n}{w}\) \(n\) орундан \(w\) нөлдөн айырмаланган орунду тандоонун комбинациялар санын көрсөтөт. \(\operatorname{poly}(n)\) болсо чабуулдун калган полином-убакыттагы операцияларын билдирген жалпы көбөйткүч.
Сейрек ачкыч эс тутумду азайта алат; бирок \(w\) өтө кичине болуп кетсе, чабуулчунун мүмкүн болгон таяныч орундарды комбинатордук жол менен издешин жеңилдетиши мүмкүн. Ошондуктан \(w\) бир гана өндүрүмдүүлүк параметри эмес, коопсуздук параметри да.
2-таблица эмне үчүн Level 3 жана Level 5 үчүн маанилүү?
Булактагы 2-таблица өтө маанилүү, анткени өзүнүн “Overall Security (min)” эсебинде Level 3тү 188,7 bit жана Level 5ти 234,5 bit деп берет; булар тиешелүүлүгүнө жараша ≥192 жана ≥256 bit максаттардан төмөн болгондуктан, макаланын башка бөлүмдөрүндөгү жалпы “NIST-aligned” же гибрид коопсуздук билдирүүлөрү бул сандык жетишпестикти жашырбашы керек.
| Деңгээл | Торчо редукциясынын коопсуздугу | Комбинатордук коопсуздук | Жалпы коопсуздук (мин.) | Булактагы NIST максаты | Маржа |
|---|---|---|---|---|---|
| Level 1 | 142,8 bit | 143,2 bit | 142,8 bit | ≥128 bit | +14,8 bit |
| Level 3 | 207,3 bit | 188,7 bit | 188,7 bit | ≥192 bit | −3,3 bit |
| Level 5 | 271,4 bit | 234,5 bit | 234,5 bit | ≥256 bit | −21,5 bit |
Level 1де торчо редукциясы да, комбинатордук чабуул баасы да 128 bit максаттан жогору. Level 3 жана 5те торчо редукциясынын баасы максаттан жогору болсо да, сейрек жашыруунга каршы комбинатордук баа төмөнүрөөк бойдон калат жана таблицанын өзүнүн “minimum” эсеби ушул төмөн маанини жалпы коопсуздук катары колдонот.
Авторлор Level 3 жана 5теги терс маржаны чабуулчу торчо түзүмүн жана хэшке негизделген милдеттенме катмарларын бирге жеңиши керек деген гибрид коопсуздук түшүндүрмөсү менен талкуулашат. Ошондой эле SHA3-512 кагылышууга туруктуулугун өз алдынча коопсуздук тереңдиги катары баалашат.
Бул жерде жасалбашы керек болгон жоромол: “SHA3 катмары болгондуктан 188,7 bit автоматтык түрдө 192 bitтен же 234,5 bit автоматтык түрдө 256 bitтен чоң болуп калат”. Макала мындай жөнөкөй кошуу формуласын бербейт. Ошондуктан Verianla авторлордун гибрид коопсуздук негиздемесин да, таблицадагы терс маржаларды да бирге сактайт.
4-теңдеме — чектелген ката топтомунун айырмаланышы
Булак бул теңдемени чектелген ката талапкерлеринин \(E\) топтомун стандарттуу Module-LWE ката үлгүлөө жүрүм-турумунан айырмалоону талкуулаганда колдонот.
\(\epsilon_{\mathrm{PRF}}\), ChaCha20 негизиндеги псевдококустук түзүүнү чыныгы кокустук функциядан айырмалоого байланышкан коопсуздук жоготуусу. \(\epsilon_{\mathrm{M-LWE}}\), Module-LWE божомолуна байланышкан чабуулчу артыкчылыгы. \(\operatorname{negl}(|E|)\) болсо талапкер топтомунун көлөмүнө байланышкан көңүлгө алынбаган мүчө.
Булак коопсуздук аргументин төрт гибрид эксперимент менен курат: чыныгы схема, PRFти идеал кокустук функция менен алмаштыруу, чектелген \(E\) топтомунан тандоону көз карандысыз ката үлгүлөө менен алмаштыруу жана акырында стандарттуу Module-LWE үлгүлөө экспериментине өтүү. 4-теңдеме бул өтүүлөрдөгү айырмалоо артыкчылыктарынын жалпы чегин билдирет.
Булак аныктаган чабуулчу модели
Изилдөө чабуулчу классикалык же кванттык эсептөө мүмкүнчүлүгүнө ээ болушу мүмкүн, бардык ачык байланыштарды байкай алат, тандалган ciphertext суроолорун бере алат жана убакыт, кубат керектөө же электромагниттик агып чыгуу сыяктуу каптал канал өлчөөлөрүнө кире алат деп божомолдойт.
Ошол эле учурда булак чабуулчу моделинин чектерин да белгилейт. Инвазивдүү физикалык probing аркылуу коопсуз эс тутумдан сырды түз алып чыгуу жана туруктуу firmware өзгөртүү сыяктуу айрым физикалык чабуулдар негизги коркунуч моделинен тышкары калтырылган.
Ошондуктан “каптал каналдарга каршы коопсуз” деген сөз абсолюттук түрдө колдонулбашы керек. Булак туруктуу-убакыттагы аткарууну жана secret-dependent branch/memory access колдонуудан качууну жактаганы менен, жыйынтык бөлүмүндө сейрек жана дарак сымал кирүүлөр жаңы cache негизиндеги каптал канал векторлорун түзүшү мүмкүн экенин жана келечекте кененирээк тест керек экенин өзүнчө моюнга алат.
Изилдөөнүн Методу жана Натыйжалары
1-алгоритм — Ачкыч түзүү
Булактагы формалдуу ачкыч түзүү процессинин маңызы төмөнкүдөй:
- Матрица, жашыруун ачкыч жана ката түзүү үчүн өзүнчө seed маанилери системалык энтропиядан алынат.
- Fisher–Yates аралаштыруусу менен \(n\) орундан \(w\) ар башка жашыруун коэффициент орду тандалат.
- Сейрек жашыруун полином \(s\) башында нөл коэффициенттерден түзүлөт.
- Тандалган орундарга ChaCha20 түзгөн чектелген коэффициент маанилери жайгаштырылат.
- Булак 1-алгоритмде \(s\) коэффициенттерин SHA3-512 менен жалбырактарга айландырат.
- Бул жалбырактардан бинардык Merkle дарагы жана \(root_s\) түзүлөт.
- Ачык ачкыч булак алгоритминде \(pk=(seed_A \parallel root_s)\) түрүндө курулат.
- Жашыруун ачкыч булак алгоритминде жашыруун seed, ачык ачкыч хэши жана ката seed'ин камтыган түзүм катары аныкталат.
Бул алгоритм булактагы эң формалдуу протокол аныктамаларынын бири. Ошондуктан Merkle түбү ката үлгүлөрүнө милдеттенме берет деген башка түшүндүрмөлөр менен карама-каршылыгы кайра өндүрүмдүүлүк үчүн маанилүү.
2-алгоритм — Капсулалоо
Жөнөтүүчү ачык ачкычты алат, \(seed_A\)дан керектүү \(A\) матрица саптарын ChaCha20 менен түзөт жана убактылуу сейрек жашыруун \(s'\) түзөт. Булак колдонгон негизги LWE байланыштары төмөнкүдөй:
\(A\) Module-LWE матрицасын; \(s\) узак мөөнөттүү жашыруун түзүмдү; \(s'\) капсулалоо үчүн түзүлгөн убактылуу сейрек жашыруунду; \(e\) ката/ызы-чуу мүчөсүн; \(u\) жана \(v\) болсо ciphertextтин LWE компоненттерин билдирет.
Булак тандалган ката үлгүсүнүн баарын жөнөтүүнүн ордуна ката индексин жана Merkle authentication path алып жүрүүнү көздөйт. Жалпы ачкычты түзүүдө SHA3-256 негизиндеги key derivation колдонулат.
3-алгоритм — Капсуланы ачуу
Алуучу ciphertext ичиндеги LWE компоненттерин, ката индексин жана Merkle authentication pathти ажыратат. Жашыруун ачкычтагы seed'ден сейрек жашыруун түзүм кайра түзүлөт; матрица да seed'ден кайра түзүлөт. Ката талапкери кайра түзүлүп, анын хэши эсептелет жана Merkle жолу текшерилет.
Эгер Merkle текшерүүсү ийгиликсиз болсо, булак чабуулчуга жарактуулук маалыматын түз агызбоо үчүн кокустук бөлүшүлгөн сыр түзгөн ийгиликсиздик жүрүм-турумун аныктайт. Текшерүү ийгиликтүү болсо, жалпы сыр кайра чыгарылат.
Ачкыч жана ciphertext өлчөмдөрү
| Коопсуздук деңгээли | Ачык ачкыч | Жашыруун ачкыч | Ciphertext | Бөлүшүлгөн сыр |
|---|---|---|---|---|
| Level 1 (128 bit) | 96 B | 160 B | 128 B | 32 B |
| Level 3 (192 bit) | 96 B | 192 B | 160 B | 32 B |
| Level 5 (256 bit) | 96 B | 224 B | 192 B | 32 B |
Булакта максатталган 96 B ачык ачкыч түзүмү 32 B \(seed_A\) жана 64 B SHA3-512 Merkle түбүнөн турат. Бул түзүм коопсуздук деңгээлдеринде туруктуу сакталат.
Ciphertext өлчөмүндөгү булак ичиндеги дал келбестик
Ciphertext өлчөмү макаланын эң ачык кайра өндүрүмдүүлүк көйгөйлөрүнүн бири. 1-таблица жана кийинки параметр таблицалары 128/160/192 B маанилерин берет. Ал эми булактагы 6-сүрөттүн айланасындагы түшүндүрмө башкача жана чоңураак ciphertext курамын сүрөттөйт. Протокол таасири бөлүмүндө Level 3 ciphertext 160 B деп айтылып, ошол эле сүйлөмдөрдө Merkle authentication path өзү 448 B экени көрсөтүлөт.
| Булак жайгашкан жер | Билдирилген маалымат | Түшүндүрмө |
|---|---|---|
| 1-таблица | 128 / 160 / 192 B | Level 1 / 3 / 5 максаттуу ciphertext өлчөмдөрү. |
| Merkle катмарынын түшүндүрмөсү | 256 жалбырак үчүн 8 × 64 B = 512 B текшерүү жолу | Өзү эле 1-таблицадагы ciphertext өлчөмдөрүнөн чоң. |
| 6-сүрөт айланасындагы түшүндүрмө | Булак чоңураак ciphertext курамын жана пайыздарды берет. | 1-таблица менен бир эле көрсөтүү катары түздөн-түз шайкеш келтирүүгө болбойт. |
| IoT протокол талдоосу | Level 3 ciphertext 160 B; анын 448 B Merkle authentication path камтыганы жазылган. | 160 B жалпы түзүмдүн ичинде 448 B кичи компонент болушу мүмкүн болбогондуктан, бул булак ичиндеги дал келбестик. |
Ошондуктан Verianla ciphertext үчүн бир “оңдолгон” өлчөм чыгарбайт. 1-таблицадагы маанилер таблицанын өзүндө берилген максаттар катары, башка маанилер болсо булакта өзүнчө берилген башка отчеттор катары сакталган.
Эксперимент платформалары
Изилдөө аппараттык камсыздоонун эки классын карайт. Иш такта иштеп чыгуу системасы AMD Ryzen 5 5600X процессору, 32 GB DDR4-3200 RAM жана Ubuntu 22.04 LTS деп аныкталат. Камтылган тарап ARM Cortex-M4 архитектурасы аркылуу бааланат.
Булактын метод бөлүмүндө камтылган платформа белгилүү өндүрүүчүнүн платасына байланбаганы жана Cortex-M4 классын көрсөтөрү айтылса, эксперименттик натыйжалар бөлүмүндө өлчөөлөр атайын NUCLEO-L4R5ZI платасындагы ARM Cortex-M4 платформасынан алынганы билдирилет. Бул отчеттук айырмага байланыштуу Verianla системаны бир гана баянга мажбурлабайт.
CPU циклдери кантип өлчөндү?
x86-64 платформасында CPU циклдерин саноо үчүн rdtsc, ARM Cortex-M4 тарабында Data Watchpoint and Trace (DWT) cycle counter колдонулган. Ачкыч түзүү, encapsulation жана decapsulation операцияларынын ар бири үчүн 100 жылытуу иштетүүсүнөн кийин 1000 өлчөө жүргүзүлүп, булак медианалык цикл санын билдирген.
CPU жыштык масштабдоосу өчүрүлгөн. Иш тактада операциялык система jitterинин таасирин азайтуу үчүн фон процесстери азайтылып, процесс белгилүү өзөккө бекитилген.
Эс тутум кантип өлчөндү?
Статикалык код өлчөмү компиляцияланган ELF файлынын .text бөлүмүнөн size куралы менен бааланган. Динамикалык RAM колдонулушу heap жана stack жагынан изилденген. Linux тарапта Valgrind Massif, камтылган максатта linker map жана watermark ыкмалары колдонулган.
Булак KEM операциялары учурунда динамикалык allocation колдонбогонун билдирет. Бул учурда чоку RAM негизинен убактылуу buffer'лер менен чакыруу stack'инин суммасынан турат.
Энергия түздөн-түз өлчөндүбү?
Жок. Изилдөөдөгү энергия натыйжалары физикалык кубат анализатору менен түз өлчөнгөн түзмөк энергиясы эмес. Булак 28 nm класстагы типтүү IoT түзмөгү үчүн адабияттан алынган туруктууларды колдонуп энергияны моделдейт.
| Операция | Энергия коэффициенти |
|---|---|
| 64 B эс тутумга кирүү | 0,1 µJ |
| Бир CPU цикли | 0,0001 µJ |
| Бир хэш операциясы | 1,0 µJ |
| Бир PRNG кеңейтүүсү | 0,5 µJ |
Демек, булакта берилген энергия маанилери цикл жана эс тутум трафиги өлчөөлөрүнөн алынган моделдин натыйжалары. Чыныгы микроконтроллерде чыңалуу/ток интеграциясы аркылуу түз өлчөнгөн энергия менен теңештирилбеши керек.
Эс Тутумдагы Утуш Ылдамдыктан Канча Баш Тартууну Талап Кылат?
Булак benchmarkына ылайык Merkle-LWE ачкыч түзүүдө 2.906.456, капсулалоодо 809.636 жана капсуланы ачууда 814.588 цикл колдонот; салттуу LWE базалык сызыгына салыштырмалуу үч этап тең көбүрөөк эсептөөнү талап кылат жана булак жалпы CPU циклдеринде болжол менен %100,7 өсүштү билдирет, башкача айтканда архитектуранын негизги утушу ылдамдык эмес, эс тутумду эсептөөгө айлантуу.
| Операция | Merkle-LWE | Салттуу LWE | Булакта билдирилген өсүш |
|---|---|---|---|
| Ачкыч түзүү | 2.906.456 цикл | 1.721.344 цикл | %68,8 |
| Encapsulation | 809.636 цикл | 268.516 цикл | %201,5 |
| Decapsulation | 814.588 цикл | 267.492 цикл | %204,6 |
Эң жогорку салыштырмалуу жүк encapsulation жана decapsulation этаптарында байкалат. Булак мунун себебин seed'ден матрица түзүү, сейрек жашыруунду кайра түзүү, хэш операциялары жана Merkle текшерүү кадамдары менен байланыштырат.
Булак Merkle-LWE учурдагы кванттан кийинки схемалардан ылдамыраак деп ачык доомат кылбайт. Дизайндын максаты — ылдамдык экинчи орунга коюла алган, бирок сактоо критикалык чектөө болгон аппараттык камсыздоо.
Флеш колдонуудагы булак ичиндеги айырма
| Булак бөлүмү | Билдирилген Merkle-LWE жалпы көлөмү |
|---|---|
| 8-сүрөттүн түшүндүрмөсү | 27.136 B = 26,5 KB |
| 9-сүрөттөгү салыштыруу | 25.088 B = 24,5 KB |
| 10-сүрөттөгү платформа ылайыктуулугу | 29,5 KB |
Булак үч маанинин эмне үчүн айырмаланарын түшүндүрбөйт. Ошондуктан алардын бири унчукпай “туура” деп кабыл алынган эмес.
Чоку RAM колдонуудагы булак ичиндеги айырма
11-сүрөт айланасындагы текст Merkle-LWE үчүн ачкыч түзүү жана encapsulation учурунда 14.336 B, decapsulation учурунда 10.240 B чоку RAM билдирет. Бул маанилер болжол менен 14,0 KB жана 10,0 KB деңгээлинде.
Ал эми кийинки memory-computation trade-off бөлүмүндө Merkle-LWE маалымат чекиттери үчүн 0,8–1,8 KB чоку RAM аралыгы көрсөтүлөт. Бул эки жыйынтык бир эле “peak RAM” метрикасы деп жазылганына карабай, булак алардын өлчөө камтуусу же эсептөө ыкмасы жагынан эмне үчүн айырмаланарын түшүндүрбөйт.
Ошондуктан “Merkle-LWE так 1 KB RAM колдонот” же “так 14 KB колдонот” деген бир жыйынтык чыгарууга булак жетиштүү негиз бербейт.
Булакта билдирилген эс тутум трафиги
Ачкыч түзүүдө булак Merkle-LWE үчүн 302.176, салттуу LWE үчүн 789.504 эс тутумга кирүү бирдигин билдирип, болжол менен %61,7 азайуу деп чечмелейт. Encapsulation маанилери 529.088 жана 531.520 болуп, бири-бирине абдан жакын.
Decapsulation үчүн булак Merkle-LWEни 279.264, салттуу LWEни 6.240 деп берет жана текстте муну “%95,5 өсүш” деп мүнөздөйт. Бирок берилген эки чийки сан бул пайыздык билдирүүгө түз шайкеш көрүнбөйт. Verianla бул жерде өзүнүн оңдолгон пайызын булак жыйынтыгы катары чыгарбайт; чийки маани менен булак пайызындагы дал келбестикти гана көрсөтөт.
Cache жүрүм-туруму
Булак эс тутумдагы утуш cache жагынан акысыз эмес экенин көрсөтөт. Сейрек коэффициент кирүүлөрү жана Merkle дарагын кыдыруу тартипсизирээк эс тутумга кирүү үлгүлөрүн түзөт.
Булактын бир талдоосунда Merkle-LWE үчүн L1 hit катыштары ачкыч түзүүдө %86,9, encapsulationда %89,3 жана decapsulationда %41,0 деп билдирилет. Салттуу тыгыз LWE базалык сызыгы тиешелүү моделде тартиптүүрөөк кирүү себептүү кыйла жогору cache локалдуулугун көрсөтөт.
Бул жыйынтык кичирээк туруктуу маалымат түзүмү автоматтык түрдө жакшыраак cache жүрүм-турумун билдирбесин көрсөтөт. Дизайн айрым маалымат түзүмдөрүн жок кылганы менен, кайра түзүү жана сейрек кирүү себептүү татаалыраак иш убактысындагы кирүүлөрдү жаратышы мүмкүн.
5-теңдеме — IoT кол алышуусундагы криптографиялык эсептөө убактысы
Бул эсепте 809.636 encapsulation, 814.588 decapsulation цикл саны. \(168\times10^6\) болсо секундасына 168 миллион цикл болгон өкүлдүк Cortex-M4 такттык жыштыгын билдирет.
Бөлүм цикл/секунда, алым цикл болгондуктан цикл бирдиктери кыскарып, жыйынтык секунддагы убакытты берет. Булак жыйынтыкты болжол менен 9,67 ms деп билдирет.
Андан кийин булак IEEE 802.15.4 сыяктуу аз кубаттуу зымсыз байланыш үчүн божомолдуу 50 ms RTT кошуп, болжол менен 60 ms жалпы handshake убактысын эсептейт. Бул 60 ms толук DTLS/TLS stack үстүндө түз өлчөнгөн эксперимент эмес, өлчөнгөн криптографиялык циклдерден жана божомолдонгон тармак RTTсинен түзүлгөн аналитикалык протокол модели болуп саналат.
Протокол талдоосун эмне үчүн этият окуу керек?
Протокол бөлүмүндө булак Level 3 ciphertextти 160 B жана Kyber-768 ciphertextти 1088 B деп колдонуп, болжол менен %85 өлчөм азайышын чечмелейт. Бирок ошол эле абзацта Merkle-LWE ciphertext 448 B Merkle authentication path камтый турганы да жазылган. Жалпы 160 B түзүмдүн ичинде 448 B кичи компонент боло албагандыктан, өткөрүү жөндөмдүүлүгүнүн артыкчылыгынын так сандык көлөмү протокол спецификациясы такталмайынча көз карандысыз кайра өндүрүлө албайт.
Энергия баалоонун жыйынтыгы
Булак энергия моделинде Merkle-LWE көбүрөөк CPU/PRNG операцияларын аткарганы менен, айрым чоң эс тутум жана хэш чыгымдарын азайтып жалпы энергия жагынан артыкчылык бере алышы мүмкүн деп ырастайт. Булак ошондой эле эс тутум трафиги менен энергиянын ортосунда оң байланыш билдирет.
Бирок бул жыйынтыктар колдонулган адабиятка негизделген энергия коэффициенттерине көз каранды. Башка микроконтроллер өндүрүш процесси, флеш архитектурасы, RAM түзүмү, такттык жыштык, чыңалуу же радио жабдыгы колдонулса, энергия балансы өзүнчө өлчөнүшү керек.
Тууралык тести кантип жүргүзүлдү?
Булак үч коопсуздук деңгээли боюнча 66.600дөн ашык KEM сыноосун жүргүзгөнүн билдирет. Encapsulation жана decapsulation соңунда түзүлгөн жалпы сырлар бит-бит салыштырылган.
Ийгиликсиздик көрсөткүчтөрү үчүн %95 ишеним аралыгы Wilson score ыкмасы менен эсептелген, эч ката байкалбаган эксперименттерде “rule of three” колдонулган. Булак берген түшүндүрмө мисалда 50.000 нөл-каталуу сыноо үчүн жогорку чек болжол менен \(3/50000=6,0\times10^{-5}\) болот.
Нөл байкалган ката эмнени билдирет?
66.600дөн ашык тестте эч кандай ката байкалбаганы текшерилген үлгүдө байкалган каталардын саны нөл экенин билдирет. Бул маани чыныгы ката ыктымалдыгы математикалык жактан нөл экенин көрсөтпөйт.
Булак 28-сүрөттө %95 ишеним деңгээлинде \(10^{-6}\) ката чегин статистикалык жактан ырастоо үчүн болжол менен 3.000.000 тест керек экенин билдирет. Бул билдирүү чектелүү сандагы нөл-каталуу тесттер өтө кичине ката көрсөткүчтөрүн өз алдынча далилдей албасын туура баса белгилейт.
Булактагы 26-сүрөт жана 27-сүрөттөгү чек маселеси
Булак 26 жана 27-сүрөттөрдүн түшүндүрмөлөрүндө кабыл алынуучу ката чеги катары \(10^{-6}\) колдонулат. Ал эми 27-сүрөттүн баянында салттуу LWE үчүн 0,0001 жана Merkle-LWE/NIST талапкерлери үчүн “0,0003төн төмөн” сыяктуу маанилер берилип, Merkle-LWE жана NIST талапкерлери чектен төмөн каларын айтат.
\(0,0003=3\times10^{-4}\) болгондуктан бул билдирүү \(10^{-6}\) чеги менен бир убакта түз шайкеш келбейт. Мындан тышкары, 28-сүрөттө болжол менен үч миллион сыноо талап кылынары 66.600 тест \(10^{-6}\) чегин %95 ишеним менен ырастоого жетишсиз экенин ачык моюнга алат.
Ошондуктан эң коопсуз, булакка берилген жыйынтык төмөнкүдөй: текшерилген 66.600дөн ашык иштетүүдө байкалган decapsulation катасы жок; бирок \(10^{-6}\) деңгээли үчүн талап кылынган статистикалык ырастоо аяктай элек.
Изилдөө колдогон жыйынтыктар
- Merkle-LWE эс тутум колдонулушун борбордук дизайн максаты кылган гибриддик Module-LWE KEM архитектурасын сунуштайт.
- Булак 1-таблицада ачык ачкычты бардык коопсуздук деңгээлдеринде 96 B деп аныктайт.
- Сейрек жашыруун түзүм үчүн \(w=48,64,80\) маанилери колдонулган.
- Матрицаларды ChaCha20 аркылуу seed'ден керек болгондо кайра түзүү көздөлөт.
- Булактын коопсуздук талдоосу Module-LWE, PRF коопсуздугу жана SHA3 негизиндеги хэш милдеттенме божомолдорун бирге колдонот.
- Level 1 үчүн 2-таблицадагы минимум конкреттүү коопсуздук баасы максаттан жогору.
- Level 3 жана Level 5 үчүн 2-таблицадагы минимум баалар көрсөтүлгөн NIST максаттарынан төмөн.
- Benchmark жыйынтыктары Merkle-LWE салттуу LWE базалык сызыгына караганда көбүрөөк CPU циклин колдоноорун көрсөтөт.
- Булак дизайн ылдамдык артыкчылыгын доомат кылбасын ачык көрсөтөт.
- 66.600дөн ашык тестте байкалган decapsulation катасы билдирилген эмес.
- Булактын өз статистикалык талдоосу \(10^{-6}\) деңгээли үчүн болжол менен үч миллион сыноо керек экенин билдирет.
Изилдөө колдобогон же азырынча тактай элек жыйынтыктар
- Merkle-LWE NIST тарабынан стандартташтырылган KEM деген жыйынтык чыгарууга болбойт.
- Изилдөө Merkle-LWE Kyberдин ордун басышы керек деп доомат кылбайт.
- Level 3 жана Level 5 үчүн 2-таблицада максатталган минимум коопсуздук деңгээлдери сандык жактан аткарылды деп айтууга болбойт.
- Булактагы ciphertext өлчөмү боюнча дал келбестиктер чечилмейинче, так тармак өткөрүү жөндөмдүүлүгүнүн артыкчылыгын көз карандысыз ырасталган сан катары колдонууга болбойт.
- Булактагы RAM жана флеш суммаларын бирдиктүү жана так ишке ашыруу профили катары бириктирүүгө болбойт.
- Энергия натыйжалары чыныгы түзмөктө түз энергия өлчөөсү эмес; моделге негизделген.
- 66.600 нөл-каталуу сыноо чыныгы ката ыктымалдыгы нөл экенин далилдебейт.
- 66.600 сыноо \(10^{-6}\) ката чегин %95 ишеним менен ырастоого жетишсиз.
- Туруктуу-убакыттагы коддоо бардык кубат/EM/cache/fault каптал каналдары жоюлганын билдирбейт.
- Аналитикалык DTLS/TLS handshake модели толук протокол stackинин чыныгы дүйнөдөгү талаа тести эмес.
Булактагы борбордук кайра өндүрүмдүүлүк көйгөйлөрү
| Тема | Булактын бир бөлүмү | Булактын башка бөлүмү | Verianla мамилеси |
|---|---|---|---|
| Merkle түбү байланыштырган маалымат | Жашыруун \(s\) коэффициенттери | Ката талапкерлеринин үлгүлөрү | Бир гана көрсөтмө ойлоп табылган жок. |
| Merkle түбүнүн жайгашкан жери | Ачык ачкыч \(seed_A || root_s\) | Бир бөлүмдө жашыруун ачкычтын ички абалы | Спецификация айырмасы ачык калтырылды. |
| Ката талапкерлеринин топтому | 4-таблица: 128 | Айрым баяндарда: 128 же 256 | Булактагы жайгашуусуна жараша бөлүндү. |
| Коэффициент чеги | 4-таблица: \(\beta=1\) | Level 1 түшүндүрмөсүндө −4төн +4кө чейинки мисал | Унчукпай параметр оңдолгон жок. |
| Ciphertext | 1-таблица: 128/160/192 B | Сүрөт/протокол баяндарында чоңураак кичи компоненттер | Бир “туура өлчөм” жарыяланган жок. |
| Flash | 26,5 KB | 24,5 KB жана 29,5 KB | Үч маани өз-өзүнчө билдирилди. |
| Peak RAM | 14.336 / 10.240 B деңгээли | 0,8–1,8 KB | Өлчөө камтуусу түшүндүрүлбөгөндүктөн бириктирилген жок. |
| Жалпы CPU өсүшү | Бир бөлүм: %100,7 | Башка жыйынтык график: болжол менен %100,5 | Тегеректөө/отчет айырмасы катары көрүнүктүү сакталды. |
| Ката чеги | Максат \(10^{-6}\) | “<0,0003” маанилери чектен төмөн деп чечмеленет | Сандык дал келбестик түшүндүрүлдү. |
Келечектеги изилдөө муктаждыктары
Булак эсептөө жүгүн азайтууну келечектеги изилдөөлөрдүн негизги максаттарынын бири катары көрсөтөт. Матрицаны кайра түзүүнү, сейрек жашыруунга кирүүнү жана Merkle текшерүүсүн натыйжалуураак пландаштыруу; cache-aware индекстөө жана PRNG үчүн аппараттык ылдамдатуу сунушталган багыттардын арасында.
Авторлор ошондой эле FPGA, GPU жана атайын криптографиялык ылдамдаткычтарды кошкондо, ар түрдүү аппараттык платформаларда benchmarking жүргүзүү керек экенин белгилешет.
Стандартташтырылган кванттан кийинки алкактар менен чогуу иштөө, TLS жана VPN сыяктуу чыныгы протокол stackтерине интеграция жана өз ара иштешүү мүмкүнчүлүгү да ачык изилдөө багыттары.
Каптал канал жагынан, туруктуу-убакыттагы аткарууга карабай сейрек жана даракка негизделген кирүүлөрдү cache негизиндеги агып чыгууларга каршы кененирээк баалоо; fault injection шартында Merkle текшерүүсү жана сейрек жашыруунду кайра түзүүнүн туруктуулугун сыноо сунушталат.
Тууралык жагынан булак узак мөөнөттүү жана миллиондогон сыноолорго жеткен тесттер, ачык benchmarking алкактары жана кайра өндүрүлүүчү маалымат топтомдору керек экенин белгилейт. Бул сунуш өзгөчө учурдагы 66.600+ нөл-каталуу сыноо \(10^{-6}\) сыяктуу өтө төмөн ката деңгээлдерин статистикалык жактан ырастоого жетишсиз болгону үчүн маанилүү.
Булак жана Метод боюнча Эскертүү
Түпнуска аталыш: A Hybrid Module-LWE and Hash-Based Framework for Memory-Efficient Post-Quantum Key Encapsulation
Авторлор: Elmin Marevac; Esad Kadušić; Nataša Živić; Sanela Nesimović; Christoph Ruland.
Авторлордун тартиби: Elmin Marevac биринчи, Esad Kadušić экинчи, Nataša Živić үчүнчү, Sanela Nesimović төртүнчү, Christoph Ruland бешинчи автор.
Жооптуу автор: Nataša Živić.
Мекеме 1: Polytechnic Faculty, University of Zenica, Zenica, Bosnia and Herzegovina.
Мекеме 2: Faculty of Educational Sciences, University of Sarajevo, Sarajevo, Bosnia and Herzegovina.
Мекеме 3: Faculty of Digital Transformation, Leipzig University of Applied Sciences, Leipzig, Germany.
Мекеме 4: Chair of Digital Communication Systems, University of Siegen, Siegen, Germany.
Тең салым: Булакта тең биринчи авторлук же тең салым тууралуу билдирүү жок.
Журнал: Cryptography.
Басып чыгаруучу: MDPI, Basel, Switzerland.
Том / сан / макала: 10(3), Article 30.
DOI: 10.3390/cryptography10030030.
Тапшырылган: 14-февраль 2026.
Оңдолгон: 26-апрель 2026.
Кабыл алынган: 28-апрель 2026.
Жарыяланган: 3-май 2026.
Булактын түрү: Жарыяланган изилдөө макаласы; криптографиялык архитектура дизайнын, формалдуу коопсуздук талдоосун, программалык ишке ашырууну, эксперименттик benchmarkингди жана аналитикалык протокол моделдөөсүн бириктирет.
Рецензиялоо: Cryptography — MDPI тарабынан жарыяланган рецензияланган журнал; расмий журнал материалдары single-blind peer-review процессин көрсөтөт.
Preprint абалы: Бул Verianla мазмунунда иштелген документ жарыяланган журнал версиясы.
Лицензия: Creative Commons Attribution 4.0 International (CC BY 4.0).
Версия эскертүүсү: Жүктөлгөн булак PDF 70 барак. Учурдагы MDPI макала жазуусу 68 баракты көрсөтөт. MDPI Version Notes 3-май 2026дагы Version of Record'дон кийин 18-май 2026да PDF жана 3-сентябрь 2026да HTML жаңыртуулары болгонун көрсөтөт. Илимий негизги булак катары колдонуучу жүктөгөн 70 барактык PDF колдонулган.
Атайын сан: Advances in Post-Quantum Cryptography.
Негизги метод: Seed негизиндеги Module-LWE, сейрек жашыруун ачкычты көрсөтүү, SHA3 негизиндеги Merkle милдеттенмелери жана Fujisaki–Okamoto өзгөртүүсүнөн турган Merkle-LWE KEM.
Негизги коопсуздук божомолдору: Module-LWE татаалдыгы, ChaCha20 PRF коопсуздугу жана SHA3-512 кагылышууга туруктуулугу; формалдуу IND-CCA редукциясы Random Oracle Model астында берилген.
Негизги эксперимент платформалары: AMD Ryzen 5 5600X негизиндеги x86-64 система жана ARM Cortex-M4 класстагы камтылган платформа. Булактын эксперименттик натыйжалар бөлүмү NUCLEO-L4R5ZI платасын өзүнчө атайт.
CPU өлчөө методу: x86-64 үчүн rdtsc, Cortex-M4 үчүн DWT cycle counter; ар бир операцияга 100 warm-up'тан кийин 1000 өлчөө жана медианалык цикл отчету.
Эс тутум өлчөөсү: ELF .text өлчөмү, Valgrind Massif, linker map жана watermark негизиндеги stack/RAM баалоолору.
Энергия: Түз электрдик өлчөө эмес; CPU циклдери, эс тутум трафиги, хэш жана PRNG операциялары үчүн адабиятка негизделген µJ коэффициенттеринен моделденген.
Тууралык тести: Үч коопсуздук деңгээли боюнча 66.600дөн ашык randomized KEM сыноосу; жалпы сырларды бит-бит салыштыруу; %95 Wilson score ишеним аралыгы жана нөл ката абалында rule-of-three жогорку чеги.
Каржылоо: Булак изилдөө тышкы каржылоо албаганын билдирет.
Маалыматтардын жеткиликтүүлүгү: Булакта маалыматтар жүрүп жаткан жабык изилдөөлөргө байланыштуу суроо-талап боюнча жооптуу автордон алынары айтылат.
Кызыкчылыктардын кагылышы: Авторлор кызыкчылыктардын кагылышы жок экенин билдиришет.
Авторлордун салымы: Концептуалдаштыруу E.M., E.K. жана N.Ž.; метод E.M., E.K. жана N.Ž.; программалык камсыздоо E.M.; текшерүү E.M., E.K., N.Ž., S.N. жана C.R.; формалдуу талдоо беш автор; изилдөө E.M., E.K. жана N.Ž.; ресурстар E.M., E.K., S.N. жана C.R.; маалыматтарды даярдоо E.M. жана E.K.; алгачкы долбоор E.M. жана E.K.; карап чыгуу/редакциялоо E.M., E.K., S.N. жана C.R.; визуалдаштыруу E.M., E.K. жана N.Ž.; жетекчилик N.Ž., S.N. жана C.R.; долбоорду башкаруу E.M. жана C.R.; каржылоону алуу E.K. жана N.Ž. деп билдирилет.
Негизги методологиялык жана отчеттук чектөөлөр: Merkle түбү байланыштырган маалымат жана анын ачкычтагы жайгашуусу ар башка бөлүмдөрдө ар башкача сүрөттөлөт; ката талапкерлеринин топтому жана коэффициент чектеринде параметр айырмачылыктары бар; ciphertext өлчөмдөрү Merkle жолу түшүндүрмөлөрүнө туура келбейт; флеш жана peak RAM үчүн ар башка бөлүмдөрдө ар башка жалпы маанилер берилген; Level 3 жана Level 5 минимум конкреттүү коопсуздук баалары булак таблицасында максаттардан төмөн; энергия түз өлчөнгөн эмес; 66.600+ нөл-каталуу тест \(10^{-6}\) ката деңгээлин %95 ишеним менен ырастоого жетишсиз; булак өзү болжол менен үч миллион сыноо керек экенин белгилейт.
Чечмелөө чеги: Изилдөө Merkle-LWEни стандартташтырылган Kyber/ML-KEMдин ордун баскан ырасталган өнөр жай стандарты катары көрсөтпөйт. Алынган жыйынтыктар изилдөө прототиби, көрсөтүлгөн коопсуздук модели, булак параметрлери, benchmarking түзүлүшү жана аналитикалык божомолдордун алкагында бааланышы керек.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген