


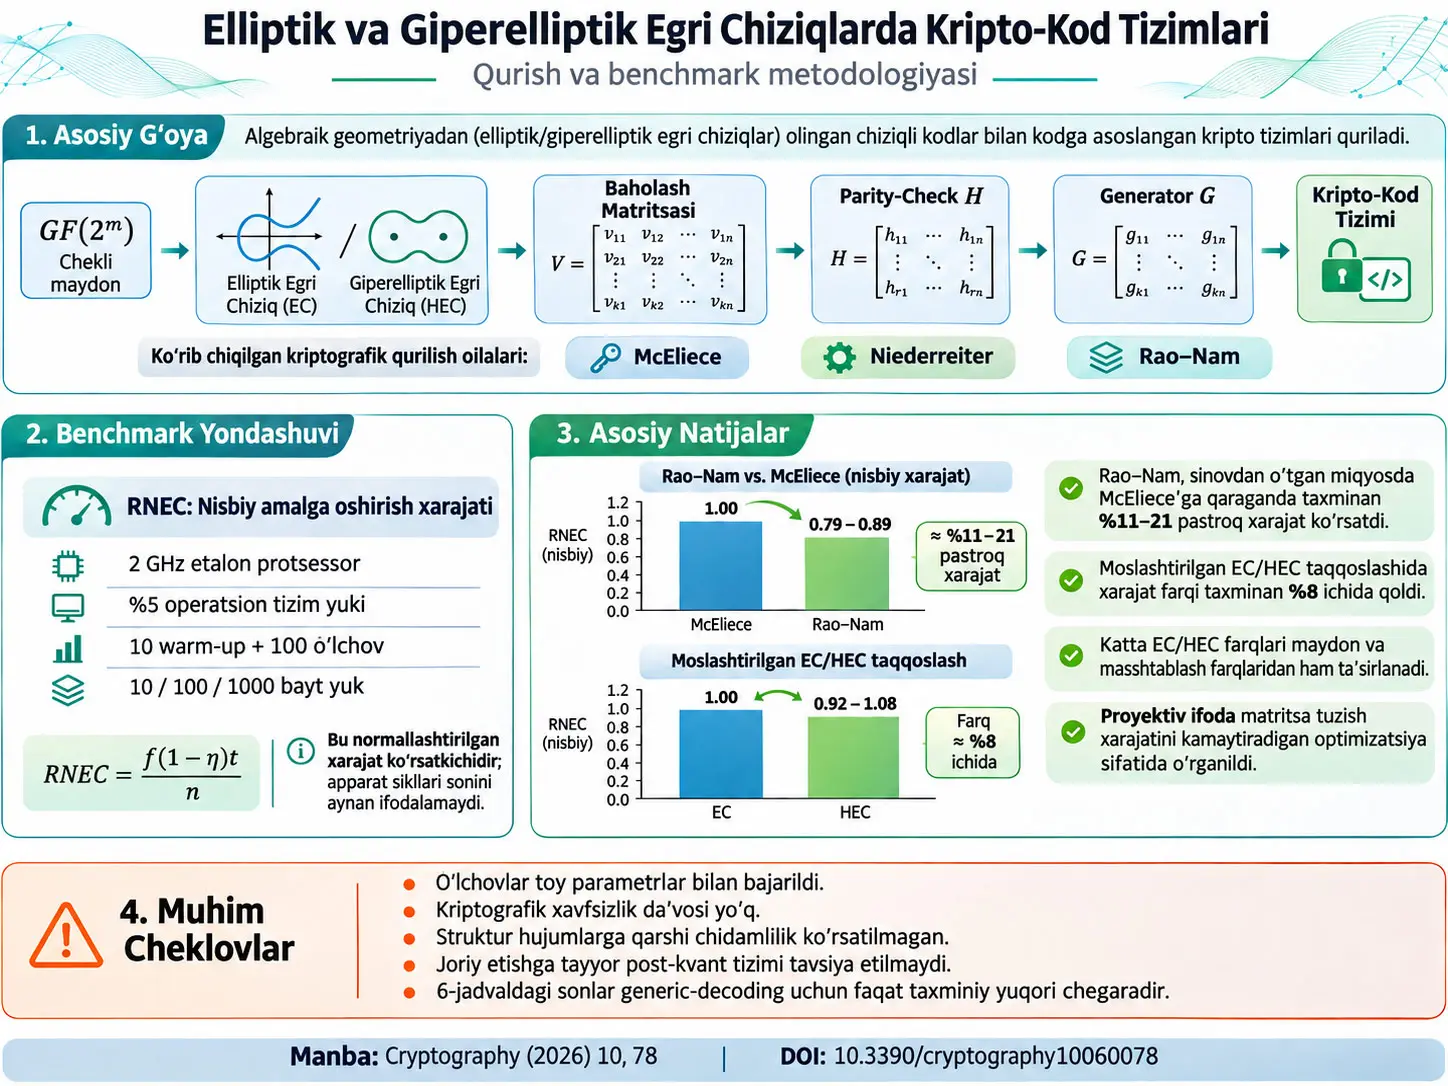
Kripto-kod tizimi (crypto-code construction, CCC) xatolarni tuzatuvchi kodlarning algebraik tuzilishini kriptografik o‘zgartirish bilan birlashtiradigan tizimdir. Ushbu tadqiqot yangi McEliece, Niederreiter yoki Rao–Nam primitivi ishlab chiqmaydi; elliptik egri chiziqlar (EC) va genus-2 giperelliptik egri chiziqlardan (HEC) hosil qilingan algebraik-geometrik kodlarni qanday qurish, evaluation va parity-check matritsalarini qanday yaratish hamda bir xil nazorat qilinadigan o‘lchash protokoli ostida McEliece va Rao–Nam realizatsiyalarining xarajatini qanday taqqoslashni belgilovchi takror ishlab chiqariladigan metodologiyani taqdim etadi.
Tadqiqotning eksperimental benchmarklari kriptografik xavfsizlik uchun tanlangan parametrlar bilan bajarilmagan. O‘lchangan uchta asosiy kod konfiguratsiyasi xato og‘irligi \(t_e=1\) bo‘lgan toy parametrlardir va mualliflar ular hech qanday kriptografik xavfsizlik bermasligini ochiq aytadilar. Bu parametrlarning maqsadi tizimlar xavfsizligini ko‘rsatish emas, balki bir xil kod oilasi va bir xil o‘lchash protokoli ostida realizatsiya xarajatini taqqoslashdir.
Nazorat qilinadigan sxema taqqoslashining eng ishonchli natijasi shuki, bir xil egri chiziq oilasi va bir xil kod ishlatilganda simmetrik Rao–Nam realizatsiyalari benchmarkda McEliece’dan arzonroq bo‘ladi. Manba 2-jadvalda McEliece/Rao–Nam RNEC nisbati HEC tarmog‘ida 1,176–1,251; EC tarmog‘ida 1,118–1,258 oralig‘ida. Mualliflar talqiniga ko‘ra, sinovdan o‘tkazilgan toy miqyosda Rao–Nam taxminan %11–21 pastroq implementatsiya xarajatini ko‘rsatadi. Bu farq kriptografik miqyosda ham ayni nisbat saqlanishini isbotlamaydi.
Elliptik va giperelliptik egri chiziqlarning bevosita unumdorlik taqqoslanishi esa dastlabki dizaynda nazorat qilinmagan. EC tarmog‘i 10, 100 va 1000 bayt yuklarda mos ravishda GF(4), GF(8) va GF(64) ustida turli kodlarga o‘tayotgan bir paytda, HEC tarmog‘i ayni genus-2, \((7,4)\), GF(4) kodini ko‘p blokli tarzda qayta ishlatadi. Shu sababli 1000 baytda ko‘rinadigan katta EC/HEC nisbatlari egri chiziq oilasining sof ta’siri emas. Keyin barcha boshqa o‘zgaruvchilar doimiy saqlanib bajarilgan matched comparison’da genus-1 va genus-2 realizatsiyalarining xarajatlari %8 ichida qolgan.
Xavfsizlik nuqtai nazaridan tadqiqot yanada ehtiyotkor. 6-jadvalda generic information-set decoding uchun taxminan 77, 95 va 260 bit kabi ma’lumotnoma qiymatlari hisoblangan bo‘lsa-da, mualliflar ularni haqiqiy xavfsizlik darajasi sifatida qabul qilmaydi. Algebraik-geometrik kodlarning tuzilishiga qaratilgan Schur-product va filtration hujumlarining xarajati aniqlanmagan; shu sababli tadqiqotda deployment-ready post-kvant parametrlar to‘plami taklif qilinmaydi.
Tadqiqot energiya sarfini bevosita o‘lchamagan. Proyektiv koordinatalardan foydalanish, kichik Galois maydonlarida ishlash va simmetrik Rao–Nam tuzilishi hisoblash xarajatini kamaytirishi mumkin bo‘lgan muhandislik tanlovlari sifatida o‘rganilgan; haqiqiy energiya sarfi qurilma va platforma bo‘yicha alohida o‘lchanishi kerak.
Tadqiqotning ilmiy muammosi nima?
McEliece va Niederreiter kabi kodga asoslangan ochiq kalitli kriptotizimlarning kuchli tomonlaridan biri xavfsizlik farazlarining xatolarni tuzatuvchi kodlardagi umumiy decoding muammolariga tayanishidir. Buning muhim muhandislik xarajatlaridan biri esa katta public key’lar, katta generator/parity-check matritsalari va decoding xarajatidir. Manba ayniqsa mobil, o‘rnatilgan va cheklangan hisoblash resurslariga ega tizimlarda bu xarajatni kamaytirishni o‘rganadi.
Tadqiqot ikki asosiy g‘oyani birlashtiradi. Birinchisi, kod tuzilishini elliptik yoki giperelliptik egri chiziqlarning ratsional nuqtalaridan hosil qilishdir. Ikkinchisi, bir xil qurish va benchmark metodologiyasini McEliece kabi assimetrik hamda Rao–Nam kabi simmetrik crypto-code construction’larga qo‘llashdir.
Bu yerda muhim farq bor: elliptik yoki giperelliptik egri chiziqlar elliptic-curve discrete logarithm ga asoslangan mustaqil kriptotizim sifatida ishlatilmaydi. Egri chiziqlar algebraik-geometrik kodning ratsional nuqtalarini, divisor tuzilishini, evaluation set’ini va matritsalarini hosil qilish uchun ishlatiladi. Asosiy xavfsizlik farazi yashirilgan tuzilmaviy kodni decoding qilishning qiyinligidir.
Tadqiqotning yangiligi nimada?
McEliece, Niederreiter va Rao–Nam sxemalari manba tomonidan klassik va avvaldan mavjud tuzilmalar sifatida qabul qilinadi. Elliptik va giperelliptik egri chiziqlarning algebraik-geometrik kodlarda ishlatilishi ham mutlaqo yangi emas. Maqolaning o‘ziga xos hissasi — aniq parametrlardan EC va HEC uchun evaluation/parity-check matritsalarini takror ishlab chiqariladigan tarzda yaratadigan protsedura, to‘rtta scheme-family kombinatsiyasiga o‘zgartirilmasdan qo‘llanadigan yagona benchmark protokoli va generic-decoding chegarasining xavfsizlik doirasi ochiq ko‘rsatilgan holda birgalikda hisobot berilishidir.
Chekli Galois maydoni GF(\(2^m\)) nima?
\(\mathrm{GF}(2^m)\) aynan \(2^m\) elementga ega chekli maydondir. Manba bu maydonni keltirilmaydigan polinom va \(1,x,x^2,\ldots,x^{m-1}\) kanonik bazisi bilan belgilaydi. Xarakteristika 2 bo‘lgani uchun qo‘shish amallari bit darajasida XOR orqali bajarilishi mumkin; bu holat apparat va dasturiy realizatsiyada katta xarakteristikali butun son arifmetikasiga nisbatan boshqa xarajat xususiyatlarini yuzaga keltirishi mumkin.
Bu tenglama maydon elementi bit vektorining butun son ko‘rinishida serialize qilinishini ko‘rsatadi. \(v_i\) har bir bit koeffitsiyentini, \(m\) esa maydon darajasini bildiradi. Tenglama xavfsizlik darajasini hisoblamaydi; u faqat finite-field elementining kompyuterda ifodalanishiga oid kodlash munosabatidir.
Elliptik egri chiziq ushbu tadqiqotda qanday ta’riflanadi?
Manba \(\mathrm{GF}(q)\) ustida genus \(g=1\) bo‘lgan silliq elliptik egri chiziqni umumiy Weierstrass ko‘rinishida beradi:
Bu yerda \(a_1,a_2,a_3,a_4,a_6\) — \(\mathrm{GF}(q)\) maydonining elementlari. Bu affine tasvirdir.
Ayni egri chiziqning proyektiv ko‘rinishi:
Proyektiv koordinatalar \((X:Y:Z)\) affine tekislikka qo‘shimcha ravishda infinity point’ni ham izchil algebraik tuzilma ichida ifodalash imkonini beradi.
Proyektiv Koordinatalar Ushbu Tadqiqotda Nega Ishlatiladi?
Proyektiv koordinatalar manba tadqiqotida evaluation va parity-check matritsalarini qurish paytida affine normallashtirish talab qiladigan \(\mathrm{GF}(2^m)\) maydon inversiyalarini kamaytirish yoki yo‘qotish uchun ishlatiladigan hisoblash tasviridir; bu o‘zgartirish kodning xavfsizlik farazini kuchaytiruvchi yangi kriptografik muammo emas, balki implementatsiya xarajatini kamaytirishga qaratilgan koordinata o‘zgarishidir.
Affine nuqta \((x,y)\) proyektiv yopilishda \((X:Y:Z)\) ko‘rinishida ifodalanadi. Manba ayniqsa bu isomorphism’ni Abel–Jacobi map bilan adashtirmaslik kerakligini ta’kidlaydi. Egri chiziqning Jacobian’iga yangi xavfsizlik farazi ko‘chirilmaydi.
Tadqiqotda affine nuqtalar uchun normallashgan tasvir \(Z=1\), infinity point uchun esa \((0:1:0)\) ishlatiladi. Bu qat’iy tasvir evaluation matrix ichida ishlatiladigan monomial’larning bir xil homogeneous degree’ga ega emasligi sababli muhimdir.
Giperelliptik egri chiziq qanday ta’riflanadi?
Xarakteristika 2 da ishlatiladigan umumiy giperelliptik egri chiziq ko‘rinishi:
Bu yerda \(h(x)\in \mathrm{GF}(2^m)[x]\) va \(\deg h\le g\); \(f(x)\) normallashgan polinom bo‘lib, \(\deg f=2g+1\) yoki \(2g+2\) bo‘lishi mumkin. \(g\) egri chiziqning genus qiymatidir.
Benchmarkda ishlatilgan HEC namunasi genus \(g=2\), GF(4) ustidadir. Manba bergan maxsus model:
Maydon:
va generator uchun:
Manba ushbu maxsus parametrlashtirishda yettita ratsional nuqtani oladi:
Bu yetti nuqta barcha genus-2 GF(4) egri chiziqlarining majburiy xususiyati emas. Yetti nuqta faqat benchmarkda ishlatilgan maxsus egri chiziq parametrlashtirishiga tegishli.
Hasse–Weil chegarasi nimani belgilaydi?
\(N\) egri chiziqda mavjud bo‘lishi mumkin bo‘lgan ratsional nuqtalar sonining yuqori chegarasini; \(q\) finite field o‘lchamini; \(g\) genus’ni bildiradi. Genus oshgani sari ayni maydon ustida foydalanish mumkin bo‘lgan nuqtalar sonining yuqori chegarasi ortadi.
Masalan, manba GF(4) uchun genus 2 da yuqori chegarani 13, genus 3 da 17 deb beradi. Bu o‘sish uzunroq kod yaratish imkonini berishi mumkin; biroq yuqori genus avtomatik tarzda yaxshiroq kod yoki yuqoriroq kriptografik xavfsizlik degani emas.
Genus oshganda nima o‘zgaradi?
Manba to‘rtta ta’sirni birgalikda muhokama qiladi:
- Kod uzunligi: Hasse–Weil yuqori chegarasi genus bilan ortadi; ayni field ustida ko‘proq ratsional nuqtalar mumkin bo‘lishi mumkin.
- Minimal masofa: genusning oshishi loyihalangan minimal masofa kafolatini kamaytirishi mumkin.
- Arifmetik xarajat: Mumford representation ko‘pi bilan \(2g\) field element talab qiladi; Cantor reduction xarajati genus oshgani sari ortadi.
- Xavfsizlik: yuqori genus tuzilmaviy kod hujumlarini bartaraf etmaydi; manba yuqori genus avtomatik xavfsizlik oshishini bermasligini ochiq aytadi.
Minimal masofa–genus almashuvi
Riemann–Roch o‘lchami:
va Goppa masofasining quyi chegarasi:
birgalikda ishlatilganda:
hosil bo‘ladi. \(n-k+1\) Singleton bound tomonidagi ma’lumotnoma hadidir. Manbaning talqiniga ko‘ra, kodning kafolatlangan minimal masofasi Singleton bound’dan genus miqdoricha pastda qoladi. Shu sababli genus orqali ko‘proq ratsional nuqta olinarkan, minimal masofa kafolatidan xarajat to‘lanishi mumkin.
Manba asosiy algebraic decoding uchun tuzatilishi mumkin bo‘lgan xatolar sonini:
ko‘rinishida beradi. Bu genusning oshishi faqat kod uzunligiga emas, decoding radius’ga ham ta’sir qilishini ko‘rsatadi.
Divisor nima?
Divisor egri chiziqdagi nuqtalarning chekli butun son koeffitsiyentli formal yig‘indisidir:
Divisor rational function qayerda nol yoki qutbga ega ekanini va uning multiplicity qiymatini qayd etish uchun ishlatiladigan algebraik obyekt.
Darajasi:
ko‘rinishida ta’riflanadi.
Bir rational function \(f\) ning principal divisor’i:
ko‘rinishida. \(v_P(f)\) \(P\) nuqtadagi zero/pole valuation ma’lumotini olib yuradi.
Jacobian bu tadqiqotda nima uchun ishlatiladi?
Degree-zero divisor sinflari:
bilan ifodalanadi. Manba Jacobian’ni ratsional nuqtalar, reduced divisor’lar va kodni belgilovchi divisor’ni tartibli ravishda tanlash imkonini beruvchi construction and parameterization tool sifatida ishlatadi.
Tadqiqot xavfsizligi hyperelliptic-curve discrete logarithm muammosiga tayanmaydi. Secret Jacobian ustidagi discrete logarithm emas, balki yashirilgan code description’dir. Shuning uchun genus \(\ge3\) HEC discrete logarithm uchun ma’lum index-calculus yaxshilanishlari bilan bu yerda ishlatiladigan code-based hardness farazini aralashtirmaslik kerak.
Riemann–Roch fazosi va evaluation code
\(L(G)\) qutblari divisor \(G\) bilan cheklangan rational function’lar fazosidir.
Evaluation divisor:
ko‘rinishida quriladi. Tayanch to‘plamlarining kesishmasligi \(L(G)\) dagi funksiyalarni evaluation nuqtalarida to‘g‘ri baholash imkonini beradi.
Evaluation map:
va unga mos evaluation code:
ko‘rinishidadir.
Manbaning constructive code ta’rifi
Tadqiqotda haqiqiy benchmark kodi bevosita:
ko‘rinishida ta’riflanadi va \(G\) ushbu kernel bazisini tashkil etuvchi satrlardan quriladi. Tekshirilgan shartlar:
ko‘rinishidadir.
HEC genus-2 GF(4) benchmarkida va matched genus-1 benchmarkida \(n=7\), \(k=4\), \(\operatorname{rank}(G)=4\), \(\operatorname{rank}(H)=3\) va \(HG^T=0\) aynan tasdiqlangan.
Biroq manba muhim cheklov qo‘yadi: hosil qilingan \(C=\ker(H)\) kodi albatta avval ta’riflangan aniq \(C_L(D,G)\) evaluation code bilan bir xil ekani yoki tanlangan satrlar algebraik-geometrik dual \(C_\Omega(D,G)\) kodini amalga oshirishi da’vo qilinmaydi. Bu correspondence tadqiqotda isbotlanmagan.
McEliece tuzilmasida masking
Manba McEliece tarmog‘ida secret masking matritsalarini \(X\), \(P\) va ayrim o‘zgartirilgan tuzilmalarda \(D\) bilan belgilaydi. Public generator matrix odatda masked code generator orqali hosil qilinadi.
Manbada codogram uchun berilgan asosiy munosabat:
\(i\) — \(k\)-simvolli information vector; \(G_X\) — masked public generator matrix; \(e\) — og‘irligi decoding imkoniyati bilan cheklangan maxfiy xato vektori. Encryption haqiqiy codeword ustiga nazorat qilinadigan xato qo‘shadi.
Niederreiter tuzilmasi
Niederreiter tuzilmasida confidential information bevosita error vector orqali syndrome sifatida ifodalanadi:
\(H_X\) — masked parity-check matrix; \(e\) — uzunligi \(n\) va og‘irligi \(t\) dan oshmaydigan error vector. McEliece codeword asosidagi ifodadan foydalansa, Niederreiter syndrome asosidagi ifodadan foydalanadi.
Rao–Nam tuzilmasi
Klassik Rao–Nam encryption:
ko‘rinishida. \(I\) — plaintext information vector; \(G\) — generator matrix; \(e\) — random error vector.
O‘zgartirilgan tuzilma qo‘shimcha ravishda permutation matrix \(Z\) dan foydalanadi:
Manba bu tuzilma public-key matrix amallaridan qochishi mumkinligi sababli pastroq operatsion xarajatga ega bo‘lishi mumkinligini muhokama qiladi.
Biroq klassik Rao–Nam xavfsizlik tarixi muammosiz emas. Manba unmodified Rao–Nam uchun chosen-plaintext attack sezgirligini va tuzilmaviy hujum muammolarini ochiq ko‘rsatadi. Shuning uchun benchmarkdagi past xarajatning o‘zi deployment xavfsizligini anglatmaydi.
Flawed code va MV2 mexanizmi nima?
Manba “flawed code” atamasini nazorat qilinadigan tarzda shikastlangan/yo‘qotishli axborot tasvirini ta’riflash uchun ishlatadi. MV2 yondashuvida asl axborot o‘zaro bog‘liq damage sequence va damaged text qismlariga ajratiladi; manba bitta qismning o‘zi plaintext’ni tiklash uchun yetarli emasligini bildiradi.
Bu tuzilmaning maqsadi multi-channel cryptography va implementatsiya xarajatini sozlashdir. Ammo manbada ishlatilgan toy benchmarklar ushbu mexanizmning cryptographically secure deployment darajasini isbotlamaydi.
LDPC yondashuvi
Tadqiqot McEliece uchun ikkinchi kod yondashuvi sifatida Low-Density Parity-Check (LDPC) kodlarini ham ko‘rib chiqadi. Decoding Belief Propagation / Sum–Product Algorithm orqali bajariladi. Dasturiy realizatsiya log-likelihood ratio (LLR) xabarlarini variable node va check node o‘rtasida iterativ ravishda uzatadi.
Manba algoritmida check-node yangilanishida \(\tanh\) qiymatlari ko‘paytiriladi va inverse hyperbolic tangent qo‘llanishidan oldin nisbat sonli barqarorlik uchun taxminan \((-1+10^{-10},1-10^{-10})\) oraliqda clip qilinadi. Standart maksimal iteratsiya 50. Zero syndrome olinganda algoritm erta tugaydi.
Manba LDPC’ning AWGN turidagi aloqa kanallarida iterativ decoding samaradorligini tan olgan holda, graph-related ma’lumot tuzilmalarining xotira talablarini va QC-LDPC/QC-MDPC tuzilmalaridagi structural cryptanalysis xavflarini ham alohida muhokama qiladi.
Tadqiqot Usuli va Natijalari
Tajriba va dasturiy muhit
Mualliflarning computational experiments realizatsiyasi Python 3.12.5 va SageMath yordamida bajarilgan. Controlled performance evaluation uchun 2 GHz single-core reference processor va %5 background operating-system load belgilangan.
| Parametr | Manbadagi qiymat | Ilmiy roli |
|---|---|---|
| Referens protsessor | 2 GHz, single core | RNEC normalizatsiya referensi |
| Fon OS yuki | %5 | Normalizatsiya qilinadigan mavjud protsessor ulushi |
| Warm-up | 10 ishga tushirish | O‘lchash statistikasiga kiritilmaydi |
| O‘lchash | 100 takror / katak | Mean, SD, CV, CI, median va IQR hosil qiladi |
| Taymer | perf_counter_ns | Wall-clock execution time |
| Error weight | \(t_e=1\) | Toy benchmark parametri |
| Payload | 10, 100, 1000 byte | Uch workload nuqtasi |
| Base PRNG seed | 2026 | Deterministik reproducibility |
Manba base seed 2026 ni vazifalar orasida deterministik tarzda bo‘ladi: candidate search uchun +101, key generation uchun +202, matrix generation uchun +303 va encryption uchun +10.000.
Bitta benchmark trial faqat encrypt–decrypt juftligini vaqtlaydi. Key generation va matrix construction o‘lchash oynasidan tashqarida. Bu chegara RNEC natijalarini talqin qilishda muhim.
RNEC Nimani O‘lchaydi va Nimani O‘lchamaydi?
Reference-Normalized Execution Cost (RNEC) tadqiqotda encrypt–decrypt amalining wall-clock vaqtini 2 GHz referens chastota va %5 fon OS yuki asosida plaintext bayti boshiga normalizatsiya qiluvchi nisbiy xarajat metrikasidir; hardware performance counter ishlatilmagani sababli u haqiqiy CPU cycle count yoki platformadan mustaqil “cycles per byte” o‘lchovi emas.
Manba Tenglama (32):
Bu yerda:
- \(f=2\times10^9\ \mathrm{Hz}\): referens protsessor chastotasi.
- \(\eta=0.05\): %5 background OS load.
- \(1-\eta=0.95\): o‘lchanayotgan amal uchun faraz qilingan mavjud protsessor ulushi.
- \(t_{\mathrm{exec}}\): soniyalarda o‘lchangan wall-clock ish vaqti.
- \(n_{\mathrm{bytes}}\): qayta ishlanayotgan plaintext hajmi.
\(f\times t_{\mathrm{exec}}\) o‘lchov jihatdan referens sikl ekvivalentini hosil qiladi va uni byte soniga bo‘lish normalizatsiya qilingan xarajatni beradi. Biroq bu qiymat haqiqiy performance-counter cycle o‘lchovi emas. Cache xatti-harakati, microarchitecture, dynamic frequency scaling, OS scheduling va Python/SageMath runtime ta’sirlari ushbu normalizatsiya bilan yo‘qolmaydi.
Manba per-codeword/per-block o‘lchovi uchun qo‘shimcha ravishda:
ifodasidan foydalanadi. Bu ikkinchi o‘zgartirish turli block payload’lar keltirib chiqaradigan amortization ta’sirini kamaytirishni maqsad qiladi; biroq EC va HEC tarmoqlarining turli masshtablash strategiyalarini tenglashtirmaydi.
Benchmark konfiguratsiyalari nega simmetrik emas?
EC tarmog‘ida payload kattalashgani sari intrinsic code va field birgalikda o‘zgartirilgan:
| Payload | EC tarmog‘i | HEC tarmog‘i |
|---|---|---|
| 10 byte | EC(7,4), GF(4) | HEC(7,4), genus 2, GF(4) |
| 100 byte | EC(13,10), GF(8) | Ayni HEC(7,4)/GF(4), multiblock |
| 1000 byte | EC(55,52), GF(64) | Ayni HEC(7,4)/GF(4), multiblock |
Shunday qilib egri chiziq oilasi, field size, code dimension va batching strategy bir vaqtda o‘zgaradi. Dastlabki EC–HEC taqqoslash shu sababli curve-family experiment emas.
1-jadval — RNEC per block
| Konfiguratsiya | 10 byte | 100 byte | 1000 byte |
|---|---|---|---|
| Rao–Nam / EC | 19.693 ± 612 | 26.149 ± 581 | 165.963 ± 1.569 |
| McEliece / EC | 24.776 ± 85 | 32.271 ± 347 | 185.541 ± 7.755 |
| Rao–Nam / HEC, GF(4) o‘zgarmas | 22.299 ± 1.264 | 19.861 ± 1.075 | 19.570 ± 354 |
| McEliece / HEC, GF(4) o‘zgarmas | 26.220 ± 279 | 24.821 ± 567 | 24.476 ± 470 |
Manba barcha kataklarda 100 retained repetition ishlatadi. 1-jadvalda coefficient of variation %0,3 dan %5,7 gacha deb bildiriladi. 95% confidence interval yarim kengligi hech bir katakda mean’ning %1,2 idan oshmaydi.
Manba shuningdek mean/median nisbati o‘n ikki katakning hech birida 1,011 dan oshmaganini bildiradi. Figure 13 histogramlari ham ayni retained per-run namunalarni ko‘rsatadi. Bu ko‘rinayotgan o‘rtacha qiymatlar bir nechta chekka namuna tomonidan tortib ketilmaganiga ishora qiladi; biroq RNEC’ning platform-normalization manbali sistematik noaniqligini bartaraf etmaydi.
McEliece va Rao–Nam taqqoslanishi
| Egri chiziq oilasi | 10 byte | 100 byte | 1000 byte |
|---|---|---|---|
| HEC | 1,176 ± 0,013 | 1,250 ± 0,014 | 1,251 ± 0,006 |
| EC | 1,258 ± 0,008 | 1,234 ± 0,006 | 1,118 ± 0,009 |
Manbaning talqiniga ko‘ra, Rao–Nam ushbu benchmarkda barcha payload nuqtalarida McEliece’dan taxminan %11–21 arzonroq. HEC tarmog‘ida tejalish taxminan %15, %20 va %20; EC tarmog‘ida esa field GF(4) dan GF(64) gacha kattalashgani sari taxminan %20,5 dan %10,6 gacha pasayadi.
Bu taqqoslash curve-family comparison’dan kuchliroq; chunki ayni oila ichidagi McEliece va Rao–Nam bir xil code, field va payload’dan foydalanadi. Shuning uchun o‘zgarayotgan asosiy omil kriptografik sxemadir.
Ammo \(k=4\), \(t_e=1\) kabi toy parametrlar sababli ayni foiz nisbatining cryptographic-scale code’larda saqlanishi ko‘rsatilmagan.
Dastlabki EC–HEC taqqoslanishi
| Sxema | 10 byte | 100 byte | 1000 byte |
|---|---|---|---|
| McEliece | 0,945 ± 0,002 | 1,300 ± 0,006 | 7,580 ± 0,068 |
| Rao–Nam | 0,883 ± 0,011 | 1,317 ± 0,015 | 8,480 ± 0,034 |
Qiymat 1 dan yuqori bo‘lsa HEC benchmark configuration arzonroq; 1 dan past bo‘lsa EC configuration arzonroq. Biroq 1000 byte’dagi 7,580 va 8,480 nisbatlari “HEC egri chizig‘i intrinsik tarzda 7–9× tezroq” degani emas. Bir vaqtning o‘zida field, code dimension va batching usuli ham o‘zgargan.
Manba ichidagi hisobot eslatmasi: tadqiqot oxiridagi matched-comparison izohi 3-jadvalga murojaat qilganda unmatched McEliece nisbatlarini 0,899; 1,257; 7,424 ko‘rinishida beradi. Bu sonlar 3-jadvaldagi 0,945; 1,300; 7,580 qiymatlari bilan bir xil emas va farq sababi manbada tushuntirilmagan. Verianla asosiy miqdoriy manba sifatida ko‘rinadigan 3-jadval qiymatlarini saqlaydi.
Giperelliptik Egri Chiziqlar Ushbu Benchmarkda Elliptik Egri Chiziqlardan Tezroqmi?
Manba bunday umumiy xulosa chiqarmaydi; moslashtirilmagan benchmarkda HEC konfiguratsiyasi katta payload’larda ancha arzon ko‘rinsa-da, field, code dimension va batching strategy birgalikda o‘zgargani sababli bu farqni egri chiziq oilasiga nisbat berib bo‘lmaydi, barcha boshqa parametrlar GF(4), \((7,4)\), \(t_e=1\) ostida o‘zgarmas saqlanganda genus-1 EC va genus-2 HEC xarajatlari o‘lchash aniqligi doirasida taxminan %8 ichida qolgan.
Moslashtirilgan EC–HEC taqqoslanishi
Manba keyin confounding omillarni bartaraf etish uchun ikki tarmoqni ham GF(4), \(n=7\), \(k=4\), \(t_e=1\), bir xil payload, bir xil multiblock batching, bir xil decoder path va bir xil measurement protocol bilan qayta ishga tushirgan. Faqat genus o‘zgargan: EC uchun \(g=1\), HEC uchun \(g=2\).
| Konfiguratsiya | 10 byte | 100 byte | 1000 byte |
|---|---|---|---|
| McEliece / EC, \(g=1\) | 25.422 ± 1.372 | 25.187 ± 1.041 | 26.032 ± 1.004 |
| McEliece / HEC, \(g=2\) | 27.300 ± 245 | 27.152 ± 1.605 | 25.300 ± 725 |
| Rao–Nam / EC, \(g=1\) | 20.751 ± 1.734 | 21.838 ± 4.513 | 21.144 ± 5.312 |
| Rao–Nam / HEC, \(g=2\) | 22.348 ± 217 | 20.295 ± 1.901 | 20.702 ± 2.129 |
| Sxema | 10 byte | 100 byte | 1000 byte |
|---|---|---|---|
| McEliece | 0,931 ± 0,010 | 0,928 ± 0,013 | 1,029 ± 0,010 |
| Rao–Nam | 0,929 ± 0,015 | 1,076 ± 0,048 | 1,021 ± 0,054 |
Barcha nisbatlar 1 ning taxminan %8 qismi ichida qoladi. Mualliflar shu sababli dastlabki moslashtirilmagan natijalarni hyperelliptic curve family uchun intrinsik katta unumdorlik ustunligi sifatida talqin qilishdan qaytadilar.
Bu matched comparison ham toy parametrlarda bajarilgan. Natija faqat ushbu miqyosda genus o‘zgarishi o‘z-o‘zicha sezilarli xarajat farqini ko‘rsatmaganini bildiradi; cryptographic-length kodlarda ayni natija saqlanishini isbotlamaydi.
RNEC’ning ikki mashinada takror ishlab chiqarilishi
Manba protokolni ikki xil mashinada ishga tushirgan. Absolute wall-clock xarajatlar kutilganidek o‘zgargan, 2-jadvaldagi scheme-level nisbatlar esa ikki mashina o‘rtasida absolute 0,031 ichida mos kelgan. Manba buni RNEC’ni mutlaq unumdorlik metrikasidan ko‘ra relative comparison metrikasi sifatida talqin qiladi.
Generic-decoding baseline qanday hisoblanadi?
Code-based construction uchun generic information-set decoding xarajatining yuqori chegarasi sifatida manba klassik Prange ish faktoridan foydalanadi:
Bu ifoda field operation sonida beriladi.
O‘zgaruvchilar:
- \(n\): kod uzunligi.
- \(k\): kod o‘lchami/dimension.
- \(n-k\): parity/syndrome o‘lchami bilan bog‘liq farq.
- \(t\): xato og‘irligi.
- \(\binom{n}{t}\): \(n\) pozitsiya orasidan \(t\) xato o‘rnini tanlash kombinatsiyasi.
Manba zamonaviy ISD usullarini taxminan modellashtirish uchun:
dan foydalanadi. \(\alpha\) nazariy universal konstanta emas. U bitta Classic McEliece binary parameter set ustida taxminan 143-bit nashr qilingan estimate’ga qarshi 148-bit natija beradigan qilib kalibrlangan.
Kvant ustuni uchun manba:
ko‘rinishida qo‘pol placeholder ishlatadi. Maqolaning o‘zi bu haqiqiy achievable quantum attack cost emasligini va qaysi ISD subroutine’lari kvantlashtirilishiga qarab vaziyat o‘zgarishini ochiq aytadi.
Error vector candidate soni:
bilan beriladi. \(q\) alphabet/field o‘lchamidir. Bu son brute-force nomzod fazosini bildiradi.
6-Jadvaldagi 260 Bit Haqiqiy Xavfsizlik Darajasimi?
Yo‘q. Manba 260-bit qiymatini GF(1024) ustidagi \((1000,399)\), \(t=298\) referens parametrlar to‘plami uchun bitta binary kalibrlashga tayangan taxminiy generic-decoding baseline sifatida beradi; q-ary ISD bog‘liqliklarini va algebraik-geometrik kodlarga qarshi structural attack xarajatini modellashtirmagani sababli bu qiymat haqiqiy yoki deployment-ready xavfsizlik darajasi emasligini ochiq aytadi.
| Parametrlar to‘plami | Sinf | \(\log_2|E_t|\) | \(WF_{\mathrm{ISD}}\) | \(WF_{\mathrm{quantum}}\) | Public key |
|---|---|---|---|---|---|
| HEC (7,4), \(g=2\), GF(4), \(t=1\) | Toy | 4,4 | 6 | 3 | — |
| EC (13,10), GF(8), \(t=1\) | Toy | 6,5 | 8 | 4 | — |
| EC (55,52), GF(64), \(t=1\) | Toy | 11,8 | 11 | 6 | — |
| AG (300,89), \(g=2\), GF(256), \(t=103\) | Reference | 1097,4 | 77 | 39 | 18 KiB |
| AG (300,149), \(g=2\), GF(256), \(t=73\) | Reference | 819,5 | 95 | 47 | 22 KiB |
| AG (1000,399), \(g=2\), GF(1024), \(t=298\) | Generic-decoding reference | 3853,2 | 260 | 130 | 293 KiB |
Dastlabki uchta benchmark konfiguratsiyasi \(t=1\) bo‘lgani uchun juda kichik error space’ga ega va manba ularni ochiq ravishda “no cryptographic security whatsoever” deb belgilaydi.
Oxirgi qatordagi 260-bit son generic decoding nuqtai nazaridan katta ko‘rinsa-da, u faqat generic attack yuqori chegarasidir. Agar Structured code attack arzonroq bo‘lsa, haqiqiy xavfsizlik shuni kuzatadi.
Tuzilmaviy hujumlar nega kritik?
Algebraic-geometric code tasodifiy chiziqli code emas; u ratsional nuqtalar, function evaluation va divisor tuzilishidan keladigan qo‘shimcha algebraik izlarni olib yuradi. Generic-decoding hujumi bu tuzilmani hisobga olmaydi.
Manba Sidelnikov–Shestakov, Faure–Minder va Couvreur–Marquez-Corbella–Pellikaan yo‘nalishidagi hujumlarni muhokama qiladi. Ayniqsa public code’ning component-wise Schur square tuzilmasidan structural distinguisher va filtration attack uchun foydalanish mumkin.
va component-wise product:
ko‘rinishida ta’riflanadi.
Algebraic-geometric evaluation code uchun:
munosabati sabab Schur-square dimension tasodifiy code’dan farqli o‘sishni ko‘rsatishi mumkin va bu farq tuzilmaviy hujumga olib kelishi mumkin.
Toy Schur-square testi nega xavfsizlik isboti emas?
Benchmarkda genus-1 va genus-2 \((7,4)\) kodlarining Schur square dimension qiymati 7 deb topilgan. Ayni parametrlarda random code uchun:
bo‘lgani sabab test random code bilan bir xil natija beradi.
Ammo bu yerda yuqori chegara allaqachon \(n=7\) tomonidan to‘yingan. Shu sabab testning ajratuvchanlik kuchi yo‘q. Manba cryptographic size’da structural distinguisher orqali ajratilishi mumkin bo‘lgan code ushbu toy miqyosda baribir testdan o‘tishi mumkinligini ochiq aytadi.
Masking tuzilmaviy hujumlarni yo‘q qiladimi?
Manba yo‘q deydi. Non-singular \(X\) bilan ko‘paytirish code’ning o‘zini o‘zgartirmaydi; monomial \(PD\) o‘zgartirish Schur-square dimension profile’ini saqlashi mumkin. Shortening algebraik-geometrik tuzilmani saqlaydi va ayrim hollarda code length’ni qisqartirib hujumchiga hatto yordam berishi mumkin. Plaintext-derived symbol qo‘shadigan extension mexanizmining ham structure-recovery hardness’ni oshirishi ko‘rsatilmagan.
Deployment oldidan manba qaysi xavfsizlik ishlarini majburiy deb hisoblaydi?
- Cryptographic-size parametrlarda Schur-square profiling.
- Filtration attack’ni bevosita qo‘llash va qayerda muvaffaqiyatsiz bo‘lishini hisobot qilish.
- Evaluation point, support va multiplier recovery tahlili.
- Best-known structural attack uchun parameter-dependent work factor.
- Generic-decoding qiymatlarini nashr qilingan q-ary syndrome-decoding estimator bilan mustaqil hisoblash.
- Decoding rutinlari constant-time bo‘lmagani uchun ochiq side-channel leakage modelini qurish.
Ushbu olti ish cryptographically meaningful miqyosda tugallanmasdan manba hech qanday parametrlar to‘plamini deployment-ready sifatida tavsiya qilmaydi.
Energiya sarfi o‘lchanganmi?
Yo‘q. Manba implementation cost, wall-clock benchmark va ayrim oldingi ishlarning cycle-count ma’lumotlarini muhokama qilsa-da, joriy tajribada bevosita energiya o‘lchovi o‘tkazmagan. Energiya ta’siri platformaga bog‘liq ekani ochiq aytilgan.
Shu sabab kichik field yoki kamroq amal sonidan bevosita joule, watt yoki batareya ishlash muddati natijasini chiqarib bo‘lmaydi.
4-jadval nega boshqa benchmark jadvallaridan farq qiladi?
Manba 4-jadvalda HEC McEliece uchun character read, string comparison va string concatenation call count/processor cycle profilini beradi. Biroq Data Availability Statement bu call-count va cycle sonlarini joriy reproducibility package qayta ishlab chiqarmasligini; ular oldingi Ref. [3] dan olinganini ochiq aytadi. Shu sabab 4-jadval joriy benchmark kampaniyasining xom vaqt namunalari bilan bir xil provenance sinfiga kirmaydi.
Tadqiqot qo‘llab-quvvatlaydigan natijalar
- EC va genus-2 HEC asosidagi code matrices uchun takrorlanuvchi construction procedure qurish mumkin bo‘lgan.
- Benchmark kodlarida \(\operatorname{rank}(G)=k\), \(\operatorname{rank}(H)=n-k\) va \(HG^T=0\) shartlari tasdiqlangan.
- Proyektiv tasvir matrix-construction bosqichida field inversion ehtiyojini kamaytiradigan hisoblash optimizatsiyasidir.
- Nazorat qilinadigan same-family taqqoslashda Rao–Nam benchmark xarajati McEliece’dan pastroq.
- O‘lchangan Rao–Nam ustunligi sinovdan o‘tkazilgan toy miqyosda taxminan %11–21 oralig‘ida.
- Dastlabki EC–HEC katta unumdorlik farqi curve family’ning sof ta’siri emas.
- Matched toy comparison’da genus-1 va genus-2 xarajatlari taxminan %8 ichida qoladi.
- Generic-decoding baseline hisoblangan va structural security’dan aniq ajratilgan.
- Reproducibility package kod, parametrlar, matritsalar, fixed seeds, raw timings va work-factor script’larini o‘z ichiga oladi.
Tadqiqot qo‘llab-quvvatlamaydigan natijalar
- Benchmarkda ishlatilgan toy parametrlar post-kvant xavfsiz degan xulosa chiqarib bo‘lmaydi.
- 260-bit generic-decoding baseline haqiqiy 260-bit xavfsizlik kafolati emas.
- Giperelliptik egri chiziqlar elliptik egri chiziqlardan intrinsik tarzda 7–9× tezroq degan xulosa chiqarib bo‘lmaydi.
- Yuqoriroq genus structural cryptanalysis’ga chidamliroq ekani ko‘rsatilmagan.
- Proyektiv koordinatalar kodning algebraik tuzilishini hujumchidan yashirishi ko‘rsatilmagan.
- Schur-square testi toy namunada random code bilan ayni natija berishi structural resistance isboti emas.
- Joriy tadqiqot deployment-ready McEliece, Niederreiter yoki Rao–Nam parametrlar to‘plamini taklif qilmaydi.
- Tadqiqot haqiqiy energiya sarfini o‘lchamagan.
- RNEC haqiqiy hardware cycle counter o‘lchovi emas.
- Mobil tizimlarda confidentiality/integrity xizmati ushbu parametrlar bilan production-ready ekani ko‘rsatilmagan.
Takror ishlab chiqaruvchanlik
Manba ochiq reproducibility package ichida EC va HEC realizatsiyalarini, curve parameter generation kodini, evaluation-matrix construction va decoding rutinlarini; barcha benchmark curve equation va irreducible polynomial ma’lumotlarini; rational-point va evaluation set’larini; generator/parity-check matritsalarini; fixed PRNG seeds’ni; Algorithm 3 benchmark harness’ini; raw per-run timing samples’ni; Figure 13 yaratish script’ini va Table 6 work-factor estimation script’ini taqdim etganini bildiradi.
Dastur versiyalari Python 3.12.5 va SageMath 10.5 deb bildirilgan.
Manba Tables 1–3, Table 6 va Figure 13 package script’lari tomonidan qayta ishlab chiqarilishi mumkinligini; absolute RNEC hardware platformaga bog‘liq qolishini, ammo configuration ratio’lari turli platformalarda qayta ishlab chiqarilishi mumkinligini bildiradi.
Kelajakdagi ish chegarasi
Mualliflarning bevosita davomiy ishi genus \(g=2,3,4\), turli base fields va turli evaluation divisors’ni o‘z ichiga oladigan kengroq family study hisoblanadi. Bu tadqiqotsiz benchmarkda ishlatilgan yagona genus-2 GF(4) namunasi barcha hyperelliptic constructions uchun vakil deb aytib bo‘lmaydi.
Shuningdek cryptographic-scale structural cryptanalysis, mustaqil q-ary syndrome-decoding estimation, constant-time implementation va real platform energy measurement kelajakdagi tekshiruv talablaridir.
Manba va Usul Haqida Izoh
Asl sarlavha: Construction and Benchmarking Methodology for Crypto-Code Systems on Elliptic and Hyperelliptic Curves
Mualliflar: Serhii Yevseiev; Stanislav Milevskyi; Serhii Pohasii; Olena Akhiiezer; Vladyslav Sokol.
Mualliflar tartibi: Serhii Yevseiev birinchi, Stanislav Milevskyi ikkinchi, Serhii Pohasii uchinchi, Olena Akhiiezer to‘rtinchi, Vladyslav Sokol beshinchi muallif.
Mas’ul muallif: Serhii Yevseiev.
Muassasa: Department of Cybersecurity, National Technical University “Kharkiv Polytechnic Institute”, 61002 Kharkiv, Ukraine.
Teng hissa: Manbada teng birinchi mualliflik yoki teng hissa bayonoti mavjud emas.
Jurnal: Cryptography.
Nashriyot: MDPI, Basel, Switzerland.
Jild / son / maqola: 10(6), Article 78.
Sahifalar soni: 44.
DOI: 10.3390/cryptography10060078.
Yuborilgan: 11 Avgust 2026.
Reviziya: 5 Oktyabr 2026.
Qabul qilingan: 20 Oktyabr 2026.
Nashr: 27 Oktyabr 2026.
Manba turi: Taqrizdan o‘tgan tadqiqot maqolasi; algebraik-geometrik code construction, dasturiy realizatsiya, controlled benchmark va generic-decoding baseline tahlilini birlashtiradi.
Taqriz: Cryptography taqrizdan o‘tadigan jurnal; rasmiy MDPI jurnal materiallarida single-blind peer-review jarayoni ko‘rsatiladi.
Preprint holati: Verianla uchun qayta ishlangan hujjat nashr qilingan jurnal versiyasidir; manbada alohida preprint versiyasi qayta ishlanmagan.
Litsenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Rasmiy nashr yozuvi: MDPI Cryptography, DOI 10.3390/cryptography10060078.
Asosiy ilmiy soha: Post-kvant kriptografiya, kodga asoslangan kriptografiya, algebraik-geometrik kodlar va chekli maydon hisoblashlari.
Asosiy usul: EC va HEC ratsional nuqtalaridan evaluation/parity-check matrices yaratish; \(C=\ker(H)\) orqali generator matrix hosil qilish; McEliece va Rao–Nam realizatsiyalarini bir xil benchmark harness ostida o‘lchash.
Benchmark dasturi: Python 3.12.5 va SageMath 10.5.
Benchmark protokoli: 2 GHz single-core reference processor, %5 OS load, katak boshiga 10 discarded warm-up va 100 retained run, \(t_e=1\), 10/100/1000-byte payload va perf_counter_ns wall-clock timer.
RNEC talqini: Reference-normalized relative execution cost; haqiqiy hardware cycle-count emas.
Benchmark xavfsizlik sinfi: O‘lchangan parametrlar toy parametrlar bo‘lib, manba ularning cryptographic security bermasligini ochiq aytgan.
Generic-decoding tahlili: Prange work factor va bitta binary calibration point orqali \(\alpha=0.85\) tuzatishi ishlatilgan illustrative baseline; q-ary quantitative security estimate emas.
Structural security: Cryptographic-scale Schur-product/filtration resistance ko‘rsatilmagan; hech bir parametr deployment-ready sifatida taqdim etilmaydi.
Energiya o‘lchovi: Joriy tadqiqotda bevosita energiya sarfi o‘lchanmagan.
Moliyalashtirish: Tadqiqot tashqi moliyalashtirish olmagan.
Ma’lumot mavjudligi: Manba complete reproducibility package ochiq taqdim etilganini; reference implementation, exact curve parameters, irreducible polynomials, rational-point/evaluation sets, generator va parity-check matrices, fixed PRNG seeds, benchmark harness, raw timing samples, Figure 13 script va Table 6 work-factor estimation script’ini o‘z ichiga olishini bildiradi.
Manfaatlar to‘qnashuvi: Mualliflar manfaatlar to‘qnashuvi yo‘qligini bildiradilar.
Muallif hissalari: Konseptuallashtirish Serhii Yevseiev va Stanislav Milevskyi; usul Serhii Yevseiev va Stanislav Milevskyi; dasturiy ta’minot Serhii Pohasii va Vladyslav Sokol; validatsiya Serhii Yevseiev, Stanislav Milevskyi va Olena Akhiiezer; formal tahlil Serhii Yevseiev, Stanislav Milevskyi va Olena Akhiiezer; tadqiqot Serhii Yevseiev va Serhii Pohasii; resurslar Serhii Yevseiev va Vladyslav Sokol; ma’lumotlarni kuratsiya qilish Serhii Pohasii va Olena Akhiiezer; dastlabki qoralama Serhii Yevseiev; ko‘rib chiqish/tahrirlash Stanislav Milevskyi, Serhii Pohasii va Olena Akhiiezer; vizuallashtirish Vladyslav Sokol; supervision va loyiha boshqaruvi Serhii Yevseiev sifatida bildirilgan.
Asosiy metodologik cheklovlar: Toy xavfsizlik parametrlari; HEC tomonida faqat bitta genus-2 GF(4) egri chiziq namunasi; moslashtirilmagan EC/HEC masshtablashi; RNEC’ning wall-clock asosida bo‘lishi; haqiqiy cycle counter va energiya o‘lchovi yo‘qligi; Table 6 generic-decoding qiymatlarining qo‘pol proxy bo‘lishi; cryptographic-scale structural attack baholashi tugallanmaganligi; decoding rutinlarining constant-time emasligi; Table 4 cycle/call-count ma’lumotlarining joriy reproducibility package tomonidan qayta ishlab chiqarilmasligi.
Manba ichidagi sonli izoh: 3-jadvalda McEliece EC/HEC nisbatlari 0,945; 1,300; 7,580 bo‘lsa, tadqiqot oxiridagi matched-comparison matnida 3-jadval uchun 0,899; 1,257; 7,424 qiymatlari yozilgan. Manba farq sababini tushuntirmaydi; ushbu Verianla mazmunida ko‘rinadigan 3-jadval qiymatlari asos sifatida qabul qilingan va farq yashirilmagan.
Talqin chegarasi: Tadqiqot hissasi deployment-ready yangi post-kvant primitive yoki isbotlangan yangi security level emas; EC/HEC asosidagi crypto-code construction’larni yaratish va implementatsiya xarajatini takror ishlab chiqariladigan tarzda taqqoslash metodologiyasidir.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan