


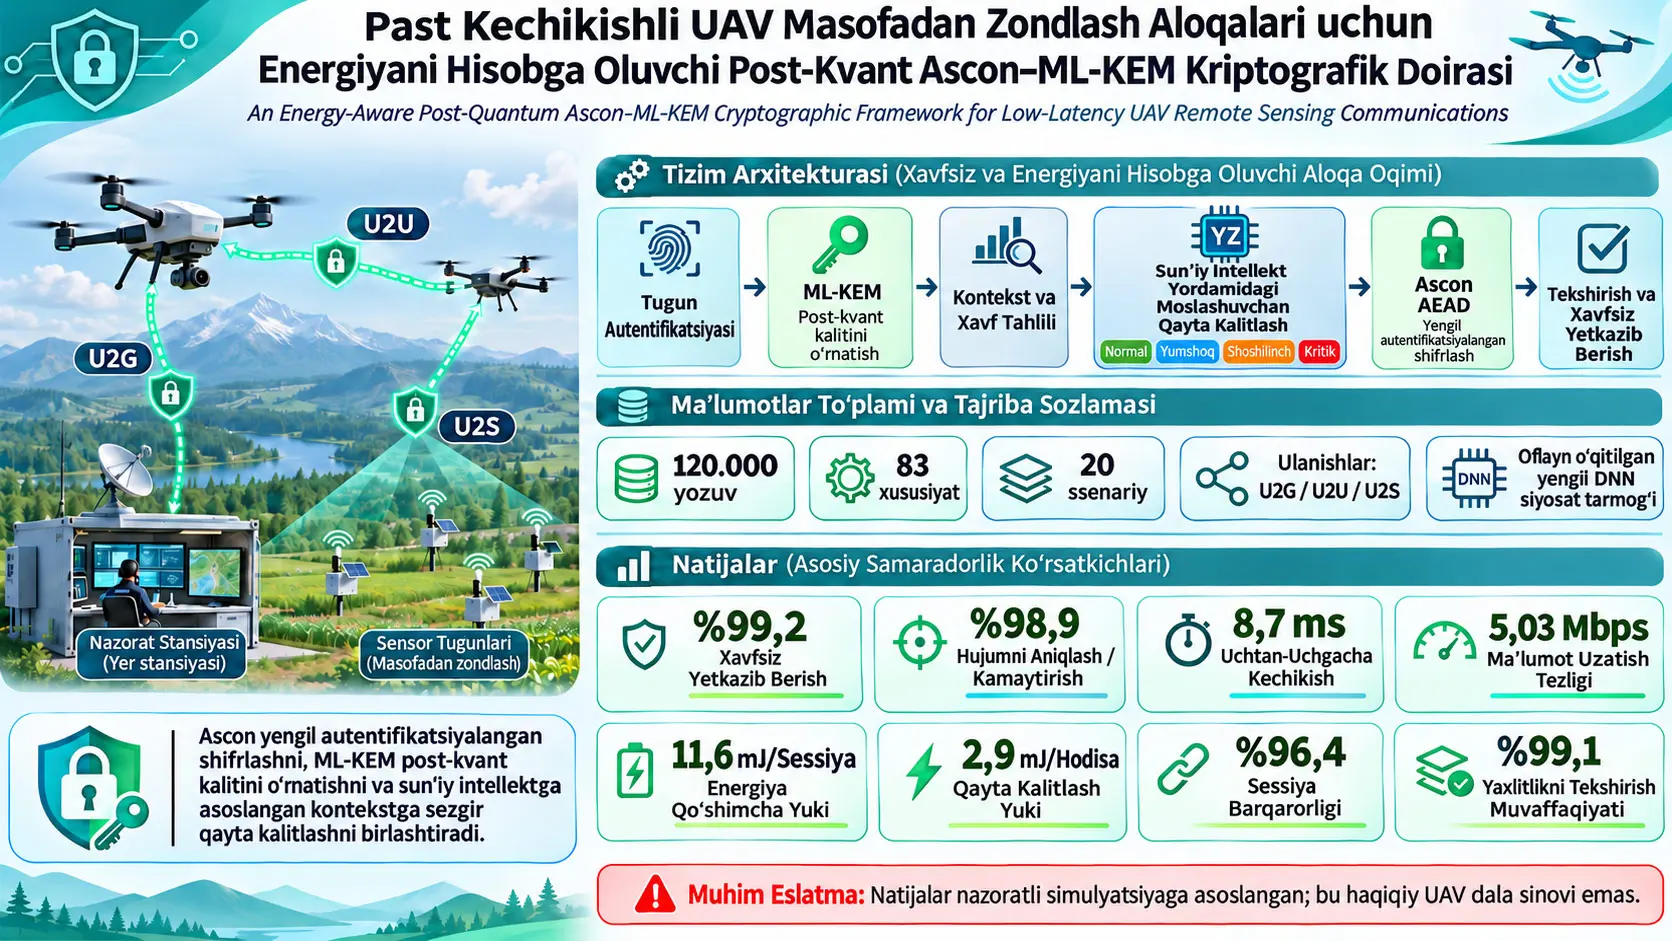
Taklif etilgan Ascon–ML-KEM doirasi UAV–IoT masofadan zondlash aloqalarida yengil autentifikatsiyalangan shifrlashni, post-kvant seans kalitini o‘rnatishni va sun’iy intellekt yordamidagi kontekstga sezgir qayta kalitlashni yagona cross-layer xavfsizlik arxitekturasida birlashtiruvchi simulyatsiyaga asoslangan gibrid kriptografik tizimdir. Tizim UAV-to-ground (U2G), UAV-to-UAV (U2U) va UAV-to-sensor (U2S) ulanishlaridagi telemetriya, missiya buyruqlari va masofadan zondlash ma’lumotlarini himoya qilishni maqsad qiladi. Ascon AEAD ma’lumot maxfiyligi, yaxlitligi va autentifikatsiyasini; ML-KEM kelajakdagi kvant hujumlariga chidamli umumiy seans kalitini o‘rnatishni; AI-driven adaptive rekeying esa xavf va missiya sharoitlariga ko‘ra kalit qachon yangilanishini belgilaydi.
Tadqiqot baholashi real uchuvchi UAV qurilmasida bajarilmagan. Tadqiqotchilar Python 3.11.5 asosidagi maxsus simulyatsiya va benchmarking jarayoni bilan 20 bosqichli UAV–IoT ssenariysini yaratganlar. Hosil qilingan kriptografik benchmark ma’lumotlar to‘plami 120.000 ta yozuv va 83 ta xususiyatni o‘z ichiga oladi. Har bir yozuv muayyan himoyalangan UAV–IoT aloqa hodisasining missiya konteksti, tarmoq holati, kriptografik holati, xavf qarori, rekey natijasi, kechikishi, energiya overhead-i, xavfsiz yetkazib berish holati va seans bardoshliligini ifodalaydi.
Umumiy taqqoslashda taklif etilgan tuzilma %99,2 secure delivery rate, %98,9 attack detection/mitigation effectiveness, 8,7 ms end-to-end encryption latency, 5,03 Mbps throughput, 11,6 mJ/session energiya overhead-i, 2,9 mJ/event rekeying overhead-i, %96,4 session resilience va %99,1 integrity verification success natijalariga erishgan. Taqqoslangan bazaviy tuzilmalarda xavfsiz yetkazib berish %94,1–97,4, kechikish 9,9–11,9 ms va session resilience %84,7–91,6 oralig‘ida.
Biroq bu raqamlar real havo apparatidagi jismoniy quvvat o‘lchagich, radio kanal sinovi yoki embedded cryptographic testbed natijasi emas. Maqola kechikish, energiya, throughput va rekey xarajatlarini nazorat qilinadigan simulyatsiya hamda ARM Cortex sinfidagi cheklangan platforma uchun tuzilgan energiya modelidan hisoblaydi. Shu sababli 8,7 ms yoki 11,6 mJ/session kabi qiymatlar simulyatsiya darajasidagi qiyosiy samaradorlik ko‘rsatkichlaridir; real UAVning daladagi aniq kechikishi yoki batareya sarfi sifatida talqin qilinmasligi kerak.
Tahdid darajasi oshgani sari tizim kalitni tez-tez yangilaydi. Past tahdid sharoitida o‘rtacha rekey soni 1,00, kechikish 7,63 ms va energiya overhead-i 9,97 mJ/session bo‘lsa; kritik tahdid sharoitida rekey soni 5,40 ga, kechikish 9,78 ms ga va energiya overhead-i 13,17 mJ/session ga ko‘tariladi. Xuddi shu o‘tishda xavfsiz yetkazib berish %99,50 dan %97,70 ga va session resilience %98,53 dan %95,47 ga pasayadi. Bu natija xavfsizlikning “xarajatsiz” emasligini; doira yuqori tahdid ostida og‘irroq kriptografik aralashuvga o‘tib, xavfsizlik bilan energiya/kechikish o‘rtasidagi boshqariladigan murosani boshqarishini ko‘rsatadi.
Tadqiqotning eng muhim cheklovi real UAV qurilmasi, jismoniy simsiz kanal o‘lchovi va hardware-in-the-loop validatsiyasini o‘z ichiga olmasligidir. Mualliflar keyingi bosqichda o‘rnatilgan protsessorlar, kam quvvatli radio uzatgich-qabul qilgichlar, real UAV aloqa modullari va tashqi quvvat o‘lchash qurilmalari bilan jismoniy validatsiya o‘tkazishni tavsiya qiladilar.
Tadqiqotning asosiy muammosi nima?
UAV asosidagi masofadan zondlash tizimlari atrof-muhit monitoringi, muhim infratuzilmani tekshirish, ofatlarga javob berish, kuzatuv va boshqa missiyalarda faqat tasvir yoki sensor ma’lumotlarini yig‘maydi. UAVlar shu bilan birga telemetriya, missiya buyruqlari, boshqaruv xabarlari va sezilgan ma’lumotlarni boshqa UAVlarga, yer sensorlariga, edge gatewaylarga va yer boshqaruv stansiyalariga uzatadi.
Ushbu aloqa muhitida bir vaqtning o‘zida bir nechta qiyinchilik yuzaga keladi: harakatchanlik tufayli tarmoq topologiyasi doimiy o‘zgarishi, simsiz kanal barqarorligi buzilishi, o‘tkazuvchanlik kengligi cheklanishi, UAVning qolgan energiya darajasi kamayishi va missiya kritikligi o‘zgarishi mumkin. Bundan tashqari, xavfsizlik tizimi ham klassik tarmoq hujumlariga, ham kelajakdagi kvant yordamidagi kriptoanaliz xavflariga qarshi ishlashi kerak.
Manba belgilagan tadqiqot bo‘shlig‘i shundaki, mavjud yechimlarning aksariyati odatda faqat bir yoki ikki muammoni hal qiladi. Bir tadqiqot post-quantum key establishmentga, boshqasi yengil shifrlashga, boshqa yondashuv energiya-xabardor routingga yoki qat’iy rekey mexanizmiga e’tibor qaratishi mumkin. Tadqiqotning maqsadi ushbu qismlarni yagona missiya-xabardor xavfsizlik arxitekturasida birlashtirishdir.
Ascon, ML-KEM va Gibrid Kriptografik Tuzilma Nima?
Ushbu tadqiqotda Ascon UAV–IoT ma’lumot paketlarini yengil authenticated encryption bilan himoyalovchi simmetrik ma’lumotlarni himoya qilish qatlami; ML-KEM post-kvant umumiy sirni yaratuvchi key-encapsulation qatlami; gibrid arxitektura esa ushbu ikki qatlamni missiya konteksti va adaptive rekeying mantiqi bilan birgalikda ishlatuvchi xavfsiz seans tuzilmasidir.
Ascon AEAD nima qiladi?
AEAD — Authenticated Encryption with Associated Data, xabarni faqat maxfiy saqlashni emas, balki xabar o‘zgartirilgan-o‘zgartirilmaganini va haqiqiy jo‘natuvchidan kelgan-kelmaganini tekshirishni ham maqsad qiluvchi shifrlash tuzilmasidir.
Tadqiqotda Ascon:
- masofadan zondlash payloadini shifrlaydi,
- telemetriya va missiya buyruqlarining maxfiyligini himoya qiladi,
- authentication tag hosil qiladi,
- qabul qiluvchida tag verification orqali yaxlitlikni tekshiradi,
- yaroqsiz yoki o‘zgartirilgan paketning missiya qatlamiga yetib borishini oldini oladi.
Bu yerda Asconning vazifasi seans kalitini yaratish emas. Ascon oldindan yaratilgan Ksess seans kalitidan foydalanib ma’lumot paketlarini himoya qiladi.
ML-KEM nima qiladi?
ML-KEM — Module-Lattice-Based Key-Encapsulation Mechanism, ikki aloqa tomoni umumiy maxfiy qiymat bo‘yicha kelishishiga imkon beruvchi post-kvant kalitni inkapsulyatsiya qilish mexanizmidir.
Jo‘natuvchi qabul qiluvchining ochiq kalitidan foydalanib yangi umumiy maxfiy qiymat va ciphertext capsule hosil qiladi. Qabul qiluvchi o‘zining yopiq kaliti bilan kapsulani ochib, ayni maxfiy qiymatni qayta oladi. Seans muvaffaqiyatli o‘rnatilganda jo‘natuvchi va qabul qiluvchi tomonidagi maxfiy qiymatlar mos kelishi kerak.
Bu maxfiy qiymat har bir ma’lumot paketida bevosita ishlatiladigan yakuniy kalit emas. Manba keyin KDF — Key Derivation Function dan foydalanib, umumiy maxfiy qiymatni missiya konteksti, ulanish turi va vaqt ma’lumoti bilan birlashtiradi hamda uni Ksess deb nomlangan missiyaga bog‘langan seans kalitiga aylantiradi.
Nega klassik public-key kalit o‘rnatish o‘rniga ML-KEM ishlatiladi?
Tadqiqotning tahdid modeli nafaqat bugungi hujumchini, balki kelajakda kvant yordamidagi kriptoanaliz imkoniyatiga ega bo‘lishi mumkin bo‘lgan hujumchini ham hisobga oladi. Xususan, manbada harvest-now-decrypt-later yondashuvi muhokama qilinadi.
Ushbu hujum modelida hujumchi bugun shifrlangan telemetriya yoki missiya yozuvlarini qo‘lga kiritib, saqlab qo‘yishi mumkin. Bugun yecha olmaydigan ma’lumotni kelajakda yetarli kvant hisoblash quvvati paydo bo‘lganda ochishga urinishi mumkin. Ayniqsa uzoq vaqt maxfiy saqlanishi kerak bo‘lgan missiya arxivlari nuqtayi nazaridan bu xavf muhim.
ML-KEMdan foydalanish ushbu uzoq muddatli kalit o‘rnatish xavfini post-kvant mexanizm orqali kamaytirishni maqsad qiladi.
U2G, U2U va U2S nimani anglatadi?
| Qisqartma | Yoyilmasi | Tadqiqotdagi asosiy rol |
|---|---|---|
| U2G | UAV-to-Ground | UAV bilan yer boshqaruvi/edge infratuzilmasi o‘rtasidagi telemetriya, buyruq va missiya holati aloqasi. |
| U2U | UAV-to-UAV | UAV to‘dasi ichidagi muvofiqlashtirish va taqsimlangan vaziyatdan xabardorlik aloqasi. |
| U2S | UAV-to-Sensor | UAV bilan cheklangan dala sensorlari o‘rtasidagi ma’lumot yig‘ish va boshqaruv aloqasi. |
Maqola natijalarida uchala ulanish turi ham yuqori xavfsizlik samaradorligini ko‘rsatadi; biroq U2S ulanishlari o‘rtacha biroz yuqoriroq kechikish va energiya yukini, ko‘proq rekeyni va biroz pastroq resilience ko‘rsatadi.
Tahdid modeli qaysi hujumlarni qamrab oladi?
Tadqiqotchilarning hujumchi modeli UAV–IoT aloqasini kuzata oladigan, ushlab qoladigan, qayta uzata oladigan, o‘zgartira oladigan, soxta paket kiritadigan, kechiktiradigan yoki jammer ta’sirini yuzaga keltira oladigan rivojlangan hujumchini nazarda tutadi.
Manbada ko‘rib chiqilgan klassik tahdidlar qatoriga:
- passiv tinglash,
- man-in-the-middle aralashuvi,
- replay hujumi,
- paketni o‘zgartirish,
- boshqaruv xabarini manipulyatsiya qilish,
- session-key compromise urinishlari,
- jamming va kanal buzilishi
kiradi.
Kelajakka oid tahdidlarda esa harvest-now-decrypt-later, quantum-assisted key recovery va an’anaviy public-key tizimlarining kelajakda buzilishi mumkinligi ko‘rib chiqiladi.
Physical capture va side-channel leakage tahdid tahliliga kiritilgan; biroq maqolada real qurilma ustida jismoniy tamper yoki side-channel tajribalari o‘tkazilmagan. Ularning ta’siri yuqori xavfli seans holati, key compromise urinishi, majburiy rekeying, yaxlitlik xatosi yoki noodatiy kechikish/energiya xatti-harakati ko‘rinishida simulyatsiyada ifodalangan.
AI-Driven Adaptive Rekeying Nima Qiladi?
AI-driven adaptive rekeying mexanizmi kalitni qat’iy vaqt oraliqlarida almashtirish o‘rniga tahdid darajasi, qolgan energiya, harakatchanlik, kanal barqarorligi, anomaliya zichligi, missiya ustuvorligi, trafik sezgirligi va seans holatini birgalikda baholab, mavjud kalitni saqlash, soft rekey qilish, immediate rekey qilish yoki kritik trafikda aloqani vaqtincha to‘xtatish to‘g‘risida qaror beradi.
Bu yerdagi “AI” aynan nima?
Tadqiqotdagi AI mexanizmi generativ sun’iy intellekt emas. Manba siyosat funksiyasi Φ ni yengil feed-forward deep neural network sifatida ta’riflaydi.
DNNning kirish qatlami normallashtirilgan 10 o‘lchamli kontekst vektorini qabul qiladi. Manbada ushbu kirishlar:
- threat level,
- residual energy,
- mobility state,
- channel stability,
- packet anomaly density,
- mission priority,
- traffic sensitivity,
- link type,
- session age,
- rekey counter
sifatida belgilangan.
Siyosat tarmog‘i to‘rtta sinfdan birini chiqaradi:
- NORMAL — mavjud seans kalitini saqla,
- SOFT — kam uzilishli kalit yangilashni bajar,
- IMMEDIATE — darhol yangi kalit yarat,
- CRITICAL — sezgir trafikni to‘xtat, favqulodda rekey qil va seans uzluksizligini qayta tekshir.
Model offline tarzda hosil qilingan 120.000 yozuvli ma’lumotlar to‘plamida o‘qitilgan. Manba maqsad yorliqlari threshold asosidagi qaror mantiqi va validation-event natijalaridan yaratilganini bildiradi. Optimallashtirishda categorical cross-entropy loss va Adam optimizer ishlatilgan.
Manba ko‘rib chiqilgan usul matnida DNN uchun aniq o‘qitish/validatsiya/test ma’lumotlarini ajratish nisbatini bildirmaydi. Shu sababli Verianla hech qanday train/validation/test foizini yaratmaydi.
Xavf balli qanday hisoblanadi?
Algorithm 1 da asosiy xavf hisobi yettita kontekstual xususiyatni vaznli yig‘indi bilan birlashtiradi:
\[ R=\sum_{i=1}^{7}\omega_i z[i] \]
Bu yerda:
- \(R\): joriy kontekstual xavf balli,
- \(z[i]\): normallashtirilgan kontekst o‘zgaruvchisi,
- \(\omega_i\): tegishli o‘zgaruvchiga berilgan vazndir.
Ushbu formulaning matematik vazifasi turli xavfsizlik signallarini yagona scalar exposure score ichida birlashtirishdir. Kirishning vazni oshgani sari bir xil normallashtirilgan qiymat uchun xavf balliga qo‘shgan hissasi ortadi.
Manba taqdimotida muhim farq mavjud: Algorithm 1 asosiy xavf ballini yetti o‘zgaruvchi orqali ko‘rsatsa, Section 3.3 va Table 3 AI siyosat funksiyasining kontekstini 10 o‘lchamli vektor sifatida belgilaydi. Oxirgi uch qo‘shimcha element — ulanish turi, seans yoshi va rekey hisoblagichi. Verianla bu ikki ifodani bitta formulaga majburan birlashtirmaydi; manba scalar xavf balli va kengroq AI qaror kontekstini turli abstraksiya darajalarida taqdim etadi.
Rekey chegaralari qanday ishlaydi?
Moslashuvchan boshqaruvchida uchta asosiy chegara mavjud:
- \(\tau_{\mathrm{soft}}\)
- \(\tau_{\mathrm{imm}}\)
- \(\tau_{\mathrm{crit}}\)
Algorithm 2 ning ketma-ket qaror mantiqida xavf balli soft chegaradan kichik bo‘lsa normal aloqa davom etadi. Ushbu chegara oshirilganda keyingi immediate chegaragacha soft rekey sinfi; yanada yuqori xavfda immediate rekey sinfi; critical chegaradan ham yuqori holatda CRITICAL sinfi qo‘llanadi.
Muhim jihat shundaki, chegaralar barcha tajribalarda bir xil qoldirilmagan. Masalan, E1–E2 da chegaralar uchligi 0,35 / 0,60 / 0,85 bo‘lsa, eng og‘ir E20 ssenariysida 0,24 / 0,46 / 0,70 gacha toraytirilgan. Shu tariqa og‘irroq tahdid sharoitlarida boshqaruvchi pastroq xavf darajalaridayoq aralashishni boshlaydi.
Xavfsiz seansning matematik zanjiri
Tadqiqotning kriptografik matematikasi seans kalitini yaratishdan tekshirilgan paketni yetkazib berishgacha zanjir bo‘ylab davom etadi.
Tenglama (1): ML-KEM inkapsulyatsiyasi
\[ (K_e,ct_{\mathrm{kem}})=\operatorname{Encaps}(pk_r) \]
Qabul qiluvchining ochiq kaliti \(pk_r\) inkapsulyatsiya funksiyasiga kiradi. Funksiya ikki chiqish hosil qiladi: jo‘natuvchi tomonida vaqtinchalik umumiy maxfiy qiymat \(K_e\) va qabul qiluvchiga yuboriladigan ciphertext capsule \(ct_{\mathrm{kem}}\).
Tenglama (2): ML-KEM dekapsulyatsiyasi
\[ K_d=\operatorname{Decaps}(sk_r,ct_{\mathrm{kem}}) \]
Qabul qiluvchi o‘zining yopiq kaliti \(sk_r\) va kelgan kapsuladan foydalanib \(K_d\) maxfiy qiymatini qayta hosil qiladi. Seans muvaffaqiyatli o‘rnatilganda jo‘natuvchidagi \(K_e\) va qabul qiluvchidagi \(K_d\) ayni umumiy sirni ifodalashi kerak.
Tenglama (3): Missiyaga bog‘langan seans kaliti
\[ K_{\mathrm{sess}}=\operatorname{KDF}(K_e\parallel M\parallel L_{\mathrm{type}}\parallel t) \]
Bu yerda:
- \(K_e\): ML-KEM tomonidan hosil qilingan umumiy maxfiy qiymat,
- \(M\): mission context,
- \(L_{\mathrm{type}}\): aloqa link turi,
- \(t\): vaqt tamg‘asi,
- \(K_{\mathrm{sess}}\): haqiqiy ma’lumot shifrlashda ishlatiladigan session keydir.
\(\parallel\) belgisi concatenation, ya’ni ma’lumot maydonlarini ketma-ket birlashtirishni anglatadi. Shu tariqa bir xil asosiy maxfiy qiymat boshqa missiya yoki ulanish kontekstida bevosita qayta ishlatilmaydi.
Tenglama (4): Ascon authenticated encryption
\[ (C,T)=\operatorname{AsconEnc}(K_{\mathrm{sess}},N,P,A^\star) \]
\(P\) plaintext payloaddir. \(N\) nonce, \(A^\star\) associated data, \(C\) ciphertext va \(T\) authentication tagdir.
Shifrlash yakunida faqat ciphertext hosil bo‘lmaydi. Authentication tag ham yaratilgani sababli qabul qiluvchi paketning yaxlitligi va haqiqiyligini tekshira oladi.
Tenglama (5): Authenticated decryption
\[ P'=\operatorname{AsconDec}(K_{\mathrm{sess}},N,C,A^\star,T) = \begin{cases} P, & \text{tag doğrulaması başarılıysa}\\ \perp, & \text{aksi durumda} \end{cases} \]
\(\perp\) haqiqiy plaintext hosil qilinmaganini, ya’ni tekshiruv muvaffaqiyatsiz bo‘lganini ko‘rsatadi. Manba algoritmida bunday holatda paket tashlab yuboriladi va integrity/authentication signali yaratiladi.
Nonce va Associated Data Nega Muhim?
Nonce bir xil seans kaliti ostidagi shifrlash chaqiruvlarini bir-biridan ajratib turadigan noyob kirishdir; associated data esa shifrlanishi shart bo‘lmagan, biroq o‘zgartirilganda tekshiruv muvaffaqiyatsiz bo‘lishini istaydigan missiya va paket metama’lumotlarini authentication tag doirasiga bog‘laydi.
Tenglama (6): Associated data bog‘lash
\[ A^\star=A\parallel M\parallel H\parallel R \]
Bu yerda:
- \(A\): asosiy header/associated metadata,
- \(M\): missiya konteksti,
- \(H\): paket header ma’lumoti,
- \(R\): contextual risk scoredir.
Ushbu bog‘lash yaxlitlik himoyasini faqat plaintext payloadga emas, balki missiya va joriy xavf holatining muayyan metama’lumotlariga ham tatbiq etishni maqsad qiladi.
Tenglama (7): Nonce hosil qilish
\[ N=\operatorname{NonceGen}(K_{\mathrm{sess}},c,t) \]
\(c\) paket hisoblagichi, \(t\) vaqt ma’lumotidir. Ushbu mexanizmning maqsadi bir xil secure session ichidagi takroriy shifrlash chaqiruvlarida nonce noyobligini saqlashdir.
Manba ko‘rsatish izohi: Maqolaning turli algoritmik darajalarida associated-data bog‘lash biroz boshqacha ko‘rsatiladi. Formal Tenglama (6) \(A\parallel M\parallel H\parallel R\) dan foydalansa, Algorithm 1 da \(A\parallel M\parallel R\), Algorithm 2 da esa \(A\parallel M\parallel R\parallel S.epoch\) ko‘rinishi mavjud. Verianla ularni indamay bitta formulaga aylantirmaydi; manba turli protokol abstraksiyasi darajalarida turli kontekst komponentlarini ta’kidlaydi.
Tenglama (8): Tizim darajasidagi komponentlar zanjiri
\[ d_{\mathrm{auth}}=f_{\mathrm{auth}}(u_s,u_r,C_s,C_r,M) \]
\[ (K_e,K_d,ct_{\mathrm{kem}})=f_{\mathrm{kem}}(pk_r,sk_r) \]
\[ K_{\mathrm{sess}}=f_{\mathrm{kdf}}(K_e,M,L_{\mathrm{type}},t) \]
\[ z=f_{\mathrm{ctx}}(\mathrm{link},\mathrm{energy},\mathrm{mobility},\mathrm{anomaly},\mathrm{mission}) \]
\[ R=f_{\mathrm{risk}}(z,\omega)=\sum_i\omega_i z_i \]
\[ \pi=\Phi(z,M,S,R) \]
\[ (K_{\mathrm{sess}}^{+},ct_{\mathrm{kem}}^{+}) =f_{\mathrm{rekey}}(\pi,R,\tau,pk_r,sk_r) \]
\[ N=f_{\mathrm{nonce}}(K_{\mathrm{sess}}^{+},c,t) \]
\[ A^\star=f_{\mathrm{bind}}(A,M,H,R) \]
\[ (C,T)=f_{\mathrm{enc}}(K_{\mathrm{sess}}^{+},N,P,A^\star) \]
\[ P'\ \mathrm{veya}\ \perp =f_{\mathrm{dec}}(K_{\mathrm{sess}}^{+},N,C,A^\star,T) \]
\[ S^{+}=f_{\mathrm{state}}(S,R,\pi,c,\mathrm{verification}) \]
Tenglamalar zanjirining asosiy mantiqi shunday: node avval tizimga qabul qilinadi; ML-KEM umumiy sirni hosil qiladi; KDF missiyaga bog‘langan kalitni yaratadi; ish konteksti xavfga aylantiriladi; AI policy rekey qarorini beradi; Ascon paketni himoya qiladi; qabul qiluvchi tekshiradi; natija yangi session statega uzatiladi.
Energiya modeli qanday hisoblangan?
Maqola energiya overheadini real batareya o‘lchagich bilan emas, ARM Cortex sinfidagi o‘rnatilgan platforma uchun faraz qilingan faol quvvat va simulyatsiya qilingan operatsiya vaqtlaridan baholaydi:
\[ E_{\mathrm{session}}=\sum_i P_i t_i \]
Bu yerda:
- \(P_i\): i operatsiyasi uchun faraz qilingan faol quvvat,
- \(t_i\): i operatsiyasining simulyatsiya qilingan ishlash vaqti,
- \(E_{\mathrm{session}}\): seans darajasidagi taxminiy energiya sarfidir.
Energiya hisobiga ML-KEM encapsulation/decapsulation, KDF, Ascon encryption/decryption, tag verification, session-state management va zarur bo‘lganda adaptive rekeying kiradi.
Shu sababli manbada berilgan mJ/session qiymatlari real uchish batareyasidan bevosita o‘qilgan qiymatlar emas.
Tadqiqot Usuli va Natijalari
Simulyatsiya ma’lumotlar to‘plami qanday yaratilgan?
Tadqiqot public intrusion-detection yoki real hujum trafik ma’lumotlar to‘plamidan foydalanish o‘rniga xavfsiz aloqa protokolining bevosita kriptografik xatti-harakatini sinash maqsadida maxsus Python 3.11.5 simulyatsiyasidan foydalangan.
Ma’lumot yaratish oqimi:
- ssenariyni belgilash,
- communication event yaratish,
- mission context tayinlash,
- kriptografik holatni simulyatsiya qilish,
- adaptive risk score hisoblash,
- validation attack/event kiritish,
- samaradorlik metrikalarini qayd etish
ko‘rinishidadir.
Xuddi shu ma’lumot yaratish mantiqi taklif etilgan tizim va baseline usullariga qo‘llangan. Buning maqsadi taqqoslashdagi farqlar turli ma’lumot yaratish sharoitlaridan emas, balki ishlatilgan kriptografiya va rekeying siyosatidan kelib chiqishini ta’minlashdir.
120.000 yozuv va 83 xususiyat nimani anglatadi?
Yakuniy ma’lumotlar to‘plamida 120.000 qator mavjud. Har bir qator bitta himoyalangan UAV–IoT aloqa hodisasini ifodalaydi. 83 xususiyat esa hodisaning missiya, tarmoq, qurilma, kriptografiya, xavf va samaradorlik holatlarini qayd etadigan maydonlardir.
| Xususiyat guruhi | Namuna maydonlar | Ilmiy vazifa |
|---|---|---|
| Missiya va ssenariy | scenario_id, mission_id, mission_zone, mission_phase, weather | Aloqa hodisasining operatsion kontekstini belgilaydi. |
| Tarmoq topologiyasi | uav_count, sensor_count, source_node, destination_node, link_type | U2G/U2U/U2S tarmoq tuzilmasini belgilaydi. |
| Harakat va jismoniy holat | altitude, speed, distance, koordinatalar | Harakatchanlik va aloqa masofasini ifodalaydi. |
| Kanal ko‘rsatkichlari | RSSI, SNR, packet loss, bandwidth, queue delay | Ulanish sifati va kechikish sharoitlarini ifodalaydi. |
| Qurilma resurslari | residual energy, CPU load, memory usage | Energiya va hisoblash cheklovlarini ifodalaydi. |
| Payload | traffic type, payload size, plaintext size | Telemetriya, buyruq va sensor ma’lumotlari yukini belgilaydi. |
| ML-KEM | encapsulation, decapsulation, shared-secret match | Post-kvant seans o‘rnatilishi va kalit yangilanishini qayd etadi. |
| Ascon | encryption/decryption status, nonce, tag verification | Authenticated encryption holatini qayd etadi. |
| Adaptive rekeying | threat, anomaly density, mission priority, session age | Kontekstual rekeying qaroriga kirish beradi. |
| Samaradorlik | latency, throughput, energy overhead, rekey overhead, resilience | Doiraning qiyosiy natijalarini qayd etadi. |
Manba to‘liq plaintext payloadlarni e’lon qilingan ma’lumotlar to‘plamiga yozmaganini; buning o‘rniga plaintext hash, ciphertext hash, authentication tag va associated-data hash kabi ifodalardan foydalanganini bildiradi.
20 ssenariyning eksperimental tuzilishi
Tajribalar E1 dan E20 gacha tobora murakkablashadigan sharoitlarda tashkil qilingan. Miqyos 3 UAV / 20 sensordan 5 UAV / 40 sensorgacha, payload esa 128 byte dan 1024 byte gacha oshadi.
| Ssenariy bloki | Tarmoq miqyosi | DNN hidden layers | Learning rate | Batch | Dropout | Epoch | Umumiy xavf yo‘nalishi |
|---|---|---|---|---|---|---|---|
| E1–E4 | 3 UAV / 20 sensor | 64-32-16 | 1,0×10^-3 → 8,0×10^-4 | 64 | 0,20–0,25 | 50–60 | Past–o‘rta |
| E5–E10 | 3 UAV / 20 sensor | 128-64-32 | 7,0×10^-4 → 5,0×10^-4 | 64–128 | 0,25–0,30 | 60–70 | O‘rta–yuqori |
| E11–E16 | 4 UAV / 30 sensor | 128-64-32 → 256-128-64 | 5,0×10^-4 → 3,0×10^-4 | 128–256 | 0,20–0,25 | 75–80 | O‘rta–kritik |
| E17–E20 | 5 UAV / 40 sensor | 256-128-64 | 2,5×10^-4 → 2,0×10^-4 | 256 | 0,15–0,20 | 80 | Yuqori–kritik |
Manba DNN offline o‘qitilganini; haqiqiy missiya paytida UAV ustida model to‘liq qayta o‘qitilmasligini bildiradi. Online bosqichda mavjud context vector ustida lightweight inference bajariladi va session state, risk score, rekey counter, nonce counter hamda chegara taqqoslashlari yangilanadi.
Taqqoslash uchun qaysi baselinelardan foydalanilgan?
| Usul | Payload himoyasi | Kalit o‘rnatish | Rekey siyosati |
|---|---|---|---|
| Conventional Symmetric Scheme | AES-128-GCM | Pre-shared symmetric key | Davriy rekey yo‘q |
| Static Hybrid PQC Scheme | Ascon AEAD | ML-KEM | Seans davomida statik kalit |
| Hybrid Scheme with Fixed Rekeying | Ascon AEAD | ML-KEM | 60 soniya yoki 100 paket oralig‘ida qat’iy rekey |
| Proposed Framework | Ascon AEAD | ML-KEM | AI-driven adaptive rekeying |
Maqola shuningdek adabiyot bilan moslashtirilgan Kyber-512 + ASCON gibrid referensini va ML-KEM asosidagi wireless PQC referensini ham uslubiy taqqoslash kontekstida ko‘rib chiqadi.
Samaradorlik Metrikalari Qanday Hisoblangan?
Tadqiqot xavfsiz yetkazib berish, hujumni aniqlash/kamaytirish, end-to-end kechikish, throughput, energiya overhead-i, rekeying overhead-i va session resilience metrikalarini event-level simulyatsiya yozuvlaridan hisoblash uchun aniq tenglamalarni belgilaydi.
Tenglama (9): Secure Delivery Rate
\[ SDR=\frac{N_{\mathrm{secure}}}{N_{\mathrm{total}}}\times100\% \]
\(N_{\mathrm{secure}}\) muvaffaqiyatli decrypt qilingan va authentication-tag tekshiruvdan o‘tgan paketlar sonidir. \(N_{\mathrm{total}}\) jami yuborilgan paketlar sonidir.
SDRning yuqori bo‘lishi paketlar faqat manzilga yetishini emas, balki xavfsizlik tekshiruvdan o‘tib qabul qilinishini ham anglatadi.
Tenglama (10): Attack Detection and Mitigation Effectiveness
\[ ADME= \frac{N_{\mathrm{detected}}+N_{\mathrm{mitigated}}} {N_{\mathrm{attack}}} \times100\% \]
\(N_{\mathrm{attack}}\) kiritilgan yoki simulyatsiya qilingan hujum hodisalarining jami sonidir. \(N_{\mathrm{detected}}\) tizim aniqlagan hujumlarni; \(N_{\mathrm{mitigated}}\) packet rejection, integrity handling, session suspension yoki rekeying orqali zararsizlantirilgan hodisalarni ifodalaydi.
Tenglama (11): O‘rtacha end-to-end shifrlash kechikishi
\[ L_{\mathrm{e2e}} = \frac{1}{N} \sum_{i=1}^{N} \left( t_{\mathrm{verified}}^{(i)} - t_{\mathrm{generated}}^{(i)} \right) \]
Har bir paket uchun uning yaratilgan vaqti bilan xavfsiz tarzda tekshirilgan vaqti orasidagi muddat hisoblanadi va paketlar bo‘yicha o‘rtacha olinadi.
Tenglama (12): Throughput
\[ T= \frac{\sum_{i=1}^{N_{\mathrm{secure}}}B_i} {\Delta t} \]
\(B_i\) xavfsiz yetkazilgan i-paket hajmini; \(\Delta t\) kuzatuv vaqtini ifodalaydi. Natija Mbps sifatida hisobot qilinadi.
Tenglama (13): O‘rtacha energiya va rekey overhead-i
\[ E_{\mathrm{session}} = \frac{\sum_{i=1}^{N}E_i} {N_{\mathrm{sessions}}} \]
\[ E_{\mathrm{rekey}} = \frac{\sum_{j=1}^{N_{\mathrm{rekey}}} E_{\mathrm{rekey}}^{(j)}} {N_{\mathrm{rekey}}} \]
Birinchi ifoda har bir seans uchun o‘rtacha energiya overheadini; ikkinchi ifoda har bir rekey hodisasiga o‘rtacha energiya xarajatini beradi.
Ushbu Tenglama (13) bilan avval berilgan \(E_{\mathrm{session}}=\sum_iP_it_i\) energiya modeli turli darajalarda ishlaydi. \(P_it_i\) operatsiya asosidagi energiya bahosini hosil qilsa, Tenglama (13) simulyatsiyadagi energiya yozuvlarini session/event darajasida o‘rtachalaydi.
Tenglama (14): Session Resilience
\[ SR= \frac{N_{\mathrm{resilient}}} {N_{\mathrm{sessions}}} \times100\% \]
\(N_{\mathrm{resilient}}\) hujum, kanal buzilishi, integrity failure va rekey hodisalariga qaramay xavfsiz va ishlash holatida qolgan seanslar sonidir.
Umumiy baseline taqqoslash
| Usul | Secure Delivery (%) | Attack Detection / Mitigation (%) | Latency (ms) | Throughput (Mbps) | Energy (mJ/session) | Rekey Energy (mJ/event) | Session Resilience (%) | Integrity Success (%) |
|---|---|---|---|---|---|---|---|---|
| Conventional Symmetric | 94,1 | 90,8 | 11,9 | 4,82 | 16,8 | 4,9 | 84,7 | 95,3 |
| Static Hybrid PQC | 96,3 | 94,6 | 10,8 | 4,57 | 15,1 | 4,3 | 88,9 | 97,1 |
| Hybrid + Fixed Rekeying | 97,4 | 96,1 | 9,9 | 4,41 | 14,2 | 3,8 | 91,6 | 98,0 |
| Ascon–ML-KEM + AI Adaptive Rekeying | 99,2 | 98,9 | 8,7 | 5,03 | 11,6 | 2,9 | 96,4 | 99,1 |
Ushbu jadvaldagi e’tiborli natija shundaki, taklif etilgan usul faqat xavfsizlik metrikalarida emas, balki simulyatsiya qilingan kechikish va energiya modelida ham baselinelardan yaxshiroq natija bergan. Biroq ushbu ustunlik real ARM/UAV qurilmasida ham ayni miqyosda yuzaga kelishi tadqiqot tomonidan hali ko‘rsatilmagan.
20 tajriba ssenariysida samaradorlik
| ID | UAV | Sensor | Payload B | Link | Tahdid | Secure Delivery % | Latency ms | Energy mJ/session | Rekey | Discard % | Resilience % | Mitigation % |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| E1 | 3 | 20 | 128 | U2G | Low | 99,6 | 7,4 | 9,8 | 1 | 0,4 | 98,7 | 99,3 |
| E2 | 3 | 20 | 256 | U2U | Low | 99,5 | 7,7 | 10,1 | 1 | 0,5 | 98,5 | 99,1 |
| E3 | 3 | 20 | 256 | U2S | Medium | 99,2 | 8,0 | 10,4 | 2 | 0,6 | 98,1 | 98,8 |
| E4 | 3 | 20 | 512 | U2G | Medium | 99,1 | 8,2 | 10,8 | 2 | 0,7 | 97,9 | 98,6 |
| E5 | 3 | 20 | 512 | U2U | Medium | 98,9 | 8,4 | 11,1 | 2 | 0,8 | 97,6 | 98,4 |
| E6 | 3 | 20 | 1024 | U2S | High | 98,7 | 8,8 | 11,6 | 3 | 0,9 | 97,2 | 98,1 |
| E7 | 3 | 20 | 1024 | U2G | High | 98,5 | 9,0 | 11,9 | 3 | 1,0 | 96,9 | 97,8 |
| E8 | 3 | 20 | 256 | U2U | High | 98,8 | 8,6 | 11,3 | 3 | 0,8 | 97,4 | 98,0 |
| E9 | 3 | 20 | 128 | U2S | Low | 99,4 | 7,8 | 10,0 | 1 | 0,5 | 98,4 | 99,0 |
| E10 | 3 | 20 | 256 | U2G | Medium | 99,2 | 8,1 | 10,6 | 2 | 0,6 | 98,0 | 98,9 |
| E11 | 4 | 30 | 256 | U2U | Medium | 98,8 | 8,5 | 11,4 | 3 | 0,8 | 97,5 | 98,2 |
| E12 | 4 | 30 | 512 | U2S | High | 98,4 | 8,9 | 12,0 | 4 | 1,0 | 96,8 | 97,7 |
| E13 | 4 | 30 | 512 | U2G | High | 98,3 | 9,1 | 12,2 | 4 | 1,1 | 96,6 | 97,5 |
| E14 | 4 | 30 | 1024 | U2U | Critical | 97,9 | 9,6 | 12,9 | 5 | 1,4 | 95,8 | 97,0 |
| E15 | 4 | 30 | 1024 | U2S | Critical | 97,7 | 9,8 | 13,2 | 5 | 1,5 | 95,5 | 96,8 |
| E16 | 4 | 30 | 256 | U2G | Critical | 98,0 | 9,4 | 12,6 | 5 | 1,3 | 95,9 | 97,1 |
| E17 | 5 | 40 | 512 | U2U | High | 98,2 | 9,2 | 12,4 | 4 | 1,1 | 96,4 | 97,4 |
| E18 | 5 | 40 | 512 | U2S | Critical | 97,8 | 9,7 | 13,0 | 5 | 1,4 | 95,7 | 96,9 |
| E19 | 5 | 40 | 1024 | U2G | Critical | 97,5 | 10,0 | 13,5 | 6 | 1,6 | 95,1 | 96,5 |
| E20 | 5 | 40 | 1024 | U2U | Critical | 97,3 | 10,2 | 13,8 | 6 | 1,8 | 94,8 | 96,2 |
E1 bilan E20 taqqoslanganda tahdid, tarmoq miqyosi va payload yuki oshishi bilan xavfsiz yetkazib berish %99,6 dan %97,3 ga, resilience %98,7 dan %94,8 ga tushadi. Bunga qarshi latency 7,4 ms dan 10,2 ms ga, energiya overhead-i 9,8 dan 13,8 mJ/session ga va rekey soni 1 dan 6 ga ko‘tariladi.
Manba talqiniga ko‘ra, bu to‘satdan yuz bergan xavfsizlik qulashi emas, balki boshqariladigan degradation. Tizim xavf oshganda ko‘proq kriptografik aralashuv qilib, xavfsizlik metrikalarini yuqori saqlashga harakat qiladi.
Ulanish turiga ko‘ra natijalar
| Link | Secure Delivery % | Latency ms | Energy mJ/session | Rekey Frequency | Discard % | Resilience % | Integrity % |
|---|---|---|---|---|---|---|---|
| U2G | 98,53 | 8,76 | 11,63 | 3,29 | 0,96 | 96,61 | 98,74 |
| U2U | 98,44 | 8,84 | 11,86 | 3,43 | 1,00 | 96,43 | 98,61 |
| U2S | 98,20 | 8,87 | 12,03 | 3,57 | 1,03 | 96,10 | 98,46 |
Simulyatsiyada U2G uch guruh ichida eng qulay natija profilini; U2S esa eng yuqori o‘rtacha yukni ko‘rsatadi. Shunga qaramay, uchala ulanish turining xavfsiz yetkazib berish ko‘rsatkichlari bir-biriga yaqin va %98 dan yuqori.
Tahdid darajasiga ko‘ra sezgirlik
| Tahdid | Secure Delivery % | Latency ms | Attack Mitigation % | Mean Rekey | Emergency Rekey | Energy mJ/session | Disruption % | Resilience % |
|---|---|---|---|---|---|---|---|---|
| Low | 99,50 | 7,63 | 99,13 | 1,00 | 0,00 | 9,97 | 0,50 | 98,53 |
| Medium | 99,00 | 8,24 | 98,58 | 2,20 | 0,20 | 10,86 | 0,70 | 97,82 |
| High | 98,48 | 8,93 | 97,70 | 3,40 | 0,80 | 11,90 | 1,00 | 96,72 |
| Critical | 97,70 | 9,78 | 96,75 | 5,40 | 2,20 | 13,17 | 1,50 | 95,47 |
Jadval tizimning moslashuvchan xatti-harakatini aniq ko‘rsatadi. Xavf oshishi bilan rekeying ortadi va chegaralar torayadi. Buning xarajati kechikish va energiyaning ortishidir. Shunga qaramay, xavfsiz yetkazib berish va mitigation qiymatlari kritik sharoitda ham yuqori darajada qoladi.
Adaptive rekeyingning batafsil xatti-harakati
Manba Table 9 da E1 uchun o‘rtacha xavf balli 0,20 va jami rekey soni 1 bo‘lsa, E20 da xavf balli 0,77 va jami rekey soni 6 ekanini beradi. E1 da faqat soft rekey mavjud, E20 da esa 2 soft, 2 immediate va 2 critical rekey yuzaga keladi.
| Ssenariy | Xavf balli | Soft | Immediate | Critical | Jami rekey | Rekey muvaffaqiyati % | Qo‘shimcha kechikish ms | Qo‘shimcha energiya mJ/event |
|---|---|---|---|---|---|---|---|---|
| E1 | 0,20 | 1 | 0 | 0 | 1 | 99,8 | 0,31 | 0,41 |
| E12 | 0,53 | 2 | 1 | 1 | 4 | 98,9 | 0,61 | 0,76 |
| E15 | 0,70 | 2 | 2 | 1 | 5 | 98,4 | 0,82 | 1,00 |
| E20 | 0,77 | 2 | 2 | 2 | 6 | 97,9 | 0,96 | 1,16 |
Manba Table 9 da “Mean Rekey Interval” maydonini ham beradi; biroq jadval sarlavhasida ushbu intervalning aniq birligi ko‘rsatilmagan. Shu sababli Verianla 18,8 yoki 7,3 kabi qiymatlarni soniya yoki paketlar soni sifatida belgilamaydi.
Kriptografik operatsiya vaqtlarining bo‘linishi
| Usul | Auth ms | ML-KEM Encaps ms | ML-KEM Decaps ms | KDF ms | Encryption ms | Decryption ms | Verify ms | Rekey ms | Total Session ms |
|---|---|---|---|---|---|---|---|---|---|
| Conventional Symmetric | 0,84 | 0,00 | 0,00 | 0,19 | 4,02 | 3,79 | 1,15 | 1,52 | 11,51 |
| Static Hybrid PQC | 0,93 | 1,52 | 1,66 | 0,25 | 3,34 | 3,18 | 1,05 | 1,33 | 13,26 |
| Hybrid + Fixed Rekeying | 0,89 | 1,39 | 1,53 | 0,23 | 2,81 | 2,67 | 0,96 | 1,01 | 11,49 |
| Proposed Ascon–ML-KEM + AI | 0,78 | 1,21 | 1,34 | 0,18 | 2,01 | 1,90 | 0,81 | 0,69 | 8,92 |
Bu yerdagi “Total Session Overhead” bilan Table 5 dagi “End-to-End Encryption Latency” bir xil metrika emas. Manba ularni turli samaradorlik xulosalarida hisoblagani sababli 8,92 ms bilan 8,7 ms aynan bir xil qiymat bo‘lishi kutilmasligi kerak.
Manba Shakl 5–13 birgalikda nimani ko‘rsatadi?
Natijalar bo‘limining ko‘p grafiklarida ayni umumiy tendensiya turli vizual usullar bilan qayta ko‘rib chiqiladi:
- taklif etilgan doira baselinelarga nisbatan xavfsizlik/efficiency uyg‘unligida kuchliroq profil ko‘rsatadi,
- E1–E20 bo‘ylab tahdid va yuk ortishi bilan samaradorlik bosqichma-bosqich pasayadi,
- U2S ulanishi U2G ga nisbatan biroz yuqoriroq moslashuv yukini hosil qiladi,
- tahdid darajasi oshgani sari rekey chegaralari torayadi,
- rekey soni va favqulodda rekey soni ortadi,
- energiya va latency xarajatlari oshadi,
- xavfsiz yetkazib berish, mitigation va resilience sekinroq pasayishni ko‘rsatadi.
Ushbu grafiklarning xabari “yuk ortgan sari hamma narsa bir xil qoladi” emas. Aksincha, manba xavfsizlikni saqlash uchun ortib boruvchi adaptive control burden evaziga efficiency metrikalari biroz pasayishini ko‘rsatadi.
Tadqiqot qo‘llab-quvvatlaydigan xulosalar
- Taklif etilgan Ascon–ML-KEM + AI adaptive rekeying tuzilmasi ishlatilgan simulyatsiya va baseline sharoitlarida eng yuqori secure delivery natijasini bergan.
- ML-KEM post-kvant session-key establishment uchun; Ascon AEAD esa yengil payload himoyasi uchun birgalikda ishlatilgan.
- Adaptive rekeying xavf oshganda tez-tez va og‘irroq kalit yangilash qarorlarini ishlab chiqaradi.
- Simulyatsiyada kritik tahdid ostida xavfsiz yetkazib berish va session resilience kamaygan bo‘lsa-da, yuqori darajada qoladi.
- Rekey chastotasi oshganda kechikish va energiya yuki ham oshadi.
- U2G o‘rtacha eng qulay, U2S esa uch ulanish turi ichida biroz qiyinroq natija profilini ko‘rsatadi.
- 120.000 yozuvli hosil qilingan event-level ma’lumotlar to‘plami samaradorlik metrikalarini qayta hisoblash imkonini beradigan tarzda tuzilgan.
- AI siyosat funksiyasi offline o‘qitilgan yengil feed-forward DNNdir.
Tadqiqot qo‘llab-quvvatlamaydigan xulosalar
- Taklif etilgan tizim real uchishda aniq 8,7 ms kechikish bilan ishlashi ko‘rsatilmagan.
- Real UAV batareyasida aniq 11,6 mJ/session sarflanishi ko‘rsatilmagan.
- Jismoniy radio fading, real shamol va to‘liq 3D parvoz dinamikasi eksperimental sinovdan o‘tkazilmagan.
- Physical capture yoki side-channel hujumlari real qurilma ustida qo‘llanmagan.
- Natijalarni barcha UAV qurilmalariga, barcha radio standartlariga yoki barcha missiya muhitlariga bevosita umumlashtirib bo‘lmaydi.
- DNNning aniq train/validation/test split nisbati manba usul matnida hisobot qilinmagani uchun bunday nisbatni faraz qilib bo‘lmaydi.
- Taklif etilgan tizimning FPGA, GPU yoki muayyan tijoriy flight controller ustida o‘lchangan real quvvat sarfi hisobot qilinmagan.
- Simulyatsiyadagi baseline ustunligi real dala ustunligining qat’iy isboti emas.
Tadqiqotning asosiy cheklovlari
Real qurilma yo‘q: Jismoniy UAV prototipi yoki embedded cryptographic testbed ishlatilmagan.
Radio kanal o‘lchovi yo‘q: Real simsiz kanal tracelari o‘rniga ideallashtirilgan kanal abstraksiyasi ishlatilgan.
Qurilma mikro-ta’sirlari yo‘q: Hardware interrupt latency, cache effects, memory-bus contention va OS scheduling jitter kiritilmagan.
Transceiver xatti-harakati soddalashtirilgan: Radio startup delay real qurilmadan o‘lchanmagan.
Batareya modeli soddalashtirilgan: Nonlinear battery-discharge xatti-harakati aniq modellashtirilmagan.
UAV harakatchanligi to‘liq jismoniy emas: Mobility ssenariy darajasida ifodalanadi; real 3D flight trajectory, wind disturbance, aerodynamic effect va trajectory-dependent fading to‘liq modellashtirilmagan.
Qurilmadagi energiya natijasi emas: Energiya overheadlari ARM Cortex sinfidagi embedded protsessor referens profili uchun simulation-based energy model natijasidir.
Kelajakdagi tadqiqot takliflari
Mualliflar keyingi bosqichda hardware-in-the-loop validatsiyasini tavsiya qiladilar. Real UAV communication module, embedded processor, low-power radio transceiver va tashqi power-measurement equipment yordamida:
- Ascon encryption latency,
- ML-KEM key-establishment delay,
- rekeying cost,
- real energiya sarfi,
- packet-delivery behavior,
- battery-level impact
o‘lchanishi mumkin.
Manba shuningdek real UAV wireless-channel traces va flight logs bilan simulyatorni kalibrlash, 3D mobility va wind-aware trajectory modellari, yanada rivojlangan o‘rganish modellari, federated/distributed UAV-swarm coordination, routing va trust-management integratsiyasi hamda turli post-quantum mexanizmlar bo‘yicha kengroq benchmarkingni tavsiya qiladi.
Manba va Usul Haqida Izoh
Asl sarlavha: An Energy-Aware Post-Quantum Ascon–ML-KEM Cryptographic Framework for Low-Latency UAV Remote Sensing Communications
Mualliflar: Nedal Y. Al-Tamimi; Mahmoud AlJamal; Mohammad Q. Al-Jamal; Ayoub Alsarhan; Sami Aziz Alshammari; Nayef H. Alshammari; Khalid Hamad Alnafisah; Mohammed Kamel Aleinzi.
Mualliflar tartibi: Manbada yuqoridagi tartibda berilgan; birorta muallif tushirib qoldirilmagan.
Teng hissa / teng birinchi mualliflik: Manbada alohida ko‘rsatilmagan.
Mas’ul mualliflar: Mohammad Q. Al-Jamal va Sami Aziz Alshammari.
1-muassasa: Department of Artificial Intelligence, Science and Information Technology, Irbid National University, Irbid, Jordan.
2-muassasa: Department of Cybersecurity, Science and Information Technology Faculty, Irbid National University, Irbid, Jordan.
3-muassasa: Department of Renewable Energy, Technical Faculty, Jadara University, Irbid, Jordan.
4-muassasa: Department of Data Science and Artificial Intelligence, Faculty of Information Technology, Al-Ahliyya Amman University, Amman, Jordan.
5-muassasa: Department of Information Technology, Faculty of Prince Al-Hussien bin Abdullah, The Hashemite University, Zarqa, Jordan.
6-muassasa: Department of Information Technology, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
7-muassasa: Department of Computer Science, Faculty of Computers and Information Technology, University of Tabuk, Tabuk, Saudi Arabia.
8-muassasa: Department of Computer Sciences, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
9-muassasa: Department of Information Systems, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
Jurnal: Cryptography.
Nashriyot: MDPI, Basel, Switzerland.
Jild / son / maqola raqami: 10(3), 39.
DOI: 10.3390/cryptography10030039.
Academic Editor: Josef Pieprzyk.
Yuborilgan: 1 May 2026.
Tahrir: 11 June 2026.
Qabul: 12 June 2026.
Ilk nashr: 16 June 2026.
Versiya izohi: MDPIning rasmiy Versions Notes qaydi dastlabki Version of Recorddan keyin 25 June 2026 da updated version of record, 7 July 2026 da minor correction va 4 September 2026 da HTML yangilanishini bildiradi. DOI o‘zgarmagan.
Manba turi: Taqrizdan o‘tgan original tadqiqot maqolasi; usul ishlab chiqish va nazorat qilinadigan simulyatsiya/benchmarking tadqiqoti.
Taqriz: Cryptography taqrizdan o‘tadigan jurnaldir. Jurnalning amaldagi siyosati single-anonymized peer reviewdan foydalanadi va taqriz bosqichiga o‘tgan maqolalar uchun kamida ikki review report to‘playdi.
Litsenziya: Creative Commons Attribution 4.0 International — CC BY 4.0.
Preprint holati: Taqdim etilgan PDFda alohida preprint identifikatori mavjud emas. Maqsadli bibliografik tekshiruvda ayni sarlavhaga tegishli alohida preprint qaydi aniqlanmagan.
Kalit so‘zlar: post-quantum cryptography; ML-KEM; Ascon authenticated encryption; adaptive rekeying; UAV remote sensing communications.
Tadqiqot turining muhim chegarasi: Real UAV dala tajribasi emas; Python asosidagi nazorat qilinadigan kriptografik simulyatsiya va benchmarking tadqiqotidir.
Simulyatsiya dasturi: Python 3.11.5 asosidagi maxsus simulyatsiya/benchmarking protsedurasi.
Ma’lumotlar to‘plami: 120.000 yozuv, 83 xususiyat.
Ma’lumot birligi: Har bir qator bitta himoyalangan UAV–IoT communication event.
Tarmoq turlari: U2G, U2U va U2S.
Ssenariylar soni: 20; E1–E20.
UAV miqyosi: 3–5 UAV.
Sensor miqyosi: 20–40 sensor.
Payload: 128–1024 byte.
AI policy input dimension: 10.
AI policy: Lightweight feed-forward DNN, to‘rtta qaror sinfi: normal, soft, immediate va critical.
Hidden-layer tuzilmalari: 64-32-16; 128-64-32; 256-128-64.
Learning rate: 1,0×10^-3 dan 2,0×10^-4 gacha ssenariyga qarab o‘zgaradi.
Batch size: 64–256.
Dropout: 0,15–0,30.
Epoch: 50–80.
Loss: Categorical cross-entropy.
Optimizer: Adam.
O‘qitish: Offline. Missiya vaqtida UAV ustida modelni to‘liq retraining qilish amalga oshirilmaydi.
Train/validation/test split: Ko‘rib chiqilgan usul bo‘limida aniq nisbat hisobot qilinmagan.
Payload himoyasi: Ascon AEAD.
Post-quantum key establishment: ML-KEM.
Adaptive security: AI-driven risk/context-aware rekeying.
Xavf kirishlari: Threat level, residual energy, mobility state, channel stability, packet anomaly density, mission priority, traffic sensitivity hamda keng AI qaror vektorida link type, session age va rekey counter.
Simulyatsiya qilingan hujum/validation hodisalari: Replay, ciphertext modification, invalid authentication tag, delayed packet va high-risk contextual state.
Jismoniy capture/side-channel: Tahdid modeliga kiritilgan, biroq real hardware-level experiment sifatida qo‘llanmagan.
Energiya modeli: ARM Cortex-class cheklangan UAV–IoT processing unit uchun simulyatsiya asosidagi embedded-platform model.
Muhim modeldan tashqari ta’sirlar: Hardware interrupt latency, cache effects, memory-bus contention, OS scheduling jitter, transceiver startup delay va nonlinear battery discharge to‘liq modellashtirilmagan.
Harakat modeli: Scenario-level UAV mobility; to‘liq 3D flight trajectory, wind disturbance, aerodynamics va trajectory-dependent fading mavjud emas.
Asosiy natija: Taklif etilgan framework simulyatsiya baseline taqqoslashida %99,2 secure delivery, %98,9 attack detection/mitigation, 8,7 ms end-to-end latency, 5,03 Mbps throughput, 11,6 mJ/session energy overhead, 2,9 mJ/event rekey overhead, %96,4 session resilience va %99,1 integrity verification success beradi.
Real dunyo talqini chegarasi: Ushbu raqamlar real UAV qurilmasidan olingan jismoniy o‘lchovlar emas.
Data Availability: Hosil qilingan cryptographic benchmarking dataset reasonable request asosida corresponding authordan olinishi mumkin.
Moliyalashtirish: Deanship of Scientific Research at Northern Border University, Arar, KSA; loyiha raqami NBU-FFR-2025-2119-06.
Manfaatlar to‘qnashuvi: Mualliflar competing interest mavjud emasligini bildiradilar.
Institutional Review Board / Informed Consent: Manbada alohida Institutional Review Board Statement yoki Informed Consent Statement mavjud emas. Tadqiqot inson yoki hayvon ishtirokidagi tajriba emas, balki simulyatsiya asosidagi kriptografiya tadqiqotidir.
Muallif hissalari: Conceptualization: N.Y.A.-T., M.A., M.Q.A.-J.; methodology: M.A., M.Q.A.-J., A.A.; software: M.A., M.Q.A.-J.; validation: N.Y.A.-T., A.A., S.A.A., N.H.A.; formal analysis: M.A., M.Q.A.-J., K.H.A.; investigation: N.Y.A.-T., M.A., A.A., M.K.A.; resources: S.A.A., N.H.A., K.H.A., M.K.A.; data curation: M.A., M.Q.A.-J., A.A.; original draft: N.Y.A.-T., M.A., M.Q.A.-J.; review/editing: A.A., S.A.A., N.H.A., K.H.A., M.K.A.; visualization: M.A., M.Q.A.-J.; supervision: M.Q.A.-J., A.A., S.A.A.; project administration: M.Q.A.-J., S.A.A.; funding acquisition: S.A.A.
Vizual qayta qurish: Mos. Manba Shakl 1–4 dagi tizim munosabatlari aniq bo‘lgani uchun mualliflik nuqtayi nazaridan mustaqil, biroq semantik jihatdan teng inline SVG arxitekturasi yaratildi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan