


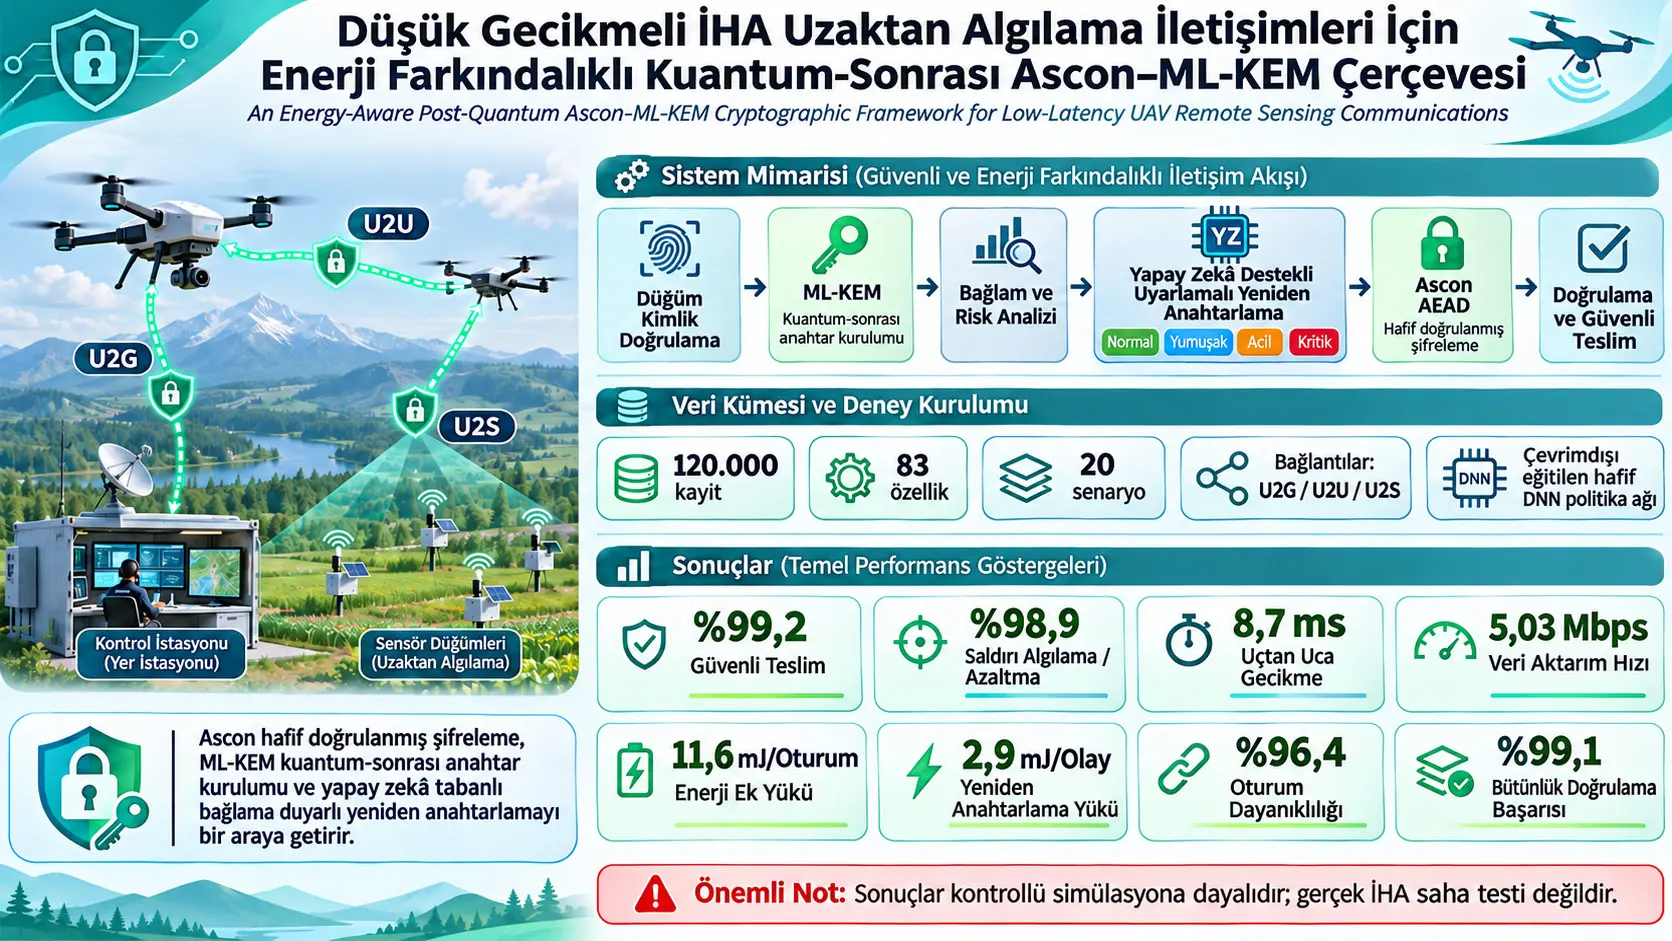
Önerilen Ascon–ML-KEM çerçevesi, İHA–IoT uzaktan algılama haberleşmesinde hafif doğrulanmış şifrelemeyi, kuantum-sonrası oturum anahtarı kurulumunu ve yapay zekâ destekli bağlama duyarlı yeniden anahtarlamayı tek bir cross-layer güvenlik mimarisinde birleştiren simülasyon tabanlı hibrit bir kriptografik sistemdir. Sistem; UAV-to-ground (U2G), UAV-to-UAV (U2U) ve UAV-to-sensor (U2S) bağlantılarındaki telemetri, görev komutları ve uzaktan algılama verilerini korumayı amaçlamaktadır. Ascon AEAD veri gizliliği, bütünlük ve kimlik doğrulamayı; ML-KEM gelecekteki kuantum saldırılarına dayanıklı ortak oturum anahtarı kurulumunu; AI-driven adaptive rekeying ise risk ve görev koşullarına göre anahtarın ne zaman yenileneceğini belirlemektedir.
Çalışmanın değerlendirmesi gerçek uçan İHA donanımı üzerinde yapılmamıştır. Araştırmacılar Python 3.11.5 tabanlı özel bir simülasyon ve benchmarking süreciyle 20 kademeli UAV–IoT senaryosu oluşturmuştur. Üretilen kriptografik benchmark veri seti 120.000 kayıt ve 83 özellik içermektedir. Her kayıt, belirli bir korumalı UAV–IoT iletişim olayının görev bağlamını, ağ durumunu, kriptografik durumunu, risk kararını, rekey sonucunu, gecikmesini, enerji overhead'ini, güvenli teslim durumunu ve oturum dayanıklılığını temsil etmektedir.
Genel karşılaştırmada önerilen yapı %99,2 secure delivery rate, %98,9 attack detection/mitigation effectiveness, 8,7 ms end-to-end encryption latency, 5,03 Mbps throughput, 11,6 mJ/session enerji overhead'i, 2,9 mJ/event rekeying overhead'i, %96,4 session resilience ve %99,1 integrity verification success elde etmiştir. Karşılaştırılan temel yapılarda güvenli teslim %94,1–97,4, gecikme 9,9–11,9 ms ve session resilience %84,7–91,6 aralığındadır.
Ancak bu sayılar gerçek hava aracı üzerindeki fiziksel güç ölçer, radyo kanal testi veya embedded cryptographic testbed sonucu değildir. Makale gecikme, enerji, throughput ve rekey maliyetlerini kontrollü simülasyon ile ARM Cortex sınıfı kısıtlı bir platform için oluşturulan enerji modelinden hesaplamaktadır. Bu nedenle 8,7 ms veya 11,6 mJ/session gibi değerler simülasyon düzeyinde karşılaştırmalı performans göstergeleridir; gerçek bir İHA'nın sahadaki kesin gecikme veya batarya tüketimi olarak yorumlanmamalıdır.
Tehdit seviyesi yükseldikçe sistem daha sık anahtar yenilemektedir. Düşük tehdit koşulunda ortalama rekey sayısı 1,00, gecikme 7,63 ms ve enerji overhead'i 9,97 mJ/session iken; kritik tehdit koşulunda rekey sayısı 5,40'a, gecikme 9,78 ms'ye ve enerji overhead'i 13,17 mJ/session'a yükselmektedir. Aynı geçişte güvenli teslim %99,50'den %97,70'e ve session resilience %98,53'ten %95,47'ye gerilemektedir. Bu sonuç güvenliğin “maliyetsiz” olmadığını; çerçevenin yüksek tehdit altında daha ağır kriptografik müdahaleye geçerek güvenlik ile enerji/gecikme arasında kontrollü bir ödünleşim yönettiğini göstermektedir.
Çalışmanın en önemli sınırlılığı gerçek UAV donanımı, fiziksel kablosuz kanal ölçümü ve hardware-in-the-loop doğrulaması içermemesidir. Yazarlar sonraki aşamada gömülü işlemciler, düşük güç tüketimli radyo alıcı-vericileri, gerçek UAV iletişim modülleri ve harici güç ölçüm cihazlarıyla fiziksel doğrulama yapılmasını önermektedir.
Araştırmanın temel problemi nedir?
İHA tabanlı uzaktan algılama sistemleri çevresel izleme, kritik altyapı denetimi, afet müdahalesi, gözetim ve diğer görevlerde yalnız görüntü veya sensör verisi toplamaz. İHA'lar aynı zamanda telemetri, görev komutları, kontrol mesajları ve algılanan verileri diğer İHA'lara, yer sensörlerine, edge gateway'lere ve yer kontrol istasyonlarına aktarır.
Bu iletişim ortamında aynı anda birkaç güçlük ortaya çıkar: hareketlilik nedeniyle ağ topolojisi sürekli değişebilir, kablosuz kanal kararlılığı bozulabilir, bant genişliği sınırlanabilir, İHA'nın kalan enerji seviyesi düşebilir ve görev kritikliği değişebilir. Buna ek olarak güvenlik sistemi hem klasik ağ saldırılarına hem de gelecekteki kuantum destekli kriptanaliz risklerine karşı çalışmalıdır.
Kaynağın tanımladığı araştırma boşluğu, mevcut çözümlerin çoğunlukla yalnız bir veya iki problemi çözmesidir. Bir çalışma post-quantum key establishment'a, başka bir çalışma hafif şifrelemeye, başka bir yaklaşım enerji farkındalıklı routing'e veya sabit rekey mekanizmasına odaklanabilmektedir. Çalışmanın hedefi bu parçaları tek bir görev-farkındalıklı güvenlik mimarisinde birleştirmektir.
Ascon, ML-KEM ve Hibrit Kriptografik Yapı Nedir?
Bu çalışmada Ascon, UAV–IoT veri paketlerini hafif authenticated encryption ile koruyan simetrik veri-koruma katmanı; ML-KEM kuantum-sonrası ortak sır kuran key-encapsulation katmanı; hibrit mimari ise bu iki katmanı görev bağlamı ve adaptive rekeying mantığıyla birlikte çalıştıran güvenli oturum yapısıdır.
Ascon AEAD ne yapıyor?
AEAD — Authenticated Encryption with Associated Data, bir mesajın yalnız gizli tutulmasını değil, aynı zamanda mesajın değiştirilip değiştirilmediğinin ve geçerli bir göndericiden gelip gelmediğinin doğrulanmasını amaçlayan şifreleme yapısıdır.
Çalışmada Ascon:
- uzaktan algılama payload'ını şifreler,
- telemetri ve görev komutlarının gizliliğini korur,
- authentication tag üretir,
- alıcıda tag doğrulamasıyla bütünlüğü kontrol eder,
- geçersiz veya değiştirilmiş paketin görev katmanına ulaşmasını engeller.
Burada Ascon'un görevi oturum anahtarını oluşturmak değildir. Ascon, daha önce oluşturulmuş Ksess oturum anahtarını kullanarak veri paketlerini korur.
ML-KEM ne yapıyor?
ML-KEM — Module-Lattice-Based Key-Encapsulation Mechanism, iki iletişim tarafının ortak bir gizli değer üzerinde anlaşabilmesini sağlayan kuantum-sonrası key encapsulation mekanizmasıdır.
Gönderici alıcının açık anahtarını kullanarak yeni bir paylaşılan gizli değer ve bir ciphertext capsule üretir. Alıcı kendi özel anahtarıyla kapsülü açarak aynı gizli değeri yeniden elde eder. Başarılı oturum kurulumunda gönderici ve alıcı tarafındaki gizli değerlerin eşleşmesi gerekir.
Bu gizli değer doğrudan her veri paketinde kullanılan nihai anahtar değildir. Kaynak daha sonra bir KDF — Key Derivation Function kullanarak paylaşılan gizli değeri görev bağlamı, bağlantı türü ve zaman bilgisiyle birleştirip Ksess isimli görev-bağlı oturum anahtarına dönüştürmektedir.
Neden klasik public-key anahtar kurulumunun yerine ML-KEM kullanılıyor?
Çalışmanın tehdit modeli yalnız günümüz saldırganını değil, gelecekte kuantum destekli kriptanaliz yeteneği kazanabilecek saldırganı da dikkate almaktadır. Özellikle kaynakta harvest-now-decrypt-later yaklaşımı tartışılmaktadır.
Bu saldırı modelinde saldırgan bugün şifreli telemetri veya görev kayıtlarını ele geçirip saklayabilir. Bugün çözemediği veriyi, ileride yeterli kuantum hesaplama kapasitesi oluştuğunda çözmeye çalışabilir. Özellikle uzun süre gizli kalması gereken görev arşivleri açısından bu risk önemlidir.
ML-KEM kullanımı bu uzun dönemli anahtar kurulum riskini kuantum-sonrası mekanizma ile azaltmayı amaçlamaktadır.
U2G, U2U ve U2S ne demektir?
| Kısaltma | Açılım | Çalışmadaki temel rol |
|---|---|---|
| U2G | UAV-to-Ground | İHA ile yer kontrol/edge altyapısı arasındaki telemetri, komut ve görev durumu iletişimi. |
| U2U | UAV-to-UAV | İHA sürüsü içerisindeki koordinasyon ve dağıtılmış durumsal farkındalık iletişimi. |
| U2S | UAV-to-Sensor | İHA ile kısıtlı saha sensörleri arasındaki veri toplama ve kontrol iletişimi. |
Makalenin sonuçlarında üç bağlantı biçimi de yüksek güvenlik performansı göstermektedir; ancak U2S bağlantıları ortalamada biraz daha yüksek gecikme ve enerji yükü, daha fazla rekey ve biraz daha düşük resilience göstermektedir.
Tehdit modeli hangi saldırıları kapsıyor?
Araştırmacıların saldırgan modeli UAV–IoT haberleşmesini gözlemleyebilen, kesebilen, tekrar oynatabilen, değiştirebilen, sahte paket enjekte edebilen, geciktirebilen veya jammer etkisi oluşturabilen gelişmiş bir saldırganı varsaymaktadır.
Kaynakta dikkate alınan klasik tehditler arasında:
- pasif dinleme,
- man-in-the-middle müdahalesi,
- replay saldırısı,
- paket değiştirme,
- kontrol mesajı manipülasyonu,
- session-key compromise girişimleri,
- jamming ve kanal bozulması
bulunmaktadır.
Geleceğe yönelik tehditlerde ise harvest-now-decrypt-later, quantum-assisted key recovery ve geleneksel public-key sistemlerinin gelecekte kırılabilmesi ele alınmaktadır.
Physical capture ve side-channel leakage tehdit analizine dahil edilmiştir; ancak makale gerçek donanım üzerinde fiziksel tamper veya side-channel deneyleri yapmamıştır. Bunların etkileri yüksek riskli oturum durumu, key compromise girişimi, zorunlu rekeying, bütünlük hatası veya anormal gecikme/enerji davranışı şeklinde simülasyonda temsil edilmiştir.
AI-Driven Adaptive Rekeying Ne Yapıyor?
AI-driven adaptive rekeying mekanizması, anahtarı sabit zaman aralıklarıyla değiştirmek yerine tehdit seviyesi, kalan enerji, hareketlilik, kanal kararlılığı, anomali yoğunluğu, görev önceliği, trafik hassasiyeti ve oturum durumunu birlikte değerlendirerek mevcut anahtarın korunmasına, soft rekey yapılmasına, immediate rekey yapılmasına veya kritik trafikte iletişimin geçici olarak askıya alınmasına karar verir.
Buradaki “AI” tam olarak nedir?
Çalışmadaki AI mekanizması üretken yapay zekâ değildir. Kaynak, politika fonksiyonu Φ'yi hafif feed-forward deep neural network olarak tanımlamaktadır.
DNN'nin girdi katmanı normalleştirilmiş 10 boyutlu bağlam vektörü almaktadır. Kaynakta bu girdiler:
- threat level,
- residual energy,
- mobility state,
- channel stability,
- packet anomaly density,
- mission priority,
- traffic sensitivity,
- link type,
- session age,
- rekey counter
olarak tanımlanmıştır.
Politika ağı dört sınıftan birini üretir:
- NORMAL — mevcut oturum anahtarını koru,
- SOFT — düşük kesintili anahtar yenile,
- IMMEDIATE — hemen yeni anahtar oluştur,
- CRITICAL — hassas trafiği durdur, acil rekey yap ve oturum sürekliliğini tekrar doğrula.
Model offline olarak üretilen 120.000 kayıtlık veri seti üzerinde eğitilmiştir. Kaynak hedef etiketlerin threshold tabanlı karar mantığı ve validation-event sonuçlarından üretildiğini belirtmektedir. Optimizasyonda categorical cross-entropy loss ve Adam optimizer kullanılmıştır.
Kaynak incelenen yöntem metninde DNN için açık bir eğitim/doğrulama/test veri bölme oranı bildirmemektedir. Bu nedenle Verianla herhangi bir train/validation/test yüzdesi üretmemektedir.
Risk skoru nasıl hesaplanıyor?
Algorithm 1'de çekirdek risk hesabı yedi bağlamsal özelliği ağırlıklı toplamla birleştirmektedir:
\[ R=\sum_{i=1}^{7}\omega_i z[i] \]
Burada:
- \(R\): anlık bağlamsal risk skoru,
- \(z[i]\): normalize edilmiş bağlam değişkeni,
- \(\omega_i\): ilgili değişkene verilen ağırlıktır.
Bu formülün matematiksel rolü farklı güvenlik sinyallerini tek bir scalar exposure score içinde toplamaktır. Bir girdinin ağırlığı yükseldikçe, aynı normalize değer için risk skoruna katkısı artar.
Kaynağın sunumunda önemli bir ayrım vardır: Algorithm 1 çekirdek risk skorunu yedi değişken üzerinden gösterirken, Section 3.3 ve Table 3 AI politika fonksiyonunun bağlamını 10 boyutlu vektör olarak tanımlar. Son üç ek öğe bağlantı türü, oturum yaşı ve rekey sayacıdır. Verianla bu iki gösterimi tek bir formüle zorlamamaktadır; kaynak, scalar risk skoru ve daha geniş AI karar bağlamını farklı soyutlama düzeylerinde sunmaktadır.
Rekey eşikleri nasıl çalışıyor?
Uyarlamalı denetleyicide üç temel eşik vardır:
- \(\tau_{\mathrm{soft}}\)
- \(\tau_{\mathrm{imm}}\)
- \(\tau_{\mathrm{crit}}\)
Algorithm 2'nin sıralı karar mantığında risk skoru soft eşikten küçükse normal iletişim sürer. Bu sınır aşıldığında bir sonraki immediate eşiğe kadar soft rekey sınıfı; daha yüksek riskte immediate rekey sınıfı; critical eşiğin de üzerindeki durumda CRITICAL sınıfı uygulanır.
Önemli nokta, eşiklerin bütün deneylerde aynı bırakılmamasıdır. Örneğin E1–E2'de eşik üçlüsü 0,35 / 0,60 / 0,85 iken en ağır E20 senaryosunda 0,24 / 0,46 / 0,70'a daraltılmıştır. Böylece daha ağır tehdit koşullarında denetleyici daha düşük risk seviyelerinde müdahale etmeye başlar.
Güvenli oturumun matematiksel zinciri
Çalışmanın kriptografik matematiği oturum anahtarının oluşturulmasından doğrulanmış paketin teslimine kadar zincir halinde ilerlemektedir.
Denklem (1): ML-KEM kapsülleme
\[ (K_e,ct_{\mathrm{kem}})=\operatorname{Encaps}(pk_r) \]
Alıcının açık anahtarı \(pk_r\) kapsülleme fonksiyonuna girer. Fonksiyon iki çıktı üretir: gönderici tarafında geçici paylaşılan gizli değer \(K_e\) ve alıcıya gönderilecek ciphertext capsule \(ct_{\mathrm{kem}}\).
Denklem (2): ML-KEM kapsül çözme
\[ K_d=\operatorname{Decaps}(sk_r,ct_{\mathrm{kem}}) \]
Alıcı özel anahtarı \(sk_r\) ve gelen kapsülü kullanarak \(K_d\) gizli değerini yeniden oluşturur. Başarılı oturum kurulumunda göndericideki \(K_e\) ile alıcıdaki \(K_d\) aynı paylaşılan sırrı temsil etmelidir.
Denklem (3): Göreve bağlı oturum anahtarı
\[ K_{\mathrm{sess}}=\operatorname{KDF}(K_e\parallel M\parallel L_{\mathrm{type}}\parallel t) \]
Burada:
- \(K_e\): ML-KEM tarafından oluşturulan paylaşılan gizli değer,
- \(M\): mission context,
- \(L_{\mathrm{type}}\): iletişim link türü,
- \(t\): zaman damgası,
- \(K_{\mathrm{sess}}\): gerçek veri şifrelemede kullanılacak session key'dir.
\(\parallel\) işareti concatenation, yani veri alanlarının arka arkaya bağlanmasını ifade eder. Böylece aynı temel gizli değer farklı görev veya bağlantı bağlamında doğrudan tekrar kullanılmaz.
Denklem (4): Ascon authenticated encryption
\[ (C,T)=\operatorname{AsconEnc}(K_{\mathrm{sess}},N,P,A^\star) \]
\(P\) plaintext payload'dır. \(N\) nonce, \(A^\star\) associated data, \(C\) ciphertext ve \(T\) authentication tag'dir.
Şifreleme sonunda yalnız ciphertext oluşmaz. Authentication tag de üretildiği için alıcı paketin bütünlüğünü ve doğruluğunu kontrol edebilir.
Denklem (5): Authenticated decryption
\[ P'=\operatorname{AsconDec}(K_{\mathrm{sess}},N,C,A^\star,T) = \begin{cases} P, & \text{tag doğrulaması başarılıysa}\\ \perp, & \text{aksi durumda} \end{cases} \]
\(\perp\) geçerli plaintext üretilemediğini, yani doğrulamanın başarısız olduğunu gösterir. Kaynağın algoritmasında bu durumda paket atılır ve integrity/authentication alarmı oluşturulur.
Nonce ve Associated Data Neden Önemlidir?
Nonce aynı oturum anahtarı altında şifreleme çağrılarının birbirinden ayrılmasını sağlayan benzersiz bir girdidir; associated data ise şifrelenmesi gerekmeyen fakat değiştirilmesi durumunda doğrulamanın başarısız olmasını istediğimiz görev ve paket üstverilerini authentication tag kapsamına bağlar.
Denklem (6): Associated data bağlama
\[ A^\star=A\parallel M\parallel H\parallel R \]
Burada:
- \(A\): temel header/associated metadata,
- \(M\): görev bağlamı,
- \(H\): paket header bilgisi,
- \(R\): contextual risk score'dur.
Bu bağlama, bütünlük korumasının yalnız plaintext payload üzerinde değil, görevin ve mevcut risk durumunun belirli üstverileri üzerinde de uygulanmasını amaçlamaktadır.
Denklem (7): Nonce üretimi
\[ N=\operatorname{NonceGen}(K_{\mathrm{sess}},c,t) \]
\(c\) paket sayacı, \(t\) zaman bilgisidir. Bu mekanizmanın amacı aynı secure session içindeki tekrar eden şifreleme çağrılarında nonce benzersizliğini korumaktır.
Kaynak gösterim notu: Makalenin farklı algoritmik seviyelerinde associated-data bağlama biraz farklı gösterilmektedir. Formal Denklem (6) \(A\parallel M\parallel H\parallel R\) kullanırken Algorithm 1'de \(A\parallel M\parallel R\), Algorithm 2'de ise \(A\parallel M\parallel R\parallel S.epoch\) gösterimi bulunmaktadır. Verianla bunları sessizce tek bir formüle dönüştürmemektedir; kaynak farklı protokol soyutlama seviyelerinde farklı bağlam bileşenlerini vurgulamaktadır.
Denklem (8): Sistem düzeyindeki bileşen zinciri
\[ d_{\mathrm{auth}}=f_{\mathrm{auth}}(u_s,u_r,C_s,C_r,M) \]
\[ (K_e,K_d,ct_{\mathrm{kem}})=f_{\mathrm{kem}}(pk_r,sk_r) \]
\[ K_{\mathrm{sess}}=f_{\mathrm{kdf}}(K_e,M,L_{\mathrm{type}},t) \]
\[ z=f_{\mathrm{ctx}}(\mathrm{link},\mathrm{energy},\mathrm{mobility},\mathrm{anomaly},\mathrm{mission}) \]
\[ R=f_{\mathrm{risk}}(z,\omega)=\sum_i\omega_i z_i \]
\[ \pi=\Phi(z,M,S,R) \]
\[ (K_{\mathrm{sess}}^{+},ct_{\mathrm{kem}}^{+}) =f_{\mathrm{rekey}}(\pi,R,\tau,pk_r,sk_r) \]
\[ N=f_{\mathrm{nonce}}(K_{\mathrm{sess}}^{+},c,t) \]
\[ A^\star=f_{\mathrm{bind}}(A,M,H,R) \]
\[ (C,T)=f_{\mathrm{enc}}(K_{\mathrm{sess}}^{+},N,P,A^\star) \]
\[ P'\ \mathrm{veya}\ \perp =f_{\mathrm{dec}}(K_{\mathrm{sess}}^{+},N,C,A^\star,T) \]
\[ S^{+}=f_{\mathrm{state}}(S,R,\pi,c,\mathrm{verification}) \]
Denklem zincirinin temel mantığı şudur: node önce sisteme kabul edilir; ML-KEM ortak sırrı oluşturur; KDF görev-bağlı anahtarı üretir; çalışma bağlamı riske çevrilir; AI policy rekey kararını verir; Ascon paketi korur; alıcı doğrular; sonuç yeni session state'e aktarılır.
Enerji modeli nasıl hesaplandı?
Makale enerji overhead'ini gerçek batarya ölçerle değil, ARM Cortex sınıfı gömülü platform için varsayılan aktif güç ve simüle edilen işlem sürelerinden tahmin etmektedir:
\[ E_{\mathrm{session}}=\sum_i P_i t_i \]
Burada:
- \(P_i\): i işlemi için varsayılan aktif güç,
- \(t_i\): i işleminin simüle edilmiş çalışma süresi,
- \(E_{\mathrm{session}}\): oturum seviyesindeki tahmini enerji tüketimidir.
Enerji hesabına ML-KEM encapsulation/decapsulation, KDF, Ascon encryption/decryption, tag verification, session-state management ve gerektiğinde adaptive rekeying dahildir.
Bu nedenle kaynakta verilen mJ/session değerleri gerçek uçuş bataryasından doğrudan okunmuş değerler değildir.
Çalışmanın Yöntemi ve Bulguları
Simülasyon veri seti nasıl oluşturuldu?
Çalışma public intrusion-detection veya gerçek saldırı trafik veri seti kullanmak yerine, güvenli haberleşme protokolünün doğrudan kriptografik davranışını test etmek amacıyla özel bir Python 3.11.5 simülasyonu kullanmıştır.
Veri üretim akışı:
- senaryonun tanımlanması,
- communication event oluşturulması,
- mission context atanması,
- kriptografik durumun simüle edilmesi,
- adaptive risk score hesaplanması,
- validation attack/event enjekte edilmesi,
- performans metriklerinin kaydedilmesi
şeklindedir.
Aynı veri üretim mantığı önerilen sistem ve baseline yöntemlere uygulanmıştır. Bunun amacı karşılaştırmadaki farkların farklı veri üretim koşullarından değil, kullanılan kriptografi ve rekeying politikasından kaynaklanmasını sağlamaktır.
120.000 kayıt ve 83 özellik ne anlama geliyor?
Son veri setinde 120.000 satır vardır. Her satır tek bir korumalı UAV–IoT iletişim olayını temsil eder. 83 özellik ise olayın görev, ağ, cihaz, kriptografi, risk ve performans durumlarını kaydeden alanlardır.
| Özellik grubu | Örnek alanlar | Bilimsel işlev |
|---|---|---|
| Görev ve senaryo | scenario_id, mission_id, mission_zone, mission_phase, weather | İletişim olayının operasyonel bağlamını tanımlar. |
| Ağ topolojisi | uav_count, sensor_count, source_node, destination_node, link_type | U2G/U2U/U2S ağ yapısını tanımlar. |
| Hareket ve fiziksel durum | altitude, speed, distance, koordinatlar | Hareketlilik ve iletişim mesafesini temsil eder. |
| Kanal göstergeleri | RSSI, SNR, packet loss, bandwidth, queue delay | Bağlantı kalitesi ve gecikme koşullarını temsil eder. |
| Cihaz kaynakları | residual energy, CPU load, memory usage | Enerji ve hesaplama kısıtlarını temsil eder. |
| Payload | traffic type, payload size, plaintext size | Telemetri, komut ve sensör verisi yükünü tanımlar. |
| ML-KEM | encapsulation, decapsulation, shared-secret match | Post-quantum oturum kurulumu ve anahtar yenilemeyi kaydeder. |
| Ascon | encryption/decryption status, nonce, tag verification | Authenticated encryption durumunu kaydeder. |
| Adaptive rekeying | threat, anomaly density, mission priority, session age | Bağlamsal rekeying kararına girdi sağlar. |
| Performans | latency, throughput, energy overhead, rekey overhead, resilience | Çerçevenin karşılaştırmalı sonuçlarını kaydeder. |
Kaynak tam plaintext payload'ları yayımlanan veri setine kaydetmediğini; bunun yerine plaintext hash, ciphertext hash, authentication tag ve associated-data hash gibi temsilleri kullandığını belirtmektedir.
20 senaryonun deneysel yapısı
Deneyler E1'den E20'ye doğru giderek zorlaşan koşullar halinde düzenlenmiştir. Ölçek 3 UAV / 20 sensörden 5 UAV / 40 sensöre, payload 128 byte'tan 1024 byte'a kadar büyümektedir.
| Senaryo bloğu | Ağ ölçeği | DNN hidden layers | Learning rate | Batch | Dropout | Epoch | Genel risk yönü |
|---|---|---|---|---|---|---|---|
| E1–E4 | 3 UAV / 20 sensör | 64-32-16 | 1,0×10^-3 → 8,0×10^-4 | 64 | 0,20–0,25 | 50–60 | Düşük–orta |
| E5–E10 | 3 UAV / 20 sensör | 128-64-32 | 7,0×10^-4 → 5,0×10^-4 | 64–128 | 0,25–0,30 | 60–70 | Orta–yüksek |
| E11–E16 | 4 UAV / 30 sensör | 128-64-32 → 256-128-64 | 5,0×10^-4 → 3,0×10^-4 | 128–256 | 0,20–0,25 | 75–80 | Orta–kritik |
| E17–E20 | 5 UAV / 40 sensör | 256-128-64 | 2,5×10^-4 → 2,0×10^-4 | 256 | 0,15–0,20 | 80 | Yüksek–kritik |
Kaynak DNN'nin offline eğitildiğini; gerçek görev sırasında UAV üzerinde yeniden tam eğitim yapılmadığını belirtmektedir. Online aşamada mevcut context vector üzerinde lightweight inference çalıştırılır ve session state, risk score, rekey counter, nonce counter ve eşik karşılaştırmaları güncellenir.
Karşılaştırma için hangi baseline'lar kullanıldı?
| Yöntem | Payload koruması | Anahtar kurulumu | Rekey politikası |
|---|---|---|---|
| Conventional Symmetric Scheme | AES-128-GCM | Pre-shared symmetric key | Periyodik rekey yok |
| Static Hybrid PQC Scheme | Ascon AEAD | ML-KEM | Session boyunca statik anahtar |
| Hybrid Scheme with Fixed Rekeying | Ascon AEAD | ML-KEM | 60 saniye veya 100 paket aralığında sabit rekey |
| Proposed Framework | Ascon AEAD | ML-KEM | AI-driven adaptive rekeying |
Makale ayrıca literatürle hizalanmış Kyber-512 + ASCON hibrit referansı ve ML-KEM tabanlı wireless PQC referansını da yöntemsel karşılaştırma bağlamında ele almaktadır.
Performans Metrikleri Nasıl Hesaplandı?
Çalışma güvenli teslim, saldırı algılama/azaltma, uçtan uca gecikme, throughput, enerji overhead'i, rekeying overhead'i ve session resilience metriklerini event-level simülasyon kayıtlarından hesaplamak için açık denklemler tanımlamaktadır.
Denklem (9): Secure Delivery Rate
\[ SDR=\frac{N_{\mathrm{secure}}}{N_{\mathrm{total}}}\times100\% \]
\(N_{\mathrm{secure}}\), başarıyla decrypt edilen ve authentication-tag doğrulamasını geçen paket sayısıdır. \(N_{\mathrm{total}}\), toplam gönderilen paket sayısıdır.
SDR'nin yüksek olması, paketlerin yalnız hedefe ulaşmasını değil, aynı zamanda güvenlik doğrulamasından geçerek kabul edilmesini ifade eder.
Denklem (10): Attack Detection and Mitigation Effectiveness
\[ ADME= \frac{N_{\mathrm{detected}}+N_{\mathrm{mitigated}}} {N_{\mathrm{attack}}} \times100\% \]
\(N_{\mathrm{attack}}\) enjekte edilmiş veya simüle edilmiş saldırı olaylarının toplamıdır. \(N_{\mathrm{detected}}\) sistem tarafından algılanan saldırıları; \(N_{\mathrm{mitigated}}\) packet rejection, integrity handling, session suspension veya rekeying yoluyla etkisizleştirilen olayları temsil eder.
Denklem (11): Ortalama uçtan uca şifreleme gecikmesi
\[ L_{\mathrm{e2e}} = \frac{1}{N} \sum_{i=1}^{N} \left( t_{\mathrm{verified}}^{(i)} - t_{\mathrm{generated}}^{(i)} \right) \]
Her paket için üretildiği an ile güvenli biçimde doğrulandığı an arasındaki süre hesaplanır ve paketler üzerinde ortalama alınır.
Denklem (12): Throughput
\[ T= \frac{\sum_{i=1}^{N_{\mathrm{secure}}}B_i} {\Delta t} \]
\(B_i\) güvenli biçimde teslim edilen i paketinin boyutunu; \(\Delta t\) gözlem süresini temsil eder. Sonuç Mbps olarak raporlanmaktadır.
Denklem (13): Ortalama enerji ve rekey overhead'i
\[ E_{\mathrm{session}} = \frac{\sum_{i=1}^{N}E_i} {N_{\mathrm{sessions}}} \]
\[ E_{\mathrm{rekey}} = \frac{\sum_{j=1}^{N_{\mathrm{rekey}}} E_{\mathrm{rekey}}^{(j)}} {N_{\mathrm{rekey}}} \]
İlk ifade session başına ortalama enerji overhead'ini; ikinci ifade rekey olayı başına ortalama enerji maliyetini verir.
Bu Denklem (13) ile daha önce verilen \(E_{\mathrm{session}}=\sum_iP_it_i\) enerji modeli farklı düzeylerde çalışır. \(P_it_i\) işlem bazındaki enerji tahminini üretirken Denklem (13) simülasyondaki enerji kayıtlarını session/event seviyesinde ortalamaktadır.
Denklem (14): Session Resilience
\[ SR= \frac{N_{\mathrm{resilient}}} {N_{\mathrm{sessions}}} \times100\% \]
\(N_{\mathrm{resilient}}\), saldırı, kanal bozulması, integrity failure ve rekey olaylarına rağmen güvenli ve çalışır durumda kalan session sayısıdır.
Genel baseline karşılaştırması
| Yöntem | Secure Delivery (%) | Attack Detection / Mitigation (%) | Latency (ms) | Throughput (Mbps) | Energy (mJ/session) | Rekey Energy (mJ/event) | Session Resilience (%) | Integrity Success (%) |
|---|---|---|---|---|---|---|---|---|
| Conventional Symmetric | 94,1 | 90,8 | 11,9 | 4,82 | 16,8 | 4,9 | 84,7 | 95,3 |
| Static Hybrid PQC | 96,3 | 94,6 | 10,8 | 4,57 | 15,1 | 4,3 | 88,9 | 97,1 |
| Hybrid + Fixed Rekeying | 97,4 | 96,1 | 9,9 | 4,41 | 14,2 | 3,8 | 91,6 | 98,0 |
| Ascon–ML-KEM + AI Adaptive Rekeying | 99,2 | 98,9 | 8,7 | 5,03 | 11,6 | 2,9 | 96,4 | 99,1 |
Bu tablodaki dikkat çekici sonuç, önerilen yöntemin yalnız güvenlik metriklerinde değil, simüle edilen gecikme ve enerji modelinde de baseline'lardan daha iyi sonuç vermesidir. Ancak bu avantajın gerçek ARM/UAV donanımında aynı büyüklükte oluştuğu çalışma tarafından henüz gösterilmemiştir.
20 deney senaryosunda performans
| ID | UAV | Sensör | Payload B | Link | Tehdit | Secure Delivery % | Latency ms | Energy mJ/session | Rekey | Discard % | Resilience % | Mitigation % |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| E1 | 3 | 20 | 128 | U2G | Low | 99,6 | 7,4 | 9,8 | 1 | 0,4 | 98,7 | 99,3 |
| E2 | 3 | 20 | 256 | U2U | Low | 99,5 | 7,7 | 10,1 | 1 | 0,5 | 98,5 | 99,1 |
| E3 | 3 | 20 | 256 | U2S | Medium | 99,2 | 8,0 | 10,4 | 2 | 0,6 | 98,1 | 98,8 |
| E4 | 3 | 20 | 512 | U2G | Medium | 99,1 | 8,2 | 10,8 | 2 | 0,7 | 97,9 | 98,6 |
| E5 | 3 | 20 | 512 | U2U | Medium | 98,9 | 8,4 | 11,1 | 2 | 0,8 | 97,6 | 98,4 |
| E6 | 3 | 20 | 1024 | U2S | High | 98,7 | 8,8 | 11,6 | 3 | 0,9 | 97,2 | 98,1 |
| E7 | 3 | 20 | 1024 | U2G | High | 98,5 | 9,0 | 11,9 | 3 | 1,0 | 96,9 | 97,8 |
| E8 | 3 | 20 | 256 | U2U | High | 98,8 | 8,6 | 11,3 | 3 | 0,8 | 97,4 | 98,0 |
| E9 | 3 | 20 | 128 | U2S | Low | 99,4 | 7,8 | 10,0 | 1 | 0,5 | 98,4 | 99,0 |
| E10 | 3 | 20 | 256 | U2G | Medium | 99,2 | 8,1 | 10,6 | 2 | 0,6 | 98,0 | 98,9 |
| E11 | 4 | 30 | 256 | U2U | Medium | 98,8 | 8,5 | 11,4 | 3 | 0,8 | 97,5 | 98,2 |
| E12 | 4 | 30 | 512 | U2S | High | 98,4 | 8,9 | 12,0 | 4 | 1,0 | 96,8 | 97,7 |
| E13 | 4 | 30 | 512 | U2G | High | 98,3 | 9,1 | 12,2 | 4 | 1,1 | 96,6 | 97,5 |
| E14 | 4 | 30 | 1024 | U2U | Critical | 97,9 | 9,6 | 12,9 | 5 | 1,4 | 95,8 | 97,0 |
| E15 | 4 | 30 | 1024 | U2S | Critical | 97,7 | 9,8 | 13,2 | 5 | 1,5 | 95,5 | 96,8 |
| E16 | 4 | 30 | 256 | U2G | Critical | 98,0 | 9,4 | 12,6 | 5 | 1,3 | 95,9 | 97,1 |
| E17 | 5 | 40 | 512 | U2U | High | 98,2 | 9,2 | 12,4 | 4 | 1,1 | 96,4 | 97,4 |
| E18 | 5 | 40 | 512 | U2S | Critical | 97,8 | 9,7 | 13,0 | 5 | 1,4 | 95,7 | 96,9 |
| E19 | 5 | 40 | 1024 | U2G | Critical | 97,5 | 10,0 | 13,5 | 6 | 1,6 | 95,1 | 96,5 |
| E20 | 5 | 40 | 1024 | U2U | Critical | 97,3 | 10,2 | 13,8 | 6 | 1,8 | 94,8 | 96,2 |
E1 ile E20 karşılaştırıldığında tehdit, ağ ölçeği ve payload yükü yükselirken güvenli teslim %99,6'dan %97,3'e, resilience %98,7'den %94,8'e düşmektedir. Buna karşılık latency 7,4 ms'den 10,2 ms'ye, enerji overhead'i 9,8'den 13,8 mJ/session'a ve rekey sayısı 1'den 6'ya çıkmaktadır.
Kaynağın yorumu, bunun ani bir güvenlik çöküşü değil kontrollü degradation olduğudur. Sistem risk arttığında daha fazla kriptografik müdahale yaparak güvenlik metriklerini yüksek tutmaya çalışmaktadır.
Bağlantı türüne göre sonuçlar
| Link | Secure Delivery % | Latency ms | Energy mJ/session | Rekey Frequency | Discard % | Resilience % | Integrity % |
|---|---|---|---|---|---|---|---|
| U2G | 98,53 | 8,76 | 11,63 | 3,29 | 0,96 | 96,61 | 98,74 |
| U2U | 98,44 | 8,84 | 11,86 | 3,43 | 1,00 | 96,43 | 98,61 |
| U2S | 98,20 | 8,87 | 12,03 | 3,57 | 1,03 | 96,10 | 98,46 |
Simülasyonda U2G üç grup içinde en elverişli sonuç profilini; U2S ise en yüksek ortalama yükü göstermektedir. Bununla birlikte üç bağlantı türünün güvenli teslim oranları birbirine yakın ve %98'in üzerindedir.
Tehdit seviyesine göre duyarlılık
| Tehdit | Secure Delivery % | Latency ms | Attack Mitigation % | Mean Rekey | Emergency Rekey | Energy mJ/session | Disruption % | Resilience % |
|---|---|---|---|---|---|---|---|---|
| Low | 99,50 | 7,63 | 99,13 | 1,00 | 0,00 | 9,97 | 0,50 | 98,53 |
| Medium | 99,00 | 8,24 | 98,58 | 2,20 | 0,20 | 10,86 | 0,70 | 97,82 |
| High | 98,48 | 8,93 | 97,70 | 3,40 | 0,80 | 11,90 | 1,00 | 96,72 |
| Critical | 97,70 | 9,78 | 96,75 | 5,40 | 2,20 | 13,17 | 1,50 | 95,47 |
Tablo sistemin adaptive davranışını açık biçimde gösterir. Risk yükselirken rekeying artar ve eşikler daralır. Bunun maliyeti gecikme ve enerji artışıdır. Buna rağmen güvenli teslim ve mitigation değerleri kritik koşulda da yüksek düzeyde kalmaktadır.
Adaptive rekeying'in ayrıntılı davranışı
Kaynak Tablo 9'da E1'de ortalama risk skoru 0,20 ve toplam rekey sayısı 1 iken E20'de risk skoru 0,77 ve toplam rekey sayısı 6'dır. E1'de yalnız soft rekey bulunurken E20'de 2 soft, 2 immediate ve 2 critical rekey oluşmaktadır.
| Senaryo | Risk skoru | Soft | Immediate | Critical | Toplam rekey | Rekey başarı % | Ek gecikme ms | Ek enerji mJ/event |
|---|---|---|---|---|---|---|---|---|
| E1 | 0,20 | 1 | 0 | 0 | 1 | 99,8 | 0,31 | 0,41 |
| E12 | 0,53 | 2 | 1 | 1 | 4 | 98,9 | 0,61 | 0,76 |
| E15 | 0,70 | 2 | 2 | 1 | 5 | 98,4 | 0,82 | 1,00 |
| E20 | 0,77 | 2 | 2 | 2 | 6 | 97,9 | 0,96 | 1,16 |
Kaynak Tablo 9 ayrıca “Mean Rekey Interval” alanı vermektedir; fakat tablo başlığında bu aralığın açık birimi belirtilmemiştir. Bu nedenle Verianla 18,8 veya 7,3 gibi değerleri saniye ya da paket sayısı olarak etiketlememektedir.
Kriptografik işlem sürelerinin parçalanması
| Yöntem | Auth ms | ML-KEM Encaps ms | ML-KEM Decaps ms | KDF ms | Encryption ms | Decryption ms | Verify ms | Rekey ms | Total Session ms |
|---|---|---|---|---|---|---|---|---|---|
| Conventional Symmetric | 0,84 | 0,00 | 0,00 | 0,19 | 4,02 | 3,79 | 1,15 | 1,52 | 11,51 |
| Static Hybrid PQC | 0,93 | 1,52 | 1,66 | 0,25 | 3,34 | 3,18 | 1,05 | 1,33 | 13,26 |
| Hybrid + Fixed Rekeying | 0,89 | 1,39 | 1,53 | 0,23 | 2,81 | 2,67 | 0,96 | 1,01 | 11,49 |
| Proposed Ascon–ML-KEM + AI | 0,78 | 1,21 | 1,34 | 0,18 | 2,01 | 1,90 | 0,81 | 0,69 | 8,92 |
Buradaki “Total Session Overhead” ile Tablo 5'teki “End-to-End Encryption Latency” aynı metrik değildir. Kaynak bunları farklı performans özetlerinde hesapladığı için 8,92 ms ile 8,7 ms'nin birebir aynı değer olması beklenmemelidir.
Kaynak Şekil 5–13 birlikte ne gösteriyor?
Sonuç bölümünün çoklu grafiklerinde aynı genel eğilim farklı görsel yöntemlerle tekrar incelenmektedir:
- önerilen çerçeve baseline'lara göre güvenlik/efficiency bileşiminde daha güçlü profil gösterir,
- E1–E20 ilerledikçe tehdit ve yük artarken performans kademeli biçimde düşer,
- U2S bağlantısı U2G'ye göre biraz daha yüksek adaptasyon yükü oluşturur,
- tehdit seviyesi arttıkça rekey eşikleri daralır,
- rekey sayısı ve acil rekey sayısı yükselir,
- enerji ve latency maliyetleri artar,
- güvenli teslim, mitigation ve resilience daha yavaş bir düşüş gösterir.
Bu grafiklerin mesajı “yük arttıkça her şey aynı kalıyor” değildir. Tam tersine kaynak, güvenliği korumak için artan adaptive control burden karşılığında efficiency metriklerinin bir miktar gerilediğini göstermektedir.
Çalışmanın desteklediği sonuçlar
- Önerilen Ascon–ML-KEM + AI adaptive rekeying yapısı, kullanılan simülasyon ve baseline koşullarında en yüksek secure delivery sonucunu vermiştir.
- ML-KEM kuantum-sonrası session-key establishment için; Ascon AEAD hafif payload koruması için birlikte çalıştırılmıştır.
- Adaptive rekeying risk yükseldiğinde daha sık ve daha ağır anahtar yenileme kararları üretmektedir.
- Simülasyonda kritik tehdit altında güvenli teslim ve session resilience azalmakla birlikte yüksek düzeyde kalmaktadır.
- Rekey sıklığı arttığında gecikme ve enerji yükü de artmaktadır.
- U2G ortalamada en elverişli, U2S ise üç bağlantı türü içinde biraz daha zorlayıcı sonuç profili göstermektedir.
- 120.000 kayıtlık üretilmiş event-level veri seti performans metriklerinin tekrar hesaplanabilmesine imkân verecek şekilde yapılandırılmıştır.
- AI politika fonksiyonu offline eğitilen hafif feed-forward DNN'dir.
Çalışmanın desteklemediği sonuçlar
- Önerilen sistemin gerçek uçuşta kesin olarak 8,7 ms gecikmeyle çalıştığı gösterilmemiştir.
- Gerçek UAV bataryasında kesin 11,6 mJ/session tüketildiği gösterilmemiştir.
- Fiziksel radyo fading, gerçek rüzgâr ve tam 3D uçuş dinamikleri deneysel olarak test edilmemiştir.
- Physical capture veya side-channel saldırıları gerçek donanım üzerinde uygulanmamıştır.
- Sonuçlar bütün UAV donanımlarına, bütün radyo standartlarına veya bütün görev ortamlarına doğrudan genellenemez.
- DNN'nin açık bir train/validation/test split oranı kaynak yöntem metninde raporlanmadığından böyle bir oran varsayılamaz.
- Önerilen sistemin FPGA, GPU veya belirli ticari flight controller üzerinde ölçülmüş gerçek güç tüketimi raporlanmamıştır.
- Simülasyon baseline üstünlüğü gerçek saha üstünlüğünün kesin kanıtı değildir.
Çalışmanın temel sınırlılıkları
Gerçek donanım yok: Fiziksel UAV prototipi veya embedded cryptographic testbed kullanılmamıştır.
Radyo kanal ölçümü yok: Gerçek kablosuz kanal trace'leri yerine idealize edilmiş kanal soyutlaması kullanılmaktadır.
Donanım mikro-etkileri yok: Hardware interrupt latency, cache effects, memory-bus contention ve OS scheduling jitter dahil edilmemiştir.
Transceiver davranışı sadeleştirilmiştir: Radio startup delay gerçek donanımdan ölçülmemiştir.
Pil modeli sadeleştirilmiştir: Nonlinear battery-discharge davranışı açık biçimde modellenmemiştir.
UAV hareketliliği tam fiziksel değildir: Mobility senaryo seviyesinde temsil edilmekte; gerçek 3D flight trajectory, wind disturbance, aerodynamic effect ve trajectory-dependent fading tam olarak modellenmemektedir.
Donanım enerji sonucu değildir: Enerji overhead'leri ARM Cortex sınıfı gömülü işlemci referans profili için simulation-based energy model sonucudur.
Gelecek çalışma önerileri
Yazarlar sonraki aşamada hardware-in-the-loop doğrulaması önermektedir. Gerçek UAV communication module, embedded processor, low-power radio transceiver ve dış power-measurement equipment kullanılarak:
- Ascon encryption latency,
- ML-KEM key-establishment delay,
- rekeying cost,
- gerçek enerji tüketimi,
- packet-delivery behavior,
- battery-level impact
ölçülebilecektir.
Kaynak ayrıca gerçek UAV wireless-channel traces ve flight logs ile simülatör kalibrasyonu, 3D mobility ve wind-aware trajectory modelleri, daha gelişmiş öğrenme modelleri, federated/distributed UAV-swarm coordination, routing ve trust-management entegrasyonu ile farklı post-quantum mekanizmalar üzerinde daha geniş benchmarking önermektedir.
Kaynak ve Yöntem Notu
Özgün başlık: An Energy-Aware Post-Quantum Ascon–ML-KEM Cryptographic Framework for Low-Latency UAV Remote Sensing Communications
Yazarlar: Nedal Y. Al-Tamimi; Mahmoud AlJamal; Mohammad Q. Al-Jamal; Ayoub Alsarhan; Sami Aziz Alshammari; Nayef H. Alshammari; Khalid Hamad Alnafisah; Mohammed Kamel Aleinzi.
Yazar sırası: Kaynakta yukarıdaki sırayla verilmiştir; herhangi bir yazar atlanmamıştır.
Eş katkı / eş birinci yazarlık: Kaynakta ayrıca belirtilmemiştir.
Sorumlu yazarlar: Mohammad Q. Al-Jamal ve Sami Aziz Alshammari.
1. kurum: Department of Artificial Intelligence, Science and Information Technology, Irbid National University, Irbid, Jordan.
2. kurum: Department of Cybersecurity, Science and Information Technology Faculty, Irbid National University, Irbid, Jordan.
3. kurum: Department of Renewable Energy, Technical Faculty, Jadara University, Irbid, Jordan.
4. kurum: Department of Data Science and Artificial Intelligence, Faculty of Information Technology, Al-Ahliyya Amman University, Amman, Jordan.
5. kurum: Department of Information Technology, Faculty of Prince Al-Hussien bin Abdullah, The Hashemite University, Zarqa, Jordan.
6. kurum: Department of Information Technology, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
7. kurum: Department of Computer Science, Faculty of Computers and Information Technology, University of Tabuk, Tabuk, Saudi Arabia.
8. kurum: Department of Computer Sciences, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
9. kurum: Department of Information Systems, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
Dergi: Cryptography.
Yayınevi: MDPI, Basel, Switzerland.
Cilt / sayı / makale no: 10(3), 39.
DOI: 10.3390/cryptography10030039.
Academic Editor: Josef Pieprzyk.
Gönderim: 1 Mayıs 2026.
Revizyon: 11 Haziran 2026.
Kabul: 12 Haziran 2026.
İlk yayın: 16 Haziran 2026.
Versiyon notu: MDPI'nin resmî Versions Notes kaydı, ilk Version of Record sonrasında 25 Haziran 2026'da updated version of record, 7 Temmuz 2026'da minor correction ve 4 Eylül 2026'da HTML güncellemesi bildirmektedir. DOI değişmemiştir.
Kaynak türü: Hakemli özgün araştırma makalesi; yöntem geliştirme ve kontrollü simülasyon/benchmarking çalışması.
Hakemlik: Cryptography hakemli bir dergidir. Derginin güncel politikası single-anonymized peer review kullanmakta ve hakemli aşamaya geçen makaleler için en az iki review report toplamaktadır.
Lisans: Creative Commons Attribution 4.0 International — CC BY 4.0.
Preprint durumu: Sağlanan PDF'de ayrı preprint tanımlayıcısı bulunmamaktadır. Hedefli bibliyografik kontrolde aynı başlığa ait ayrı bir preprint kaydı tespit edilmemiştir.
Anahtar kelimeler: post-quantum cryptography; ML-KEM; Ascon authenticated encryption; adaptive rekeying; UAV remote sensing communications.
Çalışma türünün kritik sınırı: Gerçek UAV saha deneyi değildir; Python tabanlı kontrollü kriptografik simülasyon ve benchmarking çalışmasıdır.
Simülasyon yazılımı: Python 3.11.5 tabanlı özel simülasyon/benchmarking prosedürü.
Veri seti: 120.000 kayıt, 83 özellik.
Veri birimi: Her satır bir korumalı UAV–IoT communication event.
Ağ türleri: U2G, U2U ve U2S.
Senaryo sayısı: 20; E1–E20.
UAV ölçeği: 3–5 UAV.
Sensör ölçeği: 20–40 sensör.
Payload: 128–1024 byte.
AI policy input dimension: 10.
AI policy: Lightweight feed-forward DNN, dört karar sınıfı: normal, soft, immediate ve critical.
Hidden-layer yapıları: 64-32-16; 128-64-32; 256-128-64.
Learning rate: 1,0×10^-3 ile 2,0×10^-4 arasında senaryoya göre değişmektedir.
Batch size: 64–256.
Dropout: 0,15–0,30.
Epoch: 50–80.
Loss: Categorical cross-entropy.
Optimizer: Adam.
Eğitim: Offline. UAV üzerinde görev sırasında tam model retraining yapılmamaktadır.
Train/validation/test split: İncelenen yöntem bölümünde açık oran raporlanmamaktadır.
Payload koruması: Ascon AEAD.
Post-quantum key establishment: ML-KEM.
Adaptive security: AI-driven risk/context-aware rekeying.
Risk girdileri: Threat level, residual energy, mobility state, channel stability, packet anomaly density, mission priority, traffic sensitivity ve geniş AI karar vektöründe link type, session age ve rekey counter.
Simüle edilen saldırı/validation olayları: Replay, ciphertext modification, invalid authentication tag, delayed packet ve high-risk contextual state.
Fiziksel capture/side-channel: Tehdit modelinde yer almaktadır ancak gerçek hardware-level experiment olarak uygulanmamıştır.
Enerji modeli: ARM Cortex-class kısıtlı UAV–IoT processing unit için simülasyon tabanlı embedded-platform model.
Önemli model dışı etkiler: Hardware interrupt latency, cache effects, memory-bus contention, OS scheduling jitter, transceiver startup delay ve nonlinear battery discharge tam olarak modellenmemiştir.
Hareket modeli: Scenario-level UAV mobility; tam 3D flight trajectory, wind disturbance, aerodynamics ve trajectory-dependent fading yoktur.
Temel sonuç: Önerilen framework simülasyon baseline karşılaştırmasında %99,2 secure delivery, %98,9 attack detection/mitigation, 8,7 ms end-to-end latency, 5,03 Mbps throughput, 11,6 mJ/session energy overhead, 2,9 mJ/event rekey overhead, %96,4 session resilience ve %99,1 integrity verification success vermektedir.
Gerçek dünya yorum sınırı: Bu sayılar gerçek UAV donanımından alınmış fiziksel ölçümler değildir.
Data Availability: Üretilmiş cryptographic benchmarking dataset, reasonable request üzerine corresponding author'dan temin edilebilmektedir.
Finansman: Deanship of Scientific Research at Northern Border University, Arar, KSA; proje numarası NBU-FFR-2025-2119-06.
Çıkar çatışması: Yazarlar competing interest olmadığını beyan etmektedir.
Institutional Review Board / Informed Consent: Kaynakta ayrı Institutional Review Board Statement veya Informed Consent Statement bulunmamaktadır. Çalışma insan veya hayvan katılımcılı deney değil, simülasyon tabanlı kriptografi araştırmasıdır.
Yazar katkıları: Conceptualization: N.Y.A.-T., M.A., M.Q.A.-J.; methodology: M.A., M.Q.A.-J., A.A.; software: M.A., M.Q.A.-J.; validation: N.Y.A.-T., A.A., S.A.A., N.H.A.; formal analysis: M.A., M.Q.A.-J., K.H.A.; investigation: N.Y.A.-T., M.A., A.A., M.K.A.; resources: S.A.A., N.H.A., K.H.A., M.K.A.; data curation: M.A., M.Q.A.-J., A.A.; original draft: N.Y.A.-T., M.A., M.Q.A.-J.; review/editing: A.A., S.A.A., N.H.A., K.H.A., M.K.A.; visualization: M.A., M.Q.A.-J.; supervision: M.Q.A.-J., A.A., S.A.A.; project administration: M.Q.A.-J., S.A.A.; funding acquisition: S.A.A.
Görsel yeniden inşa: Uygun. Kaynak Şekil 1–4'teki sistem ilişkileri açık olduğundan telifsel olarak bağımsız fakat semantik olarak eşdeğer inline SVG mimarisi oluşturulmuştur.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir