


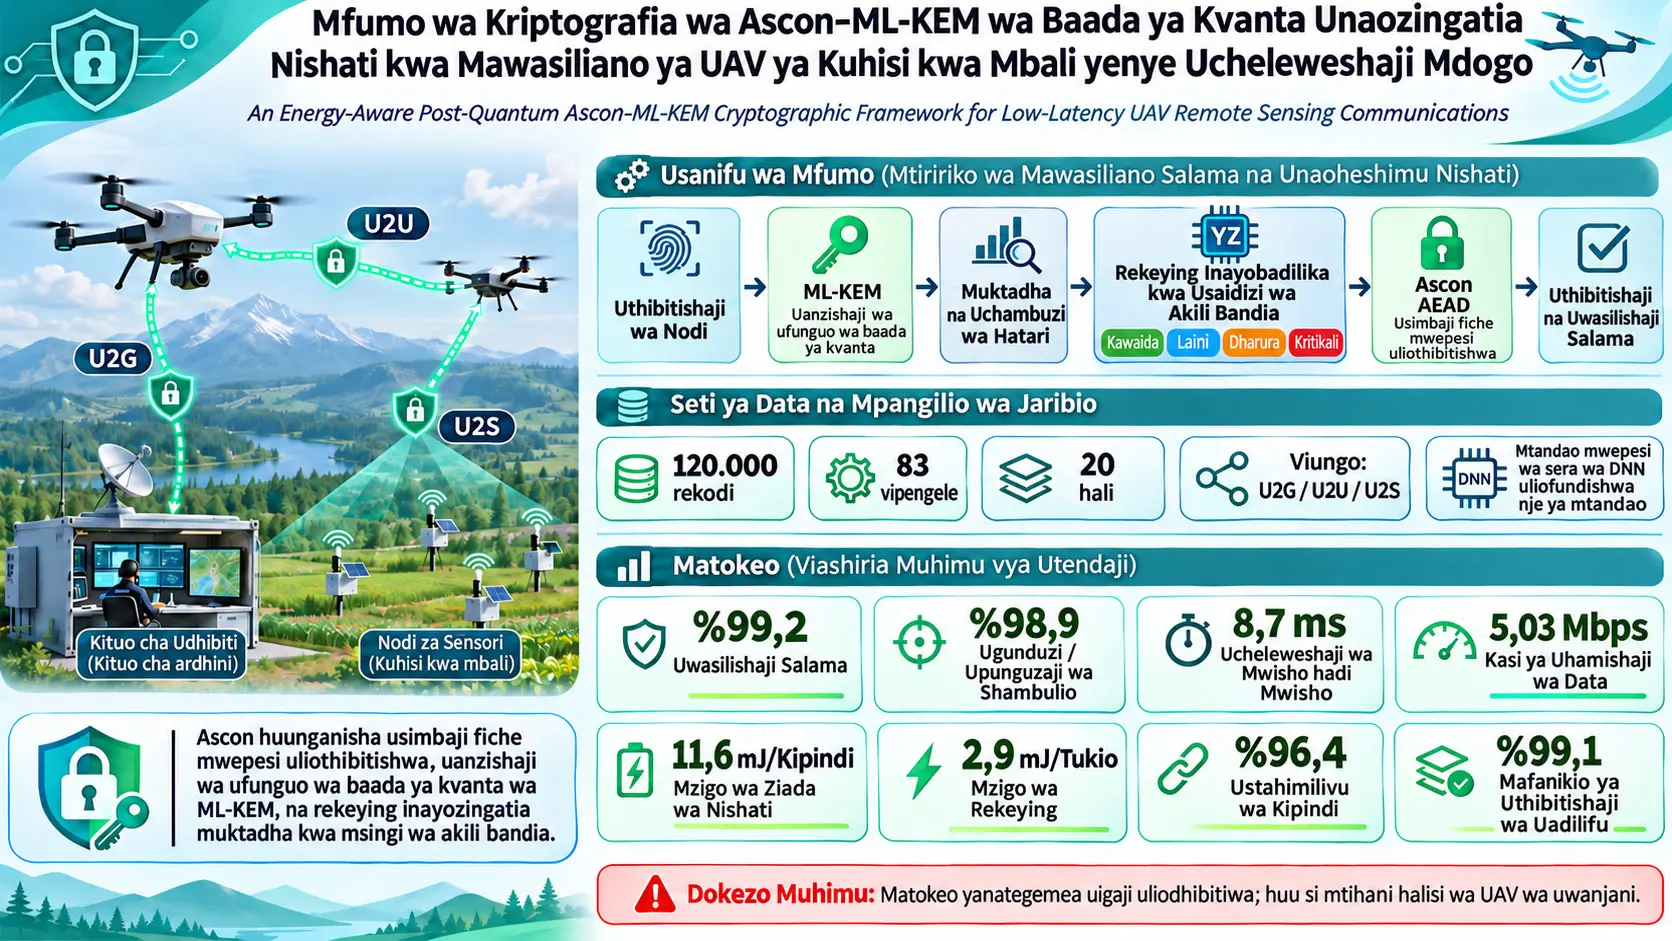
Mfumo unaopendekezwa wa Ascon–ML-KEM ni mfumo mseto wa kriptografia unaotegemea uigaji, unaounganisha usimbaji fiche mwepesi uliothibitishwa, uanzishaji wa ufunguo wa kipindi wa baada ya kvanta, na rekeying inayobadilika kulingana na muktadha kwa msaada wa akili bandia katika usanifu mmoja wa usalama wa cross-layer kwa mawasiliano ya UAV–IoT ya kuhisi kwa mbali. Mfumo unalenga kulinda telemetria, amri za misheni na data za kuhisi kwa mbali katika viungo vya UAV-to-ground (U2G), UAV-to-UAV (U2U) na UAV-to-sensor (U2S). Ascon AEAD hutoa usiri wa data, uadilifu na uthibitishaji; ML-KEM huanzisha ufunguo wa pamoja wa kipindi unaostahimili mashambulizi ya kvanta ya baadaye; na AI-driven adaptive rekeying huamua wakati ufunguo unapaswa kufanywa upya kulingana na hatari na hali za misheni.
Tathmini ya utafiti haikufanywa kwenye vifaa halisi vya UAV vinavyoruka. Watafiti waliunda hali 20 za UAV–IoT zenye viwango vinavyoongezeka kwa kutumia uigaji maalumu na mchakato wa benchmarking unaotegemea Python 3.11.5. Seti ya data ya benchmark ya kriptografia iliyozalishwa ina rekodi 120.000 na vipengele 83. Kila rekodi inawakilisha muktadha wa misheni, hali ya mtandao, hali ya kriptografia, uamuzi wa hatari, matokeo ya rekey, ucheleweshaji, energy overhead, hali ya uwasilishaji salama na uimara wa kipindi wa tukio maalumu la mawasiliano ya UAV–IoT lililolindwa.
Katika ulinganisho wa jumla, muundo uliopendekezwa ulipata %99,2 secure delivery rate, %98,9 attack detection/mitigation effectiveness, 8,7 ms end-to-end encryption latency, 5,03 Mbps throughput, 11,6 mJ/session energy overhead, 2,9 mJ/event rekeying overhead, %96,4 session resilience na %99,1 integrity verification success. Katika mifumo ya msingi iliyolinganishwa, uwasilishaji salama ulikuwa %94,1–97,4, ucheleweshaji 9,9–11,9 ms na session resilience %84,7–91,6.
Hata hivyo, namba hizi si matokeo ya kipimo halisi cha nguvu kwenye chombo cha anga, jaribio la chaneli ya redio au embedded cryptographic testbed. Makala inakokotoa ucheleweshaji, nishati, throughput na gharama za rekey kutoka kwenye uigaji unaodhibitiwa na modeli ya nishati iliyoundwa kwa jukwaa lenye rasilimali chache la daraja la ARM Cortex. Kwa hiyo, thamani kama 8,7 ms au 11,6 mJ/session ni viashiria vya utendaji vya kulinganisha katika kiwango cha uigaji; hazipaswi kufasiriwa kama ucheleweshaji halisi au matumizi ya betri ya UAV halisi uwanjani.
Kadiri kiwango cha tishio kinavyoongezeka, mfumo hufanya rekey mara nyingi zaidi. Katika hali ya tishio la chini, wastani wa idadi ya rekey ni 1,00, ucheleweshaji ni 7,63 ms na energy overhead ni 9,97 mJ/session; katika hali ya tishio la critical, idadi ya rekey huongezeka hadi 5,40, ucheleweshaji hadi 9,78 ms na energy overhead hadi 13,17 mJ/session. Katika mabadiliko hayo hayo, uwasilishaji salama hupungua kutoka %99,50 hadi %97,70 na session resilience kutoka %98,53 hadi %95,47. Matokeo haya yanaonyesha kwamba usalama si “bila gharama”; mfumo unasimamia maelewano yanayodhibitiwa kati ya usalama na nishati/ucheleweshaji kwa kutumia uingiliaji mzito zaidi wa kriptografia chini ya tishio kubwa.
Kikomo muhimu zaidi cha utafiti ni kwamba haujumuishi vifaa halisi vya UAV, kipimo halisi cha chaneli isiyotumia waya wala uthibitishaji wa hardware-in-the-loop. Waandishi wanapendekeza kwamba katika hatua inayofuata uthibitishaji wa kimwili ufanywe kwa kutumia vichakataji vilivyopachikwa, vipitishio-vipokezi vya redio vyenye matumizi madogo ya nguvu, moduli halisi za mawasiliano ya UAV na vifaa vya nje vya kupima nguvu.
Tatizo kuu la utafiti ni nini?
Mifumo ya kuhisi kwa mbali inayotumia UAV haikusanyi tu picha au data za sensa katika ufuatiliaji wa mazingira, ukaguzi wa miundombinu muhimu, mwitikio wa majanga, uangalizi na misheni nyingine. UAV pia husambaza telemetria, amri za misheni, ujumbe wa udhibiti na data iliyohisiwa kwa UAV nyingine, sensa za ardhini, edge gateway na vituo vya udhibiti wa ardhini.
Katika mazingira haya ya mawasiliano, changamoto kadhaa hutokea kwa wakati mmoja: topolojia ya mtandao inaweza kubadilika kila mara kutokana na uhamaji, uthabiti wa chaneli isiyotumia waya unaweza kuzorota, upana wa bendi unaweza kuwa mdogo, kiwango cha nishati iliyobaki ya UAV kinaweza kupungua, na umuhimu wa misheni unaweza kubadilika. Zaidi ya hayo, mfumo wa usalama lazima ufanye kazi dhidi ya mashambulizi ya kawaida ya mtandao na pia dhidi ya hatari za baadaye za kriptoanalisi inayosaidiwa na kvanta.
Pengo la utafiti linalofafanuliwa na chanzo ni kwamba suluhisho nyingi zilizopo kwa kawaida hutatua tatizo moja au mawili tu. Utafiti mmoja unaweza kulenga post-quantum key establishment, mwingine usimbaji fiche mwepesi, na mwingine routing inayozingatia nishati au utaratibu wa rekey usiobadilika. Lengo la utafiti ni kuunganisha vipengele hivi katika usanifu mmoja wa usalama unaozingatia misheni.
Ascon, ML-KEM na Muundo Mseto wa Kriptografia ni Nini?
Katika utafiti huu, Ascon ni safu ya ulinzi wa data ya kisimetri inayolinda pakiti za UAV–IoT kwa authenticated encryption nyepesi; ML-KEM ni safu ya key-encapsulation inayounda siri ya pamoja ya baada ya kvanta; na usanifu mseto ni muundo wa kipindi salama unaofanya safu hizi mbili zifanye kazi pamoja na muktadha wa misheni na mantiki ya adaptive rekeying.
Ascon AEAD inafanya nini?
AEAD — Authenticated Encryption with Associated Data, ni muundo wa usimbaji fiche unaolenga si tu kuweka ujumbe kwa siri, bali pia kuthibitisha kama ujumbe umebadilishwa na kama umetoka kwa mtumaji halali.
Katika utafiti, Ascon:
- husimba fiche payload ya kuhisi kwa mbali,
- hulinda usiri wa telemetria na amri za misheni,
- hutengeneza authentication tag,
- hukagua uadilifu kwa tag verification upande wa mpokeaji,
- huzuia pakiti batili au iliyobadilishwa kufikia safu ya misheni.
Hapa kazi ya Ascon si kutengeneza ufunguo wa kipindi. Ascon hulinda pakiti za data kwa kutumia ufunguo wa kipindi Ksess uliokwisha kutengenezwa.
ML-KEM inafanya nini?
ML-KEM — Module-Lattice-Based Key-Encapsulation Mechanism, ni utaratibu wa baada ya kvanta wa key encapsulation unaowezesha pande mbili za mawasiliano kukubaliana juu ya thamani ya siri ya pamoja.
Mtumaji hutumia ufunguo wa umma wa mpokeaji kutengeneza thamani mpya ya siri ya pamoja na ciphertext capsule. Mpokeaji hufungua kapsuli kwa kutumia ufunguo wake binafsi na kupata tena thamani hiyo hiyo ya siri. Katika uanzishaji wa kipindi uliofanikiwa, thamani za siri upande wa mtumaji na mpokeaji lazima zilingane.
Thamani hii ya siri si ufunguo wa mwisho unaotumiwa moja kwa moja katika kila pakiti ya data. Chanzo baadaye hutumia KDF — Key Derivation Function kuunganisha thamani ya siri ya pamoja na muktadha wa misheni, aina ya kiungo na taarifa ya wakati, na kuibadilisha kuwa ufunguo wa kipindi unaohusishwa na misheni unaoitwa Ksess.
Kwa nini ML-KEM inatumiwa badala ya uanzishaji wa ufunguo wa kawaida wa public-key?
Modeli ya tishio ya utafiti haizingatii tu mshambuliaji wa leo, bali pia mshambuliaji ambaye katika siku zijazo anaweza kupata uwezo wa kriptoanalisi unaosaidiwa na kvanta. Hasa, chanzo kinajadili mbinu ya harvest-now-decrypt-later.
Katika modeli hii ya shambulio, mshambuliaji anaweza kunasa na kuhifadhi telemetria au rekodi za misheni zilizosimbwa fiche leo. Anaweza kujaribu kufungua data ambayo hawezi kuifungua leo wakati uwezo wa kutosha wa kompyuta ya kvanta utakapopatikana baadaye. Hatari hii ni muhimu hasa kwa kumbukumbu za misheni zinazopaswa kubaki siri kwa muda mrefu.
Matumizi ya ML-KEM yanalenga kupunguza hatari hii ya muda mrefu ya uanzishaji wa ufunguo kwa kutumia utaratibu wa baada ya kvanta.
U2G, U2U na U2S zinamaanisha nini?
| Kifupisho | Maana kamili | Jukumu kuu katika utafiti |
|---|---|---|
| U2G | UAV-to-Ground | Mawasiliano ya telemetria, amri na hali ya misheni kati ya UAV na miundombinu ya udhibiti wa ardhini/edge. |
| U2U | UAV-to-UAV | Mawasiliano ya uratibu na uelewa wa hali uliosambazwa ndani ya kundi la UAV. |
| U2S | UAV-to-Sensor | Mawasiliano ya ukusanyaji wa data na udhibiti kati ya UAV na sensa za uwanjani zenye rasilimali chache. |
Katika matokeo ya makala, aina zote tatu za viungo zinaonyesha utendaji wa juu wa usalama; hata hivyo, viungo vya U2S vinaonyesha kwa wastani ucheleweshaji na mzigo wa nishati ulio juu kidogo, rekey nyingi zaidi na resilience iliyo chini kidogo.
Modeli ya tishio inajumuisha mashambulizi gani?
Modeli ya mshambuliaji ya watafiti inadhania mshambuliaji wa hali ya juu anayeweza kufuatilia, kunasa, replay, kubadilisha, kuingiza pakiti bandia, kuchelewesha au kuleta athari ya jammer katika mawasiliano ya UAV–IoT.
Miongoni mwa vitisho vya kawaida vinavyozingatiwa katika chanzo ni:
- usikilizaji wa kimya,
- uingiliaji wa man-in-the-middle,
- shambulio la replay,
- kubadilisha pakiti,
- kuchezea ujumbe wa udhibiti,
- majaribio ya session-key compromise,
- jamming na kuharibika kwa chaneli
.
Katika vitisho vya baadaye, harvest-now-decrypt-later, quantum-assisted key recovery na uwezekano wa mifumo ya kawaida ya public-key kuvunjwa baadaye vinajadiliwa.
Physical capture na side-channel leakage zimejumuishwa katika uchambuzi wa tishio; hata hivyo, makala haikufanya majaribio halisi ya tamper au side-channel kwenye vifaa. Athari zake ziliwakilishwa katika uigaji kama hali ya kipindi yenye hatari kubwa, jaribio la key compromise, rekeying ya lazima, hitilafu ya uadilifu au tabia isiyo ya kawaida ya ucheleweshaji/nishati.
AI-Driven Adaptive Rekeying Inafanya Nini?
Badala ya kubadilisha ufunguo kwa vipindi vya muda vilivyowekwa, utaratibu wa AI-driven adaptive rekeying hutathmini kwa pamoja kiwango cha tishio, nishati iliyobaki, uhamaji, uthabiti wa chaneli, msongamano wa hitilafu, kipaumbele cha misheni, unyeti wa trafiki na hali ya kipindi, kisha huamua kama ufunguo uliopo uendelee kutumika, soft rekey ifanywe, immediate rekey ifanywe, au mawasiliano yasimamishwe kwa muda katika trafiki ya critical.
“AI” hapa ni nini hasa?
Utaratibu wa AI katika utafiti si akili bandia ya kuzalisha maudhui. Chanzo kinafafanua kazi ya sera Φ kama lightweight feed-forward deep neural network.
Safu ya ingizo ya DNN hupokea vektori ya muktadha yenye vipimo 10 iliyosawazishwa. Katika chanzo, viingizo hivi vinafafanuliwa kama:
- threat level,
- residual energy,
- mobility state,
- channel stability,
- packet anomaly density,
- mission priority,
- traffic sensitivity,
- link type,
- session age,
- rekey counter
.
Mtandao wa sera hutoa mojawapo ya madarasa manne:
- NORMAL — endelea kutumia ufunguo wa kipindi uliopo,
- SOFT — fanya upya ufunguo kwa usumbufu mdogo,
- IMMEDIATE — tengeneza ufunguo mpya mara moja,
- CRITICAL — simamisha trafiki nyeti, fanya rekey ya dharura na uthibitishe tena mwendelezo wa kipindi.
Modeli ilifunzwa kwenye seti ya data ya rekodi 120.000 iliyozalishwa offline. Chanzo kinaeleza kuwa lebo lengwa zilitokana na mantiki ya uamuzi wa threshold na matokeo ya validation-event. Katika uboreshaji, categorical cross-entropy loss na Adam optimizer zilitumika.
Chanzo hakiripoti uwiano wazi wa kugawa data za mafunzo/uthibitishaji/majaribio kwa DNN katika sehemu ya mbinu iliyochunguzwa. Kwa hiyo, Verianla haitengenezi asilimia yoyote ya train/validation/test.
Alama ya hatari inahesabiwaje?
Katika Algorithm 1, hesabu ya msingi ya hatari huunganisha vipengele saba vya muktadha kwa jumla yenye uzani:
\[ R=\sum_{i=1}^{7}\omega_i z[i] \]
Hapa:
- \(R\): alama ya sasa ya hatari ya muktadha,
- \(z[i]\): kigezo cha muktadha kilichosawazishwa,
- \(\omega_i\): uzani uliotolewa kwa kigezo husika.
Jukumu la kihesabu la fomula hii ni kukusanya ishara tofauti za usalama ndani ya scalar exposure score moja. Kadiri uzani wa ingizo unavyoongezeka, ndivyo mchango wake kwa alama ya hatari unavyoongezeka kwa thamani ileile iliyosawazishwa.
Kuna tofauti muhimu katika uwasilishaji wa chanzo: Algorithm 1 inaonyesha alama ya msingi ya hatari kupitia vigezo saba, huku Section 3.3 na Table 3 zikifafanua muktadha wa kazi ya sera ya AI kama vektori yenye vipimo 10. Vipengele vitatu vya ziada vya mwisho ni aina ya kiungo, umri wa kipindi na rekey counter. Verianla hailazimishi mawasilisho haya mawili kuwa fomula moja; chanzo kinawasilisha scalar risk score na muktadha mpana wa uamuzi wa AI katika viwango tofauti vya uondoaji.
Vizingiti vya rekey vinafanyaje kazi?
Katika kidhibiti kinachobadilika kuna vizingiti vitatu vya msingi:
- \(\tau_{\mathrm{soft}}\)
- \(\tau_{\mathrm{imm}}\)
- \(\tau_{\mathrm{crit}}\)
Katika mantiki ya uamuzi wa hatua kwa hatua ya Algorithm 2, ikiwa alama ya hatari iko chini ya kizingiti cha soft, mawasiliano ya kawaida yanaendelea. Kizingiti hiki kikivukwa, darasa la soft rekey hutumika hadi kizingiti kinachofuata cha immediate; kwa hatari kubwa zaidi hutumika darasa la immediate rekey; na ikiwa hatari imevuka pia kizingiti cha critical, darasa la CRITICAL hutumika.
Jambo muhimu ni kwamba vizingiti havijaachwa sawa katika majaribio yote. Kwa mfano, katika E1–E2 seti ya vizingiti ni 0,35 / 0,60 / 0,85, ilhali katika hali nzito zaidi ya E20 imebanwa hadi 0,24 / 0,46 / 0,70. Hivyo, katika hali za tishio kubwa zaidi, kidhibiti huanza kuingilia katika viwango vya chini zaidi vya hatari.
Mlolongo wa kihesabu wa kipindi salama
Hisabati ya kriptografia ya utafiti inaendelea kwa mlolongo kutoka kuunda ufunguo wa kipindi hadi kuwasilisha pakiti iliyothibitishwa.
Mlinganyo (1): Encapsulation ya ML-KEM
\[ (K_e,ct_{\mathrm{kem}})=\operatorname{Encaps}(pk_r) \]
Ufunguo wa umma wa mpokeaji \(pk_r\) huingia katika kazi ya encapsulation. Kazi hutoa matokeo mawili: thamani ya muda ya siri ya pamoja \(K_e\) upande wa mtumaji na ciphertext capsule \(ct_{\mathrm{kem}}\) itakayotumwa kwa mpokeaji.
Mlinganyo (2): Decapsulation ya ML-KEM
\[ K_d=\operatorname{Decaps}(sk_r,ct_{\mathrm{kem}}) \]
Mpokeaji hutumia ufunguo wake binafsi \(sk_r\) na kapsuli iliyopokelewa kutengeneza tena thamani ya siri \(K_d\). Katika uanzishaji wa kipindi uliofanikiwa, \(K_e\) upande wa mtumaji na \(K_d\) upande wa mpokeaji lazima ziwakilishe siri ileile ya pamoja.
Mlinganyo (3): Ufunguo wa kipindi unaohusishwa na misheni
\[ K_{\mathrm{sess}}=\operatorname{KDF}(K_e\parallel M\parallel L_{\mathrm{type}}\parallel t) \]
Hapa:
- \(K_e\): thamani ya siri ya pamoja iliyotengenezwa na ML-KEM,
- \(M\): mission context,
- \(L_{\mathrm{type}}\): aina ya link ya mawasiliano,
- \(t\): alama ya muda,
- \(K_{\mathrm{sess}}\): session key itakayotumika katika usimbaji fiche halisi wa data.
Alama \(\parallel\) inamaanisha concatenation, yaani kuunganisha sehemu za data mfululizo. Hivyo, thamani ileile ya siri ya msingi haitumiki moja kwa moja tena katika muktadha tofauti wa misheni au kiungo.
Mlinganyo (4): Ascon authenticated encryption
\[ (C,T)=\operatorname{AsconEnc}(K_{\mathrm{sess}},N,P,A^\star) \]
\(P\) ni plaintext payload. \(N\) ni nonce, \(A^\star\) associated data, \(C\) ciphertext na \(T\) authentication tag.
Mwishoni mwa usimbaji fiche, ciphertext pekee haitengenezwi. Kwa kuwa authentication tag pia hutengenezwa, mpokeaji anaweza kukagua uadilifu na uhalali wa pakiti.
Mlinganyo (5): Authenticated decryption
\[ P'=\operatorname{AsconDec}(K_{\mathrm{sess}},N,C,A^\star,T) = \begin{cases} P, & \text{tag doğrulaması başarılıysa}\\ \perp, & \text{aksi durumda} \end{cases} \]
\(\perp\) inaonyesha kuwa plaintext halali haikuweza kuzalishwa, yaani uthibitishaji umeshindwa. Katika algoriti ya chanzo, pakiti hutupwa katika hali hii na tahadhari ya integrity/authentication hutengenezwa.
Kwa Nini Nonce na Associated Data ni Muhimu?
Nonce ni ingizo la kipekee linalotenganisha mwito wa usimbaji fiche chini ya ufunguo uleule wa kipindi; associated data huunganisha metadata za misheni na pakiti ambazo hazihitaji kusimbwa fiche, lakini ambazo tukitaka uthibitishaji ushindwe endapo zitabadilishwa, ndani ya wigo wa authentication tag.
Mlinganyo (6): Kuunganisha Associated data
\[ A^\star=A\parallel M\parallel H\parallel R \]
Hapa:
- \(A\): header/associated metadata ya msingi,
- \(M\): muktadha wa misheni,
- \(H\): taarifa ya header ya pakiti,
- \(R\): contextual risk score.
Uunganishaji huu unalenga kutumia ulinzi wa uadilifu si kwa plaintext payload pekee, bali pia kwa metadata fulani za misheni na hali ya sasa ya hatari.
Mlinganyo (7): Uundaji wa Nonce
\[ N=\operatorname{NonceGen}(K_{\mathrm{sess}},c,t) \]
\(c\) ni kihesabu pakiti na \(t\) ni taarifa ya wakati. Lengo la utaratibu huu ni kudumisha upekee wa nonce katika mwito wa usimbaji fiche unaojirudia ndani ya secure session ileile.
Dokezo la uwakilishi wa chanzo: Katika viwango tofauti vya kialgorithimu vya makala, uunganishaji wa associated-data unaonyeshwa kwa namna tofauti kidogo. Mlinganyo rasmi (6) hutumia \(A\parallel M\parallel H\parallel R\), huku Algorithm 1 ikionyesha \(A\parallel M\parallel R\), na Algorithm 2 ikionyesha \(A\parallel M\parallel R\parallel S.epoch\). Verianla haiyageuzi kimya kimya kuwa fomula moja; chanzo kinasisitiza vipengele tofauti vya muktadha katika viwango tofauti vya uondoaji wa itifaki.
Mlinganyo (8): Mlolongo wa vipengele katika kiwango cha mfumo
\[ d_{\mathrm{auth}}=f_{\mathrm{auth}}(u_s,u_r,C_s,C_r,M) \]
\[ (K_e,K_d,ct_{\mathrm{kem}})=f_{\mathrm{kem}}(pk_r,sk_r) \]
\[ K_{\mathrm{sess}}=f_{\mathrm{kdf}}(K_e,M,L_{\mathrm{type}},t) \]
\[ z=f_{\mathrm{ctx}}(\mathrm{link},\mathrm{energy},\mathrm{mobility},\mathrm{anomaly},\mathrm{mission}) \]
\[ R=f_{\mathrm{risk}}(z,\omega)=\sum_i\omega_i z_i \]
\[ \pi=\Phi(z,M,S,R) \]
\[ (K_{\mathrm{sess}}^{+},ct_{\mathrm{kem}}^{+}) =f_{\mathrm{rekey}}(\pi,R,\tau,pk_r,sk_r) \]
\[ N=f_{\mathrm{nonce}}(K_{\mathrm{sess}}^{+},c,t) \]
\[ A^\star=f_{\mathrm{bind}}(A,M,H,R) \]
\[ (C,T)=f_{\mathrm{enc}}(K_{\mathrm{sess}}^{+},N,P,A^\star) \]
\[ P'\ \mathrm{veya}\ \perp =f_{\mathrm{dec}}(K_{\mathrm{sess}}^{+},N,C,A^\star,T) \]
\[ S^{+}=f_{\mathrm{state}}(S,R,\pi,c,\mathrm{verification}) \]
Mantiki kuu ya mlolongo wa milinganyo ni hii: node kwanza inakubaliwa kwenye mfumo; ML-KEM hutengeneza siri ya pamoja; KDF hutengeneza ufunguo unaohusishwa na misheni; muktadha wa uendeshaji hubadilishwa kuwa hatari; AI policy hutoa uamuzi wa rekey; Ascon hulinda pakiti; mpokeaji huthibitisha; matokeo huhamishwa kwenye session state mpya.
Modeli ya nishati ilihesabiwaje?
Makala inakadiria energy overhead si kwa kipimo halisi cha betri, bali kutokana na nguvu hai inayodhaniwa na nyakati za uendeshaji zilizoigizwa kwa jukwaa lililopachikwa la daraja la ARM Cortex:
\[ E_{\mathrm{session}}=\sum_i P_i t_i \]
Hapa:
- \(P_i\): nguvu hai inayodhaniwa kwa operesheni i,
- \(t_i\): muda wa uendeshaji ulioigizwa wa operesheni i,
- \(E_{\mathrm{session}}\): matumizi ya nishati yanayokadiriwa katika kiwango cha kipindi.
Hesabu ya nishati inajumuisha ML-KEM encapsulation/decapsulation, KDF, Ascon encryption/decryption, tag verification, session-state management na adaptive rekeying inapohitajika.
Kwa hiyo, thamani za mJ/session zilizotolewa katika chanzo si thamani zilizosomwa moja kwa moja kutoka kwenye betri halisi ya ndege.
Mbinu na Matokeo ya Utafiti
Seti ya data ya uigaji iliundwaje?
Badala ya kutumia seti ya data ya public intrusion-detection au trafiki halisi ya mashambulizi, utafiti ulitumia uigaji maalumu wa Python 3.11.5 ili kupima moja kwa moja tabia ya kriptografia ya itifaki ya mawasiliano salama.
Mtiririko wa uundaji wa data ulikuwa:
- kufafanua hali,
- kuunda communication event,
- kuweka mission context,
- kuiga hali ya kriptografia,
- kuhesabu adaptive risk score,
- kuingiza validation attack/event,
- kurekodi vipimo vya utendaji
.
Mantiki ileile ya uundaji wa data ilitumika kwa mfumo uliopendekezwa na mbinu za baseline. Lengo lilikuwa kuhakikisha kuwa tofauti katika ulinganisho zinatokana na kriptografia na sera ya rekeying iliyotumiwa, si hali tofauti za uundaji wa data.
Rekodi 120.000 na vipengele 83 vinamaanisha nini?
Seti ya mwisho ya data ina mistari 120.000. Kila mstari unawakilisha tukio moja la mawasiliano ya UAV–IoT lililolindwa. Vipengele 83 ni sehemu zinazorekodi hali za misheni, mtandao, kifaa, kriptografia, hatari na utendaji wa tukio.
| Kundi la vipengele | Sehemu za mfano | Jukumu la kisayansi |
|---|---|---|
| Misheni na hali | scenario_id, mission_id, mission_zone, mission_phase, weather | Hufafanua muktadha wa kiutendaji wa tukio la mawasiliano. |
| Topolojia ya mtandao | uav_count, sensor_count, source_node, destination_node, link_type | Hufafanua muundo wa mtandao wa U2G/U2U/U2S. |
| Harakati na hali ya kimwili | altitude, speed, distance, koordinati | Huwakilisha uhamaji na umbali wa mawasiliano. |
| Viashiria vya chaneli | RSSI, SNR, packet loss, bandwidth, queue delay | Huwakilisha ubora wa kiungo na hali za ucheleweshaji. |
| Rasilimali za kifaa | residual energy, CPU load, memory usage | Huwakilisha vikwazo vya nishati na ukokotoaji. |
| Payload | traffic type, payload size, plaintext size | Hufafanua mzigo wa telemetria, amri na data ya sensa. |
| ML-KEM | encapsulation, decapsulation, shared-secret match | Hurekodi uanzishaji wa kipindi wa baada ya kvanta na uboreshaji wa ufunguo. |
| Ascon | encryption/decryption status, nonce, tag verification | Hurekodi hali ya authenticated encryption. |
| Adaptive rekeying | threat, anomaly density, mission priority, session age | Hutoa ingizo kwa uamuzi wa rekeying wa muktadha. |
| Utendaji | latency, throughput, energy overhead, rekey overhead, resilience | Hurekodi matokeo ya kulinganisha ya mfumo. |
Chanzo kinaeleza kuwa hakikurekodi plaintext payload kamili katika seti ya data iliyochapishwa; badala yake kilitumia uwakilishi kama plaintext hash, ciphertext hash, authentication tag na associated-data hash.
Muundo wa majaribio wa hali 20
Majaribio yalipangwa katika hali zinazozidi kuwa ngumu kutoka E1 hadi E20. Kiwango kinaongezeka kutoka 3 UAV / 20 sensa hadi 5 UAV / 40 sensa, huku payload ikiongezeka kutoka 128 byte hadi 1024 byte.
| Bloku ya hali | Kiwango cha mtandao | DNN hidden layers | Learning rate | Batch | Dropout | Epoch | Mwelekeo wa jumla wa hatari |
|---|---|---|---|---|---|---|---|
| E1–E4 | 3 UAV / 20 sensa | 64-32-16 | 1,0×10^-3 → 8,0×10^-4 | 64 | 0,20–0,25 | 50–60 | Chini–wastani |
| E5–E10 | 3 UAV / 20 sensa | 128-64-32 | 7,0×10^-4 → 5,0×10^-4 | 64–128 | 0,25–0,30 | 60–70 | Wastani–juu |
| E11–E16 | 4 UAV / 30 sensa | 128-64-32 → 256-128-64 | 5,0×10^-4 → 3,0×10^-4 | 128–256 | 0,20–0,25 | 75–80 | Wastani–critical |
| E17–E20 | 5 UAV / 40 sensa | 256-128-64 | 2,5×10^-4 → 2,0×10^-4 | 256 | 0,15–0,20 | 80 | Juu–critical |
Chanzo kinaeleza kuwa DNN ilifunzwa offline; hakuna retraining kamili ya modeli inayofanywa kwenye UAV wakati wa misheni halisi. Katika hatua ya online, lightweight inference huendeshwa kwenye context vector iliyopo, na session state, risk score, rekey counter, nonce counter na ulinganisho wa vizingiti husasishwa.
Ni baseline zipi zilitumika kwa ulinganisho?
| Mbinu | Ulinzi wa Payload | Uanzishaji wa ufunguo | Sera ya Rekey |
|---|---|---|---|
| Conventional Symmetric Scheme | AES-128-GCM | Pre-shared symmetric key | Hakuna rekey ya mara kwa mara |
| Static Hybrid PQC Scheme | Ascon AEAD | ML-KEM | Ufunguo tuli katika kipindi chote |
| Hybrid Scheme with Fixed Rekeying | Ascon AEAD | ML-KEM | Rekey ya kudumu kila sekunde 60 au pakiti 100 |
| Proposed Framework | Ascon AEAD | ML-KEM | AI-driven adaptive rekeying |
Makala pia inazingatia rejea mseto ya Kyber-512 + ASCON iliyolinganishwa na fasihi na rejea ya wireless PQC inayotegemea ML-KEM katika muktadha wa ulinganisho wa mbinu.
Vipimo vya Utendaji Vilihesabiwaje?
Utafiti unafafanua milinganyo wazi ya kukokotoa vipimo vya uwasilishaji salama, kugundua/kupunguza mashambulizi, ucheleweshaji wa end-to-end, throughput, energy overhead, rekeying overhead na session resilience kutoka kwenye rekodi za uigaji za event-level.
Mlinganyo (9): Secure Delivery Rate
\[ SDR=\frac{N_{\mathrm{secure}}}{N_{\mathrm{total}}}\times100\% \]
\(N_{\mathrm{secure}}\) ni idadi ya pakiti zilizofanikiwa decrypt na kupita uthibitishaji wa authentication-tag. \(N_{\mathrm{total}}\) ni jumla ya pakiti zilizotumwa.
SDR ya juu haimaanishi tu kwamba pakiti zimefika lengwa, bali pia kwamba zimekubaliwa baada ya kupita uthibitishaji wa usalama.
Mlinganyo (10): Attack Detection and Mitigation Effectiveness
\[ ADME= \frac{N_{\mathrm{detected}}+N_{\mathrm{mitigated}}} {N_{\mathrm{attack}}} \times100\% \]
\(N_{\mathrm{attack}}\) ni jumla ya matukio ya mashambulizi yaliyoingizwa au kuigwa. \(N_{\mathrm{detected}}\) inawakilisha mashambulizi yaliyogunduliwa na mfumo; \(N_{\mathrm{mitigated}}\) inawakilisha matukio yaliyodhibitiwa kupitia packet rejection, integrity handling, session suspension au rekeying.
Mlinganyo (11): Wastani wa ucheleweshaji wa usimbaji fiche wa end-to-end
\[ L_{\mathrm{e2e}} = \frac{1}{N} \sum_{i=1}^{N} \left( t_{\mathrm{verified}}^{(i)} - t_{\mathrm{generated}}^{(i)} \right) \]
Kwa kila pakiti, muda kati ya wakati ilipotengenezwa na wakati ilipothibitishwa kwa usalama huhesabiwa na wastani huchukuliwa kwa pakiti zote.
Mlinganyo (12): Throughput
\[ T= \frac{\sum_{i=1}^{N_{\mathrm{secure}}}B_i} {\Delta t} \]
\(B_i\) inawakilisha ukubwa wa pakiti i iliyowasilishwa kwa usalama; \(\Delta t\) inawakilisha muda wa uchunguzi. Matokeo yanaripotiwa kwa Mbps.
Mlinganyo (13): Wastani wa energy na rekey overhead
\[ E_{\mathrm{session}} = \frac{\sum_{i=1}^{N}E_i} {N_{\mathrm{sessions}}} \]
\[ E_{\mathrm{rekey}} = \frac{\sum_{j=1}^{N_{\mathrm{rekey}}} E_{\mathrm{rekey}}^{(j)}} {N_{\mathrm{rekey}}} \]
Usemi wa kwanza hutoa wastani wa energy overhead kwa kila kipindi; wa pili hutoa wastani wa gharama ya nishati kwa kila tukio la rekey.
Mlinganyo (13) na modeli ya nishati iliyotolewa awali ya \(E_{\mathrm{session}}=\sum_iP_it_i\) hufanya kazi katika viwango tofauti. \(P_it_i\) huzalisha makadirio ya nishati ya kila operesheni, huku Mlinganyo (13) ukiweka wastani wa rekodi za nishati katika uigaji katika kiwango cha session/event.
Mlinganyo (14): Session Resilience
\[ SR= \frac{N_{\mathrm{resilient}}} {N_{\mathrm{sessions}}} \times100\% \]
\(N_{\mathrm{resilient}}\) ni idadi ya vipindi vilivyobaki salama na kufanya kazi licha ya mashambulizi, kuharibika kwa chaneli, integrity failure na matukio ya rekey.
Ulinganisho wa jumla wa baseline
| Mbinu | Secure Delivery (%) | Attack Detection / Mitigation (%) | Latency (ms) | Throughput (Mbps) | Energy (mJ/session) | Rekey Energy (mJ/event) | Session Resilience (%) | Integrity Success (%) |
|---|---|---|---|---|---|---|---|---|
| Conventional Symmetric | 94,1 | 90,8 | 11,9 | 4,82 | 16,8 | 4,9 | 84,7 | 95,3 |
| Static Hybrid PQC | 96,3 | 94,6 | 10,8 | 4,57 | 15,1 | 4,3 | 88,9 | 97,1 |
| Hybrid + Fixed Rekeying | 97,4 | 96,1 | 9,9 | 4,41 | 14,2 | 3,8 | 91,6 | 98,0 |
| Ascon–ML-KEM + AI Adaptive Rekeying | 99,2 | 98,9 | 8,7 | 5,03 | 11,6 | 2,9 | 96,4 | 99,1 |
Jambo linalovutia katika jedwali hili ni kwamba mbinu iliyopendekezwa haikutoa matokeo bora tu katika vipimo vya usalama, bali pia katika modeli iliyoigizwa ya ucheleweshaji na nishati ikilinganishwa na baseline. Hata hivyo, utafiti bado haujaonyesha kwamba faida hii hutokea kwa ukubwa uleule katika vifaa halisi vya ARM/UAV.
Utendaji katika hali 20 za majaribio
| ID | UAV | Sensa | Payload B | Link | Tishio | Secure Delivery % | Latency ms | Energy mJ/session | Rekey | Discard % | Resilience % | Mitigation % |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| E1 | 3 | 20 | 128 | U2G | Low | 99,6 | 7,4 | 9,8 | 1 | 0,4 | 98,7 | 99,3 |
| E2 | 3 | 20 | 256 | U2U | Low | 99,5 | 7,7 | 10,1 | 1 | 0,5 | 98,5 | 99,1 |
| E3 | 3 | 20 | 256 | U2S | Medium | 99,2 | 8,0 | 10,4 | 2 | 0,6 | 98,1 | 98,8 |
| E4 | 3 | 20 | 512 | U2G | Medium | 99,1 | 8,2 | 10,8 | 2 | 0,7 | 97,9 | 98,6 |
| E5 | 3 | 20 | 512 | U2U | Medium | 98,9 | 8,4 | 11,1 | 2 | 0,8 | 97,6 | 98,4 |
| E6 | 3 | 20 | 1024 | U2S | High | 98,7 | 8,8 | 11,6 | 3 | 0,9 | 97,2 | 98,1 |
| E7 | 3 | 20 | 1024 | U2G | High | 98,5 | 9,0 | 11,9 | 3 | 1,0 | 96,9 | 97,8 |
| E8 | 3 | 20 | 256 | U2U | High | 98,8 | 8,6 | 11,3 | 3 | 0,8 | 97,4 | 98,0 |
| E9 | 3 | 20 | 128 | U2S | Low | 99,4 | 7,8 | 10,0 | 1 | 0,5 | 98,4 | 99,0 |
| E10 | 3 | 20 | 256 | U2G | Medium | 99,2 | 8,1 | 10,6 | 2 | 0,6 | 98,0 | 98,9 |
| E11 | 4 | 30 | 256 | U2U | Medium | 98,8 | 8,5 | 11,4 | 3 | 0,8 | 97,5 | 98,2 |
| E12 | 4 | 30 | 512 | U2S | High | 98,4 | 8,9 | 12,0 | 4 | 1,0 | 96,8 | 97,7 |
| E13 | 4 | 30 | 512 | U2G | High | 98,3 | 9,1 | 12,2 | 4 | 1,1 | 96,6 | 97,5 |
| E14 | 4 | 30 | 1024 | U2U | Critical | 97,9 | 9,6 | 12,9 | 5 | 1,4 | 95,8 | 97,0 |
| E15 | 4 | 30 | 1024 | U2S | Critical | 97,7 | 9,8 | 13,2 | 5 | 1,5 | 95,5 | 96,8 |
| E16 | 4 | 30 | 256 | U2G | Critical | 98,0 | 9,4 | 12,6 | 5 | 1,3 | 95,9 | 97,1 |
| E17 | 5 | 40 | 512 | U2U | High | 98,2 | 9,2 | 12,4 | 4 | 1,1 | 96,4 | 97,4 |
| E18 | 5 | 40 | 512 | U2S | Critical | 97,8 | 9,7 | 13,0 | 5 | 1,4 | 95,7 | 96,9 |
| E19 | 5 | 40 | 1024 | U2G | Critical | 97,5 | 10,0 | 13,5 | 6 | 1,6 | 95,1 | 96,5 |
| E20 | 5 | 40 | 1024 | U2U | Critical | 97,3 | 10,2 | 13,8 | 6 | 1,8 | 94,8 | 96,2 |
Ikilinganishwa E1 na E20, kadiri tishio, ukubwa wa mtandao na mzigo wa payload vinavyoongezeka, uwasilishaji salama hupungua kutoka %99,6 hadi %97,3 na resilience kutoka %98,7 hadi %94,8. Wakati huo huo, latency huongezeka kutoka 7,4 ms hadi 10,2 ms, energy overhead kutoka 9,8 hadi 13,8 mJ/session na idadi ya rekey kutoka 1 hadi 6.
Tafsiri ya chanzo ni kwamba huu si mporomoko wa ghafla wa usalama bali ni degradation inayodhibitiwa. Mfumo hujaribu kudumisha vipimo vya usalama katika kiwango cha juu kwa kufanya uingiliaji zaidi wa kriptografia kadiri hatari inavyoongezeka.
Matokeo kulingana na aina ya kiungo
| Link | Secure Delivery % | Latency ms | Energy mJ/session | Rekey Frequency | Discard % | Resilience % | Integrity % |
|---|---|---|---|---|---|---|---|
| U2G | 98,53 | 8,76 | 11,63 | 3,29 | 0,96 | 96,61 | 98,74 |
| U2U | 98,44 | 8,84 | 11,86 | 3,43 | 1,00 | 96,43 | 98,61 |
| U2S | 98,20 | 8,87 | 12,03 | 3,57 | 1,03 | 96,10 | 98,46 |
Katika uigaji, U2G inaonyesha wasifu wa matokeo unaofaa zaidi kati ya makundi matatu, huku U2S ikionyesha mzigo wa wastani ulio juu zaidi. Hata hivyo, viwango vya uwasilishaji salama vya aina zote tatu za viungo viko karibu na ni zaidi ya %98.
Unyeti kulingana na kiwango cha tishio
| Tishio | Secure Delivery % | Latency ms | Attack Mitigation % | Mean Rekey | Emergency Rekey | Energy mJ/session | Disruption % | Resilience % |
|---|---|---|---|---|---|---|---|---|
| Low | 99,50 | 7,63 | 99,13 | 1,00 | 0,00 | 9,97 | 0,50 | 98,53 |
| Medium | 99,00 | 8,24 | 98,58 | 2,20 | 0,20 | 10,86 | 0,70 | 97,82 |
| High | 98,48 | 8,93 | 97,70 | 3,40 | 0,80 | 11,90 | 1,00 | 96,72 |
| Critical | 97,70 | 9,78 | 96,75 | 5,40 | 2,20 | 13,17 | 1,50 | 95,47 |
Jedwali linaonyesha wazi tabia inayobadilika ya mfumo. Kadiri hatari inavyoongezeka, rekeying huongezeka na vizingiti hubanwa. Gharama yake ni ongezeko la ucheleweshaji na nishati. Pamoja na hayo, thamani za uwasilishaji salama na mitigation hubaki katika kiwango cha juu hata katika hali ya critical.
Tabia ya kina ya adaptive rekeying
Chanzo kinaonyesha katika Table 9 kwamba katika E1 wastani wa alama ya hatari ni 0,20 na jumla ya rekey ni 1, huku katika E20 alama ya hatari ikiwa 0,77 na jumla ya rekey ikiwa 6. Katika E1 kuna soft rekey pekee, ilhali katika E20 kuna 2 soft, 2 immediate na 2 critical rekey.
| Hali | Alama ya hatari | Soft | Immediate | Critical | Jumla ya rekey | Mafanikio ya rekey % | Ucheleweshaji wa ziada ms | Nishati ya ziada mJ/event |
|---|---|---|---|---|---|---|---|---|
| E1 | 0,20 | 1 | 0 | 0 | 1 | 99,8 | 0,31 | 0,41 |
| E12 | 0,53 | 2 | 1 | 1 | 4 | 98,9 | 0,61 | 0,76 |
| E15 | 0,70 | 2 | 2 | 1 | 5 | 98,4 | 0,82 | 1,00 |
| E20 | 0,77 | 2 | 2 | 2 | 6 | 97,9 | 0,96 | 1,16 |
Chanzo pia kinatoa sehemu ya “Mean Rekey Interval” katika Table 9; hata hivyo, kichwa cha jedwali hakielezi wazi kitengo cha muda huo. Kwa hiyo, Verianla haitaji thamani kama 18,8 au 7,3 kuwa sekunde au idadi ya pakiti.
Mgawanyo wa muda wa operesheni za kriptografia
| Mbinu | Auth ms | ML-KEM Encaps ms | ML-KEM Decaps ms | KDF ms | Encryption ms | Decryption ms | Verify ms | Rekey ms | Total Session ms |
|---|---|---|---|---|---|---|---|---|---|
| Conventional Symmetric | 0,84 | 0,00 | 0,00 | 0,19 | 4,02 | 3,79 | 1,15 | 1,52 | 11,51 |
| Static Hybrid PQC | 0,93 | 1,52 | 1,66 | 0,25 | 3,34 | 3,18 | 1,05 | 1,33 | 13,26 |
| Hybrid + Fixed Rekeying | 0,89 | 1,39 | 1,53 | 0,23 | 2,81 | 2,67 | 0,96 | 1,01 | 11,49 |
| Proposed Ascon–ML-KEM + AI | 0,78 | 1,21 | 1,34 | 0,18 | 2,01 | 1,90 | 0,81 | 0,69 | 8,92 |
“Total Session Overhead” hapa si kipimo sawa na “End-to-End Encryption Latency” katika Table 5. Kwa kuwa chanzo kinavihesabu katika muhtasari tofauti wa utendaji, haitarajiwi 8,92 ms na 8,7 ms ziwe thamani ileile kabisa.
Vielelezo 5–13 vya chanzo vinaonyesha nini kwa pamoja?
Katika grafu nyingi za sehemu ya matokeo, mwelekeo uleule wa jumla unachunguzwa tena kwa mbinu tofauti za kuona:
- mfumo uliopendekezwa unaonyesha wasifu wenye nguvu zaidi katika mchanganyiko wa usalama/efficiency kuliko baseline,
- kadiri E1–E20 zinavyoendelea na tishio pamoja na mzigo vinavyoongezeka, utendaji hupungua hatua kwa hatua,
- kiungo cha U2S huleta mzigo wa marekebisho ulio juu kidogo kuliko U2G,
- kadiri kiwango cha tishio kinavyoongezeka, vizingiti vya rekey hubanwa,
- idadi ya rekey na rekey za dharura huongezeka,
- gharama za nishati na latency huongezeka,
- uwasilishaji salama, mitigation na resilience huonyesha kupungua polepole zaidi.
Ujumbe wa grafu hizi si kwamba “kila kitu hubaki sawa mzigo unapoongezeka”. Kinyume chake, chanzo kinaonyesha kuwa vipimo vya efficiency hupungua kwa kiasi fulani kwa kubadilishana na adaptive control burden inayoongezeka ili kudumisha usalama.
Matokeo yanayoungwa mkono na utafiti
- Muundo uliopendekezwa wa Ascon–ML-KEM + AI adaptive rekeying ulitoa matokeo ya juu zaidi ya secure delivery katika hali za uigaji na baseline zilizotumika.
- ML-KEM ilitumika kwa post-quantum session-key establishment; Ascon AEAD ilitumika kwa ulinzi mwepesi wa payload.
- Adaptive rekeying hutoa maamuzi ya kufanya upya ufunguo mara nyingi zaidi na kwa kiwango kikubwa zaidi kadiri hatari inavyoongezeka.
- Katika uigaji, chini ya tishio la critical, uwasilishaji salama na session resilience hupungua lakini hubaki katika kiwango cha juu.
- Kadiri marudio ya rekey yanavyoongezeka, ucheleweshaji na mzigo wa nishati pia huongezeka.
- U2G inaonyesha wasifu wa matokeo unaofaa zaidi kwa wastani, huku U2S ikiwa na wasifu mgumu zaidi kidogo kati ya aina tatu za viungo.
- Seti ya data iliyozalishwa ya event-level yenye rekodi 120.000 imeundwa kwa namna inayowezesha kukokotoa upya vipimo vya utendaji.
- Kazi ya sera ya AI ni lightweight feed-forward DNN iliyofunzwa offline.
Matokeo yasiyoungwa mkono na utafiti
- Haijaonyeshwa kwamba mfumo uliopendekezwa hufanya kazi kwa ucheleweshaji wa 8,7 ms hasa katika ndege halisi.
- Haijaonyeshwa kwamba betri halisi ya UAV hutumia 11,6 mJ/session hasa.
- Radio fading halisi, upepo halisi na mienendo kamili ya ndege ya 3D hazijajaribiwa kimajaribio.
- Mashambulizi ya physical capture au side-channel hayajatekelezwa kwenye vifaa halisi.
- Matokeo hayawezi kujumlishwa moja kwa moja kwa vifaa vyote vya UAV, viwango vyote vya redio au mazingira yote ya misheni.
- Kwa kuwa uwiano wazi wa train/validation/test split wa DNN haujaripotiwa katika sehemu ya mbinu ya chanzo, uwiano huo hauwezi kudhaniwa.
- Matumizi halisi ya nguvu ya mfumo uliopendekezwa yaliyopimwa kwenye FPGA, GPU au flight controller fulani ya kibiashara hayajaripotiwa.
- Ubora wa baseline katika uigaji si ushahidi wa mwisho wa ubora katika mazingira halisi ya uwanjani.
Mapungufu makuu ya utafiti
Hakuna vifaa halisi: Prototipu halisi ya UAV au embedded cryptographic testbed haikutumika.
Hakuna kipimo cha chaneli ya redio: Badala ya trace halisi za chaneli isiyotumia waya, umetumika uondoaji uliorahisishwa wa chaneli.
Hakuna athari ndogo za vifaa: Hardware interrupt latency, cache effects, memory-bus contention na OS scheduling jitter hazijajumuishwa.
Tabia ya transceiver imerahisishwa: Radio startup delay haijapimwa kutoka kwenye vifaa halisi.
Modeli ya betri imerahisishwa: Tabia ya nonlinear battery-discharge haijamodeliwa wazi.
Uhamaji wa UAV si wa kimwili kikamilifu: Mobility inawakilishwa katika kiwango cha hali; real 3D flight trajectory, wind disturbance, aerodynamic effect na trajectory-dependent fading hazijamodeliwa kikamilifu.
Si matokeo ya nishati ya vifaa: Energy overhead ni matokeo ya simulation-based energy model kwa wasifu wa marejeo wa kichakataji kilichopachikwa cha daraja la ARM Cortex.
Mapendekezo ya kazi ya baadaye
Waandishi wanapendekeza uthibitishaji wa hardware-in-the-loop katika hatua inayofuata. Kwa kutumia real UAV communication module, embedded processor, low-power radio transceiver na external power-measurement equipment:
- Ascon encryption latency,
- ML-KEM key-establishment delay,
- rekeying cost,
- matumizi halisi ya nishati,
- packet-delivery behavior,
- battery-level impact
vinaweza kupimwa.
Chanzo pia kinapendekeza kalibrasheni ya simulator kwa real UAV wireless-channel traces na flight logs, modeli za 3D mobility na wind-aware trajectory, modeli za hali ya juu zaidi za ujifunzaji, federated/distributed UAV-swarm coordination, ujumuishaji wa routing na trust-management, pamoja na benchmarking pana zaidi kwenye taratibu tofauti za post-quantum.
Maelezo ya Chanzo na Mbinu
Kichwa asilia: An Energy-Aware Post-Quantum Ascon–ML-KEM Cryptographic Framework for Low-Latency UAV Remote Sensing Communications
Waandishi: Nedal Y. Al-Tamimi; Mahmoud AlJamal; Mohammad Q. Al-Jamal; Ayoub Alsarhan; Sami Aziz Alshammari; Nayef H. Alshammari; Khalid Hamad Alnafisah; Mohammed Kamel Aleinzi.
Mpangilio wa waandishi: Umetolewa katika chanzo kwa mpangilio ulio hapo juu; hakuna mwandishi aliyeachwa.
Mchango sawa / uandishi wa kwanza wa pamoja: Haujatajwa kando katika chanzo.
Waandishi wa mawasiliano: Mohammad Q. Al-Jamal na Sami Aziz Alshammari.
Taasisi ya 1: Department of Artificial Intelligence, Science and Information Technology, Irbid National University, Irbid, Jordan.
Taasisi ya 2: Department of Cybersecurity, Science and Information Technology Faculty, Irbid National University, Irbid, Jordan.
Taasisi ya 3: Department of Renewable Energy, Technical Faculty, Jadara University, Irbid, Jordan.
Taasisi ya 4: Department of Data Science and Artificial Intelligence, Faculty of Information Technology, Al-Ahliyya Amman University, Amman, Jordan.
Taasisi ya 5: Department of Information Technology, Faculty of Prince Al-Hussien bin Abdullah, The Hashemite University, Zarqa, Jordan.
Taasisi ya 6: Department of Information Technology, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
Taasisi ya 7: Department of Computer Science, Faculty of Computers and Information Technology, University of Tabuk, Tabuk, Saudi Arabia.
Taasisi ya 8: Department of Computer Sciences, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
Taasisi ya 9: Department of Information Systems, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
Jarida: Cryptography.
Mchapishaji: MDPI, Basel, Switzerland.
Juzuu / toleo / namba ya makala: 10(3), 39.
DOI: 10.3390/cryptography10030039.
Academic Editor: Josef Pieprzyk.
Uwasilishaji: 1 Mei 2026.
Marekebisho: 11 Juni 2026.
Kukubaliwa: 12 Juni 2026.
Uchapishaji wa kwanza: 16 Juni 2026.
Dokezo la toleo: Rekodi rasmi ya Versions Notes ya MDPI inaripoti kwamba baada ya Version of Record ya kwanza, updated version of record ilitolewa tarehe 25 Juni 2026, minor correction tarehe 7 Julai 2026 na sasisho la HTML tarehe 4 Septemba 2026. DOI haijabadilika.
Aina ya chanzo: Makala asilia ya utafiti iliyopitiwa na wahakiki; utafiti wa ukuzaji wa mbinu na uigaji/benchmarking iliyodhibitiwa.
Uhakiki: Cryptography ni jarida lililopitiwa na wahakiki. Sera ya sasa ya jarida hutumia single-anonymized peer review na hukusanya angalau review report mbili kwa makala zinazoingia hatua ya uhakiki.
Leseni: Creative Commons Attribution 4.0 International — CC BY 4.0.
Hali ya preprint: PDF iliyotolewa haina kitambulishi tofauti cha preprint. Katika ukaguzi uliolengwa wa bibliografia, hakuna rekodi tofauti ya preprint yenye kichwa hicho hicho iliyobainishwa.
Maneno muhimu: post-quantum cryptography; ML-KEM; Ascon authenticated encryption; adaptive rekeying; UAV remote sensing communications.
Kikomo muhimu cha aina ya utafiti: Si jaribio halisi la UAV uwanjani; ni utafiti wa uigaji wa kriptografia uliodhibitiwa na benchmarking unaotegemea Python.
Programu ya uigaji: Utaratibu maalumu wa uigaji/benchmarking unaotegemea Python 3.11.5.
Seti ya data: Rekodi 120.000, vipengele 83.
Kitengo cha data: Kila mstari ni tukio moja la mawasiliano la UAV–IoT lililolindwa.
Aina za mtandao: U2G, U2U na U2S.
Idadi ya matukio: 20; E1–E20.
Kiwango cha UAV: UAV 3–5.
Kiwango cha sensa: Sensa 20–40.
Payload: 128–1024 byte.
Kipimo cha ingizo cha sera ya AI: 10.
Sera ya AI: Lightweight feed-forward DNN, yenye madarasa manne ya maamuzi: normal, soft, immediate na critical.
Miundo ya hidden-layer: 64-32-16; 128-64-32; 256-128-64.
Learning rate: Hubadilika kulingana na tukio kati ya 1,0×10^-3 na 2,0×10^-4.
Batch size: 64–256.
Dropout: 0,15–0,30.
Epoch: 50–80.
Loss: Categorical cross-entropy.
Optimizer: Adam.
Mafunzo: Offline. Full model retraining haifanywi kwenye UAV wakati wa misheni.
Train/validation/test split: Hakuna uwiano wazi ulioripotiwa katika sehemu ya mbinu iliyochunguzwa.
Ulinzi wa payload: Ascon AEAD.
Post-quantum key establishment: ML-KEM.
Adaptive security: AI-driven risk/context-aware rekeying.
Viingizo vya hatari: Threat level, residual energy, mobility state, channel stability, packet anomaly density, mission priority, traffic sensitivity na, katika vekta pana ya maamuzi ya AI, link type, session age na rekey counter.
Matukio ya mashambulizi/validation yaliyoigwa: Replay, ciphertext modification, invalid authentication tag, delayed packet na high-risk contextual state.
Physical capture/side-channel: Yamejumuishwa katika modeli ya tishio lakini hayakutekelezwa kama jaribio halisi la hardware-level.
Modeli ya nishati: Modeli ya embedded-platform inayotegemea uigaji kwa processing unit yenye rasilimali chache ya UAV–IoT ya daraja la ARM Cortex.
Athari muhimu zilizo nje ya modeli: Hardware interrupt latency, cache effects, memory-bus contention, OS scheduling jitter, transceiver startup delay na nonlinear battery discharge hazijaigwa kikamilifu.
Modeli ya uhamaji: Scenario-level UAV mobility; hakuna full 3D flight trajectory, wind disturbance, aerodynamics wala trajectory-dependent fading.
Matokeo makuu: Katika ulinganisho wa baseline wa uigaji, framework iliyopendekezwa ilitoa %99,2 secure delivery, %98,9 attack detection/mitigation, 8,7 ms end-to-end latency, 5,03 Mbps throughput, 11,6 mJ/session energy overhead, 2,9 mJ/event rekey overhead, %96,4 session resilience na %99,1 integrity verification success.
Kikomo cha tafsiri ya ulimwengu halisi: Namba hizi si vipimo vya kimwili vilivyochukuliwa kutoka kwenye hardware halisi ya UAV.
Data Availability: Cryptographic benchmarking dataset iliyozalishwa inaweza kupatikana kutoka kwa corresponding author kwa reasonable request.
Ufadhili: Deanship of Scientific Research at Northern Border University, Arar, KSA; namba ya mradi NBU-FFR-2025-2119-06.
Mgongano wa maslahi: Waandishi wanatangaza kwamba hakuna competing interest.
Institutional Review Board / Informed Consent: Chanzo hakina Institutional Review Board Statement au Informed Consent Statement tofauti. Utafiti si jaribio lenye washiriki binadamu au wanyama, bali ni utafiti wa kriptografia unaotegemea uigaji.
Michango ya waandishi: Conceptualization: N.Y.A.-T., M.A., M.Q.A.-J.; methodology: M.A., M.Q.A.-J., A.A.; software: M.A., M.Q.A.-J.; validation: N.Y.A.-T., A.A., S.A.A., N.H.A.; formal analysis: M.A., M.Q.A.-J., K.H.A.; investigation: N.Y.A.-T., M.A., A.A., M.K.A.; resources: S.A.A., N.H.A., K.H.A., M.K.A.; data curation: M.A., M.Q.A.-J., A.A.; original draft: N.Y.A.-T., M.A., M.Q.A.-J.; review/editing: A.A., S.A.A., N.H.A., K.H.A., M.K.A.; visualization: M.A., M.Q.A.-J.; supervision: M.Q.A.-J., A.A., S.A.A.; project administration: M.Q.A.-J., S.A.A.; funding acquisition: S.A.A.
Ujenzi upya wa kielelezo: Unafaa. Kwa kuwa mahusiano ya mfumo katika Vielelezo 1–4 vya chanzo yako wazi, usanifu wa inline SVG ulio huru kwa hakimiliki lakini sawa kisemantiki umeundwa.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *