


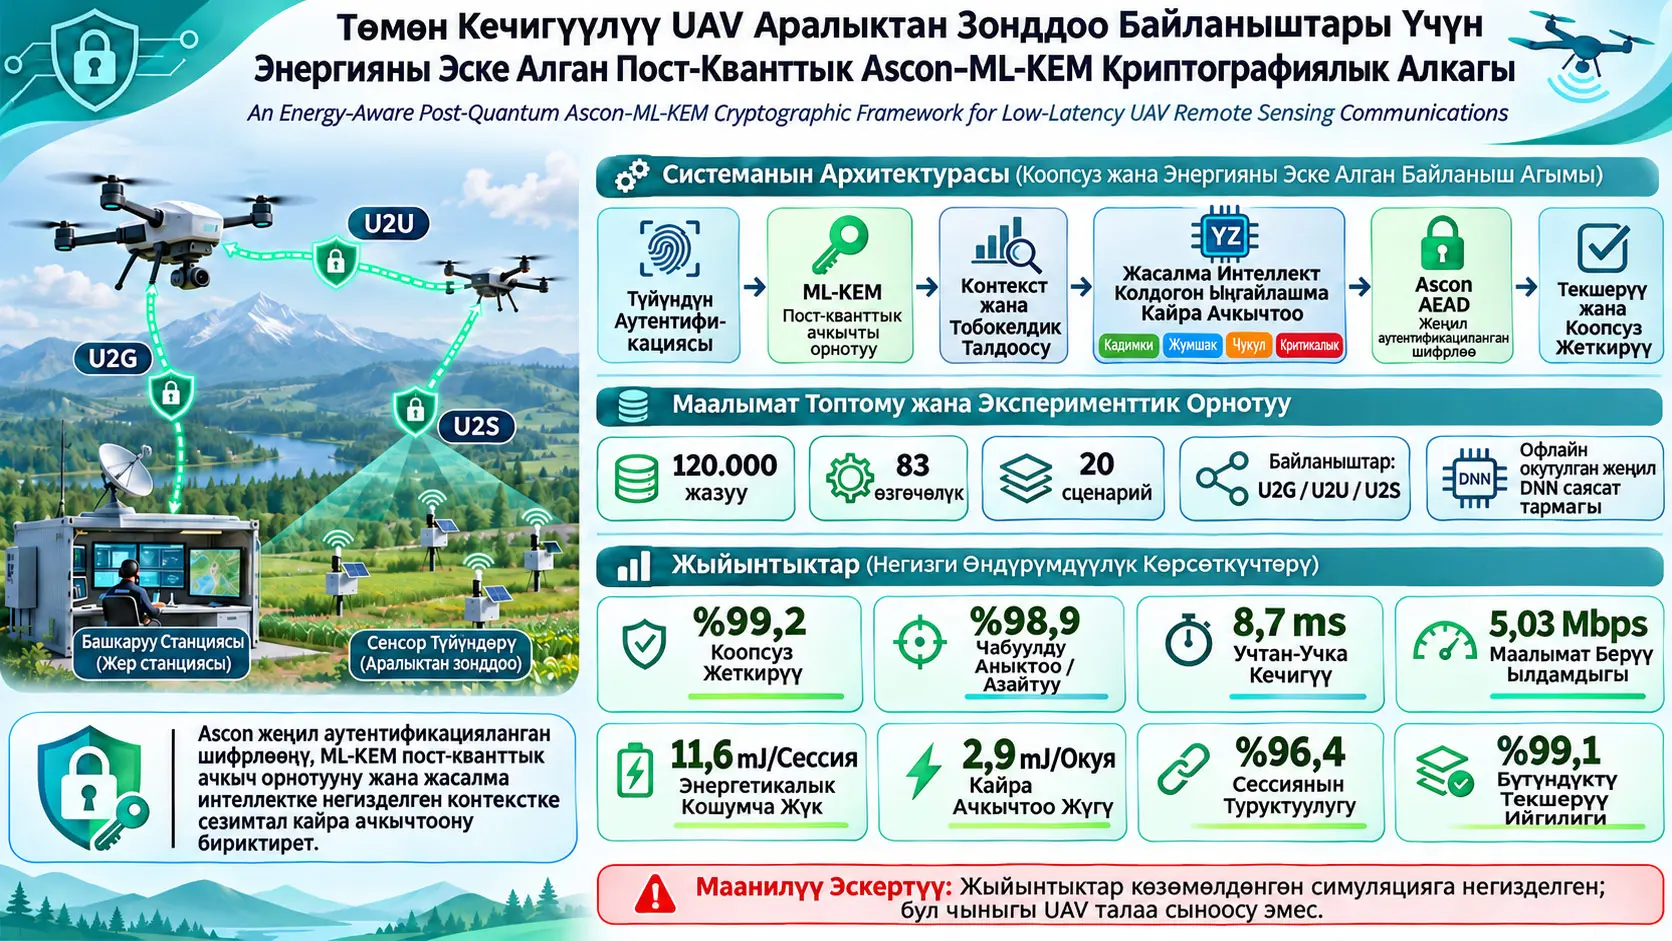
Сунушталган Ascon–ML-KEM алкагы UAV–IoT аралыктан зонддоо байланыштарында жеңил аутентификацияланган шифрлөөнү, пост-кванттык сеанс ачкычын орнотууну жана жасалма интеллект колдогон контекстке сезимтал кайра ачкычтоону бирдиктүү cross-layer коопсуздук архитектурасында бириктирген симуляцияга негизделген гибриддик криптографиялык система болуп саналат. Система UAV-to-ground (U2G), UAV-to-UAV (U2U) жана UAV-to-sensor (U2S) байланыштарындагы телеметрияны, миссия буйруктарын жана аралыктан зонддоо маалыматтарын коргоону көздөйт. Ascon AEAD маалыматтын купуялуулугун, бүтүндүгүн жана аутентификациясын; ML-KEM келечектеги кванттык чабуулдарга туруктуу жалпы сеанс ачкычын орнотууну; AI-driven adaptive rekeying болсо тобокелдик жана миссия шарттарына жараша ачкыч качан жаңыртыларын аныктайт.
Изилдөөнүн баалоосу чыныгы учуучу UAV жабдуусунда жүргүзүлгөн эмес. Изилдөөчүлөр Python 3.11.5 негизиндеги атайын симуляция жана benchmarking процесси менен 20 баскычтуу UAV–IoT сценарийин түзүшкөн. Түзүлгөн криптографиялык benchmark маалымат топтому 120.000 жазуу жана 83 өзгөчөлүктү камтыйт. Ар бир жазуу белгилүү бир корголгон UAV–IoT байланыш окуясынын миссия контекстин, тармак абалын, криптографиялык абалын, тобокелдик чечимин, rekey натыйжасын, кечигүүсүн, энергия overhead-ин, коопсуз жеткирүү абалын жана сеанс туруктуулугун билдирет.
Жалпы салыштырууда сунушталган түзүлүш %99,2 secure delivery rate, %98,9 attack detection/mitigation effectiveness, 8,7 ms end-to-end encryption latency, 5,03 Mbps throughput, 11,6 mJ/session энергия overhead-и, 2,9 mJ/event rekeying overhead-и, %96,4 session resilience жана %99,1 integrity verification success көрсөткүчтөрүнө жеткен. Салыштырылган базалык түзүлүштөрдө коопсуз жеткирүү %94,1–97,4, кечигүү 9,9–11,9 ms жана session resilience %84,7–91,6 аралыгында.
Бирок бул сандар чыныгы аба аппаратынын үстүндөгү физикалык кубат өлчөгүч, радио канал сыноосу же embedded cryptographic testbed натыйжасы эмес. Макала кечигүү, энергия, throughput жана rekey чыгымдарын көзөмөлдөнгөн симуляция жана ARM Cortex класстагы чектелген платформа үчүн түзүлгөн энергия моделинен эсептейт. Ошондуктан 8,7 ms же 11,6 mJ/session сыяктуу маанилер симуляция деңгээлиндеги салыштырмалуу иш көрсөткүчтөрү; алар чыныгы UAVдын талаадагы так кечигүүсү же батарея сарптоосу катары чечмеленбеши керек.
Коркунуч деңгээли жогорулаган сайын система ачкычты көбүрөөк жаңыртат. Төмөн коркунуч шартында орточо rekey саны 1,00, кечигүү 7,63 ms жана энергия overhead-и 9,97 mJ/session болсо; критикалык коркунуч шартында rekey саны 5,40ка, кечигүү 9,78 msге жана энергия overhead-и 13,17 mJ/sessionга чейин өсөт. Ушул эле өтүүдө коопсуз жеткирүү %99,50дөн %97,70ке жана session resilience %98,53төн %95,47ге төмөндөйт. Бул натыйжа коопсуздук “чыгымсыз” эмес экенин; алкак жогорку коркунучта оорураак криптографиялык кийлигишүүгө өтүп, коопсуздук менен энергия/кечигүүнүн ортосундагы көзөмөлдөнгөн компромиссти башкарарын көрсөтөт.
Изилдөөнүн эң маанилүү чектөөсү — чыныгы UAV жабдуусун, физикалык зымсыз канал өлчөөсүн жана hardware-in-the-loop текшерүүсүн камтыбаганы. Авторлор кийинки этапта орнотулган процессорлор, аз кубаттуу радио кабыл алгыч-бергичтер, чыныгы UAV байланыш модулдары жана тышкы кубат өлчөөчү түзүлүштөр менен физикалык текшерүү жүргүзүүнү сунушташат.
Изилдөөнүн негизги көйгөйү эмнеде?
UAV негизиндеги аралыктан зонддоо системалары экологиялык мониторингде, маанилүү инфраструктураны текшерүүдө, кырсыкка жооп берүүдө, көзөмөлдө жана башка миссияларда сүрөт же сенсор маалыматын гана чогултпайт. UAVлар ошол эле учурда телеметрияны, миссия буйруктарын, башкаруу билдирүүлөрүн жана кабыл алынган маалыматтарды башка UAVларга, жердеги сенсорлорго, edge gatewayлерге жана жердеги башкаруу станцияларына өткөрөт.
Бул байланыш чөйрөсүндө бир учурда бир нече кыйынчылык пайда болот: кыймылдуулуктан улам тармак топологиясы тынымсыз өзгөрүшү мүмкүн, зымсыз каналдын туруктуулугу бузулушу мүмкүн, өткөрүү тилкесинин кеңдиги чектелиши мүмкүн, UAVдын калган энергия деңгээли төмөндөшү мүмкүн жана миссиянын критикалуулугу өзгөрүшү мүмкүн. Мындан тышкары, коопсуздук системасы классикалык тармактык чабуулдарга да, келечектеги квант колдогон криптоанализ тобокелдиктерине да каршы иштеши керек.
Булак аныктаган изилдөө боштугу — учурдагы чечимдердин көпчүлүгү адатта бир же эки көйгөйдү гана чечет. Бир изилдөө post-quantum key establishmentка, башкасы жеңил шифрлөөгө, дагы бир ыкма энергияны эске алган routingге же туруктуу rekey механизмине көңүл бурушу мүмкүн. Изилдөөнүн максаты бул бөлүктөрдү бирдиктүү миссияны эске алган коопсуздук архитектурасында бириктирүү.
Ascon, ML-KEM жана Гибриддик Криптографиялык Түзүлүш Деген Эмне?
Бул изилдөөдө Ascon UAV–IoT маалымат пакеттерин жеңил authenticated encryption менен коргогон симметриялык маалымат-коргоо катмары; ML-KEM пост-кванттык жалпы сырды түзгөн key-encapsulation катмары; гибриддик архитектура болсо бул эки катмарды миссия контексти жана adaptive rekeying логикасы менен бирге иштеткен коопсуз сеанс түзүлүшү болуп саналат.
Ascon AEAD эмне кылат?
AEAD — Authenticated Encryption with Associated Data, билдирүүнү купуя сактоо менен гана чектелбестен, билдирүү өзгөртүлгөн-өзгөртүлбөгөнүн жана жарактуу жөнөтүүчүдөн келген-келбегенин текшерүүнү да максат кылган шифрлөө түзүлүшү.
Изилдөөдө Ascon:
- аралыктан зонддоо payloadын шифрлейт,
- телеметрия жана миссия буйруктарынын купуялуулугун коргойт,
- authentication tag түзөт,
- кабыл алуучуда tag verification аркылуу бүтүндүктү текшерет,
- жараксыз же өзгөртүлгөн пакеттин миссия катмарына жетишине жол бербейт.
Бул жерде Asconдун милдети сеанс ачкычын түзүү эмес. Ascon мурда түзүлгөн Ksess сеанс ачкычын колдонуп маалымат пакеттерин коргойт.
ML-KEM эмне кылат?
ML-KEM — Module-Lattice-Based Key-Encapsulation Mechanism, байланыштын эки тарабына жалпы жашыруун маани боюнча макулдашууга мүмкүндүк берген пост-кванттык ачкыч инкапсуляциялоо механизми.
Жөнөтүүчү кабыл алуучунун ачык ачкычын колдонуп жаңы жалпы жашыруун маанини жана ciphertext capsule түзөт. Кабыл алуучу өзүнүн жашыруун ачкычы менен капсуланы ачып, ошол эле жашыруун маанини кайра алат. Сеанс ийгиликтүү түзүлгөндө жөнөтүүчү жана кабыл алуучу тараптагы жашыруун маанилер дал келиши керек.
Бул жашыруун маани ар бир маалымат пакетинде түз колдонулган акыркы ачкыч эмес. Булак андан кийин KDF — Key Derivation Function колдонуп, жалпы жашыруун маанини миссия контексти, байланыш түрү жана убакыт маалыматы менен бириктирип, аны Ksess аттуу миссияга байланышкан сеанс ачкычына айландырат.
Эмне үчүн классикалык public-key ачкыч орнотуунун ордуна ML-KEM колдонулат?
Изилдөөнүн коркунуч модели бүгүнкү чабуулчуну гана эмес, келечекте квант колдогон криптоанализ мүмкүнчүлүгүнө ээ болушу мүмкүн болгон чабуулчуну да эске алат. Айрыкча булакта harvest-now-decrypt-later ыкмасы талкууланат.
Бул чабуул моделинде чабуулчу бүгүн шифрленген телеметрияны же миссия жазууларын кармап, сактап калышы мүмкүн. Бүгүн чече албаган маалыматты келечекте жетиштүү кванттык эсептөө кубаты пайда болгондо чечүүгө аракет кылышы мүмкүн. Өзгөчө узак убакыт купуя бойдон калышы керек болгон миссия архивдери үчүн бул тобокелдик маанилүү.
ML-KEMди колдонуу ушул узак мөөнөттүү ачкыч орнотуу тобокелдигин пост-кванттык механизм менен азайтууну максат кылат.
U2G, U2U жана U2S эмнени билдирет?
| Кыскартуу | Толук аталышы | Изилдөөдөгү негизги ролу |
|---|---|---|
| U2G | UAV-to-Ground | UAV менен жердеги башкаруу/edge инфраструктурасынын ортосундагы телеметрия, буйрук жана миссия абалы байланышы. |
| U2U | UAV-to-UAV | UAV тобунун ичиндеги координация жана бөлүштүрүлгөн кырдаалдык маалымдуулук байланышы. |
| U2S | UAV-to-Sensor | UAV менен ресурсу чектелген талаа сенсорлорунун ортосундагы маалымат чогултуу жана башкаруу байланышы. |
Макаланын жыйынтыктарында үч байланыш түрү тең жогорку коопсуздук көрсөткүчүн көрсөтөт; бирок U2S байланыштары орточо бир аз жогору кечигүүнү жана энергия жүгүн, көбүрөөк rekeyди жана бир аз төмөн resilienceти көрсөтөт.
Коркунуч модели кайсы чабуулдарды камтыйт?
Изилдөөчүлөрдүн чабуулчу модели UAV–IoT байланышын байкай алган, кармай алган, кайра ойното алган, өзгөртө алган, жасалма пакет киргизе алган, кечиктире алган же jammer таасирин түзө алган өнүккөн чабуулчуну болжолдойт.
Булакта каралган классикалык коркунучтардын арасында:
- пассивдүү тыңшоо,
- man-in-the-middle кийлигишүүсү,
- replay чабуулу,
- пакетти өзгөртүү,
- башкаруу билдирүүсүн манипуляциялоо,
- session-key compromise аракеттери,
- jamming жана каналдын бузулушу
бар.
Келечекке багытталган коркунучтарда болсо harvest-now-decrypt-later, quantum-assisted key recovery жана салттуу public-key системаларынын келечекте бузулушу мүмкүн экендиги каралат.
Physical capture жана side-channel leakage коркунуч талдоосуна киргизилген; бирок макала чыныгы жабдууда физикалык tamper же side-channel эксперименттерин жүргүзгөн эмес. Алардын таасири жогорку тобокелдиктеги сеанс абалы, key compromise аракети, мажбур rekeying, бүтүндүк катасы же анормалдуу кечигүү/энергия жүрүм-туруму катары симуляцияда берилген.
AI-Driven Adaptive Rekeying Эмне Кылат?
AI-driven adaptive rekeying механизми ачкычты туруктуу убакыт аралыктары менен алмаштыруунун ордуна коркунуч деңгээлин, калган энергияны, кыймылдуулукту, канал туруктуулугун, аномалиянын тыгыздыгын, миссиянын артыкчылыгын, трафиктин сезимталдыгын жана сеанс абалын бирге баалап, учурдагы ачкычты сактоо, soft rekey жасоо, immediate rekey жасоо же критикалык трафикте байланышты убактылуу токтотуу жөнүндө чечим кабыл алат.
Бул жердеги “AI” так эмне?
Изилдөөдөгү AI механизми генеративдүү жасалма интеллект эмес. Булак саясат функциясы Φни жеңил feed-forward deep neural network катары аныктайт.
DNNнин кириш катмары нормалдаштырылган 10 өлчөмдүү контекст векторун кабыл алат. Булакта бул кириштер:
- threat level,
- residual energy,
- mobility state,
- channel stability,
- packet anomaly density,
- mission priority,
- traffic sensitivity,
- link type,
- session age,
- rekey counter
деп аныкталган.
Саясат тармагы төрт класстын бирин чыгарат:
- NORMAL — учурдагы сеанс ачкычын сакта,
- SOFT — аз үзгүлтүктүү ачкыч жаңыртууну жүргүз,
- IMMEDIATE — дароо жаңы ачкыч түз,
- CRITICAL — сезимтал трафикти токтот, шашылыш rekey жаса жана сеанстын үзгүлтүксүздүгүн кайра текшер.
Модель offline түрүндө түзүлгөн 120.000 жазуулук маалымат топтомунда үйрөтүлгөн. Булак максаттуу белгилер threshold негизиндеги чечим логикасынан жана validation-event жыйынтыктарынан түзүлгөнүн билдирет. Оптималдаштырууда categorical cross-entropy loss жана Adam optimizer колдонулган.
Булак каралган ыкма текстинде DNN үчүн ачык үйрөтүү/валидация/тест маалымат бөлүштүрүү катышын билдирбейт. Ошондуктан Verianla кандайдыр бир train/validation/test пайызын чыгарбайт.
Тобокелдик упайы кантип эсептелет?
Algorithm 1де негизги тобокелдик эсеби жети контексттик өзгөчөлүктү салмактуу сумма менен бириктирет:
\[ R=\sum_{i=1}^{7}\omega_i z[i] \]
Бул жерде:
- \(R\): учурдагы контексттик тобокелдик упайы,
- \(z[i]\): нормалдаштырылган контекст өзгөрмөсү,
- \(\omega_i\): тиешелүү өзгөрмөгө берилген салмак.
Бул формуланын математикалык ролу ар кандай коопсуздук сигналдарын бир scalar exposure score ичинде бириктирүү. Кириштин салмагы жогорулаган сайын, ошол эле нормалдаштырылган мааниде тобокелдик упайына кошкон салымы көбөйөт.
Булактын баяндалышында маанилүү айырма бар: Algorithm 1 негизги тобокелдик упайын жети өзгөрмө аркылуу көрсөтсө, Section 3.3 жана Table 3 AI саясат функциясынын контекстин 10 өлчөмдүү вектор катары аныктайт. Акыркы үч кошумча элемент — байланыш түрү, сеанс жашы жана rekey эсептегич. Verianla бул эки көрсөтүүнү бир формуланын ичине мажбурлап бириктирбейт; булак scalar тобокелдик упайын жана кеңири AI чечим контекстин ар башка абстракция деңгээлдеринде берет.
Rekey чектери кантип иштейт?
Адаптивдүү контроллерде үч негизги чек бар:
- \(\tau_{\mathrm{soft}}\)
- \(\tau_{\mathrm{imm}}\)
- \(\tau_{\mathrm{crit}}\)
Algorithm 2нин ырааттуу чечим логикасында тобокелдик упайы soft чектен төмөн болсо кадимки байланыш уланат. Бул чек ашкандан кийин кийинки immediate чекке чейин soft rekey классы; андан жогорку тобокелдикте immediate rekey классы; critical чектен да жогору болгондо CRITICAL классы колдонулат.
Маанилүү жагдай — чектер бардык эксперименттерде бирдей калтырылбайт. Мисалы, E1–E2де чектердин үчтүгү 0,35 / 0,60 / 0,85 болсо, эң оор E20 сценарийинде 0,24 / 0,46 / 0,70ке чейин тарытылган. Ошентип, оорураак коркунуч шартында контроллер төмөнүрөөк тобокелдик деңгээлдеринде кийлигише баштайт.
Коопсуз сеанстын математикалык чынжыры
Изилдөөнүн криптографиялык математикасы сеанс ачкычын түзүүдөн текшерилген пакетти жеткирүүгө чейин чынжыр түрүндө жүрөт.
Теңдеме (1): ML-KEM инкапсуляциясы
\[ (K_e,ct_{\mathrm{kem}})=\operatorname{Encaps}(pk_r) \]
Кабыл алуучунун ачык ачкычы \(pk_r\) инкапсуляция функциясына кирет. Функция эки чыгыш түзөт: жөнөтүүчү тарапта убактылуу жалпы жашыруун маани \(K_e\) жана кабыл алуучуга жөнөтүлө турган ciphertext capsule \(ct_{\mathrm{kem}}\).
Теңдеме (2): ML-KEM декапсуляциясы
\[ K_d=\operatorname{Decaps}(sk_r,ct_{\mathrm{kem}}) \]
Кабыл алуучу өзүнүн жашыруун ачкычы \(sk_r\) жана келген капсуланы колдонуп \(K_d\) жашыруун маанисин кайра түзөт. Сеанс ийгиликтүү түзүлгөндө жөнөтүүчүдөгү \(K_e\) менен кабыл алуучудагы \(K_d\) бир эле жалпы сырды билдириши керек.
Теңдеме (3): Миссияга байланышкан сеанс ачкычы
\[ K_{\mathrm{sess}}=\operatorname{KDF}(K_e\parallel M\parallel L_{\mathrm{type}}\parallel t) \]
Бул жерде:
- \(K_e\): ML-KEM түзгөн жалпы жашыруун маани,
- \(M\): mission context,
- \(L_{\mathrm{type}}\): байланыш link түрү,
- \(t\): убакыт белгиси,
- \(K_{\mathrm{sess}}\): чыныгы маалымат шифрлөөдө колдонула турган session key.
\(\parallel\) белгиси concatenation, башкача айтканда маалымат талааларын удаалаш бириктирүүнү билдирет. Ошентип, бир эле негизги жашыруун маани башка миссия же байланыш контекстинде түздөн-түз кайра колдонулбайт.
Теңдеме (4): Ascon authenticated encryption
\[ (C,T)=\operatorname{AsconEnc}(K_{\mathrm{sess}},N,P,A^\star) \]
\(P\) plaintext payload. \(N\) nonce, \(A^\star\) associated data, \(C\) ciphertext жана \(T\) authentication tag.
Шифрлөөнүн аягында ciphertext гана түзүлбөйт. Authentication tag да түзүлгөндүктөн кабыл алуучу пакеттин бүтүндүгүн жана аныктыгын текшере алат.
Теңдеме (5): Authenticated decryption
\[ P'=\operatorname{AsconDec}(K_{\mathrm{sess}},N,C,A^\star,T) = \begin{cases} P, & \text{tag doğrulaması başarılıysa}\\ \perp, & \text{aksi durumda} \end{cases} \]
\(\perp\) жарактуу plaintext түзүлбөгөнүн, башкача айтканда текшерүү ийгиликсиз болгонун көрсөтөт. Булактын алгоритминде бул учурда пакет ташталат жана integrity/authentication эскертүүсү түзүлөт.
Nonce жана Associated Data Эмне Үчүн Маанилүү?
Nonce бир эле сеанс ачкычынын астындагы шифрлөө чакырууларын бири-биринен айырмалап турган уникалдуу кириш; associated data болсо шифрлениши талап кылынбаган, бирок өзгөртүлгөн учурда текшерүү ийгиликсиз болушу керек болгон миссия жана пакет метамаалыматын authentication tag камтуусуна байланыштырат.
Теңдеме (6): Associated data байланыштыруу
\[ A^\star=A\parallel M\parallel H\parallel R \]
Бул жерде:
- \(A\): негизги header/associated metadata,
- \(M\): миссия контексти,
- \(H\): пакет header маалыматы,
- \(R\): contextual risk score.
Бул байланыштыруу бүтүндүктү коргоону plaintext payloadга гана эмес, миссиянын жана учурдагы тобокелдик абалынын белгилүү метамаалыматына да колдонууга багытталган.
Теңдеме (7): Nonce түзүү
\[ N=\operatorname{NonceGen}(K_{\mathrm{sess}},c,t) \]
\(c\) пакет эсептегичи, \(t\) убакыт маалыматы. Бул механизмдин максаты бир эле secure session ичиндеги кайталанган шифрлөө чакырууларында nonce уникалдуулугун сактоо.
Булактагы көрсөтүү боюнча эскертүү: Макаланын ар башка алгоритмдик деңгээлдеринде associated-data байланыштыруу бир аз башкача көрсөтүлөт. Формалдуу Теңдеме (6) \(A\parallel M\parallel H\parallel R\) колдонсо, Algorithm 1де \(A\parallel M\parallel R\), Algorithm 2де болсо \(A\parallel M\parallel R\parallel S.epoch\) көрсөтүлөт. Verianla буларды унчукпай бир формула кылып өзгөртпөйт; булак ар башка протоколдук абстракция деңгээлдеринде ар башка контекст компоненттерин баса белгилейт.
Теңдеме (8): Система деңгээлиндеги компоненттер чынжыры
\[ d_{\mathrm{auth}}=f_{\mathrm{auth}}(u_s,u_r,C_s,C_r,M) \]
\[ (K_e,K_d,ct_{\mathrm{kem}})=f_{\mathrm{kem}}(pk_r,sk_r) \]
\[ K_{\mathrm{sess}}=f_{\mathrm{kdf}}(K_e,M,L_{\mathrm{type}},t) \]
\[ z=f_{\mathrm{ctx}}(\mathrm{link},\mathrm{energy},\mathrm{mobility},\mathrm{anomaly},\mathrm{mission}) \]
\[ R=f_{\mathrm{risk}}(z,\omega)=\sum_i\omega_i z_i \]
\[ \pi=\Phi(z,M,S,R) \]
\[ (K_{\mathrm{sess}}^{+},ct_{\mathrm{kem}}^{+}) =f_{\mathrm{rekey}}(\pi,R,\tau,pk_r,sk_r) \]
\[ N=f_{\mathrm{nonce}}(K_{\mathrm{sess}}^{+},c,t) \]
\[ A^\star=f_{\mathrm{bind}}(A,M,H,R) \]
\[ (C,T)=f_{\mathrm{enc}}(K_{\mathrm{sess}}^{+},N,P,A^\star) \]
\[ P'\ \mathrm{veya}\ \perp =f_{\mathrm{dec}}(K_{\mathrm{sess}}^{+},N,C,A^\star,T) \]
\[ S^{+}=f_{\mathrm{state}}(S,R,\pi,c,\mathrm{verification}) \]
Теңдемелер чынжырынын негизги логикасы мындай: node адегенде системага кабыл алынат; ML-KEM жалпы сырды түзөт; KDF миссияга байланышкан ачкычты чыгарат; иштөө контексти тобокелдикке айландырылат; AI policy rekey чечимин берет; Ascon пакетти коргойт; кабыл алуучу текшерет; натыйжа жаңы session stateке өткөрүлөт.
Энергия модели кантип эсептелген?
Макала энергия overhead-ин чыныгы батарея өлчөгүч менен эмес, ARM Cortex класстагы орнотулган платформа үчүн кабыл алынган активдүү кубат жана симуляцияланган иштетүү убакыттарынан баалайт:
\[ E_{\mathrm{session}}=\sum_i P_i t_i \]
Бул жерде:
- \(P_i\): i операциясы үчүн кабыл алынган активдүү кубат,
- \(t_i\): i операциясынын симуляцияланган иштөө убактысы,
- \(E_{\mathrm{session}}\): сеанс деңгээлиндеги болжолдуу энергия керектөө.
Энергия эсебине ML-KEM encapsulation/decapsulation, KDF, Ascon encryption/decryption, tag verification, session-state management жана зарыл болгондо adaptive rekeying кирет.
Ошондуктан булакта берилген mJ/session маанилери чыныгы учуу батареясынан түз окулган маанилер эмес.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Симуляция маалымат топтому кантип түзүлгөн?
Изилдөө public intrusion-detection же чыныгы чабуул трафиги маалымат топтомун колдонуунун ордуна коопсуз байланыш протоколунун түз криптографиялык жүрүм-турумун текшерүү үчүн атайын Python 3.11.5 симуляциясын колдонгон.
Маалымат түзүү агымы:
- сценарийди аныктоо,
- communication event түзүү,
- mission context дайындоо,
- криптографиялык абалды симуляциялоо,
- adaptive risk score эсептөө,
- validation attack/event киргизүү,
- иш көрсөткүчтөрүн каттоо
түрүндө.
Ошол эле маалымат түзүү логикасы сунушталган система жана baseline ыкмаларына колдонулган. Мунун максаты салыштыруудагы айырмалар ар башка маалымат түзүү шарттарынан эмес, колдонулган криптография жана rekeying саясатынан келип чыгышын камсыз кылуу.
120.000 жазуу жана 83 өзгөчөлүк эмнени билдирет?
Акыркы маалымат топтомунда 120.000 сап бар. Ар бир сап бир корголгон UAV–IoT байланыш окуясын билдирет. 83 өзгөчөлүк болсо окуянын миссия, тармак, түзүлүш, криптография, тобокелдик жана иш көрсөткүч абалдарын каттаган талаалар.
| Өзгөчөлүк тобу | Мисал талаалар | Илимий функция |
|---|---|---|
| Миссия жана сценарий | scenario_id, mission_id, mission_zone, mission_phase, weather | Байланыш окуясынын операциялык контекстин аныктайт. |
| Тармак топологиясы | uav_count, sensor_count, source_node, destination_node, link_type | U2G/U2U/U2S тармак түзүлүшүн аныктайт. |
| Кыймыл жана физикалык абал | altitude, speed, distance, координаттар | Кыймылдуулукту жана байланыш аралыкты билдирет. |
| Канал көрсөткүчтөрү | RSSI, SNR, packet loss, bandwidth, queue delay | Байланыш сапатын жана кечигүү шарттарын билдирет. |
| Түзүлүш ресурстары | residual energy, CPU load, memory usage | Энергия жана эсептөө чектөөлөрүн билдирет. |
| Payload | traffic type, payload size, plaintext size | Телеметрия, буйрук жана сенсор маалымат жүгүн аныктайт. |
| ML-KEM | encapsulation, decapsulation, shared-secret match | Пост-кванттык сеанс түзүлүшүн жана ачкыч жаңыртууну каттайт. |
| Ascon | encryption/decryption status, nonce, tag verification | Authenticated encryption абалын каттайт. |
| Adaptive rekeying | threat, anomaly density, mission priority, session age | Контексттик rekeying чечимине кириш берет. |
| Иш көрсөткүч | latency, throughput, energy overhead, rekey overhead, resilience | Алкактын салыштырмалуу жыйынтыктарын каттайт. |
Булак толук plaintext payloadдарды жарыяланган маалымат топтомуна жазбаганын; анын ордуна plaintext hash, ciphertext hash, authentication tag жана associated-data hash сыяктуу көрүнүштөрдү колдонгонун билдирет.
20 сценарийдин эксперименттик түзүлүшү
Эксперименттер E1ден E20га чейин бара-бара татаалдашкан шарттарда уюштурулган. Масштаб 3 UAV / 20 сенсордон 5 UAV / 40 сенсорго, payload 128 byteтан 1024 byteка чейин өсөт.
| Сценарий блогу | Тармак масштабы | DNN hidden layers | Learning rate | Batch | Dropout | Epoch | Жалпы тобокелдик багыты |
|---|---|---|---|---|---|---|---|
| E1–E4 | 3 UAV / 20 сенсор | 64-32-16 | 1,0×10^-3 → 8,0×10^-4 | 64 | 0,20–0,25 | 50–60 | Төмөн–орто |
| E5–E10 | 3 UAV / 20 сенсор | 128-64-32 | 7,0×10^-4 → 5,0×10^-4 | 64–128 | 0,25–0,30 | 60–70 | Орто–жогорку |
| E11–E16 | 4 UAV / 30 сенсор | 128-64-32 → 256-128-64 | 5,0×10^-4 → 3,0×10^-4 | 128–256 | 0,20–0,25 | 75–80 | Орто–критикалык |
| E17–E20 | 5 UAV / 40 сенсор | 256-128-64 | 2,5×10^-4 → 2,0×10^-4 | 256 | 0,15–0,20 | 80 | Жогорку–критикалык |
Булак DNN offline үйрөтүлгөнүн; чыныгы миссия учурунда UAVда модель толук кайра үйрөтүлбөгөнүн билдирет. Online этапта учурдагы context vector үстүндө lightweight inference иштетилип, session state, risk score, rekey counter, nonce counter жана чек салыштыруулары жаңыртылат.
Салыштыруу үчүн кайсы baselineдар колдонулган?
| Ыкма | Payload коргоо | Ачкыч орнотуу | Rekey саясаты |
|---|---|---|---|
| Conventional Symmetric Scheme | AES-128-GCM | Pre-shared symmetric key | Мезгилдүү rekey жок |
| Static Hybrid PQC Scheme | Ascon AEAD | ML-KEM | Сеанс бою статикалык ачкыч |
| Hybrid Scheme with Fixed Rekeying | Ascon AEAD | ML-KEM | 60 секунд же 100 пакет аралыгында туруктуу rekey |
| Proposed Framework | Ascon AEAD | ML-KEM | AI-driven adaptive rekeying |
Макала ошондой эле адабиятка шайкеш Kyber-512 + ASCON гибриддик референсин жана ML-KEM негизиндеги wireless PQC референсин ыкмалык салыштыруу контекстинде карайт.
Иш Көрсөткүч Метрикалары Кантип Эсептелген?
Изилдөө коопсуз жеткирүү, чабуулду аныктоо/азайтуу, end-to-end кечигүү, throughput, энергия overhead-и, rekeying overhead-и жана session resilience метрикаларын event-level симуляция жазууларынан эсептөө үчүн ачык теңдемелерди аныктайт.
Теңдеме (9): Secure Delivery Rate
\[ SDR=\frac{N_{\mathrm{secure}}}{N_{\mathrm{total}}}\times100\% \]
\(N_{\mathrm{secure}}\) ийгиликтүү decrypt кылынган жана authentication-tag текшерүүсүнөн өткөн пакеттердин саны. \(N_{\mathrm{total}}\) жалпы жөнөтүлгөн пакеттердин саны.
SDRдин жогору болушу пакеттердин максатка жетишин гана эмес, коопсуздук текшерүүсүнөн өтүп кабыл алынышын да билдирет.
Теңдеме (10): Attack Detection and Mitigation Effectiveness
\[ ADME= \frac{N_{\mathrm{detected}}+N_{\mathrm{mitigated}}} {N_{\mathrm{attack}}} \times100\% \]
\(N_{\mathrm{attack}}\) киргизилген же симуляцияланган чабуул окуяларынын жалпы саны. \(N_{\mathrm{detected}}\) система аныктаган чабуулдарды; \(N_{\mathrm{mitigated}}\) packet rejection, integrity handling, session suspension же rekeying аркылуу таасирсиз кылынган окуяларды билдирет.
Теңдеме (11): Орточо end-to-end шифрлөө кечигүүсү
\[ L_{\mathrm{e2e}} = \frac{1}{N} \sum_{i=1}^{N} \left( t_{\mathrm{verified}}^{(i)} - t_{\mathrm{generated}}^{(i)} \right) \]
Ар бир пакет үчүн түзүлгөн учур менен коопсуз текшерилген учурдун ортосундагы убакыт эсептелип, пакеттер боюнча орточо алынат.
Теңдеме (12): Throughput
\[ T= \frac{\sum_{i=1}^{N_{\mathrm{secure}}}B_i} {\Delta t} \]
\(B_i\) коопсуз жеткирилген i пакеттин көлөмүн; \(\Delta t\) байкоо убактысын билдирет. Жыйынтык Mbps менен берилет.
Теңдеме (13): Орточо энергия жана rekey overhead-и
\[ E_{\mathrm{session}} = \frac{\sum_{i=1}^{N}E_i} {N_{\mathrm{sessions}}} \]
\[ E_{\mathrm{rekey}} = \frac{\sum_{j=1}^{N_{\mathrm{rekey}}} E_{\mathrm{rekey}}^{(j)}} {N_{\mathrm{rekey}}} \]
Биринчи туюнтма ар бир сеанс үчүн орточо энергия overhead-ин; экинчи туюнтма ар бир rekey окуясынын орточо энергия чыгымын берет.
Бул Теңдеме (13) менен мурда берилген \(E_{\mathrm{session}}=\sum_iP_it_i\) энергия модели ар башка деңгээлде иштейт. \(P_it_i\) операция деңгээлиндеги энергия баасын түзсө, Теңдеме (13) симуляциядагы энергия жазууларын session/event деңгээлинде орточолойт.
Теңдеме (14): Session Resilience
\[ SR= \frac{N_{\mathrm{resilient}}} {N_{\mathrm{sessions}}} \times100\% \]
\(N_{\mathrm{resilient}}\) чабуул, канал бузулушу, integrity failure жана rekey окуяларына карабай коопсуз жана иштей турган абалда калган сеанстардын саны.
Жалпы baseline салыштыруу
| Ыкма | Secure Delivery (%) | Attack Detection / Mitigation (%) | Latency (ms) | Throughput (Mbps) | Energy (mJ/session) | Rekey Energy (mJ/event) | Session Resilience (%) | Integrity Success (%) |
|---|---|---|---|---|---|---|---|---|
| Conventional Symmetric | 94,1 | 90,8 | 11,9 | 4,82 | 16,8 | 4,9 | 84,7 | 95,3 |
| Static Hybrid PQC | 96,3 | 94,6 | 10,8 | 4,57 | 15,1 | 4,3 | 88,9 | 97,1 |
| Hybrid + Fixed Rekeying | 97,4 | 96,1 | 9,9 | 4,41 | 14,2 | 3,8 | 91,6 | 98,0 |
| Ascon–ML-KEM + AI Adaptive Rekeying | 99,2 | 98,9 | 8,7 | 5,03 | 11,6 | 2,9 | 96,4 | 99,1 |
Бул таблицадагы көңүл бурарлык жыйынтык — сунушталган ыкма коопсуздук метрикаларында гана эмес, симуляцияланган кечигүү жана энергия моделинде да baselineдардан жакшы натыйжа берген. Бирок бул артыкчылык чыныгы ARM/UAV жабдуусунда да ошол эле көлөмдө пайда болору изилдөө тарабынан азырынча көрсөтүлгөн эмес.
20 эксперимент сценарийиндеги иш көрсөткүчтөр
| ID | UAV | Сенсор | Payload B | Link | Коркунуч | Secure Delivery % | Latency ms | Energy mJ/session | Rekey | Discard % | Resilience % | Mitigation % |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| E1 | 3 | 20 | 128 | U2G | Low | 99,6 | 7,4 | 9,8 | 1 | 0,4 | 98,7 | 99,3 |
| E2 | 3 | 20 | 256 | U2U | Low | 99,5 | 7,7 | 10,1 | 1 | 0,5 | 98,5 | 99,1 |
| E3 | 3 | 20 | 256 | U2S | Medium | 99,2 | 8,0 | 10,4 | 2 | 0,6 | 98,1 | 98,8 |
| E4 | 3 | 20 | 512 | U2G | Medium | 99,1 | 8,2 | 10,8 | 2 | 0,7 | 97,9 | 98,6 |
| E5 | 3 | 20 | 512 | U2U | Medium | 98,9 | 8,4 | 11,1 | 2 | 0,8 | 97,6 | 98,4 |
| E6 | 3 | 20 | 1024 | U2S | High | 98,7 | 8,8 | 11,6 | 3 | 0,9 | 97,2 | 98,1 |
| E7 | 3 | 20 | 1024 | U2G | High | 98,5 | 9,0 | 11,9 | 3 | 1,0 | 96,9 | 97,8 |
| E8 | 3 | 20 | 256 | U2U | High | 98,8 | 8,6 | 11,3 | 3 | 0,8 | 97,4 | 98,0 |
| E9 | 3 | 20 | 128 | U2S | Low | 99,4 | 7,8 | 10,0 | 1 | 0,5 | 98,4 | 99,0 |
| E10 | 3 | 20 | 256 | U2G | Medium | 99,2 | 8,1 | 10,6 | 2 | 0,6 | 98,0 | 98,9 |
| E11 | 4 | 30 | 256 | U2U | Medium | 98,8 | 8,5 | 11,4 | 3 | 0,8 | 97,5 | 98,2 |
| E12 | 4 | 30 | 512 | U2S | High | 98,4 | 8,9 | 12,0 | 4 | 1,0 | 96,8 | 97,7 |
| E13 | 4 | 30 | 512 | U2G | High | 98,3 | 9,1 | 12,2 | 4 | 1,1 | 96,6 | 97,5 |
| E14 | 4 | 30 | 1024 | U2U | Critical | 97,9 | 9,6 | 12,9 | 5 | 1,4 | 95,8 | 97,0 |
| E15 | 4 | 30 | 1024 | U2S | Critical | 97,7 | 9,8 | 13,2 | 5 | 1,5 | 95,5 | 96,8 |
| E16 | 4 | 30 | 256 | U2G | Critical | 98,0 | 9,4 | 12,6 | 5 | 1,3 | 95,9 | 97,1 |
| E17 | 5 | 40 | 512 | U2U | High | 98,2 | 9,2 | 12,4 | 4 | 1,1 | 96,4 | 97,4 |
| E18 | 5 | 40 | 512 | U2S | Critical | 97,8 | 9,7 | 13,0 | 5 | 1,4 | 95,7 | 96,9 |
| E19 | 5 | 40 | 1024 | U2G | Critical | 97,5 | 10,0 | 13,5 | 6 | 1,6 | 95,1 | 96,5 |
| E20 | 5 | 40 | 1024 | U2U | Critical | 97,3 | 10,2 | 13,8 | 6 | 1,8 | 94,8 | 96,2 |
E1 менен E20 салыштырылганда коркунуч, тармак масштабы жана payload жүгү жогорулаган сайын коопсуз жеткирүү %99,6дан %97,3кө, resilience %98,7ден %94,8ге төмөндөйт. Анын ордуна latency 7,4 msден 10,2 msге, энергия overhead-и 9,8ден 13,8 mJ/sessionга жана rekey саны 1ден 6га өсөт.
Булактын чечмелөөсү боюнча бул күтүүсүз коопсуздук кыйроосу эмес, көзөмөлдөнгөн degradation. Система тобокелдик жогорулаганда көбүрөөк криптографиялык кийлигишүү жасап, коопсуздук метрикаларын жогорку деңгээлде сактоого аракет кылат.
Байланыш түрү боюнча жыйынтыктар
| Link | Secure Delivery % | Latency ms | Energy mJ/session | Rekey Frequency | Discard % | Resilience % | Integrity % |
|---|---|---|---|---|---|---|---|
| U2G | 98,53 | 8,76 | 11,63 | 3,29 | 0,96 | 96,61 | 98,74 |
| U2U | 98,44 | 8,84 | 11,86 | 3,43 | 1,00 | 96,43 | 98,61 |
| U2S | 98,20 | 8,87 | 12,03 | 3,57 | 1,03 | 96,10 | 98,46 |
Симуляцияда U2G үч топтун ичинен эң ыңгайлуу жыйынтык профилин; U2S болсо эң жогорку орточо жүктү көрсөтөт. Ошого карабастан, үч байланыш түрүнүн коопсуз жеткирүү көрсөткүчтөрү бири-бирине жакын жана %98ден жогору.
Коркунуч деңгээли боюнча сезимталдык
| Коркунуч | Secure Delivery % | Latency ms | Attack Mitigation % | Mean Rekey | Emergency Rekey | Energy mJ/session | Disruption % | Resilience % |
|---|---|---|---|---|---|---|---|---|
| Low | 99,50 | 7,63 | 99,13 | 1,00 | 0,00 | 9,97 | 0,50 | 98,53 |
| Medium | 99,00 | 8,24 | 98,58 | 2,20 | 0,20 | 10,86 | 0,70 | 97,82 |
| High | 98,48 | 8,93 | 97,70 | 3,40 | 0,80 | 11,90 | 1,00 | 96,72 |
| Critical | 97,70 | 9,78 | 96,75 | 5,40 | 2,20 | 13,17 | 1,50 | 95,47 |
Таблица системанын адаптивдүү жүрүм-турумун ачык көрсөтөт. Тобокелдик жогорулаганда rekeying көбөйүп, чектер тарытылат. Мунун чыгымы — кечигүү жана энергиянын көбөйүшү. Ошого карабастан, коопсуз жеткирүү жана mitigation маанилери критикалык шартта да жогорку деңгээлде калат.
Adaptive rekeyingдин кеңири жүрүм-туруму
Булак Table 9да E1де орточо тобокелдик упайы 0,20 жана жалпы rekey саны 1 болсо, E20де тобокелдик упайы 0,77 жана жалпы rekey саны 6 экенин берет. E1де soft rekey гана болсо, E20де 2 soft, 2 immediate жана 2 critical rekey пайда болот.
| Сценарий | Тобокелдик упайы | Soft | Immediate | Critical | Жалпы rekey | Rekey ийгилиги % | Кошумча кечигүү ms | Кошумча энергия mJ/event |
|---|---|---|---|---|---|---|---|---|
| E1 | 0,20 | 1 | 0 | 0 | 1 | 99,8 | 0,31 | 0,41 |
| E12 | 0,53 | 2 | 1 | 1 | 4 | 98,9 | 0,61 | 0,76 |
| E15 | 0,70 | 2 | 2 | 1 | 5 | 98,4 | 0,82 | 1,00 |
| E20 | 0,77 | 2 | 2 | 2 | 6 | 97,9 | 0,96 | 1,16 |
Булак Table 9да “Mean Rekey Interval” талаасын да берет; бирок таблица аталышында бул интервалдын ачык бирдиги көрсөтүлгөн эмес. Ошондуктан Verianla 18,8 же 7,3 сыяктуу маанилерди секунд же пакет саны деп белгилебейт.
Криптографиялык операция убакыттарынын бөлүнүшү
| Ыкма | Auth ms | ML-KEM Encaps ms | ML-KEM Decaps ms | KDF ms | Encryption ms | Decryption ms | Verify ms | Rekey ms | Total Session ms |
|---|---|---|---|---|---|---|---|---|---|
| Conventional Symmetric | 0,84 | 0,00 | 0,00 | 0,19 | 4,02 | 3,79 | 1,15 | 1,52 | 11,51 |
| Static Hybrid PQC | 0,93 | 1,52 | 1,66 | 0,25 | 3,34 | 3,18 | 1,05 | 1,33 | 13,26 |
| Hybrid + Fixed Rekeying | 0,89 | 1,39 | 1,53 | 0,23 | 2,81 | 2,67 | 0,96 | 1,01 | 11,49 |
| Proposed Ascon–ML-KEM + AI | 0,78 | 1,21 | 1,34 | 0,18 | 2,01 | 1,90 | 0,81 | 0,69 | 8,92 |
Бул жердеги “Total Session Overhead” менен Table 5теги “End-to-End Encryption Latency” бир эле метрика эмес. Булак аларды ар башка иш көрсөткүч жыйынтыктарында эсептегендиктен 8,92 ms менен 8,7 ms сөзсүз бирдей болушу күтүлбөйт.
Булак Сүрөт 5–13 чогуу эмнени көрсөтөт?
Жыйынтыктар бөлүмүндөгү көптөгөн графиктерде бир эле жалпы тенденция ар башка визуалдык ыкмалар менен кайра каралат:
- сунушталган алкак baselineдарга салыштырмалуу коопсуздук/efficiency айкалышында күчтүүрөөк профиль көрсөтөт,
- E1–E20 алга жылган сайын коркунуч жана жүк көбөйүп, иш көрсөткүчтөр акырындап төмөндөйт,
- U2S байланышы U2Gге караганда бир аз жогору адаптация жүгүн түзөт,
- коркунуч деңгээли өскөн сайын rekey чектери тарытылат,
- rekey саны жана шашылыш rekey саны көбөйөт,
- энергия жана latency чыгымдары өсөт,
- коопсуз жеткирүү, mitigation жана resilience жайыраак төмөндөйт.
Бул графиктердин билдирүүсү “жүк көбөйгөн сайын баары өзгөрбөйт” деген эмес. Тескерисинче, булак коопсуздукту сактоо үчүн өсүп жаткан adaptive control burdenдин эсебинен efficiency метрикалары бир аз начарлай турганын көрсөтөт.
Изилдөө колдогон жыйынтыктар
- Сунушталган Ascon–ML-KEM + AI adaptive rekeying түзүлүшү колдонулган симуляция жана baseline шарттарында эң жогорку secure delivery жыйынтыгын берген.
- ML-KEM пост-кванттык session-key establishment үчүн; Ascon AEAD болсо жеңил payload коргоо үчүн бирге колдонулган.
- Adaptive rekeying тобокелдик жогорулаганда көбүрөөк жана оорураак ачкыч жаңыртуу чечимдерин чыгарат.
- Симуляцияда критикалык коркунучта коопсуз жеткирүү жана session resilience азайса да жогорку деңгээлде калат.
- Rekey жыштыгы көбөйгөндө кечигүү жана энергия жүгү да көбөйөт.
- U2G орточо эң ыңгайлуу, U2S болсо үч байланыш түрүнүн ичинде бир аз татаалыраак жыйынтык профилин көрсөтөт.
- 120.000 жазуусу бар түзүлгөн event-level маалымат топтому иш көрсөткүч метрикаларын кайра эсептөөгө мүмкүнчүлүк бере тургандай түзүлгөн.
- AI саясат функциясы offline үйрөтүлгөн жеңил feed-forward DNN.
Изилдөө колдобогон жыйынтыктар
- Сунушталган система чыныгы учууда так 8,7 ms кечигүү менен иштээри көрсөтүлгөн эмес.
- Чыныгы UAV батареясында так 11,6 mJ/session сарпталары көрсөтүлгөн эмес.
- Физикалык radio fading, чыныгы шамал жана толук 3D учуу динамикасы эксперименттик түрдө текшерилген эмес.
- Physical capture же side-channel чабуулдары чыныгы жабдууда жүргүзүлгөн эмес.
- Жыйынтыктарды бардык UAV жабдууларына, бардык радио стандарттарына же бардык миссия чөйрөлөрүнө түз жалпылоого болбойт.
- DNNнин ачык train/validation/test split катышы булактагы ыкма текстинде билдирилбегендиктен мындай катышты болжолдоого болбойт.
- Сунушталган системанын FPGA, GPU же белгилүү коммерциялык flight controller үстүндө өлчөнгөн чыныгы кубат керектөөсү билдирилген эмес.
- Симуляциядагы baseline артыкчылыгы чыныгы талаадагы артыкчылыктын так далили эмес.
Изилдөөнүн негизги чектөөлөрү
Чыныгы жабдуу жок: Физикалык UAV прототиби же embedded cryptographic testbed колдонулган эмес.
Радио канал өлчөөсү жок: Чыныгы зымсыз канал traceтеринин ордуна идеалдаштырылган канал абстракциясы колдонулат.
Жабдуунун микро-таасирлери жок: Hardware interrupt latency, cache effects, memory-bus contention жана OS scheduling jitter киргизилген эмес.
Transceiver жүрүм-туруму жөнөкөйлөштүрүлгөн: Radio startup delay чыныгы жабдуудан өлчөнгөн эмес.
Батарея модели жөнөкөйлөштүрүлгөн: Nonlinear battery-discharge жүрүм-туруму ачык моделденген эмес.
UAV кыймылдуулугу толук физикалык эмес: Mobility сценарий деңгээлинде көрсөтүлөт; чыныгы 3D flight trajectory, wind disturbance, aerodynamic effect жана trajectory-dependent fading толук моделденген эмес.
Жабдуунун энергия жыйынтыгы эмес: Энергия overheadдери ARM Cortex класстагы embedded процессордун референс профили үчүн simulation-based energy model жыйынтыгы.
Келечектеги изилдөө сунуштары
Авторлор кийинки этапта hardware-in-the-loop текшерүүсүн сунушташат. Чыныгы UAV communication module, embedded processor, low-power radio transceiver жана тышкы power-measurement equipment колдонуп:
- Ascon encryption latency,
- ML-KEM key-establishment delay,
- rekeying cost,
- чыныгы энергия керектөө,
- packet-delivery behavior,
- battery-level impact
өлчөөгө болот.
Булак ошондой эле чыныгы UAV wireless-channel traces жана flight logs менен симуляторду калибрлөөнү, 3D mobility жана wind-aware trajectory моделдерин, өнүккөн үйрөнүү моделдерин, federated/distributed UAV-swarm coordination, routing жана trust-management интеграциясын жана ар кандай post-quantum механизмдер боюнча кеңири benchmarking жүргүзүүнү сунуштайт.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска аталыш: An Energy-Aware Post-Quantum Ascon–ML-KEM Cryptographic Framework for Low-Latency UAV Remote Sensing Communications
Авторлор: Nedal Y. Al-Tamimi; Mahmoud AlJamal; Mohammad Q. Al-Jamal; Ayoub Alsarhan; Sami Aziz Alshammari; Nayef H. Alshammari; Khalid Hamad Alnafisah; Mohammed Kamel Aleinzi.
Авторлордун тартиби: Булакта жогорудагы тартипте берилген; бир дагы автор калтырылган эмес.
Тең салым / тең биринчи авторлук: Булакта өзүнчө көрсөтүлгөн эмес.
Жооптуу авторлор: Mohammad Q. Al-Jamal жана Sami Aziz Alshammari.
1-мекеме: Department of Artificial Intelligence, Science and Information Technology, Irbid National University, Irbid, Jordan.
2-мекеме: Department of Cybersecurity, Science and Information Technology Faculty, Irbid National University, Irbid, Jordan.
3-мекеме: Department of Renewable Energy, Technical Faculty, Jadara University, Irbid, Jordan.
4-мекеме: Department of Data Science and Artificial Intelligence, Faculty of Information Technology, Al-Ahliyya Amman University, Amman, Jordan.
5-мекеме: Department of Information Technology, Faculty of Prince Al-Hussien bin Abdullah, The Hashemite University, Zarqa, Jordan.
6-мекеме: Department of Information Technology, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
7-мекеме: Department of Computer Science, Faculty of Computers and Information Technology, University of Tabuk, Tabuk, Saudi Arabia.
8-мекеме: Department of Computer Sciences, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
9-мекеме: Department of Information Systems, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
Журнал: Cryptography.
Басып чыгаруучу: MDPI, Basel, Switzerland.
Том / сан / макала №: 10(3), 39.
DOI: 10.3390/cryptography10030039.
Academic Editor: Josef Pieprzyk.
Жөнөтүлгөн: 1 May 2026.
Түзөтүү: 11 June 2026.
Кабыл алынган: 12 June 2026.
Алгачкы жарыя: 16 June 2026.
Версия боюнча эскертүү: MDPIнин расмий Versions Notes жазуусу алгачкы Version of Recordдон кийин 25 June 2026да updated version of record, 7 July 2026да minor correction жана 4 September 2026да HTML жаңыртуусу болгонун билдирет. DOI өзгөргөн эмес.
Булактын түрү: Рецензияланган оригиналдуу изилдөө макаласы; ыкма иштеп чыгуу жана көзөмөлдөнгөн симуляция/benchmarking изилдөөсү.
Рецензиялоо: Cryptography рецензияланган журнал. Журналдын учурдагы саясаты single-anonymized peer review колдонуп, рецензия баскычына өткөн макалалар үчүн кеминде эки review report чогултат.
Лицензия: Creative Commons Attribution 4.0 International — CC BY 4.0.
Preprint абалы: Берилген PDFде өзүнчө preprint идентификатору жок. Максаттуу библиографиялык текшерүүдө ошол эле аталыштагы өзүнчө preprint жазуусу табылган эмес.
Түйүндүү сөздөр: post-quantum cryptography; ML-KEM; Ascon authenticated encryption; adaptive rekeying; UAV remote sensing communications.
Изилдөө түрүнүн маанилүү чеги: Чыныгы UAV талаа эксперименти эмес; Python негизиндеги көзөмөлдөнгөн криптографиялык симуляция жана benchmarking изилдөөсү.
Симуляция программасы: Python 3.11.5 негизиндеги атайын симуляция/benchmarking процедурасы.
Маалымат топтому: 120.000 жазуу, 83 өзгөчөлүк.
Маалымат бирдиги: Ар бир сап бир корголгон UAV–IoT communication event.
Тармак түрлөрү: U2G, U2U жана U2S.
Сценарий саны: 20; E1–E20.
UAV масштабы: 3–5 UAV.
Сенсор масштабы: 20–40 сенсор.
Payload: 128–1024 byte.
AI policy input dimension: 10.
AI policy: Lightweight feed-forward DNN, төрт чечим классы: normal, soft, immediate жана critical.
Hidden-layer түзүлүштөрү: 64-32-16; 128-64-32; 256-128-64.
Learning rate: 1,0×10^-3 менен 2,0×10^-4 аралыгында сценарийге жараша өзгөрөт.
Batch size: 64–256.
Dropout: 0,15–0,30.
Epoch: 50–80.
Loss: Categorical cross-entropy.
Optimizer: Adam.
Үйрөтүү: Offline. UAV үстүндө миссия учурунда модель толук retraining кылынбайт.
Train/validation/test split: Каралган ыкма бөлүмүндө ачык катыш билдирилген эмес.
Payload коргоо: Ascon AEAD.
Post-quantum key establishment: ML-KEM.
Adaptive security: AI-driven risk/context-aware rekeying.
Тобокелдик кириштери: Threat level, residual energy, mobility state, channel stability, packet anomaly density, mission priority, traffic sensitivity жана кеңири AI чечим векторунда link type, session age жана rekey counter.
Симуляцияланган чабуул/validation окуялары: Replay, ciphertext modification, invalid authentication tag, delayed packet жана high-risk contextual state.
Физикалык capture/side-channel: Коркунуч моделинде бар, бирок чыныгы hardware-level experiment катары жүргүзүлгөн эмес.
Энергия модели: ARM Cortex-class чектелген UAV–IoT processing unit үчүн симуляцияга негизделген embedded-platform model.
Модельден тышкаркы маанилүү таасирлер: Hardware interrupt latency, cache effects, memory-bus contention, OS scheduling jitter, transceiver startup delay жана nonlinear battery discharge толук моделденген эмес.
Кыймыл модели: Scenario-level UAV mobility; толук 3D flight trajectory, wind disturbance, aerodynamics жана trajectory-dependent fading жок.
Негизги жыйынтык: Сунушталган framework симуляция baseline салыштыруусунда %99,2 secure delivery, %98,9 attack detection/mitigation, 8,7 ms end-to-end latency, 5,03 Mbps throughput, 11,6 mJ/session energy overhead, 2,9 mJ/event rekey overhead, %96,4 session resilience жана %99,1 integrity verification success берет.
Чыныгы дүйнөдө чечмелөө чеги: Бул сандар чыныгы UAV жабдуусунан алынган физикалык өлчөөлөр эмес.
Data Availability: Түзүлгөн cryptographic benchmarking dataset reasonable request боюнча corresponding authorдон алынат.
Каржылоо: Deanship of Scientific Research at Northern Border University, Arar, KSA; долбоор номери NBU-FFR-2025-2119-06.
Кызыкчылыктардын кагылышы: Авторлор competing interest жок экенин билдиришет.
Institutional Review Board / Informed Consent: Булакта өзүнчө Institutional Review Board Statement же Informed Consent Statement жок. Изилдөө адам же жаныбар катышкан эксперимент эмес, симуляцияга негизделген криптография изилдөөсү.
Авторлордун салымы: Conceptualization: N.Y.A.-T., M.A., M.Q.A.-J.; methodology: M.A., M.Q.A.-J., A.A.; software: M.A., M.Q.A.-J.; validation: N.Y.A.-T., A.A., S.A.A., N.H.A.; formal analysis: M.A., M.Q.A.-J., K.H.A.; investigation: N.Y.A.-T., M.A., A.A., M.K.A.; resources: S.A.A., N.H.A., K.H.A., M.K.A.; data curation: M.A., M.Q.A.-J., A.A.; original draft: N.Y.A.-T., M.A., M.Q.A.-J.; review/editing: A.A., S.A.A., N.H.A., K.H.A., M.K.A.; visualization: M.A., M.Q.A.-J.; supervision: M.Q.A.-J., A.A., S.A.A.; project administration: M.Q.A.-J., S.A.A.; funding acquisition: S.A.A.
Визуалдык кайра куруу: Ылайыктуу. Булактагы Сүрөт 1–4тө системалык байланыштар ачык болгондуктан автордук жактан көз карандысыз, бирок семантикалык жактан эквиваленттүү inline SVG архитектурасы түзүлгөн.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген