


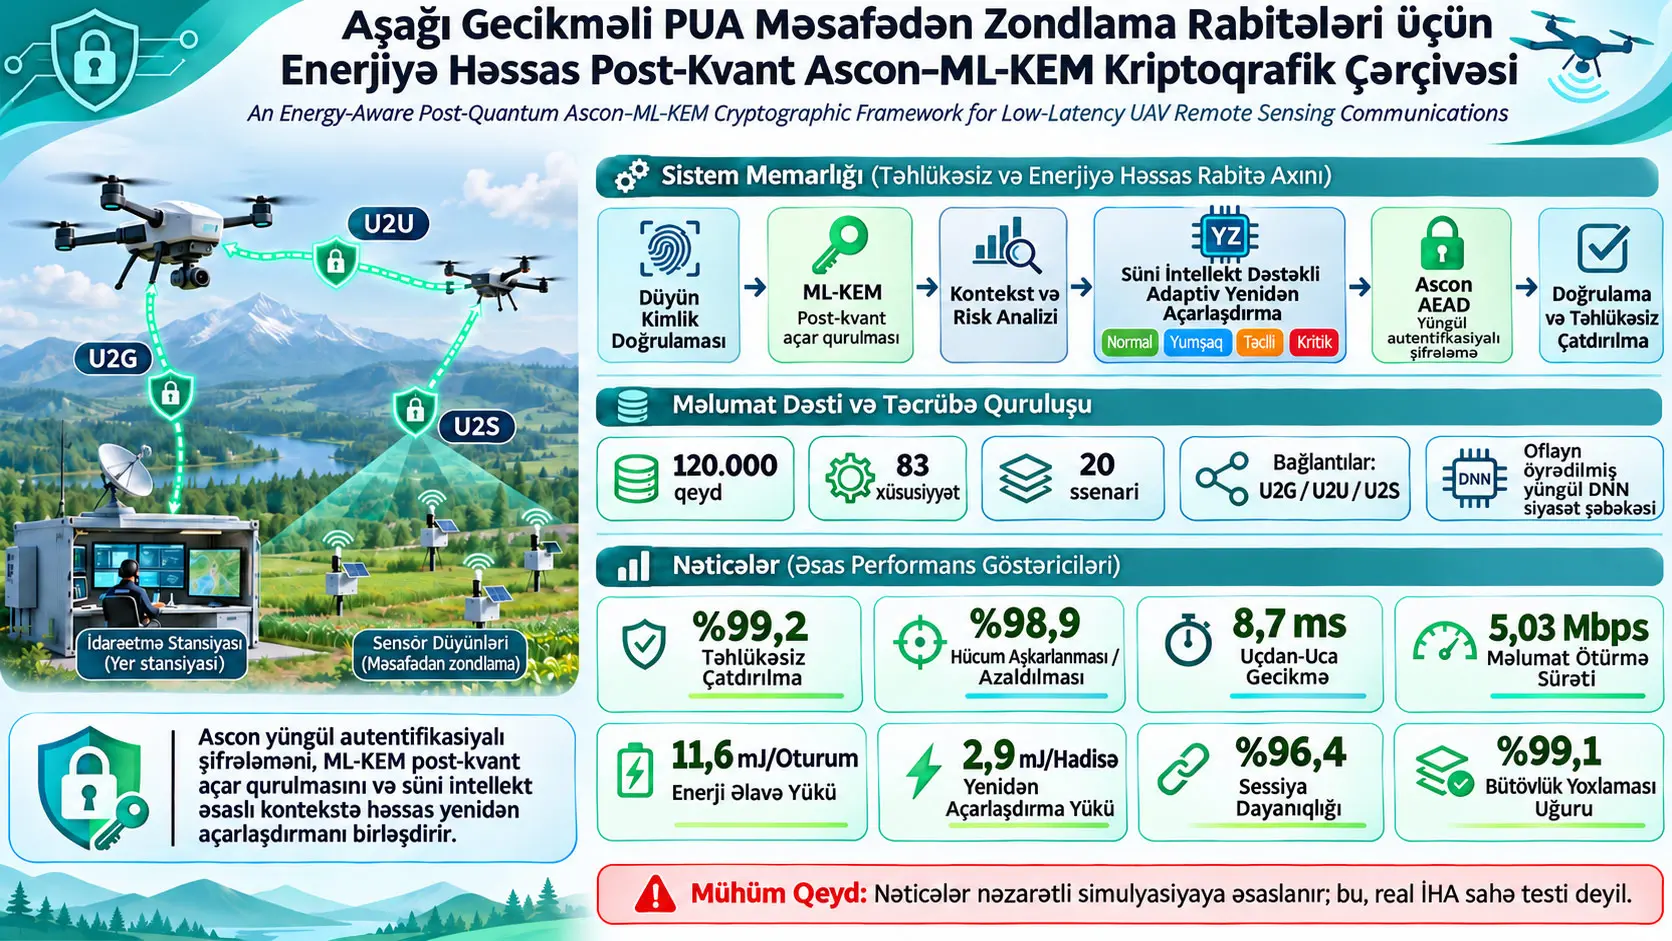
Təklif olunan Ascon–ML-KEM çərçivəsi İHA–IoT məsafədən zondlama rabitəsində yüngül autentifikasiyalı şifrələməni, post-kvant sessiya açarı qurulmasını və süni intellekt dəstəkli kontekstə həssas yenidən açarlamanı vahid cross-layer təhlükəsizlik arxitekturasında birləşdirən simulyasiya əsaslı hibrid kriptoqrafik sistemdir. Sistem UAV-to-ground (U2G), UAV-to-UAV (U2U) və UAV-to-sensor (U2S) bağlantılarında telemetriyanı, missiya komandalarını və məsafədən zondlama məlumatlarını qorumağı hədəfləyir. Ascon AEAD məlumat məxfiliyini, bütövlüyü və autentifikasiyanı; ML-KEM gələcək kvant hücumlarına davamlı ortaq sessiya açarının qurulmasını; AI-driven adaptive rekeying isə risk və missiya şərtlərinə görə açarın nə vaxt yenilənəcəyini müəyyən edir.
Tədqiqatın qiymətləndirilməsi real uçan İHA avadanlığı üzərində aparılmayıb. Tədqiqatçılar Python 3.11.5 əsaslı xüsusi simulyasiya və benchmarking prosesi ilə 20 mərhələli UAV–IoT ssenarisi qurublar. Yaradılmış kriptoqrafik benchmark məlumat dəsti 120.000 qeyd və 83 xüsusiyyət ehtiva edir. Hər qeyd müəyyən qorunan UAV–IoT rabitə hadisəsinin missiya kontekstini, şəbəkə vəziyyətini, kriptoqrafik vəziyyətini, risk qərarını, rekey nəticəsini, gecikməsini, enerji overhead-ini, təhlükəsiz çatdırılma vəziyyətini və sessiya dayanıqlığını təmsil edir.
Ümumi müqayisədə təklif olunan struktur %99,2 secure delivery rate, %98,9 attack detection/mitigation effectiveness, 8,7 ms end-to-end encryption latency, 5,03 Mbps throughput, 11,6 mJ/session enerji overhead-i, 2,9 mJ/event rekeying overhead-i, %96,4 session resilience və %99,1 integrity verification success əldə edib. Müqayisə edilən baza strukturlarında təhlükəsiz çatdırılma %94,1–97,4, gecikmə 9,9–11,9 ms və session resilience %84,7–91,6 aralığındadır.
Lakin bu rəqəmlər real hava vasitəsi üzərində fiziki gücölçən, radio kanal testi və ya embedded cryptographic testbed nəticəsi deyil. Məqalə gecikmə, enerji, throughput və rekey xərclərini nəzarətli simulyasiya və ARM Cortex sinifli məhdud platforma üçün qurulmuş enerji modelindən hesablayır. Buna görə 8,7 ms və ya 11,6 mJ/session kimi dəyərlər simulyasiya səviyyəsində müqayisəli performans göstəriciləridir; real İHA-nın sahədəki dəqiq gecikməsi və ya batareya sərfiyyatı kimi şərh edilməməlidir.
Təhdid səviyyəsi yüksəldikcə sistem açarı daha tez-tez yeniləyir. Aşağı təhdid şəraitində orta rekey sayı 1,00, gecikmə 7,63 ms və enerji overhead-i 9,97 mJ/session olduğu halda; kritik təhdid şəraitində rekey sayı 5,40-a, gecikmə 9,78 ms-ə və enerji overhead-i 13,17 mJ/session-a yüksəlir. Eyni keçiddə təhlükəsiz çatdırılma %99,50-dən %97,70-ə və session resilience %98,53-dən %95,47-yə enir. Bu nəticə təhlükəsizliyin “xərcsiz” olmadığını; çərçivənin yüksək təhdid altında daha ağır kriptoqrafik müdaxiləyə keçərək təhlükəsizlik ilə enerji/gecikmə arasında nəzarətli ödünləşməni idarə etdiyini göstərir.
Tədqiqatın ən mühüm məhdudiyyəti real UAV avadanlığını, fiziki simsiz kanal ölçməsini və hardware-in-the-loop doğrulamasını ehtiva etməməsidir. Müəlliflər növbəti mərhələdə quraşdırılmış prosessorlar, az enerji sərf edən radio ötürücü-qəbuledicilər, real UAV rabitə modulları və xarici güc ölçmə cihazları ilə fiziki doğrulama aparılmasını təklif edirlər.
Tədqiqatın əsas problemi nədir?
İHA əsaslı məsafədən zondlama sistemləri ətraf mühitin monitorinqi, kritik infrastrukturun yoxlanması, fəlakətlərə cavab, müşahidə və digər missiyalarda yalnız görüntü və ya sensor məlumatı toplamır. İHA-lar eyni zamanda telemetriyanı, missiya komandalarını, idarəetmə mesajlarını və toplanmış məlumatları digər İHA-lara, yer sensorlarına, edge gateway-lərə və yer idarəetmə stansiyalarına ötürür.
Bu rabitə mühitində eyni vaxtda bir neçə çətinlik yaranır: hərəkətlilik səbəbindən şəbəkə topologiyası daim dəyişə bilər, simsiz kanal sabitliyi pozula bilər, bant genişliyi məhdudlaşa bilər, İHA-nın qalan enerji səviyyəsi azala bilər və missiyanın kritikliyi dəyişə bilər. Bundan əlavə, təhlükəsizlik sistemi həm klassik şəbəkə hücumlarına, həm də gələcək kvant dəstəkli kriptoanaliz risklərinə qarşı işləməlidir.
Mənbənin müəyyən etdiyi tədqiqat boşluğu mövcud həllərin əksəriyyətinin adətən yalnız bir və ya iki problemi həll etməsidir. Bir tədqiqat post-quantum key establishment-a, digəri yüngül şifrələməyə, başqa yanaşma enerji-fərqindəli routing-ə və ya sabit rekey mexanizminə fokuslana bilər. Tədqiqatın məqsədi bu hissələri vahid missiya-fərqindəli təhlükəsizlik arxitekturasında birləşdirməkdir.
Ascon, ML-KEM və Hibrid Kriptoqrafik Struktur Nədir?
Bu tədqiqatda Ascon UAV–IoT məlumat paketlərini yüngül authenticated encryption ilə qoruyan simmetrik məlumat-mühafizə qatı; ML-KEM post-kvant ortaq sirr yaradan key-encapsulation qatı; hibrid arxitektura isə bu iki qatı missiya konteksti və adaptive rekeying məntiqi ilə birlikdə işlədən təhlükəsiz sessiya strukturudur.
Ascon AEAD nə edir?
AEAD — Authenticated Encryption with Associated Data, mesajın yalnız məxfi saxlanmasını deyil, eyni zamanda mesajın dəyişdirilib-dəyişdirilmədiyinin və etibarlı göndəricidən gəlib-gəlmədiyinin yoxlanmasını hədəfləyən şifrələmə strukturudur.
Tədqiqatda Ascon:
- məsafədən zondlama payload-ını şifrələyir,
- telemetriya və missiya komandalarının məxfiliyini qoruyur,
- authentication tag yaradır,
- qəbuledicidə tag verification ilə bütövlüyü yoxlayır,
- etibarsız və ya dəyişdirilmiş paketin missiya qatına çatmasının qarşısını alır.
Burada Ascon-un vəzifəsi sessiya açarını yaratmaq deyil. Ascon daha əvvəl yaradılmış Ksess sessiya açarından istifadə edərək məlumat paketlərini qoruyur.
ML-KEM nə edir?
ML-KEM — Module-Lattice-Based Key-Encapsulation Mechanism, iki rabitə tərəfinin ortaq gizli dəyər üzərində razılaşmasını təmin edən post-kvant key encapsulation mexanizmidir.
Göndərici qəbuledicinin açıq açarından istifadə edərək yeni paylaşılan gizli dəyər və ciphertext capsule yaradır. Qəbuledici öz məxfi açarı ilə kapsulu açaraq eyni gizli dəyəri yenidən əldə edir. Uğurlu sessiya qurulmasında göndərici və qəbuledici tərəfindəki gizli dəyərlərin uyğun gəlməsi tələb olunur.
Bu gizli dəyər birbaşa hər məlumat paketində istifadə edilən son açar deyil. Mənbə daha sonra KDF — Key Derivation Function istifadə edərək paylaşılan gizli dəyəri missiya konteksti, bağlantı növü və zaman məlumatı ilə birləşdirir və onu Ksess adlı missiya-bağlı sessiya açarına çevirir.
Niyə klassik public-key açar qurulması əvəzinə ML-KEM istifadə olunur?
Tədqiqatın təhdid modeli yalnız bugünkü hücumçunu deyil, gələcəkdə kvant dəstəkli kriptoanaliz imkanına malik ola biləcək hücumçunu da nəzərə alır. Xüsusilə mənbədə harvest-now-decrypt-later yanaşması müzakirə olunur.
Bu hücum modelində hücumçu bu gün şifrələnmiş telemetriya və ya missiya qeydlərini ələ keçirib saxlaya bilər. Bu gün aça bilmədiyi məlumatı gələcəkdə kifayət qədər kvant hesablama gücü yarandıqda açmağa cəhd edə bilər. Xüsusilə uzun müddət məxfi qalmalı olan missiya arxivləri baxımından bu risk vacibdir.
ML-KEM istifadəsi bu uzunmüddətli açar qurulması riskini post-kvant mexanizmlə azaltmağı hədəfləyir.
U2G, U2U və U2S nə deməkdir?
| Qısaltma | Açılışı | Tədqiqatdakı əsas rol |
|---|---|---|
| U2G | UAV-to-Ground | İHA ilə yer idarəetmə/edge infrastrukturu arasında telemetriya, komanda və missiya vəziyyəti rabitəsi. |
| U2U | UAV-to-UAV | İHA sürüsü daxilində koordinasiya və paylanmış situasiya fərqindəliyi rabitəsi. |
| U2S | UAV-to-Sensor | İHA ilə məhdud sahə sensorları arasında məlumat toplama və idarəetmə rabitəsi. |
Məqalənin nəticələrində hər üç bağlantı forması yüksək təhlükəsizlik performansı göstərir; lakin U2S bağlantıları orta hesabla bir qədər yüksək gecikmə və enerji yükü, daha çox rekey və bir qədər aşağı resilience nümayiş etdirir.
Təhdid modeli hansı hücumları əhatə edir?
Tədqiqatçıların hücumçu modeli UAV–IoT rabitəsini müşahidə edə, kəsə, replay edə, dəyişdirə, saxta paket yeridə, gecikdirə və ya jammer effekti yarada bilən inkişaf etmiş hücumçunu fərz edir.
Mənbədə nəzərə alınan klassik təhdidlər arasında:
- passiv dinləmə,
- man-in-the-middle müdaxiləsi,
- replay hücumu,
- paketin dəyişdirilməsi,
- idarəetmə mesajının manipulyasiyası,
- session-key compromise cəhdləri,
- jamming və kanal pozulması
yer alır.
Gələcəyə yönəlik təhdidlərdə isə harvest-now-decrypt-later, quantum-assisted key recovery və ənənəvi public-key sistemlərinin gələcəkdə sındırıla bilməsi nəzərdən keçirilir.
Physical capture və side-channel leakage təhdid təhlilinə daxil edilib; lakin məqalə real avadanlıq üzərində fiziki tamper və ya side-channel təcrübələri aparmayıb. Bunların təsirləri yüksək riskli sessiya vəziyyəti, key compromise cəhdi, məcburi rekeying, bütövlük xətası və ya anomal gecikmə/enerji davranışı kimi simulyasiyada təmsil olunub.
AI-Driven Adaptive Rekeying Nə Edir?
AI-driven adaptive rekeying mexanizmi açarı sabit zaman intervalları ilə dəyişdirmək əvəzinə təhdid səviyyəsini, qalan enerjini, hərəkətliliyi, kanal sabitliyini, anomaliya sıxlığını, missiya prioritetini, trafik həssaslığını və sessiya vəziyyətini birlikdə qiymətləndirərək mövcud açarın saxlanmasına, soft rekey edilməsinə, immediate rekey edilməsinə və ya kritik trafikdə rabitənin müvəqqəti dayandırılmasına qərar verir.
Buradakı “AI” dəqiq olaraq nədir?
Tədqiqatdakı AI mexanizmi generativ süni intellekt deyil. Mənbə siyasət funksiyası Φ-ni yüngül feed-forward deep neural network kimi müəyyən edir.
DNN-nin giriş qatı normallaşdırılmış 10 ölçülü kontekst vektoru qəbul edir. Mənbədə bu girişlər:
- threat level,
- residual energy,
- mobility state,
- channel stability,
- packet anomaly density,
- mission priority,
- traffic sensitivity,
- link type,
- session age,
- rekey counter
kimi müəyyən olunub.
Siyasət şəbəkəsi dörd sinifdən birini yaradır:
- NORMAL — mövcud sessiya açarını saxla,
- SOFT — az fasiləli açar yenilə,
- IMMEDIATE — dərhal yeni açar yarat,
- CRITICAL — həssas trafiki dayandır, təcili rekey et və sessiyanın davamlılığını yenidən doğrula.
Model offline yaradılmış 120.000 qeyddən ibarət məlumat dəsti üzərində öyrədilib. Mənbə hədəf etiketlərin threshold əsaslı qərar məntiqi və validation-event nəticələrindən yaradıldığını bildirir. Optimallaşdırmada categorical cross-entropy loss və Adam optimizer istifadə olunub.
Mənbə araşdırılan metod mətnində DNN üçün açıq təlim/doğrulama/test məlumat bölüşdürmə nisbəti bildirmir. Buna görə Verianla hər hansı train/validation/test faizi yaratmır.
Risk balı necə hesablanır?
Algorithm 1-də əsas risk hesabı yeddi kontekstual xüsusiyyəti çəkili cəmlə birləşdirir:
\[ R=\sum_{i=1}^{7}\omega_i z[i] \]
Burada:
- \(R\): ani kontekstual risk balı,
- \(z[i]\): normallaşdırılmış kontekst dəyişəni,
- \(\omega_i\): müvafiq dəyişənə verilən çəkidir.
Bu düsturun riyazi rolu müxtəlif təhlükəsizlik siqnallarını vahid scalar exposure score daxilində toplamaqdır. Girişin çəkisi artdıqca, eyni normallaşdırılmış dəyər üçün risk balına verdiyi töhfə artır.
Mənbənin təqdimatında mühüm fərq var: Algorithm 1 əsas risk balını yeddi dəyişən əsasında göstərdiyi halda, Section 3.3 və Table 3 AI siyasət funksiyasının kontekstini 10 ölçülü vektor kimi müəyyən edir. Son üç əlavə element bağlantı növü, sessiya yaşı və rekey sayğacıdır. Verianla bu iki təqdimatı vahid düstura məcbur etmir; mənbə scalar risk balını və daha geniş AI qərar kontekstini fərqli abstraksiya səviyyələrində təqdim edir.
Rekey hədləri necə işləyir?
Adaptiv nəzarətçidə üç əsas hədd var:
- \(\tau_{\mathrm{soft}}\)
- \(\tau_{\mathrm{imm}}\)
- \(\tau_{\mathrm{crit}}\)
Algorithm 2-nin ardıcıl qərar məntiqində risk balı soft həddən aşağıdırsa normal rabitə davam edir. Bu sərhəd keçildikdə növbəti immediate həddə qədər soft rekey sinfi; daha yüksək riskdə immediate rekey sinfi; critical həddin də üstündə olduqda CRITICAL sinfi tətbiq edilir.
Mühüm məqam budur ki, hədlər bütün təcrübələrdə eyni saxlanılmır. Məsələn, E1–E2-də hədlər üçlüyü 0,35 / 0,60 / 0,85 olduğu halda ən ağır E20 ssenarisində 0,24 / 0,46 / 0,70-a daraldılıb. Beləliklə, daha ağır təhdid şəraitində nəzarətçi daha aşağı risk səviyyələrində müdaxiləyə başlayır.
Təhlükəsiz sessiyanın riyazi zənciri
Tədqiqatın kriptoqrafik riyaziyyatı sessiya açarının yaradılmasından doğrulanmış paketin çatdırılmasına qədər zəncirvari irəliləyir.
Tənlik (1): ML-KEM kapsullama
\[ (K_e,ct_{\mathrm{kem}})=\operatorname{Encaps}(pk_r) \]
Qəbuledicinin açıq açarı \(pk_r\) kapsullama funksiyasına daxil olur. Funksiya iki çıxış yaradır: göndərici tərəfində müvəqqəti paylaşılan gizli dəyər \(K_e\) və qəbulediciyə göndəriləcək ciphertext capsule \(ct_{\mathrm{kem}}\).
Tənlik (2): ML-KEM kapsulun açılması
\[ K_d=\operatorname{Decaps}(sk_r,ct_{\mathrm{kem}}) \]
Qəbuledici məxfi açarı \(sk_r\) və daxil olan kapsuldan istifadə edərək \(K_d\) gizli dəyərini yenidən yaradır. Uğurlu sessiya qurulmasında göndəricidəki \(K_e\) ilə qəbuledicidəki \(K_d\) eyni paylaşılan sirri təmsil etməlidir.
Tənlik (3): Missiya-bağlı sessiya açarı
\[ K_{\mathrm{sess}}=\operatorname{KDF}(K_e\parallel M\parallel L_{\mathrm{type}}\parallel t) \]
Burada:
- \(K_e\): ML-KEM tərəfindən yaradılan paylaşılan gizli dəyər,
- \(M\): mission context,
- \(L_{\mathrm{type}}\): rabitə link növü,
- \(t\): zaman möhürü,
- \(K_{\mathrm{sess}}\): real məlumat şifrələməsində istifadə ediləcək session key-dir.
\(\parallel\) işarəsi concatenation, yəni məlumat sahələrinin ardıcıl birləşdirilməsini ifadə edir. Beləliklə, eyni əsas gizli dəyər fərqli missiya və ya bağlantı kontekstində birbaşa təkrar istifadə edilmir.
Tənlik (4): Ascon authenticated encryption
\[ (C,T)=\operatorname{AsconEnc}(K_{\mathrm{sess}},N,P,A^\star) \]
\(P\) plaintext payload-dır. \(N\) nonce, \(A^\star\) associated data, \(C\) ciphertext və \(T\) authentication tag-dir.
Şifrələmənin sonunda yalnız ciphertext yaranmır. Authentication tag də yaradıldığı üçün qəbuledici paketin bütövlüyünü və etibarlılığını yoxlaya bilir.
Tənlik (5): Authenticated decryption
\[ P'=\operatorname{AsconDec}(K_{\mathrm{sess}},N,C,A^\star,T) = \begin{cases} P, & \text{tag doğrulaması başarılıysa}\\ \perp, & \text{aksi durumda} \end{cases} \]
\(\perp\) etibarlı plaintext yaradıla bilmədiyini, yəni doğrulamanın uğursuz olduğunu göstərir. Mənbənin alqoritmində bu halda paket atılır və integrity/authentication xəbərdarlığı yaradılır.
Nonce və Associated Data Niyə Vacibdir?
Nonce eyni sessiya açarı altında şifrələmə çağırışlarının bir-birindən fərqləndirilməsini təmin edən unikal girişdir; associated data isə şifrələnməsi tələb olunmayan, lakin dəyişdirildiyi halda doğrulamanın uğursuz olmasını istədiyimiz missiya və paket üstməlumatlarını authentication tag əhatəsinə bağlayır.
Tənlik (6): Associated data bağlanması
\[ A^\star=A\parallel M\parallel H\parallel R \]
Burada:
- \(A\): əsas header/associated metadata,
- \(M\): missiya konteksti,
- \(H\): paket header məlumatı,
- \(R\): contextual risk score-dur.
Bu bağlanma bütövlük qorumasının yalnız plaintext payload üzərində deyil, həm də missiyanın və mövcud risk vəziyyətinin müəyyən üstməlumatları üzərində tətbiq edilməsini hədəfləyir.
Tənlik (7): Nonce yaradılması
\[ N=\operatorname{NonceGen}(K_{\mathrm{sess}},c,t) \]
\(c\) paket sayğacı, \(t\) zaman məlumatıdır. Bu mexanizmin məqsədi eyni secure session daxilində təkrarlanan şifrələmə çağırışlarında nonce unikallığını qorumaqdır.
Mənbə göstərimi qeydi: Məqalənin fərqli alqoritmik səviyyələrində associated-data bağlanması bir qədər fərqli göstərilir. Formal Tənlik (6) \(A\parallel M\parallel H\parallel R\) istifadə etdiyi halda Algorithm 1-də \(A\parallel M\parallel R\), Algorithm 2-də isə \(A\parallel M\parallel R\parallel S.epoch\) göstərimi mövcuddur. Verianla bunları səssizcə vahid düstura çevirmir; mənbə müxtəlif protokol abstraksiyası səviyyələrində fərqli kontekst komponentlərini vurğulayır.
Tənlik (8): Sistem səviyyəsində komponent zənciri
\[ d_{\mathrm{auth}}=f_{\mathrm{auth}}(u_s,u_r,C_s,C_r,M) \]
\[ (K_e,K_d,ct_{\mathrm{kem}})=f_{\mathrm{kem}}(pk_r,sk_r) \]
\[ K_{\mathrm{sess}}=f_{\mathrm{kdf}}(K_e,M,L_{\mathrm{type}},t) \]
\[ z=f_{\mathrm{ctx}}(\mathrm{link},\mathrm{energy},\mathrm{mobility},\mathrm{anomaly},\mathrm{mission}) \]
\[ R=f_{\mathrm{risk}}(z,\omega)=\sum_i\omega_i z_i \]
\[ \pi=\Phi(z,M,S,R) \]
\[ (K_{\mathrm{sess}}^{+},ct_{\mathrm{kem}}^{+}) =f_{\mathrm{rekey}}(\pi,R,\tau,pk_r,sk_r) \]
\[ N=f_{\mathrm{nonce}}(K_{\mathrm{sess}}^{+},c,t) \]
\[ A^\star=f_{\mathrm{bind}}(A,M,H,R) \]
\[ (C,T)=f_{\mathrm{enc}}(K_{\mathrm{sess}}^{+},N,P,A^\star) \]
\[ P'\ \mathrm{veya}\ \perp =f_{\mathrm{dec}}(K_{\mathrm{sess}}^{+},N,C,A^\star,T) \]
\[ S^{+}=f_{\mathrm{state}}(S,R,\pi,c,\mathrm{verification}) \]
Tənlik zəncirinin əsas məntiqi belədir: node əvvəlcə sistemə qəbul edilir; ML-KEM ortaq sirri yaradır; KDF missiya-bağlı açarı yaradır; iş konteksti riskə çevrilir; AI policy rekey qərarını verir; Ascon paketi qoruyur; qəbuledici doğrulayır; nəticə yeni session state-ə ötürülür.
Enerji modeli necə hesablanıb?
Məqalə enerji overhead-ini real batareya ölçən cihazla deyil, ARM Cortex sinifli quraşdırılmış platforma üçün fərz edilən aktiv güc və simulyasiya edilmiş əməliyyat müddətlərindən qiymətləndirir:
\[ E_{\mathrm{session}}=\sum_i P_i t_i \]
Burada:
- \(P_i\): i əməliyyatı üçün fərz edilən aktiv güc,
- \(t_i\): i əməliyyatının simulyasiya edilmiş icra müddəti,
- \(E_{\mathrm{session}}\): sessiya səviyyəsində təxmini enerji sərfiyyatıdır.
Enerji hesabına ML-KEM encapsulation/decapsulation, KDF, Ascon encryption/decryption, tag verification, session-state management və lazım olduqda adaptive rekeying daxildir.
Buna görə mənbədə verilən mJ/session dəyərləri real uçuş batareyasından birbaşa oxunmuş dəyərlər deyil.
Tədqiqatın Metodu və Nəticələri
Simulyasiya məlumat dəsti necə yaradıldı?
Tədqiqat public intrusion-detection və ya real hücum trafik məlumat dəstindən istifadə etmək əvəzinə təhlükəsiz rabitə protokolunun birbaşa kriptoqrafik davranışını sınaqdan keçirmək məqsədilə xüsusi Python 3.11.5 simulyasiyasından istifadə edib.
Məlumat yaradılma axını:
- ssenarinin müəyyən edilməsi,
- communication event yaradılması,
- mission context təyin edilməsi,
- kriptoqrafik vəziyyətin simulyasiya edilməsi,
- adaptive risk score hesablanması,
- validation attack/event yeridilməsi,
- performans metriklərinin qeydə alınması
şəklindədir.
Eyni məlumat yaratma məntiqi təklif olunan sistemə və baseline metodlara tətbiq edilib. Bunun məqsədi müqayisədəki fərqlərin fərqli məlumat yaratma şərtlərindən deyil, istifadə olunan kriptoqrafiya və rekeying siyasətindən qaynaqlanmasını təmin etməkdir.
120.000 qeyd və 83 xüsusiyyət nə deməkdir?
Son məlumat dəstində 120.000 sətir var. Hər sətir bir qorunan UAV–IoT rabitə hadisəsini təmsil edir. 83 xüsusiyyət isə hadisənin missiya, şəbəkə, cihaz, kriptoqrafiya, risk və performans vəziyyətlərini qeydə alan sahələrdir.
| Xüsusiyyət qrupu | Nümunə sahələr | Elmi funksiya |
|---|---|---|
| Missiya və ssenari | scenario_id, mission_id, mission_zone, mission_phase, weather | Rabitə hadisəsinin əməliyyat kontekstini müəyyən edir. |
| Şəbəkə topologiyası | uav_count, sensor_count, source_node, destination_node, link_type | U2G/U2U/U2S şəbəkə strukturunu müəyyən edir. |
| Hərəkət və fiziki vəziyyət | altitude, speed, distance, koordinatlar | Hərəkətliliyi və rabitə məsafəsini təmsil edir. |
| Kanal göstəriciləri | RSSI, SNR, packet loss, bandwidth, queue delay | Bağlantı keyfiyyəti və gecikmə şərtlərini təmsil edir. |
| Cihaz resursları | residual energy, CPU load, memory usage | Enerji və hesablama məhdudiyyətlərini təmsil edir. |
| Payload | traffic type, payload size, plaintext size | Telemetriya, komanda və sensor məlumatı yükünü müəyyən edir. |
| ML-KEM | encapsulation, decapsulation, shared-secret match | Post-kvant sessiya qurulmasını və açar yenilənməsini qeydə alır. |
| Ascon | encryption/decryption status, nonce, tag verification | Authenticated encryption vəziyyətini qeydə alır. |
| Adaptive rekeying | threat, anomaly density, mission priority, session age | Kontekstual rekeying qərarına giriş təmin edir. |
| Performans | latency, throughput, energy overhead, rekey overhead, resilience | Çərçivənin müqayisəli nəticələrini qeydə alır. |
Mənbə tam plaintext payload-ları yayımlanmış məlumat dəstinə yazmadığını; bunun əvəzinə plaintext hash, ciphertext hash, authentication tag və associated-data hash kimi təqdimatlardan istifadə etdiyini bildirir.
20 ssenarinin eksperimental quruluşu
Təcrübələr E1-dən E20-yə doğru getdikcə çətinləşən şərtlərlə təşkil edilib. Miqyas 3 UAV / 20 sensordan 5 UAV / 40 sensora, payload isə 128 byte-dan 1024 byte-a qədər artır.
| Ssenari bloku | Şəbəkə miqyası | DNN hidden layers | Learning rate | Batch | Dropout | Epoch | Ümumi risk istiqaməti |
|---|---|---|---|---|---|---|---|
| E1–E4 | 3 UAV / 20 sensor | 64-32-16 | 1,0×10^-3 → 8,0×10^-4 | 64 | 0,20–0,25 | 50–60 | Aşağı–orta |
| E5–E10 | 3 UAV / 20 sensor | 128-64-32 | 7,0×10^-4 → 5,0×10^-4 | 64–128 | 0,25–0,30 | 60–70 | Orta–yüksək |
| E11–E16 | 4 UAV / 30 sensor | 128-64-32 → 256-128-64 | 5,0×10^-4 → 3,0×10^-4 | 128–256 | 0,20–0,25 | 75–80 | Orta–kritik |
| E17–E20 | 5 UAV / 40 sensor | 256-128-64 | 2,5×10^-4 → 2,0×10^-4 | 256 | 0,15–0,20 | 80 | Yüksək–kritik |
Mənbə DNN-nin offline öyrədildiyini; real missiya zamanı UAV üzərində tam yenidən təlim aparılmadığını bildirir. Online mərhələdə mövcud context vector üzərində lightweight inference işlədilir və session state, risk score, rekey counter, nonce counter və hədd müqayisələri yenilənir.
Müqayisə üçün hansı baseline-lardan istifadə olundu?
| Metod | Payload qoruması | Açar qurulması | Rekey siyasəti |
|---|---|---|---|
| Conventional Symmetric Scheme | AES-128-GCM | Pre-shared symmetric key | Periodik rekey yoxdur |
| Static Hybrid PQC Scheme | Ascon AEAD | ML-KEM | Sessiya boyunca statik açar |
| Hybrid Scheme with Fixed Rekeying | Ascon AEAD | ML-KEM | 60 saniyə və ya 100 paket intervalında sabit rekey |
| Proposed Framework | Ascon AEAD | ML-KEM | AI-driven adaptive rekeying |
Məqalə həmçinin ədəbiyyatla uyğunlaşdırılmış Kyber-512 + ASCON hibrid istinadını və ML-KEM əsaslı wireless PQC istinadını metodoloji müqayisə kontekstində nəzərdən keçirir.
Performans Metrikləri Necə Hesablandı?
Tədqiqat təhlükəsiz çatdırılma, hücumun aşkarlanması/azaldılması, end-to-end gecikmə, throughput, enerji overhead-i, rekeying overhead-i və session resilience metriklərini event-level simulyasiya qeydlərindən hesablamaq üçün açıq tənliklər müəyyən edir.
Tənlik (9): Secure Delivery Rate
\[ SDR=\frac{N_{\mathrm{secure}}}{N_{\mathrm{total}}}\times100\% \]
\(N_{\mathrm{secure}}\) uğurla decrypt edilən və authentication-tag doğrulamasından keçən paketlərin sayıdır. \(N_{\mathrm{total}}\) göndərilən paketlərin ümumi sayıdır.
SDR-nin yüksək olması paketlərin yalnız hədəfə çatmasını deyil, həm də təhlükəsizlik doğrulamasından keçərək qəbul edilməsini ifadə edir.
Tənlik (10): Attack Detection and Mitigation Effectiveness
\[ ADME= \frac{N_{\mathrm{detected}}+N_{\mathrm{mitigated}}} {N_{\mathrm{attack}}} \times100\% \]
\(N_{\mathrm{attack}}\) yeridilmiş və ya simulyasiya edilmiş hücum hadisələrinin ümumi sayıdır. \(N_{\mathrm{detected}}\) sistem tərəfindən aşkarlanan hücumları; \(N_{\mathrm{mitigated}}\) packet rejection, integrity handling, session suspension və ya rekeying yolu ilə təsirsizləşdirilən hadisələri təmsil edir.
Tənlik (11): Orta end-to-end şifrələmə gecikməsi
\[ L_{\mathrm{e2e}} = \frac{1}{N} \sum_{i=1}^{N} \left( t_{\mathrm{verified}}^{(i)} - t_{\mathrm{generated}}^{(i)} \right) \]
Hər paket üçün onun yaradıldığı an ilə təhlükəsiz şəkildə doğrulandığı an arasındakı müddət hesablanır və paketlər üzrə orta qiymət alınır.
Tənlik (12): Throughput
\[ T= \frac{\sum_{i=1}^{N_{\mathrm{secure}}}B_i} {\Delta t} \]
\(B_i\) təhlükəsiz şəkildə çatdırılan i paketinin ölçüsünü; \(\Delta t\) müşahidə müddətini təmsil edir. Nəticə Mbps ilə bildirilir.
Tənlik (13): Orta enerji və rekey overhead-i
\[ E_{\mathrm{session}} = \frac{\sum_{i=1}^{N}E_i} {N_{\mathrm{sessions}}} \]
\[ E_{\mathrm{rekey}} = \frac{\sum_{j=1}^{N_{\mathrm{rekey}}} E_{\mathrm{rekey}}^{(j)}} {N_{\mathrm{rekey}}} \]
Birinci ifadə sessiya başına orta enerji overhead-ini; ikinci ifadə isə hər rekey hadisəsi üçün orta enerji xərcini verir.
Bu Tənlik (13) ilə daha əvvəl verilən \(E_{\mathrm{session}}=\sum_iP_it_i\) enerji modeli fərqli səviyyələrdə işləyir. \(P_it_i\) əməliyyat əsaslı enerji qiymətləndirilməsini yaradır, Tənlik (13) isə simulyasiyadakı enerji qeydlərini session/event səviyyəsində orta hesablayır.
Tənlik (14): Session Resilience
\[ SR= \frac{N_{\mathrm{resilient}}} {N_{\mathrm{sessions}}} \times100\% \]
\(N_{\mathrm{resilient}}\) hücum, kanal pozulması, integrity failure və rekey hadisələrinə baxmayaraq təhlükəsiz və işlək qalan sessiyaların sayıdır.
Ümumi baseline müqayisəsi
| Metod | Secure Delivery (%) | Attack Detection / Mitigation (%) | Latency (ms) | Throughput (Mbps) | Energy (mJ/session) | Rekey Energy (mJ/event) | Session Resilience (%) | Integrity Success (%) |
|---|---|---|---|---|---|---|---|---|
| Conventional Symmetric | 94,1 | 90,8 | 11,9 | 4,82 | 16,8 | 4,9 | 84,7 | 95,3 |
| Static Hybrid PQC | 96,3 | 94,6 | 10,8 | 4,57 | 15,1 | 4,3 | 88,9 | 97,1 |
| Hybrid + Fixed Rekeying | 97,4 | 96,1 | 9,9 | 4,41 | 14,2 | 3,8 | 91,6 | 98,0 |
| Ascon–ML-KEM + AI Adaptive Rekeying | 99,2 | 98,9 | 8,7 | 5,03 | 11,6 | 2,9 | 96,4 | 99,1 |
Bu cədvəldə diqqətçəkən nəticə təklif olunan metodun yalnız təhlükəsizlik metriklərində deyil, həm də simulyasiya edilmiş gecikmə və enerji modelində baseline-lardan daha yaxşı nəticə verməsidir. Lakin bu üstünlüyün real ARM/UAV avadanlığında eyni miqyasda yarandığı tədqiqat tərəfindən hələ göstərilməyib.
20 təcrübə ssenarisində performans
| ID | UAV | Sensor | Payload B | Link | Təhdid | Secure Delivery % | Latency ms | Energy mJ/session | Rekey | Discard % | Resilience % | Mitigation % |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| E1 | 3 | 20 | 128 | U2G | Low | 99,6 | 7,4 | 9,8 | 1 | 0,4 | 98,7 | 99,3 |
| E2 | 3 | 20 | 256 | U2U | Low | 99,5 | 7,7 | 10,1 | 1 | 0,5 | 98,5 | 99,1 |
| E3 | 3 | 20 | 256 | U2S | Medium | 99,2 | 8,0 | 10,4 | 2 | 0,6 | 98,1 | 98,8 |
| E4 | 3 | 20 | 512 | U2G | Medium | 99,1 | 8,2 | 10,8 | 2 | 0,7 | 97,9 | 98,6 |
| E5 | 3 | 20 | 512 | U2U | Medium | 98,9 | 8,4 | 11,1 | 2 | 0,8 | 97,6 | 98,4 |
| E6 | 3 | 20 | 1024 | U2S | High | 98,7 | 8,8 | 11,6 | 3 | 0,9 | 97,2 | 98,1 |
| E7 | 3 | 20 | 1024 | U2G | High | 98,5 | 9,0 | 11,9 | 3 | 1,0 | 96,9 | 97,8 |
| E8 | 3 | 20 | 256 | U2U | High | 98,8 | 8,6 | 11,3 | 3 | 0,8 | 97,4 | 98,0 |
| E9 | 3 | 20 | 128 | U2S | Low | 99,4 | 7,8 | 10,0 | 1 | 0,5 | 98,4 | 99,0 |
| E10 | 3 | 20 | 256 | U2G | Medium | 99,2 | 8,1 | 10,6 | 2 | 0,6 | 98,0 | 98,9 |
| E11 | 4 | 30 | 256 | U2U | Medium | 98,8 | 8,5 | 11,4 | 3 | 0,8 | 97,5 | 98,2 |
| E12 | 4 | 30 | 512 | U2S | High | 98,4 | 8,9 | 12,0 | 4 | 1,0 | 96,8 | 97,7 |
| E13 | 4 | 30 | 512 | U2G | High | 98,3 | 9,1 | 12,2 | 4 | 1,1 | 96,6 | 97,5 |
| E14 | 4 | 30 | 1024 | U2U | Critical | 97,9 | 9,6 | 12,9 | 5 | 1,4 | 95,8 | 97,0 |
| E15 | 4 | 30 | 1024 | U2S | Critical | 97,7 | 9,8 | 13,2 | 5 | 1,5 | 95,5 | 96,8 |
| E16 | 4 | 30 | 256 | U2G | Critical | 98,0 | 9,4 | 12,6 | 5 | 1,3 | 95,9 | 97,1 |
| E17 | 5 | 40 | 512 | U2U | High | 98,2 | 9,2 | 12,4 | 4 | 1,1 | 96,4 | 97,4 |
| E18 | 5 | 40 | 512 | U2S | Critical | 97,8 | 9,7 | 13,0 | 5 | 1,4 | 95,7 | 96,9 |
| E19 | 5 | 40 | 1024 | U2G | Critical | 97,5 | 10,0 | 13,5 | 6 | 1,6 | 95,1 | 96,5 |
| E20 | 5 | 40 | 1024 | U2U | Critical | 97,3 | 10,2 | 13,8 | 6 | 1,8 | 94,8 | 96,2 |
E1 ilə E20 müqayisə edildikdə təhdid, şəbəkə miqyası və payload yükü artarkən təhlükəsiz çatdırılma %99,6-dan %97,3-ə, resilience %98,7-dən %94,8-ə enir. Bunun müqabilində latency 7,4 ms-dən 10,2 ms-ə, enerji overhead-i 9,8-dən 13,8 mJ/session-a və rekey sayı 1-dən 6-ya yüksəlir.
Mənbənin şərhinə görə bu, qəfil təhlükəsizlik çökməsi deyil, nəzarətli degradation-dır. Sistem risk artdıqca daha çox kriptoqrafik müdaxilə edərək təhlükəsizlik metriklərini yüksək saxlamağa çalışır.
Bağlantı növünə görə nəticələr
| Link | Secure Delivery % | Latency ms | Energy mJ/session | Rekey Frequency | Discard % | Resilience % | Integrity % |
|---|---|---|---|---|---|---|---|
| U2G | 98,53 | 8,76 | 11,63 | 3,29 | 0,96 | 96,61 | 98,74 |
| U2U | 98,44 | 8,84 | 11,86 | 3,43 | 1,00 | 96,43 | 98,61 |
| U2S | 98,20 | 8,87 | 12,03 | 3,57 | 1,03 | 96,10 | 98,46 |
Simulyasiyada U2G üç qrup arasında ən əlverişli nəticə profilini; U2S isə ən yüksək orta yükü göstərir. Bununla belə, üç bağlantı növünün təhlükəsiz çatdırılma göstəriciləri bir-birinə yaxın və %98-dən yuxarıdır.
Təhdid səviyyəsinə görə həssaslıq
| Təhdid | Secure Delivery % | Latency ms | Attack Mitigation % | Mean Rekey | Emergency Rekey | Energy mJ/session | Disruption % | Resilience % |
|---|---|---|---|---|---|---|---|---|
| Low | 99,50 | 7,63 | 99,13 | 1,00 | 0,00 | 9,97 | 0,50 | 98,53 |
| Medium | 99,00 | 8,24 | 98,58 | 2,20 | 0,20 | 10,86 | 0,70 | 97,82 |
| High | 98,48 | 8,93 | 97,70 | 3,40 | 0,80 | 11,90 | 1,00 | 96,72 |
| Critical | 97,70 | 9,78 | 96,75 | 5,40 | 2,20 | 13,17 | 1,50 | 95,47 |
Cədvəl sistemin adaptiv davranışını açıq göstərir. Risk yüksəldikcə rekeying artır və hədlər daralır. Bunun xərci gecikmə və enerji artımıdır. Buna baxmayaraq, təhlükəsiz çatdırılma və mitigation dəyərləri kritik şəraitdə də yüksək səviyyədə qalır.
Adaptive rekeying-in ətraflı davranışı
Mənbə Table 9-da E1-də orta risk balı 0,20 və ümumi rekey sayı 1 olduğu halda, E20-də risk balı 0,77 və ümumi rekey sayı 6-dır. E1-də yalnız soft rekey mövcuddur, E20-də isə 2 soft, 2 immediate və 2 critical rekey yaranır.
| Ssenari | Risk balı | Soft | Immediate | Critical | Ümumi rekey | Rekey uğuru % | Əlavə gecikmə ms | Əlavə enerji mJ/event |
|---|---|---|---|---|---|---|---|---|
| E1 | 0,20 | 1 | 0 | 0 | 1 | 99,8 | 0,31 | 0,41 |
| E12 | 0,53 | 2 | 1 | 1 | 4 | 98,9 | 0,61 | 0,76 |
| E15 | 0,70 | 2 | 2 | 1 | 5 | 98,4 | 0,82 | 1,00 |
| E20 | 0,77 | 2 | 2 | 2 | 6 | 97,9 | 0,96 | 1,16 |
Mənbə Table 9 həmçinin “Mean Rekey Interval” sahəsini verir; lakin cədvəl başlığında bu intervalın açıq vahidi göstərilmir. Buna görə Verianla 18,8 və ya 7,3 kimi dəyərləri saniyə və ya paket sayı kimi etiketləmir.
Kriptoqrafik əməliyyat müddətlərinin parçalanması
| Metod | Auth ms | ML-KEM Encaps ms | ML-KEM Decaps ms | KDF ms | Encryption ms | Decryption ms | Verify ms | Rekey ms | Total Session ms |
|---|---|---|---|---|---|---|---|---|---|
| Conventional Symmetric | 0,84 | 0,00 | 0,00 | 0,19 | 4,02 | 3,79 | 1,15 | 1,52 | 11,51 |
| Static Hybrid PQC | 0,93 | 1,52 | 1,66 | 0,25 | 3,34 | 3,18 | 1,05 | 1,33 | 13,26 |
| Hybrid + Fixed Rekeying | 0,89 | 1,39 | 1,53 | 0,23 | 2,81 | 2,67 | 0,96 | 1,01 | 11,49 |
| Proposed Ascon–ML-KEM + AI | 0,78 | 1,21 | 1,34 | 0,18 | 2,01 | 1,90 | 0,81 | 0,69 | 8,92 |
Buradakı “Total Session Overhead” ilə Table 5-dəki “End-to-End Encryption Latency” eyni metrik deyil. Mənbə bunları fərqli performans xülasələrində hesabladığı üçün 8,92 ms ilə 8,7 ms-in tam eyni dəyər olması gözlənməməlidir.
Mənbə Şəkil 5–13 birlikdə nə göstərir?
Nəticələr bölməsinin çoxsaylı qrafiklərində eyni ümumi meyl fərqli vizual üsullarla yenidən araşdırılır:
- təklif olunan çərçivə baseline-larla müqayisədə təhlükəsizlik/efficiency birləşməsində daha güclü profil göstərir,
- E1–E20 irəlilədikcə təhdid və yük artarkən performans tədricən azalır,
- U2S bağlantısı U2G ilə müqayisədə bir qədər yüksək adaptasiya yükü yaradır,
- təhdid səviyyəsi artdıqca rekey hədləri daralır,
- rekey sayı və təcili rekey sayı yüksəlir,
- enerji və latency xərcləri artır,
- təhlükəsiz çatdırılma, mitigation və resilience daha yavaş azalma göstərir.
Bu qrafiklərin mesajı “yük artdıqca hər şey eyni qalır” deyil. Əksinə, mənbə təhlükəsizliyi qorumaq üçün artan adaptive control burden müqabilində efficiency metriklərinin müəyyən qədər gerilədiyini göstərir.
Tədqiqatın dəstəklədiyi nəticələr
- Təklif olunan Ascon–ML-KEM + AI adaptive rekeying strukturu istifadə olunan simulyasiya və baseline şərtlərində ən yüksək secure delivery nəticəsini verib.
- ML-KEM post-kvant session-key establishment üçün; Ascon AEAD isə yüngül payload qoruması üçün birlikdə işlədilib.
- Adaptive rekeying risk yüksəldikdə daha tez-tez və daha ağır açar yeniləmə qərarları verir.
- Simulyasiyada kritik təhdid altında təhlükəsiz çatdırılma və session resilience azalsa da yüksək səviyyədə qalır.
- Rekey tezliyi artdıqda gecikmə və enerji yükü də artır.
- U2G orta hesabla ən əlverişli, U2S isə üç bağlantı növü daxilində bir qədər daha çətin nəticə profili göstərir.
- 120.000 qeyddən ibarət yaradılmış event-level məlumat dəsti performans metriklərinin yenidən hesablanmasına imkan verəcək şəkildə qurulub.
- AI siyasət funksiyası offline öyrədilmiş yüngül feed-forward DNN-dir.
Tədqiqatın dəstəkləmədiyi nəticələr
- Təklif olunan sistemin real uçuşda dəqiq 8,7 ms gecikmə ilə işlədiyi göstərilməyib.
- Real UAV batareyasında dəqiq 11,6 mJ/session sərf edildiyi göstərilməyib.
- Fiziki radio fading, real külək və tam 3D uçuş dinamikası eksperimental olaraq sınaqdan keçirilməyib.
- Physical capture və ya side-channel hücumları real avadanlıq üzərində tətbiq edilməyib.
- Nəticələr bütün UAV avadanlıqlarına, bütün radio standartlarına və ya bütün missiya mühitlərinə birbaşa ümumiləşdirilə bilməz.
- DNN-nin açıq train/validation/test split nisbəti mənbənin metod mətnində bildirilmədiyi üçün belə nisbət fərz edilə bilməz.
- Təklif olunan sistemin FPGA, GPU və ya konkret kommersiya flight controller üzərində ölçülmüş real güc sərfiyyatı bildirilməyib.
- Simulyasiya baseline üstünlüyü real sahə üstünlüyünün qəti sübutu deyil.
Tədqiqatın əsas məhdudiyyətləri
Real avadanlıq yoxdur: Fiziki UAV prototipi və ya embedded cryptographic testbed istifadə edilməyib.
Radio kanal ölçməsi yoxdur: Real simsiz kanal trace-ləri əvəzinə ideallaşdırılmış kanal abstraksiyasından istifadə olunur.
Avadanlıq mikro-effektləri yoxdur: Hardware interrupt latency, cache effects, memory-bus contention və OS scheduling jitter daxil edilməyib.
Transceiver davranışı sadələşdirilib: Radio startup delay real avadanlıqdan ölçülməyib.
Batareya modeli sadələşdirilib: Nonlinear battery-discharge davranışı açıq şəkildə modelləşdirilməyib.
UAV hərəkətliliyi tam fiziki deyil: Mobility ssenari səviyyəsində təmsil olunur; real 3D flight trajectory, wind disturbance, aerodynamic effect və trajectory-dependent fading tam modelləşdirilmir.
Avadanlıq enerji nəticəsi deyil: Enerji overhead-ləri ARM Cortex sinifli embedded prosessor istinad profili üçün simulation-based energy model nəticəsidir.
Gələcək tədqiqat təklifləri
Müəlliflər növbəti mərhələdə hardware-in-the-loop doğrulamasını təklif edirlər. Real UAV communication module, embedded processor, low-power radio transceiver və xarici power-measurement equipment istifadə edilərək:
- Ascon encryption latency,
- ML-KEM key-establishment delay,
- rekeying cost,
- real enerji sərfiyyatı,
- packet-delivery behavior,
- battery-level impact
ölçülə bilər.
Mənbə həmçinin real UAV wireless-channel traces və flight logs ilə simulyator kalibrasiyası, 3D mobility və wind-aware trajectory modelləri, daha inkişaf etmiş öyrənmə modelləri, federated/distributed UAV-swarm coordination, routing və trust-management inteqrasiyası ilə müxtəlif post-quantum mexanizmlər üzərində daha geniş benchmarking təklif edir.
Mənbə və Metod Qeydi
Orijinal başlıq: An Energy-Aware Post-Quantum Ascon–ML-KEM Cryptographic Framework for Low-Latency UAV Remote Sensing Communications
Müəlliflər: Nedal Y. Al-Tamimi; Mahmoud AlJamal; Mohammad Q. Al-Jamal; Ayoub Alsarhan; Sami Aziz Alshammari; Nayef H. Alshammari; Khalid Hamad Alnafisah; Mohammed Kamel Aleinzi.
Müəllif sırası: Mənbədə yuxarıdakı ardıcıllıqla verilib; heç bir müəllif buraxılmayıb.
Bərabər töhfə / bərabər birinci müəlliflik: Mənbədə ayrıca göstərilməyib.
Məsul müəlliflər: Mohammad Q. Al-Jamal və Sami Aziz Alshammari.
1-ci qurum: Department of Artificial Intelligence, Science and Information Technology, Irbid National University, Irbid, Jordan.
2-ci qurum: Department of Cybersecurity, Science and Information Technology Faculty, Irbid National University, Irbid, Jordan.
3-cü qurum: Department of Renewable Energy, Technical Faculty, Jadara University, Irbid, Jordan.
4-cü qurum: Department of Data Science and Artificial Intelligence, Faculty of Information Technology, Al-Ahliyya Amman University, Amman, Jordan.
5-ci qurum: Department of Information Technology, Faculty of Prince Al-Hussien bin Abdullah, The Hashemite University, Zarqa, Jordan.
6-cı qurum: Department of Information Technology, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
7-ci qurum: Department of Computer Science, Faculty of Computers and Information Technology, University of Tabuk, Tabuk, Saudi Arabia.
8-ci qurum: Department of Computer Sciences, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
9-cu qurum: Department of Information Systems, Faculty of Computing and Information Technology, Northern Border University, Rafha, Saudi Arabia.
Jurnal: Cryptography.
Nəşriyyat: MDPI, Basel, Switzerland.
Cild / nömrə / məqalə no: 10(3), 39.
DOI: 10.3390/cryptography10030039.
Academic Editor: Josef Pieprzyk.
Göndərilmə: 1 May 2026.
Reviziya: 11 June 2026.
Qəbul: 12 June 2026.
İlk nəşr: 16 June 2026.
Versiya qeydi: MDPI-nin rəsmi Versions Notes qeydi ilkin Version of Record-dan sonra 25 June 2026-da updated version of record, 7 July 2026-da minor correction və 4 September 2026-da HTML yenilənməsi bildirir. DOI dəyişməyib.
Mənbə növü: Resenziyalı orijinal tədqiqat məqaləsi; metod işlənməsi və nəzarətli simulyasiya/benchmarking tədqiqatı.
Resenziya: Cryptography resenziyalı jurnaldır. Jurnalın cari siyasəti single-anonymized peer review istifadə edir və resenziya mərhələsinə keçən məqalələr üçün ən azı iki review report toplayır.
Lisenziya: Creative Commons Attribution 4.0 International — CC BY 4.0.
Preprint vəziyyəti: Təqdim olunmuş PDF-də ayrıca preprint identifikatoru yoxdur. Hədəfli biblioqrafik yoxlamada eyni başlığa aid ayrıca preprint qeydi aşkarlanmayıb.
Açar sözlər: post-quantum cryptography; ML-KEM; Ascon authenticated encryption; adaptive rekeying; UAV remote sensing communications.
Tədqiqat növünün kritik məhdudiyyəti: Real UAV sahə təcrübəsi deyil; Python əsaslı nəzarətli kriptoqrafik simulyasiya və benchmarking tədqiqatıdır.
Simulyasiya proqramı: Python 3.11.5 əsaslı xüsusi simulyasiya/benchmarking proseduru.
Məlumat dəsti: 120.000 qeyd, 83 xüsusiyyət.
Məlumat vahidi: Hər sətir bir qorunan UAV–IoT communication event.
Şəbəkə növləri: U2G, U2U və U2S.
Ssenari sayı: 20; E1–E20.
UAV miqyası: 3–5 UAV.
Sensor miqyası: 20–40 sensor.
Payload: 128–1024 byte.
AI policy input dimension: 10.
AI policy: Lightweight feed-forward DNN, dörd qərar sinfi: normal, soft, immediate və critical.
Hidden-layer strukturları: 64-32-16; 128-64-32; 256-128-64.
Learning rate: 1,0×10^-3 ilə 2,0×10^-4 arasında ssenariyə görə dəyişir.
Batch size: 64–256.
Dropout: 0,15–0,30.
Epoch: 50–80.
Loss: Categorical cross-entropy.
Optimizer: Adam.
Təlim: Offline. UAV üzərində missiya zamanı tam model retraining aparılmır.
Train/validation/test split: Araşdırılan metod bölməsində açıq nisbət bildirilmir.
Payload qoruması: Ascon AEAD.
Post-quantum key establishment: ML-KEM.
Adaptive security: AI-driven risk/context-aware rekeying.
Risk girişləri: Threat level, residual energy, mobility state, channel stability, packet anomaly density, mission priority, traffic sensitivity və geniş AI qərar vektorunda link type, session age və rekey counter.
Simulyasiya olunan hücum/validation hadisələri: Replay, ciphertext modification, invalid authentication tag, delayed packet və high-risk contextual state.
Fiziki capture/side-channel: Təhdid modelində yer alır, lakin real hardware-level experiment kimi tətbiq edilməyib.
Enerji modeli: ARM Cortex-class məhdud UAV–IoT processing unit üçün simulyasiya əsaslı embedded-platform model.
Mühüm modeldənkənar təsirlər: Hardware interrupt latency, cache effects, memory-bus contention, OS scheduling jitter, transceiver startup delay və nonlinear battery discharge tam modelləşdirilməyib.
Hərəkət modeli: Scenario-level UAV mobility; tam 3D flight trajectory, wind disturbance, aerodynamics və trajectory-dependent fading yoxdur.
Əsas nəticə: Təklif olunan framework simulyasiya baseline müqayisəsində %99,2 secure delivery, %98,9 attack detection/mitigation, 8,7 ms end-to-end latency, 5,03 Mbps throughput, 11,6 mJ/session energy overhead, 2,9 mJ/event rekey overhead, %96,4 session resilience və %99,1 integrity verification success verir.
Real dünya şərh məhdudiyyəti: Bu rəqəmlər real UAV avadanlığından alınmış fiziki ölçmələr deyil.
Data Availability: Yaradılmış cryptographic benchmarking dataset reasonable request əsasında corresponding author-dan əldə edilə bilər.
Maliyyələşdirmə: Deanship of Scientific Research at Northern Border University, Arar, KSA; layihə nömrəsi NBU-FFR-2025-2119-06.
Maraqların toqquşması: Müəlliflər competing interest olmadığını bəyan edir.
Institutional Review Board / Informed Consent: Mənbədə ayrıca Institutional Review Board Statement və ya Informed Consent Statement yoxdur. Tədqiqat insan və ya heyvan iştirakçılı təcrübə deyil, simulyasiya əsaslı kriptoqrafiya tədqiqatıdır.
Müəllif töhfələri: Conceptualization: N.Y.A.-T., M.A., M.Q.A.-J.; methodology: M.A., M.Q.A.-J., A.A.; software: M.A., M.Q.A.-J.; validation: N.Y.A.-T., A.A., S.A.A., N.H.A.; formal analysis: M.A., M.Q.A.-J., K.H.A.; investigation: N.Y.A.-T., M.A., A.A., M.K.A.; resources: S.A.A., N.H.A., K.H.A., M.K.A.; data curation: M.A., M.Q.A.-J., A.A.; original draft: N.Y.A.-T., M.A., M.Q.A.-J.; review/editing: A.A., S.A.A., N.H.A., K.H.A., M.K.A.; visualization: M.A., M.Q.A.-J.; supervision: M.Q.A.-J., A.A., S.A.A.; project administration: M.Q.A.-J., S.A.A.; funding acquisition: S.A.A.
Vizual yenidənqurma: Uyğundur. Mənbə Şəkil 1–4-dəki sistem əlaqələri aydın olduğuna görə müəlliflik baxımından müstəqil, lakin semantik olaraq ekvivalent inline SVG arxitekturası yaradılıb.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib