


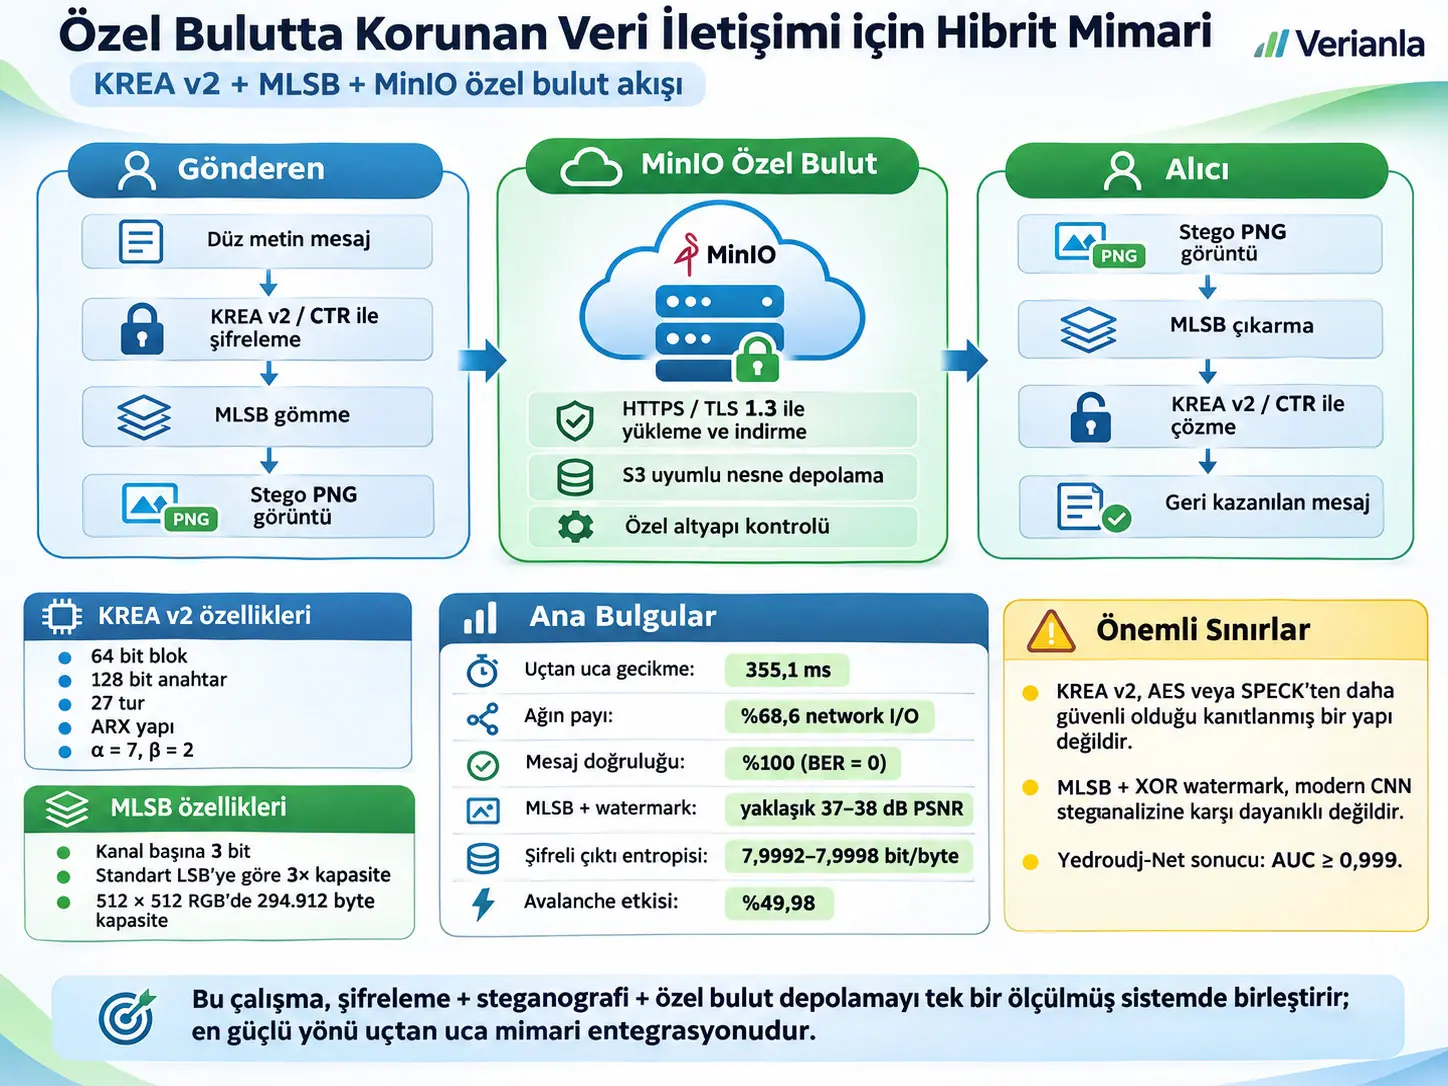
KREA v2, SPECK-64/128 yapısından türetilmiş, 64 bit blok ve 128 bit anahtar kullanan 27 turlu bir Add-Rotate-XOR (ARX) blok şifreleme yapısıdır; Modified Least Significant Bit (MLSB) ise şifreli veriyi bir RGB görüntünün her renk kanalındaki üç en düşük anlamlı bite yerleştiren steganografik gömme yöntemidir. Çalışma bu iki mekanizmayı MinIO tabanlı özel bulut nesne depolama sistemiyle tek bir uçtan uca mimaride birleştirmekte; KREA v2'nin istatistiksel/diferansiyel özelliklerini, MLSB'nin görüntü kalitesi ve kapasitesini, klasik ve CNN tabanlı steganalize karşı algılanabilirliğini ve gerçek MinIO veri akışındaki gecikmeyi deneysel olarak değerlendirmektedir.
KREA v2, SPECK-64/128'in temel ARX yapısını korurken üç uygulama odaklı değişiklik kullanır: görüntü bağlamından türetilen CRC32 tabanlı context whitening, SPECK'teki \(\alpha=8,\beta=3\) yerine \(\alpha=7,\beta=2\) rotation sabitleri ve SHA-256 tabanlı deterministik CTR nonce türetimi. Yazarlar bu değişikliklerin KREA v2'yi SPECK veya AES'ten daha güvenli yaptığı iddiasında değildir. MILP diferansiyel analizi yalnız incelenebilen aralıkta benzer davranış göstermektedir; doğrusal, related-key, integral, algebraic, side-channel ve fault attack analizleri tamamlanmamıştır.
KREA v2'nin ölçülen mean avalanche effect değeri 320.000 denemede %49,9825'tir. Şifreli çıktı dört gerçekçi uygulama payload sınıfında 7,9992–7,9998 bit/byte Shannon entropy üretmiştir. NIST SP 800-22 paketindeki 15 test çalışmanın kullandığı test protokolünde geçmiştir. Bununla birlikte bu testler adversarial cryptanalysis için güvenlik kanıtı değildir; kaynak da bunları yalnız iyi keystream davranışı için gerekli istatistiksel önkoşullar olarak yorumlamaktadır.
MLSB, her RGB kanalında üç bit kullandığı için standart tek-bit LSB'ye göre deterministik olarak 3 kat kapasite sağlar. 512×512 RGB görüntüde tam kapasite 294.912 byte'tır. Testlerde MLSB + XOR watermark, görüntüye bağlı olarak yaklaşık 37–38 dB PSNR ve 0,9986–0,9991 düzeyinde SSIM üretmiş; bütün test edilen görüntü/yoğunluk kombinasyonlarında BER 0,000000 olarak ölçülmüştür. Ancak daha yüksek kapasite, daha yüksek algılanabilirlik maliyeti doğurmaktadır.
En kritik steganaliz sonucu, sabit-key XOR watermark'ın tasarım amacını modern dedektör karşısında gerçekleştirememesidir. Yedroudj-Net CNN, watermarked MLSB varyantını %25, %50, %75 ve %100 embedding oranlarının tamamında AUC ≥ 0,999 ile ayırt etmiştir. Kaynak, watermark'ın periyodik maskesini baskın algılanabilir artefakt olarak tanımlamaktadır. Appendix A'daki 200 görüntülük pilot, aperiodic ve sparse keystream maskesinin RS detectability'yi azaltabileceğini göstermiştir; fakat bu sonuç yalnız tek oran ve tek dedektör sınıfında pilot düzeydedir.
4 KB mesaj için uçtan uca KREA → MLSB → MinIO upload → download → extraction → decryption hattı 355,1 ms sürmüştür. Bunun 243,7 ms'si, yani %68,6'sı network I/O'dur. Mesaj boyutları 128 B–8 KB arasında bütün test edilen yapılandırmalarda 700 ms'nin altında kalmış ve byte-exact message fidelity %100 olmuştur. Bu fidelity değeri cryptographic integrity anlamına gelmez; KREA v2 CTR akışında MAC veya AEAD authentication tag bulunmadığından değiştirilmiş ciphertext bozuk plaintext'e dönüşebilir ve değişiklik otomatik olarak tespit edilmez.
Araştırma problemi ve literatür boşluğu
Özel bulut, fiziksel ve ağ altyapısını tek organizasyona ayırarak public-cloud multi-tenant risklerini azaltabilir; ancak bu durum object storage içinde bulunan application-layer verinin otomatik olarak şifreli kalacağı anlamına gelmez. Kaynağın problem tanımında, storage credential ele geçirilirse veya cloud administrator hesabı kötüye kullanılırsa TLS ile taşınmış bir nesne depolama katmanında plaintext olarak görülebilir.
Çalışma üç bileşenin aynı sistemde birlikte değerlendirilmemesini literatür boşluğu olarak tanımlar: uygulama bağlamına göre uyarlanmış bir ARX cipher, standart 1-bit LSB'den daha yüksek kapasite sağlayan multi-bit steganography ve gerçek self-hosted private cloud üzerinde ölçülmüş uçtan uca latency/fidelity.
Bu nedenle çalışma iki farklı güvenlik amacını üst üste koymaktadır. Şifreleme mesajın içeriğini gizlemeyi; steganografi ise mümkün olduğunca mesajın varlığını gizlemeyi amaçlar. Bir saldırgan stego image'i ele geçirirse önce gizli veri bulunduğunu algılamak, ardından çıkarılan ciphertext'i çözmek zorundadır. Ancak bu iki katmanın her birinin kendi sınırları vardır ve biri diğerinin zayıflığını otomatik olarak ortadan kaldırmaz.
Tehdit modeli
Kaynak iki ana saldırgan sınıfı tanımlar.
- Passive network/storage adversary: Gönderen, MinIO ve alıcı arasındaki trafiği gözleyebilir; object-storage credential veya yönetici hesabı ele geçirilmesi gibi bir durumda TLS sonrasında saklanan nesne bytes'ına erişebilir; stego image üzerinde offline analiz yapabilir; fakat veriyi değiştirmez.
- Active steganalysis adversary: Elde edilen görüntülere chi-square ve RS gibi otomatik dedektörler uygulayarak gizli içerik bulunup bulunmadığını tespit etmeye çalışır.
Kaynak fiziksel endpoint compromise, timing/cache gibi side-channel attack'ları ve donanım düzeyindeki adversary'leri ana tehdit modelinin dışında bırakmaktadır. TLS 1.3 transport integrity sağladığı varsayıldığından transit sırasında write-capable man-in-the-middle saldırısı da modelin ana hedefi değildir.
Hedeflenen üç güvenlik özelliği
Confidentiality: Stego image ve içindeki ciphertext elde edilse bile 128-bit ortak anahtar \(K\) olmadan plaintext'in geri kazanılamaması hedeflenir. Kaynak, KREA v2 CTR kullanımında IND-CPA hedefini standart CTR güvenlik argümanına bağlar; bu argümanın kritik koşulu aynı anahtar altında nonce tekrarının oluşmamasıdır.
Undetectability: İdeal durumda stego image ile değiştirilmemiş doğal fotoğrafın otomatik steganaliz tarafından ayırt edilememesi hedeflenir. Ancak çalışma kendi sonuçlarıyla bu hedefin mevcut fixed-key XOR watermark için sağlanmadığını göstermektedir.
Fidelity: Alıcının özgün mesaj bytes'ını hatasız geri alması gerekir. Test edilen bütün konfigürasyonlarda BER 0,000000 raporlanmıştır.
%100 Mesaj Fidelity'si Kriptografik Integrity Anlamına Gelir mi?
Hayır. Çalışmadaki %100 fidelity yalnız bozulmamış test akışında gönderilen plaintext'in alıcıda byte-exact geri kazanıldığını gösterir; KREA v2 CTR akışında MAC veya AEAD authentication tag bulunmadığı için kötü niyetli ciphertext değişikliği otomatik olarak doğrulanmaz ve fidelity sonucu cryptographic integrity ya da authenticity kanıtı değildir.
Üç katmanlı sistem mimarisi
KREA v2 neden ARX olarak adlandırılıyor?
ARX, Add-Rotate-XOR sözcüklerinin kısaltmasıdır. KREA v2 round fonksiyonu substitution box kullanmak yerine modular addition, bit rotation ve XOR işlemlerine dayanır. Ana variant KREA-64/128'dir: 64-bit block iki 32-bit word \((x,y)\) olarak işlenir, master key 128 bittir ve toplam 27 round uygulanır.
KREA v2 encryption round'u
Kaynağın algoritmasında her round için ilk word şu dönüşümden geçer:
Burada \(x\) ve \(y\) 32-bit state word'leridir; \(\operatorname{ROR}(x,7)\), \(x\)'in bitlerinin yedi konum sağa döndürülmesini; \(+\bmod2^{32}\), 32-bit modular addition'ı; \(k_i\), \(i\). round key'i; \(\oplus\) ise bitwise XOR'u ifade eder.
Ardından ikinci word güncellenir:
Bu iki denklemde addition, rotation ve XOR birlikte bit etkisinin farklı word ve byte konumlarına yayılmasını sağlar. Kaynak \(\alpha=7\) ve \(\beta=2\) rotation sabitlerini steganografik byte-major yerleşimle ilişkilendirir; fakat bunların SPECK'in \((8,3)\) sabitlerinden kriptografik olarak daha güçlü olduğu iddiasında bulunmaz.
Context-binding whitening
Round'lardan önce ve sonra state, görüntü bağlamından türetilmiş 32-bit \(C_{\mathrm{ctx}}\) değeriyle XOR edilir:
\(\parallel\) byte concatenation anlamındadır. CRC32 burada secret değildir ve kaynak da bunu cryptographic secrecy mekanizması olarak sunmaz. Amaç aynı anahtar/plaintext farklı cover context içinde kullanıldığında state'e görüntü bağlamını katmaktır.
Pre-whitening:
Post-whitening:
\(C_{\mathrm{ctx}}=0\) ise bu XOR'lar identity operation'a dönüşür ve ek context whitening etkisi ortadan kalkar.
KREA key schedule
128-bit master key dört adet 32-bit word'e ayrılır. Kaynaktaki key schedule SPECK key schedule yapısını korur:
Round counter \(i\)'nin key update içine XOR edilmesi, round key dizisinin tekrarlı yapıya düşmesini önlemeyi amaçlar. Toplam \(k_0,\ldots,k_{26}\) olmak üzere 27 round key üretilir.
KREA v2, SPECK-64/128 veya AES-128'den Daha Güvenli midir?
Hayır; kaynak böyle bir iddia yapmaz. KREA v2, SPECK-64/128'den türetilmiş uygulama odaklı bir ARX yapı olarak sunulur; MILP sonucu yalnız incelenebilen diferansiyel aralıkta SPECK'e benzer davranışı destekler ve çalışma linear, related-key, integral, algebraic, side-channel veya bağımsız üçüncü taraf cryptanalysis tamamlanmadan üretim düzeyinde üstünlük ya da eşdeğerlik iddiasında bulunmaz.
CTR modu
CTR modu block cipher'ı keystream generator gibi kullanır. Kaynağın her \(j\). blok için verdiği ilişki:
64-bit KREA input burada 32-bit nonce ile 32-bit counter birleşiminden oluşmaktadır. CTR'da aynı key + aynı nonce/counter keystream'inin farklı plaintext'lerde tekrar kullanılmaması kritik koşuldur.
Deterministik nonce
Kaynağa göre \(K\) ortak secret key'dir; `hash(cover_image)` görüntü bytes'ını bağlama dahil eder; timestamp mesaj zamanını ayırır; SHA-256 çıktısı 32 bite truncate edilir. Yazarların amacı nonce'u ayrıca taşımadan sender ve receiver'ın aynı değeri deterministik olarak üretmesidir.
Yeniden üretilebilirlik notu: Kaynak sender formülünde `cover_image` hash'i kullanırken receiver'ın “downloaded cover image hash” ile nonce'u yeniden hesapladığını söyler. Fakat MinIO'dan indirilen nesne mimaride stego image'dır. Pre-embedding cover hash'in alıcı tarafında nasıl korunup yeniden sağlandığı metinde ayrıca açıklanmamaktadır. Verianla bu boşluğu yeni protocol step uydurarak tamamlamamaktadır.
Padding yerine message-length prefix
CTR modu arbitrary byte length işleyebildiğinden PKCS#7 tipi padding kullanılmaz. Kaynak mesajı şu biçimde paketler:
İlk dört byte plaintext uzunluğunu belirtir. Receiver önce bu alanı çözerek gerçek mesaj uzunluğunu belirler ve yalnız gereken bytes'ı geri üretir.
MLSB nasıl çalışır?
Standart LSB, her RGB channel'ın yalnız bit 0 konumuna bir mesaj biti yerleştirir. MLSB ise bit 2, bit 1 ve bit 0 olmak üzere kanal başına üç bit kullanır.
Bir \(M\times N\) RGB görüntü için kaynak kapasiteyi:
olarak hesaplar. İlk \(3\), R/G/B kanallarını; ikinci \(3\), her kanala yerleştirilen üç payload bitini temsil eder.
512×512 RGB görüntü için:
Standart LSB aynı görüntüde 98.304 byte taşıdığı için MLSB kapasitesi tam 3 kattır.
MLSB embedding işlemi
Kaynakta bir channel value \(v\) için önce en düşük üç bit temizlenir:
Sonraki üç ciphertext bit'i yerleştirilir:
Watermark byte'ın üç düşük biti:
olarak alınır ve kaynak tasarımda channel value:
şeklinde yazılır. Bir channel'da üç bit değiştirildiği için maksimum intensity değişimi 0–255 ölçeğinde 7 düzey olabilir.
Watermark key
Watermark anahtarı bağımsız paylaşılabilir veya encryption key'den:
şeklinde türetilebilir. Çıktı 256-bit pseudorandom sequence olarak cyclic biçimde kullanılmaktadır.
MLSB extraction
Receiver aynı \(W\) değerini kullanarak watermark XOR'u tersine çevirir:
Ardından düşük üç bit:
ile çıkarılır ve ciphertext bitstream yeniden kurulur. Yanlış watermark key kullanılması extracted bitstream'i bozar ve normal decryption başarısız olur.
XOR Watermark Steganalizden Gizlenmeyi Gerçekten Artırdı mı?
Yalnız sınırlı ve dedektöre bağlı biçimde: sabit XOR watermark bazı düşük/orta yoğunluklu klasik chi-square/RS koşullarında düşük skorlar üretse de %75–100 kapasitede RS detectability'yi artırmış ve Yedroudj-Net CNN tarafından bütün test edilen embedding oranlarında AUC ≥ 0,999 ile kolayca ayırt edilmiştir; kaynak bu nedenle mevcut watermark'ın modern steganaliz karşısında gizlenebilirlik hedefini gerçekleştirmediği sonucuna varmaktadır.
PNG neden gerekli?
MLSB spatial-domain bit değiştirme yaptığı için pixel değerlerinin storage/retrieval sürecinde aynen korunması gerekir. Kaynak MinIO'da PNG lossless format kullanır. JPEG gibi lossy re-encoding düşük bitleri değiştirerek hidden payload'ı bozabilir. Bu yüzden yöntem, organizasyonun hem storage formatını hem delivery pipeline'ını kontrol ettiği ortamlara bağlıdır.
Minimum cover boyutu
Kaynağa göre cover image doğal RGB fotoğraf olmalı ve en az 256×256 pixel olmalıdır. 256×256×3 channel×3 bit hesabı 589.824 bit, yani 73.728 byte = 72 KiB MLSB kapasitesi üretir.
Doğal fotoğraf varsayımı ile deney görüntüleri arasındaki sınır
Tehdit modeli doğal fotoğraflardaki tonal gradient ve spatial correlation özelliklerini MLSB için önemli görmektedir ve sentetik görüntülerin farklı davranabileceğini açıkça belirtmektedir. Buna rağmen Section 6'daki klasik-detector/image-quality deneylerinde gradient, checkerboard texture ve mixed-pattern olmak üzere üç sentetik RGB görüntü kullanılmıştır. Bu nedenle bu bölümün klasik chi-square/RS sonuçları doğal fotoğraf popülasyonunun kapsamlı doğrulaması değildir. BOSSBase doğal fotoğrafları yalnız CNN experiment ve Appendix A pilotunda kullanılmaktadır.
Çalışmanın Yöntemi ve Bulguları
Deney ortamı
| Bileşen | Kaynakta bildirilen değer |
|---|---|
| İş istasyonu | Apple M1 Pro, arm64 |
| RAM | 16 GB |
| İşletim sistemi | macOS 26.4 |
| Python | 3.9.6 |
| Görüntü I/O | Pillow |
| Array işlemleri | NumPy |
| AES/Blowfish/ChaCha20 | pycryptodome C-extension implementation |
| KREA v2 | Saf Python / standard library |
| Sentetik cover image | 3 adet, 512×512 RGB: gradient_512, texture_512, mixed_512 |
| Test mesajı | Uniform random byte sequence, NumPy seed 42 |
KREA v2 avalanche effect
Avalanche effect, plaintext'teki tek bir bit değiştiğinde ciphertext bitlerinin ne kadarının değiştiğini ölçer. İdeal hedef yaklaşık %50'dir.
- Toplam deneme: 320.000.
- 64 input-bit pozisyonu.
- Bit pozisyonu başına 1000 deneme.
- 5 bağımsız random key.
- Mean bit change: %49,9825.
- Standart sapma: %6,2442.
- Tekil deneme aralığı: %23,44–%76,56.
Kaynak dağılımın 64-bit çıktı için beklenen binomial variation ile uyumlu olduğunu belirtmektedir. Strict Avalanche Criterion analizinde output-bit flip probability'nin 0,5'ten mean sapması 0,012410, maksimum sapması 0,050000'dır.
Key sensitivity
- 1000 random single-bit key flip denemesinde mean ciphertext bit change: %49,8766.
- Standart sapma: %6,5730.
- Aralık: %31,25–%68,75.
- Bütün 128 key bit'i × 100 random plaintext = 12.800 systematic trial.
- Systematic overall mean: %50,0267.
- Minimum per-key-bit mean: %48,5938.
- Maksimum per-key-bit mean: %51,3750.
NIST SP 800-22 testi
Çalışma 2.000.000 bit ciphertext üretmiştir. On bir test için akış 200 adet 10.000-bit sequence'e bölünmüş; pass koşulu sequence'lerin en az %96'sında \(p>0,01\) olarak uygulanmıştır. Minimum veri gereksinimi yüksek dört test full stream üzerinde değerlendirilmiştir. Bütün deney tek random key altında yapılmıştır; kaynak multi-key doğrulamayı gelecekteki çalışma olarak bırakır.
| Test | Passing | Proportion | Mean p / full-stream p | Sonuç |
|---|---|---|---|---|
| Frequency (Monobit) | 199/200 | 0,9950 | 0,5287 | PASS |
| Block Frequency (M=128) | 200/200 | 1,0000 | 0,4943 | PASS |
| Runs | 197/200 | 0,9850 | 0,5094 | PASS |
| Longest Run of Ones | 200/200 | 1,0000 | 0,5080 | PASS |
| Binary Matrix Rank | 199/200 | 0,9950 | 0,4936 | PASS |
| Discrete Fourier Transform | 196/200 | 0,9800 | 0,4660 | PASS |
| Non-overlapping Template | 197/200 | 0,9850 | 0,4797 | PASS |
| Serial (m=2) | 199/200 | 0,9950 | 0,5222 | PASS |
| Approximate Entropy (m=5) | 197/200 | 0,9850 | 0,4886 | PASS |
| Cumulative Sums (Forward) | 198/200 | 0,9900 | 0,2614 | PASS |
| Cumulative Sums (Reverse) | 197/200 | 0,9850 | 0,2619 | PASS |
| Overlapping Template | Full stream | — | 0,1242 | PASS |
| Maurer's Universal | Full stream | — | 0,6523 | PASS |
| Random Excursions | Full stream | — | 0,0957 | PASS |
| Random Excursions Variant | Full stream | — | 0,2225 | PASS |
Yorum sınırı: NIST testlerinden geçmek ciphertext'in belirli istatistiksel testlerde random-like olduğunu gösterir; cipher'ın chosen-attack, related-key, algebraic, linear veya side-channel saldırılara dayanıklı olduğunu kanıtlamaz.
Shannon entropy
Bir byte-stream için teorik maksimum entropy 8 bit/byte'tır. Kaynak dört 1 MB baseline plaintext'i ve dört uygulama-benzeri payload'ı şifreleyerek ciphertext byte entropy'sini ölçmüştür.
| Plaintext tipi | Entropy (bit/byte) | Chi-square | p | Uniform? |
|---|---|---|---|---|
| All-zero | 7,999833 | 242,78 | 0,698549 | Yes |
| All-one (0xFF) | 7,999830 | 247,06 | 0,627641 | Yes |
| English text | 7,999800 | 290,33 | 0,063391 | Yes |
| Random | 7,999849 | 218,98 | 0,950238 | Yes |
| Payload | Boyut | Plaintext entropy | Ciphertext entropy |
|---|---|---|---|
| XML configuration | 1 MB | 4,7246 | 7,9998 |
| JSON API payload | 1 MB | 4,9772 | 7,9998 |
| H.264 NAL stream | 256 KB | 6,9201 | 7,9992 |
| HTTP/2 framed traffic | 1 MB | 7,9347 | 7,9998 |
Kaynak bu değerleri doğrudan cryptographic strength ölçüsü değil, steganographic embedding öncesi ciphertext'in input format izini byte-frequency düzeyinde taşımadığını gösteren istatistiksel önkoşul olarak yorumlamaktadır.
Diffusion analizi
Kaynak “full diffusion” için 64 output bit'in mean olarak en az 30'unun aktif/değişmiş olması eşiğini kullanmaktadır. On farklı başlangıç bit pozisyonu üzerinden mean active-bit sayıları ilk turlarda 2,6 → 9,4 → 17,2 → 28,3 biçiminde artmış; round 6'da 31,3 ile kaynak eşiği aşılmıştır.
| Round | Mean active bits / 64 |
|---|---|
| 1 | 2,6 |
| 2 | 9,4 |
| 3 | 17,2 |
| 4 | 28,3 |
| 5 | 29,2 |
| 6 | 31,3 |
| 7 | 30,6 |
| 8 | 33,8 |
| 9 | 30,1 |
| 10 | 33,2 |
| 27 | 32,2 |
Kaynak SPECK-64/128 için literatürde 4–5 round diffusion referansı verir. Bu karşılaştırma KREA v2'nin 27 round'unun “güvenli olduğu kanıtlandı” anlamına gelmez; yalnız measured diffusion profile karşılaştırmasıdır.
Input–output correlation
10.000 random plaintext/ciphertext pair kullanılarak 64×64 = 4096 Pearson correlation coefficient hesaplanmıştır.
- Maksimum \(|r|\): 0,034122.
- Mean \(|r|\): 0,007822.
- Median \(|r|\): 0,006603.
- \(|r|<0,05\) fraction: %100.
- \(|r|<0,10\) fraction: %100.
Kaynak 10.000 örnek ve 4096 pair için null durumda yaklaşık maksimum 0,041 beklediğini belirtmektedir. Bu sonuç linear correlation testinde belirgin ilişki bulunmadığını destekler; non-linear veya adversarial attack sınıflarını dışlamaz.
MILP diferansiyel trail analizi
KREA v2'nin \((7,2)\) rotation sabitlerinin SPECK-64/128'in \((8,3)\) sabitlerine göre diferansiyel direnci bozup bozmadığını incelemek için Mixed Integer Linear Programming kullanılmıştır. Lipmaa–Moriai modular-addition differential koşulları binary integer constraint olarak modellenmiştir. Solver COIN-OR CBC 2.10.13'tür ve round count başına timeout 600 saniyedir.
| Round | SPECK-64/128 referansı | KREA v2 | Durum |
|---|---|---|---|
| 1 | 0 | 0 | Optimal |
| 2 | 1 | 1 | Optimal |
| 3 | 3 | 3 | Optimal |
| 4 | 6 yayımlanmış optimum | ≤6 | KREA solver upper bound; SPECK optimum ile uyuşuyor |
| 5 | 9 yayımlanmış optimum | ≤23 | KREA CBC upper bound |
| 6 | 13 yayımlanmış optimum | ≤138 | KREA CBC upper bound |
| 7 | 18 yayımlanmış optimum | — | KREA aranmadı |
| 8 | 24 yayımlanmış optimum | — | KREA aranmadı |
Minimum trail weight'in daha düşük olması tek-trail diferansiyel saldırı açısından daha zayıf bir profil anlamına gelebilir. Ancak round 5–6 KREA değerleri optimum değildir; yalnız 600 saniyelik solver budget içinde bulunan üst sınırlardır. Bu nedenle 23 veya 138 sayısını SPECK'ten daha iyi ya da daha kötü “kanıtlanmış güvenlik” değeri olarak karşılaştırmak doğru değildir.
KREA v2 cryptanalysis sınırları
- Round 4 sonrası MILP değerleri tight optimum değil, solver-budget upper bound'dur.
- Linear cryptanalysis yapılmamıştır.
- Related-key analysis yapılmamıştır.
- Integral/division-property analysis yapılmamıştır.
- Algebraic/Gröbner-basis attack analysis yapılmamıştır.
- Timing, power, electromagnetic veya fault-injection evaluation yapılmamıştır.
- Python reference implementation constant-time değildir.
- Independent third-party cryptanalysis bulunmamaktadır.
Encryption throughput karşılaştırması
Bu tablo doğrudan algorithm-speed superiority tablosu olarak yorumlanmamalıdır. KREA v2 saf Python; diğer algoritmalar optimized C-extension backend kullanmaktadır.
| Cipher | Block (bit) | Key (bit) | Encrypt (MB/s) | Decrypt (MB/s) |
|---|---|---|---|---|
| KREA-64/128 CTR | 64 | 128 | 0,73 | 0,73 |
| AES-128-CTR | 128 | 128 | 410,67 | 416,22 |
| Blowfish-CTR | 64 | 128 | 194,41 | 196,51 |
| ChaCha20 | 512 | 256 | 657,44 | 675,43 |
Yazarlar KREA'nın native C/Rust implementation'ının farkı azaltmasını beklediklerini belirtmektedir; ancak bu çalışma C/Rust KREA implementation'ını ölçmemiştir. Bu nedenle 50–100× iyileşme ifadesi ölçülmüş sonuç değil, yazarların typical Python-to-native overhead'e dayalı beklentisidir.
Steganografik görüntü kalitesi — gradient_512
| Yöntem | Oran | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,14 | 0,1256 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,14 | 0,2504 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,38 | 0,3755 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,13 | 0,5007 | 1,0000 | 0,000000 |
| MLSB + WM | 10% | 38,15 | 9,9547 | 0,9991 | 0,000000 |
| MLSB + WM | 25% | 38,11 | 10,0385 | 0,9991 | 0,000000 |
| MLSB + WM | 50% | 38,05 | 10,1886 | 0,9991 | 0,000000 |
| MLSB + WM | 75% | 37,99 | 10,3381 | 0,9991 | 0,000000 |
| MLSB + WM | 100% | 37,92 | 10,4887 | 0,9990 | 0,000000 |
| PVD | 10% | 51,53 | 0,4567 | 1,0000 | 0,000000 |
| PVD | 25% | 47,60 | 1,1304 | 0,9999 | 0,000000 |
| PVD | 50% | 44,57 | 2,2689 | 0,9998 | 0,000000 |
| PVD | 75% | 42,80 | 3,4099 | 0,9997 | 0,000000 |
| PVD | 100% | 41,55 | 4,5469 | 0,9996 | 0,000000 |
Steganografik görüntü kalitesi — texture_512
| Yöntem | Oran | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,17 | 0,1248 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,15 | 0,2501 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,39 | 0,3752 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,14 | 0,4999 | 1,0000 | 0,000000 |
| MLSB + WM | 10% | 38,16 | 9,9373 | 0,9991 | 0,000000 |
| MLSB + WM | 25% | 38,12 | 10,0269 | 0,9991 | 0,000000 |
| MLSB + WM | 50% | 38,05 | 10,1850 | 0,9991 | 0,000000 |
| MLSB + WM | 75% | 37,99 | 10,3351 | 0,9991 | 0,000000 |
| MLSB + WM | 100% | 37,92 | 10,4934 | 0,9990 | 0,000000 |
| PVD | 10% | 33,78 | 27,2292 | 0,9976 | 0,000000 |
| PVD | 25% | 29,81 | 67,9764 | 0,9940 | 0,000000 |
| PVD | 50% | 26,79 | 136,1117 | 0,9880 | 0,000000 |
| PVD | 75% | 25,02 | 204,6457 | 0,9820 | 0,000000 |
| PVD | 100% | 23,76 | 273,3398 | 0,9761 | 0,000000 |
Steganografik görüntü kalitesi — mixed_512
| Yöntem | Oran | PSNR (dB) | MSE | SSIM | BER |
|---|---|---|---|---|---|
| StandardLSB | 10% | 61,14 | 0,0500 | 1,0000 | 0,000000 |
| StandardLSB | 25% | 57,15 | 0,1254 | 1,0000 | 0,000000 |
| StandardLSB | 50% | 54,14 | 0,2504 | 1,0000 | 0,000000 |
| StandardLSB | 75% | 52,38 | 0,3759 | 1,0000 | 0,000000 |
| StandardLSB | 100% | 51,13 | 0,5012 | 0,9999 | 0,000000 |
| MLSB + WM | 10% | 37,17 | 12,4734 | 0,9987 | 0,000000 |
| MLSB + WM | 25% | 37,14 | 12,5529 | 0,9987 | 0,000000 |
| MLSB + WM | 50% | 37,09 | 12,7020 | 0,9986 | 0,000000 |
| MLSB + WM | 75% | 37,09 | 12,7152 | 0,9986 | 0,000000 |
| MLSB + WM | 100% | 37,08 | 12,7250 | 0,9986 | 0,000000 |
| PVD | 10% | 50,99 | 0,5174 | 0,9999 | 0,000000 |
| PVD | 25% | 40,66 | 5,5889 | 0,9992 | 0,000000 |
| PVD | 50% | 37,81 | 10,7551 | 0,9984 | 0,000000 |
| PVD | 75% | 35,47 | 18,4637 | 0,9975 | 0,000000 |
| PVD | 100% | 33,80 | 27,0794 | 0,9965 | 0,000000 |
Kaynak StandardLSB'nin her oranda en yüksek PSNR'ı vermesini yalnız bit 0'ı değiştirmesine bağlamaktadır. MLSB + watermark yaklaşık 13–24 dB daha düşük PSNR üretir; kaynak bunu üç-bit embedding'in yaklaşık 21 kat daha yüksek mean-squared error üretmesiyle ilişkilendirir. Buna karşın StandardLSB ve MLSB SSIM değerleri bütün testlerde 0,998'in üzerinde kalmıştır.
Embedding kapasitesi
| Image | StandardLSB (byte) | MLSB (byte) | PVD (byte) | MLSB / LSB |
|---|---|---|---|---|
| gradient_512 | 98.304 | 294.912 | 147.456 | 3,0× |
| texture_512 | 98.304 | 294.912 | 268.863 | 3,0× |
| mixed_512 | 98.304 | 294.912 | 169.402 | 3,0× |
MLSB kapasitesi image content'ten bağımsızdır çünkü sabit üç bit/channel kullanır. PVD kapasitesi ise adjacent pixel difference'a göre değiştiğinden texture_512'de daha yüksek, gradient_512'de daha düşüktür.
Klasik steganaliz
Aşağıdaki detection score'larda kaynak 0 ile 1 aralığında daha yüksek değeri daha yüksek detectability olarak yorumlamaktadır.
| Yöntem | Oran | Chi-square | RS | Histogram |
|---|---|---|---|---|
| StandardLSB | 25% | 0,0000 | 0,0004 | 0,9872 |
| StandardLSB | 50% | 0,0000 | 0,0007 | 0,9902 |
| StandardLSB | 75% | 0,0000 | 0,0038 | 0,9902 |
| StandardLSB | 100% | 0,4443 | 0,1060 | 0,9974 |
| MLSB | 25% | 0,0000 | 0,0020 | 0,9859 |
| MLSB | 50% | 0,0000 | 0,0028 | 0,9902 |
| MLSB | 75% | 0,0000 | 0,0034 | 0,9903 |
| MLSB | 100% | 0,6389 | 0,2080 | 0,9987 |
| MLSB + WM | 25% | 0,0000 | 0,0029 | 0,9737 |
| MLSB + WM | 50% | 0,0000 | 0,0005 | 0,9825 |
| MLSB + WM | 75% | 0,0000 | 0,3333 | 0,9826 |
| MLSB + WM | 100% | 0,6283 | 0,6667 | 1,0000 |
Chi-square tablosunda üç yöntem de %75'e kadar 0,0000 üretirken tam kapasitede algılanabilirlik artmaktadır. RS analizi özellikle XOR watermark için %75'te 0,3333 ve %100'de 0,6667'ye yükselir. Kaynak bunu sabit watermark key'in adjacent pixel group'larda periyodik correlated flipping pattern oluşturmasına bağlar.
Histogram detector ise bütün oranlarda yaklaşık 0,97 veya daha yüksek skor üretmektedir. Bu nedenle “klasik steganaliz MLSB'yi göremiyor” biçiminde genel bir ifade kaynak tarafından desteklenmez.
Yedroudj-Net CNN deney tasarımı
Modern steganaliz testi için BOSSBase-1.01 kullanılmıştır. Veri kümesi 10.000 adet 512×512 grayscale doğal fotoğraftan oluşmaktadır.
- Train/validation/test: 8000 / 1000 / 1000.
- Deterministik seed: 42.
- Her training iteration'da 8000 cover için on-the-fly stego counterpart üretilir; bir epoch 16.000 sample olur.
- Embedding oranları: 0,25; 0,50; 0,75; 1,00.
- Yöntemler: Standard LSB, plain MLSB, MLSB + XOR watermark.
- Training crop: random 256×256 + horizontal/vertical flip.
- Validation/test: center crop, augmentation yok.
- Yedroudj-Net trainable parameter: 699.810.
- High-pass preprocessing filter weights: frozen.
- Optimizer: Adam.
- Learning rate: \(5\times10^{-4}\).
- Weight decay: \(10^{-4}\).
- Batch size: 32.
- Epoch: 30.
- GPU: Google Colab T4.
- Final training accuracy: 0,9078.
- Final validation accuracy: 0,880.
- Peak validation accuracy: 0,891, epoch 12.
CNN steganaliz sonuçları
| Yöntem | Oran | Accuracy | AUC |
|---|---|---|---|
| Standard LSB | 25% | 0,5000 | 0,5000 |
| Standard LSB | 50% | 0,8880 | 0,9674 |
| Standard LSB | 75% | 0,9350 | 0,9879 |
| Standard LSB | 100% | 0,9350 | 0,9879 |
| MLSB | 25% | 0,5000 | 0,5000 |
| MLSB | 50% | 0,9705 | 0,9974 |
| MLSB | 75% | 0,9725 | 0,9994 |
| MLSB | 100% | 0,9725 | 0,9994 |
| MLSB + XOR watermark | 25% | 0,9725 | 0,9990 |
| MLSB + XOR watermark | 50% | 0,9720 | 0,9993 |
| MLSB + XOR watermark | 75% | 0,9720 | 0,9994 |
| MLSB + XOR watermark | 100% | 0,9720 | 0,9994 |
%25 Standard LSB ve plain MLSB sonucu neden 0,5? Kaynak bunun CNN başarısızlığı olmadığını açıkça göstermektedir. Embedding pixel storage'ın başından sequential ilerlediği için %25 oran yalnız image'in ilk quarter'ını değiştirir. Testte kullanılan center 256×256 crop bu değiştirilmiş bölgenin dışında kalmaktadır; dolayısıyla crop içinde stego perturbation yoktur. Watermark ise bütün pixels'a yayıldığından bu artefakttan etkilenmez. Bu nedenle %25'teki chance result gerçek “undetectability” sonucu olarak yorumlanmamalıdır.
XOR watermark başarısızlığının kök nedeni
Fixed watermark key, channel-major scan boyunca periyodik biçimde tekrar eder. \(H\times W\times3\) image için key length \(|k|\) ise aynı üç-bit XOR pattern image üzerinde düzenli tile'lar halinde yeniden uygulanır. RS detector natural image'daki regular/singular group dağılımının spatial smoothness'ını kullanır; tekrar eden watermark ise bu dağılımda periyodik artefakt oluşturabilir.
Kaynak bu nedenle iki alternatif önerir:
- Aperiodic full-coverage keystream mask: Sabit tekrar eden key yerine KREA keystream'den her image position için farklı mask üretmek.
- Aperiodic + sparse selection: Keystream mask'i yalnız key-derived pixel subset'ine, örneğin yaklaşık %50'sine uygulamak.
Appendix A — 200 görüntülük watermark pilotu
| Varyant | Mean | Median | Std | Max |
|---|---|---|---|---|
| A — fixed-key periodic XOR | 0,342 | 0,289 | 0,287 | 1,000 |
| B — KREA-keystream aperiodic, full coverage | 0,371 | 0,001 | 0,439 | 1,000 |
| C — KREA-keystream, sparse %50 selection | 0,130 | 0,000 | 0,265 | 1,000 |
Variant B median'ı güçlü biçimde düşürmüş fakat mean'i baseline'dan iyileştirmemiştir; kaynak bunu bazı images'daki uzun upper-tail ile açıklamaktadır. Variant C hem median hem mean'i azaltan tek pilot varyantıdır.
Pilot sınırı: yalnız 200 image, yalnız %75 embedding ve yalnız RS detector kullanılmıştır. CNN veya content-adaptive detector doğrulaması yapılmadan Variant C deployment için önerilemez.
Uçtan uca MinIO performansı
| Aşama | Latency (ms) |
|---|---|
| KREA v2 Encrypt | 15,6 |
| MLSB Embed | 42,3 |
| MinIO Upload | 128,5 |
| MinIO Download | 115,2 |
| MLSB Extract | 38,7 |
| KREA v2 Decrypt | 14,8 |
| Toplam | 355,1 |
Upload + download toplamı 243,7 ms, yani toplam latency'nin %68,6'sıdır. Encryption + decryption 30,4 ms = %8,6; steganographic embed + extract 81,0 ms = %22,8'dir.
Kaynak 128 B ile 8 KB arasındaki mesajlarda bütün test edilen cover images için end-to-end latency'nin 700 ms altında kaldığını ve message fidelity'nin %100 olduğunu bildirmektedir.
Yazarlar bu gecikme düzeyini configuration propagation, audit-log transmission veya benzeri asynchronous inter-service mesajları için makul; authentication token validation gibi sub-10-ms synchronous path'ler için uygunsuz görmektedir.
64-bit block boyutunun hacim sınırı
KREA-64/128'in block size'ı 64 bittir. Kaynak CTR kullanımında aynı key altında yaklaşık \(2^{32}\) block, yani yaklaşık 32 GiB veri sonrasında birthday-bound collision riskinin dikkate alınması gerektiğini belirtmektedir. Yüksek hacimli bulk encryption için 128-bit block cipher veya uygun stream cipher kullanımını gerekli görmektedir.
Çalışmanın desteklediği sonuçlar
- KREA v2'nin ölçülen avalanche, key-sensitivity, entropy ve correlation özellikleri incelenen testlerde random-like cipher-output davranışıyla uyumludur.
- 15 NIST SP 800-22 testi kullanılan tek-key deney protokolünde geçmiştir.
- KREA v2 ve SPECK differential trail sonuçları optimal olarak çözülebilen ilk üç round'da aynıdır; round 4 KREA upper bound'u SPECK yayımlanmış optimumuyla uyuşur.
- MLSB, StandardLSB'ye göre tam 3× deterministic capacity sağlar.
- MLSB + watermark test edilen sentetik RGB images üzerinde yaklaşık 37–38 dB PSNR ve yüksek SSIM sağlamıştır.
- Bütün image-quality konfigürasyonlarında BER 0'dır.
- Mevcut fixed XOR watermark, yüksek oranlarda RS tarafından ve bütün test edilen oranlarda Yedroudj-Net tarafından güçlü biçimde algılanabilmektedir.
- Appendix A Variant C pilotunda RS mean ve median detection baseline'a göre düşmüştür.
- MinIO pipeline 4 KB için 355,1 ms total latency üretmiş ve bottleneck network I/O olmuştur.
Çalışmanın desteklemediği sonuçlar
- KREA v2'nin AES-128 veya SPECK-64/128'den daha güvenli olduğu kanıtlanmamıştır.
- KREA v2 production-hardened veya standardized cipher değildir.
- NIST SP 800-22 başarısı adversarial cryptanalysis resistance kanıtı değildir.
- Linear, related-key, integral ve algebraic attack resistance gösterilmemiştir.
- Side-channel, timing, power, EM veya fault-injection resistance gösterilmemiştir.
- %100 fidelity cryptographic integrity veya authenticity sağlamaz.
- Mevcut XOR watermark modern CNN steganalize karşı undetectable değildir.
- Klasik-detector sonuçları bütün doğal fotoğraf popülasyonuna genellenemez; ana klasik test seti üç sentetik RGB image'dır.
- Appendix A Variant C'nin production deployment için hazır olduğu gösterilmemiştir.
- JPEG veya başka lossy transform altında payload recovery gösterilmemiştir; kaynak tam tersine spatial MLSB'nin lossy re-encoding ile bozulacağını belirtir.
- KREA'nın C/Rust implementation'ındaki tahmini hız artışı bu çalışmada ölçülmemiştir.
Yöntemsel ve yeniden üretilebilirlik sınırlılıkları
- KREA v2 bağımsız üçüncü taraf cryptanalysis görmemiştir.
- NIST randomness testleri tek key altında yapılmıştır.
- MILP solver optimum kanıtını yalnız ilk üç round'da sağlamıştır; round 4 sonrası sınırlar solver budget'a bağlıdır.
- Doğrusal cryptanalysis gerçekleştirilmemiştir.
- Reference implementation constant-time değildir.
- Klasik steganaliz ana değerlendirmesi yalnız üç sentetik image'a dayanmaktadır.
- BOSSBase CNN testi grayscale dataset kullanmaktadır; ana MLSB system description RGB üç-channel taşıyıcı üzerinden tanımlanmıştır.
- Yedroudj-Net dışında SRNet, ZhuNet, transformer tabanlı veya S-UNIWARD-class content-adaptive detector'lar test edilmemiştir.
- Nonce formülünde sender'ın pre-embedding cover hash'i ile receiver'ın downloaded image hash'inin nasıl aynı veri üzerinden yeniden üretildiği metinde açık değildir.
- Lossy image pipeline test edilmemiştir ve yöntem lossless PNG/TIFF ortamına bağımlıdır.
- Authenticated encryption uygulanmamıştır.
- 64-bit block size yüksek single-key veri hacmini sınırlar.
Gelecek çalışmalar
Kaynak üç ana devam yönü belirtmektedir: fixed periodic watermark yerine Appendix A'daki keystream-derived adaptive watermark'ın geniş BOSSBase ve daha güçlü detector'larla doğrulanması; KREA v2 için linear/related-key cryptanalysis ve constant-time C/Rust implementation ile side-channel evaluation; MAC/AEAD bütünlüğü ve JPEG-resistant frequency-domain steganography entegrasyonu.
Kaynak ve Yöntem Notu
Özgün başlık: Hybrid Architecture for Protected Data Communication Inside the Private Cloud
Yazarlar: Biswaranjan Senapati; Lalit Narayan Mishra; Awad Bin Naeem; Amit J. Rangari.
Yazar sırası: Biswaranjan Senapati birinci, Lalit Narayan Mishra ikinci, Awad Bin Naeem üçüncü, Amit J. Rangari dördüncü yazardır.
Sorumlu yazar: Biswaranjan Senapati; bsenapati@ualr.edu.
Kurum 1: Department of Computer Science, University of Arkansas at Little Rock (UALR), Little Rock, Arkansas, USA.
Kurum 2: Lowe’s Companies Inc., Mooresville, North Carolina, USA.
Kurum 3: Department of Biomedical and Neuromotor Sciences, University of Bologna, Bologna, Italy.
Kurum 4: JPMorgan Chase, Atlanta, Georgia, USA.
Eş katkı: Kaynakta eş birinci yazarlık veya eş katkı işareti/beyanı bulunmamaktadır.
Dergi: Cryptography.
Yayıncı: MDPI.
Cilt / sayı / makale: 10(3), Article 36.
Sayfa sayısı: 41.
DOI: 10.3390/cryptography10030036.
Gönderim: 15 Nisan 2026.
Revizyon: 25 Mayıs 2026.
Kabul: 30 Mayıs 2026.
Yayın: 2 Haziran 2026.
Akademik editör: Jim Plusquellic.
Kaynak türü: Hakemli araştırma makalesi; custom ARX cipher adaptation, multi-bit spatial steganography, steganalysis ve gerçek MinIO özel bulut deployment benchmarkını birleştiren mühendislik çalışması.
Hakemlik: Cryptography resmî MDPI materyallerinde single-blind/single-anonymized peer-review kullanan hakemli dergi olarak tanımlanmaktadır.
Preprint durumu: Verianla'da işlenen dosya yayımlanmış Version of Record'dur; bu işlemde ayrı bir preprint temel alınmamıştır.
Lisans: Creative Commons Attribution (CC BY).
Resmî DOI bağlantısı: https://doi.org/10.3390/cryptography10030036
Anahtar kelimeler: ARX block cipher; steganography; private cloud security; modified LSB; steganalysis resistance; MinIO object storage; hybrid cryptography-steganography.
Ana sistem bileşenleri: KREA v2; MLSB; XOR watermark; MinIO; TLS 1.3; Yedroudj-Net.
KREA v2 parametreleri: 64-bit block, 128-bit key, iki adet 32-bit word, 27 round, \(\alpha=7\), \(\beta=2\).
MLSB parametresi: RGB channel başına 3 LSB; toplam 9 bit/pixel kapasite.
Bulut katmanı: S3-compatible MinIO private object storage; HTTPS/TLS 1.3; lossless PNG storage.
Security testleri: Avalanche, Strict Avalanche Criterion, key sensitivity, NIST SP 800-22, Shannon entropy, diffusion, correlation ve MILP differential trail analysis.
Steganaliz: Chi-square, RS, histogram analysis ve Yedroudj-Net CNN.
CNN veri seti: BOSSBase-1.01, 10.000 adet 512×512 grayscale doğal fotoğraf; 8000/1000/1000 train/validation/test.
CNN eğitim donanımı: Google Colab T4 GPU.
Classical image-quality test seti: Programatik oluşturulmuş üç adet 512×512 RGB sentetik cover: gradient_512, texture_512, mixed_512.
Uçtan uca ana sonuç: 4 KB mesaj için 355,1 ms total latency; %68,6 network I/O; test edilen tüm pipeline konfigürasyonlarında BER 0.
Finansman: Kaynak dış finansman alınmadığını bildirmektedir.
Etik kurul: Institutional Review Board Statement: Not applicable.
Bilgilendirilmiş onam: Informed Consent Statement: Not applicable.
Veri erişilebilirliği: BOSSBase-1.01 publicly available'dır. Classical-detector test görüntüleri sentetik olarak üretilmiştir. KREA v2 reference implementation, MILP differential search scripts ve steganography framework corresponding author'dan makul talep üzerine sağlanabilir.
Çıkar çatışması: Lalit Narayan Mishra çalışma sırasında Lowe’s Companies Inc. çalışanıdır; Amit J. Rangari JPMorgan Chase çalışanıdır. Kaynak, diğer yazarların commercial/financial relationship kaynaklı potansiyel çıkar çatışması bulunmadığını beyan etmektedir.
Yazar katkıları: Conceptualization: Biswaranjan Senapati ve Lalit Narayan Mishra; methodology: Biswaranjan Senapati; software: Biswaranjan Senapati, Awad Bin Naeem, Amit J. Rangari; validation: Biswaranjan Senapati, Lalit Narayan Mishra, Amit J. Rangari; formal analysis: Biswaranjan Senapati ve Lalit Narayan Mishra; investigation: Biswaranjan Senapati; original draft: Biswaranjan Senapati; review/editing: Lalit Narayan Mishra ve Awad Bin Naeem.
Önemli kaynak içi yöntemsel gerilim: Section 3 doğal RGB fotoğraf varsayımı koyarken klasik steganography benchmarkı üç sentetik RGB image üzerinde yapılmıştır. Kaynak daha sonra klasik-detector sonuçlarının kapsamını bu sentetik görüntülerle sınırlar ve yalnız CNN değerlendirmesini BOSSBase-1.01'e genişletir.
Nonce raporlama belirsizliği: Nonce formülü `hash(cover_image)` kullanır ve receiver'ın downloaded image hash'iyle nonce'u yeniden hesapladığı belirtilir; pre-embedding cover hash'in stego-only download akışında nasıl aynı biçimde elde edildiği kaynakta açıklanmamaktadır.
Temel güvenlik sınırı: KREA v2 independent third-party cryptanalysis görmemiştir; statistical randomness başarıları cryptographic proof değildir; linear/related-key/integral/algebraic/side-channel/fault analysis eksiktir; authenticated encryption yoktur.
Steganografi sınırı: Fixed-key XOR watermark modern CNN steganalizi tarafından güçlü biçimde algılanmaktadır; spatial MLSB lossy image re-encoding'e dayanıklı değildir.
Performans sınırı: KREA speed benchmarkı saf Python implementation'ı optimized C-extension cipher'larla karşılaştırdığından doğrudan algorithmic throughput ranking olarak yorumlanmamalıdır.
Genel yorum sınırı: Çalışma belgelenmiş ve ölçülmüş bir private-cloud engineering integration sunmaktadır; production-hardened cipher, modern steganalize karşı genel undetectability veya tamamlanmış cryptographic security proof sunmamaktadır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir