

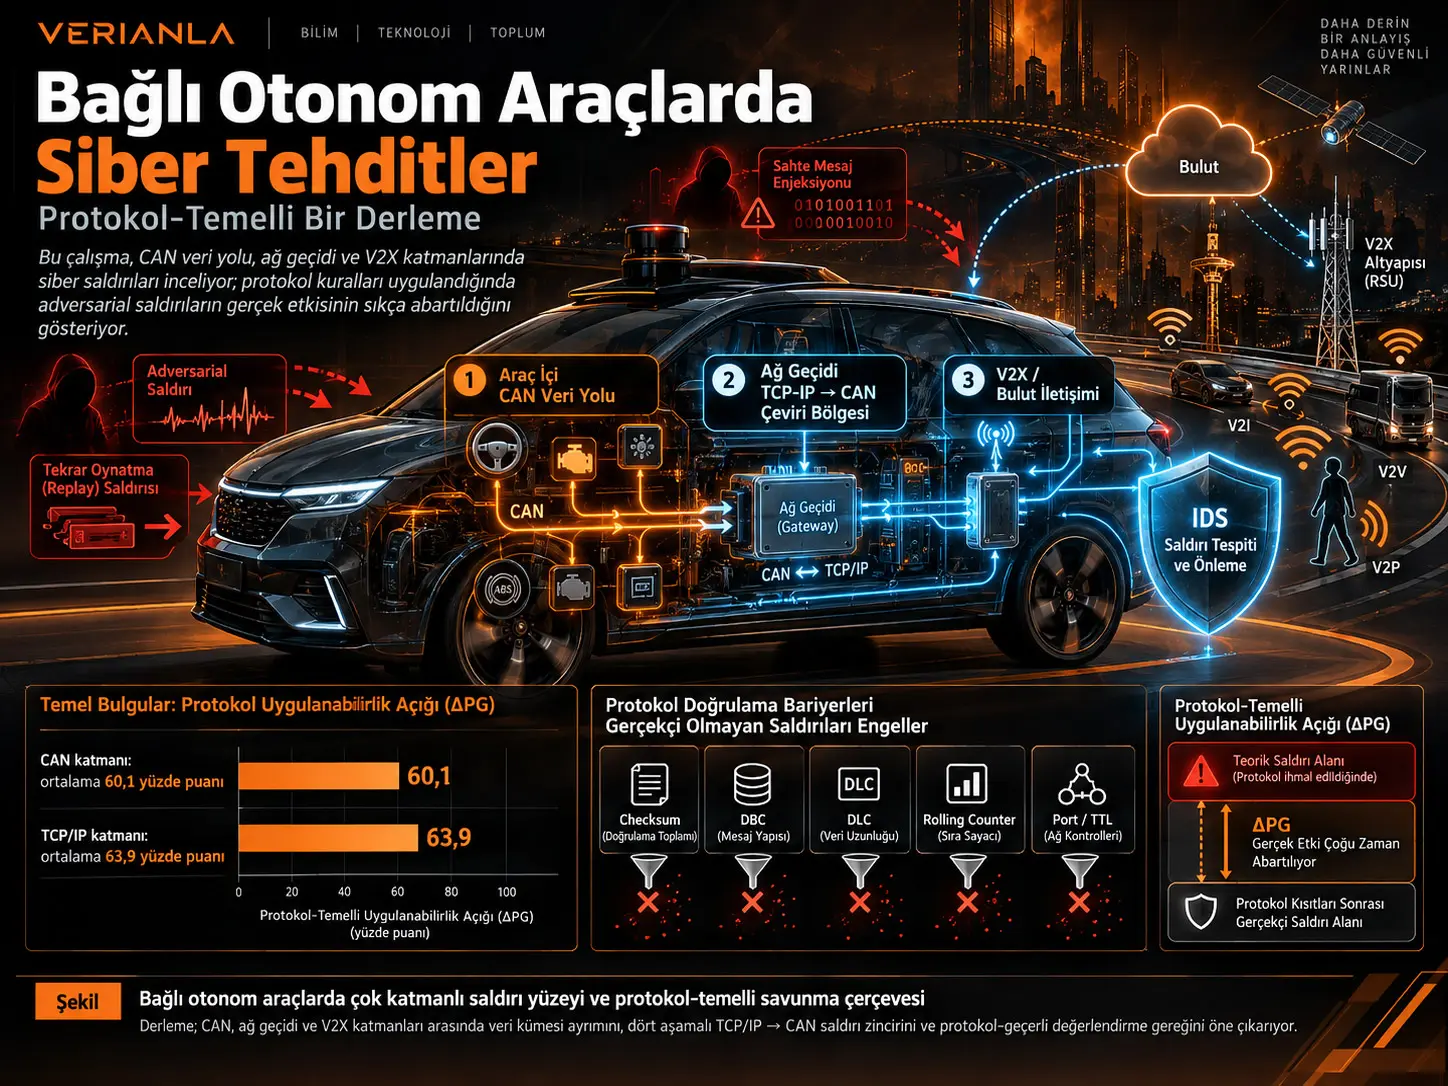
Bağlı Otonom Araç (Connected Autonomous Vehicle, CAV), araç içindeki elektronik kontrol birimlerini, dış ağ bağlantılarını ve bulut/V2X haberleşmesini aynı siber-fiziksel sistem içinde birleştiren bir ulaşım platformudur. İncelenen çalışma, CAV güvenliğini üç ayrı saldırı yüzeyi üzerinden değerlendiriyor: araç içi Controller Area Network (CAN) veri yolu, TCP/IP ile CAN arasında çeviri yapan ağ geçidi bölgesi ve Vehicle-to-Everything (V2X)/bulut iletişim katmanı. Derlemenin temel savı, makine öğrenmesi tabanlı saldırıların yalnız özellik uzayında değerlendirilmesinin gerçek protokol kurallarını ihmal ettiği ve bu nedenle saldırıların operasyonel etkisini olduğundan büyük gösterebildiğidir.
Çalışma bu sorunu protokol-temelli uygulanabilirlik açığı olarak adlandırılan \(\Delta_{PG}\) metriğiyle ifade ediyor. Bu büyüklük, protokol kısıtları uygulanmadan hesaplanan saldırı başarı oranı ile TCP/IP veya CAN protokolünün gerçek geçerlilik kuralları uygulandıktan sonra kalan saldırı başarı oranı arasındaki farktır. Derlemede bir araya getirilen senaryolarda ortalama \(\Delta_{PG}\), CAN katmanında 60,1 yüzde puanı ve TCP/IP katmanında 63,9 yüzde puanı olarak hesaplanıyor. En yüksek tekil farklardan biri, CAN katmanındaki C&W saldırısı için 81,4 yüzde puanına ulaşıyor.
Çalışmanın ikinci temel katkısı veri kümelerini protokol katmanına göre ayırmasıdır. CICIDS2017, UNSW-NB15, NSL-KDD ve Edge-IIoTset gibi TCP/IP tabanlı ağ trafiği veri kümelerinin V2X ve ağ geçidi değerlendirmesi için; ROAD, HCRL, CAN-MIRGU ve CICIoV2024 gibi CAN veri kümelerinin ise araç içi veri yolu değerlendirmesi için kullanılması gerektiği savunuluyor. Üçüncü temel katkı, dış ağdan araç içi CAN veri yoluna uzanan saldırı yolunu dört aşamalı bir TCP/IP-to-CAN zinciri olarak düzenlemek ve bu zincirin ağ geçidi ayrıcalık yükseltme ile DBC tersine mühendislik aşamaları için kamusal değerlendirme veri kümelerinin bulunmadığını göstermektir.
Bu sonuçların yorum sınırı önemlidir. Çalışma yeni bir otomobil üzerinde baştan sona saldırı deneyi gerçekleştiren deneysel bir araştırma değildir; yayımlanmış çalışmaların, veri kümelerinin ve savunma modellerinin protokol katmanlarına göre yeniden düzenlendiği analitik bir derlemedir. Bu nedenle verilen başarı oranları ve performans aralıkları, incelenen literatürden toplanan sonuçlardır ve bütün CAV platformları için doğrudan saha performansı olarak yorumlanmamalıdır.
CAV güvenliği neden tek bir ağ problemi değildir?
Bir CAV aynı anda farklı iletişim kurallarına sahip birkaç sistem içerir. Araç içindeki elektronik kontrol birimleri frenleme, direksiyon, motor yönetimi ve diğer gerçek zamanlı işlevler için CAN veri yolunu kullanırken; ağ geçidi ECU'su araç içi ağı harici TCP/IP tabanlı sistemlere bağlar. V2X, hücresel haberleşme, Wi-Fi, Bluetooth, telematik ve over-the-air (OTA) güncelleme kanalları ise dış saldırı yüzeyini oluşturur. Bu katmanların paket yapıları, kimlik mekanizmaları, zamanlama özellikleri ve geçerli veri alanları aynı değildir.
CAN 2.0B çerçevesinde 11 bit veya 29 bit arbitration identifier, 4 bit Data Length Code (DLC) ve en fazla 8 bayt yük bulunurken kaynak IP adresi, hedef IP adresi, port numarası veya TCP durum bayrağı gibi TCP/IP kavramları bulunmaz. CAN-FD yük alanını 64 bayta, CAN-XL daha yüksek kapasiteye çıkarabilse de çalışma, temel kimlik doğrulama ve güven ilişkisi probleminin yalnız veri kapasitesi artırılarak ortadan kalkmadığını vurguluyor.
Neden TCP/IP veri kümeleri doğrudan CAN saldırılarını değerlendirmek için kullanılamaz?
TCP/IP veri kümeleri kaynak ve hedef adresleri, portlar, TCP bayrakları, akış istatistikleri ve paket düzeyi özellikler içerirken CAN çerçeveleri arbitration ID, DLC ve araç sinyallerini kodlayan yük baytlarından oluşur. Bu nedenle TCP/IP ağ trafiğinden çıkarılan özellikler doğrudan araç içi CAN mesajlarının semantiğini temsil etmez; çalışmanın önerdiği protokol-partition yaklaşımında her veri kümesi yalnız doğal olarak ait olduğu iletişim katmanında kullanılmalıdır.
| Değerlendirme katmanı | Uygun veri kümelerine örnekler | Temsil edilen veri yapısı | Temel kullanım |
|---|---|---|---|
| TCP/IP / V2X / ağ geçidi | NSL-KDD, UNSW-NB15, CICIDS2017, Edge-IIoTset | TCP/IP paketleri veya ağ akışları | Dış ağ ve ağ geçidi IDS değerlendirmesi |
| Araç içi CAN | HCRL OTIDS, HCRL Car-Hack, SynCAN, ROAD, CAN-MIRGU, CICIoV2024 | Ham CAN çerçeveleri, CAN sinyalleri veya CAN test düzeneği trafiği | Araç içi ECU/CAN saldırı ve IDS değerlendirmesi |
Üç katmandaki saldırı sınıfları
CAN katmanında çalışma; hizmet engelleme ve flooding, kötü niyetli mesaj ekleme/fabrication, replay, fuzzing ile masquerade/suspension saldırılarını birbirinden ayırıyor. Masquerade saldırılarının özellikle zorlayıcı olmasının nedeni, saldırganın yalnız geçersiz veya anormal bir kimlik göndermesi yerine meşru ECU'nun kimliğini ve görünüşte geçerli mesaj biçimini taklit edebilmesidir. Bu nedenle yalnız mesaj frekansı veya bilinen ID listesi üzerinden çalışan basit IDS yaklaşımları bu saldırı sınıfına karşı sınırlı kalabilir.
Ağ geçidi ve teşhis katmanı, dış TCP/IP bağlantılarının araç içi CAN ağına dönüştürüldüğü kritik geçiş bölgesidir. OBD-II fiziksel erişim sağlarken telematik, infotainment ve OTA gibi bileşenler uzaktan erişilebilen yüzeyler oluşturabilir. V2X ve bulut katmanında ise GPS/GNSS spoofing, Sybil ve replay saldırıları ile OTA firmware hijacking gibi tehditler değerlendirilir.
Adversarial makine öğrenmesi neden ayrı bir problem oluşturuyor?
Makine öğrenmesi tabanlı Intrusion Detection System (IDS), ağ veya CAN trafiğindeki normal ve saldırgan örüntülerini ayırt etmeye çalışan bir sınıflandırma/anomali tespit sistemidir. Bununla birlikte aynı modeller, girdiye küçük ama karar sınırını değiştirecek biçimde tasarlanmış adversarial perturbasyonlardan etkilenebilir. Çalışma evasion, poisoning ve backdoor saldırılarını bu bağlamda ayrı kategoriler olarak ele alıyor.
Fast Gradient Sign Method (FGSM) için kaynakta kullanılan temel ifade şöyledir:
\[ x_{\mathrm{adv}} = x + \varepsilon \cdot \mathrm{sign}\left(\nabla_x L(\theta,x,y)\right) \]
Burada \(x\) özgün girdi, \(x_{\mathrm{adv}}\) adversarial girdi, \(\varepsilon\) perturbasyon büyüklüğü, \(L\) modelin kayıp fonksiyonu ve \(\theta\) model parametreleridir. Denklem, kaybı artıran gradyan yönünde tek adımlı bir değişiklik üretir. Ancak CAN verisindeki arbitration ID, DLC veya yük baytlarının keyfî reel sayılara dönüştürülememesi nedeniyle matematiksel olarak başarılı bir FGSM örneği fiziksel olarak geçerli bir CAN mesajı olmayabilir.
Projected Gradient Descent (PGD) bu işlemi çok adımlı hale getirir:
\[ x_{t+1} = \Pi_{B(x,\varepsilon)} \left( x_t+\alpha\cdot \mathrm{sign}\left(\nabla_x L(\theta,x_t,y)\right) \right) \]
\(\alpha\) adım büyüklüğünü, \(\Pi_{B(x,\varepsilon)}\) ise adversarial örneğin özgün girdinin çevresinde belirlenen izinli matematiksel bölgeye projeksiyonunu ifade eder. Ancak çalışmanın temel eleştirisi, bu matematiksel bölgenin TCP/IP veya CAN protokolünün gerçek geçerlilik alanıyla aynı şey olmadığıdır.
Carlini-Wagner yaklaşımı kaynakta aşağıdaki optimizasyon biçimiyle verilir:
\[ \min_{\delta}\;\|\delta\|_2+c\cdot f(x+\delta) \]
Burada \(\delta\) perturbasyonu, \(\|\delta\|_2\) değişikliğin büyüklüğünü, \(f\) ise hedeflenen yanlış sınıflandırma amacını temsil eder. Sürekli optimizasyon uzayında küçük bir \(\delta\) bulunması, bu değişikliğin CAN yük kodlamasına, DLC'ye, geçerli arbitration ID alanına, rolling counter'a veya checksum kurallarına uyduğu anlamına gelmez.
Protokol-Temelli Uygulanabilirlik Açığı Nedir?
Protokol-temelli uygulanabilirlik açığı \(\Delta_{PG}\), protokol kuralları dikkate alınmadan ölçülen adversarial saldırı başarı oranı ile aynı saldırının gerçek TCP/IP veya CAN geçerlilik kısıtları uygulandıktan sonraki başarı oranı arasındaki farktır; fark büyüdükçe özellik uzayındaki saldırı başarısının gerçek sistemdeki operasyonel uygulanabilirliği daha fazla abarttığı anlaşılır.
Çalışmanın tanımı:
\[ \Delta_{PG}= ASR_{\mathrm{unconstrained}} - ASR_{\mathrm{protocol-valid}} \]
\(ASR_{\mathrm{unconstrained}}\), saldırının yalnız model/özellik uzayında değerlendirilmiş başarı oranını; \(ASR_{\mathrm{protocol-valid}}\) ise gerçek protokol geçerliliği zorlandıktan sonra kalan saldırı başarı oranını ifade eder. \(\Delta_{PG}\) yüzde puanı olarak okunur.
TCP/IP tarafında geçerli port ve TTL aralıkları, TCP bayraklarının birlikte kullanılma kuralları, sıra numarası monotonluğu ve checksum tutarlılığı gibi koşullar önemlidir. CAN tarafında ise arbitration ID'nin hedef araçta gerçekten bulunması, DLC'nin beklenen yük uzunluğuyla uyuşması, DBC kodlamasından sonra fiziksel değerin geçerli aralıkta kalması ve üreticiye özgü rolling counter/checksum alanlarının doğru oluşturulması gerekir.
TCP/IP'den CAN'a Dört Aşamalı Saldırı Zinciri Nasıl Yapılandırılıyor?
Çalışma, dış ağdan araç içi CAN veri yoluna uzanan saldırı yolunu dört kavramsal aşamaya ayırır: dış TCP/IP yüzeyindeki zafiyetin istismar edilmesi, ağ geçidinde gerekli yetkiye erişilmesi, hedef aracın DBC sinyal kodlamasının anlaşılması ve son olarak protokol açısından geçerli CAN çerçevelerinin araç içi veri yoluna aktarılması; derlemenin önemli bulgusu ikinci ve üçüncü aşamalar için uygun kamusal değerlendirme veri kümelerinin bulunmamasıdır.
| Aşama | Etkin alan | Temel doğrulama gereksinimi | Kamusal veri kümesi durumu |
|---|---|---|---|
| 1. TCP/IP katmanı | Ağ geçidinin dış arayüzü | Port, TTL, TCP bayrağı, checksum ve sıra numarası geçerliliği | CICIDS2017, UNSW-NB15 ve benzeri veri kümeleri mevcut |
| 2. Ağ geçidi pivotu | TCP/IP → CAN geçiş bölgesi | Yetki ayrımı ve CAN donanım arayüzüne erişim | Çalışmada uygun kamusal veri kümesi bulunmadığı belirtiliyor |
| 3. DBC çözümleme ve yük oluşturma | CAN uygulama/sinyal katmanı | Arbitration ID, ölçek, offset ve fiziksel sinyal aralığı | Çalışmada uygun kamusal veri kümesi bulunmadığı belirtiliyor |
| 4. CAN çerçevesi | Araç içi CAN veri yolu | Geçerli ID, DLC, rolling counter ve checksum | ROAD, HCRL, CAN-MIRGU ve CICIoV2024 gibi veri kümeleri mevcut |
Makine öğrenmesi modellerinin ortak ödünleşimleri
Derleme klasik makine öğrenmesi, derin öğrenme, transformer ve federated learning tabanlı IDS ailelerini doğruluk, F1, gecikme, bellek gereksinimi, zero-day kabiliyeti ve adversarial robustness bakımından karşılaştırıyor. Bu karşılaştırma tek bir deney düzeneğinden değil, protokole uygun veri kümeleri kullanan farklı çalışmalarda bildirilen aralıklardan oluşuyor.
Random Forest ve Support Vector Machine gibi klasik modeller görece düşük hesaplama maliyeti sağlayabilse de el yapımı özelliklere bağımlılık ve zaman dizisi örüntülerini sınırlı biçimde temsil etme problemi taşıyor. CNN tabanlı sistemler yerel örüntüleri öğrenebilirken CAN trafiğinin zaman bağımlılığını doğal biçimde modellemeyebilir. LSTM ve GRU mimarileri mesaj dizilerini ve zaman bağımlılıklarını işleyebilse de daha yüksek bellek kullanımı oluşturur.
Derlemede Bi-LSTM tabanlı bazı çalışmaların konvansiyonel veri kümelerinde %99'a kadar doğruluk bildirdiği; CAN-BERT çalışmalarının ise bazı deneylerde çok yüksek F1 değerlerine ulaştığı aktarılıyor. Bununla birlikte tam BERT benzeri modellerin yaklaşık 110 milyon parametre düzeyindeki büyüklüğü ve 20–70 MB aralığında raporlanan bellek ayak izi, standart otomotiv ECU'larında doğrudan kullanım için önemli bir kısıt olarak tanımlanıyor. Bu nedenle yüksek benchmark doğruluğu, tek başına araç içinde uygulanabilirlik anlamına gelmiyor.
Savunma yaklaşımı neden katmanlı olmak zorunda?
Çalışma tek bir IDS tekniğinin bilinen saldırı doğruluğu, zero-day genellemesi, gerçek zamanlı gecikme, adversarial robustness ve ECU kaynak sınırlarını aynı anda eksiksiz karşılamadığını belirtiyor. Beyaz liste ve imza tabanlı yöntemler düşük maliyetli ilk filtre olabilir; ancak masquerade ve bilinmeyen saldırıları kaçırabilir. Anomali tabanlı modeller bilinmeyen örüntüleri algılayabilir, fakat dağılım kaymasından etkilenebilir. Kriptografik yöntemler CAN mesaj bütünlüğünü ve kimlik doğrulamayı güçlendirebilir, ancak yüksek frekanslı mesajlarda hesaplama maliyeti ve eski ECU uyumluluğu sorunları oluşturabilir.
Derlemenin öne çıkardığı protokol-temelli yaklaşımda sınıflandırıcıdan önce protokol doğrulaması yapılır. TCP/IP paketleri port, TTL, TCP bayrağı ve checksum kuralları açısından; CAN mesajları ise DBC kodlaması, DLC, geçerli ID, fiziksel sinyal aralığı, rolling counter ve checksum açısından kontrol edilir. Böylece fiziksel olarak gönderilemeyecek veya hedef ECU tarafından kabul edilmeyecek adversarial örnekler ML sınıflandırıcısına ulaşmadan elenir.
Kaynakta aktarılan bir CAN-MIRGU senaryosunda protokol kısıtları ile adversarial training'in birlikte kullanılması, FGSM altında F1 düşüşünü 38,4 yüzde puanından 18,6 yüzde puanına indiriyor. Çalışma bu sonucu, protokol doğrulaması ile adversarial training'in farklı sorunları hedeflediğine dair kanıt olarak yorumluyor: birincisi uygulanamaz örnekleri filtrelerken ikincisi geriye kalan protokol-geçerli saldırılara karşı model dayanıklılığını artırmaya çalışıyor.
Açık araştırma sorunları
Derleme gelecekteki araştırmayı beş ana boşluk çevresinde topluyor. Birincisi, \(\Delta_{PG}\) için ortak ve tekrarlanabilir bir protokol-geçerli benchmark standardı oluşturulmasıdır. İkincisi, dört aşamalı TCP/IP-to-CAN zincirinin özellikle ağ geçidi privilege escalation ve DBC çözümleme bölümlerini kapsayan veri kümelerinin geliştirilmesidir.
Üçüncü sorun federated learning sistemlerinin gradient poisoning ve Byzantine istemcilere karşı dayanıklılığıdır. Dördüncü sorun, özellikle transformer tabanlı IDS'lerde yüksek algılama performansının ISO/SAE 21434 gibi güvenlik süreçlerinde gerekli olan açıklanabilirlik ve denetlenebilirlikle birlikte sağlanmasıdır. Beşinci sorun ise bir araç modelinde öğrenilen IDS'nin başka üretici ve platformlara aktarılmasıdır; araçlara özgü CAN ID alanları ve DBC sinyal kodlamaları çapraz-platform genellemesini zorlaştırmaktadır.
Çalışmanın desteklediği ve desteklemediği sonuçlar
Çalışmanın desteklediği sonuç: Adversarial ML saldırılarını protokol geçerliliğini kontrol etmeden değerlendirmek, özellikle CAN ve TCP/IP tabanlı CAV IDS benchmarklarında saldırı başarısını önemli ölçüde yüksek gösterebilir. Ayrıca TCP/IP ve CAN veri kümelerini birbirinin yerine kullanmak bilimsel olarak yanlış bir değerlendirme katmanı oluşturabilir.
Çalışmanın desteklemediği sonuç: \(\Delta_{PG}\) değerleri bütün otomobillerde saldırıların tam olarak aynı oranda başarısız olacağını kanıtlamaz. Çalışma belirli bir üreticinin bütün araçlarında saha testi gerçekleştirmemekte, bütün DBC yapıları için evrensel bir saldırı oranı ölçmemekte ve önerilen katmanlı savunma mimarisinin seri üretim araç filosunda doğrulandığını göstermemektedir.
Çalışmanın Yöntemi ve Bulguları
Çalışma tasarımı
Araştırma, deneysel bir araç testi yerine literatürün protokol katmanlarına göre yeniden yapılandırıldığı karşılaştırmalı bir survey tasarımına sahiptir. Mevcut CAV güvenlik derlemeleri; çok katmanlı saldırı taksonomisi, adversarial ML analizi, TCP/IP-to-CAN protokol çevirisi, protokol-partition veri kümesi kullanımı ve ML tabanlı savunma değerlendirmesi boyutlarında karşılaştırılmıştır.
Kaynak ayrıca 132 referans kullanarak saldırı veri kümelerini, IDS modellerini ve savunma çerçevelerini katmanlarına göre eşleştiriyor. Nicel \(\Delta_{PG}\) analizi, kaynakta açıkça belirtildiği üzere daha önce yayımlanmış adversarial IDS çalışmalarındaki deneysel sonuçların protokol-geçerlilik koşulları açısından karşılaştırılmasına dayanıyor.
Protokol-temelli uygulanabilirlik sonuçları
| Katman | Yöntem | Kısıtsız ASR (%) | Protokol-geçerli ASR (%) | \(\Delta_{PG}\) (yüzde puanı) |
|---|---|---|---|---|
| TCP/IP | FGSM | 89,4 | 31,2 | 58,2 |
| TCP/IP | PGD | 96,1 | 22,4 | 73,7 |
| TCP/IP | C&W | 99,3 | 19,0 | 80,3 |
| TCP/IP | Black-box substitute | 82,1 | 38,7 | 43,4 |
| CAN | FGSM | 84,7 | 27,6 | 57,1 |
| CAN | PGD | 91,3 | 19,8 | 71,5 |
| CAN | C&W | 97,8 | 16,4 | 81,4 |
| CAN | Black-box substitute | 95,0 | 38,0 | 57,0 |
| CAN | FGSM + adversarial training | 76,3 | 34,9 | 41,4 |
CAN senaryolarının ortalamasında kısıtsız ASR %87,3 iken protokol-geçerli ASR %27,2'ye düşüyor ve ortalama \(\Delta_{PG}=60,1\) yüzde puanı oluyor. TCP/IP senaryolarında ortalama kısıtsız ASR %91,7, protokol-geçerli ASR %27,8 ve ortalama \(\Delta_{PG}=63,9\) yüzde puanı olarak raporlanıyor.
Bu tablo, protokol kuralları uygulandığında saldırı riskinin ortadan kalktığını söylemez. Örneğin CAN için ortalama %27,2 protokol-geçerli ASR kalmaktadır. Dolayısıyla çalışmanın savı “adversarial saldırılar gerçek değildir” değil; gerçekçi değerlendirmede yalnız protokol açısından uygulanabilir saldırıların ölçülmesi gerektiğidir.
Protokol kısıtlarının fiziksel anlamı
CAN DBC kodlamasında fiziksel bir sinyalin ham bayt değerinden çevrilmesi kaynakta şu ilişkiyle ifade edilir:
\[ v=\mathrm{raw}\times\mathrm{scale}+\mathrm{offset} \]
Burada \(v\) fiziksel sinyal değeridir. Bir adversarial optimizasyon ham değeri matematiksel olarak değiştirebilir; ancak dönüştürülmüş hız, tork veya başka bir fiziksel büyüklük aracın tanımlı sınırlarının dışına çıkıyorsa mesaj gerçek sistem açısından geçerli değildir. Benzer biçimde yanlış DLC, hatalı rolling counter veya checksum da çerçevenin ECU tarafından kabul edilmesini engelleyebilir.
Model performansı ile gerçek sistem uygulanabilirliği arasındaki ayrım
Çalışmanın karşılaştırdığı model ailelerinde konvansiyonel benchmark doğrulukları çoğu zaman yüksektir. Bununla birlikte model seçimi yalnız doğruluğa indirgenemez. CAN-BERT benzeri transformer modellerinde yüksek doğruluk ve düşük raporlanmış inference gecikmesi görülebilse de yüksek parametre sayısı ve bellek gereksinimi ECU üzerinde dağıtımı zorlaştırabilir. LSTM/GRU zaman ilişkilerini iyi temsil ederken bellek ve yeniden eğitim maliyeti yükselir. Random Forest ve SVM daha hafif olabilse de zero-day ve zaman bağımlı saldırılarda sınırlı kalabilir.
Derlemenin yöntemsel katkısı bu sonuçları tek bir “en iyi model” sıralamasına dönüştürmemesidir. Araştırmacılar model doğruluğunun yanında protokol katmanını, kullanılacak veri kümesini, zamanlama gereksinimini, bellek ayak izini, zero-day kabiliyetini ve adversarial robustness düzeyini birlikte değerlendirmeyi öneriyor.
Temel sınırlılıklar
Kaynak bir survey olduğu için \(\Delta_{PG}\) karşılaştırmaları farklı çalışmalardan elde edilmiş sonuçların bir araya getirilmesine dayanır. Veri kümeleri, modeller, eğitim düzenleri ve saldırı parametreleri çalışmalar arasında aynı değildir. Bu nedenle ortalama farklar ortak bir fizik yasası veya bütün CAV sistemleri için değişmez bir oran olarak görülmemelidir.
Dört aşamalı saldırı zincirinin ikinci ve üçüncü aşamaları için kamusal veri kümesi eksikliği, derlemenin bizzat ortaya koyduğu en önemli doğrulama boşluklarından biridir. Önerilen katmanlı savunma yaklaşımının tam üç katmanlı bir gerçek araç platformunda uçtan uca karşılaştırmalı doğrulaması da bu survey kapsamında yapılmamıştır.
Kaynak ve Yöntem Notu
Özgün çalışma: Cyber Threats in Connected Autonomous Vehicles: A Protocol-Grounded Survey.
Yazarlar: Md Mehedi Hasan, Maumita Bhattacharya, Rafiqul Islam. Resmî SSRN kaydında üç yazar da Charles Sturt University ile ilişkilendirilmiş; Md Mehedi Hasan iletişim yazarı olarak gösterilmiştir.
Kaynak türü: Bilimsel derleme / analitik survey / preprint.
Platform: SSRN.
SSRN Abstract ID: 6902580.
DOI: 10.2139/ssrn.6902580.
Resmî kayıt tarihi: 9 Haziran 2026.
Hakemlik durumu: Yüklenen PDF açık biçimde çalışmanın henüz hakem değerlendirmesinden geçmediğini belirtmektedir. Hakemli version of record doğrulanmamıştır.
Lisans/telif: SSRN kaydında “All rights reserved” ve izinsiz yeniden kullanıma izin verilmediği belirtilmektedir. Bu Verianla metni kaynak çalışmanın cümlelerini, özgün tablo tasarımlarını veya şekillerini yeniden yayımlamaz; doğrulanabilir bilimsel bilgi ve sayısal bulguları bağımsız öğretici yapıda açıklar.
Finansman, çıkar çatışması, veri erişilebilirliği ve CRediT: Yüklenen PDF'de ayrı bir finansman, çıkar çatışması, veri erişilebilirliği veya CRediT katkı bildirimi tespit edilmemiştir; bu alanlar tahmin edilerek doldurulmamıştır.
Kaynak içi tarih notu: PDF'deki önceki survey'lerle karşılaştırma tablosu çalışmayı “This Survey — 2025” olarak etiketlemektedir. Buna karşılık resmî SSRN kaydı çalışmanın 9 Haziran 2026'da gönderildiğini göstermektedir. Bu farklılığın nedeni kaynak içinde açıklanmadığından iki bilgi birbirine dönüştürülmemiştir.
Kaynak içi görsel notu: PDF'nin 5. sayfasındaki Fig. 2 başlığı CAV'lar için çok katmanlı saldırı taksonomisini tanımlamasına rağmen gömülü görsel farklı bir Signal-Aware Explainability pipeline'ı göstermektedir. Görsel ile caption arasındaki bu uyumsuzluk nedeniyle Fig. 2, Verianla'da yeniden çizim veya bilimsel kanıt kaynağı olarak kullanılmamıştır.
Yorum sınırı: Makaledeki nicel saldırı ve IDS değerleri survey yazarlarının tek bir yeni deneyinden değil, derledikleri yayımlanmış çalışmalardan gelmektedir. Bu nedenle sonuçlar doğrudan herhangi bir belirli araç üreticisinin güncel seri üretim filosu için güvenlik sertifikası veya kesin saldırı olasılığı olarak yorumlanamaz.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir