

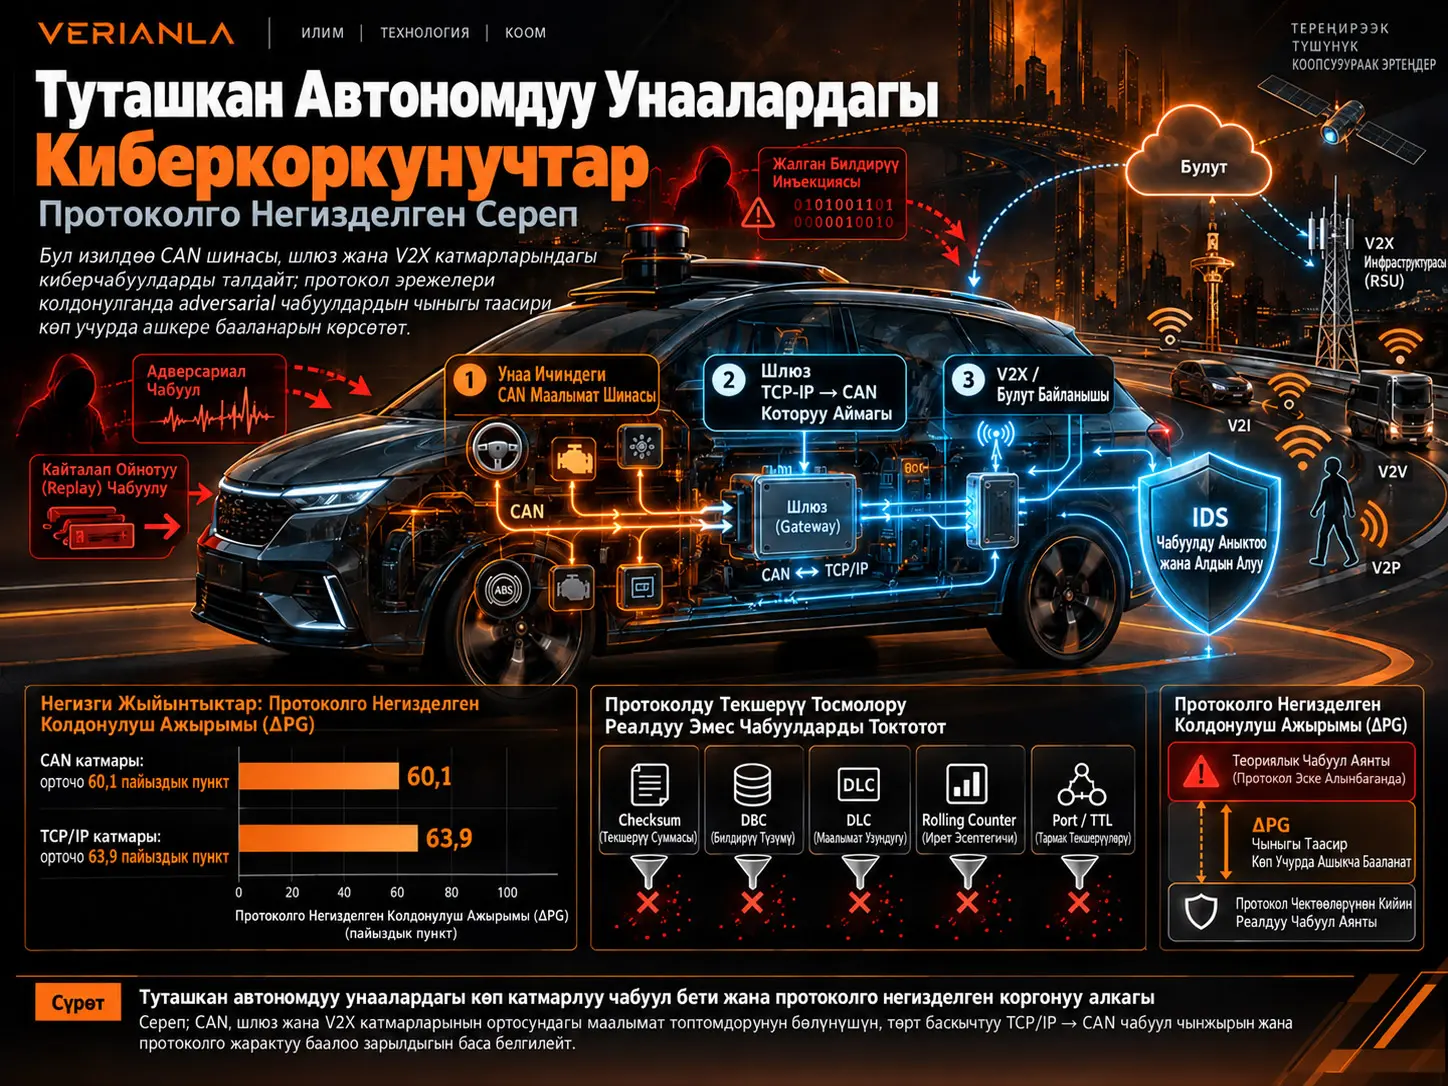
Туташкан Автономдуу Унаа (Connected Autonomous Vehicle, CAV) — унаанын ичиндеги электрондук башкаруу блокторун, тышкы тармактык байланыштарды жана булут/V2X байланышын бир кибер-физикалык системада бириктирген транспорттук платформа. Каралган изилдөө CAV коопсуздугун үч өзүнчө чабуул бетинде баалайт: унаа ичиндеги Controller Area Network (CAN) маалымат шинасы, TCP/IP менен CAN ортосунда которууну аткарган шлюз аймагы жана Vehicle-to-Everything (V2X)/булут байланыш катмары. Серептин негизги жүйөсү — машиналык окутууга негизделген чабуулдарды өзгөчөлүктөр мейкиндигинде гана баалоо реалдуу протокол эрежелерин эске албай калат жана ошондуктан чабуулдардын операциялык таасирин чындыгынан чоң көрсөтүшү мүмкүн.
Изилдөө бул маселени протоколго негизделген колдонмолуулук ажырымы деп аталган \(\Delta_{PG}\) метрикасы менен туюнтат. Бул чоңдук — протоколдук чектөөлөр колдонулбай эсептелген чабуулдун ийгилик көрсөткүчү менен TCP/IP же CAN протоколунун реалдуу жарактуулук эрежелери колдонулгандан кийин калган чабуулдун ийгилик көрсөткүчүнүн айырмасы. Серепте бириктирилген сценарийлерде орточо \(\Delta_{PG}\) CAN катмарында 60,1 пайыздык пункт, TCP/IP катмарында 63,9 пайыздык пункт болуп эсептелет. Эң жогорку жеке айырмалардын бири CAN катмарындагы C&W чабуулу үчүн 81,4 пайыздык пунктка жетет.
Изилдөөнүн экинчи негизги салымы — маалымат топтомдорун протокол катмарына жараша бөлүшү. CICIDS2017, UNSW-NB15, NSL-KDD жана Edge-IIoTset сыяктуу TCP/IP негизиндеги тармак трафигинин маалымат топтомдору V2X жана шлюзду баалоодо; ROAD, HCRL, CAN-MIRGU жана CICIoV2024 сыяктуу CAN маалымат топтомдору болсо унаа ичиндеги маалымат шинасын баалоодо колдонулушу керек деп сунушталат. Үчүнчү негизги салым — тышкы тармактан унаа ичиндеги CAN маалымат шинасына чейин созулган чабуул жолун төрт баскычтуу TCP/IP-to-CAN чынжыры катары түзүү жана бул чынжырдын шлюздагы артыкчылыкты жогорулатуу менен DBC тескери инженерия баскычтары үчүн коомдук баалоо маалымат топтомдору жок экенин көрсөтүү.
Бул натыйжаларды чечмелөөнүн чеги маанилүү. Изилдөө жаңы автомобилде башынан аягына чейин чабуул экспериментин жүргүзгөн эксперименталдык изилдөө эмес; жарыяланган изилдөөлөр, маалымат топтомдору жана коргонуу моделдери протокол катмарлары боюнча кайра уюштурулган аналитикалык сереп. Ошондуктан берилген ийгилик көрсөткүчтөрү жана өндүрүмдүүлүк диапазондору каралган адабияттардан жыйналган натыйжалар болуп саналат жана бардык CAV платформалары үчүн түз талаа көрсөткүчү катары чечмеленбеши керек.
CAV коопсуздугу эмне үчүн бир эле тармак маселеси эмес?
CAV бир эле учурда ар башка байланыш эрежелерине ээ бир нече системаны камтыйт. Унаанын ичиндеги электрондук башкаруу блоктору тормоздоо, рулду башкаруу, кыймылдаткычты башкаруу жана башка реалдуу убакыт функциялары үчүн CAN маалымат шинасын колдонсо, шлюз ECU унаа ичиндеги тармакты тышкы TCP/IP негизиндеги системаларга туташтырат. V2X, уюлдук байланыш, Wi-Fi, Bluetooth, телематика жана over-the-air (OTA) жаңыртуу каналдары болсо тышкы чабуул бетин түзөт. Бул катмарлардын пакет түзүлүштөрү, идентификация механизмдери, убакыттык өзгөчөлүктөрү жана жарактуу маалымат талаалары бирдей эмес.
CAN 2.0B кадрында 11 bit же 29 bit arbitration identifier, 4 bit Data Length Code (DLC) жана эң көп 8 байт жүк бар болсо, булак IP дареги, максат IP дареги, порт номери же TCP абал желеги сыяктуу TCP/IP түшүнүктөрү жок. CAN-FD жүк талаасын 64 байтка, CAN-XL андан да жогорку сыйымдуулукка чыгара алганы менен, изилдөө негизги аутентификация жана ишеним мамилеси маселеси маалымат сыйымдуулугун көбөйтүү менен гана жоголбой турганын баса белгилейт.
Эмне үчүн TCP/IP маалымат топтомдорун CAN чабуулдарын түз баалоо үчүн колдонууга болбойт?
TCP/IP маалымат топтомдору булак жана максат даректерин, портторду, TCP желектерин, агым статистикасын жана пакет деңгээлиндеги өзгөчөлүктөрдү камтыса, CAN кадрлары arbitration ID, DLC жана унаа сигналдарын коддогон жүк байттарынан турат. Ошондуктан TCP/IP тармак трафигинен алынган өзгөчөлүктөр унаа ичиндеги CAN билдирүүлөрүнүн семантикасын түздөн-түз чагылдырбайт; изилдөө сунуш кылган protocol-partition ыкмасында ар бир маалымат топтому өзүнө табигый таандык байланыш катмарында гана колдонулушу керек.
| Баалоо катмары | Ылайыктуу маалымат топтомдорунун мисалдары | Чагылдырылган маалымат түзүмү | Негизги колдонуу |
|---|---|---|---|
| TCP/IP / V2X / шлюз | NSL-KDD, UNSW-NB15, CICIDS2017, Edge-IIoTset | TCP/IP пакеттери же тармак агымдары | Тышкы тармак жана шлюз IDS баалоосу |
| Унаа ичиндеги CAN | HCRL OTIDS, HCRL Car-Hack, SynCAN, ROAD, CAN-MIRGU, CICIoV2024 | Чийки CAN кадрлары, CAN сигналдары же CAN сыноо түзмөгүнүн трафиги | Унаа ичиндеги ECU/CAN чабуулун жана IDSти баалоо |
Үч катмардагы чабуул класстары
CAN катмарында изилдөө кызмат көрсөтүүдөн баш тартуу жана flooding, зыяндуу билдирүү кошуу/fabrication, replay, fuzzing жана masquerade/suspension чабуулдарын бири-биринен айырмалайт. Masquerade чабуулдарынын өзгөчө татаал болушунун себеби — чабуулчу жараксыз же аномалдуу идентификаторду гана жөнөтүүнүн ордуна мыйзамдуу ECUнун идентификаторун жана сырткы көрүнүшү боюнча жарактуу билдирүү формасын туурай алат. Ошондуктан билдирүү жыштыгына же белгилүү ID тизмесине гана таянган жөнөкөй IDS ыкмалары бул чабуул классына каршы чектелүү болушу мүмкүн.
Шлюз жана диагностика катмары — тышкы TCP/IP байланыштары унаа ичиндеги CAN тармагына которулган маанилүү өтмөк аймагы. OBD-II физикалык жеткиликтүүлүктү камсыз кылса, телематика, infotainment жана OTA сыяктуу компоненттер алыстан жеткиликтүү беттерди түзүшү мүмкүн. V2X жана булут катмарында болсо GPS/GNSS spoofing, Sybil жана replay чабуулдары, ошондой эле OTA firmware hijacking сыяктуу коркунучтар бааланат.
Adversarial машиналык окутуу эмне үчүн өзүнчө көйгөй жаратат?
Машиналык окутууга негизделген Intrusion Detection System (IDS) — тармак же CAN трафигиндеги нормалдуу жана чабуулчу үлгүлөрдү айырмалоого аракет кылган классификация/аномалия аныктоо системасы. Ошол эле моделдер киргизүүгө кичинекей, бирок чечим чек арасын өзгөртө тургандай даярдалган adversarial perturbation таасирине кабылышы мүмкүн. Изилдөө evasion, poisoning жана backdoor чабуулдарын ушул контекстте өзүнчө категориялар катары карайт.
Fast Gradient Sign Method (FGSM) үчүн булакта колдонулган негизги туюнтма төмөнкүдөй:
\[ x_{\mathrm{adv}} = x + \varepsilon \cdot \mathrm{sign}\left(\nabla_x L(\theta,x,y)\right) \]
Бул жерде \(x\) түпкү киргизүү, \(x_{\mathrm{adv}}\) adversarial киргизүү, \(\varepsilon\) perturbation чоңдугу, \(L\) моделдин жоготуу функциясы жана \(\theta\) моделдин параметрлери. Теңдеме жоготууну көбөйткөн градиент багытында бир кадамдык өзгөртүү жаратат. Бирок CAN маалыматындагы arbitration ID, DLC же жүк байттары каалаган реалдуу сандарга айландырылбай тургандыктан, математикалык жактан ийгиликтүү FGSM үлгүсү физикалык жактан жарактуу CAN билдирүүсү болбой калышы мүмкүн.
Projected Gradient Descent (PGD) бул процессти көп кадамдуу кылат:
\[ x_{t+1} = \Pi_{B(x,\varepsilon)} \left( x_t+\alpha\cdot \mathrm{sign}\left(\nabla_x L(\theta,x_t,y)\right) \right) \]
\(\alpha\) кадам чоңдугун, \(\Pi_{B(x,\varepsilon)}\) болсо adversarial үлгүнүн түпкү киргизүүнүн айланасында белгиленген уруксат берилген математикалык аймакка проекциясын билдирет. Бирок изилдөөнүн негизги сын-пикири — бул математикалык аймак TCP/IP же CAN протоколунун реалдуу жарактуулук аймагы менен бир нерсе эмес.
Carlini-Wagner ыкмасы булакта төмөнкү оптималдаштыруу формасы менен берилет:
\[ \min_{\delta}\;\|\delta\|_2+c\cdot f(x+\delta) \]
Бул жерде \(\delta\) perturbationду, \(\|\delta\|_2\) өзгөрүүнүн чоңдугун, \(f\) болсо максатталган туура эмес классификациялоо максатын билдирет. Үзгүлтүксүз оптималдаштыруу мейкиндигинде кичинекей \(\delta\) табылышы бул өзгөрүү CAN жүк коддоосуна, DLCге, жарактуу arbitration ID талаасына, rolling counter же checksum эрежелерине шайкеш дегенди билдирбейт.
Протоколго Негизделген Колдонмолуулук Ажырымы Деген Эмне?
Протоколго негизделген колдонмолуулук ажырымы \(\Delta_{PG}\) — протокол эрежелери эске алынбай өлчөнгөн adversarial чабуулдун ийгилик көрсөткүчү менен ошол эле чабуулга реалдуу TCP/IP же CAN жарактуулук чектөөлөрү колдонулгандан кийинки ийгилик көрсөткүчүнүн айырмасы; айырма чоңойгон сайын өзгөчөлүктөр мейкиндигиндеги чабуул ийгилиги реалдуу системадагы операциялык колдонмолуулукту көбүрөөк ашыра көрсөтөрү түшүнүлөт.
Изилдөөнүн аныктамасы:
\[ \Delta_{PG}= ASR_{\mathrm{unconstrained}} - ASR_{\mathrm{protocol-valid}} \]
\(ASR_{\mathrm{unconstrained}}\) чабуулдун модель/өзгөчөлүк мейкиндигинде гана бааланган ийгилик көрсөткүчүн; \(ASR_{\mathrm{protocol-valid}}\) болсо реалдуу протокол жарактуулугу мажбурлап колдонулгандан кийин калган чабуул ийгилик көрсөткүчүн билдирет. \(\Delta_{PG}\) пайыздык пункт катары окулат.
TCP/IP тарабында жарактуу порт жана TTL диапазондору, TCP желектерин чогуу колдонуу эрежелери, ыраат номеринин монотондуулугу жана checksum шайкештиги сыяктуу шарттар маанилүү. CAN тарабында болсо arbitration ID максаттуу унаада чындап бар болушу, DLC күтүлгөн жүк узундугуна шайкеш келиши, DBC коддоодон кийин физикалык маанинин жарактуу диапазондо калышы жана өндүрүүчүгө мүнөздүү rolling counter/checksum талаалары туура түзүлүшү керек.
TCP/IPден CANга Төрт Баскычтуу Чабуул Чынжыры Кантип Түзүлөт?
Изилдөө тышкы тармактан унаа ичиндеги CAN маалымат шинасына чейин созулган чабуул жолун төрт концептуалдык баскычка бөлөт: тышкы TCP/IP бетиндеги алсыздыкты пайдалануу, шлюзда керектүү укукка жетүү, максаттуу унаанын DBC сигнал коддоосун түшүнүү жана акырында протокол жагынан жарактуу CAN кадрларын унаа ичиндеги маалымат шинасына өткөрүү; серептин маанилүү табылгасы — экинчи жана үчүнчү баскычтар үчүн ылайыктуу коомдук баалоо маалымат топтомдору жок.
| Баскыч | Активдүү аймак | Негизги текшерүү талабы | Коомдук маалымат топтомунун абалы |
|---|---|---|---|
| 1. TCP/IP катмары | Шлюздун тышкы интерфейси | Порт, TTL, TCP желеги, checksum жана ыраат номеринин жарактуулугу | CICIDS2017, UNSW-NB15 жана окшош маалымат топтомдору бар |
| 2. Шлюз pivot | TCP/IP → CAN өтмөк аймагы | Укуктарды бөлүү жана CAN аппараттык интерфейсине жетүү | Изилдөөдө ылайыктуу коомдук маалымат топтому жок экени айтылат |
| 3. DBC чечмелөө жана жүк түзүү | CAN колдонмо/сигнал катмары | Arbitration ID, scale, offset жана физикалык сигнал диапазону | Изилдөөдө ылайыктуу коомдук маалымат топтому жок экени айтылат |
| 4. CAN кадры | Унаа ичиндеги CAN маалымат шинасы | Жарактуу ID, DLC, rolling counter жана checksum | ROAD, HCRL, CAN-MIRGU жана CICIoV2024 сыяктуу маалымат топтомдору бар |
Машиналык окутуу моделдеринин жалпы компромисстери
Сереп классикалык машиналык окутуу, терең окутуу, transformer жана federated learning негизиндеги IDS үй-бүлөлөрүн тактык, F1, кечигүү, эс тутум талабы, zero-day жөндөмү жана adversarial robustness жагынан салыштырат. Бул салыштыруу бир эле эксперименттик орнотуудан эмес, протоколго шайкеш маалымат топтомдорун колдонгон ар башка изилдөөлөрдө билдирилген диапазондордон түзүлгөн.
Random Forest жана Support Vector Machine сыяктуу классикалык моделдер салыштырмалуу төмөн эсептөө наркын бере алганы менен, кол менен жасалган өзгөчөлүктөргө көз карандылык жана убакыт катарындагы үлгүлөрдү чектелүү түрдө чагылдыруу көйгөйүнө ээ. CNN негизиндеги системалар локалдык үлгүлөрдү үйрөнө алат, бирок CAN трафигинин убакыттык көз карандылыгын табигый түрдө моделдебеши мүмкүн. LSTM жана GRU архитектуралары билдирүүлөрдүн ырааттуулугун жана убакыттык көз карандылыктарды иштете алганы менен, эс тутумду көбүрөөк колдонот.
Серепте Bi-LSTM негизиндеги айрым изилдөөлөр салттуу маалымат топтомдорунда %99 чейин тактык билдиргени; CAN-BERT изилдөөлөрү болсо айрым эксперименттерде абдан жогорку F1 маанилерине жеткени баяндалат. Ошол эле учурда толук BERT сыяктуу моделдердин болжол менен 110 миллион параметр деңгээлиндеги көлөмү жана 20–70 MB диапазонунда билдирилген эс тутум изи стандарттык автомобиль ECUларында түз колдонуу үчүн олуттуу чектөө катары сүрөттөлөт. Ошондуктан жогорку benchmark тактыгы өз алдынча унаа ичинде колдонууга жарайт дегенди билдирбейт.
Коргонуу ыкмасы эмне үчүн катмарлуу болушу керек?
Изилдөө бир да IDS ыкмасы белгилүү чабуулдардагы тактыкты, zero-day жалпылоону, реалдуу убакыт кечигүүсүн, adversarial robustnessту жана ECU ресурс чектөөлөрүн бир учурда толук канааттандырбай турганын белгилейт. Ак тизме жана кол тамгага негизделген ыкмалар арзан биринчи фильтр боло алат; бирок masquerade жана белгисиз чабуулдарды өткөрүп жибериши мүмкүн. Аномалияга негизделген моделдер белгисиз үлгүлөрдү аныктай алат, бирок бөлүштүрүүнүн жылышынан таасирлениши мүмкүн. Криптографиялык ыкмалар CAN билдирүүлөрүнүн бүтүндүгүн жана аутентификациясын күчөтүшү мүмкүн, бирок жогорку жыштыктагы билдирүүлөрдө эсептөө наркы жана эски ECU шайкештиги көйгөйлөрүн жаратышы мүмкүн.
Сереп баса белгилеген протоколго негизделген ыкмада классификатордон мурда протокол текшерүүсү жүргүзүлөт. TCP/IP пакеттери порт, TTL, TCP желеги жана checksum эрежелери боюнча; CAN билдирүүлөрү болсо DBC коддоосу, DLC, жарактуу ID, физикалык сигнал диапазону, rolling counter жана checksum боюнча текшерилет. Ошентип физикалык жактан жөнөтүлбөй турган же максаттуу ECU кабыл албай турган adversarial үлгүлөр ML классификаторуна жеткенге чейин чыпкаланат.
Булакта келтирилген бир CAN-MIRGU сценарийинде протоколдук чектөөлөр менен adversarial trainingди чогуу колдонуу FGSM шартында F1 төмөндөшүн 38,4 пайыздык пункттан 18,6 пайыздык пунктка азайтат. Изилдөө бул натыйжаны протокол текшерүүсү менен adversarial training ар башка көйгөйлөрдү бутага аларына далил катары чечмелейт: биринчиси колдонууга мүмкүн болбогон үлгүлөрдү чыпкаласа, экинчиси калган протокол-жарактуу чабуулдарга каршы моделдин туруктуулугун жогорулатууга аракет кылат.
Ачык изилдөө маселелери
Сереп келечектеги изилдөөнү беш негизги боштук айланасында топтойт. Биринчиси — \(\Delta_{PG}\) үчүн жалпы жана кайталануучу протокол-жарактуу benchmark стандартын түзүү. Экинчиси — төрт баскычтуу TCP/IP-to-CAN чынжырынын өзгөчө шлюз privilege escalation жана DBC чечмелөө бөлүктөрүн камтыган маалымат топтомдорун өнүктүрүү.
Үчүнчү маселе — federated learning системаларынын gradient poisoning жана Byzantine кардарларга каршы туруктуулугу. Төртүнчү маселе — өзгөчө transformer негизиндеги IDSтерде жогорку аныктоо көрсөткүчүн ISO/SAE 21434 сыяктуу коопсуздук процесстеринде талап кылынган түшүндүрүлмөлүүлүк жана аудиттелүүчүлүк менен бирге камсыз кылуу. Бешинчи маселе — бир унаа моделинде үйрөнгөн IDSти башка өндүрүүчүлөргө жана платформаларга өткөрүү; унаага мүнөздүү CAN ID талаалары жана DBC сигнал коддоолору платформалар аралык жалпылоону кыйындатат.
Изилдөө колдогон жана колдобогон жыйынтыктар
Изилдөө колдогон жыйынтык: Adversarial ML чабуулдарын протокол жарактуулугун текшербей баалоо, өзгөчө CAN жана TCP/IP негизиндеги CAV IDS benchmarkтарында чабуулдун ийгилигин олуттуу жогору көрсөтүшү мүмкүн. Мындан тышкары, TCP/IP жана CAN маалымат топтомдорун бири-биринин ордуна колдонуу илимий жактан туура эмес баалоо катмарын түзүшү мүмкүн.
Изилдөө колдобогон жыйынтык: \(\Delta_{PG}\) маанилери бардык автомобилдерде чабуулдар так эле бирдей катышта ийгиликсиз болорун далилдебейт. Изилдөө белгилүү бир өндүрүүчүнүн бардык унааларында талаа сыноосун жүргүзбөйт, бардык DBC түзүмдөрү үчүн универсалдуу чабуул көрсөткүчүн өлчөбөйт жана сунушталган катмарлуу коргонуу архитектурасы сериялык өндүрүштөгү унаа паркында тастыкталганын көрсөтпөйт.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Изилдөө дизайны
Изилдөө эксперименттик унаа сыноосунун ордуна адабият протокол катмарлары боюнча кайра түзүлгөн салыштырма survey дизайнына ээ. Учурдагы CAV коопсуздук серептери көп катмарлуу чабуул таксономиясы, adversarial ML талдоосу, TCP/IP-to-CAN протокол котормосу, protocol-partition маалымат топтомун колдонуу жана ML негизиндеги коргонууну баалоо өлчөмдөрү боюнча салыштырылган.
Булак ошондой эле 132 шилтемени колдонуп, чабуул маалымат топтомдорун, IDS моделдерин жана коргонуу алкактарын катмарлары боюнча дал келтирет. Сандык \(\Delta_{PG}\) талдоосу, булакта ачык айтылгандай, мурда жарыяланган adversarial IDS изилдөөлөрүндөгү эксперименттик натыйжаларды протокол-жарактуулук шарттары боюнча салыштырууга негизделет.
Протоколго негизделген колдонмолуулук натыйжалары
| Катмар | Ыкма | Чектөөсүз ASR (%) | Протокол-жарактуу ASR (%) | \(\Delta_{PG}\) (пайыздык пункт) |
|---|---|---|---|---|
| TCP/IP | FGSM | 89,4 | 31,2 | 58,2 |
| TCP/IP | PGD | 96,1 | 22,4 | 73,7 |
| TCP/IP | C&W | 99,3 | 19,0 | 80,3 |
| TCP/IP | Black-box substitute | 82,1 | 38,7 | 43,4 |
| CAN | FGSM | 84,7 | 27,6 | 57,1 |
| CAN | PGD | 91,3 | 19,8 | 71,5 |
| CAN | C&W | 97,8 | 16,4 | 81,4 |
| CAN | Black-box substitute | 95,0 | 38,0 | 57,0 |
| CAN | FGSM + adversarial training | 76,3 | 34,9 | 41,4 |
CAN сценарийлеринин орточосунда чектөөсүз ASR %87,3 болсо, протокол-жарактуу ASR %27,2ге түшүп, орточо \(\Delta_{PG}=60,1\) пайыздык пункт болот. TCP/IP сценарийлеринде орточо чектөөсүз ASR %91,7, протокол-жарактуу ASR %27,8 жана орточо \(\Delta_{PG}=63,9\) пайыздык пункт деп билдирилет.
Бул таблица протокол эрежелери колдонулганда чабуул коркунучу жоголот дегенди билдирбейт. Мисалы, CAN үчүн орточо %27,2 протокол-жарактуу ASR калат. Демек, изилдөөнүн жүйөсү “adversarial чабуулдар реалдуу эмес” эмес; реалдуу баалоодо протокол жагынан колдонууга мүмкүн болгон чабуулдар гана өлчөнүшү керек.
Протокол чектөөлөрүнүн физикалык мааниси
CAN DBC коддоосунда физикалык сигналдын чийки байт маанисинен которулушу булакта төмөнкү байланыш менен берилет:
\[ v=\mathrm{raw}\times\mathrm{scale}+\mathrm{offset} \]
Бул жерде \(v\) физикалык сигналдын мааниси. Adversarial оптималдаштыруу чийки маанини математикалык түрдө өзгөртө алат; бирок которулган ылдамдык, айландыруучу момент же башка физикалык чоңдук унаанын аныкталган чектеринен чыгып кетсе, билдирүү реалдуу система үчүн жарактуу эмес. Ошондой эле туура эмес DLC, ката rolling counter же checksum да кадрдын ECU тарабынан кабыл алынышына тоскоол болушу мүмкүн.
Модель көрсөткүчү менен реалдуу системада колдонмолуулуктун айырмасы
Изилдөө салыштырган модель үй-бүлөлөрүндө салттуу benchmark тактыктары көп учурда жогору. Бирок моделди тандоо тактыкка гана кыскартылбайт. CAN-BERT сыяктуу transformer моделдеринде жогорку тактык жана төмөн билдирилген inference кечигүүсү көрүнүшү мүмкүн, бирок параметрлердин көп саны жана эс тутум талабы ECUда жайгаштырууну кыйындатышы мүмкүн. LSTM/GRU убакыт байланыштарын жакшы чагылдырганы менен, эс тутум жана кайра окутуу чыгымы өсөт. Random Forest жана SVM жеңилирээк болушу мүмкүн, бирок zero-day жана убакытка көз каранды чабуулдарда чектелүү калышы мүмкүн.
Серептин методологиялык салымы бул натыйжаларды бир эле “эң жакшы модель” рейтингине айландырбаганында. Изилдөөчүлөр модель тактыгынан тышкары протокол катмарын, колдонула турган маалымат топтомун, убакыт талабын, эс тутум изин, zero-day жөндөмүн жана adversarial robustness деңгээлин бирге баалоону сунуштайт.
Негизги чектөөлөр
Булак survey болгондуктан \(\Delta_{PG}\) салыштыруулары ар түрдүү изилдөөлөрдөн алынган натыйжаларды бириктирүүгө негизделет. Маалымат топтомдору, моделдер, окутуу схемалары жана чабуул параметрлери изилдөөлөр арасында бирдей эмес. Ошондуктан орточо айырмалар жалпы физикалык мыйзам же бардык CAV системалары үчүн өзгөрбөс катыш катары каралбашы керек.
Төрт баскычтуу чабуул чынжырынын экинчи жана үчүнчү баскычтары үчүн коомдук маалымат топтомунун жетишсиздиги сереп өзү көрсөткөн эң маанилүү текшерүү боштуктарынын бири. Сунушталган катмарлуу коргонуу ыкмасынын толук үч катмарлуу реалдуу унаа платформасында башынан аягына чейин салыштырма текшерилиши да бул survey алкагында жүргүзүлгөн эмес.
Булак жана Ыкма Жөнүндө Эскертүү
Түпкү изилдөө: Cyber Threats in Connected Autonomous Vehicles: A Protocol-Grounded Survey.
Авторлор: Md Mehedi Hasan, Maumita Bhattacharya, Rafiqul Islam. Расмий SSRN жазуусунда үч автор тең Charles Sturt University менен байланыштырылган; Md Mehedi Hasan байланыш автору катары көрсөтүлгөн.
Булак түрү: Илимий сереп / аналитикалык survey / preprint.
Платформа: SSRN.
SSRN Abstract ID: 6902580.
DOI: 10.2139/ssrn.6902580.
Расмий каттоо күнү: 9 июнь 2026.
Рецензия статусу: Жүктөлгөн PDF изилдөө али рецензиядан өтпөгөнүн ачык билдирет. Рецензияланган version of record тастыкталган эмес.
Лицензия/автордук укук: SSRN жазуусунда “All rights reserved” деп жана уруксатсыз кайра колдонууга жол берилбеси көрсөтүлгөн. Бул Verianla тексти булак изилдөөнүн сүйлөмдөрүн, түпкү таблица дизайнын же сүрөттөрүн кайра жарыялабайт; текшериле турган илимий маалыматты жана сандык табылгаларды көз карандысыз үйрөтүүчү түзүмдө түшүндүрөт.
Каржылоо, кызыкчылыктардын кагылышы, маалыматтын жеткиликтүүлүгү жана CRediT: Жүктөлгөн PDFде өзүнчө каржылоо, кызыкчылыктардын кагылышы, маалыматтын жеткиликтүүлүгү же CRediT салым билдирүүсү табылган эмес; бул талаалар болжол менен толтурулган эмес.
Булак ичиндеги дата эскертүүсү: PDFдеги мурунку surveyлер менен салыштыруу таблицасы изилдөөнү “This Survey — 2025” деп белгилейт. Бирок расмий SSRN жазуусу изилдөөнүн 9 июнь 2026да тапшырылганын көрсөтөт. Бул айырманын себеби булакта түшүндүрүлбөгөндүктөн, эки маалымат бири-бирине өзгөртүлгөн эмес.
Булак ичиндеги визуалдык эскертүү: PDFнин 5-бетиндеги Fig. 2 аталышы CAVлар үчүн көп катмарлуу чабуул таксономиясын сүрөттөгөнү менен, камтылган сүрөт башка Signal-Aware Explainability pipeline көрсөтөт. Сүрөт менен caption ортосундагы бул дал келбестиктен улам Fig. 2 Verianlaда кайра чийүү же илимий далил булагы катары колдонулган эмес.
Чечмелөө чеги: Макаладагы сандык чабуул жана IDS маанилери survey авторлорунун бир жаңы экспериментинен эмес, алар жыйнаган жарыяланган изилдөөлөрдөн алынган. Ошондуктан натыйжаларды түздөн-түз белгилүү бир автомобиль өндүрүүчүнүн учурдагы сериялык өндүрүш паркына коопсуздук сертификаты же так чабуул ыктымалдыгы катары чечмелөөгө болбойт.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген