

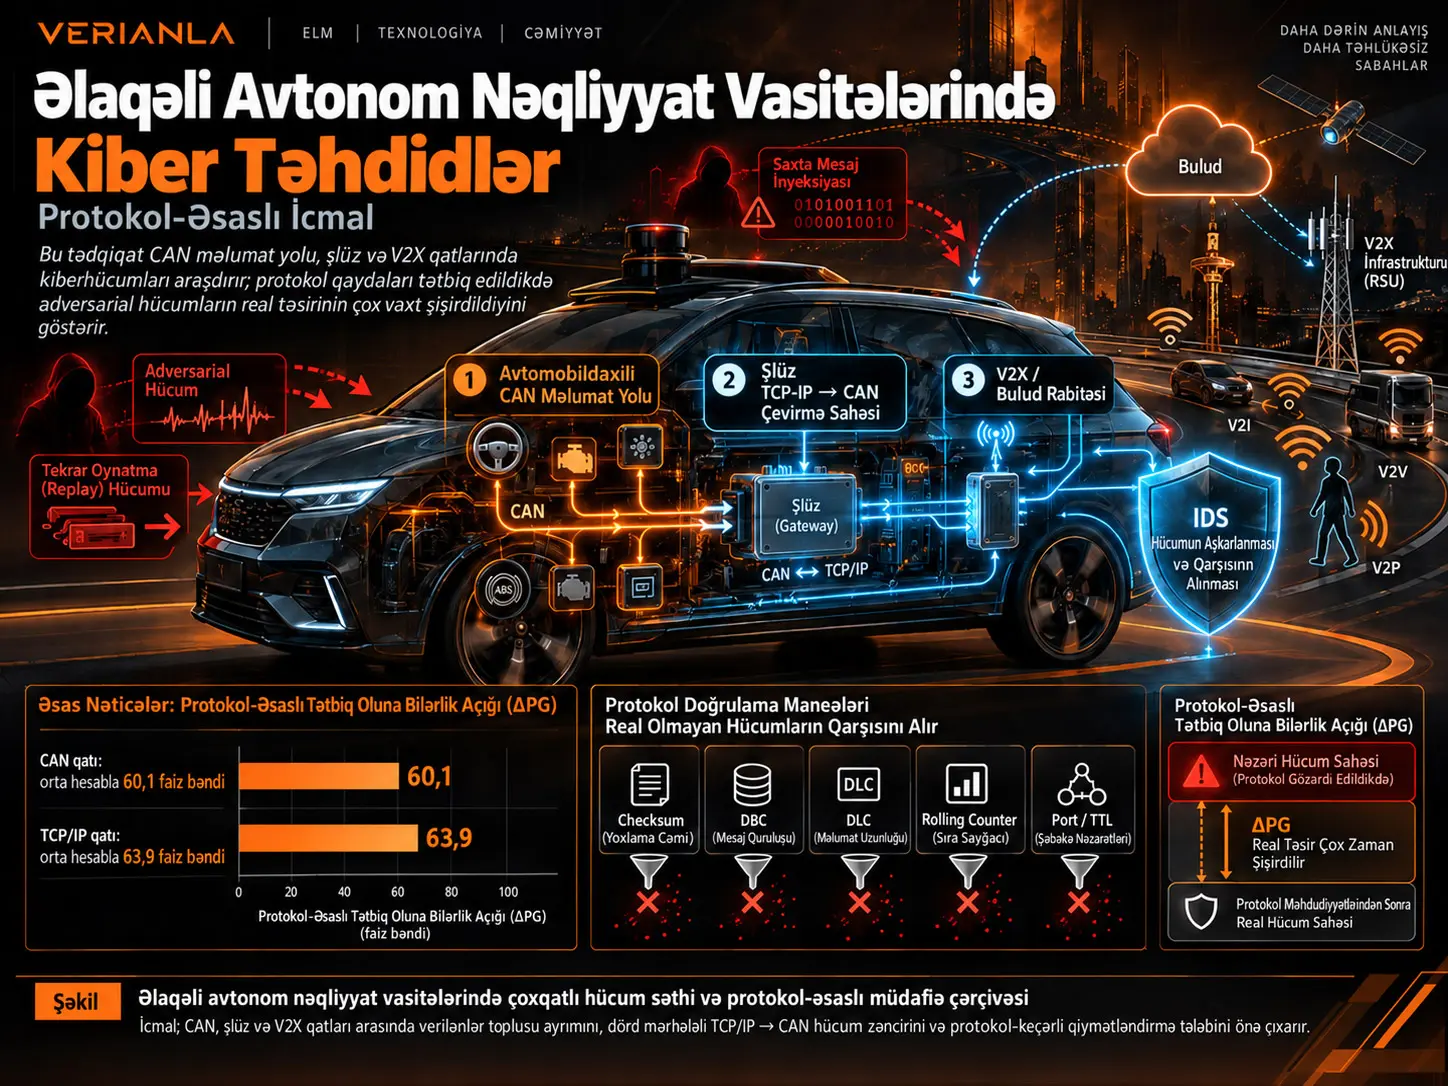
Əlaqəli Avtonom Nəqliyyat Vasitəsi (Connected Autonomous Vehicle, CAV) avtomobil daxilindəki elektron idarəetmə bloklarını, xarici şəbəkə bağlantılarını və bulud/V2X rabitəsini eyni kiber-fiziki sistemdə birləşdirən nəqliyyat platformasıdır. Nəzərdən keçirilən tədqiqat CAV təhlükəsizliyini üç ayrı hücum səthi üzrə qiymətləndirir: avtomobildaxili Controller Area Network (CAN) məlumat yolu, TCP/IP ilə CAN arasında çevirmə aparan şlüz sahəsi və Vehicle-to-Everything (V2X)/bulud rabitə qatı. İcmalın əsas iddiası budur ki, maşın öyrənməsi əsaslı hücumların yalnız xüsusiyyət fəzasında qiymətləndirilməsi real protokol qaydalarını nəzərə almır və buna görə hücumların əməliyyat təsirini olduğundan böyük göstərə bilər.
Tədqiqat bu problemi protokol-əsaslı tətbiqolunma boşluğu adlandırılan \(\Delta_{PG}\) metrikası ilə ifadə edir. Bu kəmiyyət protokol məhdudiyyətləri tətbiq edilmədən hesablanan hücum uğur nisbəti ilə TCP/IP və ya CAN protokolunun real etibarlılıq qaydaları tətbiq edildikdən sonra qalan hücum uğur nisbəti arasındakı fərqdir. İcmalda bir araya gətirilən ssenarilərdə orta \(\Delta_{PG}\), CAN qatında 60,1 faiz bəndi və TCP/IP qatında 63,9 faiz bəndi olaraq hesablanır. Ən yüksək tək fərqlərdən biri CAN qatındakı C&W hücumu üçün 81,4 faiz bəndinə çatır.
Tədqiqatın ikinci əsas töhfəsi məlumat dəstlərini protokol qatına görə ayırmasıdır. CICIDS2017, UNSW-NB15, NSL-KDD və Edge-IIoTset kimi TCP/IP əsaslı şəbəkə trafiki məlumat dəstlərinin V2X və şlüz qiymətləndirilməsi üçün; ROAD, HCRL, CAN-MIRGU və CICIoV2024 kimi CAN məlumat dəstlərinin isə avtomobildaxili məlumat yolu qiymətləndirilməsi üçün istifadə edilməli olduğu irəli sürülür. Üçüncü əsas töhfə, xarici şəbəkədən avtomobildaxili CAN məlumat yoluna uzanan hücum yolunu dörd mərhələli TCP/IP-to-CAN zənciri kimi təşkil etmək və bu zəncirin şlüzdə imtiyaz yüksəltmə ilə DBC tərs mühəndislik mərhələləri üçün açıq qiymətləndirmə məlumat dəstlərinin olmadığını göstərməkdir.
Bu nəticələrin şərh sərhədi mühümdür. Tədqiqat yeni bir avtomobil üzərində başdan sona hücum təcrübəsi aparan eksperimental araşdırma deyil; dərc olunmuş tədqiqatların, məlumat dəstlərinin və müdafiə modellərinin protokol qatlarına görə yenidən təşkil edildiyi analitik icmaldır. Buna görə verilən uğur nisbətləri və performans diapazonları nəzərdən keçirilən ədəbiyyatdan toplanmış nəticələrdir və bütün CAV platformaları üçün birbaşa sahə performansı kimi şərh edilməməlidir.
CAV təhlükəsizliyi niyə tək bir şəbəkə problemi deyil?
Bir CAV eyni anda müxtəlif rabitə qaydalarına malik bir neçə sistem ehtiva edir. Avtomobil daxilindəki elektron idarəetmə blokları əyləcləmə, sükan, mühərrik idarəetməsi və digər real vaxt funksiyaları üçün CAN məlumat yolundan istifadə edərkən; şlüz ECU-su avtomobildaxili şəbəkəni xarici TCP/IP əsaslı sistemlərə bağlayır. V2X, mobil rabitə, Wi-Fi, Bluetooth, telematika və over-the-air (OTA) yeniləmə kanalları isə xarici hücum səthini yaradır. Bu qatların paket strukturları, identifikasiya mexanizmləri, zamanlama xüsusiyyətləri və etibarlı məlumat sahələri eyni deyil.
CAN 2.0B çərçivəsində 11 bit və ya 29 bit arbitration identifier, 4 bit Data Length Code (DLC) və ən çox 8 bayt yük olduğu halda mənbə IP ünvanı, təyinat IP ünvanı, port nömrəsi və ya TCP vəziyyət bayrağı kimi TCP/IP anlayışları yoxdur. CAN-FD yük sahəsini 64 bayta, CAN-XL daha yüksək tutuma çıxara bilsə də, tədqiqat əsas identifikasiya və etibar münasibəti probleminin yalnız məlumat tutumunun artırılması ilə aradan qalxmadığını vurğulayır.
Niyə TCP/IP məlumat dəstləri birbaşa CAN hücumlarını qiymətləndirmək üçün istifadə edilə bilməz?
TCP/IP məlumat dəstləri mənbə və təyinat ünvanları, portlar, TCP bayraqları, axın statistikası və paket səviyyəli xüsusiyyətləri ehtiva etdiyi halda CAN çərçivələri arbitration ID, DLC və avtomobil siqnallarını kodlayan yük baytlarından ibarətdir. Buna görə TCP/IP şəbəkə trafikindən çıxarılan xüsusiyyətlər birbaşa avtomobildaxili CAN mesajlarının semantikasını təmsil etmir; tədqiqatın təklif etdiyi protocol-partition yanaşmasında hər məlumat dəsti yalnız təbii olaraq aid olduğu rabitə qatında istifadə edilməlidir.
| Qiymətləndirmə qatı | Uyğun məlumat dəstlərinə nümunələr | Təmsil olunan məlumat strukturu | Əsas istifadə |
|---|---|---|---|
| TCP/IP / V2X / şlüz | NSL-KDD, UNSW-NB15, CICIDS2017, Edge-IIoTset | TCP/IP paketləri və ya şəbəkə axınları | Xarici şəbəkə və şlüz IDS qiymətləndirilməsi |
| Avtomobildaxili CAN | HCRL OTIDS, HCRL Car-Hack, SynCAN, ROAD, CAN-MIRGU, CICIoV2024 | Xam CAN çərçivələri, CAN siqnalları və ya CAN sınaq qurğusu trafiki | Avtomobildaxili ECU/CAN hücum və IDS qiymətləndirilməsi |
Üç qatdakı hücum sinifləri
CAN qatında tədqiqat; xidmətin dayandırılması və flooding, zərərli mesaj əlavə etmə/fabrication, replay, fuzzing ilə masquerade/suspension hücumlarını bir-birindən ayırır. Masquerade hücumlarının xüsusilə çətin olmasının səbəbi hücumçunun yalnız etibarsız və ya anomal identifikator göndərmək əvəzinə qanuni ECU-nun identifikatorunu və zahirən etibarlı mesaj formasını təqlid edə bilməsidir. Buna görə yalnız mesaj tezliyi və ya məlum ID siyahısı üzərindən işləyən sadə IDS yanaşmaları bu hücum sinfinə qarşı məhdud qala bilər.
Şlüz və diaqnostika qatı xarici TCP/IP bağlantılarının avtomobildaxili CAN şəbəkəsinə çevrildiyi kritik keçid bölgəsidir. OBD-II fiziki giriş təmin etdiyi halda telematika, infotainment və OTA kimi komponentlər uzaqdan əlçatan səthlər yarada bilər. V2X və bulud qatında isə GPS/GNSS spoofing, Sybil və replay hücumları ilə OTA firmware hijacking kimi təhdidlər qiymətləndirilir.
Adversarial maşın öyrənməsi niyə ayrıca problem yaradır?
Maşın öyrənməsi əsaslı Intrusion Detection System (IDS), şəbəkə və ya CAN trafikində normal və hücumçu nümunələrini ayırmağa çalışan təsnifat/anomaliya aşkarlama sistemidir. Bununla birlikdə eyni modellər girişə kiçik, lakin qərar sərhədini dəyişdirəcək şəkildə hazırlanmış adversarial perturbasiyalardan təsirlənə bilər. Tədqiqat evasion, poisoning və backdoor hücumlarını bu kontekstdə ayrı kateqoriyalar kimi nəzərdən keçirir.
Fast Gradient Sign Method (FGSM) üçün mənbədə istifadə olunan əsas ifadə belədir:
\[ x_{\mathrm{adv}} = x + \varepsilon \cdot \mathrm{sign}\left(\nabla_x L(\theta,x,y)\right) \]
Burada \(x\) orijinal giriş, \(x_{\mathrm{adv}}\) adversarial giriş, \(\varepsilon\) perturbasiya böyüklüyü, \(L\) modelin itki funksiyası və \(\theta\) model parametrləridir. Tənlik itkini artıran gradient istiqamətində biraddımlı dəyişiklik yaradır. Lakin CAN məlumatındakı arbitration ID, DLC və ya yük baytlarının ixtiyari real ədədlərə çevrilə bilməməsi səbəbindən riyazi baxımdan uğurlu bir FGSM nümunəsi fiziki baxımdan etibarlı CAN mesajı olmaya bilər.
Projected Gradient Descent (PGD) bu prosesi çoxaddımlı edir:
\[ x_{t+1} = \Pi_{B(x,\varepsilon)} \left( x_t+\alpha\cdot \mathrm{sign}\left(\nabla_x L(\theta,x_t,y)\right) \right) \]
\(\alpha\) addım böyüklüyünü, \(\Pi_{B(x,\varepsilon)}\) isə adversarial nümunənin orijinal girişin ətrafında müəyyən edilmiş icazəli riyazi sahəyə proyeksiyasını ifadə edir. Lakin tədqiqatın əsas tənqidi, bu riyazi sahənin TCP/IP və ya CAN protokolunun real etibarlılıq sahəsi ilə eyni şey olmadığıdır.
Carlini-Wagner yanaşması mənbədə aşağıdakı optimallaşdırma forması ilə verilir:
\[ \min_{\delta}\;\|\delta\|_2+c\cdot f(x+\delta) \]
Burada \(\delta\) perturbasiyanı, \(\|\delta\|_2\) dəyişikliyin böyüklüyünü, \(f\) isə hədəflənən yanlış təsnifat məqsədini təmsil edir. Davamlı optimallaşdırma fəzasında kiçik bir \(\delta\) tapılması, bu dəyişikliyin CAN yük kodlamasına, DLC-yə, etibarlı arbitration ID sahəsinə, rolling counter-a və ya checksum qaydalarına uyğun olduğu anlamına gəlmir.
Protokol-Əsaslı Tətbiqolunma Boşluğu Nədir?
Protokol-əsaslı tətbiqolunma boşluğu \(\Delta_{PG}\), protokol qaydaları nəzərə alınmadan ölçülən adversarial hücum uğur nisbəti ilə eyni hücumun real TCP/IP və ya CAN etibarlılıq məhdudiyyətləri tətbiq edildikdən sonrakı uğur nisbəti arasındakı fərqdir; fərq böyüdükcə xüsusiyyət fəzasındakı hücum uğurunun real sistemdəki əməliyyat tətbiqolunma qabiliyyətini daha çox şişirtdiyi anlaşılır.
Tədqiqatın tərifi:
\[ \Delta_{PG}= ASR_{\mathrm{unconstrained}} - ASR_{\mathrm{protocol-valid}} \]
\(ASR_{\mathrm{unconstrained}}\), hücumun yalnız model/xüsusiyyət fəzasında qiymətləndirilmiş uğur nisbətini; \(ASR_{\mathrm{protocol-valid}}\) isə real protokol etibarlılığı məcburi tətbiq edildikdən sonra qalan hücum uğur nisbətini ifadə edir. \(\Delta_{PG}\) faiz bəndi kimi oxunur.
TCP/IP tərəfində etibarlı port və TTL diapazonları, TCP bayraqlarının birlikdə istifadə qaydaları, sıra nömrəsinin monotonluğu və checksum uyğunluğu kimi şərtlər mühümdür. CAN tərəfində isə arbitration ID-nin hədəf avtomobildə həqiqətən mövcud olması, DLC-nin gözlənilən yük uzunluğuna uyğun gəlməsi, DBC kodlamasından sonra fiziki dəyərin etibarlı diapazonda qalması və istehsalçıya xas rolling counter/checksum sahələrinin düzgün yaradılması tələb olunur.
TCP/IP-dən CAN-a Dörd Mərhələli Hücum Zənciri Necə Qurulur?
Tədqiqat, xarici şəbəkədən avtomobildaxili CAN məlumat yoluna uzanan hücum yolunu dörd konseptual mərhələyə ayırır: xarici TCP/IP səthindəki zəifliyin istismar edilməsi, şlüzdə zəruri səlahiyyətə giriş əldə edilməsi, hədəf avtomobilin DBC siqnal kodlamasının başa düşülməsi və son olaraq protokol baxımından etibarlı CAN çərçivələrinin avtomobildaxili məlumat yoluna ötürülməsi; icmalın mühüm tapıntısı ikinci və üçüncü mərhələlər üçün uyğun açıq qiymətləndirmə məlumat dəstlərinin olmamasıdır.
| Mərhələ | Aktiv sahə | Əsas doğrulama tələbi | Açıq məlumat dəsti vəziyyəti |
|---|---|---|---|
| 1. TCP/IP qatı | Şlüzün xarici interfeysi | Port, TTL, TCP bayrağı, checksum və sıra nömrəsinin etibarlılığı | CICIDS2017, UNSW-NB15 və oxşar məlumat dəstləri mövcuddur |
| 2. Şlüz pivotu | TCP/IP → CAN keçid bölgəsi | Səlahiyyət bölgüsü və CAN aparat interfeysinə giriş | Tədqiqatda uyğun açıq məlumat dəstinin olmadığı bildirilir |
| 3. DBC həlli və yük yaratma | CAN tətbiq/siqnal qatı | Arbitration ID, scale, offset və fiziki siqnal diapazonu | Tədqiqatda uyğun açıq məlumat dəstinin olmadığı bildirilir |
| 4. CAN çərçivəsi | Avtomobildaxili CAN məlumat yolu | Etibarlı ID, DLC, rolling counter və checksum | ROAD, HCRL, CAN-MIRGU və CICIoV2024 kimi məlumat dəstləri mövcuddur |
Maşın öyrənməsi modellərinin ümumi ödünləşmələri
İcmal klassik maşın öyrənməsi, dərin öyrənmə, transformer və federated learning əsaslı IDS ailələrini dəqiqlik, F1, gecikmə, yaddaş tələbi, zero-day qabiliyyəti və adversarial robustness baxımından müqayisə edir. Bu müqayisə tək bir eksperimental quruluşdan deyil, protokola uyğun məlumat dəstlərindən istifadə edən müxtəlif tədqiqatlarda bildirilən diapazonlardan ibarətdir.
Random Forest və Support Vector Machine kimi klassik modellər nisbətən aşağı hesablama xərci təmin edə bilsə də, əl ilə hazırlanmış xüsusiyyətlərdən asılılıq və zaman sırası nümunələrini məhdud şəkildə təmsil etmə problemi daşıyır. CNN əsaslı sistemlər lokal nümunələri öyrənə bildiyi halda CAN trafikinin zaman asılılığını təbii şəkildə modelləşdirməyə bilər. LSTM və GRU arxitekturaları mesaj ardıcıllıqlarını və zaman asılılıqlarını emal edə bilsə də, daha yüksək yaddaş istifadəsi yaradır.
İcmalda Bi-LSTM əsaslı bəzi tədqiqatların konvensional məlumat dəstlərində %99-a qədər dəqiqlik bildirdiyi; CAN-BERT tədqiqatlarının isə bəzi təcrübələrdə çox yüksək F1 dəyərlərinə çatdığı qeyd edilir. Bununla birlikdə tam BERT tipli modellərin təxminən 110 milyon parametr səviyyəsində ölçüsü və 20–70 MB aralığında bildirilən yaddaş izi standart avtomobil ECU-larında birbaşa istifadə üçün mühüm məhdudiyyət kimi müəyyən edilir. Buna görə yüksək benchmark dəqiqliyi təkbaşına avtomobil daxilində tətbiqolunma demək deyil.
Müdafiə yanaşması niyə qatlı olmalıdır?
Tədqiqat tək bir IDS texnikasının məlum hücum dəqiqliyini, zero-day ümumiləşdirməsini, real vaxt gecikməsini, adversarial robustness-u və ECU resurs məhdudiyyətlərini eyni anda tam qarşılamadığını bildirir. Ağ siyahı və imza əsaslı üsullar aşağı xərcli ilk filtr ola bilər; lakin masquerade və naməlum hücumları qaçıra bilər. Anomaliya əsaslı modellər naməlum nümunələri aşkarlaya bilər, lakin paylanma sürüşməsindən təsirlənə bilər. Kriptoqrafik üsullar CAN mesaj bütövlüyünü və identifikasiyanı gücləndirə bilər, lakin yüksək tezlikli mesajlarda hesablama xərci və köhnə ECU uyğunluğu problemləri yarada bilər.
İcmalın önə çıxardığı protokol-əsaslı yanaşmada təsnifatçıdan əvvəl protokol yoxlaması aparılır. TCP/IP paketləri port, TTL, TCP bayrağı və checksum qaydaları baxımından; CAN mesajları isə DBC kodlaması, DLC, etibarlı ID, fiziki siqnal diapazonu, rolling counter və checksum baxımından yoxlanılır. Beləliklə fiziki olaraq göndərilə bilməyəcək və ya hədəf ECU tərəfindən qəbul edilməyəcək adversarial nümunələr ML təsnifatçısına çatmadan süzülür.
Mənbədə verilən bir CAN-MIRGU ssenarisində protokol məhdudiyyətləri ilə adversarial training-in birlikdə istifadəsi, FGSM altında F1 azalmasını 38,4 faiz bəndindən 18,6 faiz bəndinə endirir. Tədqiqat bu nəticəni protokol yoxlaması ilə adversarial training-in fərqli problemləri hədəflədiyinə dair sübut kimi şərh edir: birincisi tətbiqolunmaz nümunələri süzərkən, ikincisi geridə qalan protokol-etibarlı hücumlara qarşı model dayanıqlığını artırmağa çalışır.
Açıq tədqiqat problemləri
İcmal gələcək tədqiqatı beş əsas boşluq ətrafında toplayır. Birincisi, \(\Delta_{PG}\) üçün ortaq və təkrarlana bilən protokol-etibarlı benchmark standartının yaradılmasıdır. İkincisi, dörd mərhələli TCP/IP-to-CAN zəncirinin xüsusilə şlüz privilege escalation və DBC həlli hissələrini əhatə edən məlumat dəstlərinin hazırlanmasıdır.
Üçüncü problem federated learning sistemlərinin gradient poisoning və Byzantine müştərilərə qarşı dayanıqlığıdır. Dördüncü problem, xüsusilə transformer əsaslı IDS-lərdə yüksək aşkarlama performansının ISO/SAE 21434 kimi təhlükəsizlik proseslərində tələb olunan izaholunma və audit edilə bilmə qabiliyyəti ilə birlikdə təmin edilməsidir. Beşinci problem isə bir avtomobil modelində öyrənilmiş IDS-nin başqa istehsalçı və platformalara köçürülməsidir; avtomobilə xas CAN ID sahələri və DBC siqnal kodlamaları platformalararası ümumiləşdirməni çətinləşdirir.
Tədqiqatın dəstəklədiyi və dəstəkləmədiyi nəticələr
Tədqiqatın dəstəklədiyi nəticə: Adversarial ML hücumlarını protokol etibarlılığını yoxlamadan qiymətləndirmək, xüsusilə CAN və TCP/IP əsaslı CAV IDS benchmarklarında hücum uğurunu əhəmiyyətli dərəcədə yüksək göstərə bilər. Bundan əlavə, TCP/IP və CAN məlumat dəstlərini bir-birinin əvəzinə istifadə etmək elmi baxımdan yanlış qiymətləndirmə qatı yarada bilər.
Tədqiqatın dəstəkləmədiyi nəticə: \(\Delta_{PG}\) dəyərləri bütün avtomobillərdə hücumların tam olaraq eyni nisbətdə uğursuz olacağını sübut etmir. Tədqiqat müəyyən bir istehsalçının bütün avtomobillərində sahə sınağı aparmır, bütün DBC strukturları üçün universal hücum nisbəti ölçmür və təklif olunan qatlı müdafiə arxitekturasının seriyalı istehsal avtomobil parkında doğrulandığını göstərmir.
Tədqiqatın Metodu və Nəticələri
Tədqiqat dizaynı
Araşdırma eksperimental avtomobil sınağı əvəzinə ədəbiyyatın protokol qatlarına görə yenidən qurulduğu müqayisəli survey dizaynına malikdir. Mövcud CAV təhlükəsizlik icmalları; çoxqatlı hücum taksonomiyası, adversarial ML analizi, TCP/IP-to-CAN protokol çevirməsi, protocol-partition məlumat dəsti istifadəsi və ML əsaslı müdafiə qiymətləndirilməsi ölçülərində müqayisə edilmişdir.
Mənbə həmçinin 132 istinaddan istifadə edərək hücum məlumat dəstlərini, IDS modellərini və müdafiə çərçivələrini qatlarına görə uyğunlaşdırır. Kəmiyyət \(\Delta_{PG}\) analizi, mənbədə açıq şəkildə bildirildiyi kimi, daha əvvəl dərc edilmiş adversarial IDS tədqiqatlarındakı eksperimental nəticələrin protokol-etibarlılıq şərtləri baxımından müqayisəsinə əsaslanır.
Protokol-əsaslı tətbiqolunma nəticələri
| Qat | Üsul | Məhdudiyyətsiz ASR (%) | Protokol-etibarlı ASR (%) | \(\Delta_{PG}\) (faiz bəndi) |
|---|---|---|---|---|
| TCP/IP | FGSM | 89,4 | 31,2 | 58,2 |
| TCP/IP | PGD | 96,1 | 22,4 | 73,7 |
| TCP/IP | C&W | 99,3 | 19,0 | 80,3 |
| TCP/IP | Black-box substitute | 82,1 | 38,7 | 43,4 |
| CAN | FGSM | 84,7 | 27,6 | 57,1 |
| CAN | PGD | 91,3 | 19,8 | 71,5 |
| CAN | C&W | 97,8 | 16,4 | 81,4 |
| CAN | Black-box substitute | 95,0 | 38,0 | 57,0 |
| CAN | FGSM + adversarial training | 76,3 | 34,9 | 41,4 |
CAN ssenarilərinin ortalamasında məhdudiyyətsiz ASR %87,3 ikən protokol-etibarlı ASR %27,2-yə düşür və orta \(\Delta_{PG}=60,1\) faiz bəndi olur. TCP/IP ssenarilərində orta məhdudiyyətsiz ASR %91,7, protokol-etibarlı ASR %27,8 və orta \(\Delta_{PG}=63,9\) faiz bəndi olaraq bildirilir.
Bu cədvəl protokol qaydaları tətbiq edildikdə hücum riskinin aradan qalxdığını söyləmir. Məsələn, CAN üçün orta %27,2 protokol-etibarlı ASR qalır. Buna görə tədqiqatın iddiası “adversarial hücumlar real deyil” deyil; realistik qiymətləndirmədə yalnız protokol baxımından tətbiq oluna bilən hücumların ölçülməli olmasıdır.
Protokol məhdudiyyətlərinin fiziki mənası
CAN DBC kodlamasında fiziki bir siqnalın xam bayt dəyərindən çevrilməsi mənbədə aşağıdakı əlaqə ilə ifadə edilir:
\[ v=\mathrm{raw}\times\mathrm{scale}+\mathrm{offset} \]
Burada \(v\) fiziki siqnal dəyəridir. Adversarial optimallaşdırma xam dəyəri riyazi olaraq dəyişə bilər; lakin çevrilmiş sürət, fırlanma momenti və ya başqa bir fiziki kəmiyyət avtomobilin müəyyən edilmiş sərhədlərindən kənara çıxırsa, mesaj real sistem baxımından etibarlı deyil. Eyni şəkildə yanlış DLC, səhv rolling counter və ya checksum da çərçivənin ECU tərəfindən qəbul edilməsinin qarşısını ala bilər.
Model performansı ilə real sistemdə tətbiqolunma arasındakı fərq
Tədqiqatın müqayisə etdiyi model ailələrində konvensional benchmark dəqiqlikləri çox vaxt yüksəkdir. Bununla birlikdə model seçimi yalnız dəqiqliyə endirilə bilməz. CAN-BERT kimi transformer modellərində yüksək dəqiqlik və aşağı bildirilmiş inference gecikməsi görülsə də, yüksək parametr sayı və yaddaş tələbi ECU üzərində yerləşdirməni çətinləşdirə bilər. LSTM/GRU zaman əlaqələrini yaxşı təmsil edərkən yaddaş və yenidən təlim xərci artır. Random Forest və SVM daha yüngül ola bilsə də, zero-day və zamandan asılı hücumlarda məhdud qala bilər.
İcmalın metodoloji töhfəsi bu nəticələri tək bir “ən yaxşı model” sıralamasına çevirməməsidir. Tədqiqatçılar model dəqiqliyinin yanında protokol qatını, istifadə olunacaq məlumat dəstini, zamanlama tələbini, yaddaş izini, zero-day qabiliyyətini və adversarial robustness səviyyəsini birlikdə qiymətləndirməyi təklif edirlər.
Əsas məhdudiyyətlər
Mənbə bir survey olduğu üçün \(\Delta_{PG}\) müqayisələri müxtəlif tədqiqatlardan əldə edilmiş nəticələrin bir araya gətirilməsinə əsaslanır. Məlumat dəstləri, modellər, təlim quruluşları və hücum parametrləri tədqiqatlar arasında eyni deyil. Buna görə orta fərqlər ortaq bir fiziki qanun və ya bütün CAV sistemləri üçün dəyişməz nisbət kimi görülməməlidir.
Dörd mərhələli hücum zəncirinin ikinci və üçüncü mərhələləri üçün açıq məlumat dəsti çatışmazlığı icmalın özünün ortaya qoyduğu ən mühüm doğrulama boşluqlarından biridir. Təklif olunan qatlı müdafiə yanaşmasının tam üçqatlı real avtomobil platformasında başdan sona müqayisəli doğrulanması da bu survey çərçivəsində aparılmamışdır.
Mənbə və Metod Qeydi
Orijinal tədqiqat: Cyber Threats in Connected Autonomous Vehicles: A Protocol-Grounded Survey.
Müəlliflər: Md Mehedi Hasan, Maumita Bhattacharya, Rafiqul Islam. Rəsmi SSRN qeydində hər üç müəllif Charles Sturt University ilə əlaqələndirilmiş; Md Mehedi Hasan əlaqələndirici müəllif kimi göstərilmişdir.
Mənbə növü: Elmi icmal / analitik survey / preprint.
Platforma: SSRN.
SSRN Abstract ID: 6902580.
DOI: 10.2139/ssrn.6902580.
Rəsmi qeyd tarixi: 9 iyun 2026.
Rəyçilik statusu: Yüklənmiş PDF tədqiqatın hələ rəyçi qiymətləndirməsindən keçmədiyini açıq şəkildə bildirir. Rəyli version of record təsdiqlənməyib.
Lisenziya/müəllif hüququ: SSRN qeydində “All rights reserved” və icazəsiz təkrar istifadəyə yol verilmədiyi bildirilir. Bu Verianla mətni mənbə tədqiqatın cümlələrini, orijinal cədvəl dizaynlarını və ya şəkillərini yenidən dərc etmir; yoxlanıla bilən elmi məlumat və kəmiyyət nəticələrini müstəqil öyrədici quruluşda izah edir.
Maliyyələşdirmə, maraqlar toqquşması, məlumat əlçatanlığı və CRediT: Yüklənmiş PDF-də ayrıca maliyyələşdirmə, maraqlar toqquşması, məlumat əlçatanlığı və ya CRediT töhfə bəyanatı aşkar edilməyib; bu sahələr təxmin edilərək doldurulmayıb.
Mənbədaxili tarix qeydi: PDF-də əvvəlki survey-lərlə müqayisə cədvəli tədqiqatı “This Survey — 2025” kimi işarələyir. Buna qarşı rəsmi SSRN qeydi tədqiqatın 9 iyun 2026-da təqdim edildiyini göstərir. Bu fərqin səbəbi mənbədə izah edilmədiyindən iki məlumat bir-birinə çevrilməyib.
Mənbədaxili vizual qeyd: PDF-nin 5-ci səhifəsindəki Fig. 2 başlığı CAV-lar üçün çoxqatlı hücum taksonomiyasını təsvir etsə də, daxil edilmiş şəkil fərqli bir Signal-Aware Explainability pipeline-ını göstərir. Şəkil ilə caption arasındakı bu uyğunsuzluğa görə Fig. 2 Verianla-da yenidən çəkim və ya elmi sübut mənbəyi kimi istifadə edilməyib.
Şərh sərhədi: Məqalədəki kəmiyyət hücum və IDS dəyərləri survey müəlliflərinin tək bir yeni təcrübəsindən deyil, topladıqları dərc olunmuş tədqiqatlardan gəlir. Buna görə nəticələr birbaşa hər hansı konkret avtomobil istehsalçısının cari seriyalı istehsal parkı üçün təhlükəsizlik sertifikatı və ya dəqiq hücum ehtimalı kimi şərh edilə bilməz.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib