

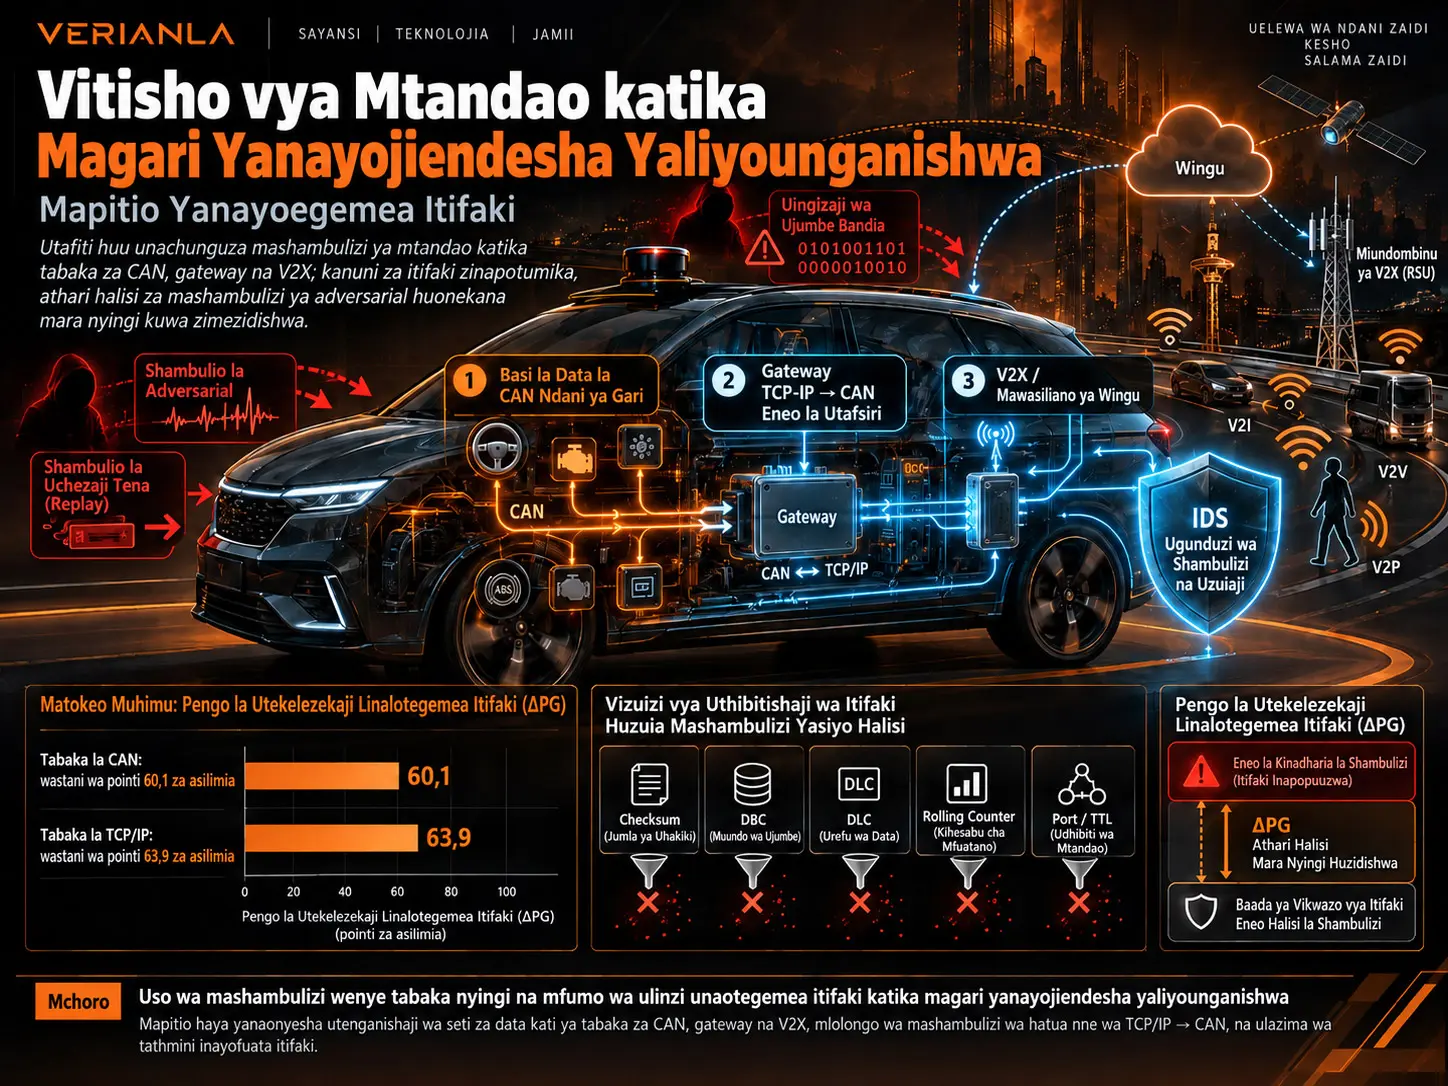
Gari Linalojiendesha Lililounganishwa (Connected Autonomous Vehicle, CAV) ni jukwaa la usafiri linalounganisha vitengo vya udhibiti wa kielektroniki ndani ya gari, miunganisho ya mitandao ya nje na mawasiliano ya wingu/V2X katika mfumo mmoja wa kimtandao-kifizikia. Utafiti uliopitiwa unatathmini usalama wa CAV kupitia nyuso tatu tofauti za mashambulizi: basi la data la Controller Area Network (CAN) ndani ya gari, eneo la gateway linalotafsiri kati ya TCP/IP na CAN, na tabaka la mawasiliano la Vehicle-to-Everything (V2X)/wingu. Hoja kuu ya mapitio ni kwamba kutathmini mashambulizi yanayotegemea machine learning katika nafasi ya vipengele pekee hupuuza kanuni halisi za itifaki na hivyo kunaweza kuonyesha athari za kiutendaji za mashambulizi kuwa kubwa kuliko zilivyo.
Utafiti unaeleza tatizo hili kwa kipimo cha \(\Delta_{PG}\) kinachoitwa pengo la utekelezekaji linaloegemea itifaki. Kiasi hiki ni tofauti kati ya kiwango cha mafanikio ya shambulio kilichohesabiwa bila kutumia vizuizi vya itifaki na kiwango cha mafanikio ya shambulio kinachobaki baada ya kutumia kanuni halisi za uhalali za itifaki ya TCP/IP au CAN. Katika matukio yaliyokusanywa kwenye mapitio, wastani wa \(\Delta_{PG}\) unahesabiwa kuwa pointi 60,1 za asilimia katika tabaka la CAN na pointi 63,9 za asilimia katika tabaka la TCP/IP. Moja ya tofauti kubwa zaidi binafsi hufikia pointi 81,4 za asilimia kwa shambulio la C&W katika tabaka la CAN.
Mchango mkuu wa pili wa utafiti ni kutenganisha seti za data kulingana na tabaka la itifaki. Inapendekezwa kwamba seti za data za trafiki ya mtandao zinazotegemea TCP/IP kama CICIDS2017, UNSW-NB15, NSL-KDD na Edge-IIoTset zitumike kwa tathmini ya V2X na gateway; huku seti za data za CAN kama ROAD, HCRL, CAN-MIRGU na CICIoV2024 zikitumika kwa tathmini ya basi la data la ndani ya gari. Mchango mkuu wa tatu ni kupanga njia ya shambulio kutoka mtandao wa nje hadi basi la CAN la ndani ya gari kama mnyororo wa hatua nne wa TCP/IP-to-CAN na kuonyesha kwamba hakuna seti za data za umma za tathmini kwa hatua za kuongeza mapendeleo kwenye gateway na reverse engineering ya DBC.
Kikomo cha kutafsiri matokeo haya ni muhimu. Utafiti si jaribio la majaribio linalofanya shambulio la mwanzo hadi mwisho kwenye gari jipya; ni mapitio ya kiuchambuzi ambayo tafiti zilizochapishwa, seti za data na modeli za ulinzi zimepangwa upya kulingana na tabaka za itifaki. Kwa hiyo, viwango vya mafanikio na masafa ya utendaji yaliyotolewa ni matokeo yaliyokusanywa kutoka fasihi iliyopitiwa na hayapaswi kutafsiriwa moja kwa moja kama utendaji wa uwanjani kwa majukwaa yote ya CAV.
Kwa nini usalama wa CAV si tatizo moja tu la mtandao?
CAV huwa na mifumo kadhaa kwa wakati mmoja yenye kanuni tofauti za mawasiliano. Vitengo vya udhibiti wa kielektroniki ndani ya gari hutumia basi la CAN kwa kufunga breki, uendeshaji wa usukani, usimamizi wa injini na kazi nyingine za wakati halisi, huku ECU ya gateway ikiunganisha mtandao wa ndani ya gari na mifumo ya nje inayotegemea TCP/IP. V2X, mawasiliano ya simu za mkononi, Wi-Fi, Bluetooth, telematics na njia za masasisho ya over-the-air (OTA) huunda uso wa mashambulizi wa nje. Miundo ya paketi, mifumo ya utambulisho, sifa za muda na sehemu halali za data za tabaka hizi si sawa.
Katika fremu ya CAN 2.0B kuna arbitration identifier ya 11 bit au 29 bit, Data Length Code (DLC) ya 4 bit na mzigo wa hadi baiti 8, huku dhana za TCP/IP kama anwani ya IP ya chanzo, anwani ya IP ya lengwa, nambari ya port au bendera ya hali ya TCP zikiwa hazipo. Ingawa CAN-FD inaweza kuongeza sehemu ya mzigo hadi baiti 64 na CAN-XL hadi uwezo wa juu zaidi, utafiti unasisitiza kwamba tatizo la msingi la uthibitishaji na uhusiano wa kuaminiana haliondolewi kwa kuongeza uwezo wa data pekee.
Kwa nini seti za data za TCP/IP haziwezi kutumika moja kwa moja kutathmini mashambulizi ya CAN?
Seti za data za TCP/IP huwa na anwani za chanzo na lengwa, port, bendera za TCP, takwimu za mtiririko na vipengele vya kiwango cha paketi, huku fremu za CAN zikiwa na arbitration ID, DLC na baiti za mzigo zinazoweka msimbo wa ishara za gari. Kwa hiyo, vipengele vinavyotolewa kutoka trafiki ya mtandao ya TCP/IP haviwakilishi moja kwa moja semantiki ya ujumbe wa CAN wa ndani ya gari; katika mkabala wa protocol-partition unaopendekezwa na utafiti, kila seti ya data inapaswa kutumika tu katika tabaka la mawasiliano ambalo kwa asili inalihusu.
| Tabaka la tathmini | Mifano ya seti za data zinazofaa | Muundo wa data unaowakilishwa | Matumizi ya msingi |
|---|---|---|---|
| TCP/IP / V2X / gateway | NSL-KDD, UNSW-NB15, CICIDS2017, Edge-IIoTset | Paketi za TCP/IP au mitiririko ya mtandao | Tathmini ya IDS ya mtandao wa nje na gateway |
| CAN ya ndani ya gari | HCRL OTIDS, HCRL Car-Hack, SynCAN, ROAD, CAN-MIRGU, CICIoV2024 | Fremu ghafi za CAN, ishara za CAN au trafiki ya kifaa cha majaribio ya CAN | Tathmini ya mashambulizi ya ECU/CAN na IDS ya ndani ya gari |
Madarasa ya mashambulizi katika tabaka tatu
Katika tabaka la CAN, utafiti unatenganisha kunyima huduma na flooding, uingizaji wa ujumbe hasidi/fabrication, replay, fuzzing na mashambulizi ya masquerade/suspension. Sababu inayofanya mashambulizi ya masquerade kuwa magumu hasa ni kwamba mshambulizi anaweza kuiga utambulisho wa ECU halali na muundo wa ujumbe unaoonekana kuwa halali badala ya kutuma tu utambulisho usio halali au usio wa kawaida. Kwa hiyo, mikabala rahisi ya IDS inayofanya kazi kwa kutegemea tu marudio ya ujumbe au orodha ya ID zinazojulikana inaweza kuwa na uwezo mdogo dhidi ya darasa hili la mashambulizi.
Tabaka la gateway na uchunguzi ni eneo muhimu la mpito ambapo miunganisho ya nje ya TCP/IP hubadilishwa kwenda kwenye mtandao wa CAN wa ndani ya gari. OBD-II hutoa ufikiaji wa kimwili, huku vipengele kama telematics, infotainment na OTA vikoweza kuunda nyuso zinazoweza kufikiwa kwa mbali. Katika tabaka la V2X na wingu, vitisho kama GPS/GNSS spoofing, mashambulizi ya Sybil na replay, pamoja na OTA firmware hijacking hutathminiwa.
Kwa nini adversarial machine learning huleta tatizo tofauti?
Intrusion Detection System (IDS) inayotegemea machine learning ni mfumo wa uainishaji/ugunduzi wa hitilafu unaojaribu kutofautisha mifumo ya kawaida na ya mashambulizi katika trafiki ya mtandao au CAN. Hata hivyo, modeli hizo hizo zinaweza kuathiriwa na adversarial perturbations zilizoundwa kuwa ndogo kwenye ingizo lakini zenye uwezo wa kubadilisha mpaka wa uamuzi. Utafiti unashughulikia mashambulizi ya evasion, poisoning na backdoor kama makundi tofauti katika muktadha huu.
Kwa Fast Gradient Sign Method (FGSM), usemi wa msingi uliotumiwa katika chanzo ni huu:
\[ x_{\mathrm{adv}} = x + \varepsilon \cdot \mathrm{sign}\left(\nabla_x L(\theta,x,y)\right) \]
Hapa \(x\) ni ingizo asili, \(x_{\mathrm{adv}}\) ni ingizo adversarial, \(\varepsilon\) ni ukubwa wa perturbation, \(L\) ni loss function ya modeli na \(\theta\) ni vigezo vya modeli. Mlinganyo huzalisha mabadiliko ya hatua moja katika mwelekeo wa gradient unaoongeza loss. Hata hivyo, kwa sababu arbitration ID, DLC au baiti za mzigo katika data ya CAN haziwezi kubadilishwa kiholela kuwa nambari halisi, mfano wa FGSM uliofanikiwa kihisabati unaweza usiwe ujumbe halali wa CAN kimwili.
Projected Gradient Descent (PGD) hufanya mchakato huu kuwa wa hatua nyingi:
\[ x_{t+1} = \Pi_{B(x,\varepsilon)} \left( x_t+\alpha\cdot \mathrm{sign}\left(\nabla_x L(\theta,x_t,y)\right) \right) \]
\(\alpha\) huwakilisha ukubwa wa hatua, huku \(\Pi_{B(x,\varepsilon)}\) ikiwakilisha projeksheni ya mfano adversarial kwenye eneo la kihisabati linaloruhusiwa lililowekwa kuzunguka ingizo asili. Hata hivyo, ukosoaji mkuu wa utafiti ni kwamba eneo hili la kihisabati si kitu kilekile na eneo halisi la uhalali wa itifaki ya TCP/IP au CAN.
Mkabala wa Carlini-Wagner unatolewa katika chanzo kwa umbo lifuatalo la optimization:
\[ \min_{\delta}\;\|\delta\|_2+c\cdot f(x+\delta) \]
Hapa \(\delta\) huwakilisha perturbation, \(\|\delta\|_2\) ukubwa wa mabadiliko, na \(f\) lengo la uainishaji usio sahihi unaokusudiwa. Kupatikana kwa \(\delta\) ndogo katika nafasi endelevu ya optimization hakumaanishi kuwa mabadiliko hayo yanalingana na usimbaji wa mzigo wa CAN, DLC, eneo halali la arbitration ID, rolling counter au kanuni za checksum.
Pengo la Utekelezekaji Linaloegemea Itifaki ni Nini?
Pengo la utekelezekaji linaloegemea itifaki \(\Delta_{PG}\) ni tofauti kati ya kiwango cha mafanikio ya shambulio adversarial kinachopimwa bila kuzingatia kanuni za itifaki na kiwango cha mafanikio cha shambulio hilohilo baada ya vizuizi halisi vya uhalali wa TCP/IP au CAN kutumika; kadiri tofauti inavyoongezeka, ndivyo inavyoonekana zaidi kwamba mafanikio ya shambulio katika nafasi ya vipengele yanaongeza kupita kiasi utekelezekaji wake wa kiutendaji katika mfumo halisi.
Ufafanuzi wa utafiti:
\[ \Delta_{PG}= ASR_{\mathrm{unconstrained}} - ASR_{\mathrm{protocol-valid}} \]
\(ASR_{\mathrm{unconstrained}}\) huwakilisha kiwango cha mafanikio ya shambulio kilichotathminiwa katika nafasi ya modeli/vipengele pekee; \(ASR_{\mathrm{protocol-valid}}\) huwakilisha kiwango cha mafanikio ya shambulio kinachobaki baada ya uhalali halisi wa itifaki kulazimishwa. \(\Delta_{PG}\) husomwa kama pointi za asilimia.
Kwa upande wa TCP/IP, masharti kama masafa halali ya port na TTL, kanuni za matumizi ya pamoja ya bendera za TCP, monotonicity ya sequence number na uthabiti wa checksum ni muhimu. Kwa upande wa CAN, arbitration ID lazima iwepo kweli katika gari lengwa, DLC ilingane na urefu wa mzigo unaotarajiwa, thamani ya kimwili ibaki katika masafa halali baada ya usimbaji wa DBC, na sehemu za rolling counter/checksum mahususi kwa mtengenezaji ziundwe kwa usahihi.
Mnyororo wa Hatua Nne wa Shambulio Kutoka TCP/IP hadi CAN Unapangwaje?
Utafiti unagawanya njia ya shambulio kutoka mtandao wa nje hadi basi la CAN la ndani ya gari katika hatua nne za kimawazo: kutumia udhaifu kwenye uso wa nje wa TCP/IP, kupata mamlaka inayohitajika kwenye gateway, kuelewa usimbaji wa ishara wa DBC wa gari lengwa, na hatimaye kupeleka fremu za CAN zilizo halali kiitifaki kwenye basi la data la ndani ya gari; matokeo muhimu ya mapitio ni kwamba hakuna seti za data za umma zinazofaa kwa tathmini ya hatua ya pili na ya tatu.
| Hatua | Eneo linalofanya kazi | Sharti kuu la uthibitishaji | Hali ya seti ya data ya umma |
|---|---|---|---|
| 1. Tabaka la TCP/IP | Kiolesura cha nje cha gateway | Uhalali wa port, TTL, bendera ya TCP, checksum na sequence number | CICIDS2017, UNSW-NB15 na seti nyingine zinazofanana zinapatikana |
| 2. Gateway pivot | Eneo la mpito la TCP/IP → CAN | Mgawanyo wa mamlaka na ufikiaji wa kiolesura cha maunzi cha CAN | Utafiti unasema hakuna seti ya data ya umma inayofaa |
| 3. Uchanganuzi wa DBC na uundaji wa mzigo | Tabaka la programu/ishara la CAN | Arbitration ID, scale, offset na masafa ya ishara ya kimwili | Utafiti unasema hakuna seti ya data ya umma inayofaa |
| 4. Fremu ya CAN | Basi la CAN la ndani ya gari | ID halali, DLC, rolling counter na checksum | Seti za data kama ROAD, HCRL, CAN-MIRGU na CICIoV2024 zinapatikana |
Trade-offs za pamoja za modeli za machine learning
Mapitio yanalinganisha familia za IDS zinazotegemea machine learning ya kawaida, deep learning, transformer na federated learning kwa kuzingatia accuracy, F1, latency, mahitaji ya memory, uwezo wa zero-day na adversarial robustness. Ulinganisho huu hautokani na mpangilio mmoja wa majaribio, bali unajumuisha masafa yaliyoripotiwa katika tafiti tofauti zinazotumia seti za data zinazofaa kwa itifaki.
Modeli za kawaida kama Random Forest na Support Vector Machine zinaweza kutoa gharama ndogo kiasi ya kukokotoa, lakini zina tatizo la kutegemea vipengele vilivyotengenezwa kwa mkono na kuwakilisha kwa kiwango kidogo mifumo ya mfululizo wa muda. Mifumo inayotegemea CNN inaweza kujifunza mifumo ya ndani, lakini huenda isifanye modeli kwa asili utegemezi wa muda wa trafiki ya CAN. Miundo ya LSTM na GRU inaweza kushughulikia mfululizo wa ujumbe na utegemezi wa muda, lakini husababisha matumizi makubwa zaidi ya memory.
Mapitio yanaeleza kuwa baadhi ya tafiti zinazotegemea Bi-LSTM zimeripoti hadi %99 accuracy kwenye seti za data za kawaida; huku tafiti za CAN-BERT zikifikia thamani za F1 za juu sana katika baadhi ya majaribio. Hata hivyo, ukubwa wa modeli kamili zinazofanana na BERT wa takribani parameter milioni 110 na memory footprint iliyoripotiwa katika masafa ya 20–70 MB hufafanuliwa kama kizuizi muhimu kwa matumizi ya moja kwa moja kwenye ECU za kawaida za magari. Kwa hiyo, benchmark accuracy ya juu pekee haimaanishi utekelezekaji ndani ya gari.
Kwa nini mkabala wa ulinzi lazima uwe wa tabaka nyingi?
Utafiti unasema hakuna mbinu moja ya IDS inayokidhi kwa ukamilifu na kwa wakati mmoja accuracy dhidi ya mashambulizi yanayojulikana, ujanibishaji wa zero-day, latency ya wakati halisi, adversarial robustness na mipaka ya rasilimali za ECU. Mbinu za whitelist na signature-based zinaweza kuwa kichujio cha kwanza chenye gharama ndogo; lakini zinaweza kukosa masquerade na mashambulizi yasiyojulikana. Modeli za anomaly-based zinaweza kugundua mifumo isiyojulikana, lakini zinaweza kuathiriwa na distribution shift. Mbinu za cryptographic zinaweza kuimarisha uadilifu na uthibitishaji wa ujumbe wa CAN, lakini katika ujumbe wa masafa ya juu zinaweza kuleta matatizo ya gharama ya kukokotoa na uoanifu na ECU za zamani.
Katika mkabala unaoegemea itifaki unaosisitizwa na mapitio, uthibitishaji wa itifaki hufanywa kabla ya classifier. Paketi za TCP/IP hukaguliwa kwa kanuni za port, TTL, bendera ya TCP na checksum; ujumbe wa CAN hukaguliwa kwa usimbaji wa DBC, DLC, ID halali, masafa ya ishara ya kimwili, rolling counter na checksum. Kwa njia hii, mifano adversarial ambayo haiwezi kutumwa kimwili au haitakubaliwa na ECU lengwa huondolewa kabla haijafika kwenye ML classifier.
Katika senario moja ya CAN-MIRGU iliyoripotiwa kwenye chanzo, kutumia pamoja vizuizi vya itifaki na adversarial training kunapunguza kushuka kwa F1 chini ya FGSM kutoka pointi 38,4 za asilimia hadi pointi 18,6 za asilimia. Utafiti unatafsiri matokeo haya kama ushahidi kwamba uthibitishaji wa itifaki na adversarial training hulenga matatizo tofauti: ya kwanza huchuja mifano isiyotekelezeka, huku ya pili ikijaribu kuongeza ustahimilivu wa modeli dhidi ya mashambulizi yanayobaki ambayo ni halali kiitifaki.
Masuala ya wazi ya utafiti
Mapitio yanakusanya utafiti wa baadaye kuzunguka mapengo matano makuu. La kwanza ni kuunda kiwango cha benchmark ya protocol-valid kinachofanana na kinachoweza kurudiwa kwa \(\Delta_{PG}\). La pili ni kutengeneza seti za data zinazoshughulikia hasa sehemu za gateway privilege escalation na uchanganuzi wa DBC katika mnyororo wa hatua nne wa TCP/IP-to-CAN.
Tatizo la tatu ni ustahimilivu wa mifumo ya federated learning dhidi ya gradient poisoning na wateja wa Byzantine. Tatizo la nne, hasa katika IDS zinazotegemea transformer, ni kutoa utendaji wa juu wa ugunduzi pamoja na explainability na auditability vinavyohitajika katika michakato ya usalama kama ISO/SAE 21434. Tatizo la tano ni kuhamisha IDS iliyojifunza kwenye modeli moja ya gari kwenda kwa wazalishaji na majukwaa mengine; sehemu za CAN ID na usimbaji wa ishara wa DBC mahususi kwa gari hufanya generalization ya cross-platform kuwa ngumu.
Matokeo ambayo utafiti unaunga mkono na usiyounga mkono
Hitimisho linaloungwa mkono na utafiti: Kutathmini mashambulizi ya adversarial ML bila kukagua uhalali wa itifaki kunaweza kuonyesha kiwango cha mafanikio ya mashambulizi kuwa cha juu kwa kiasi kikubwa, hasa katika benchmark za CAV IDS zinazotegemea CAN na TCP/IP. Zaidi ya hayo, kutumia seti za data za TCP/IP na CAN badala ya nyingine kunaweza kuunda tabaka la tathmini lisilo sahihi kisayansi.
Hitimisho lisiloungwa mkono na utafiti: Thamani za \(\Delta_{PG}\) hazithibitishi kwamba mashambulizi yatashindwa kwa uwiano uleule kabisa katika magari yote. Utafiti haufanyi majaribio ya uwanjani kwa magari yote ya mtengenezaji fulani, haupimi kiwango kimoja cha ulimwengu cha mashambulizi kwa miundo yote ya DBC, na hauonyeshi kwamba usanifu wa ulinzi wa tabaka nyingi uliopendekezwa umethibitishwa katika kundi la magari ya uzalishaji wa mfululizo.
Mbinu na Matokeo ya Utafiti
Muundo wa utafiti
Utafiti una muundo wa survey linganishi ambao fasihi imepangwa upya kulingana na tabaka za itifaki badala ya kuwa jaribio la majaribio la gari. Mapitio yaliyopo ya usalama wa CAV yamelinganishwa katika vipengele vya taxonomia ya mashambulizi ya tabaka nyingi, uchambuzi wa adversarial ML, tafsiri ya itifaki ya TCP/IP-to-CAN, matumizi ya seti za data za protocol-partition na tathmini ya ulinzi unaotegemea ML.
Chanzo pia kinatumia marejeo 132 kulinganisha seti za data za mashambulizi, modeli za IDS na mifumo ya ulinzi kulingana na tabaka zake. Uchambuzi wa kiasi wa \(\Delta_{PG}\), kama chanzo kinavyosema wazi, unatokana na kulinganisha matokeo ya majaribio kutoka tafiti za adversarial IDS zilizochapishwa awali kwa kuzingatia masharti ya uhalali wa itifaki.
Matokeo ya utekelezekaji unaoegemea itifaki
| Tabaka | Mbinu | ASR isiyozuiliwa (%) | ASR halali kiitifaki (%) | \(\Delta_{PG}\) (pointi za asilimia) |
|---|---|---|---|---|
| TCP/IP | FGSM | 89,4 | 31,2 | 58,2 |
| TCP/IP | PGD | 96,1 | 22,4 | 73,7 |
| TCP/IP | C&W | 99,3 | 19,0 | 80,3 |
| TCP/IP | Black-box substitute | 82,1 | 38,7 | 43,4 |
| CAN | FGSM | 84,7 | 27,6 | 57,1 |
| CAN | PGD | 91,3 | 19,8 | 71,5 |
| CAN | C&W | 97,8 | 16,4 | 81,4 |
| CAN | Black-box substitute | 95,0 | 38,0 | 57,0 |
| CAN | FGSM + adversarial training | 76,3 | 34,9 | 41,4 |
Kwa wastani wa senario za CAN, ASR isiyozuiliwa ni %87,3 huku ASR halali kiitifaki ikishuka hadi %27,2 na wastani wa \(\Delta_{PG}=60,1\) pointi za asilimia. Katika senario za TCP/IP, wastani wa ASR isiyozuiliwa ni %91,7, ASR halali kiitifaki ni %27,8 na wastani wa \(\Delta_{PG}=63,9\) pointi za asilimia.
Jedwali hili halisemi kwamba hatari ya mashambulizi huondoka kanuni za itifaki zinapotumika. Kwa mfano, kwa CAN bado kuna wastani wa %27,2 wa ASR halali kiitifaki. Kwa hiyo, hoja ya utafiti si kwamba “mashambulizi adversarial si halisi”; bali kwamba katika tathmini ya kweli ni mashambulizi tu yanayoweza kutekelezwa kiitifaki yanayopaswa kupimwa.
Maana ya kimwili ya vizuizi vya itifaki
Katika usimbaji wa CAN DBC, ubadilishaji wa ishara ya kimwili kutoka thamani ghafi ya baiti unaelezwa katika chanzo kwa uhusiano huu:
\[ v=\mathrm{raw}\times\mathrm{scale}+\mathrm{offset} \]
Hapa \(v\) ni thamani ya ishara ya kimwili. Adversarial optimization inaweza kubadilisha thamani ghafi kihisabati; lakini ikiwa kasi, torque au kiasi kingine cha kimwili kilichobadilishwa kinatoka nje ya mipaka iliyoainishwa ya gari, ujumbe huo si halali kwa mfumo halisi. Vivyo hivyo, DLC isiyo sahihi, rolling counter yenye hitilafu au checksum inaweza pia kuzuia fremu kukubaliwa na ECU.
Tofauti kati ya utendaji wa modeli na utekelezekaji katika mfumo halisi
Katika familia za modeli zilizolinganishwa na utafiti, benchmark accuracy za kawaida mara nyingi huwa juu. Hata hivyo, uchaguzi wa modeli hauwezi kupunguzwa hadi accuracy pekee. Katika modeli za transformer kama CAN-BERT, accuracy ya juu na inference latency ya chini iliyoripotiwa vinaweza kuonekana, lakini idadi kubwa ya parameter na mahitaji ya memory yanaweza kufanya deployment kwenye ECU kuwa ngumu. LSTM/GRU huwakilisha vizuri uhusiano wa muda, lakini gharama ya memory na retraining huongezeka. Random Forest na SVM zinaweza kuwa nyepesi zaidi, lakini zikabaki na uwezo mdogo katika mashambulizi ya zero-day na yanayotegemea muda.
Mchango wa kimetodolojia wa mapitio ni kwamba hayabadilishi matokeo haya kuwa orodha moja ya “modeli bora zaidi”. Watafiti wanapendekeza tathmini ya pamoja ya tabaka la itifaki, seti ya data itakayotumika, hitaji la muda, memory footprint, uwezo wa zero-day na kiwango cha adversarial robustness pamoja na accuracy ya modeli.
Vizuizi vikuu
Kwa sababu chanzo ni survey, ulinganisho wa \(\Delta_{PG}\) unatokana na kuunganisha matokeo yaliyopatikana kutoka tafiti tofauti. Seti za data, modeli, mipangilio ya mafunzo na parameter za mashambulizi si sawa kati ya tafiti. Kwa hiyo, tofauti za wastani hazipaswi kuonekana kama sheria ya pamoja ya fizikia au uwiano usiobadilika kwa mifumo yote ya CAV.
Ukosefu wa seti za data za umma kwa hatua ya pili na ya tatu ya mnyororo wa hatua nne wa mashambulizi ni mojawapo ya mapengo muhimu zaidi ya uthibitishaji ambayo mapitio yenyewe yanaibainisha. Uthibitishaji linganishi wa mwanzo hadi mwisho wa mkabala uliopendekezwa wa ulinzi wa tabaka nyingi kwenye jukwaa halisi la gari lenye tabaka tatu pia haujafanywa ndani ya survey hii.
Maelezo ya Chanzo na Mbinu
Utafiti asili: Cyber Threats in Connected Autonomous Vehicles: A Protocol-Grounded Survey.
Waandishi: Md Mehedi Hasan, Maumita Bhattacharya, Rafiqul Islam. Katika rekodi rasmi ya SSRN, waandishi wote watatu wamehusishwa na Charles Sturt University; Md Mehedi Hasan ameonyeshwa kama mwandishi wa mawasiliano.
Aina ya chanzo: Mapitio ya kisayansi / survey ya kiuchambuzi / preprint.
Jukwaa: SSRN.
SSRN Abstract ID: 6902580.
DOI: 10.2139/ssrn.6902580.
Tarehe rasmi ya rekodi: 9 Juni 2026.
Hali ya peer review: PDF iliyopakiwa inaeleza wazi kwamba utafiti bado haujapitia peer review. version of record iliyopitiwa na wenzao haijathibitishwa.
Leseni/hakimiliki: Rekodi ya SSRN inaonyesha “All rights reserved” na kwamba matumizi tena bila ruhusa hayaruhusiwi. Maandishi haya ya Verianla hayachapishi tena sentensi za utafiti wa chanzo, miundo asili ya majedwali au takwimu; yanaeleza taarifa za kisayansi zinazoweza kuthibitishwa na matokeo ya kiasi katika muundo huru wa kielimu.
Ufadhili, mgongano wa maslahi, upatikanaji wa data na CRediT: Katika PDF iliyopakiwa, hakuna taarifa tofauti ya ufadhili, mgongano wa maslahi, upatikanaji wa data au mchango wa CRediT iliyogunduliwa; maeneo haya hayakujazwa kwa kukisia.
Dokezo la tarehe ndani ya chanzo: Jedwali la kulinganisha survey zilizotangulia katika PDF linaweka utafiti kama “This Survey — 2025”. Kinyume chake, rekodi rasmi ya SSRN inaonyesha kwamba utafiti uliwasilishwa tarehe 9 Juni 2026. Kwa kuwa sababu ya tofauti hii haijaelezwa katika chanzo, taarifa hizi mbili hazijabadilishwa kuwa moja.
Dokezo la picha ndani ya chanzo: Ingawa kichwa cha Fig. 2 katika ukurasa wa 5 wa PDF kinaelezea taxonomia ya mashambulizi ya tabaka nyingi kwa CAV, picha iliyopachikwa inaonyesha Signal-Aware Explainability pipeline tofauti. Kwa sababu ya kutolingana huku kati ya picha na caption, Fig. 2 haikutumiwa katika Verianla kama chanzo cha kuchorwa upya au ushahidi wa kisayansi.
Kikomo cha tafsiri: Thamani za kiasi za mashambulizi na IDS katika makala hazitokani na jaribio moja jipya la waandishi wa survey, bali kutoka tafiti zilizochapishwa walizokusanya. Kwa hiyo, matokeo hayawezi kutafsiriwa moja kwa moja kama cheti cha usalama au uwezekano kamili wa shambulio kwa kundi la sasa la magari ya uzalishaji wa mfululizo la mtengenezaji yeyote mahususi.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *