

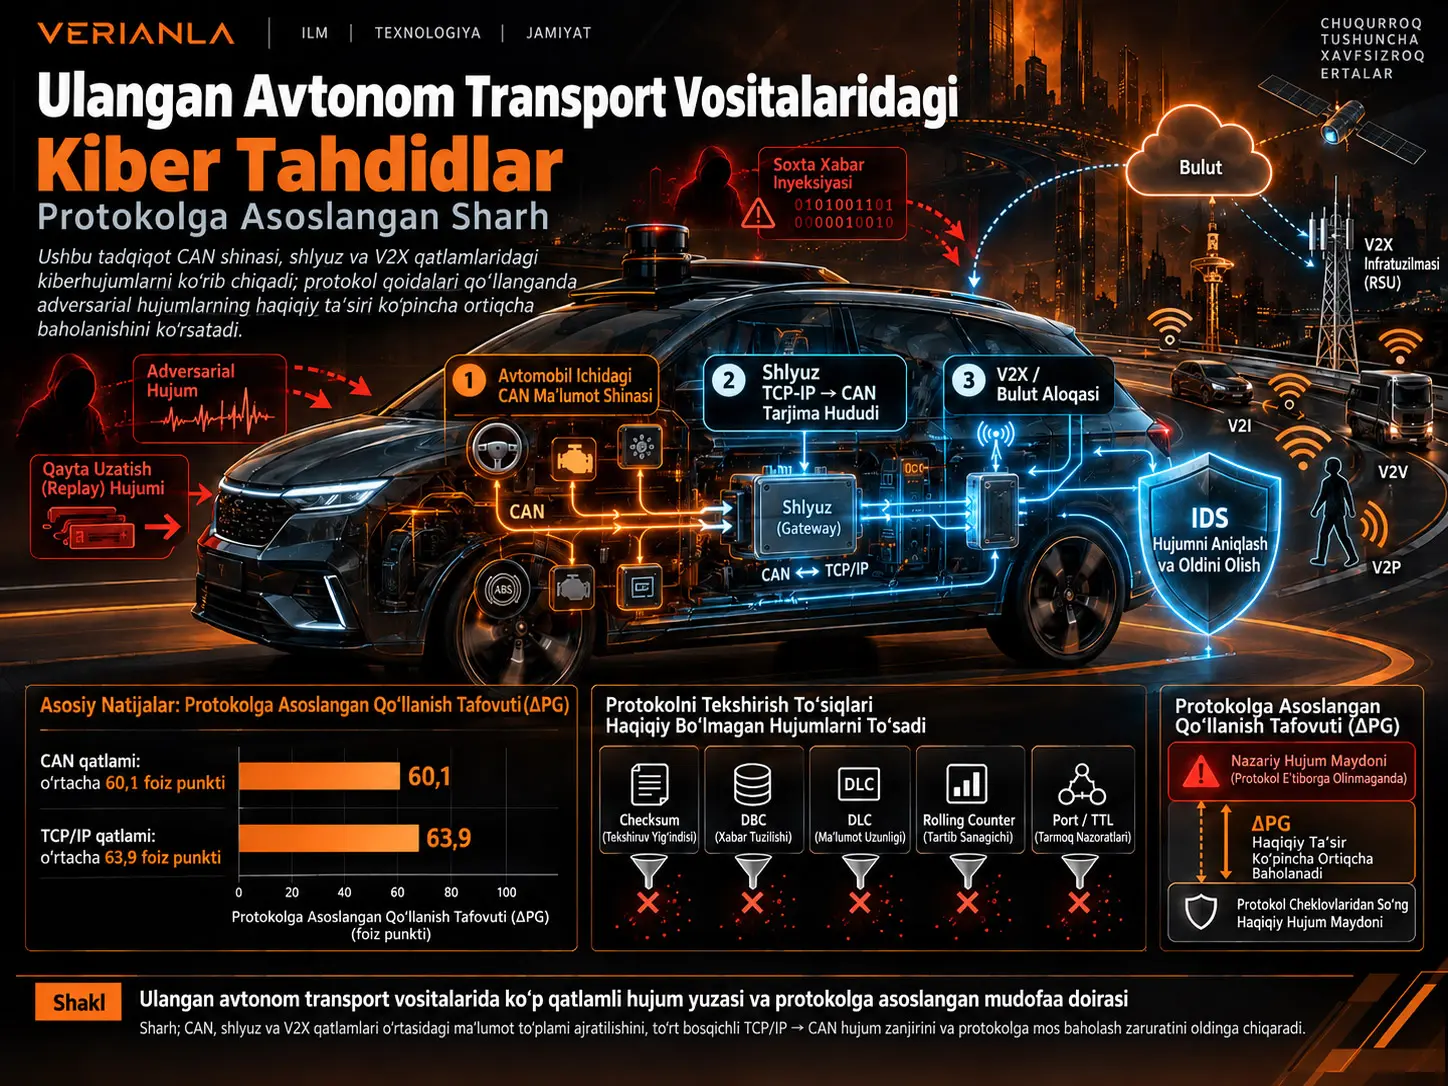
Ulangan Avtonom Transport Vositasi (Connected Autonomous Vehicle, CAV) avtomobil ichidagi elektron boshqaruv bloklari, tashqi tarmoq ulanishlari va bulut/V2X aloqasini bitta kiber-jismoniy tizimda birlashtiradigan transport platformasidir. Koʻrib chiqilgan tadqiqot CAV xavfsizligini uchta alohida hujum yuzasi boʻyicha baholaydi: avtomobil ichidagi Controller Area Network (CAN) maʼlumot shinasi, TCP/IP bilan CAN oʻrtasida tarjima qiluvchi shlyuz hududi va Vehicle-to-Everything (V2X)/bulut aloqa qatlami. Sharhning asosiy daʼvosi shundan iboratki, mashinaviy oʻrganishga asoslangan hujumlarni faqat xususiyatlar fazosida baholash haqiqiy protokol qoidalarini eʼtibordan chetda qoldiradi va shu sababli hujumlarning operatsion taʼsirini aslidan kattaroq koʻrsatishi mumkin.
Tadqiqot bu muammoni protokolga asoslangan qoʻllanuvchanlik tafovuti deb ataladigan \(\Delta_{PG}\) metrikasi bilan ifodalaydi. Bu kattalik protokol cheklovlari qoʻllanmasdan hisoblangan hujum muvaffaqiyati darajasi bilan TCP/IP yoki CAN protokolining haqiqiy yaroqlilik qoidalari qoʻllangandan keyin qolgan hujum muvaffaqiyati darajasi oʻrtasidagi farqdir. Sharhda birlashtirilgan ssenariylarda oʻrtacha \(\Delta_{PG}\) CAN qatlamida 60,1 foiz punkti va TCP/IP qatlamida 63,9 foiz punkti sifatida hisoblanadi. Eng yuqori yakka farqlardan biri CAN qatlamidagi C&W hujumi uchun 81,4 foiz punktiga yetadi.
Tadqiqotning ikkinchi asosiy hissasi maʼlumotlar toʻplamlarini protokol qatlamiga koʻra ajratishidir. CICIDS2017, UNSW-NB15, NSL-KDD va Edge-IIoTset kabi TCP/IP asosidagi tarmoq trafigi maʼlumotlar toʻplamlari V2X va shlyuzni baholash uchun; ROAD, HCRL, CAN-MIRGU va CICIoV2024 kabi CAN maʼlumotlar toʻplamlari esa avtomobil ichidagi maʼlumot shinasini baholash uchun ishlatilishi kerakligi taʼkidlanadi. Uchinchi asosiy hissa tashqi tarmoqdan avtomobil ichidagi CAN maʼlumot shinasigacha choʻzilgan hujum yoʻlini toʻrt bosqichli TCP/IP-to-CAN zanjiri sifatida tashkil etish va bu zanjirning shlyuzda imtiyozlarni oshirish hamda DBC teskari muhandislik bosqichlari uchun ommaviy baholash maʼlumotlar toʻplamlari mavjud emasligini koʻrsatishdir.
Bu natijalarning talqin chegarasi muhim. Tadqiqot yangi avtomobilda boshidan oxirigacha hujum tajribasini oʻtkazadigan eksperimental ish emas; chop etilgan tadqiqotlar, maʼlumotlar toʻplamlari va himoya modellari protokol qatlamlari boʻyicha qayta tartibga solingan analitik sharhdir. Shu sababli berilgan muvaffaqiyat darajalari va ishlash diapazonlari koʻrib chiqilgan adabiyotlardan jamlangan natijalardir va barcha CAV platformalari uchun bevosita dala ishlashi sifatida talqin qilinmasligi kerak.
Nega CAV xavfsizligi bitta tarmoq muammosi emas?
CAV bir vaqtning oʻzida turli aloqa qoidalariga ega bir nechta tizimni oʻz ichiga oladi. Avtomobil ichidagi elektron boshqaruv bloklari tormozlash, rul boshqaruvi, dvigatel boshqaruvi va boshqa real vaqt funksiyalari uchun CAN maʼlumot shinasidan foydalansa, shlyuz ECU avtomobil ichidagi tarmoqni tashqi TCP/IP asosidagi tizimlarga ulaydi. V2X, uyali aloqa, Wi-Fi, Bluetooth, telematika va over-the-air (OTA) yangilash kanallari esa tashqi hujum yuzasini hosil qiladi. Bu qatlamlarning paket tuzilmalari, identifikatsiya mexanizmlari, vaqt xususiyatlari va yaroqli maʼlumot maydonlari bir xil emas.
CAN 2.0B freymida 11 bit yoki 29 bit arbitration identifier, 4 bit Data Length Code (DLC) va koʻpi bilan 8 bayt yuk mavjud boʻlsa-da, manba IP manzili, maqsad IP manzili, port raqami yoki TCP holat bayrogʻi kabi TCP/IP tushunchalari mavjud emas. CAN-FD yuk maydonini 64 baytgacha, CAN-XL esa yanada yuqori sigʻimgacha oshira olsa ham, tadqiqot asosiy autentifikatsiya va ishonch munosabati muammosi faqat maʼlumot sigʻimini oshirish bilan bartaraf etilmasligini taʼkidlaydi.
Nega TCP/IP maʼlumotlar toʻplamlarini CAN hujumlarini bevosita baholash uchun ishlatib boʻlmaydi?
TCP/IP maʼlumotlar toʻplamlari manba va maqsad manzillari, portlar, TCP bayroqlari, oqim statistikasi va paket darajasidagi xususiyatlarni oʻz ichiga olsa, CAN freymlari arbitration ID, DLC va avtomobil signallarini kodlaydigan yuk baytlaridan iborat. Shu sababli TCP/IP tarmoq trafigidan olingan xususiyatlar avtomobil ichidagi CAN xabarlarining semantikasini bevosita ifodalamaydi; tadqiqot taklif qilgan protocol-partition yondashuvida har bir maʼlumotlar toʻplami faqat tabiiy ravishda tegishli boʻlgan aloqa qatlamida ishlatilishi kerak.
| Baholash qatlami | Mos maʼlumotlar toʻplamlariga misollar | Ifodalanadigan maʼlumot tuzilmasi | Asosiy foydalanish |
|---|---|---|---|
| TCP/IP / V2X / shlyuz | NSL-KDD, UNSW-NB15, CICIDS2017, Edge-IIoTset | TCP/IP paketlari yoki tarmoq oqimlari | Tashqi tarmoq va shlyuz IDS baholashi |
| Avtomobil ichidagi CAN | HCRL OTIDS, HCRL Car-Hack, SynCAN, ROAD, CAN-MIRGU, CICIoV2024 | Xom CAN freymlari, CAN signallari yoki CAN sinov qurilmasi trafigi | Avtomobil ichidagi ECU/CAN hujumi va IDS baholashi |
Uch qatlamdagi hujum sinflari
CAN qatlamida tadqiqot xizmatni rad etish va flooding, zararli xabar kiritish/fabrication, replay, fuzzing hamda masquerade/suspension hujumlarini bir-biridan ajratadi. Masquerade hujumlarining ayniqsa murakkab boʻlishiga sabab hujumchi faqat yaroqsiz yoki noodatiy identifikator yuborish oʻrniga legitim ECU identifikatori va tashqi koʻrinishda yaroqli xabar shaklini taqlid qila olishi hisoblanadi. Shu sababli faqat xabar chastotasi yoki maʼlum ID roʻyxati asosida ishlaydigan oddiy IDS yondashuvlari ushbu hujum sinfiga qarshi cheklangan boʻlishi mumkin.
Shlyuz va diagnostika qatlami tashqi TCP/IP ulanishlari avtomobil ichidagi CAN tarmogʻiga aylantiriladigan muhim oʻtish hududidir. OBD-II jismoniy kirishni taʼminlasa, telematika, infotainment va OTA kabi komponentlar masofadan kirish mumkin boʻlgan yuzalarni yaratishi mumkin. V2X va bulut qatlamida esa GPS/GNSS spoofing, Sybil va replay hujumlari hamda OTA firmware hijacking kabi tahdidlar baholanadi.
Adversarial mashinaviy oʻrganish nega alohida muammo tugʻdiradi?
Mashinaviy oʻrganishga asoslangan Intrusion Detection System (IDS) tarmoq yoki CAN trafigidagi normal va hujumkor naqshlarni ajratishga harakat qiladigan tasniflash/anomaliyani aniqlash tizimidir. Shu bilan birga, ayni modellar kirishga kichik, ammo qaror chegarasini oʻzgartiradigan tarzda ishlab chiqilgan adversarial perturbatsiyalardan taʼsirlanishi mumkin. Tadqiqot evasion, poisoning va backdoor hujumlarini shu kontekstda alohida toifalar sifatida koʻrib chiqadi.
Fast Gradient Sign Method (FGSM) uchun manbada ishlatilgan asosiy ifoda quyidagicha:
\[ x_{\mathrm{adv}} = x + \varepsilon \cdot \mathrm{sign}\left(\nabla_x L(\theta,x,y)\right) \]
Bu yerda \(x\) asl kirish, \(x_{\mathrm{adv}}\) adversarial kirish, \(\varepsilon\) perturbatsiya kattaligi, \(L\) modelning yoʻqotish funksiyasi va \(\theta\) model parametrlaridir. Tenglama yoʻqotishni oshiradigan gradient yoʻnalishida bir qadamli oʻzgarish hosil qiladi. Biroq CAN maʼlumotidagi arbitration ID, DLC yoki yuk baytlarini ixtiyoriy haqiqiy sonlarga aylantirib boʻlmagani sabab matematik jihatdan muvaffaqiyatli FGSM namunasi jismoniy jihatdan yaroqli CAN xabari boʻlmasligi mumkin.
Projected Gradient Descent (PGD) bu jarayonni koʻp qadamli qiladi:
\[ x_{t+1} = \Pi_{B(x,\varepsilon)} \left( x_t+\alpha\cdot \mathrm{sign}\left(\nabla_x L(\theta,x_t,y)\right) \right) \]
\(\alpha\) qadam kattaligini, \(\Pi_{B(x,\varepsilon)}\) esa adversarial namunaning asl kirish atrofida belgilangan ruxsat etilgan matematik sohaga proyeksiyasini ifodalaydi. Biroq tadqiqotning asosiy tanqidi shuki, bu matematik soha TCP/IP yoki CAN protokolining haqiqiy yaroqlilik sohasi bilan bir xil emas.
Carlini-Wagner yondashuvi manbada quyidagi optimallashtirish shakli bilan beriladi:
\[ \min_{\delta}\;\|\delta\|_2+c\cdot f(x+\delta) \]
Bu yerda \(\delta\) perturbatsiyani, \(\|\delta\|_2\) oʻzgarish kattaligini, \(f\) esa maqsadlangan notoʻgʻri tasniflash maqsadini ifodalaydi. Uzluksiz optimallashtirish fazosida kichik \(\delta\) topilishi bu oʻzgarish CAN yuk kodlashiga, DLCga, yaroqli arbitration ID maydoniga, rolling counter yoki checksum qoidalariga mos kelishini anglatmaydi.
Protokolga Asoslangan Qoʻllanuvchanlik Tafovuti Nima?
Protokolga asoslangan qoʻllanuvchanlik tafovuti \(\Delta_{PG}\) protokol qoidalari hisobga olinmasdan oʻlchangan adversarial hujum muvaffaqiyati darajasi bilan ayni hujumga haqiqiy TCP/IP yoki CAN yaroqlilik cheklovlari qoʻllangandan keyingi muvaffaqiyat darajasi oʻrtasidagi farqdir; farq kattalashgani sari xususiyatlar fazosidagi hujum muvaffaqiyati haqiqiy tizimdagi operatsion qoʻllanuvchanlikni koʻproq boʻrttirib koʻrsatishi tushuniladi.
Tadqiqot taʼrifi:
\[ \Delta_{PG}= ASR_{\mathrm{unconstrained}} - ASR_{\mathrm{protocol-valid}} \]
\(ASR_{\mathrm{unconstrained}}\) hujumning faqat model/xususiyatlar fazosida baholangan muvaffaqiyat darajasini; \(ASR_{\mathrm{protocol-valid}}\) esa haqiqiy protokol yaroqliligi majburiy qoʻllangandan keyin qolgan hujum muvaffaqiyati darajasini ifodalaydi. \(\Delta_{PG}\) foiz punkti sifatida oʻqiladi.
TCP/IP tomonida yaroqli port va TTL diapazonlari, TCP bayroqlarini birgalikda ishlatish qoidalari, ketma-ketlik raqami monotonligi va checksum izchilligi kabi shartlar muhim. CAN tomonida esa arbitration ID maqsad avtomobilda haqiqatan mavjud boʻlishi, DLC kutilgan yuk uzunligiga mos kelishi, DBC kodlashidan keyin jismoniy qiymat yaroqli diapazonda qolishi va ishlab chiqaruvchiga xos rolling counter/checksum maydonlari toʻgʻri yaratilishi kerak.
TCP/IPdan CANga Toʻrt Bosqichli Hujum Zanjiri Qanday Tuziladi?
Tadqiqot tashqi tarmoqdan avtomobil ichidagi CAN maʼlumot shinasigacha choʻzilgan hujum yoʻlini toʻrtta konseptual bosqichga ajratadi: tashqi TCP/IP yuzasidagi zaiflikdan foydalanish, shlyuzda zarur vakolatga erishish, maqsad avtomobilning DBC signal kodlashini tushunish va nihoyat protokol nuqtai nazaridan yaroqli CAN freymlarini avtomobil ichidagi maʼlumot shinasiga uzatish; sharhning muhim topilmasi ikkinchi va uchinchi bosqichlar uchun mos ommaviy baholash maʼlumotlar toʻplamlari mavjud emasligidir.
| Bosqich | Faol soha | Asosiy tekshiruv talabi | Ommaviy maʼlumotlar toʻplami holati |
|---|---|---|---|
| 1. TCP/IP qatlami | Shlyuzning tashqi interfeysi | Port, TTL, TCP bayrogʻi, checksum va ketma-ketlik raqami yaroqliligi | CICIDS2017, UNSW-NB15 va shunga oʻxshash maʼlumotlar toʻplamlari mavjud |
| 2. Shlyuz pivot | TCP/IP → CAN oʻtish hududi | Vakolatlarni ajratish va CAN apparat interfeysiga kirish | Tadqiqotda mos ommaviy maʼlumotlar toʻplami yoʻqligi qayd etilgan |
| 3. DBC yechish va yuk yaratish | CAN ilova/signal qatlami | Arbitration ID, scale, offset va jismoniy signal diapazoni | Tadqiqotda mos ommaviy maʼlumotlar toʻplami yoʻqligi qayd etilgan |
| 4. CAN freymi | Avtomobil ichidagi CAN maʼlumot shinasi | Yaroqli ID, DLC, rolling counter va checksum | ROAD, HCRL, CAN-MIRGU va CICIoV2024 kabi maʼlumotlar toʻplamlari mavjud |
Mashinaviy oʻrganish modellarining umumiy murosalari
Sharh klassik mashinaviy oʻrganish, chuqur oʻrganish, transformer va federated learning asosidagi IDS oilalarini aniqlik, F1, kechikish, xotira talabi, zero-day qobiliyati va adversarial robustness boʻyicha taqqoslaydi. Bu taqqoslash yagona tajriba qurilmasidan emas, protokolga mos maʼlumotlar toʻplamlaridan foydalanadigan turli tadqiqotlarda bildirilgan diapazonlardan tashkil topgan.
Random Forest va Support Vector Machine kabi klassik modellar nisbatan past hisoblash xarajatini taʼminlashi mumkin, biroq qoʻlda yaratilgan xususiyatlarga bogʻliqlik va vaqt qatori naqshlarini cheklangan tarzda ifodalash muammosiga ega. CNN asosidagi tizimlar mahalliy naqshlarni oʻrganishi mumkin, biroq CAN trafigining vaqtga bogʻliqligini tabiiy tarzda modellashtirmasligi mumkin. LSTM va GRU arxitekturalari xabar ketma-ketliklari va vaqtga bogʻliqliklarni qayta ishlashi mumkin, ammo yuqoriroq xotira sarfini keltirib chiqaradi.
Sharhda Bi-LSTM asosidagi ayrim tadqiqotlar anʼanaviy maʼlumotlar toʻplamlarida %99 gacha aniqlik bildirgani; CAN-BERT tadqiqotlari esa ayrim tajribalarda juda yuqori F1 qiymatlariga erishgani qayd etiladi. Shu bilan birga, toʻliq BERTga oʻxshash modellarning taxminan 110 million parametr darajasidagi hajmi va 20–70 MB oraligʻida bildirilgan xotira izi standart avtomobil ECUlarida bevosita foydalanish uchun muhim cheklov sifatida belgilanadi. Shu sababli yuqori benchmark aniqligi oʻz-oʻzidan avtomobil ichida qoʻllash mumkinligini anglatmaydi.
Nega himoya yondashuvi qatlamli boʻlishi kerak?
Tadqiqot hech bir yagona IDS texnikasi maʼlum hujumlar aniqligi, zero-day umumlashtirish, real vaqt kechikishi, adversarial robustness va ECU resurs cheklovlarini bir vaqtning oʻzida toʻliq qondira olmasligini taʼkidlaydi. Oq roʻyxat va imzoga asoslangan usullar arzon birinchi filtr boʻlishi mumkin; biroq masquerade va nomaʼlum hujumlarni oʻtkazib yuborishi mumkin. Anomaliyaga asoslangan modellar nomaʼlum naqshlarni aniqlashi mumkin, ammo taqsimot siljishidan taʼsirlanishi mumkin. Kriptografik usullar CAN xabarlarining yaxlitligi va autentifikatsiyasini kuchaytirishi mumkin, biroq yuqori chastotali xabarlarda hisoblash xarajati va eski ECU mosligi muammolarini keltirib chiqarishi mumkin.
Sharh taʼkidlagan protokolga asoslangan yondashuvda klassifikatordan oldin protokol tekshiruvi bajariladi. TCP/IP paketlari port, TTL, TCP bayrogʻi va checksum qoidalari boʻyicha; CAN xabarlari esa DBC kodlash, DLC, yaroqli ID, jismoniy signal diapazoni, rolling counter va checksum boʻyicha tekshiriladi. Shu tariqa jismoniy jihatdan yuborib boʻlmaydigan yoki maqsad ECU tomonidan qabul qilinmaydigan adversarial namunalar ML klassifikatoriga yetib bormasdan filtrlab tashlanadi.
Manbada keltirilgan bir CAN-MIRGU ssenariysida protokol cheklovlari bilan adversarial trainingni birgalikda qoʻllash FGSM ostida F1 pasayishini 38,4 foiz punktidan 18,6 foiz punktigacha kamaytiradi. Tadqiqot bu natijani protokol tekshiruvi va adversarial training turli muammolarni nishonga olishiga dalil sifatida talqin qiladi: birinchisi qoʻllab boʻlmaydigan namunalarni filtrlaydi, ikkinchisi esa qolgan protokolga yaroqli hujumlarga qarshi model chidamliligini oshirishga harakat qiladi.
Ochiq tadqiqot muammolari
Sharh kelajakdagi tadqiqotni beshta asosiy boʻshliq atrofida jamlaydi. Birinchisi, \(\Delta_{PG}\) uchun umumiy va takrorlanuvchi protokolga yaroqli benchmark standartini yaratishdir. Ikkinchisi, toʻrt bosqichli TCP/IP-to-CAN zanjirining ayniqsa shlyuz privilege escalation va DBC yechish qismlarini qamrab oladigan maʼlumotlar toʻplamlarini ishlab chiqishdir.
Uchinchi muammo federated learning tizimlarining gradient poisoning va Byzantine mijozlarga qarshi chidamliligidir. Toʻrtinchi muammo, ayniqsa transformer asosidagi IDSlarda yuqori aniqlash koʻrsatkichini ISO/SAE 21434 kabi xavfsizlik jarayonlarida talab qilinadigan tushuntiriluvchanlik va audit qilinuvchanlik bilan birga taʼminlashdir. Beshinchi muammo esa bir avtomobil modelida oʻrgatilgan IDSni boshqa ishlab chiqaruvchilar va platformalarga koʻchirishdir; avtomobilga xos CAN ID maydonlari va DBC signal kodlashlari platformalararo umumlashtirishni qiyinlashtiradi.
Tadqiqot qoʻllab-quvvatlaydigan va qoʻllab-quvvatlamaydigan xulosalar
Tadqiqot qoʻllab-quvvatlaydigan xulosa: Adversarial ML hujumlarini protokol yaroqliligini tekshirmasdan baholash, ayniqsa CAN va TCP/IP asosidagi CAV IDS benchmarklarida hujum muvaffaqiyatini sezilarli darajada yuqori koʻrsatishi mumkin. Bundan tashqari, TCP/IP va CAN maʼlumotlar toʻplamlarini bir-birining oʻrnida ishlatish ilmiy jihatdan notoʻgʻri baholash qatlamini yaratishi mumkin.
Tadqiqot qoʻllab-quvvatlamaydigan xulosa: \(\Delta_{PG}\) qiymatlari barcha avtomobillarda hujumlar aynan bir xil nisbatda muvaffaqiyatsiz boʻlishini isbotlamaydi. Tadqiqot muayyan ishlab chiqaruvchining barcha avtomobillarida dala sinovini oʻtkazmaydi, barcha DBC tuzilmalari uchun universal hujum darajasini oʻlchamaydi va taklif etilgan qatlamli himoya arxitekturasi seriyali ishlab chiqarish avtomobil parkida tasdiqlanganini koʻrsatmaydi.
Tadqiqot Usuli va Natijalari
Tadqiqot dizayni
Tadqiqot eksperimental avtomobil sinovi oʻrniga adabiyot protokol qatlamlari boʻyicha qayta tuzilgan qiyosiy survey dizayniga ega. Mavjud CAV xavfsizlik sharhlari; koʻp qatlamli hujum taksonomiyasi, adversarial ML tahlili, TCP/IP-to-CAN protokol tarjimasi, protocol-partition maʼlumotlar toʻplamidan foydalanish va ML asosidagi himoyani baholash oʻlchamlari boʻyicha taqqoslangan.
Manba, shuningdek, 132 ta manbadan foydalanib, hujum maʼlumotlar toʻplamlari, IDS modellari va himoya frameworklarini qatlamlari boʻyicha moslashtiradi. Miqdoriy \(\Delta_{PG}\) tahlili, manbada aniq qayd etilganidek, ilgari chop etilgan adversarial IDS tadqiqotlaridagi eksperimental natijalarni protokol-yaroqlilik shartlari boʻyicha taqqoslashga asoslanadi.
Protokolga asoslangan qoʻllanuvchanlik natijalari
| Qatlam | Usul | Cheklanmagan ASR (%) | Protokol-yaroqli ASR (%) | \(\Delta_{PG}\) (foiz punkti) |
|---|---|---|---|---|
| TCP/IP | FGSM | 89,4 | 31,2 | 58,2 |
| TCP/IP | PGD | 96,1 | 22,4 | 73,7 |
| TCP/IP | C&W | 99,3 | 19,0 | 80,3 |
| TCP/IP | Black-box substitute | 82,1 | 38,7 | 43,4 |
| CAN | FGSM | 84,7 | 27,6 | 57,1 |
| CAN | PGD | 91,3 | 19,8 | 71,5 |
| CAN | C&W | 97,8 | 16,4 | 81,4 |
| CAN | Black-box substitute | 95,0 | 38,0 | 57,0 |
| CAN | FGSM + adversarial training | 76,3 | 34,9 | 41,4 |
CAN ssenariylari oʻrtachasida cheklanmagan ASR %87,3 boʻlsa, protokol-yaroqli ASR %27,2 gacha tushadi va oʻrtacha \(\Delta_{PG}=60,1\) foiz punktini tashkil etadi. TCP/IP ssenariylarida oʻrtacha cheklanmagan ASR %91,7, protokol-yaroqli ASR %27,8 va oʻrtacha \(\Delta_{PG}=63,9\) foiz punkti sifatida xabar qilinadi.
Bu jadval protokol qoidalari qoʻllanganda hujum xavfi yoʻqolishini anglatmaydi. Masalan, CAN uchun oʻrtacha %27,2 protokol-yaroqli ASR saqlanib qoladi. Demak, tadqiqotning daʼvosi “adversarial hujumlar haqiqiy emas” emas; realistik baholashda faqat protokol nuqtai nazaridan qoʻllanishi mumkin boʻlgan hujumlar oʻlchanishi kerak.
Protokol cheklovlarining jismoniy maʼnosi
CAN DBC kodlashida jismoniy signalning xom bayt qiymatidan oʻgirilishi manbada quyidagi munosabat bilan ifodalanadi:
\[ v=\mathrm{raw}\times\mathrm{scale}+\mathrm{offset} \]
Bu yerda \(v\) jismoniy signal qiymatidir. Adversarial optimallashtirish xom qiymatni matematik jihatdan oʻzgartirishi mumkin; biroq oʻgirilgan tezlik, aylantiruvchi moment yoki boshqa jismoniy kattalik avtomobilning belgilangan chegaralaridan tashqariga chiqsa, xabar haqiqiy tizim nuqtai nazaridan yaroqli emas. Xuddi shuningdek, notoʻgʻri DLC, xato rolling counter yoki checksum ham freymning ECU tomonidan qabul qilinishiga toʻsqinlik qilishi mumkin.
Model koʻrsatkichi bilan haqiqiy tizimda qoʻllanish oʻrtasidagi farq
Tadqiqot taqqoslagan model oilalarida anʼanaviy benchmark aniqliklari koʻpincha yuqori. Shunga qaramay, model tanlash faqat aniqlikka keltirib chiqarilmaydi. CAN-BERTga oʻxshash transformer modellarida yuqori aniqlik va past xabar qilingan inference kechikishi koʻrinishi mumkin boʻlsa-da, yuqori parametr soni va xotira talabi ECUda joylashtirishni qiyinlashtirishi mumkin. LSTM/GRU vaqt munosabatlarini yaxshi ifodalasa-da, xotira va qayta oʻqitish xarajati oshadi. Random Forest va SVM yengilroq boʻlishi mumkin, ammo zero-day va vaqtga bogʻliq hujumlarda cheklangan boʻlishi mumkin.
Sharhning metodologik hissasi bu natijalarni bitta “eng yaxshi model” reytingiga aylantirmasligidir. Tadqiqotchilar model aniqligi bilan bir qatorda protokol qatlamini, foydalaniladigan maʼlumotlar toʻplamini, vaqt talabini, xotira izini, zero-day qobiliyatini va adversarial robustness darajasini birgalikda baholashni taklif qiladilar.
Asosiy cheklovlar
Manba survey boʻlgani uchun \(\Delta_{PG}\) taqqoslashlari turli tadqiqotlardan olingan natijalarni birlashtirishga asoslanadi. Maʼlumotlar toʻplamlari, modellar, oʻqitish sxemalari va hujum parametrlari tadqiqotlar oʻrtasida bir xil emas. Shu sababli oʻrtacha farqlar umumiy fizik qonun yoki barcha CAV tizimlari uchun oʻzgarmas nisbat sifatida qaralmasligi kerak.
Toʻrt bosqichli hujum zanjirining ikkinchi va uchinchi bosqichlari uchun ommaviy maʼlumotlar toʻplamining yetishmasligi sharhning oʻzi aniqlagan eng muhim tekshirish boʻshliqlaridan biridir. Taklif etilgan qatlamli himoya yondashuvining toʻliq uch qatlamli haqiqiy avtomobil platformasida boshidan oxirigacha qiyosiy tasdiqlanishi ham ushbu survey doirasida bajarilmagan.
Manba va Usul Haqida Izoh
Asl tadqiqot: Cyber Threats in Connected Autonomous Vehicles: A Protocol-Grounded Survey.
Mualliflar: Md Mehedi Hasan, Maumita Bhattacharya, Rafiqul Islam. Rasmiy SSRN qaydida uchala muallif ham Charles Sturt University bilan bogʻlangan; Md Mehedi Hasan aloqa muallifi sifatida koʻrsatilgan.
Manba turi: Ilmiy sharh / analitik survey / preprint.
Platforma: SSRN.
SSRN Abstract ID: 6902580.
DOI: 10.2139/ssrn.6902580.
Rasmiy qayd sanasi: 9 iyun 2026.
Taqriz holati: Yuklangan PDF tadqiqot hali taqrizdan oʻtmaganini ochiq bildiradi. Taqrizdan oʻtgan version of record tasdiqlanmagan.
Litsenziya/mualliflik huquqi: SSRN qaydida “All rights reserved” va ruxsatsiz qayta foydalanishga yoʻl qoʻyilmasligi koʻrsatilgan. Ushbu Verianla matni manba tadqiqot jumlalarini, asl jadval dizaynlarini yoki rasmlarini qayta nashr etmaydi; tekshiriladigan ilmiy maʼlumot va miqdoriy natijalarni mustaqil oʻquv tuzilmasida tushuntiradi.
Moliyalashtirish, manfaatlar toʻqnashuvi, maʼlumotlar mavjudligi va CRediT: Yuklangan PDFda alohida moliyalashtirish, manfaatlar toʻqnashuvi, maʼlumotlar mavjudligi yoki CRediT hissasi bayonoti aniqlanmagan; bu maydonlar taxmin asosida toʻldirilmagan.
Manba ichidagi sana izohi: PDFdagi oldingi surveylar bilan taqqoslash jadvali tadqiqotni “This Survey — 2025” deb belgilaydi. Bunga qarshi rasmiy SSRN qaydi tadqiqot 9 iyun 2026da yuborilganini koʻrsatadi. Ushbu farq sababi manbada tushuntirilmaganligi sababli ikki maʼlumot bir-biriga aylantirilmagan.
Manba ichidagi vizual izoh: PDFning 5-sahifasidagi Fig. 2 sarlavhasi CAVlar uchun koʻp qatlamli hujum taksonomiyasini taʼriflasa-da, joylashtirilgan rasm boshqa Signal-Aware Explainability pipeline-ni koʻrsatadi. Rasm bilan caption oʻrtasidagi bu nomuvofiqlik sabab Fig. 2 Verianlada qayta chizish yoki ilmiy dalil manbai sifatida ishlatilmagan.
Talqin chegarasi: Maqoladagi miqdoriy hujum va IDS qiymatlari survey mualliflarining bitta yangi tajribasidan emas, ular jamlagan chop etilgan tadqiqotlardan keladi. Shu sababli natijalar bevosita biror muayyan avtomobil ishlab chiqaruvchisining joriy seriyali ishlab chiqarish parki uchun xavfsizlik sertifikati yoki aniq hujum ehtimoli sifatida talqin qilinmaydi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan