


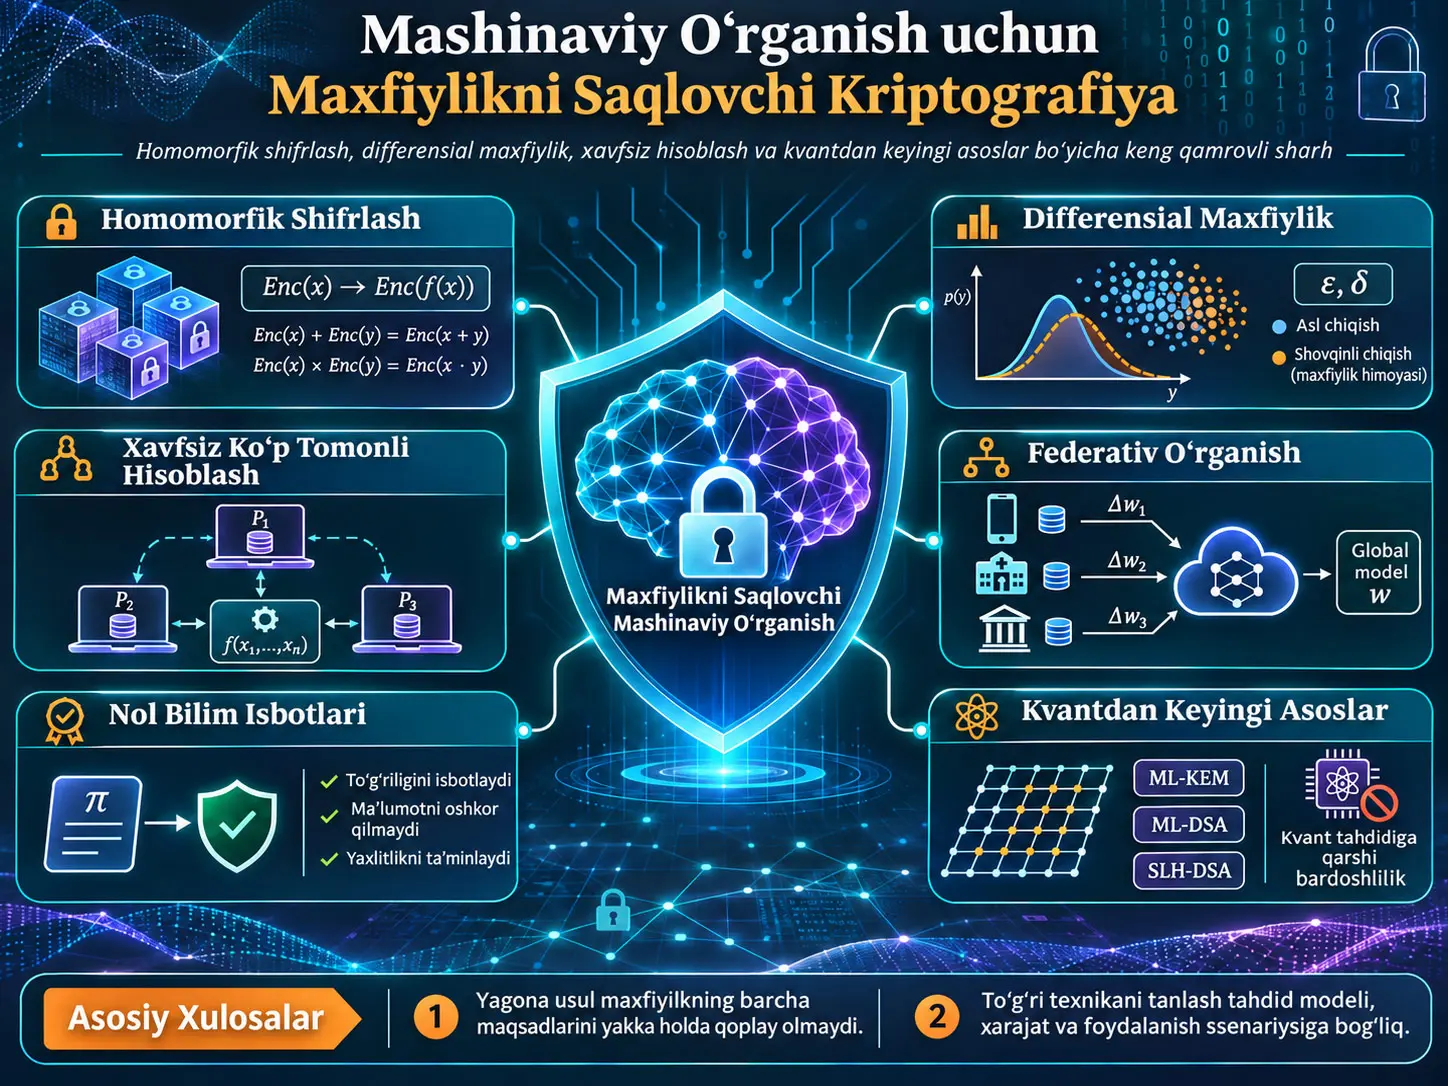
Maxfiylikni saqlovchi mashinaviy oʻrganish (Privacy-Preserving Machine Learning, PPML) — maxfiy maʼlumotlar ustida mashinaviy oʻrganish bajarilganda maʼlumot mazmuni, individual yozuvlar, model parametrlari yoki hisoblash yaxlitligini himoya qilishga qaratilgan kriptografik, statistik va tizimli usullar birgalikda shakllantiradigan tadqiqot va muhandislik sohasidir. Ushbu keng qamrovli sharh homomorfik shifrlash (Homomorphic Encryption, HE), differensial maxfiylik (Differential Privacy, DP), xavfsiz koʻp tomonlama hisoblash (Secure Multi-Party Computation, MPC), federativ oʻrganish (Federated Learning, FL), nol-bilim isbotlari (Zero-Knowledge Proofs, ZKP), qidiriladigan shifrlash, Oblivious RAM va kvantdan keyingi kriptografiyani yagona doirada taqqoslaydi. Tadqiqotning asosiy xulosasi shuki, bu usullarning hech biri yakka holda barcha maxfiylik, shaxsiy hayot daxlsizligi, yaxlitlik va foydalanish qulayligi muammolarini hal qilmaydi; real tizimlarda tanlov himoya qilinadigan aktiv, tahdid modeli, hisoblash va aloqa byudjeti, aniqlik yoʻqotilishi hamda ishonch farazlariga qarab amalga oshirilishi kerak.
Sharhdagi muhim farqlardan biri confidentiality va privacy tushunchalarini bir xil narsa sifatida ishlatmasligidir. Kriptografik maxfiylik yoki confidentiality maʼlumotning yoki oraliq hisoblash qiymatlarining ruxsatsiz tomon tomonidan koʻrilishining oldini olishga intiladi. Differensial maxfiylikdagi privacy esa eʼlon qilingan natijadan muayyan shaxsning maʼlumotlar toʻplamida bor-yoʻqligi yoki o‘sha shaxsga oid maʼlumot qanchalik darajada chiqarib olinishi mumkinligi bilan bogʻliq. Homomorfik shifrlash yoki MPC hisoblash kirishlarini yashirishi mumkin, biroq eʼlon qilingan natija shaxslar haqida qancha maʼlumot oshkor qilishini oʻz-oʻzidan cheklamaydi. Differensial maxfiylik buning teskarisini bajaradi: chiqishdan qilinadigan xulosalarni cheklashi mumkin, ammo maʼlumotni qayta ishlovchi tomonning xom kirishni koʻrishini yakka holda toʻxtatmaydi. Shu sabab kuchli PPML tizimlari ko‘pincha bir nechta usulni qatlamlar shaklida birlashtiradi.
Tadqiqot shuningdek, samaradorlik raqamlarini ehtiyotkorlik bilan oʻqish kerakligini koʻrsatadi. Homomorfik shifrlash kuchli kirish maxfiyligini taʼminlashi mumkin, ammo hisoblash xarajati juda yuqori; MPC koʻplab operatsiyalarni toʻgʻri va kriptografik himoyalangan tarzda bajarishi mumkin, biroq intensiv aloqa talab qiladi; differensial maxfiylik hisoblash jihatidan nisbatan arzon, ammo aniqlik yoki foydalilik yoʻqotishiga olib kelishi mumkin; federativ oʻrganish xom maʼlumotni markaziy serverga koʻchirmaslikni taʼminlaydi, lekin ulashilgan gradient yoki model yangilanishlarining oʻzi maʼlumot sizdirishi mumkin; qidiriladigan shifrlash tez soʻrov uchun kirish naqshi yoki soʻrov takrorlanishi kabi muayyan sizib chiqishlarni qabul qilishi mumkin. Shuning uchun kontekstdan uzilgan “eng xavfsiz usul” yoki “eng tez usul” singari yagona reyting ilmiy jihatdan mazmunli emas.
Sharhning kvantdan keyingi qismi ayniqsa muhim, biroq bu yerda oʻrganilayotgan mavzu yangi kvant kompyuteri yoki kvant mashinaviy oʻrganish algoritmi emas. Tadqiqot yetarlicha katta va xatolarga chidamli kvant kompyuteri Shor algoritmi orqali RSA, Diffie–Hellman va elliptik egri chiziq kriptografiyasi kabi faktorizatsiya yoki diskret logarifmga asoslangan ochiq kalitli tizimlarga tahdid solishini; shu bilan birga simmetrik shifrlash, differensial maxfiylik, axborot-nazariy secret-sharing va panjara asosidagi homomorfik shifrlash bir xil tarzda taʼsirlanmasligini taʼkidlaydi. NISTning 2024-yilda eʼlon qilgan ML-KEM, ML-DSA va SLH-DSA standartlari ushbu oʻtishning asosiy tarkibiy qismlari sifatida koʻrib chiqiladi. “Kvantga chidamli” iborasi bu yerda mutlaq va abadiy isbotlangan xavfsizlikni anglatmaydi; u maʼlum klassik va kvant hujumlariga qarshi mavjud kriptografik farazlar asosida loyihalangan xavfsizlikni bildiradi.
Maxfiylikni Saqlovchi Mashinaviy Oʻrganish Nima?
Maxfiylikni saqlovchi mashinaviy oʻrganish — mashinaviy oʻrganish uchun zarur maʼlumotning statistik qiymatidan foydalanishga intilar ekan, xom maʼlumotni, individual yozuvlarni, model yangilanishlarini yoki hisoblash jarayonini tahdid modelida belgilangan hujumchilardan himoya qilish uchun kriptografiya, statistika va tizim muhandisligini birlashtiradigan usullar oilasidir; biroq PPML bitta algoritm emas va har bir PPML usuli boshqa aktivni, boshqa hujumchiga qarshi va boshqa xarajat evaziga himoya qiladi.
Nega “maʼlumot qurilmadan chiqmaydi” deyishning oʻzi maxfiylik kafolati emas?
Tadqiqotning boshlangʻich nuqtasi shuki, maxfiy maʼlumotning bevosita ulashilmasligi yakka holda yetarli emas. Kasalxona bemor tasvirlarini markaziy serverga yubormasa, bank faqat model yangilanishlarini ulashsa yoki telefon klaviaturasi faqat gradient yuborsa ham, bu oraliq tasvirlar maʼlumot haqida axborot tashishi mumkin. Sharhda keltirilgan aʼzolikni aniqlash hujumlari muayyan yozuvning oʻqitish maʼlumotlari toʻplamida bor-yoʻqligini model xatti-harakatidan taxmin qilishga urinadi. Gradientni teskari tiklash hujumlari esa ulashilgan gradientlardan oʻqitish tasvirlari va yorliqlarini qayta qurishgacha borishi mumkin.
Shuning uchun PPMLdagi birinchi savol “maʼlumot markazdami yoki qurilmadami?” emas, “Hujumchi qaysi maʼlumotni koʻra oladi va bundan nima chiqarishi mumkin?” savolidir. Manba tadqiqotining barcha texnik taqqoslashlari ushbu tahdid-modeli yondashuviga qurilgan.
Tahdid modeli nega barcha texnik tanlovlardan oldin turadi?
Xavfsizlik yoki maxfiylik daʼvosi hujumchi nimalarni qila olishi aniqlanmasdan mazmunli emas. Manba ikkita asosiy kriptografik hujumchi sinfini ajratadi. Yarim halol (semi-honest yoki honest-but-curious) hujumchi protokol qadamlarini toʻgʻri bajaradi, ammo koʻrgan xabarlardan qoʻshimcha maʼlumot chiqarishga harakat qiladi. Yovuz/aktiv (malicious) hujumchi esa protokoldan chetlashishi, soxta xabar yuborishi, hisoblashni buzishi yoki maʼlumot olish uchun protokolni yarim yoʻlda toʻxtatishi mumkin.
Ikkinchi oʻq corruption threshold, yaʼni hujumchi nechta tomonni egallab, birgalikda ishlata olishidir. MPC protokollarida “uch tomon bor” deyishning oʻzi xavfsizlik izohi emas; masalan, kamida ikki tomon bir-biri bilan yashirin kelishib olmaydi deb faraz qilinsa, bu tashkiliy faraz real dunyoda ham himoya qilinishi kerak.
| Kafolat turi | Asosiy gʻoya | Tipik misol | Kritik chegara |
|---|---|---|---|
| Hisoblash xavfsizligi | Muayyan matematik muammoni maqbul vaqt ichida yechib boʻlmasligi faraz qilinadi. | HE, ML-KEM, ML-DSA | Xavfsizlik kriptotahlil va hisoblash quvvatidagi taraqqiyotga bogʻliq. |
| Axborot-nazariy / shartsiz xavfsizlik | Hujumchining hisoblash quvvati cheksiz boʻlsa ham, muayyan farazlar ostida maʼlumot ololmaydi. | Ayrim secret-sharing tuzilmalari | Odatda honest-majority kabi strukturaviy farazlar kerak. |
| Statistik maxfiylik | Qoʻshni maʼlumotlar toʻplamlaridan olingan chiqish taqsimotlarini farqlash imkoniyati cheklanadi. | Differensial maxfiylik | Aniqlik/foydalilik narxi va kompozitsiya bilan oʻsuvchi maxfiylik byudjeti mavjud. |
Aslida nima himoyalanadi: kirish, chiqish, model yoki hisoblash yaxlitligi?
Kirish maxfiyligi — server yoki boshqa tomonlar hisoblashga kiradigan bemor tasviri, moliyaviy yozuv yoki xususiy soʻrov kabi maʼlumotlarni koʻrmasligidir. Homomorfik shifrlash va MPCning asosiy roli shu qatlamdadir.
Chiqish maxfiyligi eʼlon qilingan model yoki statistika oʻqitish maʼlumotidagi shaxslar haqida qancha axborot oshkor qilishi bilan bogʻliq. Differensial maxfiylik shu muammoga qaratilgan. Kriptografik jihatdan mukammal hisoblangan natija ham shaxs haqida haddan tashqari koʻp maʼlumot bersa, chiqish maxfiyligi taʼminlangan boʻlmaydi.
Model maxfiyligi ham alohida aktivdir. Mijoz serverga xususiy maʼlumotini yuborishni istamasligi mumkin; shu bilan birga server ham oʻz model ogʻirliklarining mijoz tomonidan chiqarib olinishini istamasligi mumkin. Xavfsiz inferensiya protokollarining bir qismi ana shu ikki tomonlama maxfiylik talabini koʻzlaydi.
Yaxlitlik (integrity) esa maxfiylikdan farq qiladi. Serverning kirishni koʻra olmasligi uning toʻgʻri hisoblaganini anglatmaydi. Shu sabab nol-bilim isbotlari kabi usullar maxfiylikni taʼminlaydigan HE yoki MPCni “hisoblash haqiqatan aytilgandek bajarildimi?” savoli bilan toʻldiradi.
Maxfiylikning narxi qaysi resursdan toʻlanadi?
Sharhning eng foydali doiralaridan biri turli usullar xarajatni turli resurslarga koʻchirishini koʻrsatishidir. HE asosan hisoblash vaqti va xotira sarflaydi. MPC hisoblashni tarmoq aloqasiga aylantiradi. Differensial maxfiylik xarajatni model aniqligi yoki statistik foydalilik orqali toʻlaydi. Federativ oʻrganish maʼlumot harakatini kamaytirar ekan, koʻplab model yangilanishlari sabab aloqa va mijoz heterojenligi xarajatini keltirib chiqaradi. Qidiriladigan shifrlash esa tezlikka erishish uchun maʼlum sizib chiqish profilini qabul qilishi mumkin.
Homomorfik Shifrlash Mashinaviy Oʻrganishni Shifrlangan Maʼlumot Ustida Qanday Ishlatadi?
Homomorfik shifrlash serverga ochiq maʼlumot yoki maxfiy kalitni koʻrmasdan shifrlangan qiymatlar ustida matematik amallar bajarish va olingan shifrlangan natijani faqat vakolatli kalit egasi ochish imkonini beradigan kriptografik hisoblash yondashuvidir; mashinaviy oʻrganishdagi asosiy afzalligi bitta ishonchsiz serverda interaktiv boʻlmagan kirish maxfiyligini taʼminlashi, asosiy kamchiligi esa ochiq matn hisoblashiga qaraganda juda yuqori arifmetik va xotira xarajatidir.
Shifrlangan maʼlumot ustida amal bajarish qanday mumkin boʻladi?
Oddiy shifrlashda maʼlumot ustida hisoblash uchun maʼlumot koʻpincha avval deshifrlanadi. Homomorfik shifrlashning maqsadi shu majburiyatni yoʻqotishdir. Mijoz \(x\) maʼlumotini shifrlab \(Enc(x)\) hosil qiladi. Server maxfiy kalitni bilmasdan muayyan \(f\) funksiyasini shifrlangan sohada baholaydi:
\[ Eval(f, Enc(x)) \rightarrow Enc(f(x)) \]
Mijoz natijani ochganda:
\[ Dec(Enc(f(x))) \approx f(x) \]
hosil qiladi. Bu ifoda tadqiqotning yangi tenglamasi emas; homomorfik hisoblashning oʻquv maqsadidagi konseptual xulosasidir. BFV va BGV kabi butun son sxemalarida maqsad aniq arifmetikadir; CKKSda haqiqiy va kompleks sonlar taxminiy kodlangani sabab natijada nazorat qilinadigan taxminiy xato boʻlishi mumkin.
LWE va RLWE nega bu qadar markaziy?
Sharhdagi zamonaviy HE tizimlarining aksariyati Learning With Errors (LWE; Xatolar bilan Oʻrganish) yoki uning halqa/modul hosilalariga asoslangan panjara muammolaridan xavfsizlik oladi. Asosiy oʻquv sezgisi chiziqli munosabat ichiga kichik, ammo ehtiyotkorlik bilan tanlangan xato qoʻshilishidir.
Manbada ochiq tenglama sifatida berilmagan boʻlsa-da, LWE gʻoyasining standart konseptual yozilishi quyidagicha koʻrsatilishi mumkin:
\[ \mathbf{b}=\mathbf{A}\mathbf{s}+\mathbf{e}\pmod q \]
Bu yerda \(\mathbf{A}\) ochiq tuzilma, \(\mathbf{s}\) maxfiy maʼlumot va \(\mathbf{e}\) kichik xato hadidir; \(q\) moduldir. Hujumchi \(\mathbf{A}\) va \(\mathbf{b}\)ni koʻrsa ham, xato sabab \(\mathbf{s}\)ni qayta tiklash muammosi qiyinlashadi. Bu tenglama ML-KEM yoki CKKSning toʻliq protokol taʼrifi emas; u faqat LWE oilasining asosiy matematik sezgisini tushuntirish uchun berilgan.
RLWE asosidagi sxemalarda skalyar yoki oddiy vektorlar oʻrniga polinom halqalari ishlatiladi. Bu tuzilma ham xavfsizlik, ham koʻplab qiymatlarni bitta ciphertext ichiga joylash nuqtai nazaridan muhim.
BGV, BFV, CKKS va TFHE oʻrtasidagi farq nima?
| Sxema | Tabiiy maʼlumot sohasi | Arifmetika | Bootstrapping xususiyati | Mashinaviy oʻrganishdagi tipik rol |
|---|---|---|---|---|
| BGV | Modulyar butun sonlar | Aniq, SIMD paketlash | Leveled; zarurat boʻlsa yangilash | Polinom baholash, statistika |
| BFV | Modulyar butun sonlar | Aniq, SIMD paketlash | Leveled; zarurat boʻlsa yangilash | Butun sonli model inferensiyasi |
| CKKS | Taxminiy haqiqiy/kompleks sonlar | Taxminiy, SIMD paketlash | Taxminiy modulyar kamaytirishga asoslangan turli usullar | Chuqur neyron tarmoq va transformer inferensiyasi |
| TFHE | Bitlar / kichik butun sonlar | Boolean yoki lookup-table yoʻnaltirilgan | Juda tez gate-by-gate bootstrapping | Taqqoslash, qaror daraxti, nochiziqli funksiyalar |
Manbada ring dimension \(N\) uchun tipik qiymatlar taxminan \(2^{13}\)–\(2^{17}\) oraligʻida ekani, SIMD paketlashda esa taxminan \(2^{12}\)–\(2^{16}\) plaintext slotidan foydalanish mumkinligi qayd etilgan. Bu raqamlar har bir ilova uchun sobit parametr emas; xavfsizlik darajasi, sxema chuqurligi va kutubxona tanloviga qarab oʻzgaradi.
Ciphertext ichidagi “noise” nega mavjud va nega oʻsadi?
Panjara asosidagi shifrlash tizimlarida xato yoki noise shunchaki istalmagan nuqson emas; u xavfsizlikning bir qismidir. Biroq homomorfik qoʻshish va ayniqsa koʻpaytirish amallari ciphertext ichidagi bu xatoning oʻsishiga olib keladi. Xato muayyan chegaradan oshsa, toʻgʻri deshifrlash muvaffaqiyatsiz boʻlishi mumkin. Shu sabab homomorfik dasturda faqat qaysi matematik amallar bajarilishi emas, ketma-ket nechta koʻpaytirish mavjudligi ham muhim.
Manbaning belgilar jadvalida \(Q\) ciphertext modulusini va modulus zanjiri foydalanish mumkin boʻlgan koʻpaytirish chuqurligini qanday belgilashini; \(L\) esa bootstrapping talab qilinishidan oldin sarflanishi mumkin boʻlgan multiplicative depthni ifodalaydi. Chuqurroq tarmoq koʻproq koʻpaytirish va natijada koʻproq noise-budget sarfi demakdir.
Bootstrapping nima?
Bootstrapping — shovqini oʻsgan ciphertext ustida deshifrlash sxemasining oʻzini homomorfik tarzda baholab, yangi va past shovqinli ciphertext hosil qilish amali. Bu amal faqat cheklangan koʻpaytirish chuqurligini qoʻllab-quvvatlaydigan “leveled” HE dan nazariy jihatdan cheksiz chuqurlikdagi hisoblashga imkon beruvchi fully homomorphic encryptionga oʻtishni taʼminlaydi.
Ammo bootstrapping HEning eng qimmat amallaridan biridir. Manba CKKS va TFHE oilalarining xarajat tuzilishi farq qilishini taʼkidlaydi. CKKS keng haqiqiy son vektorlarini paketlab yuqori throughputga erishadi. TFHE esa alohida bit yoki kichik butun son amallarida dasturlanadigan lookup table va gate-level bootstrapping yondashuvi orqali past bitta-amal kechikishiga yoʻnaladi.
Manbada TFHE uchun tarixan bitta yadroda gate bootstrapping vaqti taxminan 13 ms gacha va bootstrapping kaliti taxminan 16 MB gacha kamaytirilgan natija keltiriladi. Bu qiymatlar barcha TFHE ilovalarining bugungi samaradorligi emas; sharhda koʻrib chiqilgan muayyan tadqiqot bildirgan tayanch natijadir.
CKKS bootstrapping nega ayniqsa mashinaviy oʻrganishda muhim?
CKKS haqiqiy va kompleks qiymatlarni taxminiy qayta ishlay olgani sabab neyron tarmoqlarining sobit nuqtali sonli amallariga tabiiyroq mos keladi. CKKS bootstrappingning klassik yoʻlida CoeffToSlot va SlotToCoeff deb ataluvchi chiziqli almashtirishlar hamda modulyar kamaytirishni taxminan bajaruvchi polinomlar ishlatiladi. Manba keltirgan yaqin davr ishlarida qisman CoeffToSlot ajratilishi murakkablikni kamaytirgan; level-conserving rescaling usullari oʻxshash parametrlarda throughputni taxminan %20–35 oshira olgan.
Sharh shuningdek roots-of-unity asosidagi sayozroq bootstrapping yondashuvlari, PaCo kabi blind-rotation asosidagi tuzilmalar va functional bootstrapping usullarini koʻrib chiqadi. Functional bootstrapping faqat ciphertextni yangilamaydi; shu amal davomida lookup table bilan taʼriflangan funksiyani ham qoʻllashi mumkin. Manbada sakkiz bitli lookup table uchun CKKSda qiymat boshiga amortizatsiyalangan taxminan 0,72 ms bildirgan tadqiqot keltiriladi; bu qiymat DM/CGGI yondashuvidan taxminan uch kattalik tartibi va cheklanganroq BFV asosidagi amortizatsiyalangan functional bootstrapping usulidan taxminan 6,8 marta tezroq deb xabar qilingan. Bular turli tizim va parametrlar ostida eʼlon qilingan adabiyot natijalari; universal samaradorlik koeffitsienti emas.
Scheme switching nega paydo boʻldi?
Bitta HE sxemasi har bir amal turida optimal emas. CKKS katta haqiqiy son vektorlarida arifmetikani samarali bajarsa, taqqoslash yoki diskret lookup amallari TFHEga oʻxshash tuzilmalarda tabiiyroq boʻlishi mumkin. Scheme switching hisoblashning asosiy qismini CKKSda bajarib, ReLUga oʻxshash taqqoslash yoki aktivatsiya kerak boʻlganda vaqtincha bit asosidagi tasvirga oʻtish, soʻng yana CKKSga qaytishni anglatadi. Shunday qilib har bir matematik qatlam oʻzini arzonroq baholay oladigan kriptografik tasvirda ishlatilishi mumkin.
Shifrlangan neyron tarmoq inferensiyasida qanchalik taraqqiyot bor?
| Tizim | Yondashuv | Model / maʼlumot | Manbada bildirilgan natija | Taqqoslash chegarasi |
|---|---|---|---|---|
| CryptoNets | Leveled HE | Sayoz CNN / MNIST | Taxminan %99 aniqlik; taxminan 51.000 bashorat/soat throughput | Batch amortizatsiyasi yuqori, bitta soʻrov kechikishi daqiqalar miqyosida boʻlishi mumkin. |
| RNS-CKKS ResNet-20 | Bootstrapped HE | ResNet-20 / CIFAR-10 | %92,43 aniqlik; plaintext model bilan kirishlarning %98 dan koʻprogʻida bir xil chiqish; tasvir boshiga soat miqyosi | Apparat va model shartlari eski/maxsus. |
| Multiplexed convolution yondashuvi | Bootstrapped HE | ResNet-20/110 | Taxminan 4,7 marta kechikish kamayishi; amortizatsiyalangan vaqtda ikki kattalik tartibidan koʻp yaxshilanish | Boshqa tajriba tuzilishi. |
| NEXUS | Interaktiv boʻlmagan HE | BERT miqyosi | Oʻnlab soniyalar miqyosida inferensiya va interaktiv baselinelarga nisbatan yuzlab marta tarmoq kengligi kamayishi | Boshqa tizimlar bilan nazoratli benchmark emas. |
| PUMA | 3 tomonli MPC | LLaMA-7B | Daqiqalar miqyosida xavfsiz inferensiya | HE-only tizim bilan bevosita teng emas. |
Bu jadvaldan “qaysi biri tezroq?” savoliga bevosita javob berish uchun foydalanilmasligi kerak. CryptoNets kabi throughputga yoʻnaltirilgan tizimlar minglab soʻrovni bitta ciphertext slotlariga paketlab, sobit xarajatni boʻlishadi. Interaktiv ilovada esa bitta soʻrovning natijaga yetish vaqti muhim. Manba ushbu ikki ishlash nuqtasini aralashtirish bildirilgan samaradorlikni uch kattalik tartibigacha chalgʻitishi mumkinligini taʼkidlaydi.
Transformer modellari HE uchun nega ayniqsa qiyin?
Convolutional tarmoqlardagi chiziqli qatlamlar HE ostida nisbatan mos boʻlsa-da, transformer arxitekturasidagi softmax, GELU, layer normalization, boʻlish va kvadrat ildiz amallari bevosita polinom arifmetikasiga mos kelmaydi. Yechimlar uch asosiy guruhga boʻlinadi:
- Chiziqli qatlamlarni HE bilan, nochiziqli qatlamlarni MPC/secret sharing bilan baholaydigan gibrid protokollar.
- Barcha hisoblashni HE ichida saqlab, softmax va oʻxshash funksiyalarni polinom yaqinlashuvlari bilan almashtiradigan interaktiv boʻlmagan protokollar.
- Model arxitekturasini boshidan shifrlashga mos qilib loyihalab, qimmat nochiziqli amallarni kamaytiradigan hamkorlikdagi dizayn yondashuvlari.
Demak, shifrlangan mashinaviy oʻrganishda faqat kriptografiyani tezlashtirish yetarli emas; model arxitekturasi va kriptografik tasvirni birgalikda loyihalash tobora muhimlashmoqda.
GPU, FPGA va ASIC tezlatishi nimani oʻzgartiradi?
Sharhda HE arifmetikasi koʻp hollarda sof hisoblash bloklari sonidan koʻra xotira tarmoq kengligi va maʼlumot harakati bilan koʻproq cheklanishi taʼkidlanadi. Number-Theoretic Transform (NTT) va key-switching amallari ayniqsa muhim. GPUlarda memory-centric optimallashtirish orqali ayrim amortizatsiyalangan bootstrapping ish yuklarida 100 martadan ortiq tezlashuv bildirilgan.
CPU ilovalari umumiy maqsadli va oson foydalaniladigan boʻlsa-da, xotira tarmoq kengligi chekloviga tez duch kelishi mumkin. GPUlar yuqori parallelizm va tarmoq kengligini beradi. FPGAlar dasturlanuvchi maʼlumot yoʻllari bilan muayyan modulyar arifmetik amallarga moslashtirilishi mumkin. ASIC eng yuqori samaradorlik salohiyatiga ega, biroq loyihalash va ishlab chiqarish xarajatlari yuqori. Manba, shuningdek, mavjud tezlatgich baholashlarining katta qismi CIFAR-10/ResNet-20 kabi nisbatan kichik convolutional modellarda oʻtkazilganiga eʼtibor qaratadi; katta transformer ish yuklarida ayni natijalar avtomatik ravishda amal qiladi deb boʻlmaydi.
Nol-bilim isboti HEdagi qaysi kamchilikni yopadi?
Homomorfik shifrlash serverning kirishni koʻrishini toʻxtatishi mumkin, lekin server toʻgʻri natijani hisoblaganini oʻzi isbotlamaydi. Yovuz server notoʻgʻri qiymatning toʻgʻri shakllangan ciphertextini qaytarishi mumkin. Nol-bilim isboti serverga muayyan hisoblashni toʻgʻri bajarganini ostidagi maxfiy maʼlumotni ochmasdan isbotlash imkonini beradi.
Sharh zkCNN kabi ishlarda xususiy test maʼlumoti yoki model ogʻirliklarini oshkor qilmasdan convolutional-network bashorati va aniqlik daʼvosi uchun isbot ishlab chiqish mumkinligini; yangi ishlar esa oʻqitish jarayonigacha kengayganini qayd etadi. Ammo hisoblashni isbotlash koʻpincha hisoblashning oʻzidan ancha qimmat. HE va ZKPni birlashtirish ikkita qimmat mexanizm xarajatini ustma-ust qoʻygani sabab bugungi tizimlar odatda faqat yaxlitlik kritik boʻlgan bosqichlarni isbotlashga harakat qiladi.
Differensial Maxfiylikda ε va δ Nimani Anglatadi?
\((\varepsilon,\delta)\)-differensial maxfiylik faqat bitta yozuv oʻzgargan ikki qoʻshni maʼlumotlar toʻplamida ishlaydigan tasodifiylashtirilgan mexanizm chiqish taqsimotlarining bir-biridan qanchalik farqlanishi mumkinligini cheklaydi; \(\varepsilon\) kichraygan sari taqsimotlarni ajratish qiyinlashadi va kuchliroq maxfiylik koʻzlanadi, \(\delta\) esa ideal koʻpaytma chegarasidan juda kichik ehtimol bilan oshib ketishga ruxsat beruvchi qoʻshimcha had; bu parametrlarning hech biri kontekstdan mustaqil “yakka holda xavfsiz” chegara sifatida talqin qilinmasligi kerak.
Differensial maxfiylikning asosiy matematik taʼrifi
Manba taʼrifni soʻz bilan beradi. Uning standart matematik yozilishi oʻquv fonida quyidagicha koʻrsatilishi mumkin:
\[ \Pr[M(D)\in S] \leq e^{\varepsilon}\Pr[M(D')\in S]+\delta \]
Bu yerda:
- \(M\): tasodifiylashtirilgan mexanizm.
- \(D\) va \(D'\): faqat bitta individual yozuv bilan farqlanadigan qoʻshni maʼlumotlar toʻplami.
- \(S\): mumkin boʻlgan chiqishlarning istalgan toʻplami.
- \(\varepsilon\): chiqish ehtimollari koʻpaytma jihatdan qanchalik farqlanishi mumkinligini cheklaydi.
- \(\delta\): juda kichik qoʻshimcha muvaffaqiyatsizlik ehtimoliga ruxsat beradi.
Bu tengsizlik “bir shaxsning maʼlumotini hech qachon bilib boʻlmaydi” degani emas. Aniqroq maʼno shuki, bir shaxsning maʼlumotlar toʻplamiga kiritilishi yoki kiritilmasligi mexanizmning chiqish taqsimotini cheklangan darajada oʻzgartiradi. Manbaning belgilar jadvalida \(\delta\) odatda \(1/n\) dan ancha kichik tanlanishi qayd etilgan; bu yerda \(n\) maʼlumotlar toʻplamidagi yozuvlar soni.
ε kichrayganda nega model aniqligi pasayishi mumkin?
Differensial maxfiylik koʻp amaliy mexanizmlarda maʼlumot yoki gradientga tasodifiy shovqin qoʻshish orqali taʼminlanadi. Kuchliroq maxfiylik uchun koʻproq shovqin talab qilinishi model oʻrganishga urinayotgan foydali signalning ham qisman buzilishiga olib kelishi mumkin. Shu sabab DPning asosiy xarajat oʻqi CPU vaqti emas, privacy–utility trade-off, yaʼni maxfiylik va foydalilik oʻrtasidagi murosadir.
Manba 3-rasmda \(\varepsilon \leq 1\), \(1 < \varepsilon \leq 4\) va \(\varepsilon > 4\) hududlarini mos ravishda kuchli, oʻrta va zaif maxfiylik uchun sxematik hududlar sifatida koʻrsatadi. Bu grafik oʻlchangan maʼlumot emas va ushbu chegaralar barcha ilovalar uchun huquqiy yoki ilmiy universal chegara sifatida oʻqilmasligi kerak. Rasmning asosiy xabari model arxitekturasi, oldindan oʻqitish, DP-SGD sozlamalari va accounting sifati bir xil \(\varepsilon\) qiymatida olinadigan foydalilikni sezilarli oʻzgartirishi mumkinligidir.
Sensitivity, Δf, nega muhim?
Soʻrovning sezgirligi (sensitivity, \(\Delta f\)) bitta yozuv oʻzgartirilganda soʻrov chiqishi eng koʻpi bilan qanchaga oʻzgarishi mumkinligini belgilaydi. Shovqin miqyosi shu kattalikka qarab sozlanadi. Bitta shaxs chiqishni juda katta miqdorda oʻzgartira oladigan soʻrovni yashirish individual hissa allaqachon cheklangan soʻrovga qaraganda koʻproq shovqin talab qiladi.
Laplace va Gaussian mexanizmlari oʻrtasidagi farq
Laplace mexanizmi L1 sezgirligiga mos shovqin qoʻshib sof \(\varepsilon\)-DP berishi mumkin. Gaussian mexanizmi L2 sezgirligi bilan ishlaydi va \((\varepsilon,\delta)\)-DP beradi. Chuqur oʻrganishda gradient clipping amali L2 geometriyasiga mos boʻlgani sabab Gaussian mexanizmi markaziy rol oʻynaydi.
DP-SGD qanday ishlaydi?
Differentially Private Stochastic Gradient Descent (DP-SGD) har bir oʻqitish namunasi gradient hissasini maʼlum normagacha cheklaydi, soʻng umumiy gradientga Gaussian shovqini qoʻshadi va barcha oʻqitish qadamlarining jami maxfiylik yoʻqotilishini privacy accountant bilan kuzatadi.
Manba DP-SGDni soʻz bilan tushuntiradi. Mexanizmning standart oʻquv yozilishida birinchi bosqichda bitta namunaning gradienti quyidagicha kesiladi:
\[ \bar{\mathbf{g}}_i=\mathbf{g}_i\cdot \min\left(1,\frac{C}{\|\mathbf{g}_i\|_2}\right) \]
\(C\) — per-example clipping normi. Agar namunaning gradient normi \(C\) dan kichik boʻlsa, u oʻzgarmaydi; katta boʻlsa, yoʻnalishi saqlanib, kattaligi \(C\) gacha tushiriladi. Shunday qilib bitta yozuvning yangilanishga qoʻsha oladigan hissasi cheklanadi.
Keyin konseptual ravishda:
\[ \tilde{\mathbf{g}} = \frac{1}{B} \left( \sum_{i=1}^{B}\bar{\mathbf{g}}_i + \mathcal{N}(0,\sigma^2 C^2 I) \right) \]
koʻrinishida Gaussian shovqini qoʻshilishi mumkin. Bu yerda \(B\) batch oʻlchami, \(\sigma\) shovqin miqyosi/noise multiplier bilan bogʻliq parametr, \(C\) clipping chegarasi va \(I\) mos oʻlchamli birlik matritsadir. Bu formula manbaning yangi natijasi emas, manbada tushuntirilgan DP-SGD mexanizmining standart oʻquv koʻrinishidir.
Manbaning belgilar jadvalidagi \(q\) kutilgan batch oʻlchamining maʼlumotlar toʻplami oʻlchamiga nisbati boʻlgan sampling rateni; \(T\) esa mexanizm nechta marta kompozitsiya qilinganini, masalan nechta oʻqitish qadami bajarilganini ifodalaydi. \(C\), \(\sigma\), \(q\) va \(T\) bir-biridan mustaqil sozlamalar emas; yakuniy privacy budget hisobida birga rol oʻynaydi.
Privacy amplification nimani anglatadi?
Har bir yozuvning har bir oʻqitish qadamiga kiritilmasligi maxfiylik jihatidan afzallik yaratishi mumkin. Subsampling orqali privacy amplification tasodifiy tanlash sabab muayyan shaxsning mexanizmga duch kelish ehtimoli kamayishi samarali maxfiylik yoʻqotilishini pasaytirishini anglatadi. Manba, shuningdek, iteration va shuffling orqali amplification natijalarini muhokama qiladi.
Nega privacy accountant kerak?
DP mexanizmini bir marta ishlatish bilan uni oʻn minglab oʻqitish qadamida qayta-qayta ishlatish bir xil emas. Har bir foydalanish maʼlum miqdorda maxfiylik byudjetini sarflaydi. Eng sodda kompozitsiya chegarasi:
\[ \varepsilon_{\mathrm{toplam}} \leq \sum_i \varepsilon_i, \qquad \delta_{\mathrm{toplam}} \leq \sum_i \delta_i \]
koʻrinishidadir. Biroq manba uzoq oʻqitishda bu keragidan ortiq pessimistik boʻlishi mumkinligini taʼkidlaydi. Advanced composition, Rényi Differential Privacy, Gaussian Differential Privacy va privacy-loss-distribution asosidagi sonli accountantlar ancha zich chegaralarni hisoblashi mumkin.
Bu tafsilot amalda muhim: bir xil shovqin ishlatgan ikki tizim faqat turli accountant usulidan foydalangani uchun turli \(\varepsilon\) qiymatini hisobot qilishi mumkin. Shuning uchun faqat “ε=...” yozish yetarli emas; qaysi accountant, sampling modeli va \(\delta\) qiymati ishlatilgani ham maʼlum boʻlishi kerak.
Empirical privacy auditing nega zarur?
Matematik accounting algoritm spetsifikatsiyaga mos yozilgan degan farazda yuqori chegara beradi. Haqiqiy dasturda clippingning notoʻgʻri qoʻllanishi, sampling xatosi yoki noise generator muammosi bu kafolatni buzishi mumkin. Empirik maxfiylik auditi mexanizmga canary yozuvlar qoʻshib, aʼzolikni aniqlash singari hujumlarni qoʻllash orqali real tizim kamida qancha maxfiylik yoʻqotishini koʻrsatishini oʻlchashga urinadi.
Analitik yuqori chegara va empirik pastki chegara bir-biriga yaqinlashsa, tahlil zich va implementatsiya ehtimol toʻgʻri. Ular oʻrtasida katta farq boʻlsa, tahlil juda boʻsh yoki implementatsiyada xato boʻlishi mumkin. Manba bitta oʻqitish yugurishida koʻplab canarylarni birga audit qilishga imkon beruvchi usullar bu tekshiruvlarni ishlab chiqarish tizimlari uchun amaliyroq qilayotganini taʼkidlaydi.
LLMlarda differensial maxfiylik nega qiyinroq?
Katta til modellari oʻqitish maʼlumotidagi noyob yoki maxfiy ketma-ketliklarni yodlab olishi mumkin. DP bu sizib chiqishga formal himoya beradi, ammo milliardlab parametrni toʻliq DP-SGD bilan yangilash qimmat va noise juda yuqori oʻlchamli parametr fazosiga qoʻllanadi.
Sharh taʼkidlagan yechim modelni maxfiy maʼlumotda boshidan oʻqitish oʻrniga ommaviy maʼlumotda oldindan oʻqitilgan modelni maxfiy maʼlumot ustida faqat fine-tune qilishdir. Low-Rank Adaptation (LoRA) kabi parameter-efficient usullar faqat kichik adapterlarni yangilagani sabab clipping va shovqin bir necha milliard emas, bir necha million parametr miqyosida qoʻllanishi mumkin.
Manba keltirgan federativ LLM moslashtirish tadqiqotida \(\varepsilon=2\) darajasida va bir million simulyatsiya qilingan mijoz sharoitida aniqlik pasayishi %2 dan, word-error-rate oshishi esa %7 dan past saqlangani bildiriladi. Bu natija muayyan tizim va tajriba shartlariga tegishli; “ε=2 boʻlgan barcha LLMlarda %2 yoʻqotish boʻladi” tarzida umumlashtirib boʻlmaydi.
Xavfsiz koʻp tomonlama hisoblash nima?
Secure Multi-Party Computation (MPC) bir-biriga toʻliq ishonmaydigan tomonlarga oʻz maxfiy kirishlarini bir-biriga oshkor qilmasdan umumiy funksiyani hisoblash imkonini beradi. Homomorfik shifrlashdan farqli ravishda hisoblash bitta ciphertext serverida jamlanmaydi; maʼlumot va amallar tomonlar oʻrtasida taqsimlanadi.
Manba ikki asosiy anʼanaga eʼtibor qaratadi: Boolean sxemalar uchun Yao garbled circuits va arifmetik hisoblashlar uchun secret sharing. SPDZ dishonest-majority sharoitida aktiv xavfsizlik bera oladigan muhim protokol oilalaridan biridir. ABY3 esa uch tomonli honest-majority muhitida arithmetic, Boolean va Yao sharing tasvirlari oʻrtasida oʻta oladigan samarali doiradir.
Oblivious transfer va Beaver triples nima qiladi?
Oblivious transfer (OT) qabul qiluvchiga joʻnatuvchining xabarlaridan faqat tanlaganini oʻrganish, joʻnatuvchiga esa qaysi biri tanlanganini bilmaslik imkonini beradi. OT extension oz sonli qimmat ochiq kalit amallarini koʻplab arzonroq simmetrik kalit amallariga kengaytiradi.
Beaver multiplication triples esa secret-sharing asosidagi arifmetik MPCda koʻpaytirish amallarini tezlashtirish uchun oldindan yaratilgan korrelyatsiyalangan tasodifiy qiymatlardir. Ogʻir kriptografik ishning katta qismi offline preprocessing bosqichida bajariladi; online bosqich ushbu tayyor korrelyatsiyalarni isteʼmol qilib tezroq ishlaydi.
MPC nega tarmoq ulanishiga HEga qaraganda sezgirroq?
MPC qimmat public-key arifmetikasining katta qismini arzonroq lokal amallar bilan almashtirar ekan, tomonlar orasida koʻp xabar almashinuvi talab qiladi. Maʼlumotlar markazidagi yuqori tarmoq kengligi va past kechikishli ulanishda bu mantiqli boʻlishi mumkin. Qitʼalararo yoki mobil tarmoqlarda round-trip latency xuddi shu protokolni ancha sekinlashtirishi mumkin.
Shuning uchun manba HE va MPC tanlovini “qaysi kriptografiya yaxshiroq?” savolidan koʻra “hisoblash qimmatmi yoki tarmoqmi?” savoli bilan bogʻlaydi.
Mashinaviy oʻrganishda taqqoslash amali nega MPC uchun qimmat?
Matritsa koʻpaytirishlari arithmetic sharingga yaxshi mos keladi, ammo ReLU, max-pooling va argmax kabi amallar taqqoslashni talab qiladi. Taqqoslash bit darajasida amal boʻlgani uchun arithmetic sharing ostida qimmat. Shu sabab zamonaviy tizimlar arithmetic representationdan Boolean yoki garbled-circuit tasviriga oʻtishi yoki nochiziqli funksiyani arzonroq yaqinlashuv bilan almashtirishi mumkin.
Federativ oʻrganish yakka holda maxfiylik usulimi?
Yoʻq. Federativ oʻrganish xom maʼlumot qurilma yoki tashkilotdan chiqmasligini taʼminlaydi, ammo serverga model yangilanishlari yoki gradientlar yuboriladi. Manba ochiq taʼkidlaganidek, FL yakka holda formal privacy guarantee emas; HE, MPC, secure aggregation va DP kabi himoya mexanizmlari joylashtirilishi mumkin boʻlgan taqsimlangan oʻrganish arxitekturasidir.
Cross-device va cross-silo federatsiya oʻrtasidagi farq
Cross-device FL telefonlar singari millionlab resursi cheklangan va koʻpincha offline boʻlgan mijozlarni qamrab olishi mumkin. Bu yerda past mijoz xarajati, dropoutga chidamlilik va aloqa samaradorligi hal qiluvchi.
Cross-silo FL esa kasalxona yoki banklar singari kam sonli, ammo kuchli tashkilotlarni qamrab oladi. Tomonlar soni kam, maʼlumotlar toʻplami katta va qimmatli. Ogʻirroq HE yoki MPC mexanizmlaridan foydalanish bu muhitda realroq boʻlishi mumkin.
Secure aggregation qanday ishlaydi?
Secure aggregation server individual mijoz yangilanishlarini emas, faqat ularning yigʻindisini bilishini koʻzlaydi. Manba tasvirlagan pairwise-cancelling mask yondashuvining oʻquv matematik sezgisi quyidagicha koʻrsatilishi mumkin:
\[ m_i = u_i + \sum_{j>i}r_{ij}-\sum_{j<i}r_{ji} \]
Mijozlarning niqoblangan qiymatlari yigʻilganda:
\[ \sum_i m_i = \sum_i u_i \]
boʻladi; chunki bir xil \(r_{ij}\) niqobi bitta mijozda musbat, boshqasida manfiy ishora bilan kelib, yigʻindida bir-birini bekor qiladi. Haqiqiy protokollar dropout, malicious server, kalit kelishuvi va secret sharing kabi qoʻshimcha mexanizmlarni oʻz ichiga oladi; ushbu ikki tenglama faqat cancellation mantiqini tushuntiradi.
Manba BatchCrypt misolida cross-silo federativ oʻrganish uchun gradientlarni paketlab va kvantlab homomorfik shifrlash naive per-value encryptionga nisbatan 23–93 marta oʻqitish tezlashuvi va 66–100 marta aloqa kamayishi bergani, aniqlik yoʻqotilishi esa %1 dan past qolgani haqida bildirilgan natijalarni keltiradi. Bular muayyan taqqoslashga tegishli.
Gradientlardan haqiqatan tasvirni qayta chiqarish mumkinmi?
Sharhda keltirilgan gradient-inversion adabiyoti buning muayyan sharoitlarda mumkinligini koʻrsatadi. Hujumchi sintetik kirish hosil qiladigan gradientni kuzatilgan haqiqiy gradientga yaqinlashtirish uchun kirishni optimallashtiradi. Dastlabki ishlar bitta tasvir va kichik tarmoqlarda muvaffaqiyatli boʻlgan boʻlsa, keyingi hujumlar image priors, batch-normalization statistikasi va rivojlangan objective funksiyalar yordamida qamrovni kengaytirgan.
Bundan chiqadigan saboq shuki, tasvirning inson koʻziga “tushunarsiz” koʻrinishi maxfiylik kafolati emas. Himoya formal mexanizmga tayanishi kerak.
FL + DP + shifrlash nega birga ishlatiladi?
Secure aggregation serverning alohida mijoz yangilanishini koʻrishini toʻxtatadi, ammo eʼlon qilingan global model mijozlar haqida nima sizdirishini cheklamaydi. User-level DP ikkinchi muammoga qaratilgan. Homomorphic aggregation serverdan yangilanishlarni kriptografik yashirishi mumkin. Distributed noise generation esa DP shovqinini bitta ishonchli server qoʻshishiga ehtiyoj qoldirmay, mijozlar oʻrtasida taqsimlashi mumkin.
Ammo har bir qatlam yangi xarajat va yangi trust assumption olib keladi. Xavfsizlik ishlatilgan usullar nomi bilan emas, butun pipelinening eng zaif farazi bilan belgilanadi.
Maxfiylik va Byzantine robustness nega toʻqnashishi mumkin?
Yovuz mijoz zaharlangan model yangilanishini yuborishi mumkin. Krum, coordinate-wise median yoki trimmed mean kabi robust aggregation usullari individual yangilanishlarni koʻrib, anomal hissalarni aniqlashga urinadi. Ammo secure aggregation yoki HE aynan shu individual yangilanishlarni serverdan yashiradi.
Demak privacy mexanizmi hujumchi xatti-harakatini ham yashirishi mumkin. Yechimlar robust statistikani shifrlangan hisoblash ichida bajarish, zaifroq robustness guarantee qabul qilish yoki mijozning maxfiy yangilanishi maʼlum chegaralarga mosligini ZKP bilan isbotlashini talab qilishdir. Manba kuchli maxfiylik, kuchli robustness va past xarajatni bir vaqtda tekin olish mumkin emasligini alohida taʼkidlaydi.
Federativ LLMlarda nega adapter yondashuvi ishlatiladi?
Milliardlab parametrli modelni har turda telefonga yuborib qaytarish amaliy emas. Bundan tashqari, qurilma optimizer stateni saqlay olmasligi mumkin. Shu sabab manba toʻliq modelni federativ oʻqitish oʻrniga sobit public backbone ustida kichik LoRA/adapter qatlamlarini oʻqitishni yetakchi yondashuv sifatida koʻrsatadi. Mijoz faqat kichik adapterni yangilaydi va uzatadi; bu ham aloqani, ham DP ostida noise qoʻllanadigan parametr hajmini kamaytiradi.
Qidiriladigan shifrlash nimani hal qiladi?
Searchable Symmetric Encryption (SSE) mijozga shifrlangan hujjatlar toʻplamini ishonchsiz serverda saqlash va hujjatlarni toʻliq deshifrlamasdan shifrlangan kalit soʻz soʻrovlarini bajarish imkonini beradi. Ammo samarali SSE dizaynlari koʻpincha kirish naqshi, soʻrov takrorlanishi yoki natija hajmi kabi maʼlum yon maʼlumotlarni sizdiradi.
Forward privacy va backward privacy nima?
Forward privacy maʼlumotlar bazasiga yangi qoʻshilgan hujjatning oldingi qidiruv tokenlari bilan bogʻlanib qolmasligini koʻzlaydi. Backward privacy esa oʻchirilgan hujjatlar kelajak soʻrovlarda qayta oshkor boʻlmasligi uchun moʻljallangan. Dinamik SSEning muhim tadqiqot muammosi shu ikki kafolatni boy soʻrovlar va past xarajat bilan birga bera olishdir.
Leakage-abuse hujumi nega muhim?
SSE algoritmining kriptografik yadrosi nazariy jihatdan xavfsiz boʻlsa ham, hujumchi qaysi ciphertextlarga kirilganini, ayni soʻrov takrorlanganini yoki nechta natija qaytganini koʻrishi mumkin. Access-pattern hujumlari hujjat kirish toʻplamlarini; volume hujumlari natija sonini; injection hujumlari esa hujumchi qoʻshgan maxsus hujjatlar keltirgan oʻzgarishlardan foydalanib, haqiqiy soʻrov soʻzlarini taxmin qilishga urinadi.
Shuning uchun SSEda “shifr ochilmadi” degani “maʼlumot sizmadi” degani emas. Manba haqiqiy xavfsizlik sxemaning leakage profilei va hujumchining yon maʼlumotini birga baholashni talab qilishini taʼkidlaydi.
ORAM nima qiladi?
Oblivious RAM (ORAM) bir xil uzunlikdagi ikki kirish ketma-ketligini server nuqtai nazaridan hisoblash yoʻli bilan farqlab boʻlmaydigan qilishni koʻzlab, kirish naqshini yashiradi. Path ORAM daraxtga asoslangan tuzilishi bilan bunday himoyani logarifmik tarmoq kengligi overheadi bilan berishga urinadigan eng mashhur tuzilmalardan biridir.
Bu kuchliroq privacy yuqoriroq xarajat bilan keladi. SSE tez, ammo leakage qabul qiladi; ORAM kirish naqshini kuchliroq yashiradi, lekin maʼlumot koʻchirish va qayta tartiblash xarajati oshadi. Private Information Retrieval ayniqsa read-only soʻrovlar uchun boshqa nuqtada joylashadi.
Kvant Kompyuterlari Ushbu Maxfiylik Usullarining Qaysilariga Tahdid Soladi?
Yetarlicha katta va xatoga chidamli kvant kompyuteri, avvalo, faktorizatsiya va diskret logarifm muammolariga tayangan RSA, klassik Diffie–Hellman va elliptik egri chiziq kriptografiyasi kabi ochiq kalitli mexanizmlarga Shor algoritmi tufayli tahdid soladi; ayni tahdid differensial maxfiylik, axborot-nazariy secret sharing, simmetrik shifrlash yoki panjara asosidagi homomorfik shifrlashga xuddi shu tarzda tatbiq etilmaydi va shu sabab PPML tizimlarida kvant oʻtishi barcha komponentlarni birdan almashtirish emas, balki kvantga ochiq qatlamlarni toʻgʻri inventarizatsiya qilib, almashtirishni anglatadi.
Ushbu maqoladagi “kvantdan keyingi” kvant kriptografiyasimi?
Yoʻq. Post-quantum cryptography (PQC) bugun foydalanayotgan klassik kompyuter va tarmoqlarda ishlay oladigan, ammo maʼlum yirik miqyosli kvant hujumlariga chidamli boʻlishi koʻzlangan klassik kriptografik algoritmlarni anglatadi. Bu tushuncha fotonlar va kvant fizik kanallaridan foydalanadigan quantum key distribution bilan bir xil emas. Manbaning diqqat markazi NIST standartlashtirgan va klassik dasturiy/apparat muhitida amalga oshiriladigan post-quantum algoritmlardir.
Shor algoritmi aniq nimani oʻzgartiradi?
RSA xavfsizligi katta butun sonlarni faktorizatsiya qilishning, klassik Diffie–Hellman va elliptik egri chiziq kriptografiyasi xavfsizligi esa mos guruhlardagi discrete logarithm muammosining klassik kompyuterlar uchun qiyinligiga tayangan. Shor algoritmi ideal va yetarlicha katta kvant kompyuterida ushbu muammo sinflarini polinom vaqtda yecha oladi.
Bu “bugungi kvant kompyuterlari internetdagi RSAnı hozir muntazam ravishda buzmoqda” degani emas. Manbaning tahdid modeli yetarlicha qudratli kelajak kvant kompyuteriga qaratilgan.
Harvest-now-decrypt-later tahdidi nima?
Hujumchi bugun yecha olmaydigan shifrlangan trafikni yozib olib, yillar davomida saqlashi mumkin. Kelajakda yetarli kvant quvvati paydo boʻlganda eski ciphertextlarni deshifrlashga urinishi mumkin. Shu sabab bugun 20–30 yil maxfiy qolishi kerak boʻlgan genomik, davlat, mudofaa yoki uzoq muddatli shaxsiy yozuvlar uchun tahdid faqat kelajakda boshlanmaydi; maʼlumotning bugun qoʻlga olinishi bilan boshlanishi mumkin.
Grover algoritmi AESni Shor kabi butunlay buzadimi?
Yoʻq. Manbaning muhim farqi shu. Grover algoritmi umumiy qidiruv muammosini kvadratik tezlashtiradi. Qoʻpol kuch qidiruvida klassik \(k\)-bit kalit fazosi taxminan:
\[ O(2^k) \]
urinish talab qilsa, ideal Grover modeli taxminan:
\[ O(2^{k/2}) \]
oracle chaqirigʻi darajasiga tushiradi. Bu oʻquv murakkablik ifodasi tadqiqotning yangi natijasi emas. Natija simmetrik shifrlash butunlay yaroqsiz boʻlib qoladi degani emas, balki xavfsizlik zaxirasi kamayadi. Manba shu sabab kvantdan keyingi rejalashtirishda uzunroq simmetrik kalitlar va hash chiqish oʻlchamlaridan foydalanish mumkinligini bildiradi.
Post-quantum xavfsizlik nega “matematik jihatdan abadiy isbotlangan” degani emas?
ML-KEM va ML-DSA kabi panjara asosidagi tizimlar maʼlum samarali klassik yoki kvant hujumlariga chidamli deb hisoblanadi. Ammo bu kelajakda hech qanday yangi algoritm topilmasligining matematik isboti emas. NIST standartlashtirish jarayonida yillar davomida ochiq kriptotahlil oʻtkazilgani, ayrim nomzodlar buzilgani va panjara asosidagi standartlar yonida hash asosidagi SLH-DSA kabi boshqa farazga tayangan muqobil saqlanganining sababi aynan shu noaniqlikni boshqarishdir.
NISTning 2024 post-quantum standartlari
| Standart | Algoritm kelib chiqishi | Matematik asos | Vazifa | Manbada berilgan oʻlcham maʼlumoti |
|---|---|---|---|---|
| FIPS 203 | ML-KEM / CRYSTALS-Kyber | Module-LWE | Kalit kapsullash / kalit oʻrnatish | Public key taxminan 800–1568 byte; ciphertext taxminan 768–1568 byte |
| FIPS 204 | ML-DSA / CRYSTALS-Dilithium | Module-LWE / Module-SIS | Raqamli imzo | Imzo taxminan 2420–4595 byte |
| FIPS 205 | SLH-DSA / SPHINCS+ | Hash funksiyasi xavfsizligi | Raqamli imzo / algoritmik xilma-xillik | Imzo taxminan 7856–49.856 byte |
Manbaga koʻra ushbu standartlarning parametr toʻplamlari NIST xavfsizlik kategoriyalari 1, 3 va 5 da taʼriflanadi va taxminan AES-128, AES-192 va AES-256 ning klassik/kvant hujum xarajatlariga mos xavfsizlik maqsadlari bilan bogʻlanadi.
Module-LWE va homomorfik shifrlash oʻrtasida qanday bogʻliqlik bor?
ML-KEM va ML-DSAning Module-LWE oilasi hamda CKKS, BFV, BGV va TFHE tayangan LWE/RLWE oilasi bir xil keng panjara asosidagi muammolar oilasiga kiradi. Shu sabab manba panjara asosidagi homomorfik shifrlash yadrosini allaqachon post-quantum xususiyatli deb hisoblaydi.
Bu juda muhim farq: HE tizimini kvant oʻtishida butunlay tashlab yuborish shart boʻlmasligi mumkin. Asosiy zaif nuqta HE hisoblashining atrofidagi klassik TLS kalit almashinuvi, ECC imzolari, sertifikatlar yoki boshqa classical public-key komponentlari boʻlishi mumkin.
Federativ oʻrganishda kvant tahdidi qayerda?
Manba keltirgan misolda federativ oʻrganishning secure aggregation yoki lattice-HE bilan himoyalangan model yangilanishlari allaqachon post-quantum chidamlilikka ega boʻlishi mumkin. Ammo millionlab mijozlar shaxsini tasdiqlaydigan ECC imzolari kvant tahdidiga ochiq qolishi mumkin. Demak, oʻtish model yangilanishi matematikasidan koʻra authentication qatlamida yuz berishi mumkin.
ML-DSA imzolari teng kuchli elliptik egri imzolaridan taxminan 30–70 marta katta boʻlishi mumkinligi keltiriladi. Cross-silo tizimda bu qoʻshimcha yuk cheklangan boʻlishi mumkin, ammo millionlab mobil mijoz koʻp turda qatnashadigan cross-device federatsiyada tarmoq kengligi jihatidan muhim boʻlishi mumkin.
Shifrlangan arxivlarda kvant tahdidi nega shoshilinchroq boʻlishi mumkin?
Uzoq muddat saqlangan ciphertext bevosita harvest-now-decrypt-later tahdidiga ochiq. SSEning simmetrik yadrosi Grover sabab parametrlarni kuchaytirish orqali himoyalanishi mumkin; ammo kalit taqsimlash yoki delegation uchun classical Diffie–Hellman kabi kvantga ochiq mexanizm ishlatilsa, butun tizimning uzoq muddatli xavfsizligi aynan shu qatlamdan zaiflashishi mumkin.
MPC kvantdan qanday taʼsirlanadi?
Secret-sharing asosidagi MPCning online bosqichi axborot-nazariy xavfsizlik bera olsa, kvant kompyuteri bu matematik kafolatni yoʻq qilmaydi. Kvant nuqtai nazaridan muhimroq sohalar preprocessingda ishlatiladigan public-key mexanizmlari yoki tomonlar oʻrtasidagi authentication kanallaridir. Shu sabab manba MPCning post-quantum migration yukini HE yoki klassik PKI asosidagi tizimdan boshqacha baholaydi.
Differensial maxfiylik kvant kompyuteridan taʼsirlanadimi?
Sharh doirasida differensial maxfiylik kafolati hisoblash qiyinligiga emas, chiqish taqsimotlarining matematik munosabatiga tayangan. Shu sabab yetarlicha kuchli kvant kompyuterining paydo boʻlishi DP taʼrifini buzmaydi. Ammo DPni toʻgʻri amalga oshirish, noise generatsiyasi sifati yoki tizimning boshqa shifrlash qatlamlari alohida xavfsizlik muammosi boʻlib qoladi.
Crypto-agility nega standart tanlash qadar muhim?
Crypto-agility tizim butun arxitekturani boshidan yozmasdan ishlatayotgan kriptografik algoritmlarini almashtira olishidir. Manba post-quantum oʻtishida faqat “ML-KEMdan foydalan” kabi bir martalik tanlov oʻrniga algoritm almashtirishni arxitektura xususiyatiga aylantirishni tavsiya qiladi. Chunki bugun tanlangan post-quantum standartni kelajakda almashtirish kerak boʻlishi mumkin.
Sharhda klassik va post-quantum mexanizmni birga ishlatadigan hybrid migration yondashuvi ham koʻrib chiqiladi. Maqsad kombinatsiyalangan kanal komponentlardan kamida bittasi xavfsiz qolgan vaqt davomida himoyalanishidir. Buning narxi ikki algoritmning kalit, handshake va maʼlumot oʻlchamlarini birga tashishdir.
Post-quantum algoritmdan foydalanish side-channel muammolarini yoʻqotadimi?
Yoʻq. Matematik jihatdan kuchli lattice sxemasi yomon implementatsiya sabab timing yoki power-analysis hujumi bilan kalit sizdirishi mumkin. Manba shu sabab constant-time NTT implementatsiyalari, masked samplerlar va jismoniy yon-kanal himoyasini, ayniqsa hujumchi qurilmaga yaqinlasha oladigan edge device yoki federativ mijoz muhitlarida muhim deb hisoblaydi.
Usullarni birga qoʻllash nega har doim “xavfsizroq” emas?
Sharhning muhim original sintezlaridan biri privacy usullari bir-birini toʻldirishini aytish bilan cheklanmay, birlashish paytida paydo boʻladigan ziddiyatlarni alohida tahlil qilishidir.
| Kombinatsiya | Munosabat | Nega? |
|---|---|---|
| HE + DP | Taranglik | DPning boshqariladigan shovqini CKKSning oʻz taxminiy xato/noise oʻsishi bilan birga tahlil qilinishi kerak. |
| HE + Secure Aggregation | Sinergetik | Aggregation bajarilganda serverga individual yangilanish ishonchi kamaytirilishi mumkin. |
| DP + Secure Aggregation | Sinergetik | Distributed noise generation bilan jami DP shovqini mijozlar orasida yaratilishi mumkin. |
| FL + HE/MPC | Taranglik + himoya | Maxfiylik oshadi, ammo kriptografik aloqa FLning maʼlumot harakatini kamaytirish afzalligini qisman yoʻqotishi mumkin. |
| Privacy + Robust Aggregation | Taranglik | Yangilanishlarni yashirish yovuz yangilanishni tekshirishni ham qiyinlashtiradi. |
| ZKP + Secure Aggregation | Sinergetik | Mijoz yangilanishini oshkor qilmasdan norm/chegara shartlariga mosligini isbotlashi mumkin. |
| ZKP + HE | Qoʻshimcha kafolat, ammo yuqori xarajat | Confidentialityga integrity qoʻshiladi; proving xarajati alohida toʻlanadi. |
HE va DP oʻrtasidagi noise ziddiyati
DP matematik kalibrlangan noise taqsimotini talab qiladi. CKKS esa taxminiy arifmetika sabab allaqachon kriptografik/sonli xatoga ega. DP noise encrypted domain ichida hosil qilinsa, ushbu ikki xato komponenti qoʻshiladi. HE xatosi hisobga olinmasa, haqiqiy taqsimot DP tahlilidagi farazdan farq qilishi mumkin; haddan tashqari konservativ hisobga olinsa, model utilitysi keragidan ortiq kamayishi mumkin.
Manba shu sabab privacy uchun qoʻshiladigan noise bilan cryptographyning inherent errorini alohida emas, birgalikda modellashtirish kerakligini taʼkidlaydi.
Federativ oʻrganish va kriptografik aloqa ziddiyati
FLning asosiy amaliy afzalliklaridan biri xom maʼlumotni tashimaslikdir. Ammo naive secure aggregation koʻplab pairwise key agreement talab qilishi mumkin; naive homomorphic encryption esa har bir gradient elementini katta ciphertextga aylantirishi mumkin. Natijada “kamroq maʼlumot tashaylik” deb qurilgan federatsiya maxfiylik qatlami sabab kutilgandan koʻproq tarmoq trafikini ishlab chiqarishi mumkin.
Polylogarithmic secure aggregation, sparse communication graph, one-shot mask reconstruction, quantization va batching kabi usullar ahamiyati shu ziddiyatdan kelib chiqadi.
Texnik tanlovda manba qaysi savollarni beradi?
Sharh texnik tanlovni toʻrtta asosiy savolga qisqartiradi:
- Maʼlumotni kim yoki kimlar ushlab turadi?
- Hisoblashni bajaruvchi tomon xom maʼlumotni koʻra oladimi?
- Natija ishonchsiz uchinchi tomonlarga yoki jamoatchilikka eʼlon qilinadimi?
- Cheklovchi resurs hisoblashmi, aloqami, aniqlikmi yoki tashkiliy ishonch farazimi?
| Ssenariy | Manbada tavsiya etilgan boshlangʻich kombinatsiya | Cheklovchi omil |
|---|---|---|
| Xususiy mijoz maʼlumotida bulut inferensiyasi | HE/CKKS; server yaxlitligi shubhali boʻlsa ZKP | Server hisoblash vaqti |
| Kasalxonalarning umumiy diagnostika modeli oʻqitishi | Cross-silo FL + homomorphic aggregation + eʼlon qilinadigan modelda DP | Regulyatsiya va silo tarmoq kengligi |
| Mobil klaviatura bashorati | Cross-device FL + secure aggregation + user-level DP | Mijoz aloqasi va dropout |
| Ikki kompaniyaning umumiy risk skori | Ikki tomonli mixed-protocol MPC | Tarmoq round-trip kechikishi |
| Aholi statistikasini eʼlon qilish | Central DP + sonli privacy accounting | Maqsad ε ostidagi utility |
| Ishonchsiz mijozlardan telemetry | Local DP yoki shuffled DP | Noise sabab utility yoʻqotilishi |
| Shifrlangan hujjat qidiruvi | Forward/backward-private SSE; access pattern muhim boʻlsa ORAM | Leakage profile |
| Maxfiy korpusda LLM fine-tuning | Public backbone ustida DP-SGD + low-rank adapter | Maqsad ε ostidagi utility |
| Oʻnlab yillar maxfiy qoladigan arxiv | Post-quantum primitives; oʻtishda gibrid mexanizm | Kalit va imzo oʻlchamlari |
Tadqiqot prototipi va ishlab chiqarish tizimi oʻrtasida nega katta farq bor?
PPML tadqiqotlarida past latency yoki yuqori throughput koʻrsatish ishlab chiqarish tizimining faqat kichik qismidir. Haqiqiy ML pipeline oraliq tensorlarni tekshirish, log olish, checkpoint yaratish, hyperparameter tuning qilish, distribution driftni kuzatish va xato namunani debug qilishni xohlaydi. Encryption oraliq qiymatlarni koʻrinmas qiladi. DPda har bir maxfiy diagnostic query yangi privacy budget sarflashi mumkin. MPC bitta jarayonli dasturni taqsimlangan protokolga aylantiradi.
Shu sabab compiler va framework qatlami muhim. OpenFHE, CrypTen, SecretFlow-SPU va oʻxshash vositalar kriptografik detallarni odatiyroq dasturlash modellarining orqasiga yashirishga urinadi. Biroq manba ular integratsiya yukini yoʻq qilmasligini, faqat kamaytirishini taʼkidlaydi.
Kalit boshqaruvi nega kriptografiyadan zaifroq boʻgʻin boʻlishi mumkin?
HE matematik jihatdan kuchli boʻlsa ham, secret key notoʻgʻri joyda saqlansa xavfsizlik buziladi. Cross-silo tizimda bitta tashkilotning decryption keyni saqlashi ishonch modelini buzishi mumkin; threshold yoki multi-key dizaynlar shu sabab muhim. Cross-device federatsiyada millionlab mijoz kalit yaratishi, rotation, yoʻqolgan mijozlar va certificate boshqaruvi alohida muhandislik muammosidir.
Baholash/evaluation keylar ham katta va server qoʻlida boʻlishi kerak. Demak “algoritm 128-bit security beradi” deyish operatsion tizim haqiqatan 128-bit xavfsiz degani emas.
Formal maxfiylik kafolati huquqiy jihatdan “anonim maʼlumot” deganimi?
Manbaning muhim ishlab chiqarish ogohlantirishlaridan biri shuki: differensial maxfiylik matematik \(\varepsilon\) va \(\delta\) tilida gapirsa, maʼlumotlarni himoya qilish qonunchiligi shaxsiy maʼlumot, identifikatsiyalanish, maqsad cheklovi, huquqiy asos va maʼlumot egasi huquqlari kabi kategoriyalardan foydalanadi. Ular oʻrtasida avtomatik bir-biriga moslik yoʻq.
Masalan, muayyan \(\varepsilon\) qiymatida DP qoʻllangan maʼlumotlar toʻplami huquqiy jihatdan “anonim” hisoblanadimi-yoʻqmi, faqat texnik formuladan kelib chiqmaydi. Xuddi shuningdek “right to erasure” talabi oʻqitish yozuvini diskdan oʻchirish bilan model oʻsha yozuvdan oʻrgangan axborotni avtomatik olib tashlamaydi; machine unlearning alohida ochiq tadqiqot mavzusidir.
Qaysi usullar ishlab chiqarishda qay darajada yetuk?
Manba 6-rasm bahosi oʻlchangan ball emas, mualliflar adabiyot va deployment dalillaridan hosil qilgan sifatli sintezdir. Differensial maxfiylik va federativ oʻrganish katta miqyosli ishlab chiqarish misollariga ega. Secure aggregation shu federativ tizimlarda ishlab chiqarishda ishlatiladi. Post-quantum standartlari standartlashtirilgan va migration bosqichida. SSE va MPC pilot yoki tor ishlab chiqarish qoʻllanmalarida. HE tor, ammo yuqori qiymatli ish yuklarida erta ishlab chiqarish darajasida. Mashinaviy oʻrganish uchun ZKP ilovalarining katta qismi hanuz tadqiqot bosqichida.
Sogʻliqni saqlash, moliya, mobil va aqlli shahar misollarining umumiy sabogʻi
| Soha | Tipik miqyos | Ajralib turuvchi usullar | Asosiy toʻsiq |
|---|---|---|---|
| Sogʻliqni saqlash / klinik tadqiqot | 2–50 tashkilot | FL, secure aggregation, DP, rivojlanayotgan HE | Maʼlumot harmonizatsiyasi, etik tasdiq, non-IID tashkilotlar |
| Isteʼmolchi mobil platformalari | \(10^6\)–\(10^9\) qurilma | FL, secure aggregation, user-level/local DP | Aloqa, dropout, qurilma heterojenligi |
| Moliyaviy xizmatlar | 2–20 tashkilot | FL + homomorphic aggregation, MPC | Regulyatsiya va raqobat sezgirligi |
| Aqlli shahar / raqamli egizak | \(10^4\)–\(10^7\) heterojen qurilma | FL, local DP | Korrelyatsiyalangan maʼlumot oqimlari va harakatdan qayta identifikatsiya |
| Rasmiy statistika | Bitta curator | Central DP + numerical accounting | Himoyalanadigan ε ostida utility va jamoatchilik kommunikatsiyasi |
| Bulut ML xizmati | Mijoz + server | HE inference; ayrim ssenariylarda TEE | Soʻrov boshiga latency va xarajat |
Manba nega usullarning benchmark natijalarini bevosita reyting qilmaydi?
Chunki taqqoslanayotgan tizimlar bir xil ishni bajarmaydi va bir xil sharoitda sinovdan oʻtmaydi. Manba toʻrtta asosiy taqqoslash muammosini aniqlaydi:
- Tahdid modeli: malicious security beradigan protokol semi-honest protokoldan koʻproq ish bajaradi.
- Xavfsizlik parametri: kichikroq ring dimension yoki modulus tezroq boʻlishi mumkin, ammo pastroq xavfsizlik berishi mumkin.
- Throughput va latency farqi: minglab soʻrovni batch qiladigan tizim bilan bitta interaktiv soʻrovni optimallashtiradigan tizim bir xil metrikda taqqoslanmaydi.
- Himoyalanadigan aktiv farqi: DP aniqlikka, HE vaqtga xarajat yuklaydi; ular orasida universal “kurs” yoʻq.
| Mexanizm | Himoyalanadigan asosiy aktiv | Taxminiy hisoblash overheadi | Aloqa taʼsiri | Utility yoʻqotilishi | Manbadagi yetuklik bahosi |
|---|---|---|---|---|---|
| Homomorfik shifrlash | Kirish confidentiality | \(10^3\)–\(10^6\times\) | Ciphertext expansion taxminan 1–10× | Yoʻq yoki taxminiy arifmetikadan kichik yoʻqotish | Erta ishlab chiqarish |
| MPC | Kirish confidentiality | Taxminan \(10\)–\(10^3\times\) | Yuqori; circuit depthga bogʻliq | Aniq arifmetikada yoʻq | Pilot |
| Differensial maxfiylik | Chiqish privacy | Eʼtiborsiz darajada | Yoʻq | εga bogʻliq oʻrta–yuqori boʻlishi mumkin | Ishlab chiqarish |
| Federativ oʻrganish | Data locality | Taxminan 1–10× | Har turda yuqori model uzatish | Non-IID maʼlumotda kichik–oʻrta | Ishlab chiqarish |
| Secure aggregation | Individual update confidentiality | Past | Protokolga bogʻliq oʻrta daraja | Yoʻq | Ishlab chiqarish |
| Searchable encryption | Soʻrov va maʼlumot confidentiality, muayyan leakage bilan | Taxminan 1–10× | Past | Yoʻq | Pilot |
| ORAM | Access-pattern confidentiality | Taxminan 10–100× | Maʼlumotlar bazasi oʻlchamida logarifmik overhead | Yoʻq | Tor |
| Zero-Knowledge Proof | Hisoblash yaxlitligi | Proving uchun taxminan \(10^2\)–\(10^6\times\) | Succinct proof sabab nisbatan past boʻlishi mumkin | Yoʻq | Tadqiqot |
| Post-quantum primitives | Uzoq muddatli kriptografik chidamlilik | Taxminan 1–2× | Kattaroq kalit va imzo | Yoʻq | Standartlashtirilgan |
Ushbu jadvaldagi tartiblar nazoratli umumiy tajribadan olinmagan. Manba ularni turli birlamchi tadqiqot natijalaridan sintez qiladi. Shuning uchun, masalan, “HE har doim MPCdan aniq 1000 marta sekin” degan xulosa chiqarib boʻlmaydi. Ish yuki, algoritm, batch tuzilishi, xavfsizlik darajasi, hardware, malicious/semi-honest modeli va tarmoq kechikishi natijani katta darajada oʻzgartirishi mumkin.
Birlashtirilgan PPML benchmark qanday boʻlishi kerak?
Sharhga koʻra mazmunli umumiy benchmark kamida batch inference, interactive inference, cross-silo training, cross-device training va analytics vazifalarini oʻz ichiga olishi kerak. Bir xil hardware baseline yoki ochiq scaling usuli ishlatilishi; tahdid modeli, corruption threshold, security parameter ochiq hisobot qilinishi; DP tizimlarida accountant turi va \((\varepsilon,\delta)\) koʻrsatilishi hamda utility metrikasi yonida xarajat metrikasi ham berilishi kerak.
Maqsad bitta “maxfiylik balli” yaratish emas, balki tizimni privacy–utility–cost fazosida joylashtirishdir.
Tadqiqot Usuli va Natijalari
Tadqiqotning ilmiy dizayni
Ushbu ish yangi tajriba, yangi maʼlumotlar toʻplami, yangi klinik tadqiqot, yangi kvant sxemasi yoki yangi PPML protokoli ishlab chiqadigan birlamchi tadqiqot emas. Keng qamrovli texnik review sifatida mavjud adabiyotni yetti asosiy mavzu atrofida sintez qiladi: homomorfik shifrlash, differensial maxfiylik, privacy accounting, xavfsiz koʻp tomonlama hisoblash, federativ oʻrganish, shifrlangan qidiruv/maʼlumotlar bazalari va post-quantum cryptography. Nol-bilim isbotlari esa confidentiality mexanizmlarini toʻldiruvchi integrity qatlami sifatida koʻplab boʻlimlarda koʻrib chiqiladi.
Maqolaning bibliografiyasi 136 manbaga yetadi. Muallif hissalari boʻlimida Quang-Vinh Dang, Minh Ngoc Dinh va Ngoc-Son-An Nguyen literature search va screening faoliyatlariga hissa qoʻshgani qayd etiladi. Shunga qaramay, asosiy matnda maʼlumotlar bazalari nomlari, qayta ishlab chiqariladigan qidiruv soʻrovlari, PRISMA oqimi, ochiq kiritish/chiqarish mezonlari yoki formal sifat baholash protokoli berilmagan. Shu sabab uni miqdoriy meta-tahlil yoki protokoli toʻliq qayta ishlab chiqariladigan sistematik sharh sifatida baholash kerak emas.
Sharhning besh asosiy hissasi
- Odatda alohida adabiyotlarda oʻrganiladigan PPML usullarini umumiy tahdid, xarajat va ishonch modeli ostida birlashtirish.
- Birlamchi manbalardan accuracy, latency, throughput, key size va overhead kabi miqdoriy natijalarni yigʻib, nega ularni bevosita taqqoslab boʻlmasligini tushuntirish.
- “Usullar bir-birini toʻldiradi” degan yondashuvdan tashqariga chiqib, HE+DP noise oʻzaro taʼsiri, FL+kriptografik aloqa xarajati va privacy+robustness ziddiyati kabi nomuvofiqliklarni tahlil qilish.
- Deployment ssenariysini usullar kombinatsiyasiga moslaydigan qaror tartibini ishlab chiqish.
- Tadqiqot prototipi va ishlab chiqarish tizimi oʻrtasidagi farqni muhandislik, key management, regulyatsiya va sektor deployment dalillari orqali baholash.
Asosiy topilma 1: Hech bir PPML usuli barcha xavfsizlik maqsadlarini qondirmaydi
HE kirishni yashiradi, ammo eʼlon qilingan natija individual maʼlumotni sizdirishini cheklamaydi. DP chiqish shaxs haqida beradigan maʼlumotni cheklaydi, ammo xom maʼlumotni qayta ishlovchi tomonga qarshi confidentiality bermaydi. MPC umumiy hisoblashni yashiradi, lekin koʻp aloqa talab qiladi. FL data locality beradi, ammo gradient leakagega ochiq. SSE samarali soʻrov beradi, lekin leakage profile tashiydi. ZKP integrity beradi, lekin confidentiality oʻrnini bosmaydi. Post-quantum primitives esa yakka holda privacy mexanizmi emas, kriptografik kafolatlarning vaqt davomida chidamlilik qatlamidir.
Asosiy topilma 2: Maxfiylik tizimlarining haqiqiy dizayn muammosi kompozitsiyadir
Ishlab chiqarish tizimi koʻpincha bir nechta primitive talab qiladi. Masalan, cross-silo federativ model homomorphic secure aggregation ishlatishi, global modelga user-level DP qoʻllanishi, aggregation serverining xatti-harakati ZKP bilan tekshirilishi va aloqa qatlami post-quantum key exchange bilan himoyalanishi mumkin. Ammo har bir yangi qatlam yangi xarajat va yangi faraz keltiradi.
Sharhning markaziy metodologik xabari shuki, ushbu komponentlarning xavfsizlik tahlillari alohida-alohida toʻgʻri boʻlishi butun tizim avtomatik ravishda toʻgʻri ekanini anglatmaydi.
Asosiy topilma 3: Homomorfik shifrlash endi faqat nazariy emas, biroq hanuz qimmat
HE chuqur tarmoq va transformer inferensiyasigacha yetgan. Bootstrapping, packing, scheme switching, compilerlar va GPU/ASIC tezlatishi amaliy qoʻllanishni ancha oshirgan. Shunga qaramay, manba HE xarajati ochiq matn computationdan hanuz koʻp kattalik tartibi yuqori boʻlishi mumkinligini va encrypted training ayniqsa katta modellar uchun ancha qiyinligini taʼkidlaydi.
Asosiy topilma 4: Differensial maxfiylikning asosiy muammosi shunchaki noise qoʻshish emas
DPni qoʻllash sifati clipping, sampling, accountant, batch oʻlchami, public pretraining, model arxitekturasi va auditni oʻz ichiga olgan butun oʻqitish pipelineiga bogʻliq. Boʻsh accountant keraksiz noisega; xato implementation esa qogʻozdagi privacy guaranteening bekor boʻlishiga olib kelishi mumkin.
Asosiy topilma 5: Federativ oʻrganish privacy bilan sinonim emas
Raw dataning qurilmadan chiqmasligi muhim governance afzalligidir, ammo gradient inversion va membership inference kabi hujumlar update oʻzidan ham maʼlumot chiqarish mumkinligini koʻrsatadi. FL formal privacy olish uchun secure aggregation, HE yoki DP kabi qoʻshimcha mexanizmlarga muhtoj.
Asosiy topilma 6: Maʼlumot saqlash qatlami PPMLning zaif boʻgʻini boʻlishi mumkin
Training protocol juda kuchli himoyalangan boʻlsa ham, feature store, database yoki query layer access pattern sizdirsa, tizimdagi maxfiy maʼlumot faqat boshqa nuqtaga koʻchirilgan boʻladi. SSE, ORAM, private information retrieval va verifiable search shu sabab PPML zanjirining qismi sifatida baholanishi kerak.
Asosiy topilma 7: Kvant oʻtishi butun PPML stekini bir xil darajada oʻzgartirmaydi
RSA, Diffie–Hellman va ECC asosidagi public-key qatlamlari Shor tahdidi ostida. Bunga qarshi lattice-based HE allaqachon post-quantum muammolar oilasiga tayangan; DP hisoblash farazidan mustaqil; secret-sharing asosidagi MPCning ayrim online kafolatlari axborot-nazariy; symmetric encryption esa Grover sabab kattaroq parametrlar bilan kuchaytirilishi mumkin.
Shu sabab migration rejasi “hammasini PQC bilan almashtir” emas, balki tizimdagi barcha public-key dependency, uzoq yashovchi ciphertext, authentication tuzilmalari va key-distribution mexanizmlarini inventarizatsiya qilishdir.
Asosiy topilma 8: Xavfsizlik qatori operatsiya va tashkilot ham hal qiluvchi
Uch tomonli honest-majority MPC protokoli matematik jihatdan juda tez boʻlishi, agar real hayotda bir-biri bilan yashirin til biriktirmaydigan uchta mustaqil tashkilot boʻlmasa, amaliy afzallik bermaydi. HE tizimi kaliti yomon boshqarilsa, matematik xavfsizlik bekor ketadi. DPning \(\varepsilon\) qiymati huquqiy anonimlik maqomini oʻz-oʻzidan belgilamaydi. Shu sabab PPML deployment qarori faqat algoritmik benchmark bilan berilmaydi.
Tadqiqot qoʻllab-quvvatlaydigan xulosalar
- PPML uchun yagona, universal ravishda ustun usul yoʻq.
- HE kuchli input confidentiality bera oladi, ammo yuqori computational overheadga ega.
- DP output privacy uchun formal va composable doira, ammo utility yoʻqotilishi va privacy accounting talab qiladi.
- MPC ayniqsa yaxshi tarmoq sharoitida HEga nisbatan boshqacha va koʻp holatda aloqa-ogʻir dizayn nuqtasini beradi.
- FL xom maʼlumotni markazga tashishni kamaytiradi, ammo yakka holda privacy guarantee emas.
- Secure aggregation, DP va HE federativ tizimlarda bir-birini toʻldirishi mumkin.
- Privacy va Byzantine robustness oʻrtasida haqiqiy koʻrinuvchanlik ziddiyati mavjud.
- SSE ruxsat beradigan leakage amaliy hujumlarda ishlatilishi mumkin; faqat ciphertext xavfsizligiga qarash yetarli emas.
- Post-quantum migration ayniqsa classical public-key authentication va key-establishment qatlamlarida muhim.
- ML-KEM, ML-DSA va SLH-DSA 2024 NIST standartlari sifatida PPML stekining uzoq muddatli kriptografik rejalashtirilishida muhim.
- Production deployment toʻsiqlari faqat protocol latency emas; key management, tooling, regulyatsiya, maʼlumot harmonizatsiyasi va tashkiliy trust ham kritik.
- PPML adabiyotidagi turli samaradorlik raqamlari umumiy benchmark boʻlmasdan bevosita reyting qilinmasligi kerak.
Tadqiqot qoʻllab-quvvatlamaydigan umumlashtirishlar
Tadqiqot “homomorfik shifrlash barcha mashinaviy oʻrganish ish yuklarida endi amaliy”, “federativ oʻrganish yakka holda maʼlumotni maxfiy tutadi”, “differensial maxfiylik qoʻllangan har bir maʼlumot huquqiy jihatdan anonim”, “ε uchun universal xavfsiz raqam bor”, “post-quantum algoritmlar abadiy buzilmaydi”, “bugungi kvant kompyuterlari RSAnı muntazam buzadi”, “barcha klassik kriptografiya kvantdan keyin yaroqsiz”, “HE har doim MPCdan xavfsizroq” yoki “manbada berilgan overhead nisbatlari ayni benchmarkning qatʼiy reytingi” degan xulosalarni qoʻllab-quvvatlamaydi.
Xuddi shuningdek, sharh ML-KEM, ML-DSA yoki SLH-DSA kelajakda topilishi mumkin boʻlgan barcha kriptotahlil usullariga qarshi matematik jihatdan buzilmasligini isbotlamaydi. Post-quantum xavfsizlik bugun maʼlum hujum modellari va asosiy matematik farazlar doirasida baholanishi kerak.
Tadqiqotning asosiy cheklovlari
- Koʻrib chiqilgan birlamchi tizimlarning hardware, model, dataset, threat model, batch va security parameter shartlari heterojen.
- Birlashtirilgan HE–MPC–DP benchmark yoʻq.
- Sharh keng qamrovli boʻlsa-da, qayta ishlab chiqariladigan sistematik qidiruv protokolini batafsil bermaydi.
- HE tezlatgichlarining katta qismi kichik convolutional workloadlarda baholangan; transformer xatti-harakati kamroq oʻrnashgan.
- Secure training, ayniqsa katta modellarda, secure inferencega qaraganda ancha kam yetuk.
- Black-box DP auditing va analitik privacy bounds orasidagi boʻshliq toʻliq yopilmagan.
- SSE/ORAM/ML pipelinelaridagi jami leakageni bitta composable byudjetga birlashtiradigan yetuk nazariya yoʻq.
- Post-quantum standartlari eʼlon qilingan boʻlsa-da, real PPML infratuzilmasiga migration va crypto-agility integratsiyasi tugallangan emas.
- Huquqiy privacy tushunchalari va formal kriptografik/statistik kafolatlar oʻrtasida bir-biriga toʻgʻri keladigan moslik yoʻq.
Sharhning kelajak tadqiqot kun tartibi
Manba kelajak tadqiqot ehtiyojlarini bir nechta asosiy yoʻnalishda jamlaydi: HE bootstrapping va katta model throughputini yaxshilash; model arxitekturasi va kriptografiyani birga loyihalash; DP accountingni zichroq va audit qilinadigan qilish; cross-device secure aggregation aloqasini kamaytirish; leakageni formal va composable tarzda miqdorlashtirish; umumiy benchmark standartini ishlab chiqish; post-quantum migrationni yakunlash; privacy mexanizmlarini huquqiy va operatsion ehtiyojlar bilan aniqroq bogʻlash.
Bularning ustida turuvchi umumiy tadqiqot muammosi compositiondir: turli mexanizmlarni shunchaki yonma-yon qoʻyish emas, balki bir mexanizm qoldirgan residual leakageni boshqasi haqiqatan yopadimi, yangi xarajat yoki yangi hujum yuzasi hosil qiladimi — buni butun tizim darajasida tahlil qilish.
Manba va Usul Haqida Izoh
Asl ish: Privacy-Preserving Cryptography for Machine Learning: A Comprehensive Review of Homomorphic Encryption, Differential Privacy, Secure Computation, and Post-Quantum Foundations
Mualliflar: Quang-Vinh Dang; Dat Le; Minh Ngoc Dinh; Ngoc-Son-An Nguyen.
Mualliflar tartibi: Manbada berilgan tartib aynan saqlangan.
Teng hissa: Manbada teng hissa/ham-birinchi mualliflik bayonoti aniqlanmagan.
Masʼul muallif: Dat Le.
Affiliatsiya 1: School of Computing and Innovative Technologies, British University Vietnam, Hung Yen, Hanoi, Vietnam.
Affiliatsiya 2: Department of Science, Technology, and International Projects, Ho Chi Minh City University of Economics and Finance, Ho Chi Minh City, Vietnam.
Affiliatsiya 3: School of Data Science and Information Technology, Millennia Education, Ho Chi Minh City, Vietnam.
Affiliatsiya 4: Faculty of Information Technology, Industrial University of Ho Chi Minh City, Ho Chi Minh City, Vietnam.
Jurnal: Computers, Materials & Continua (CMC).
Nashriyot: Tech Science Press.
Jild / son: Volume 89, Number 3, 2026.
DOI: 10.32604/cmc.2026.087848.
Qabul qilingan sana: 24 Iyun 2026.
Tasdiqlangan sana: 25 Avgust 2026.
Nashr sanasi: 22 Oktyabr 2026.
Manba turi: Review / keng qamrovli texnik sharh.
Ekspertiza holati: Ekspertiza qilingan ochiq kirish jurnalida eʼlon qilingan yakuniy maqola.
Maxsus son: Privacy-Preserving AI: Encryption and Differential Privacy.
Litsenziya: Creative Commons Attribution 4.0 International (CC BY 4.0).
Rasmiy nashr havolasi: https://www.techscience.com/cmc/v89n3/69357
DOI havolasi: https://doi.org/10.32604/cmc.2026.087848
Preprint holati: Koʻrib chiqilgan manba va rasmiy yozuv nashr qilingan jurnal versiyasidir; ushbu ish uchun alohida preprint versiyasi taqdim etilgan manba materialida koʻrsatilmagan.
Moliyalashtirish: Mualliflar ish uchun maxsus moliyalashtirish olmaganini bildirgan.
Maʼlumot va materiallar mavjudligi: Review maqolasi boʻlgani sabab yangi maʼlumot yaratilmagani yoki tahlil qilinmagani qayd etilgan.
Etik tasdiq: Tatbiq etilmaydi.
Manfaatlar toʻqnashuvi: Mualliflar manfaatlar toʻqnashuvi yoʻqligini bildirgan.
Muallif hissalari: Ishni konseptuallashtirish va dizayni Quang-Vinh Dang va Dat Le; adabiyot qidiruvi va screening Quang-Vinh Dang, Minh Ngoc Dinh va Ngoc-Son-An Nguyen; koʻrib chiqilgan natijalarni tahlil va talqin qilish Quang-Vinh Dang, Dat Le va Minh Ngoc Dinh; taksonomiya, compositional analysis va selection guide dizayni Quang-Vinh Dang va Dat Le; rasm va jadvallar Minh Ngoc Dinh va Ngoc-Son-An Nguyen; dastlabki qoralama Quang-Vinh Dang va Dat Le; tanqidiy ilmiy reviziya Dat Le, Minh Ngoc Dinh va Ngoc-Son-An Nguyen tomonidan bajarilgan. Barcha mualliflar yakuniy versiyani koʻrib chiqib tasdiqlagani bildirilgan.
Sharh usuli uchun muhim chegara: Muallif hissalari adabiyot qidiruvi va screening oʻtkazilganini koʻrsatsa-da, maqola tanasida qayta ishlab chiqariladigan maʼlumotlar bazasi qidiruv satrlari, PRISMA oqim sxemasi, formal kiritish/chiqarish mezonlari yoki miqdoriy meta-tahlil protokoli berilmagan. Shu sabab Verianla matni ishni keng qamrovli texnik review sifatida belgilaydi; sistematik review yoki meta-tahlil sifatida qayta tasniflamaydi.
Miqdoriy natijalarni talqin qilish chegarasi: Maqoladagi HE latency, transformer inference, DP utility, secure aggregation, cryptographic overhead va post-quantum key/signature oʻlchamlari turli birlamchi manbalardan yigʻilgan. Manbaning oʻzi hardware, model, dataset, batch size, threat model va security parameter farqlari sabab ularni nazoratli yagona benchmark kabi taqqoslab boʻlmasligini bildiradi.
Kvant talqini uchun chegara: Ish yangi kvant kompyuteri tajribasi yoki quantum machine learning modeli emas. Kvant boʻlimi Shor va Grover algoritmlarining kriptografik taʼsirini hamda PPML infratuzilmasining post-quantum migration ehtiyojlarini adabiyot asosida baholaydi. “Post-quantum” atamasi kelajakdagi barcha mumkin hujumlarga qarshi mutlaq matematik daxlsizlik sifatida talqin qilinmasligi kerak.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan