


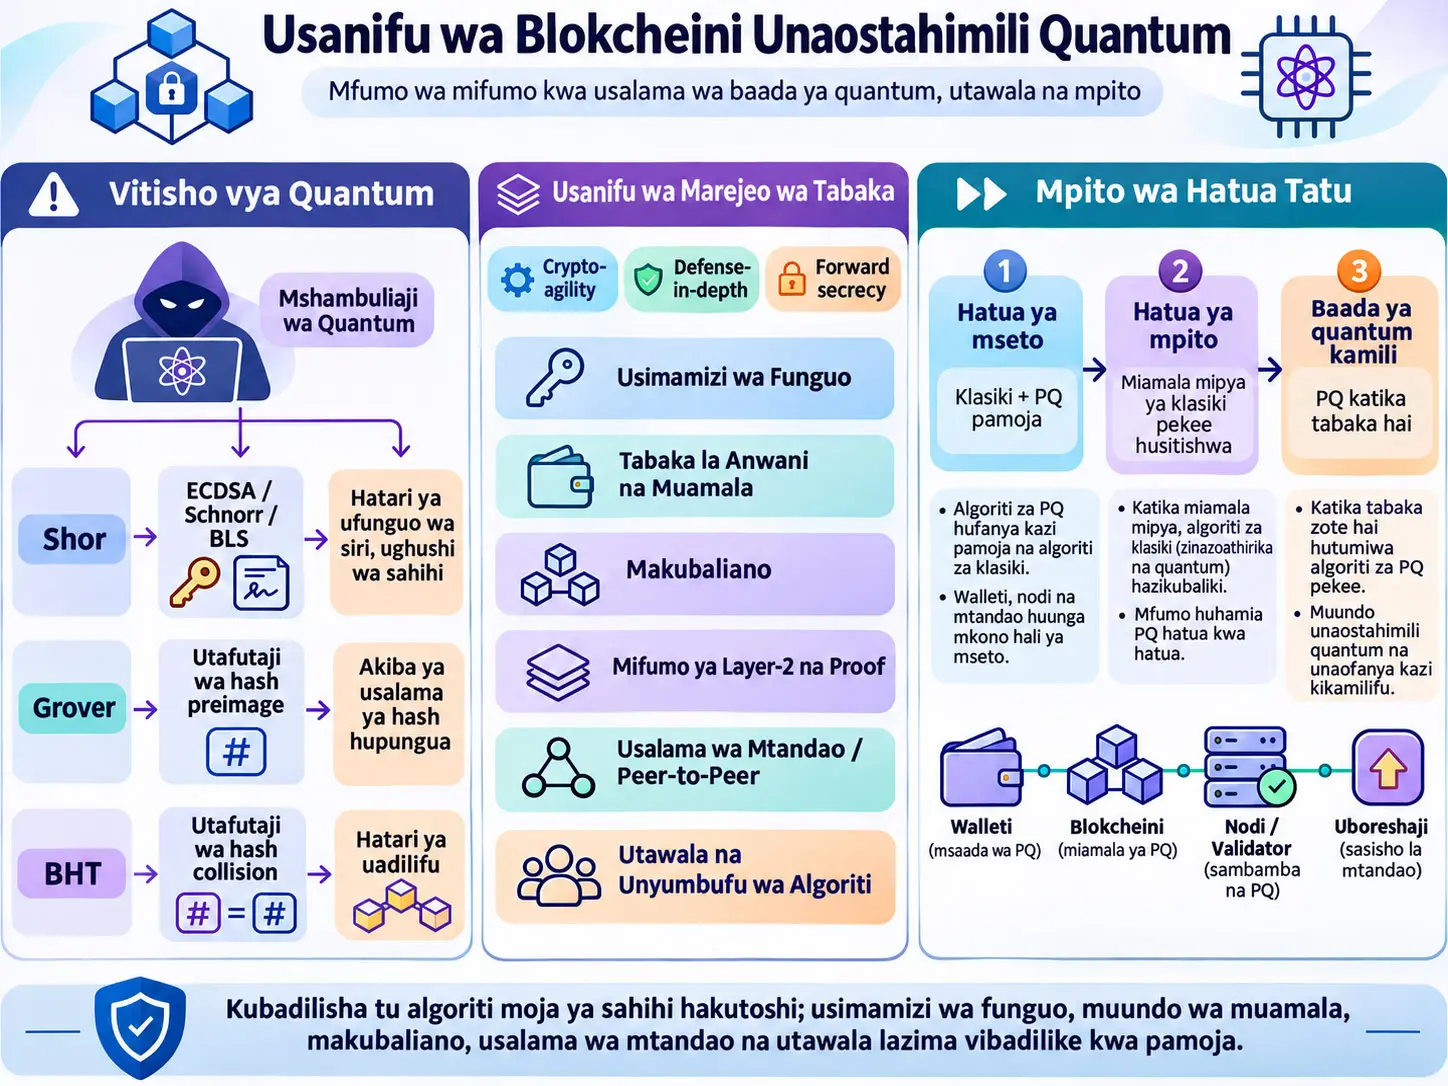
Usanifu wa blokcheini unaostahimili quantum, ni mkabala wa mifumo unaopanga upya kwa pamoja usimamizi wa funguo, uundaji wa anwani, uthibitishaji wa miamala, makubaliano, mawasiliano ya mtandao, mifumo ya Layer-2, utawala na taratibu za uhamiaji kulingana na tishio la quantum, badala ya kubadilisha tu algoriti moja ya kawaida ya sahihi na algoriti ya baada ya quantum. Utafiti huu wa Review haujaribu kwa majaribio prototipu mpya ya blockchain; unachunguza athari za algoriti za Shor na Grover kwenye safu iliyopo ya usalama wa blockchain, unalinganisha chaguo za kriptografia baada ya quantum, na unapendekeza usanifu rejea pamoja na modeli ya uhamiaji ya hatua tatu iliyojengwa juu ya kanuni za crypto-agility, defense-in-depth na forward secrecy.
Kwa mujibu wa utafiti, sehemu ya moja kwa moja zaidi ya tishio la quantum ni mifumo ya sahihi yenye ufunguo wa umma. Kwenye kompyuta ya quantum yenye nguvu ya kutosha na inayostahimili makosa, algoriti ya Shor inaweza kulenga miundo inayotegemea dhana ya discrete logarithm kama ECDSA, Schnorr na BLS, na hivyo kuleta hatari ya kurejesha ufunguo wa siri na kughushi sahihi. Algoriti ya Grover, kwa upande mwingine, haiondoi kabisa kazi za hash kama Shor; hupunguza ukingo wa usalama kwa kupunguza takribani kwa nusu eksponenti katika ugumu wa kieksponenti wa utafutaji wa preimage. Kwa hiyo, makala inasisitiza kwamba mifumo ya sahihi na mifumo ya hash haipaswi kuwekwa katika daraja lilelile la hatari ya quantum.
Usanifu unaopendekezwa una kanuni tatu za msingi. Crypto-agility, unalenga itifaki ya blockchain kusimamia algoriti za kriptografia si kama viwango vya kudumu visivyoweza kubadilishwa, bali kama vigezo vya itifaki vinavyoweza kuwekewa toleo na kubadilishwa. Defense-in-depth, unahitaji usalama wote usifungwe kwa primitive moja ya kriptografia; badala yake kuwe na taratibu huru za usalama katika tabaka za ufunguo, sahihi, makubaliano na mtandao. Forward secrecy ni lengo la kuhakikisha kwamba kufichuliwa baadaye kwa ufunguo wa utambulisho wa muda mrefu hakufuti kiotomatiki usiri wa vipindi vya zamani vya mtandao.
Pendekezo la uhamiaji la chanzo lina hali kuu tatu: hatua ya mseto, hatua ya mpito na hatua kamili ya baada ya quantum. Katika hatua ya mseto, taratibu za kawaida na za baada ya quantum hutumiwa pamoja. Katika hatua ya mpito, miamala mipya ya classical-only hukataliwa hatua kwa hatua, lakini sahihi za zamani huendelea kuthibitishwa katika hali ya compatibility ili vitalu vya kihistoria viweze kuthibitishwa. Katika hatua kamili ya baada ya quantum, taratibu za baada ya quantum huwa msingi katika tabaka hai za itifaki; mantiki ya zamani ya uthibitishaji wa kawaida huhifadhiwa tu kwa ukaguzi wa kihistoria.
Utafiti huu haujathibitisha kwa majaribio kwamba mtandao wa uzalishaji unaweza kweli kustahimili mashambulizi kwa usanifu huo. Chaguo za algoriti, miundo ya tabaka, vizingiti vya asilimia za mpito na kanuni za utawala ni mapendekezo ya uhandisi wa mifumo ya utafiti. Hasa, wakati ambao kompyuta za quantum zitakuwa na uwezo wa kutumika katika kiwango cha kriptografia si matokeo ya majaribio yaliyobainishwa kwa uhakika; chanzo kinauchukulia kama ratiba ya tishio inayopaswa kusasishwa kadiri muda unavyopita.
Tatizo kuu linaloshughulikiwa na utafiti
Mifumo ya blockchain haiundwi na algoriti moja tu ya sahihi ya kidijitali. Usalama wa blockchain unategemea kazi ya pamoja ya kazi za hash, sahihi za ufunguo wa umma, miundo ya uundaji wa anwani, uthibitishaji wa makubaliano, utambulisho wa validator, mawasiliano ya peer-to-peer, itifaki za Layer-2, madaraja, pochi, moduli za usalama wa maunzi na michakato ya utawala.
Tatizo kuu la chanzo ni kwamba mpito wa baada ya quantum mara nyingi huchukuliwa tu kama “kuweka sahihi inayostahimili quantum badala ya ECDSA”. Kwa mujibu wa utafiti, mabadiliko kama hayo huziba uso mmoja tu wa shambulio. Kwa mfano, ikiwa sahihi ya muamala inafanywa ya baada ya quantum huku BLS-based validator attestations, elliptic-curve-based VRF, ECDH-based network handshake au pairing-based zk-SNARK system ikiendelea kutumika, sehemu muhimu za safu ya usalama wa blockchain zinaweza kuendelea kutegemea dhana za kawaida zilizo hatarini kwa quantum.
Maswali matatu ya utafiti
- Ni primitive zipi za kriptografia baada ya quantum zinaweza kutumika katika usanifu mpya na uliopo wa blockchain, na zina trade-off zipi katika usalama, kasi na compatibility?
- Ni mabadiliko gani yanahitajika katika usimamizi wa funguo, sahihi, makubaliano na tabaka za mtandao ili kupata ustahimilivu halisi wa quantum, na yanawezaje kuunganishwa katika muundo mmoja wa mfumo?
- Ni kanuni zipi za utawala, hatua za mpito na taratibu za uratibu wa wadau zinahitajika kuhamisha blockchain inayofanya kazi kutoka hali ya kriptografia ya kawaida kwenda hali ya baada ya quantum?
Safu ya sasa ya usalama wa kriptografia wa blockchain
Chanzo kinaeleza muundo wa kriptografia wa blockchain kwa njia ya kufundisha katika kiwango cha vipengele vitatu vya msingi: kazi za hash, sahihi za ufunguo wa umma na miundo ya threshold/aggregation inayopatikana katika baadhi ya blockchain.
Bitcoin hutumia SHA-256 katika hash za vitalu, proof-of-work na miti ya Merkle, huku Ethereum ikitumia Keccak-256 kwa miundo mingi. Chanzo kinatoa sifa tatu kuu za usalama za kazi za hash: preimage resistance, second-preimage resistance na collision resistance.
Ugumu wa kazi za hash unamaanisha nini?
Hapa \(n\) ni urefu wa biti wa matokeo ya hash. Chini ya modeli rahisi ya usalama inayotumiwa na chanzo, mshambulizi anayejitahidi kupata ingizo linalotoa hash fulani kupitia utafutaji wa kawaida unaofanana na brute-force hukabili nafasi ya utafutaji yenye ukubwa wa takribani \(2^n\).
Tatizo la collision ni tofauti na kugeuza hash fulani: inatosha kwa mshambulizi kupata maingizo mawili tofauti yanayotoa matokeo yale yale. Kwa sababu ya athari ya Birthday, usalama wa kawaida dhidi ya collision ni takribani nusu ya urefu wa matokeo. Kwa hiyo, chanzo kinatoa usalama wa kawaida wa collision wa SHA-256 kuwa takribani 128 bit, na usalama wa preimage kuwa 256 bit.
Hapa \(n\) inawakilisha idadi ya majani katika mti wa Merkle. Ili kuthibitisha kwamba muamala umejumuishwa katika mti, badala ya kutuma miamala yote, njia ya hash kutoka jani hadi mzizi inaweza kutumiwa. Mti unapokua, urefu wa uthibitisho hukua kwa logarithm, si kwa mstari.
Utegemezi wa kihisabati wa ECDSA
Katika muktadha wa ECDSA, chanzo kinafafanua \(k\) kama ufunguo wa siri, \(G\) kama generator point ya kudumu kwenye secp256k1, na \(Q\) kama ufunguo wa umma. Mtumiaji aliyeidhinishwa anajua \(k\); kutoka \(G\) na \(Q\) zinazoonekana kwa nje kupata \(k\) kunahusishwa na elliptic curve discrete logarithm problem.
Dokezo la kihisabati ndani ya chanzo: katika hatua hii utafiti unaandika urejeshaji wa ufunguo wa kawaida kuwa operesheni za kundi \(O(p)\), huku katika aya hiyo hiyo ukitaja takribani 128 bit za usalama wa kawaida kwa secp256k1 ya 256-bit. Kauli hizi mbili hazijaelezwa vya kutosha ndani ya chanzo. Verianla haibadilishi usemi wa ugumu usioandikwa katika chanzo na kuuwasilisha kana kwamba ni mlinganyo wa mwandishi.
Sharti la proof-of-work la Bitcoin
\(x\) inawakilisha nonce/ingizo la utafutaji ambalo miner hubadilisha; target ni thamani lengwa ambayo hash halali ya block lazima iwe chini yake. Mining katika muktadha huu hubadilika kuwa tatizo la preimage search. Chanzo kinajadili athari kuu ya algoriti ya Grover kwenye proof-of-work kupitia tatizo hili la utafutaji.
Sharti la \(f<n/3\) katika makubaliano ya BFT
Katika usemi unaotumiwa na chanzo kwa mifumo ya PBFT-type Byzantine fault-tolerant, \(n\) inawakilisha jumla ya validator/node, na \(f\) idadi ya node za Byzantine au hasidi. Sharti linaonyesha kikomo cha uvumilivu ili sifa za usalama na liveness za itifaki zihifadhiwe. Kutokuwiana huku si fomula inayotokana na algoriti ya quantum; ni sharti la modeli ya usalama ya BFT. Ikiwa mshambulizi wa quantum anaweza kughushi sahihi halali za validator, tabaka la uthibitishaji wa utambulisho wa kriptografia linaweza kuunda uso tofauti wa shambulio hata kama kikomo hiki cha idadi kinatimizwa.
Tofauti ya msingi kati ya kompyuta ya quantum na kompyuta ya kawaida
Chanzo kinaeleza ukokotoaji wa quantum kupitia superposition, entanglement na interference. Qubit inapopimwa, matokeo yanaweza kuwa 0 au 1; mfumo wa qubit nyingi unaweza kuwakilishwa katika nafasi ya hali yenye hali msingi \(2^n\). Hata hivyo, utafiti unasisitiza hasa kwamba hili halimaanishi “kuendesha programu za kawaida \(2^n\) kwa wakati mmoja”. Jambo muhimu katika algoriti ya quantum ni kuunda muundo wa interference unaoongeza amplitude ya matokeo sahihi na kupunguza amplitude ya matokeo yasiyo sahihi.
Chanzo pia kinatenganisha wazi vifaa vya NISQ na fault-tolerant quantum computer. Idadi ya sasa ya qubit za kimwili zenye kelele si sawa na uwezo wa logical qubit unaoweza kuendesha kwa kuaminika mizunguko mirefu ya Shor. Moja ya makadirio ya fasihi yaliyonukuliwa katika utafiti ni kwamba kuvunja kriptografia ya curve ya 256-bit kunaweza kuhitaji logical qubit 2000–4000 na, kwa sababu ya error correction, mamilioni ya physical qubit kwa jumla. Makadirio ya Webber na wenzake yaliyonukuliwa katika chanzo ni katika kiwango cha physical superconducting qubit milioni 317 ili kuvunja ufunguo wa Bitcoin ECDSA ndani ya dirisha la takribani saa moja la kufichuliwa. Hizi si vipimo vya vifaa vya makala yenyewe, bali ni makadirio ya fasihi yanayonukuliwa.
Je, Athari za Algoriti za Shor na Grover kwenye Blockchain ni Sawa?
Hapana. Katika chanzo, algoriti ya Shor inachukuliwa kuwa tishio la msingi la kuvunjika linaloweza kufikia urejeshaji wa ufunguo kwa miundo ya ufunguo wa umma inayotegemea discrete-logarithm kama ECDSA, Schnorr na BLS; algoriti ya Grover hupunguza ukingo wa usalama kwa kupunguza utafutaji wa hash preimage kutoka takribani \(O(2^n)\) hadi \(O(2^{n/2})\). Kwa hiyo, athari za algoriti hizo mbili si za aina ileile ya shambulio wala ukali uleule.
Ugumu mkuu wa algoriti ya Grover uliotolewa katika chanzo
Chanzo kinaeleza kwamba katika nafasi ya utafutaji ya \(n\)-bit, dhidi ya utafutaji wa kawaida wa \(O(2^n)\), Grover hutumia amplitude amplification kwa \(O(2^{n/2})\) quantum queries.
Katika mfano wa preimage wa SHA-256, chanzo kinatoa uhusiano huu:
Usemi huu haumaanishi kwamba “SHA-256 huvunjwa mara moja kwa kompyuta ya quantum”. Chanzo kinasisitiza wazi kwamba kiwango cha \(2^{128}\) bado ni kikubwa sana.
Utafutaji wa quantum collision
Chanzo kinatumia mkabala wa Brassard–Høyer–Tapp kwa utafutaji wa hash collision na kujadili takribani ugumu ufuatao:
Kwa kuwa kwa \(n=256\), \(256/3\approx85,3\), chanzo kinatumia usemi wa takribani 85 bit quantum collision resistance kwa SHA-256. Thamani hii haipaswi kuchanganywa na preimage resistance; collision na preimage ni matatizo tofauti ya usalama.
Tatizo la order-finding la algoriti ya Shor
Chanzo kinaeleza mojawapo ya mawazo ya msingi ya algoriti ya Shor kupitia order-finding. Kwa \(a\) na \(N\) zilizotolewa, lengo ni kupata \(r\) chanya ndogo zaidi inayotimiza uhusiano ulio juu. Katika tatizo la factorization, taarifa hii ya order inaweza kusaidia kutoa factors za \(N\) katika classical post-processing. Kwa elliptic-curve discrete logarithm hutumiwa toleo la Shor lililotumika kwa muundo tofauti wa kundi.
Tafsiri ya jumla ya chanzo ni kwamba uongezaji kasi wa Shor si kupunguza tu eksponenti kwa nusu kama Grover, bali ni mabadiliko ya msingi zaidi yanayopeleka matatizo ya factorization na discrete-logarithm yanayochukuliwa kuwa magumu kwa kawaida katika daraja la polynomial quantum time.
Kutokuwiana kwa ndani katika maelezo ya Grover ya chanzo
Katika sehemu ya awali ya makala, athari ya Grover imetolewa wazi kama \(2^{256}\rightarrow2^{128}\). Aya ya baadaye katika sehemu ya quantum-mining, hata hivyo, inatumia ukubwa wa \(2^{128}\) na \(2^{64}\) kwa mpangilio uliogeuzwa au usio wazi katika ulinganisho huo huo pamoja na usemi “factor of 4”. Kwa hiyo, Verianla haijazalisha hesabu mpya kutoka kauli ya pili; imehifadhi fomula ya jumla ya Grover iliyo wazi ndani ya chanzo kama msingi wa kufundisha.
Mgawanyo wa washambuliaji wa kawaida, NISQ na FTQA
| Daraja la mshambulizi | Uwezo | Kikomo kikuu kinachotafsiriwa na chanzo |
|---|---|---|
| Mshambulizi wa kawaida | CPU, GPU, ASIC, ukokotoaji wa kawaida uliosambazwa na wa kiwango cha cloud | Hawezi kuendesha Shor katika kiwango cha kriptografia; anaweza kutumia mashambulizi ya kawaida ya itifaki, programu na uchumi. |
| Mshambulizi wa NISQ | Mizunguko ya quantum yenye kelele na kina kidogo | Hana uwezo wa kuendesha Shor ya fault-tolerant dhidi ya ukubwa wa funguo za kriptografia. |
| FTQA | Kompyuta ya quantum ya kiwango kikubwa yenye marekebisho ya makosa na logical qubit nyingi | Chanzo kinaitumia kama modeli ya tishio ya muda mrefu ambapo Shor na Grover zinaweza kutumika katika kiwango cha kriptografia. |
Kwa nini Harvest-now, decrypt-later ni tatizo tofauti kwa blockchain?
Harvest-now, decrypt-later (HNDL), ni hali ambapo mshambulizi hukusanya leo trafiki ya wazi ya mtandao, funguo za umma au data iliyosimbwa, kisha huzichanganua kwa kuangalia nyuma pale maunzi yenye nguvu zaidi ya quantum yanapopatikana. Kwa sababu rekodi za blockchain ni za kudumu, data za zamani haziwezi kufutwa au kusainiwa upya baadaye. Kwa hiyo, mojawapo ya ujumbe mkuu wa uhandisi wa mifumo wa chanzo ni kwamba uamuzi wa uhamiaji hautegemei tu swali “kompyuta ya quantum itafika lini?”, bali pia muda ambao data inayorekodiwa leo itaendelea kuwa na thamani.
Kufichuliwa kwa ufunguo wa umma katika UTXO za Bitcoin
Chanzo hakioni anwani zote za Bitcoin kuwa katika kiwango kilekile cha hatari. Katika matokeo ya P2PKH au P2WPKH ambayo hayajatumika, ufunguo wa umma unaweza kubaki umefichwa nyuma ya hash ya anwani. Muamala unapochapishwa ili matumizi yafanyike, ufunguo wa umma huonekana katika mchakato wa mempool. Matokeo ya zamani ya aina ya P2PK au anwani zilizotumika tena ambazo ufunguo wake wa umma umeonekana awali huchukuliwa na chanzo kuwa na hatari kubwa zaidi.
Utafiti unanukuu makadirio kutoka fasihi kwamba takribani Bitcoin milioni 4zinaweza kuwa katika anwani za P2PK au P2PKH ambazo tayari zimeonyesha ufunguo wao wa umma. Nambari hii si data mpya iliyopatikana kutokana na uchanganuzi wa blockchain wa makala yenyewe.
Hatari katika modeli ya akaunti ya Ethereum
Katika muundo wa externally owned account wa Ethereum, akaunti ni ya kudumu. Chanzo kinadai kwamba akaunti inapotuma muamala kwa mara ya kwanza, ECDSA public key inaweza kupatikana tena kutoka muamala, hivyo kuunda uso wa kudumu wa shambulio kwa FTQA ya baadaye. Kwa hiyo, mkabala wa UTXO wa matumizi moja wa Bitcoin na modeli ya akaunti ya kudumu ya Ethereum hazina utaratibu uleule wa uhamiaji.
Mashambulizi ya masafa marefu ya proof-of-stake
Chanzo kinajadili hali ambapo ikiwa funguo za siri zinaweza kurejeshwa kwa quantum kutoka validator public key za zamani, mshambulizi anaweza kujaribu kujenga chain history mbadala kwa kutengeneza historical BLS attestations. Hili ni tofauti na wizi wa kawaida wa ufunguo wa muamala; ni daraja la long-range attack linalolenga kufufua upya historia ya makubaliano.
Shambulio la quantum-augmented proof-of-work
Uongezaji kasi wa quadratic ambao Grover hutoa kwa utafutaji wa hash preimage unatathminiwa katika chanzo kama faida inayowezekana katika mining ya proof-of-work. Hata hivyo, makala inaeleza kwamba hili si kizingiti cha pande mbili cha aina “kompyuta ya quantum ikitokea tu, 51% attack hutokea kiotomatiki”; usawa kati ya maunzi ya quantum, clock speed, error correction na hash rate ya ASIC za kawaida ni muhimu.
Hatari ya cross-chain bridge
Katika miundo ya bridge inayotumia threshold signature inayotegemea ECDSA au Schnorr, utegemezi wa public key ya pamoja kwenye usalama wa kawaida wa elliptic-curve unatathminiwa katika chanzo kama mojawapo ya hatari zilizojilimbikizia za quantum. Hitaji la bridge kuboresha blockchain zaidi ya moja kwa wakati mmoja huongeza ugumu wa uratibu wa uhamiaji.
Tabaka la zero-knowledge proof
Chanzo kinasema kwamba mifumo ya pairing-based zk-SNARK inapaswa kushughulikiwa kando katika mpito wa baada ya quantum kwa sababu ya dhana zinazohusiana na discrete-logarithm; zk-STARK za hash-based zina wasifu tofauti wa usalama wa quantum. Hata hivyo, pia kinasisitiza kwamba STARK proof zinaweza kuwa kubwa zaidi sana na gharama ya on-chain verification inaweza kubadilika. Kwa hiyo, utafiti hauoni mkabala wa “badilisha sahihi, usiguse rollup” kuwa wa kutosha kwa ustahimilivu wa mfumo mzima.
Familia za primitive za baada ya quantum
Utafiti unajadili mielekeo minne mikuu ya baada ya quantum: miundo ya lattice-based, hash-based, code-based na isogeny-based yenye uzito zaidi wa utafiti. Pia hybrid constructions, ambako taratibu za kawaida na za baada ya quantum hutumiwa pamoja, zinachukuliwa kuwa mkakati tofauti wa mpito.
ML-KEM
ML-KEM ni Key Encapsulation Mechanisminayotegemea Module-Lattice. Chanzo kinaichukulia ML-KEM kama muundo mkuu wa NIST-standardized unaoweza kutumiwa hasa katika tabaka la mtandao na ubadilishanaji wa funguo wa blockchain kwa post-quantum session-key establishment. ML-KEM si transaction signature; jukumu la sahihi na KEM linapaswa kutenganishwa.
ML-DSA-65
ML-DSA inawasilishwa kama mkabala wa lattice-based digital signature unaotokana na familia ya CRYSTALS-Dilithium. Chanzo kinatoa kwa ML-DSA-65 takribani sahihi ya baiti 3293 na public key ya baiti 1952 . Ikilinganishwa na sahihi ya baiti 64 na compressed public key ya baiti 33 inayotolewa kwa ECDSA secp256k1, kinafikia hitimisho kwamba blockchain transaction payload inaweza kuongezeka kwa kiasi kikubwa.
Chanzo kinaichukulia ML-DSA hasa kama chaguo lililokomaa kwa enterprise/permissioned blockchain na general transaction signing. Hili halimaanishi kuwa ni optimum ya ulimwengu wote kwa aina zote za blockchain.
FN-DSA / FALCON
Chanzo kinaunganisha familia ya FN-DSA/FALCON na NTRU lattice pamoja na mkabala wa GPV hash-and-sign. Kwa FALCON-1024, maandishi yanatoa takribani sahihi ya baiti 1280 na public key ya baiti 1793 . Ukubwa wa sahihi kuwa mdogo kuliko ML-DSA unatathminiwa kuwa faida kwa bandwidth, huku utekelezaji nyeti wa floating-point/discrete-Gaussian ukitajwa kuwa unaweza kufanya implementation complexity na usimamizi wa side-channel kuwa mgumu zaidi.
Chanzo Figure 2 kinaonyesha katika mstari huo huo takribani baiti 1200 na baiti 1703. Kwa kuwa tofauti hii ya nambari haijaelezwa ndani ya chanzo, Verianla haijachanganya thamani za maandishi na kielelezo ili kuzalisha nambari mpya.
SLH-DSA
SLH-DSA ni familia ya stateless hash-based signature inayotegemea SPHINCS+. Chanzo kinatoa ukubwa wa sahihi wa baiti 7856kwa SLH-DSA-128s, na baiti 17.088 kwa SLH-DSA-128f. Faida yake ni kwamba usalama kwa kiasi kikubwa hutegemea dhana za hash preimage/collision na hakuna ulazima wa kutunza state. Gharama yake ni hasa ukubwa wa sahihi na, katika baadhi ya vigezo, signing latency.
Utafiti hauoni SLH-DSA kuwa inafaa kwa kila transaction inayohitaji throughput ya juu mfululizo; unaiona inafaa kwa matumizi yenye thamani kubwa lakini mzunguko mdogo kama root certificate, genesis authentication, governance approval na long-term archive authentication.
Kwa nini XMSS na LMS ni tatizo kama sahihi za moja kwa moja za transaction?
XMSS na LMS ni mifumo ya stateful hash-based signature. Ili one-time key ileile isitumiwe tena kimakosa, msaini lazima ahifadhi taarifa ya state bila dosari. Ikiwa state inarudi nyuma wakati wa crash, backup restore au horizontal scaling, usalama unaweza kuathirika. Kwa hiyo, chanzo hakizioni kama drop-in replacement rahisi ya ECDSA.
KEM za code-based
Utafiti unatambua historia imara ya muda mrefu ya cryptanalysis ya Classic McEliece, lakini unasema ukubwa wa public key unaoweza kufikia kiwango cha megabaiti huleta tatizo la vitendo katika mazingira ya transaction za blockchain. KEM za code-based kama BIKE na HQC zinatathminiwa kama kipengele cha utofauti kinachopunguza utegemezi kwa hardness family moja. Hizi si transaction signature.
Kwa nini mfano wa SIKE ni muhimu kiusanifu?
Chanzo kinatumia kuvunjwa kwa SIKE/SIDH si kama kushindwa kwa algoriti fulani pekee, bali kama mfano wa hatari ya mfumo wa blockchain kufungamana kimuundo na dhana moja mpya ya kriptografia. Ikiwa post-quantum candidate inaweza kuvunjwa na shambulio jipya baada ya kuchunguzwa kwa muda mrefu, uwezo wa blockchain hai kubadilisha algoriti lazima ubuniwe tangu mwanzo. Hii ni mojawapo ya sababu kuu za wazo la Crypto-agility.
Mantiki ya uteuzi wa PQC inayotumiwa katika chanzo
| Familia / mfano | Mkabala mkuu wa usalama | Faida inayosisitizwa katika chanzo | Kikomo kinachosisitizwa katika chanzo | Muktadha unaopendekezwa |
|---|---|---|---|---|
| ML-DSA-65 / Dilithium | Module-lattice | Standardized, iliyokomaa, utekelezaji wa server wa haraka, stateless | Sahihi kubwa sana ukilinganisha na ECDSA | General transaction signing; mazingira ya enterprise/permissioned |
| FN-DSA / FALCON-1024 | NTRU lattice + GPV hash-and-sign | Sahihi ndogo kuliko ML-DSA | Floating-point na implementation complexity | Mazingira yenye bandwidth ndogo lakini yenye uwezo wa kufanya implementation thabiti |
| SLH-DSA | Hash preimage/collision resistance | Dhana rahisi ya hardness, stateless, mzizi wa uaminifu wa muda mrefu | Sahihi kubwa sana na signing polepole zaidi | Authentication yenye thamani kubwa na mzunguko mdogo |
| BIKE / HQC | Code-based decoding hardness | Utofauti kupitia hardness family tofauti | Key kubwa na maturity ya chini | Mkabala wa backup KEM katika miundo ya Hybrid |
| Hybrid classical + PQC | Dhana huru kadhaa za usalama | Ustahimilivu wa kipindi cha mpito na compatibility | Key/signature kubwa zaidi na ugumu mkubwa zaidi wa itifaki | Mkabala wa mpito unaopendekezwa na chanzo kwa muda mfupi |
Je, Kubadilisha Algoriti ya Sahihi Pekee Kunatosha kwa Blockchain Inayostahimili Quantum?
Hapana. Kwa mujibu wa mfumo wa mifumo wa chanzo, kufanya sahihi ya transaction kuwa ya baada ya quantum hakuondoi utegemezi mwingine wa kriptografia ya kawaida kama uundaji wa funguo, anwani, validator authentication, VRF, network handshake, mifumo ya proof ya Layer-2, bridge na governance; kwa hiyo ustahimilivu halisi wa quantum unahitaji usanifu upya ulioratibiwa wa tabaka zote hizi.
Kanuni tatu za usanifu zinazopendekezwa
Crypto-agility
Ni kuhakikisha algoriti ya kriptografia haipachikwi kwenye itifaki kama thamani isiyoweza kubadilishwa; identifier za algoriti, parameter set na matoleo yaweze kusasishwa kwa njia inayodhibitiwa. Lengo si kuhamia tu PQC ya leo, bali kujenga usanifu unaoweza kuhamia tena ikiwa primitive mpya itakuwa dhaifu baadaye.
Defense-in-depth
Ni kusambaza usalama katika tabaka nyingi ili kushindwa kwa primitive moja kusiache blockchain yote bila ulinzi kwa wakati mmoja. Hybrid signature, network security tofauti, consensus authentication na governance control ni mifano ya mkabala huu.
Forward secrecy
Ni kuhakikisha kwamba kufichuliwa baadaye kwa ufunguo wa utambulisho wa muda mrefu hakusababishi moja kwa moja kufichuliwa kwa transport session za zamani. Chanzo kinataka hasa sifa hii ihifadhiwe katika mahusiano ya peer-to-peer transport na key-derivation.
Usanifu rejea wa tabaka unaotokana na maandishi ya chanzo
Usimamizi wa funguo
Katika usanifu rejea wa chanzo, tabaka la HD key derivation linapaswa kutenganishwa na utegemezi wa kawaida wa elliptic-curve. Maandishi yanapendekeza derivation function inayotegemea Module-LWE na matumizi ya FALCON-1024 au ML-DSA-65 kama leaf signing keys. Ikiwa PQ-capable HSM ipo, inapendekezwa funguo zihifadhiwe humo; ikiwa haipo, zihifadhiwe katika software wallet inayotumia hardware-backed randomness.
Huu si kiwango cha lazima cha blockchain HD-wallet cha NIST; ni sehemu ya usanifu wa mifumo unaopendekezwa na makala.
Uundaji wa anwani inayostahimili quantum
Ili kupunguza uso wa baadaye wa key-recovery unaotokana na kuweka public key moja kwa moja kwenye mnyororo, chanzo kinapendekeza kuhashisha post-quantum public key. Katika usanifu rejea, address hash ya baiti 32 huzalishwa kwa kutumia SHA3-256, na chanzo kinaihusisha na takribani 128 bit Grover-secure preimage resistance.
Makala inaeleza kwamba SHA-256 au SHA3-256 ikipunguzwa hadi 160 bit hutoa takribani 80 bit za Grover preimage security, huku matokeo kamili ya 256 bit yakitoa takribani 128 bit.
Tatizo la muundo wa transaction na ukubwa wa sahihi
Kwamba sahihi za baada ya quantum ni kubwa sana kuliko ECDSA/Schnorr si undani wa kriptografia tu. Hili lina athari ya moja kwa moja ya mfumo kwa uwezo wa block, modeli ya ada, mempool, peer-to-peer bandwidth, archival storage na node synchronization.
Chanzo kinatoa muktadha wa takribani 57 virtual byte na 64-byte Schnorr signature/32-byte public key kwa Taproot transaction, na kinajadili kwamba mchanganyiko wa FALCON-1024 au ML-DSA-65 unaweza kuongeza mzigo wa signature/public-key ndani ya transaction hadi takribani 3100 au 5300 virtual byte.
Chanzo kinapendekeza mbinu tatu za kupunguza mzigo: signature aggregation/batch verification, kuweka sahihi kamili katika off-chain archive ya muda na kuhifadhi on-chain commitment pekee, na kutumia sera tofauti za fee/weight kwa data ya witness/security.
Tatizo maalum la makubaliano ya proof-of-stake
Kipengele cha BLS aggregation cha Ethereum husaidia kuwakilisha kwa ufupi mamia ya maelfu ya validator attestation. Chanzo kinaeleza kwamba katika familia za sasa za NIST-standardized PQ signature hakuna sifa ya non-interactive, unbounded, constant-size aggregation sawa na BLS.
Kwa mpito, inapendekezwa kila validator atengeneze BLS attestation pamoja na post-quantum attestation; PQ attestations zihifadhiwe moja moja au chini ya Merkle commitment na root hash itumike katika block header. Kadiri mbinu zilizo komaa zaidi za post-quantum committee/threshold signature zinavyotokea, sehemu ya BLS inatarajiwa kuondolewa.
Kwa nini VRF haipaswi kusahaulika?
Miundo ya elliptic-curve-based Verifiable Random Function (VRF) inayotumiwa katika itifaki za proof-of-stake kwa uchaguzi wa block proposer pia iko kwenye uso wa shambulio la Shor. Chanzo kinachukulia kuibadilisha na chaguo za post-quantum VRF zinazotegemea lattice au symmetric primitive kuwa hitaji tofauti la usanifu.
Mkabala wa memory-hard kwa proof-of-work
Chanzo kinajadili kwamba kubadilisha tu SHA-256 kwenda SHA-512 kunaweza kufanya mining hardware yote kutofaa, na kinatathmini kuongezwa kwa vipengele vya memory-hard kama chaguo lisilo na uharibifu mkubwa. Hata hivyo, hakitoi mgawo mmoja wa ulimwengu wote kuhusu kiwango ambacho miundo ya memory-hard inapunguza faida ya Grover, na kinasema matokeo yanategemea modeli ya memory-hardness inayotumiwa.
Layer-2: Lightning na rollup
Katika Lightning Network, sehemu ya hash ya HTLC na channel commitment signature hazina uso uleule wa shambulio la quantum. Chanzo kinajadili kuhamisha commitment signature kwenda mbinu za baada ya quantum kama FALCON au ML-DSA; hata hivyo, pande zote mbili za channel kulazimika kuunga mkono schema hiyo hiyo na kuongezeka kwa ukubwa wa commitment transaction huleta tatizo la uratibu.
Katika ZK rollup, inapendekezwa pairing-based SNARK zihamishwe kwenda STARK kama mbadala wa baada ya quantum. Chanzo kinasisitiza kwamba STARK proof kwa kawaida ni kubwa zaidi, hivyo kuleta trade-off mpya katika proof verification gas economics na throughput.
Tabaka la mtandao
Peer-to-peer transport ndiyo tabaka linaloweza kunufaika moja kwa moja zaidi na kazi za kawaida za Internet security katika blockchain. Chanzo kinajadili kama mifano muundo wa key exchange wa aina ya X25519 + ML-KEM-768 kwa hybrid TLS 1.3 na matoleo ya baada ya quantum ya Noise Protocol.
Katika upande wa node identity, kubadilisha session key exchange pekee haitoshi. Persistent ECDSA node certificates au funguo za utambulisho pia zinapaswa kuhamishwa katika muundo wa mpito kama hybrid ML-DSA + ECDSA.
Ulinganisho wa usanifu katika Jedwali 1 la chanzo
| Usanifu | Algoriti za PQ | Utawala | Uhamiaji | Unyumbufu wa kriptografia | Msaada wa tabaka |
|---|---|---|---|---|---|
| Bitcoin PQ proposals | Partial | Low | Limited | Low | L1 |
| Ethereum PQ proposals | Hybrid | Medium | Moderate | Medium | L1 + L2 |
| Hyperledger | Configurable | High | Moderate | High | Permissioned |
| Proposed Architecture | ✓ | ✓ | ✓ | ✓ | L1 + L2 |
Jedwali hili si benchmark ya performance iliyopimwa. Madaraja ya “Low/Medium/High” ni tathmini ya ubora wa mfumo ya mwandishi wa utafiti. Alama za tiki katika mstari wa Proposed Architecture pia si pointi huru za ubora wa majaribio; zinaonyesha kwamba mfumo unaopendekezwa unajumuisha vipengele hivyo ndani ya upeo wa muundo.
Kwa nini utawala unaonekana kuwa muhimu kama kriptografia?
Katika permissionless blockchain, mtengenezaji wa programu hana mamlaka ya kutuma sasisho la lazima kwa node zote. Watengenezaji wa wallet, miner/validator, exchange, custodian, waendeshaji wa Layer-2, watumiaji na watengenezaji wa itifaki wana maslahi tofauti ya kiuchumi na ratiba tofauti za upgrade.
Chanzo kinalinganisha mchakato wa Bitcoin unaotegemea kwa kiasi kikubwa off-chain BIP, uratibu wa EIP/All Core Developers wa Ethereum na miundo ya moja kwa moja zaidi ya on-chain voting katika mifumo kama Tezos/Cosmos/Decred, na kinadai kwamba mpito wa baada ya quantum utatofautiana kulingana na modeli ya governance.
Uhamiaji kama assurance game
Chanzo kinatafsiri uhamiaji wa permissionless blockchain kama assurance game ya wachezaji wengi: kila mtu anataka washiriki wengine wafanye upgrade, lakini upande unaofanya upgrade mapema unaweza kulipa gharama kama compatibility na transaction cost. Katika hali hii, kila mtu akisubiri upande mwingine anaweza kufunga uhamiaji.
Miongoni mwa chaguo za suluhisho zinazopendekezwa ni kutangaza mapema kwa namna ya lazima tarehe ya mwisho ya matumizi ya algoriti ya kawaida na kutoa motisha ya kiuchumi kwa early adopters.
Algorithm agility registry
Badala ya kuweka algoriti za kriptografia moja kwa moja ndani ya code kama thamani zisizobadilika, inapendekezwa primitive zinazoungwa mkono, deprecated au zinazoweza kuwashwa wakati wa dharura zisimamiwe chini ya registry. Lengo ni kuruhusu mpito kwenda algoriti mbadala bila kusubiri miaka ya usanifu upya ikiwa algoriti ya baada ya quantum inayotumiwa itavunjwa baadaye.
Utawala wa dharura
Chanzo kinapendekeza emergency mechanism inayoweza kufanya kazi haraka kuliko mchakato wa kawaida wa governance ikiwa practical attack itapatikana dhidi ya deployed cryptographic algorithm, implementation vulnerability kubwa itaonekana, au fault-tolerant quantum capability itaibuka mapema kuliko ilivyotarajiwa.
Hata hivyo, utaratibu huu si mamlaka yasiyo na kikomo ya msimamizi mmoja. Chanzo kinapendekeza ulinzi kama predefined objective criteria, idhini ya independent stakeholders, sababu ya kiufundi ya wazi kwa umma, risk assessment, rollback plan, kuweka mamlaka kwa security-critical changes pekee na kumalizika kwa emergency authority tishio linapoondolewa.
Quantum governance attack
Mojawapo ya vipengele vya kipekee vya utafiti ni kuchukulia utawala wenyewe kama uso wa shambulio la quantum. Mshambulizi anayeweza kurejesha funguo za siri kutoka public key za zamani anaweza kujaribu kuzuia maamuzi ya uhamiaji wa baada ya quantum kwa kupata udhibiti wa token balance, validator position au governance voting rights.
Ili kupunguza hatari hii, chanzo kinapendekeza sharti la recent-activity badala ya static token balance, time-lock kwa proposal activation, na miundo ya multi-stakeholder governance ambapo makundi tofauti ya wadau kama validator/token-holder/developer yanapewa uzito kwa pamoja.
Uhamiaji wa Hatua Tatu wa Post-Quantum Blockchain Hufanyaje Kazi?
Chanzo kinabuni uhamiaji si kama hard fork ya mara moja, bali kama mchakato wa hali tatu unaotegemea vizingiti vya governance na ecosystem: kwanza hatua ya mseto, ambapo mifumo ya kawaida na ya baada ya quantum hufanya kazi pamoja; kisha hatua ya mpito , ambapo miamala mipya ya classical-only hukataliwa lakini uthibitishaji wa kihistoria huhifadhiwa; na mwishowe hatua kamili ya baada ya quantum , ambapo tabaka zote hai huhamia kwenye taratibu za baada ya quantum.
Vipimo vitano vya readiness kabla ya kuanza uhamiaji
- Cryptographic exposure mapping: kuandaa rejista za hatari za primitive zote za kriptografia zinazotumiwa katika sahihi za transaction, anwani, hash functions, consensus authentication, transport, smart contracts na cross-chain bridge.
- Dependency graph analysis: kuchora utegemezi wa upgrade kati ya wallet, exchange, custodian, node, Layer-2, oracle na tabaka za itifaki.
- Governance readiness: kutathmini kama mchakato wa maamuzi wa BIP/EIP au sawa nao unaweza kweli kufanya na kutekeleza uamuzi wa uhamiaji.
- Ecosystem readiness: kufuatilia uwiano na uzito wa kiuchumi wa PQ-capable wallet, exchange, custodian na node.
- Threat timeline calibration: kutathmini upya mara kwa mara ratiba ya uhamiaji kulingana na maendeleo ya quantum hardware benchmark, qubit, gate fidelity, error correction na coherence.
Chanzo kinapendekeza readiness assessment irudiwe mwanzoni na angalau mara moja kwa mwaka au kila quantum-hardware milestone muhimu inapochapishwa.
Tofauti kati ya pre-migration na migration-ready
Katika scoring rubric inayopendekezwa na chanzo, kila readiness dimension inaweza kutathminiwa kati ya 1–5. Katika hali ya Pre-migration, exposure register inaweza kuwa haijakamilika, dependency graph inaweza kuwa haijatolewa, governance inaweza kuwa haijaweka rasmi mpito wa baada ya quantum kwenye ajenda, na chini ya %10 ya active wallet zinaweza kuwa na PQ-capable implementation.
Kwa hali ya Migration-ready, chanzo kinapendekeza vigezo kama complete/validated exposure register, formal dependency graph na critical path, roadmap iliyokubaliwa na governance, uzito wa kiuchumi wa active wallet/custodian zinazotumia PQ-capable implementation kuwa angalau %30 , na threat-timeline assessment kufanywa ndani ya miezi sita iliyopita.
Thamani ya %30 si kizingiti cha ulimwengu wote cha usalama kilichogunduliwa kwa majaribio. Ni governance/readiness metric inayopendekezwa na makala kwa upangaji wa mfumo.
Hatua ya mseto
Katika hatua ya mseto, taratibu za kawaida na za baada ya quantum huungwa mkono kwa wakati mmoja. Transaction, kwa mfano, inaweza kubeba pamoja ECDSA/Schnorr na sehemu ya PQ signature. Chanzo kinapendekeza node zihakikishe sehemu zote mbili na zikatae transaction ikiwa mojawapo itashindwa.
Inapendekezwa anwani mpya ziundwe kwa PQ public key hash na hybrid key exchange itumike katika network transport.
Chanzo kinapendekeza kuondoka katika hatua ya mseto pale post-quantum-only transactions zinapofikia %80 kwa transaction economic weight . Hiki pia ni governance metric kinachopendekezwa na mwandishi wa chanzo; si kiwango cha asili cha fizikia ya blockchain au kriptografia.
Chanzo kinasisitiza hasa kwamba hatua ya mseto haiondoi kwa kuangalia nyuma hatari ya HNDL kwa rekodi zilizotengenezwa zamani kwa classical-only signature. Ulinzi huboreka kwenda mbele tu kwa rekodi mpya zinazozalishwa chini ya hybrid security.
Hatua ya mpito
Transitional phase inapoanza, kukubalika kwa classical-only transaction mpya hukoma kupitia consensus validation rules. Hata hivyo, sahihi za kawaida ambazo zilikuwa halali katika vitalu vya kihistoria wakati huo huendelea kuthibitishwa. Vinginevyo, mantiki ya immutability na historical validation ya blockchain huvurugika.
Kwa upande wa PoS, validator set lazima ihame kutoka hybrid BLS+PQ attestations kwenda PQ-only attestations. Chanzo kinaeleza kwamba ikiwa validator za kutosha hazijafanya key rotation wakati wa mpito, liveness failure inaweza kutokea. Kwa hiyo, explicit validator key-rotation deadline na, ikihitajika, slashing/economic penalty vinapendekezwa.
Hatua kamili ya baada ya quantum
Chanzo kinataja masharti manne ya kuhamia hali ya mwisho:
- %100 ya anwani hai kiuchumi kuhamia post-quantum transaction signing.
- Consensus layer validator key rotation kukamilika na PQ attestations pekee kutumiwa.
- Network transport kuondoa classical-only key exchange na kutumia PQ/hybrid key exchange.
- Governance kuwasha fork rules zinazolazimisha kukubaliwa kwa post-quantum-only transaction.
Old signature verification haiondolewi “kabisa”; huhifadhiwa katika read-only compatibility mode kwa historical chain audit. Hii huwezesha vitalu vya zamani kuthibitishwa kwa algoriti zilizokuwa halali wakati vilipoundwa.
Ratiba ya uhamiaji inafungamanishwa na matukio gani ya maunzi ya quantum?
Badala ya kupendekeza tarehe moja maalum ya aina “hamia 2030/2035”, chanzo kinapendekeza tathmini upya inayotegemea hardware milestone. Miongoni mwa vichocheo vya mfano ni:
- fault-tolerant demonstration ya kuaminika inayofanya zaidi ya 100 logical-qubit operation kwa error rate chini ya surface-code threshold,
- fault-tolerant computation demonstration inayohitaji zaidi ya physical qubit milioni moja,
- mtengenezaji mkubwa kuchapisha roadmap ya umma inayotabiri zaidi ya physical qubit milioni 10 ndani ya miaka mitano
vinapatikana. Chanzo kinadai milestone hizi zinapaswa kuharakisha uhamiaji, lakini kutokuwepo kwa milestone si sababu salama ya kupunguza kasi ya uhamiaji.
Uhamiaji wa Bitcoin UTXO
Inapendekezwa kila UTXO iliyofungwa kwa classical address ihamishwe kwa self-transfer kwenda post-quantum address. Matokeo ya P2PK au reused P2PKH ambayo public key yake imefichuliwa hapo awali huchukuliwa kuwa na hatari kubwa. Matokeo ya hashed-public-key ambayo hayajatumika yana hatari ndogo zaidi, lakini yanapaswa kuhamishwa kabla ya transitional phase kuanza.
Chanzo kinaripoti kwamba takribani Bitcoin milioni nne zinaweza kuwa katika matokeo ya zamani yenye public key iliyo wazi kwa kudumu, na kinaeleza kuwa kuna governance dilemma wazi kwa matokeo ambayo huenda mmiliki wa ufunguo wa siri hayupo tena. Hakidai kwamba chaguo lolote la kugandisha fedha hizi, kuziacha bila ulinzi au kutumia emergency response baadaye lina makubaliano yaliyokita mizizi katika jamii ya Bitcoin.
Uhamiaji wa akaunti ya Ethereum
Kwa kuwa Ethereum EOA ni persistent account, uhamiaji ni tofauti na modeli ya UTXO self-transfer ya Bitcoin. Kutokuwepo kwa precompile inayofaa katika EVM kwa post-quantum signature verification, preliminary benchmark zilizonukuliwa katika chanzo kuhusu on-chain verification kuweza kufikia mamia ya maelfu ya gas, na miundo ya smart-contract access-control vinaweza kuongeza migration cost.
Thamani hizi za gas hazikutokana na jaribio la benchmark la Ethereum la makala yenyewe; chanzo kinazijadili kupitia preliminary studies katika fasihi.
Tofauti kati ya hard fork na soft fork
Hard fork, ni mabadiliko ya itifaki ya backward-incompatible ambapo baadhi ya sheria zinazokubaliwa na node mpya si halali kwa node za zamani. Ikiwa uratibu utashindwa, chain split inaweza kutokea.
Soft fork, ni mkabala wa backward-compatible tightening unaoruhusu node za zamani kukubali vitalu vipya ndani ya seti pana ya sheria zilizopo hata kama hazielewi kikamilifu sheria mpya. Chanzo kinajadili kwamba hybrid address/signature formats katika baadhi ya hali zinaweza kuletwa kwa taratibu zinazofanana na soft-fork, huku hatua kama kuacha kabisa classical verification zikihitaji governance/fork nzito zaidi.
Kwa nini tooling ni tabaka tofauti la uhamiaji?
Hata specification ya itifaki ikibadilika, ecosystem haiwezi kuhama bila msaada wa wallet, SDK, full node, smart-contract library, HSM, exchange na custodian. Chanzo kinataja katika minimum tooling set PQ-capable wallet libraries, HD key derivation, address generation, transaction construction, signature creation/verification, batch verification, address migration tools, Solidity/Rust verification libraries na audited reference implementations.
Contingency plan
Chanzo kinapendekeza mpango wa uhamiaji usiandikwe kwa hali ya mafanikio pekee. Aina tatu za mfano za contingency zinajitokeza:
- Algoriti iliyochaguliwa ya PQ kuvunjwa na cryptanalysis mpya.
- Maendeleo ya quantum-hardware kusonga kwa kasi zaidi sana kuliko ratiba ya uhamiaji iliyotarajiwa.
- Wallet/node adoption kukwama chini ya readiness threshold.
Katika hali hizi, inapendekezwa kuwe na trigger, responsible party, decision timeline na emergency acceleration mechanism zilizoainishwa mapema.
Mbinu na Matokeo ya Utafiti
Muundo wa kisayansi wa utafiti
Aina ya chapisho la chanzo ni Review. Hata hivyo, makala haina sehemu tofauti ya mbinu, msururu wa utafutaji wa hifadhidata, mtiririko wa PRISMA, vigezo vya kujumuisha/kuondoa, upimaji wa ubora wa tafiti au meta-analysis unaoonekana katika systematic review. Kwa hiyo, utafiti unapaswa kutathminiwa kama mapitio ya kimfumo ya kimawazo/pendekezo yanayounganisha fasihi na viwango kwa mtazamo wa uhandisi wa mifumo.
Mchakato wa kisayansi unaweza kusomwa kama hatua nne kuu za uchanganuzi:
- Kutambua utegemezi wa kriptografia ya kawaida wa blockchain na njia za mashambulizi ya quantum.
- Kutathmini familia za primitive za baada ya quantum kulingana na masharti ya matumizi ya blockchain.
- Kuunda usanifu rejea unaojumuisha tabaka za key, transaction, consensus, Layer-2, network na governance.
- Kufanya Readiness assessment na kuendeleza migration strategy ya hatua tatu.
Hatua hizi hazikutekelezwa katika chanzo kama jaribio linalodhibitiwa kwenye prototipu mpya. Mifano ya Bitcoin, Ethereum na enterprise/permissioned blockchain ni miktadha ya visa vya ulimwengu halisi inayotumiwa kuhalalisha muundo wa mfumo.
Maswali ya utafiti na majibu yaliyotengenezwa katika chanzo
| Swali la utafiti | Jibu lililotengenezwa katika chanzo | Kikomo cha tafsiri |
|---|---|---|
| Ni PQ primitive zipi zinafaa kwa blockchain? | Ulinganisho wa muktadha wa matumizi wa ML-DSA, FALCON/FN-DSA, SLH-DSA, ML-KEM, code-based KEM na hybrid constructions. | Si mashindano ya performance yaliyofanyiwa benchmark upya kwenye maunzi ya pamoja. |
| Ni tabaka zipi za blockchain zinapaswa kubadilishwa? | Usanifu rejea unaojumuisha tabaka za Key management, address/transaction, consensus, Layer-2, network na governance. | Hakuna deployment test iliyofanywa kwenye mtandao wa uzalishaji unaofanya kazi. |
| Mtandao hai huhamaje? | Readiness assessment + hybrid + transitional + full PQ transition model. | Vizingiti kama %30, %80 na %100 ni vigezo vya governance vinavyopendekezwa na mwandishi. |
Formal threat model
Usanifu unaopendekezwa unatathminiwa kwa madaraja matatu ya mshambulizi: classical adversary, NISQ adversary na FTQA. Malengo ya usalama yanajumuisha confidentiality, transaction integrity, entity authenticity, digital-signature non-repudiation, consensus correctness, network availability na cryptographic agility.
Chanzo kinatumia malengo haya kwenye attack surface za wallet, validator node, consensus, peer-to-peer communications, smart contracts na governance.
Hii “formal threat model and security analysis” si uthibitishaji wa mathematical proof assistant wala penetration test dhidi ya itifaki inayofanya kazi. Ni modeli ya uchanganuzi inayotathmini kwa utaratibu ni udhibiti gani wa usalama unaowekwa na usanifu katika tabaka gani dhidi ya uwezo wa mshambulizi uliobainishwa katika chanzo.
Matokeo makuu ya kimfumo ya chanzo
- Uso wa shambulio la Shor hauishii kwenye transaction ECDSA pekee; BLS, Schnorr, elliptic-curve VRF na miundo husika ya threshold/bridge pia inapaswa kuzingatiwa.
- Grover “haivunji kabisa” usalama wa hash kwa namna ileile kama Shor; inaunda tishio tofauti linalopunguza eksponenti ya usalama.
- Kwa sababu rekodi za blockchain ni za kudumu, hatari ya HNDL huanza ratiba ya uhamiaji mapema kuliko tarehe ya baadaye ya quantum-hardware.
- PQ signature scheme moja si optimum kwa mahitaji yote ya blockchain.
- ML-DSA inatathminiwa kama usawa wa vitendo kwa transaction authentication; SLH-DSA kama trust anchor yenye thamani kubwa na mzunguko mdogo; FALCON kama chaguo katika mazingira yanayotaka signature ndogo.
- Katika PoS blockchain, ukosefu wa BLS-like post-quantum signature aggregation ni mojawapo ya architecture challenge kuu.
- PQ transition si tatizo la cryptographic engineering pekee, bali pia ni tatizo la governance na ecosystem coordination.
- Crypto-agility inapendekezwa kama sifa ya kudumu ya usanifu dhidi ya uwezekano wa algoriti iliyochaguliwa ya PQ kuvunjwa baadaye.
- Migration inapaswa kuchukuliwa kama mchakato wa miaka mingi na hatua nyingi badala ya cutover moja.
Matokeo yanayoungwa mkono na utafiti
- Inaunga mkono hitimisho kwamba tabaka zilizopo za elliptic-curve-based blockchain authentication zina hatari ya muda mrefu dhidi ya tishio la fault-tolerant Shor.
- Inaunga mkono kwamba wasifu wa tishio la quantum wa kazi za hash ni tofauti na sahihi za public-key.
- Inatoa mfumo rejea thabiti unaotetea kwamba ustahimilivu wa quantum wa blockchain unapaswa kushughulikiwa kama tatizo la mfumo wa tabaka nyingi.
- Inatetea kwamba miundo ya Hybrid classical–PQC inaweza kutoa compatibility na algorithmic diversity katika kipindi cha mpito.
- Inatetea kwamba Governance, incident response na algorithm deprecation vinapaswa kuwa sehemu ya technical migration plan.
- Inapendekeza Readiness assessment na modeli ya migration ya hatua tatu kama mpango wa utekelezaji.
Matokeo ambayo utafiti hauyaungi mkono
- Hauonyeshi kwamba blockchain fulani inaweza kuvunjwa leo na kompyuta ya quantum.
- Hauamui kwa majaribio ratiba kamili ambayo FTQA itakuwa ya kutumika.
- Hauonyeshi kwamba usanifu unaopendekezwa ume-deploy kwa mafanikio kwenye Bitcoin, Ethereum au Hyperledger.
- Haithibitishi kwamba vizingiti vinavyopendekezwa vya %30, %80 na %100 adoption ni optimum ya majaribio.
- Hauonyeshi kwamba FALCON, ML-DSA au SLH-DSA ni bora kwa ulimwengu wote katika workload zote za blockchain.
- Haithibitishi kwamba memory-hard PoW huondoa faida ya quantum mining kwa mgawo kamili.
- Haithibitishi kwamba STARK ni salama bila masharti dhidi ya mashambulizi yote ya quantum ya baadaye; chanzo kinajadili usalama chini ya dhana za hash zinazotumiwa.
- Hauonyeshi kwamba Hybrid cryptography huondoa kiotomatiki hatari za implementation mbaya, side-channel, software bug au governance capture.
Kutokuwiana muhimu na mipaka ya uripoti ndani ya chanzo
| Mada | Hali inayoonekana katika chanzo | Mkabala wa Verianla |
|---|---|---|
| Ugumu wa kawaida wa ECDLP | Chanzo kinaandika \(O(p)\) huku katika aya hiyo hiyo kikitoa takribani 128 bit za usalama wa kawaida kwa secp256k1 ya 256-bit. | Hakuna fomula mpya isiyokuwepo kwenye chanzo iliyoandikwa; kutokuwiana kwa ndani kumelezwa. |
| Grover / quantum mining | Kwenye ukurasa wa 8 \(2^{256}\rightarrow2^{128}\) inaelezwa wazi; sehemu ya baadaye ina “factor of 4” na maneno \(2^{128}/2^{64}\) yasiyolingana na maelezo hayo. | Mlinganyo wa jumla wa Grover ulio wazi katika chanzo umefundishwa, na aya inayokinzana imetajwa tofauti. |
| Ukubwa wa FALCON-1024 | Maandishi yanatoa 1280 B / 1793 B; Figure 2 inatoa takribani 1200 B / 1703 B. | Thamani za maandishi zilitumiwa katika jedwali kuu, tofauti ya kielelezo haikufichwa. |
| Figure 3 | Caption inasema “Quantum-Resilient Blockchain Systems Architecture”, lakini grafu inayoonekana ni PQ primitive selection matrix. | Picha ya chanzo haikuchorwa upya kana kwamba ni usanifu; source-derived SVG iliundwa kutoka maelezo halisi ya tabaka katika Section 5. |
| Mpango wa sehemu | Utangulizi unaeleza Section 6 kama migration na Section 7 kama implementation challenges; vichwa halisi ni Section 6 Governance, Section 7 Migration. | Vichwa halisi vya sehemu vilitumika. |
Mipaka ya uwezo wa kuzalisha upya
- Hakuna itifaki tofauti ya mbinu inayoeleza jinsi fasihi iliyotumiwa kwa Review ilichaguliwa kwa utaratibu.
- Hifadhidata za utafutaji, tarehe za utafutaji, Boolean queries, inclusion/exclusion criteria na jumla ya idadi ya tafiti hazijaripotiwa.
- Tafiti za chanzo hazijatathminiwa kwa mfumo wa formal risk-of-bias au quality-score.
- Working reference implementation ya usanifu unaopendekezwa haijawasilishwa kama somo la majaribio lililochapishwa.
- Hakuna benchmark iliyounganishwa ya end-to-end kwenye Bitcoin/Ethereum kwa transaction throughput, storage, gas au migration latency.
- Vizingiti vinavyopendekezwa vya readiness/adoption havijalinganishwa kwa sensitivity analysis.
- Miundo ya governance inayopendekezwa haijathibitishwa kitabia katika kura halisi ya jamii.
- Chanzo hakikutumia seti yake ya data ya majaribio.
Mipaka hii inapaswa kutafsiriwaje?
Mapungufu haya hayapingani na lengo la utafiti; makala kimsingi inapendekeza mfumo wa mifumo. Hata hivyo, msomaji hapaswi kutoa hitimisho kwamba “usanifu huu ulijaribiwa katika uzalishaji na ukatoa performance hii”. Mchango wa utafiti ni kuunganisha fasihi iliyotawanyika ya cryptography, blockchain architecture, governance na migration katika muundo mmoja wa maamuzi na kupendekeza kanuni za muundo zinazoweza kutumika. Usalama halisi wa deployment, throughput, cost, interoperability na tabia ya governance vinahitaji uthibitishaji tofauti wa prototipu na uwanjani.
Maelezo ya Chanzo na Mbinu
Kichwa asilia: Architecting Quantum-Resilient Blockchains: A Systems Framework for Post-Quantum Security, Governance, and Migration
Mwandishi: Hamed Taherdoost.
Mpangilio wa mwandishi: Utafiti wa mwandishi mmoja.
Mwandishi anayewajibika: Hamed Taherdoost; PDF inatoa mwandishi mmoja na barua pepe ya mawasiliano.
Taasisi: College of Technology and Engineering, Westcliff University, Irvine, CA 92614, USA.
Mchango sawa: Hautumiki; utafiti una mwandishi mmoja na hakuna tamko tofauti la mchango sawa.
Jarida: Cryptography.
Mchapishaji: MDPI, Basel, Switzerland.
Juzuu / namba / makala: 10(4), 53.
Idadi ya kurasa: 41.
DOI: 10.3390/cryptography10040053.
Kuwasilishwa: 24 Juni 2026.
Marekebisho: 22 Julai 2026.
Kukubaliwa: 25 Julai 2026.
Kuchapishwa: 1 Agosti 2026.
Aina ya chanzo: Review; mapitio ya kimawazo/kimifumo yanayoshughulikia usalama wa blockchain baada ya quantum pamoja na threat modeling, primitive selection, system architecture, governance na migration planning.
Mapitio ya wenzao: PDF hairipoti modeli ya peer-review katika mstari tofauti. Katika hatua ya uthibitishaji wa kibibliografia ilikaguliwa kwamba Cryptography ni jarida la peer-reviewed na kwamba nyenzo rasmi za MDPI hutumia mchakato wa single-blind/single-anonymized.
Hali ya Preprint: Hati iliyochakatwa ni toleo la jarida lililochapishwa; makala ya Verianla imetayarishwa kutoka Version of Record hii.
Leseni: Creative Commons Attribution 4.0 International (CC BY 4.0).
Kiungo rasmi cha DOI: https://doi.org/10.3390/cryptography10040053
Wahariri wa kitaaluma: Xianhui Lu na Jianfeng Wang.
Maneno muhimu: quantum computing; post-quantum cryptography (PQC); blockchain security; quantum-resilient blockchain architecture.
Mbinu ya utafiti: Ni utafiti wa Review usio na sehemu tofauti ya formal Methods. Fasihi, viwango vya baada ya quantum vya NIST, tafiti za blockchain security na miktadha ya Bitcoin/Ethereum na enterprise blockchain vinaunganishwa ndani ya mfumo wa uhandisi wa mifumo.
Jaribio jipya: Hakuna.
Uigaji mpya: Hakuna.
Seti mpya ya data: Hakuna.
Uchanganuzi wa kitakwimu: Hakuna upimaji wa hypothesis wa kitakwimu uliofanywa kwenye sampuli mpya.
Meta-analysis: Hakuna.
Formal review protocol: Mtiririko wa PRISMA, itifaki iliyosajiliwa, search strings au inclusion/exclusion table hazijaripotiwa.
Miundo kuu ya uchanganuzi: Modeli ya tishio la quantum; PQ cryptographic primitive comparison; crypto-agile layered reference architecture; governance framework; migration readiness assessment; hybrid/transitional/full-PQ three-stage migration model.
Madaraja makuu ya washambuliaji: Classical adversary, Noisy Intermediate-Scale Quantum adversary na Fault-Tolerant Quantum Adversary.
Kanuni kuu za usanifu: Crypto-agility, defense-in-depth na forward secrecy.
Figure 1 ya chanzo: Quantum Threat Pathways to Blockchain Security. Katika Verianla, SVG huru imejengwa upya kutokana na mahusiano yake ya kisayansi.
Figure 2 ya chanzo: Post-Quantum Cryptographic Primitives Selection Framework. Katika Verianla, kwa sababu ya tofauti za nambari kati ya kielelezo na maandishi, taarifa kuu imebeba kupitia HTML tables na maelezo.
Figure 3 ya chanzo: Ingawa caption inasema “Quantum-Resilient Blockchain Systems Architecture”, picha katika PDF ina umbo la primitive-selection matrix. Verianla haijajifanya imesahihisha kutokulingana huku kunakoonekana; imewasilisha usanifu wa maandishi wa Section 5 kama source-derived SVG tofauti.
Jedwali 1 la chanzo: Linafanya ulinganisho wa ubora kwa Bitcoin PQ proposals, Ethereum PQ proposals, Hyperledger na Proposed Architecture katika maeneo ya PQ algorithms, governance, migration, cryptographic agility na layer support.
Ufadhili: Chanzo kinatoa tamko “This research received no external funding”.
Upatikanaji wa data: Chanzo kinatoa tamko “No data was used for this research”.
Mgongano wa maslahi: Mwandishi anatangaza kwamba hakuna mgongano wa maslahi.
Michango ya mwandishi: Utafiti una mwandishi mmoja; PDF haina sehemu tofauti ya CRediT/michango ya mwandishi.
Kamati ya maadili / ridhaa ya mshiriki: Utafiti hauzalishi data mpya ya majaribio yenye washiriki binadamu au wanyama; hakuna utaratibu tofauti wa kamati ya maadili au informed-consent ulioripotiwa katika chanzo.
Kikomo kikuu cha tafsiri: Utafiti hauwasilishi bidhaa mpya ya blockchain iliyotekelezwa na kuthibitishwa chini ya shambulio. Usanifu unaopendekezwa, majukumu ya algoriti, adoption thresholds, governance mechanisms na migration milestones ni mapendekezo ya muundo wa mfumo ya mwandishi wa chanzo. Usalama, performance, cost na interoperability katika mitandao halisi zinapaswa kuthibitishwa tofauti.
Dokezo la uripoti ndani ya chanzo: Kuna tofauti za ndani ya chanzo kati ya ugumu wa kawaida wa ECDLP na usemi wa 128-bit security, aya ya Grover quantum-mining, ukubwa wa FALCON katika Figure 2, ulinganifu wa caption/picha wa Figure 3, na mpango wa Section 6–7 katika utangulizi. Verianla haijasahihisha tofauti hizi kimya kimya.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *