


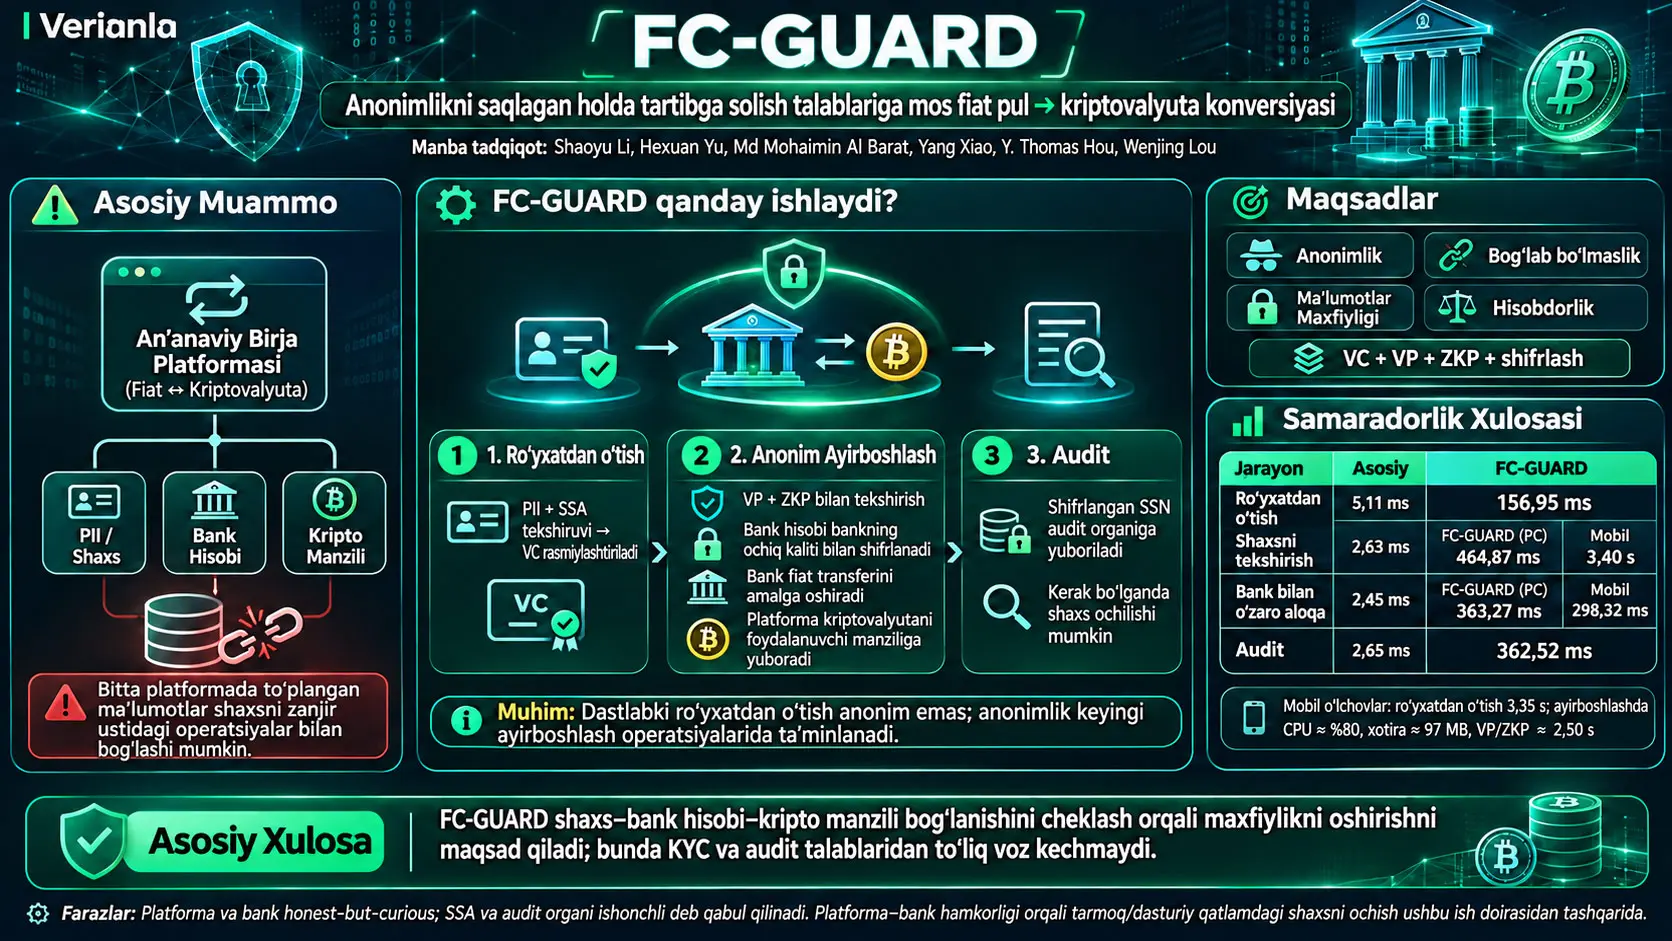
FC-GUARD, an’anaviy fiat pul kriptovalyutaga aylantiriladigan operatsiyalarda foydalanuvchining haqiqiy shaxsi, bank hisobi va kriptovalyuta manzilini bitta operatsiya yozuvi orqali o‘zaro bog‘lashning oldini olishni maqsad qilgan, tekshiriladigan identifikatsiya ma’lumotlari (Verifiable Credentials, VC), tekshiriladigan taqdimotlar (Verifiable Presentations, VP) va nol bilim isbotlaridan (Zero-Knowledge Proofs, ZKP) foydalanadigan maxfiylikni saqlovchi ayirboshlash tizimi dizaynidir. Shaoyu Li, Hexuan Yu, Md Mohaimin Al Barat, Yang Xiao, Y. Thomas Hou va Wenjing Lou tomonidan ishlab chiqilgan tadqiqot anonimlikni “O‘z mijozingizni biling” (Know Your Customer, KYC) va soliq auditi talablari bilan bir xil operatsiya infratuzilmasida birlashtirishni ko‘zlaydi.
Tadqiqotning boshlang‘ich nuqtasi shundan iboratki, an’anaviy kriptovalyuta xarid platformalari foydalanuvchiga tegishli shaxsni aniqlashga imkon beruvchi shaxsiy ma’lumotlarni (Personally Identifiable Information, PII), bank hisoblarini va kriptovalyuta manzillarini o‘zaro bog‘lanadigan shaklda saqlashi mumkin. Bunday ma’lumotlar omborining qo‘lga kiritilishi faqat ism yoki hisob raqami sizib chiqishiga sabab bo‘lmaydi; ochiq blokcheyn yozuvlaridan foydalanuvchining operatsiyalar tarixini haqiqiy shaxsi bilan moslashtirish xavfini ham tug‘diradi. FC-GUARD bu bog‘lanishni operatsiya vaqtida cheklash uchun sezgir ma’lumotlarni bevosita oshkor etish o‘rniga kriptografik tekshirish mexanizmlaridan foydalanadi.
Taklif etilgan tizim uch asosiy bosqichdan iborat: foydalanuvchi shaxsini bir marta tekshirib identifikatsiya ma’lumotini berish, keyingi fiat pul–kriptovalyuta aylantirishlarini anonim autentifikatsiya bilan amalga oshirish va zarurat tug‘ilganda vakolatli organ shifrlangan shaxs ma’lumoti orqali audit o‘tkaza olishi. Dastlabki ro‘yxatdan o‘tish bosqichi anonim emas; foydalanuvchi PII ma’lumotlarini platformaga taqdim etadi. Maxfiylik himoyasi ro‘yxatdan o‘tgandan keyingi ayirboshlash operatsiyalari uchun mo‘ljallangan. Bu farq tizimning xavfsizlik da’vosini to‘g‘ri tushunish uchun muhimdir.
Tadqiqotchilar FC-GUARD prototipini ish stoli va Android muhitlarida amalga oshirgan. Serverlarda Amazon EC2 c5.large instanslari, mijoz tomonida Intel Xeon asosidagi ish stansiyasi va Google Pixel 8a ishlatilgan; kriptografik operatsiyalar Hyperledger AnonCreds, Hyperledger Indy va 2048 bitli ElGamal shifrlashi bilan qo‘llab-quvvatlangan. Kriptovalyuta o‘tkazmalari mahalliy Bitcoin test tarmog‘ida baholangan.
Manba natijalariga ko‘ra, ish stolida bir martalik foydalanuvchi ro‘yxatdan o‘tishi FC-GUARD bilan 156,95 ms, bazaviy taqqoslash tizimida 5,11 ms davom etgan. Ayirboshlash operatsiyasida autentifikatsiya bosqichi ish stoli FC-GUARD uchun 464,87 ms, mobil ilovada 3,40 soniya deb hisobot qilingan. Bank bilan o‘zaro ishlashda ish stoli FC-GUARD 363,27 ms, mobil versiya 298,32 ms o‘lchangan. Audit operatsiyasining umumiy davomiyligi bazaviy tizimda 2,65 ms bo‘lgan bo‘lsa, FC-GUARD da 362,52 ms deb bildirilgan.
Bu o‘lchovlar qo‘shimcha kriptografik operatsiyalar sezilarli xarajat keltirishini, biroq tadqiqotning test muhitida ish stoli va mobil ilovalarni amalga oshirish mumkin bo‘lganini ko‘rsatadi. Shu bilan birga, tadqiqot haqiqiy moliya tashkilotida keng ko‘lamli ishlab chiqarish joylashtirishini, barcha mamlakatlar qonunchiligiga muvofiqlikni yoki barcha zararli tomonlar koalitsiyalariga qarshi xavfsizlikni tasdiqlamaydi. Turkiya kabi bank va shaxsni tekshirish infratuzilmasi boshqacha bo‘lgan mamlakatlarda qo‘llash uchun qo‘shimcha texnik, huquqiy va operatsion moslashtirish talab etiladi.
Fiat pul bilan kriptovalyuta o‘rtasidagi o‘tishda asosiy maxfiylik muammosi
Fiat pul (fiat currency) — qiymati davlat va pul tizimi tomonidan qabul qilinishiga asoslanadigan an’anaviy pul birligidir. AQSh dollari kabi fiat pullar bank tizimida hisob qoldiqlari va elektron o‘tkazmalar orqali ishlatilishi mumkin. Kriptovalyutalar esa taqsimlangan reyestr yoki blokcheynda ifodalangan raqamli aktivlardir. Ushbu ikki moliyaviy soha o‘rtasida pul aylantirishini amalga oshiruvchi platformalar foydalanuvchining bankdagi pulini olib, evaziga belgilangan kriptovalyuta manziliga raqamli aktiv yuborishi mumkin.
An’anaviy operatsiyada platforma odatda foydalanuvchining haqiqiy shaxsini, bank hisobi ma’lumotlarini, platformadagi hisobini va kriptovalyuta manzilini biladi. Buning bir qismi shaxsni tekshirish, firibgarlikning oldini olish va qonunchilik majburiyatlaridan kelib chiqadi. Ammo ushbu ma’lumotlarning barchasi bitta tashkilotda birgalikda saqlanishi jiddiy maxfiylik muammosini yaratadi.
Blokcheyn manzillari bevosita shaxsning ismini o‘z ichiga olmasa-da, ko‘plab ochiq blokcheynlarda operatsiyalarni har kim ko‘rishi mumkin. Haqiqiy shaxs bilan kriptovalyuta manzili o‘rtasidagi bog‘lanish bir marta oshkor bo‘lgach, o‘sha manzil bilan bog‘liq o‘tgan va kelajakdagi harakatlarni foydalanuvchi bilan bog‘lash mumkin bo‘lib qolishi mumkin. Manba bu muammoni qaytarish qiyin bo‘lgan shaxsni aniqlash yoki anonimlikning yo‘qolishi sifatida muhokama qiladi.
FC-GUARD ning asosiy yondashuvi platformani barcha ma’lumotni ko‘ra oladigan markazlashgan ma’lumotlar ombori bo‘lishdan uzoqlashtirishdir. Platforma operatsiyaning haqiqiyligini tekshirishi va kriptovalyuta yubora olishi kerak; ammo buning uchun foydalanuvchining ochiq bank hisob raqamini yoki operatsiya paytidagi haqiqiy shaxsini bilishi shart bo‘lmasligi kerak.
An’anaviy tizim bilan FC-GUARD o‘rtasidagi farq
An’anaviy jarayonda platforma foydalanuvchi hisobini bank hisobi va kriptovalyuta manzili bilan moslashtira olishi mumkin bo‘lsa, FC-GUARD operatsiya xabarida foydalanuvchining haqiqiy shaxsi o‘rniga anonim shaxs isboti, bank ochishi mumkin bo‘lgan shifrlangan hisob ma’lumoti va kriptovalyuta manzili mavjud bo‘ladi.
Bu dizayn bankning mijoz va uning hisobini bilishiga to‘sqinlik qilmaydi. Bank fiat pul o‘tkazmasini amalga oshirish uchun haqiqiy hisobni bilishi kerak. Xuddi shuningdek, platforma kriptovalyuta o‘tkazmasi uchun mo‘ljal manzilni bilishi kerak. Maqsad hammaning barcha ma’lumotni bilmasligi va bitta tomon shaxs bilan kriptovalyuta operatsiyalari tarixini mustaqil ravishda bog‘lay olmasligidir.
FC-GUARD Shaxsni Tekshirishni Bekor Qilmasdan Anonimlikni Qanday Ta’minlaydi?
FC-GUARD foydalanuvchini dastlabki ro‘yxatdan o‘tishda haqiqiy shaxsi bilan tekshiradi, keyin esa shu tekshiruvdan hosil qilingan, o‘zaro bog‘lanmasligi maqsad qilingan tekshiriladigan taqdimotlardan foydalanadi. Shu tariqa platforma operatsiyani bajarayotgan shaxs haqiqiy identifikatsiya ma’lumotiga ega ekanini tekshirishi mumkin; ammo ayirboshlash bosqichida qaysi ro‘yxatdan o‘tgan shaxs operatsiyani bajarayotganini bevosita bilishi shart emas.
Tizimning besh tomoni
Tadqiqotning tahdid va operatsiya modelida beshta asosiy tomon mavjud:
| Tomon | Vazifa | Ma’lumotga kirish va chegara |
|---|---|---|
| Foydalanuvchi (U) | Ro‘yxatdan o‘tish, shaxs isbotini yaratish, bank va kriptovalyuta operatsiyasini boshlash | O‘z shaxsini, bank hisobini, identifikatsiya ma’lumotlarini va kriptovalyuta manzilini biladi. |
| Platforma (P) | Ro‘yxatdan o‘tishni tekshirish, ayirboshlash buyrug‘i, bank va kriptovalyuta o‘tkazmasi | Dastlabki ro‘yxatdan o‘tishda PII ni ko‘radi; keyingi anonim operatsiyalarda ochiq shaxs ma’lumoti va bank hisobini olmasligi maqsad qilinadi. |
| Bank (B) | Hisobni tekshirish va fiat pul o‘tkazmasi | Haqiqiy bank hisobini va o‘tkazmani biladi; protokol doirasida kriptovalyuta manzili unga berilmaydi. |
| SSA | Identifikatsiya ma’lumotining haqiqiyligini tekshirish | AQSh kontekstida SSN ni tekshirish uchun ishlatiladigan ishonchli shaxsni tasdiqlash organidir. |
| Audit organi (AA) | Soliq va operatsiya muvofiqligini tekshirish | Zarur bo‘lganda o‘z maxfiy kaliti bilan shifrlangan shaxs ma’lumotini ochishi mumkin. |
Bu yerdagi SSA AQSh Ijtimoiy ta’minot ma’muriyatini (Social Security Administration), SSN esa Ijtimoiy ta’minot raqamini (Social Security Number) anglatadi. Bular tadqiqotning AQSh markazidagi shaxsni tekshirish ssenariysiga xos komponentlardir. Boshqa mamlakatlarda ularning aynan shu tashkilot va raqamlar bilan to‘g‘ridan-to‘g‘ri mos kelishi faraz qilinmaydi.
Tekshiriladigan identifikatsiya ma’lumoti nima?
Verifiable Credential (VC) — emitent tomonidan muayyan atributlarning to‘g‘riligi kriptografik tarzda tasdiqlangan raqamli identifikatsiya ma’lumotidir. Emitent (issuer) foydalanuvchiga tegishli atributlarni imzolaydi. Foydalanuvchi (holder) ushbu ma’lumotni saqlaydi va zarur bo‘lganda tekshiruvchiga (verifier) atributlar haqiqiy ekaniga dalil taqdim etadi.
Masalan, FC-GUARD da platforma bergan identifikatsiya ma’lumotida ism, tug‘ilgan sana va SSN bo‘lsa, bank bergan ma’lumot bank nomi, hisob raqami va SSN bilan bog‘langan. Har ikki ma’lumot turli tashkilotlar tomonidan imzolangan bo‘lishi mumkin. Foydalanuvchi ularning ayrim qismlarini oshkor etmasdan tekshirish imkonini beradigan taqdimot yaratishi mumkin.
VC bilan VP o‘rtasidagi farq
VC asosiy shaxsni tasdiqlovchi hujjatning kriptografik muqobilidir. Verifiable Presentation (VP) esa ushbu hujjatdan muayyan tekshiruv uchun tayyorlangan taqdimotdir. VC uzoq vaqt haqiqiy bo‘lib qolishi mumkin, turli operatsiyalarda esa turli VP chiqishlari yaratilishi mumkin. Shunday qilib, bir xil identifikatsiya ma’lumotidan foydalanilsa ham, platforma taqdimotlarni bevosita o‘zaro bog‘lamasligi maqsad qilinadi.
Manba bu xususiyat imzoni tasodifiylashtirish va nol bilim isbotlari bilan qo‘llab-quvvatlanishini tushuntiradi. Taqdimotni tekshirish mumkin bo‘lishi foydalanuvchining haqiqiy ismi yoki SSN qiymatini tekshiruvchiga ko‘rsatishni talab qilmaydi.
Nol bilim isboti nima?
Zero-Knowledge Proof (ZKP) — bir tomonning ma’lum ma’lumotni bilishini yoki muayyan shart to‘g‘ri ekanini tegishli maxfiy ma’lumotni oshkor qilmasdan isbotlashiga imkon beradigan kriptografik usullar oilasidir.
FC-GUARD da bu yondashuv bir nechta joyda ishlatiladi. Foydalanuvchi haqiqiy VC ga ega ekanini, bank hisobi bilan bog‘liq maxfiy shaxs atributi platforma identifikatsiya ma’lumotidagi atributga mos kelishini yoki shifrlangan hisob tekshirilgan ma’lumot bilan bog‘langanini isbotlashi mumkin. Platforma ushbu isbotni tekshiradi; biroq isbot tasdiqlagan maxfiy qiymatni ochiq matn sifatida olishga majbur emas.
Bu mexanizm isbotning o‘zi tasodifiy taxmin qilingan son ekanini anglatmaydi. Isbot haqiqiy identifikatsiya ma’lumoti, imzo va tegishli maxfiy atributlar o‘rtasidagi matematik munosabatlarni tekshiradi. Usulning xavfsizligi ishlatiladigan kriptografik tuzilmalarning farazlariga bog‘liq.
Tanlab oshkor qilish va yoshni tekshirish
Manba identifikatsiya ma’lumotlarining faqat talab qilinadigan atributlarini oshkor eta oladigan tekshiriladigan taqdimotlarni muhokama qiladi. Masalan, foydalanuvchi tug‘ilgan sanasini bevosita ulashmasdan yoshi muayyan \(x\) chegara qiymatidan katta ekanini interval isboti orqali ko‘rsatishi mumkin.
Bu qo‘llanishda tekshiruvchi bilishi kerak bo‘lgan narsa to‘liq tug‘ilgan sana emas, balki talab qilinadigan yosh sharti bajarilgan-bajarilmaganidir. Manbada yoshni tekshirish qo‘shimcha shaxs shartining namunasi sifatida berilgan; FC-GUARD samaradorlik o‘lchovlarida barcha operatsiyalar ma’lum yosh chegarasidan foydalangani aytilmagan.
Bir martalik ro‘yxatdan o‘tish nega anonim emas?
Dastlabki ro‘yxatdan o‘tishda platforma haqiqiy shaxsni tekshirishi kerak. Foydalanuvchi PII ma’lumotlarini taqdim etadi; platforma SSA tekshiruvini bajaradi va muvaffaqiyatli bo‘lsa, foydalanuvchiga imzolangan VC beradi. Foydalanuvchi ushbu identifikatsiya ma’lumotini o‘z maxfiy hamyonida saqlaydi.
Shu sababli “FC-GUARD hech bir bosqichda PII to‘plamaydi” degan ibora noto‘g‘ri bo‘ladi. Tadqiqot dastlabki ro‘yxatdan o‘tish bilan keyingi ayirboshlash operatsiyalarini bir-biridan ajratadi. Maxfiylik yutug‘i ro‘yxatdan o‘tgan foydalanuvchi bilan yangi kriptovalyuta operatsiyalari o‘rtasidagi bevosita bog‘lanishning operatsiya vaqtida o‘rnatilishiga yo‘l qo‘ymaslikka qaratilgan.
Identifikatsiya ma’lumotini yaratish tizimining matematikasi
Manba tekshiriladigan identifikatsiya ma’lumotlarining kriptografik asosini tushuntirar ekan, Camenisch–Lysyanskaya (CL) imzo tuzilmasiga oid kalit yaratish bayonini beradi. Ushbu tuzilmada avval taxminan 1536 bitli ikkita tub son \(p'\) va \(q'\) tanlanadi; so‘ng quyidagi munosabatlar orqali \(p\) va \(q\) hosil qilinadi:
\[ p=2p'+1,\qquad q=2q'+1 \]
Manba bu yangi sonlar ham tub bo‘lishini talab qiladi. Keyin:
\[ n=pq \]
hisoblanadi. Bu yerdagi \(n\) keyingi modulli arifmetik operatsiyalarda ishlatiladigan murakkab moduldir. Ikki katta tub sonning ko‘paytmasi ishlatilgani sababli tizimning matematik tuzilmasi oddiy kichik butun sonlar arifmetikasidan farq qiladi.
Manba \(n\) moduli ostida tasodifiy kvadratik qoldiq \(S\) tanlanishi va quyidagi darajalar hosil qilinishini bildiradi:
\[ x_Z,x_{R_1},\ldots,x_{R_l}\in[2,p'q'-1] \]
So‘ng hisoblanadigan qiymatlar:
\[ Z=S^{x_Z}\pmod n \]
\[ R_i=S^{x_{R_i}}\pmod n \qquad (1\le i\le l) \]
ko‘rinishidadir. \(\pmod n\) belgisi darajaga ko‘tarish natijasi \(n\) moduli bo‘yicha baholanishini ko‘rsatadi. \(l\) identifikatsiya ma’lumoti sxemasidagi tegishli atributlarning raqamli indeks tuzilmasini ifodalaydi.
Manbada ushbu bayon oxirida ochiq kalit:
\[ pk=(n,S,Z,\{R_i\}_{1\le i\le l}) \]
va maxfiy kalit:
\[ sk=(p,q) \]
sifatida ko‘rsatiladi.
Muhim usul eslatmasi: Ushbu tenglamalar manbada taqdim etilgan identifikatsiya ma’lumoti infratuzilmasining matematik asosini ifodalaydi. Manba keyingi bo‘limda NIZK uchun BBS+ imzoga asoslangan isbotlar va amalda Hyperledger AnonCreds ishlatilishini tilga oladi. Turli imzo tuzilmalari manbada bitta batafsil umumiy isbot algoritmiga birlashtirilmagani sababli, CL kalit tenglamalari barcha FC-GUARD isbotlarining to‘liq yaratish algoritmi sifatida taqdim etilmasligi kerak.
Identifikatsiya ma’lumotini berish ketma-ketligi
Manba 3-rasmda emitent, ochiq reyestr, identifikatsiya ma’lumoti egasi va tekshiruvchi o‘rtasidagi operatsiyalarni ko‘rsatadi. Asosiy jarayonda identifikatsiya sxemasi va ta’rifi e’lon qilinadi, foydalanuvchi sxema ma’lumotlarini oladi, xavfsiz aloqa kanali ochiladi, identifikatsiya ma’lumoti so‘raladi, emitent so‘rovni ko‘rib chiqadi va imzolangan identifikatsiya ma’lumoti foydalanuvchiga yetkaziladi. Tekshirish vaqtida foydalanuvchi identifikatsiya ma’lumotidan VP yaratadi; tekshiruvchi esa taqdimot va zarur isbotlarni tekshiradi.
Manba identifikatsiya ma’lumoti egasi maxfiy bog‘lanish sirini yaratishi va ushbu sirning ko‘rlangan shakli identifikatsiya ma’lumoti so‘rovida ishlatilishini ham tushuntiradi. Ushbu mexanizm bir nechta identifikatsiya ma’lumotini egasiga bog‘lashni qo‘llab-quvvatlar ekan, tegishli maxfiy qiymatni bevosita oshkor etishning oldini olishni maqsad qiladi.
Platforma yaratgan VC va bank yaratgan VC
Tadqiqotda ikki xil tashkilot tomonidan berilgan identifikatsiya ma’lumotlaridan foydalaniladi. Platforma bergan identifikatsiya ma’lumoti foydalanuvchining haqiqiy shaxsi tekshirilganini ifodalaydi. Bank bergan identifikatsiya ma’lumoti esa bank nomi, foydalanuvchi hisobi va tegishli shaxs atributi o‘rtasida tekshiriladigan munosabat o‘rnatadi.
Manbada bank bergan ma’lumot quyidagi ko‘rinishda beriladi:
\[ VC_{bu}=(name_b,AccNum_{bu},SSN_u,\sigma_{bu}) \]
\(name_b\) bank nomini, \(AccNum_{bu}\) foydalanuvchining bank hisob raqamini, \(SSN_u\) foydalanuvchining SSN qiymatini, \(\sigma_{bu}\) esa identifikatsiya ma’lumotining imzosini ifodalaydi.
Platforma tomonidan berilgan ma’lumot esa:
\[ VC_{pu}=(name,birthday,SSN_u,\sigma_{pu}) \]
ko‘rinishidadir. Foydalanuvchining ismi, tug‘ilgan sanasi va SSN ma’lumoti platformaning imzosi bilan tekshiriladigan holga keltiriladi. Ushbu ma’lumotlarning ikki xil tashkilotda bo‘lishi keyingi anonim ayirboshlash bosqichida shaxs va bank hisobining mosligini alohida tekshirish imkonini beradi.
Kriptovalyuta ayirboshlash operatsiyasining birinchi bosqichi: platforma tekshiruvi
Foydalanuvchi aylantirmoqchi bo‘lgan fiat pul miqdori, kriptovalyuta turi va mo‘ljal kriptovalyuta manzili uchun ayirboshlash so‘rovini boshlaydi. Platforma foydalanuvchining ochiq haqiqiy shaxsini so‘rash o‘rniga platforma VC sidan yaratilgan tekshiriladigan taqdimotni tekshiradi.
Manba taqdimotni quyidagi ko‘rinishda beradi:
\[ VP_{pu}=(name',birthday',SSN'_u,Proof_{pu}) \]
Yuqoridagi apostrof belgilar yashirilgan atributlarni ifodalaydi; bu ko‘rsatish foydalanuvchi ismi yoki tug‘ilgan sana yangi qiymatga aylantirilganini anglatmaydi. \(Proof_{pu}\) esa foydalanuvchi haqiqiy platforma identifikatsiya ma’lumotiga ega ekanini tasdiqlovchi nol bilim isbotidir.
Platforma tekshiruvi muvaffaqiyatli bo‘lganda operatsiya identifikatori (Order ID) va zarur fiat pul miqdorini o‘z ichiga olgan buyruq yaratadi. Foydalanuvchi keyin bank tomonidagi operatsiyalar uchun bank bergan identifikatsiya ma’lumotidan alohida VP yaratadi.
Ikkinchi bosqich: bank hisobini oshkor qilmasdan tekshirish
Bank tekshiruvining maqsadi foydalanuvchining haqiqatan ham amaldagi bank hisobiga ega ekanini ko‘rsatish, biroq hisob raqamini platformaga ochiq matn ko‘rinishida yubormaslikdir. Foydalanuvchi hisob raqamini bankning ochiq kaliti bilan shifrlaydi:
\[ Enc_{pk_b}(AccNum_{bu}) \]
Bu yerdagi \(Enc\) shifrlash operatsiyasini, \(pk_b\) bankning ochiq kalitini va \(AccNum_{bu}\) foydalanuvchining bank hisob raqamini ifodalaydi.
Shifrlangan ma’lumot platforma orqali bankka uzatilishi mumkin. Platforma shifrlangan ma’lumotni uzatadi, biroq bankning maxfiy kalitiga ega bo‘lmagani uchun hisob raqamini bevosita ochishi kutilmaydi. Bank esa o‘z maxfiy kaliti bilan hisobni qayta oladi:
\[ AccNum_{bu}=Dec_{sk_b}(Enc_{pk_b}(AccNum_{bu})) \]
\(Dec\) shifrni ochishni, \(sk_b\) bankka tegishli maxfiy kalitni ifodalaydi. Ushbu tenglamada shifrlash bankning ochiq kaliti bilan, shifrni ochish esa tegishli maxfiy kalit bilan bajarilishi ko‘rinadi.
Bank VP si va yashirin shaxs tengligi
Manba bankning tekshiriladigan taqdimotini quyidagi ko‘rinishda beradi:
\[ VP_{bu}=(name_b,AccNum'_{bu},SSN'_u,Proof_{bu}) \]
Ushbu taqdimotda bank nomi oshkor qilinadi, hisob raqami va SSN esa yashirin saqlanadi. \(Proof_{bu}\) bank identifikatsiya ma’lumotining haqiqiyligi hamda shifrlangan hisob bilan bog‘liq zarur shartlarga oid isbotni ifodalaydi.
Tadqiqot, shuningdek, platforma identifikatsiya ma’lumotidagi yashirin SSN atributi bilan bank identifikatsiya ma’lumotidagi yashirin SSN atributi ayni shaxsga tegishli ekanini ko‘rsatish uchun tenglik isbotini belgilaydi:
\[ Proof_{eq}(SSN'_u\text{ in }VP_{pu}=SSN'_u\text{ in }VP_{bu}) \]
Ushbu ifodaning maqsadi SSN qiymatini hammaga oshkor qilish emas, balki ikkita alohida tekshiriladigan taqdimotda yashirilgan shaxs atributi mos ekanini isbotlashdir. Platforma ikki taqdimot ayni mos foydalanuvchiga tegishli ekanini tekshirar ekan, operatsiya bosqichida haqiqiy SSN qiymatini bilishi shart emas.
Uchinchi bosqich: fiat pul va kriptovalyuta o‘tkazmasi
Platforma bank nomidan foydalanib tegishli bank bilan bog‘lanadi va o‘z hisob ma’lumotlari bilan foydalanuvchining shifrlangan hisob ma’lumotini bankka uzatadi. Bank hisob ma’lumotini ochadi, tekshiruv operatsiyalarini bajaradi va pul o‘tkazmasini amalga oshiradi. Manba firibgarlik xavfiga qarshi bank SMS orqali bir martalik kod kabi ko‘p faktorli autentifikatsiya usullaridan foydalanishi mumkinligini ham qayd etadi.
Muvaffaqiyatli fiat pul o‘tkazmasidan so‘ng bank foydalanuvchi va platformaga operatsiya holatini bildiradi. Platforma keyin o‘z kriptovalyuta manzilidan foydalanuvchi belgilagan kriptovalyuta manziliga raqamli aktiv yuboradi.
Ushbu ketma-ketlik mavjud bank va kriptovalyuta aylantirish ish oqimini butunlay o‘zgartirmasdan maxfiylik qatlamini qo‘shishni maqsad qiladi. Shu bilan birga, manba tomonlar nazarda tutilgan protokolga amal qilishini va operatsiyani muddatidan oldin to‘xtatmasligini faraz qiladi; shu sababli barcha mumkin bo‘lgan operatsion muvaffaqiyatsizlik ssenariylari uchun yangi atomiklik protokoli isbotlangan degan xulosaga kelib bo‘lmaydi.
Ehtimolli shifrlash nega muhim?
Agar ayni bank hisob raqami har bir operatsiyada bir xil shifrlangan chiqish hosil qilsa, platforma ochiq matnni bilmasa ham bir xil shifrlangan qiymat qayta ishlatilayotganini ko‘rishi mumkin edi. Bunday takrorlanish turli operatsiyalarni ayni foydalanuvchi bilan bog‘lash uchun iz hosil qilishi mumkin edi.
Tadqiqot ushbu xavfni kamaytirish maqsadida ehtimolli ochiq kalitli shifrlash ishlatishni muhokama qiladi. ElGamal va Paillier kabi usullarda tasodifiylikdan foydalanib ayni ochiq ma’lumot turli operatsiyalarda turli shifrlangan chiqishlarga aylantirilishi mumkin. Shunday qilib, bir xil bank hisobidan qayta foydalanish platformaga majburiy ravishda ayni baytlar ketma-ketligi sifatida ko‘rinmaydi.
Biroq shifrlangan chiqishning o‘zgarishi o‘z-o‘zicha barcha metadata bog‘lanishlarini yo‘q qilmaydi. IP manzil, operatsiya vaqti, miqdor o‘xshashligi yoki blokcheyn harakatlari kabi turli axborot manbalari alohida bog‘lash xavflarini tug‘dirishi mumkin. Manba ushbu xavflarning ayrimlarini qo‘shimcha operatsion choralar bilan ko‘rib chiqadi, tarmoq va dasturiy ta’minot qatlamidagi shaxsni aniqlashni esa doiradan tashqarida qoldiradi.
Blokcheynda manzil bog‘lanishi nega alohida ko‘rib chiqiladi?
Bank foydalanuvchi shaxsini va fiat pul o‘tkazmasi vaqtini bilishi, kriptovalyuta manzilini bevosita olmasa ham, ochiq blokcheyndagi hodisalar bilan operatsiyani bog‘lashga bilvosita xavf tug‘dirishi mumkin. Shu sababli tadqiqotchilar platforma bir nechta kriptovalyuta manzilidan foydalanishi va manzillarni ma’lum oralig‘larda almashtirishi kabi choralarni muhokama qiladilar.
Manbada, shuningdek, foydalanuvchilar turli ayirboshlash operatsiyalari uchun turli qabul qiluvchi manzillardan foydalanishi va operatsiyalarga tasodifiy vaqt kechikishlari qo‘shilishi taklif etiladi. Ushbu choralar bevosita manzil moslashtirish xavfini kamaytirishga qaratilgan; biroq berilgan PDF da har bir choraning anonimlikka miqdoriy hissasi alohida tajriba bilan o‘lchanmagan.
FC-GUARD da Audit Organi Foydalanuvchining Shaxsini Qanday Aniqlashi Mumkin?
FC-GUARD har bir operatsiyada foydalanuvchiga tegishli SSN ma’lumotining audit organi ochiq kaliti bilan shifrlangan versiyasini va ushbu shifrlangan shaxs ma’lumoti tekshiriladigan identifikatsiya ma’lumoti bilan mos ekanini ko‘rsatuvchi isbotni yaratadi. Platforma shifrlangan shaxs ma’lumotini operatsiya yozuvi bilan birga audit organiga uzatadi. Foydalanuvchi soliq majburiyatlariga oid zarur deklaratsiyani bermaganda audit organi o‘z maxfiy kaliti yordamida shaxs ma’lumotini ochishi mumkin; bu xususiyat anonimlik bilan hisobdorlikni ayni protokolda birlashtirishni maqsad qiladi.
Audit uchun shifrlangan SSN
Manba foydalanuvchining shaxs ma’lumotini audit organi uchun quyidagi ko‘rinishda shifrlashini bildiradi:
\[ Enc_{pk_{aa}}(SSN_u) \]
Bu yerdagi \(pk_{aa}\) audit organining ochiq kaliti; \(SSN_u\) esa foydalanuvchiga tegishli shaxs atributidir. Foydalanuvchi qo‘shimcha ravishda shifrlangan SSN qiymati platforma VC sida yashirilgan SSN bilan mos ekanini ko‘rsatuvchi isbot yaratadi.
Platforma bu isbotni tekshiradi va shifrlangan SSN ma’lumotini operatsiya yozuviga qo‘shadi. Shu tariqa platforma haqiqiy SSN qiymatini bilmasdan, operatsiya auditga tegishli bo‘lishi mumkin bo‘lgan haqiqiy shaxs bilan bog‘langanini tekshirishi maqsad qilinadi.
Auditda shaxs ma’lumotini ochish tenglamasi
Audit organi zarur bo‘lganda o‘z maxfiy kaliti bilan shaxs ma’lumotini ochadi:
\[ SSN_u=Dec_{sk_{aa}}(Enc_{pk_{aa}}(SSN_u)) \]
\(sk_{aa}\) audit organining maxfiy kalitini ifodalaydi. Ushbu mexanizm orqali platforma operatsiyalar vaqtida ochiq SSN saqlashiga ehtiyoj qolmasdan, vakolatli organ muayyan operatsiyalar uchun shaxsni aniqlashi maqsad qilinadi.
Shaxs ma’lumotini ochish vakolatining muhim chegarasi
Tadqiqotda shaxs ma’lumotini ochish soliq deklaratsiyasida nomuvofiqlik bo‘lganda amalga oshirilishi ko‘zda tutiladi. Biroq audit organi o‘z maxfiy kalitiga ega bo‘lgani uchun, kerakli shifrlangan yozuvga kira olsa, shaxs ma’lumotini kriptografik tarzda ochish qobiliyatiga ega.
Shu sababli “audit organi texnik jihatdan faqat aybdor foydalanuvchilarning shaxsini ochishi mumkin” degan mutlaq ibora to‘g‘ri emas. Manba modelida audit organi ishonchli deb qabul qilinadi va ushbu vakolat belgilangan audit shartlarida ishlatilishi faraz qilinadi. Bu kriptografik qobiliyat bilan huquqiy yoki institutsional vakolat o‘rtasidagi farqdir.
Audit yozuvlari nega kriptovalyuta manzilidan ajratiladi?
Manbaga ko‘ra, platforma audit organiga yuboradigan operatsiya yozuvida foydalanuvchining kriptovalyuta manzili va kriptovalyuta o‘tkazmasi tafsilotlarini yashiradi yoki ajratadi. Buning maqsadi audit organi shaxsni tekshirayotganda avtomatik ravishda foydalanuvchining barcha blokcheyn faoliyatiga kira olishining oldini olishdir.
Audit organi unga uzatilgan operatsiya ma’lumoti va foydalanuvchi deklaratsiyasini solishtirishi mumkin. Manba ssenariysida deklaratsiya berilmasligi yoki noto‘g‘ri deklaratsiya aniqlanishi shaxs ma’lumotini ochish uchun asos bo‘ladi. Tizimning haqiqiy mamlakatda shu tarzda ishlatilishi esa tegishli mamlakatning ma’lumotlarni himoya qilish, moliyaviy hisobot va audit vakolati qonunchiligiga bog‘liq.
Tizimning xavfsizlik maqsadlari
| Maqsad | Ilmiy ma’nosi | Asosiy chegara |
|---|---|---|
| Anonimlik | Kriptovalyuta manzilidan foydalanuvchi shaxsning haqiqiy shaxsini platforma operatsiyasi bilan moslashtirib bo‘lmasligi | Tahdid modelidagi tomonlar va aloqa farazlariga bog‘liq. |
| Bog‘lab bo‘lmaslik | Ayni foydalanuvchining turli operatsiya taqdimotlarini o‘zaro bog‘lab bo‘lmasligi | Yangi VP, tasodifiylashtirilgan shifrlash va manzil boshqaruvini talab qiladi. |
| Ma’lumotlar maxfiyligi | Ochiq bank hisobi va operatsiya–shaxs bog‘lanishini platformadan yashirish | Bank zarur hisobni biladi; dastlabki ro‘yxatdan o‘tish PII ni o‘z ichiga oladi. |
| Hisobdorlik | Zarur audit yozuvlarining mavjudligi va nomuvofiqlikda shaxsni aniqlash | Ishonchli audit organi va vakolatdan foydalanish faraz qilinadi. |
| To‘g‘rilik | Haqiqiy shaxs va hisob isbotlarini tekshirish | Protokol tomonlari belgilangan qoidalarga rioya qilishi faraz qilinadi. |
| Takroriy hujumning oldini olish | Oldingi isbot yoki operatsiya xabaridan suiiste’mol qilishning oldini olish | Manba MFA kabi qo‘shimcha choralarni muhokama qiladi; barcha ehtimollar uchun alohida eksperimental dalil bermaydi. |
Tahdid modeli qaysi tomonlarga ishonadi?
Tadqiqotchilar platforma va bankni honest-but-curious, ya’ni protokolga amal qiladigan, biroq kirish imkoniga ega ma’lumotlardan qo‘shimcha xulosa chiqarishga urinadigan tomonlar sifatida modellashtiradilar. Bu tomonlar operatsiyalarni to‘g‘ri bajarishi, protokolni o‘zboshimchalik bilan o‘zgartirmasligi va muddatidan oldin to‘xtatmasligi faraz qilinadi.
SSA va audit organi ishonchli deb qabul qilinadi. Platforma bilan bank birgalikda harakat qilib ma’lumotlarni birlashtiradigan hujum ssenariylari tadqiqot doirasidan tashqarida. Barcha tomonlar o‘rtasidagi aloqa kanallari TLS bilan xavfsiz deb faraz qilinadi.
Manba, shuningdek, tarmoq qatlami va dasturiy ta’minot qatlamidan kelib chiqishi mumkin bo‘lgan shaxsni aniqlashni doiradan tashqarida qoldiradi. Shu sababli FC-GUARD ning anonimlik da’vosini foydalanuvchi IP manzili, qurilma barmoq izi, zararli ilova, operatsion tizim sizishi yoki barcha metadata korrelyatsiyalariga qarshi shartsiz anonimlik deb talqin qilib bo‘lmaydi.
Mavjud maxfiylik tizimlaridan farqi
Tadqiqotning adabiyot taqqoslashida Chaumian e-cash, Zcash, Zether, Anonymous Zether, Bolt, PriBank, LDSP, TumbleBit, coin mixing yondashuvlari, Pisces va CBDC ga yo‘naltirilgan tizimlar ko‘rib chiqiladi. Manba ushbu ishlarning muhim qismi kriptovalyuta ichidagi o‘tkazma maxfiyligi yoki kripto-mahalliy to‘lov tartibiga qaratilganini, FC-GUARD esa bank hisobidagi fiat pulni foydalanuvchi nazoratidagi kriptovalyuta manziliga aylantirish bilan bog‘liq shaxs–bank–manzil bog‘lanishini nishonga olishini bildiradi.
Masalan, Pisces anonim va tartibga solish talablariga mos kripto–kripto ayirboshlash yondashuvi sifatida muhokama qilinadi. FC-GUARD esa bank ochiq hisob ma’lumotiga muhtoj bo‘lgan fiat-to-cryptocurrency ish oqimini asosiy muammo sifatida ko‘rib chiqadi. Bu farq tadqiqot hissasi barcha kripto maxfiylik tizimlarini almashtirish emas, balki mavjud bank bilan bog‘liq aylantirish modelidagi muayyan ma’lumot bog‘lanishi muammosiga yechim loyihalash ekanini ko‘rsatadi.
Mamlakatlarga ko‘ra moslashtirish chegarasi
Tadqiqot AQSh dagi SSA asosidagi shaxsni tekshirish va platforma boshqaradigan bank o‘tkazmasi modeliga tayanadi. Tadqiqotchilar turli mamlakatlarning bank o‘tkazmasi usullari farq qilishi va protokol moslashtirishni talab qilishini ochiq bildiradilar.
Turkiya nuqtayi nazaridan tizimning asosiy g‘oyasi — shaxsni dastlabki bosqichda tekshirib, operatsiya vaqtida oshkor etmasdan uning haqiqiyligini isbotlash — texnik tadqiqot mavzusi bo‘lishi mumkin. Biroq Turkiyadagi shaxsni tekshirish tizimlari, banklarning pul o‘tkazish jarayonlari, mijozni bilish talablari, shaxsiy ma’lumot majburiyatlari va kriptoaktiv xizmat ko‘rsatuvchilariga oid qoidalar AQSh bilan bir xil emas. Ushbu PDF Turkiya qonunchiligiga mos tayyor FC-GUARD ilovasi tasdiqlanganini ko‘rsatmaydi.
Tadqiqot Usuli va Natijalari
Eksperimental tadqiqot dizayni
FC-GUARD faqat konseptual arxitektura sifatida taqdim etilmagan. Tadqiqot doirasida ish stoli va mobil mijozlarni qamrab olgan prototip amalga oshirilgan, shuningdek maxfiylik himoyasi qo‘shilmagan an’anaviy ish oqimini ifodalovchi bazaviy taqqoslash tizimi tayyorlangan.
Taqqoslashning maqsadi FC-GUARD dagi VC, VP, ZKP, shifrlash va shifrni ochish operatsiyalarining ro‘yxatdan o‘tish, bank bilan o‘zaro ishlash, ayirboshlash va audit kechikishlariga qo‘shadigan xarajatini baholashdir. Manbada Bitcoin o‘tkazmalari mahalliy test tarmog‘ida bajarilgan va ayrim bank operatsiyalari simulyatsiya sharoitida o‘lchangan.
Test muhiti va dasturiy ta’minot komponentlari
| Komponent | Ishlatilgan tuzilma |
|---|---|
| Server | Amazon EC2 c5.large |
| Server operatsion tizimi | Ubuntu 22.04 |
| Ish stoli mijozi | Intel Xeon E5-2620 v4, 2,10 GHz, manbada 32 yadro deb ko‘rsatilgan tuzilma, 128 GB RAM |
| Mijoz operatsion tizimi | Ubuntu 22.04.4 |
| Mobil qurilma | Google Pixel 8a, Tensor G3, 8 GB RAM |
| Mobil operatsion tizim | Android 14 |
| Ilova tili | Python |
| Identifikatsiya ma’lumoti infratuzilmasi | Hyperledger AnonCreds |
| Reyestr | Hyperledger Indy bilan simulyatsiya qilingan ochiq reyestr |
| Shifrlash | 2048-bit ElGamal |
| Kriptovalyuta test tarmog‘i | Mahalliy Bitcoin testnet |
| Aloqa xavfsizligi | TLS |
Manbada operatsiya muhitining batafsil samaradorlik tahlili mavjud bo‘lsa-da, haqiqiy bank tashkilotlari va jonli Bitcoin asosiy tarmog‘ida keng ko‘lamli ishlab chiqarish sinovi hisobot qilinmagan. Shu sababli tajriba natijalari ko‘rsatilgan prototip va test sharoitlari samaradorligini ifodalaydi.
Ro‘yxatdan o‘tish bosqichi natijalari
Bir martalik foydalanuvchi ro‘yxatdan o‘tish vaqti bazaviy tizimda 5,11 ms, FC-GUARD da 156,95 ms deb hisobot qilingan. Mobil mijozda ro‘yxatdan o‘tish 3,35 soniya davom etgan. Mobil ro‘yxatdan o‘tish paytida o‘rtacha CPU ishlatilishi %65,2 va xotira ishlatilishi 11,45 MB deb berilgan.
Bu farqning sababi FC-GUARD da faqat ochiq matnli shaxs tekshiruvi bajarilmasligi; tekshiriladigan identifikatsiya ma’lumoti tayyorlanishi va tegishli kriptografik operatsiyalar bajarilishidir. Manba ro‘yxatdan o‘tish operatsiyasi har ayirboshlashda qayta bajarilmasligini, shu sababli dastlabki ro‘yxatdan o‘tish xarajati har bir savdo kechikishiga bevosita qo‘shilmasligini bildiradi.
O‘lchash doirasida sxema va identifikatsiya ma’lumoti ta’rifini yaratish hamda ularni ochiq reyestrga yuklash kabi bir martalik boshlang‘ich operatsiyalar ro‘yxatdan o‘tish vaqtiga kiritilmagan. Shu sababli 156,95 ms qiymati butun tizimni sozlashning tugash vaqti emas.
Operatsiya bosqichlari davomiyligi
| Operatsiya | Bazaviy tizim | FC-GUARD ish stoli | FC-GUARD mobil |
|---|---|---|---|
| Shaxsni tekshirish | 2,63 ms | 464,87 ms | 3,40 s |
| Bank bilan o‘zaro ishlash | 2,45 ms | 363,27 ms | 298,32 ms |
| Bank o‘tkazmasi | 0,91 ms | 0,89 ms | 0,91 ms |
| Bitcoin o‘tkazmasi | 170,01 ms | 170,67 ms | 169,26 ms |
Manbada bazaviy tizimning shaxsni tekshirishi ochiq hisob ma’lumotini tekshirishni, bank bilan o‘zaro ishlash esa ma’lumotni bevosita uzatishni o‘z ichiga oladi. FC-GUARD da shu bosqichlar qo‘shimcha VP/ZKP operatsiyalari hamda shifrlangan ma’lumotni ochish va tekshirish kabi xarajatlarni o‘z ichiga oladi.
Bank o‘tkazmasi vaqtlarini haqiqiy bank tarmog‘idagi boshidan oxirigacha to‘lovning yakunlanish muddati deb bo‘lmaydi. Manba ularni VISA ga o‘xshash kechikish simulyatsiya qilingan sharoitda baholaydi. Bitcoin o‘tkazmasi vaqti esa operatsiya yaratilgan paytdan test tarmog‘idagi tugunlar tomonidan ilk bor qabul qilinguncha o‘lchangan; bu vaqtni blok tasdig‘i yoki qaytarib bo‘lmaydigan yakunlanish vaqti bilan tenglashtirish to‘g‘ri emas.
Ish stoli va mobil natijalarni qanday talqin qilish kerak?
Ish stoli FC-GUARD shaxsni tekshirishi 464,87 ms bo‘lgan bo‘lsa, mobil versiyada 3,40 soniya deb bildirilgan. Bu natija mobil qurilmada kriptografik shaxs operatsiyalari ko‘proq vaqt olishi mumkinligini ko‘rsatadi. Biroq mobil bank bilan o‘zaro ishlash 298,32 ms bo‘lib, ish stolida hisobot qilingan 363,27 ms qiymatidan past. Shu sababli tadqiqot natijalarini har bir operatsiya mobil qurilmada albatta sekinroq degan tarzda umumlashtirmaslik kerak.
Mobil ayirboshlash bosqichida manba o‘rtacha CPU ishlatilishini %80, xotira sarfini 97 MB deb beradi. VP va ZKP yaratish vaqti 2,50 soniya deb ko‘rsatilgan. Bu o‘lchovlar mobil mijoz qo‘shimcha kriptografik hisoblash xarajatining muhim qismini o‘z zimmasiga olishini ko‘rsatadi.
Audit xarajati
Bazaviy tizimda auditning umumiy vaqti 2,65 ms deb o‘lchangan. FC-GUARD auditida foydalanuvchi shifrlangan shaxs ma’lumoti va isbot yaratadi, platforma ularni tekshirib uzatadi, audit organi zarur holatda shifrlangan shaxs ma’lumotini ochadi. Manba ushbu jarayonning umumiy vaqtini 362,52 ms deb hisobot qiladi.
Audit tomonidagi kechikishning ortishi maxfiylik va hisobdorlik uchun qo‘shilgan shifrlash va isbot operatsiyalari xarajatidir. Biroq har bir foydalanuvchi ayirboshlashida audit ayni tarzda shaxs ma’lumotini ochishni albatta talab qiladi deb bo‘lmaydi; manbada anonimlik standart holat, shaxs ma’lumotini ochish esa audit asosiga bog‘liq operatsiya sifatida yaratilgan.
Vizual samaradorlik taqqoslanishi
Mobil o‘lchovlarning vizual manbai
Manba 6-rasm Google Pixel 8a da ro‘yxatdan o‘tish va ayirboshlash bosqichlariga oid mobil ilova ekran tasvirlarini o‘z ichiga oladi. Tasvirlarda ilovaning xabar chiqishlari va o‘lchov yozuvlari ko‘rinadi. Manba matni ro‘yxatdan o‘tish uchun 3,35 soniya, %65,2 CPU va 11,45 MB xotira; ayirboshlash uchun taxminan %80 CPU va 97 MB xotira qiymatlarini beradi.
6-rasm izohida “baseline” so‘zi bo‘lsa-da, uni o‘rab turgan o‘lchov matni FC-GUARD mobil mijozini tavsiflaydi. Shu sababli bu yerda sonli ma’lumotlar manba bayoni bilan birga saqlangan, rasm izohidagi so‘z avtomatik ravishda alohida bazaviy tizim mobil tajribasining dalili sifatida qabul qilinmagan.
Samaradorlik natijalarining doirasi
Tadqiqot natijalari FC-GUARD qo‘shimcha kriptografik operatsiyalarga qaramay ko‘rsatilgan prototip muhitida ishlashi mumkinligini ko‘rsatadi. Biroq yuqori foydalanuvchi yukida bir vaqtdagi operatsiya sig‘imi, keng ko‘lamli joylashtirish, turli bank tizimlaridagi real vaqt o‘tkazmalari, kuchli tarmoq kechikishlari va barcha zararli tomon kombinatsiyalari bo‘yicha ayni samaradorlik va xavfsizlik natijalari amal qilishi isbotlanmagan.
Manba kengroq qonunchilik talablari va turli mamlakatlar to‘lov infratuzilmalariga moslashish uchun protokolni rivojlantirish talab qilinishi mumkinligini ham tan oladi.
Tadqiqot qo‘llab-quvvatlaydigan asosiy natijalar
- VC va ZKP yordamida fiat pul–kriptovalyuta ayirboshlashida foydalanuvchi shaxsini operatsiya vaqtida bevosita oshkor etmasdan muvofiqlik tekshiruvini loyihalash mumkin.
- Bank hisobi ma’lumotlarini bankning ochiq kaliti bilan shifrlash orqali platformaning ochiq hisob raqamiga kirishini cheklash mumkin.
- Turli operatsiyalarda tasodifiylashtirilgan taqdimotlar va shifrlangan qiymatlardan foydalanish bog‘lab bo‘lmaslikni qo‘llab-quvvatlashi mumkin.
- Audit organiga mo‘ljallangan alohida shifrlangan shaxs mexanizmi orqali hisobdorlik uchun shaxs ma’lumotini ochish imkoniyatini loyihalash mumkin.
- Prototip ish stoli va Android muhitida amalga oshirilgan hamda manbada berilgan kechikish o‘lchovlari bilan baholangan.
- Maxfiylik mexanizmlari bazaviy tizimga nisbatan qo‘shimcha operatsiya xarajati keltirgan; shunga qaramay manba tajribalari amalga oshirish mumkinligini qo‘llab-quvvatlaydi.
Tadqiqot qo‘llab-quvvatlamaydigan umumlashtirishlar
- FC-GUARD barcha bosqichlarda shaxs ma’lumoti hech bir tashkilotga oshkor qilinmasligini ko‘rsatmaydi.
- Audit organining shaxs ma’lumotini texnik jihatdan ochish qobiliyati kriptografik tarzda faqat muayyan foydalanuvchilar bilan cheklangan degan xulosani qo‘llab-quvvatlamaydi.
- Platforma bilan bank hamkorlik qiladigan hujumlarga qarshi to‘liq xavfsizlik isbotini bermaydi.
- Tarmoq qatlami va dasturiy ta’minot qatlami anonimligi kafolatlanganini ko‘rsatmaydi.
- Haqiqiy bank va asosiy tarmoq muhitida ayni kechikishlar ta’minlanishini isbotlamaydi.
- O‘lchangan Bitcoin test tarmog‘i kechikishini zanjir tasdig‘i yoki yakunlanish vaqti sifatida talqin qilishni qo‘llab-quvvatlamaydi.
- Barcha mamlakatlarning KYC, soliq va shaxsiy ma’lumot qonunchiligiga avtomatik muvofiqlik da’vosini qo‘llab-quvvatlamaydi.
- Barcha kriptografik mexanizmlar uchun manbada alohida, to‘liq va formal xavfsizlik isboti mavjud deb faraz qilib bo‘lmaydi.
Tadqiqotning umumiy xulosasi
FC-GUARD tadqiqoti kriptovalyutadan foydalanishda maxfiylik va moliyaviy tartibga solish talablariga muvofiqlik bir-birini albatta istisno qilishi shart emasligini ko‘rsatishni maqsad qilgan tizim dizaynini taqdim etadi. Yondashuvning yangiligi bank infratuzilmasini butunlay olib tashlamasdan tekshiriladigan identifikatsiya ma’lumotlari va nol bilim isbotlarini foydalanuvchi–platforma–bank–audit organi munosabatiga joylashtirishidadir.
Manba taqdim etgan amaliy natijalar bu yondashuv sinovdan o‘tkazilgan ish stoli va mobil prototiplarda hisoblash jihatdan amalga oshirilishini qo‘llab-quvvatlaydi. Shu bilan birga, haqiqiy moliyaviy tizimga o‘tishda texnik samaradorlik bilan bir qatorda ishonch modeli, audit vakolatlari, ma’lumotlarni himoya qilish shartlari, tomonlararo hamkorlik xavflari va mamlakatga xos qonunchilik alohida baholanishi kerak.
Manba va Usul Haqida Izoh
Asl tadqiqot: FC-GUARD: Enabling Anonymous yet Compliant Fiat-to-Cryptocurrency Exchanges
Mualliflar: Shaoyu Li; Hexuan Yu; Md Mohaimin Al Barat; Yang Xiao; Y. Thomas Hou; Wenjing Lou.
Mualliflar tartibi: Asl manbada berilgan tartibda saqlangan.
Affiliatsiyalar: Virginia Tech, Virginia, AQSh (Shaoyu Li, Hexuan Yu, Md Mohaimin Al Barat, Y. Thomas Hou, Wenjing Lou); University of Kentucky, Kentucky, AQSh (Yang Xiao).
Teng hissa: Manba PDF da alohida teng hissa bayonoti aniqlanmagan.
Mas’ul muallif: PDF da alohida belgilangan corresponding author belgisi aniqlanmagan.
Manba versiyasi: arXiv:2601.16298v1.
ArXiv yuborilgan sana: 22 Yanvar 2026.
ArXiv sohasi: Computer Science – Cryptography and Security (cs.CR).
ArXiv DOI: 10.48550/arXiv.2601.16298.
ArXiv rasmiy havolasi: https://arxiv.org/abs/2601.16298
Nashr etilgan tadqiqot: IEEE INFOCOM 2026 – IEEE Conference on Computer Communications.
Konferensiya: Tokyo, Yaponiya, 18–21 May 2026.
Nashr etilgan versiya DOI: 10.1109/INFOCOM59046.2026.11571719.
Nashriyot: IEEE.
Nashr yili: 2026.
Taqriz holati: IEEE INFOCOM 2026 yozuvi taqrizli konferensiya hissasidir. Yuklangan PDF da arXiv v1 belgisi mavjud; ushbu versiya bevosita taqriz jarayoni yakunlangan so‘nggi IEEE matni sifatida baholanmagan.
Litsenziya: ArXiv yozuvi non-exclusive license to distribute shartini ko‘rsatadi. Bu litsenziya uchinchi tomonlarga himoyalangan matn va rasmlarni erkin moslashtirish uchun umumiy Creative Commons ruxsati emas. Nashr etilgan IEEE versiyasining mualliflik huquqi shartlari alohida baholanishi kerak.
Manba turi: Kompyuter xavfsizligi va amaliy kriptografiya sohasida tizim/protokol dizayni hamda eksperimental prototip baholashi.
Tadqiqot mavzusi: Anonimlik, bog‘lab bo‘lmaslik, bank hisobi maxfiyligi, anonim KYC, fiat pul–kriptovalyuta aylantirish va tanlab audit qilish.
Asosiy usullar: Verifiable Credentials, Verifiable Presentations, Zero-Knowledge Proofs, Non-Interactive Zero-Knowledge Proofs, probabilistic public-key encryption, ElGamal, Hyperledger AnonCreds va Hyperledger Indy.
Eksperimental infratuzilma: Amazon EC2 c5.large, Ubuntu 22.04, Intel Xeon ish stansiyasi, Google Pixel 8a, Android 14, Python va mahalliy Bitcoin test tarmog‘i.
Asosiy samaradorlik ma’lumoti: Ro‘yxatdan o‘tish: bazaviy tizim 5,11 ms, FC-GUARD ish stoli 156,95 ms; operatsiya shaxsini tekshirish: bazaviy tizim 2,63 ms, FC-GUARD ish stoli 464,87 ms va mobil 3,40 s; audit: bazaviy tizim 2,65 ms va FC-GUARD 362,52 ms.
Xavfsizlik farazlari: Platforma va bank honest-but-curious sifatida modellashtirilgan. SSA va audit organi ishonchli deb qabul qilingan. Platforma–bank hamkorligi, tarmoq qatlami va dasturiy ta’minot qatlami orqali shaxsni aniqlash tadqiqotning xavfsizlik doirasidan tashqarida.
Kriptografik talqin chegarasi: Manba CL turidagi identifikatsiya ma’lumoti infratuzilmasiga oid tenglamalar, BBS+ asosidagi NIZK izohi va Hyperledger AnonCreds amaliyotini o‘z ichiga oladi. Ushbu izohlar bitta yangi kriptografik primitive ning to‘liq isboti sifatida birlashtirilmagan.
Metodologik cheklov: Bank kechikishi va Bitcoin test tarmog‘i o‘lchovlari jonli ishlab chiqarish muhitidagi yakunlanish vaqtlarini bevosita ifodalamaydi. Haqiqiy moliyaviy tartibga solish muvofiqligi va hujumlarga chidamlilik uchun qo‘shimcha baholashlar talab etiladi.
Vizual manba: Manba 1-rasm an’anaviy va FC-GUARD ayirboshlash oqimini; 2-rasm arxitekturani; 3-rasm identifikatsiya ma’lumotini berish/tekshirishni; 4-rasm ro‘yxatdan o‘tish jarayonini; 5-rasm ayirboshlash jarayonini; 6-rasm mobil ilova o‘lchovlarini ko‘rsatadi. Verianla ichidagi sxemalar ilmiy munosabatlardan mustaqil ravishda yaratilgan.
6-rasm eslatmasi: Rasm izohida ishlatilgan “baseline” iborasi uning atrofidagi FC-GUARD mobil natijalar bayoni bilan to‘liq mos emas. Verianla sonli natijalarni tegishli manba paragrafi bilan bog‘langan tarzda yetkazgan.
Moliyalashtirish: Tadqiqot AQSh National Science Foundation tomonidan 2154929, 2247560, 2247561, 2331936, 2433904 va 2433905 raqamli grantlar va Virginia Commonwealth Cyber Initiative (CCI) tomonidan qisman qo‘llab-quvvatlangan.
Manfaatlar to‘qnashuvi: Manba PDF da alohida va aniq manfaatlar to‘qnashuvi bayonoti aniqlanmagan.
Ma’lumot va kod mavjudligi: PDF ishlatilgan infratuzilma va dasturiy vositalarni ta’riflaydi; biroq FC-GUARD prototipining barcha manba kodini va tajriba takrorlariga oid xom o‘lchovlarni o‘z ichiga olgan alohida rasmiy ma’lumot/kod ombori havolasi aniqlanmagan.
CRediT / muallif hissasi: Alohida batafsil CRediT hissa matritsasi aniqlanmagan; mualliflarning hissa darajalari faraz asosida taqsimlanmagan.
Ilmiy natija chegarasi: FC-GUARD ning maxfiylik va muvofiqlik maqsadlarini birlashtiruvchi dizayni prototip muhitida amalga oshirilishi mumkinligi hisobot qilingan. Natijalar har qanday sharoitda mutlaq anonimlik, barcha hujumlarga chidamlilik yoki har bir tartibga solish doirasiga avtomatik muvofiqlik kafolatini bermaydi.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan