


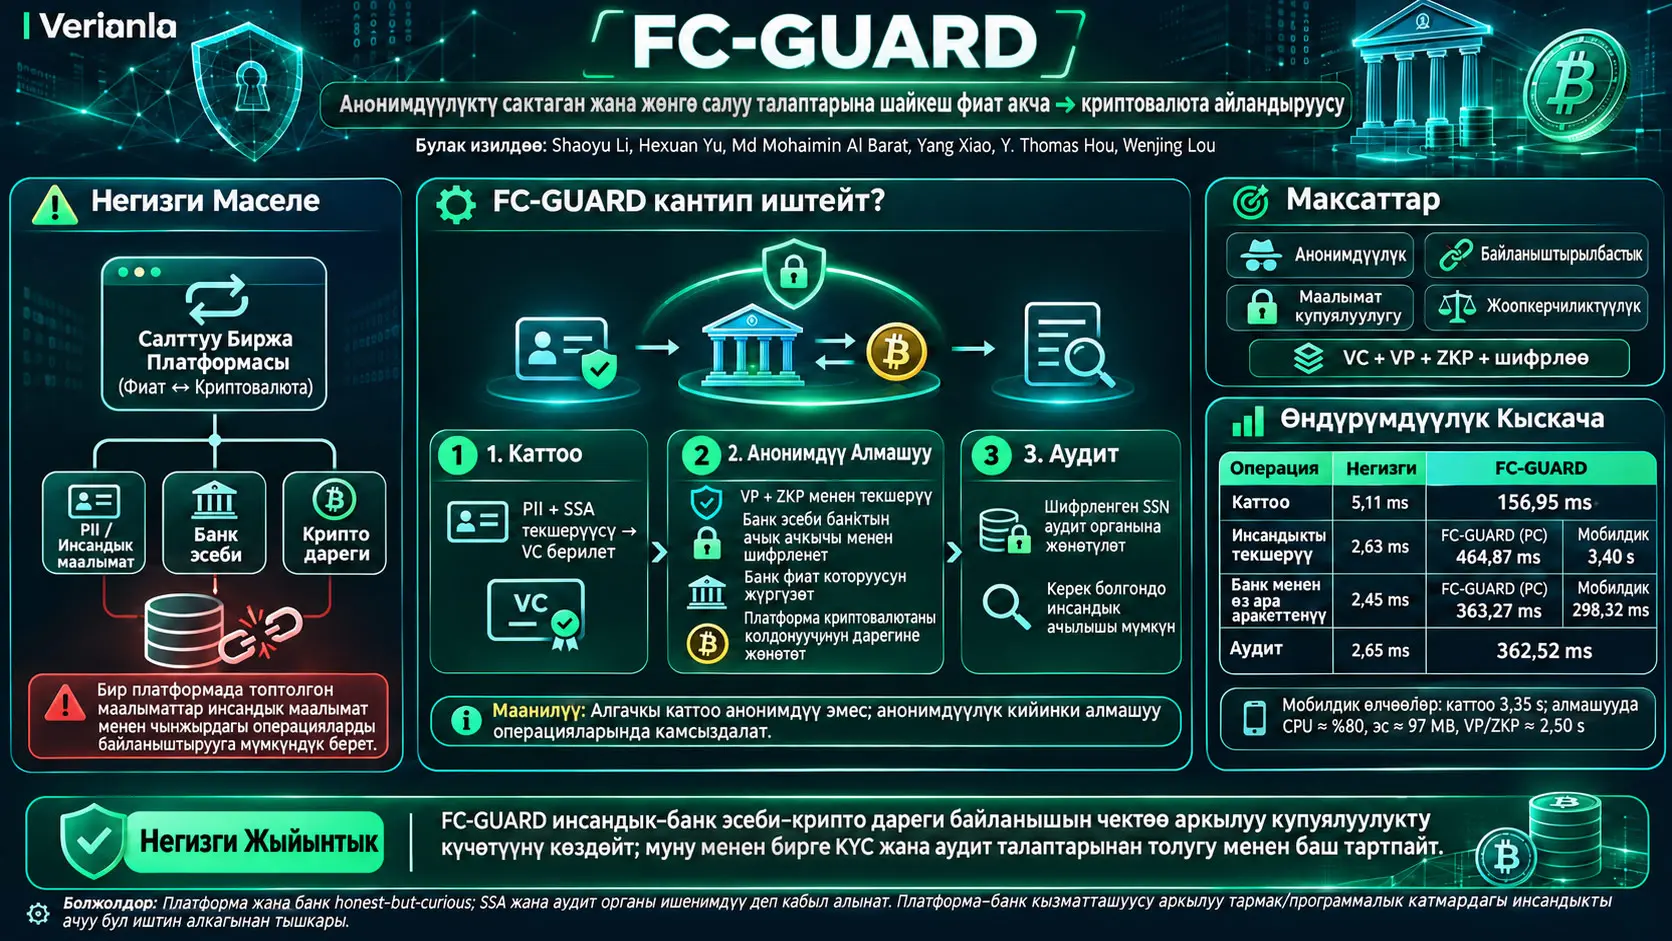
FC-GUARD, салттуу фиат акча криптовалютага айландырылган операцияларда колдонуучунун чыныгы инсандыгын, банк эсебин жана криптовалюта дарегин бир операциялык жазуу аркылуу өз ара байланыштырууга жол бербөөнү көздөгөн, текшерилүүчү идентификациялык маалыматтарды (Verifiable Credentials, VC), текшерилүүчү көрсөтүүлөрдү (Verifiable Presentations, VP) жана нөлдүк билим далилдерин (Zero-Knowledge Proofs, ZKP) колдонгон купуялуулукту коргоочу алмашуу системасынын долбоору. Shaoyu Li, Hexuan Yu, Md Mohaimin Al Barat, Yang Xiao, Y. Thomas Hou жана Wenjing Lou тарабынан иштелип чыккан изилдөө анонимдүүлүктү «Кардарыңды бил» (Know Your Customer, KYC) жана салыктык көзөмөл талаптары менен бир операциялык инфраструктурада айкалыштырууну максат кылат.
Изилдөөнүн баштапкы маселеси — салттуу криптовалюта сатып алуу платформалары колдонуучуга тиешелүү жеке адамды аныктоочу маалыматтарды (Personally Identifiable Information, PII), банк эсептерин жана криптовалюта даректерин бири-бири менен байланыштырууга мүмкүн болгон түрдө сактай алышы. Мындай маалымат кампасы колго түшсө, бул ат же эсеп номери сыяктуу маалыматтардын гана чыгып кетишине алып келбейт; ачык блокчейн жазуулары аркылуу колдонуучунун операциялар тарыхын анын чыныгы инсандыгы менен дал келтирүү коркунучун да жаратат. FC-GUARD бул байланышты операция учурунда чектөө үчүн сезимтал маалыматтарды түз ачып берүүнүн ордуна криптографиялык текшерүү механизмдерин колдонот.
Сунушталган система үч негизги этаптан турат: колдонуучунун инсандыгын бир жолу текшерип идентификациялык маалымат берүү, кийинки фиат акча–криптовалюта айландырууларын анонимдүү аутентификация менен жүргүзүү жана зарыл учурда ыйгарым укуктуу орган шифрленген инсандык маалымат аркылуу көзөмөл жүргүзө алышы. Алгачкы каттоо этабы анонимдүү эмес; колдонуучу PII маалыматтарын платформага берет. Купуялуулукту коргоо каттоодон кийинки алмашуу операциялары үчүн иштелип чыккан. Бул айырма системанын коопсуздук дооматын туура түшүнүү үчүн маанилүү.
Изилдөөчүлөр FC-GUARD прототибин үстөлдүк жана Android чөйрөлөрүндө ишке ашырышкан. Серверлерде Amazon EC2 c5.large инстанстары, кардар тарабында Intel Xeon негизиндеги жумушчу станция жана Google Pixel 8a колдонулган; криптографиялык операциялар Hyperledger AnonCreds, Hyperledger Indy жана 2048 биттик ElGamal шифрлөөсү менен камсыздалган. Криптовалюта которуулары жергиликтүү Bitcoin тесттик тармагында бааланган.
Булактагы жыйынтыктарга ылайык, үстөлдүк чөйрөдө бир жолку колдонуучу каттоосу FC-GUARD менен 156,95 ms, базалык салыштыруу системасында 5,11 ms болгон. Алмашуу операциясында аутентификация этабы үстөлдүк FC-GUARD үчүн 464,87 ms, мобилдик колдонмодо 3,40 секунд деп билдирилген. Банк менен өз ара иштөөдө үстөлдүк FC-GUARD 363,27 ms, мобилдик версия 298,32 ms өлчөнгөн. Көзөмөл операциясынын жалпы убактысы базалык системада 2,65 ms болсо, FC-GUARDда 362,52 ms деп билдирилген.
Бул өлчөөлөр кошумча криптографиялык операциялар байкаларлык чыгым жаратарын, бирок изилдөөнүн тесттик чөйрөсүндө үстөлдүк жана мобилдик колдонмолорду ишке ашырууга мүмкүн болгонун көрсөтөт. Ошол эле учурда изилдөө чыныгы финансылык уюмда кеңири масштабдагы өндүрүштүк жайылтууну, бардык өлкөлөрдүн мыйзамдарына шайкештикти же бардык зыяндуу тараптардын биригүүсүнө каршы коопсуздукту тастыктабайт. Түркия сыяктуу банктык жана инсанды текшерүү инфраструктурасы башкача болгон өлкөлөрдө колдонуу үчүн кошумча техникалык, укуктук жана операциялык ыңгайлаштыруу талап кылынат.
Фиат акча менен криптовалюта ортосундагы өтүүдөгү негизги купуялуулук маселеси
Фиат акча (fiat currency) — баалуулугу мамлекеттин жана акча системасынын кабыл алышына негизделген салттуу акча бирдиги. АКШ доллары сыяктуу фиат акчалар банк системасында эсеп калдыктары жана электрондук которуулар аркылуу колдонулушу мүмкүн. Криптовалюталар болсо бөлүштүрүлгөн реестрде же блокчейнде көрсөтүлгөн санариптик активдер. Бул эки финансылык чөйрөнүн ортосунда акча айландыруучу платформалар колдонуучунун банктагы акчасын алып, ордуна белгиленген криптовалюта дарегине санариптик актив жөнөтүшү мүмкүн.
Салттуу операцияда платформа көбүнчө колдонуучунун чыныгы инсандыгын, банк эсебинин маалыматтарын, платформалык эсебин жана криптовалюта дарегин билет. Мунун бир бөлүгү инсанды текшерүү, алдамчылыктын алдын алуу жана мыйзамдык милдеттенмелерден келип чыгат. Бирок бул маалыматтардын баары бир уюмда чогуу болушу олуттуу купуялуулук маселесин жаратат.
Блокчейн даректери түздөн-түз адамдын атын камтыбаса да, көптөгөн ачык блокчейндерде операцияларды бардык адам карай алат. Чыныгы инсандык менен криптовалюта дарегинин байланышы бир жолу ачылганда, ошол дарекке байланышкан мурунку жана келечектеги аракеттерди колдонуучу менен байланыштыруу мүмкүн болуп калышы мүмкүн. Булак бул маселени кайтаруу кыйын болгон инсанды ачуу же анонимдүүлүктү жоготуу катары талкуулайт.
FC-GUARDдын негизги ыкмасы платформаны бардык маалыматты көрө алган борборлоштурулган маалымат кампасы болуудан алыстатуу. Платформа операциянын жарактуу экенин текшерип, криптовалюта жөнөтө алышы керек; бирок муну аткаруу үчүн колдонуучунун ачык банк эсебинин номерин же операция учурундагы чыныгы инсандыгын билүүгө милдеттүү болбошу керек.
Салттуу система менен FC-GUARDдын айырмасы
Салттуу процессте платформа колдонуучу эсебин банк эсеби жана криптовалюта дареги менен дал келтире алса, FC-GUARDдын операция билдирүүсүндө колдонуучунун чыныгы инсандыгынын ордуна анонимдүү инсандык далили, банк ача ала турган шифрленген эсеп маалыматы жана криптовалюта дареги болот.
Бул дизайн банктын кардарды жана анын эсебин билүүсүнө тоскоол болбойт. Банк фиат акча которуусун жүргүзүү үчүн чыныгы эсепти билиши керек. Ошол сыяктуу платформа криптовалюта которуу үчүн максаттуу даректи билиши керек. Максат — ар бир тарап бардык маалыматты билбеши жана бир эле тарап инсандык менен криптовалюта операцияларынын тарыхын өз алдынча байланыштыра албашы.
FC-GUARD Инсанды Текшерүүнү Жокко Чыгарбастан Анонимдүүлүктү Кантип Камсыздайт?
FC-GUARD колдонуучуну алгач каттоодо чыныгы инсандыгы менен текшерип, андан кийин ошол текшерүүдөн алынган жана бири-бири менен байланыштырылбоосу көздөлгөн текшерилүүчү көрсөтүүлөрдү колдонот. Ошентип платформа операция жасап жаткан адам жарактуу идентификациялык маалыматка ээ экенин текшере алат; бирок алмашуу этабында кайсы катталган адам операция жасап жатканын түз билүүгө милдеттүү болбойт.
Системанын беш тарабы
Изилдөөнүн коркунуч жана операция моделинде беш негизги тарап бар:
| Тарап | Милдет | Маалыматка жетүү жана чеги |
|---|---|---|
| Колдонуучу (U) | Каттоо, инсандык далилин түзүү, банк жана криптовалюта операциясын баштоо | Өз инсандыгын, банк эсебин, идентификациялык маалыматтарын жана криптовалюта дарегин билет. |
| Платформа (P) | Каттоону текшерүү, алмашуу буйругу, банк жана криптовалюта которуусу | Алгачкы каттоодо PIIни көрөт; кийинки анонимдүү операцияларда ачык инсандык жана банк эсебин албоосу көздөлөт. |
| Банк (B) | Эсепти текшерүү жана фиат акча которуу | Чыныгы банк эсебин жана которууну билет; протокол алкагында криптовалюта дареги ага берилбейт. |
| SSA | Идентификациялык маалыматтын жарактуулугун текшерүү | АКШ контекстинде SSNди текшерүү үчүн колдонулган ишенимдүү инсандык органы. |
| Көзөмөл органы (AA) | Салык жана операциялык шайкештикти текшерүү | Зарыл болгондо өзүнүн купуя ачкычы менен шифрленген инсандык маалыматты ача алат. |
Бул жердеги SSA АКШнын Социалдык камсыздоо башкармалыгын (Social Security Administration), SSN болсо Социалдык камсыздоо номерин (Social Security Number) билдирет. Булар изилдөөнүн АКШга негизделген инсанды текшерүү сценарийине тиешелүү компоненттер. Башка өлкөлөрдө алар түз эле ошол эле мекемелер жана номерлер менен дал келет деп болжолдоого болбойт.
Текшерилүүчү идентификациялык маалымат деген эмне?
Verifiable Credential (VC) — эмитент тарабынан белгилүү атрибуттардын тууралыгы криптографиялык түрдө тастыкталган санариптик идентификациялык маалымат. Эмитент (issuer) колдонуучуга тиешелүү атрибуттарга кол коёт. Колдонуучу (holder) бул маалыматты сактап, зарыл болгондо текшерүүчүгө (verifier) атрибуттар жарактуу экенин далилдеген маалыматты берет.
Мисалы, FC-GUARDда платформа берген идентификациялык маалыматта аты, туулган күнү жана SSN камтылса, банк берген маалымат банктын аты, эсеп номери жана SSN менен байланышат. Эки маалыматка тең ар башка мекемелер кол коюшу мүмкүн. Колдонуучу алардын айрым бөлүктөрүн ачпай туруп текшерүүгө мүмкүнчүлүк берген көрсөтүүнү түзө алат.
VC менен VPнин айырмасы
VC негизги инсандык документтин криптографиялык эквиваленти. Verifiable Presentation (VP) болсо ушул документтен белгилүү текшерүү үчүн даярдалган көрсөтүү. VC узак убакыт жарактуу болуп калышы мүмкүн, ал эми ар башка операцияларда ар башка VP чыгыштары түзүлүшү мүмкүн. Ошентип бир эле идентификациялык маалымат колдонулса да, платформанын көрсөтүүлөрдү түздөн-түз бири-бири менен байланыштырбоосу көздөлөт.
Булак бул өзгөчөлүк кол тамганы рандомизациялоо жана нөлдүк билим далилдери менен колдоого алынарын түшүндүрөт. Көрсөтүүнү текшерүүгө мүмкүн болушу үчүн колдонуучунун чыныгы аты же SSN мааниси текшерүүчүгө көрсөтүлүшү милдеттүү эмес.
Нөлдүк билим далили деген эмне?
Zero-Knowledge Proof (ZKP) — бир тарап белгилүү маалыматты билерин же белгилүү шарт туура экенин тиешелүү купуя маалыматты ачпай туруп далилдөөгө мүмкүндүк берген криптографиялык ыкмалардын үй-бүлөсү.
FC-GUARDда бул ыкма бир нече жерде колдонулат. Колдонуучу жарактуу VCге ээ экенин, банк эсеби менен байланышкан купуя инсандык атрибут платформадагы идентификациялык маалыматтагы атрибутка туура келерин же шифрленген эсеп текшерилген маалымат менен байланышканын далилдей алат. Платформа бул далилди текшерет; бирок далил тастыктаган купуя маанини ачык текст түрүндө алууга милдеттүү эмес.
Бул механизм далилдин өзү туш келди болжолдонгон сан дегенди билдирбейт. Далил жарактуу идентификациялык маалымат, кол тамга жана тиешелүү купуя атрибуттар арасындагы математикалык байланыштарды текшерет. Ыкманын коопсуздугу колдонулган криптографиялык түзүмдөрдүн божомолдорунан көз каранды.
Тандалма ачып берүү жана жашты текшерүү
Булак идентификациялык маалыматтын талап кылынган атрибуттарын гана ачып бере алган текшерилүүчү көрсөтүүлөрдү талкуулайт. Мисалы, колдонуучу туулган күнүн түз бөлүшпөстөн, жашы белгилүү бир \(x\) чек маанисинен чоң экенин аралык далили менен көрсөтө алат.
Бул колдонууда текшерүүчү билиши керек болгон нерсе бүт туулган күн эмес, талап кылынган жаш шарты аткарылдыбы же жокпу деген суроо. Булакта жашты текшерүү кошумча инсандык шарттын мисалы катары берилген; FC-GUARDдын өндүрүмдүүлүк өлчөөлөрүндө бардык операциялар белгилүү жаш чегин колдонгону айтылбайт.
Бир жолку каттоо эмне үчүн анонимдүү эмес?
Алгачкы каттоодо платформа чыныгы инсандыкты текшериши керек. Колдонуучу PII маалыматтарын берет; платформа SSA текшерүүсүн жүргүзөт жана ийгиликтүү болсо, колдонуучуга кол коюлган VC берет. Колдонуучу бул идентификациялык маалыматты өзүнүн купуя капчыгында сактайт.
Ошондуктан «FC-GUARD эч бир этапта PII чогултпайт» деген сөз туура эмес болот. Изилдөө алгачкы каттоо менен кийинки алмашуу операцияларын өзүнчө карайт. Купуялуулуктагы пайда катталган колдонуучу менен жаңы криптовалюта операцияларынын ортосунда түз байланыштын операция учурунда түзүлүшүнө жол бербөөгө багытталган.
Идентификациялык маалымат түзүү системасынын математикасы
Булак текшерилүүчү идентификациялык маалыматтардын криптографиялык негизин түшүндүргөндө Camenisch–Lysyanskaya (CL) кол тамга түзүмүнө тиешелүү ачкыч түзүү баяндамасын берет. Бул түзүмдө алгач болжол менен 1536 биттик эки жай сан \(p'\) жана \(q'\) тандалат; андан кийин төмөнкү байланыштар аркылуу \(p\) жана \(q\) түзүлөт:
\[ p=2p'+1,\qquad q=2q'+1 \]
Булак бул жаңы сандар да жай сан болушун талап кылат. Андан кийин:
\[ n=pq \]
эсептелет. Бул жердеги \(n\) кийинки модулдук арифметикалык операцияларда колдонулган курама модуль. Эки чоң жай сандын көбөйтүндүсү колдонулгандыктан, системанын математикалык түзүмү кадимки кичине бүтүн сандарды эсептөөдөн айырмаланат.
Булак \(n\) модулу астында туш келди квадраттык калдык \(S\) тандаларын жана төмөнкү даражалар түзүлөрүн билдирет:
\[ x_Z,x_{R_1},\ldots,x_{R_l}\in[2,p'q'-1] \]
Андан кийин эсептелген маанилер:
\[ Z=S^{x_Z}\pmod n \]
\[ R_i=S^{x_{R_i}}\pmod n \qquad (1\le i\le l) \]
түрүндө. \(\pmod n\) белгиси даражага көтөрүү операциясынын жыйынтыгы \(n\) модулу боюнча бааланарын көрсөтөт. \(l\) идентификациялык маалымат схемасындагы тиешелүү атрибуттардын сандык индекс түзүмүн билдирет.
Булакта бул баяндын аягында ачык ачкыч:
\[ pk=(n,S,Z,\{R_i\}_{1\le i\le l}) \]
жана купуя ачкыч:
\[ sk=(p,q) \]
деп көрсөтүлөт.
Маанилүү ыкма эскертүүсү: Бул теңдемелер булакта берилген идентификациялык маалымат инфраструктурасынын математикалык негизин чагылдырат. Булак кийинки бөлүмдө NIZK үчүн BBS+ кол тамгасына негизделген далилдер жана иш жүзүндө Hyperledger AnonCreds колдонулары жөнүндө сөз кылат. Ар башка кол тамга түзүмдөрү булакта бирдиктүү толук жалпы далил алгоритмине бириктирилбегендиктен, CL ачкыч теңдемелери FC-GUARDдын бардык далилдерин түзүүнүн толук алгоритми катары берилбеши керек.
Идентификациялык маалыматты берүү тартиби
Булак 3-сүрөттө эмитент, ачык реестр, идентификациялык маалыматтын ээси жана текшерүүчү ортосундагы операцияларды көрсөтөт. Негизги процессте идентификация схемасы жана аныктамасы жарыяланат, колдонуучу схема маалыматтарын алат, коопсуз байланыш каналы ачылат, идентификациялык маалымат суралат, эмитент сурамды карап чыгып, кол коюлган идентификациялык маалымат колдонуучуга жеткирилет. Текшерүүдө колдонуучу идентификациялык маалыматтан VP түзөт; текшерүүчү көрсөтүүнү жана талап кылынган далилдерди текшерет.
Булакта идентификациялык маалыматтын ээси купуя байланыш сырын түзөрү жана бул сырдын сокурланган түрү идентификациялык маалымат сурамында колдонулары да айтылат. Бул механизм бир нече идентификациялык маалыматты анын ээсине байланыштырууну колдоп, ошол эле учурда тиешелүү купуя маанини түз ачып бербөөнү көздөйт.
Платформа түзгөн VC жана банк түзгөн VC
Изилдөөдө эки башка мекеме берген идентификациялык маалыматтар колдонулат. Платформа берген идентификациялык маалымат колдонуучунун чыныгы инсандыгы текшерилгенин билдирет. Банк берген идентификациялык маалымат болсо банктын аты, колдонуучунун эсеби жана тиешелүү инсандык атрибут ортосунда текшерилүүчү байланышты түзөт.
Булакта банк берген маалымат төмөнкүдөй көрсөтүлөт:
\[ VC_{bu}=(name_b,AccNum_{bu},SSN_u,\sigma_{bu}) \]
\(name_b\) банктын атын, \(AccNum_{bu}\) колдонуучунун банк эсебинин номерин, \(SSN_u\) колдонуучунун SSN маанисин, ал эми \(\sigma_{bu}\) идентификациялык маалыматтын кол тамгасын билдирет.
Платформа берген маалымат болсо:
\[ VC_{pu}=(name,birthday,SSN_u,\sigma_{pu}) \]
түрүндө. Колдонуучунун аты, туулган күнү жана SSN маалыматы платформанын кол тамгасы менен текшерилүүчү абалга келтирилет. Бул маалыматтардын эки башка мекемеде болушу кийинки анонимдүү алмашуу этабында инсандык менен банк эсебинин шайкештигин өз-өзүнчө текшерүүгө мүмкүнчүлүк берет.
Криптовалюта алмашуу операциясынын биринчи этабы: платформалык текшерүү
Колдонуучу айландыргысы келген фиат акчанын суммасы, криптовалюта түрү жана максаттуу криптовалюта дареги үчүн алмашуу сурамын баштайт. Платформа колдонуучунун ачык чыныгы инсандыгын суроонун ордуна платформалык VCден түзүлгөн текшерилүүчү көрсөтүүнү текшерет.
Булак көрсөтүүнү төмөнкүдөй берет:
\[ VP_{pu}=(name',birthday',SSN'_u,Proof_{pu}) \]
Жогорудагы апостроф белгилери жашырылган атрибуттарды билдирет; бул көрсөтүү колдонуучунун аты же туулган күнү жаңы мааниге айландырылган дегенди билдирбейт. \(Proof_{pu}\) болсо колдонуучу жарактуу платформалык идентификациялык маалыматка ээ экенин тастыктаган нөлдүк билим далили.
Платформа текшерүүсү ийгиликтүү болгондо операциянын идентификаторун (Order ID) жана талап кылынган фиат акча суммасын камтыган буйрук түзөт. Колдонуучу андан кийин банк тарабындагы операциялар үчүн банк берген идентификациялык маалыматтан өзүнчө VP түзөт.
Экинчи этап: банк эсебин ачып бербестен текшерүү
Банк текшерүүсүнүн максаты — колдонуучунун чынында жарактуу банк эсебине ээ экенин көрсөтүү, бирок эсеп номерин платформага ачык текст түрүндө жөнөтпөө. Колдонуучу эсеп номерин банктын ачык ачкычы менен шифрлейт:
\[ Enc_{pk_b}(AccNum_{bu}) \]
Бул жердеги \(Enc\) шифрлөө операциясын, \(pk_b\) банктын ачык ачкычын, \(AccNum_{bu}\) колдонуучунун банк эсебинин номерин билдирет.
Шифрленген маалымат платформа аркылуу банкка өткөрүлүшү мүмкүн. Платформа шифрленген маалыматты өткөрөт, бирок банктын купуя ачкычына ээ болбогондуктан эсеп номерин түз ачышы күтүлбөйт. Банк болсо өзүнүн купуя ачкычы менен эсепти кайра алат:
\[ AccNum_{bu}=Dec_{sk_b}(Enc_{pk_b}(AccNum_{bu})) \]
\(Dec\) шифрди ачууну, \(sk_b\) банкка тиешелүү купуя ачкычты билдирет. Бул теңдемеде шифрлөө банктын ачык ачкычы менен, ал эми шифрди ачуу тиешелүү купуя ачкыч менен аткарылары көрүнөт.
Банк VPси жана жашырылган инсандык теңдиги
Булак банктын текшерилүүчү көрсөтүүсүн төмөнкүдөй берет:
\[ VP_{bu}=(name_b,AccNum'_{bu},SSN'_u,Proof_{bu}) \]
Бул көрсөтүүдө банктын аты ачык берилет, ал эми эсеп номери менен SSN жашыруун сакталат. \(Proof_{bu}\) банктык идентификациялык маалыматтын жарактуулугуна жана шифрленген эсеп менен байланышкан талап кылынган шарттарга тиешелүү далилди билдирет.
Изилдөө ошондой эле платформалык идентификациялык маалыматтагы жашыруун SSN атрибуту менен банктык идентификациялык маалыматтагы жашыруун SSN атрибуту бир эле адамга тиешелүү экенин көрсөтүү үчүн теңдик далилин аныктайт:
\[ Proof_{eq}(SSN'_u\text{ in }VP_{pu}=SSN'_u\text{ in }VP_{bu}) \]
Бул көрсөтүүнүн максаты SSN маанисин баарына ачып берүү эмес, эки өзүнчө текшерилүүчү көрсөтүүдө жашырылган инсандык атрибут бирдей экенин далилдөө. Платформа эки көрсөтүү бир эле жарактуу колдонуучуга тиешелүү экенин текшергенде операция этабында чыныгы SSN маанисин билүүгө милдеттүү эмес.
Үчүнчү этап: фиат акча жана криптовалюта которуусу
Платформа банктын атын колдонуп тиешелүү банк менен байланышып, өзүнүн эсеп маалыматы менен колдонуучунун шифрленген эсеп маалыматын банкка жөнөтөт. Банк эсеп маалыматын ачып, текшерүү операцияларын жүргүзүп, акча которууну ишке ашырат. Булак алдамчылык коркунучуна каршы банк SMS аркылуу бир жолку код сыяктуу көп факторлуу аутентификация ыкмаларын колдоно аларын да белгилейт.
Фиат акча ийгиликтүү которулгандан кийин банк колдонуучуга жана платформага операциянын абалын билдирет. Платформа андан кийин өзүнүн криптовалюта дарегинен колдонуучу белгилеген криптовалюта дарегине санариптик активди жөнөтөт.
Бул ырааттуулук учурдагы банктык жана криптовалюта айландыруу иш агымын толугу менен өзгөртпөстөн купуялуулук катмарын кошууга багытталган. Бирок булак тараптар белгиленген протоколду карманарын жана операцияны мөөнөтүнөн мурда токтотпой турганын болжолдойт; ошондуктан бардык мүмкүн болгон операциялык ката сценарийлери үчүн жаңы атомдуулук протоколу далилденген деп жыйынтык чыгарууга болбойт.
Ыктымалдык шифрлөө эмне үчүн маанилүү?
Эгер бир эле банк эсебинин номери ар бир операцияда бирдей шифрленген чыгышты жаратса, платформа ачык текстти билбесе да бир эле шифрленген маанинин кайра колдонулганын көрө алмак. Мындай кайталоо ар башка операцияларды бир колдонуучу менен байланыштыруу үчүн из калтырышы мүмкүн.
Изилдөө бул коркунучту азайтуу үчүн Ыктымалдык ачык ачкычтуу шифрлөөнү колдонууну талкуулайт. ElGamal жана Paillier сыяктуу ыкмаларда туш келдилик колдонулуп, бир эле ачык маалымат ар башка операцияларда ар башка шифрленген чыгыштарга айланышы мүмкүн. Ошентип бир эле банк эсебинин кайра колдонулушу платформанын алдында сөзсүз бирдей байттар катары көрүнбөйт.
Бирок шифрленген чыгыштын өзгөрүшү өзү эле бардык метамаалымат байланыштарын жойбойт. IP дареги, операция убактысы, сумма окшоштугу же блокчейн кыймылдары сыяктуу ар башка маалымат булактары өзүнчө байланыш коркунучтарын жаратышы мүмкүн. Булак бул коркунучтардын айрымдарын кошумча операциялык чаралар менен карайт, ал эми тармактык жана программалык катмардан келип чыккан инсандыкты ачууну камтуудан тышкары калтырат.
Блокчейндеги дарек байланышы эмне үчүн өзүнчө каралат?
Банк колдонуучунун инсандыгын жана фиат акча которуунун убактысын билгендиктен, криптовалюта дарегин түз албаса да, ачык блокчейндеги окуялар менен операцияны байланыштырууга кыйыр коркунуч жаралышы мүмкүн. Ошондуктан изилдөөчүлөр платформанын бир нече криптовалюта дарегин колдонушу жана даректерди белгилүү аралыкта алмаштырышы сыяктуу чараларды талкуулашат.
Булакта колдонуучулар ар башка алмашуу операциялары үчүн ар башка алуучу даректерди колдонушу жана операцияларга туш келди убакыт кечигүүлөрүн кошуу да сунушталат. Бул чаралар түз дарек дал келтирүү коркунучун азайтууга багытталган; бирок берилген PDFте алардын ар биринин анонимдүүлүккө сандык салымы өзүнчө эксперимент менен өлчөнгөн эмес.
FC-GUARDда Көзөмөл Органы Колдонуучунун Инсандыгын Кантип Аныктай Алат?
FC-GUARD ар бир операцияда колдонуучуга тиешелүү SSN маалыматынын көзөмөл органынын ачык ачкычы менен шифрленген версиясын жана бул шифрленген инсандык маалымат текшерилүүчү идентификациялык маалымат менен шайкеш экенин көрсөткөн далилди түзөт. Платформа шифрленген инсандык маалыматты операция жазуусу менен кошо көзөмөл органына берет. Колдонуучу салык милдеттенмелерине байланыштуу талап кылынган билдирүүнү бербесе, көзөмөл органы өзүнүн купуя ачкычын колдонуп инсандык маалыматты ача алат; бул өзгөчөлүк анонимдүүлүк менен эсеп берүүнү бир протоколдо айкалыштырууну көздөйт.
Көзөмөл үчүн шифрленген SSN
Булак колдонуучу инсандык маалыматты көзөмөл органына төмөнкүдөй шифрлей турганын билдирет:
\[ Enc_{pk_{aa}}(SSN_u) \]
Бул жердеги \(pk_{aa}\) көзөмөл органынын ачык ачкычы; \(SSN_u\) колдонуучуга тиешелүү инсандык атрибут. Колдонуучу кошумча түрдө шифрленген SSN мааниси платформалык VCде жашырылган SSN менен шайкеш экенин көрсөткөн далил түзөт.
Платформа бул далилди текшерип, шифрленген SSN маалыматын операция жазуусуна кошот. Ошентип платформанын чыныгы SSN маанисин билбестен операция көзөмөлгө алынышы мүмкүн болгон жарактуу инсандык менен байланышканын текшериши көздөлөт.
Көзөмөлдө инсандыкты ачуу теңдемеси
Көзөмөл органы зарыл болгондо өзүнүн купуя ачкычы менен инсандык маалыматты ачат:
\[ SSN_u=Dec_{sk_{aa}}(Enc_{pk_{aa}}(SSN_u)) \]
\(sk_{aa}\) көзөмөл органынын купуя ачкычын билдирет. Бул механизм аркылуу платформа операция учурунда ачык SSN сактабай туруп, ыйгарым укуктуу орган белгилүү операциялар үчүн инсандыкты аныктай алышы көздөлөт.
Инсандыкты ачуу ыйгарым укугунун маанилүү чеги
Изилдөөдө инсандыкты ачуу салык билдирүүсүндө ылайыксыздык болгондо жүргүзүлүшү пландалган. Бирок көзөмөл органы өзүнүн купуя ачкычына ээ болгондуктан, керектүү шифрленген жазууга жетсе, инсандык маалыматты криптографиялык түрдө ачуу мүмкүнчүлүгүнө ээ.
Ошондуктан «көзөмөл органы техникалык жактан күнөөлүү колдонуучулардын гана инсандыгын ача алат» деген абсолюттук сөз туура эмес. Булак моделинде көзөмөл органы ишенимдүү деп кабыл алынат жана бул ыйгарым укук белгиленген көзөмөл шарттарында колдонулат деп болжолдонот. Бул криптографиялык мүмкүнчүлүк менен укуктук же институционалдык ыйгарым укуктун айырмасы.
Көзөмөл жазуулары эмне үчүн криптовалюта дарегинен бөлүнөт?
Булакка ылайык, платформа көзөмөл органына жөнөтө турган операция жазуусунда колдонуучунун криптовалюта дарегин жана криптовалюта которуунун деталдарын жашырат же бөлүп коёт. Мунун максаты — көзөмөл органы инсандыкты текшерип жатканда колдонуучунун бардык блокчейн ишмердигине автоматтык түрдө жетишине жол бербөө.
Көзөмөл органы ага берилген операция маалыматын жана колдонуучунун билдирүүсүн салыштыра алат. Булак сценарийинде билдирүү бербөө же туура эмес билдирүү аныкталышы инсандыкты ачууга негиз болот. Системаны чыныгы өлкөдө ушундай колдонуу ошол өлкөнүн маалыматтарды коргоо, финансылык отчеттуулук жана көзөмөл ыйгарым укугу боюнча мыйзамдарына көз каранды.
Системанын коопсуздук максаттары
| Максат | Илимий мааниси | Негизги чеги |
|---|---|---|
| Анонимдүүлүк | Криптовалюта дарегин колдонгон адамдын чыныгы инсандыгын платформалык операция менен дал келтирүү мүмкүн болбошу | Коркунуч моделиндеги тараптар жана байланыш божомолдоруна көз каранды. |
| Байланыштырбоочулук | Бир эле колдонуучунун ар башка операциялык көрсөтүүлөрүн бири-бирине байланыштырууга мүмкүн болбошу | Жаңы VP, рандомизацияланган шифрлөө жана дарек башкаруусу талап кылынат. |
| Маалымат купуялуулугу | Ачык банк эсебин жана операция–инсандык байланышын платформадан жашыруу | Банк керектүү эсепти билет; алгачкы каттоо PII камтыйт. |
| Эсеп берүүлүк | Керектүү көзөмөл жазууларынын болушу жана ылайыксыздыкта инсандыкты аныктоо | Ишенимдүү көзөмөл органы жана ыйгарым укукту колдонуу болжолдонот. |
| Тууралык | Жарактуу инсандык жана эсеп далилдерин текшерүү | Протокол тараптары аныкталган эрежелерди аткарат деп болжолдонот. |
| Кайра ойнотуу чабуулунун алдын алуу | Мурунку далил же операция билдирүүсүн кыянат колдонууга жол бербөө | Булак MFA сыяктуу кошумча чараларды талкуулайт; бардык мүмкүнчүлүктөр үчүн өзүнчө эксперименттик далил бербейт. |
Коркунуч модели кайсы тараптарга ишенет?
Изилдөөчүлөр платформаны жана банкты honest-but-curious, башкача айтканда протоколду карманган, бирок жеткиликтүү маалыматтан кошумча жыйынтык чыгарууга аракет кылган тараптар катары моделдештиришет. Бул тараптар операцияларды туура жүргүзөт, протоколду өз алдынча өзгөртпөйт жана мөөнөтүнөн мурда токтотпойт деп болжолдонот.
SSA жана көзөмөл органы ишенимдүү деп кабыл алынат. Платформа менен банк чогуу аракет кылып маалыматтарды бириктирген чабуул сценарийлери изилдөөнүн чегинен тышкары. Бардык тараптар ортосундагы байланыш каналдары TLS менен коопсуз деп болжолдонот.
Булак тармак катмары жана программалык катмардан келип чыгышы мүмкүн болгон инсандыкты ачууну да камтуудан тышкары калтырат. Демек FC-GUARDдын анонимдүүлүк дооматы колдонуучунун IP дарегине, түзмөк манжа изине, зыяндуу колдонмого, операциялык система агып кетүүлөрүнө же бардык метамаалымат корреляцияларына каршы шартсыз анонимдүүлүк катары окулбашы керек.
Учурдагы купуялуулук системаларынан айырмасы
Изилдөөнүн адабияттарды салыштыруусунда Chaumian e-cash, Zcash, Zether, Anonymous Zether, Bolt, PriBank, LDSP, TumbleBit, coin mixing ыкмалары, Pisces жана CBDC багытындагы системалар каралат. Булак бул иштердин маанилүү бөлүгү криптовалюта ичиндеги которуунун купуялуулугуна же крипто-өзөктүү төлөм түзүмүнө багытталганын, FC-GUARD болсо банк эсебиндеги фиат акчаны колдонуучу көзөмөлдөгөн криптовалюта дарегине айландыруудагы инсандык–банк–дарек байланышын бутага аларын билдирет.
Мисалы, Pisces анонимдүү жана жөнгө салуучу талаптарга шайкеш крипто–крипто алмашуу ыкмасы катары талкууланат. FC-GUARD болсо банк ачык эсеп маалыматына муктаж болгон fiat-to-cryptocurrency иш агымын негизги маселе катары карайт. Бул айырма изилдөөнүн салымы бардык крипто купуялуулук системаларын алмаштыруу эмес, учурдагы банкка байланышкан айландыруу моделиндеги белгилүү маалымат байланыш маселесине чечим долбоорлоо экенин көрсөтөт.
Өлкөлөр боюнча ыңгайлаштыруу чеги
Изилдөө АКШдагы SSA негизиндеги инсандык текшерүүгө жана платформа багыттаган банк которуу моделине таянат. Изилдөөчүлөр ар башка өлкөлөрдүн банк которуу ыкмалары айырмаланышы жана протоколду ыңгайлаштыруу керек болорун ачык белгилешет.
Түркия жагынан системанын негизги идеясы — инсандыкты алгачкы этапта текшерип, операция учурунда ачып бербестен анын жарактуулугун далилдөө — техникалык изилдөө темасы боло алат. Бирок Түркиядагы инсандыкты текшерүү системалары, банктардын акча которуу процесстери, кардарды таануу талаптары, жеке маалымат милдеттери жана криптоактив кызмат көрсөтүүчүлөрүнө тиешелүү эрежелер АКШ менен бирдей эмес. Бул PDF Түркия мыйзамдарына шайкеш даяр FC-GUARD колдонмосу тастыкталганын көрсөтпөйт.
Изилдөөнүн Ыкмасы жана Жыйынтыктары
Эксперименттик изилдөөнүн дизайны
FC-GUARD концептуалдык архитектура катары гана берилген эмес. Изилдөөнүн алкагында үстөлдүк жана мобилдик кардарларды камтыган прототип ишке ашырылган, ошондой эле купуялуулук коргоосу кошулбаган салттуу иш агымын көрсөткөн базалык салыштыруу системасы даярдалган.
Салыштыруунун максаты — FC-GUARDдагы VC, VP, ZKP, шифрлөө жана шифрди ачуу операциялары каттоо, банк менен өз ара иштөө, алмашуу жана көзөмөл кечигүүлөрүнө кошкон чыгымды баалоо. Булакта Bitcoin которуулары жергиликтүү тесттик тармакта аткарылып, айрым банк операциялары симуляция шарттарында өлчөнгөн.
Тесттик чөйрө жана программалык компоненттер
| Компонент | Колдонулган түзүм |
|---|---|
| Сервер | Amazon EC2 c5.large |
| Сервердин операциялык системасы | Ubuntu 22.04 |
| Үстөлдүк кардар | Intel Xeon E5-2620 v4, 2,10 GHz, булакта 32 өзөк деп көрсөтүлгөн түзүм, 128 GB RAM |
| Кардардын операциялык системасы | Ubuntu 22.04.4 |
| Мобилдик түзмөк | Google Pixel 8a, Tensor G3, 8 GB RAM |
| Мобилдик операциялык система | Android 14 |
| Колдонмонун тили | Python |
| Идентификациялык маалымат инфраструктурасы | Hyperledger AnonCreds |
| Реестр | Hyperledger Indy менен симуляцияланган ачык реестр |
| Шифрлөө | 2048-bit ElGamal |
| Криптовалюта тесттик тармагы | Жергиликтүү Bitcoin testnet |
| Байланыш коопсуздугу | TLS |
Булакта операциялык чөйрөнүн кеңири өндүрүмдүүлүк талдоосу бар болгону менен, чыныгы банк мекемелеринде жана жандуу Bitcoin негизги тармагында кеңири масштабдагы өндүрүштүк сыноо билдирилген эмес. Ошондуктан эксперимент жыйынтыктары көрсөтүлгөн прототип жана тесттик шарттардын өндүрүмдүүлүгүн чагылдырат.
Каттоо этабынын жыйынтыктары
Бир жолку колдонуучу каттоосунун убактысы базалык системада 5,11 ms, FC-GUARDда 156,95 ms деп билдирилген. Мобилдик кардарда каттоо 3,35 секунд болгон. Мобилдик каттоодо орточо CPU колдонулушу %65,2 жана эс тутум колдонулушу 11,45 MB деп берилген.
Бул айырманын себеби FC-GUARDда ачык тексттик инсандык текшерүү гана жүргүзүлбөстөн, текшерилүүчү идентификациялык маалымат даярдалып, тиешелүү криптографиялык операциялар аткарылат. Булак каттоо операциясы ар бир алмашууда кайра жүргүзүлбөй турганын, ошондуктан алгачкы каттоо чыгымы ар бир сооданын кечигүүсүнө түз кошулбай турганын белгилейт.
Өлчөө алкагында схема жана идентификациялык маалымат аныктамасын түзүү жана аларды ачык реестрге жүктөө сыяктуу бир жолку баштапкы операциялар каттоо убактысына киргизилген эмес. Демек 156,95 ms мааниси бүт системаны орнотуунун бүткөн убактысы эмес.
Операция этаптарынын убакыттары
| Операция | Базалык система | FC-GUARD үстөлдүк | FC-GUARD мобилдик |
|---|---|---|---|
| Инсандыкты текшерүү | 2,63 ms | 464,87 ms | 3,40 s |
| Банк менен өз ара иштөө | 2,45 ms | 363,27 ms | 298,32 ms |
| Банк которуусу | 0,91 ms | 0,89 ms | 0,91 ms |
| Bitcoin которуусу | 170,01 ms | 170,67 ms | 169,26 ms |
Булакта базалык системанын инсандыкты текшерүүсү ачык эсеп маалыматын текшерүүнү, банк менен өз ара иштөө болсо маалыматты түз өткөрүүнү камтыйт. FC-GUARDда ошол эле этаптар кошумча VP/ZKP операцияларын жана шифрленген маалыматты ачуу менен текшерүүгө байланышкан чыгымдарды камтыйт.
Банк которуу убакыттары чыныгы банк тармагындагы башынан аягына чейинки төлөмдүн акыркы эсептешүү убактысы эмес. Булак аларды VISA сыяктуу кечигүү симуляцияланган шартта баалайт. Bitcoin которуу убактысы операция түзүлгөндөн тесттик тармактагы теңтуштар тарабынан биринчи кабыл алынганга чейин өлчөнгөн; бул убакытты блок тастыкталышы же кайтарылгыс акыркы эсептешүү убактысы менен теңөө туура эмес.
Үстөлдүк жана мобилдик жыйынтыктарды кантип чечмелөө керек?
Үстөлдүк FC-GUARD инсандык текшерүүсү 464,87 ms болсо, мобилдик версияда 3,40 секунд деп билдирилген. Бул натыйжа мобилдик түзмөктө криптографиялык инсандык операциялар көбүрөөк убакыт алышы мүмкүн экенин көрсөтөт. Бирок мобилдик банк менен өз ара иштөө 298,32 ms болуп, үстөлдүк версияда билдирилген 363,27 ms маанисинен төмөн. Ошондуктан изилдөө жыйынтыктарын ар бир операция мобилдик түзмөктө сөзсүз жайыраак дегендей жалпылоого болбойт.
Мобилдик алмашуу этабында булак орточо CPU колдонулушун %80, эс тутум керектөөсүн 97 MB деп берет. VP жана ZKP түзүү убактысы 2,50 секунд деп көрсөтүлгөн. Бул өлчөөлөр мобилдик кардар кошумча криптографиялык эсептөө чыгымынын маанилүү бөлүгүн көтөрөрүн көрсөтөт.
Көзөмөлдүн чыгымы
Базалык системада көзөмөлдүн жалпы убактысы 2,65 ms деп өлчөнгөн. FC-GUARD көзөмөлүндө колдонуучу шифрленген инсандык маалымат жана далил түзөт, платформа аларды текшерип өткөрөт, көзөмөл органы зарыл учурда шифрленген инсандык маалыматты ачат. Булак бул процесстин жалпы убактысын 362,52 ms деп билдирет.
Көзөмөл тарабындагы кечигүүнүн көбөйүшү купуялуулук жана эсеп берүүлүк үчүн кошулган шифрлөө жана далил операцияларынын чыгымы. Бирок ар бир колдонуучу алмашуусунда көзөмөл сөзсүз эле ошол эле түрдө инсандыкты ачууну талап кылат деп айтууга болбойт; булакта анонимдүүлүк демейки абал, инсандыкты ачуу болсо көзөмөл негизине байланышкан операция катары иштелип чыккан.
Визуалдык өндүрүмдүүлүк салыштыруусу
Мобилдик өлчөөлөрдүн визуалдык булагы
Булактагы 6-сүрөт Google Pixel 8a түзмөгүндөгү каттоо жана алмашуу этаптарына байланышкан мобилдик колдонмонун экран сүрөттөрүн камтыйт. Сүрөттөрдө колдонмонун билдирүү чыгыштары жана өлчөө жазуулары көрүнөт. Булак тексти каттоо үчүн 3,35 секунд, %65,2 CPU жана 11,45 MB эс тутум; алмашуу үчүн болжол менен %80 CPU жана 97 MB эс тутум маанилерин берет.
6-сүрөттүн түшүндүрмөсүндө «baseline» сөзү болгону менен, анын айланасындагы өлчөө тексти FC-GUARD мобилдик кардарын сүрөттөйт. Ошондуктан бул жерде сандык маалыматтар булактын баяны менен бирге сакталган, сүрөт түшүндүрмөсүндөгү сөз автоматтык түрдө өзүнчө базалык системанын мобилдик экспериментинин далили катары кабыл алынган эмес.
Өндүрүмдүүлүк жыйынтыктарынын чеги
Изилдөөнүн жыйынтыктары FC-GUARD кошумча криптографиялык операцияларга карабастан көрсөтүлгөн прототип чөйрөсүндө иштей аларын көрсөтөт. Бирок жогорку колдонуучу жүгү астындагы бир убактагы операция жөндөмдүүлүгү, кеңири масштабдагы жайылтуу, ар башка банк системаларындагы реалдуу убакыт которуулар, күчтүү тармак кечигүүлөрү жана бардык зыяндуу тараптардын айкалыштары боюнча ошол эле өндүрүмдүүлүк жана коопсуздук жыйынтыктары жарактуу экени далилденген эмес.
Булак кеңири жөнгө салуучу талаптарга жана ар башка өлкөлөрдүн төлөм инфраструктураларына ылайыкташуу үчүн протоколду өнүктүрүү керек болушу мүмкүн экенин да мойнуна алат.
Изилдөө колдогон негизги жыйынтыктар
- VC жана ZKP колдонуу менен фиат акча–криптовалюта алмашуусунда колдонуучунун инсандыгын операция учурунда түз ачып бербестен шайкештик текшерүүсүн долбоорлоого болот.
- Банк эсебинин маалыматтарын банктын ачык ачкычы менен шифрлөө аркылуу платформанын ачык эсеп номерине жетүүсүн чектөөгө болот.
- Ар башка операцияларда рандомизацияланган көрсөтүүлөрдү жана шифрленген маанилерди колдонуу байланыштырбоочулукту колдой алат.
- Көзөмөл органына арналган өзүнчө шифрленген инсандык механизми аркылуу эсеп берүүлүк үчүн инсандыкты ачуу мүмкүнчүлүгүн долбоорлоого болот.
- Прототип үстөлдүк жана Android чөйрөсүндө ишке ашырылып, булакта берилген кечигүү өлчөөлөрү менен бааланган.
- Купуялуулук механизмдери базалык системага салыштырмалуу кошумча операция чыгымын алып келген; ошентсе да булактагы эксперименттер ишке ашырууга мүмкүн экенин колдойт.
Изилдөө колдобогон жалпылоолор
- FC-GUARD бардык этаптарда инсандык маалымат эч бир мекемеге ачылбай турганын көрсөтпөйт.
- Көзөмөл органынын инсандыкты техникалык жактан ачуу мүмкүнчүлүгү криптографиялык түрдө белгилүү колдонуучулар менен гана чектелген деген жыйынтыкты колдобойт.
- Платформа менен банк кызматташкан чабуулдарга каршы толук коопсуздук далилин бербейт.
- Тармак катмары жана программалык катмар анонимдүүлүгү кепилденгенин көрсөтпөйт.
- Чыныгы банк жана негизги тармак чөйрөсүндө ошол эле кечигүүлөр камсыз болорун далилдебейт.
- Өлчөнгөн Bitcoin тесттик тармак кечигүүсүн чынжыр тастыкталышы же акыркы эсептешүү убактысы катары чечмелөөнү колдобойт.
- Бардык өлкөлөрдүн KYC, салык жана жеке маалымат мыйзамдарына автоматтык шайкештик дооматын колдобойт.
- Бардык криптографиялык механизмдер үчүн булакта өзүнчө, толук жана формалдуу коопсуздук далили бар деп болжолдоого болбойт.
Изилдөөнүн жалпы жыйынтыгы
FC-GUARD изилдөөсү криптовалюта колдонууда купуялуулук менен финансылык жөнгө салуучу шайкештик сөзсүз бири-бирин жокко чыгарбашы керек экенин көрсөтүүгө багытталган системалык дизайнды сунуштайт. Ыкманын жаңылыгы — банк инфраструктурасын толугу менен алып салбастан, текшерилүүчү идентификациялык маалыматтарды жана нөлдүк билим далилдерин колдонуучу–платформа–банк–көзөмөл органы мамилесине киргизүү.
Булак берген ишке ашыруу жыйынтыктары бул ыкма сыналган үстөлдүк жана мобилдик прототиптерде эсептөө жагынан ишке ашарын колдойт. Бирок чыныгы финансылык системага өтүүдө техникалык өндүрүмдүүлүк менен катар ишеним модели, көзөмөл ыйгарым укуктары, маалыматтарды коргоо шарттары, тараптар аралык кызматташуу коркунучтары жана өлкөгө тиешелүү мыйзамдар өзүнчө бааланышы керек.
Булак жана Ыкма Жөнүндө Эскертүү
Түпнуска изилдөө: FC-GUARD: Enabling Anonymous yet Compliant Fiat-to-Cryptocurrency Exchanges
Авторлор: Shaoyu Li; Hexuan Yu; Md Mohaimin Al Barat; Yang Xiao; Y. Thomas Hou; Wenjing Lou.
Авторлордун тартиби: Түпнуска булакта берилген тартипте сакталган.
Аффилиациялар: Virginia Tech, Virginia, АКШ (Shaoyu Li, Hexuan Yu, Md Mohaimin Al Barat, Y. Thomas Hou, Wenjing Lou); University of Kentucky, Kentucky, АКШ (Yang Xiao).
Тең салым: Булак PDFте өзүнчө тең салым билдирүүсү аныкталган эмес.
Жооптуу автор: PDFте өзүнчө белгиленген corresponding author белгиси аныкталган эмес.
Булак версиясы: arXiv:2601.16298v1.
ArXiv жөнөтүлгөн дата: 22 Январь 2026.
ArXiv тармагы: Computer Science – Cryptography and Security (cs.CR).
ArXiv DOI: 10.48550/arXiv.2601.16298.
ArXiv расмий шилтемеси: https://arxiv.org/abs/2601.16298
Жарыяланган изилдөө: IEEE INFOCOM 2026 – IEEE Conference on Computer Communications.
Конференция: Tokyo, Япония, 18–21 Май 2026.
Жарыяланган версиянын DOI: 10.1109/INFOCOM59046.2026.11571719.
Басмакана: IEEE.
Жарыяланган жылы: 2026.
Рецензия статусу: IEEE INFOCOM 2026 жазуусу рецензияланган конференциялык салым. Жүктөлгөн PDFте arXiv v1 белгиси бар; бул версия түздөн-түз рецензия процесси бүткөн акыркы IEEE тексти катары бааланган эмес.
Лицензия: ArXiv жазуусу non-exclusive license to distribute шартын көрсөтөт. Бул лицензия үчүнчү тараптарга корголгон тексттерди жана сүрөттөрдү эркин ылайыкташтырууга жалпы Creative Commons уруксаты эмес. Жарыяланган IEEE версиясынын автордук укук шарттары өзүнчө бааланышы керек.
Булак түрү: Компьютердик коопсуздук жана колдонмо криптография тармагындагы система/протокол дизайны жана эксперименттик прототипти баалоо.
Изилдөө темасы: Анонимдүүлүк, байланыштырбоочулук, банк эсебинин купуялуулугу, анонимдүү KYC, фиат акча–криптовалюта айландыруу жана тандалма көзөмөл.
Негизги ыкмалар: Verifiable Credentials, Verifiable Presentations, Zero-Knowledge Proofs, Non-Interactive Zero-Knowledge Proofs, probabilistic public-key encryption, ElGamal, Hyperledger AnonCreds жана Hyperledger Indy.
Эксперименттик инфраструктура: Amazon EC2 c5.large, Ubuntu 22.04, Intel Xeon жумушчу станциясы, Google Pixel 8a, Android 14, Python жана жергиликтүү Bitcoin тесттик тармагы.
Негизги өндүрүмдүүлүк маалыматы: Каттоо: базалык система 5,11 ms, FC-GUARD үстөлдүк 156,95 ms; операциядагы инсандык текшерүү: базалык система 2,63 ms, FC-GUARD үстөлдүк 464,87 ms жана мобилдик 3,40 s; көзөмөл: базалык система 2,65 ms жана FC-GUARD 362,52 ms.
Коопсуздук божомолдору: Платформа жана банк honest-but-curious катары моделдештирилген. SSA жана көзөмөл органы ишенимдүү деп кабыл алынган. Платформа–банк кызматташуусу, тармак катмары жана программалык катмар аркылуу инсандыкты ачуу изилдөөнүн коопсуздук чегинен тышкары.
Криптографиялык чечмелөө чеги: Булак CL түрүндөгү идентификациялык маалымат инфраструктурасына тиешелүү теңдемелерди, BBS+ негизиндеги NIZK түшүндүрмөсүн жана Hyperledger AnonCreds колдонулушун камтыйт. Бул түшүндүрмөлөр бир жаңы криптографиялык primitiveдин толук далили катары бириктирилген эмес.
Методологиялык чектөө: Банк кечигүүсү жана Bitcoin тесттик тармак өлчөөлөрү жандуу өндүрүш чөйрөсүндөгү акыркы эсептешүү убакыттарын түздөн-түз билдирбейт. Чыныгы финансылык жөнгө салуучу шайкештик жана чабуулдарга туруктуулук үчүн кошумча баалоолор талап кылынат.
Визуалдык булак: Булактагы 1-сүрөт салттуу жана FC-GUARD алмашуу агымын; 2-сүрөт архитектураны; 3-сүрөт идентификациялык маалыматты берүү/текшерүүнү; 4-сүрөт каттоо процессин; 5-сүрөт алмашуу процессин; 6-сүрөт мобилдик колдонмо өлчөөлөрүн көрсөтөт. Verianlaдагы схемалар илимий байланыштардан өз алдынча түзүлгөн.
6-сүрөт эскертүүсү: Сүрөттүн түшүндүрмөсүндө колдонулган «baseline» сөзү анын айланасындагы FC-GUARD мобилдик жыйынтыктар баяны менен толук шайкеш эмес. Verianla сандык жыйынтыктарды тиешелүү булак параграфы менен байланыштырып берген.
Каржылоо: Изилдөө АКШнын National Science Foundation тарабынан 2154929, 2247560, 2247561, 2331936, 2433904 жана 2433905 номерлүү колдоолор жана Virginia Commonwealth Cyber Initiative (CCI) тарабынан жарым-жартылай колдоого алынган.
Кызыкчылыктардын кагылышы: Булак PDFте өзүнчө жана ачык кызыкчылыктардын кагылышы билдирүүсү аныкталган эмес.
Маалымат жана код жеткиликтүүлүгү: PDF колдонулган инфраструктураны жана программалык куралдарды сүрөттөйт; бирок FC-GUARD прототипинин толук булак кодун жана эксперименттик кайталоолорго тиешелүү чийки өлчөөлөрдү камтыган өзүнчө расмий маалымат/код кампасынын шилтемеси аныкталган эмес.
CRediT / автор салымы: Өзүнчө деталдуу CRediT салым матрицасы аныкталган эмес; авторлордун салым деңгээлдери божомол менен бөлүштүрүлгөн эмес.
Илимий жыйынтык чеги: FC-GUARDдын купуялуулук жана шайкештик максаттарын айкалыштырган дизайнын прототип чөйрөсүндө ишке ашырууга болору билдирилген. Жыйынтыктар эч кандай шартта абсолюттук анонимдүүлүккө, бардык чабуулдарга туруктуулукка же ар бир жөнгө салуучу алкакка автоматтык шайкештикке кепилдик бербейт.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген