


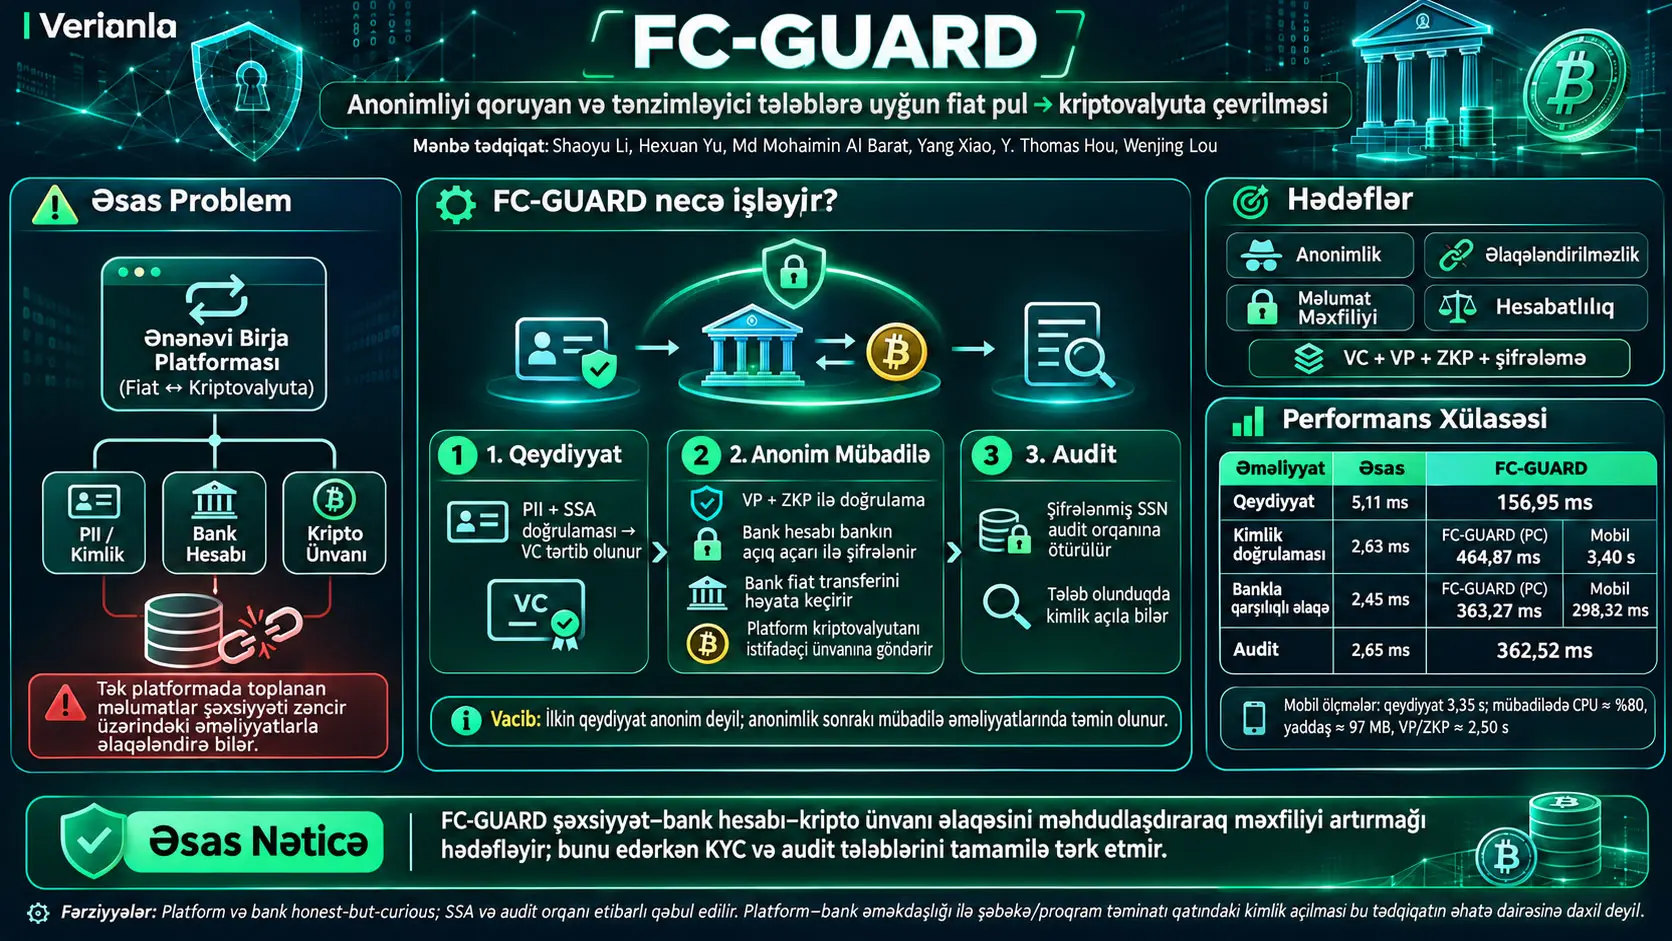
FC-GUARD, ənənəvi fiat pulun kriptovalyutaya çevrildiyi əməliyyatlarda istifadəçinin real kimliyi, bank hesabı və kriptovalyuta ünvanının vahid əməliyyat qeydi üzərindən əlaqələndirilməsinin qarşısını almağı hədəfləyən, yoxlanıla bilən kimlik məlumatlarından (Verifiable Credentials, VC), yoxlanıla bilən təqdimatlardan (Verifiable Presentations, VP) və sıfır bilik sübutlarından (Zero-Knowledge Proofs, ZKP) istifadə edən məxfiliyi qoruyan mübadilə sistemi dizaynıdır. Shaoyu Li, Hexuan Yu, Md Mohaimin Al Barat, Yang Xiao, Y. Thomas Hou və Wenjing Lou tərəfindən hazırlanmış tədqiqat anonimlik ilə “Öz müştərini tanı” (Know Your Customer, KYC) və vergi nəzarəti tələblərini eyni əməliyyat infrastrukturu daxilində birləşdirməyi hədəfləyir.
Tədqiqatın çıxış nöqtəsi ənənəvi kriptovalyuta alış platformalarının istifadəçiyə aid şəxsi identifikasiya edə bilən məlumatları (Personally Identifiable Information, PII), bank hesablarını və kriptovalyuta ünvanlarını bir-biri ilə əlaqələndirilə bilən formada saxlaya bilməsidir. Belə bir məlumat anbarının ələ keçirilməsi yalnız ad və ya hesab nömrəsinin sızmasına səbəb olmur; açıq blokçeyn qeydlərindən istifadəçinin əməliyyat tarixçəsinin real kimliyi ilə uyğunlaşdırılması riskini də yaradır. FC-GUARD bu əlaqəni əməliyyat zamanı məhdudlaşdırmaq məqsədilə həssas məlumatların birbaşa açıqlanması əvəzinə kriptoqrafik yoxlama mexanizmlərindən istifadə edir.
Təklif olunan sistem üç əsas mərhələdən ibarətdir: istifadəçi kimliyinin bir dəfə yoxlanaraq kimlik məlumatının verilməsi, sonrakı fiat pul–kriptovalyuta çevirmələrinin anonim autentifikasiya ilə həyata keçirilməsi və lazım gəldikdə səlahiyyətli orqanın şifrələnmiş kimlik üzərindən audit apara bilməsi. İlk qeydiyyat mərhələsi anonim deyil; istifadəçi PII məlumatlarını platformaya təqdim edir. Məxfilik qorunması qeydiyyatdan sonra həyata keçirilən mübadilə əməliyyatları üçün nəzərdə tutulmuşdur. Bu fərq sistemin təhlükəsizlik iddiasının düzgün başa düşülməsi baxımından vacibdir.
Tədqiqatçılar FC-GUARD prototipini masaüstü və Android mühitlərində reallaşdırmışlar. Serverlərdə Amazon EC2 c5.large instanslarından, müştəri tərəfində Intel Xeon əsaslı iş stansiyasından və Google Pixel 8a-dan istifadə edilmiş; kriptoqrafik əməliyyatlar Hyperledger AnonCreds, Hyperledger Indy və 2048 bit ElGamal şifrələməsi ilə dəstəklənmişdir. Kriptovalyuta köçürmələri yerli Bitcoin sınaq şəbəkəsində qiymətləndirilmişdir.
Mənbənin nəticələrinə görə masaüstündə birdəfəlik istifadəçi qeydiyyatı FC-GUARD ilə 156,95 ms, əsas müqayisə sistemində 5,11 ms çəkmişdir. Mübadilə əməliyyatında autentifikasiya mərhələsi masaüstü FC-GUARD üçün 464,87 ms, mobil tətbiqdə 3,40 saniyə kimi bildirilmişdir. Bank qarşılıqlı əlaqəsində masaüstü FC-GUARD 363,27 ms, mobil versiya 298,32 ms ölçülmüşdür. Audit əməliyyatının ümumi müddəti əsas sistemdə 2,65 ms olduğu halda FC-GUARD-da 362,52 ms kimi bildirilmişdir.
Bu ölçmələr əlavə kriptoqrafik əməliyyatların nəzərəçarpacaq xərc yaratdığını, lakin tədqiqatın sınaq mühitində masaüstü və mobil tətbiqlərin həyata keçirilə bildiyini göstərir. Bununla belə, tədqiqat real maliyyə təşkilatında genişmiqyaslı istehsal yerləşdirməsini, bütün ölkələrin qanunvericiliyinə uyğunluğu və ya bütün zərərli tərəf koalisiyalarına qarşı təhlükəsizliyi təsdiqləmir. Türkiyə kimi fərqli bankçılıq və kimlik yoxlama infrastrukturlarına malik ölkələrdə tətbiq üçün əlavə texniki, hüquqi və əməliyyat uyğunlaşdırılması lazımdır.
Fiat pul ilə kriptovalyuta arasındakı keçiddə əsas məxfilik problemi
Fiat pul (fiat currency), dəyəri dövlətin və pul sisteminin qəbuluna əsaslanan ənənəvi pul vahididir. ABŞ dolları kimi fiat pullar bank sistemində hesab qalıqları və elektron köçürmələr vasitəsilə istifadə edilə bilər. Kriptovalyutalar isə paylanmış reyestr və ya blokçeyn üzərində təmsil olunan rəqəmsal aktivlərdir. Bu iki maliyyə sahəsi arasında pul çevirməsi həyata keçirən platformalar istifadəçinin bankdakı pulunu alıb qarşılığında müəyyən edilmiş kriptovalyuta ünvanına rəqəmsal aktiv göndərə bilər.
Ənənəvi əməliyyatda platforma çox vaxt istifadəçinin real kimliyini, bank hesabı məlumatlarını, platforma hesabını və kriptovalyuta ünvanını öyrənir. Bunun bir hissəsi kimlik yoxlaması, fırıldaqçılığın qarşısının alınması və qanunvericilik öhdəliklərindən qaynaqlanır. Lakin bütün bu məlumatların eyni təşkilatda birlikdə saxlanması ciddi məxfilik problemi yaradır.
Blokçeyn ünvanlarında birbaşa şəxsin adı olmasa da, bir çox ictimai blokçeyndə əməliyyatları hər kəs araşdıra bilər. Real kimliklə kriptovalyuta ünvanı arasındakı əlaqə bir dəfə üzə çıxdıqda, həmin ünvanla əlaqəli keçmiş və gələcək hərəkətlərin istifadəçi ilə əlaqələndirilməsi mümkün ola bilər. Mənbə bu problemi geri qaytarılması çətin olan kimliyin açılması və ya anonimliyin itirilməsi kimi müzakirə edir.
FC-GUARD-ın əsas yanaşması platformanı bütün məlumatları görə bilən mərkəzləşdirilmiş məlumat anbarı olmaqdan uzaqlaşdırmaqdır. Platforma əməliyyatın etibarlı olduğunu yoxlamalı və kriptovalyuta göndərə bilməlidir; lakin bunu etmək üçün istifadəçinin açıq bank hesabı nömrəsini və ya əməliyyat zamanı real kimliyini öyrənməsi məcburi olmamalıdır.
Ənənəvi sistem ilə FC-GUARD arasındakı fərq
Ənənəvi prosesdə platformanın istifadəçi hesabını bank hesabı və kriptovalyuta ünvanı ilə uyğunlaşdırması mümkün olduğu halda, FC-GUARD-ın əməliyyat mesajında istifadəçinin real kimliyi əvəzinə anonim kimlik sübutu, bankın aça biləcəyi şifrələnmiş hesab məlumatı və kriptovalyuta ünvanı yer alır.
Bu dizayn bankın müştərini və hesabını bilməsinə mane olmur. Bank fiat pul köçürməsini həyata keçirmək üçün real hesabı bilməlidir. Eyni şəkildə platforma kriptovalyuta köçürməsi üçün hədəf ünvanı bilməlidir. Məqsəd hər kəsin bütün məlumatları bilməməsi və tək bir tərəfin kimlik ilə kriptovalyuta əməliyyat tarixçəsini müstəqil şəkildə uyğunlaşdıra bilməməsidir.
FC-GUARD Kimlik Doğrulamasını Aradan Qaldırmadan Anonimliyi Necə Təmin Edir?
FC-GUARD istifadəçini ilkin qeydiyyat zamanı real kimliyi ilə yoxlayır və daha sonra bu yoxlamadan törədilən, bir-biri ilə əlaqələndirilməməsi nəzərdə tutulan yoxlanıla bilən təqdimatlardan istifadə edir. Beləliklə, platforma əməliyyatı edən şəxsin etibarlı kimlik məlumatına sahib olduğunu yoxlaya bilər; lakin mübadilə mərhələsində hansı qeydiyyatdan keçmiş şəxsin əməliyyat etdiyini birbaşa öyrənməyə məcbur qalmır.
Sistemin beş tərəfi
Tədqiqatın təhdid və əməliyyat modelində beş əsas tərəf vardır:
| Tərəf | Vəzifə | Məlumata çıxış və sərhəd |
|---|---|---|
| İstifadəçi (U) | Qeydiyyat, kimlik sübutunun yaradılması, bank və kriptovalyuta əməliyyatının başladılması | Öz kimliyini, bank hesabını, kimlik məlumatlarını və kriptovalyuta ünvanını bilir. |
| Platforma (P) | Qeydiyyat yoxlaması, mübadilə əmri, bank və kriptovalyuta köçürməsi | İlkin qeydiyyatda PII-ni görür; sonrakı anonim əməliyyatlarda açıq kimlik və bank hesabını almaması hədəflənir. |
| Bank (B) | Hesabın yoxlanması və fiat pul köçürməsi | Real bank hesabını və köçürməni bilir; protokol çərçivəsində kriptovalyuta ünvanı ona verilmir. |
| SSA | Kimlik məlumatının etibarlılığının yoxlanması | ABŞ kontekstində SSN yoxlaması üçün istifadə olunan etibarlı kimlik orqanıdır. |
| Audit orqanı (AA) | Vergi və əməliyyat uyğunluğunun araşdırılması | Lazım gəldikdə öz xüsusi açarı ilə şifrələnmiş kimliyin şifrəsini aça bilər. |
Buradakı SSA ABŞ Sosial Təminat Administrasiyasını (Social Security Administration), SSN isə Sosial Təminat Nömrəsini (Social Security Number) ifadə edir. Bunlar tədqiqatın ABŞ mərkəzli kimlik yoxlama ssenarisinə xas komponentlərdir. Başqa ölkələrdə bunların birbaşa eyni qurum və nömrələrlə qarşılanacağı fərz edilə bilməz.
Yoxlanıla bilən kimlik məlumatı nədir?
Verifiable Credential (VC), emitent tərəfindən müəyyən atributların düzgünlüyünün kriptoqrafik olaraq təsdiqləndiyi rəqəmsal kimlik məlumatıdır. Emitent (issuer) istifadəçiyə aid atributları imzalayır. İstifadəçi (holder) bu məlumatı saxlayır və lazım gəldikdə yoxlayıcıya (verifier) atributların etibarlı olduğuna dair sübut təqdim edir.
Məsələn, FC-GUARD-da platformanın verdiyi kimlik məlumatında ad, doğum tarixi və SSN olduğu halda, bankın verdiyi məlumat bankın adı, hesab nömrəsi və SSN ilə əlaqəlidir. Hər iki məlumat müxtəlif qurumlar tərəfindən imzalanmış ola bilər. İstifadəçi onların müəyyən hissələrini açıqlamadan yoxlanılmasını təmin edən təqdimat yarada bilər.
VC ilə VP arasındakı fərq
VC əsas kimlik sənədinin kriptoqrafik qarşılığıdır. Verifiable Presentation (VP) isə bu sənəddən müəyyən yoxlama üçün hazırlanmış təqdimatdır. Bir VC uzun müddət etibarlı qala bildiyi halda, müxtəlif əməliyyatlarda fərqli VP çıxışları yaradıla bilər. Beləliklə, eyni kimlik məlumatından istifadə olunsa belə, platformanın təqdimatları birbaşa bir-biri ilə əlaqələndirməməsi hədəflənir.
Mənbə bu xüsusiyyətin imzanın təsadüfiləşdirilməsi və sıfır bilik sübutları ilə dəstəkləndiyini izah edir. Təqdimatın yoxlana bilməsi istifadəçinin real adının və ya SSN dəyərinin yoxlayıcıya göstərilməsini zəruri etmir.
Sıfır bilik sübutu nədir?
Zero-Knowledge Proof (ZKP), bir tərəfin müəyyən məlumatı bildiyini və ya müəyyən şərtin doğru olduğunu, əlaqəli gizli məlumatı açıqlamadan sübut etməsinə imkan verən kriptoqrafik metodlar ailəsidir.
FC-GUARD-da bu yanaşma bir neçə yerdə istifadə olunur. İstifadəçi etibarlı VC-yə sahib olduğunu, bank hesabı ilə əlaqəli gizli kimlik atributunun platformanın kimlik məlumatındakı atributla uyğun olduğunu və ya şifrələnmiş hesabın yoxlanmış məlumatla əlaqəli olduğunu sübut edə bilər. Platforma bu sübutu yoxlayır; lakin sübutun təsdiqlədiyi gizli dəyəri açıq mətn kimi almağa məcbur deyil.
Bu mexanizm sübutun özünün təsadüfi təxmin edilmiş rəqəm olması demək deyil. Sübut etibarlı kimlik məlumatı, imza və əlaqəli gizli atributlar arasındakı riyazi münasibətləri yoxlayır. Metodun təhlükəsizliyi istifadə olunan kriptoqrafik strukturların fərziyyələrindən asılıdır.
Seçici açıqlama və yaş yoxlaması
Mənbə kimlik məlumatlarının yalnız tələb olunan atributlarını açıqlaya bilən yoxlanıla bilən təqdimatları müzakirə edir. Məsələn, istifadəçi doğum tarixini birbaşa paylaşmadan yaşının müəyyən bir \(x\) həddindən böyük olduğunu interval sübutu ilə göstərə bilər.
Bu istifadədə yoxlayıcının öyrənməli olduğu şey bütün doğum tarixi deyil, tələb olunan yaş şərtinin ödənib-ödənməməsidir. Mənbədə yaş yoxlaması nümunəvi əlavə kimlik şərti kimi verilmişdir; FC-GUARD performans ölçmələrində bütün əməliyyatların müəyyən yaş həddindən istifadə etdiyi bildirilmir.
Birdəfəlik qeydiyyat niyə anonim deyil?
İlkin qeydiyyat zamanı platforma real kimlik yoxlaması aparmalıdır. İstifadəçi PII məlumatlarını təqdim edir; platforma SSA yoxlamasını həyata keçirir və uğurlu olarsa istifadəçiyə imzalanmış VC verir. İstifadəçi bu kimlik məlumatını öz məxfi pulqabısında saxlayır.
Buna görə “FC-GUARD heç bir mərhələdə PII toplamır” ifadəsi yanlış olar. Tədqiqat ilkin qeydiyyat ilə sonrakı mübadilə əməliyyatlarını bir-birindən ayırır. Məxfilik qazancı qeydiyyatdan keçmiş istifadəçi ilə yeni kriptovalyuta əməliyyatları arasında birbaşa əlaqənin əməliyyat zamanı qurulmasının qarşısını almağa yönəlib.
Kimlik məlumatının yaradılması sisteminin riyaziyyatı
Mənbə yoxlanıla bilən kimlik məlumatlarının kriptoqrafik əsasını izah edərkən Camenisch–Lysyanskaya (CL) imza strukturuna dair açar yaratma təsviri verir. Bu strukturda başlanğıc olaraq təxminən 1536 bitlik iki sadə ədəd \(p'\) və \(q'\) seçilir; sonra aşağıdakı əlaqələrlə \(p\) və \(q\) yaradılır:
\[ p=2p'+1,\qquad q=2q'+1 \]
Mənbə bu yeni ədədlərin də sadə olmasını şərt qoyur. Sonra:
\[ n=pq \]
hesablanır. Buradakı \(n\) sonrakı modular arifmetik əməliyyatlarda istifadə olunan mürəkkəb moduldur. İki böyük sadə ədədin hasilindən istifadə edildiyi üçün sistemin riyazi strukturu adi kiçik tam ədədlərin hesabından fərqlənir.
Mənbə \(n\) modulu altında təsadüfi kvadratik qalıq \(S\) seçildiyini və aşağıdakı üstlüklərin yaradıldığını bildirir:
\[ x_Z,x_{R_1},\ldots,x_{R_l}\in[2,p'q'-1] \]
Sonra hesablanan dəyərlər:
\[ Z=S^{x_Z}\pmod n \]
\[ R_i=S^{x_{R_i}}\pmod n \qquad (1\le i\le l) \]
şəklindədir. \(\pmod n\) işarəsi üstə alma əməliyyatının nəticəsinin \(n\) moduluna görə qiymətləndirildiyini göstərir. \(l\) kimlik məlumatı sxemində əlaqəli atributların ədədi indeks strukturunu təmsil edir.
Mənbədə bu izahın sonunda açıq açar:
\[ pk=(n,S,Z,\{R_i\}_{1\le i\le l}) \]
və xüsusi açar:
\[ sk=(p,q) \]
kimi göstərilir.
Mühüm metod qeydi: Bu tənliklər mənbədə təqdim olunan kimlik məlumatı infrastrukturunun riyazi arxa planını təmsil edir. Mənbə sonrakı bölmədə NIZK üçün BBS+ imza əsaslı sübutlardan və tətbiqdə Hyperledger AnonCreds istifadəsindən bəhs edir. Müxtəlif imza strukturları mənbədə vahid, ətraflı ortaq sübut alqoritminə endirilmədiyindən, CL açar tənlikləri bütün FC-GUARD sübutlarının tam yaradılma alqoritmi kimi təqdim edilməməlidir.
Kimlik məlumatının verilmə ardıcıllığı
Mənbə Şəkil 3-də emitent, açıq reyestr, kimlik məlumatı sahibi və yoxlayıcı arasındakı əməliyyatları göstərir. Əsas prosesdə kimlik sxemi və tərifi dərc olunur, istifadəçi sxem məlumatlarını alır, təhlükəsiz rabitə kanalı açılır, kimlik məlumatı tələb edilir, emitent bu tələbi nəzərdən keçirir və imzalanmış kimlik məlumatı istifadəçiyə çatdırılır. Yoxlama zamanı istifadəçi kimlik məlumatından VP yaradır; yoxlayıcı isə təqdimatı və tələb olunan sübutları yoxlayır.
Mənbədə kimlik məlumatı sahibinin gizli əlaqələndirmə sirri yaratdığı və bu sirrin korlaşdırılmış formasının kimlik məlumatı sorğusunda istifadə edildiyi də izah olunur. Bu mexanizm bir neçə kimlik məlumatının sahibə bağlanmasını dəstəkləyərkən əlaqəli gizli dəyərin birbaşa açıqlanmasının qarşısını almağı hədəfləyir.
Platformanın yaratdığı VC və bankın yaratdığı VC
Tədqiqatda iki fərqli qurum tərəfindən verilən kimlik məlumatlarından istifadə olunur. Platformanın verdiyi kimlik məlumatı istifadəçinin real kimliyinin yoxlandığını təmsil edir. Bankın verdiyi kimlik məlumatı isə bankın adı, istifadəçi hesabı və əlaqəli kimlik atributu arasında yoxlanıla bilən münasibət qurur.
Mənbədə bankın verdiyi məlumat aşağıdakı formada göstərilir:
\[ VC_{bu}=(name_b,AccNum_{bu},SSN_u,\sigma_{bu}) \]
\(name_b\) bankın adını, \(AccNum_{bu}\) istifadəçinin bank hesabı nömrəsini, \(SSN_u\) istifadəçinin SSN dəyərini, \(\sigma_{bu}\) isə kimlik məlumatının imzasını təmsil edir.
Platforma tərəfindən verilən məlumat isə:
\[ VC_{pu}=(name,birthday,SSN_u,\sigma_{pu}) \]
şəklindədir. İstifadəçinin adı, doğum tarixi və SSN məlumatı platformanın imzası ilə yoxlanıla bilən hala gətirilir. Bu məlumatların iki fərqli qurumda olması sonrakı anonim mübadilə mərhələsində kimlik və bank hesabının uyğunluğunu ayrıca yoxlamağa imkan verir.
Kriptovalyuta mübadilə əməliyyatının birinci mərhələsi: platforma yoxlaması
İstifadəçi çevirmək istədiyi fiat pul məbləği, kriptovalyuta növü və hədəf kriptovalyuta ünvanı üçün mübadilə sorğusu başladır. Platforma istifadəçinin açıq real kimliyini istəmək əvəzinə platforma VC-sindən yaradılmış yoxlanıla bilən təqdimatı yoxlayır.
Mənbə təqdimatı aşağıdakı formada göstərir:
\[ VP_{pu}=(name',birthday',SSN'_u,Proof_{pu}) \]
Yuxarıdakı apostrof işarələri gizlədilən atributları təmsil edir; bu göstərim istifadəçi adının və ya doğum tarixinin yeni dəyərə çevrildiyi anlamına gəlmir. \(Proof_{pu}\) isə istifadəçinin etibarlı platforma kimlik məlumatına sahib olduğunu təsdiqləyən sıfır bilik sübutudur.
Platforma yoxlaması uğurlu olduqda əməliyyat identifikatorunu (Order ID) və tələb olunan fiat pul məbləğini əhatə edən əmr yaradır. İstifadəçi daha sonra bank tərəfindəki əməliyyatlar üçün bankın verdiyi kimlik məlumatından ayrıca VP yaradır.
İkinci mərhələ: bank hesabını açıqlamadan yoxlama
Bank yoxlamasının məqsədi istifadəçinin həqiqətən etibarlı bank hesabına sahib olduğunu göstərmək, lakin hesab nömrəsini platformaya açıq mətn şəklində göndərməməkdir. İstifadəçi hesab nömrəsini bankın açıq açarı ilə şifrələyir:
\[ Enc_{pk_b}(AccNum_{bu}) \]
Buradakı \(Enc\) şifrələmə əməliyyatını, \(pk_b\) bankın açıq açarını və \(AccNum_{bu}\) istifadəçinin bank hesabı nömrəsini təmsil edir.
Şifrələnmiş məlumat platforma vasitəsilə banka ötürülə bilər. Platforma şifrələnmiş məlumatı daşıyır, lakin bankın xüsusi açarına sahib olmadığı üçün hesab nömrəsini birbaşa açması gözlənilmir. Bank isə öz xüsusi açarı ilə hesabı geri əldə edir:
\[ AccNum_{bu}=Dec_{sk_b}(Enc_{pk_b}(AccNum_{bu})) \]
\(Dec\) şifrənin açılmasını, \(sk_b\) banka aid xüsusi açarı təmsil edir. Bu tənlikdə şifrələmənin bankın açıq açarı ilə, şifrənin açılmasının isə əlaqəli xüsusi açarla həyata keçirildiyi görünür.
Bank VP-si və gizli kimlik bərabərliyi
Mənbə bankın yoxlanıla bilən təqdimatını aşağıdakı formada verir:
\[ VP_{bu}=(name_b,AccNum'_{bu},SSN'_u,Proof_{bu}) \]
Bu təqdimatda bankın adı açıqlanarkən hesab nömrəsi və SSN gizli saxlanılır. \(Proof_{bu}\) bank kimlik məlumatının etibarlılığına və şifrələnmiş hesabla əlaqəli tələb olunan şərtlərə dair sübutu təmsil edir.
Tədqiqat həmçinin platforma kimlik məlumatındakı gizli SSN atributu ilə bank kimlik məlumatındakı gizli SSN atributunun eyni şəxsə uyğun gəldiyini göstərmək üçün bərabərlik sübutu müəyyən edir:
\[ Proof_{eq}(SSN'_u\text{ in }VP_{pu}=SSN'_u\text{ in }VP_{bu}) \]
Bu göstərimin məqsədi SSN dəyərini hamıya açıqlamaq deyil, iki ayrı yoxlanıla bilən təqdimatda gizlədilən kimlik atributunun uyğunluğunu sübut etməkdir. Platforma iki təqdimatın eyni uyğun istifadəçiyə aid olduğunu yoxlayarkən real SSN dəyərini əməliyyat mərhələsində öyrənməyə məcbur qalmır.
Üçüncü mərhələ: fiat pul və kriptovalyuta köçürməsi
Platforma bankın adından istifadə edərək əlaqəli bankla əlaqə saxlayır və öz hesab məlumatları ilə istifadəçinin şifrələnmiş hesab məlumatını banka ötürür. Bank hesab məlumatının şifrəsini açır, yoxlama əməliyyatlarını aparır və pul köçürməsini həyata keçirir. Mənbə fırıldaqçılıq riskinə qarşı bankın SMS ilə birdəfəlik kod kimi çoxfaktorlu autentifikasiya üsullarından istifadə edə biləcəyini də bildirir.
Uğurlu fiat pul köçürməsindən sonra bank istifadəçiyə və platformaya əməliyyatın vəziyyətini bildirir. Platforma daha sonra öz kriptovalyuta ünvanından istifadəçinin müəyyən etdiyi kriptovalyuta ünvanına rəqəmsal aktivi göndərir.
Bu ardıcıllıq mövcud bank və kriptovalyuta çevirmə iş axınını tam dəyişdirmədən məxfilik qatı əlavə etməyi hədəfləyir. Bununla belə, mənbə tərəflərin nəzərdə tutulan protokola əməl etdiyini və əməliyyatı vaxtından əvvəl dayandırmadığını fərz edir; buna görə bütün mümkün əməliyyat uğursuzluğu ssenariləri üçün yeni atomiklik protokolunun sübut edildiyi nəticəsinə gəlmək olmaz.
Ehtimallı şifrələmə niyə vacibdir?
Eyni bank hesabı nömrəsi hər əməliyyatda eyni şifrələnmiş çıxışı yaratsaydı, platforma açıq mətni bilməsə belə eyni şifrələnmiş dəyərin təkrar istifadə olunduğunu görə bilərdi. Belə təkrar müxtəlif əməliyyatları eyni istifadəçi ilə əlaqələndirmək üçün iz yarada bilərdi.
Tədqiqat bu riski azaltmaq məqsədilə ehtimallı açıq açarlı şifrələmə istifadəsini müzakirə edir. ElGamal və Paillier kimi üsullarda təsadüfilikdən istifadə etməklə eyni açıq məlumat müxtəlif əməliyyatlarda fərqli şifrələnmiş çıxışlara çevrilə bilər. Beləliklə, eyni bank hesabının təkrar istifadəsi platformanın qarşısına mütləq eyni bayt ardıcıllığı şəklində çıxmır.
Lakin şifrələnmiş çıxışın dəyişməsi təkbaşına bütün metadata əlaqələrini aradan qaldırmır. IP ünvanı, əməliyyat vaxtı, məbləğ oxşarlığı və ya blokçeyn hərəkətləri kimi müxtəlif məlumat mənbələri ayrıca əlaqələndirmə riskləri yarada bilər. Mənbə bu risklərdən bəzilərini əlavə əməliyyat tədbirləri ilə nəzərə alır, şəbəkə və proqram təminatı qatındakı kimliyin açılmasını isə əhatə dairəsindən kənarda saxlayır.
Blokçeyndə ünvan əlaqələndirilməsi niyə ayrıca nəzərə alınır?
Bankın istifadəçinin kimliyini və fiat pul köçürməsinin vaxtını bilməsi, kriptovalyuta ünvanını birbaşa almasa belə, ictimai blokçeyndəki hadisələrlə əməliyyatın əlaqələndirilməsinə dolayı risk yarada bilər. Buna görə tədqiqatçılar platformanın bir neçə kriptovalyuta ünvanından istifadə etməsi və ünvanları müəyyən intervallarla dəyişdirməsi kimi tədbirləri müzakirə edirlər.
Mənbədə həmçinin istifadəçilərin müxtəlif mübadilə əməliyyatları üçün fərqli alıcı ünvanlarından istifadə etməsi və əməliyyatlara təsadüfi vaxt gecikmələri əlavə edilməsi təklif olunur. Bu tədbirlər birbaşa ünvan uyğunlaşdırılması riskini azaltmağı hədəfləyir; lakin təqdim olunan PDF-də bu tədbirlərin hər birinin anonimliyə kəmiyyət töhfəsi ayrıca təcrübə ilə ölçülməmişdir.
FC-GUARD-da Audit Orqanı İstifadəçinin Kimliyini Necə Müəyyən Edə Bilər?
FC-GUARD hər əməliyyatda istifadəçiyə aid SSN məlumatının audit orqanının açıq açarı ilə şifrələnmiş versiyasını və bu şifrələnmiş kimliyin yoxlanıla bilən kimlik məlumatı ilə uyğun olduğunu göstərən sübut yaradır. Platforma şifrələnmiş kimliyi əməliyyat qeydi ilə birlikdə audit orqanına ötürür. İstifadəçi vergi öhdəliklərinə dair tələb olunan bəyanı vermədikdə, audit orqanı öz xüsusi açarından istifadə edərək kimliyin şifrəsini aça bilər; bu xüsusiyyət anonimlik ilə hesabatlılığı eyni protokolda birləşdirməyi hədəfləyir.
Audit üçün şifrələnmiş SSN
Mənbə istifadəçinin kimliyini audit orqanı üçün aşağıdakı formada şifrələdiyini bildirir:
\[ Enc_{pk_{aa}}(SSN_u) \]
Buradakı \(pk_{aa}\) audit orqanının açıq açarı; \(SSN_u\) isə istifadəçiyə aid kimlik atributudur. İstifadəçi buna əlavə olaraq şifrələnmiş SSN dəyərinin platforma VC-sində gizlədilən SSN ilə uyğun olduğunu göstərən sübut yaradır.
Platforma bu sübutu yoxlayır və şifrələnmiş SSN məlumatını əməliyyat qeydinə əlavə edir. Beləliklə, platformanın real SSN dəyərini öyrənmədən əməliyyatın auditə aid ola bilən etibarlı kimliklə əlaqəli olduğunu yoxlaması hədəflənir.
Audit zamanı kimliyin açılması tənliyi
Audit orqanı lazım gəldikdə öz xüsusi açarı ilə kimliyin şifrəsini açır:
\[ SSN_u=Dec_{sk_{aa}}(Enc_{pk_{aa}}(SSN_u)) \]
\(sk_{aa}\) audit orqanının xüsusi açarını təmsil edir. Bu mexanizm sayəsində platformanın əməliyyatlar zamanı açıq SSN saxlamasına ehtiyac qalmadan səlahiyyətli orqanın müəyyən əməliyyatlar üçün kimlik identifikasiyası aparması hədəflənir.
Kimliyin açılması səlahiyyətinin mühüm sərhədi
Tədqiqatda kimliyin açılmasının vergi bəyanında uyğunsuzluq olduqda həyata keçirilməsi nəzərdə tutulur. Lakin audit orqanı öz xüsusi açarına sahib olduğu üçün tələb olunan şifrələnmiş qeydə çıxış əldə etdikdə kimliyin şifrəsini kriptoqrafik olaraq açmaq qabiliyyətinə malikdir.
Buna görə “audit orqanı texniki olaraq yalnız günahkar istifadəçilərin kimliyini aça bilər” kimi mütləq ifadə düzgün deyil. Mənbə modelində audit orqanı etibarlı qəbul edilir və bu səlahiyyətin müəyyən edilmiş audit şərtlərində istifadə olunacağı fərz edilir. Bu, kriptoqrafik qabiliyyət ilə hüquqi və ya institusional səlahiyyətləndirmə arasındakı fərqdir.
Audit qeydləri niyə kriptovalyuta ünvanından ayrılır?
Mənbəyə görə platforma audit orqanına göndərəcəyi əməliyyat qeydində istifadəçinin kriptovalyuta ünvanını və kriptovalyuta köçürməsinin təfərrüatlarını gizlədir və ya ayırır. Məqsəd audit orqanının kimlik auditi apararkən avtomatik olaraq istifadəçinin bütün blokçeyn fəaliyyətlərinə çıxış əldə etməsinin qarşısını almaqdır.
Audit orqanı ona ötürülən əməliyyat məlumatını və istifadəçinin bəyanını müqayisə edə bilər. Mənbənin ssenarisində bəyanın verilməməsi və ya yanlış bəyanın müəyyən edilməsi kimliyin açılması üçün əsas yaradır. Sistemin real ölkədə bu şəkildə istifadəsi isə həmin ölkənin məlumatların qorunması, maliyyə hesabatlılığı və audit səlahiyyəti qanunvericiliyindən asılıdır.
Sistemin təhlükəsizlik məqsədləri
| Məqsəd | Elmi mənası | Əsas sərhəd |
|---|---|---|
| Anonimlik | Kriptovalyuta ünvanından istifadə edən şəxsin real kimliyinin platforma əməliyyatı ilə uyğunlaşdırıla bilməməsi | Təhdid modelindəki tərəf və rabitə fərziyyələrindən asılıdır. |
| Əlaqələndirilə bilməzlik | Eyni istifadəçinin müxtəlif əməliyyat təqdimatlarının bir-biri ilə əlaqələndirilə bilməməsi | Yeni VP, təsadüfiləşdirilmiş şifrələmə və ünvan idarəetməsi tələb edir. |
| Məlumat məxfiliyi | Açıq bank hesabının və əməliyyat–kimlik əlaqəsinin platformadan gizlədilməsi | Bank tələb olunan hesabı bilir; ilkin qeydiyyat PII ehtiva edir. |
| Hesabatlılıq | Tələb olunan audit qeydlərinin mövcud olması və uyğunsuzluq zamanı kimliyin müəyyən edilməsi | Etibarlı audit orqanı və səlahiyyətdən istifadə fərz edilir. |
| Düzgünlük | Etibarlı kimlik və hesab sübutlarının yoxlanması | Protokol tərəflərinin müəyyən edilmiş qaydalara əməl etməsi fərz edilir. |
| Təkrar hücumunun qarşısının alınması | Əvvəlki sübut və ya əməliyyat mesajının sui-istifadəsinin qarşısının alınması | Mənbə MFA kimi əlavə tədbirləri müzakirə edir; bütün ehtimallar üçün ayrıca eksperimental sübut təqdim etmir. |
Təhdid modeli hansı tərəflərə etibar edir?
Tədqiqatçılar platforma ilə bankı honest-but-curious, yəni protokola əməl edən, lakin əldə etdikləri məlumatlardan əlavə nəticə çıxarmağa çalışan tərəflər kimi modelləşdirirlər. Bu tərəflərin əməliyyatları düzgün icra etdiyi, protokolu özbaşına dəyişdirmədiyi və vaxtından əvvəl dayandırmadığı fərz edilir.
SSA və audit orqanı etibarlı qəbul edilir. Platforma ilə bankın birlikdə hərəkət edərək məlumatları birləşdirdiyi hücum ssenariləri tədqiqatın əhatə dairəsindən kənardadır. Bütün tərəflər arasındakı rabitə kanallarının TLS ilə təhlükəsiz olduğu fərz edilir.
Mənbə həmçinin şəbəkə qatı və proqram təminatı qatından qaynaqlana biləcək kimliyin açılmasını əhatə dairəsindən kənarda saxlayır. Buna görə FC-GUARD-ın anonimlik iddiası istifadəçinin IP ünvanı, cihaz barmaq izi, zərərli tətbiq, əməliyyat sistemi sızması və ya bütün metadata korrelyasiyalarına qarşı şərtsiz anonimlik kimi oxuna bilməz.
Mövcud məxfilik sistemlərindən fərqi
Tədqiqatın ədəbiyyat müqayisəsində Chaumian e-cash, Zcash, Zether, Anonymous Zether, Bolt, PriBank, LDSP, TumbleBit, coin mixing yanaşmaları, Pisces və CBDC yönümlü sistemlər nəzərdən keçirilir. Mənbə bu işlərin mühüm hissəsinin kriptovalyuta daxilində köçürmə məxfiliyinə və ya kripto-yerli ödəniş modelinə fokuslandığını, FC-GUARD-ın isə bank hesabındakı fiat pulun istifadəçinin nəzarətindəki kriptovalyuta ünvanına çevrilməsi ilə bağlı kimlik–bank–ünvan əlaqəsini hədəflədiyini bildirir.
Məsələn, Pisces anonim və tənzimləmələrə uyğun kripto–kripto mübadilə yanaşması kimi müzakirə olunur. FC-GUARD isə bankın açıq hesab məlumatına ehtiyac duyduğu fiat-to-cryptocurrency iş axınını əsas problem kimi nəzərdən keçirir. Bu fərq tədqiqatın töhfəsinin bütün kripto məxfilik sistemlərini əvəz etmək deyil, mövcud banka bağlı çevirmə modelindəki konkret məlumat əlaqələndirmə probleminə həll dizayn etmək olduğunu göstərir.
Ölkələrə görə uyğunlaşdırılma sərhədi
Tədqiqat ABŞ-dakı SSA əsaslı kimlik yoxlamasına və platformanın yönləndirdiyi bank köçürməsi modelinə əsaslanır. Tədqiqatçılar müxtəlif ölkələrdə bank köçürməsi üsullarının fərqlənə biləcəyini və protokolun uyğunlaşdırılmasının lazım olacağını açıq şəkildə bildirirlər.
Türkiyə baxımından sistemin əsas ideyası — kimliyi ilkin mərhələdə yoxlayıb əməliyyat zamanı açıqlamadan etibarlı olduğunu sübut etmək — texniki tədqiqat mövzusu ola bilər. Lakin Türkiyədəki kimlik yoxlama sistemləri, bankların pul köçürməsi prosesləri, müştərini tanıma tələbləri, şəxsi məlumat öhdəlikləri və kriptoaktiv xidmət təminatçılarına dair qaydalar ABŞ ilə eyni deyil. Bu PDF Türkiyə qanunvericiliyinə uyğun hazır FC-GUARD tətbiqinin təsdiqləndiyini göstərmir.
Tədqiqatın Metodu və Nəticələri
Eksperimental tədqiqatın dizaynı
FC-GUARD yalnız konseptual arxitektura kimi təqdim edilməmişdir. Tədqiqat çərçivəsində masaüstü və mobil müştəriləri əhatə edən prototip reallaşdırılmış, həmçinin məxfilik qorunması əlavə edilməmiş ənənəvi iş axınını təmsil edən baza müqayisə sistemi hazırlanmışdır.
Müqayisənin məqsədi FC-GUARD-dakı VC, VP, ZKP, şifrələmə və şifrənin açılması əməliyyatlarının qeydiyyat, bank qarşılıqlı əlaqəsi, mübadilə və audit gecikmələrinə gətirdiyi xərci qiymətləndirməkdir. Mənbədə Bitcoin köçürmələri yerli test şəbəkəsində həyata keçirilmiş və bəzi bank əməliyyatları simulyasiya şəraitində ölçülmüşdür.
Sınaq mühiti və proqram təminatı komponentləri
| Komponent | İstifadə olunan quruluş |
|---|---|
| Server | Amazon EC2 c5.large |
| Server əməliyyat sistemi | Ubuntu 22.04 |
| Masaüstü müştəri | Intel Xeon E5-2620 v4, 2,10 GHz, mənbədə 32 nüvə kimi göstərilən quruluş, 128 GB RAM |
| Müştəri əməliyyat sistemi | Ubuntu 22.04.4 |
| Mobil cihaz | Google Pixel 8a, Tensor G3, 8 GB RAM |
| Mobil əməliyyat sistemi | Android 14 |
| Tətbiq dili | Python |
| Kimlik məlumatı infrastrukturu | Hyperledger AnonCreds |
| Reyestr | Hyperledger Indy ilə simulyasiya edilən açıq reyestr |
| Şifrələmə | 2048-bit ElGamal |
| Kriptovalyuta sınaq şəbəkəsi | Yerli Bitcoin testnet |
| Rabitə təhlükəsizliyi | TLS |
Mənbədə əməliyyat mühitinin ətraflı performans təhlili olsa da, real bank təşkilatlarında və canlı Bitcoin əsas şəbəkəsində genişmiqyaslı istehsal sınağı bildirilmir. Buna görə eksperiment nəticələri göstərilən prototip və sınaq şərtlərinin performansını təmsil edir.
Qeydiyyat mərhələsinin nəticələri
Birdəfəlik istifadəçi qeydiyyatı müddəti baza sistemində 5,11 ms, FC-GUARD-da 156,95 ms kimi bildirilmişdir. Mobil müştəridə qeydiyyat 3,35 saniyə çəkmişdir. Mobil qeydiyyat zamanı orta CPU istifadəsi %65,2 və yaddaş istifadəsi 11,45 MB kimi verilmişdir.
Bu fərqin səbəbi FC-GUARD-da yalnız açıq mətnli kimlik yoxlaması aparılmaması; yoxlanıla bilən kimlik məlumatının hazırlanması və əlaqəli kriptoqrafik əməliyyatların həyata keçirilməsidir. Mənbə qeydiyyat əməliyyatının hər mübadilə zamanı yenidən aparılmadığını və buna görə ilkin qeydiyyat xərcinin birbaşa hər alışın gecikməsinə əlavə olunmadığını bildirir.
Ölçmə çərçivəsində sxem və kimlik məlumatı tərifinin yaradılması və onların açıq reyestrə yüklənməsi kimi birdəfəlik ilkin əməliyyatlar qeydiyyat müddətinə daxil edilməmişdir. Buna görə 156,95 ms dəyəri bütün sistem qurulumunun tamamlanma müddəti deyil.
Əməliyyat mərhələlərinin müddətləri
| Əməliyyat | Baza sistem | FC-GUARD masaüstü | FC-GUARD mobil |
|---|---|---|---|
| Kimlik yoxlaması | 2,63 ms | 464,87 ms | 3,40 s |
| Bank qarşılıqlı əlaqəsi | 2,45 ms | 363,27 ms | 298,32 ms |
| Bank köçürməsi | 0,91 ms | 0,89 ms | 0,91 ms |
| Bitcoin köçürməsi | 170,01 ms | 170,67 ms | 169,26 ms |
Mənbədə baza sisteminin kimlik yoxlaması açıq hesab məlumatının yoxlanmasını, bank qarşılıqlı əlaqəsi isə məlumatın birbaşa ötürülməsini əhatə edir. FC-GUARD-da eyni mərhələlər əlavə VP/ZKP əməliyyatları ilə şifrələnmiş məlumatın açılması və yoxlanması kimi xərcləri ehtiva edir.
Bank köçürməsi müddətləri real bank şəbəkəsində başdan-başa ödənişin yekunlaşma müddəti deyil. Mənbə bunları VISA-bənzər gecikmənin simulyasiya edildiyi şəraitdə qiymətləndirir. Bitcoin köçürmə müddəti isə əməliyyatın yaradılmasından test şəbəkəsindəki həmyaşıdlar tərəfindən ilk dəfə qəbul edilməsinə qədər ölçülmüşdür; bu müddəti blok təsdiqi və ya geri dönməz yekunlaşma müddəti ilə eyniləşdirmək düzgün deyil.
Masaüstü və mobil nəticələr necə şərh edilməlidir?
Masaüstü FC-GUARD kimlik yoxlaması 464,87 ms olduğu halda mobil versiyada 3,40 saniyə kimi bildirilmişdir. Bu nəticə mobil cihazda kriptoqrafik kimlik əməliyyatlarının daha çox vaxt ala bildiyini göstərir. Lakin mobil bank qarşılıqlı əlaqəsi 298,32 ms ilə masaüstündə bildirilən 363,27 ms dəyərindən aşağıdır. Buna görə tədqiqat nəticələri hər əməliyyatın mobil cihazda mütləq daha yavaş olduğu şəklində ümumiləşdirilməməlidir.
Mobil mübadilə mərhələsində mənbə orta CPU istifadəsini %80, yaddaş istehlakını 97 MB kimi verir. VP və ZKP yaradılmasının müddəti 2,50 saniyə kimi göstərilmişdir. Bu ölçmələr mobil müştərinin əlavə kriptoqrafik hesablama xərcinin mühüm hissəsini daşıdığını göstərir.
Audit xərci
Baza sistemində auditin ümumi müddəti 2,65 ms kimi ölçülmüşdür. FC-GUARD auditində istifadəçi şifrələnmiş kimlik və sübut yaradır, platforma bunları yoxlayıb ötürür, audit orqanı lazım gəldikdə şifrələnmiş kimliyin şifrəsini açır. Mənbə bu prosesin ümumi müddətini 362,52 ms kimi bildirir.
Audit tərəfində gecikmənin artması məxfilik və hesabatlılıq üçün əlavə edilən şifrələmə və sübut əməliyyatlarının xərcidir. Lakin audit əməliyyatının hər istifadəçi mübadiləsində mütləq eyni şəkildə kimliyin açılmasını tələb etdiyi deyilə bilməz; mənbədə anonimlik standart vəziyyət, kimliyin açılması isə audit əsasına bağlı əməliyyat kimi dizayn edilmişdir.
Vizual performans müqayisəsi
Mobil ölçmələrin vizual mənbəyi
Mənbə Şəkil 6 Google Pixel 8a üzərində qeydiyyat və mübadilə mərhələlərinə aid mobil tətbiq ekran görüntülərini ehtiva edir. Görüntülərdə tətbiqin mesaj çıxışları və ölçmə qeydləri görünür. Mənbə mətni qeydiyyat üçün 3,35 saniyə, %65,2 CPU və 11,45 MB yaddaş; mübadilə üçün təxminən %80 CPU və 97 MB yaddaş dəyərlərini bildirir.
Şəkil 6-nın izahında “baseline” sözü yer alsa da, onu əhatə edən ölçmə mətni FC-GUARD mobil müştərisini təsvir edir. Buna görə burada rəqəmsal məlumatlar mənbənin izahı ilə birlikdə qorunmuş, şəkil izahındakı söz avtomatik olaraq ayrıca baza sistem mobil təcrübəsinin sübutu kimi qəbul edilməmişdir.
Performans nəticələrinin əhatə dairəsi
Tədqiqatın nəticələri FC-GUARD-ın əlavə kriptoqrafik əməliyyatlara baxmayaraq göstərilən prototip mühitində işləyə bildiyini göstərir. Bunun əksinə, yüksək istifadəçi yükü altında eyni vaxtlı əməliyyat tutumu, genişmiqyaslı yerləşdirmə, müxtəlif bank sistemlərində real vaxtlı köçürmələr, ciddi şəbəkə gecikmələri və bütün zərərli tərəf kombinasiyaları baxımından eyni performans və təhlükəsizlik nəticələrinin keçərli olduğu sübut edilməmişdir.
Mənbə daha geniş qanunvericilik tələblərinə və müxtəlif ölkələrin ödəniş infrastrukturlarına uyğunluq üçün protokolun inkişaf etdirilməsinin lazım ola biləcəyini də qəbul edir.
Tədqiqatın dəstəklədiyi əsas nəticələr
- VC və ZKP-dən istifadə etməklə fiat pul–kriptovalyuta mübadiləsində istifadəçinin kimliyini əməliyyat zamanı birbaşa açıqlamadan uyğunluq yoxlaması dizayn edilə bilər.
- Bank hesabı məlumatları bankın açıq açarı ilə şifrələnərək platformanın açıq hesab nömrəsinə çıxışı məhdudlaşdırıla bilər.
- Müxtəlif əməliyyatlarda təsadüfiləşdirilmiş təqdimatlar və şifrələnmiş dəyərlərdən istifadə əlaqələndirilə bilməzliyi dəstəkləyə bilər.
- Audit orqanı üçün ayrıca şifrələnmiş kimlik mexanizmi ilə hesabatlılıq məqsədilə kimliyin açılması imkanı dizayn edilə bilər.
- Prototip masaüstü və Android mühitində reallaşdırılmış və mənbədə verilən gecikmə ölçmələri ilə qiymətləndirilmişdir.
- Məxfilik mexanizmləri baza sistemlə müqayisədə əlavə əməliyyat xərci yaratmışdır; buna baxmayaraq mənbə təcrübələri reallaşdırıla bilməni dəstəkləyir.
Tədqiqatın dəstəkləmədiyi ümumiləşdirmələr
- FC-GUARD bütün mərhələlərdə kimlik məlumatının heç bir quruma açıqlanmadığını göstərmir.
- Audit orqanının kimliyi texniki olaraq açmaq qabiliyyətinin kriptoqrafik şəkildə yalnız müəyyən istifadəçilərlə məhdudlaşdırıldığı nəticəsini dəstəkləmir.
- Platforma ilə bankın əməkdaşlıq etdiyi hücumlara qarşı tam təhlükəsizlik sübutu təqdim etmir.
- Şəbəkə qatı və proqram təminatı qatı anonimliyinin zəmanət altına alındığını göstərmir.
- Real bank və əsas şəbəkə mühitində eyni gecikmələrin əldə ediləcəyini sübut etmir.
- Ölçülmüş Bitcoin test şəbəkəsi gecikməsini zəncir təsdiqi və ya yekunlaşma müddəti kimi şərh etməyi dəstəkləmir.
- Bütün ölkələrin KYC, vergi və şəxsi məlumat qanunvericiliyinə avtomatik uyğunluq iddiasını dəstəkləmir.
- Bütün kriptoqrafik mexanizmlər üçün mənbədə ayrıca, tam və formal təhlükəsizlik sübutunun olduğu fərz edilə bilməz.
Tədqiqatın ümumi nəticəsi
FC-GUARD tədqiqatı kriptovalyuta istifadəsində məxfilik ilə maliyyə tənzimləmə uyğunluğunun mütləq bir-birini istisna etməli olmadığını göstərməyi hədəfləyən sistem dizaynı təqdim edir. Yanaşmanın yeniliyi bank infrastrukturunu tamamilə aradan qaldırmadan yoxlanıla bilən kimlik məlumatlarını və sıfır bilik sübutlarını istifadəçi–platforma–bank–audit orqanı münasibətinə yerləşdirməsidir.
Mənbənin təqdim etdiyi tətbiq nəticələri bu yanaşmanın sınaqdan keçirilmiş masaüstü və mobil prototiplərdə hesablana bildiyini dəstəkləyir. Bununla belə, real maliyyə sisteminə keçid zamanı texniki performansla yanaşı etibar modeli, audit səlahiyyətləri, məlumatların qorunması şərtləri, tərəflərarası əməkdaşlıq riskləri və ölkəyə xas qanunvericilik ayrıca qiymətləndirilməlidir.
Mənbə və Metod Qeydi
Orijinal tədqiqat: FC-GUARD: Enabling Anonymous yet Compliant Fiat-to-Cryptocurrency Exchanges
Müəlliflər: Shaoyu Li; Hexuan Yu; Md Mohaimin Al Barat; Yang Xiao; Y. Thomas Hou; Wenjing Lou.
Müəllif sırası: Orijinal mənbədə verildiyi formada qorunmuşdur.
Afiliasiyalar: Virginia Tech, Virginia, ABŞ (Shaoyu Li, Hexuan Yu, Md Mohaimin Al Barat, Y. Thomas Hou, Wenjing Lou); University of Kentucky, Kentucky, ABŞ (Yang Xiao).
Bərabər töhfə: Mənbə PDF-də ayrıca bərabər töhfə bəyanatı müəyyən edilməmişdir.
Məsul müəllif: PDF-də ayrıca müəyyən edilmiş corresponding author işarəsi aşkar edilməmişdir.
Mənbə versiyası: arXiv:2601.16298v1.
ArXiv təqdimetmə tarixi: 22 Yanvar 2026.
ArXiv sahəsi: Computer Science – Cryptography and Security (cs.CR).
ArXiv DOI: 10.48550/arXiv.2601.16298.
ArXiv rəsmi keçidi: https://arxiv.org/abs/2601.16298
Nəşr olunmuş tədqiqat: IEEE INFOCOM 2026 – IEEE Conference on Computer Communications.
Konfrans: Tokyo, Yaponiya, 18–21 May 2026.
Nəşr olunmuş versiyanın DOI-si: 10.1109/INFOCOM59046.2026.11571719.
Nəşriyyat: IEEE.
Nəşr ili: 2026.
Resenziya statusu: IEEE INFOCOM 2026 qeydi resenziyalı konfrans töhfəsidir. Yüklənmiş PDF-də arXiv v1 ifadəsi var; bu versiya birbaşa resenziya prosesi tamamlanmış yekun IEEE mətni kimi qiymətləndirilməmişdir.
Lisenziya: ArXiv qeydi non-exclusive license to distribute şərtini göstərir. Bu lisenziya üçüncü tərəflərin qorunan mətn və şəkilləri sərbəst uyğunlaşdırması üçün ümumi Creative Commons icazəsi deyil. Nəşr olunmuş IEEE versiyasının müəllif hüquqları şərtləri ayrıca qiymətləndirilməlidir.
Mənbə növü: Kompüter təhlükəsizliyi və tətbiqi kriptoqrafiya sahəsində sistem/protokol dizaynı və eksperimental prototip qiymətləndirilməsi.
Tədqiqat mövzusu: Anonimlik, əlaqələndirilə bilməzlik, bank hesabı məxfiliyi, anonim KYC, fiat pul–kriptovalyuta çevrilməsi və seçici audit.
Əsas metodlar: Verifiable Credentials, Verifiable Presentations, Zero-Knowledge Proofs, Non-Interactive Zero-Knowledge Proofs, probabilistic public-key encryption, ElGamal, Hyperledger AnonCreds və Hyperledger Indy.
Eksperimental infrastruktur: Amazon EC2 c5.large, Ubuntu 22.04, Intel Xeon iş stansiyası, Google Pixel 8a, Android 14, Python və yerli Bitcoin test şəbəkəsi.
Əsas performans məlumatı: Qeydiyyat: baza sistem 5,11 ms, FC-GUARD masaüstü 156,95 ms; əməliyyat kimlik yoxlaması: baza sistem 2,63 ms, FC-GUARD masaüstü 464,87 ms və mobil 3,40 s; audit: baza sistem 2,65 ms və FC-GUARD 362,52 ms.
Təhlükəsizlik fərziyyələri: Platforma və bank honest-but-curious kimi modelləşdirilmişdir. SSA və audit orqanı etibarlı qəbul edilmişdir. Platforma–bank əməkdaşlığı, şəbəkə qatı və proqram təminatı qatında kimliyin açılması tədqiqatın təhlükəsizlik əhatəsindən kənardadır.
Kriptoqrafik şərh sərhədi: Mənbə CL tipli kimlik məlumatı infrastrukturu ilə bağlı tənlikləri, BBS+ əsaslı NIZK izahını və Hyperledger AnonCreds tətbiqini ehtiva edir. Bu izahlar vahid yeni kriptoqrafik primitive-in tam sübutu kimi birləşdirilməmişdir.
Metodoloji məhdudiyyət: Bank gecikməsi və Bitcoin test şəbəkəsi ölçmələri canlı istehsal mühitindəki yekunlaşma müddətlərini birbaşa təmsil etmir. Real maliyyə tənzimləmə uyğunluğu və hücumlara dayanıqlıq üçün əlavə qiymətləndirmələr tələb olunur.
Vizual mənbə: Mənbə Şəkil 1 ənənəvi və FC-GUARD mübadilə axınını; Şəkil 2 arxitekturanı; Şəkil 3 kimlik məlumatının verilməsi/yoxlanmasını; Şəkil 4 qeydiyyat prosesini; Şəkil 5 mübadilə prosesini; Şəkil 6 mobil tətbiq ölçmələrini göstərir. Verianla daxilindəki sxemlər elmi münasibətlər əsasında müstəqil şəkildə yaradılmışdır.
Şəkil 6 qeydi: Şəkil izahında işlədilən “baseline” ifadəsi onu əhatə edən FC-GUARD mobil nəticə izahı ilə tam uyğun deyil. Verianla rəqəmsal nəticələri əlaqəli mənbə paraqrafı ilə birlikdə ötürmüşdür.
Maliyyələşdirmə: Tədqiqat ABŞ National Science Foundation tərəfindən 2154929, 2247560, 2247561, 2331936, 2433904 və 2433905 nömrəli dəstəklər və Virginia Commonwealth Cyber Initiative (CCI) tərəfindən qismən dəstəklənmişdir.
Maraqların toqquşması: Mənbə PDF-də ayrıca və açıq maraqların toqquşması bəyanatı müəyyən edilməmişdir.
Məlumat və kod əlçatanlığı: PDF istifadə olunan infrastruktur və proqram vasitələrini təsvir edir; lakin FC-GUARD prototipinin bütün mənbə kodunu və təcrübə təkrarlarına aid xam ölçmələri ehtiva edən ayrıca rəsmi məlumat/kod deposu keçidi müəyyən edilməmişdir.
CRediT / müəllif töhfəsi: Ayrıca ətraflı CRediT töhfə matrisi müəyyən edilməmişdir; müəlliflərin töhfə səviyyələri fərziyyə ilə bölüşdürülməmişdir.
Elmi nəticə sərhədi: FC-GUARD-ın məxfilik və uyğunluq məqsədlərini birləşdirən dizaynının prototip mühitində həyata keçirilə bildiyi bildirilir. Nəticələr heç bir şəraitdə mütləq anonimliyə, bütün hücumlara dayanıqlığa və ya hər bir tənzimləmə çərçivəsinə avtomatik uyğunluğa zəmanət yaratmır.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib