


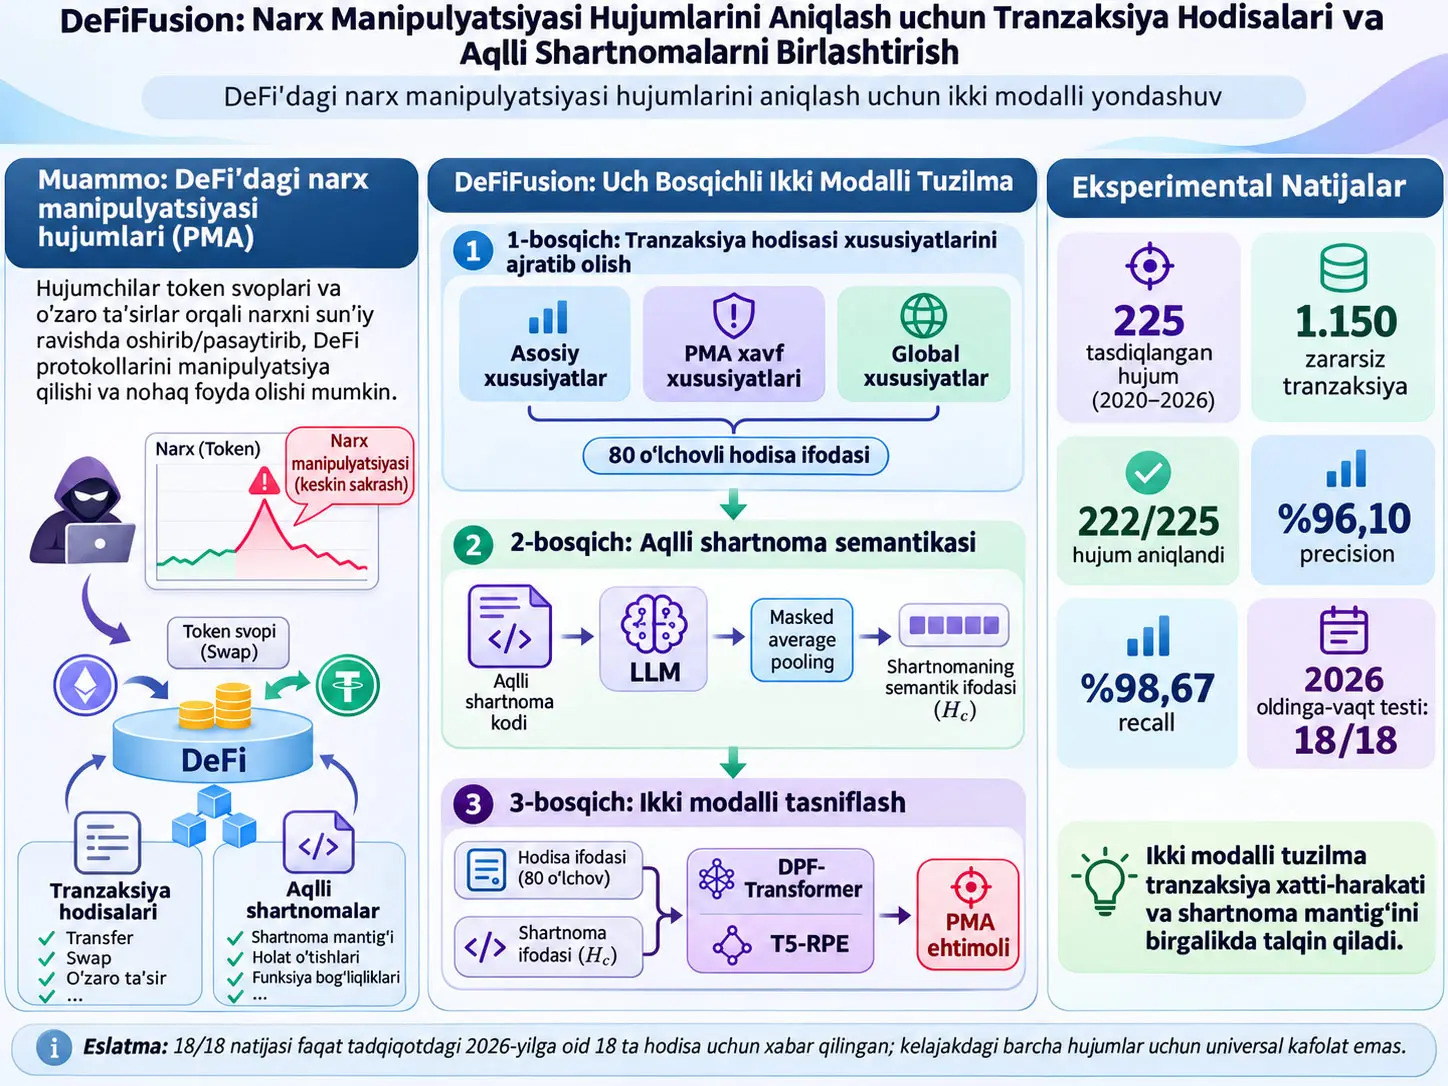
DeFiFusion, markazlashmagan moliya (Decentralized Finance, DeFi) tizimlaridagi narx manipulyatsiyasi hujumlarini (Price Manipulation Attacks, PMA) aniqlash uchun tranzaksiya hodisalarining dinamik xatti-harakatini aqlli shartnoma manba kodining semantik maʼlumoti bilan birgalikda qoʻllaydigan ikki modalli mashinaviy oʻrganish doirasidir. Tadqiqotning asosiy gʻoyasi shundan iboratki, narx manipulyatsiyasini faqat noodatiy tranzaksiya xatti-harakatidan yoki faqat shartnoma kodidagi potensial zaiflikdan ishonchli tarzda anglab boʻlmaydi; zararli xatti-harakat muayyan tranzaksiya ketma-ketliklarining muayyan shartnoma mantiqidan foydalanishi natijasida yuzaga keladi.
DeFiFusion uch bosqichda ishlaydi. Birinchi bosqichda blokcheyn tranzaksiya jurnallaridagi hodisalar narx manipulyatsiyasiga xos xatti-harakatlarni tutish uchun 80 oʻlchovli hodisa tasviriga aylantiriladi. Ushbu tasvir asosiy tranzaksiya xususiyatlarini, manipulyatsiya xavfi koʻrsatkichlarini va hodisalar ketma-ketligining umumiy strukturaviy xususiyatlarini birlashtiradi. Ikkinchi bosqichda aqlli shartnoma manba kodi muzlatilgan katta til modeli (Large Language Model, LLM) bilan kodlanadi va masked average pooling orqali shartnomaning semantik tasvir vektori olinadi. Uchinchi bosqichda hodisa va shartnoma tasvirlari birlashtirilib, T5-style Relative Positional Encoding (T5-RPE) dan foydalanadigan Dual-Modal Projection-Fusion Transformer (DPF-Transformer) tasniflagichiga beriladi.
Tadqiqotning hujum maʼlumotlar toʻplami \(D_1\), 2020–2026 oraligʻida oltita blokcheynda sodir boʻlgan va tadqiqotchilar tomonidan tasdiqlangan 225 ta narx manipulyatsiyasi hodisasini oʻz ichiga oladi. Ushbu hodisalarning manbada bildirilgan jami zarari 804,3 million AQSh dollaridir. DeFiFusion 225 ta hujumning 222 tasini aniqlagan; manba umumiy baholashda %96,10 precision va %98,67 recall ni bildirgan.
Yolgʻon musbatlarni baholash uchun tuzilgan \(D_2\) maʼlumotlar toʻplami esa dastlabki 428.523 ta yuqori qiymatli zararsiz tranzaksiya orasidan hodisalar ketma-ketligi uzunligi 6 dan katta boʻlgan 1.150 ta zararsiz tranzaksiyani oʻz ichiga oladi. Bu tanlov modelning faqat “uzun tranzaksiya ketma-ketligi = hujum” kabi oddiy qisqa yoʻldan foydalanishini qiyinlashtirish maqsadida qilingan.
Oldinga-vaqt baholashida model faqat 2020–2024 hodisalari bilan oʻqitilgan, 2025 hodisalari bilan validatsiya qilingan va 2026-yilda sodir boʻlgan 18 ta tasdiqlangan PMA da sinovdan oʻtkazilgan. T5-RPE dan foydalangan toʻliq DeFiFusion ushbu 18 hodisaning barchasini aniqlagan. Biroq 18/18 natijasi faqat shu 18 hodisadan iborat vaqt boʻyicha test guruhiga tegishli va kelajakdagi barcha narx manipulyatsiyalarining %100 aniqlanishini anglatmaydi.
Tadqiqotning muhim amaliy cheklovlaridan biri aqlli shartnoma manba kodidir. Manba kodi ochiq va oldindan qayta ishlanishi mumkin boʻlsa, shartnoma semantikasi oflayn hisoblanishi mumkin; jonli bosqichda faqat hodisa xususiyatlarini chiqarish va tasniflagich inferensi talab etiladi. Manba kodi tasdiqlanmagan yoki faqat bytecode koʻrinishida mavjud boʻlgan shartnomalarda esa shartnoma semantikasi modalligidan foydalanib boʻlmaydi va tizim faqat tranzaksiya hodisalariga asoslangan yanada cheklangan tuzilishga aylanadi.
DeFi da narx manipulyatsiyasi hujumi nima?
Narx manipulyatsiyasi hujumi — hujumchi token yoki hovuz narxini sunʼiy ravishda oshirib-pasaytirib, yuzaga kelgan narx ogʻishini oʻz foydasiga moliyaviy daromadga aylantiradigan DeFi hujumlar sinfidir. Manba bu hujumlar koʻpincha bitta tranzaksiyadan emas, balki flash loan, swap, transfer, likvidlik oʻzgarishi, oracle oʻzaro taʼsiri va shunga oʻxshash koʻp bosqichli tranzaksiyalar hosil qiladigan siklik ketma-ketliklardan kelib chiqishini taʼkidlaydi.
Masalan, shartnoma xavfsiz vaqt boʻyicha vaznlangan oʻrtacha narx oʻrniga faqat joriy spot narxga tayansa, hujumchi avval katta tranzaksiyalar bilan tegishli bozor narxini buzishi, soʻng shartnomani shu vaqtinchalik narxdan foydalanishga majbur qilishi va yakuniy bosqichda pozitsiyalarini yopib foyda olishi mumkin. Bu yerda faqat “katta swap amalga oshdi” degan maʼlumotning oʻzi hujumni isbotlamaydi; katta swap normal arbitrajning bir qismi ham boʻlishi mumkin. Hujumning maʼnosi shartnoma ushbu tranzaksiyani qaysi narxlash mantiqi bilan qayta ishlashi bilan birga baholanishi kerak.
DeFiFusion Nega Tranzaksiya Hodisasi bilan Aqlli Shartnoma Kodini Birgalikda Ishlatadi?
DeFiFusion ikki modallikdan birgalikda foydalanadi, chunki tranzaksiya hodisalari bajarilish vaqtida nima sodir boʻlganini, aqlli shartnoma semantikasi esa ayni xatti-harakatning nega xavfsizlik nuqtayi nazaridan xavfli boʻlishi mumkinligini tushuntiradi; tadqiqotning 2026-yilgi testida faqat hodisadan va faqat shartnomadan foydalangan modellar turli hujumlarni oʻtkazib yuborgan boʻlsa, ikki modallikni T5-RPE bilan birlashtirgan model 18 hodisaning barchasini tutgan.
Manba adabiyotda ikki asosiy yondashuvni ajratadi. Tranzaksiyaga asoslangan usullar real zanjirdagi hodisalar va kapital harakatlarini koʻradi, biroq ularning qaysi shartnoma mantiqi bilan qayta ishlanganini toʻliq bilmasligi mumkin. Statik shartnoma tahlillari esa koddagi potensial zaifliklarni topishi mumkin, ammo nazariy jihatdan zaif koʻringan kod yoʻli real bozorda haqiqatan ham ishga tushirilishi mumkin yoki mumkin emasligini har doim aniqlay olmaydi.
DeFiFusion ning maqsadi ushbu ikki yetishmaydigan qarashni bir modelga berishdir.
Bosqich 1: tranzaksiya hodisasining asosiy tasviri
Har bir hodisa:
\[ e_t=(n_t,a_t,m_t,\mathcal{T}_t,d_t) \]
koʻrinishida ajratiladi. Bu yerda:
- \(n_t\): hodisaning tranzaksiya ketma-ketligidagi tartibi,
- \(a_t\): hodisani tarqatgan shartnoma manzili,
- \(m_t\): event nomi,
- \(\mathcal{T}_t\): indexed topic roʻyxati,
- \(d_t\): event data payload dir.
Hujum yoki zararsiz hodisaga tegishli barcha event lar tartiblangan event log sifatida:
\[ \mathcal{E}=(e_1,\ldots,e_L) \]
saqlanadi. \(L\) — shu hodisa ketma-ketligidagi event lar soni.
Event lar qaysi ish sinflariga ajratiladi?
| Kategoriya | Mazmun |
|---|---|
| Token Operatsiyalari | Mint, burn va transfer operatsiyalari |
| Likvidlik & AMM | Likvidlik taʼminlash va hovuzni qayta muvozanatlash |
| Savdo & Swap lar | Bozor almashinuvi, swap va buyurtmani bajarish |
| Kreditlash & Qarz Olish | Qarz olish va qaytarish kabi kredit operatsiyalari |
| Qarz & Likvidatsiya | Qarzni kuzatish, garov va likvidatsiya operatsiyalari |
| Oracle Oʻzaro Taʼsirlari | Narx feed i va oracle state yangilanishlari |
| Staking & Mukofotlar | Aktivlarni qulflash va mukofotlarni taqsimlash |
| Vault lar & Boshqaruv | Saqlash, depozit va yechib olish sikllari |
| Komissiyani Boshqarish | Xizmat haqlari va ragʻbatlarni taqsimlash |
| Boshqaruv | Boshqaruv holati va ovoz delegatsiyasi |
| Zanjirlararo | Bridge va zanjirlararo xabar almashish |
| Shartnoma Holati | Ichki shartnoma mantiqi va holat bayroqlari |
Nega manzil hash xususiyatlariga aylantiriladi?
Manzilning oʻzi toʻgʻridan-toʻgʻri raqamli mashinaviy oʻrganish xususiyati emas. Shu sababli manba manzilni ikkita SHA-256 proyeksiyasi orqali raqamli fazoga moslaydi:
\[ h_k(a_t)= \frac{ \mathrm{int}\left( \mathrm{SHA256}(a_t)[4(k-1):4k] \right) }{ 2^{32}-1 }, \qquad k\in\{1,2\}. \tag{1} \]
Ushbu formula manzilning SHA-256 chiqishidagi muayyan qismlarni songa aylantirib, \(2^{32}-1\) ga boʻlish orqali normallashtiradi. Natija oʻlchovsizdir. Ikki xil \(k\) qiymati ikkita hash proyeksiyasini hosil qiladi.
Bundan tashqari, manzil uzunligi \(|a_t|/100\) koʻrinishida normallashtiriladi va manzil uzunligi 42 ga teng yoki teng emasligini koʻrsatuvchi shartnoma-format indikatori ishlatiladi.
Manzil entropiyasi nimani oʻlchaydi?
Oʻn oltilik manzil tanasidagi belgilar taqsimoti uchun normallashtirilgan Shannon entropiyasi:
\[ \mathrm{Ent}(a_t) = -\frac{1}{\log_2|\Sigma|} \sum_{i\in\Sigma} p_i\log_2(p_i+\epsilon), \qquad \epsilon=10^{-8}. \tag{2} \]
Bu yerda \(\Sigma=\{0,\ldots,9,a,\ldots,f\}\) oʻn oltilik belgilar toʻplami, \(p_i\) esa tegishli belgining manzil tanasidagi empirik chastotasidir. Belgilar taxminan teng taqsimlansa, entropiya 1 ga yaqinlashadi; bir nechta belgi qayta-qayta ishlatilsa, entropiya kamayadi.
Manba, shuningdek, manzil ichida 0000 yoki dead quyi ketma-ketligini qidiruvchi:
\[ \mathbb{1}_{\mathrm{hp}}(a_t) = \mathbb{1} [ \texttt{0000}\sqsubseteq \mathrm{lc}(a_t) \vee \texttt{dead}\sqsubseteq \mathrm{lc}(a_t) ] \tag{3} \]
indikatoridan foydalanadi. Biroq tadqiqot bu indikatorni yolgʻiz oʻzi “manzil hujumchiga tegishli” degan signal sifatida qoʻllamaydi. Toʻrtta nol ketma-ketligi zararsiz trafikda ham past, ammo nolga teng boʻlmagan ehtimol bilan paydo boʻlishi mumkinligini taʼkidlab, indikator faqat boshqa kattalik/xavf belgilar bilan birgalikda ishlatilishini talab qiladi.
Asosiy narx manipulyatsiyasi indikatorlari
Raqamli payload \(x\) uchun uchta kattalik indikatori aniqlanadi:
- \(\mathbb{1}_{\mathrm{tail}}=\mathbb{1}[|x|>10^{18}]\): haddan tashqari katta qiymat dumi,
- \(\mathbb{1}_{\mathrm{oob}}=\mathbb{1}[0<|x|<10^6]\): tadqiqot tomonidan iqtisodiy jihatdan normal diapazondan tashqarida deb hisoblangan kichik kattalik,
- \(\mathbb{1}_{\mathrm{zero}}=\mathbb{1}[x\text{ yok veya }x=0]\): nol/yoʻq maʼlumot indikatori.
Ulardan toʻrtta xatti-harakat indikatori tuziladi:
\[ \mathbb{1}_{\mathrm{pm}} = \mathbb{1}_{\mathrm{tr}} \wedge (\mathbb{1}_{\mathrm{tail}}\vee\mathbb{1}_{\mathrm{oob}}) \wedge \mathbb{1}[|\mathcal{T}_t|\geq2], \]
\[ \mathbb{1}_{\mathrm{fl}} = \mathbb{1}_{\mathrm{sw}} \wedge \mathbb{1}_{\mathrm{tail}} \wedge \neg\mathbb{1}_{\mathrm{zero}}, \]
\[ \mathbb{1}_{\mathrm{wt}} = \mathbb{1}_{\mathrm{tr}} \wedge \mathbb{1}[|\mathcal{T}_t|\geq2] \wedge \neg\mathbb{1}_{\mathrm{tail}} \wedge \neg\mathbb{1}_{\mathrm{zero}}, \]
\[ \mathbb{1}_{\mathrm{bm}} = \mathbb{1} [ \tau(d_t)=\mathrm{BOOL} \wedge b_t=1 ] \wedge \mathbb{1}_{\mathrm{tr}}. \tag{4} \]
Manba ularni mos ravishda manipulyatsiya modeli, flash-loan modeli, wash-trading modeli va transfer semantikasiga hamroh boʻladigan boolean holat oʻtishi belgilari sifatida ishlatadi. Bular hujumni oʻz-oʻzicha isbotlaydigan qoidalar emas, balki model foydalanadigan xususiyatlardir.
Raqamli anomaliya xavf skori
Raqamli payload uchun tadqiqot:
\[ S_{\mathrm{risk}}(x) = \min \left( 0.4\, \mathbb{1} [ |x|<10^6 \vee |x|>10^{20} ] + 0.3\,\mathbb{1}_{\mathrm{fmt}}(x) + 0.2\,\mathbb{1}_{\mathrm{tail}}(x) + 0.1\,\mathbb{1} [ \#_9(x)>3 ], 1 \right). \tag{5} \]
\(\mathbb{1}_{\mathrm{fmt}}\) sonning oddiy oʻnlik yozuvdan farqli formatga ega yoki ega emasligini; \(\#_9(x)\) esa qiymatning mutlaq yozuvidagi “9” raqamlari sonini koʻrsatadi. Manba koʻp sonli 9 lar overflow yoki komissiya chegaralariga yaqin probing xatti-harakatini ifodalashi mumkin boʻlgan signal deb faraz qiladi.
Vaznlar \(0.4+0.3+0.2+0.1=1\) boʻlgani uchun, skor komponentlari 0 yoki 1 boʻlganda bu tuzilma vaznlangan indikatorlar birikmasidir. Ushbu chegaralar va vaznlar maʼlumotlardan oʻrganilmaydi; tadqiqot ularni oldindan belgilangan dizayn parametrlari sifatida qoʻllaydi.
Hodisa ichidagi miqdor volatilligi
Hodisa ketma-ketligidagi oddiy oʻnlik formatdagi miqdorlar toʻplami \(\mathcal{H}\), uning oʻrtachasi \(\mu_{\mathcal{H}}\) va standart ogʻishi \(\sigma_{\mathcal{H}}\) bilan:
\[ V_{\mathrm{amount}}(x) = \min \left( \frac{|x-\mu_{\mathcal{H}}|} {3\sigma_{\mathcal{H}}}, 1 \right) \tag{6} \]
aniqlanadi. Qiymat 0 bilan 1 oraligʻida chegaralanadi. Yetarli miqdor mavjud boʻlmasa, \(\sigma_{\mathcal{H}}=0\) boʻlsa yoki \(x=0\) boʻlsa, manba bu qiymatni 0 deb qabul qiladi.
Bu yerdagi muhim metodologik nuqta shuki, \(\mathcal{H}\) oʻtmishga qarab siljiydigan jonli oyna emas, balki hodisaning toʻliq event log i hisoblanadi. Shu sababli xususiyat, manbaning oʻz ifodasiga koʻra, streaming monitoring dan koʻra toʻliq hodisa ketma-ketligini post-hoc baholashga asoslanadi.
Shartnomadan shartnomaga qiymat oqimi indikatori
Manbaning contract-to-contract indikatori:
\[ \mathbb{1}_{\mathrm{c2c}} = \mathbb{1} \left[ |a_t|=42 \wedge |\mathcal{T}_t|\geq2 \wedge \bigwedge_{i=1}^{2} |\mathcal{T}_t[i]|=42 \right]. \tag{7} \]
Hodisani hosil qilgan manzil va dastlabki ikkita indexed topic ning shartnoma/manzil formatida boʻlishi indexed event log ustida shartnomalar oʻrtasidagi toʻgʻridan-toʻgʻri qiymat oqimini ifodalovchi xususiyat sifatida ishlatiladi.
Vaqt zichligi anomaliyasi
Manba yuqori chastotali probing xatti-harakatini:
\[ F_{\mathrm{anomaly}}(e_t) = \min \left( \frac{1}{\Theta} \left| \{ j\in\mathcal{E}:n_j>n_t-\Delta\kappa \} \right|, 1 \right), \]
\[ \Delta\kappa=\Theta=10 \tag{8} \]
bilan aniqlaydi. Event log 10 tadan kam event ni oʻz ichiga olsa, qiymat 0 deb olinadi. Skorning 1 ga yetishi manba talqinida zich event burst ga mos keladi.
Xavf indikatorlari qanday birlashtiriladi?
Yuqori va oʻrta xavf qatlamlari:
\[ R_{\mathrm{hi}} = 0.25\,\mathbb{1}_{\mathrm{pm}} + 0.20\,S_{\mathrm{risk}} + 0.20\,\mathbb{1}_{\mathrm{sat}} + 0.15\,\mathbb{1}_{\mathrm{fl}} + 0.10\,\mathrm{Ent}(a_t) + 0.05\,\mathbb{1}_{\mathrm{bm}} + 0.05\,\mathbb{1}_{\mathrm{dam}}, \]
\[ R_{\mathrm{med}} = 0.40\,\mathbb{1}_{\mathrm{wt}} + 0.30\,V_{\mathrm{amount}} + 0.30\,\mathbb{1}_{\mathrm{c2c}}, \]
\[ R= \min(R_{\mathrm{hi}}+R_{\mathrm{med}},1). \tag{9} \]
Ushbu tenglama manbaning qoʻlda ishlab chiqilgan narx manipulyatsiyasi xavf xususiyatlarining markazidir. Vaznlar oʻzgarmas va yorliqlangan hujum maʼlumotlaridan optimallashtirilmagan. Shuning uchun \(R\) oʻz-oʻzicha empirik hujum ehtimoli emas; DPF-Transformer ga beriladigan xususiyatlardan biridir.
Global xususiyatlar
Ikkita global xususiyat ishlatiladi. Field filling density, event tuple ichidagi boʻsh boʻlmagan maydonlar ulushini oʻlchaydi. Structural payload scale esa manzil, event nomi va topics kabi matn maydonlarining yigʻma belgilar uzunligini normallashtirib, murakkabroq bajarilish oqimlarining strukturaviy masshtabini ifodalaydi.
Bosqich 2: aqlli shartnoma semantikasi
Shartnoma manba kodi tokenizer tomonidan:
\[ W=\{w_1,\ldots,w_N\} \]
token ketma-ketligiga aylantiriladi va hisoblash xarajatini cheklash uchun maksimal uzunlik \(N\) da kesiladi. Manba asosiy matnda \(N\) ning raqamli qiymatini bildirmaydi; shu sababli Verianla tomonidan qiymat uydirilmagan.
Standart tayanch model DeepSeek-Coder-7B-Instruct-v1.5dir va oʻqitish vaqtida muzlatilgan. LLM 4-bit NormalFloat va double quantization bilan siqiladi; inference BFloat16 bilan bajariladi.
LLM ning contextual hidden state ketma-ketligi:
\[ H'_c=\{u_1,\ldots,u_N\} \]
masked average pooling orqali bitta shartnoma vektoriga aylantiriladi. Padding token lar attention mask orqali oʻrtachaga kiritilmaydi. Bitta hodisada ishlatilgan shartnomalar vektorlari yigʻilganda shartnoma embedding ketma-ketligi \(H_c\) olinadi.
Bosqich 3: ikki modallikni birlashtirish
Tranzaksiya hodisasi tasviri \(H_e\) bilan shartnoma tasviri \(H_c\):
\[ H_m=[H_e\mid H_c] \]
koʻrinishida birlashtiriladi.
Har bir pozitsiyadagi event vektori:
\[ v_t\in\mathbb{R}^{80} \]
oʻlchovlidir. Shartnoma embedding i oʻrganiladigan:
\[ W_c c_t+b_c\in\mathbb{R}^{d_p} \]
proyeksiya orqali:
\[ d_p=1024 \]
oʻlchovga tushiriladi. Shunday qilib standart birlashtirilgan kenglik:
\[ d=80+1024=1104 \]
boʻladi.
Nega T5-RPE Ushbu Tadqiqotda Muhim?
T5-style Relative Positional Encoding event larning mutlaq tartib raqamidan koʻra bir-biriga nisbatan masofasini attention hisobiga qoʻshgani uchun, bir xil siklik narx manipulyatsiyasi motivi event ketma-ketligining boshqa joyiga siljiganda ham uning tuzilishini saqlashni maqsad qiladi; manba 2026 testida mutlaq pozitsion kodlashdan foydalangan APE varianti uchta hujumni oʻtkazib yuborganini, T5-RPE dan foydalangan toʻliq model esa 18/18 hujumni aniqlaganini xabar qiladi.
Tadqiqotning attention matritsasi:
\[ A^{(h)} = \frac{ Q^{(h)}(K^{(h)})^\top }{ \sqrt{d_h} } + B^{(h)} + M_{\mathrm{pad}}, \]
\[ B^{(h)}_{ij} = b^{(h)}_{\beta(j-i)}, \qquad [M_{\mathrm{pad}}]_{ij} = -10^4(1-\rho_j). \tag{10} \]
Bu yerda:
- \(h\): attention head,
- \(d_h=d/n_h\): har bir head oʻlchovi,
- \(n_h=8\): attention head lar soni,
- \(B^{(h)}\): relative-position bias matritsasi,
- \(\rho_j\): pozitsiya haqiqiy maʼlumotmi yoki padding ekanini koʻrsatuvchi yaroqlilik maskasi,
- \(\beta(j-i)\): ikki event orasidagi nisbiy masofani bucket ga aylantiruvchi funksiya.
T5-RPE jami 32 ta bucket ishlatadi; har bir yoʻnalish uchun 16 ta bucket mavjud. Sakkiz qadamgacha boʻlgan masofalar bevosita ajratiladi, 128 gacha boʻlgan masofalar logarifmik masshtablanadi va uzoqroq event lar soʻnggi bucket da toʻyinadi. Sakkizta attention head bilan relative-bias jadvali faqat:
\[ 32\times8=256 \]
oʻrganiladigan skalyarni oʻz ichiga oladi.
DPF-Transformer ning chiqish ehtimoli
Transformer encoder ning chiqish ketma-ketligi:
\[ \hat H=(\hat h_1,\ldots,\hat h_L) \]
padding ni chiqarib tashlaydigan masked mean orqali:
\[ z= \frac{ \sum_{t=1}^{L}\rho_t\hat h_t }{ \sum_{t=1}^{L}\rho_t } \]
va undan keyin bottleneck tasniflagich bilan:
\[ \hat p = \sigma \left( w_2^\top D_p \left( \mathrm{ReLU}(W_1z+b_1) \right) +b_2 \right). \tag{11} \]
\(\sigma\) logistik funksiya boʻlib, \(\hat p\) PMA ehtimollik skorini beradi. \(D_p\) dropout operatsiyasidir. \(W_1\) tasvir kengligini yarmiga kamaytiruvchi bottleneck qatlamidir. Manba bu tuzilma tasdiqlangan PMA hodisalari soni cheklanganligi sababli ortiqcha moslashishni kamaytirish uchun ishlatilishini bildiradi.
Hodisa:
\[ \hat p\geq\theta \]
boʻlganda PMA sifatida xabar qilinadi. \(\theta\) baholash variantiga qarab kalibrlanadi; maqolaning turli RQ tajribalarida, ayniqsa event-only variant uchun turli kalibrlash chegaralari ishlatilgan. Shuning uchun bitta chegarani barcha tajribalarning oʻzgarmas parametri sifatida taqdim etish toʻgʻri emas.
Maʼlumotlar toʻplami \(D_1\)
| Xususiyat | Manba qiymati |
|---|---|
| Tasdiqlangan PMA hodisasi | 225 |
| Davr | 2020–2026 |
| Blokcheynlar soni | 6 |
| Qoʻllab-quvvatlanadigan tarmoqlar | Arbitrum, Avalanche, Base, BNB Chain, Ethereum, Polygon |
| Jami bildirilgan moliyaviy zarar | 804,3 milyon USD |
| Sintetik maʼlumotlarni koʻpaytirish | Ishlatilmagan |
Tadqiqotchilar sintetik maʼlumotlarni koʻpaytirishni ataylab rad etgan. Sababi shundaki, hujum event ketma-ketligidagi kichik strukturaviy oʻzgarishlar hujumni belgilaydigan aniq bajarilish tartibini buzib, yorliqni notoʻgʻri qilishi mumkin. Shu sababli namuna miqdoridan koʻra tasdiqlangan real hodisalarning yorliq ishonchliligiga ustuvorlik berilgan.
Zararsiz maʼlumotlar toʻplami \(D_2\)
Yolgʻon musbatlarni baholash uchun dastlab:
\[ 428\,523 \]
yuqori qiymatli zararsiz tranzaksiya skan qilingan. Ular 435 ta DeFi ilovasidan keladi. Shartnomalar yigʻilgach va mos kelmaydigan kirishlar chiqarilgach, event sequence uzunligi 6 dan katta boʻlgan barcha:
\[ 1\,150 \]
zararsiz tranzaksiya saqlab qolingan.
Bu filtrlash aynan hujum hodisalari odatda uzun event ketma-ketliklariga ega boʻlgani sababli amalga oshirilgan. Shu tariqa modelning faqat ketma-ketlik uzunligidan foydalanib hujum/zararsiz ajratishini oldini olishga harakat qilingan.
Oʻqitish apparati va giperparametrlar
| Parametr | Qiymat |
|---|---|
| Standart LLM | DeepSeek-Coder-7B-Instruct-v1.5 |
| LLM holati | Frozen / oʻqitilmaydi |
| Batch size | 4 |
| Dropout | 0,3 |
| Boshlangʻich learning rate | \(10^{-5}\) |
| Learning-rate decay factor | 0,5 |
| Scheduler patience | 2 |
| Maksimal epoch | 20 |
| Early-stopping patience | 3 epoch |
| Takrorlar soni | 10 ta mustaqil ishga tushirish |
| Random seed | 0–9 |
| CPU | AMD Ryzen 9 8945HX, 2.50 GHz |
| GPU | NVIDIA GeForce RTX 5060 Ti, 8 GB VRAM |
| RAM | 16 GB |
Kross-validatsiya qanday amalga oshirildi?
Asosiy RQ1 tajribasida 225 ta PMA hodisasi xronologik ravishda beshta fold ga boʻlingan. Rotating five-fold cross-validation qoʻllanadi. Har bir aylanishda bitta fold test toʻplami boʻladi; qolganlarning xronologik jihatdan eng soʻnggisi validation toʻplami sifatida ishlatiladi va boshqa uchtasi training toʻplamini tashkil etadi.
Agar hujum 10 ta random seed ishga tushirishining istalgan birida oʻtkazib yuborilgan boʻlsa, false negative sifatida qayd etilgan. Bu qaror qoidasi faqat oʻrtacha qiymat yoki koʻpchilik ovoziga qarashdan koʻra qatʼiyroq mezondir.
\(D_2\) zararsiz maʼlumotlar toʻplami esa tasodifiy aralashtirilib beshta fold ga boʻlingan va tajribalar maʼlumot sizib chiqishini oldini olish uchun mustaqil bajarilgan.
RQ3 va RQ4 tajribalarida esa xronologik besh fold rotatsiyasi qilinmasdan uchta fold training, bitta fold validation va bitta fold test sifatida ishlatilgan. Shu sababli turli RQ boʻlimlaridagi threshold va natijalarni xuddi bir xil maʼlumot boʻlinishi sharoitida olingan yagona tajriba kabi aralashtirmaslik kerak.
Baseline taqqoslash qanday amalga oshirildi?
DeFiFusion uchta asosiy tranzaksiya/xatti-harakatga yoʻnaltirilgan vosita bilan taqqoslangan: DeFiRanger, DeFort va DeFiScope.
D1 bilan DeFiScope maʼlumotlar toʻplami kesishadigan hujumlarda DeFiScope maqolasida xabar qilingan natijalar ishlatilgan. Kesishmaydigan hujumlarda DeFiRanger va DeFort ochiq manbali boʻlmagani uchun tadqiqotchilar usullarni adabiyotda bayon qilingan asosiy mantiq asosida qayta amalga oshirgan. Ushbu qayta amalga oshirish jarayonida Claude 4.6 Sonnet yordamchi ishlab chiqish vositasi sifatida ishlatilgan.
Qayta amalga oshirishning asl hisobotlar bilan mosligi kesishuvchi namunalarda:
- DeFiRanger uchun %92,6,
- DeFort uchun %95,8
sifatida xabar qilingan.
Kesishmaydigan DeFiScope hodisalarida esa asl tadqiqotda ishlatilgan GPT-4o oʻrniga ochiq manbali MiMo-V2.5-Pro tayanch modeli qoʻllanilgan va model jismonan izolyatsiya qilingan mahalliy serverlarda ishga tushirilgan.
Bu tafsilot muhim: barcha baseline raqamlari har bir holatda asl vositalarning aynan bir xil binary/xizmat versiyasidan olinmagan. Ayrimlari tadqiqotchilarning qayta amalga oshirishidan kelib chiqadi.
Tadqiqot Usuli va Natijalari
RQ1: 225 ta hujumda aniqlash samaradorligi
| Usul | Aniqlangan PMA | Oʻtkazib yuborilgan PMA | Kamida 1 million USD zararli 52 ta hodisada aniqlash |
|---|---|---|---|
| DeFiRanger | 127 / 225 | 98 | 29 / 52 |
| DeFort | 117 / 225 | 108 | 18 / 52 |
| DeFiScope | 120 / 225 | 50; 47 ta hodisada yetishmayotgan kirish sababli ishga tushirish muvaffaqiyatsiz | 21 / 52; 18 ta hodisada ishga tushirish muvaffaqiyatsiz |
| DeFiFusion | 222 / 225 | 3 | 51 / 52 |
Manba DeFiFusion ning umumiy samaradorligi uchun:
Precision: %96,10
Recall: %98,67
qiymatlarini bildiradi.
Bu yerdagi recall haqiqiy hujumlarning qanchasi tutilganini; precision esa model hujum deb belgilagan namunalarning qanchasi haqiqatan ham hujum ekanini oʻlchaydi. %98,67 recall 225 ta hujumning 222 tasi aniqlangani bilan mos keladi.
Contract-only vositalar bilan taqqoslash
DeFiTainter va SMARTCAT kirish sifatida faqat jabrlanuvchi shartnoma kodidan foydalanadi va oltita zanjirning barchasini qoʻllab-quvvatlamagani uchun manba ularni asosiy II-jadvalga kiritmagan.
| Taqqoslash quyi toʻplami | Contract-side vosita | Contract-side aniqlash | DeFiFusion aniqlashi |
|---|---|---|---|
| 95 ta hujum | DeFiTainter | 34 / 95 (%35,79) | 93 / 95 (%97,89) |
| 194 ta hujum | SMARTCAT | 83 / 194 (%42,78) | 192 / 194 (%98,97) |
Bu natija tadqiqotning asosiy tezisini qoʻllab-quvvatlaydi: shartnoma kodini yolgʻiz oʻzi tekshirish exploitability real tranzaksiya xatti-harakatiga bogʻliq boʻlgan hujumlarni oʻtkazib yuborishi mumkin.
Uchta false negative nega yuzaga keldi?
Manba uchta false negative ning umumiy xususiyatini hujum yadrosi uzun va normal koʻrinadigan tranzaksiya ketma-ketliklari orasida siyrak qolishi deb izohlaydi.
- RoeFinance: 572 ta event ning %99 dan ortigʻi normal lending bookkeeping operatsiyalaridan iborat.
- SEAToken: oddiy transferlar event ketma-ketligida ustunlik qiladi.
- Value.DeFi: pooled representation zararsiz klasterga juda yaqin; eng yaqin 15 ta qoʻshnining 14 tasi normal tranzaksiyadir.
Boshqa hujumlarning 10 ta seed ichidagi minimal aniqlash ehtimoli mediani 0,996 boʻlsa, faqat shu uch hodisa ayrim seed larda 0,1 qaror chegarasidan pastga tushgan.
Manba, shuningdek, ushbu muvaffaqiyatsizliklar butunlay tizimli emasligini bildiradi: seed lar orasidagi koʻpchilik ovozi ikki holatni, probability averaging esa uchala holatning barchasini qayta tiklaydi. Biroq asosiy natijalar jadvali qatʼiyroq qoidani ishlatadi va istalgan seed da oʻtkazib yuborilgan hujumni false negative deb hisoblaydi.
False positive lar qayerdan keladi?
Oʻnta seed davomida kuzatilgan toʻqqizta false-positive occurrence ning barchasi yettita zararsiz tranzaksiyani oʻz ichiga olgan bitta near-duplicate klasterga tegishli. Qolgan 1.141 ta zararsiz tranzaksiyada false-positive occurrence kuzatilmagan.
Ushbu zararsiz klaster ayni uchta shartnoma bilan oʻzaro taʼsirlashadi: fee-on-transfer token, bitta PancakeSwap pair va wrapped BNB. Ushbu tranzaksiyalarda swap event larining ulushi %22; manba hujum medianini %17, zararsiz medianini esa nol deb beradi. Demak, bu zararsiz tranzaksiyalar xususiyatlar fazosida hujum hududiga eng yaqin normal namunalardir.
2026-yildagi 18/18 Natija Aslida Nimani Anglatadi?
DeFiFusion ning 2026-yilgi “simulated zero-day” baholashidagi %100 recall natijasi model 2020–2024 hujumlari bilan oʻqitilib, 2025 hodisalari bilan validatsiya qilingandan soʻng keyinroq sodir boʻlgan 18 ta tasdiqlangan 2026 hujumining barchasini tutganini koʻrsatadi; bu kuchli vaqt boʻyicha umumlashtirish testidir, biroq faqat 18 ta hodisani oʻz ichiga olgani sababli kelajakdagi barcha PMA turlari uchun %100 xavfsizlik kafolati emas.
Ushbu tajribada 2026-yilgi hujumlar oʻqitish maʼlumotlariga kiritilmagan. Salbiy namunalar ham uchta vaqt guruhiga taqsimlangan.
| Variant | Foydalanadigan maʼlumot | Oʻtkazib yuborgan hodisalar |
|---|---|---|
| \(DFu_e\) | Faqat event xususiyatlari | Moonwell2, Venus THE, BYToken |
| \(DFu_c\) | Faqat shartnoma semantikasi | Truebit, SEAToken |
| \(DFu_{APE}\) | Ikki modallik + absolute positional encoding | YSDAO, AISOTHPresale, DIP |
| \(DFu_{RPE}\) | Ikki modallik + T5-RPE | Hech biri; 18 / 18 |
Event-only va contract-only modellar oʻtkazib yuborgan hodisalar toʻplamlarining kesishmasligi ayniqsa muhim. Bu natija ikki modallik bir xil maʼlumotni takrorlamasligini, balki bir-birini toʻldiruvchi signallarni olib yurishini qoʻllab-quvvatlaydi.
Moonwell2 va Venus THE event-only variant oʻtkazib yuborgan, 2026-yildagi eng yuqori zararli ikki holatdir. Manba bu hodisalarda exploitability shartnoma darajasidagi mantiqqa kuchli bogʻliqligini talqin qiladi. Truebit va SEAToken esa contract-only model tomonidan oʻtkazib yuborilgan; manba ularni statik jihatdan zararsiz koʻrinib, zararli niyat runtime xatti-harakatida yuzaga chiqadigan misollar sifatida baholaydi.
2026-yil hodisalarida onlayn hisoblash vaqti
| Hodisa | PC-Time | Online RunTime |
|---|---|---|
| Truebit | 0,68 s | 2,95 + 2,68 ms |
| Moonwell2 | 0,72 s | 2,47 + 3,58 ms |
| Curve LlamaLend | 7,23 s | 5,30 + 3,52 ms |
| EST Token | 3,83 s | 7,86 + 14,48 ms |
| SEAToken | 2,91 s | 8,14 + 10,92 ms |
| BOSS | 0,61 s | 7,85 + 9,86 ms |
| WHALE | 2,48 s | 4,60 + 2,55 ms |
PC-Time shartnoma semantikasini oldindan hisoblash uchun zarur boʻlgan vaqt. RunTime esa event feature extraction va tasniflagich inference vaqtlarini alohida beradi. Mualliflarning real vaqt himoyasi haqidagi dalili shartnoma kodi deployment dan keyin oʻzgarmasligi va \(H_c\) oldindan hisoblanib indekslanishi mumkinligi haqidagi farazga asoslanadi.
Shunga qaramay, bu qiymatlar “hujum boshlanishidan oldingi prognoz” emas. Event log shakllanishi kerak. Manbaning oʻz event-anomaly xususiyati toʻliq hodisa ketma-ketligidan foydalanadi. Shu sababli usulning onlayn aralashuv qobiliyati tegishli event lar zanjirda qachon mavjud boʻlishiga va protokolning governance/pausing mexanizmiga bogʻliq.
Ablatsiya: xususiyatlar birma-bir qoʻshilganda nima boʻladi?
Manba toʻrtta konfiguratsiyani taqqoslaydi:
- \(F_{\mathrm{basic}}\)
- \(F_{\mathrm{basic}}+F_{\mathrm{cpmr}}\)
- \(H_e=F_{\mathrm{basic}}+F_{\mathrm{cpmr}}+F_{\mathrm{global}}\)
- \(H_e+H_c\)
Manba 2-rasmda har bir yangi xususiyatlar oilasi qoʻshilganda zararsiz va hujum prognozi taqsimotlari yanada ajralishini; hodisa va shartnoma modalliklari birgalikda ishlatilgan yakuniy konfiguratsiyada ikki sinf deyarli toʻliq ajralgan ikki klasterga aylanishini koʻrsatadi.
Ushbu rasmning xom nuqta koordinatalari manbada alohida maʼlumotlar jadvali sifatida berilmagani uchun Verianla tomonidan soxta scatter plot qayta yaratilmagan.
APE va T5-RPE yoʻqotish yuzasi
Manba 3-rasmda DPF-Transformer ning oʻqitish yoʻqotish yuzasini dastlabki ikkita principal component tekisligiga proyeksiya qiladi. Sinusoidal Absolute Positional Encoding (APE) notekisroq yuzani va aylanma training trajectory ni hosil qilsa, T5-RPE silliqroq yuzani va pastroq final loss tomon yoʻnalgan bevositaroq oʻqitish yoʻlini koʻrsatadi.
Bu rasm sababiyat isboti emas; mualliflar uni T5-RPE ning yaxshiroq umumlashtirishiga mos optimallashtirish geometriyasi kuzatuvi sifatida talqin qilgan.
LLM tayanch modeli oʻzgarganda nima boʻladi?
Tadqiqot toʻqqizta turli code LLM tayanch modelini taqqoslaydi:
- CodeGemma-2B,
- CodeGemma-7B,
- CodeLlama-7B,
- DeepSeek-1.3B,
- DeepSeek-Coder-v1.5-7B,
- Qwen2.5-1.5B,
- Qwen2.5-3B,
- Qwen2.5-7B,
- StarCoder2-7B.
Wilcoxon signed-rank testlari kattaroq modellar seed lar orasida zichroq va kamroq oʻzgaruvchan natijalar berishga moyilligini koʻrsatsa, manba umumiy samaradorlik toʻqqiz tayanch model orasida taqqoslanadigan darajada qolganini bildiradi. Shu sababli DeFiFusion ning shartnoma semantikasini chiqarishi bitta LLM ga haddan tashqari bogʻliq koʻrinmaydi.
Manba grafiklarda ahamiyatli juft farqlarni yulduzchalar bilan koʻrsatadi; asosiy matn barcha juftlar uchun aniq p qiymatlarini sanab oʻtmaydi. Shu sababli Verianla yangi p qiymati yaratmaydi.
Proyeksiya oʻlchovi
Asl 4096 oʻlchovli contract embedding 2048, 1024, 768 va 512 oʻlchovli proyeksiyalar bilan taqqoslangan.
Manbaga koʻra:
- 2048 va 1024 oʻlchovgacha siqishda toʻrtta samaradorlik metrikasida ahamiyatli yoʻqotish kuzatilmagan.
- 768 va 512 oʻlchovgacha tushirilganda precision va F1 sezilarli yomonlashgan.
- Shu sababli standart proyeksiya oʻlchovi \(d_p=1024\) tanlangan.
Bu proyeksiya tasniflagich parametrlari sonini va xotiradan foydalanishni kamaytirgan holda asosiy samaradorlikni saqlashni maqsad qiladi.
LLM oldindan hisoblash xarajati
Manba 6-rasmda turli LLM lar shartnoma semantikasini chiqarish vaqtlarini violin plot shaklida taqqoslaydi. Kichik modellar odatda tezroq; CodeLlama-7B ning vaqt taqsimoti boshqalarnikidan ancha keng boʻlgani uchun alohida y oʻqida koʻrsatilgan.
Standart LLM uchun manba har bir shartnoma/protokolga oʻrtacha taxminan:
\[ 2.04\ \mathrm{s} \]
pre-computation vaqtini bildiradi. Bu hisoblash oflayn amalga oshiriladi.
Tadqiqot qoʻllab-quvvatlaydigan natijalar
- Tranzaksiya xatti-harakati va shartnoma semantikasini birgalikda modellashtirish ushbu maʼlumotlar toʻplamida bir modalli yondashuvlardan kuchliroq PMA aniqlashni taʼminlagan.
- DeFiFusion 225 ta tasdiqlangan hujumning 222 tasini aniqlagan.
- Manba umumiy precision qiymatini %96,10 va recall qiymatini %98,67 deb bildirgan.
- DeFiFusion 1 million USD va undan yuqori zararli 52 ta hujumning 51 tasini aniqlagan.
- 2020–2024 oʻqitish va 2025 validation dan soʻng 2026-yilgi 18 ta PMA ning 18 tasi T5-RPE ishlatgan toʻliq model tomonidan aniqlangan.
- Event-only va contract-only variantlarning turli hodisalarni oʻtkazib yuborishi modalliklar bir-birini toʻldirishini qoʻllab-quvvatlaydi.
- T5-RPE manba tajribasida absolute positional encoding ga nisbatan 2026 hodisalariga yaxshiroq umumlashgan.
- 1024 oʻlchovli contract projection manba tajribalarida 4096 oʻlchovli asl embedding ga yaqin samaradorlikni kichikroq tasniflagich bilan saqlagan.
Tadqiqot qoʻllab-quvvatlamaydigan natijalar
- DeFiFusion kelajakdagi barcha narx manipulyatsiyalarini %100 tutishi isbotlanmagan.
- 18/18 zero-day natijasi barcha DeFi hujum turlari sinovdan oʻtkazilganini anglatmaydi.
- DeFiFusion barcha blokcheyn xavfsizlik zaifliklarini aniqlaydigan umumiy maqsadli xavfsizlik tizimi emas; tadqiqot PMA aniqlashga qaratilgan.
- %98,67 recall real vaqt production tizimida kafolatlangan uzoq muddatli muvaffaqiyat darajasi emas.
- Model natijalarini shartnoma manba kodi yopiq boʻlgan barcha protokollarga toʻgʻridan-toʻgʻri umumlashtirib boʻlmaydi.
- Fixed-weight xavf formulalaridagi \(10^6\), \(10^{18}\), \(10^{20}\) kabi chegaralar barcha token decimal tuzilmalari va barcha kelajakdagi PMA oilalari uchun universal optimal ekani koʻrsatilmagan.
- Modelning bir soniyadan qisqa inference vaqti hujum har bir holatda zanjir yakuniy tasdiqlanishidan oldin toʻxtatilishini kafolatlamaydi.
- Manbada jonli production deployment ustida uzoq muddatli false-positive/false-negative dala baholashi xabar qilinmagan.
Asosiy cheklovlar
Tasdiqlangan hujumlar soni cheklangan. 225 ta hodisa bu soha uchun katta toʻplam boʻlsa-da, zamonaviy mashinaviy oʻrganish nuqtayi nazaridan cheklangan namuna hajmidir. Mualliflar sintetik maʼlumot yaratish oʻrniga yorliq aniqligini saqlashni tanlagan.
2026-yil oldinga-vaqt testi faqat 18 ta hodisani oʻz ichiga oladi. Shu sababli %100 recall kuchli, ammo cheklangan test natijasidir.
Manba kodiga bogʻliqlik mavjud. Tasdiqlanmagan yoki closed-source shartnomalar faqat bytecode taqdim etsa, shartnoma semantikasi modalligidan foydalanib boʻlmaydi. Mualliflar kelajakda decompilation va bytecode-semantic modeling ni tadqiq qilishni taklif qiladi.
Xavf xususiyatlarining bir qismi qoʻlda ishlab chiqilgan. (4)–(9)-tenglamalardagi chegaralar va vaznlar manba tomonidan a priori belgilangan va training label laridan oʻrganilmaydi.
Baseline larning bir qismi qayta amalga oshirilgan. DeFiRanger va DeFort ochiq manbali boʻlmagani uchun taqqoslashning bir qismi tadqiqotchilarning reimplementation iga asoslanadi. Oʻlchangan alignment yuqori boʻlsa-da, %100 emas.
False-negative hodisalarda manipulyatsiya signali siyrak. Uzoq normal tranzaksiya oqimi ichida kam sonli hujum event larining boʻlishi pooled representation ni zararsiz hududga yaqinlashtirishi mumkin.
False-positive lar muayyan zararsiz edge-case tranzaksiyalarda jamlangan. Fee-on-transfer token va zich swap event lari hujumga oʻxshash xususiyat taqsimotlarini hosil qilishi mumkin.
Kelajakdagi ish
Maqolada ochiq aytilgan kelajakdagi ish yoʻnalishi faqat bytecode mavjud boʻlgan shartnomalar uchun decompilation va bytecode asosidagi semantik modellashtirishdan foydalanib manba kodiga bogʻliqlikni kamaytirishdir.
Manba bundan tashqari barcha qoʻlda yaratilgan xavf chegaralari qayta optimallashtirilishini yoki yangi hujum oilalari aniq hal qilinishini daʼvo qilmaydi; shu sababli Verianla tomonidan qoʻshimcha kelajak-natija farazi yaratilmagan.
Manba va Usul Haqida Izoh
Asl sarlavha: DeFiFusion: Combining Transaction Events with Smart Contracts to Detect Price Manipulation Attacks
Mualliflar: Rui Cao; Shaojing Fan; Liming Fang; Yuchan Liu; Yingying Jiao; Zhenguang Liu.
Mualliflar tartibi: Manbadagi tartib aynan saqlangan.
Teng hissa: Yuklangan versiyada teng hissa/teng birinchi muallif bayonoti aniqlanmagan.
Corresponding authors: Liming Fang, Zhenguang Liu va Yingying Jiao.
Rui Cao va Liming Fang: School of Computer Science and Technology, Nanjing University of Aeronautics and Astronautics, China.
Shaojing Fan: Department of Electrical and Computer Engineering, National University of Singapore, Singapore.
Yuchan Liu: School of Aerospace Engineering, Nanjing University of Aeronautics and Astronautics, China.
Yingying Jiao: Zhejiang University of Technology, China.
Zhenguang Liu: Zhejiang University, The State Key Laboratory of Blockchain and Data Security; shuningdek Hangzhou High-Tech Zone (Binjiang) Institute of Blockchain and Data Security, China.
Ilmiy soha: Kompyuter xavfsizligi, markazlashmagan moliya, blokcheyn xavfsizligi, aqlli shartnomalar, mashinaviy oʻrganish va Transformer modellari.
Manba turi: ArXiv preprint.
ArXiv: arXiv:2609.11008v1 [cs.CR].
Yuborilgan sana: 10 Sentabr 2026.
DOI: 10.48550/arXiv.2609.11008. Ushbu DOI arXiv yozuviga tegishli.
Rasmiy havola: https://arxiv.org/abs/2609.11008
Taqriz / nashr holati: 19 Noyabr 2026 holatiga koʻra tasdiqlangan manba yozuvlarida alohida taqrizli jurnal yoki konferensiya version-of-record maʼlumoti mavjud emas. Tadqiqot preprint sifatida tasniflangan.
Asosiy tadqiqot obyekti: DeFi narx manipulyatsiyasi hujumlarini tranzaksiya hodisalari va aqlli shartnoma semantikasidan birgalikda foydalanib aniqlash.
Maʼlumotlar toʻplami \(D_1\): Oltita blokcheynda 2020–2026 oraligʻida sodir boʻlgan 225 ta tasdiqlangan PMA; jami bildirilgan zarar 804,3 million USD.
Maʼlumotlar toʻplami \(D_2\): 428.523 ta yuqori qiymatli zararsiz tranzaksiya orasidan event sequence uzunligi 6 dan katta boʻlgan 1.150 ta zararsiz tranzaksiya.
Asosiy model: Dual-Modal Projection-Fusion Transformer (DPF-Transformer) + T5-style Relative Positional Encoding (T5-RPE).
Standart LLM: DeepSeek-Coder-7B-Instruct-v1.5; shartnoma feature extraction vaqtida frozen.
Event tasviri: 80 oʻlchov.
Contract projection: 1024 oʻlchov.
Fused width: 1104.
Attention head lar soni: 8.
T5-RPE bucket lar soni: 32; har bir yoʻnalish uchun 16.
Asosiy samaradorlik: 222/225 PMA aniqlash; precision %96,10; recall %98,67.
2026 oldinga-vaqt baholashi: 2020–2024 training, 2025 validation, 2026-yildagi 18 ta hujum test; toʻliq T5-RPE modeli 18/18 aniqladi.
Ishga tushirish takrori: Har bir tajriba 10 ta mustaqil random seed bilan bajarilgan; seed 0–9.
Apparat taʼminoti: AMD Ryzen 9 8945HX 2.50 GHz, NVIDIA GeForce RTX 5060 Ti 8 GB VRAM va 16 GB RAM.
Statistik usul: RQ4 da LLM va proyeksiya taqqoslashlarida Wilcoxon signed-rank testlari ishlatilgan. Asosiy matn barcha juftlar uchun aniq p qiymatlarini sanab oʻtmaydi.
Baseline qayta ishlab chiqarish: DeFiRanger va DeFort ochiq manbali boʻlmagani uchun ayrim hodisalarda usullar qayta amalga oshirilgan. Manba overlap holatlarida mos ravishda %92,6 va %95,8 alignment ni bildiradi. Claude 4.6 Sonnet ishlab chiqish yordamchisi sifatida ishlatilgan.
DeFiScope qayta baholashi: Non-overlap holatlarda asl GPT-4o oʻrniga MiMo-V2.5-Pro ishlatilgan va model izolyatsiya qilingan mahalliy serverda ishga tushirilgan.
Dataset mavjudligi: Mualliflar 225 ta tasdiqlangan PMA maʼlumotlar toʻplamini nashr qilganliklarini va qoʻshimcha comparison yozuvlarini repository da taqdim etganliklarini bildiradi. Yuklangan PDF ning bibliografik boʻlimida DeFiFusion repository sining ochiq URL i berilmagani sababli Verianla tomonidan URL uydirilmagan.
Moliyalashtirish: Yuklangan versiyada alohida funding statement aniqlanmagan.
Manfaatlar toʻqnashuvi: Yuklangan versiyada alohida conflict-of-interest statement aniqlanmagan; “manfaatlar toʻqnashuvi yoʻq” degan faraz qilinmagan.
CRediT / batafsil muallif hissalari: Alohida CRediT rol jadvali aniqlanmagan.
AI dan foydalanish bayonoti: Mualliflar LLM lardan baseline qayta ishlab chiqarish va maqolani oʻqilish jihatidan tahrirlashda foydalanganliklarini; AI yordamidagi kontentni oʻzlari koʻrib chiqqanliklarini bayon qiladi.
Litsenziya: Yuklangan PDF ichida ochiq Creative Commons qayta foydalanish litsenziyasi tasdiqlanmagan. Ochiq arXiv kirishi avtomatik ravishda qayta foydalanishga ruxsat deb qabul qilinmagan.
Eng muhim talqin chegarasi: 225 ta hodisadagi %98,67 recall va 18/18 oldinga-vaqt natijasi kuchli eksperimental model samaradorligidir; kelajakdagi barcha DeFi narx manipulyatsiyalari real production muhitida ayni darajada aniqlanishiga kafolat emas.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan