


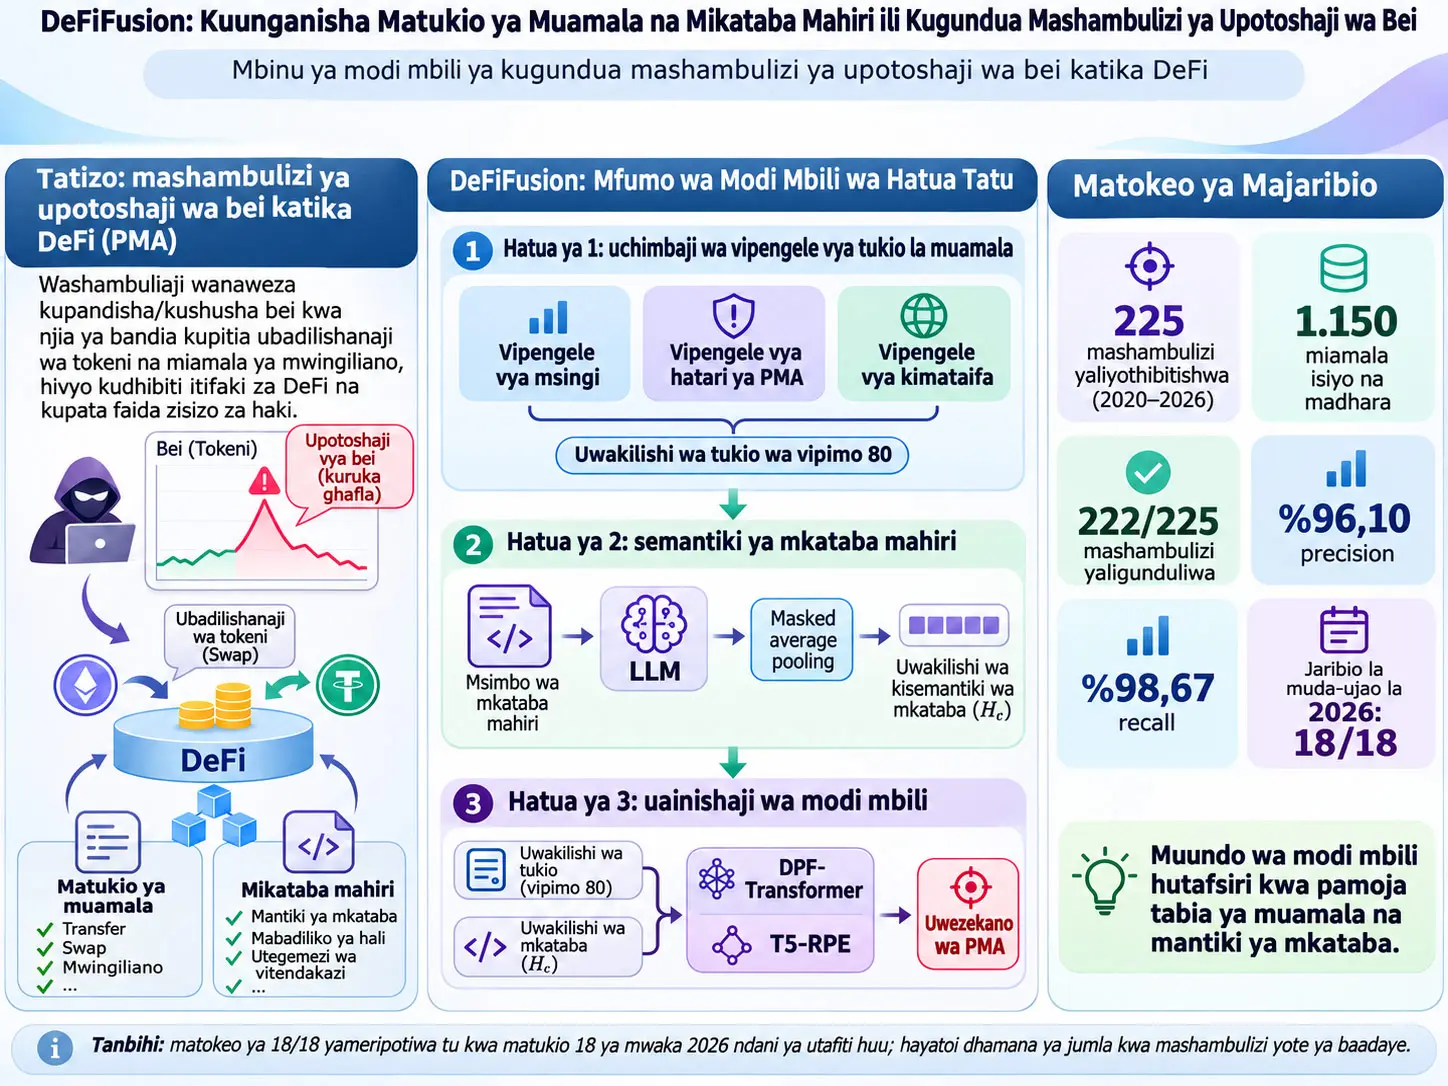
DeFiFusion, ni mfumo wa ujifunzaji wa mashine wa modi mbili unaotumia kwa pamoja tabia inayobadilika ya matukio ya muamala na taarifa ya kisemantiki ya msimbo chanzi wa mkataba mahiri ili kugundua mashambulizi ya upotoshaji wa bei (Price Manipulation Attacks, PMA) katika mifumo ya fedha zilizogatuliwa (Decentralized Finance, DeFi). Wazo kuu la utafiti ni kwamba upotoshaji wa bei hauwezi kutambuliwa kwa kutegemewa kutokana na tabia isiyo ya kawaida ya muamala pekee wala kutokana na udhaifu unaowezekana katika msimbo wa mkataba pekee; tabia hasidi hujitokeza pale mfuatano fulani wa miamala unapotumia mantiki fulani ya mkataba.
DeFiFusion hufanya kazi kwa hatua tatu. Katika hatua ya kwanza, matukio katika kumbukumbu za miamala ya blockchain hubadilishwa kuwa uwakilishi wa tukio wa vipimo 80 ili kunasa tabia mahususi za upotoshaji wa bei. Uwakilishi huu huunganisha sifa msingi za muamala, viashiria vya hatari ya upotoshaji na sifa za jumla za kimuundo za mfuatano wa matukio. Katika hatua ya pili, msimbo chanzi wa mkataba mahiri husimbwa kwa modeli kubwa ya lugha iliyogandishwa (Large Language Model, LLM), na vekta ya uwakilishi wa kisemantiki wa mkataba hupatikana kwa masked average pooling. Katika hatua ya tatu, uwakilishi wa tukio na mkataba huunganishwa na kuingizwa katika kiainishaji cha Dual-Modal Projection-Fusion Transformer (DPF-Transformer) kinachotumia T5-style Relative Positional Encoding (T5-RPE).
Seti ya data ya mashambulizi ya utafiti \(D_1\) ina matukio 225 ya upotoshaji wa bei yaliyotokea katika blockchain sita kati ya 2020–2026 na kuthibitishwa na watafiti. Jumla ya hasara iliyoripotiwa katika chanzo kwa matukio haya ni dola milioni 804,3 za Marekani. DeFiFusion iligundua mashambulizi 222 kati ya 225; chanzo kiliripoti precision ya %96,10 na recall ya %98,67 katika tathmini ya jumla.
Seti ya data \(D_2\) iliyoundwa kutathmini chanya za uongo ina miamala salama 1.150 yenye urefu wa mfuatano wa matukio zaidi ya 6, iliyochaguliwa kutoka miamala salama 428.523 ya thamani kubwa ya awali. Uchaguzi huu ulifanywa ili kufanya iwe vigumu kwa modeli kutumia njia ya mkato rahisi kama “mfuatano mrefu wa miamala = shambulio”.
Katika tathmini ya wakati wa mbele, modeli ilifundishwa kwa matukio ya 2020–2024 pekee, ikathibitishwa kwa matukio ya 2025, na kujaribiwa kwenye PMA 18 zilizothibitishwa zilizotokea mwaka 2026. DeFiFusion kamili inayotumia T5-RPE iligundua matukio yote 18. Hata hivyo, matokeo ya 18/18 yanahusu tu kundi hili la majaribio ya wakati lenye matukio 18 na hayamaanishi kwamba upotoshaji wote wa bei wa siku zijazo utagunduliwa kwa %100.
Kikomo muhimu cha matumizi ya utafiti ni msimbo chanzi wa mkataba mahiri. Msimbo chanzi unapokuwa wazi na unaweza kuchakatwa mapema, semantiki ya mkataba inaweza kuhesabiwa nje ya mtandao; katika hatua ya moja kwa moja kinachohitajika ni uchimbaji wa sifa za matukio na inference ya kiainishaji pekee. Kwa mikataba ambayo msimbo chanzi haujathibitishwa au inapatikana kwa bytecode pekee, modi ya semantiki ya mkataba haiwezi kutumiwa na mfumo hubadilika kuwa muundo wenye mipaka zaidi unaotegemea matukio ya muamala pekee.
Shambulio la upotoshaji wa bei katika DeFi ni nini?
Shambulio la upotoshaji wa bei ni aina ya shambulio la DeFi ambapo mshambuliaji huinua au hushusha bei ya tokeni au bwawa kwa njia ya bandia na kugeuza upotovu wa bei unaotokea kuwa faida ya kifedha kwa manufaa yake. Chanzo kinasisitiza kwamba mashambulizi haya mara nyingi hayatokani na muamala mmoja, bali na mifuatano ya mzunguko inayoundwa na miamala ya hatua nyingi kama flash loan, swap, transfer, mabadiliko ya ukwasi, mwingiliano wa oracle na mingine inayofanana.
Kwa mfano, ikiwa mkataba unategemea bei ya spot ya papo hapo pekee badala ya bei ya wastani salama iliyopimwa kwa muda, mshambuliaji anaweza kwanza kuvuruga bei husika ya soko kwa miamala mikubwa, kisha kuufanya mkataba utumie bei hiyo ya muda, na katika hatua ya mwisho kufunga nafasi zake na kupata faida. Hapa, taarifa kwamba “swap kubwa imetokea” peke yake haithibitishi shambulio; swap kubwa inaweza pia kuwa sehemu ya arbitraji ya kawaida. Maana ya shambulio lazima itathminiwe pamoja na mantiki ya upangaji bei ambayo mkataba unatumia kuchakata muamala huo.
Kwa Nini DeFiFusion Hutumia Matukio ya Muamala na Msimbo wa Mkataba Mahiri Pamoja?
DeFiFusion hutumia modi mbili pamoja kwa sababu matukio ya muamala yanaeleza wakati wa utekelezaji kilichotokea, huku semantiki ya mkataba mahiri ikieleza kwa nini tabia hiyo hiyo inaweza kuwa hatari kwa usalama; katika jaribio la 2026 la utafiti, modeli iliyotumia matukio pekee na modeli iliyotumia mikataba pekee zilikosa mashambulizi tofauti, ilhali modeli iliyounganisha modi zote mbili kwa T5-RPE iligundua matukio yote 18.
Chanzo kinatofautisha mbinu mbili kuu katika fasihi. Mbinu zinazotegemea miamala huona matukio na mienendo ya mtaji kwenye mnyororo halisi, lakini huenda zisijue kikamilifu mantiki ya mkataba iliyotumika kuyachakata. Uchambuzi tuli wa mikataba unaweza kupata udhaifu unaowezekana katika msimbo, lakini hauwezi daima kujua ikiwa njia ya msimbo inayoonekana dhaifu kinadharia inaweza kweli kuchochewa katika soko halisi.
Lengo la DeFiFusion ni kuingiza mitazamo hii miwili isiyokamilika katika modeli moja.
Hatua ya 1: uwakilishi msingi wa tukio la muamala
Kila tukio:
\[ e_t=(n_t,a_t,m_t,\mathcal{T}_t,d_t) \]
hugawanywa kwa namna hii. Hapa:
- \(n_t\): nafasi ya tukio katika mfuatano wa muamala,
- \(a_t\): anwani ya mkataba inayotoa tukio,
- \(m_t\): jina la event,
- \(\mathcal{T}_t\): orodha ya indexed topic,
- \(d_t\): event data payload.
Event zote za shambulio au tukio salama huhifadhiwa kama event log iliyopangwa:
\[ \mathcal{E}=(e_1,\ldots,e_L) \]
. \(L\) ni idadi ya event katika mfuatano huo wa tukio.
Event zinagawanywa katika madarasa gani ya kazi?
| Kategoria | Maudhui |
|---|---|
| Operesheni za Token | Operesheni za mint, burn na transfer |
| Ukwasi & AMM | Kutoa ukwasi na kusawazisha upya bwawa |
| Biashara & Swap | Ubadilishanaji wa soko, swap na utekelezaji wa oda |
| Ukopeshaji & Ukopaji | Operesheni za mkopo kama kukopa na kulipa |
| Deni & Ufilisi | Ufuatiliaji wa deni, dhamana na operesheni za ufilisi |
| Mwingiliano wa Oracle | Masasisho ya price feed na oracle state |
| Staking & Zawadi | Kufunga mali na kusambaza zawadi |
| Vault & Usimamizi | Mizunguko ya kuhifadhi, kuweka na kutoa |
| Usimamizi wa Ada | Ada za huduma na usambazaji wa motisha |
| Utawala | Hali ya utawala na ugawaji wa kura |
| Kati ya minyororo | Bridge na utumaji ujumbe kati ya minyororo |
| Hali ya Mkataba | Mantiki ya ndani ya mkataba na bendera za hali |
Kwa nini anwani hubadilishwa kuwa sifa za hash?
Anwani yenyewe si sifa ya moja kwa moja ya nambari kwa ujifunzaji wa mashine. Kwa hiyo chanzo huchora anwani katika nafasi ya nambari kwa makadirio mawili ya SHA-256:
\[ h_k(a_t)= \frac{ \mathrm{int}\left( \mathrm{SHA256}(a_t)[4(k-1):4k] \right) }{ 2^{32}-1 }, \qquad k\in\{1,2\}. \tag{1} \]
Formula hii hubadilisha sehemu fulani za matokeo ya SHA-256 ya anwani kuwa nambari na kuzirekebisha kwa kugawanya kwa \(2^{32}-1\). Matokeo hayana kipimo. Thamani mbili tofauti za \(k\) huzalisha makadirio mawili ya hash.
Zaidi ya hayo, urefu wa anwani hurekebishwa kwa namna ya \(|a_t|/100\) na kiashiria cha umbizo la mkataba hutumiwa kuonyesha kama urefu wa anwani ni 42 au la.
Entropia ya anwani hupima nini?
Entropia ya Shannon iliyorekebishwa kwa usambazaji wa herufi katika mwili wa anwani wa hexadecimal:
\[ \mathrm{Ent}(a_t) = -\frac{1}{\log_2|\Sigma|} \sum_{i\in\Sigma} p_i\log_2(p_i+\epsilon), \qquad \epsilon=10^{-8}. \tag{2} \]
Hapa \(\Sigma=\{0,\ldots,9,a,\ldots,f\}\) ni seti ya herufi za hexadecimal na \(p_i\) ni marudio ya kiempiria ya herufi husika katika mwili wa anwani. Ikiwa herufi zimesambazwa takriban kwa usawa, entropia hukaribia 1; ikiwa herufi chache zinatumiwa mara kwa mara, entropia hupungua.
Chanzo pia hutafuta ndani ya anwani mfuatano mdogo 0000 au dead kwa kutumia:
\[ \mathbb{1}_{\mathrm{hp}}(a_t) = \mathbb{1} [ \texttt{0000}\sqsubseteq \mathrm{lc}(a_t) \vee \texttt{dead}\sqsubseteq \mathrm{lc}(a_t) ] \tag{3} \]
kiashiria hiki. Hata hivyo, utafiti hautumii kiashiria hiki peke yake kama onyo kwamba “anwani ni ya mshambuliaji”. Kwa kubainisha kwamba mfuatano wa sufuri nne unaweza pia kujitokeza katika trafiki salama kwa uwezekano mdogo lakini usio sifuri, chanzo kinataka kiashiria kitumike pamoja na ishara nyingine za ukubwa/hatari pekee.
Viashiria msingi vya upotoshaji wa bei
Kwa payload ya nambari \(x\), viashiria vitatu vya ukubwa vinafafanuliwa:
- \(\mathbb{1}_{\mathrm{tail}}=\mathbb{1}[|x|>10^{18}]\): mkia wa thamani kubwa kupita kiasi,
- \(\mathbb{1}_{\mathrm{oob}}=\mathbb{1}[0<|x|<10^6]\): ukubwa mdogo unaochukuliwa na utafiti kuwa nje ya bendi ya kawaida kiuchumi,
- \(\mathbb{1}_{\mathrm{zero}}=\mathbb{1}[x\text{ yok veya }x=0]\): kiashiria cha data sifuri/isiyopo.
Kutokana na hivi, viashiria vinne vya tabia huundwa:
\[ \mathbb{1}_{\mathrm{pm}} = \mathbb{1}_{\mathrm{tr}} \wedge (\mathbb{1}_{\mathrm{tail}}\vee\mathbb{1}_{\mathrm{oob}}) \wedge \mathbb{1}[|\mathcal{T}_t|\geq2], \]
\[ \mathbb{1}_{\mathrm{fl}} = \mathbb{1}_{\mathrm{sw}} \wedge \mathbb{1}_{\mathrm{tail}} \wedge \neg\mathbb{1}_{\mathrm{zero}}, \]
\[ \mathbb{1}_{\mathrm{wt}} = \mathbb{1}_{\mathrm{tr}} \wedge \mathbb{1}[|\mathcal{T}_t|\geq2] \wedge \neg\mathbb{1}_{\mathrm{tail}} \wedge \neg\mathbb{1}_{\mathrm{zero}}, \]
\[ \mathbb{1}_{\mathrm{bm}} = \mathbb{1} [ \tau(d_t)=\mathrm{BOOL} \wedge b_t=1 ] \wedge \mathbb{1}_{\mathrm{tr}}. \tag{4} \]
Chanzo hutumia hivi mtawalia kama modeli ya upotoshaji, modeli ya flash-loan, modeli ya wash-trading na ishara za mpito wa hali ya boolean zinazoambatana na semantiki ya transfer. Hizi si kanuni zinazothibitisha shambulio zenyewe, bali ni sifa zinazotumiwa na modeli.
Alama ya hatari ya anomali ya nambari
Kwa payload ya nambari, utafiti hutumia:
\[ S_{\mathrm{risk}}(x) = \min \left( 0.4\, \mathbb{1} [ |x|<10^6 \vee |x|>10^{20} ] + 0.3\,\mathbb{1}_{\mathrm{fmt}}(x) + 0.2\,\mathbb{1}_{\mathrm{tail}}(x) + 0.1\,\mathbb{1} [ \#_9(x)>3 ], 1 \right). \tag{5} \]
\(\mathbb{1}_{\mathrm{fmt}}\) huonyesha kama nambari ina umbizo tofauti na uandishi wa kawaida wa desimali; \(\#_9(x)\) huonyesha idadi ya tarakimu “9” katika uandishi wa thamani kamili. Chanzo hudhani kwamba idadi kubwa ya 9 inaweza kuwa ishara ya tabia ya probing karibu na overflow au mipaka ya ada.
Kwa kuwa uzito ni \(0.4+0.3+0.2+0.1=1\), wakati vipengele vya alama ni 0 au 1, muundo huu ni muunganiko wa viashiria vilivyowekewa uzito. Mipaka na uzito huu haujifunzi kutoka kwenye data; utafiti huitumia kama vigezo vya muundo vilivyowekwa mapema.
Mtetemeko wa kiasi ndani ya tukio
Seti ya kiasi katika umbizo la kawaida la desimali ndani ya mfuatano wa tukio \(\mathcal{H}\), wastani wake \(\mu_{\mathcal{H}}\) na mkengeuko wa kawaida \(\sigma_{\mathcal{H}}\):
\[ V_{\mathrm{amount}}(x) = \min \left( \frac{|x-\mu_{\mathcal{H}}|} {3\sigma_{\mathcal{H}}}, 1 \right) \tag{6} \]
hufafanuliwa. Thamani huwekewa mpaka kati ya 0 na 1. Ikiwa hakuna kiasi cha kutosha, ikiwa \(\sigma_{\mathcal{H}}=0\) au ikiwa \(x=0\), chanzo hukubali thamani hiyo kuwa 0.
Jambo muhimu la kimetodolojia hapa ni kwamba \(\mathcal{H}\) si dirisha hai linalosogea kuelekea nyuma, bali ni event log kamili ya tukio. Kwa hiyo sifa hii, kwa maneno ya chanzo chenyewe, inategemea zaidi tathmini ya post-hoc ya mfuatano kamili wa tukio kuliko streaming monitoring.
Kiashiria cha mtiririko wa thamani kutoka mkataba hadi mkataba
Kiashiria cha contract-to-contract cha chanzo:
\[ \mathbb{1}_{\mathrm{c2c}} = \mathbb{1} \left[ |a_t|=42 \wedge |\mathcal{T}_t|\geq2 \wedge \bigwedge_{i=1}^{2} |\mathcal{T}_t[i]|=42 \right]. \tag{7} \]
Kuwa kwa anwani inayozalisha tukio na indexed topic mbili za kwanza katika umbizo la mkataba/anwani hutumiwa kama sifa inayowakilisha mtiririko wa moja kwa moja wa thamani kati ya mikataba kwenye indexed event log.
Anomali ya msongamano wa wakati
Chanzo hufafanua tabia ya probing ya marudio ya juu kwa:
\[ F_{\mathrm{anomaly}}(e_t) = \min \left( \frac{1}{\Theta} \left| \{ j\in\mathcal{E}:n_j>n_t-\Delta\kappa \} \right|, 1 \right), \]
\[ \Delta\kappa=\Theta=10 \tag{8} \]
. Ikiwa event log ina event chini ya 10, thamani huchukuliwa kuwa 0. Kufika kwa alama hadi 1 kunalingana, katika tafsiri ya chanzo, na event burst yenye msongamano mkubwa.
Viashiria vya hatari vinaunganishwaje?
Tabaka za hatari ya juu na ya kati:
\[ R_{\mathrm{hi}} = 0.25\,\mathbb{1}_{\mathrm{pm}} + 0.20\,S_{\mathrm{risk}} + 0.20\,\mathbb{1}_{\mathrm{sat}} + 0.15\,\mathbb{1}_{\mathrm{fl}} + 0.10\,\mathrm{Ent}(a_t) + 0.05\,\mathbb{1}_{\mathrm{bm}} + 0.05\,\mathbb{1}_{\mathrm{dam}}, \]
\[ R_{\mathrm{med}} = 0.40\,\mathbb{1}_{\mathrm{wt}} + 0.30\,V_{\mathrm{amount}} + 0.30\,\mathbb{1}_{\mathrm{c2c}}, \]
\[ R= \min(R_{\mathrm{hi}}+R_{\mathrm{med}},1). \tag{9} \]
Mlinganyo huu ndio kiini cha sifa za hatari ya upotoshaji wa bei zilizoundwa kwa mkono na chanzo. Uzito ni wa kudumu na haujaongezwa ufanisi kwa data ya mashambulizi yenye lebo. Kwa hiyo \(R\) peke yake si uwezekano wa kiempiria wa shambulio; ni mojawapo ya sifa zinazotolewa kwa DPF-Transformer.
Sifa za jumla
Sifa mbili za jumla hutumiwa. Field filling density, hupima uwiano wa sehemu zisizo tupu ndani ya event tuple. Structural payload scale hurekebisha urefu wa jumla wa herufi katika sehemu za maandishi kama anwani, jina la event na topics ili kuwakilisha kiwango cha kimuundo cha mtiririko changamano zaidi wa utekelezaji.
Hatua ya 2: semantiki ya mkataba mahiri
Msimbo chanzi wa mkataba hubadilishwa na tokenizer kuwa:
\[ W=\{w_1,\ldots,w_N\} \]
mfuatano wa token na hukatwa katika urefu wa juu wa \(N\) ili kupunguza gharama ya ukokotoaji. Chanzo hakiripoti thamani ya nambari ya \(N\) katika matini kuu; kwa hiyo Verianla haijabuni thamani.
Modeli msingi ya chaguo-msingi ni DeepSeek-Coder-7B-Instruct-v1.5na imegandishwa wakati wa mafunzo. LLM hubanwa kwa 4-bit NormalFloat na double quantization; inference huendeshwa kwa BFloat16.
Mfuatano wa contextual hidden state wa LLM:
\[ H'_c=\{u_1,\ldots,u_N\} \]
hubadilishwa kuwa vekta moja ya mkataba kwa masked average pooling. Padding token hazijumuishwi katika wastani kupitia attention mask. Vekta za mikataba iliyotumiwa katika tukio moja zinapokusanywa, mfuatano wa embedding wa mkataba \(H_c\) hupatikana.
Hatua ya 3: kuunganisha modi mbili
Uwakilishi wa tukio la muamala \(H_e\) na uwakilishi wa mkataba \(H_c\):
\[ H_m=[H_e\mid H_c] \]
huunganishwa kwa namna hii.
Vekta ya event katika kila nafasi:
\[ v_t\in\mathbb{R}^{80} \]
ina vipimo hivyo. Embedding ya mkataba hupitia makadirio yanayoweza kujifunzwa:
\[ W_c c_t+b_c\in\mathbb{R}^{d_p} \]
kwa makadirio:
\[ d_p=1024 \]
na kupunguzwa hadi kipimo hicho. Hivyo, upana chaguo-msingi uliounganishwa:
\[ d=80+1024=1104 \]
huwa hivyo.
Kwa Nini T5-RPE ni Muhimu katika Utafiti Huu?
T5-style Relative Positional Encoding hulenga kuhifadhi muundo wa motifu ileile ya mzunguko ya upotoshaji wa bei inapohamia sehemu tofauti ya mfuatano wa event, kwa sababu huongeza katika hesabu ya attention umbali wa event kwa kulinganisha zenyewe badala ya nambari zao kamili za mpangilio; chanzo kinaripoti kwamba katika jaribio la 2026, lahaja ya APE iliyotumia absolute positional encoding ilikosa mashambulizi matatu, huku modeli kamili iliyotumia T5-RPE ikigundua mashambulizi 18/18.
Matriki ya attention ya utafiti:
\[ A^{(h)} = \frac{ Q^{(h)}(K^{(h)})^\top }{ \sqrt{d_h} } + B^{(h)} + M_{\mathrm{pad}}, \]
\[ B^{(h)}_{ij} = b^{(h)}_{\beta(j-i)}, \qquad [M_{\mathrm{pad}}]_{ij} = -10^4(1-\rho_j). \tag{10} \]
Hapa:
- \(h\): attention head,
- \(d_h=d/n_h\): kipimo cha kila head,
- \(n_h=8\): idadi ya attention head,
- \(B^{(h)}\): matriki ya relative-position bias,
- \(\rho_j\): maski ya uhalali inayoonyesha kama nafasi ni data halisi au padding,
- \(\beta(j-i)\): kazi inayobadilisha umbali wa kulinganisha kati ya event mbili kuwa bucket.
T5-RPE hutumia jumla ya bucket 32; kuna bucket 16 kwa kila mwelekeo. Umbali wa hadi hatua nane hutenganishwa moja kwa moja, umbali wa hadi 128 hupimwa kwa kiwango cha logarithmu, na event zilizo mbali zaidi hufikia kikomo katika bucket ya mwisho. Kwa attention head nane, jedwali la relative-bias lina tu:
\[ 32\times8=256 \]
skala zinazoweza kujifunzwa.
Uwezekano wa matokeo wa DPF-Transformer
Mfuatano wa matokeo wa Transformer encoder:
\[ \hat H=(\hat h_1,\ldots,\hat h_L) \]
kwa masked mean inayotenga padding:
\[ z= \frac{ \sum_{t=1}^{L}\rho_t\hat h_t }{ \sum_{t=1}^{L}\rho_t } \]
na kisha kwa kiainishaji cha bottleneck:
\[ \hat p = \sigma \left( w_2^\top D_p \left( \mathrm{ReLU}(W_1z+b_1) \right) +b_2 \right). \tag{11} \]
\(\sigma\) ni kazi ya lojistiki na \(\hat p\) hutoa alama ya uwezekano wa PMA. \(D_p\) ni operesheni ya dropout. \(W_1\) ni tabaka la bottleneck linalopunguza upana wa uwakilishi kwa nusu. Chanzo kinasema muundo huu hutumiwa kupunguza overfitting kwa sababu idadi ya matukio ya PMA yaliyothibitishwa ni ndogo.
Tukio:
\[ \hat p\geq\theta \]
likitimiza hali hii huripotiwa kuwa PMA. \(\theta\) hurekebishwa kulingana na lahaja ya tathmini; katika majaribio mbalimbali ya RQ ya makala, mipaka tofauti ya urekebishaji ilitumika hasa kwa lahaja ya event-only. Kwa hiyo si sahihi kuwasilisha mpaka mmoja kama kigezo kisichobadilika cha majaribio yote.
Seti ya data \(D_1\)
| Sifa | Thamani ya chanzo |
|---|---|
| Tukio la PMA lililothibitishwa | 225 |
| Kipindi | 2020–2026 |
| Idadi ya blockchain | 6 |
| Mitandao inayotumika | Arbitrum, Avalanche, Base, BNB Chain, Ethereum, Polygon |
| Jumla ya hasara ya kifedha iliyoripotiwa | 804,3 milyon USD |
| Uongezaji wa data sintetiki | Haukutumika |
Watafiti walikataa kwa makusudi uongezaji wa data sintetiki. Sababu ni kwamba mabadiliko madogo ya kimuundo katika mfuatano wa event wa shambulio yanaweza kuvuruga mpangilio sahihi wa utekelezaji unaofafanua shambulio na kufanya lebo iwe potovu. Kwa hiyo kipaumbele kilipewa uaminifu wa lebo za matukio halisi yaliyothibitishwa badala ya wingi wa sampuli.
Seti ya data salama \(D_2\)
Kwa tathmini ya chanya za uongo, awali:
\[ 428\,523 \]
miamala salama ya thamani kubwa ilichunguzwa. Hii inatoka katika programu 435 za DeFi. Baada ya mikataba kukusanywa na viingizo visivyofaa kuondolewa, miamala yote yenye event sequence yenye urefu zaidi ya 6:
\[ 1\,150 \]
ilihifadhiwa kuwa salama.
Uchujaji huu ulifanywa hasa kwa sababu matukio ya mashambulizi kwa kawaida yana mifuatano mirefu ya event. Kwa njia hii, ilijaribiwa kuzuia modeli kutumia urefu wa mfuatano pekee kutenganisha shambulio na tukio salama.
Vifaa vya mafunzo na vigezo vya juu
| Kigezo | Thamani |
|---|---|
| LLM chaguo-msingi | DeepSeek-Coder-7B-Instruct-v1.5 |
| Hali ya LLM | Frozen / haifundishwi |
| Batch size | 4 |
| Dropout | 0,3 |
| Learning rate ya mwanzo | \(10^{-5}\) |
| Learning-rate decay factor | 0,5 |
| Scheduler patience | 2 |
| Epoch ya juu | 20 |
| Early-stopping patience | 3 epoch |
| Idadi ya marudio | Uendeshaji 10 huru |
| Random seed | 0–9 |
| CPU | AMD Ryzen 9 8945HX, 2.50 GHz |
| GPU | NVIDIA GeForce RTX 5060 Ti, 8 GB VRAM |
| RAM | 16 GB |
Uthibitishaji mtambuka ulifanywaje?
Katika jaribio kuu la RQ1, matukio 225 ya PMA yaligawanywa kwa mpangilio wa wakati katika fold tano. Rotating five-fold cross-validation hutumiwa. Katika kila mzunguko fold moja huwa seti ya test; fold ya mwisho zaidi kwa wakati kati ya zilizobaki hutumiwa kama seti ya validation na fold nyingine tatu huunda seti ya training.
Ikiwa shambulio lilikosekana katika uendeshaji wowote kati ya 10 wa random seed, lilirekodiwa kama false negative. Kanuni hii ya uamuzi ni kali zaidi kuliko kuangalia wastani au kura ya wengi pekee.
Seti ya data salama \(D_2\) ilichanganywa kwa nasibu na kugawanywa katika fold tano, na majaribio yaliendeshwa kwa kujitegemea ili kuzuia kuvuja kwa data.
Katika majaribio ya RQ3 na RQ4, bila mzunguko wa fold tano wa mpangilio wa wakati, fold tatu zilitumika kwa training, fold moja kwa validation na fold moja kwa test. Kwa hiyo threshold na matokeo kutoka sehemu tofauti za RQ hayapaswi kuchanganywa kana kwamba yalipatikana katika jaribio moja chini ya hali ileile ya ugawaji wa data.
Ulinganisho wa baseline ulifanywaje?
DeFiFusion ililinganishwa na zana tatu kuu zinazolenga muamala/tabia: DeFiRanger, DeFort na DeFiScope.
Kwa mashambulizi ambapo seti ya data ya D1 na DeFiScope zilipishana, matokeo yaliyoripotiwa katika makala ya DeFiScope yalitumika. Kwa mashambulizi yasiyopishana, kwa kuwa DeFiRanger na DeFort si chanzo huria, watafiti walitekeleza tena mbinu kwa kutegemea mantiki msingi iliyoelezwa katika fasihi. Katika mchakato huu wa utekelezaji upya, Claude 4.6 Sonnet ilitumika kama zana saidizi ya maendeleo.
Ulinganifu wa utekelezaji upya na ripoti asili katika sampuli zinazopishana uliripotiwa kuwa:
- %92,6 kwa DeFiRanger,
- %95,8 kwa DeFort
.
Kwa matukio ya DeFiScope yasiyopishana, modeli ya msingi huria MiMo-V2.5-Pro ilitumika badala ya GPT-4o iliyotumiwa katika utafiti asili, na modeli iliendeshwa kwenye seva za ndani zilizotengwa kimwili.
Maelezo haya ni muhimu: si nambari zote za baseline katika kila hali zilizopatikana kutoka binary/toleo la huduma lilelile kabisa la zana asili. Baadhi zimetokana na utekelezaji upya wa watafiti.
Mbinu na Matokeo ya Utafiti
RQ1: utendaji wa ugunduzi katika mashambulizi 225
| Mbinu | PMA zilizogunduliwa | PMA zilizokosekana | Ugunduzi katika matukio 52 yenye hasara ya angalau USD milioni 1 |
|---|---|---|---|
| DeFiRanger | 127 / 225 | 98 | 29 / 52 |
| DeFort | 117 / 225 | 108 | 18 / 52 |
| DeFiScope | 120 / 225 | 50; uendeshaji ulishindwa katika matukio 47 kwa sababu ya ingizo lililokosekana | 21 / 52; uendeshaji ulishindwa katika matukio 18 |
| DeFiFusion | 222 / 225 | 3 | 51 / 52 |
Chanzo kinaripoti kwa utendaji wa jumla wa DeFiFusion:
Precision: %96,10
Recall: %98,67
thamani hizo.
Recall hapa hupima ni mashambulizi halisi mangapi yalinaswa; precision hupima ni sampuli ngapi ambazo modeli iliweka alama kuwa mashambulizi ambazo kwa kweli ni mashambulizi. Recall ya %98,67 inaendana na kugunduliwa kwa mashambulizi 222 kati ya 225.
Ulinganisho na zana za contract-only
DeFiTainter na SMARTCAT hutumia tu msimbo wa mkataba wa mhanga kama ingizo, na kwa kuwa hazitumiki katika minyororo yote sita, chanzo hakikuzijumuisha katika Jedwali II kuu.
| Seti ndogo ya ulinganisho | Zana ya contract-side | Ugunduzi wa contract-side | Ugunduzi wa DeFiFusion |
|---|---|---|---|
| Mashambulizi 95 | DeFiTainter | 34 / 95 (%35,79) | 93 / 95 (%97,89) |
| Mashambulizi 194 | SMARTCAT | 83 / 194 (%42,78) | 192 / 194 (%98,97) |
Matokeo haya yanaunga mkono hoja kuu ya utafiti: kuchunguza msimbo wa mkataba pekee kunaweza kukosa mashambulizi ambayo exploitability yake inategemea tabia halisi ya muamala.
Kwa nini false negative tatu zilitokea?
Chanzo kinaeleza sifa ya pamoja ya false negative hizo tatu kuwa kiini cha shambulio kubaki kwa uchache ndani ya mifuatano mirefu ya miamala inayoonekana kuwa ya kawaida.
- RoeFinance: zaidi ya %99 ya event 572 ni operesheni za kawaida za lending bookkeeping.
- SEAToken: transfer za kawaida hutawala mfuatano wa event.
- Value.DeFi: pooled representation iko karibu sana na klasta salama; majirani 14 kati ya 15 walio karibu zaidi ni miamala ya kawaida.
Wakati mediani ya uwezekano wa chini zaidi wa ugunduzi wa mashambulizi mengine katika seed 10 ni 0,996, matukio haya matatu pekee yalianguka chini ya mpaka wa uamuzi wa 0,1 katika baadhi ya seed.
Chanzo pia kinaripoti kwamba kushindwa huku si kwa mfumo kabisa: kura ya wengi kati ya seed hurejesha visa viwili, huku probability averaging ikirejesha visa vyote vitatu. Hata hivyo, jedwali kuu la matokeo hutumia kanuni kali zaidi na huhesabu shambulio lolote lililokosekana katika seed yoyote kuwa false negative.
False positive zinatoka wapi?
Matukio yote tisa ya false-positive occurrence yaliyoonekana katika seed kumi ni ya klasta moja ya near-duplicate yenye miamala saba salama. Hakuna false-positive occurrence iliyoonekana katika miamala salama 1.141 iliyobaki.
Klasta hii salama huingiliana na mikataba ileile mitatu: fee-on-transfer token, PancakeSwap pair moja na wrapped BNB. Katika miamala hii, uwiano wa swap event ni %22; chanzo kinatoa mediani ya mashambulizi kuwa %17 na mediani salama kuwa sifuri. Kwa hiyo miamala hii salama ndiyo sampuli za kawaida zilizo karibu zaidi na eneo la mashambulizi katika nafasi ya sifa.
Matokeo ya 18/18 ya 2026 Yanamaanisha Nini Kihalisia?
Matokeo ya %100 recall katika tathmini ya “simulated zero-day” ya DeFiFusion ya 2026 yanaonyesha kwamba baada ya modeli kufundishwa kwa mashambulizi ya 2020–2024 na kuthibitishwa kwa matukio ya 2025, ilinasa mashambulizi yote 18 yaliyothibitishwa ya 2026 yaliyotokea baadaye; hili ni jaribio imara la uenezaji kwa wakati, lakini kwa kuwa lina matukio 18 pekee, si dhamana ya usalama wa %100 kwa aina zote za PMA za siku zijazo.
Katika jaribio hili, mashambulizi ya 2026 hayakujumuishwa katika data za mafunzo. Sampuli hasi pia ziligawanywa katika makundi matatu ya wakati.
| Lahaja | Taarifa inayotumia | Matukio iliyokosa |
|---|---|---|
| \(DFu_e\) | Sifa za event pekee | Moonwell2, Venus THE, BYToken |
| \(DFu_c\) | Semantiki ya mkataba pekee | Truebit, SEAToken |
| \(DFu_{APE}\) | Modi mbili + absolute positional encoding | YSDAO, AISOTHPresale, DIP |
| \(DFu_{RPE}\) | Modi mbili + T5-RPE | Hakuna; 18 / 18 |
Kutokupishana kwa seti za matukio yaliyokosekana na modeli za event-only na contract-only ni muhimu hasa. Matokeo haya yanaunga mkono kwamba modi mbili hazirudii taarifa ileile, bali hubeba ishara zinazokamilishana.
Moonwell2 na Venus THE ni visa viwili vya 2026 vyenye hasara kubwa zaidi vilivyokosekana na lahaja ya event-only. Chanzo kinatafsiri kwamba katika matukio haya exploitability inategemea sana mantiki ya kiwango cha mkataba. Truebit na SEAToken zilikosekana kwa modeli ya contract-only; chanzo kinazitathmini kama mifano inayoonekana salama kwa uchambuzi tuli lakini nia hasidi hujitokeza katika tabia ya runtime.
Muda wa ukokotoaji mtandaoni katika matukio ya 2026
| Tukio | PC-Time | Online RunTime |
|---|---|---|
| Truebit | 0,68 s | 2,95 + 2,68 ms |
| Moonwell2 | 0,72 s | 2,47 + 3,58 ms |
| Curve LlamaLend | 7,23 s | 5,30 + 3,52 ms |
| EST Token | 3,83 s | 7,86 + 14,48 ms |
| SEAToken | 2,91 s | 8,14 + 10,92 ms |
| BOSS | 0,61 s | 7,85 + 9,86 ms |
| WHALE | 2,48 s | 4,60 + 2,55 ms |
PC-Time ni muda unaohitajika kuhesabu mapema semantiki ya mkataba. RunTime hutoa kando muda wa event feature extraction na inference ya kiainishaji. Hoja ya waandishi kuhusu ulinzi wa wakati halisi inategemea dhana kwamba msimbo wa mkataba haubadiliki baada ya deployment na kwamba \(H_c\) inaweza kuhesabiwa mapema na kuwekewa faharasa.
Hata hivyo, thamani hizi si “utabiri kabla ya shambulio kuanza”. Event log lazima iundwe. Sifa ya event-anomaly ya chanzo chenyewe hutumia mfuatano kamili wa tukio. Kwa hiyo uwezo wa mbinu kuingilia mtandaoni unategemea lini event husika zinapatikana kwenye mnyororo na utaratibu wa governance/pausing wa itifaki.
Ablation: nini hutokea sifa zinapoongezwa moja baada ya nyingine?
Chanzo kinalinganisha usanidi minne:
- \(F_{\mathrm{basic}}\)
- \(F_{\mathrm{basic}}+F_{\mathrm{cpmr}}\)
- \(H_e=F_{\mathrm{basic}}+F_{\mathrm{cpmr}}+F_{\mathrm{global}}\)
- \(H_e+H_c\)
Chanzo kinaonyesha katika Kielelezo 2 kwamba usambazaji wa utabiri wa sampuli salama na mashambulizi hutengana zaidi kila familia mpya ya sifa inapoongezwa; katika usanidi wa mwisho ambapo modi za tukio na mkataba hutumiwa pamoja, madarasa mawili hubadilika kuwa klasta mbili zinazotengana karibu kabisa.
Kwa kuwa koordinati ghafi za nukta za kielelezo hiki hazikutolewa katika chanzo kama jedwali tofauti la data, Verianla haijaunda upya scatter plot ya kubuni.
Uso wa hasara wa APE na T5-RPE
Chanzo katika Kielelezo 3 huonyesha uso wa hasara wa mafunzo wa DPF-Transformer kwenye ndege ya principal component mbili za kwanza. Sinusoidal Absolute Positional Encoding (APE) huzalisha uso mkwaruzo zaidi na training trajectory yenye mizunguko, huku T5-RPE ikionyesha uso laini zaidi na njia ya mafunzo iliyo ya moja kwa moja zaidi kuelekea final loss ya chini.
Kielelezo hiki si ushahidi wa kisababishi; waandishi wamekitafsiri kama uchunguzi wa jiometri ya uboreshaji unaolingana na uenezaji bora wa T5-RPE.
Nini hutokea modeli msingi ya LLM inapobadilishwa?
Utafiti unalinganisha modeli msingi tisa tofauti za code LLM:
- CodeGemma-2B,
- CodeGemma-7B,
- CodeLlama-7B,
- DeepSeek-1.3B,
- DeepSeek-Coder-v1.5-7B,
- Qwen2.5-1.5B,
- Qwen2.5-3B,
- Qwen2.5-7B,
- StarCoder2-7B.
Majaribio ya Wilcoxon signed-rank yanaonyesha kwamba modeli kubwa zina mwelekeo wa kutoa matokeo yaliyokusanyika zaidi na yenye utofauti mdogo kati ya seed, huku chanzo kikisema utendaji wa jumla unabaki kulinganishika katika modeli msingi zote tisa. Kwa hiyo uchimbaji wa semantiki ya mkataba wa DeFiFusion hauonekani kutegemea kupita kiasi LLM moja.
Chanzo kinaonyesha tofauti muhimu za jozi kwenye grafu kwa alama za nyota; matini kuu haitaji thamani kamili za p kwa kila jozi. Kwa hiyo Verianla haitengenezi thamani mpya ya p.
Kipimo cha makadirio
Contract embedding asili ya vipimo 4096 ililinganishwa na makadirio ya vipimo 2048, 1024, 768 na 512.
Kwa mujibu wa chanzo:
- Hakukuonekana upotevu muhimu katika vipimo vinne vya utendaji wakati wa kubana hadi vipimo 2048 na 1024.
- Precision na F1 ziliharibika kwa dhahiri wakati kipimo kilipunguzwa hadi 768 na 512.
- Kwa hiyo kipimo chaguo-msingi cha makadirio \(d_p=1024\) kilichaguliwa.
Makadirio haya yanalenga kupunguza idadi ya vigezo vya kiainishaji na matumizi ya kumbukumbu huku yakihifadhi utendaji mkuu.
Gharama ya ukokotoaji wa mapema wa LLM
Chanzo katika Kielelezo 6 kinalinganisha muda wa uchimbaji wa semantiki ya mkataba kwa LLM mbalimbali katika umbo la violin plot. Modeli ndogo kwa ujumla ni za haraka zaidi; kwa kuwa usambazaji wa muda wa CodeLlama-7B ni mpana sana kuliko wengine, umeonyeshwa kwenye mhimili y tofauti.
Kwa LLM chaguo-msingi, chanzo kinaripoti wastani wa takriban kwa kila mkataba/itifaki:
\[ 2.04\ \mathrm{s} \]
muda wa pre-computation. Ukokotoaji huu hufanywa nje ya mtandao.
Matokeo yanayoungwa mkono na utafiti
- Kuunda modeli ya tabia ya muamala na semantiki ya mkataba kwa pamoja kulitoa ugunduzi wa PMA wenye nguvu zaidi kuliko mbinu za modi moja katika seti hii ya data.
- DeFiFusion iligundua mashambulizi 222 kati ya 225 yaliyothibitishwa.
- Chanzo kiliripoti precision ya jumla ya %96,10 na recall ya %98,67.
- DeFiFusion iligundua mashambulizi 51 kati ya 52 yenye hasara ya USD milioni 1 au zaidi.
- Baada ya mafunzo ya 2020–2024 na validation ya 2025, kati ya PMA 18 za 2026, zote 18 ziligunduliwa na modeli kamili inayotumia T5-RPE.
- Ukweli kwamba lahaja za event-only na contract-only zilikosa matukio tofauti unaunga mkono kwamba modi hizo zinakamilishana.
- T5-RPE ilieneza vizuri zaidi kwa matukio ya 2026 kuliko absolute positional encoding katika jaribio la chanzo.
- Contract projection ya vipimo 1024 ilihifadhi utendaji karibu na embedding asili ya vipimo 4096 kwa kutumia kiainishaji kidogo zaidi katika majaribio ya chanzo.
Matokeo ambayo utafiti hauungi mkono
- Haijathibitishwa kwamba DeFiFusion itagundua upotoshaji wote wa bei wa siku zijazo kwa %100.
- Matokeo ya 18/18 zero-day hayamaanishi kwamba aina zote za mashambulizi ya DeFi zilijaribiwa.
- DeFiFusion si mfumo wa usalama wa matumizi ya jumla unaogundua udhaifu wote wa usalama wa blockchain; utafiti unalenga ugunduzi wa PMA.
- Recall ya %98,67 si kiwango cha mafanikio cha muda mrefu kilichohakikishwa katika mfumo halisi wa production wa wakati halisi.
- Matokeo ya modeli hayawezi kuenezwa moja kwa moja kwa itifaki zote ambazo msimbo chanzi wa mkataba umefungwa.
- Haijaonyeshwa kwamba mipaka kama \(10^6\), \(10^{18}\), \(10^{20}\) katika formula za hatari za fixed-weight ni bora kwa wote kwa miundo yote ya token decimal na familia zote za PMA za siku zijazo.
- Muda wa inference wa chini ya sekunde hauhakikishi kwamba shambulio linaweza kusimamishwa kila mara kabla ya mnyororo kukamilisha uthibitisho.
- Chanzo hakiripoti tathmini ya muda mrefu ya uwanjani ya false-positive/false-negative kwenye production deployment hai.
Vikwazo msingi
Idadi ya mashambulizi yaliyothibitishwa ni ndogo. Ingawa matukio 225 ni mkusanyo mkubwa katika eneo hili, kwa mtazamo wa ujifunzaji wa mashine wa kisasa ni ukubwa mdogo wa sampuli. Waandishi walichagua kuhifadhi usahihi wa lebo badala ya kuzalisha data sintetiki.
Jaribio la wakati wa mbele la 2026 lina matukio 18 pekee. Kwa hiyo recall ya %100 ni matokeo imara lakini yenye mipaka.
Kuna utegemezi wa msimbo chanzi. Mikataba isiyothibitishwa au closed-source inapotoa bytecode pekee, modi ya semantiki ya mkataba haiwezi kutumiwa. Waandishi wanapendekeza kuchunguza decompilation na bytecode-semantic modeling katika kazi zijazo.
Sehemu ya sifa za hatari imeundwa kwa mkono. Mipaka na uzito katika Milinganyo (4)–(9) imewekwa a priori na chanzo na haijifunzi kutoka training label.
Sehemu ya baseline imetekelezwa upya. Kwa kuwa DeFiRanger na DeFort si chanzo huria, sehemu ya ulinganisho inategemea reimplementation ya watafiti. Alignment iliyopimwa ni ya juu lakini si %100.
Katika matukio ya false-negative, ishara ya upotoshaji ni haba. Kuwepo kwa event chache za shambulio ndani ya mtiririko mrefu wa miamala ya kawaida kunaweza kusogeza pooled representation karibu na eneo salama.
False-positive zimejikita katika miamala fulani salama ya edge-case. Fee-on-transfer token na swap event nyingi zinaweza kuunda usambazaji wa sifa unaofanana na shambulio.
Kazi ya baadaye
Mwelekeo wa kazi ya baadaye uliotajwa wazi katika makala ni kupunguza utegemezi wa msimbo chanzi kwa kutumia decompilation na uundaji wa semantiki unaotegemea bytecode kwa mikataba ambayo ina bytecode pekee.
Chanzo hakidai zaidi kwamba mipaka yote ya hatari iliyoundwa kwa mkono itaongezewa ufanisi upya au kwamba familia mpya za mashambulizi zitatatuliwa kwa uhakika; kwa hiyo Verianla haijaongeza dhana nyingine ya matokeo ya baadaye.
Maelezo ya Chanzo na Mbinu
Kichwa asili: DeFiFusion: Combining Transaction Events with Smart Contracts to Detect Price Manipulation Attacks
Waandishi: Rui Cao; Shaojing Fan; Liming Fang; Yuchan Liu; Yingying Jiao; Zhenguang Liu.
Mpangilio wa waandishi: Mpangilio katika chanzo umehifadhiwa kama ulivyo.
Mchango sawa: Hakuna taarifa ya mchango sawa/waandishi wa kwanza sawa iliyotambuliwa katika toleo lililopakiwa.
Corresponding authors: Liming Fang, Zhenguang Liu na Yingying Jiao.
Rui Cao na Liming Fang: School of Computer Science and Technology, Nanjing University of Aeronautics and Astronautics, China.
Shaojing Fan: Department of Electrical and Computer Engineering, National University of Singapore, Singapore.
Yuchan Liu: School of Aerospace Engineering, Nanjing University of Aeronautics and Astronautics, China.
Yingying Jiao: Zhejiang University of Technology, China.
Zhenguang Liu: Zhejiang University, The State Key Laboratory of Blockchain and Data Security; pia Hangzhou High-Tech Zone (Binjiang) Institute of Blockchain and Data Security, China.
Eneo la sayansi: Usalama wa kompyuta, fedha zilizogatuliwa, usalama wa blockchain, mikataba mahiri, ujifunzaji wa mashine na modeli za Transformer.
Aina ya chanzo: ArXiv preprint.
ArXiv: arXiv:2609.11008v1 [cs.CR].
Tarehe ya kuwasilisha: 10 Septemba 2026.
DOI: 10.48550/arXiv.2609.11008. DOI hii ni ya rekodi ya arXiv.
Kiungo rasmi: https://arxiv.org/abs/2609.11008
Hali ya mapitio / uchapishaji: Kufikia 19 Novemba 2026, rekodi za chanzo zilizothibitishwa hazina taarifa tofauti ya version-of-record ya jarida au mkutano uliopitiwa na wataalamu. Utafiti umeainishwa kuwa preprint.
Lengo kuu la utafiti: Kugundua mashambulizi ya upotoshaji wa bei ya DeFi kwa kutumia pamoja matukio ya muamala na semantiki ya mkataba mahiri.
Seti ya data \(D_1\): PMA 225 zilizothibitishwa zilizotokea katika blockchain sita kati ya 2020–2026; jumla ya hasara iliyoripotiwa ni USD milioni 804,3.
Seti ya data \(D_2\): Miamala salama 1.150 yenye event sequence yenye urefu zaidi ya 6 kutoka kati ya miamala salama 428.523 ya thamani kubwa.
Modeli kuu: Dual-Modal Projection-Fusion Transformer (DPF-Transformer) + T5-style Relative Positional Encoding (T5-RPE).
LLM chaguo-msingi: DeepSeek-Coder-7B-Instruct-v1.5; frozen wakati wa feature extraction ya mkataba.
Uwakilishi wa event: Vipimo 80.
Contract projection: Vipimo 1024.
Fused width: 1104.
Idadi ya attention head: 8.
Idadi ya bucket za T5-RPE: 32; 16 kwa kila mwelekeo.
Utendaji mkuu: Ugunduzi wa PMA 222/225; precision %96,10; recall %98,67.
Tathmini ya wakati wa mbele ya 2026: 2020–2024 training, 2025 validation, mashambulizi 18 ya 2026 test; modeli kamili ya T5-RPE iligundua 18/18.
Marudio ya uendeshaji: Kila jaribio liliendeshwa kwa random seed 10 huru; seed 0–9.
Vifaa: AMD Ryzen 9 8945HX 2.50 GHz, NVIDIA GeForce RTX 5060 Ti 8 GB VRAM na 16 GB RAM.
Mbinu ya kitakwimu: Katika RQ4, majaribio ya Wilcoxon signed-rank yalitumiwa katika ulinganisho wa LLM na makadirio. Matini kuu haitaji thamani kamili za p kwa jozi zote.
Uzalishaji upya wa baseline: Kwa kuwa DeFiRanger na DeFort si chanzo huria, mbinu zilitumika tena katika baadhi ya matukio. Chanzo kinaripoti alignment ya %92,6 na %95,8 mtawalia katika visa vya overlap. Claude 4.6 Sonnet ilitumiwa kama msaidizi wa maendeleo.
Tathmini upya ya DeFiScope: Katika visa vya non-overlap, MiMo-V2.5-Pro ilitumiwa badala ya GPT-4o asili na modeli iliendeshwa kwenye seva ya ndani iliyotengwa.
Upatikanaji wa dataset: Waandishi wanasema wamechapisha seti ya data ya PMA 225 zilizothibitishwa na kutoa rekodi za ziada za comparison katika repository. Kwa kuwa sehemu ya bibliografia ya PDF iliyopakiwa haitoi URL wazi ya repository ya DeFiFusion, Verianla haijabuni URL.
Ufadhili: Hakuna funding statement tofauti iliyotambuliwa katika toleo lililopakiwa.
Mgongano wa maslahi: Hakuna conflict-of-interest statement tofauti iliyotambuliwa katika toleo lililopakiwa; haikukisiwa kwamba “hakuna mgongano wa maslahi”.
CRediT / michango ya kina ya waandishi: Hakuna jedwali tofauti la majukumu ya CRediT lililotambuliwa.
Taarifa ya matumizi ya AI: Waandishi wanaeleza kwamba walitumia LLM katika uzalishaji upya wa baseline na kurekebisha usomaji wa makala; maudhui yaliyosaidiwa na AI yalipitiwa na wao wenyewe.
Leseni: Hakuna leseni wazi ya Creative Commons ya matumizi tena iliyothibitishwa ndani ya PDF iliyopakiwa. Ufikiaji wazi wa arXiv haukuchukuliwa moja kwa moja kuwa ruhusa ya matumizi tena.
Kikomo muhimu zaidi cha tafsiri: Recall ya %98,67 kwenye matukio 225 na matokeo ya wakati wa mbele ya 18/18 ni utendaji imara wa majaribio wa modeli; si dhamana kwamba upotoshaji wote wa bei wa DeFi wa siku zijazo utagunduliwa kwa kiwango kilekile katika mazingira halisi ya production.
Acha maoni
Anwani yako ya barua pepe haitachapishwa. Sehemu za lazima zimewekewa alama ya *