


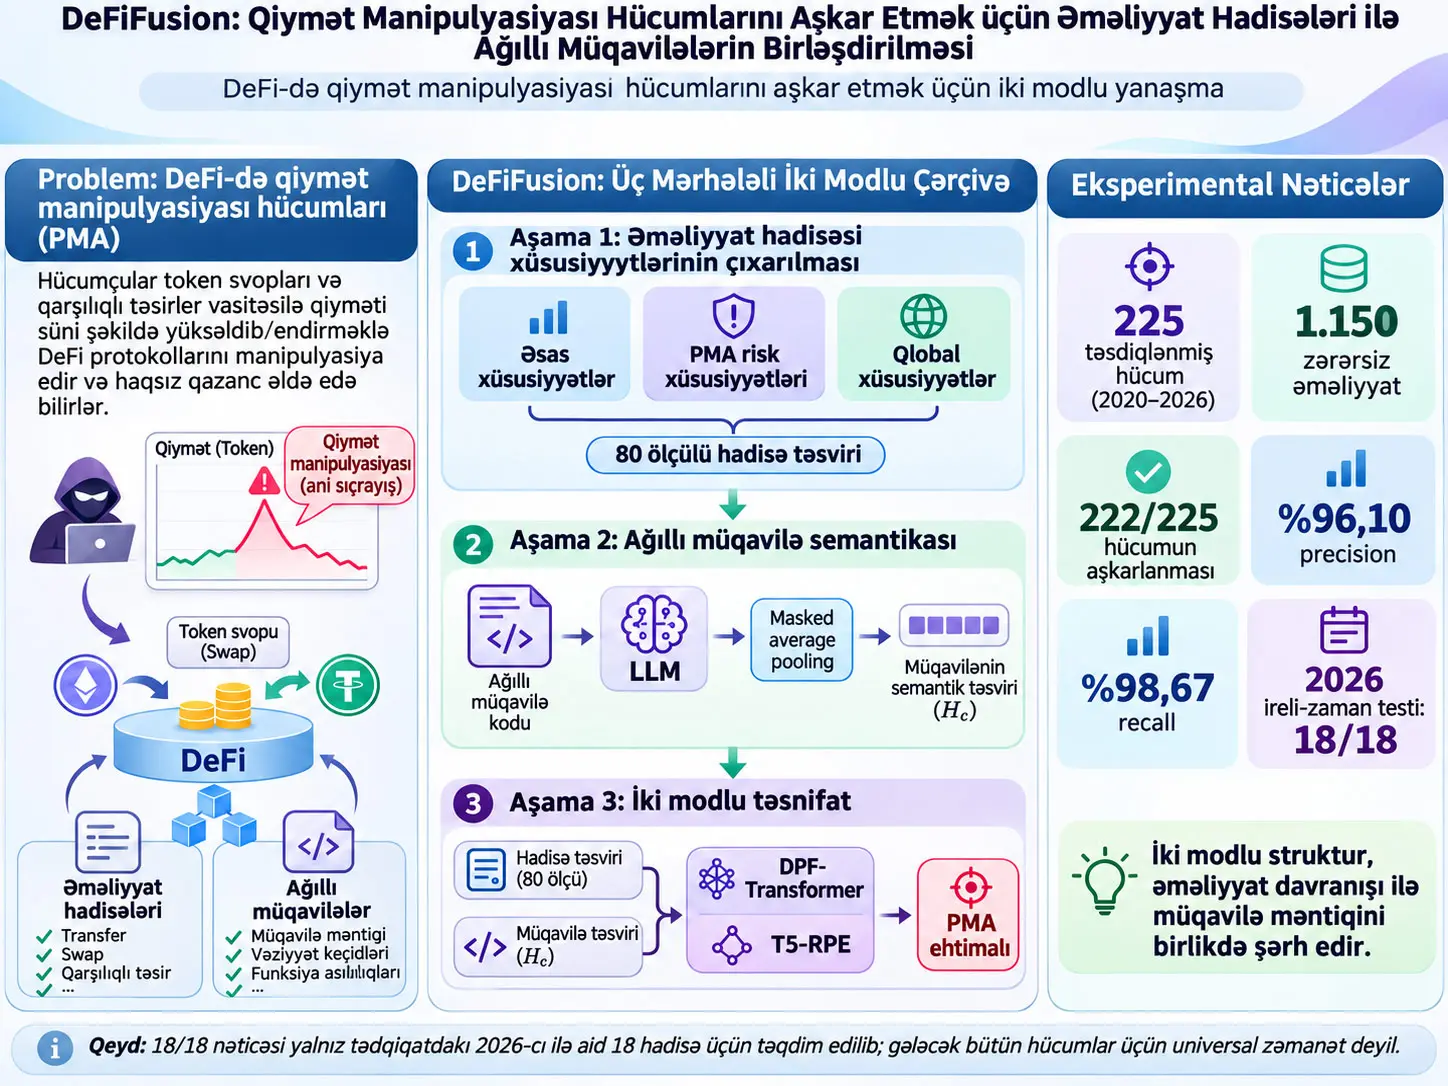
DeFiFusion, mərkəzləşdirilməmiş maliyyə (Decentralized Finance, DeFi) sistemlərində qiymət manipulyasiyası hücumlarını (Price Manipulation Attacks, PMA) aşkar etmək üçün əməliyyat hadisələrinin dinamik davranışını ağıllı müqavilə mənbə kodunun semantik məlumatı ilə birlikdə istifadə edən ikimodallı maşın öyrənməsi çərçivəsidir. Tədqiqatın əsas ideyası budur ki, qiymət manipulyasiyasını yalnız qeyri-adi əməliyyat davranışından və ya yalnız müqavilə kodundakı potensial zəiflikdən etibarlı şəkildə anlamaq mümkün deyil; zərərli davranış müəyyən əməliyyat ardıcıllıqlarının müəyyən müqavilə məntiqindən istifadə etməsi ilə ortaya çıxır.
DeFiFusion üç mərhələdə işləyir. Birinci mərhələdə blokçeyn əməliyyat jurnallarındakı hadisələr qiymət manipulyasiyasına xas davranışları tutmaq üçün 80 ölçülü hadisə təsvirinə çevrilir. Bu təsvir əsas əməliyyat xüsusiyyətlərini, manipulyasiya risk göstəricilərini və hadisə ardıcıllığının ümumi struktur xüsusiyyətlərini birləşdirir. İkinci mərhələdə ağıllı müqavilə mənbə kodu dondurulmuş böyük dil modeli (Large Language Model, LLM) ilə kodlanır və masked average pooling vasitəsilə müqavilənin semantik təsvir vektoru əldə edilir. Üçüncü mərhələdə hadisə və müqavilə təsvirləri birləşdirilərək T5-style Relative Positional Encoding (T5-RPE) istifadə edən Dual-Modal Projection-Fusion Transformer (DPF-Transformer) təsnifatçısına verilir.
Tədqiqatın hücum məlumat dəsti \(D_1\), 2020–2026 arasında altı blokçeyndə baş vermiş və tədqiqatçılar tərəfindən təsdiqlənmiş 225 qiymət manipulyasiyası hadisəsini ehtiva edir. Bu hadisələrin mənbədə bildirilən ümumi itkisi 804,3 milyon ABŞ dollarıdır. DeFiFusion 225 hücumun 222-sini aşkar etmiş; mənbə ümumi qiymətləndirmədə %96,10 precision və %98,67 recall bildirmişdir.
Yanlış müsbətləri qiymətləndirmək üçün yaradılmış \(D_2\) məlumat dəsti isə ilkin 428.523 yüksək dəyərli zərərsiz əməliyyat arasından hadisə ardıcıllığının uzunluğu 6-dan çox olan 1.150 zərərsiz əməliyyatı ehtiva edir. Bu seçim modelin yalnız “uzun əməliyyat ardıcıllığı = hücum” kimi sadə qısa yoldan istifadə etməsini çətinləşdirmək məqsədi ilə edilmişdir.
İrəli-zaman qiymətləndirilməsində model yalnız 2020–2024 hadisələri ilə öyrədilmiş, 2025 hadisələri ilə doğrulanmış və 2026-cı ildə baş vermiş 18 təsdiqlənmiş PMA üzərində sınaqdan keçirilmişdir. T5-RPE istifadə edən tam DeFiFusion bu 18 hadisənin hamısını aşkar etmişdir. Lakin 18/18 nəticəsi yalnız bu 18 hadisəlik zaman üzrə test qrupuna aiddir və gələcəkdəki bütün qiymət manipulyasiyalarının %100 aşkar ediləcəyi demək deyil.
Tədqiqatın mühüm tətbiq məhdudiyyətlərindən biri ağıllı müqavilə mənbə kodudur. Mənbə kodu açıq və əvvəlcədən emal edilə bilən olduqda müqavilə semantikası oflayn hesablana bilər; canlı mərhələdə yalnız hadisə xüsusiyyətlərinin çıxarılması və təsnifatçı inferensi tələb olunur. Mənbə kodu doğrulanmamış və ya yalnız bytecode şəklində mövcud olan müqavilələrdə isə müqavilə semantikası modalitesindən istifadə edilə bilməz və sistem yalnız əməliyyat hadisələrinə əsaslanan daha məhdud quruluşa çevrilir.
DeFi-də qiymət manipulyasiyası hücumu nədir?
Qiymət manipulyasiyası hücumu hücumçunun token və ya hovuz qiymətini süni şəkildə qaldırıb-endirərək yaranan qiymət sapmasını öz xeyrinə maliyyə qazancına çevirdiyi DeFi hücum sinfidir. Mənbə vurğulayır ki, bu hücumlar çox vaxt tək bir əməliyyatdan deyil; flash loan, swap, transfer, likvidlik dəyişikliyi, oracle qarşılıqlı əlaqəsi və oxşar çoxmərhələli əməliyyatların yaratdığı dövri ardıcıllıqlardan yaranır.
Məsələn, müqavilə təhlükəsiz zaman üzrə çəkili orta qiymət əvəzinə yalnız ani spot qiymətə güvənirsə, hücumçu əvvəlcə iri əməliyyatlarla müvafiq bazar qiymətini poza, sonra müqavilənin bu müvəqqəti qiymətdən istifadə etməsini təmin edə və son mərhələdə mövqelərini bağlayaraq mənfəət əldə edə bilər. Burada yalnız “iri swap baş verdi” məlumatı öz-özlüyündə hücumu sübut etmir; iri swap normal arbitrajın bir hissəsi də ola bilər. Hücumun mənası müqavilənin bu əməliyyatı hansı qiymətləndirmə məntiqi ilə emal etdiyi ilə birlikdə qiymətləndirilməlidir.
DeFiFusion Niyə Əməliyyat Hadisəsi ilə Ağıllı Müqavilə Kodunu Birlikdə İstifadə Edir?
DeFiFusion iki modaliteni birlikdə istifadə edir, çünki əməliyyat hadisələri icra zamanı nə baş verdiyini, ağıllı müqavilə semantikası isə eyni davranışın niyə təhlükəsizlik baxımından təhlükəli ola biləcəyini izah edir; tədqiqatın 2026 sınağında yalnız hadisədən istifadə edən və yalnız müqavilədən istifadə edən modellər fərqli hücumları qaçırdığı halda, iki modaliteni T5-RPE ilə birləşdirən model 18 hadisənin hamısını tutmuşdur.
Mənbə ədəbiyyatda iki əsas yanaşmanı ayırır. Əməliyyat əsaslı metodlar real zəncirdəki hadisələri və kapital hərəkətlərini görür; lakin bunların hansı müqavilə məntiqi ilə emal edildiyini tam bilməyə bilər. Statik müqavilə təhlilləri isə kodda potensial zəiflikləri tapa bilər; amma nəzəri olaraq zəif görünən kod yolunun real bazarda həqiqətən işə salına bilib-bilmədiyini həmişə müəyyən edə bilmir.
DeFiFusion-un məqsədi bu iki natamam baxışı eyni modelə verməkdir.
Mərhələ 1: əməliyyat hadisəsinin əsas təsviri
Hər bir hadisə:
\[ e_t=(n_t,a_t,m_t,\mathcal{T}_t,d_t) \]
şəklində ayrılır. Burada:
- \(n_t\): hadisənin əməliyyat ardıcıllığındakı sırası,
- \(a_t\): hadisəni yayan müqavilə ünvanı,
- \(m_t\): event adı,
- \(\mathcal{T}_t\): indexed topic siyahısı,
- \(d_t\): event data payload-ıdır.
Hücum və ya zərərsiz hadisəyə aid bütün event-lər sıralanmış event log şəklində:
\[ \mathcal{E}=(e_1,\ldots,e_L) \]
saxlanılır. \(L\), həmin hadisə ardıcıllığındakı event sayıdır.
Event-lər hansı iş siniflərinə bölünür?
| Kateqoriya | Məzmun |
|---|---|
| Token Əməliyyatları | Mint, burn və transfer əməliyyatları |
| Likvidlik & AMM | Likvidliyin təmin edilməsi və hovuzun yenidən balanslaşdırılması |
| Ticarət & Swap-lar | Bazar mübadiləsi, swap və sifarişin icrası |
| Kreditləşmə & Borcalma | Borc götürmə və geri ödəmə kimi kredit əməliyyatları |
| Borc & Likvidasiya | Borc izləmə, girov və likvidasiya əməliyyatları |
| Oracle Qarşılıqlı Əlaqələri | Qiymət feed-i və oracle state yeniləmələri |
| Staking & Mükafatlar | Aktivlərin kilidlənməsi və mükafatların paylanması |
| Vault-lar & İdarəetmə | Saxlama, depozit və çıxarış dövrləri |
| Komissiya İdarəetməsi | Xidmət haqları və təşviqlərin paylanması |
| İdarəetmə | İdarəetmə vəziyyəti və səs delegasiyası |
| Zəncirlərarası | Bridge və zəncirlərarası mesajlaşma |
| Müqavilə Vəziyyəti | Daxili müqavilə məntiqi və vəziyyət bayraqları |
Ünvan niyə hash xüsusiyyətlərinə çevrilir?
Ünvanın özü birbaşa ədədi maşın öyrənməsi xüsusiyyəti deyil. Buna görə mənbə ünvanı iki SHA-256 proyeksiyası ilə ədədi fəzaya xəritələyir:
\[ h_k(a_t)= \frac{ \mathrm{int}\left( \mathrm{SHA256}(a_t)[4(k-1):4k] \right) }{ 2^{32}-1 }, \qquad k\in\{1,2\}. \tag{1} \]
Bu düstur ünvanın SHA-256 çıxışındakı müəyyən hissələri ədədə çevirib \(2^{32}-1\)-ə bölməklə normallaşdırır. Nəticə ölçüsüzdür. İki fərqli \(k\) dəyəri iki hash proyeksiyası yaradır.
Bundan əlavə, ünvan uzunluğu \(|a_t|/100\) şəklində normallaşdırılır və ünvan uzunluğunun 42 olub-olmadığını göstərən müqavilə-format göstəricisindən istifadə edilir.
Ünvan entropiyası nəyi ölçür?
Onaltılı ünvan gövdəsindəki simvolların paylanması üçün normallaşdırılmış Shannon entropiyası:
\[ \mathrm{Ent}(a_t) = -\frac{1}{\log_2|\Sigma|} \sum_{i\in\Sigma} p_i\log_2(p_i+\epsilon), \qquad \epsilon=10^{-8}. \tag{2} \]
Burada \(\Sigma=\{0,\ldots,9,a,\ldots,f\}\) onaltılı simvol çoxluğu, \(p_i\) isə müvafiq simvolun ünvan gövdəsindəki empirik tezliyidir. Simvollar təxminən bərabər paylanırsa entropiya 1-ə yaxınlaşır; bir neçə simvol təkrar-təkrar istifadə edilirsə entropiya azalır.
Mənbə həmçinin ünvan daxilində 0000 və ya dead alt ardıcıllığını axtaran:
\[ \mathbb{1}_{\mathrm{hp}}(a_t) = \mathbb{1} [ \texttt{0000}\sqsubseteq \mathrm{lc}(a_t) \vee \texttt{dead}\sqsubseteq \mathrm{lc}(a_t) ] \tag{3} \]
göstəricidən istifadə edir. Lakin tədqiqat bu göstəricini təkbaşına “ünvan hücumçudur” siqnalı kimi istifadə etmir. Dörd sıfır ardıcıllığının zərərsiz trafikdə də aşağı, lakin sıfır olmayan ehtimalla ortaya çıxa biləcəyini bildirərək, göstəricinin yalnız digər böyüklük/risk işarələri ilə birlikdə istifadə edilməsini tələb edir.
Əsas qiymət manipulyasiyası göstəriciləri
Ədədi payload \(x\) üçün üç böyüklük göstəricisi müəyyən edilir:
- \(\mathbb{1}_{\mathrm{tail}}=\mathbb{1}[|x|>10^{18}]\): həddən artıq böyük dəyər quyruğu,
- \(\mathbb{1}_{\mathrm{oob}}=\mathbb{1}[0<|x|<10^6]\): tədqiqat tərəfindən iqtisadi baxımdan normal diapazondan kənar hesab edilən kiçik böyüklük,
- \(\mathbb{1}_{\mathrm{zero}}=\mathbb{1}[x\text{ yok veya }x=0]\): sıfır/yox məlumat göstəricisi.
Bunlardan dörd davranış göstəricisi yaradılır:
\[ \mathbb{1}_{\mathrm{pm}} = \mathbb{1}_{\mathrm{tr}} \wedge (\mathbb{1}_{\mathrm{tail}}\vee\mathbb{1}_{\mathrm{oob}}) \wedge \mathbb{1}[|\mathcal{T}_t|\geq2], \]
\[ \mathbb{1}_{\mathrm{fl}} = \mathbb{1}_{\mathrm{sw}} \wedge \mathbb{1}_{\mathrm{tail}} \wedge \neg\mathbb{1}_{\mathrm{zero}}, \]
\[ \mathbb{1}_{\mathrm{wt}} = \mathbb{1}_{\mathrm{tr}} \wedge \mathbb{1}[|\mathcal{T}_t|\geq2] \wedge \neg\mathbb{1}_{\mathrm{tail}} \wedge \neg\mathbb{1}_{\mathrm{zero}}, \]
\[ \mathbb{1}_{\mathrm{bm}} = \mathbb{1} [ \tau(d_t)=\mathrm{BOOL} \wedge b_t=1 ] \wedge \mathbb{1}_{\mathrm{tr}}. \tag{4} \]
Mənbə bunları müvafiq olaraq manipulyasiya modeli, flash-loan modeli, wash-trading modeli və transfer semantikasını müşayiət edən boolean vəziyyət keçidi işarələri kimi istifadə edir. Bunlar hücumu təkbaşına sübut edən qaydalar deyil, modelin istifadə etdiyi xüsusiyyətlərdir.
Ədədi anomaliya risk balı
Ədədi payload üçün tədqiqat:
\[ S_{\mathrm{risk}}(x) = \min \left( 0.4\, \mathbb{1} [ |x|<10^6 \vee |x|>10^{20} ] + 0.3\,\mathbb{1}_{\mathrm{fmt}}(x) + 0.2\,\mathbb{1}_{\mathrm{tail}}(x) + 0.1\,\mathbb{1} [ \#_9(x)>3 ], 1 \right). \tag{5} \]
\(\mathbb{1}_{\mathrm{fmt}}\), ədədin normal onluq yazılışdan fərqli formata malik olub-olmadığını; \(\#_9(x)\) isə dəyərin mütləq yazılışındakı “9” rəqəmlərinin sayını göstərir. Mənbə çox sayda 9-un overflow və ya komissiya hədlərinə yaxın probing davranışını təmsil edə bilən siqnal olduğunu fərz edir.
Çəkilər \(0.4+0.3+0.2+0.1=1\) olduğuna görə balın komponentləri 0 və ya 1 olduqda bu struktur çəkili göstərici birləşməsidir. Bu hədlər və çəkilər məlumatlardan öyrənilmir; tədqiqat onları əvvəlcədən sabitlənmiş dizayn parametrləri kimi istifadə edir.
Hadisə daxilində məbləğ volatilliyi
Bir hadisə ardıcıllığındakı adi onluq formatlı məbləğlərin çoxluğu \(\mathcal{H}\), orta qiyməti \(\mu_{\mathcal{H}}\) və standart sapması \(\sigma_{\mathcal{H}}\) ilə:
\[ V_{\mathrm{amount}}(x) = \min \left( \frac{|x-\mu_{\mathcal{H}}|} {3\sigma_{\mathcal{H}}}, 1 \right) \tag{6} \]
müəyyən edilir. Dəyər 0 ilə 1 arasında məhdudlaşdırılır. Kifayət qədər məbləğ yoxdursa, \(\sigma_{\mathcal{H}}=0\) olarsa və ya \(x=0\) olarsa, mənbə bu dəyəri 0 qəbul edir.
Buradakı mühüm metodoloji məqam ondan ibarətdir ki, \(\mathcal{H}\) keçmişə doğru sürüşən canlı pəncərə deyil, hadisənin tam event log-u olmasıdır. Buna görə xüsusiyyət, mənbənin öz ifadəsi ilə, streaming monitoring-dən daha çox tam hadisə ardıcıllığının post-hoc qiymətləndirilməsinə əsaslanır.
Müqavilədən müqaviləyə dəyər axını göstəricisi
Mənbənin contract-to-contract göstəricisi:
\[ \mathbb{1}_{\mathrm{c2c}} = \mathbb{1} \left[ |a_t|=42 \wedge |\mathcal{T}_t|\geq2 \wedge \bigwedge_{i=1}^{2} |\mathcal{T}_t[i]|=42 \right]. \tag{7} \]
Hadisəni yaradan ünvanın və ilk iki indexed topic-in müqavilə/ünvan formatında olması, indexed event log üzərində müqavilələrarası birbaşa dəyər axınını təmsil edən xüsusiyyət kimi istifadə edilir.
Zaman sıxlığı anomaliyası
Mənbə yüksək tezlikli probing davranışını:
\[ F_{\mathrm{anomaly}}(e_t) = \min \left( \frac{1}{\Theta} \left| \{ j\in\mathcal{E}:n_j>n_t-\Delta\kappa \} \right|, 1 \right), \]
\[ \Delta\kappa=\Theta=10 \tag{8} \]
ilə müəyyən edir. Event log 10-dan az event ehtiva edirsə, dəyər 0 götürülür. Balın 1-ə çatması mənbənin şərhində sıx event burst-ə uyğun gəlir.
Risk göstəriciləri necə birləşdirilir?
Yüksək və orta risk təbəqələri:
\[ R_{\mathrm{hi}} = 0.25\,\mathbb{1}_{\mathrm{pm}} + 0.20\,S_{\mathrm{risk}} + 0.20\,\mathbb{1}_{\mathrm{sat}} + 0.15\,\mathbb{1}_{\mathrm{fl}} + 0.10\,\mathrm{Ent}(a_t) + 0.05\,\mathbb{1}_{\mathrm{bm}} + 0.05\,\mathbb{1}_{\mathrm{dam}}, \]
\[ R_{\mathrm{med}} = 0.40\,\mathbb{1}_{\mathrm{wt}} + 0.30\,V_{\mathrm{amount}} + 0.30\,\mathbb{1}_{\mathrm{c2c}}, \]
\[ R= \min(R_{\mathrm{hi}}+R_{\mathrm{med}},1). \tag{9} \]
Bu tənlik mənbənin əl ilə hazırlanmış qiymət manipulyasiyası risk xüsusiyyətlərinin mərkəzidir. Çəkilər sabitdir və etiketlənmiş hücum məlumatlarından optimallaşdırılmayıb. Buna görə \(R\) təkbaşına empirik hücum ehtimalı deyil; DPF-Transformer-a verilən xüsusiyyətlərdən biridir.
Qlobal xüsusiyyətlər
İki qlobal xüsusiyyətdən istifadə edilir. Field filling density, event tuple daxilində boş olmayan sahələrin nisbətini ölçür. Structural payload scale isə ünvan, event adı və topics kimi mətn sahələrinin kumulyativ simvol uzunluğunu normallaşdıraraq daha mürəkkəb icra axınlarının struktur miqyasını təmsil edir.
Mərhələ 2: ağıllı müqavilə semantikası
Müqavilə mənbə kodu tokenizer tərəfindən:
\[ W=\{w_1,\ldots,w_N\} \]
token ardıcıllığına çevrilir və hesablama xərcini məhdudlaşdırmaq üçün maksimum uzunluq \(N\)-də kəsilir. Mənbə \(N\)-nin ədədi dəyərini əsas mətndə bildirmir; buna görə Verianla tərəfindən dəyər uydurulmayıb.
Standart omurğa DeepSeek-Coder-7B-Instruct-v1.5-dir və təlim zamanı dondurulmuşdur. LLM 4-bit NormalFloat və double quantization ilə sıxılır; inference BFloat16 ilə həyata keçirilir.
LLM-in contextual hidden state ardıcıllığı:
\[ H'_c=\{u_1,\ldots,u_N\} \]
masked average pooling ilə tək müqavilə vektoruna çevrilir. Padding token-ları attention mask vasitəsilə ortalamaya daxil edilmir. Bir hadisədə istifadə olunan müqavilələrin vektorları toplandıqda müqavilə embedding ardıcıllığı \(H_c\) əldə edilir.
Mərhələ 3: iki modalitenin birləşdirilməsi
Əməliyyat hadisəsi təsviri \(H_e\) ilə müqavilə təsviri \(H_c\):
\[ H_m=[H_e\mid H_c] \]
şəklində birləşdirilir.
Hər mövqedəki event vektoru:
\[ v_t\in\mathbb{R}^{80} \]
ölçüsündədir. Müqavilə embedding-i öyrənilə bilən:
\[ W_c c_t+b_c\in\mathbb{R}^{d_p} \]
proyeksiyası ilə:
\[ d_p=1024 \]
ölçüsünə endirilir. Beləliklə, standart birləşdirilmiş genişlik:
\[ d=80+1024=1104 \]
olur.
T5-RPE Bu Tədqiqatda Niyə Vacibdir?
T5-style Relative Positional Encoding event-lərin mütləq sıra nömrəsindən daha çox bir-birinə görə məsafələrini attention hesabına əlavə etdiyi üçün, eyni dövri qiymət manipulyasiyası motivinin event ardıcıllığının fərqli yerinə sürüşdüyü halda strukturunun qorunmasını hədəfləyir; mənbə 2026 sınağında mütləq mövqe kodlaşdırmasından istifadə edən APE variantının üç hücumu qaçırdığını, T5-RPE istifadə edən tam modelin isə 18/18 hücumu aşkar etdiyini bildirir.
Tədqiqatın attention matrisi:
\[ A^{(h)} = \frac{ Q^{(h)}(K^{(h)})^\top }{ \sqrt{d_h} } + B^{(h)} + M_{\mathrm{pad}}, \]
\[ B^{(h)}_{ij} = b^{(h)}_{\beta(j-i)}, \qquad [M_{\mathrm{pad}}]_{ij} = -10^4(1-\rho_j). \tag{10} \]
Burada:
- \(h\): attention head-i,
- \(d_h=d/n_h\): hər head-in ölçüsü,
- \(n_h=8\): attention head sayı,
- \(B^{(h)}\): relative-position bias matrisi,
- \(\rho_j\): mövqenin real məlumat yoxsa padding olduğunu göstərən etibarlılıq maskası,
- \(\beta(j-i)\): iki event arasındakı nisbi məsafəni bucket-a çevirən funksiyadır.
T5-RPE cəmi 32 bucket istifadə edir; hər istiqamət üçün 16 bucket var. Səkkiz addıma qədər məsafələr birbaşa ayrılır, 128-ə qədər məsafələr loqarifmik miqyaslanır və daha uzaq event-lər son bucket-da doyma nöqtəsinə çatır. Səkkiz attention head ilə relative-bias cədvəli yalnız:
\[ 32\times8=256 \]
öyrənilə bilən skalyar ehtiva edir.
DPF-Transformer-ın çıxış ehtimalı
Transformer encoder-ın çıxış ardıcıllığı:
\[ \hat H=(\hat h_1,\ldots,\hat h_L) \]
padding-i istisna edən masked mean ilə:
\[ z= \frac{ \sum_{t=1}^{L}\rho_t\hat h_t }{ \sum_{t=1}^{L}\rho_t } \]
və sonra bottleneck təsnifatçısı ilə:
\[ \hat p = \sigma \left( w_2^\top D_p \left( \mathrm{ReLU}(W_1z+b_1) \right) +b_2 \right). \tag{11} \]
\(\sigma\) logistik funksiyadır və \(\hat p\) PMA ehtimal balını verir. \(D_p\) dropout əməliyyatıdır. \(W_1\) təsvir genişliyini yarıya endirən bottleneck təbəqəsidir. Mənbə bildirir ki, bu struktur təsdiqlənmiş PMA hadisələrinin sayının məhdud olması səbəbindən həddindən artıq uyğunlaşmanı azaltmaq məqsədi ilə istifadə olunur.
Bir hadisə:
\[ \hat p\geq\theta \]
olduqda PMA kimi bildirilir. \(\theta\) qiymətləndirmə variantına görə kalibrlənir; məqalənin müxtəlif RQ təcrübələrində, xüsusilə event-only variant üçün fərqli kalibrləmə hədlərindən istifadə edilmişdir. Buna görə tək bir həddi bütün təcrübələrin dəyişməz parametri kimi təqdim etmək düzgün deyil.
Məlumat dəsti \(D_1\)
| Xüsusiyyət | Mənbə dəyəri |
|---|---|
| Təsdiqlənmiş PMA hadisəsi | 225 |
| Dövr | 2020–2026 |
| Blokçeyn sayı | 6 |
| Dəstəklənən şəbəkələr | Arbitrum, Avalanche, Base, BNB Chain, Ethereum, Polygon |
| Ümumi bildirilən maliyyə itkisi | 804,3 milyon USD |
| Sintetik məlumat artırılması | İstifadə edilməyib |
Tədqiqatçılar sintetik məlumat artırılmasını xüsusi olaraq rədd etmişdir. Səbəb, hücum event ardıcıllığındakı kiçik struktur dəyişikliklərinin hücumu müəyyən edən dəqiq icra düzənini poza və etiketi səhv hala gətirə bilməsidir. Buna görə nümunə sayından daha çox təsdiqlənmiş real hadisələrin etiket etibarlılığına üstünlük verilmişdir.
Zərərsiz məlumat dəsti \(D_2\)
Yanlış müsbət qiymətləndirməsi üçün başlanğıcda:
\[ 428\,523 \]
yüksək dəyərli zərərsiz əməliyyat skan edilmişdir. Bunlar 435 DeFi tətbiqindən gəlir. Müqavilələr toplandıqdan və uyğun olmayan girişlər çıxarıldıqdan sonra event sequence uzunluğu 6-dan çox olan bütün:
\[ 1\,150 \]
zərərsiz əməliyyat saxlanılmışdır.
Bu filtrləmə xüsusi olaraq hücum hadisələrinin adətən uzun event ardıcıllıqlarına malik olması səbəbilə aparılmışdır. Beləliklə, modelin yalnız ardıcıllıq uzunluğundan istifadə etməklə hücum/zərərsiz ayrımı etməsinin qarşısını almağa çalışılmışdır.
Təlim avadanlığı və hiperparametrlər
| Parametr | Dəyər |
|---|---|
| Standart LLM | DeepSeek-Coder-7B-Instruct-v1.5 |
| LLM vəziyyəti | Frozen / öyrədilmir |
| Batch ölçüsü | 4 |
| Dropout | 0,3 |
| Başlanğıc learning rate | \(10^{-5}\) |
| Learning-rate decay factor | 0,5 |
| Scheduler patience | 2 |
| Maksimum epoch | 20 |
| Early-stopping patience | 3 epoch |
| Təkrar sayı | 10 müstəqil işə salma |
| Random seed | 0–9 |
| CPU | AMD Ryzen 9 8945HX, 2.50 GHz |
| GPU | NVIDIA GeForce RTX 5060 Ti, 8 GB VRAM |
| RAM | 16 GB |
Çarpaz doğrulama necə aparıldı?
Əsas RQ1 təcrübəsində 225 PMA hadisəsi xronoloji olaraq beş fold-a bölünmüşdür. Rotating five-fold cross-validation istifadə olunur. Hər turda bir fold test dəsti olur; qalanların xronoloji baxımdan ən sonuncusu validation dəsti kimi istifadə edilir, digər üçü isə training dəstini təşkil edir.
Hücum 10 random seed işə salmasının hər hansı birində qaçırılıbsa, false negative kimi qeydə alınmışdır. Bu qərar qaydası yalnız orta qiymətə və ya çoxluq səsinə baxmaqla müqayisədə daha sərt meyardır.
\(D_2\) zərərsiz məlumat dəsti isə təsadüfi qarışdırılıb beş fold-a bölünmüş və təcrübələr məlumat sızıntısının qarşısını almaq üçün müstəqil aparılmışdır.
RQ3 və RQ4 təcrübələrində xronoloji beş fold rotasiyası aparılmadan üç fold training, bir fold validation və bir fold test kimi istifadə edilmişdir. Buna görə müxtəlif RQ bölmələrindəki threshold və nəticələri eyni məlumat bölünməsi şəraitində əldə edilmiş vahid təcrübə kimi qarışdırmaq olmaz.
Baseline müqayisəsi necə aparıldı?
DeFiFusion üç əsas əməliyyat/davranış yönümlü alətlə müqayisə edilmişdir: DeFiRanger, DeFort və DeFiScope.
D1 ilə DeFiScope-un məlumat dəstinin kəsişdiyi hücumlarda DeFiScope məqaləsində bildirilən nəticələrdən istifadə edilmişdir. Kəsişməyən hücumlarda DeFiRanger və DeFort açıq mənbəli olmadığı üçün tədqiqatçılar metodları ədəbiyyatda izah edilən əsas məntiqdən yenidən tətbiq etmişdir. Bu yenidən tətbiq prosesində Claude 4.6 Sonnet köməkçi inkişaf aləti kimi istifadə edilmişdir.
Yenidən tətbiqin orijinal hesabatlarla uyğunluğu kəsişən nümunələrdə:
- DeFiRanger üçün %92,6,
- DeFort üçün %95,8
kimi bildirilmişdir.
Kəsişməyən DeFiScope hadisələrində isə orijinal tədqiqatda istifadə olunan GPT-4o əvəzinə açıq mənbəli MiMo-V2.5-Pro omurğa modeli istifadə edilmiş və model fiziki olaraq izolə edilmiş yerli serverlərdə işlədilmişdir.
Bu detal vacibdir: bütün baseline rəqəmləri hər bir halda orijinal alətlərin tam eyni binary/xidmət versiyasından əldə edilməyib. Bəziləri tədqiqatçıların yenidən tətbiqindən gəlir.
Tədqiqatın Metodu və Nəticələri
RQ1: 225 hücumda aşkarlama performansı
| Metod | Aşkarlanan PMA | Qaçırılan PMA | Ən azı 1 milyon USD itki olan 52 hadisədə aşkarlama |
|---|---|---|---|
| DeFiRanger | 127 / 225 | 98 | 29 / 52 |
| DeFort | 117 / 225 | 108 | 18 / 52 |
| DeFiScope | 120 / 225 | 50; 47 hadisədə çatışmayan giriş səbəbindən işə salma uğursuz | 21 / 52; 18 hadisədə işə salma uğursuz |
| DeFiFusion | 222 / 225 | 3 | 51 / 52 |
Mənbə DeFiFusion-un ümumi performansı üçün:
Precision: %96,10
Recall: %98,67
dəyərlərini bildirir.
Buradakı recall real hücumların nə qədərinin tutulduğunu; precision isə modelin hücum kimi işarələdiyi nümunələrin nə qədərinin həqiqətən hücum olduğunu ölçür. %98,67 recall 225 hücumun 222-sinin aşkarlanması ilə uyğundur.
Contract-only alətlərlə müqayisə
DeFiTainter və SMARTCAT giriş kimi yalnız qurban müqavilənin kodundan istifadə edir və altı zəncirin hamısını dəstəkləmədiyi üçün mənbə onları əsas Cədvəl II-yə daxil etməmişdir.
| Müqayisə alt dəsti | Contract-side alət | Contract-side aşkarlama | DeFiFusion aşkarlaması |
|---|---|---|---|
| 95 hücum | DeFiTainter | 34 / 95 (%35,79) | 93 / 95 (%97,89) |
| 194 hücum | SMARTCAT | 83 / 194 (%42,78) | 192 / 194 (%98,97) |
Bu nəticə tədqiqatın əsas tezisini dəstəkləyir: müqavilə kodunun təkbaşına araşdırılması exploitability-nin real əməliyyat davranışından asılı olduğu hücumları qaçıra bilər.
Üç false negative niyə yarandı?
Mənbə üç false negative-in ortaq xüsusiyyətini hücum nüvəsinin uzun və normal görünən əməliyyat ardıcıllıqları arasında seyrək qalması kimi izah edir.
- RoeFinance: 572 event-in %99-dan çoxu normal lending bookkeeping əməliyyatlarından ibarətdir.
- SEAToken: adi transferlər event ardıcıllığında üstünlük təşkil edir.
- Value.DeFi: pooled representation zərərsiz klasterə çox yaxındır; ən yaxın 15 qonşunun 14-ü normal əməliyyatdır.
Digər hücumların 10 seed üzrə minimum aşkarlama ehtimalının medianı 0,996 olduğu halda, yalnız bu üç hadisə bəzi seed-lərdə 0,1 qərar həddindən aşağı düşmüşdür.
Mənbə həmçinin bu uğursuzluqların tam sistematik olmadığını bildirir: seed-lər arasında çoxluq səsverməsi iki halı, probability averaging isə hər üç halı bərpa edir. Lakin əsas nəticə cədvəli daha sərt qaydadan istifadə edir və hər hansı seed-də qaçırılan hücumu false negative hesab edir.
False positive-lər haradan gəlir?
On seed ərzində görülən doqquz false-positive occurrence-un hamısı yeddi zərərsiz əməliyyatı ehtiva edən tək near-duplicate klasterə aiddir. Qalan 1.141 zərərsiz əməliyyatda false-positive occurrence müşahidə edilməmişdir.
Bu zərərsiz klaster eyni üç müqavilə ilə qarşılıqlı əlaqədə olur: fee-on-transfer token, bir PancakeSwap pair və wrapped BNB. Bu əməliyyatlarda swap event-lərinin nisbəti %22-dir; mənbə hücum medianını %17, zərərsiz medianı isə sıfır kimi verir. Buna görə bu zərərsiz əməliyyatlar xüsusiyyət fəzasında hücum bölgəsinə ən yaxın normal nümunələrdir.
2026-cı ildəki 18/18 Nəticəsi Əslində Nə Deməkdir?
DeFiFusion-un 2026 “simulated zero-day” qiymətləndirilməsindəki %100 recall nəticəsi modelin 2020–2024 hücumları ilə öyrədilib 2025 hadisələri ilə doğrulandıqdan sonra daha sonra baş vermiş 18 təsdiqlənmiş 2026 hücumunun hamısını tutduğunu göstərir; bu güclü zaman üzrə ümumiləşdirmə sınağıdır, lakin yalnız 18 hadisə ehtiva etdiyinə görə gələcəkdəki bütün PMA növləri üçün %100 təhlükəsizlik zəmanəti deyil.
Bu təcrübədə 2026 hücumları təlim məlumatlarına daxil edilməmişdir. Mənfi nümunələr də üç zaman qrupuna paylanmışdır.
| Variant | İstifadə etdiyi məlumat | Qaçırdığı hadisələr |
|---|---|---|
| \(DFu_e\) | Yalnız event xüsusiyyətləri | Moonwell2, Venus THE, BYToken |
| \(DFu_c\) | Yalnız müqavilə semantikası | Truebit, SEAToken |
| \(DFu_{APE}\) | İki modalite + absolute positional encoding | YSDAO, AISOTHPresale, DIP |
| \(DFu_{RPE}\) | İki modalite + T5-RPE | Heç biri; 18 / 18 |
Event-only və contract-only modellərin qaçırdığı hadisə dəstlərinin üst-üstə düşməməsi xüsusilə vacibdir. Bu nəticə iki modalitenin eyni məlumatı təkrarlamadığını, bir-birini tamamlayan siqnallar daşıdığını dəstəkləyir.
Moonwell2 və Venus THE event-only variantın qaçırdığı, 2026-cı ilin ən yüksək itkiyə malik iki hadisəsidir. Mənbə bu hadisələrdə exploitability-nin müqavilə səviyyəsindəki məntiqdən güclü şəkildə asılı olduğunu şərh edir. Truebit və SEAToken isə contract-only model tərəfindən qaçırılmışdır; mənbə bunları statik baxımdan zərərsiz görünüb zərərli niyyətin runtime davranışında ortaya çıxdığı nümunələr kimi qiymətləndirir.
2026 hadisələrində onlayn hesablama müddəti
| Hadisə | PC-Time | Online RunTime |
|---|---|---|
| Truebit | 0,68 s | 2,95 + 2,68 ms |
| Moonwell2 | 0,72 s | 2,47 + 3,58 ms |
| Curve LlamaLend | 7,23 s | 5,30 + 3,52 ms |
| EST Token | 3,83 s | 7,86 + 14,48 ms |
| SEAToken | 2,91 s | 8,14 + 10,92 ms |
| BOSS | 0,61 s | 7,85 + 9,86 ms |
| WHALE | 2,48 s | 4,60 + 2,55 ms |
PC-Time müqavilə semantikasının əvvəlcədən hesablanması üçün tələb olunan müddətdir. RunTime isə event feature extraction və təsnifatçı inference müddətlərini ayrı-ayrılıqda verir. Müəlliflərin real vaxt müdafiəsi arqumenti müqavilə kodunun deployment-dan sonra dəyişmədiyi və \(H_c\)-nin əvvəlcədən hesablanıb indekslənə bildiyi fərziyyəsinə əsaslanır.
Buna baxmayaraq, bu dəyərlər “hücum başlamazdan əvvəl proqnoz” deyil. Event log-un formalaşması lazımdır. Mənbənin öz event-anomaly xüsusiyyəti tam hadisə ardıcıllığından istifadə edir. Buna görə metodun onlayn müdaxilə qabiliyyəti müvafiq event-lərin zəncirdə nə vaxt əlçatan olmasından və protokolun governance/pausing mexanizmindən asılıdır.
Ablasiya: xüsusiyyətlər bir-bir əlavə ediləndə nə baş verir?
Mənbə dörd konfiqurasiyanı müqayisə edir:
- \(F_{\mathrm{basic}}\)
- \(F_{\mathrm{basic}}+F_{\mathrm{cpmr}}\)
- \(H_e=F_{\mathrm{basic}}+F_{\mathrm{cpmr}}+F_{\mathrm{global}}\)
- \(H_e+H_c\)
Mənbə Şəkil 2-də hər yeni xüsusiyyət ailəsi əlavə olunduqca zərərsiz və hücum proqnoz paylanmalarının daha çox ayrıldığını; hadisə və müqavilə modalitələrinin birlikdə istifadə edildiyi son konfiqurasiyada iki sinfin demək olar ki, tamamilə ayrılan iki klasterə çevrildiyini göstərir.
Bu şəklin xam nöqtə koordinatları mənbədə ayrıca məlumat cədvəli kimi verilmədiyinə görə Verianla tərəfindən saxta scatter plot yenidən yaradılmamışdır.
APE və T5-RPE itki səthi
Mənbə Şəkil 3-də DPF-Transformer-ın təlim itki səthini ilk iki principal component müstəvisinə proyeksiya edir. Sinusoidal Absolute Positional Encoding (APE) daha nahamar səth və dolanbac training trajectory yaratdığı halda, T5-RPE daha hamar səth və daha aşağı final loss-a yönələn daha birbaşa təlim yolu göstərir.
Bu şəkil səbəbiyyət sübutu deyil; müəlliflər onu T5-RPE-nin daha yaxşı ümumiləşməsinə uyğun optimallaşdırma həndəsəsi müşahidəsi kimi şərh etmişdir.
LLM omurğası dəyişəndə nə baş verir?
Tədqiqat doqquz fərqli code LLM omurğasını müqayisə edir:
- CodeGemma-2B,
- CodeGemma-7B,
- CodeLlama-7B,
- DeepSeek-1.3B,
- DeepSeek-Coder-v1.5-7B,
- Qwen2.5-1.5B,
- Qwen2.5-3B,
- Qwen2.5-7B,
- StarCoder2-7B.
Wilcoxon signed-rank testləri daha böyük modellərin seed-lər arasında daha sıx və daha az dəyişkən nəticələr yaratmağa meylli olduğunu göstərdiyi halda, mənbə ümumi performansın doqquz omurğa arasında müqayisə edilə bilən səviyyədə qaldığını bildirir. Buna görə DeFiFusion-un müqavilə semantikasını çıxarması tək bir LLM-dən həddən artıq asılı görünmür.
Mənbə qrafiklərdə mənalı ikili fərqləri ulduz işarələri ilə göstərir; əsas mətn bütün cütlər üçün dəqiq p dəyərlərini siyahıya almır. Buna görə Verianla yeni p dəyəri yaratmır.
Proyeksiya ölçüsü
Orijinal 4096 ölçülü contract embedding 2048, 1024, 768 və 512 ölçülü proyeksiyalarla müqayisə edilmişdir.
Mənbəyə görə:
- 2048 və 1024 ölçüyə sıxılmada dörd performans metrikasında mənalı itki müşahidə edilməmişdir.
- 768 və 512 ölçüyə endirildikdə precision və F1 nəzərəçarpacaq dərəcədə pisləşmişdir.
- Buna görə standart proyeksiya ölçüsü \(d_p=1024\) seçilmişdir.
Bu proyeksiya təsnifatçı parametr sayını və yaddaş istifadəsini azaldarkən əsas performansı qorumağı hədəfləyir.
LLM əvvəlcədən hesablama xərci
Mənbə Şəkil 6-da müxtəlif LLM-lərin müqavilə semantikası çıxarma müddətlərini violin plot formasında müqayisə edir. Kiçik modellər ümumiyyətlə daha sürətlidir; CodeLlama-7B-nin müddət paylanması digərlərindən nəzərəçarpacaq dərəcədə geniş olduğuna görə ayrıca y oxunda göstərilmişdir.
Standart LLM üçün mənbə hər müqavilə/protokol üzrə orta hesabla təxminən:
\[ 2.04\ \mathrm{s} \]
pre-computation müddəti bildirir. Bu hesablama oflayn aparılır.
Tədqiqatın dəstəklədiyi nəticələr
- Əməliyyat davranışını və müqavilə semantikasını birlikdə modelləşdirmək bu məlumat dəstində təkmodal yanaşmalardan daha güclü PMA aşkarlanması təmin etmişdir.
- DeFiFusion təsdiqlənmiş 225 hücumun 222-sini aşkar etmişdir.
- Mənbə ümumi precision dəyərini %96,10 və recall dəyərini %98,67 kimi bildirmişdir.
- DeFiFusion 1 milyon USD və daha çox itki olan 52 hücumun 51-ni aşkar etmişdir.
- 2020–2024 təlimi və 2025 validation-dan sonra 18 ədəd 2026 PMA-nın 18-i T5-RPE istifadə edən tam model tərəfindən aşkar edilmişdir.
- Event-only və contract-only variantların fərqli hadisələri qaçırması modalitələrin bir-birini tamamladığını dəstəkləyir.
- T5-RPE mənbə təcrübəsində absolute positional encoding ilə müqayisədə 2026 hadisələrinə daha yaxşı ümumiləşmişdir.
- 1024 ölçülü contract projection mənbə təcrübələrində 4096 ölçülü orijinal embedding-ə yaxın performansı daha kiçik təsnifatçı ilə qorumuşdur.
Tədqiqatın dəstəkləmədiyi nəticələr
- DeFiFusion-un gələcəkdəki bütün qiymət manipulyasiyalarını %100 tutacağı sübut edilməyib.
- 18/18 zero-day nəticəsi bütün DeFi hücum növlərinin sınaqdan keçirildiyi demək deyil.
- DeFiFusion bütün blokçeyn təhlükəsizlik boşluqlarını aşkar edən ümumi təyinatlı təhlükəsizlik sistemi deyil; tədqiqat PMA aşkarlanmasına fokuslanır.
- %98,67 recall real vaxt istehsal sistemində zəmanət verilmiş uzunmüddətli uğur nisbəti deyil.
- Modelin nəticələri müqavilə mənbə kodunun qapalı olduğu bütün protokollara birbaşa ümumiləşdirilə bilməz.
- Fixed-weight risk düsturlarındakı \(10^6\), \(10^{18}\), \(10^{20}\) kimi hədlərin bütün token decimal strukturları və bütün gələcək PMA ailələri üçün universal optimal olduğu göstərilməyib.
- Modelin saniyədən qısa inference müddəti hücumun hər bir halda zəncir təsdiqlənməzdən əvvəl dayandırıla biləcəyinə zəmanət vermir.
- Mənbədə canlı production deployment üzərində uzunmüddətli false-positive/false-negative sahə qiymətləndirməsi bildirilməyib.
Əsas məhdudiyyətlər
Təsdiqlənmiş hücumların sayı məhduddur. 225 hadisə bu sahədə böyük topluya uyğun gəlsə də, müasir maşın öyrənməsi baxımından məhdud nümunə ölçüsüdür. Müəlliflər sintetik məlumat yaratmaq əvəzinə etiket dəqiqliyini qorumağı seçmişdir.
2026 irəli-zaman sınağı yalnız 18 hadisə ehtiva edir. Buna görə %100 recall güclü, lakin məhdud sınaq nəticəsidir.
Mənbə kodundan asılılıq var. Doğrulanmamış və ya closed-source müqavilələr yalnız bytecode təqdim etdikdə müqavilə semantikası modalitesindən istifadə edilə bilməz. Müəlliflər gələcəkdə decompilation və bytecode-semantic modeling araşdırılmasını təklif edir.
Risk xüsusiyyətlərinin bir hissəsi əl ilə hazırlanmışdır. Tənlik (4)–(9)-dakı hədlər və çəkilər mənbə tərəfindən a priori müəyyən edilmişdir və training label-larından öyrənilmir.
Baseline-ların bir hissəsi yenidən tətbiq edilmişdir. DeFiRanger və DeFort açıq mənbəli olmadığı üçün müqayisənin bir hissəsi tədqiqatçıların reimplementation-ına əsaslanır. Ölçülən alignment yüksək olsa da, %100 deyil.
False-negative hadisələrdə manipulyasiya siqnalı seyrəkdir. Uzun normal əməliyyat axını daxilində az sayda hücum event-inin olması pooled representation-ı zərərsiz bölgəyə yaxınlaşdıra bilər.
False-positive-lər müəyyən zərərsiz edge-case əməliyyatlarda cəmlənmişdir. Fee-on-transfer token və sıx swap event-ləri hücuma bənzəyən xüsusiyyət paylanmaları yarada bilər.
Gələcək iş
Məqalənin açıq şəkildə göstərdiyi gələcək iş istiqaməti yalnız bytecode olan müqavilələr üçün decompilation və bytecode əsaslı semantik modelləşdirmədən istifadə etməklə mənbə kodundan asılılığı azaltmaqdır.
Mənbə bundan əlavə bütün əl ilə hazırlanmış risk hədlərinin yenidən optimallaşdırılacağını və ya yeni hücum ailələrinin qəti şəkildə həll ediləcəyini iddia etmir; buna görə Verianla tərəfindən əlavə gələcək-nəticə fərziyyəsi yaradılmamışdır.
Mənbə və Metod Qeydi
Orijinal başlıq: DeFiFusion: Combining Transaction Events with Smart Contracts to Detect Price Manipulation Attacks
Müəlliflər: Rui Cao; Shaojing Fan; Liming Fang; Yuchan Liu; Yingying Jiao; Zhenguang Liu.
Müəllif sırası: Mənbədəki sıra olduğu kimi qorunmuşdur.
Bərabər töhfə: Yüklənmiş versiyada bərabər töhfə/bərabər birinci müəllif bəyanı aşkar edilməmişdir.
Corresponding authors: Liming Fang, Zhenguang Liu və Yingying Jiao.
Rui Cao və Liming Fang: School of Computer Science and Technology, Nanjing University of Aeronautics and Astronautics, China.
Shaojing Fan: Department of Electrical and Computer Engineering, National University of Singapore, Singapore.
Yuchan Liu: School of Aerospace Engineering, Nanjing University of Aeronautics and Astronautics, China.
Yingying Jiao: Zhejiang University of Technology, China.
Zhenguang Liu: Zhejiang University, The State Key Laboratory of Blockchain and Data Security; həmçinin Hangzhou High-Tech Zone (Binjiang) Institute of Blockchain and Data Security, China.
Elm sahəsi: Kompüter təhlükəsizliyi, mərkəzləşdirilməmiş maliyyə, blokçeyn təhlükəsizliyi, ağıllı müqavilələr, maşın öyrənməsi və Transformer modelləri.
Mənbə növü: ArXiv preprint.
ArXiv: arXiv:2609.11008v1 [cs.CR].
Göndərilmə tarixi: 10 Sentyabr 2026.
DOI: 10.48550/arXiv.2609.11008. Bu DOI arXiv qeydinə aiddir.
Rəsmi keçid: https://arxiv.org/abs/2609.11008
Rəy / nəşr statusu: 19 Noyabr 2026 etibarilə doğrulanmış mənbə qeydlərində ayrıca rəyli jurnal və ya konfrans version-of-record məlumatı yoxdur. Tədqiqat preprint kimi təsnif edilmişdir.
Əsas tədqiqat obyekti: DeFi qiymət manipulyasiyası hücumlarının əməliyyat hadisələri və ağıllı müqavilə semantikası birlikdə istifadə edilməklə aşkarlanması.
Məlumat dəsti \(D_1\): Altı blokçeyndə 2020–2026 arasında baş vermiş 225 təsdiqlənmiş PMA; ümumi bildirilən itki 804,3 milyon USD.
Məlumat dəsti \(D_2\): 428.523 yüksək dəyərli zərərsiz əməliyyat arasından event sequence uzunluğu 6-dan çox olan 1.150 zərərsiz əməliyyat.
Əsas model: Dual-Modal Projection-Fusion Transformer (DPF-Transformer) + T5-style Relative Positional Encoding (T5-RPE).
Standart LLM: DeepSeek-Coder-7B-Instruct-v1.5; müqavilə feature extraction zamanı frozen.
Event təsviri: 80 ölçü.
Contract projection: 1024 ölçü.
Fused width: 1104.
Attention head sayı: 8.
T5-RPE bucket sayı: 32; hər istiqamət üçün 16.
Əsas performans: 222/225 PMA aşkarlanması; precision %96,10; recall %98,67.
2026 irəli-zaman qiymətləndirilməsi: 2020–2024 training, 2025 validation, 18 ədəd 2026 hücumu test; tam T5-RPE modeli 18/18 aşkarlama.
İşə salma təkrarı: Hər təcrübə 10 müstəqil random seed ilə aparılmışdır; seed 0–9.
Avadanlıq: AMD Ryzen 9 8945HX 2.50 GHz, NVIDIA GeForce RTX 5060 Ti 8 GB VRAM və 16 GB RAM.
Statistik metod: RQ4-də LLM və proyeksiya müqayisələrində Wilcoxon signed-rank testlərindən istifadə edilmişdir. Əsas mətn bütün cütlər üçün dəqiq p dəyərlərini siyahıya almır.
Baseline yenidən istehsalı: DeFiRanger və DeFort açıq mənbəli olmadığı üçün bəzi hadisələrdə metodlar yenidən tətbiq edilmişdir. Mənbə overlap hallarında müvafiq olaraq %92,6 və %95,8 alignment bildirir. Claude 4.6 Sonnet inkişaf köməkçisi kimi istifadə edilmişdir.
DeFiScope yenidən qiymətləndirilməsi: Non-overlap hallarda orijinal GPT-4o əvəzinə MiMo-V2.5-Pro istifadə edilmiş və model izolə edilmiş yerli serverdə işlədilmişdir.
Dataset əlçatanlığı: Müəlliflər 225 təsdiqlənmiş PMA məlumat dəstini yayımladıqlarını və əlavə comparison qeydlərini repository-də təqdim etdiklərini bildirirlər. Yüklənmiş PDF-in biblioqrafik bölməsində DeFiFusion repository-sinin açıq URL-si verilmədiyinə görə Verianla tərəfindən URL uydurulmamışdır.
Maliyyələşdirmə: Yüklənmiş versiyada ayrıca funding statement aşkar edilməmişdir.
Maraqların toqquşması: Yüklənmiş versiyada ayrıca conflict-of-interest statement aşkar edilməmişdir; “maraqların toqquşması yoxdur” şəklində fərziyyə edilməmişdir.
CRediT / ətraflı müəllif töhfələri: Ayrıca CRediT rol cədvəli aşkar edilməmişdir.
AI istifadə bəyanatı: Müəlliflər LLM-lərdən baseline yenidən istehsalında və məqalənin oxunaqlılıq baxımından düzəldilməsində istifadə etdiklərini; AI dəstəkli məzmunun özləri tərəfindən nəzərdən keçirildiyini açıqlayırlar.
Lisenziya: Yüklənmiş PDF daxilində açıq Creative Commons yenidən istifadə lisenziyası doğrulanmamışdır. Açıq arXiv çıxışı avtomatik olaraq yenidən istifadə icazəsi kimi qəbul edilməmişdir.
Ən mühüm şərh sərhədi: 225 hadisə üzrə %98,67 recall və 18/18 irəli-zaman nəticəsi güclü eksperimental model performansıdır; gələcəkdəki bütün DeFi qiymət manipulyasiyalarının real istehsal mühitində eyni nisbətlə aşkarlanacağına zəmanət deyil.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib