


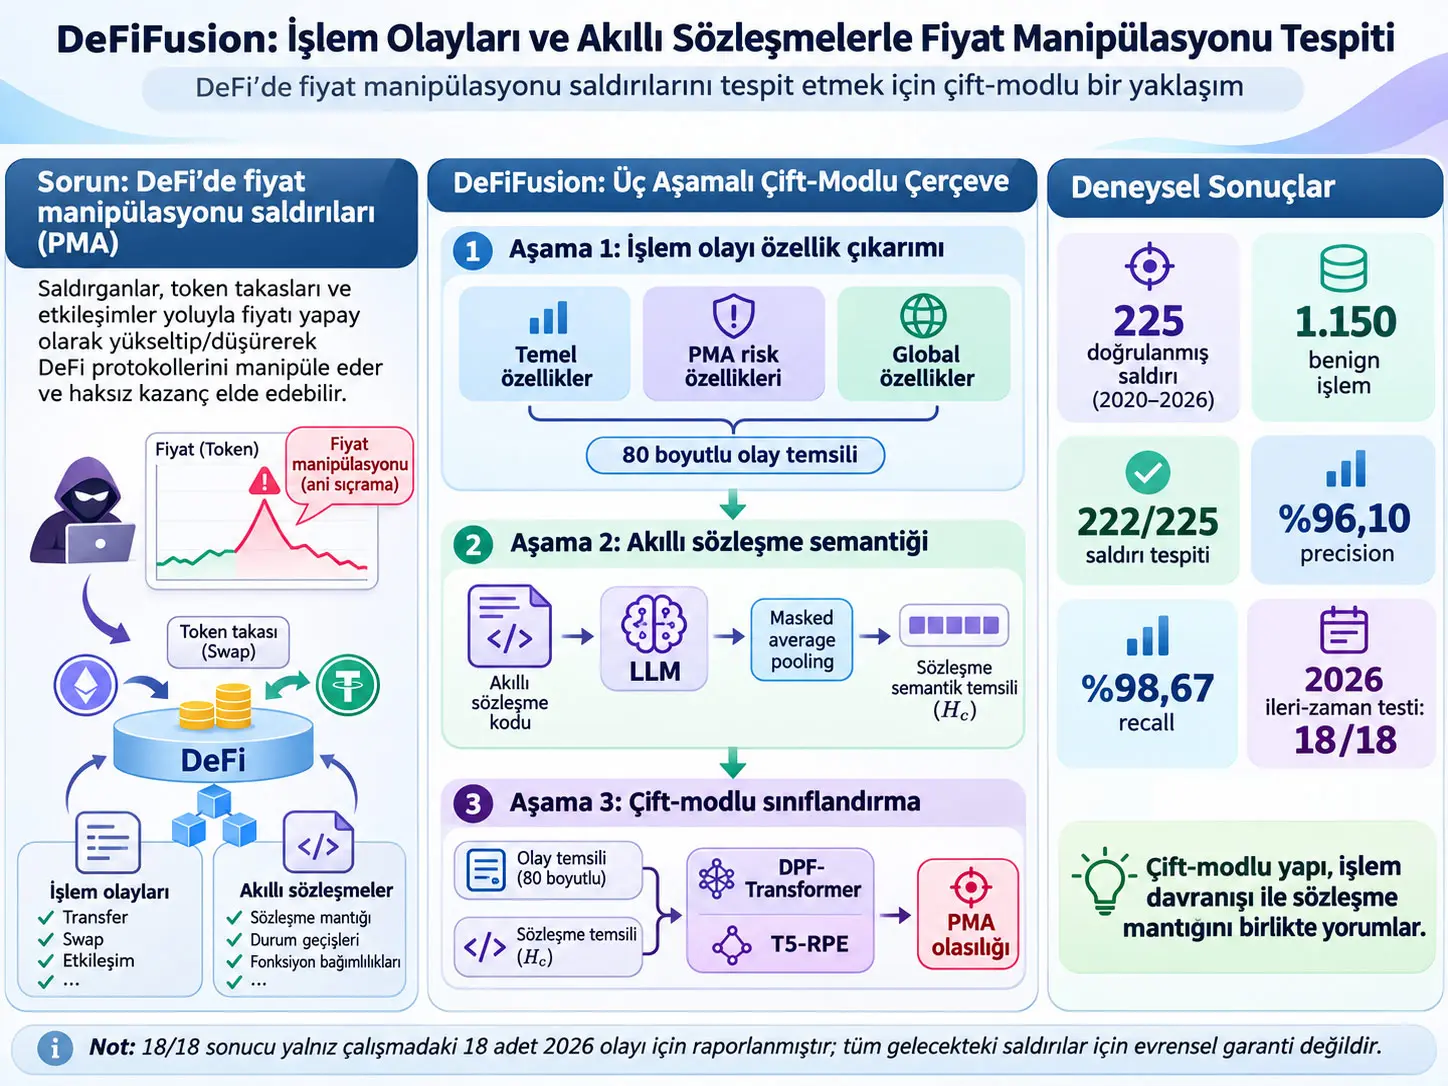
DeFiFusion, merkeziyetsiz finans (Decentralized Finance, DeFi) sistemlerindeki fiyat manipülasyonu saldırılarını (Price Manipulation Attacks, PMA) tespit etmek için işlem olaylarının dinamik davranışını akıllı sözleşme kaynak kodunun semantik bilgisiyle birlikte kullanan çift-modlu bir makine öğrenmesi çerçevesidir. Çalışmanın temel fikri, bir fiyat manipülasyonunun yalnız sıra dışı işlem davranışından veya yalnız sözleşme kodundaki potansiyel zayıflıktan güvenilir biçimde anlaşılamayacağı; kötücül davranışın, belirli işlem dizilerinin belirli sözleşme mantığını kullanmasıyla ortaya çıktığıdır.
DeFiFusion üç aşamalı çalışır. İlk aşamada blokzincir işlem loglarındaki olaylar, fiyat manipülasyonuna özgü davranışları yakalamak üzere 80 boyutlu bir olay gösterimine dönüştürülür. Bu gösterim temel işlem özelliklerini, manipülasyon risk göstergelerini ve olay dizisinin genel yapısal özelliklerini birleştirir. İkinci aşamada akıllı sözleşme kaynak kodu dondurulmuş bir büyük dil modeliyle (Large Language Model, LLM) kodlanır ve masked average pooling ile sözleşmenin semantik temsil vektörü elde edilir. Üçüncü aşamada olay ve sözleşme temsilleri birleştirilerek T5-style Relative Positional Encoding (T5-RPE) kullanan Dual-Modal Projection-Fusion Transformer (DPF-Transformer) sınıflandırıcısına verilir.
Çalışmanın saldırı veri seti \(D_1\), 2020–2026 arasında altı blokzincirde gerçekleşmiş ve araştırmacılar tarafından doğrulanmış 225 fiyat manipülasyonu olayını içerir. Bu olayların kaynakta bildirilen toplam kaybı 804,3 milyon ABD dolarıdır. DeFiFusion 225 saldırının 222'sini tespit etmiş; kaynak genel değerlendirmede %96,10 precision ve %98,67 recall bildirmiştir.
Yanlış pozitifleri değerlendirmek için oluşturulan \(D_2\) veri seti ise başlangıçtaki 428.523 yüksek değerli benign işlem arasından, olay dizisi uzunluğu 6'nın üzerinde olan 1.150 benign işlemi içerir. Bu seçim, modelin yalnız “uzun işlem dizisi = saldırı” gibi basit bir kestirme kullanmasını zorlaştırmak amacıyla yapılmıştır.
İleri-zaman değerlendirmesinde model yalnız 2020–2024 olaylarıyla eğitilmiş, 2025 olaylarıyla doğrulanmış ve 2026'da gerçekleşen 18 doğrulanmış PMA üzerinde test edilmiştir. T5-RPE kullanan tam DeFiFusion bu 18 olayın tamamını tespit etmiştir. Ancak 18/18 sonucu yalnız bu 18 olaylık zamansal test grubuna aittir ve gelecekteki bütün fiyat manipülasyonlarının %100 tespit edileceği anlamına gelmez.
Çalışmanın önemli bir uygulama sınırı akıllı sözleşme kaynak kodudur. Kaynak kodu açık ve önceden işlenebilir olduğunda sözleşme semantiği çevrimdışı hesaplanabilir; canlı aşamada yalnız olay özelliklerinin çıkarılması ve sınıflandırıcı çıkarımı gerekir. Kaynak kodu doğrulanmamış veya yalnız bytecode biçiminde mevcut sözleşmelerde ise sözleşme semantiği modalitesi kullanılamaz ve sistem yalnız işlem olaylarına dayanan daha sınırlı bir yapıya dönüşür.
DeFi'de fiyat manipülasyonu saldırısı nedir?
Fiyat manipülasyonu saldırısı, bir saldırganın token veya havuz fiyatını yapay biçimde yükseltip düşürerek ortaya çıkan fiyat sapmasını kendi lehine finansal kazanca dönüştürdüğü bir DeFi saldırı sınıfıdır. Kaynak, bu saldırıların çoğu zaman tek bir işlemden değil; flash loan, swap, transfer, likidite değişimi, oracle etkileşimi ve benzeri çok aşamalı işlemlerin oluşturduğu döngüsel dizilerden doğduğunu vurgular.
Örneğin bir sözleşme güvenli bir zaman ağırlıklı ortalama fiyat yerine yalnız anlık spot fiyata güveniyorsa, saldırgan önce ilgili piyasa fiyatını büyük işlemlerle bozabilir, ardından sözleşmenin bu geçici fiyatı kullanmasını sağlayabilir ve son aşamada pozisyonlarını kapatarak kâr elde edebilir. Burada yalnız “büyük swap gerçekleşti” bilgisinin kendisi saldırıyı kanıtlamaz; büyük swap normal arbitrajın parçası da olabilir. Saldırının anlamı sözleşmenin bu işlemi hangi fiyatlandırma mantığıyla işlediğiyle birlikte değerlendirilmelidir.
DeFiFusion Neden İşlem Olayı ile Akıllı Sözleşme Kodunu Birlikte Kullanıyor?
DeFiFusion iki modaliteyi birlikte kullanır çünkü işlem olayları yürütme sırasında ne olduğunu, akıllı sözleşme semantiği ise aynı davranışın neden güvenlik açısından tehlikeli olabileceğini açıklar; çalışmanın 2026 testinde yalnız olay kullanan ve yalnız sözleşme kullanan modeller farklı saldırıları kaçırırken iki modaliteyi T5-RPE ile birleştiren model 18 olayın tamamını yakalamıştır.
Kaynak literatürde iki ana yaklaşım ayırır. İşlem tabanlı yöntemler gerçek zincir üzerindeki olayları ve sermaye hareketlerini görür; ancak bunların hangi sözleşme mantığıyla işlendiğini tam bilemeyebilir. Statik sözleşme analizleri ise kodda potansiyel zayıflıkları bulabilir; fakat teorik olarak zayıf görünen bir kod yolunun gerçek piyasada gerçekten tetiklenebilir olup olmadığını her zaman bilemez.
DeFiFusion'ın amacı bu iki eksik bakışı aynı modele vermektir.
Faz 1: işlem olayının temel gösterimi
Her olay:
\[ e_t=(n_t,a_t,m_t,\mathcal{T}_t,d_t) \]
şeklinde ayrıştırılır. Burada:
- \(n_t\): olayın işlem dizisindeki sırası,
- \(a_t\): olayı yayan sözleşme adresi,
- \(m_t\): event adı,
- \(\mathcal{T}_t\): indexed topic listesi,
- \(d_t\): event data payload'ıdır.
Bir saldırı veya benign olaya ait bütün event'ler sıralı event log:
\[ \mathcal{E}=(e_1,\ldots,e_L) \]
biçiminde tutulur. \(L\), o olay dizisindeki event sayısıdır.
Event'ler hangi iş sınıflarına ayrılıyor?
| Kategori | İçerik |
|---|---|
| Token Operations | Mint, burn ve transfer işlemleri |
| Liquidity & AMM | Likidite sağlama ve havuz yeniden dengeleme |
| Trading & Swaps | Piyasa değişimi, swap ve emir gerçekleştirme |
| Lending & Borrowing | Borç alma ve geri ödeme gibi kredi işlemleri |
| Debt & Liquidation | Borç takibi, teminat ve likidasyon işlemleri |
| Oracle Interactions | Fiyat feed'i ve oracle state güncellemeleri |
| Staking & Rewards | Varlık kilitleme ve ödül dağıtımı |
| Vaults & Management | Saklama, yatırma ve çekme döngüleri |
| Fee Management | Servis ücretleri ve teşvik dağıtımı |
| Governance | Yönetim durumu ve oy delegasyonu |
| Cross-chain | Bridge ve zincirler arası mesajlaşma |
| Contract State | İç sözleşme mantığı ve durum bayrakları |
Adres neden hash özelliklerine dönüştürülüyor?
Adresin kendisi doğrudan sayısal bir makine öğrenmesi özelliği değildir. Kaynak bu nedenle adresi iki SHA-256 projeksiyonuyla sayısal alana eşler:
\[ h_k(a_t)= \frac{ \mathrm{int}\left( \mathrm{SHA256}(a_t)[4(k-1):4k] \right) }{ 2^{32}-1 }, \qquad k\in\{1,2\}. \tag{1} \]
Bu formül adresin SHA-256 çıktısındaki belirli parçaları sayıya dönüştürüp \(2^{32}-1\)'e bölerek normalize eder. Sonuç boyutsuzdur. İki farklı \(k\) değeri iki hash projeksiyonu üretir.
Bunlara ek olarak adres uzunluğu \(|a_t|/100\) biçiminde normalize edilir ve adres uzunluğunun 42 olup olmadığını belirten sözleşme-format göstergesi kullanılır.
Adres entropisi neyi ölçüyor?
Hexadecimal adres gövdesindeki karakterlerin dağılımı için normalize Shannon entropisi:
\[ \mathrm{Ent}(a_t) = -\frac{1}{\log_2|\Sigma|} \sum_{i\in\Sigma} p_i\log_2(p_i+\epsilon), \qquad \epsilon=10^{-8}. \tag{2} \]
Burada \(\Sigma=\{0,\ldots,9,a,\ldots,f\}\) hexadecimal karakter kümesi ve \(p_i\), ilgili karakterin adres gövdesindeki ampirik frekansıdır. Karakterler yaklaşık eşit dağılıyorsa entropi 1'e yaklaşır; birkaç karakter tekrar tekrar kullanılıyorsa entropi azalır.
Kaynak ayrıca adres içinde 0000 veya dead alt dizisini arayan:
\[ \mathbb{1}_{\mathrm{hp}}(a_t) = \mathbb{1} [ \texttt{0000}\sqsubseteq \mathrm{lc}(a_t) \vee \texttt{dead}\sqsubseteq \mathrm{lc}(a_t) ] \tag{3} \]
göstergesini kullanır. Ancak çalışma bu göstergeyi tek başına “adres saldırgandır” alarmı olarak kullanmaz. Dört sıfır dizisinin benign trafikte de düşük fakat sıfır olmayan olasılıkla ortaya çıkabileceğini belirterek göstergenin yalnız başka büyüklük/risk işaretleriyle birlikte kullanılmasını şart koşar.
Temel fiyat manipülasyonu göstergeleri
Sayısal payload \(x\) için üç büyüklük göstergesi tanımlanır:
- \(\mathbb{1}_{\mathrm{tail}}=\mathbb{1}[|x|>10^{18}]\): aşırı büyük değer kuyruğu,
- \(\mathbb{1}_{\mathrm{oob}}=\mathbb{1}[0<|x|<10^6]\): çalışma tarafından ekonomik açıdan normal bandın dışında sayılan küçük büyüklük,
- \(\mathbb{1}_{\mathrm{zero}}=\mathbb{1}[x\text{ yok veya }x=0]\): sıfır/yok veri göstergesi.
Bunlardan dört davranış göstergesi oluşturulur:
\[ \mathbb{1}_{\mathrm{pm}} = \mathbb{1}_{\mathrm{tr}} \wedge (\mathbb{1}_{\mathrm{tail}}\vee\mathbb{1}_{\mathrm{oob}}) \wedge \mathbb{1}[|\mathcal{T}_t|\geq2], \]
\[ \mathbb{1}_{\mathrm{fl}} = \mathbb{1}_{\mathrm{sw}} \wedge \mathbb{1}_{\mathrm{tail}} \wedge \neg\mathbb{1}_{\mathrm{zero}}, \]
\[ \mathbb{1}_{\mathrm{wt}} = \mathbb{1}_{\mathrm{tr}} \wedge \mathbb{1}[|\mathcal{T}_t|\geq2] \wedge \neg\mathbb{1}_{\mathrm{tail}} \wedge \neg\mathbb{1}_{\mathrm{zero}}, \]
\[ \mathbb{1}_{\mathrm{bm}} = \mathbb{1} [ \tau(d_t)=\mathrm{BOOL} \wedge b_t=1 ] \wedge \mathbb{1}_{\mathrm{tr}}. \tag{4} \]
Kaynak bunları sırasıyla manipülasyon modeli, flash-loan modeli, wash-trading modeli ve transfer semantiğine eşlik eden boolean durum geçişi işaretleri olarak kullanır. Bunlar saldırıyı tek başına ispatlayan kurallar değil, modelin kullandığı özelliklerdir.
Sayısal anomali risk skoru
Sayısal payload için çalışma:
\[ S_{\mathrm{risk}}(x) = \min \left( 0.4\, \mathbb{1} [ |x|<10^6 \vee |x|>10^{20} ] + 0.3\,\mathbb{1}_{\mathrm{fmt}}(x) + 0.2\,\mathbb{1}_{\mathrm{tail}}(x) + 0.1\,\mathbb{1} [ \#_9(x)>3 ], 1 \right). \tag{5} \]
\(\mathbb{1}_{\mathrm{fmt}}\), sayının normal ondalık yazımdan farklı bir formata sahip olup olmadığını; \(\#_9(x)\) ise değerin mutlak yazımındaki “9” rakamlarının sayısını gösterir. Kaynak, fazla sayıda 9'un overflow veya ücret sınırlarına yakın probing davranışını temsil edebilecek bir sinyal olduğunu varsayar.
Ağırlıklar \(0.4+0.3+0.2+0.1=1\) olduğu için skorun bileşenleri 0 veya 1 olduğunda bu yapı bir ağırlıklı gösterge birleşimidir. Bu eşikler ve ağırlıklar veri üzerinden öğrenilmez; çalışma bunları önceden sabitlenmiş tasarım parametreleri olarak kullanır.
Olay içindeki miktar volatilitesi
Bir olay dizisindeki düz ondalık biçimli miktarların kümesi \(\mathcal{H}\), ortalaması \(\mu_{\mathcal{H}}\) ve standart sapması \(\sigma_{\mathcal{H}}\) ile:
\[ V_{\mathrm{amount}}(x) = \min \left( \frac{|x-\mu_{\mathcal{H}}|} {3\sigma_{\mathcal{H}}}, 1 \right) \tag{6} \]
tanımlanır. Değer 0 ile 1 arasında sınırlandırılır. Yeterli sayıda miktar yoksa, \(\sigma_{\mathcal{H}}=0\) ise veya \(x=0\) ise kaynak bu değeri 0 kabul eder.
Buradaki önemli yöntemsel nokta, \(\mathcal{H}\)'nin geçmişe doğru kayan canlı pencere değil, olayın tam event log'u olmasıdır. Bu nedenle özellik, kaynağın kendi ifadesiyle streaming monitoring'den ziyade tam olay dizisinin post-hoc değerlendirilmesine dayanır.
Sözleşmeden sözleşmeye değer akışı göstergesi
Kaynağın contract-to-contract göstergesi:
\[ \mathbb{1}_{\mathrm{c2c}} = \mathbb{1} \left[ |a_t|=42 \wedge |\mathcal{T}_t|\geq2 \wedge \bigwedge_{i=1}^{2} |\mathcal{T}_t[i]|=42 \right]. \tag{7} \]
Olayı üreten adresin ve ilk iki indexed topic'in sözleşme/adres formatında olması, indexed event log üzerinde sözleşmeler arası doğrudan değer akışını temsil eden bir özellik olarak kullanılır.
Zamansal yoğunluk anomalisi
Kaynak yüksek frekanslı probing davranışını:
\[ F_{\mathrm{anomaly}}(e_t) = \min \left( \frac{1}{\Theta} \left| \{ j\in\mathcal{E}:n_j>n_t-\Delta\kappa \} \right|, 1 \right), \]
\[ \Delta\kappa=\Theta=10 \tag{8} \]
ile tanımlar. Event log 10'dan az event içeriyorsa değer 0 alınır. Skorun 1'e ulaşması kaynak yorumunda yoğun bir event burst'üne karşılık gelir.
Risk göstergeleri nasıl birleştiriliyor?
Yüksek ve orta risk katmanları:
\[ R_{\mathrm{hi}} = 0.25\,\mathbb{1}_{\mathrm{pm}} + 0.20\,S_{\mathrm{risk}} + 0.20\,\mathbb{1}_{\mathrm{sat}} + 0.15\,\mathbb{1}_{\mathrm{fl}} + 0.10\,\mathrm{Ent}(a_t) + 0.05\,\mathbb{1}_{\mathrm{bm}} + 0.05\,\mathbb{1}_{\mathrm{dam}}, \]
\[ R_{\mathrm{med}} = 0.40\,\mathbb{1}_{\mathrm{wt}} + 0.30\,V_{\mathrm{amount}} + 0.30\,\mathbb{1}_{\mathrm{c2c}}, \]
\[ R= \min(R_{\mathrm{hi}}+R_{\mathrm{med}},1). \tag{9} \]
Bu denklem, kaynağın elle tasarlanmış fiyat manipülasyonu risk özelliklerinin merkezidir. Ağırlıklar sabittir ve etiketli saldırı verisinden optimize edilmemiştir. Dolayısıyla \(R\), tek başına ampirik saldırı olasılığı değildir; DPF-Transformer'a verilen özelliklerden biridir.
Global özellikler
İki global özellik kullanılır. Field filling density, event tuple içindeki boş olmayan alan oranını ölçer. Structural payload scale ise adres, event adı ve topics gibi metinsel alanların kümülatif karakter uzunluğunu normalize ederek daha karmaşık yürütme akışlarının yapısal ölçeğini temsil eder.
Faz 2: akıllı sözleşme semantiği
Sözleşme kaynak kodu tokenizer tarafından:
\[ W=\{w_1,\ldots,w_N\} \]
token dizisine çevrilir ve hesaplama maliyetini sınırlamak için maksimum uzunluk \(N\)'de kesilir. Kaynak \(N\)'nin sayısal değerini ana metinde raporlamamaktadır; bu nedenle Verianla tarafından değer uydurulmamıştır.
Varsayılan omurga DeepSeek-Coder-7B-Instruct-v1.5'tir ve eğitim sırasında dondurulmuştur. LLM 4-bit NormalFloat ve double quantization ile sıkıştırılır; inference BFloat16 ile yürütülür.
LLM'in contextual hidden state dizisi:
\[ H'_c=\{u_1,\ldots,u_N\} \]
masked average pooling ile tek sözleşme vektörüne dönüştürülür. Padding token'ları attention mask aracılığıyla ortalamaya katılmaz. Bir olayda kullanılan sözleşmelerin vektörleri toplandığında sözleşme embedding dizisi \(H_c\) elde edilir.
Faz 3: iki modalitenin birleşmesi
İşlem olayı gösterimi \(H_e\) ile sözleşme gösterimi \(H_c\):
\[ H_m=[H_e\mid H_c] \]
şeklinde birleştirilir.
Her pozisyondaki event vektörü:
\[ v_t\in\mathbb{R}^{80} \]
boyutundadır. Sözleşme embedding'i öğrenilebilir:
\[ W_c c_t+b_c\in\mathbb{R}^{d_p} \]
projeksiyonu ile:
\[ d_p=1024 \]
boyutuna indirilir. Böylece varsayılan birleşik genişlik:
\[ d=80+1024=1104 \]
olur.
T5-RPE Bu Çalışmada Neden Önemli?
T5-style Relative Positional Encoding, event'lerin mutlak sıra numarasından çok birbirlerine göre uzaklıklarını attention hesabına eklediği için aynı döngüsel fiyat manipülasyonu motifinin event dizisinin farklı bir yerine kayması durumunda yapısının korunmasını hedefler; kaynak 2026 testinde mutlak konumsal kodlama kullanan APE varyantının üç saldırıyı kaçırdığını, T5-RPE kullanan tam modelin ise 18/18 saldırıyı tespit ettiğini raporlar.
Çalışmanın dikkat matrisi:
\[ A^{(h)} = \frac{ Q^{(h)}(K^{(h)})^\top }{ \sqrt{d_h} } + B^{(h)} + M_{\mathrm{pad}}, \]
\[ B^{(h)}_{ij} = b^{(h)}_{\beta(j-i)}, \qquad [M_{\mathrm{pad}}]_{ij} = -10^4(1-\rho_j). \tag{10} \]
Burada:
- \(h\): attention head'i,
- \(d_h=d/n_h\): her head'in boyutu,
- \(n_h=8\): attention head sayısı,
- \(B^{(h)}\): relative-position bias matrisi,
- \(\rho_j\): pozisyonun gerçek veri mi padding mi olduğunu gösteren geçerlilik maskesi,
- \(\beta(j-i)\): iki event arasındaki göreli uzaklığı bucket'a dönüştüren fonksiyondur.
T5-RPE toplam 32 bucket kullanır; her yön için 16 bucket vardır. Sekiz adıma kadar olan uzaklıklar doğrudan ayrılır, 128'e kadar uzaklıklar logaritmik ölçeklenir ve daha uzak event'ler son bucket'ta doyuma ulaşır. Sekiz attention head ile relative-bias tablosu yalnız:
\[ 32\times8=256 \]
öğrenilebilir skaler içerir.
DPF-Transformer'ın çıkış olasılığı
Transformer encoder'ın çıkış dizisi:
\[ \hat H=(\hat h_1,\ldots,\hat h_L) \]
padding'i dışlayan masked mean ile:
\[ z= \frac{ \sum_{t=1}^{L}\rho_t\hat h_t }{ \sum_{t=1}^{L}\rho_t } \]
ve ardından bottleneck sınıflandırıcıyla:
\[ \hat p = \sigma \left( w_2^\top D_p \left( \mathrm{ReLU}(W_1z+b_1) \right) +b_2 \right). \tag{11} \]
\(\sigma\) lojistik fonksiyondur ve \(\hat p\) PMA olasılık skorunu verir. \(D_p\) dropout işlemidir. \(W_1\) gösterim genişliğini yarıya indiren bottleneck katmanıdır. Kaynak bu yapının doğrulanmış PMA olaylarının sayısının sınırlı olması nedeniyle aşırı uyumu azaltmak amacıyla kullanıldığını belirtir.
Bir olay:
\[ \hat p\geq\theta \]
olduğunda PMA olarak raporlanır. \(\theta\) değerlendirme varyantına göre kalibre edilmektedir; makalenin farklı RQ deneylerinde özellikle event-only varyant için farklı kalibrasyon eşikleri kullanılmıştır. Bu nedenle tek bir eşiği bütün deneylerin değişmez parametresi gibi sunmak doğru değildir.
Veri seti \(D_1\)
| Özellik | Kaynak değeri |
|---|---|
| Doğrulanmış PMA olayı | 225 |
| Dönem | 2020–2026 |
| Blokzincir sayısı | 6 |
| Desteklenen ağlar | Arbitrum, Avalanche, Base, BNB Chain, Ethereum, Polygon |
| Toplam bildirilen finansal kayıp | 804,3 milyon USD |
| Sentetik veri artırma | Kullanılmadı |
Araştırmacılar sentetik veri artırmayı özellikle reddetmiştir. Gerekçe, saldırı event dizisindeki küçük yapısal değişikliklerin saldırıyı tanımlayan kesin yürütme düzenini bozup etiketi hatalı hale getirebilmesidir. Bu nedenle örnek miktarından çok doğrulanmış gerçek olayların etiket güvenilirliğine öncelik verilmiştir.
Benign veri seti \(D_2\)
Yanlış pozitif değerlendirmesi için başlangıçta:
\[ 428\,523 \]
yüksek değerli benign işlem taranmıştır. Bunlar 435 DeFi uygulamasından gelir. Sözleşmeler toplandıktan ve uygun olmayan girdiler çıkarıldıktan sonra event sequence uzunluğu 6'nın üzerinde olan bütün:
\[ 1\,150 \]
benign işlem korunmuştur.
Bu filtreleme özellikle saldırı olaylarının genellikle uzun event dizilerine sahip olmasından dolayı yapılmıştır. Böylece modelin yalnız dizi uzunluğunu kullanarak saldırı/benign ayrımı yapmasının önüne geçilmeye çalışılmıştır.
Eğitim donanımı ve hiperparametreler
| Parametre | Değer |
|---|---|
| Varsayılan LLM | DeepSeek-Coder-7B-Instruct-v1.5 |
| LLM durumu | Frozen / eğitilmiyor |
| Batch size | 4 |
| Dropout | 0,3 |
| Başlangıç learning rate | \(10^{-5}\) |
| Learning-rate decay factor | 0,5 |
| Scheduler patience | 2 |
| Maksimum epoch | 20 |
| Early-stopping patience | 3 epoch |
| Tekrar sayısı | 10 bağımsız çalışma |
| Random seed | 0–9 |
| CPU | AMD Ryzen 9 8945HX, 2.50 GHz |
| GPU | NVIDIA GeForce RTX 5060 Ti, 8 GB VRAM |
| RAM | 16 GB |
Çapraz doğrulama nasıl yapıldı?
Ana RQ1 deneyinde 225 PMA olayı kronolojik olarak beş fold'a ayrılmıştır. Rotating five-fold cross-validation kullanılır. Her turda bir fold test kümesi olur; geri kalanların kronolojik olarak en sonuncusu validation kümesi olarak kullanılır ve diğer üçü training kümesini oluşturur.
Bir saldırı 10 random seed çalışmasının herhangi birinde kaçırılmışsa false negative olarak kaydedilmiştir. Bu karar kuralı, yalnız ortalama veya çoğunluk oyuna bakmaya göre daha katı bir ölçüttür.
\(D_2\) benign veri seti ise rastgele karıştırılıp beş fold'a bölünmüştür ve deneyler veri sızıntısını önlemek üzere bağımsız yürütülmüştür.
RQ3 ve RQ4 deneylerinde ise kronolojik beş fold rotasyon yapılmadan üç fold training, bir fold validation ve bir fold test olarak kullanılmıştır. Bu nedenle farklı RQ bölümlerindeki threshold ve sonuçları aynı veri bölme koşulunda elde edilmiş tek deneymiş gibi karıştırmamak gerekir.
Baseline karşılaştırması nasıl yapıldı?
DeFiFusion üç temel işlem/davranış odaklı araçla karşılaştırılmıştır: DeFiRanger, DeFort ve DeFiScope.
D1 ile DeFiScope'un veri setinin kesiştiği saldırılarda DeFiScope makalesinin raporlanan sonuçları kullanılmıştır. Kesişmeyen saldırılarda DeFiRanger ve DeFort açık kaynak olmadığı için araştırmacılar yöntemleri literatürde açıklanan temel mantıktan yeniden uygulamıştır. Bu yeniden uygulama sürecinde Claude 4.6 Sonnet yardımcı geliştirme aracı olarak kullanılmıştır.
Yeniden uygulamanın orijinal raporlarla uyumu, kesişen örneklerde:
- DeFiRanger için %92,6,
- DeFort için %95,8
olarak raporlanmıştır.
Kesişmeyen DeFiScope olaylarında ise özgün çalışmada kullanılan GPT-4o yerine açık kaynak MiMo-V2.5-Pro omurga modeli kullanılmış ve model fiziksel olarak izole yerel sunucularda çalıştırılmıştır.
Bu ayrıntı önemlidir: bütün baseline sayıları her durumda orijinal araçların birebir aynı binary/servis sürümünden elde edilmiş değildir. Bazıları araştırmacıların yeniden uygulamasından gelmektedir.
Çalışmanın Yöntemi ve Bulguları
RQ1: 225 saldırıda tespit performansı
| Yöntem | Tespit edilen PMA | Kaçırılan PMA | En az 1 milyon USD kayıplı 52 olayda tespit |
|---|---|---|---|
| DeFiRanger | 127 / 225 | 98 | 29 / 52 |
| DeFort | 117 / 225 | 108 | 18 / 52 |
| DeFiScope | 120 / 225 | 50; 47 olayda eksik girdi nedeniyle çalışma başarısız | 21 / 52; 18 olayda çalışma başarısız |
| DeFiFusion | 222 / 225 | 3 | 51 / 52 |
Kaynak genel DeFiFusion performansı için:
Precision: %96,10
Recall: %98,67
değerlerini bildirir.
Buradaki recall, gerçek saldırıların ne kadarının yakalandığını; precision ise modelin saldırı olarak işaretlediği örneklerin ne kadarının gerçekten saldırı olduğunu ölçer. %98,67 recall, 225 saldırının 222'sinin tespit edilmesiyle uyumludur.
Contract-only araçlarla karşılaştırma
DeFiTainter ve SMARTCAT yalnız kurban sözleşme kodunu girdi olarak kullanır ve altı zincirin tamamını desteklemediği için kaynak bunları ana Tablo II'ye dahil etmemiştir.
| Karşılaştırma alt kümesi | Contract-side araç | Contract-side tespit | DeFiFusion tespit |
|---|---|---|---|
| 95 saldırı | DeFiTainter | 34 / 95 (%35,79) | 93 / 95 (%97,89) |
| 194 saldırı | SMARTCAT | 83 / 194 (%42,78) | 192 / 194 (%98,97) |
Bu sonuç, çalışmanın ana tezini destekler: sözleşme kodunun tek başına incelenmesi, exploitability'nin gerçek işlem davranışına bağlı olduğu saldırıları kaçırabilir.
Üç false negative neden oluştu?
Kaynak üç false negative'in ortak özelliğini, saldırı çekirdeğinin uzun ve normal görünen işlem dizileri arasında seyrek kalması olarak açıklamaktadır.
- RoeFinance: 572 event'in %99'dan fazlası normal lending bookkeeping işlemlerinden oluşur.
- SEAToken: sıradan transferler event dizisine baskındır.
- Value.DeFi: pooled representation benign kümeye çok yakındır; en yakın 15 komşunun 14'ü normal işlemdir.
Diğer saldırıların 10 seed içindeki minimum tespit olasılığının medyanı 0,996 iken yalnız bu üç olay bazı seed'lerde 0,1 karar eşiğinin altına düşmüştür.
Kaynak ayrıca bu başarısızlıkların tamamen sistematik olmadığını bildirir: seed'ler arasında çoğunluk oylaması iki vakayı, probability averaging ise üç vakanın tamamını geri kazanmaktadır. Ancak ana sonuç tablosu daha katı kuralı kullanır ve herhangi bir seed'de kaçırılan saldırıyı false negative sayar.
False positive'ler nereden geliyor?
On seed boyunca görülen bütün dokuz false-positive occurrence, yedi benign işlemi içeren tek bir near-duplicate kümeye aittir. Geri kalan 1.141 benign işlemde false-positive occurrence görülmemiştir.
Bu benign küme aynı üç sözleşmeyle etkileşmektedir: fee-on-transfer token, bir PancakeSwap pair ve wrapped BNB. Bu işlemlerde swap event'lerinin oranı %22'dir; kaynak saldırı medyanını %17, benign medyanını ise sıfır olarak verir. Dolayısıyla bu benign işlemler özellik uzayında saldırı bölgesine en yakın normal örneklerdir.
2026'daki 18/18 Sonucu Gerçekte Ne Anlama Geliyor?
DeFiFusion'ın 2026 “simulated zero-day” değerlendirmesindeki %100 recall sonucu, modelin 2020–2024 saldırılarında eğitilip 2025 olaylarında doğrulandıktan sonra daha sonra gerçekleşen 18 doğrulanmış 2026 saldırısının tamamını yakaladığını gösterir; bu güçlü bir zamansal genelleme testidir, ancak yalnız 18 olay içerdiği için gelecekteki bütün PMA türleri için %100 güvenlik garantisi değildir.
Bu deneyde 2026 saldırıları eğitim verisine dahil edilmemiştir. Negatif örnekler de üç zaman grubuna dağıtılmıştır.
| Varyant | Kullandığı bilgi | Kaçırdığı olaylar |
|---|---|---|
| \(DFu_e\) | Yalnız event özellikleri | Moonwell2, Venus THE, BYToken |
| \(DFu_c\) | Yalnız sözleşme semantiği | Truebit, SEAToken |
| \(DFu_{APE}\) | İki modalite + absolute positional encoding | YSDAO, AISOTHPresale, DIP |
| \(DFu_{RPE}\) | İki modalite + T5-RPE | Hiçbiri; 18 / 18 |
Event-only ve contract-only modellerin kaçırdığı olay kümelerinin çakışmaması özellikle önemlidir. Bu sonuç, iki modalitenin aynı bilgiyi tekrar etmediğini; birbirini tamamlayan sinyaller taşıdığını destekler.
Moonwell2 ve Venus THE, event-only varyantın kaçırdığı iki en yüksek kayıplı 2026 vakasıdır. Kaynak bu olaylarda exploitability'nin sözleşme düzeyindeki mantığa güçlü biçimde bağlı olduğunu yorumlar. Truebit ve SEAToken ise contract-only model tarafından kaçırılmıştır; kaynak bunları statik olarak benign görünüp kötücül niyetin runtime davranışta ortaya çıktığı örnekler olarak değerlendirir.
2026 olaylarında çevrimiçi hesaplama süresi
| Olay | PC-Time | Online RunTime |
|---|---|---|
| Truebit | 0,68 s | 2,95 + 2,68 ms |
| Moonwell2 | 0,72 s | 2,47 + 3,58 ms |
| Curve LlamaLend | 7,23 s | 5,30 + 3,52 ms |
| EST Token | 3,83 s | 7,86 + 14,48 ms |
| SEAToken | 2,91 s | 8,14 + 10,92 ms |
| BOSS | 0,61 s | 7,85 + 9,86 ms |
| WHALE | 2,48 s | 4,60 + 2,55 ms |
PC-Time sözleşme semantiğinin önceden hesaplanması için gereken süredir. RunTime ise event feature extraction ile sınıflandırıcı inference sürelerini ayrı ayrı verir. Yazarların gerçek zamanlı savunma argümanı, sözleşme kodunun deployment sonrasında değişmediği ve \(H_c\)'nin önceden hesaplanıp indexlenebildiği varsayımına dayanır.
Buna rağmen bu değerler “saldırı başlamadan önce tahmin” değildir. Event log'un oluşması gerekir. Kaynağın kendi event-anomaly özelliği tam olay dizisini kullanmaktadır. Bu nedenle yöntemin çevrimiçi müdahale kabiliyeti, ilgili event'lerin zincir üzerinde ne zaman erişilebilir olduğuna ve protokolün governance/pausing mekanizmasına bağlıdır.
Ablasyon: özellikler tek tek eklendiğinde ne oluyor?
Kaynak dört konfigürasyonu karşılaştırır:
- \(F_{\mathrm{basic}}\)
- \(F_{\mathrm{basic}}+F_{\mathrm{cpmr}}\)
- \(H_e=F_{\mathrm{basic}}+F_{\mathrm{cpmr}}+F_{\mathrm{global}}\)
- \(H_e+H_c\)
Kaynak Şekil 2'de benign ve saldırı tahmin dağılımlarının her yeni özellik ailesi eklendiğinde daha fazla ayrıldığını; olay ve sözleşme modalitelerinin birlikte kullanıldığı son konfigürasyonda iki sınıfın neredeyse tamamen ayrışan iki kümeye dönüştüğünü gösterir.
Bu şeklin ham nokta koordinatları kaynakta ayrı veri tablosu olarak verilmediği için Verianla tarafından sahte bir scatter plot yeniden oluşturulmamıştır.
APE ve T5-RPE kayıp yüzeyi
Kaynak Şekil 3, DPF-Transformer'ın eğitim kayıp yüzeyini ilk iki principal component düzlemine projekte eder. Sinüzoidal Absolute Positional Encoding (APE) daha pürüzlü bir yüzey ve dolambaçlı training trajectory üretirken T5-RPE daha düzgün bir yüzey ve daha düşük final loss'a yönelen daha doğrudan bir eğitim yolu göstermektedir.
Bu şekil bir nedensellik kanıtı değildir; yazarların T5-RPE'nin daha iyi genellemesine uyumlu bir optimizasyon geometrisi gözlemi olarak yorumlanmıştır.
LLM omurgası değiştiğinde ne oluyor?
Çalışma dokuz farklı code LLM omurgasını karşılaştırmaktadır:
- CodeGemma-2B,
- CodeGemma-7B,
- CodeLlama-7B,
- DeepSeek-1.3B,
- DeepSeek-Coder-v1.5-7B,
- Qwen2.5-1.5B,
- Qwen2.5-3B,
- Qwen2.5-7B,
- StarCoder2-7B.
Wilcoxon signed-rank testleri daha büyük modellerin seed'ler arasında daha yoğun ve daha az değişken sonuç üretme eğiliminde olduğunu gösterirken kaynak genel performansın dokuz omurga arasında karşılaştırılabilir kaldığını ifade etmektedir. Bu nedenle DeFiFusion'ın sözleşme semantiği çıkarımı tek bir LLM'e aşırı bağımlı görünmemektedir.
Kaynak grafiklerde anlamlı ikili farkları yıldız işaretleriyle gösterir; ana metin bütün çiftler için kesin p değerlerini listelemez. Verianla bu nedenle yeni p değeri üretmemektedir.
Projeksiyon boyutu
Orijinal 4096 boyutlu contract embedding; 2048, 1024, 768 ve 512 boyutlu projeksiyonlarla karşılaştırılmıştır.
Kaynağa göre:
- 2048 ve 1024 boyuta sıkıştırmada dört performans metriğinde anlamlı kayıp görülmemiştir.
- 768 ve 512 boyuta inildiğinde precision ve F1 belirgin biçimde kötüleşmiştir.
- Bu nedenle varsayılan projeksiyon boyutu \(d_p=1024\) seçilmiştir.
Bu projeksiyon, sınıflandırıcı parametre sayısı ve bellek kullanımını azaltırken ana performansı korumayı amaçlamaktadır.
LLM ön hesaplama maliyeti
Kaynak Şekil 6 farklı LLM'lerin sözleşme semantiği çıkarma sürelerini violin plot biçiminde karşılaştırır. Küçük modeller genel olarak daha hızlıdır; CodeLlama-7B'nin süre dağılımı diğerlerinden belirgin biçimde geniş olduğu için ayrı y ekseninde gösterilmiştir.
Varsayılan LLM için kaynak sözleşme/protokol başına ortalama yaklaşık:
\[ 2.04\ \mathrm{s} \]
pre-computation süresi bildirir. Bu hesap çevrimdışı yapılmaktadır.
Çalışmanın desteklediği sonuçlar
- İşlem davranışı ve sözleşme semantiğini birlikte modellemek, bu veri setinde tek-modaliteli yaklaşımlardan daha güçlü PMA tespiti sağlamıştır.
- DeFiFusion, 225 doğrulanmış saldırının 222'sini tespit etmiştir.
- Kaynak genel precision değerini %96,10 ve recall değerini %98,67 olarak raporlamıştır.
- DeFiFusion, 1 milyon USD ve üzeri kayıplı 52 saldırının 51'ini tespit etmiştir.
- 2020–2024 eğitim ve 2025 validation sonrası 18 adet 2026 PMA'nın 18'i T5-RPE kullanan tam model tarafından tespit edilmiştir.
- Event-only ve contract-only varyantların farklı olayları kaçırması modalitelerin birbirini tamamladığını desteklemektedir.
- T5-RPE, kaynak deneyinde absolute positional encoding'e göre 2026 olaylarına daha iyi genellemiştir.
- 1024 boyutlu contract projection, kaynak deneylerinde 4096 boyutlu özgün embedding'e yakın performansı daha küçük sınıflandırıcıyla korumuştur.
Çalışmanın desteklemediği sonuçlar
- DeFiFusion'ın gelecekteki bütün fiyat manipülasyonlarını %100 yakalayacağı kanıtlanmamıştır.
- 18/18 zero-day sonucu bütün DeFi saldırı türlerinin test edildiği anlamına gelmez.
- DeFiFusion bütün blokzincir güvenlik açıklarını tespit eden genel amaçlı bir güvenlik sistemi değildir; çalışma PMA tespitine odaklanmaktadır.
- %98,67 recall, gerçek zamanlı üretim sisteminde garanti edilen uzun dönem başarı oranı değildir.
- Modelin sonuçları sözleşme kaynak kodunun kapalı olduğu bütün protokollere doğrudan genellenemez.
- Fixed-weight risk formüllerindeki \(10^6\), \(10^{18}\), \(10^{20}\) gibi eşiklerin bütün token decimal yapıları ve bütün gelecekteki PMA aileleri için evrensel optimum olduğu gösterilmemiştir.
- Modelin saniyelerden kısa inference süresi, saldırının her durumda zincir kesinleşmeden önce durdurulabileceğini garanti etmez.
- Kaynakta canlı bir production deployment üzerinde uzun dönem false-positive/false-negative saha değerlendirmesi raporlanmamıştır.
Temel sınırlılıklar
Doğrulanmış saldırı sayısı sınırlıdır. 225 olay bu alanda büyük bir toplama karşılık gelse de modern makine öğrenmesi açısından sınırlı örneklem büyüklüğüdür. Yazarlar sentetik veri üretmek yerine etiket doğruluğunu korumayı seçmiştir.
2026 ileri-zaman testi yalnız 18 olay içerir. Bu nedenle %100 recall güçlü ama sınırlı bir test sonucudur.
Kaynak koduna bağımlılık vardır. Doğrulanmamış veya closed-source sözleşmeler yalnız bytecode sunduğunda sözleşme semantiği modalitesi kullanılamaz. Yazarlar gelecekte decompilation ve bytecode-semantic modeling araştırmayı önermektedir.
Risk özelliklerinin bir bölümü elle tasarlanmıştır. Denklem (4)–(9)'daki eşikler ve ağırlıklar kaynak tarafından a priori belirlenmiştir ve training label'larından öğrenilmez.
Baseline'ların bir kısmı yeniden uygulanmıştır. DeFiRanger ve DeFort açık kaynak olmadığı için karşılaştırmanın bir bölümü araştırmacıların reimplementation'ına dayanır. Ölçülen alignment yüksek olmakla birlikte %100 değildir.
False-negative olaylarda manipülasyon sinyali seyrektir. Uzun normal işlem akışı içinde az sayıda saldırı event'i bulunması pooled representation'ı benign bölgeye yaklaştırabilir.
False-positive'ler belirli benign edge-case işlemlerde yoğunlaşmıştır. Fee-on-transfer token ve yoğun swap event'leri saldırıya benzeyen özellik dağılımları oluşturabilmektedir.
Gelecek çalışma
Makalenin açıkça belirttiği gelecek çalışma yönü, yalnız bytecode bulunan sözleşmeler için decompilation ve bytecode tabanlı semantik modelleme kullanarak kaynak kodu bağımlılığını azaltmaktır.
Kaynak, bundan başka bütün el yapımı risk eşiklerinin yeniden optimize edileceğini veya yeni saldırı ailelerinin kesin olarak çözüleceğini iddia etmemektedir; bu nedenle Verianla tarafından ek gelecek-sonuç varsayımı oluşturulmamıştır.
Kaynak ve Yöntem Notu
Özgün başlık: DeFiFusion: Combining Transaction Events with Smart Contracts to Detect Price Manipulation Attacks
Yazarlar: Rui Cao; Shaojing Fan; Liming Fang; Yuchan Liu; Yingying Jiao; Zhenguang Liu.
Yazar sırası: Kaynaktaki sıra aynen korunmuştur.
Eş katkı: Yüklenen sürümde eş katkı/eş birinci yazar beyanı tespit edilmemiştir.
Corresponding authors: Liming Fang, Zhenguang Liu ve Yingying Jiao.
Rui Cao ve Liming Fang: School of Computer Science and Technology, Nanjing University of Aeronautics and Astronautics, China.
Shaojing Fan: Department of Electrical and Computer Engineering, National University of Singapore, Singapore.
Yuchan Liu: School of Aerospace Engineering, Nanjing University of Aeronautics and Astronautics, China.
Yingying Jiao: Zhejiang University of Technology, China.
Zhenguang Liu: Zhejiang University, The State Key Laboratory of Blockchain and Data Security; ayrıca Hangzhou High-Tech Zone (Binjiang) Institute of Blockchain and Data Security, China.
Bilim alanı: Bilgisayar güvenliği, merkeziyetsiz finans, blokzincir güvenliği, akıllı sözleşmeler, makine öğrenmesi ve Transformer modelleri.
Kaynak türü: ArXiv preprint.
ArXiv: arXiv:2609.11008v1 [cs.CR].
Gönderim tarihi: 10 Eylül 2026.
DOI: 10.48550/arXiv.2609.11008. Bu DOI arXiv kaydına aittir.
Resmî bağlantı: https://arxiv.org/abs/2609.11008
Hakemlik / yayın durumu: 19 Kasım 2026 itibarıyla doğrulanmış kaynak kayıtlarında ayrı bir hakemli dergi veya konferans version-of-record bilgisi bulunmamaktadır. Çalışma preprint olarak sınıflandırılmıştır.
Ana araştırma nesnesi: DeFi fiyat manipülasyonu saldırılarının işlem olayları ve akıllı sözleşme semantiği birlikte kullanılarak tespit edilmesi.
Veri seti \(D_1\): Altı blokzincirde 2020–2026 arasında gerçekleşmiş 225 doğrulanmış PMA; toplam raporlanan kayıp 804,3 milyon USD.
Veri seti \(D_2\): 428.523 yüksek değerli benign işlem arasından event sequence uzunluğu 6'nın üzerinde olan 1.150 benign işlem.
Ana model: Dual-Modal Projection-Fusion Transformer (DPF-Transformer) + T5-style Relative Positional Encoding (T5-RPE).
Varsayılan LLM: DeepSeek-Coder-7B-Instruct-v1.5; sözleşme feature extraction sırasında frozen.
Event gösterimi: 80 boyut.
Contract projection: 1024 boyut.
Fused width: 1104.
Attention head sayısı: 8.
T5-RPE bucket sayısı: 32; her yön için 16.
Ana performans: 222/225 PMA tespiti; precision %96,10; recall %98,67.
2026 ileri-zaman değerlendirmesi: 2020–2024 training, 2025 validation, 18 adet 2026 saldırısı test; tam T5-RPE modeli 18/18 tespit.
Çalıştırma tekrarı: Her deney 10 bağımsız random seed ile yürütülmüştür; seed 0–9.
Donanım: AMD Ryzen 9 8945HX 2.50 GHz, NVIDIA GeForce RTX 5060 Ti 8 GB VRAM ve 16 GB RAM.
İstatistiksel yöntem: RQ4'te LLM ve projeksiyon karşılaştırmalarında Wilcoxon signed-rank testleri kullanılmıştır. Ana metin bütün çiftler için kesin p değerlerini listelememektedir.
Baseline yeniden üretimi: DeFiRanger ve DeFort açık kaynak olmadığından bazı olaylarda yöntemler yeniden uygulanmıştır. Kaynak overlap vakalarında sırasıyla %92,6 ve %95,8 alignment raporlamaktadır. Claude 4.6 Sonnet geliştirme yardımcısı olarak kullanılmıştır.
DeFiScope yeniden değerlendirmesi: Non-overlap vakalarda özgün GPT-4o yerine MiMo-V2.5-Pro kullanılmış ve model izole yerel sunucuda çalıştırılmıştır.
Dataset erişimi: Yazarlar 225 doğrulanmış PMA veri setini yayımladıklarını ve ek comparison kayıtlarını repository'de sunduklarını belirtmektedir. Yüklenen PDF bibliyografik bölümünde DeFiFusion repository'sinin açık URL'si verilmediğinden Verianla tarafından URL uydurulmamıştır.
Finansman: Yüklenen sürümde ayrı bir funding statement tespit edilmemiştir.
Çıkar çatışması: Yüklenen sürümde ayrı bir conflict-of-interest statement tespit edilmemiştir; “çıkar çatışması yoktur” şeklinde varsayım yapılmamıştır.
CRediT / ayrıntılı yazar katkıları: Ayrı CRediT rol tablosu tespit edilmemiştir.
AI kullanım beyanı: Yazarlar LLM'leri baseline yeniden üretimi ve makalenin okunabilirlik açısından düzeltilmesinde kullandıklarını; AI destekli içeriğin kendileri tarafından gözden geçirildiğini açıklamaktadır.
Lisans: Yüklenen PDF içinde açık bir Creative Commons yeniden kullanım lisansı doğrulanmamıştır. Açık arXiv erişimi otomatik olarak yeniden kullanım izni kabul edilmemiştir.
En önemli yorum sınırı: 225 olay üzerindeki %98,67 recall ve 18/18 ileri-zaman sonucu güçlü deneysel model performansıdır; bütün gelecekteki DeFi fiyat manipülasyonlarının gerçek üretim ortamında aynı oranla tespit edileceği garantisi değildir.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir